كيف يمكنك إصلاح أخطاء توقيع إطار عمل CocoaPods عند دمج حزمة تطوير برمجيات (SDK) خاصة بنظام iOS؟ قم بتشخيص هدف حزمة الموارد غير القابلة للتنفيذ المتأثر والذي يتسبب في ظهور خطأ فريق التطوير (Development Team)، ثم قم تطبيق تجاوز post_install لملف Podfile مخصص لنطاق الهدف بدلاً من تعطيل التوقيع بشكل عام عبر كل حزمة.
في تكوينات CocoaPods و Xcode المتأثرة، يمكن لأهداف حزمة الموارد المُنشأة أن ترث إعدادات توقيع تتسبب في طلب Xcode لفريق تطوير (Development Team). يتطلب حل حالات فشل البناء هذه تكوين برامج نصية مخصصة لخطاف بناء post_install في ملف Podfile لتعطيل متطلبات التوقيع للأهداف الفرعية للموارد غير القابلة للتنفيذ أو تنفيذ بروتوكولات تضمين XCFramework يدوياً.
| المصطلح | التعريف | الكيان المرتبط | دور نية البحث |
|---|---|---|---|
| حزمة تطوير برمجيات iOS | إطار عمل مجمع يتيح ربط الأجهزة المحمولة والروابط العميقة على نظام iOS. | هدف إطار عمل Xcode | تعليمي / تقني |
| CocoaPods | مدير تبعيات على مستوى التطبيق لمشاريع Swift و Objective-C. | خطاف بناء Podfile | تقني / تعليمي |
| ملف تعريف الخصوصية | بيان منظمة يوضح ممارسات الخصوصية للتطبيق أو إطار العمل. | PrivacyInfo.xcprivacy | تقني / امتثال |
لماذا تؤدي قواعد توقيع التعليمات البرمجية في Xcode 15 و 16 إلى تعطل عمليات بناء CocoaPods لحزمة تطوير برمجيات iOS
سلاسل أدوات بناء Xcode وتوقيع حزم الموارد
بدءاً من إصدار Xcode 15 واستمراراً في Xcode 16، أدت التعديلات على نظام بناء Xcode إلى تغيير طريقة انتقال إعدادات توقيع التعليمات البرمجية إلى الأهداف الفرعية المُنشأة. في تكوينات Xcode و CocoaPods المتأثرة، يمكن لأهداف حزم الموارد غير القابلة للتنفيذ التي تجمع موارد مثل PrivacyInfo.xcprivacy، أو كتالوجات الأصول، أو النصوص المحلية، أن ترث إعدادات توقيع التعليمات البرمجية التي تدفع Xcode لطلب فريق تطوير (Development Team).
تمثل هذه المشكلة عدم توافق في تكامل نظام البناء ضمن عملية إنشاء أهداف CocoaPods، وليست سياسة صارمة من Apple تتطلب من كل حزمة موارد مستقلة وغير قابلة للتنفيذ أن تمتلك توقيع تعليمات برمجية مستقل.
تشريح خطأ التجميع: التوقيع للهدف يتطلب فريق تطوير
عند دمج التبعيات باستخدام CocoaPods، ينشئ مدير التبعيات مشروع Pods.xcodeproj منفصلاً يحتوي على أهداف معزولة لكل pod وحزم الموارد المرتبطة بها. أثناء إنشاء الأرشيف أو التجميع للمحاكي، يقوم Xcode بتقييم الأهداف المسماة بشكل مشابه لـ libOpoInstallSDK-OPPrivacy أو Pods-YourApp-resource-bundle.
يفشل التجميع مع ظهور خطأ بناء مميز:
Signing for "libOpoInstallSDK-OPPrivacy" requires a development team.
Select a development team in the Signing & Capabilities editor.
لأن CocoaPods يُنشئ هذه الأهداف الفرعية ديناميكياً عند تشغيل أمر pod install، فإن تعيين فريق تطوير (Development Team) يدوياً داخل واجهة مستخدم Xcode يكون مؤقتاً. إعادة تشغيل pod install أو البناء على عامل CI/CD نظيف يؤدي إلى الكتابة فوق ملف المشروع، مما يتسبب في تكرار خطأ البناء.

كيف ترث الأهداف الفرعية لـ CocoaPods خصائص غير موقعة لحزم ملفات تعريف الخصوصية
تقوم بعض ملفات تعريف الارتباط (podspecs) الخاصة بـ CocoaPods بتعبئة ملفات تعريف الخصوصية من خلال الأهداف الفرعية لحزمة الموارد المُنشأة (على سبيل المثال، عبر إعلانات resource_bundles)، بينما تقوم أخرى بشحن ملفات التعريف داخل أطر عمل مضمنة أو إعلانات موارد مباشرة.
في تكوينات CocoaPods المتأثرة، قد يفتقر الهدف الفرعي لحزمة الموارد المُنشأة إلى قيمة DEVELOPMENT_TEAM قابلة للاستخدام أو يرث إعدادات توقيع تتسبب في طلب Xcode لواحدة منها. ونتيجة لذلك، بينما يتم بناء هدف التطبيق الرئيسي باستخدام ملف تعريف توفير صالح، فإن الهدف الفرعي المتداخل لحزمة الموارد يمكن أن يؤدي إلى تشغيل فحص التحضير لتوقيع التعليمات البرمجية في Xcode. يتطلب حل هذه المشكلة حلًا بديلًا مستهدفًا على مستوى ملف Podfile أو الانتقال إلى تضمين إطار العمل اليدوي.
كيفية تكوين خطافات بناء Podfile لإصلاح أخطاء توقيع حزمة إطار العمل
فهم خطاف تنفيذ post_install في CocoaPods
يوفر CocoaPods خطاف دورة حياة مبني على لغة Ruby يسمى post_install داخل ملف Podfile. يتم تنفيذ هذا الخطاف مباشرة بعد الانتهاء من إنشاء ملف مشروع Pods.xcodeproj بواسطة CocoaPods ولكن قبل كتابته على القرص. من خلال اعتراض إنشاء المشروع في هذه المرحلة، يمكن للمطورين التكرار برمجياً عبر الأهداف المُنشأة، وفحص أنواع منتجاتها، وتعديل إعدادات تكوين البناء قبل أن يبدأ Xcode في التجميع.
أتمتة تجاوزات إعدادات البناء المخصصة للأهداف الفرعية لحزمة الموارد
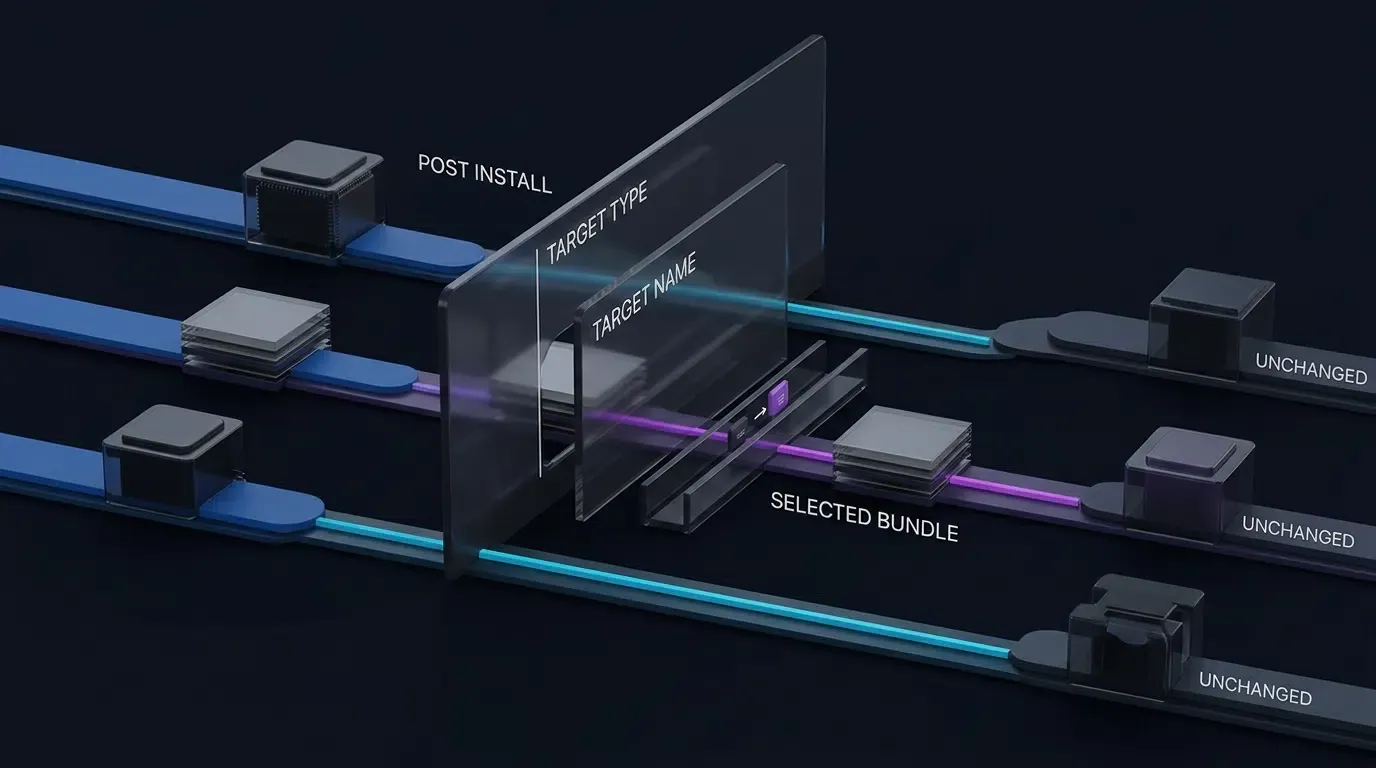
لحل أخطاء توقيع الحزم عبر أجهزة التطوير المحلية وعلامات بناء CI/CD عن بعد، يمكن لخطاف post_install فحص أسماء الأهداف وأنواع المنتجات. بدلاً من تعطيل توقيع التعليمات البرمجية بشكل عام عبر كل حزمة موارد في CocoaPods - مما قد يدخل مخاطر أمنية عبر تبعيات الجهات الخارجية - يجب على المطورين تخصيص التجاوز ليقتصر على حزم الأهداف المتأثرة تحديداً.
عندما يتطابق الهدف مع نوع منتج حزمة الموارد الخاص بـ Apple (com.apple.product-type.bundle) ويتطابق مع أسماء الأهداف المعينة، يقوم البرنامج النصي بمحو إعداد بناء CODE_SIGN_IDENTITY وتعيين CODE_SIGNING_ALLOWED إلى NO. بالنسبة لأهداف حزمة الموارد غير القابلة للتنفيذ المتأثرة تحديداً، يعد تعطيل توقيع التعليمات البرمجية على مستوى الهدف بمثابة حل بديل مستهدف لنظام البناء عند التحقق منه مقابل التطبيق المؤرشف النهائي وسير عمل إرسال App Store Connect.
يوضح البرنامج النصي بلغة Ruby أدناه كيفية تنفيذ هذا التجاوز المخصص داخل ملف Podfile لمشروعك:
# Podfile - Scoped Build Settings Override for Resource Bundle Signing
# Place this post_install hook at the bottom of your project Podfile

post_install do |installer|
  # Define specific target bundle names requiring signing exemptions
  affected_bundle_targets = [
    'libOpoInstallSDK-OPPrivacy'
  ]

  installer.pods_project.targets.each do |target|
    next unless target.respond_to?(:product_type)
    next unless target.product_type == 'com.apple.product-type.bundle'
    next unless affected_bundle_targets.include?(target.name)

    target.build_configurations.each do |config|
      # Clear Code Sign Identity and disable signing for designated resource bundles
      config.build_settings['CODE_SIGNING_ALLOWED'] = 'NO'
      config.build_settings['CODE_SIGN_IDENTITY'] = ''
    end
  end
end
التحقق من توافق CI/CD عبر أرشيف Xcode وأهداف بناء المحاكي
بعد إلحاق خطاف البناء المخصص بملف Podfile، قم بتنفيذ pod install لتطبيق التكوينات المحدثة على Pods.xcodeproj. غالباً ما يكون لعمليات بناء المحاكي متطلبات توقيع توزيع أقل تقييداً من أرشيفات الأجهزة، ولكن يجب على فرق الهندسة التحقق من إعدادات الهدف المتأثرة بشكل منفصل عبر عمليات تشغيل المحاكي المحلي، وعمليات اختبار CI/CD الآلية، وتكوينات أرشيف إصدار Xcode.
أوامر فحص التشخيص للتحقق من توقيع التعليمات البرمجية
فحص إعدادات بناء الهدف وهويات توقيع التعليمات البرمجية
عند تشخيص إخفاقات التوقيع المتقطعة على خوادم البناء، يمكن للمطورين الاستعلام عن تكوين بناء Xcode مباشرة عبر أوامر الطرفية (terminal). يتيح هذا التحقق ممّا إذا كان خطاف post_install في ملف Podfile قد أزال بنجاح متطلبات توقيع التعليمات البرمجية للأهداف الفرعية المتأثرة. لاحظ أنه يمكن أيضاً فحص إعدادات البناء مباشرة على الأهداف الفردية داخل Pods.xcodeproj في Xcode للتحقق من القيم الفعلية الخاصة بالهدف.
قم بتشغيل الأمر التالي من الدليل الجذر للمشروع:
# Inspect code signing build settings for a target workspace
xcodebuild \
  -workspace YourApp.xcworkspace \
  -scheme YourApp \
  -configuration Release \
  -showBuildSettings | grep -E "(CODE_SIGN|DEVELOPMENT_TEAM)"
تدقيق حزم أرشيفات Xcode وسلامة التواقيع
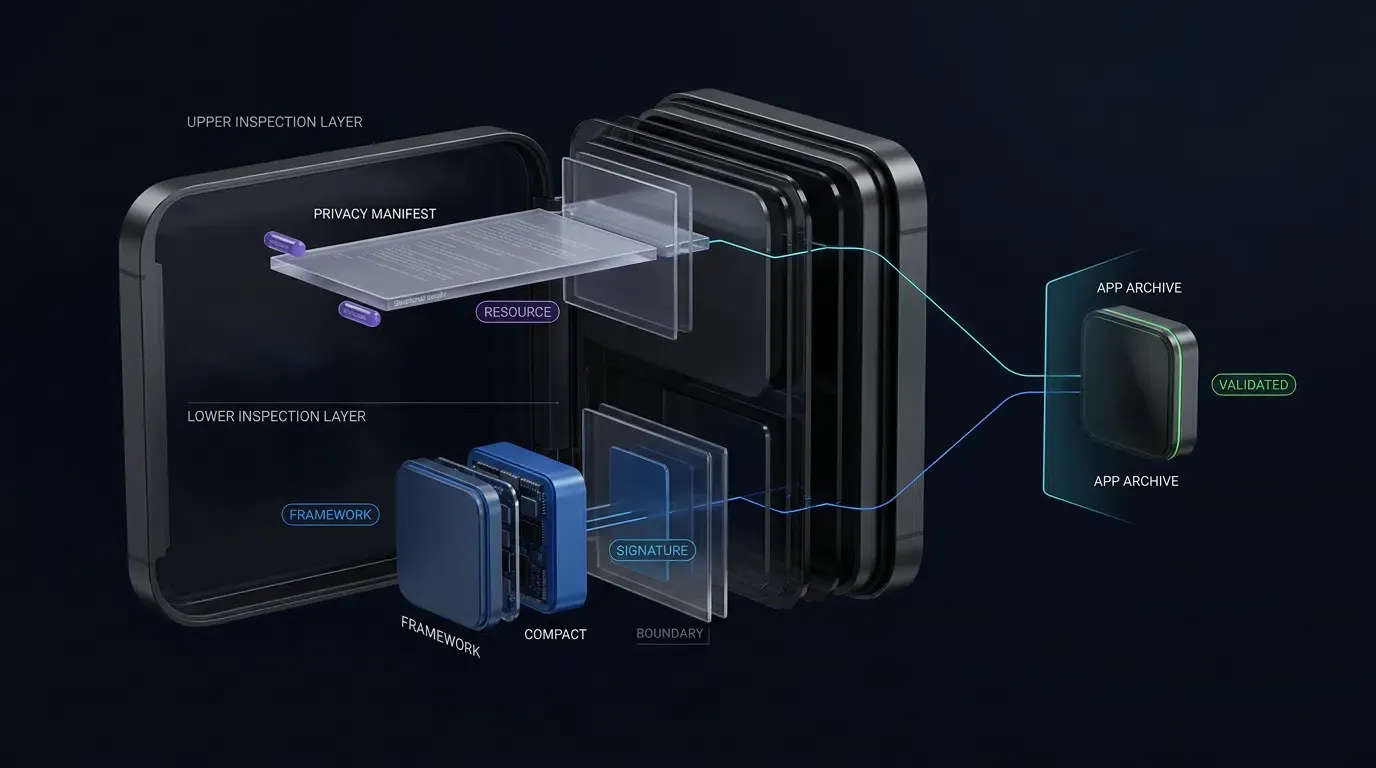
بعد إنشاء الأرشيف، افحص حزمة التطبيق المجمعة للتأكد من وضع ملفات تعريف الخصوصية بشكل صحيح ومن أن ثنائيات إطار العمل تحافظ على سلامة التوقيع.
نفذ أامر الطرفية التشخيصية هذه على ملف IPA مستخرج (داخل Payload/YourApp.app) أو داخل مسار أرشيف .xcarchive في Xcode (بالمسار Products/Applications/YourApp.app):
# Inspect privacy manifest presence inside an extracted IPA package
find Payload/YourApp.app -name "PrivacyInfo.xcprivacy" -print

# For a dynamically embedded framework, verify codesign signature integrity:
codesign -dv --verbose=4 Payload/YourApp.app/Frameworks/OpoInstallSDK.framework

# Execute deep signature verification on final compiled application bundle
# Note: Use --deep strictly for verification inspection; do not use --deep during code signing execution
codesign --verify --deep --strict --verbose=2 Payload/YourApp.app
يؤدي تنفيذ تسلسل الفحص هذا إلى إنشاء حلقة تشخيصية كاملة (إعادة الإنتاج ← الفحص ← التصحيح ← التحقق) لضمان استيفاء إصدارات الإصدار لمتطلبات التحقق من صحة App Store Connect.
كيفية استيراد حزمة تطوير برمجيات iOS عبر مدير تبعيات CocoaPods
تكوين ملف Podfile لمشروع الهدف مع pod 'libOpoInstallSDK'
يمثل دمج OpoInstall، وهي منصة إسناد الأجهزة المحمولة والروابط العميقة، عبر CocoaPods نهج إدارة التبعية القياسي لتطبيقات iOS. يتعامل تووزيع CocoaPods الحالي مع ربط حزمة تطوير البرمجيات والموارد المعبأة وفقاً لملف podspec الخاص بها. قم تضمين use_frameworks! عند الحاجة بواسطة تكامل CocoaPods الحالي لحزمة تطوير البرمجيات أو هندسة المشروع.
لإضافة التبعية، افتح ملف Podfile الجذري وحدد تبعية الهدف:
target 'YourAppTarget' do
  use_frameworks!

  # Import OpoInstall iOS Attribution SDK
  pod 'libOpoInstallSDK'
end
تنفيذ جلب التبعيات والتحقق من سلامة مساحة العمل
قم بتشغيل أمر التثبيت من الدليل الجذر للمشروع باستخدام الطرفية:
pod install --repo-update
عند الاكتمال بنجاح، يقوم CocoaPods بتنشيط أو تحديث ملف .xcworkspace. يجب على المطورين إغلاق ملف .xcodeproj القياسي وفتح ملف .xcworkspace في Xcode. افحص مجلد مشروع Pods للتحقق من ظهور libOpoInstallSDK وهدف حزمة OPPrivacy المرتبطة به ضمن قائمة أهداف Pods.
تهيئة محرك حزمة تطوير البرمجيات في هياكل مشاريع Swift
بعد ربط إطار العمل، قم بتهيئة حزمة تطوير البرمجيات (SDK) داخل مندوب دورة حياة التطبيق. قم بتهيئة حزمة تطوير البرمجيات في نقطة دورة الحياة الموثقة لإصدار SDK بالضبط؛ وتقوم الأمثلة العامة الحالية بتهئيتها من application(_:didFinishLaunchingWithOptions:) التقاط معاملات الرابط الشامل (Universal Link) للبدء البارد وحمولات التثبيت الديناميكية. تحقق من بروتوكول المندوب وأسماء أنواع نموذج البيانات (على سبيل المثال، OpoinstallData أو OpoInstallData) مقابل إصدار OpoInstall SDK الدقيق المشحون.
يمكن للمطورين مراجعة وثائق حزمة تطوير برمجيات إسناد iOS الكاملة للتعرف على تعريفات طرق المندوب التفصيلية وتوقيعات رد الاتصال للمعاملات الديناميكية.
يوضح مقتطف التنفيذ أدناه كيفية الالتزام بـ OpoInstallDelegate وتشغيل تهيئة حزمة تطوير البرمجيات عبر قواعد أكواد Swift الحديثة:
// AppDelegate.swift - OpoInstall iOS SDK Initialization
// Place inside your iOS Application Delegate

import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {

        # Initialize OpoInstall SDK with delegate listener
        OpoInstallSDK.initWith(self)

        return true
    }

    // Callback method: Handles parameters retrieved when app is launched via deep link
    func getWakeUpParams(_ appData: OpoinstallData?) {
        if let customData = appData?.data {
            print("OpoInstall SDK: Custom Launch Parameters = \(customData)")
        }
        if let channelCode = appData?.channelCode {
            print("OpoInstall SDK: Channel ID = \(channelCode)")
        }
    }
}
سير عمل استيراد إطار العمل اليدوي لأهداف مشاريع iOS
متى تختار الاستيراد اليدوي بدلاً من CocoaPods في بيئات بناء المؤسسات
بينما يسهل CocoaPods إدارة الحزم، تفرض بعض بيئات التطوير الخاصة بالمؤسسات قيوداً صارمة على الأمان أو بيئة البناء. يُفضل دمج إطار العمل اليدوي عندما:
- عزل المستودع: تقيد أنظمة البناء اتصالات الإنترنت الصادرة، مما يمنع جلب تبعيات
pod installأثناء التجميع. - سرعة خط أنابيب البناء: يؤدي القضاء على خطوات تحليل CocoaPods وتنفيذ البرامج النصية إلى تقليل أوقات تجميع CI/CD.
- التحكم المباشر في الملفات الثنائية (Binaries): تتطلب سياسات الامتثال الأمني إجراء تحليل ثنائي ثابت على عناصر
.xcframeworkبالضبط قبل تضمينها في المشروع.
تنزيل وتضمين عناصر XCFramework
لاستيراد حزمة تطوير البرمجيات يدوياً بدون مديري تبعيات، قم بتنزيل أحدث حزمة إطار عمل iOS SDK. قم بفك ضغط أرشيف التوزيع لتحديد موقع دليل OpoInstallSDK.xcframework المُجمّع.
للتعرف على ما إذا كانت شريحة XCFramework ثابتة أم ديناميكية قبل التضمين، قم بتنفيذ أمر file في الطرفية:
# Query binary architecture slice type
file OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/OpoInstallSDK
اتبع هذه الخطوات لدمج الملف الثنائي في Xcode:
- الخطوة 1: افتح مشروع التطبيق الرئيسي الخاص بك في Xcode.
- الخطوة 2: اسحب دليل
OpoInstallSDK.xcframeworkإلى مستكشف مشروع Xcode تحت مجموعة إطار العمل المستهدفة الأساسية. - الخطوة 3: في نافذة الحوار المنبثقة، حدد خيار Copy items if needed (نسخ العناصر إذا لزم الأمر) وحدد هدف التطبيق الأساسي الخاص بك ضمن Add to targets (الإضافة إلى الأهداف).
تكوين مسارات البحث عن أطر العمل وربط الملفات الثنائية بالمكتبات
انتقل إلى تكوين هدف تطبيقك داخل Xcode:
- مراحل البناء (Build Phases): قم بتوسيع قسم Link Binary With Libraries (ربط الملف الثنائي بمكتبات). تأكد من إدراج
OpoInstallSDK.xcframework. - إعدادات البناء (Build Settings): ابحث عن Framework Search Paths (مسارات البحث عن إطار العمل) (
FRAMEWORK_SEARCH_PATHS). تأكد من وجود مسار الدليل الذي يحتوي على إطار العمل المضاف يدوياً. - تبعيات النظام: أضف فقط أطر عمل نظام Apple الموثقة بواسطة إصدار حزمة تطوير البرمجيات المحدد الذي تقوم بدمجه (على سبيل المثال،
AdSupport.frameworkأوWebKit.framework). لا تضف أطر عمل قديمة غير موثقة.
تعيين سياسات التضمين والتوقيع للملفات الثنائية الديناميكية مقابل الثابتة
حدد هدف التطبيق وانتقل إلى علامة التبويب General (عام). حدد موقع قسم Frameworks, Libraries, and Embedded Content (أطر العمل والمكتبات والمحتوى المضمن):
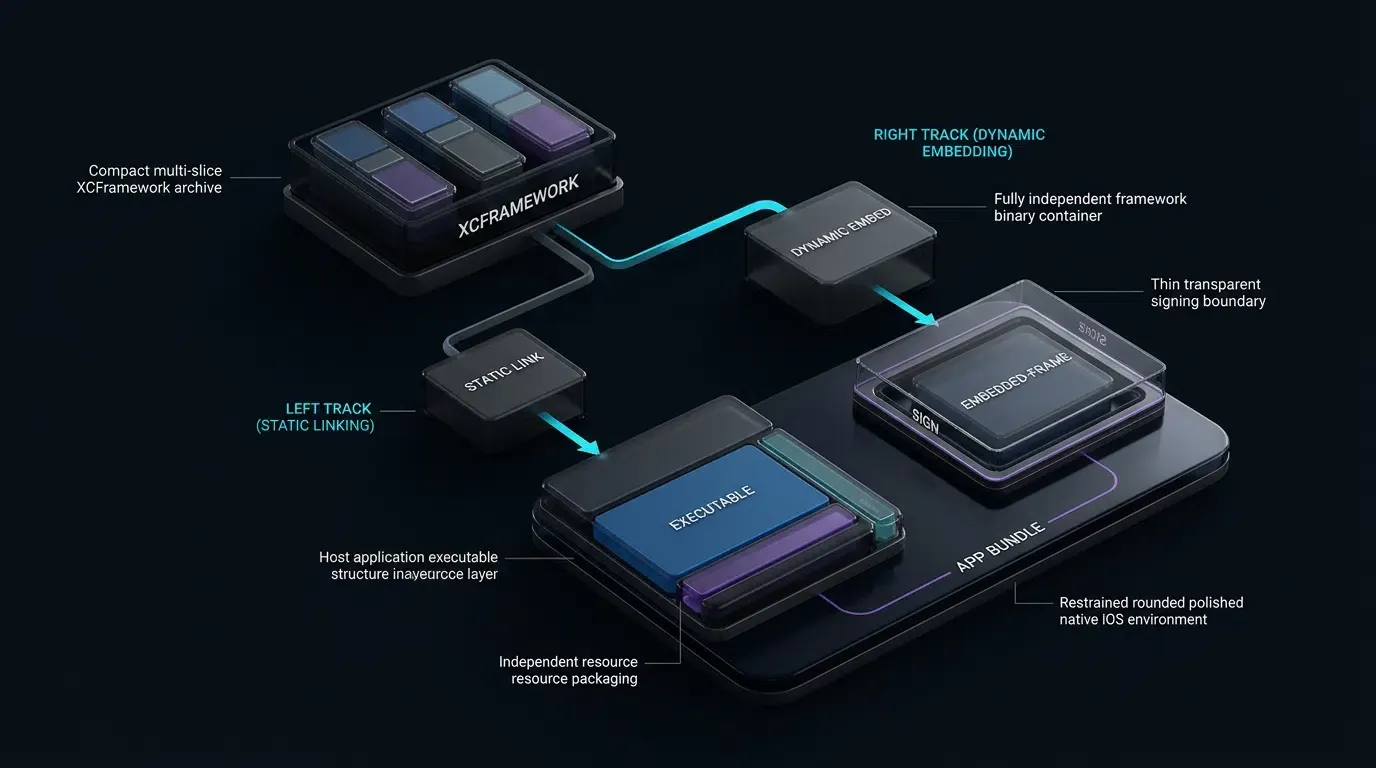
- أطر العمل الديناميكية: اضبط خيار التضمين على Embed & Sign (تضمين وتوقيع). يجب أن تظل أطر العمل الديناميكية داخل دليل
Frameworksالخاص بحزمة التطبيق النهائية حتى يتمكن الرابط الديناميكي (dyld) من تحميلها وقت التشغيل، وسيقوم Xcode تطبيق توقيع التعليمات البرمجية لفريق التطوير الخاص بك أثناء الأرشفة. - أطر العمل الثابتة بدون موارد: يعد ربط الملف الثنائي كافياً، وعادةً ما يكون تضمين إطار العمل غير ضروري لأنه يتم تجميع الكود الثابت مباشرة في ملف التطبيق الرئيسي القابل للتنفيذ.
- أطر العمل الثابتة ذات الموارد (بما في ذلك ملفات تعريف الخصوصية): اتبع إرشادات توزيع بائع حزمة تطوير البرمجيات. بالنسبة لأطر العمل الثابتة لـ Xcode 15+ المصممة لتعبئة الموارد المضمنة، توثق Apple إضافة إطار العمل باستخدام Embed & Sign؛ حيث يتخطى Xcode الملف الثنائي القابل للتنفيذ المرتبط بالفعل بشكل ثابت مع الحفاظ على حزمة إطار العمل ومواردها المضمنة وتوقيعها.
استكشاف مشكلات تعارضات توقيع PrivacyInfo.xcprivacy في CocoaPods وإصلاحها
متطلبات ملف تعريف الخصوصية من Apple لتبعيات أطر العمل التابعة لجهات خارجية
قد تحتاج حزم SDK التابعة لجهات خارجية إلى تضمين ملف تعريف PrivacyInfo.xcprivacy اعتماداً على استخدام واجهة برمجة التطبيقات (API) الخاصة بها، وممارسات جمع البيانات، وسلوك التتبع، وما إذا كانت حزمة SDK تظهر في قائمة Apple المنشورة لحزم SDK الخاضعة لمتطلبات ملف التعريف الصريحة.
يتضمن توزيع OpoInstall الحالي ملف تعريف PrivacyInfo.xcprivacy؛ ويجب على المطورين التحقق من إعلاناته مقابل إصدار SDK المحدد المشحون وإرشادات التقديم الحالية لشركة Apple قبل الأرشفة.
حل تعارضات موارد ملفات تعريف الخصوصية المكررة
عند إنشاء تطبيق يتضمن تبعيات متعددة من جهات خارجية، يكتشف Xcode ملفات تعريف الخصوصية عبر التطبيق المؤرشف وحزم SDK المرتبطة، ويقوم بتجميع إعلاناتها عند إنشاء تقرير خصوصية Xcode لتدقيق إعلانات الخصوصية المدرجة.
إذا تضمن المشروع بطريق الخطأ ملفات تعريف خصوصية مكررة مباشرة داخل مرحلة Copy Bundle Resources (نسخ موارد الحزمة) للهدف الرئيسي، فقد يصدر Xcode تحذير بناء أو خطأ:
Multiple commands produce '.../PrivacyInfo.xcprivacy'
لحل هذا التعارض:
- موقع ملف تعريف إطار العمل: بالنسبة لـ iOS XCFramework، يجب أن يوجد
PrivacyInfo.xcprivacyداخل كل متغير إطار عمل خاص بالمنصة المعمول به (على سبيل المثال،OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/PrivacyInfo.xcprivacy)، بدلاً من وضعه في دليل حاوية جذر XCFramework. - موارد التطبيق الرئيسي: احتفظ بإعلانات خصوصية التطبيق المضيف في موارد الهدف الرئيسي، مع السماح لمتغيرات إطار عمل SDK بإدارة ملفات التعريف الخاصة بها داخلياً.
- الخطوة 1: في Xcode، حدد Product > Archive (المنتج > أرشيف).
- الخطوة 2: عند اكتمال الأرشفة، انقر فوق Validate App (التحقق من صحة التطبيق) داخل نافذة Organizer.
- الخطوة 3: يتحقق Xcode من توقيعات إطار العمل المضمنة، وتراخيص التزوير، ومخططات ملفات تعريف الخصوصية مقابل خوادم التحقق من صحة Apple.
-
المفاهيم: حزمة تطوير برمجيات iOS، هوية توقيع التعليمات البرمجية، توقيع حزمة الموارد، تجميع ملفات تعريف الخصوصية
-
التقنيات: CocoaPods، سلسلة أدوات بناء Xcode، XCFramework، Swift Package Manager
-
المعايير: إرشادات تقديم App Store Connect من Apple، متطلبات ملف تعريف الخصوصية من Apple
-
واجهات برمجة التطبيقات (APIs): واجهات برمجة تطبيقات مندوب حزمة تطوير برمجيات iOS من OpoInstall، واجهات برمجة تطبيقات UIPasteboard من Apple، واجهات برمجة تطبيقات النطاقات المرتبطة بالروابط الشاملة (Universal Links Associated Domains APIs)
-
الوثائق والمراجع الرسمية:
التحقق من إعلانات API للسبب المطلوب المطلوبة داخل PrivacyInfo.xcprivacy
افحص محتويات ملف تعريف الخصوصية للتحقق من أن جميع فئات واجهة برمجة التطبيقات (API) المعلنة تتطابق مع مواصفات واجهة برمجة تطبيقات السبب المطلوب الرسمية من Apple. افتح PrivacyInfo.xcprivacy كقائمة خصائص (Property List) أو بتنسيق XML خام في Xcode. يجب أن تتوافق الإعلانات بشكل صارم مع استخدامات واجهة برمجة التطبيقات الضرورية:
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>NSPrivacyAccessedAPITypes</key>
    <array>
        <dict>
            <key>NSPrivacyAccessedAPIType</key>
            <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
            <key>NSPrivacyAccessedAPITypeReasons</key>
            <array>
                <string>CA92.1</string>
            </array>
        </dict>
    </array>
</dict>
</plist>
قم تضمين فئات واجهة برمجة التطبيقات ورموز الأسباب المعتمدة فقط التي تتوافق مع متطلبات التنفيذ الفعلية لحزمة تطوير البرمجيات.
التحقق من صحة عمليات إرسال IPA النهائية لـ App Store Connect
قبل إرسال تحديث التطبيق إلى App Store Connect، تحقق من صحة أرشيف IPA المجمع محلياً:
يشير التحقق الناجح إلى أن الأرشيف قد اجتاز مرحلة التحقق من صحة ما قبل الإرسال؛ وهو بمثابة خطوة ضرورية للتحقق من البناء قبل TestFlight أو تقديم الإنتاج.
تحليل مقارن بين CocoaPods واستيراد إطار عمل iOS اليدوي
المقايضات في الصيانة وعزل التواقيع وأتمتة البناء
يتضمن الاختيار بين CocoaPods ودمج إطار العمل اليدوي تقييم سير عمل الفريق، وإمكانيات خادم البناء، وعبء صيانة التبعيات. بينما يعمل CocoaPods على أتمتة تحديث الإصدارات، قد تتطلب ترقيات إصدار Xcode تحديث خطافات post_install في ملف Podfile لتتناسب مع سياسات توقيع Apple المتغيرة.
يوفر الجدول أدناه مقارنة تقنية مفصلة لاستراتيجيتي الاستيراد:
| بعد الميزة | مدير تبعيات CocoaPods | تضمين إطار العمل اليدوي (.xcframework) |
|---|---|---|
| صيانة الإصدار | مؤتمتة عبر pod update |
التنزيل اليدوي والاستبدال للملفات الثنائية |
| تكوين إعدادات البناء | مبرمجة عبر خطافات Ruby Podfile |
مكونة مباشرة في إعدادات هدف Xcode |
| إدارة توقيع التعليمات البرمجية | قد تتطلب حلاً بديلاً مخصصاً لـ post_install |
تحكم مباشر في إعدادات إطار العمل المستهدف |
| معالجة ملفات تعريف الخصوصية | تتم إدارتها من خلال موارد pod؛ ويقوم Xcode بتجميع ملفات التعريف المكتشفة في تقرير الخصوصية | تم التحقق منها داخل كل متغير إطار عمل |
| احتكاك خط أنابيب CI/CD | منخفض (يتطلب مزامنة Podfile.lock) |
منخفض (إطار العمل مخزن في التحكم في الإصدار) |
تقييم استراتيجيات إدارة التبعيات عبر فرق الأجهزة المحمولة في المؤسسات
يظل CocoaPods خياراً عملياً للفرق التي تعتمد بالفعل قياسياً على إدارة التبعيات المستندة إلى Podfile نظراً لحل التبعية الآلي وقفل الإصدار المركزي عبر Podfile.lock. يساعد دمج برنامج نصي مخصص لتجاوز توقيع Ruby في معالجة عوائق التوقيع على مستوى الهدف عبر محطات عمل الفريق وبيئات بناء CI/CD.
الأسئلة الشائعة (FAQ)
لماذا يُبلغ Xcode عن أخطاء توقيع لحزم الموارد في CocoaPods؟
كيف يمكنني حل تعارضات توقيع إطار عمل CocoaPods دون تعديل ملف Podfile الأصلي؟
ما هي الطريقة الصحيحة لتضمين PrivacyInfo.xcprivacy يدوياً في عمليات بناء XCFramework؟
الملخص وإطار القرار
يتطلب استيراد حزمة تطوير برمجيات iOS بكفاءة اختيار آلية التبعية المناسبة لسلسلة أدوات مشروعك مع التخفيف من صرامة توقيع التعليمات البرمجية في Xcode. يمكن أن يؤدي استخدام CocoaPods مع خطاف post_install مخصص إلى حل إخفاقات توقيع حزمة الموارد المتأثرة، بينما يوفر تضمين XCFramework اليدوي تحكماً مباشراً في عناصر البناء.
مع استمرار Apple في تحسين قواعد التحقق من صحة App Store Connect، يظل الحفاظ على توافق تبعيات العميل مع معايير ملف تعريف الخصوصية أمراً بالغ الأهمية. من خلال نشر إصدارات SDK المحدثة والحفاظ على خطافات Podfile الآلية، تقلل الفرق الهندسية من عوائق البناء المتكررة وتحسن اتساق التكامل.
يمكن للمطورين المستعدين لتهيئة مفتاح مشروعهم التسجيل على وحدة تحكم مطوري OpoInstall أو مراجعة مرجع تطبيق إسناد الأجهزة المحمولة الكامل للحصول على إرشادات إضافية للمنصة.
المواد ذات الصلة
Share this article
Keep Discovering

اشتراک سامسونگ گلکسی هوش مصنوعی؟ ماجرای قیمتهای ۴.۹۹ دلاری لو رفته چیست
نسخههای آزمایشی لو رفته One UI 9.5 به احتمال ارائه اشتراک سامسونگ گلکسی AI اشاره دارند. کشف کنید که موانع پرداخت هوش مصنوعی موبایل چگونه بر ردیابی و اسناد خریدهای درونبرنامهای تأثیر میگذارند.

نينتندو توقف عمليات تسجيل الدخول عبر الجهات الخارجية؟ كيف تتغير عملية تهيئة المستخدمين
توقف نينتندو عمليات تسجيل الدخول عبر الجهات الخارجية من Google وApple في 26 يناير 2027. تعرف على تأثير الانتقال إلى مفاتيح المرور على تهيئة اللاعبين والروابط العميقة المؤجلة.

مقترح التصفح الآمن في وضع التخفي من متصفح كروم؟ ما الذي يكشفه الكود البرمجي
اقترح تغيير في مشروع كروميوم تفعيل ميزة التصفح الآمن في الوقت الفعلي لوضع التخفي. استكشف ما يكشفه كود مراجعة التغيير CL 8766497، وحالته المهجورة، وتأثيراته على توجيه الأجهزة المحمولة.
