كيفية تأمين رموز الاستجابة السريعة (QR) المخصصة ضد اختراق المسح؟ قم بتأمين حملات رموز الاستجابة السريعة المخصصة باستخدام وجهات HTTPS موثوقة، والتحقق من صحة معاملات التوجيه ومصادقتها على الخادم، ومراقبة شذوذ عمليات المسح، وفحص المواقع الفيزيائية بحثاً عن أي عمليات استبدال غير مصرح بها لل ملصقات. يمكن لبروتوكول HMAC-SHA256 حماية سلامة معاملات الحملات الموقعة، بينما تساعد القياسات عن بعد القائمة على المخاطر والضوابط التشغيلية في تحديد الأنشطة المشبوهة. لا يوجد تحكم تشفيري أو جغرافي واحد يمكنه منع كل أشكال استبدال رموز الاستجابة السريعة الفيزيائية أو احتيال الإسناد.
تحمي أمن رموز الاستجابة السريعة المخصصة سلامة توجيه الحملات من الواقع الفيزيائي إلى الإنترنت من خلال عدة ضوابط متكاملة: وجهات تم التحقق منها، ومعاملات إعادة توجيه مصادق عليها، ومعالجة أحداث مقاومة لإعادة التشغيل، واكتشاف الاحتيال القائم على المخاطر، ومراقبة الأصول الفيزيائية. تقلل هذه الضوابط من التعديل غير المصرح به للمعاملات وإساءة استخدام الإسناد، لكنها لا تستطيع ضمان أصالة الرمز الشريطي الذي تم استبداله فيزيائياً برمز استجابة سريعة غير مرتبط.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| رمز الاستجابة السريعة المخصص | رمز استجابة سريعة قابل設定 يشفّر عنوان URL للوجهة المختارة؛ وتعتبر ضوابط الأمان الإضافية، مثل معاملات التوجيه المصادق عليها، حمايات معمارية اختيارية. | شريك قياس الأجهزة المحمولة | معلوماتي / تجاري |
| الاحتيال الإعلاني | التلاعب الخبيث بإشارات الإسناد لسرقة رصيد الحملة أو التلاعب بمقاييس اكتساب المستخدمين. | اختراق النقر | معلوماتي |
| معاملات التتبع | معاملات الاستعلام أو البيانات الوصفية الأخرى المستخدمة لتحديد الحملات أو مصادر حركة المرور أو رحلات التحويل. تتطلب المعاملات الحساسة أمنياً التحقق من جانب الخادم أو حماية السلامة عندما تؤثر على قرارات الإسناد الموثوقة أو المكافآت. | توقيع HMAC | تقني / معلوماتي |
لماذا يكون رمز الاستجابة السريعة المخصص عرضة لاختراق المسح خارج الإنترنت

متجه الهجوم الفيزيائي: تراكب الملصقات الخبيثة على وسائط الطباعة
على عكس قنوات التسويق الرقمي المحمية بواسطة أمان طبقة النقل (TLS) والتحقق من النطاق، يتم نشر الرموز الشريطية المصفوفة الفيزيائية في بيئات عامة غير مراقبة. يتمثل متجه الهجوم الفيزيائي الأساسي في استغلال تراكب الملصقات، حيث يقوم الجهات الفاعلة الخبيثة طباعة رموز شريطية عدائية على ملصقات لاصقة ووضعها فيزيائياً فوق المواد الترويجية الشرعية على ملصقات وسائل النقل، أو لوحات الإعلانات، أو تغليف المنتجات بالتجزئة.
عندما يقوم المستخدم بمسح رمز الاستجابة السريعة المستبدل، قد يفتح الجهاز وجهة HTTPS أو HTTP يسيطر عليها المهاجم. اعتماداً على تنفيذ المهاجم والإجراءات اللاحقة للمستخدم، قد يعرض ذلك المستخدم للتصيد الاحتيالي، أو التنزيلات المخادعة، أو التتبع غير المصرح به. تكون سرقة الإسناد ممكنة إذا استطاع المهاجم أيضاً استغلل آلية تتبع أو رصيد تحويل ضعيفة؛ وهي ليست نتيجة تلقائية لكل عملية استبدال ملصق.
نموذج التهديد الرقمي: اعتراض عناوين URL عبر الهجوم في المنتصف (MitM) وتزوير DNS
إلى جانب العبث الفيزيائي، تعرض رموز الاستجابة السريعة المخصصة غير المشفرة نقاط ضعف رقمية أثناء خط أنابيب إعادة التوجيه. عندما يقوم الرمز الشريطي بتشفير عنوان URL ثابت بنص عادي بصيغة HTTP يحتوي على سلاسل استعلام خام (مثل http://example.com/download?channel_id=1024)، يفتقر الاتصال الأولي إلى التحقق من سلامة التشفير ومصادقة النطاق.
في شبكات الواي فاي غير المشفرة أو المخترقة (مثل نقاط الاتصال العامة في المطارات أو المقاهي)، تقوم وكلاء الهجوم في المنتصف (MitM) أو محللات DNS الضارة باعتراض طلب GET عبر HTTP غير المشفر. يقوم خادم الوكيل بتعديل معاملات الاستعلام أثناء التنقل - استبدال معرف الناشر الشرعي برمز قناة يسيطر عليه المهاجم - قبل إرجاع رأس موقع إعادة التوجيه 302. ونظراً لأن رابط متجر التطبيقات الأساسي يظل صالحاً، يفشل التحقق القياسي من جانب العميل في اكتشاف أنه قد تم تغيير حمولة التتبع أثناء العبور.
سرقة الإسناد: كيف يقوم المحتالون باختراق معاملات تتبع رموز الاستجابة السريعة المخصصة
تستهدف شبكات الاحتيال الإعلاني بشكل منهجي القنوات غير المتصلة بالإنترنت عالية القيمة (مثل اللوحات الإعلانية الخارجية أو المطبوعات) لأن هذه الحملات غالباً ما تحمل عوائد إحالة مربحة. نشر المحتالون روبوتات قشط آلية لمسح صور رموز الاستجابة السريعة العامة المنشورة على اللوحات الرقمية، أو صور وسائل التواصل الاجتماعي، أو ملفات PDF عبر الإنترنت.
بمجرد استخراج نمط عنوان URL الأساسي، تنفذ البرامج النصية الآلية روتين غمر النقرات ضد خادم الوجهة. من خلال توليد الآلاف من جلسات الويب الاصطناعية باستخدام معاملات الأجهزة المحقونة (سلاسل User-Agent، نطاقات IP، ومعرفات فرعية ديناميكية) في غضون دقائق من إطلاق حملة شرعية، تحاول الشبكة الاحتيالية المطالبة بالرصيد لتثبيتات تطبيقات الجوال العضوية المستقبلية. عندما يقوم مستهلك حقيقي في النهاية بمسح الكود الفيزيائي وتثبيت التطبيق، يقوم نموذج الإسناد بنسب الفضل بشكل خاطئ إلى شبكة غمر النقرات الاحتيالية بدلاً من الحملة الفيزيائية غير المتصلة بالإنترنت.
كيف تتلاعب متجهات الاحتيال بتدفق إعادة التوجيه خارج الإنترنت
استغلال إعادة توجيه الويب الثابتة غير المشفرة في الأماكن العامة
قد يحتوي رمز الاستجابة السريعة المطبوع على عنوان URL ثابت لنظام HTTPS، أو معرف حملة موقع، أو رمز مؤقت صادر عن الخادم. تنشأ المخاطر الأساسية عندما تعتمد وجهته على نقل HTTP غير الآمن، أو بنية تحتية للتوجيه غير مُدارة، أو معاملات حملات غير محققة. لا يزال من الممكن إنشاء سياق جلسة مسح قصيرة الأجل على الخادم بعد فتح عنوان URL الخاص برمز الاستجابة السريعة الثابت.
عندما تقوم مؤسسة بطباعة عشرات الآلاف من المنشورات التسويقية التي تحتوي على روابط إعادة توجيه غير مُدارة، تظل منطق صفحة الهبوط المستهدفة ثابتاً بشكل دائم. إذا انتهت صلاحية نطاق إعادة توجيه وسيط، أو تعرض لعملية الاستحواذ على DNS، أو افتقر إلى التحقق الصارم من المعاملات، تصبح التوزيعة الفيزيائية بأكملها ثغرة أمنية. يراقب المهاجمون النطاقات منتهية الصلاحية المرتبطة بحملات الطباعة القديمة، ويستحوذون على أسماء النطاقات، ويوجهون كل حركة مرور المسح الواردة إلى نقاط نهاية البرامج الضارة أو روابط إحالة المنافسين.
هجمات حقن المعاملات: الكتابة فوق معرفات القنوات الفرعية الديناميكية
في هجمات حقن المعاملات المتقدمة، يستغل الخصوم ضعف تحليلات عناوين URL من جانب الخادم. عندما يمر رمز الاستجابة السريعة المخصص عبر بوابة ويب وسيطة قبل الوصول إلى متجر التطبيقات، تقوم البرامج النصية للبوابة بمعالجة معاملات الاستعلام الديناميكية الم تمررة عبر سلسلة عنوان URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
إذا فشلت نقطة النهاية في جانب الخادم في تعقيم المدخلات الواردة أو التحقق من توقيعات المعاملات، يمكن للمهاجم إلحاق مفاتيح معاملات مكررة أو حقن حمولات مشفرة:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
اعتماداً على ما إذا كان محلل HTTP يقيّم المثيل الأول أو الأخير من المفاتيح المكررة، قد يقبل الخادم attacker_id مع تجاهل poster_01. ونتيجة لذلك، تنسب قاعدة بيانات الإسناد أحداث التحويل اللاحقة إلى الكيان المحقون دون تنبيه مشغلي الحملة.
المسح الآلي بالآلة مقابل التفاعلات البشرية الأصيلة للأجهزة المحمولة
قد تعرض متصفحات البشر والعملاء الآليون أنماط طلبات مختلفة، ولكن لا توجد سلسلة User-Agent واحدة، أو إشارة لمس، أو تصنيف IP، أو فاصل زمني يثبت بشكل موثوق أن المسح تم بواسطة شخص. قد تشبه مسحات الأمان الشرعية وخدمات المعاينة إساءة الاستخدام الآلية، بينما قد تعيد الروبوتات المتطورة إنتاج سلوك المتصفح العادي. استخدم هذه الإشارات كمدخلات لتحليل المخاطر المعايرة، مدعومة بالتحقق من تسلسل الأحداث وأدلة التحويل التي تم التحقق منها بشكل مستقل.
التأثير المالي لاكتشاف اختراق المسح غير المكتشف على ميزانيات اكتساب المستخدمين
يخلف احتيال إعادة التوجيه خارج الإنترنت غير المكتشف أضراراً مالية بالغة على عمليات اكتساب المستخدمين للمؤسسات:
- خسارة مالية مباشرة: تدفع المؤسسات التسويقية تكاليف لكل تثبيت (CPI) أو تكاليف لكل إجراء (CPA) لحسابات شركاء تابعة احتيالية قامت باختراق رصيد الإسناد من المواد الترويجية الفيزيائية الشرعية.
- تقييم مشوه للقنوات: تبدو حملات الوسائط الخارجية الفيزيائية (OOH) وكأنها ضعيفة الأداء أو غير مربحة في لوحات معلومات تحليلات التسويق لأن تحويلاتها تُنسب بشكل خاطئ إلى شبكات غمر النقرات الرقمية.
- تجربة عملاء متدهورة: يتعرض المستخدمون الذين يمسحون الرموز الفيزيائية المخترقة لإعادة توجيه غير متوقعة، أو مطالبات تصيد احتيالي، أو صفحات هبوط معطلة، مما يؤدي إلى تآكل ثقة العلامة التجارية وزيادة معدلات التخلي عن التسجيل.
التوقيعات التشفيرية والتحقق من HMAC في تدفقات إعادة التوجيه
توقيع معاملات الحملة دون كشف المفاتيح السرية
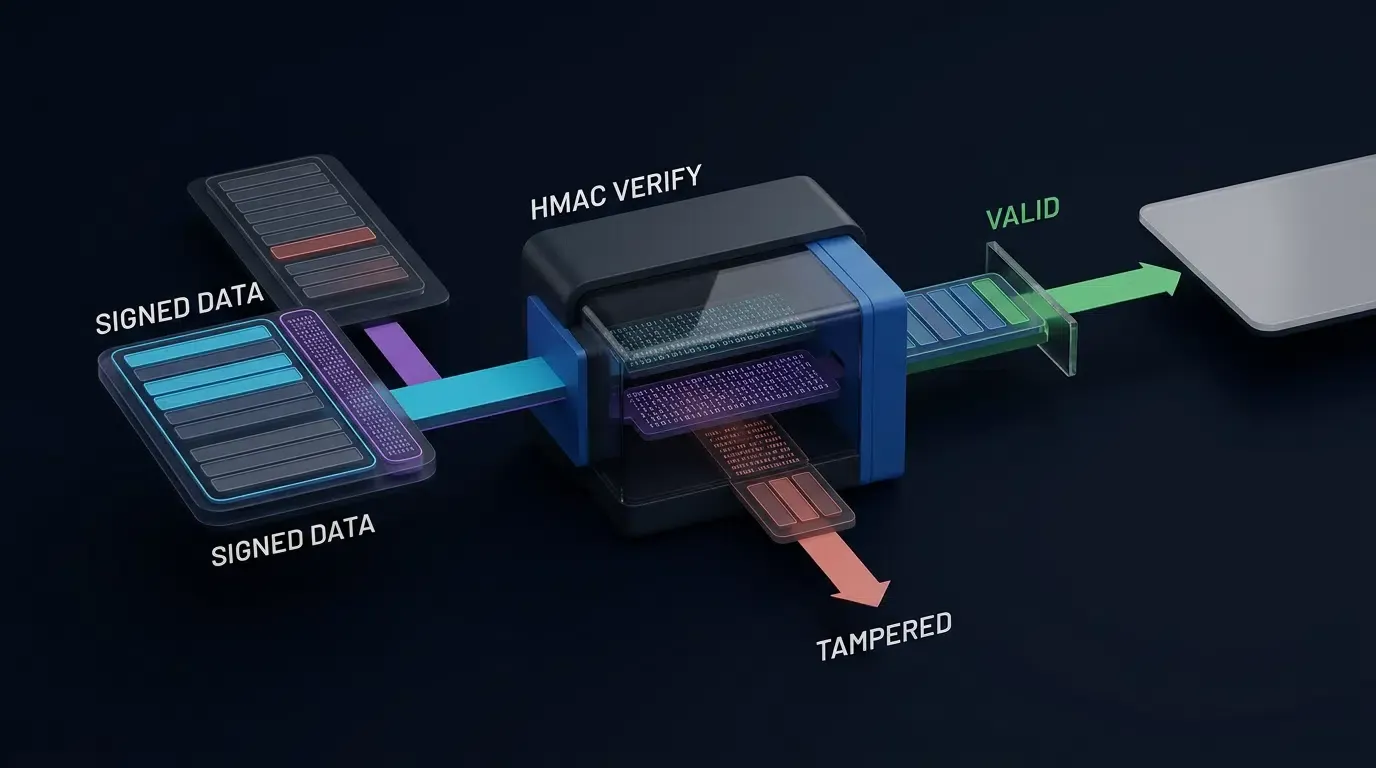
يمكّن بروتوكول HMAC-SHA256 الخادم الموثوق به من المصادقة على سلامة معاملات توجيه الحملة. وهو لا يقوم بتشفير المعاملات أو إخفاء قيمها عن أي شخص يقوم بمسح رمز الاستجابة السريعة.
يجب أن يحدد التنفيذ الآمن تنسيق توقيع محدد الإصدار لا لبس فيه. على سبيل المثال، يمكن أن تتكون مدخلات التوقيع من حقول UTF-8 محددة الطول بترتيب ثابت: إصدار التوقيع، معرف التطبيق، معرف الحملة، معرف القناة، وقت انتهاء الصلاحية، ومعرف الرمز المميز. يحسب الخادم قيمة HMAC باستخدام مفتاح سري محتفظ به في البنية التحتية لإدارة المفاتيح من جانب الخادم. يجب عدم تضمين السر مطلقاً في رمز الاستجابة السريعة، أو جافاسكريبت المتصفح، أو تطبيق الجوال.
يتضمن عنوان URL الناتج الحقول الموقعة، ومعرف المفتاح، والتوقيع. ارفض الحقول المكررة غير المتوقعة، والقيم غير القانونية، والتوقيعات المشوهة، ومعرفات المفاتيح غير المعروفة قبل تحليل أي وجهة.
استخدم HTTPS لجميع نقاط نهاية النقل وإعادة التوجيه. يتعامل كل من HMAC وTLS مع مخاطر مختلفة: يقوم HMAC بمصادقة حقول الحمولة المحددة، بينما يحمي TLS الاتصال ويصادق على نقطة نهاية HTTPS.
التحقق من سلامة التوجيه في البوابة
عندما يصل الطلب إلى بوابة التوجيه، قم بإجراء هذه الفحوصات قبل تعيين رصيد الإسناد:
- التحقق من مضيف توجيه HTTPS والمسار مقابل التكوين المنشور.
- رفض الحقول المشوهة، ومعاملات الاستعلام الحساسة أمنياً المكررة، وإصدارات التوقيع غير المدعومة.
- التحقق من أن معرفات التطبيق والحملة موجودة وتنتمي إلى مستأجر مصرح له.
- التحقق من التوقيع باستخدام مفتاح جانب الخادم المحدد بواسطة معرف المفتاح، مع مقارنة زمنية ثابتة لبايتات التوقيع التي تم فك تشفيرها بشكل صحيح.
- فرض سياسة الصلاحية المعلنة. معاملة رموز الحملات الفيزيائية طويلة الأجل بشكل مختلف عن بيانات اعتماد الجلسة قصيرة الأجل.
- حل الوجهة من قائمة سماح يتحكم فيها الخادم بدلاً من قبول عنوان URL وجهة تعسفي من طلب رمز الاستجابة السريعة.
- تسجيل قرار التوجيه ومؤشرات المخاطر ذات الصلة دون التعامل تلقائياً مع كل شذوذ على أنه احتيال مؤكد.
بالنسبة للحملات الفيزيائية طويلة الأجل، استخدم معرف حملة موقع مستقر أو رمز بحث مؤقت صادر عن الخادم في رمز الاستجابة السريعة المطبوع. قم بتوليد معرفات جلسة مسح قصيرة الأجل على الخادم بعد وصول مسح شرعي إلى البوابة.
منع إعادة التشغيل والإسناد المزدوج دون كسر رموز الاستجابة السريعة المطبوعة
يكون رمز الاستجابة السريعة الفيزيائي قابلاً لإعادة الاستخدام عادةً: يمكن للعديد من المستهلكين الشرعيين مسح نفس الملصق على مدار أيام أو أشهر. ونتيجة لذلك، يجب عدم التعامل مع القيمة العشوائية (nonce) المضمنة في الأصل المطبوع كبيانات اعتماد فريدة للاستخدام مرة واحدة عالمياً.
التمييز بين ثلاثة كائنات منفصلة:
- رمز الحملة المطبوع: يحدد موضع حملة معتمد ويمكن إعادةใชيوه خلال فترة صلاحيته المصرح بها.
- معرف جلسة المسح: قيمة صادر عن الخادم تم إنشاؤها لزيارة فردية؛ ويمكنه دعم ضوابط الجلسة قصيرة الأجل وارتباط القياسات عن بعد.
- معرف التحويل أو حدث الخطاف (Webhook): معرف فريد يستخدم لمنع المعالجة اللاحقة المزدوجة وإصدار المكافآت.
بالنسبة للعمليات قصيرة الأجل التي تتطلب حقاً الاستهلاك لمرة واحدة، قم بتنفيذ دلالات المطالبة أو الرفض الذري في المخزن من جانب الخادم، مع سياسة انتهاء صلاحية محددة. لا تعتمد على عمليات قراءة ثم كتابة منفصلة أو ذاكرات تخزين مؤقت داخلية لكل حافة لفرض الاستخدام لمرة واحدة بشكل متسق عالمياً.
لا تزال عناوين URL الموقعة تتطلب المراقبة، والإلغاء، وتحديد معدل الطلبات، وإلغاء ازدواجية جانب الإسناد. التوقيع الصحيح وحده لا يثبت أن عملية المسح تمت بواسطة إنسان أو أن التحويل الناتج يستحق الدفع.
يمكن العثور على الإرشادات المتعلقة بإدارة المفاتيح وتدفقات المصادقة في مستندات OpoInstall.
[Verified HTTPS QR Destination]
              │
              ▼
[Application-Owned / Verified Routing Gateway]
              │
              ▼
[Signed Parameter Verification]
       │                  │
    Invalid             Valid
       │                  │
       ▼                  ▼
[Reject / Log]    [Risk Signal Evaluation]
                           │
                           ▼
                   [Policy Decision]
                      │        │
                    Allow    Review/Hold
                      │        │
                      ▼        ▼
                [Approved   [Safe User
                 Redirect]   Experience]
كيف يكتشف الفحص الفيزيائي والقياسات عن بعد القائمة على المخاطر إساءة استخدام حملات رموز الاستجابة السريعة
يتطلب استبدال الملصق الفيزيائي فحص ثقة مستقل
يمكن للملصق الخبيث استبدال رمز الاستجابة السريعة الشرعي بوجهة مختلفة. عندما يحدث هذا، قد لا يتصل متصفح المستخدم أبداً ببوابة الحملة الأصلية. لذلك، لا يمكن للتوقيع على رمز الحملة الأصلي، بمفرده، اكتشاف أو منع الاستبدال.
يتطلب التخفيف ضوابط خارج خط أنابيب التحقق من عنوان URL الأصلي: عمليات التفتيش البصري الروتينية، والملصقات المقاومة للعبث حيثما كان ذلك مناسباً، وجرد المواضع، والاتصال بنطاق الحملة الموثوق، وقنوات إبلاغ العملاء، ومراقبة الانخفاضات غير المتوقعة في حركة مرور المسح الشرعية. يمكن للمتصفح أو التطبيق الموثوق به أيضاً مساعدة المستخدمين في التعرف على النطاقات غير المتوقعة، على الرغم من أن هذا لا يلغي الهجوم الفيزيائي.
استخدام تحديد الموقع الجغرافي كإشارة مخاطر
يمكن أن يشير تحديد الموقع الجغرافي لعنوان IP إلى الموقع التقريبي للشبكة للطلب، ولكنه ليس مقياساً موثوقاً للموقع الفيزيائي للمسح. يمكن لشبكات المحمول، والشبكات المؤسسية، والشبكات الخاصة الافتراضية (VPN)، والوكلاء (Proxies)، والبوابات المشتركة إنشاء اختلافات كبيرة بين الجغرافيا المستمدة من عنوان IP والموقع الفعلي للمستخدم.
يتطلب تحديد الموقع الجغرافي للمتصفح، عند استخدامه، إذن المستخدم وإفصاحات الخصوصية المناسبة. إذا رفض المستخدم، يجب أن توفر الحملة مساراً صالحاً لا يعتمد على جمع الموقع بدقة.
يجب أن يؤدي المسح الذي يظهر بعيداً عن موقع الملصق المتوقع إلى زيادة المخاطر للمراجعة بدلاً من إثبات الاحتيال تلقائياً. قم بتقييم أي حد أقصى للمسافة باستخدام بيانات الحملات التاريخية، والجودة المعروفة لإشارة الموقع، وتكلفة النتائج الإيجابية الكاذبة.
تفسير الوكيل (Proxy)، وASN، وإشارات الماسح الضوئي
يمكن أن تساعد تصنيفات شبكة الاستضافة ASN، ومؤشرات الوكيل (Proxy)، وأنماط User-Agent، وسرعة المسح في إعطاء الأولوية للتحقيقات. وهي لا تميز بشكل موثوق جميع المستخدمين الشرعيين عن حركة المرور الآلية بمعزل عن غيرها.
قد تنشئ ماسحات الأمان، وخدمات المعاينة الاجتماعية، ومستخدمو شبكات VPN المؤسسية، والبوابات المشتركة للأجهزة المحمولة حركة مرور تشبه الأتمتة. وعلى العكس من ذلك، قد يستخدم الخصوم وكلاء سكنيين وبيئات متصفح واقعية.
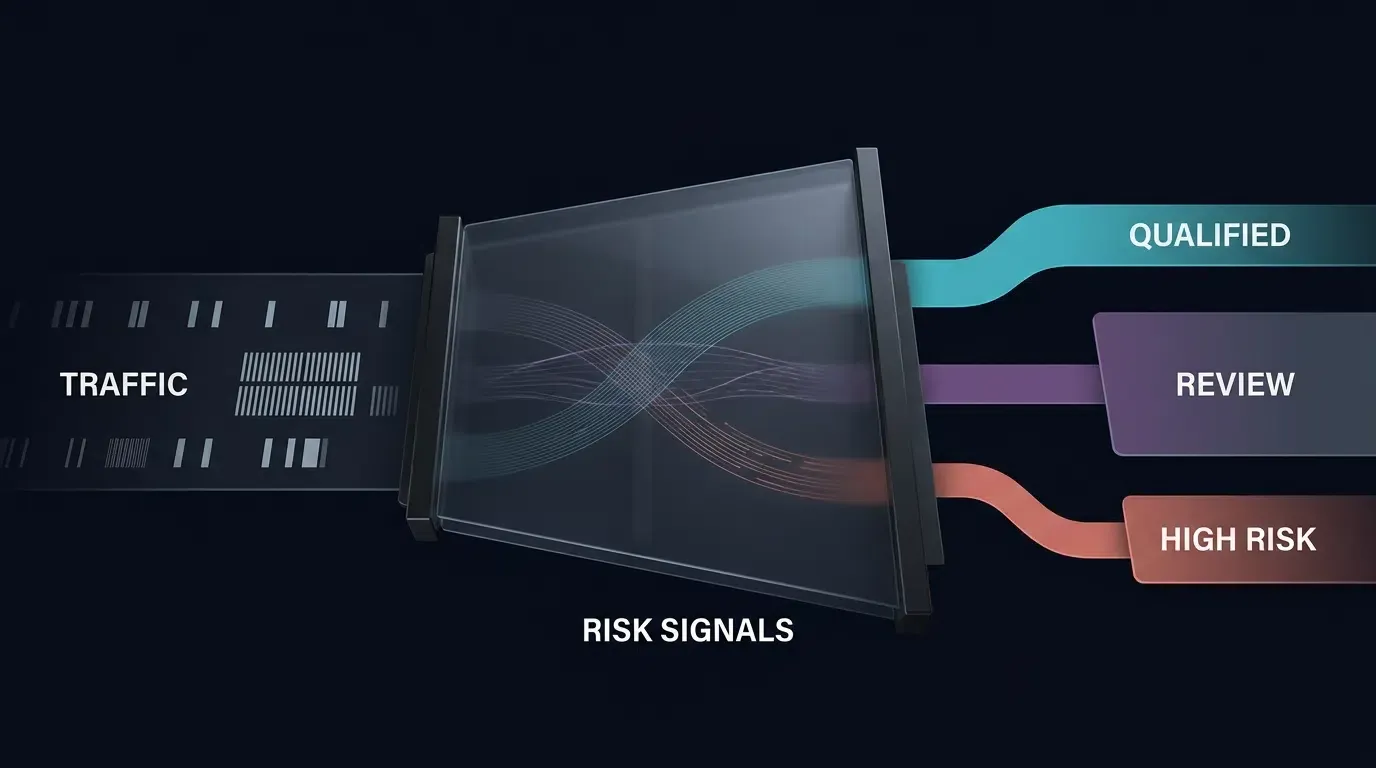
قم الجمع بين عدة إشارات مستقلة، وتعيين درجة مخاطر، وفصل المعالجة التلقائية منخفضة المخاطر عن القرارات التي تتطلب مراجعة المحلل.
قياس توقيت المسح إلى الإطلاق دون ابتكار عتبات عالمية
بالنسبة لرحلة فردية، قم بتعريف الفاصل الزمني الملاحظ على أنه الفرق بين طابع زمن المسح الموثوق به من جانب الخادم وطابع زمن إطلاق التطبيق الأول أو التحويل المتاح لنظام الإسناد.
لا تقم بتسمية فرق الوقت لرحلة واحدة بمتوسط إحصائي. متوسط وقت التثبيت (MTTI) هو مقياس إجمالي يتم حسابه على أساس مجتمع محدد صراحة من الرحلات.
قد تبرر الفترات القصيرة للغاية، أو تسلسلات الأحداث المتكررة بشكل غير معتاد، أو ترتيب الأحداث غير المتسق إجراء تحقيق. ومع ذلك، لا يوجد حد أدنى عالمي مدته عشر ثوانٍ للسلوك البشري الشرعي أو عتبة عالمية مدتها ثانتان تثبت حقن النقر. قم ببناء العتبات من خطوط الأساس المقاسة، وآليات الإسناد المدعومة، جودة الساعة، وأمثلة الاحتيال المؤكدة بشكل مستقل.
قم بالإبلاغ عن الأحداث المشبوهة للمراجعة القائمة على المخاطر وتقييد أهلية المكافآت فقط وفقاً للسياسات الموثقة والقابلة للاختبار.
تم تحديد مخطط حمولة حدث الأمان المملوك للتطبيق في مرجع مخطط JSON أدناه، مما يتيح إشعارات المخاطر من خادم إلى خادم (S2S) عند تسجيل القياسات عن بعد الشاذة.
مخطط حدث خطاف الأمان (Webhook) وحمولة نموذجية
يحدد مخطط JSON هذا تنسيق حدث أمان توضيحي مملوك للتطبيق (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
تلتزم حمولة نموذج JSON أدناه بمخطط QrSecurityAnomalyWebhook المحدد أعلاه:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
تقييم طبقات التحقق مقابل متجهات التهديد المعروفة
تحليل مقارن لأطر الأمان
تستخدم بنى نمو الأجهزة المحمولة مستويات مختلفة من أمان رموز الاستجابة السريعة بناءً على تحمل المخاطر، وميزانية الحملة، والتعقيد التقني. تعتمد عمليات التشريد الأساسية على قفل النطاق البسيط، بينما تدمج التنفيذات المؤسسية التوقيع التشفيري متعدد الطبقات، والمعاملات المصادق عليها، والتحقق من القياسات عن بعد القائمة على المخاطر.
يمكن دمج Openinstall، وهي منصة لإسناد الأجهزة المحمولة والروابط العميقة، داخل مكدس نمو الأجهزة المحمولة لتتبع عمليات إعادة توجيه الحملات ودعم سير عمل خطوط بيانات الإسناد.
| آلية التحقق | خاصية الأمان الرئيسية | التهديدات التي يمكن أن تقللها | القيود الهامة |
|---|---|---|---|
| عنوان URL ثابت لنظام HTTPS | نقل مصادق عليه ومشفر إلى نقطة نهاية HTTPS المقصودة | اعتراض الشبكة والتلاعب بعناوين URL أثناء العبور | لا يمنع استبدال ملصق رمز الاستجابة السريعة الفيزيائي أو تغييرات معاملات الحملة غير المصرح بها المقبولة من قبل الخادم |
| رمز حملة معتم صادر عن الخادم | بحث الحملة والموقع الذي يسيطر عليه الخادم | التعديل التعسفي لمعرفات الحملة عندما يتحقق الخادم من الرمز المميز | لا يزال من الممكن نسخ رمز عام وإعادة استخدامه |
| توقيع الحمولة عبر HMAC-SHA256 | سلامة وأصالة حقول الحملة المحددة | التغييرات غير المصرح بها على المعاملات الموقعة | لا يشفر الحقول، ولا ينشئ مسحاً بشرياً، ولا يمنع إعادة التشغيل بمفرده |
| ضوابط إعادة تشغيل الجلسة والأحداث | النضارة، وإلغاء ازدواجية الأحداث، والمعالجة المتطابقة | تسليم الخطاف المزدوج، ومعالجة المكافآت المتكررة، وبعض إساءة الاستخدام الآلية | يجب ألا يبطل الرمز المميز القابل لإعادة الاستخدام والمطبع على المواد التسويقية الفيزيائية |
| مراجعة القياسات عن بعد القائمة على المخاطر | الكشف الاحتمالي عن الشذوذ | تركيز حركة المرور المشبوهة، مؤشرات الوكيل، تسلسلات الأحداث غير العادية | يمكن أن تولد نتائج إيجابية كاذبة ولا يمكنها اكتشاف ملصق يرسل كل حركة المرور إلى نطاق آخر بشكل مستقل |
| ضوابط المواضع الفيزيائية | أصالة الأصول والمراقبة التشغيلية | تراكب الملصقات غير المصرح به ومحاولات الاستبدال | يتطلب التفتيش، والاتصال بنطاق موثوق، ومعالجة الحوادث |
تكوين ضوابط المخاطر في مكدس الإسناد وإدارة الحملات
تحديد عتبات المخاطر الخاصة بالحملة
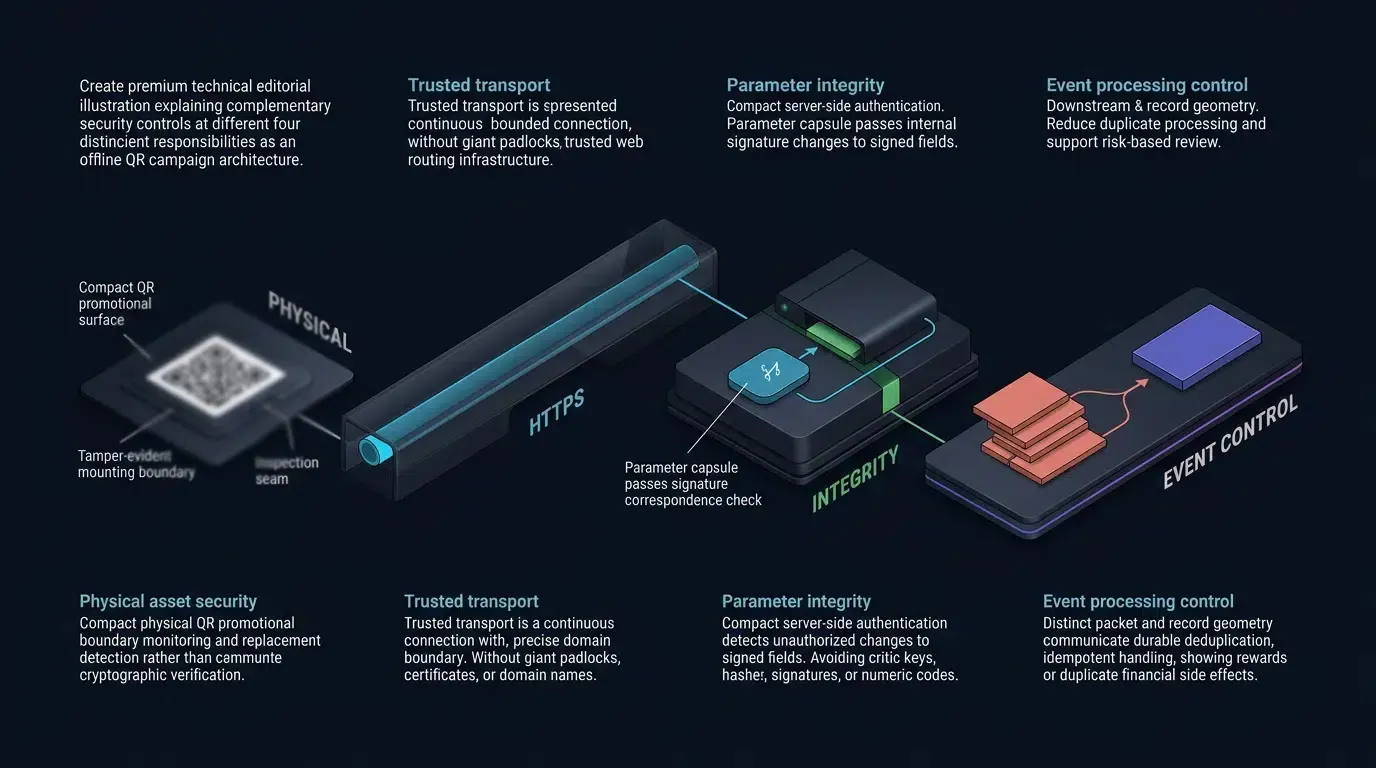
يمكن فرق الأمان تحديد سياسات المخاطر في بوابة الحملة، أو خدمة التحليلات، أو منصة قياس الأجهزة المحمولة المدعومة. تشمل الأمثلة حدود المعدل، وتركيز الطلبات غير المعتاد، ومعرفات الأحداث المتكررة، والجغرافيا غير المتوقعة، ومؤشرات مخاطر الوكيل المرتفعة.
يجب معايرة هذه القيم مقابل حركة المرور الملاحظة بدلاً من التعامل معها كعتبات احتيال عالمية. يجب مراعاة عناوين IP المشتركة وفحوصات الروابط الآلية الشرعية عند اختيار قواعد الإنفاذ.
المراجعة، والحجر الصحي، والاسترداد
حيثما تدعم المنصة المنشورة هذه الإمكانيات، يمكن وضع القنوات المشبوهة في حالة مراجعة، وحجب مدفوعات الإسناد مؤقتاً، وإرسال تنبيهات إلى محللي الأمان. يمكن رفض الطلبات غير الصالحة ذات الثقة العالية، بينما يجب أن تظل الحالات غير المؤكدة مؤهلة للتحقيق والاستئناف.
لا تقم تلقائياً بحظر عنوان IP أو وضع قناة غير متصلة بالإنترنت بأكملها في الحجر الصحي لمجرد عدم تطابق موقع واحد أو تصنيف شبكة استضافة. قم بتسجيل القاعدة، والأدلة الداعمة، والأحداث المتأثرة، وقرار المراجعة، وإجراء الاسترداد.
حدود تكامل المنتجات
يوفر Openinstall موارد إسناد الأجهزة المحمولة والروابط العميقة ذات الصلة بالحملات القائمة على رموز الاستجابة السريعة. يجب على الفرق التحقق من إشارات مكافحة الاحتيال، والقواعد القابلة للتكوين، وخطافات الأمان، ووظائف إدارة القنوات المتوفرة في إصدار المنتج الفعلي والإصدار المنشور.
إذا لم يتم عرض التحكم المطلوب بواسطة منصة المورد، فقم بتنفيذه في بوابة توجيه مملوكة للتطبيق أو خدمة مخاطر بدلاً من وصفه كميزة وحدة تحكم Openinstall موجودة. راجع وحدة تحكم مطوري Openinstall وموارد تكامل SDK لإسناد الأجهزة المحمولة للتعرف على القدرات التي تم التحقق منها في البيئة التي يتم نشرها.
متى يكون الأمان المتقدم لرموز الاستجابة السريعة ضرورياً لحملات الأجهزة المحمولة
الشروط المناسبة لنشر أمان التشفير لرموز الاستجابة السريعة
يوصى بشدة بتنفيذ توقيعات رموز الاستجابة السريعة التشفيرية والتحقق من القياسات عن بعد القائمة على المخاطر في ظل الشروط التشغيلية التالية:
- حوافز مالية عالية القيمة: حملات الإحالة التي توفر مكافآت مالية كبيرة، أو بطاقات هدايا، أو عملة داخل التطبيق لتثبيتات التطبيقات المكتملة.
- مواد عامة غير مراقبة: الإعلانات الخارجية (OOH) المنشورة في بيئات عالية الحركة وغير مراقبة (محطات مترو الأنفاق، ومحطات الحافلات، والمنشورات العامة) المعرضة لتراكب الملصقات الفيزيائية.
- حملات الأداء ذات الميزانية العالية: حملات الطباعة أو التلفزيون واسعة النطاق حيث تؤدي التحويلات المنسوبة بشكل خاطئ إلى مدفوعات عمولات كبيرة للشركاء التابعين.
- القطاعات الصناعية الخاضعة للتنظيم: تطبيقات الأجهزة المحمولة في مجال التكنولوجيا المالية، أو الرعاية الصحية، أو الألعاب التي تتطلب مسارات تدقيق قابلة للتحقق للامتثال وسلامة البيانات.
الشروط غير المناسبة لنشر أمان التشفير لرموز الاستجابة السريعة
على العكس من ذلك، يقدم التحقق التشفيري الكامل عبئاً غير ضروري في السيناريوهات التالية منخفضة المخاطر:
- الاختبار المؤسسي الداخلي: رموز الاستجابة السريعة المستخدمة حصرياً داخل المكاتب المؤسسية الآمنة لاختبار الموظفين أو تسجيل وصول الفعاليات الداخلية.
- محتوى معلوماتي منخفض المخاطر: الرموز الشريطية التي توجه المستخدمين إلى الوثائق العامة، أو صفحات دعم العملاء، أو ملفات PDF للقوائم الثابتة دون مدفوعات إحالة أو تتبع التحويلات.
- عمليات المسح قصيرة الأجل والعابرة: عروض الفعاليات المؤقتة التي يديرها الموظفون باستمرار حيث يتم اكتشاف تراكب الملصقات الفيزيائية وإزالتها على الفور.
المفاهيم الخاطئة الشائعة في استراتيجية مكافحة الاحتيال لرموز الاستجابة السريعة
المفهوم الخاطئ 1: يمكن لبروتوكول HTTPS أو HMAC منع كل تراكب للملصقات
يقوم HTTPS بمصادقة وحماية الاتصال بالوجهة التي حددها الماسح الضوئي. يقوم HMAC بمصادقة حقول الحملة الموقعة المقبولة من قبل البوابة المقصودة. لا تستطيع أي من الآليتين منع شخص من استبدال الرمز الشريطي المطبوع برمز استجابة سريعة مختلف تماماً.
يتطلب الاستبدال الفيزيائي ضوابط منفصلة مثل عمليات تفتيش المواضع، والمواد المقاومة للعبث، والاتصال الواضح بالنطاقات الموثوقة، والإبلاغ عن الحوادث.
المفهوم الخاطئ 2: رموز الاستجابة السريعة الثابتة غير آمنة بالضرورة
رمز الاستجابة السريعة الثابت هو ببساطة رمز شريطي لا يتغير محتوى تشفيره بعد الطباعة. وقد يحتوي على عنوان URL صالح لنظام HTTPS، أو رمز حملة معتم صادر عن الخادم، أو معرف حملة موقع.
ينشأ خطر الأمان عندما يثق النظام المتلقي في معاملات الحملة القابلة للتعديل، أو يقبل وجهات غير مصرح بها، أو يعالج أحداث تحويل مكررة دون تحقق. الطباعة الثابتة وحدها لا تعني وجود تلك الثغرات الأمنية.
المفهوم الخاطئ 3: توقيعات HMAC توقف هجمات إعادة التشغيل تلقائياً
يمكن للطلب الصالح الذي لم يتغير الاحتفاظ بتوقيع HMAC صالح. يتطلب منع إعادة التشغيل ضوابط إضافية مناسبة للعملية، مثل طوابع زمن التسليم المصادق عليها، وإلغاء ازدواجية معرف الحدث الدائم، والآثار الجانبية المتطابقة من جانب الخادم. يجب أن تظل رموز الحملات المطبوعة العامة قابلة لإعادة الاستخدام طوال عمر الحملة المصرح به.
قائمة التحقق من الأمان قبل النشر
قبل إطلاق حملة رموز استجابة سريعة غير متصلة بالإنترنت، تحقق من هذه السيناريوهات في بيئة تجريبية:
- تعديل المعاملات الموقعة: تغيير حملة موقعة أو معرف قناة دون تحديث التوقيع. النتيجة المتوقعة: ترفض البوابة حمولة التوجيه المعدلة.
- مسح الملصقات الشرعية المتكررة: مسح نفس رمز الاستجابة السريعة الفيزيائي المعتمد من أجهزة متعددة. النتيجة المتوقعة: يظل التوجيه الشرعي متاحاً دون مكافآت تحويل مكررة.
- وجهة غير مصرح بها: محاولة توفير وجهة إعادة توجيه خارجية خارج قائمة السماح الخاصة البوابة. النتيجة المتوقعة: ترفض البوابة الوجهة.
- محاكاة استبدال الملصقات: استبدال رمز الاستجابة السريعة الأصلي برمز اختبار لنطاق مختلف. النتيجة المتوقعة: لا يتم نسب الفضل زوراً إلى نظام التوقيع الأصلي في منع الهجوم؛ يحدد فحص الموضع أو إبلاغ المستخدم الأصل المستبدل.
- تزوير الخطاف وإعادة تشغيله: إرسال توقيعات غير صالحة، وطوابع زمن تسليم مصادق عليها قديمة حيث يدعم البروتوكول ذلك، ومعرفات أحداث مكررة. النتيجة المتوقعة: يتم رفض الأحداث غير الصالحة ولا تنتج إعادة المحاولة الصالحة أي آثار جانبية مكررة.
- النتائج الإيجابية الكاذبة للموقع والوكيل: محاكاة بوابات الأجهزة المحمولة المشتركة، وشبكات VPN المؤسسية، وماسحات الأمان الشرعية. النتيجة المتوقعة: تؤدي مؤشرات المخاطر إلى تشغيل قرارات مراجعة موثوقة بدلاً من إعلانات الاحتيال التلقائية.
- تدوير المفاتيح واستعادة الحوادث: تدوير مفتاح التوقيع وإلغاء مفتاح قديم وفقاً للسياسة المكونة. النتيجة المتوقعة: تظل الحملات النشطة الصالحة قابلة للتوجيه ولم تعد بيانات الاعتماد المخترقة تصادق على الطلبات.
قم بتسجيل مدخلات الاختبار، والنتيجة المتوقعة، والنتيجة الملاحظة، والبيئة، ومعرف السجل أو الحدث ذي الصلة. لا توضع علامة على السيناريو على أنه ناجح حتى يتم تنفيذه.
الأسئلة الشائعة (FAQ)
كيفية تأمين رموز الاستجابة السريعة (QR) المخصصة ضد اختراق المسح؟
ما هو هجوم تراكب الملصقات الفيزيائية في تسويق رموز الاستجابة السريعة؟
كيف يكتشف شريك قياس الأجهزة المحمولة (MMP) احتيال الوكيل في حملات المسح خارج الإنترنت؟
الملخص وإطار قرار الأمان
تتطلب تأمين رموز الاستجابة السريعة المخصصة حمايات متميزة للاستبدال الفيزيائي، والتلاعب على مستوى الشبكة، والتلاعب بمعاملات الحملات، وأحداث الإسناد الاحتيالية. لا يمكن لأي توقيع واحد، أو فحص موقع، أو خدمة قياس أجهزة محمولة القضاء على كل هذه التهديدات.
للحملات ذات القيمة الأعلى، قم بالجمع بين توجيه HTTPS الموثوق، ورموز الحملات الموقعة أو الصادرة عن الخادم، معالجة الأحداث اللاحقة المقاومة لإعادة التشغيل، وقوائم السماح الصريحة للوجهات، والكشف عن الشذوذ الواعي بالخصوصية، والمراقبة التشغيلية للمواضع الفيزيائية. تعامل مع القياسات عن بعد المشبوهة كأدلة لاتخاذ قرار مخاطر موثوق بدلاً من اعتبارها دليلاً تلقائياً على الاحتيال.
يمكن تقييم Openinstall كجزء من مكدس إسناد الأجهزة المحمولة والروابط العميقة. تأكد من وظائف مكافحة الاحتيال التي يدعمها المنتج المنشور قبل إسناد ضوابط أمنية محددة إلى حزمة تطوير البرامج (SDK) أو البوابة أو وحدة تحكم المطورين.
لاكتشاف قدرات إسناد الأجهزة المحمولة والروابط العميقة، راجع مرجع تنفيذ إسناد الأجهزة المحمولة.
المواد ذات الصلة
-
المفاهيم: رمز استجابة سريعة مخصص، احتيال إعادة التوجيه، التحقق من توقيع HMAC، تدقيق شذوذ الموقع الجغرافي
-
التقنيات: شريك قياس الأجهزة المحمولة، بوابة إعادة توجيه الحافة، خطاف احتيال S2S، بروتوكولات W3C URI
-
المعايير: دليل اختبار أمان الأجهزة المحمولة من OWASP، إرشادات إدارة المفاتيح NIST SP 800-57، IETF RFC 7515 (JWS)، مواصفات NIST HMAC FIPS 198-1، ورقة الغش لأمان خطاف الويب من OWASP
-
واجهات الأمان والتكامل: روابط Apple Universal، روابط Android App، بوابات إعادة توجيه HTTPS المملوكة للتطبيق، خطافات الأمان المصادق عليها، والتحقق من إسناد جانب الخادم
-
التوثيق الرسمي والمراجع:
مصادقة ومعالجة خطافات الأمان (Webhooks)
يحدد مخطط JSON لـ QrSecurityAnomalyWebhook وحمولة النموذج حدث أمان توضيحي مملوك للتطبيق. وهي ليست عقد واجهة برمجة تطبيقات خطاف رسمي لـ Openinstall. يتحقق التحقق من المخطط من بنية الحدث، ولكنه لا يأسس هوية المرسل أو يمنع عمليات التسليم المزورة.
يجب أن يطبق مستقبل الخطاف الإنتاجي الضوابط التالية قبل السماح لحدث أمان بالتأثير على حالة الحملة أو الإسناد:
-
النقل والتحقق من الطلب: يتطلب HTTPS، والسماح فقط لطرق HTTP المتوقعة، وفرض حجم جسم الطلب وحدود المعدل.
-
مصادقة الناشر: مصادقة كل عملية تسليم باستخدام بروتوكول التحقق الموثق للناشر الفعلي. بالنسبة للخطافات الموقع عليها بـ HMAC، احسب التوقيع المتوقع على بايتات الطلب الخام الدقيقة المحددة بواسطة هذا البروتوكول وقارن التوقيعات التي تم فك تشفيرها بشكل صحيح باستخدام عملية زمنية ثابتة. لا تقم بإعادة تسلسل JSON قبل التحقق ما لم يطلب الناشر ذلك صراحة.
-
نضارة التسليم وحماية إعادة التشغيل: حيث يتضمن البروتوكول طوابع زمن تسليم مصادق عليها ومعرفات أحداث، تحقق من نضارتها وارفض عمليات التسليم المعاد تشغيلها. لا يوفر الطابع الزمني غير الموقع وحده حماية ضد إعادة التشغيل. اتبع سلوك الناشر الموثق عندما تكون الطوابع الزمنية المصادق عليها غير متوفرة.
-
التحقق من المخطط: بعد المصادقة، تحقق من جسم الحدث مقابل مخطط JSON المدعوم وارفض الحقول المشوهة، وإصدارات المخطط غير المدعومة، وأنواع الأحداث غير المتوقعة.
-
إلغاء ازدواجية الأحداث الدائمة: الاحتفاظ بمعرفات الأحداث المعالجة وجعل الإجراءات اللاحقة متطابقة. يجب ألا تنشئ عمليات إعادة محاولة الخطاف الشرعية تعليق دفعات مكررة، أو قيود حملات، أو تنبيهات، أو آثار جانبية أخرى.
-
تفويض الإنفاذ المستقل: التعامل مع
risk.levelوrisk.decisionكبيانات حدث بدلاً من أوامر غير مشروطة. حتى الحدث المصادق عليه والمسمىCRITICALيجب أن يجتاز تفويض وتفويض سياسة المخاطر للتطبيق المتلقي قبل حظر عنوان IP أو تعليق الحملة. -
إدارة المفاتيح، والخصوصية، والتدقيق: تخزين أسرار التوقيع في تخزين أسرار مدار، وتطبيق إجراءات التدوير والإلغاء، وإخفاء بيانات المصادقة الحساسة من السجلات، والاحتفاظ فقط بالقياسات عن بعد اللازمة للغرض الأمني المعلن.
قد يستخدم ناشرو الخطاف رؤوس توقيع مختلفة، ومدخلات توقيع، وتنسيقات طوابع زمنية، وجداول إعادة محاولة، ومعرفات أحداث. تحقق من عقد التكامل الفعلي قبل النشر. لا تقم بابتكار تفاصيل توقيع خاص بالمورد أو إسناد وظائف خطاف غير مدعومة إلى Openinstall.
حدود التنفيذ: تقدم هذه المقالة بنية أمان مرجعية. تتطلب مصادقة الخطاف الإنتاجي، وحقول الأحداث المدعومة، ودلالات التسليم، والقدرات الخاصة بـ Openinstall تأكيداً مقابل إصدار المنتج المنشور.
المرجع: ورقة الغش لأمان خطاف الويب من OWASP.
Share this article