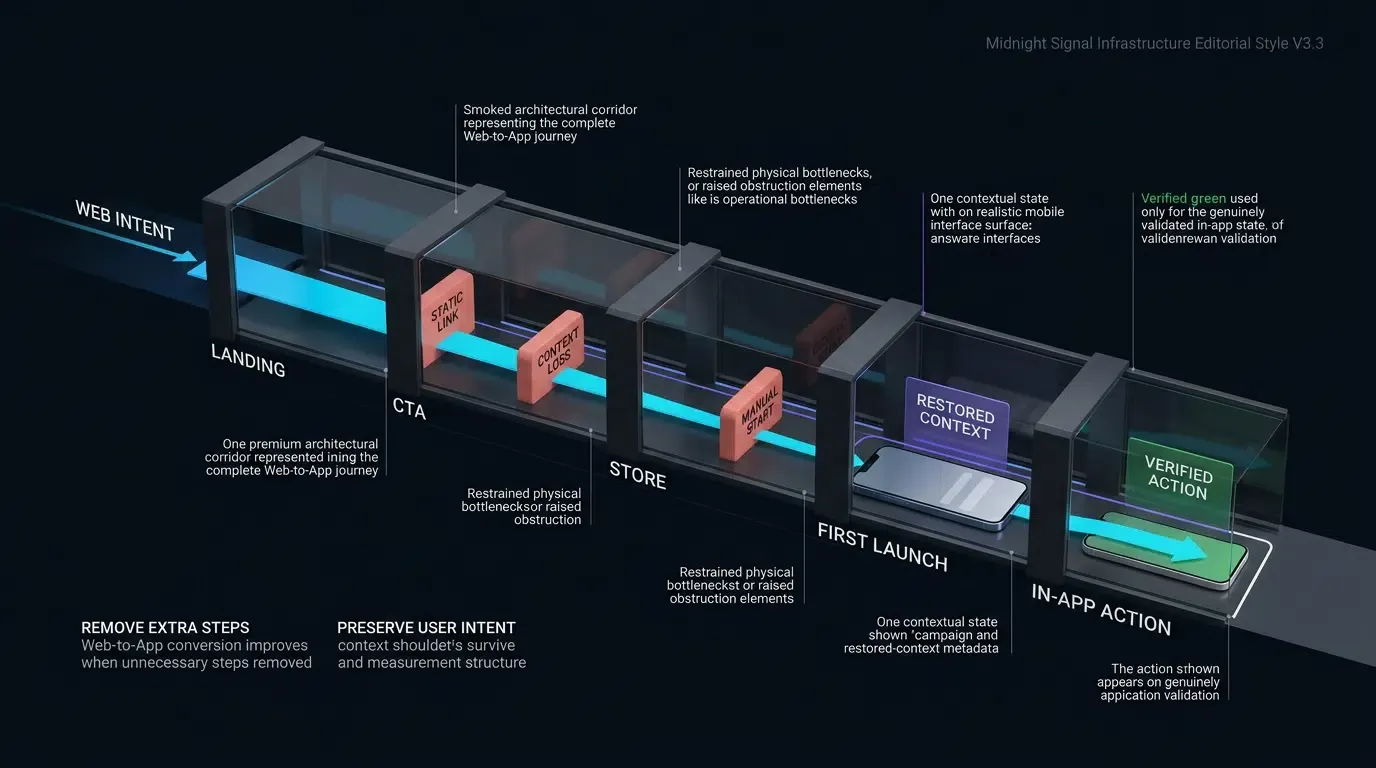
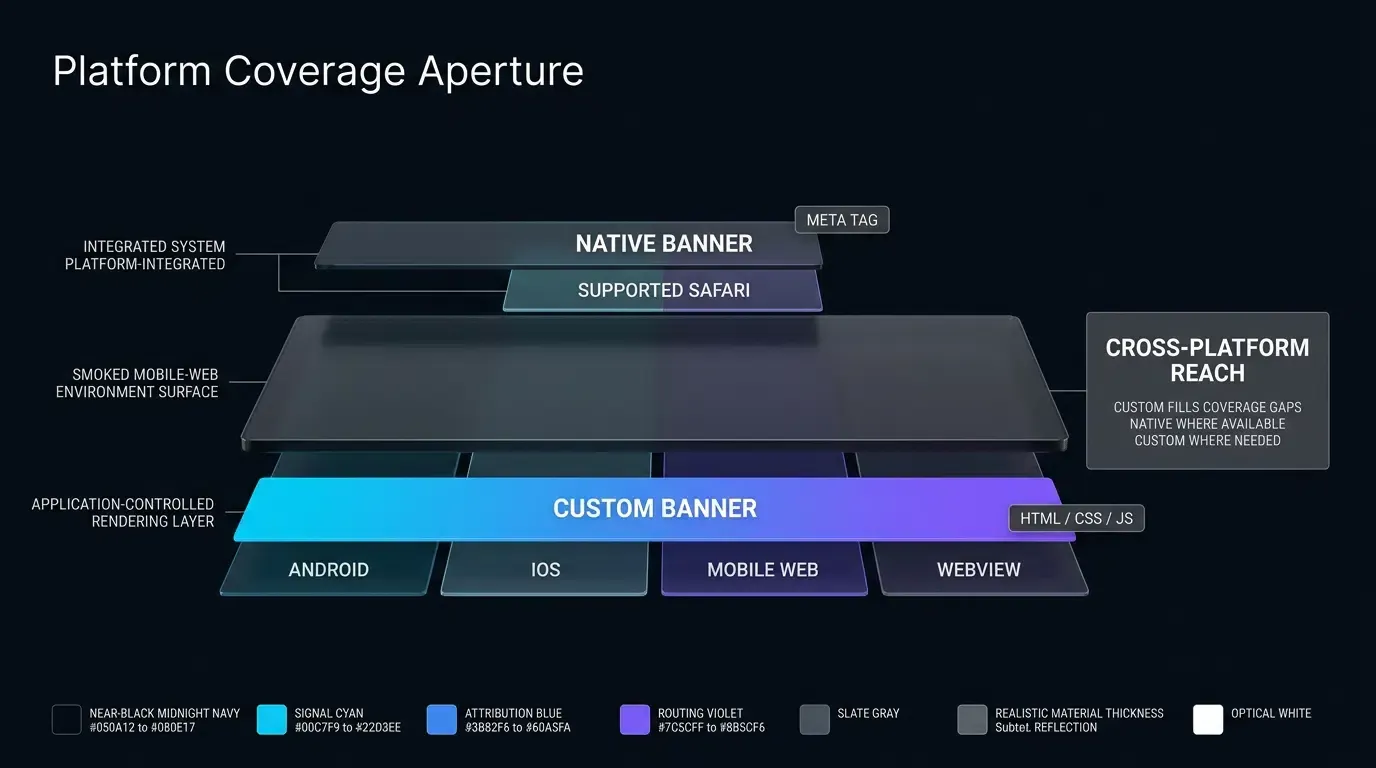
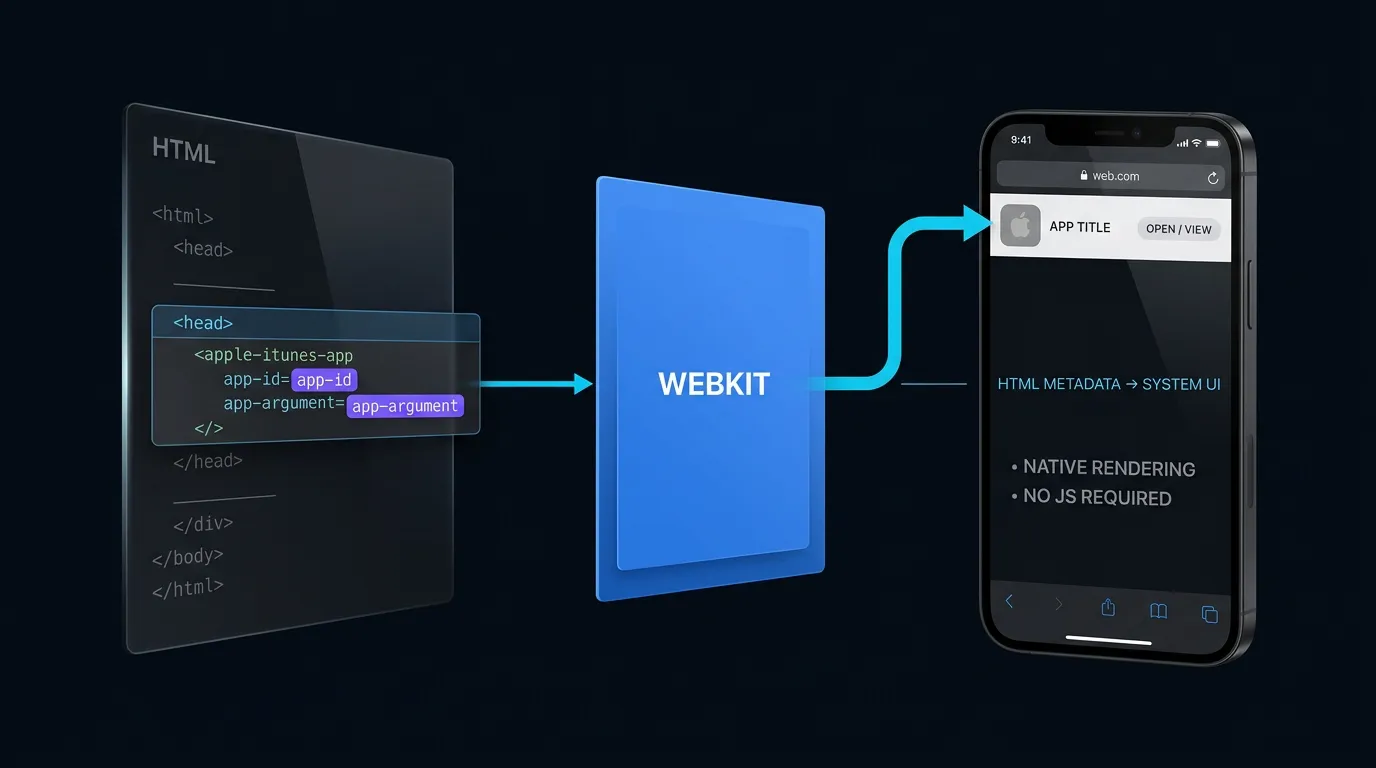
كيف تزيد الروابط العميقة من تفاعل مستخدمي تطبيقات الجوال؟ يمكن للروابط العميقة دعم تفاعل أعلى مع التطبيق من خلال تقليل احتكاك التنقل وتوجيه المستخدمين الذين تمت إعادة تفعيلهم مباشرة إلى وجهات سياقية داخل التطبيق—مثل عربات التسوق المهجورة، أو العروض المخصصة، أو محتوى محدد—مما يلغي الحاجة إلى البحث اليدوي داخل التطبيق ويخلق فرصاً قابلة للاختبار لتحسين التحويل والاحتفاظ بالمستخدمين.
يشمل تفاعل المستخدم مع التطبيق تواتر وعمق ومدة التفاعلات داخل تطبيق الجوال طوال دورة حياة المستخدم. إن الاستفادة من الروابط العميقة السياقية في حملات إعادة التسويق تعزز تفاعل المستخدمين عبر توجيه المستخدمين غير النشطين من نقاط الاتصال الخارجية عبر الويب، والرسائل، والبريد الإلكتروني متجاوزين شاشات البداية العامة مباشرة إلى محتوى مستهدف داخل التطبيق.
| المصطلح | التعريف | الكيان ذو الصلة | دور نية البحث |
|---|---|---|---|
| تفاعل المستخدم مع التطبيق | عمق وتكرار تفاعلات المستخدم داخل تطبيق الجوال بمرور الوقت. | الاحتفاظ بالمستخدمين | معلوماتي / تجاري |
| من الويب إلى التطبيق | عملية تحويل زوار الويب إلى واجهات تطبيقات الجوال الأصلية. | الروابط العميقة للجوال | معلوماتي |
| إعادة التسويق | الممارسة الاستراتيجية لإعادة إشراك المستخدمين الذين توقفوا عن الاستخدام أو غير النشطين من خلال حملات مستهدفة. | تسويق دورة الحياة | معلوماتي |
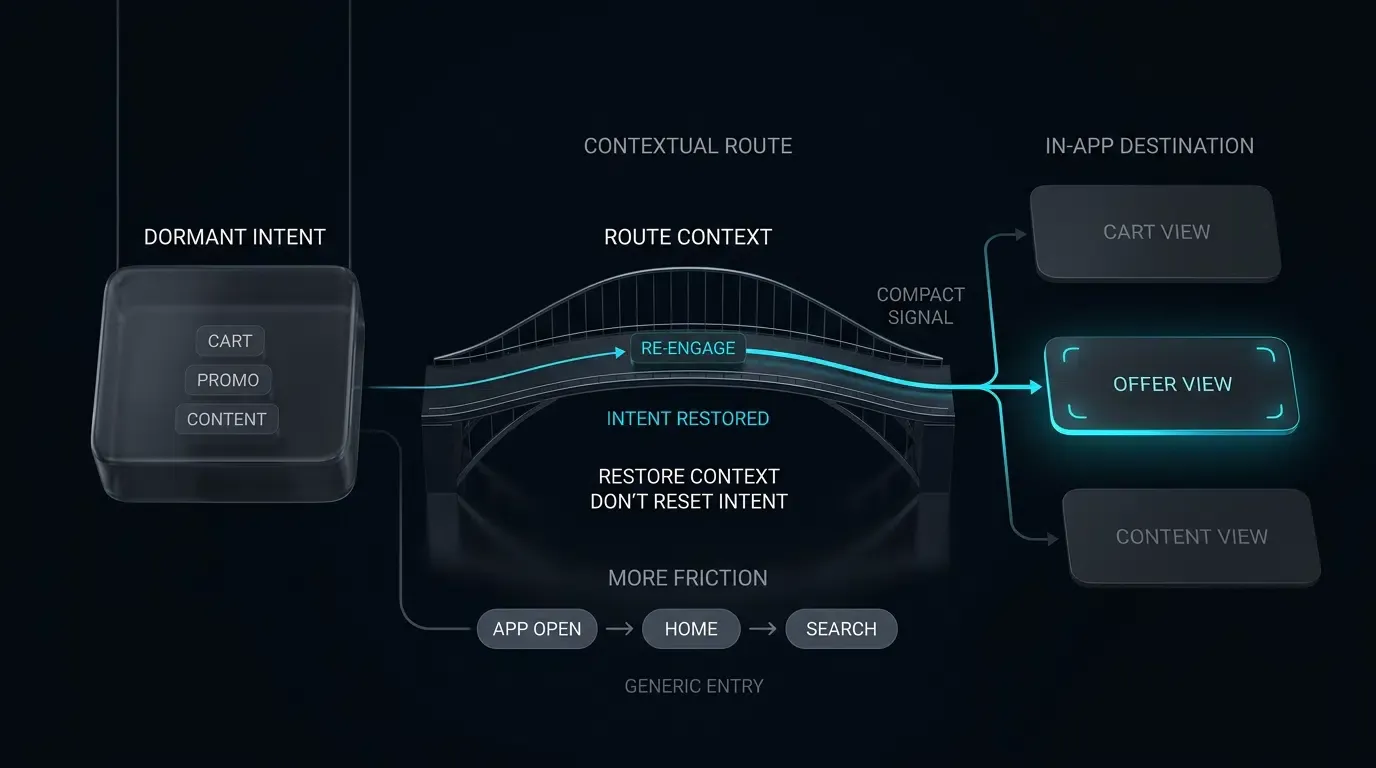
لماذا يمكن للروابط العميقة السياقية تقليل احتكاك إعادة التسويق
عدم كفاءة الرسائل الثابتة: كيف يضر التوقف في القائمة الرئيسية بعائد استثمار الحملة
غالباً ما تعاني حملات تسويق تطبيقات الجوال من انخفاض معدلات التحويل عند محاولة إعادة إشراك المستخدمين غير النشطين. أحد أسباب هذا الأداء الضعيف هو استخدام روابط ثابتة وغير سياقية في رسائل إعادة التسويق. عندما ترسل منصة تجارة إلكترونية رسالة نصية تعلن عن خصم 20% على منتج تصفحه المستخدم سابقاً، فإن توجيه ذلك المستخدم إلى شاشة رئيسية عامة للتطبيق أو إلى صفحة المنتج في متجر التطبيقات يسبب احتكاكاً فورياً.
عند فتح التطبيق والوصول إلى الصفحة الرئيسية، يضطر المستخدم إلى التنقل يدوياً عبر فئات معقدة، وتحديد موقع حقول البحث، وإعادة البحث عن المنتج المحدد المذكور في الحملة. كل خطوة تنقل يدوية تزيد من العبء المعرفي والاحتكاك، مما يزيد من احتمالية خروج المستخدم قبل الوصول إلى مرحلة الدفع. من خلال توجيه المستخدمين إلى نقاط دخول عامة، تخاطر فرق النمو بتقليل صلة الحملة، وزيادة تكاليف اكتساب المستخدمين (CAC)، وتقليل الكفاءة التشغيلية لميزانيات تسويق دورة الحياة.
الانتقال من إعادة الاستهداف العام إلى الروابط العميقة التي تحافظ على النية
لتحسين التفاعل، يمكن لفرق النمو الانتقال من الرسائل العامة إلى هياكل الروابط العميقة التي تحافظ على نية المستخدم. بدلاً من التعامل مع كل حركة إعادة إشراك كإطلاق عام للتطبيق، تقوم الروابط العميقة السياقية بتضمين مسارات وجهة محددة وحمولات (payloads) المعلمات مباشرة داخل روابط الحملة.
عندما ينقر مستخدم غير نشط على رابط سياقي داخل بريد إلكتروني، أو رسالة نصية، أو إعلان ويب، يقوم نظام التشغيل الأساسي بتوجيه الطلب مباشرة إلى التطبيق الأصلي حيث يتم دعم الروابط الموثقة. تعترض حزمة تطوير البرامج (SDK) للتطبيق النية الواردة، وتحلل المعلمات المضمنة (مثل scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef)، وتنتقل تلقائياً بالمستخدم إلى شاشة المنتج أو الدفع المقابلة. تتيح OpoInstall، وهي منصة إسناد للجوء وروابط عميقة، لفرق التسويق إنشاء روابط توجيه ديناميكية تربط بين نقاط الاتصال الخارجية عبر الويب والرسائل وبين المشاهد الأصلية داخل التطبيق.
تقييم الوقت المستغرق للوصول إلى المحتوى كمقياس تشغيلي لقمع إعادة الإشراك
في تسويق دورة الحياة، يكون انتباه المستخدم سريع الزوال. المقياس التشغيلي المفيد المحدد للمنتج هو الوقت المستغرق للوصول إلى المحتوى (
في الحملات غير السياقية، يطول
كيف يؤدي احتكاك الشاشة الرئيسية إلى تدهور قمع إعادة تفعيل المستخدمين
تفكيك تراجع المستخدمين: من النقر على الحملة إلى البحث المعقد داخل التطبيق
لفهم القيمة التشغيلية للتوجيه المباشر، قم بتقييم مسار المستخدم عبر قمع إعادة التفعيل القياسي مقابل القمع باستخدام الروابط العميقة:
-
قمع إعادة التسويق القياسي (احتكاك مرتفع):
- المحفز: ينقر المستخدم على رابط رسالة نصية ترويجية لسلعة في عربة التسوق مهجورة.
- الإطلاق: يفتح نظام التشغيل التطبيق؛ يقوم التطبيق بعملية بدء تشغيل باردة ويعرض الصفحة الرئيسية الافتراضية.
- البحث: يحاول المستخدم تحديد موقع عربته السابقة أو يستخدم البحث داخل التطبيق للعثور على السلعة.
- نقطة التخلي: إذا فشل البحث أو استغرق التنقل عدة نقرات، يخرج المستخدم من الجلسة.
- النتيجة: خطر أعلى للتخلي، خسارة تحويل، تقليل كفاءة الحملة.
-
قمع الروابط العميقة السياقية (احتكاك منخفض):
- المحفز: ينقر المستخدم على رابط عالمي (Universal Link) أو رابط تطبيق (App Link) موثق يحتوي على رمز توجيه مضمن.
- الإطلاق: يتحقق نظام التشغيل من ارتباط النطاق ويفتح التطبيق الأصلي مباشرة.
- استخراج المسار: تعترض حزمة تطوير البرامج (SDK) للتطبيق الحمولة وتمرر المعلمات الموثقة إلى موجه التنقل.
- التسليم المباشر: يعرض التطبيق شاشة الدفع المعبأة مسبقاً مع تطبيق الخصم الترويجي.
- النتيجة: تسليم فوري للقيمة، مسار تحويل مبسط، تجربة مستخدم محسنة.
الحفاظ على الزخم السياقي: توجيه المستخدمين إلى عربات التسوق، والخصومات، والحالات المحفوظة
يعيد المستخدمون غير النشطين التفاعل بفعالية أكبر عندما يتم تقديم سياقات شخصية وعالية الصلة بهم. سيناريوهات إعادة التفاعل الرئيسية حيث تحافظ الروابط العميقة على النية تشمل:
- استعادة عربة التسوق: توجيه المستخدمين مباشرة إلى عربات التسوق المحفوظة الخاصة بهم مع تطبيق رموز الخصم النشطة، متجاوزين صفحات كتالوج المنتجات الوسيطة.
- توصيات المحتوى المخصصة: توجيه مشتركي البث أو المحتوى مباشرة إلى حلقات فيديو محددة، أو قوائم تشغيل صوتية، أو مقالات إخبارية.
- الوصول إلى الفعاليات الحساسة زمنياً: توجيه مستخدمي الألعاب أو الفعاليات الحية مباشرة إلى ردهات البطولات النشطة أو النوافذ الترويجية محدودة الوقت.
- التنبيهات المالية والحسابية: تحويل مستخدمي التكنولوجيا المالية من الرسائل النصية الأمنية مباشرة إلى شاشات التحقق من معاملات محددة بعد المصادقة البيومترية الآمنة.
التعامل مع عمليات الإطلاق الباردة مقابل استئناف الخلفية أثناء التنبيهات عبر القنوات
توفر أنظمة تشغيل الجوال حمولات الروابط العميقة بشكل مختلف اعتماداً على حالة تشغيل التطبيق:
- الاستئناف الدافئ (حالة الخلفية): التطبيق حالياً معلق في ذاكرة النظام. عندما ينقر المستخدم على رابط عميق، يقوم نظام التشغيل بإحضار المهمة الحالية إلى المقدمة وتسليم نية الرابط عبر مندوبي دورة الحياة (
onNewIntentعلى Android،scene(_:openURLContexts:)أوscene(_:continue:)على iOS). يقوم موجه التطبيق بتحويل وحدة التحكم في العرض النشطة دون إعادة تهيئة حالة التطبيق. - بدء التشغيل البارد (حالة الإنهاء): عملية التطبيق غير قيد التشغيل. يقوم نظام التشغيل بتخصيص ذاكرة العملية، وتهيئة فئات التطبيق، وتسليم نية الإطلاق إلى النشاط الجذر أو مندوب المشهد. يجب أن تلتقط بنية العميل وتحتفظ بحمولة التوجيه أثناء بدء التشغيل الأولي، وتكمل حقن التبعيات الضرورية، وتنتقل إلى المشهد المستهدف بمجرد أن يصبح التسلسل الهرمي الأساسي لواجهة المستخدم جاهزاً.
دور الروابط العميقة المؤجلة في إعادة إشراك المستخدمين الذين قاموا بإلغاء التثبيت
تحدث مشكلة حرجة في إعادة التسويق عندما يكون المستخدم غير النشط قد ألغى تثبيت تطبيق الجوال. تفشل مخططات URI المخصصة القياسية تماماً على الأجهزة التي تم إلغاء تثبيت التطبيق منها، مما يؤدي إلى أخطاء متصفح مسدودة.
تعالج الروابط العميقة المؤجلة هذا القصور. عندما ينقر مستخدم قام بإلغاء التثبيت على رابط حملة، يوجه محرك التوجيه المتصفح إلى متجر التطبيقات المناسب مع التقاط معلمات الوجهة المقصودة على خادم الإسناد. عندما يقوم المستخدم بتنزيل التطبيق وتشغيله لأول مرة، تستعلم حزمة تطوير البرامج (SDK) لـ OpoInstall عن خلفية الإسناد، وتسترجع المعلمات المخزنة مؤقتاً، وتمكن التطبيق من تنفيذ استعادة المشهد عند الإطلاق الأول حيثما كان ذلك مدعوماً من قبل نظام الإسناد المنشور ومسموحاً به من قبل سياسات خصوصية المنصة.
المسارات المعمارية لإعادة تسويق الويب إلى التطبيق، والرسائل النصية، والبريد الإلكتروني
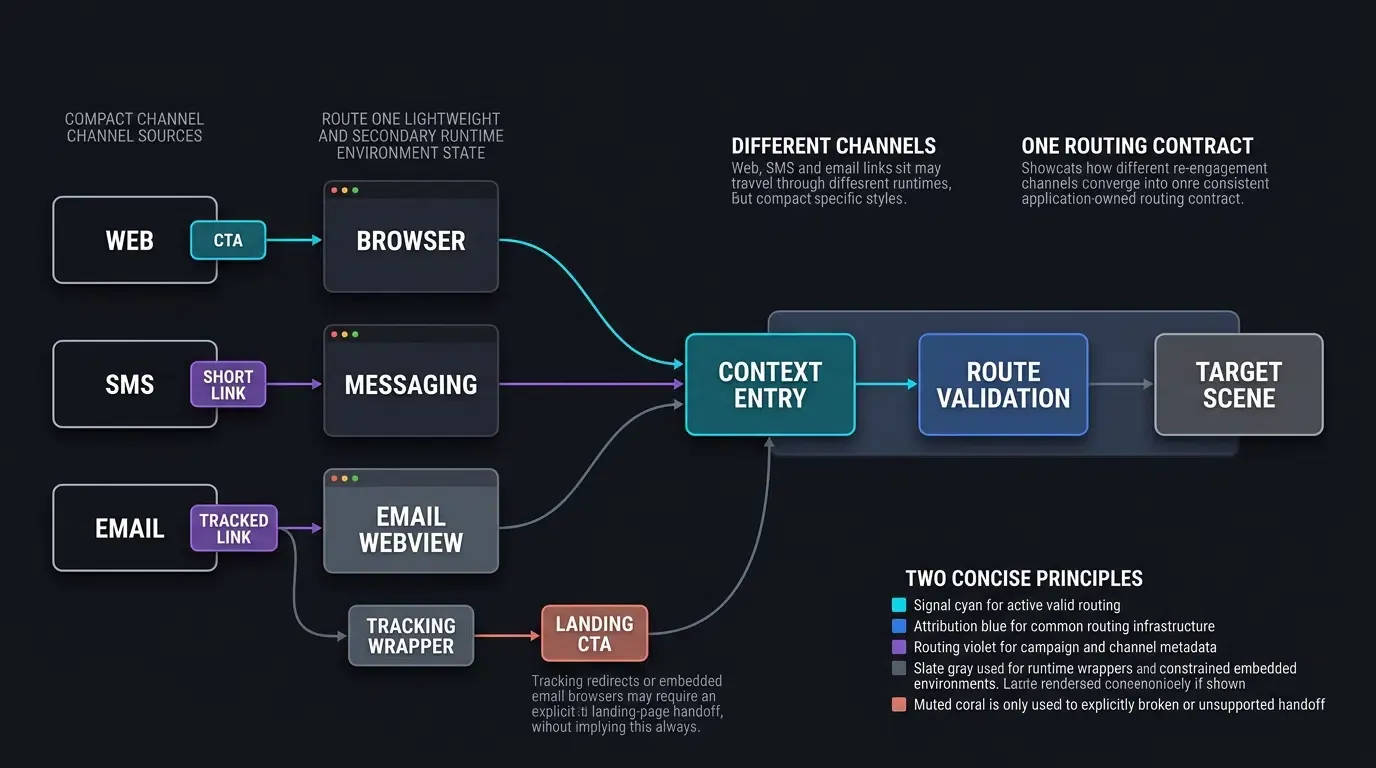
اعتراض الويب إلى التطبيق: نشر لافتات سياقية على صفحات الويب ذات الحركة المرورية العالية
يتفاعل العديد من مستخدمي التطبيقات غير النشطين مع العلامات التجارية من خلال متصفحات الويب على الجوال (مثل Safari أو Chrome) عند البحث على Google أو النقر على روابط وسائل التواصل الاجتماعي. يمكن لفرق النمو نشر توجيه الويب إلى التطبيق السياقي على صفحات الهبوط للجوال لتحويل زوار الويب هؤلاء إلى التطبيق الأصلي.
باستخدام JavaScript من جانب العميل أو لافتات التطبيقات الذكية الديناميكية، تكتشف صفحة الويب بيئة الجوال وتعرض مطالبة تفاعلية. عندما ينقر المستخدم على اللافتة، يقوم البرنامج النصي باستدعاء الرابط العالمي (Universal Link) أو رابط التطبيق (App Link) الأصلي، مما ينقل سياق التصفح الحالي للمستخدم (مثل SKU المنتج المحدد الذي يتم عرضه) إلى التطبيق الأصلي.
سير عمل الرسائل النصية والمراسلة: تغليف الروابط العميقة في روابط تتبع قصيرة
تمثل قنوات الرسائل النصية والمراسلة المباشرة (مثل WhatsApp، أو Line، أو RCS) نقاط اتصال لإعادة التسويق ذات معدل نقر إلى ظهور (CTR) مرتفع. ومع ذلك، تتطلب قيود الأحرف والجماليات البصرية من فرق التسويق تغليف سلاسل المعلمات الطويلة في روابط قصيرة ذات علامة تجارية (مثل https://brand.link/spring24).
عند الإمكان، استخدم نطاق الرابط العالمي أو رابط تطبيق Android الموثق كوجهة تواجه المستخدم. إذا كانت طبقة إعادة توجيه التتبع أو الرابط القصير مطلوبة، تحقق من سلوك سلسلة إعادة التوجيه مقابل كل نظام تشغيل مستهدف، ومتصفح، ووقت تشغيل للمراسلة بدلاً من افتراض أن إعادة توجيه HTTP إلى رابط موثق ستؤدي دائماً إلى تسليم آلي للتطبيق الأصلي.
إعادة التفاعل عبر البريد الإلكتروني: التنقل في متصفحات البريد الإلكتروني داخل التطبيق وتسليم الروابط العالمية
يقدم إعادة التسويق عبر البريد الإلكتروني تعقيداً معمارياً بسبب مغلفات تتبع النقر الخاصة بمزود خدمة البريد الإلكتروني (ESP) ومتصفحات البريد الإلكتروني التابعة لجهات خارجية (مثل متصفحات Gmail أو Outlook المضمنة). عندما يقوم مزود خدمة البريد الإلكتروني بتغليف رابط عميق في إعادة توجيه التتبع الخاصة به، غالباً ما يفتقر نطاق التتبع المخصص إلى التحقق من نطاقات Apple المرتبطة أو روابط أصول Android الرقمية، مما يتسبب في فتح الرابط في متصفح داخل التطبيق بدلاً من إطلاق التطبيق.
حيثما تمنع مغلفات التتبع أو متصفحات البريد الإلكتروني المضمنة تسليم الرابط العالمي أو رابط التطبيق مباشرة، قدم دعوة لاتخاذ إجراء (CTA) صريحة للتحكم في المستخدم بعنوان "فتح في التطبيق" على صفحة هبوط HTTPS موثقة. لا تفترض أن سلاسل إعادة التوجيه الآلية أو البرامج النصية بعد التحميل ستجبر على إطلاق التطبيق الأصلي عبر جميع بيئات عملاء البريد الإلكتروني.
تأمين رموز التوجيه الديناميكية: منع الوصول غير المصرح به إلى مشاهد المستخدم الخاصة
تنشأ معلمات الروابط العميقة من قنوات خارجية يمكن للمستخدم الوصول إليها. يمكن للمهاجمين تغيير معلمات الرابط لمحاولة الوصول غير المصرح به إلى طرق العرض المقيدة (مثل محاولة عرض عربة مستخدم آخر: ?cart_id=1024).
وفقاً لـ دليل اختبار أمان تطبيقات الجوال الخاص بـ OWASP حول الروابط العميقة غير الآمنة، يجب ألا تعتمد التطبيقات أبداً على سلاسل استعلام الروابط العميقة للمصادقة أو التفويض. يجب أن تمرر حمولات إعادة التفاعل رموز توجيه غامضة وقصيرة العمر بدلاً من معرفات قاعدة البيانات الأولية أو أسرار الجلسة. يجب على التطبيق الأصلي التحقق من جلسة المستخدم الموثقة محلياً والتأكد من الخادم الخلفي أن المستخدم النشط مخول بالوصول إلى المورد المطلوب قبل عرض بيانات خاصة.
[مستخدم غير نشط يتلقى رابط CTA ويب / SMS / بريد إلكتروني]
                       │
                       ▼
         [حل الرابط عبر نظام التشغيل / المتصفح]
           ┌───────────┴───────────┐
           ▼                       ▼
    [التطبيق مثبت]         [التطبيق غير مثبت]
           │                       │
           ▼                       ▼
    [رابط تطبيق موثق]     [صفحة هبوط توجيه الويب]
           │                       │
           ▼                       ▼
    [إطلاق أصلي مباشر]  [احتياطي متجر التطبيقات الصريح]
           │                       │
           │                [التثبيت والإطلاق الأول]
           │                       │
           └───────────┬───────────┘
                       ▼
        [استخراج المعلمات بواسطة SDK]
                       │
                       ▼
        [تنقية المدخلات وقائمة السماح]
                       │
                       ▼
        [تفويض الخادم والتحقق من الحالة]
           ┌───────────┴───────────┐
           ▼                       ▼
    [تحميل المشهد المستهدف]   [احتياطي آمن للحدث / الصفحة الرئيسية]
كيفية هيكلة حمولات التوجيه الديناميكي لإعادة التفاعل المخصص
هيكلة معلمات URL للقطاعات المشتركة
تضمن توحيد مخططات الحمولة فصلاً نظيفاً بين تحليل الشبكة وتنقل التطبيق. تشمل مخططات المعلمات المشتركة عبر قطاعات الصناعة الأساسية ما يلي:
- التجارة الإلكترونية:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - التكنولوجيا المالية:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - البث والإعلام:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - الألعاب:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
فرض التحقق من نوع البيانات، وقوائم السماح بالأحرف، وطوابع انتهاء الصلاحية
لتقليل إساءة استخدام المحلل، ومخاطر الحقن، ومدخلات التوجيه المشوهة، وحالات استنفاد الموارد عبر الروابط العميقة، يجب أن تمر سلاسل المعلمات الواردة عبر تحقق صارم قبل المعالجة:
- قائمة السماح بالأحرف الأبجدية الرقمية: فرض تصفية التعبيرات النمطية على المعرفات (مثل
^[A-Za-z0-9_-]{1,64}$)، مع التخلص من الحمولات التي تحتوي على أحرف تحكم، أو علامات اقتباس، أو علامات برمجة. - التحقق من رمز التوجيه: قصر رموز التوجيه على سلاسل غامضة تستخدم لمرة واحدة وتتوافق مع قيود طول صارمة (مثل 16 إلى 128 حرفاً) والتحقق من طوابع انتهاء الصلاحية على الخادم الخلفي قبل تنفيذ التوجيه.
فصل معرفات التوجيه عن بيانات اعتماد مصادقة المستخدم
لا ينبغي بأي حال من الأحوال أن تحمل روابط الروابط العميقة كلمات مرور المستخدم، أو مفاتيح API غير مجزأة، أو رموز مصادقة طويلة الأمد. إذا نقر المستخدم على رابط بريد إلكتروني على جهاز مشترك، فإن كشف رموز الجلسة في الرابط يخلق ثغرات خطيرة في الاستيلاء على الحساب.
يجب أن تحمل الروابط العميقة فقط نية التوجيه (ما هو المحتوى المراد عرضه). يجب على التطبيق الأصلي استرداد هوية المستخدم بشكل مستقل من مخزن بيانات اعتماده المحلي الآمن (مثل iOS Keychain أو Android Keystore) ومصادقة الجلسة مع الخادم الخلفي قبل عرض بيانات الحساب الخاصة بالمستخدم.
ربط رموز الإسناد السياقي باستخدام OpoInstall
لتقييم قنوات إعادة التسويق التي تحقق أعلى عائد استثمار لإعادة التفعيل، يجب على فرق دورة الحياة إسناد التحويلات داخل التطبيق إلى حملات محددة.
تدمج OpoInstall استخراج المعلمات مع الإسناد متعدد القنوات. عندما يدخل المستخدم إلى التطبيق عبر رابط عميق، تلتقط حزمة تطوير البرامج (SDK) رمز القناة، ومعرف الحملة، والحمولة المخصصة، مع إرسال إشارات الإسناد إلى وحدة التحكم مع كشف الحمولة لموجه التطبيق المحلي. راجع وثائق دمج حزمة تطوير البرامج (SDK) للحصول على المواصفات الفنية حول هيكل الحمولة وربط الأحداث.
التنفيذ من جانب العميل للتعامل الآمن مع معلمات الاستيقاظ
اعتراض نية Android في Kotlin: إدارة دورات حياة onCreate و onNewIntent
على Android، يجب تنفيذ معالجة نية الرابط العميق في onCreate للأنشطة التي تم إنشاؤها حديثاً وفي onNewIntent عندما يقوم تكوين نشاطك أو مهمتك بإعادة استخدام مثيل نشاط موجود. يجب أن يستخرج التنفيذ URI الوارد أو حمولة SDK، وتطبيع أنواع البيانات، وفرض التحقق من الفشل في حالة الإغلاق، والتحقق من تفويض الخادم الخلفي قبل تشغيل التنقل في واجهة المستخدم.
معالجة الرابط العالمي لنظام iOS في Swift: تنفيذ استمرارات UIWindowSceneDelegate
في تطبيقات iOS القائمة على المشهد، يتم تسليم الروابط العالمية من خلال connectionOptions.userActivities عند الإطلاق البارد و scene(_:continue:) عندما يكون التطبيق قيد التشغيل بالفعل أو معلقاً. يتحقق التنفيذ من NSUserActivity الوارد، ويفوض معالجة الإسناد إلى حزمة تطوير البرامج (SDK)، ويستخرج الحمولة عبر مستمع الاستيقاظ الخاص بـ SDK، مع تطبيع تمثيل الحمولة قبل إرسال المسار إلى خيط واجهة المستخدم الرئيسية.
يوضح التنفيذ الفني أدناه دمج المنصات المزدوجة لالتقاط، والتحقق من، وتوجيه روابط إعادة التفاعل العميقة في Android (Kotlin) و iOS (Swift) الأصلية. يمكن تنزيل ملفات SDK الثنائية المعتمدة ومكونات المحرك الإضافية من مركز تنزيل OpoInstall SDK.
// Android: MainActivity.kt - معالجة نية إعادة التفاعل وبوابة التحقق من المسار
// مثال دمج مرجعي. تحقق من أسماء الحزم، فئات رد الاتصال، ترتيب التهيئة،
// طرق الاستيقاظ، والتمثيل الدقيق لوقت التشغيل لـ appData.data مقابل إصدار OpoInstall SDK الإنتاجي.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * يطبع تمثيلات بيانات SDK غير المتجانسة (سلسلة JSON، خريطة، أو JSONObject)
     * إلى نموذج حمولة قانوني مملوك للتطبيق مع فحص صارم للنوع.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "نوع حمولة SDK غير مدعوم: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // يتطلب معرفات مشهد ورمز غير فارغة
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "فشل تحليل سلسلة JSON", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // الفشل عند الإغلاق: رفض الأنواع غير النصية لمنع استغلال إكراه النوع
            if (value !is String) {
                Log.w("PayloadAdapter", "تم رفض قيمة حمولة غير نصية للمفتاح: $key")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "تم رفض مفتاح أو قيمة غير نصية في الخريطة الخام: $key")
                null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // الخطوة 1: التحقق الصارم من المفتاح عند الفشل (رفض مفاتيح الحمولة غير المعروفة)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // الخطوة 2: التحقق من المشهد مقابل قائمة سماح صارمة (مطابقة لجميع مخططات القطاعات الموثقة)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // الخطوة 3: فرض قيود الأبجدية الرقمية والطول على معرف الهدف
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // الخطوة 4: التحقق من تنسيق رمز المسار (رمز تفويض غامض يستخدم لمرة واحدة)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // الخطوة 5: التحقق من مصدر UTM الاختياري إذا كان موجوداً
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // معالجة نية إعادة التفاعل لبدء التشغيل البارد
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // معالجة نية إعادة التفاعل للاستئناف الدافئ عندما يتم إعادة استخدام النشاط بناءً على نمط الإطلاق / تكوين المهمة
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // الخطوة 1: تطبيع حمولة SDK للبائع إلى DTO قانوني مع فحص نوع صارم
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("تنسيق حمولة غير صالح أو غير قابل للقراءة.") }
                    return
                }

                // الخطوة 2: التحقق من بيانات الحمولة غير الموثوقة مع فحص صارم للفشل عند الإغلاق
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // الخطوة 3: التحقق من تفويض الخادم وتوافر المورد
                    // ملاحظة: يتم توفير جلسة المستخدم الموثقة بواسطة حالة التطبيق، وليس الرابط؛ routeToken هو مرجع غامض
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("العنصر أو العرض المطلوب لم يعد متاحاً.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("طلب إعادة تفاعل غير مصرح به أو غير صالح.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "التنقل إلى هدف إعادة التفاعل: ${route.scene}، معرف: ${route.targetId}")
        // الإرسال إلى وحدة تحكم التنقل الداخلية
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "احتياطي آمن لردهة الصفحة الرئيسية: $reason")
        // عرض إشعار المستخدم والانتقال إلى عرض الصفحة الرئيسية الافتراضي
    }
}

// عنصر نائب لتفويض الخادم الخلفي الخاص بالتطبيق (ليس OpoInstall SDK API)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // عنصر نائب فقط: يجب أن يتحقق الخادم الخلفي للإنتاج من ربط المستخدم الموثق، انتهاء صلاحية الرمز، ربط المورد المقصود، وحالة الاستخدام لمرة واحدة / إعادة التشغيل
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - معالجة الرابط العالمي وبوابة التحقق من المسار
// مثال دمج مرجعي. تحقق من أسماء الحزم، فئات رد الاتصال، ترتيب التهيئة،
// طرق الاستيقاظ، والتمثيل الدقيق لوقت التشغيل لـ appData.data مقابل إصدار OpoInstall SDK الإنتاجي.
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * يطبع تمثيلات بيانات SDK غير المتجانسة (قاموس، سلسلة JSON، أو كائن مخصص)
     * إلى نموذج حمولة قانوني مملوك للتطبيق مع فحص صارم للنوع.
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] فشل إلغاء تسلسل JSON: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // الفشل عند الإغلاق: تأكد من أن جميع القيم الموجودة في القاموس عبارة عن نصوص
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] تم رفض قيمة غير نصية للمفتاح: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // الخطوة 1: التحقق الصارم من المفتاح عند الفشل (رفض مفاتيح الحمولة غير المعروفة)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // الخطوة 2: التحقق من المشهد مقابل قائمة سماح صارمة (مطابقة لجميع مخططات القطاعات الموثقة)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // الخطوة 3: فرض قيود الأبجدية الرقمية والطول على معرف الهدف
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // الخطوة 4: التحقق من تنسيق رمز المسار (رمز تفويض غامض يستخدم لمرة واحدة)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // الخطوة 5: التحقق من مصدر UTM الاختياري إذا كان موجوداً
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // تهيئة OpoInstall SDK
        OpoInstallSDK.initWith(self)

        // معالجة الإطلاق البارد عبر الرابط العالمي
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // معالجة الاستئناف الدافئ عبر الرابط العالمي
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // رد اتصال استيقاظ OpoInstall
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // الخطوة 1: تطبيع تمثيل حمولة SDK للبائع إلى DTO قانوني مع فحص نوع صارم
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "تنسيق بيانات حمولة غير معترف به أو غير صالح")
            }
            return
        }

        // الخطوة 2: التحقق من بيانات الحمولة غير الموثوقة مع فحص صارم للفشل عند الإغلاق
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // الخطوة 3: التحقق من تفويض الخادم وحالة المورد باستخدام جلسة التطبيق الموثقة
            // ملاحظة: يتم توفير جلسة المستخدم الموثقة بواسطة حالة التطبيق، وليس الرابط؛ routeToken هو مرجع غامض
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "المورد منتهي الصلاحية أو غير مصرح به")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "حمولة مسار مشوهة أو غير مصرح بها")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] التنقل إلى مشهد الهدف: %@، معرف: %@", route.scene, route.targetId)
        // تنفيذ انتقال وحدة تحكم العرض الداخلية
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] احتياطي آمن لردهة الصفحة الرئيسية: %@", reason)
        // عرض إشعار والانتقال إلى وحدة تحكم العرض الجذر
    }
}

// عنصر نائب لتفويض الخادم الخلفي الخاص بالتطبيق (ليس OpoInstall SDK API)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // عنصر نائب فقط: يجب أن يتحقق الخادم الخلفي للإنتاج من ربط المستخدم الموثق، انتهاء صلاحية الرمز، ربط المورد المقصود، وحالة الاستخدام لمرة واحدة / إعادة التشغيل
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
التدهور الأنيق: إدارة الحملات القديمة، العروض الترويجية منتهية الصلاحية، والسلع التي نفدت كميتها
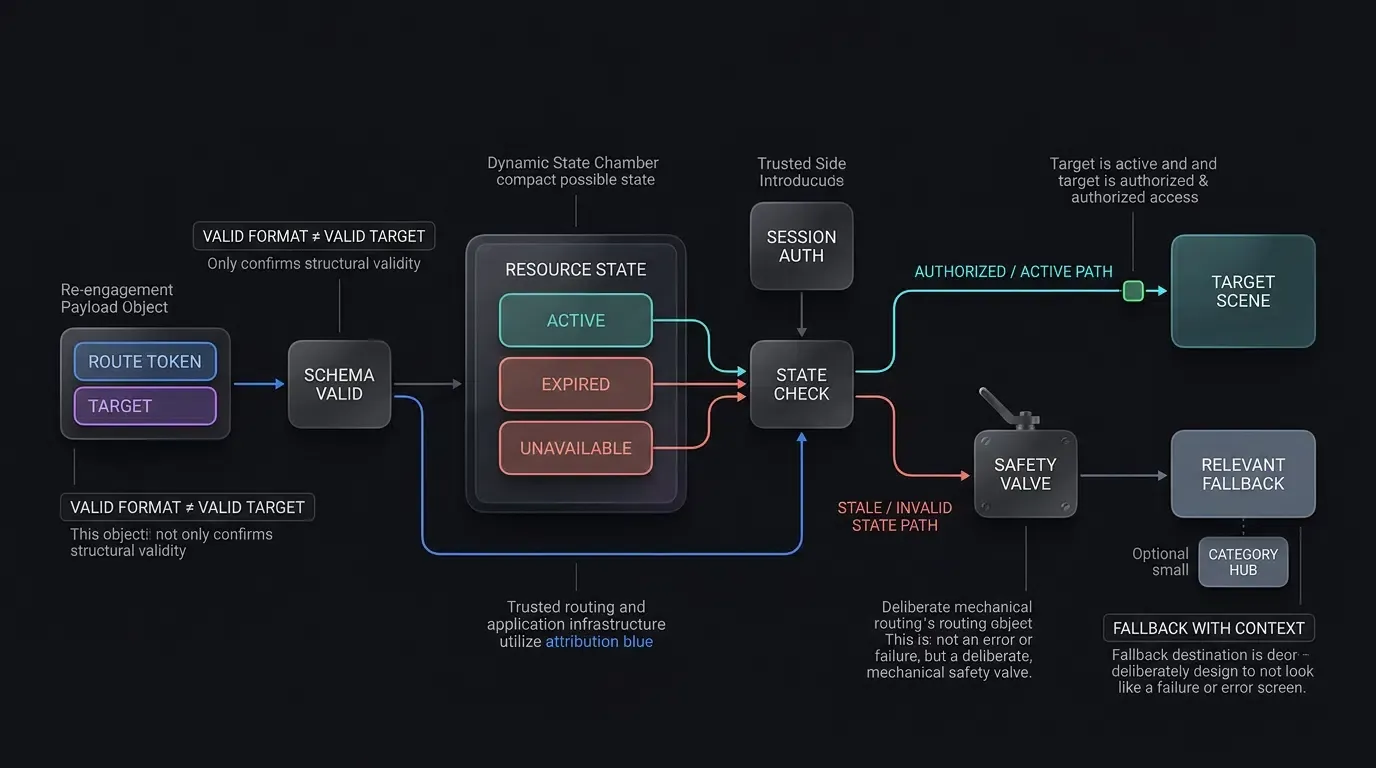
في بيئات التسويق سريعة الحركة، ينقر المستخدمون بشكل متكرر على روابط إعادة التسويق بعد أيام أو أسابيع من انتهاء العرض الترويجي. إذا حاول التطبيق تحميل عرض ترويجي منتهي الصلاحية أو سلعة محذوفة دون التحقق من الحالة، يواجه المستخدم عرضاً فارغاً أو تعطلاً غير معالج.
تفرض بنى الإنتاج بوابة احتياطية من مستويين:
- التحقق من مخطط جانب العميل: إذا كان هيكل الحمولة مشوهاً أو يحتوي على مفاتيح غير مصرح بها، يعيد التطبيق التوجيه فوراً إلى الصفحة الرئيسية الافتراضية.
- التحقق من حالة جانب الخادم: إذا كان المخطط صالحاً ولكن المورد الأساسي غير متاح (مثلاً، انتهى عرض الفلاش)، يعرض التطبيق نافذة إشعار معلوماتية (مثل "انتهت صلاحية هذا العرض، ولكن تحقق من أفضل صفقات اليوم") وينقل المستخدم بسلاسة إلى مركز الفئة النشط.
قياس تفاعل التطبيق وأداء قمع إعادة التفعيل
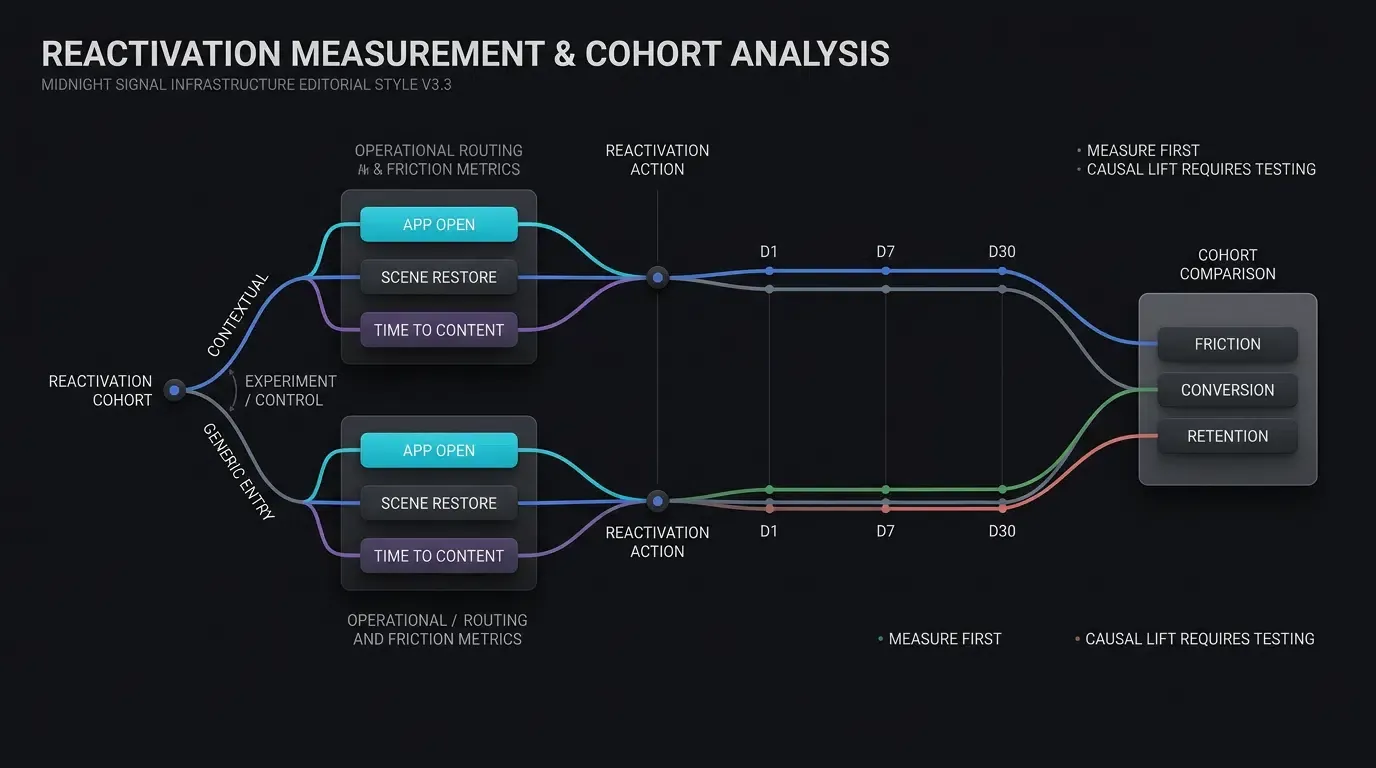
مقاييس القياس عن بُعد الرئيسية لحملات إعادة الإشراك
لتقييم أطماع إعادة التسويق تجريبياً، تتبع فرق النمو الأداء عبر أربع بوابات قياس عن بُعد رئيسية:
- معدل النقر إلى فتح التطبيق (CAOR): نسبة نقرات روابط إعادة التسويق المتتبعة التي تؤدي إلى فتح التطبيق الأصلي الموثق.
- معدل استعادة المشهد: النسبة المئوية لفتحات التطبيق عبر الروابط العميقة التي تنجح في حل وعرض مشهد التطبيق المستهدف دون التراجع إلى ردهة الصفحة الرئيسية.
- معدل تحويل إعادة التفعيل (RCR): نسبة المستخدمين الذين تمت إعادة تفعيلهم والذين يكملون إجراءً جوهرياً في القمع (مثل تقديم طلب، أو إكمال مستوى، أو الاشتراك) ضمن نافذة الإسناد المحددة مسبقاً للحملة (على سبيل المثال، 24 ساعة).
- الوقت المستغرق للوصول إلى المحتوى (
): متوسط الثواني المنقضية من النقر على الرابط إلى عرض المشهد النشط، ويتم مراقبته كمقياس احتكاك تشغيلي.
تدقيق الاحتفاظ بالمجموعات: تقييم منحنيات الاحتفاظ D1 و D7 و D30 للمستخدمين الذين تمت إعادة تفعيلهم
قياس التحويل الفوري غير كافٍ؛ يجب على فرق دورة الحياة تدقيق ما إذا كان المستخدمون الذين تمت إعادة تفعيلهم يظلون نشطين بمرور الوقت. باستخدام تحليل المجموعات، تقوم فرق البيانات بتجميع المستخدمين الذين تمت إعادة تفعيلهم حسب مصدر الحملة وتتبع منحنيات الاحتفاظ الخاصة بهم عبر معايير اليوم 1، واليوم 7، واليوم 30:
يمكن مقارنة المجموعات التي تمت إعادة تفعيلها والتي تتلقى روابط عميقة سياقية مقابل مجموعات الدخول العامة لتحديد ما إذا كان التوجيه المباشر للمشاهد مرتبطاً باحتفاظ أعلى في اليوم 7 أو اليوم 30 في منتج معين.
خصائص التوجيه التوضيحية ومصفوفة قنوات إعادة الإشراك
يوفر الجدول أدناه مقارنة نوعية لقنوات إعادة الإشراك الأولية عبر الاحتكاك الفني والفرضيات التشغيلية:
| قناة إعادة الإشراك | آلية النقل الأولية | مسار تفاعل المستخدم | فرضية القياس | المخاطر الفنية الأولية |
|---|---|---|---|---|
| دفع عام | إطلاق مباشر للتطبيق | يفتح الصفحة الرئيسية | اختبار تفاعل خط الأساس بدون توجيه سياقي | التخلي عند القائمة الرئيسية |
| رابط SMS سياقي | رابط عالمي / رابط تطبيق موثق | توجيه مباشر لمشهد داخل التطبيق | اختبار ما إذا كان التوجيه المباشر للمشهد يقلل احتكاك الدفع | رابط عرض قديم / منتهي الصلاحية |
| إعادة تسويق البريد الإلكتروني | رابط تتبع HTTPS | هبوط الويب أو متصفح داخل التطبيق | قياس فقدان التوجيه لمغلف التتبع ومتصفح الويب المضمن | قمع الرابط بواسطة متصفح داخل التطبيق |
| لافتة الويب إلى التطبيق | لافتة سياقية ديناميكية | نقر زر تفاعلي | قياس تحويل التسليم حسب المتصفح ووقت التشغيل | التنقل عبر نفس النطاق في المتصفح |
الأسئلة الشائعة (FAQ)
كيف تحسن الروابط العميقة معدلات الاحتفاظ بالمستخدمين غير النشطين؟
ماذا يحدث إذا نقر مستخدم غير نشط على رابط عميق بعد إلغاء تثبيت التطبيق؟
كيف يجب على التطبيقات التعامل مع الروابط العميقة التي تشير إلى عروض ترويجية منتهية الصلاحية أو سلع نفدت كميتها؟
الملخص وإطار العمل لاتخاذ القرار
يتطلب تحسين تفاعل مستخدمي تطبيقات الجوال القضاء على الاحتكاك بين نية المستخدم في إعادة التفاعل وتسليم القيمة داخل التطبيق. إن الاعتماد على إعادة التوجيه إلى الشاشة الرئيسية العامة يخلق عوائق غير ضرورية يمكن أن تؤدي إلى تآكل كفاءة إعادة التسويق وزيادة تراجع المستخدمين.
من خلال نشر روابط عميقة سياقية عبر نقاط اتصال الويب، والرسائل النصية، والبريد الإلكتروني، تنشئ فرق النمو مسارات مباشرة إلى مشاهد التطبيق الأصلية. يضمن تنفيذ بوابات تفويض قوية من جانب الخادم، وتنقية المدخلات، والاحتياطيات الأنيقة أن تعمل حملات إعادة الإشراك بشكل موثوق وآمن عبر جميع شرائح المستخدمين. يجب التحقق من تحسينات الاحتفاظ بالمستخدمين وعائد استثمار الحملة تجريبياً من خلال تجارب المجموعات المحددة للعنوان.
لمعرفة كيفية نشر الروابط العميقة السياقية وتوجيه المعلمات عبر قمع النمو الخاص بك، راجع وثائق دمج حزمة تطوير البرامج (SDK)، وقم بتنزيل مكتبات العميل من مركز تنزيل OpoInstall SDK، واستكشف مرجع تنفيذ إسناد الجوال، أو سجل تطبيقك على وحدة تحكم مطوري OpoInstall.
مواد ذات صلة
-
المفاهيم: تفاعل المستخدم مع التطبيق، إعادة تفعيل المستخدمين، استعادة المشهد، تحليل المجموعات، قمع إعادة التسويق
-
التقنيات: الروابط العالمية، روابط تطبيقات Android، الروابط العميقة المؤجلة، واجهة برمجة تطبيقات وضوح الصفحة W3C
-
المعايير: IETF RFC 3986 معرف الموارد الموحد، مواصفات النطاقات المرتبطة بـ Apple، بروتوكول روابط الأصول الرقمية لـ Android، دليل اختبار أمان تطبيقات الجوال الخاص بـ OWASP (MASTG)
-
واجهات برمجة التطبيقات: واجهة برمجة تطبيقات التوجيه الديناميكي لـ OpoInstall، معالجة نية Android getIntent، مندوب iOS continueUserActivity
-
الوثائق والمراجع الرسمية:
Share this article