كيفية قياس الاحتفاظ بمجموعات اللاعبين وقيمة مدى الحياة (LTV) في تحليلات الألعاب
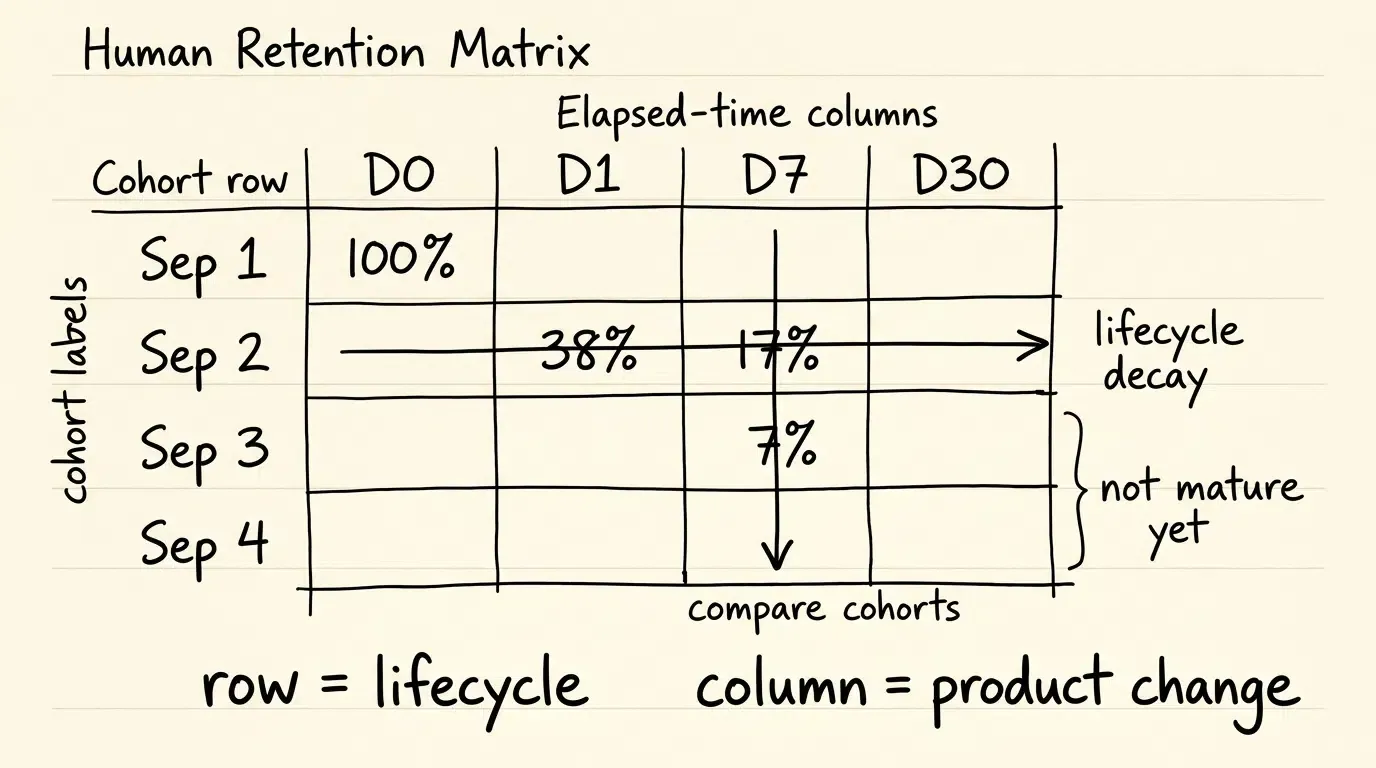
تعرف على كيفية قياس احتفاظ مجموعات اللاعبين وقيمة مدى الحياة في تحليلات الألعاب باستخدام الاحتفاظ المستند إلى الوقت المنقضي، ونماذج قوانين القوة المُرحلة، وتتبع الإسناد.

تعرف على كيفية قياس احتفاظ مجموعات اللاعبين وقيمة مدى الحياة في تحليلات الألعاب باستخدام الاحتفاظ المستند إلى الوقت المنقضي، ونماذج قوانين القوة المُرحلة، وتتبع الإسناد.

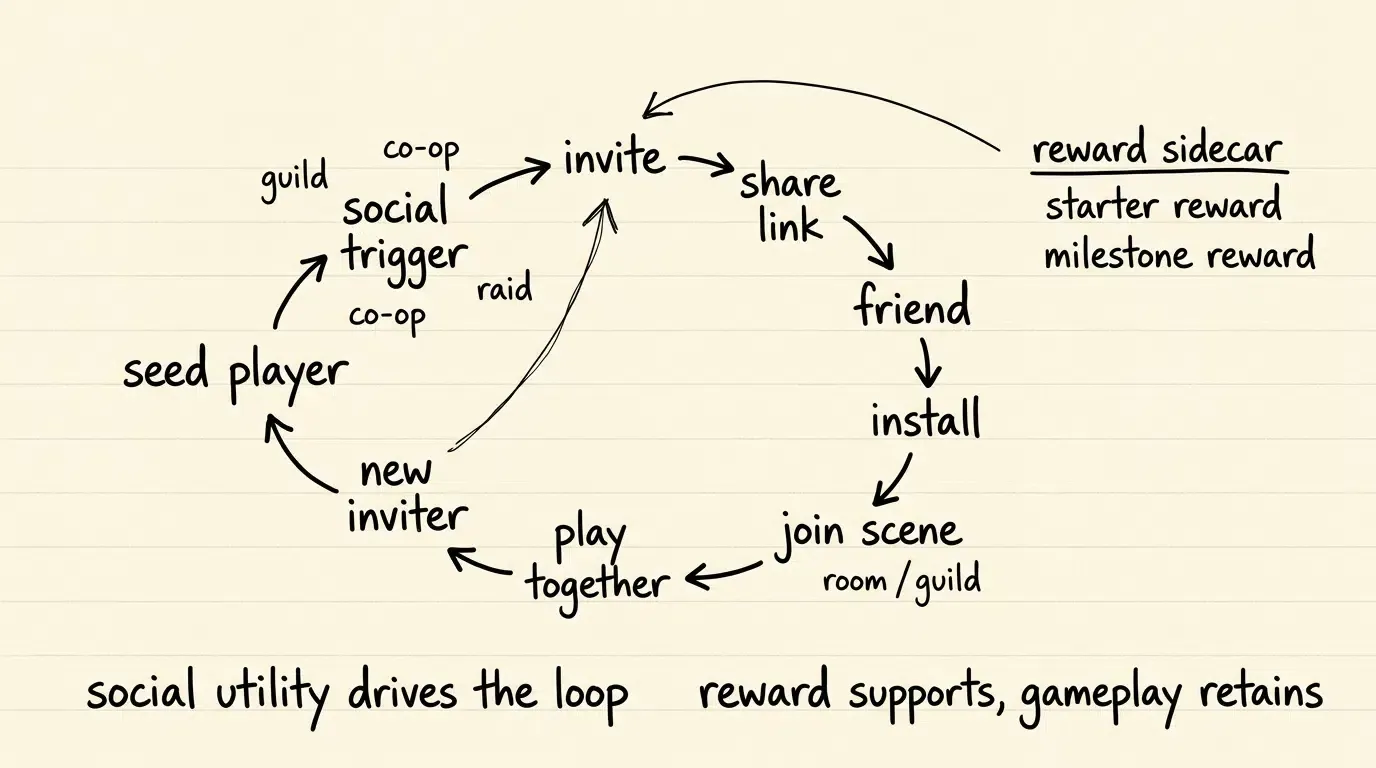
تعرف على كيفية تشغيل حملات إحالة منخفضة التكلفة لتسويق ألعاب الهواتف المحولة باستخدام النمذجة الفيروسية لعامل K، والروابط العميقة المؤجلة، وتمرير المعاملات بسلاسة.

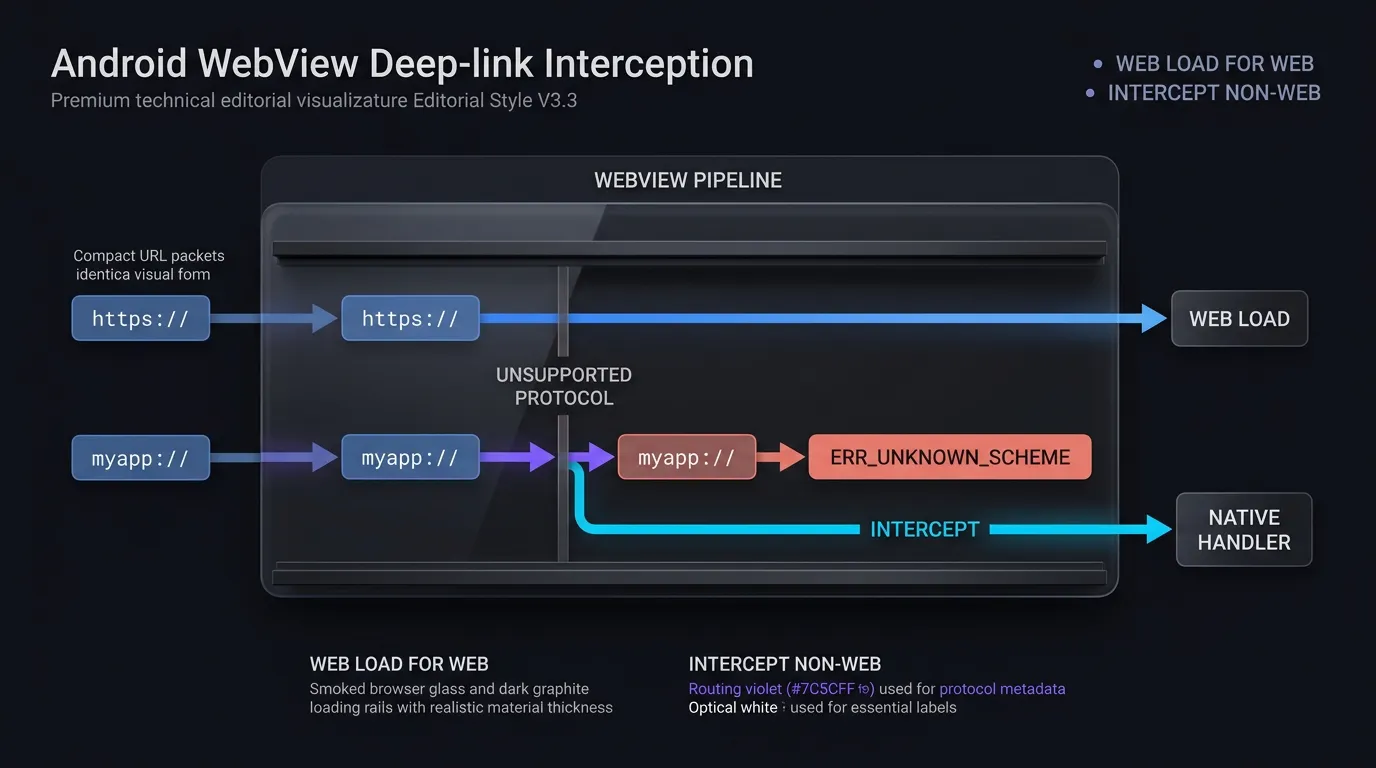
تعلم كيفية اعتراض مخططات URL المخصصة، وChrome Intent URIs، وروابط التطبيقات (App Links) في Android WebViews، لمنع أخطاء net::ERR_UNKNOWN_URL_SCHEME بطريقة آمنة.

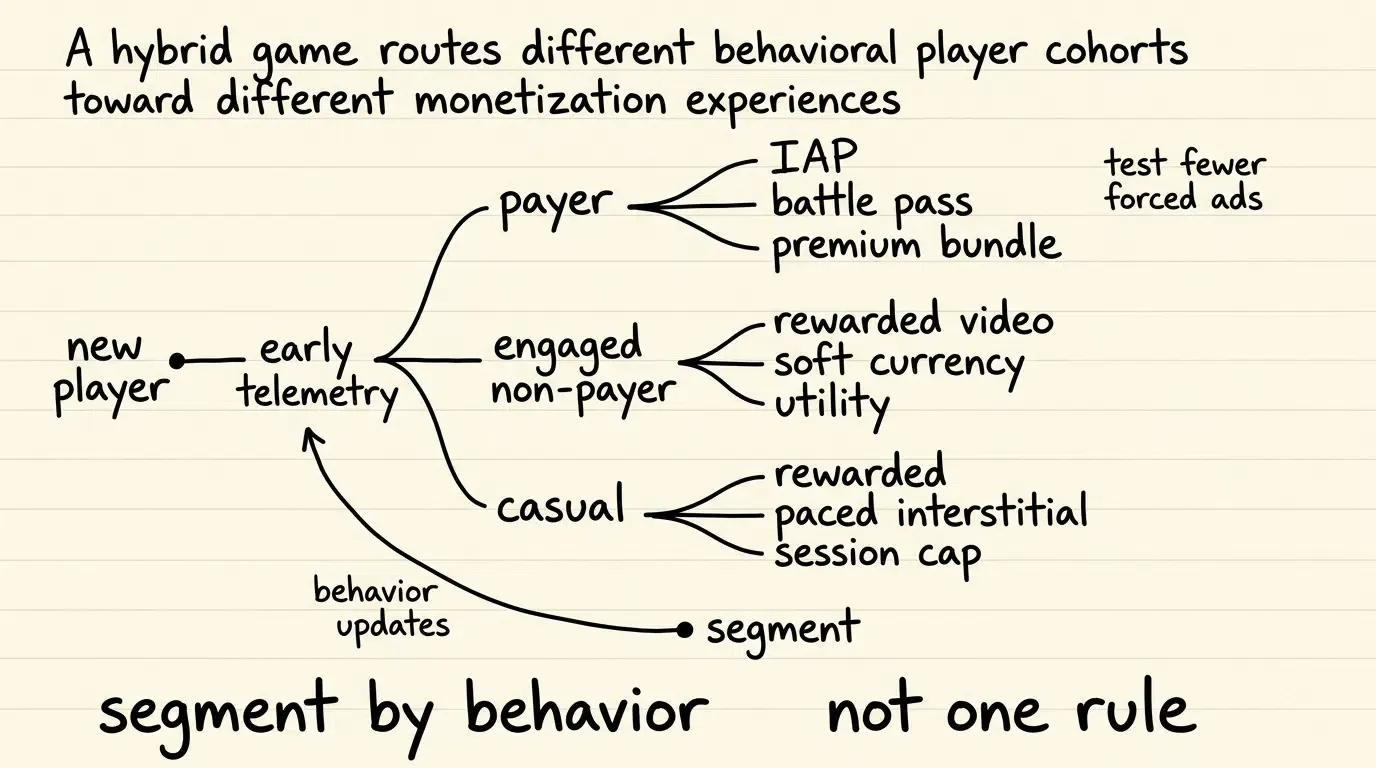
تعلم كيفية تحسين تحقيق الربح من ألعاب الجوال الهجينة عبر مقاييس القيمة الدائمة (LTV) ومتوسط الإيرادات لكل مستخدم نشط يوميًا (ARPDAU)، وذلك من خلال موازنة عمليات الشراء داخل التطبيق مع الإعلانات بمكافأة ونمذجة الاحتفاظ التجريبية.

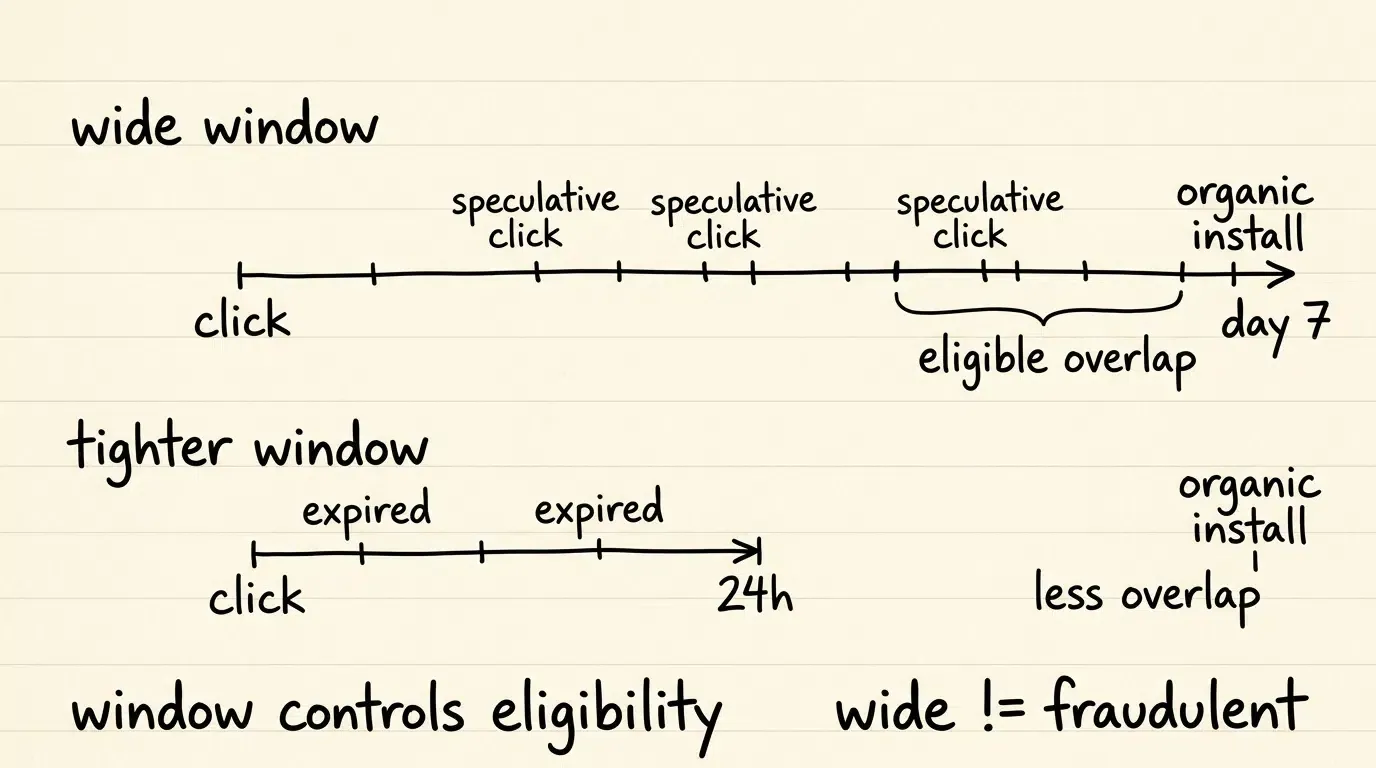
تعلم كيفية معايرة فترات الإسناد للحد من الاحتيال عبر النقر، وذلك باستخدام تحليل وقت النقر للتثبيت (CTIT) والتحقق من طابع زمن مُحيل التثبيت.

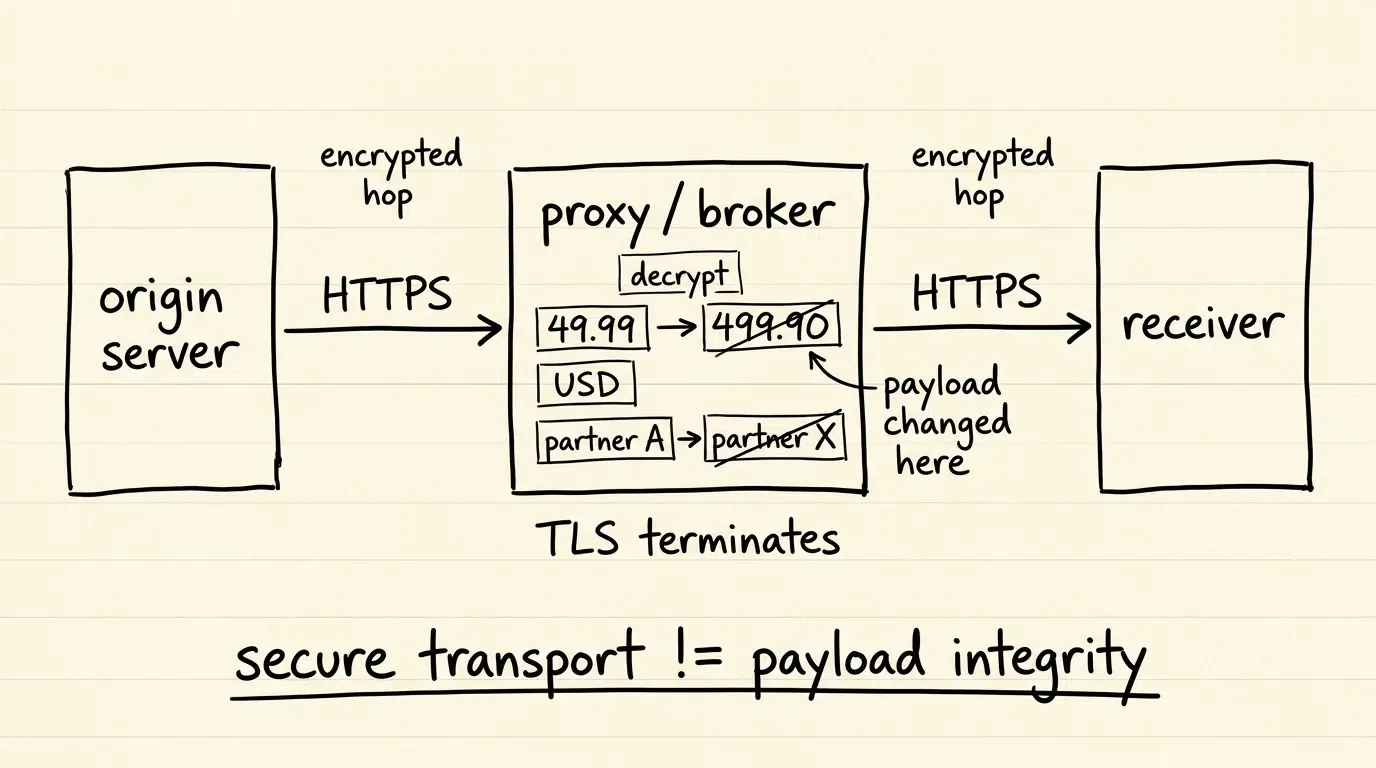
تعرف على كيفية حماية معلمات التتبع في استدعاءات S2S Postback باستخدام تسلسل الحمولة القانوني، وتوقيعات HMAC-SHA256، والحماية الذرية ضد هجمات إعادة التشغيل.

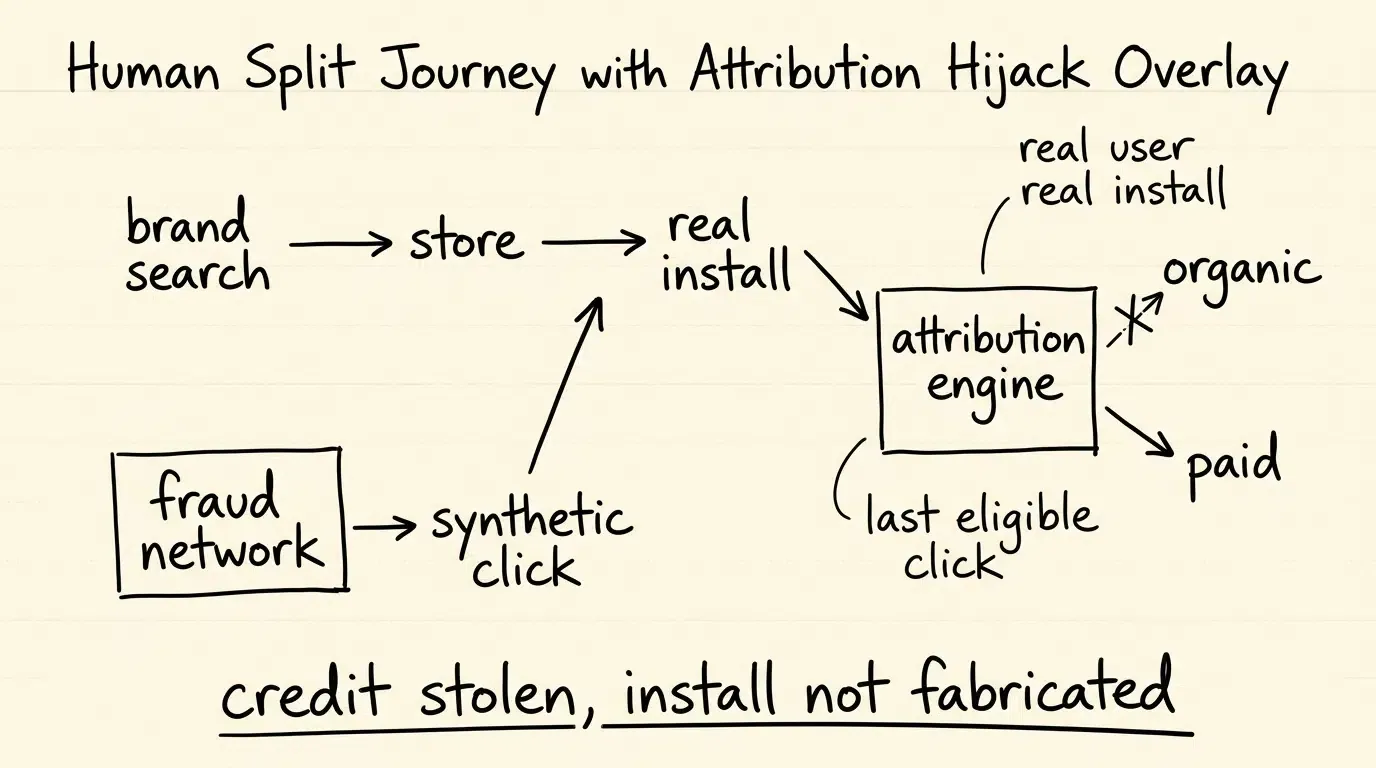
تعرف على كيفية تدقيق الاحتيال الإعلاني ومنع سرقة عمليات التثبيت العضوية باستخدام توزيعات وقت النقر للتثبيت (CTIT)، ونماذج التقييم المقارنة، واختبارات الزيادة التراكمية.

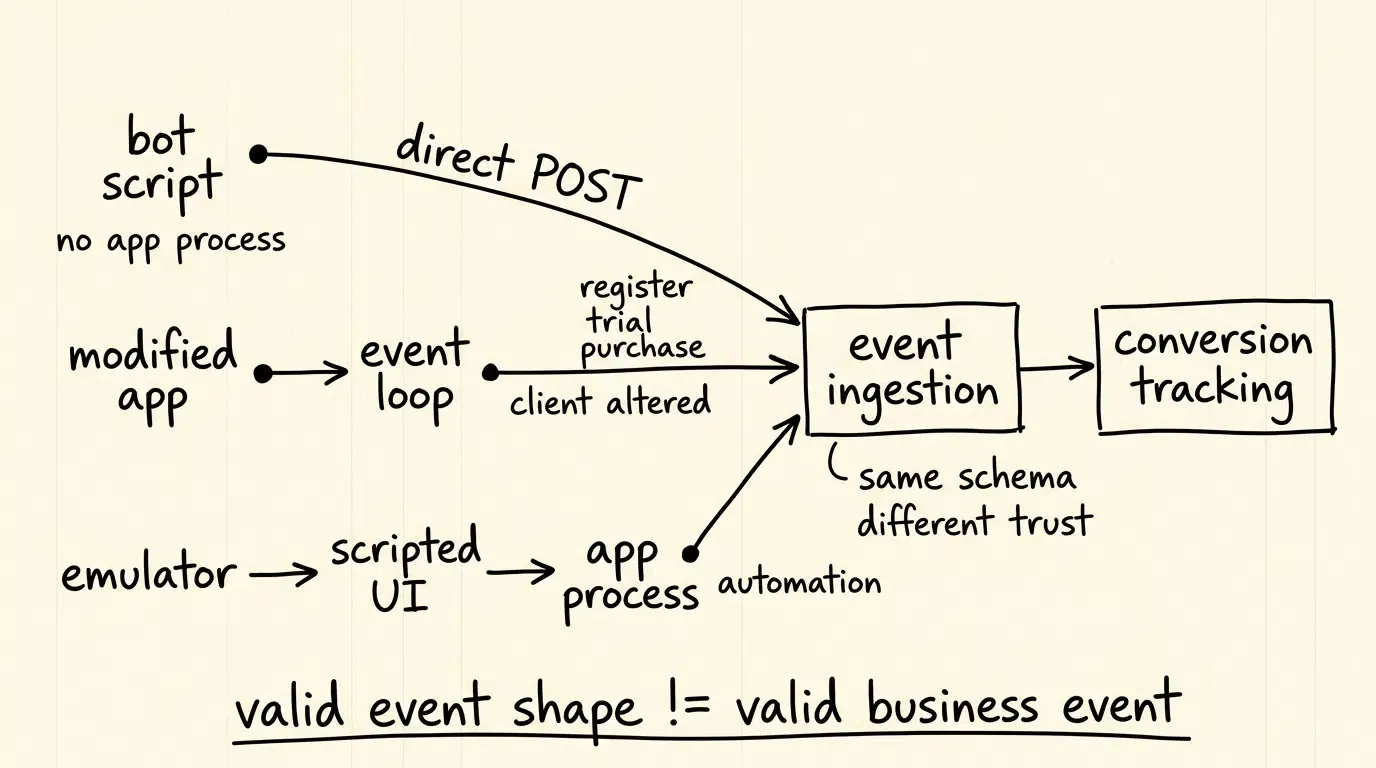
تعرف على كيفية تحديد أحداث داخل التطبيق المزيفة في تتبع التحويل باستخدام خطوط الأساس التجريبية للاستجابة، وعمليات التحقق من سلامة المنصة، وتدقيق الاحتيال متعدد الإشارات.

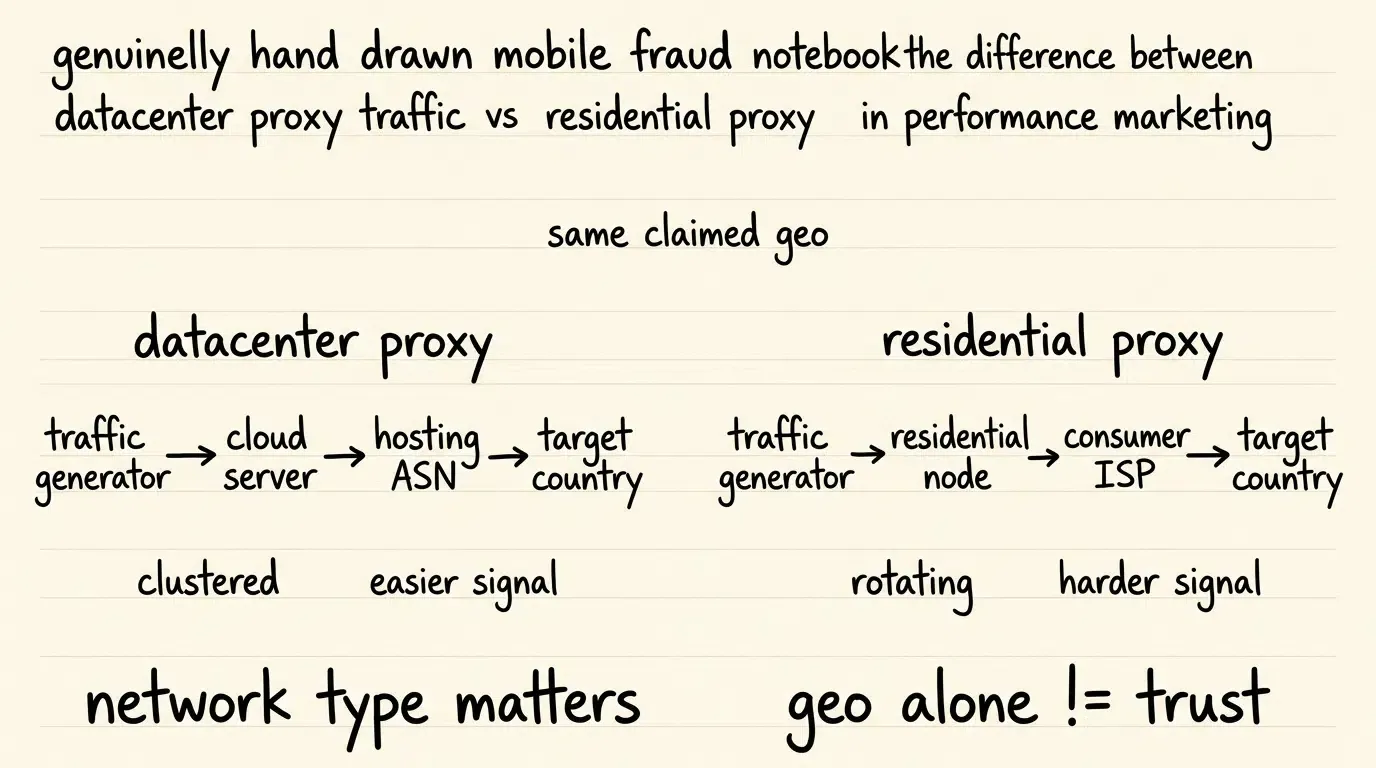
تعرف على كيفية كشف احتيال الوكيل في الإعلانات من خلال تحليل توزيع عناوين IP، وتقييم نطاقات ASN الخاصة بمراكز البيانات، ومراجعة حالات عدم التطابق الجغرافي مقابل خطوط الأساس للشبكة.

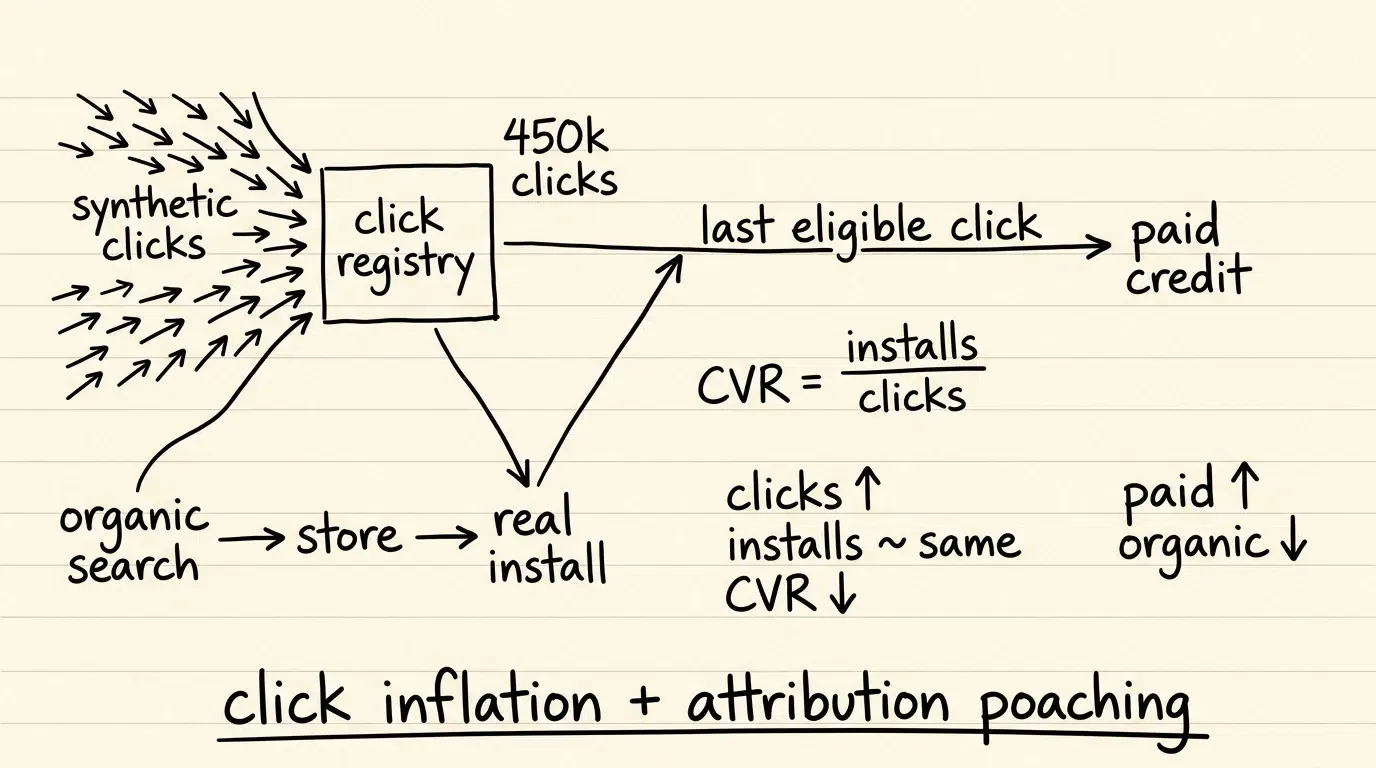
تعرف على أسباب تسبب "إغراق النقرات" في تباينات بيانات التسويق، وكيف يؤدي ذلك إلى انخفاض معدلات التحويل، وكيفية تحليل توزيعات متوسط الوقت للتثبيت (MTTI) لمطابقة إحصائيات الحملات.

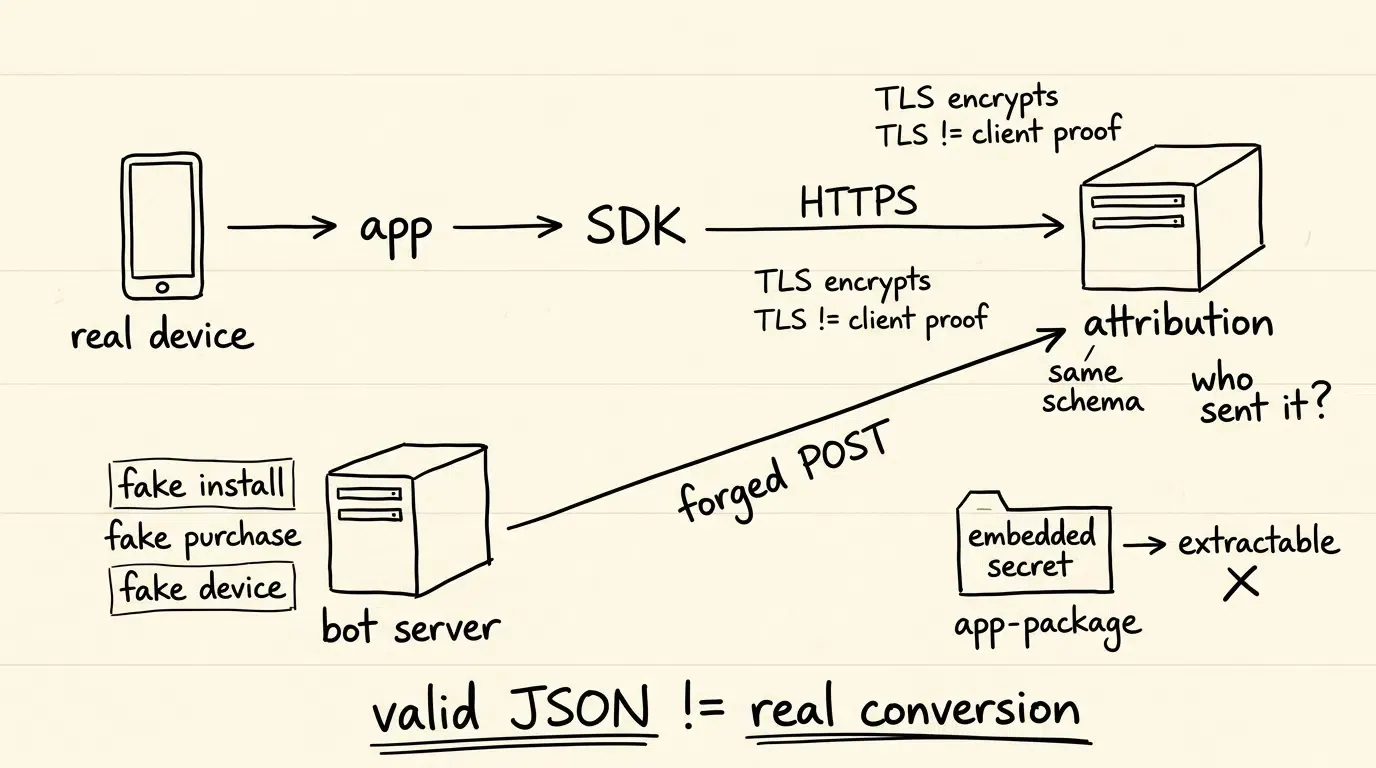
تعرف على كيفية حماية تتبع الإسناد من انتحال حزمة تطوير البرامج (SDK) باستخدام توقيعات HMAC-SHA256 من خادم إلى خادم، والنونات (nonces) الديناميكية، وشهادات الأمان المدعومة بالأجهزة.

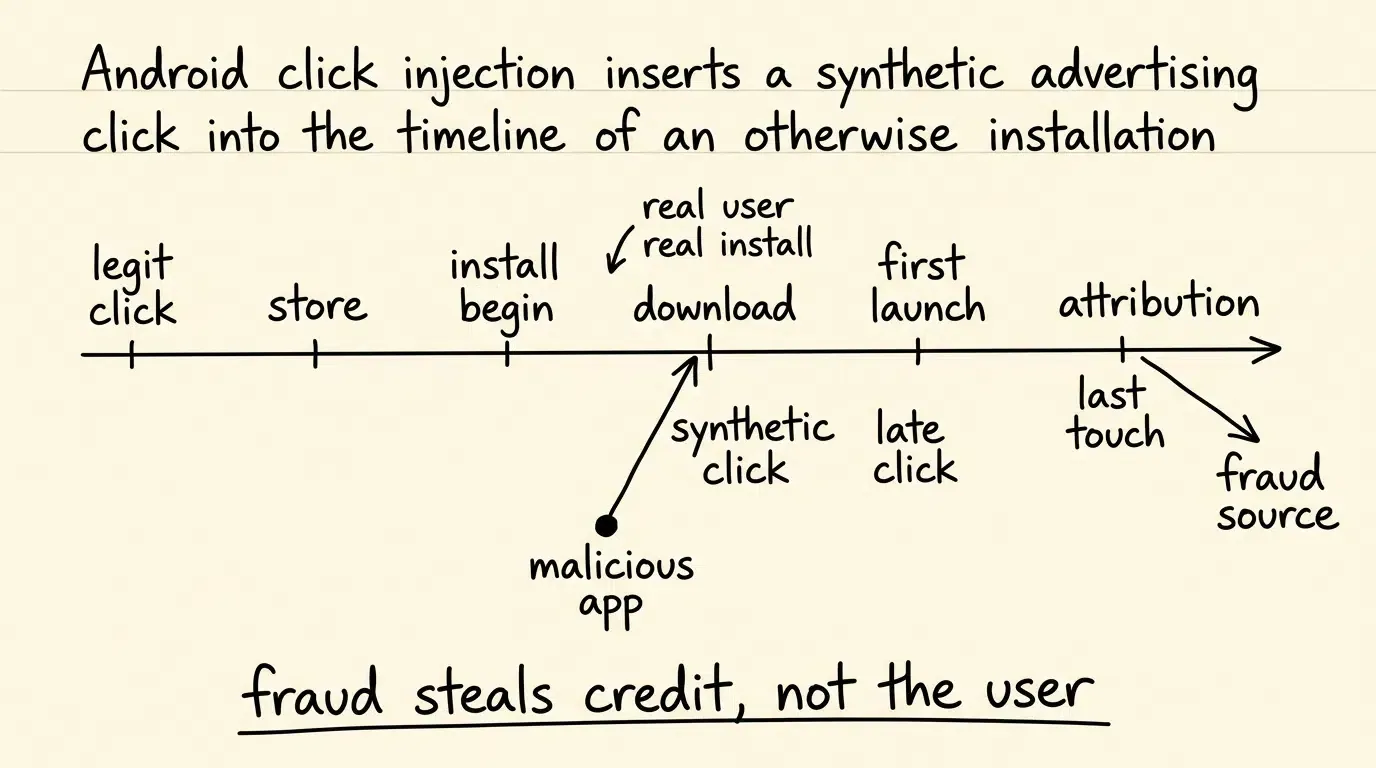
تعرّف على كيفية اكتشاف احتيال "حقن النقرات" (Click Injection) على أندرويد باستخدام واجهة برمجة تطبيقات Google Play Install Referrer، وتحليل انعكاسات التوقيت، وتهيئة قواعد منع الغش.