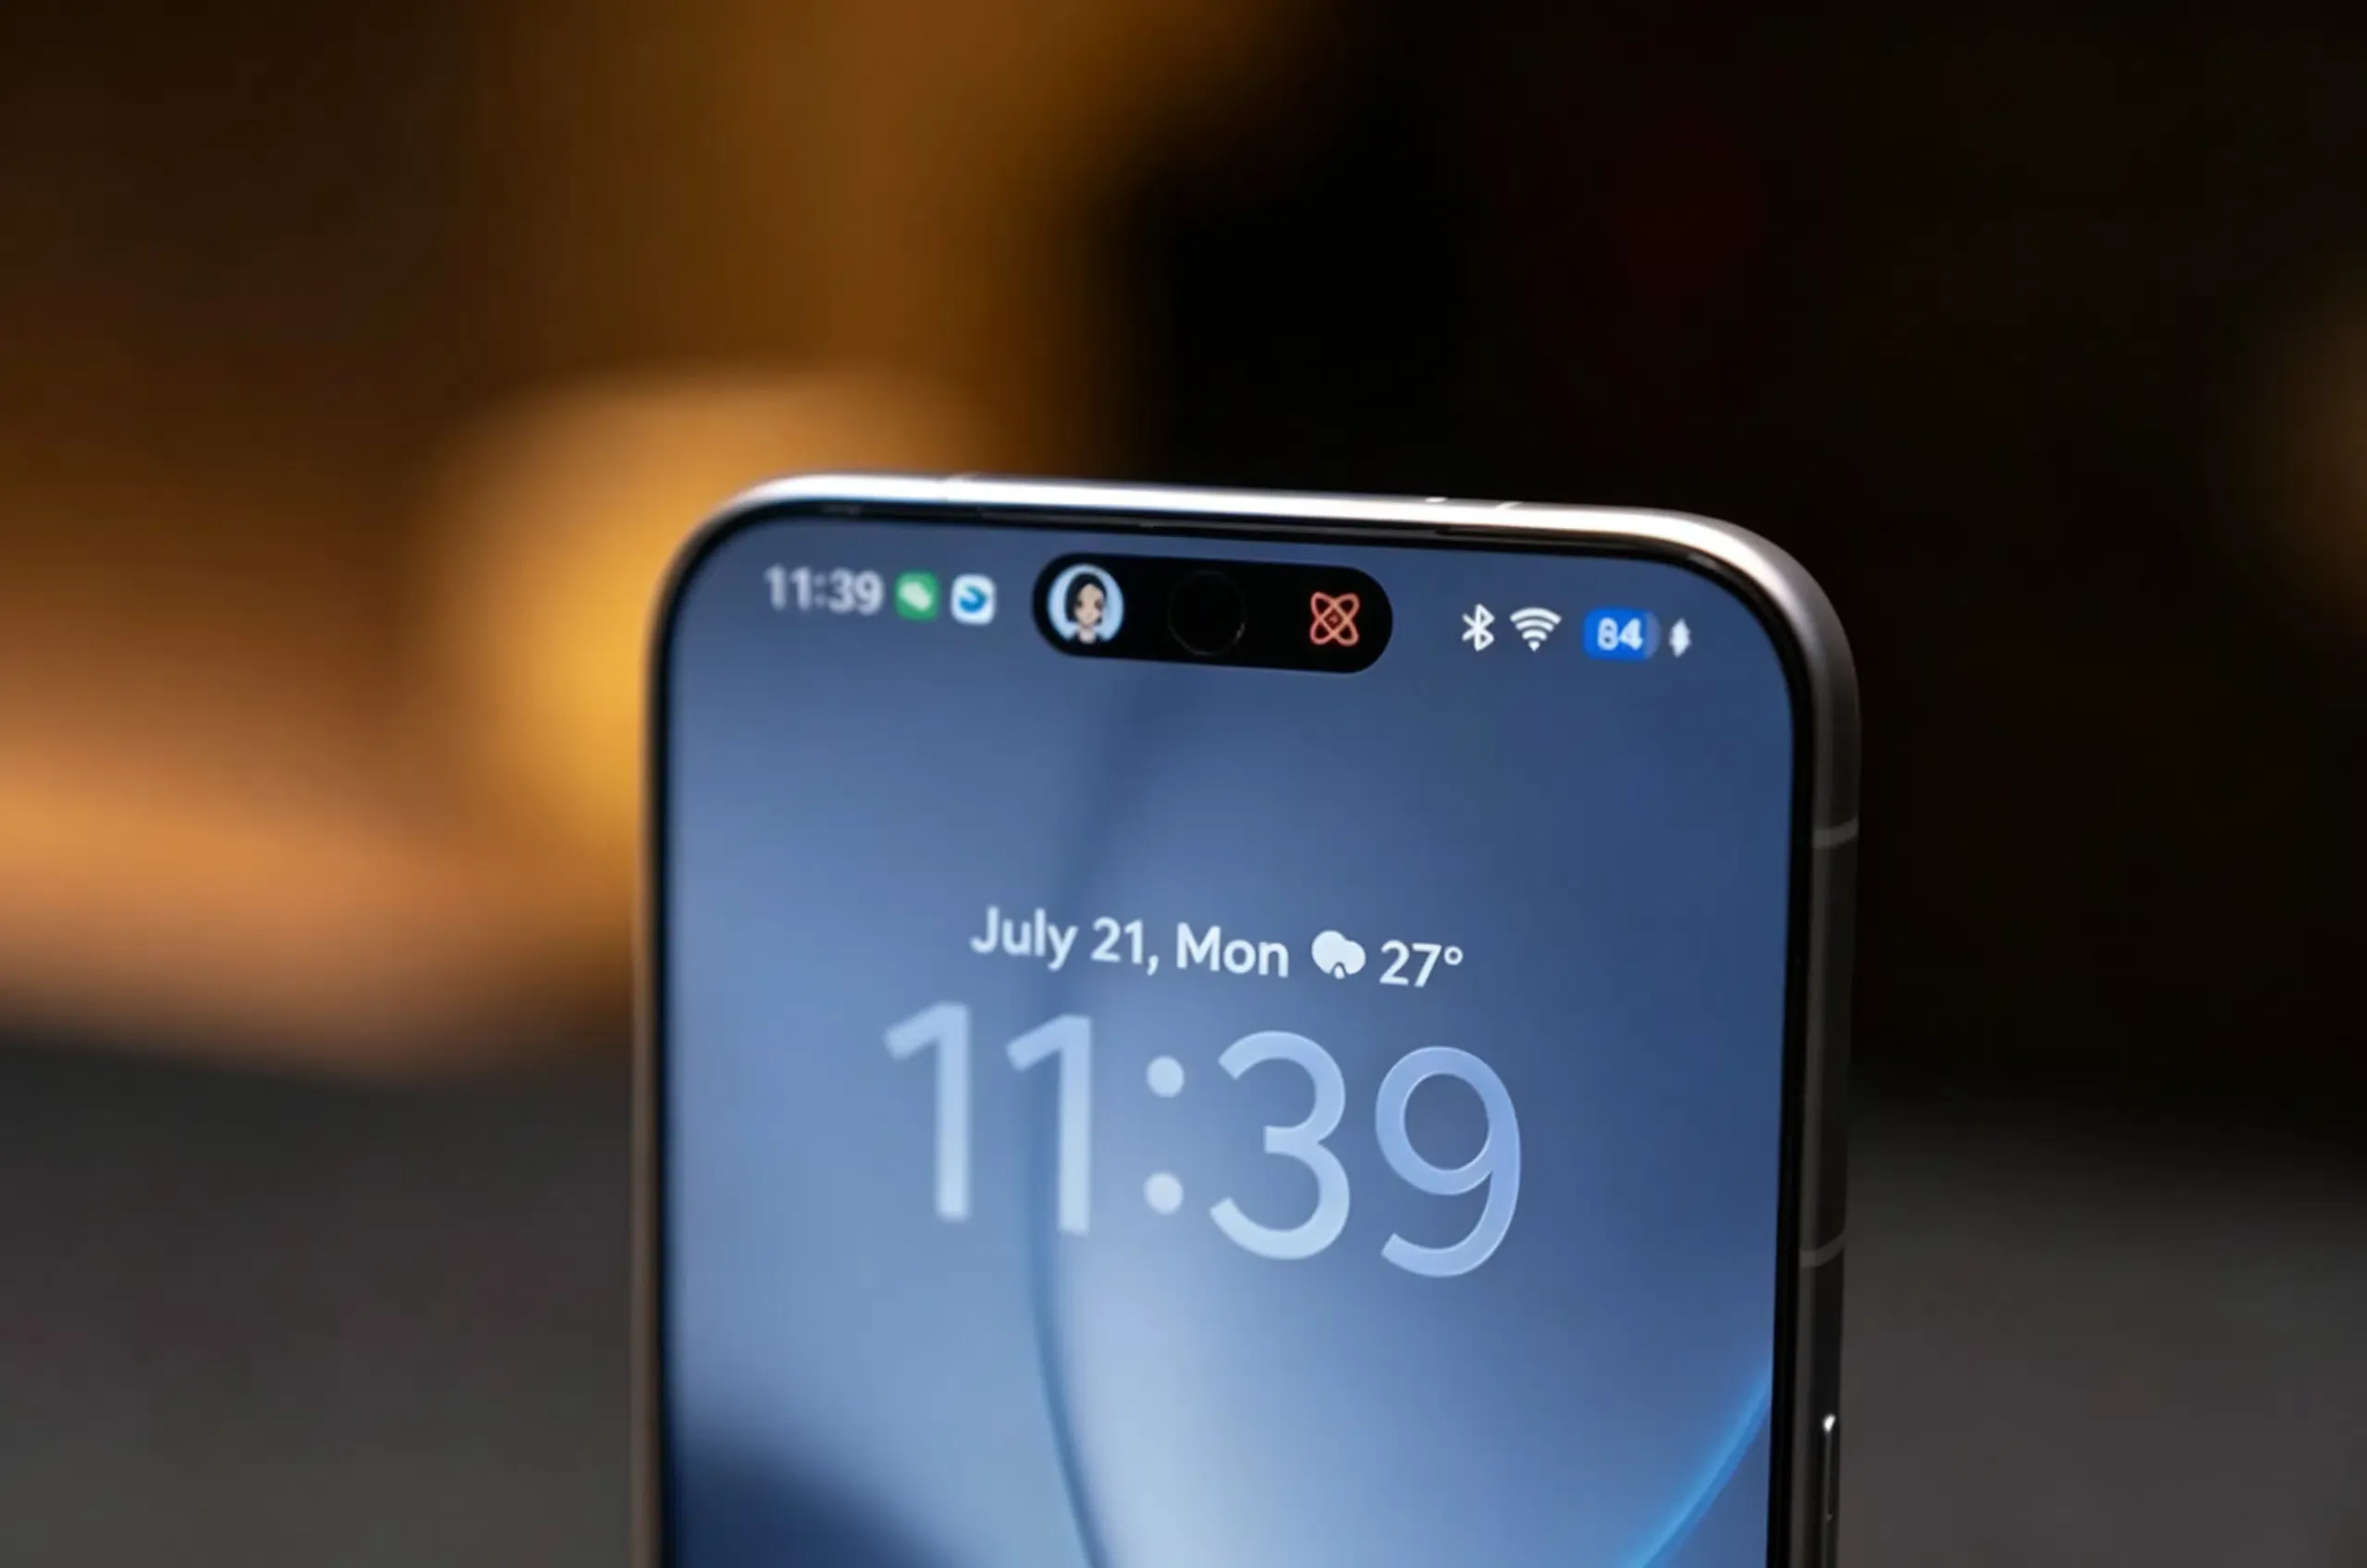
Doubao führt SAEP ein? Am 14. September 2026 kündigte ByteDance offiziell die Endverbraucher-Version des Doubao Mobile Assistant an und gab eine Partnerschaft mit dem Hardwarehersteller Nubia bekannt, um das System auf dem Nubia NaviX Ultra (verfügbar ab 16. September 2026) einzuführen. Neben multimodaler Bildschirmerkennung und einer dedizierten KI-Hardwaretaste präsentierte ByteDance das Screen Automation Execution Protocol (SAEP) – ein Governance-Framework auf Anwendungsebene, das nun in eine 30-tägige öffentliche Prüfungsphase geht. SAEP gibt Entwicklern von Drittanbieter-Apps die Befugnis, explizit festzulegen, ob KI-Agenten Bildschirm-Automatisierungen innerhalb ihrer Apps ausführen dürfen oder nicht. Für mobile Software-Architekten, Sicherheitsverantwortliche und Telemetrie-Ingenieure markiert das Erscheinen des Doubao SAEP-Governance-Frameworks einen wichtigen Wandel: weg von unbeschränkter visueller UI-Automatisierung hin zu einem neuen deklarativen Governance-Modell, das definiert, wie mobile Software automatisierte Interaktionen steuert.
Hardware-Integration und das deklarative SAEP-Modell
Der Start der Endverbraucher-Version des Doubao Mobile Assistant markiert eine Entwicklung von konversationsbasierten Bildschirmassistenten hin zu proaktiven Aufgaben-Ausführungs-Engines. Laut Berichten von IT Home und OSCHINA fokussiert sich die Veröffentlichung auf alltägliche Stabilität, multimodale Kontextkonsistenz und die App-übergreifende Ausführung über die Beta-Funktion „Operate Phone“.
Auf einen Blick
- Kommerzielle Hardware-Basis: Debüt auf dem Nubia NaviX Ultra am 16. September 2026, mit geplanten Updates für ältere Geräte wie das Nubia M153.
- Physische Eingabe und Bildschirmerkennung: Kombiniert eine dedizierte physische KI-Taste mit biometrischer Fingerabdruck-Autorisierung und Echtzeit-Bildschirmabfragen ohne manuelle Screenshots.
- Das deklarative SAEP-Protokoll: Führt einen Standard für operative Deklarationen auf Anwendungsebene mit einem 30-tägigen Prüfungsfenster ein, das Drittanbieter-Apps erlaubt, KI-gesteuerte Bildschirm-Automatisierungen explizit zu erlauben oder einzuschränken.
- Agenten-Schutz-Framework: Etabliert ein mehrstufiges Schutz-Framework für Agenten, das darauf ausgelegt ist, abgestufte operative Grenzen, benutzergesteuerte Sicherheitsmechanismen und Betriebssicherheit durchzusetzen.

Wie in offiziellen Ankündigungen und durch die Bezirksregierung von Peking berichtet, verknüpft das physische Interaktionsmodell Absicht mit Autorisierung. Die dedizierte KI-Taste integriert eine Fingerabdruck-Verifizierung, um den Start des Assistenten an das authentifizierte Gerät zu binden und sicherzustellen, dass die Identitätsbestätigung direkt beim Auslösen erfolgt.
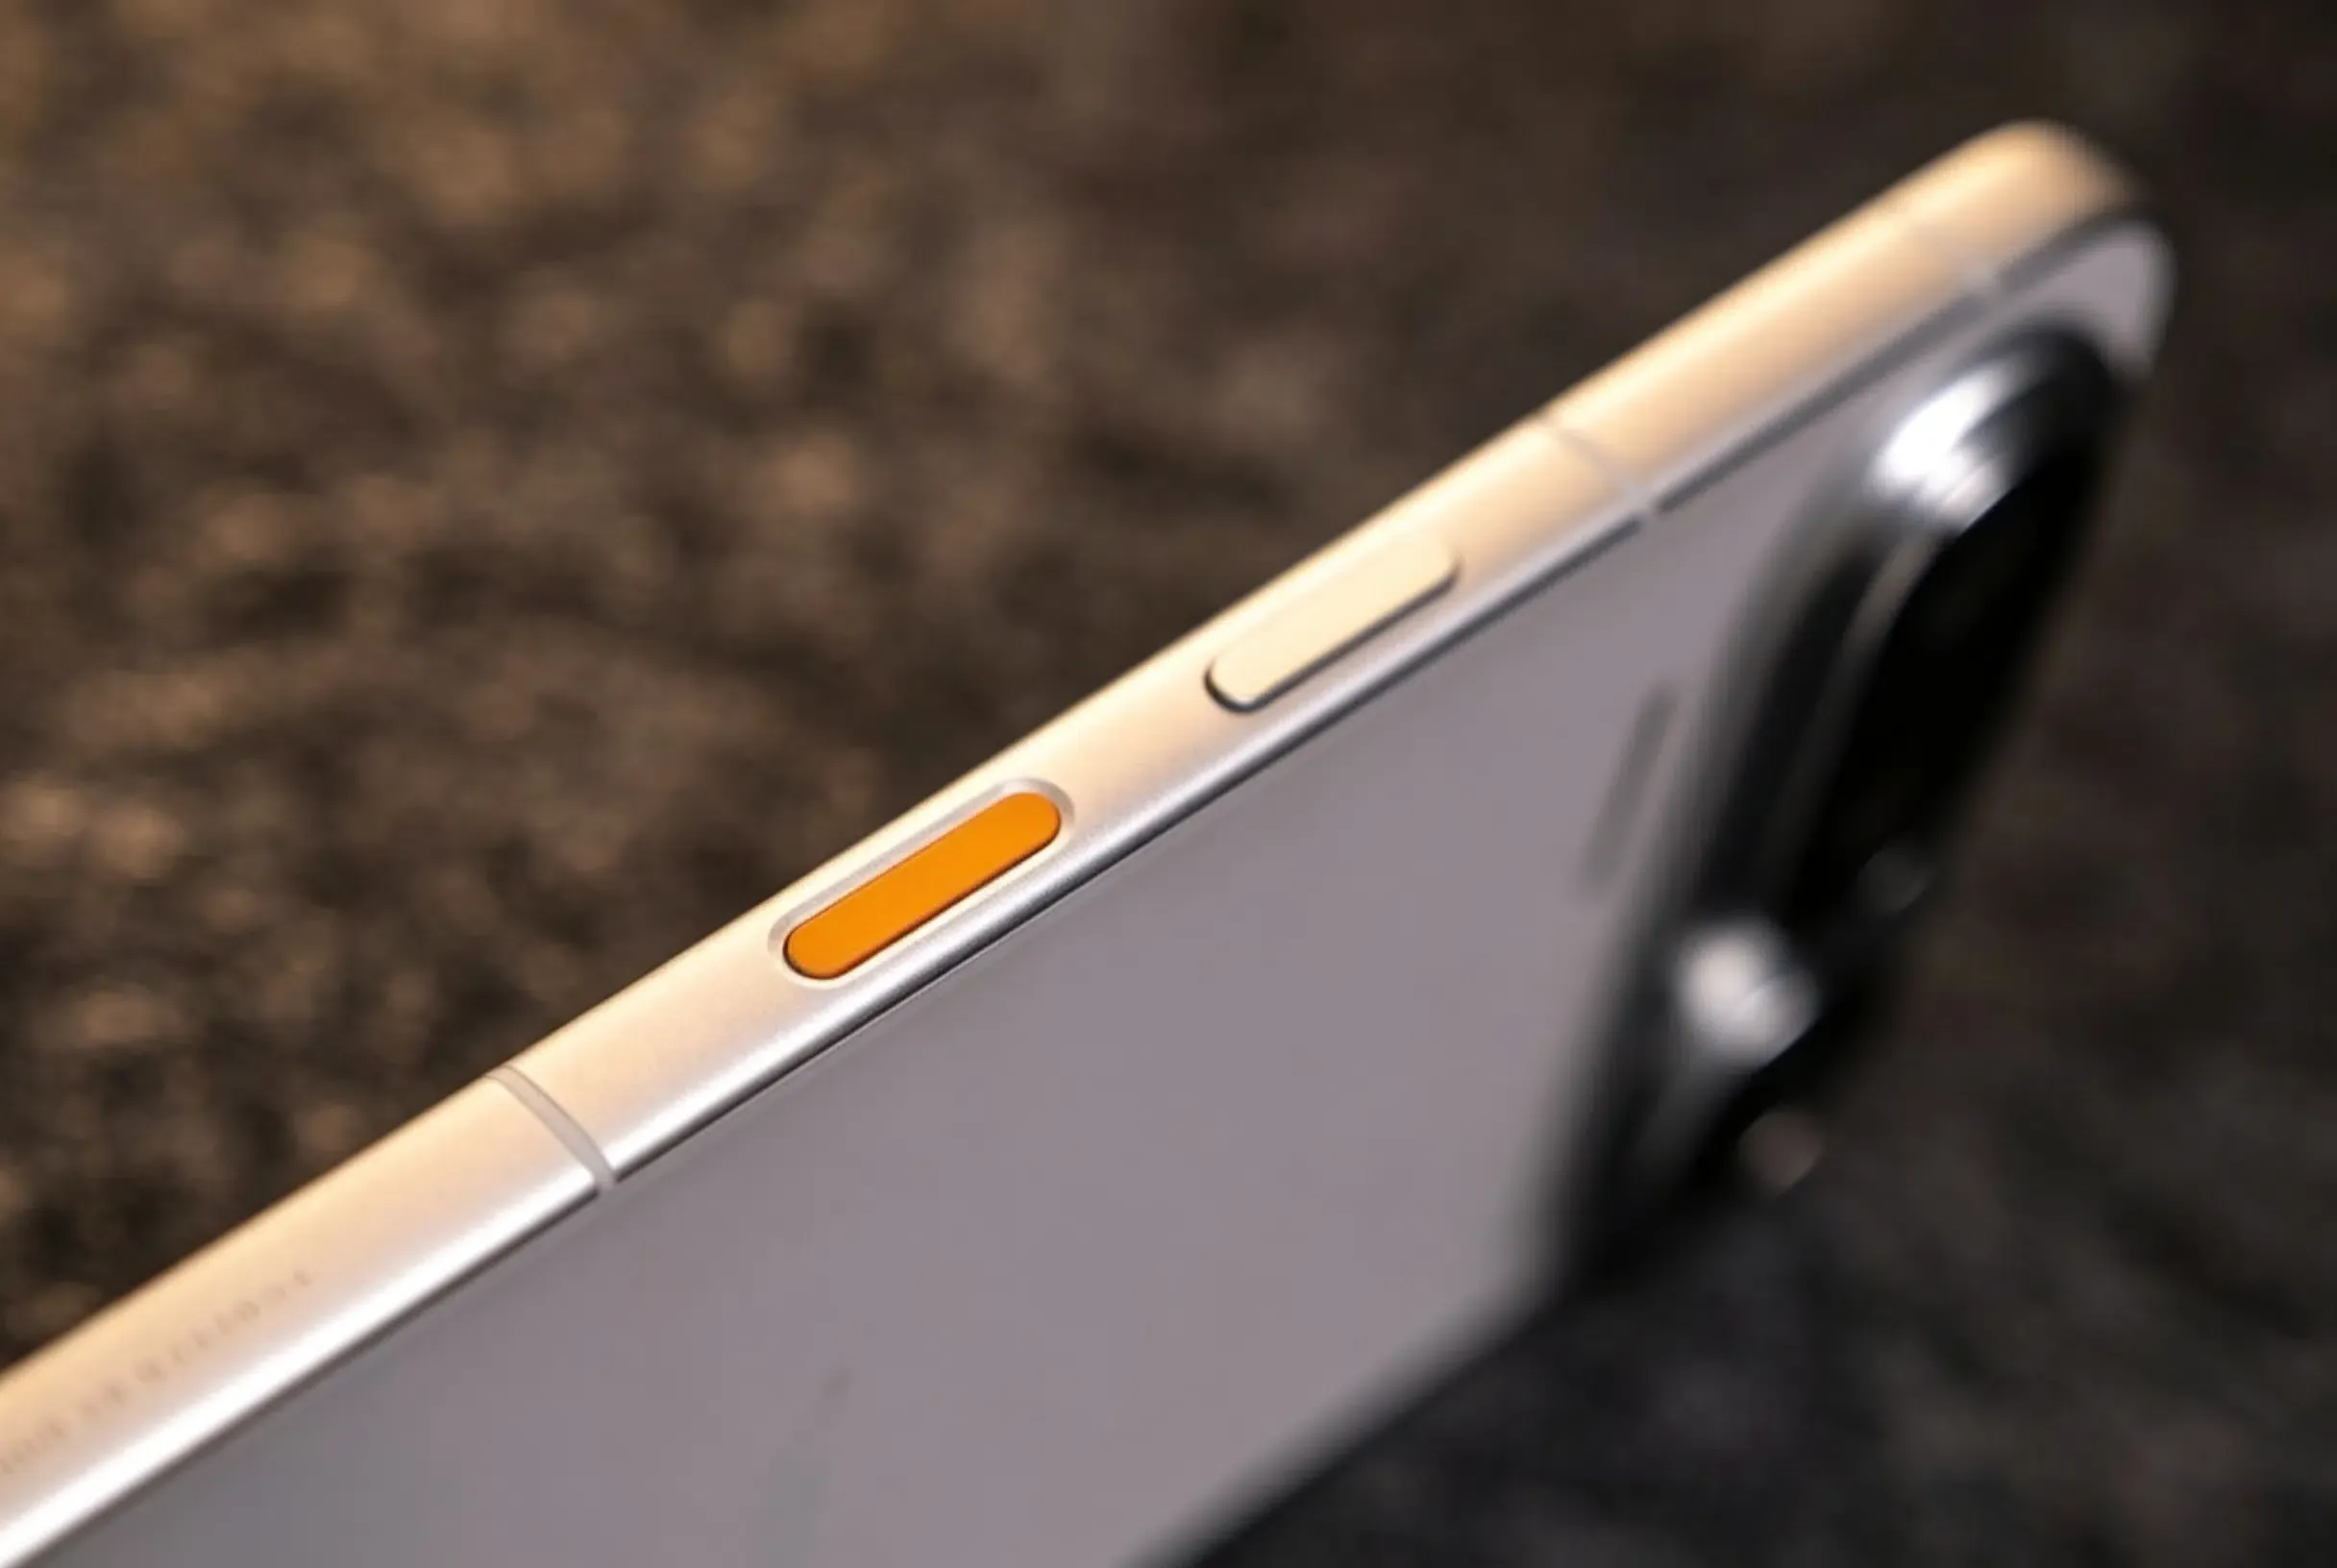
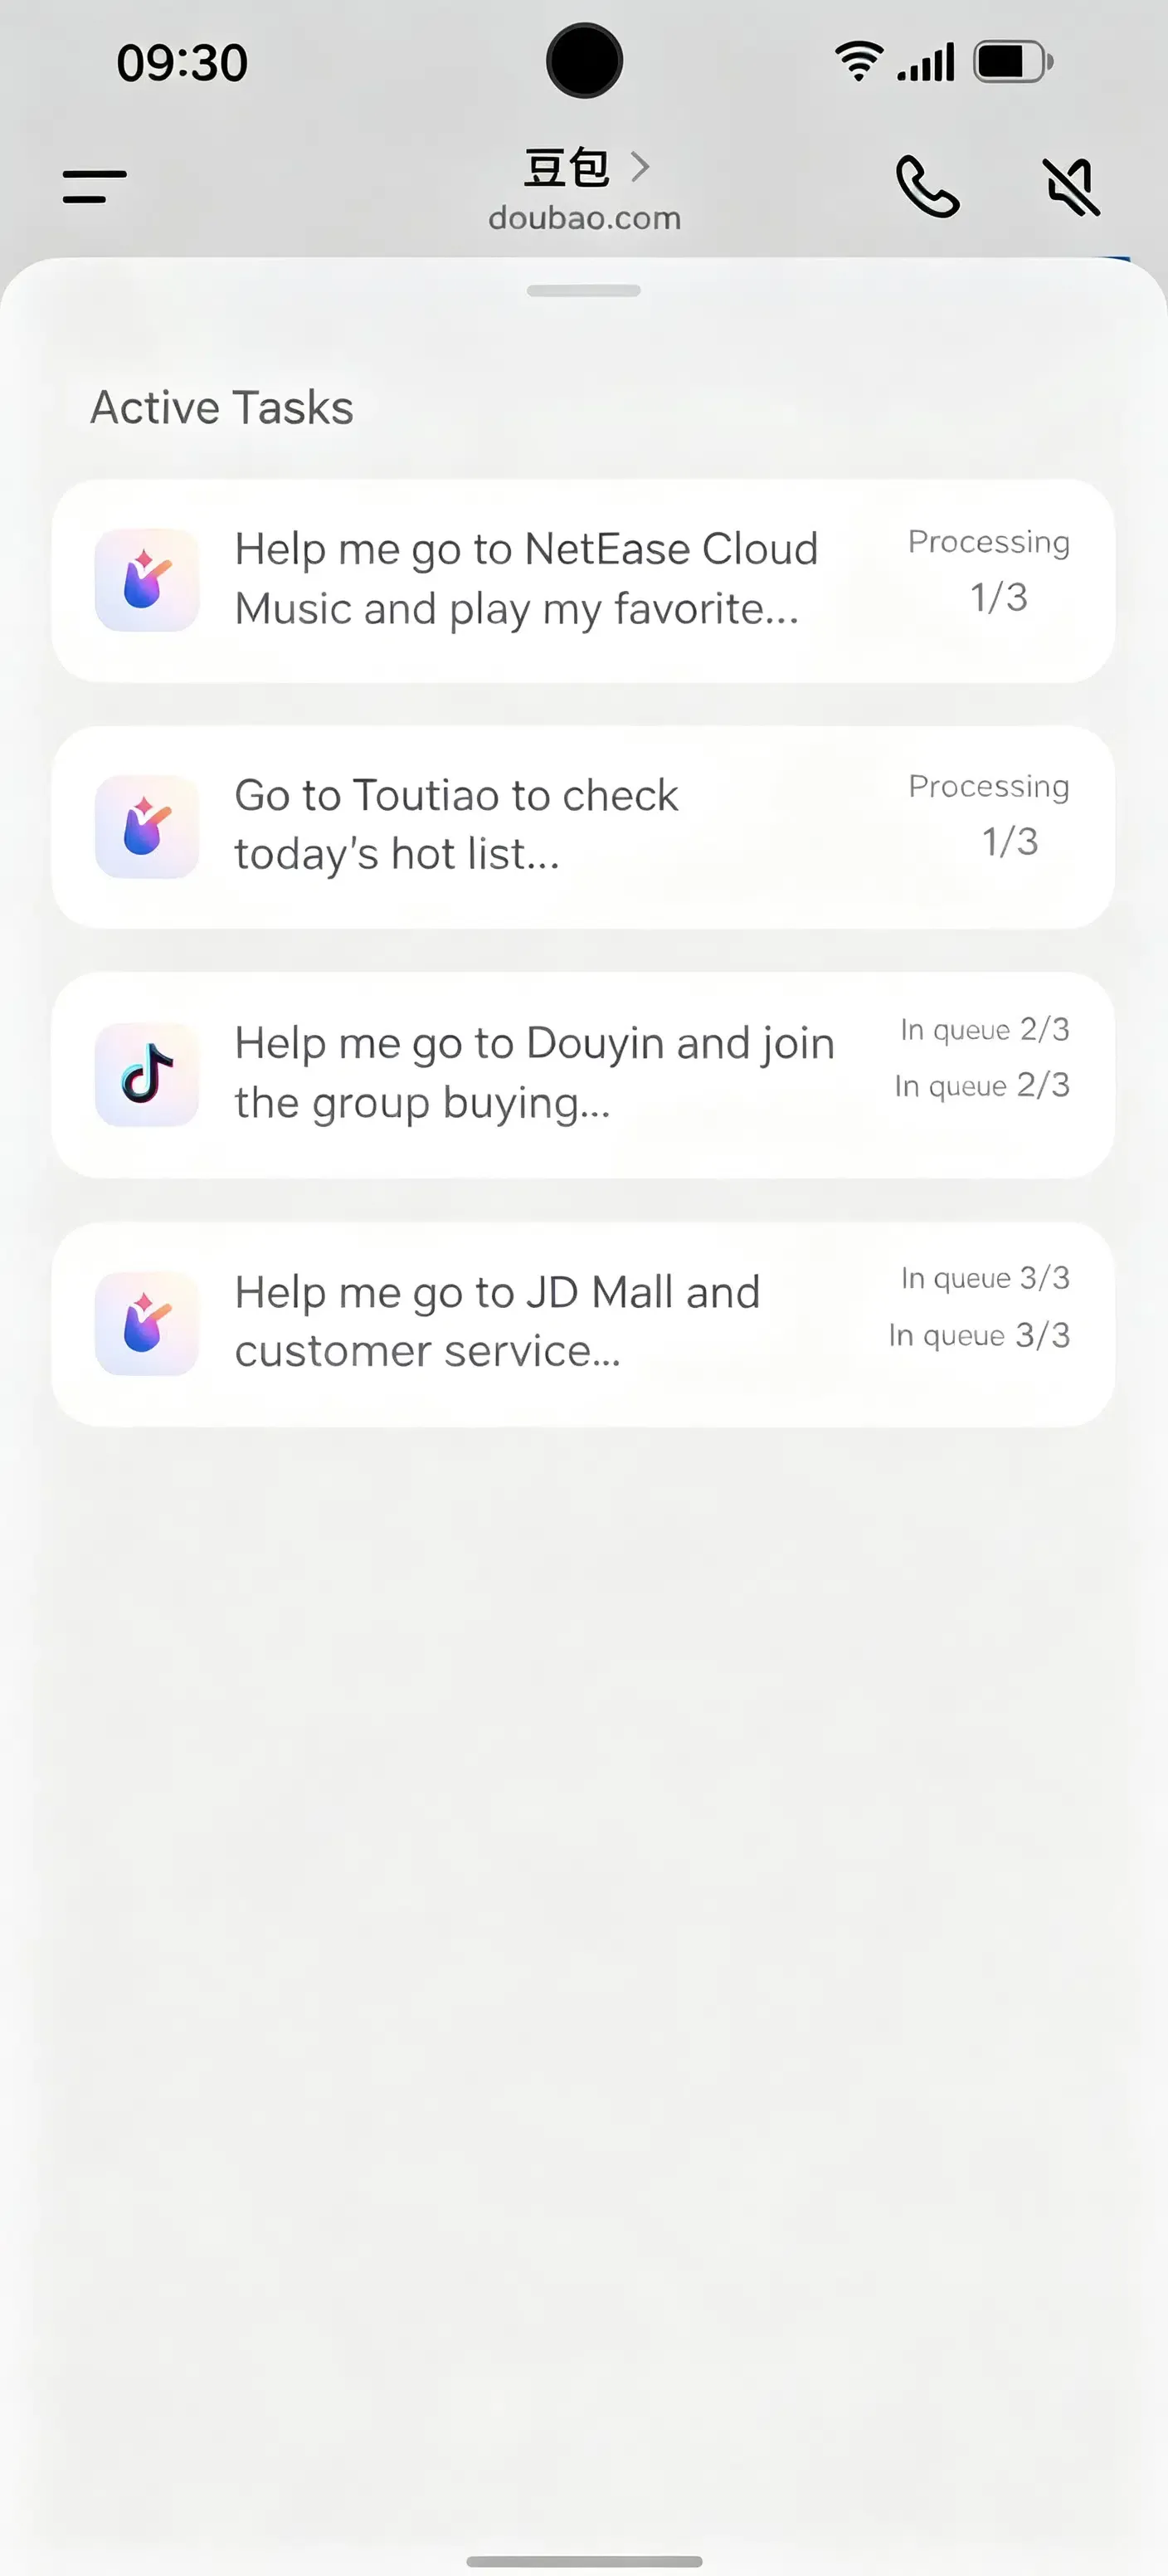
Über einfache visuelle Antworten hinaus erlaubt das System dem Assistenten, Kontext-Elemente auf dem Bildschirm zu parsen und sequentielle Aufgaben über mehrere Drittanbieter-Tools hinweg auszuführen. Um unbefugte Aktionen zu verhindern, führt das Release das SAEP-Protokoll ein. Anstatt Grenzen der Automatisierung dem Modellverhalten oder Betriebssystem-Defaults zu überlassen, gibt SAEP die Definition der Automatisierungsgrenzen zurück in die Hand der App-Entwickler.
Meilensteine für Doubao Mobile Assistant und SAEP
| Meilenstein-Datum | Operatives Ereignis | Technischer Umfang |
|---|---|---|
| 14. September 2026 | Ankündigung Endverbraucher-Version & SAEP | Offizieller Start; Beginn des 30-tägigen SAEP-Prüfungszeitraums |
| 16. September 2026 | Einzelhandelsstart Nubia NaviX Ultra | Kommerzielle Verfügbarkeit der ersten Hardware mit physischer KI-Taste |
| September–Oktober 2026 | SAEP Branchen-Konsultationsphase | Feedback aus dem Ökosystem zu deklarativen Automatisierungsgrenzen |
| Zukünftiges OTA-Fenster | Rollout für ältere Geräte | Geplante Systemupdates für die Nubia M153-Serie |
Dekomposition des GUI-Agenten-Paradigmas: Warum Mobiltelefone App-Governance benötigen
In technischen Analysen der Publikation Ifanr wird der durch systemweite Agenten getriebene Wandel als Verwandlung von Smartphones in „Aktionsterminals“ beschrieben. Traditionelle mobile Betriebssysteme fungieren als funktionale Kataloge: Apps verharren passiv, bis ein Nutzer sie öffnet, durch ihre visuelle Hierarchie navigiert und Daten manuell eingibt.
Systemweite multimodale GUI-Agenten verändern diesen Ablauf durch automatisierte Wahrnehmungs-Aktions-Schleifen:
- Bildschirm- und Kontext-Erfassung: Der Agent erfasst die aktive Anzeige über autorisierte Systemfunktionen und liest visuellen sowie textuellen Kontext, ohne dass explizite Entwickler-Markups erforderlich sind.
- Multimodale Absichtsplanung: Ein Basismodell übersetzt natürliche Sprachbefehle (z. B. „Prüfe meinen Kalender, plane eine Route basierend auf dem Wetter und stelle einen Wecker“) in diskrete Aktionssequenzen.
- Simulierte Aktionsausführung: Der Agent nutzt autorisierte Systemfunktionen, um nacheinander Fingertipps, Wischgesten und Texteingaben in Drittanbieter-Apps auszuführen.
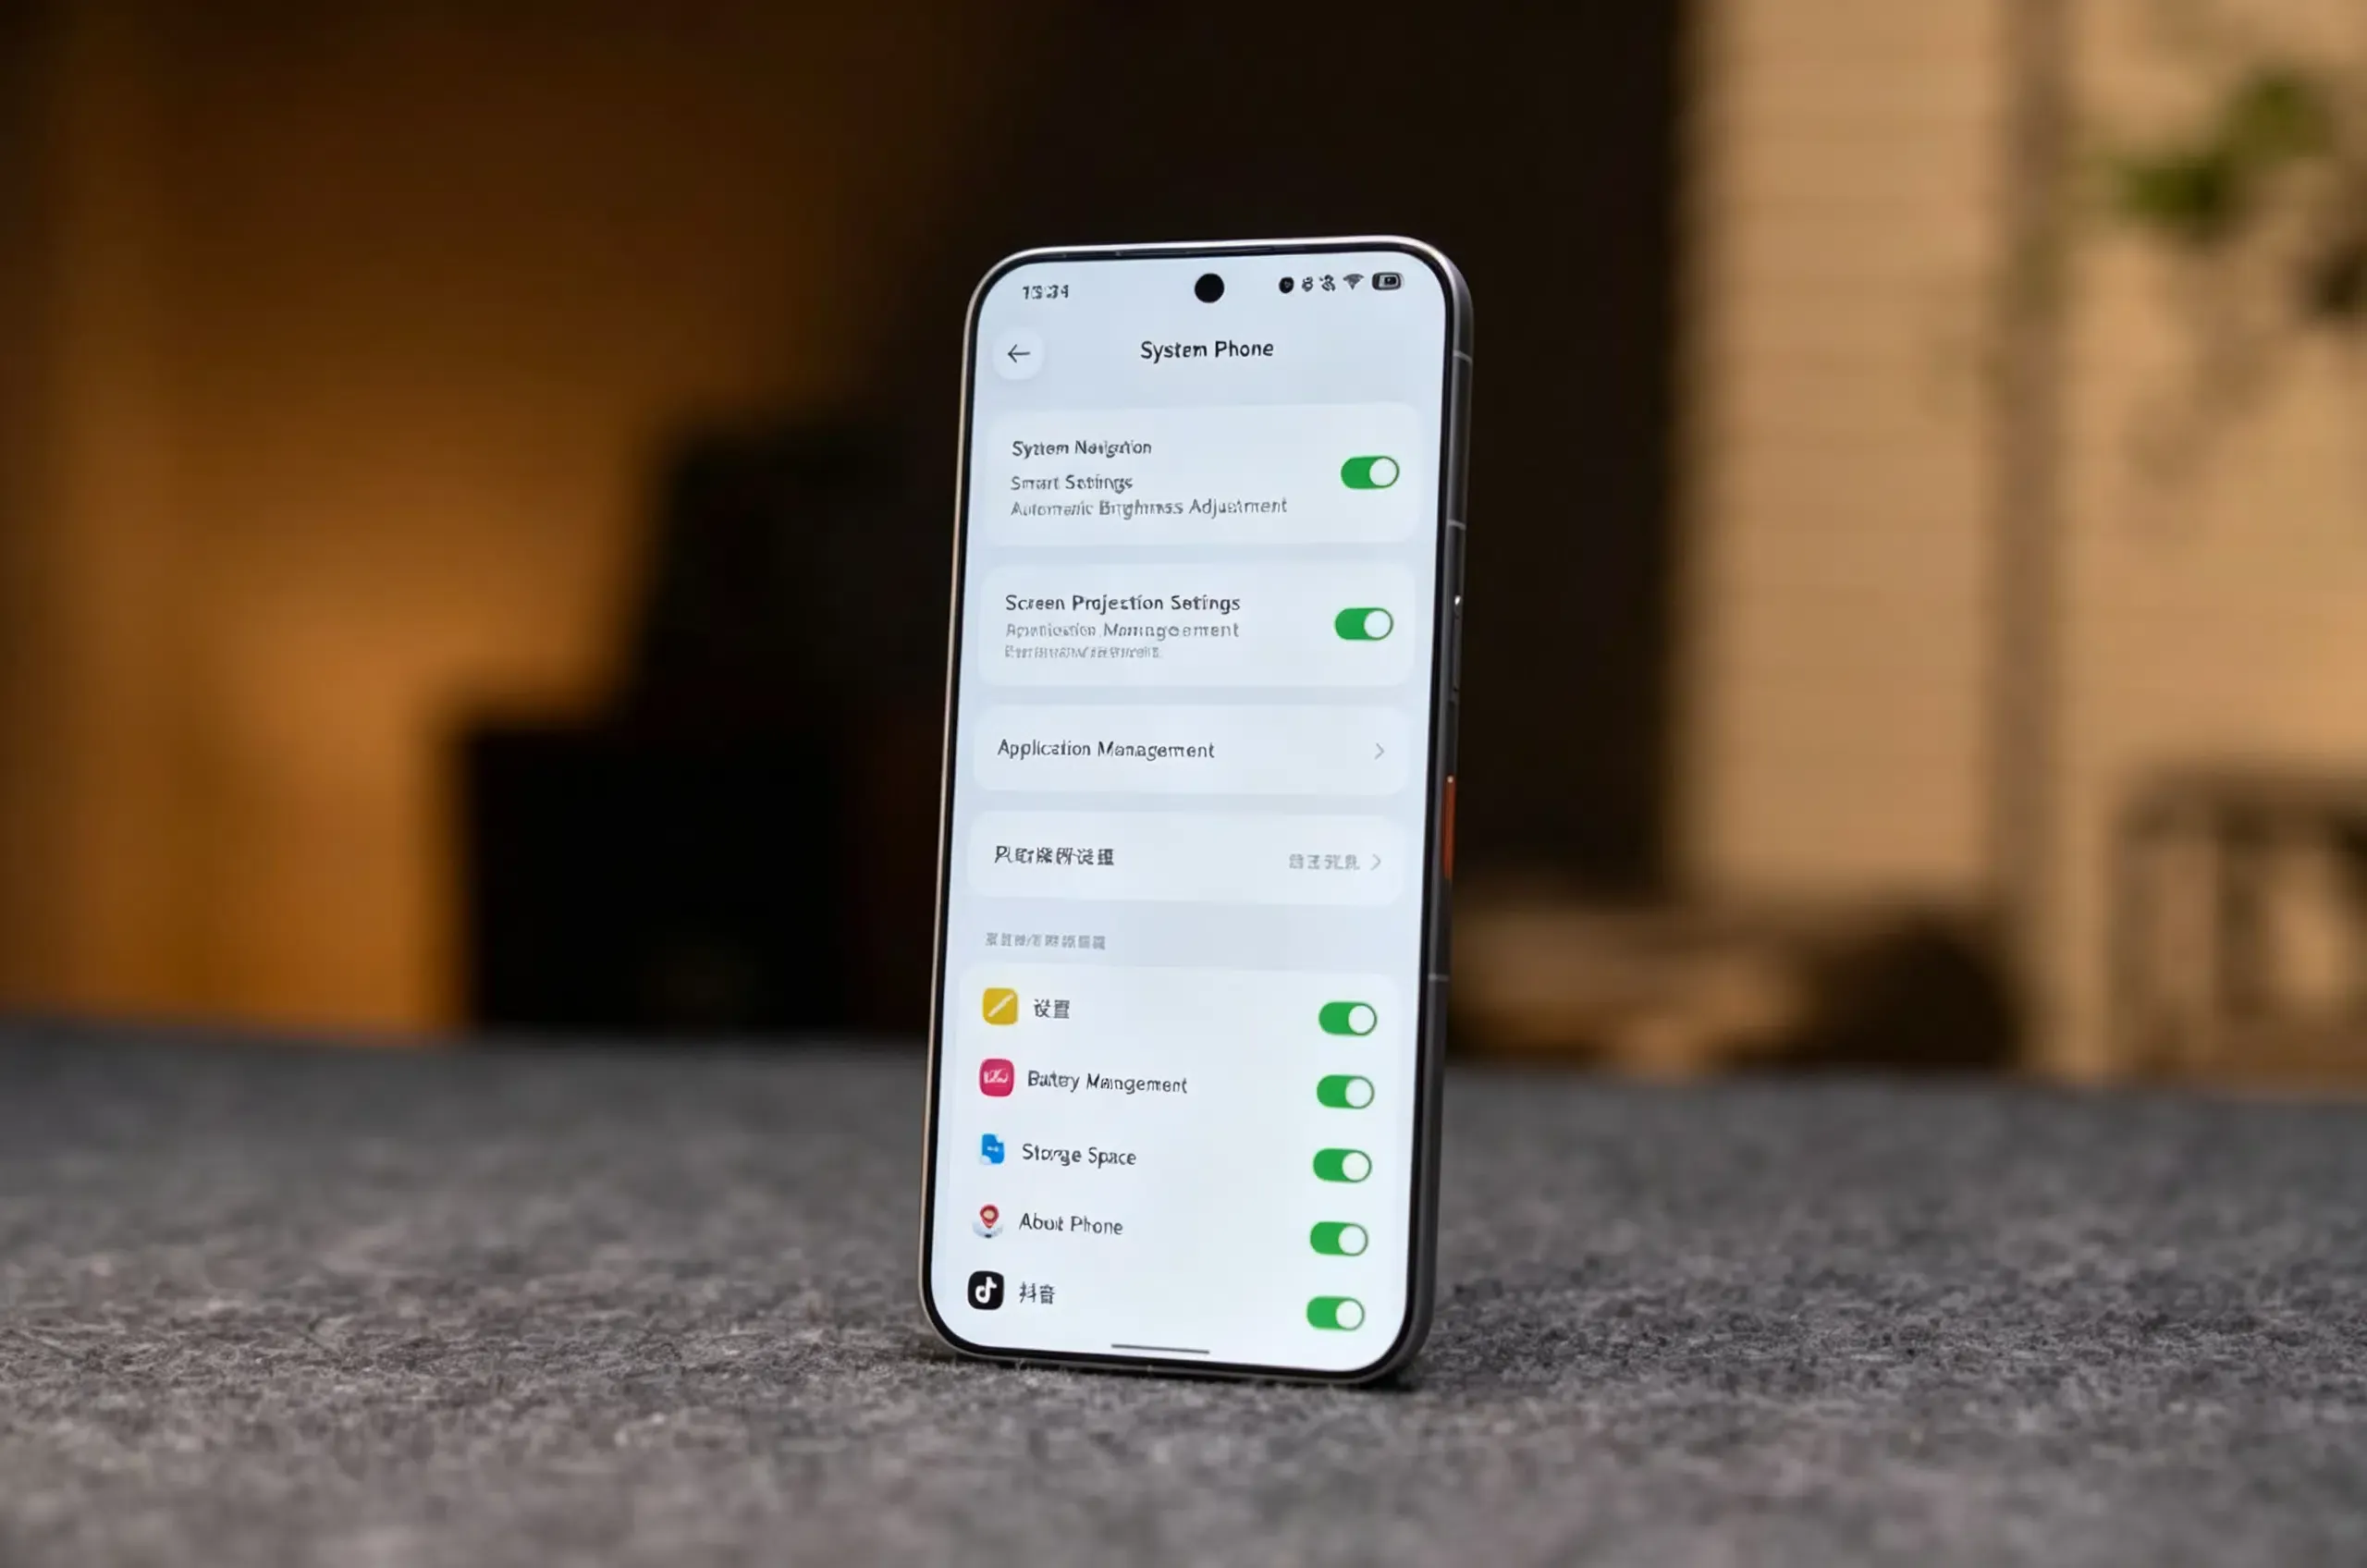
Während appübergreifende Ausführungen komplexe Arbeitsabläufe vereinfachen, bringen sie Sicherheits-, kommerzielle und Haftungsfragen mit sich. Kann ein autonomer Agent in einer Banking-App Finanztransaktionen ohne erneute Autorisierung starten? Wenn ein Agent eine soziale App durchquert, kann er eigenständig Inhalte veröffentlichen?
Historisch gesehen fehlten Betriebssystemen granulare Mechanismen, mit denen Apps ihre Automatisierungs-Haltung gegenüber externen KI-Agenten kommunizieren konnten. In Standard-Architekturen gemäß Android AccessibilityService sind Berechtigungen systemweite Nutzer-Toggles, die an definierte Fähigkeiten gebunden sind – wie etwa canRetrieveWindowContent zum Zugriff auf Fensterinhalte oder canPerformGestures für Touch-Eingaben. Obwohl diese mächtig sind, konzentrieren sie sich auf das, was der Hilfsdienst tun darf, statt Zielanwendungen zu erlauben, feingranulare Grenzen für externe KI-Tools festzulegen.
Konzeptionell dreht SAEP diese Governance-Richtung um: Wie vom 21st Century Business Herald detailliert, können Zielanwendungen explizit erklären, ob KI-getriebene Automatisierung innerhalb ihrer Apps erlaubt oder eingeschränkt ist. Im Rahmen des Protokolls verpflichtet sich der Doubao Mobile Assistant, diese Entwickler-Deklarationen zu respektieren und sicherzustellen, dass explizit eingeschränkte Interaktionen nicht automatisiert werden.
Operationalisierung deklarativer Grenzen: Eine Architektur-Referenz inspiriert durch SAEP
Das Screen Automation Execution Protocol etabliert einen Governance-Vertrag auf Anwendungsebene zwischen Drittsoftware und systemweiten Automatisierungs-Agenten. Anstatt sich auf visuelle Heuristiken zu verlassen, um die Sicherheit einer Interaktion zu raten, ermöglichen deklarative Frameworks es Anwendungen, ihre operative Haltung direkt zu publizieren.
Während ByteDance das Kernprinzip der Erlaubnis-/Verbots-Deklarationen für Dritte und ein geschichtetes Schutzsystem etabliert hat, unterliegen die formale technische Spezifikation, Schema-Definitionen und Integrations-APIs noch der laufenden 30-tägigen öffentlichen Prüfung. Die unten stehende Architektur und der Code skizzieren ein konzeptionelles Referenzmodell, wie Ingenieurteams deklarative Richtliniengrenzen innerhalb von Client-Anwendungen operationalisieren können.
Hinweis zum technischen Umfang: Die folgenden Kontrollen und Referenzimplementierungen stellen Designmuster dar, die durch die öffentliche Richtung von SAEP und das geschichtete Schutzmodell von Doubao inspiriert sind; sie sind keine offiziellen SAEP-API-Anforderungen oder finalisierten technischen Spezifikationen.
+-------------------------------------------------------------------------+
|              KONZEPTUELLE ARCHITEKTUR ZUR AGENTEN-RICHTLINIENAUFLÖSUNG  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ NUTZERABSICHT ]                                                      |
|  Natürlicher Sprachbefehl (z. B. "Haushaltswaren über App bestellen")    |
|         |                                                               |
|         v                                                               |
|  [ SYSTEM-AGENTEN-ORCHESTRIERUNGS-ENGINE ]                              |
|  - Analysiert Ziel, plant Task-Graph und zielt auf Anwendung ab          |
|         |                                                               |
|         v                                                               |
|  [ ANWENDUNGSRICHTLINIEN-AUFLÖSUNGS-EBENE ]                             |
|  - Prüft das Automatisierungs-Manifest / Richtlinienregister der App     |
|  - (Konzeptionelles Modell; tatsächliche SAEP-Umsetzung kann abweichen) |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (Automatisierung: ERLAUBT)            | (Deklariert: EINGESCHRÄNKT)|
|         v                                       v                       |
|  [ AUSFÜHRUNGSPFAD DES AGENTEN ]        [ BETRIEB AUSGESETZT ]          |
|  - Fährt mit simulativer Eingabe fort   - Agent bricht Ausführung ab    |
|  - Hochkritische Aufgaben erfordern     - Nutzer muss manuell übernehmen  |
|    Nutzer-Takeover oder Neu-Auth        um die Aktion abzuschließen   |
|         |                                                               |
|         v                                                               |
|  [ ANWENDUNGS-PROVENIENZ-LOGGING ]                                      |
|  - Anwendung zeichnet Sitzungskontext für interne Audit-Prüfung auf       |
|                                                                         |
+-------------------------------------------------------------------------+
1. Konzeptionelle Deklaration auf Anwendungsebene
In einem deklarativen Modell nach SAEP-Prinzipien können Anwendungen zwischen operativen Zonen unterscheiden:
- Öffentliche / Informationelle Ansichten: Oberflächen für Katalog-Browsing, Produktforschung oder Lesen können als offen für automatisierte Navigation gekennzeichnet werden.
- Eingeschränkte / Sensible Ansichten: Hochkritische Oberflächen – wie Checkout-Autorisierung, Kontodaten oder Geldtransfers – können als eingeschränkt markiert werden, was den Agenten anweist, die automatisierte Ausführung zu stoppen und ein direktes manuelles Eingreifen des Nutzers anzufordern.
2. Überlegungen zum mehrstufigen Schutz
Um eine sichere Automatisierung zu unterstützen, stützen sich Laufzeitumgebungen auf mehrstufige defensive Überlegungen:
- Prinzip der geringsten Privilegien: Automatisierte Vorgänge sollten aufgabenbezogen bewertet werden, um zu verhindern, dass Hintergrundprozesse globale Ausführungsprivilegien übernehmen.
- Explizite manuelle Übernahme: In gemeldeten kommerziellen Sicherheitsprotokollen unterbrechen sensible Transaktionen die automatisierte Ausführung, wobei Nutzer aufgefordert werden, Zahlungen oder sensible Eingaben manuell abzuschließen. Physische Gerätefunktionen wie die KI-Taste des NaviX Ultra dienen als hardwareseitige Kontrollpunkte statt als universelles biometrisches Feld auf Protokollebene.
- Anwendungsseitiges Provenienz-Logging: Wo die Plattform Interaktions-Signale bereitstellt, dient anwendungsseitiges Logging als empfohlene Praxis, um agentengestützte Sitzungen für interne Sicherheits- und Audit-Zwecke zu protokollieren.
// Illustrative Android / Kotlin Implementierung zur Darstellung einer anwendungsseitigen
// Referenzarchitektur inspiriert durch deklarative Protokollprinzipien (wie SAEP).
// Hinweis: Offizielle SAEP-Spezifikationen unterliegen noch der laufenden öffentlichen Prüfung;
// dieser Code stellt ein illustratives Designmuster dar, keine offizielle SDK-Implementierung.

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // Content-Browsing, Produktdetails, Katalogsuche
    INTERACTIVE_INPUT,     // Suchanfragen, Formulareingaben, Filter
    RESTRICTED_OPERATION   // Checkout, Anmeldedaten, Kontokonfiguration
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        // Registrierung illustrativer deklarativer Grenzen für Beispiel-App-Routen
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        // Sensible Transaktions-Interfaces als nicht automatisierbar kennzeichnen
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    /**
     * Bewertet, ob eine automatisierte Aktion auf der angegebenen Route fortgesetzt werden darf.
     * Prüft Anwendungsrichtlinien vor der Simulation von Touch-Aktionen.
     */
    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
Implikationen für mobile Telemetrie und Nutzerabsicht
Da systemweite GUI-Agenten immer häufiger auftreten, erstrecken sich ihre Auswirkungen über die Betriebssystemsicherheit hinaus auf mobile Analysen, Produkt-Telemetrie und Engagement-Messung.
Seit über einem Jahrzehnt betrachten viele Produkt-Analyse-Workflows Interaktionsereignisse in der App implizit als Indikatoren für direktes Nutzerengagement.
GUI-Agenten bringen Nuancen in diese analytische Grundlage:
- Delegierte vs. direkte Absicht: Wenn ein Agent einen Katalog durchläuft oder ein Element tippt, um ein Ziel zu erfüllen, spiegelt die Aktion eine authentische Nutzerabsicht wider, jedoch ohne direkte visuelle Überprüfung der Zwischenschritte durch den Nutzer.
- Sitzungstaktung und Timing: Automatisierte Aufgaben-Ausführungen können asynchrone Queues oder mehrstufige Workflows umfassen, was zu Geschwindigkeiten und Intervallmustern führt, die von manuellem menschlichem Browsing abweichen.
- Telemetrie-Disambiguierung: Während sich deklarative Standards entwickeln, könnten Analyseplattformen verstärkt davon profitieren, zwischen menschlicher Interaktion und agenten-mediierten Aktionen zu unterscheiden, um präzise Kohortenanalysen zu gewährleisten.
Entkopplung von Agenten-Governance und Installationsgrenze
Während Protokoll-Frameworks wie SAEP die Ausführung von KI-Agenten innerhalb installierter Apps regeln, finden Nutzerakquise und Produktentdeckung oft über separate Lebenszyklen statt, bevor eine Anwendung installiert wird.
Im Multi-Channel-Marketing entdecken potenzielle Nutzer Dienste über mobile Webseiten, Affiliate-Promotions oder Suchkampagnen. Wenn ein KI-Agent einen Nutzer bei der Entdeckung eines neuen Dienstes unterstützt, der eine native App-Installation erfordert, findet die Interaktion über das offene Web und den App-Store statt.
+-------------------------------------------------------------------------+
|              SEPARATE DOWNSTREAM MOBILE AKQUise-REISE                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Externer Touchpoint: Mobile Web Landing Page ]                       |
|  Erfasster Kontext: ?channel=ai_discovery&campaign_id=cmp_804&ref=partner  |
|         |                                                               |
|         v                                                               |
|  [ Nutzer initiiert Installation / Navigiert zum App Store ]            |
|         |                                                               |
|         v                                                               |
|  [ DIE INSTALLATIONSGRENZE: Standard-Distribution reicht keine          |
|    Web-Parameter an das kompilierte Binary weiter ]                    |
|         |                                                               |
|         v                                                               |
|  [ Nutzer öffnet App zum ersten Mal (Kaltstart) ]                       |
|         |                                                               |
|         v                                                               |
|  [ Deferred Deep Linking Engine: Server-gestützte Kontext-Zusammenführung ]|
|         |                                                               |
|         v                                                               |
|  [ Kampagnen-Kontext wiederhergestellt & Route angewandt ]              |
|                                                                         |
+-------------------------------------------------------------------------+
Standardmäßige App-Store-Installationsflüsse leiten Web-Abfrageparameter oder Referral-Metadaten beim Download nicht an das App-Binary weiter. Beim ersten Kaltstart kann die Anwendung nicht nativ identifizieren, welche spezifische Kampagne oder Webseite die Installation motiviert hat.
Um diese Installationsgrenze zu überbrücken, setzen Ingenieurteams unterschiedliche Link-Handling-Architekturen ein:
| Routing-Architektur | App-Status | Parameter-Erhalt über Installation | Governance-Modell |
|---|---|---|---|
| Custom URI Schemes | App installiert | Kein Ziel, wenn App fehlt; erfordert Fallback-Handling | App-eigen (hoher Wartungsaufwand) |
| Verified Universal Links | App installiert | Leitet auf Web-Seite um; rekonstruiert keinen Web-Kontext nach Store-Install | Domain + App (erfordert AASA-Hosting) |
| Deferred Deep Linking (DDL) | App fehlt | Stellt vor-Installationsparameter beim Kaltstart wieder her | SDK-gestützt (Managed Engine) |
In Enterprise-Architekturen setzen Teams Deferred Deep Linking-Frameworks wie Branch, AppsFlyer, Adjust oder Opoinstall ein. Eine Plattform wie Opoinstall zeichnet relevante Web-Klick-Metadaten – wie Marketing-Channel-Tags oder SKU-Referenzen – auf, bevor der Nutzer in den App-Store wechselt.
Beim ersten Kaltstart der App fragt das Client-SDK das Backend ab, um den Deferred-Kontext abzurufen. Laut offizieller Dokumentation auf der Opoinstall-Startseite kann dieses Framework Parameter in bis zu 98 % der Fälle beim ersten Start wiederherstellen und bietet eine automatisierte Alternative zu manuellen Aktionscodes (eliminiert manuelle Einladungscodes).
Architektonische Grenzen müssen gewahrt bleiben: Deferred Deep Linking operiert streng über die Installationsgrenze hinweg. Es regelt keine Laufzeit-KI-Agentenberechtigungen und ersetzt keine Protokolle auf Anwendungsebene wie SAEP. Stattdessen stellt DDL sicher, dass kontextuelle Kampagnenparameter den Übergang von der Web-Entdeckung in den Kaltstart überleben, während Laufzeit-Governance-Frameworks wie SAEP definieren, wie Agenten nach der Installation mit der App interagieren.
Häufig gestellte Fragen (FAQ)
Was ist das mit dem Doubao Mobile Assistant eingeführte SAEP-Protokoll?
Wie unterscheidet sich SAEP von Standard-Android-Accessibility-Berechtigungen?
Wie beeinflussen GUI-Agenten mobile Produktanalysen?
Wichtige Erkenntnisse für Mobile Architekten und Engineering Leads
Die kommerzielle Einführung des Doubao Mobile Assistant und des SAEP markiert eine bedeutende Entwicklung im Bereich Software Engineering. Während sich KI-Agenten von konversationsbasierten Overlays zu autonomen Ausführungsmaschinen wandeln, müssen App-Entwickler von passiven Beobachtern zu proaktiven Richtlinien-Definierern werden.
Um sich auf die Expansion systemweiter GUI-Agenten vorzubereiten, sollten Ingenieurteams drei architektonische Initiativen priorisieren:
-
Deklarative Automatisierungsrichtlinien vorbereiten: Überprüfen Sie App-Oberflächen auf sensible Transaktionsabläufe und bereiten Sie deklarative Konfigurationen vor, die mit Standards wie SAEP übereinstimmen, um klare operative Grenzen für KI-Assistenten zu setzen.
-
Telemetrie für delegierte Absichten anpassen: Evaluieren Sie In-App-Analyse-Pipelines, um neue Muster agenten-medierter Navigation zu überwachen und sicherzustellen, dass Verhaltensmetriken den geschäftlichen Wert korrekt widerspiegeln.
-
Unabhängige Akquise-Infrastruktur pflegen: Stellen Sie sicher, dass externe Akquise-Trichter von der Laufzeit-Agenten-Governance entkoppelt bleiben, indem Sie verifizierte Universal Links und Deferred Deep Linking nutzen, um den Onboarding-Kontext über die Installationsgrenze hinweg zu bewahren.
Referenzen
-
IT Home. (2026). Doubao Mobile Assistant Endverbraucher-Version veröffentlicht: GUI-Kooperationsprotokoll ermöglicht Drittanbietern Steuerung der KI-Automatisierung .
-
21st Century Business Herald. (2026). Dürfen KI-Assistenten in Apps? Doubao gibt Drittanbietern die Wahl .
-
OSCHINA. (2026). Offizielle Veröffentlichung der Endverbraucher-Version des „Doubao Mobile Assistant“ .
-
Ifanr. (2026). Hands-on mit dem neuen Doubao Mobile Assistant: Wie Smartphones zu „Aktionsterminals“ werden .
-
Bezirksregierung Peking. (2026). Doubao Mobile Assistant Endverbraucher-Version offiziell freigegeben .
-
Android Developers. (2026). AccessibilityService API Referenz. Android Dokumentation.
-
Android Developers. (2026). AccessibilityServiceInfo API Referenz. Android Dokumentation.
-
Apple Developer. (2026). Unterstützung von Universal Links in Ihrer App. Apple Dokumentation.
-
Opoinstall. (2026). Deferred Deep Linking und Überblick über parametrisierte App-Installation.
Share this article



