Google führt Connected Apps ein? Google hat am 28. Oktober 2026 die Vorschau seiner Connected Apps Plattform angekündigt. Damit erhalten Entwickler eine einheitliche Möglichkeit, Drittanbieterdienste in die Google-Suche und die Gemini-App zu integrieren. Laut der offiziellen Ankündigung von Google können Entwickler Anbindungen über remote Model Context Protocol (MCP)-Server oder Android-MCP mithilfe von AppFunctions realisieren und diese anschließend über die Google Connected Console registrieren, testen sowie zur Prüfung einreichen. Für Anwendungsentwickler besteht die wichtigste Neuerung darin, dass Nutzer autorisierte Dienstfunktionen direkt in KI-gestützten Benutzeroberflächen entdecken und aufrufen können. Dies wirft neue Fragen auf, wie Dienste den Ausführungsstatus und die Identität plattformübergreifend verwalten.
Wichtige Branchenveränderung: Google bringt Connected Apps für Suche und Gemini heraus
Auf einen Blick
- Google hat am 28. Oktober 2026 die Vorschau seiner Connected Apps Plattform vorgestellt und bietet Entwicklern damit einen konsolidierten Weg zur Verwaltung von Integrationen in der Google-Suche und der Gemini-App.
- Die Plattform stellt zwei primäre technische Integrationswege bereit: in der Cloud gehostete Remote-Server nach dem Model Context Protocol (MCP) sowie geräteinternes Android-MCP, basierend auf Jetpack AppFunctions APIs.
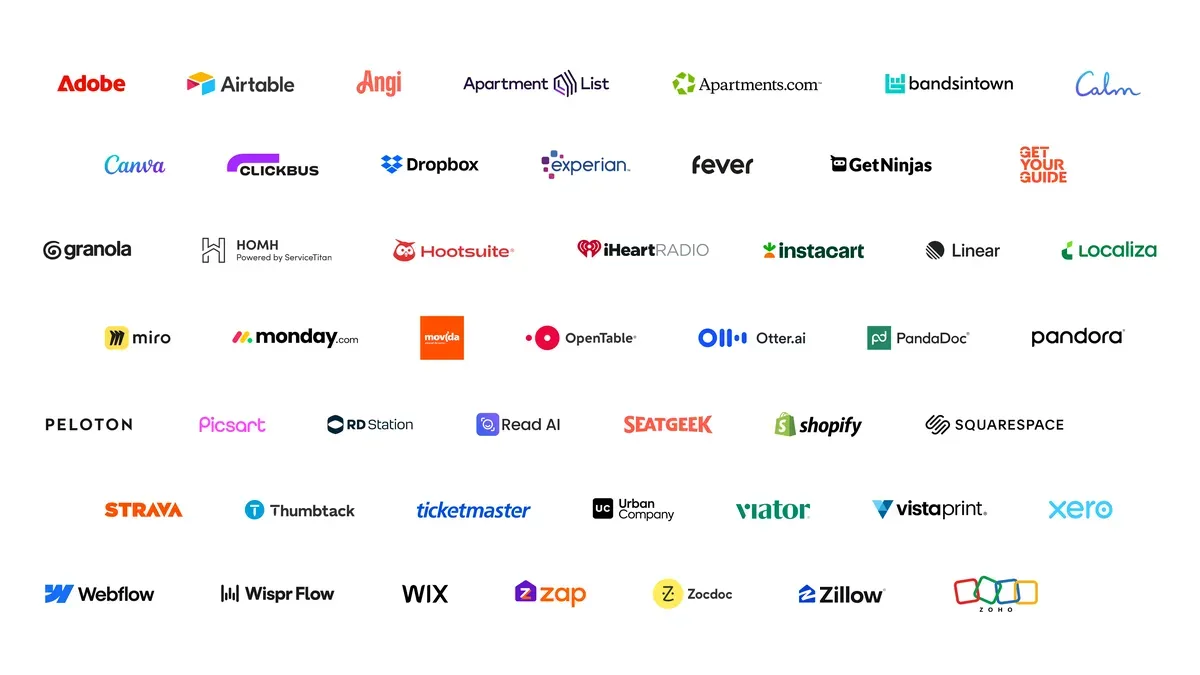
- Derzeit sind bereits mehr als 50 Integrationen in Gemini und Search verfügbar oder werden schrittweise eingeführt. Die initialen Partnerfunktionen erstrecken sich über die Bereiche Produktivität, Reisen, Gesundheit und Handel.
Die klassische Entdeckung im Web stützte sich lange Zeit darauf, dass Suchmaschinen öffentliche Inhalte analysieren, um geordnete Listen ausgehender Weblinks bereitzustellen. In diesem etablierten Modell optimieren digitale Plattformen Inhalte für die Auffindbarkeit, fangen eingehende Nutzerzugriffe über klassische Browser-Navigation ab und leiten diese Interaktionen zu Web-Erlebnissen oder nativen App-Installationen weiter. Messsysteme werten diese Interaktionen aus, indem sie Referral-Header, Session-Cookies und an eingehende Request-URLs angehängte Kampagnen-Tracking-Parameter analysieren.
Die Einführung konversationeller KI-Oberflächen verändert dieses Entdeckungsverhalten, da Nutzer spezifische Aufgaben nun direkt innerhalb von Gesprächsverläufen abschließen können. Um den Entwicklerzugriff auf diese Ebene zu formalisieren, hat Google seine Connected Apps Plattform ins Leben gerufen, wie in der offiziellen Google Developer-Ankündigung dargelegt wird. Über diese Infrastruktur können Anwendungen definierte Tools und Endpunkte registrieren, sodass Gemini und die Google-Suche externe Dienste bei entsprechender Nutzerabsicht direkt aufrufen können.

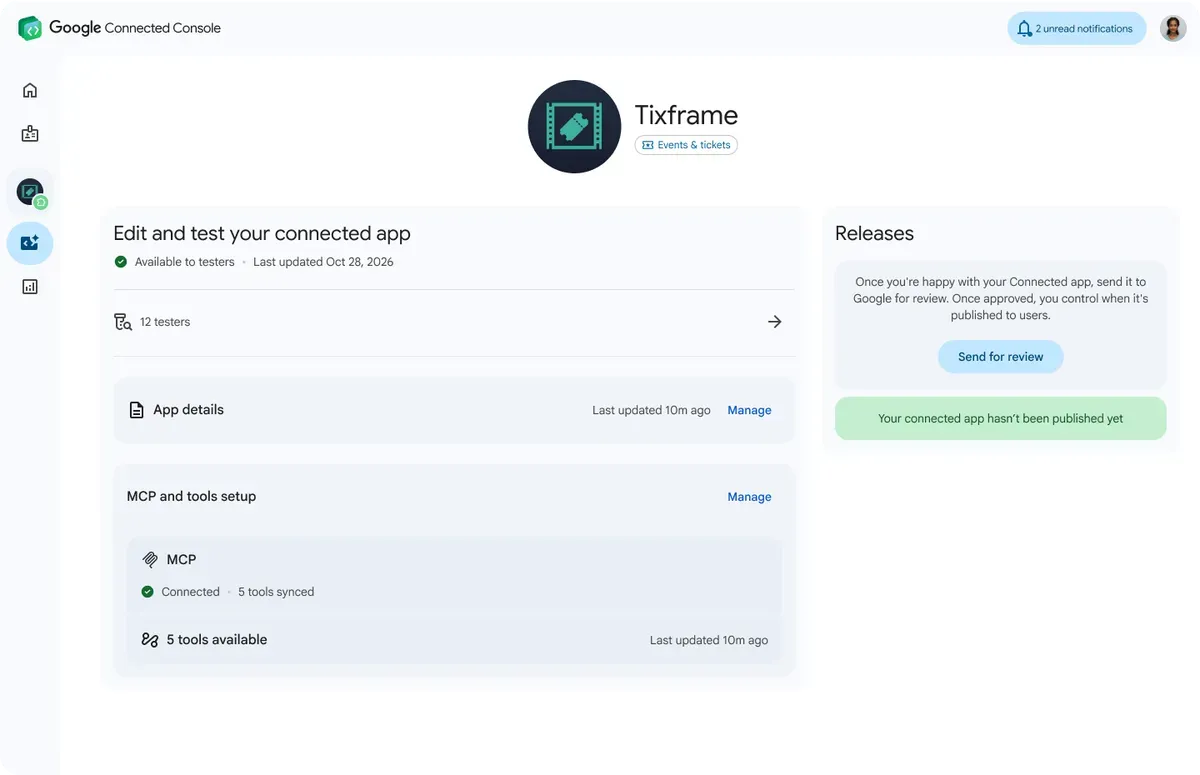
Dieser architektonische Übergang verdeutlicht die betrieblichen Veränderungen, die durch die Einführung von Connected Apps durch Google in den zentralen Verbraucherdiensten entstehen. Über die Google Connected Console können Teams ihre Tool-Definitionen konfigurieren, testen und registrieren sowie festlegen, ob bestimmte Funktionen in der Suche, in der Gemini-App oder in beiden Umgebungen erscheinen sollen. Die Integration erlaubt es Assistenten, externe Funktionen auszulösen – beispielsweise das Erstellen von Designs in Canva, den Zugriff auf Medien-Playlists oder das Organisieren von Trainingsplänen mit Peloton. Statt Drittanbieterdienste als externe Ziele zu betrachten, nimmt die Betriebsumgebung deren funktionale Möglichkeiten direkt in eine konversationelle Laufzeitumgebung auf.
Wie MCP und Android AppFunctions in Connected Apps integriert werden
Die Einbindung von Drittanbieterdiensten in konversationelle Plattformen erfordert formale Protokolle zur Regelung von Nachrichtenformaten, Authentifizierung und Ausführungsgrenzen. Google hat seine Connected Apps Plattform um zwei eigenständige technische Pfade herum aufgebaut, die auf unterschiedliche Dienstarchitekturen ausgelegt sind: in der Cloud gehostete Remote-Server und geräteinterne Client-Bibliotheken.
Für plattformübergreifende und Cloud-zentrierte Architekturen können Entwickler einen Remote-Server implementieren, der auf der offenen Spezifikation des Model Context Protocols basiert. In diesem Muster hostet der Entwickler einen erreichbaren MCP-Dienst über öffentliche HTTPS-Endpunkte, der Schemata zur Beschreibung verfügbarer Tools und Datenressourcen bereitstellt. Die Autorisierung von Nutzerkonten für Remote-Tools wird über OAuth 2.1 geregelt, sodass die KI-Oberfläche sicher mit dem Remote-Dienst des Nutzers interagieren kann. Alternativ können Entwickler, die native Android-Software erstellen, die Jetpack AppFunctions-Bibliothek einbinden. Diese stellt anwendungsbezogene Funktionen auf Geräteebene über lokale Interprozesskommunikation (IPC) direkt für Systemassistenten zur Verfügung. Anstatt sich auf Cloud-basierte OAuth-Handshakes zu verlassen, wird die geräteinterne Ausführung über Android-Plattformberechtigungen gesteuert, einschließlich Ausführungsrechten auf Systemebene innerhalb der lokalen Anwendungssandbox. AppFunctions ist nach wie vor eine experimentelle Vorschau mit spezifischen Betriebssystemanforderungen – primär ausgerichtet auf Android 16 und höher – sowie Kriterien für vertrauenswürdige Tester zur Gemini-Integration; Entwickler sollten vor der Planung von Rollouts in die Produktion die Plattformverfügbarkeit prüfen.
Datentransport und Ausführungswege
Die architektonischen Unterschiede zwischen Remote-Cloud-Ausführung und geräteinternem Aufruf spiegeln unterschiedliche technische Kompromisse hinsichtlich Netzwerktransport, Nutzerauthentifizierung und Systemabhängigkeiten wider:
[Remote Cloud MCP Pipeline]
  User Intent ──> Gemini / Search ──> Remote MCP Server ──> OAuth 2.1 Auth ──> Cloud API Execution

[On-Device Android MCP Pipeline]
  User Intent ──> Gemini Assistant ──> Jetpack AppFunctions ──> Local IPC / OS Permissions ──> Native App Execution
Im Gegensatz zu herkömmlichen ausgehenden Weblinks folgen MCP-Tool-Aufrufe und Android AppFunctions nicht zwingend einer Browser-Weiterleitungskette. Entwickler sollten daher prüfen, welche Ausführungsmetadaten, authentifizierten Nutzerkontexte und Analysedaten für die jeweilige Integration verfügbar sind. Die veröffentlichten Dokumentationen von Google belegen weder, dass herkömmliche Kampagnenparameter automatisch durch diese Tool-Aufruf-Schnittstellen übergeben werden, noch zeigen sie, dass alle Attribuierungssignale verloren gehen. Stattdessen stellt die Plattform Entwicklern betriebliche Metriken innerhalb der Connected Console zur Verfügung, darunter Anfragevolumen, Latenzverteilungen und Fehlerraten, sodass Teams die operative Stabilität ihrer Integrationen überwachen können.
Integrationsarchitektur und Sitzungsverwaltung über Oberflächen hinweg
Da digitale Dienste multi-surface-Architekturen anwenden, die konversationelle Agenten, Suchmaschinen und native mobile Anwendungen umfassen, müssen Entwicklungsteams die passende Integrationsebene entsprechend ihrer betrieblichen Anforderungen auswählen. Remote-Tool-Aufrufe, lokale App-Aufrufe, die klassische Web-Navigation und das mobile Onboarding lösen grundlegend unterschiedliche Aufgaben im Lebenszyklus einer Anwendung.
Die folgende Vergleichsmatrix fasst die primären Funktionen, Datenzugriffsmodelle und operativen Aspekte über diese sich ergänzenden technischen Ebenen hinweg zusammen:
| Integrationsebene | Primäre Funktion | Ausführungsoberfläche | Beobachtbare Signale | Einschränkungen |
|---|---|---|---|---|
| Remote MCP Server | Cloud-Tool-Ausführung über offenes Protokoll | Cloud-Infrastruktur des Entwicklers | Tool-Aufrufe, Latenz, Fehler-Telemetrie | Öffentlicher HTTPS-Endpunkt und OAuth 2.1-Einrichtung erforderlich |
| Android AppFunctions | Bereitstellung nativer App-Funktionen über OS-APIs | Lokale Android-Gerätesandbox | Lokaler Ausführungsstatus, IPC-Rückgabecodes | Abhängig von installierter App und Betriebssystemkompatibilität |
| Standard Web Redirect | Leitung von Nutzern zwischen Webseiten | Client-Browser / Webview | HTTP-Referrer, URL-Parameter, Cookie-Status | Anfällig bei Browser-Grenzbereichen und Datenschutzfiltern |
| Deferred Parameter Recovery | Sicherung von Kampagnendaten durch die Installation hindurch | Native mobile Anwendung | Zuordbare Link-Parameter beim ersten App-Start | Beschränkt auf messbare Web-to-App-Onboarding-Funnels |
In einem separaten Szenario der mobilen Nutzergewinnung kann sich ein anbundener Dienst dazu entschließen, Nutzer auf eine externe Web-Landingpage und gegebenenfalls auf einen App-Installations-Flow zu leiten. Führt dieser Weg zu einem messbaren Link-Besuch, kann eine Deferred-Deep-Linking-Lösung wie OpoInstall dabei helfen, relevante Kampagnen-, Empfehlungs- oder Zielparameter auf der Webseitenbasis zu erfassen und beim ersten App-Start nach der Installation passende Parameter abzurufen – vorbehaltlich der Implementierungs- und Plattformvorgaben. Diese Funktion rekonstruiert jedoch keine Gemini-Gespräche, bewahrt keinen beliebigen MCP-Ausführungsstatus auf und garantiert keine Attribuierung für agentengesteuerte Aktionen, die niemals einen messbaren Web-to-App-Pfad durchlaufen haben. Teams müssen ihre Datenpipelines so konzipieren, dass zwischen der Ausführung von Konversationstools innerhalb von KI-Plattformen und separaten Akquisitions-Funnels über externe Marketingkanäle unterschieden wird.
Engineering-Checkliste: Onboarding in der Google Connected Console
Die Bewältigung der Bereitstellungsanforderungen für das Agenten-Ökosystem von Google erfordert disziplinierte Zeitpläne über Engineering-, Sicherheits- und Produktteams hinweg. Entwickler müssen authentifizierte APIs implementieren, die strengen Sicherheitsrichtlinien entsprechen, während Marketing-Teams Konversions-Funnels so umgestalten müssen, dass sie agentengestützten Traffic erfassen.
Checkliste für die Entwicklerimplementierung
- Model Context Protocol Server bereitstellen: Erstellen Sie einen konformen MCP-Server über einen sicheren öffentlichen HTTPS-Endpunkt und nutzen Sie Hilfsprogramme wie den MCP Inspector zur lokalen Protokollverifizierung vor dem Deployment, wie im Google Connected Apps MCP-Entwicklerhandbuch beschrieben.
- OAuth 2.1 für Cloud-Integrationen konfigurieren: Implementieren Sie standardkonforme OAuth 2.1-Autorisierungsserver, um Nutzerkonten zu authentifizieren und granulare Berechtigungsbereiche für Remote-Cloud-Tools zu steuern.
- Jetpack AppFunctions integrieren: Binden Sie
androidx.appfunctions-Bibliotheken in unterstützte Android-Client-Builds ein und deklarieren Sie entsprechende Systemberechtigungen, um die lokale Tool-Ausführung auf dem Gerät freizugeben. - Tool-Schemata mit Sicherheitshinweisen versehen: Stellen Sie strukturierte JSON-Schemata bereit, die explizite Sicherheitsannotationen – wie
readOnlyHintunddestructiveHint– enthalten, um unbeabsichtigte Nebeneffekte bei mehrstufigen Konversationen zu verhindern. - Vor dem Einreichen im Gemini-Entwicklermodus validieren: Überprüfen Sie das Verhalten beim Tool-Aufruf und die Fehlerbehandlung im Gemini-Entwicklermodus, bevor Sie die abgeschlossene Integration zur Prüfung über die Google Connected Console einreichen.
Checkliste für Produkt- und Plattform-Governance
- In der Connected Console registrieren: Reichen Sie die Integration über die Google Connected Console ein, laden Sie Marken-Assets hoch und durchlaufen Sie die geforderten Prüfungsverfahren.
- Bereitstellungsoberflächen festlegen: Wählen Sie aus, ob die Tools der Anwendung in der Google-Suche, in der Gemini-App oder in beiden Umgebungen veröffentlicht werden sollen.
- Leistungsmetriken überwachen: Verfolgen Sie Aufrufhäufigkeiten, Antwortlatenzen und Fehlercodes in Entwickler-Dashboards, um die Dienstzuverlässigkeit unter verschiedenen Lastbedingungen sicherzustellen.
- Unabhängige Nutzerpfade prüfen: Stellen Sie sicher, dass externe Werbe-Funnels und Installationswege ihre eigenen, von konversationellen Oberflächen getrennten Messkonfigurationen beibehalten.
Häufig gestellte Fragen (FAQ)
Worin besteht der technische Unterschied zwischen einem MCP-Server und Android AppFunctions?
Was passiert, wenn ein Nutzer eine anbundene Android-App nicht installiert hat?
Können Entwickler Connected Apps exklusiv für die Google-Suche oder Gemini bereitstellen?
Wichtige Erkenntnisse für Engineering-Teams
Der Start der Connected Apps Plattform führt eine zusätzliche Ebene für die digitale Interaktion ein, die es Anwendungen ermöglicht, funktionale Werkzeuge direkt in konversationellen KI-Umgebungen bereitzustellen. Durch die formale Unterstützung des offenen Model Context Protocols und von Android Jetpack AppFunctions hat Google strukturierte Wege für Entwickler geschaffen, um Funktionen für Gemini und Search bereitzustellen, ohne für jede Produktoberfläche auf individuelle, proprietäre Integrationen angewiesen zu sein.
Engineering-Organisationen, die diese Oberflächen evaluieren, müssen die Grenzen der Ausführung von Konversationstools berücksichtigen. Die Anbindung einer App an eine Assistentenumgebung erweitert den Echtzeitnutzen, agiert jedoch unabhängig von externen Nutzerakquisitionen, browserbasierten Marketing-Funnels und mobilen Mess-Workflows. Teams sollten robuste, authentifizierte Tool-Endpunkte implementieren, die den Plattformstandards entsprechen, und gleichzeitig separate, dedizierte Datenarchitekturen für ihre breiter angelegten Web- und Mobilmarketing-Aktivitäten aufrechtzuerhalten.
Referenzen
-
Google: Build and Manage Connected Apps in One Place – Offizieller Blogbeitrag mit Details zur Vorschauankündigung und Partnerintegrationen.
-
Google Developers: Connected Apps Platform Documentation – Technische Übersicht und Anleitungen zur Integration von Remote-MCP-Servern.
-
Google Developers: Connected Console Overview – Dokumentation zur Anwendungsregistrierung, Asset-Verifizierung und Leistungstelemetrie.
-
Android Developers: AppFunctions API Architecture – Implementierungsleitfaden für die clientseitige Tool-Ausführung über das Jetpack SDK.
-
Model Context Protocol: Architecture and Specification – Open-Source-Protokollstandard für die kontextbezogene Ausführung von KI-Tools.
-
IETF: OAuth 2.1 Authorization Framework Specification – Entwurf der Internet Engineering Task Force zur Definition von Sicherheitsrichtlinien für die Delegation von Nutzer-Tokens.
Share this article