Wie lassen sich benutzerdefinierte QR-Codes gegen Scan-Hijacking absichern? Sichern Sie benutzerdefinierte QR-Code-Kampagnen ab, indem Sie vertrauenswürdige HTTPS-Zieladressen verwenden, Weiterleitungsparameter auf Serverseite validieren und authentifizieren, Scan-Anomalien überwachen und physische Standorte auf unbefugte Aufkleber-Austausche überprüfen. HMAC-SHA256 schützt die Integrität signierter Kampagnenparameter, während risikobasierte Telemetrie und operative Kontrollen dabei helfen, verdächtige Aktivitäten zu erkennen. Keine einzelne kryptografische oder geolokalisierungsbasierte Maßnahme kann jede Form des physischen QR-Austauschs oder Attributionsbetrugs verhindern.
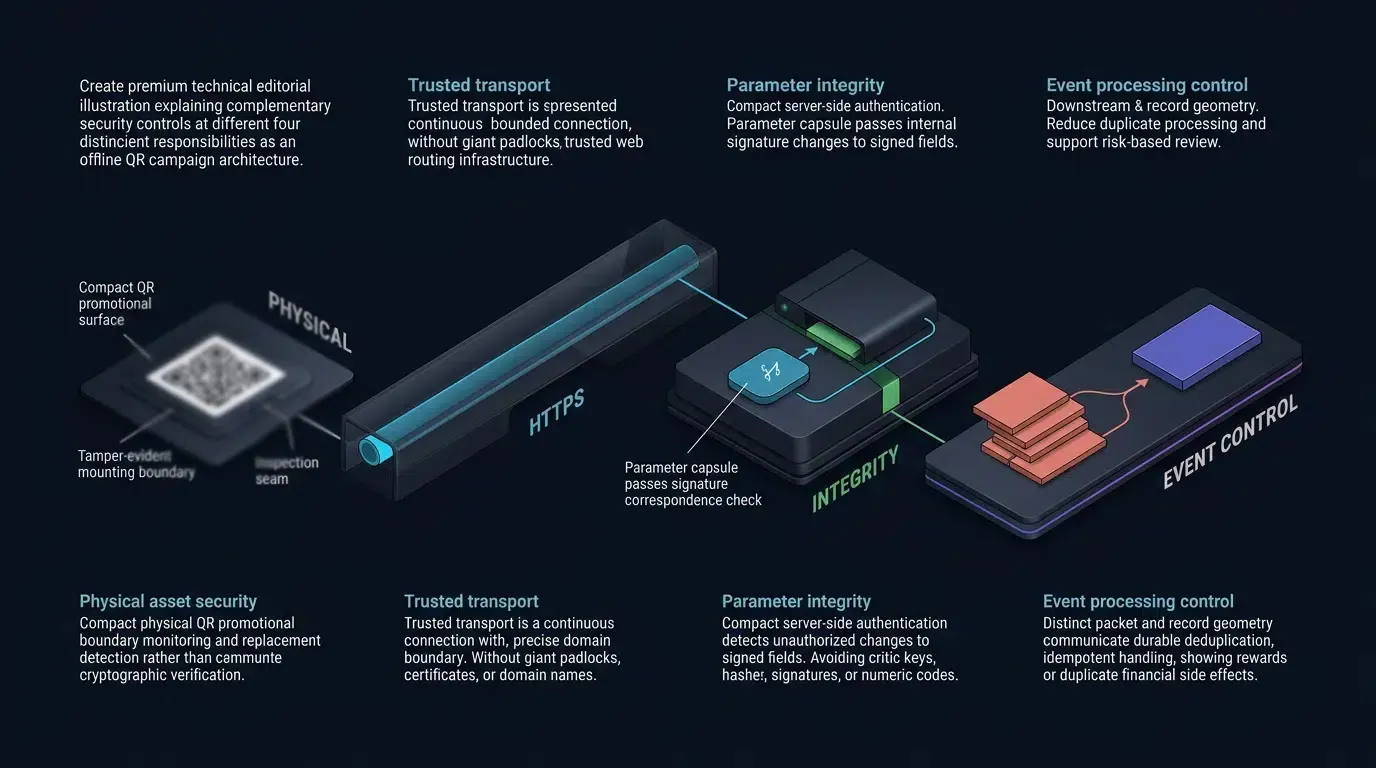
Die Sicherheit benutzerdefinierter QR-Codes schützt die Integrität von Offline-zu-Online-Kampagnenweiterleitungen durch mehrere sich ergänzende Kontrollen: verifizierte Ziele, authentifizierte Weiterleitungsparameter, wiedersistente Ereignisverarbeitung, risikobasierte Betrugserkennung und die Überwachung physischer Assets. Diese Kontrollen reduzieren unbefugte Parameteränderungen und Attributionsmissbrauch, können jedoch nicht die Echtheit eines Barcodes garantieren, der physisch durch einen nicht zusammenhängenden QR-Code ersetzt wurde.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| Benutzerdefinierter QR-Code | Ein konfigurierbarer QR-Code, der eine ausgewählte Ziel-URL codiert; zusätzliche Sicherheitskontrollen wie authentifizierte Weiterleitungsparameter sind optionale architektonische Schutzmaßnahmen. | Mobile Measurement Partner | Informativ / Kommerziell |
| Werbebetrug | Bösartige Manipulation von Attributionssignalen, um Kampagnenguthaben zu stehlen oder Kennzahlen zur Nutzerakquise zu manipulieren. | Click-Hijacking | Informativ |
| Tracking-Parameter | Abfrageparameter oder andere Metadaten zur Identifizierung von Kampagnen, Traffic-Quellen oder Konversionspfaden. Sicherheitssensible Parameter erfordern eine serverseitige Validierung oder Integritätssicherung, wenn sie vertrauenswürdige Attributions- oder Vergütungsentscheidungen beeinflussen. | HMAC-Signatur | Technisch / Informativ |
Warum ein benutzerdefinierter QR-Code anfällig für Offline-Scan-Hijacking ist

Der physische Angriffsvektor: Schadhafte Aufkleber-Overlays auf Printmedien
Im Gegensatz zu digitalen Werbekanälen, die durch Transport Layer Security (TLS) und Domain-Verifizierung geschützt sind, werden physische Matrix-Barcodes in öffentlichen, unüberwachten Umgebungen eingesetzt. Ein primärer physischer Angriffsvektor ist der Aufkleber-Overlay-Exploit, bei dem böswillige Akteure gegnerische Barcodes auf Klebeetiketten drucken und diese physisch über legitimes Werbematerial auf Transportplakaten, Plakatwänden oder Produktverpackungen anbringen.
Wenn ein Nutzer den ausgetauschten QR-Code scannen, öffnet das Gerät möglicherweise ein vom Angreifer kontrolliertes HTTPS- oder HTTP-Ziel. Abhängig von der Implementierung des Angreifers und den nachfolgenden Aktionen des Nutzers kann dies den Nutzer Phishing, betrügerischen Downloads oder unbefugtem Tracking aussetzen. Attributionstalking ist möglich, wenn der Angreifer zusätzlich einen anfälligen Tracking- oder Konversionsgutschriftenmechanismus ausnutzt; es ist jedoch nicht die automatische Konsequenz jedes Aufkleberaustauschs.
Das digitale Bedrohungsmodell: Man-in-the-Middle-URL-Interzeption und DNS-Spoofing
Über physische Manipulationen hinaus weisen unverschlüsselte benutzerdefinierte QR-Codes digitale Schwachstellen während der Weiterleitungspipeline auf. Wenn ein Barcode eine statische Klartext-HTTP-URL mit rohen Abfragezeichenfolgen codiert (wie etwa http://example.com/download?channel_id=1024), fehlt der anfänglichen Verbindung die kryptografische Integritätsprüfung und Domain-Authentifizierung.
In unverschlüsselten oder kompromittierten WLAN-Netzwerken (wie öffentlichen Hotspots an Flughäfen oder in Cafés) fangen Man-in-the-Middle-Proxies (MitM) oder schädliche DNS-Resolver die unverschlüsselte HTTP-GET-Anfrage ab. Der Proxyserver modifiziert die Abfrageparameter im laufenden Betrieb – indem er die legitime Publisher-ID durch einen vom Angreifer kontrollierten Channel-Code ersetzt –, bevor er einen 302-Redirect-Location-Header zurückgibt. Da der zugrundeliegende App-Store-Link gültig bleibt, erkennt die standardmäßige clientseitige Validierung nicht, dass die Tracking-Nutzlast während des Transports verändert wurde.
Attributionsdiebstahl: Wie Betrüger Tracking-Parameter benutzerdefinierter QR-Codes kapern
Werbebetrugssyndikate zielen systematisch auf hochwertige Offline-Kanäle ab (wie Außenwerbung oder gedruckte Beilagen), da diese Kampagnen häufig lukrative Provisionsauszahlungen einbringen. Betrüger setzen automatisierte Scraping-Bots ein, um öffentliche QR-Code-Bilder zu scannen, die auf digitaler Beschilderung, Social-Media-Fotos oder Online-PDFs veröffentlicht wurden.
Sobald das zugrundeliegende URL-Muster extrahiert ist, führen automatisierte Skripte Click-Flooding-Routinen gegen den Zielserver aus. Durch die Generierung tausender synthetischer Websitzungen unter Verwendung injizierter Geräteparameter (User-Agent-Strings, IP-Bereiche und dynamische Sub-IDs) innerhalb weniger Minuten nach dem Start einer legitimen Kampagne versucht das betrügerische Netzwerk, die Gutschrift für zukünftige organische Mobile-App-Installationen zu beanspruchen. Wenn ein echter Verbraucher schließlich den physischen Code scannt und die Anwendung installiert, schreibt das Attributionsmodell das betrügerische Click-Flooding-Netzwerk anstelle der physischen Offline-Kampagne gut.
Wie Betrugsvektoren den Offline-Weiterleitungsfluss manipulieren
Ausnutzung statischer, unverschlüsselter Web-Weiterleitungen im öffentlichen Raum
Ein gedruckter QR-Code kann eine statische HTTPS-URL, einen signierten Kampagnenbezeichner oder ein vom Server ausgegebenes opakes Token enthalten. Die primären Risiken entstehen, wenn das Ziel auf unsicherem HTTP-Transport, ungesicherter Weiterleitungsinfrastruktur oder nicht validierten Kampagnenparametern beruht. Kurzlebige Scan-Sitzungskontexte können dennoch auf dem Server generiert werden, nachdem die statische QR-URL geöffnet wurde.
Wenn ein Unternehmen Zehntausende von Marketing-Flyern mit ungesicherten Weiterleitungslinks druckt, bleibt die Ziel-Landingpage-Logik dauerhaft fixiert. Wenn eine Zwischendomain abläuft, eine DNS-Übernahme erleidet oder keine strenge Parametervalidierung aufweist, wird die gesamte physische Distribution zu einer Sicherheitslücke. Angreifer überwachen abgelaufene Domains, die mit älteren Printkampagnen verknüpft sind, erwerben die Domainnamen und leiten den gesamten eingehenden Scan-Traffic auf Malware-Endpunkte oder Empfehlungslinks von Mitbewerbern um.
Parameter-Injection-Angriffe: Überschreiben dynamischer Sub-Channel-Kennungen
Bei fortgeschrittenen Parameter-Injection-Angriffen nutzen Angreifer eine schwache serverseitige URL-Analyse aus. Wenn ein benutzerdefinierter QR-Code über ein intermediaries Web-Gateway geleitet wird, bevor er den App Store erreicht, verarbeitet das Gateway-Skript dynamische Abfrageparameter, die über die URL-Zeichenfolge übergeben werden:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Wenn der serverseitige Endpunkt eingehende Eingaben nicht bereinigt oder Parametersignaturen nicht validiert, kann ein Angreifer doppelte Parameter-Keys anhängen oder codierte Payloads injizieren:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Je nachdem, ob der HTTP-Parser die erste oder letzte Instanz doppelter Schlüssel auswertet, akzeptiert der Server möglicherweise attacker_id und ignoriert dabei poster_01. Folglich ordnet die Attributionsdatenbank nachgeschaltete Konversionsereignisse der injizierten Entität zu, ohne Kampagnenbetreiber zu alarmieren.
Automatisierte Maschinenscans im Vergleich zu authentischen menschlichen Mobilgerätenutzern
Menschliche Browser und automatisierte Clients weisen möglicherweise unterschiedliche Anfragemuster auf, aber kein einzelner User-Agent-String, kein Touch-Signal, keine IP-Klassifizierung und kein Zeitintervall beweist zuverlässig, dass ein Scan von einer Person durchgeführt wurde. Legitime Sicherheitsscanner und Vorschaudienste können automatisierter missbräuchlicher Nutzung ähneln, während hochentwickelte Bots normales Browserverhalten reproduzieren. Nutzen Sie diese Signale als Eingaben für eine kalibrierte Risikoanalyse, unterstützt durch Ereignissequenzvalidierung und unabhängig verifizierte Konversionsnachweise.
Die finanziellen Auswirkungen unerkannter Scan-Hijacks auf Budgets für die Nutzerakquise
Unerkannter Offline-Weiterleitungsbetrug fügt den Operationen zur Nutzerakquise von Unternehmen schweren finanziellen Schaden zu:
- Direkter finanzieller Verlust: Marketingorganisationen zahlen Cost-per-Install- (CPI) oder Cost-per-Action-Provisionen (CPA) an betrügerische Affiliate-Konten, die Attributionsguthaben von legitimen physischen Materialien entführt haben.
- Verfälschte Kanalbewertung: Physische Out-of-Home-Medienkampagnen (OOH) erscheinen in Marketing-Analysedashboards als leistungsschwach oder unrentabel, da ihre Konversionen fälschlicherweise digitalen Click-Flooding-Netzwerken zugeschrieben werden.
- Verschlechterte Nutzererfahrung: Nutzer, die kompromittierte physische Codes scannen, werden unerwarteten Weiterleitungen, Phishing-Aufforderungen oder defekten Zielseiten ausgesetzt, was das Markenvertrauen untergräbt und die Abbruchraten beim Onboarding erhöht.
Kryptografische Signaturen und HMAC-Verifizierung in Weiterleitungsströmen
Signieren von Kampagnenparametern ohne Offenlegung geheimer Schlüssel
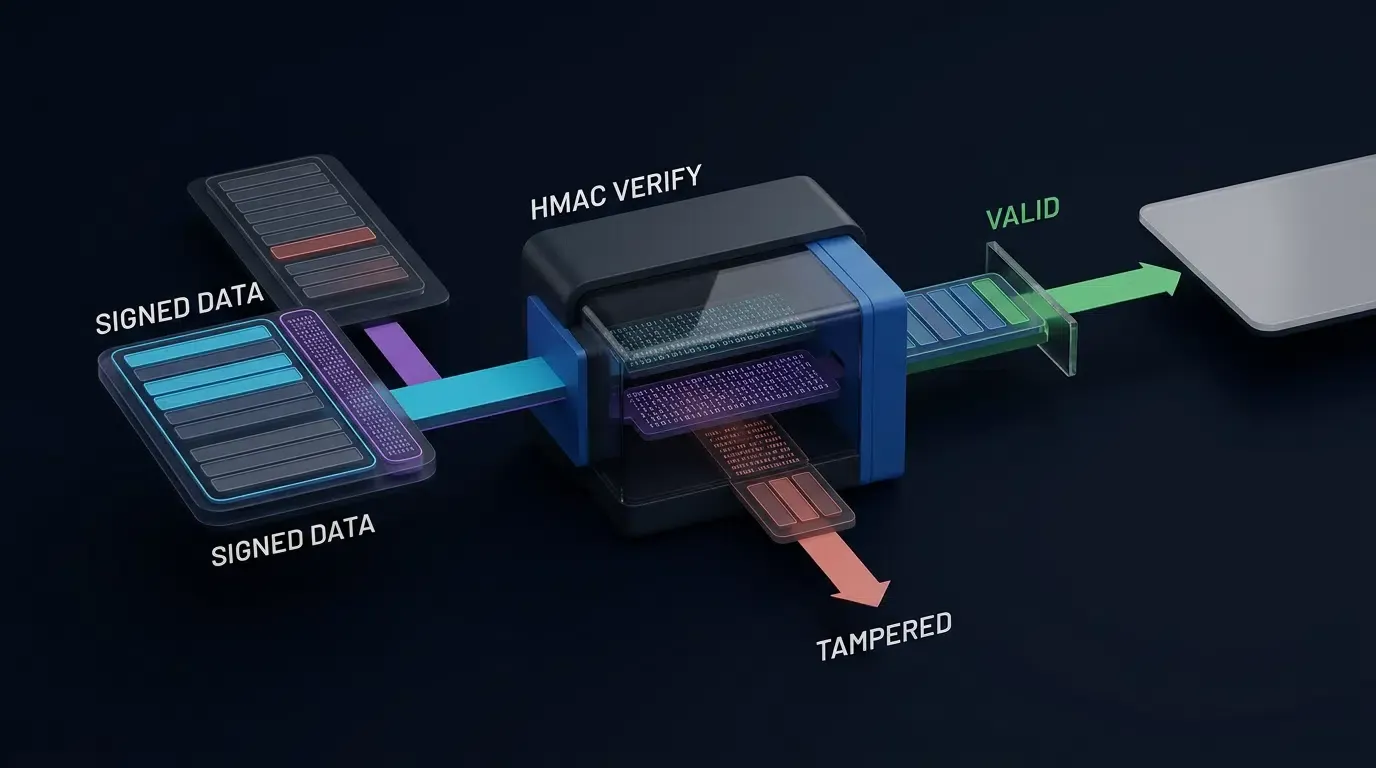
HMAC-SHA256 ermöglicht es einem vertrauenswürdigen Server, die Integrität von Kampagnen-Weiterleitungsparametern zu authentifizieren. Es verschlüsselt die Parameter nicht und verbirgt ihre Werte nicht vor Personen, die den QR-Code scannen.
Eine sichere Implementierung muss ein eindeutiges, versioniertes Signaturformat definieren. Beispielsweise kann die Signatureingabe aus längenbegrenzten UTF-8-Feldern in einer festen Reihenfolge bestehen: Signaturversion, Anwendungsbezeichner, Kampagnenbezeichner, Kanalbezeichner, Ablaufzeit und Token-Bezeichner. Der Server berechnet den HMAC mithilfe eines geheimen Schlüssels, der in der serverseitigen Schlüsselverwaltungsinfrastruktur gespeichert ist. Der geheime Schlüssel darf niemals im QR-Code, im Browser-JavaScript oder in der mobilen Anwendung eingebettet sein.
Die resultierende URL enthält die signierten Felder, einen Schlüsselbezeichner und die Signatur. Unerwartete doppelte Felder, nicht kanonische Werte, fehlerhafte Signaturen und unbekannte Schlüsselbezeichner müssen vor der Auflösung eines Ziels abgelehnt werden.
Verwenden Sie HTTPS für alle Transport- und Weiterleitungsendpunkte. HMAC und TLS adressieren unterschiedliche Risiken: HMAC authentifiziert die ausgewählten Nutzlastfelder, während TLS die Verbindung schützt und den HTTPS-Endpunkt authentifiziert.
Überprüfung der Weiterleitungsintegrität am Gateway
Wenn eine Anfrage das Weiterleitungs-Gateway erreicht, führen Sie diese Prüfungen durch, bevor Sie Attributionsguthaben zuweisen:
- Validieren Sie den HTTPS-Weiterleitungs-Host und -Pfad anhand der bereitgestellten Konfiguration.
- Lehnen Sie fehlerhafte Felder, doppelte sicherheitssensible Abfrageparameter und nicht unterstützte Signaturversionen ab.
- Überprüfen Sie, ob die Anwendungs- und Kampagnenkennungen existieren und zu einem autorisierten Tenant gehören.
- Validieren Sie die Signatur mithilfe des serverseitigen Schlüssels, der durch den Schlüsselbezeichner ausgewählt wurde, durch einen zeitkonstanten Vergleich korrekt decodierter Signaturbytes.
- Erzwingen Sie die deklarierte Gültigkeitsrichtlinie. Behandeln Sie langlebige physische Kampagnencodes anders als kurzlebige Sitzungsanmeldeinformationen.
- Lösen Sie das Ziel aus einer vom Server kontrollierten Whitelist auf, anstatt eine beliebige Ziel-URL aus der QR-Anfrage zu akzeptieren.
- Protokollieren Sie die Weiterleitungsentscheidung und relevante Risikoindikatoren, ohne jede Anomalie automatisch als bestätigten Betrug zu behandeln.
Verwenden Sie für langlebige physische Kampagnen eine stabile signierte Kampagnenkennung oder ein vom Server ausgegebenes opakes Lookup-Token im gedruckten QR-Code. Generieren Sie kurzlebige Scan-Sitzungskennungen auf dem Server, nachdem ein legitimer Scan das Gateway erreicht hat.
Verhinderung von Replays und doppelter Attribution ohne Beschädigung gedruckter QR-Codes
Ein physischer QR-Code ist normalerweise wiederverwendbar: Viele legitime Verbraucher scannen dasselbe Plakat möglicherweise über Tage oder Monate hinweg. Folglich darf eine im gedruckten Asset eingebettete Nonce nicht als global einmalig verwendbare Anmeldeinformation behandelt werden.
Es ist zwischen drei separaten Objekten zu unterscheiden:
- Gedrucktes Kampagnentoken: Identifiziert eine genehmigte Kampagnenplatzierung und kann während der autorisierten Gültigkeitsdauer wiederverwendet werden.
- Scan-Sitzungskennung: Ein vom Server ausgegebener Wert für einen einzelnen Besuch; er kann kurzlebige Sitzungskontrollen und die Telemetriekorrelation unterstützen.
- Konversions- oder Webhook-Ereigniskennung: Eine eindeutige Kennung zur Verhinderung von doppelter nachgeschalteter Verarbeitung und Prämienausstellung.
Implementieren Sie für kurzlebige Abläufe, die tatsächlich eine einmalige Verwendung erfordern, atomare Anspruchs- oder Ablehnungssemantiken im serverseitigen Datenspeicher mit einer definierten Ablaufrichtlinie. Verlassen Sie sich nicht auf separate Leseschreibvorgänge oder In-Memory-Caches pro Edge für eine global konsistente Einmal-Durchsetzung.
Signierte URLs erfordern dennoch Überwachung, Widerruf, Ratenbegrenzung und attributionsseitige Deduplizierung. Eine gültige Signatur allein beweist nicht, dass ein Scan von einem Menschen durchgeführt wurde oder dass eine daraus resultierende Konversion eine Bezahlung verdient.
Anleitungen zur Schlüsselverwaltung und zu Authentifizierungsabläufen finden Sie in der OpoInstall-Dokumentation.
[Verifiziertes HTTPS-QR-Ziel]
              │
              ▼
[Anwendungseigenes / verifiziertes Weiterleitungs-Gateway]
              │
              ▼
[Verifizierung signierter Parameter]
       │                  │
    Ungültig            Gültig
       │                  │
       ▼                  ▼
[Ablehnen / Protokollieren] [Risikosignal-Auswertung]
                           │
                           ▼
                   [Richtlinienentscheidung]
                      │        │
                   Zulassen   Prüfen/Halten
                      │        │
                      ▼        ▼
                [Genehmigte [Sichere
                Weiterleitung] Nutzererfahrung]
Wie physische Inspektion und risikobasierte Telemetrie QR-Kampagnenmissbrauch erkennen
Der Austausch physischer Aufkleber erfordert eine unabhängige Vertrauensprüfung
Ein bösartiger Aufkleber kann einen legitimen QR-Code durch ein anderes Ziel ersetzen. In diesem Fall kontaktiert der Browser des Nutzers möglicherweise niemals das ursprüngliche Kampagnen-Gateway. Daher kann eine Signatur auf dem ursprünglichen Kampagnentoken den Austausch weder allein erkennen noch blockieren.
Die Minderung erfordert Kontrollen außerhalb der ursprünglichen URL-Validierungspipeline: routinemäßige Sichtprüfungen, manipulationssichere Etiketten, Bestandsverfolgungen, Kommunikation über vertrauenswürdige Kampagnendomains, Kundenmeldeströme und die Überwachung unerwarteter Rückgänge des legitimen Scan-Traffics. Ein vertrauenswürdiger Browser oder eine vertrauenswürdige Anwendung kann Nutzern zudem dabei helfen, unerwartete Domains zu erkennen, wenngleich dies den physischen Angriff nicht eliminiert.
Verwendung der Geolokalisierung als Risikosignal
Die IP-Geolokalisierung kann den ungefähren Netzwerkstandort einer Anfrage angeben, ist jedoch kein verlässliches Maß für den physischen Standort des Scanners. Mobilfunkanbieter, Unternehmensnetzwerke, VPNs, Proxys und gemeinsam genutzte Gateways können erhebliche Unterschiede zwischen der IP-basierten Geografie und dem tatsächlichen Standort des Nutzers verursachen.
Die Browser-Geolokalisierung erfordert bei Verwendung die Zustimmung des Nutzers und entsprechende Datenschutzhinweise. Wenn der Nutzer ablehnt, sollte die Kampagne einen funktionierenden Pfad bereitstellen, der nicht von einer präzisen Standorterfassung abhängt.
Ein Scan, der weit entfernt vom erwarteten Plakatstandort stattfindet, sollte das Risiko für eine Überprüfung erhöhen, anstatt automatisch Betrug festzustellen. Bewerten Sie jeden Abstandsschwellenwert anhand historischer Kampagnendaten, der bekannten Qualität des Standortsaldos und der Kosten falscher Positive.
Interpretation von Proxy-, ASN- und Scannersignalen
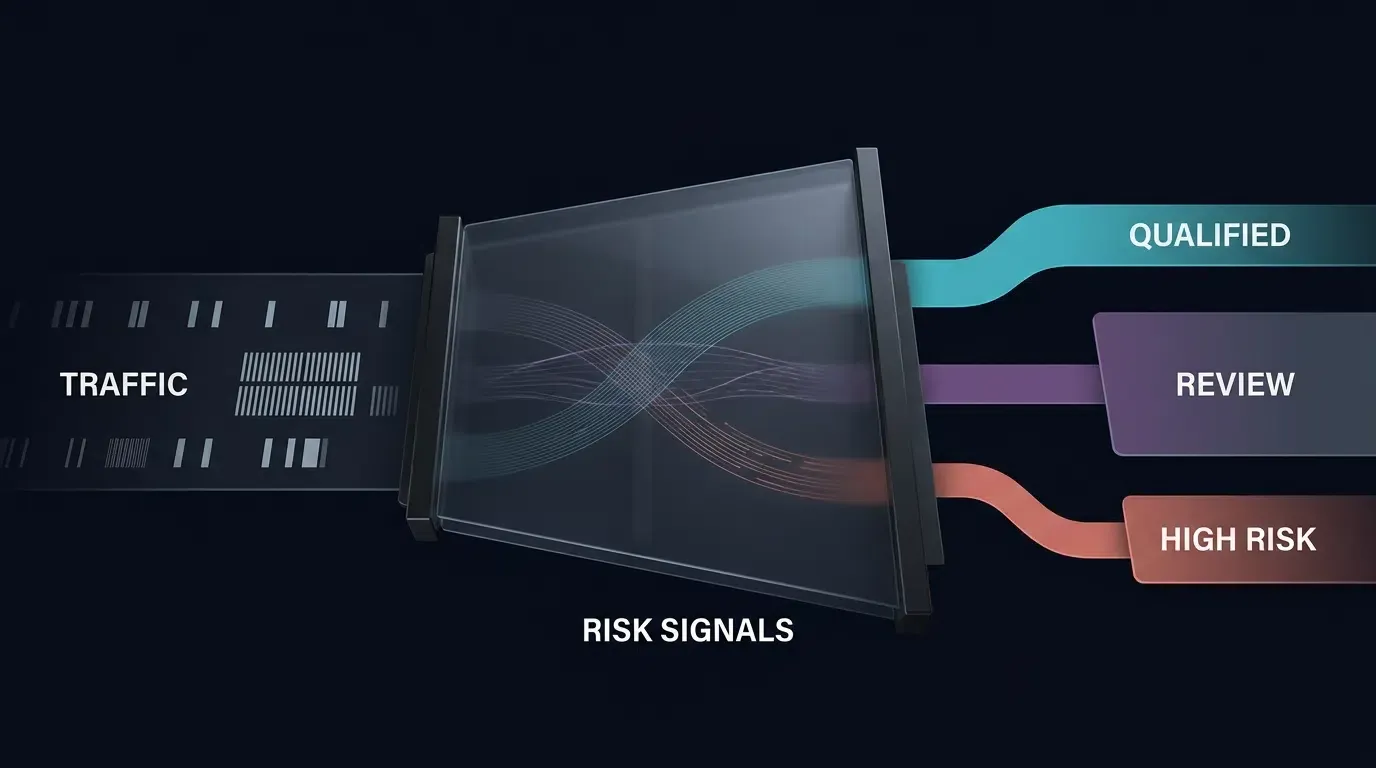
Hosting-ASN-Klassifizierungen, Proxy-Indikatoren, User-Agent-Muster und die Scan-Geschwindigkeit können bei der Priorisierung von Untersuchungen helfen. Sie unterscheiden isoliert nicht zuverlässig alle legitimen Nutzer von automatisiertem Traffic.
Sicherheitsscanner, Social-Preview-Dienste, Unternehmens-VPN-Nutzer und gemeinsam genutzte Mobile Gateways können Traffic erzeugen, der Automatisierung ähnelt. Umgekehrt können Angreifer Wohngebiets-Proxys und realistische Browser-Umgebungen nutzen.
Kombinieren Sie mehrere unabhängige Signale, weisen Sie einen Risikowert zu und trennen Sie risikoarme automatische Verarbeitungen von Entscheidungen, die eine Analystenprüfung erfordern.
Messung des Zeitabstands zwischen Scan und App-Start ohne Erfindung universeller Schwellenwerte
Definieren Sie für einen einzelnen Nutzungspfad das beobachtete Zeitintervall als Differenz zwischen einem vertrauenswürdigen serverseitigen Scan-Zeitstempel und dem ersten App-Start- oder Konversions-Zeitstempel, der dem Attributionssystem zur Verfügung steht.
Kennzeichnen Sie den Zeitunterschied eines einzelnen Nutzungspfads nicht als statistischen Mittelwert. Die mittlere Installationszeit (Mean Time to Install, MTTI) ist eine aggregierte Metrik, die über eine explizit definierte Population von Nutzungspfaden hinweg berechnet wird.
Extrem kurze Intervalle, ungewöhnlich wiederholte Ereignissequenzen oder eine inkonsistente Ereignisreihenfolge können Untersuchungen rechtfertigen. Es gibt jedoch keinen universellen Mindestwert von zehn Sekunden für legitimes menschliches Verhalten oder eine universelle Zwei-Sekunden-Schwelle, die Click-Injection beweist. Erstellen Sie Schwellenwerte aus gemessenen Basislinien, unterstützten Attributionsmechanismen, der Uhrenqualität und unabhängig bestätigten Betrugsbeispielen.
Markieren Sie verdächtige Ereignisse für eine risikobasierte Überprüfung und schränken Sie die Berechtigung für Prämien nur gemäß dokumentierten, testbaren Richtlinien ein.
Ein anwendungseigenes Sicherheitsereignis-Nutzlastschema wird in der nachstehenden JSON-Schema-Referenz definiert, was S2S-Risikobenachrichtigungen ermöglicht, wenn anomale Telemetriedaten registriert werden.
Sicherheitsereignis-Schema für Webhooks und Beispielnutzlast
Dieses JSON-Schema definiert ein beispielhaftes, anwendungseigenes Sicherheitsereignisformat (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
Die folgende JSON-Beispielnutzlast entspricht dem oben definierten QrSecurityAnomalyWebhook-Schema:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Evaluierung von Verifizierungsebenen gegen bekannte Bedrohungsvektoren
Vergleichende Analyse von Sicherheits-Frameworks
Mobile Wachstumsarchitekturen setzen je nach Risikotoleranz, Kampagnenbudget und technischer Komplexität unterschiedliche Stufen der QR-Code-Sicherheit ein. Einfache Implementierungen stützen sich auf eine schlichte Domain-Sperrung, während Enterprise-Implementierungen mehrstufige kryptografische Signierungen, authentifizierte Parameter und risikobasierte Telemetrie-Validierungen integrieren.
OpoInstall, eine Plattform für mobile Attribution und Deep Linking, kann in einen Stack für mobiles Wachstum integriert werden, um Kampagnenweiterleitungen zu verfolgen und Workflows für Attributionsdaten-Pipelines zu unterstützen.
| Verifizierungsmechanismus | Wichtigste Eigenschaft für die Sicherheit | Reduzierbare Bedrohungen | Wichtige Einschränkung |
|---|---|---|---|
| Statisches HTTPS-URL | Authentifizierter, verschlüsselter Transport zum beabsichtigten HTTPS-Endpunkt | Netzwerkabfangen und URL-Manipulation während des Transports | Verhindert weder physischen QR-Aufkleberersatz noch vom Server akzeptierte, unbefugte Kampagnenparameteränderungen |
| Vom Server ausgegebenes opakes Kampagnentoken | Vom Server gesteuerte Kampagnen- und Platzierungssuche | Willkürliche Änderung von Kampagnenkennungen, wenn der Server das Token validiert | Ein öffentliches Token kann dennoch kopiert und wiederverwendet werden |
| HMAC-SHA256 Payload-Signierung | Integrität und Authentizität ausgewählter Kampagnenfelder | Unbefugte Änderungen an signierten Parametern | Verschlüsselt die Felder nicht, stellt keinen menschlichen Scan her und verhindert eigenständig kein Replay |
| Sitzungs- und Ereignis-Replay-Kontrollen | Aktualität, Ereignis-Deduplizierung und idempotente Verarbeitung | Doppelte Webhook-Zustellung, wiederholte Prämienverarbeitung und bestimmte automatisierte Missbräuche | Darf das auf physischem Werbematerial aufgedruckte, wiederverwendbare Token nicht ungültig machen |
| Risikobasierte Telemetrieprüfung | Probabilistische Anomalieerkennung | Verdächtige Traffic-Konzentration, Proxy-Indikatoren, ungewöhnliche Ereignissequenzen | Kann Fehlalarme erzeugen und kann einen Aufkleber, der den gesamten Traffic an eine andere Domain sendet, nicht eigenständig erkennen |
| Kontrollen der physischen Platzierung | Asset-Authentizität und operative Überwachung | Unbefugte Aufkleber-Overlays und Ersetzungsversuche | Erfordert Inspektion, Kommunikation über vertrauenswürdige Domains und Vorfallsbearbeitung |
Konfiguration von Risikokontrollen in einem Attributions- und Kampagnenmanagement-Stack
Definition kampagnenspezifischer Risikoschwellenwerte
Sicherheitsteams können Risikorichtlinien am Kampagnen-Gateway, Analysedienst oder einer unterstützten mobilen Messplattform definieren. Beispiele hierfür sind Ratenbegrenzungen, ungewöhnliche Anforderungskonzentrationen, wiederholte Ereigniskennungen, unerwartete Geografie und erhöhte Proxy-Risikoindikatoren.
Diese Werte müssen anhand des beobachteten Traffics kalibriert werden, anstatt als universelle Betrugsschwellenwerte behandelt zu werden. Gemeinsam genutzte IP-Adressen und legitime automatisierte Link-Prüfungen sollten bei der Auswahl von Durchsetzungsregeln berücksichtigt werden.
Überprüfung, Quarantäne und Wiederherstellung
Wo die eingesetzte Plattform diese Funktionen unterstützt, können verdächtige Kanäle in einen Überprüfungsstatus versetzt, Attributionszahlungen vorübergehend einbehalten und Warnungen an Sicherheitanalysten gesendet werden. Ungültige Anfragen mit hoher Konfidenz können abgelehnt werden, während unsichere Fälle für Untersuchungen und Einsprüche berechtigt bleiben sollten.
Setzen Sie eine IP-Adresse nicht automatisch auf eine Blacklist oder nehmen Sie einen gesamten Offline-Kanal allein aufgrund einer Standortübereinstimmung oder einer Hosting-Netzwerk-Klassifizierung unter Quarantäne. Protokollieren Sie die Regel, die unterstützenden Beweise, die betroffenen Ereignisse, die Überprüfungsentscheidung und das Wiederherstellungsverfahren.
Produktintegrationsgrenze
OpoInstall bietet mobile Attributions- und Deep-Linking-Ressourcen für QR-gesteuerte Kampagnen. Teams sollten überprüfen, welche Anti-Betrugs-Signale, konfigurierbaren Regeln, Sicherheitswebhooks und Kanalverwaltungsfunktionen in ihrer tatsächlichen Produktedition und ihrem bereitgestellten Release verfügbar sind.
Wenn eine gewünschte Kontrolle nicht von der Anbieterplattform bereitgestellt wird, implementieren Sie diese in einem anwendungseigenen Weiterleitungs-Gateway oder Risikodienst, anstatt sie als bestehende Funktion der OpoInstall-Konsole zu beschreiben. Konsultieren Sie die OpoInstall-Entwicklerkonsole und die Ressourcen zur Attributions-SDK-Integration für in der bereitgestellten Umgebung verifizierte Funktionen.
Wann ist fortgeschrittene QR-Sicherheit für mobile Kampagnen erforderlich
Geeignete Bedingungen für die Bereitstellung kryptografischer QR-Sicherheit
Die Implementierung kryptografischer QR-Signaturen und risikobasierter Telemetrie-Verifizierung wird unter den folgenden operativen Bedingungen dringend empfohlen:
- Hochwertige finanzielle Anreize: Empfehlungskampagnen, die erhebliche Geldprämien, Geschenkkarten oder In-App-Währung für abgeschlossene App-Installationen bieten.
- Unüberwachte öffentliche Werbemittel: Out-of-Home-Werbung (OOH) in stark frequentierten, unüberwachten Umgebungen (U-Bahn-Stationen, Bushaltestellen, öffentliche Flyer), die anfällig für physische Aufkleber-Overlays ist.
- Performance-Kampagnen mit hohem Budget: Großflächige Print- oder Fernsehkampagnen, bei denen falsch zugeordnete Konversionen zu erheblichen Überzahlungen von Affiliate-Provisionen führen.
- Regulierte Industriezweige: Mobile Anwendungen in den Bereichen FinTech, Gesundheitswesen oder Gaming, die nachprüfbare Überprüfungspfade für Compliance und Datensicherheit erfordern.
- Interne Unternehmenstests: QR-Codes, die ausschließlich innerhalb sicherer Unternehmensbüros für Mitarbeitertests oder interne Veranstaltungs-Check-ins verwendet werden.
- Informativ-Inhalte ohne hohes Risiko: Barcodes, die Nutzer auf öffentliche Dokumentationen, Kundensupport-Seiten oder statische Menü-PDFs leiten, ohne Empfehlungsprovisionen oder Conversion-Tracking.
- Kurzlebige, temporäre Scans: Vorübergehende Veranstaltungsdisplays, die kontinuierlich vom Personal verwaltet werden, bei denen physische Aufkleber-Overlays sofort erkannt und entfernt werden.
- Änderung signierter Parameter: Ändern Sie einen signierten Kampagnen- oder Kanalsbezeichner, ohne die Signatur zu aktualisieren. Erwartetes Ergebnis: Das Gateway lehnt die modifizierte Weiterleitungsnutzlast ab.
- Wiederholte legitime Poster-Scans: Scannen Sie denselben genehmigten physischen QR-Code von mehreren Geräten aus. Erwartetes Ergebnis: Die legitime Weiterleitung bleibt verfügbar, ohne doppelte Konversionsprämien.
- Unautorisiertes Ziel: Versuchen Sie, ein externes Weiterleitungsziel außerhalb der Gateway-Whitelist bereitzustellen. Erwartetes Ergebnis: Das Gateway lehnt das Ziel ab.
- Simulation des Aufkleberaustauschs: Ersetzen Sie den ursprünglichen QR-Code durch einen Testcode einer anderen Domain. Erwartetes Ergebnis: Dem ursprünglichen Signatursystem wird nicht fälschlicherweise zugeschrieben, den Angriff verhindert zu haben; Platzierungsinspektionen oder die Meldung durch Nutzer identifizieren das ersetzte Asset.
- Webhook-Fälschung und -Replay: Übergeben Sie ungültige Signaturen, veraltete authentifizierte Zustellzeitstempel (sofern das Protokoll dies unterstützt) und doppelte Ereigniskennungen. Erwartetes Ergebnis: Ungültige Ereignisse werden abgelehnt und gültige Wiederholungen erzeugen keine doppelten Nebeneffekte.
- Falsche Positive bei Standort und Proxy: Simulieren Sie gemeinsam genutzte Mobilfunk-Gateways, Unternehmens-VPNs und legitime Sicherheitsscanner. Erwartetes Ergebnis: Risikoindikatoren lösen dokumentierte Überprüfungsentscheidungen aus anstelle automatischer Betrugserklärungen.
- Schlüsselrotation und Vorfallswiederherstellung: Rotieren Sie einen Signierschlüssel und widerrufen Sie einen veralteten Schlüssel gemäß der konfigurierten Richtlinie. Erwartetes Ergebnis: Gültige aktive Kampagnen bleiben weiterleitbar und kompromittierte Anmeldeinformationen authentifizieren Anfragen nicht mehr.
-
Konzepte: Benutzerdefinierter QR-Code, Weiterleitungsbetrug, HMAC-Signaturverifizierung, Geolokalisierungs-Anomalie-Audit
-
Technologien: Mobile Measurement Partner, Edge-Weiterleitungs-Gateway, S2S-Betrugs-Webhook, W3C-URI-Protokolle
-
Standards: OWASP Mobile Security Testing Guide, NIST SP 800-57 Key Management Guidance, IETF RFC 7515 (JWS), NIST HMAC FIPS 198-1 Specification, OWASP Webhook Security Cheat Sheet
-
Plattform- und Integrationsschnittstellen: Apple Universal Links, Android App Links, anwendungseigene HTTPS-Weiterleitungs-Gateways, authentifizierte Sicherheits-Webhooks und serverseitige Attributionsvalidierung
-
Offizielle Dokumentation & Referenzen:
-
Transport- und Anforderungsvalidierung: Erfordern Sie HTTPS, erlauben Sie nur die erwarteten HTTP-Methoden und setzen Sie Grenzwerte für Anforderungs-Body-Größe und Raten durch.
-
Publisher-Authentifizierung: Authentifizieren Sie jede Zustellung mithilfe des vom tatsächlichen Publisher dokumentierten Verifizierungsprotokolls. Berechnen Sie für HMAC-signierte Webhooks die erwartete Signatur über die genauen rohen Anforderungsbytes, die von diesem Protokoll angegeben werden, und vergleichen Sie korrekt decodierte Signaturen mithilfe einer zeitkonstanten Operation. Serialisieren Sie JSON vor der Verifizierung nicht erneut, es sei denn, der Publisher verlangt dies ausdrücklich.
-
Zustellungsaktualität und Replay-Schutz: Validieren Sie dort, wo das Protokoll authentifizierte Zustellzeitstempel und Ereigniskennungen enthält, deren Aktualität und lehnen Sie wiedergegebene Zustellungen ab. Ein unサインierter Zeitstempel allein bietet keinen Replay-Schutz. Befolgen Sie das dokumentierte Verhalten des Publishers, wenn keine authentifizierten Zeitstempel verfügbar sind.
-
Schema-Validierung: Validieren Sie den Ereignis-Body nach der Authentifizierung anhand des unterstützten JSON-Schemas und lehnen Sie fehlerhafte Felder, nicht unterstützte Schemaversionen und unerwartete Ereignistypen ab.
-
Dauerhafte Ereignis-Deduplizierung: Speichern Sie verarbeitete Ereigniskennungen permanent und gestalten Sie nachgeschaltete Aktionen idempotent. Legitime Webhook-Wiederholungsversuche dürfen keine doppelten Auszahlungssperren, Kampagnenbeschränkungen, Warnungen oder andere Nebeneffekte erzeugen.
-
Unabhängige Durchsetzungsautorisierung: Betrachten Sie
risk.levelundrisk.decisionals Ereignisdaten und nicht als bedingungslose Befehle. Selbst ein authentifiziertes Ereignis mit der KennzeichnungCRITICALmuss die eigene Autorisierungs- und Risikorichtlinie der empfangenden Anwendung passieren, bevor eine IP-Adresse auf eine Blacklist gesetzt oder eine Kampagne ausgesetzt wird. -
Schlüsselverwaltung, Datenschutz und Auditing: Speichern Sie Signiergeheimnisse in verwaltetem Geheimhaltungsspeicher, implementieren Sie Rotations- und Widerrufsverfahren, schwärzen Sie sensible Authentifizierungsdaten aus Protokollen und bewahren Sie nur die Telemetriedaten auf, die für den deklarierten Sicherheitszweck erforderlich sind.
Ungeeignete Bedingungen für die Bereitstellung kryptografischer QR-Sicherheit
Umgekehrt erzeugt die vollständige kryptografische Verifizierung in den folgenden risikoarmen Szenarien unnötigen Mehraufwand:
Häufige Missverständnisse bei der QR-Code-Anti-Betrugs-Strategie
Missverständnis 1: HTTPS oder HMAC können jeden Aufkleber-Overlay verhindern
HTTPS authentifiziert und schützt die Verbindung zu dem vom Scanner ausgewählten Ziel. HMAC authentifiziert die signierten Kampagnenfelder, die vom beabsichtigten Gateway akzeptiert werden. Kein Mechanismus kann verhindern, dass eine Person den gedruckten Barcode durch einen völlig anderen QR-Code ersetzt.
Der physische Austausch erfordert separate Kontrollen wie Platzierungsinspektionen, manipulationssichere Materialien, eine klare Kommunikation vertrauenswürdiger Domains und die Vorfallsmeldung.
Missverständnis 2: Statische QR-Codes sind zwangsläufig unsicher
Ein statischer QR-Code ist schlicht ein Barcode, dessen codierter Inhalt sich nach dem Drucken nicht ändert. Er kann eine gültige HTTPS-URL, ein vom Server ausgegebenes opakes Kampagnentoken oder eine signierte Kampagnenkennung enthalten.
Das Sicherheitsrisiko entsteht, wenn das empfangende System bearbeitbare Kampagnenparameter vertraut, nicht autorisierte Ziele akzeptiert oder duplizierte Konversionsereignisse ohne Verifizierung verarbeitet. Das statische Drucken allein impliziert diese Schwachstellen nicht.
Missverständnis 3: HMAC-Signaturen stoppen Replay-Angriffe automatisch
Eine unveränderte, gültige Anfrage kann eine gültige HMAC-Signatur behalten. Die Verhinderung von Replays erfordert zusätzliche, für den Vorgang geeignete Kontrollen wie authentifizierte Zustellzeitstempel, dauerhafte Ereignis-ID-Deduplizierung und idempotente serverseitige Effekte. Öffentliche gedruckte Kampagnentokens müssen während ihrer autorisierten Kampagnenlebensdauer wiederverwendbar bleiben.
Sicherheits-Checkliste vor der Bereitstellung
Bevor Sie eine Offline-QR-Kampagne starten, überprüfen Sie diese Szenarien in einer Staging-Umgebung:
Protokollieren Sie die testeingabe, das erwartete Ergebnis, das beobachtete Ergebnis, die Umgebung sowie die relevante Protokoll- oder Ereigniskennung. Markieren Sie ein Szenario erst dann als bestanden, wenn es ausgeführt wurde.
Häufig gestellte Fragen (FAQ)
Wie lassen sich benutzerdefinierte QR-Codes gegen Scan-Hijacking absichern?
Was ist ein physischer Aufkleber-Overlay-Angriff im QR-Code-Marketing?
Wie erkennt ein MMP Proxy-Betrug bei Offline-Scan-Kampagnen?
Zusammenfassung und Sicherheitsentscheidungs-Framework
Die Absicherung benutzerdefinierter QR-Codes erfordert gesonderte Schutzmaßnahmen gegen physischen Austausch, netzwerkseitige Manipulationen, Manipulationen von Kampagnenparametern und betrügerische Attributionsereignisse. Keine einzelne Signatur, keine Standortprüfung und kein mobiler Messdienst kann alle diese Bedrohungen eliminieren.
Kombinieren Sie für höherwertige Kampagnen vertrauenswürdiges HTTPS-Routing, signierte oder vom Server ausgegebene Kampagnentokens, wiedersistente nachgeschaltete Ereignisverarbeitung, explizite Ziel-Whitelists, datenschutzbewusste Anomalieerkennung und die operative Überwachung physischer Platzierungen. Betrachten Sie verdächtige Telemetriedaten als Beweis für eine dokumentierte Risikorentscheidung und nicht als automatischen Betrugsnachweis.
OpoInstall kann als Teil des Stacks für mobile Attribution und Deep Linking evaluiert werden. Bestätigen Sie die vom eingesetzten Produkt unterstützten Anti-Betrugs-Funktionen, bevor Sie bestimmte Sicherheitskontrollen dessen SDK, Gateway oder Entwicklerkonsole zuschreiben.
Um die Funktionen für mobile Attribution und Deep Linking zu erkunden, konsultieren Sie die Referenz zur Implementierung der mobilen Attribution.
Verwandte Materialien
Authentifizierung und Verarbeitung von Sicherheits-Webhooks
Das JSON-Schema QrSecurityAnomalyWebhook und die Beispielnutzlast definieren ein beispielhaftes, anwendungseigenes Sicherheitsereignis. Sie stellen keinen offiziellen OpoInstall-Webhook-API-Vertrag dar. Die Schema-Validierung prüft die Struktur eines Ereignisses, begründet jedoch nicht die Identität des Absenders und verhindert keine gefälschten Lieferungen.
Ein produktiver Webhook-Empfänger sollte die folgenden Kontrollen anwenden, bevor er zulässt, dass ein Sicherheitsereignis den Kampagnen- oder Attributionsstatus beeinflusst:
Webhook-Publisher verwenden möglicherweise unterschiedliche Signatur-Header, Signiereingaben, Zeitstempelformate, Wiederholungsspläne und Ereigniskennungen. Überprüfen Sie den tatsächlichen Integrationsvertrag vor der Bereitstellung. Erfinden Sie keine anbieterspezifischen Signaturdetails und schreiben Sie OpoInstall keine nicht unterstützten Webhook-Funktionen zu.
Implementierungsgrenze: Dieser Artikel stellt eine Referenz-Sicherheitsarchitektur vor. Produktive Webhook-Authentifizierung, unterstützte Ereignisfelder, Zustellungssemantiken und OpoInstall-spezifische Funktionen erfordern eine Bestätigung anhand des bereitgestellten Produkt-Releases.
Referenz: OWASP Webhook Security Cheat Sheet.
Share this article
Keep Discovering

Google führt Connected Apps ein? Wie sich das App Linking verändert
Google bringt die Connected Apps Plattform für Gemini und Search heraus. Erfahren Sie, wie MCP-Protokolle und AppFunctions das App Linking, Routing und die Attribuierung verändern.

GitHub kündigt Copilot Fusion an: Warum Multi-Modell-Code wichtig ist
GitHub stellt den Laufzeitmodell-Orchestrator Copilot Fusion vor. Erfahren Sie, wie dynamisches Modell-Routing und Ausführungsmuster Token-Kosten und Latenzen beim Programmieren reduzieren.
Apple stellt Touchscreen-MacBook Pro mit PROLED XDR vor? Was Entwickler wissen müssen
Apple stellt Touchscreen-MacBook Pro mit PROLED XDR vor? Was Entwickler wissen müssen
