Wie verbessern Game-Operations-Teams den Spielerlebenszyklus? Game-Operations-Teams optimieren den Spielerlebenszyklus durch den Einsatz kontextbezogener Deep Links in Re-Engagement-Kampagnen. Diese umgehen Startbildschirme und leiten authentifizierte Spieler nach der Backend-Autorisierung direkt zu gezielten Events, Matches oder Gildenbereichen weiter.
Unter Game Operations versteht man die laufenden operativen Praktiken, das Event-Management und die technischen Strategien, die nach der Veröffentlichung eines Mobile Games angewendet werden, um die Spielerbindung, Retention-Programme und die Optimierung des Customer Lifetime Value (LTV) zu unterstützen. Durch die Integration kontextbezogener Deep Links in LiveOps-Kampagnen leiten Operations-Teams authentifizierte Spieler direkt zu bestimmten In-Game-Matches, Gilden-Lobbys oder Event-Aktionen, wodurch Reibungsverluste in der Lobby vermieden werden.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| Game Operations | Die strategische Durchführung von Live-Events, Updates und Re-Engagement-Kampagnen in Mobile Games. | LiveOps-Strategie | Informationsorientiert / Kommerziell |
| Scene Restoration | Die technische Fähigkeit, validierte Routing-Parameter während des App-Startvorgangs zu übergeben, um eine Zielszene zu laden. | Deferred Deep Linking | Technisch / Informationsorientiert |
| App-Engagement | Tiefe und Häufigkeit der Spielerinteraktionen innerhalb eines Spiels im Zeitverlauf. | Nutzerbindung (Retention) | Informationsorientiert |
Warum moderner Game-Betrieb von kontextbezogener In-Game-Weiterleitung abhängt
Die Barriere der Navigationshürden: Wie generische Weiterleitungen auf den Startbildschirm die Abwanderungsrate erhöhen
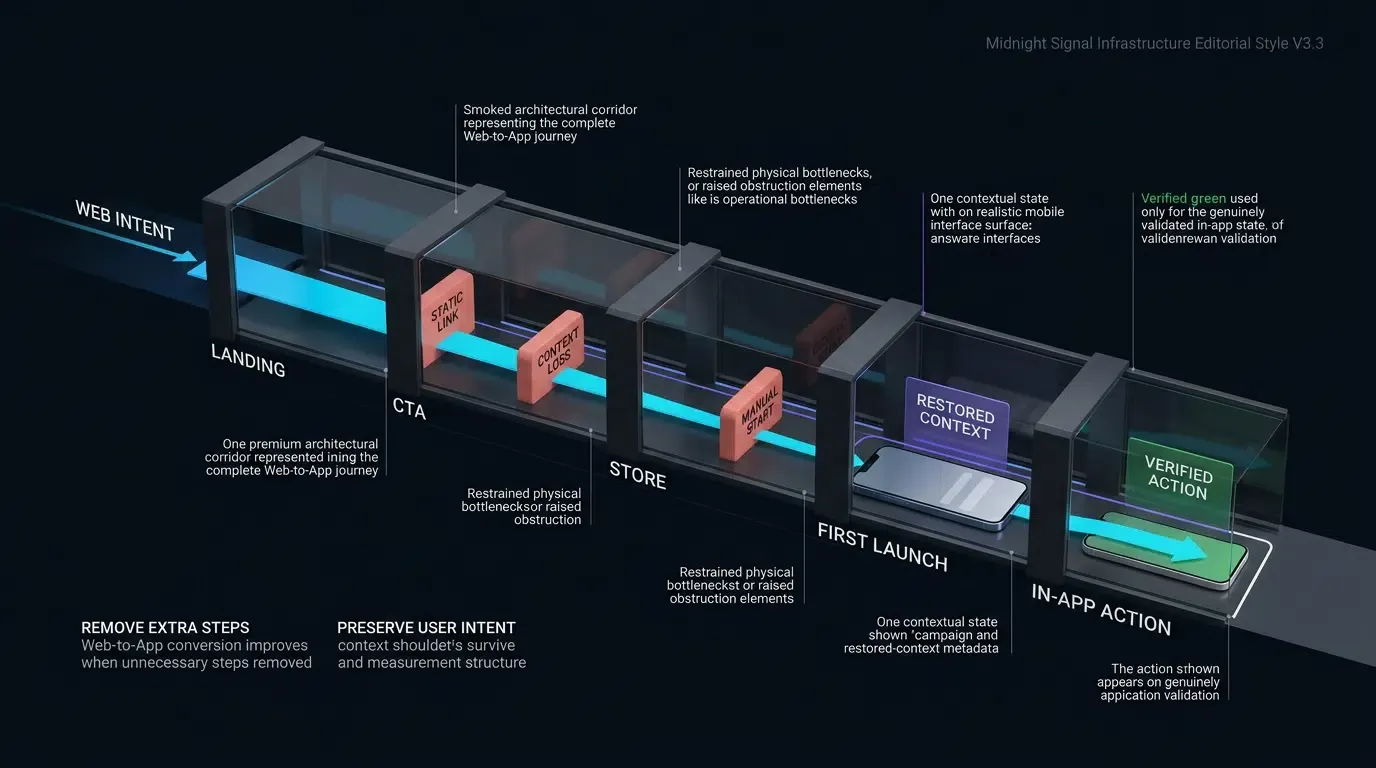
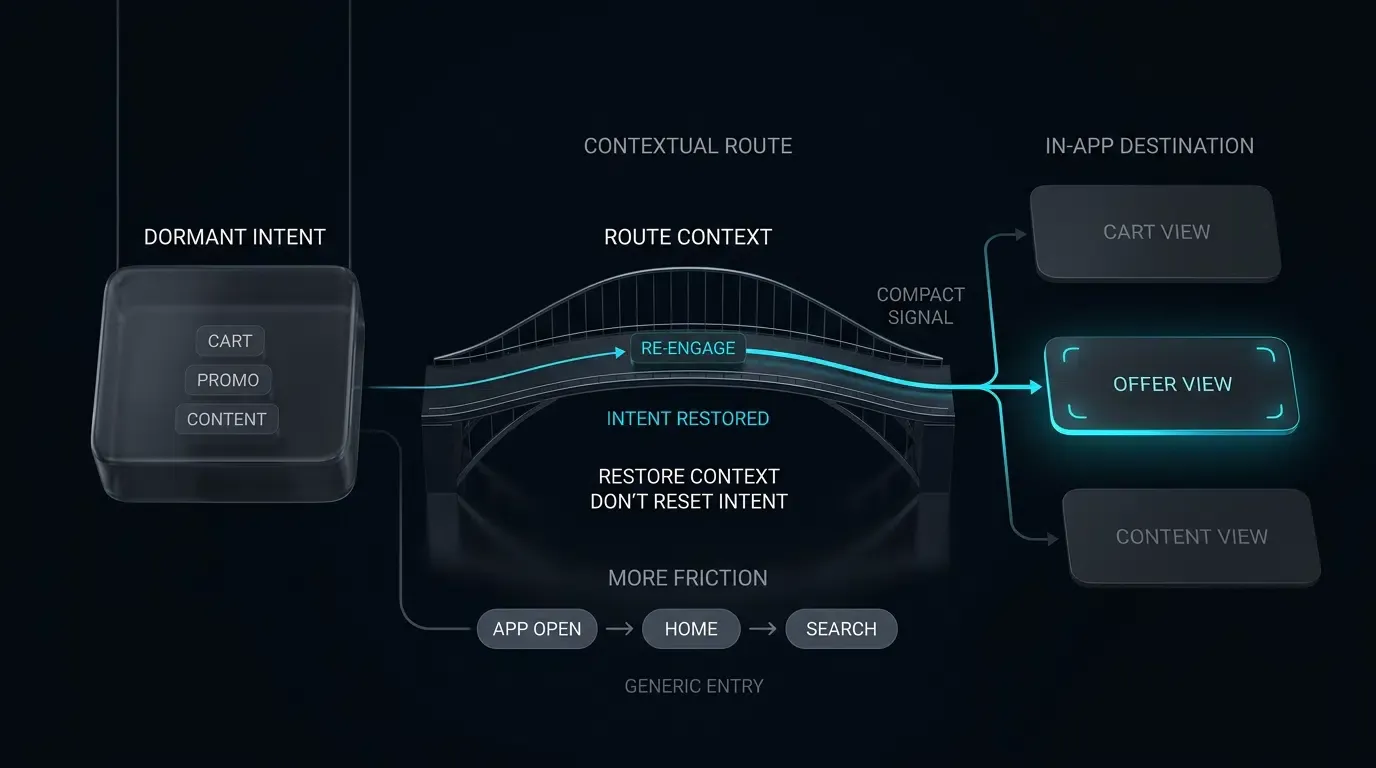
Herkömmliche Re-Engagement-Kampagnen verlassen sich oft auf nicht-kontextbezogene Push-Benachrichtigungen oder allgemeine SMS, die zurückkehrende Nutzer zum Hauptmenü eines Mobile Games führen. Wenn ein Spieler auf eine Benachrichtigung tippt, die ein zeitlich begrenztes Gilden-Turnier oder einen Boss-Raid ankündigt, löst ein nicht-kontextbezogener Link die Standard-Startsequenz der App aus: Splash-Screens, Ladebalken für Assets, Patch-Notes und die allgemeine Lobby-Oberfläche.
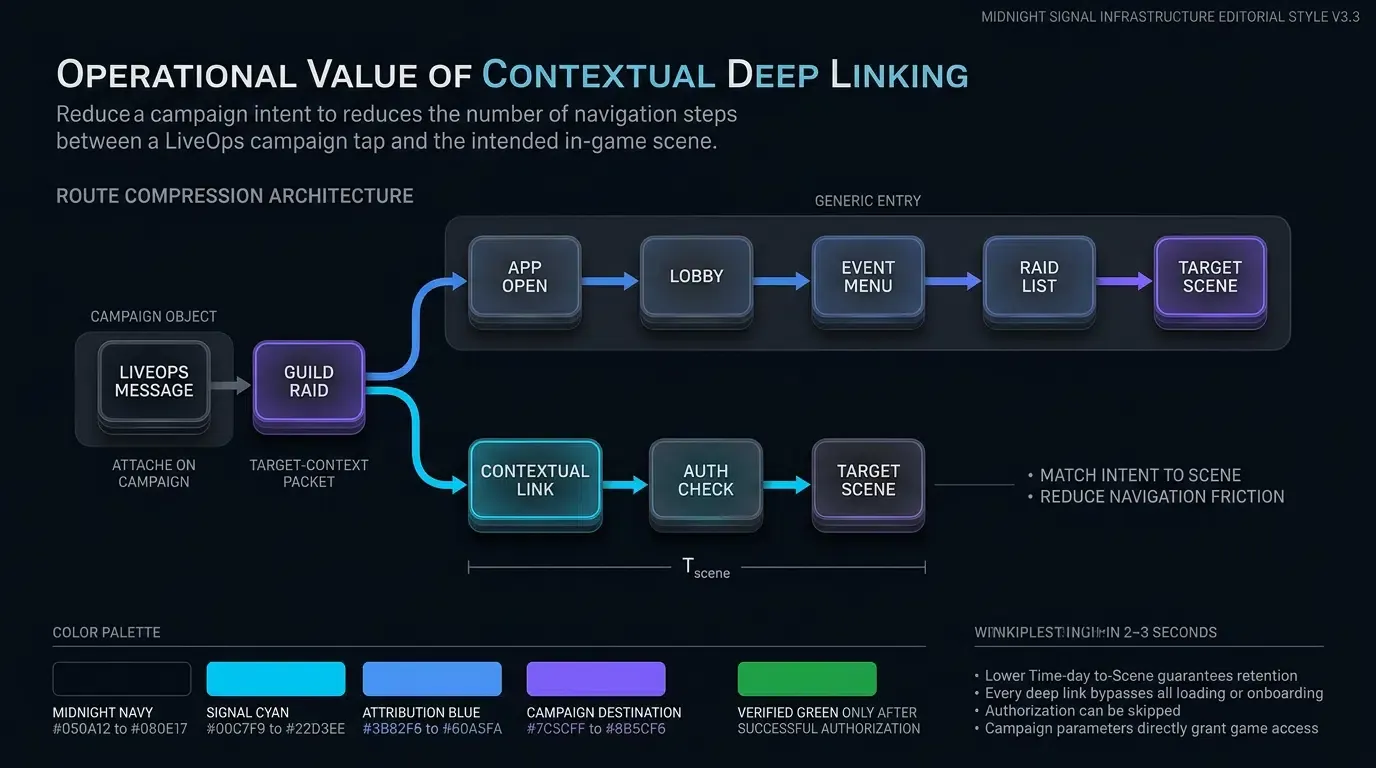
Vom Hauptmenü aus muss der zurückkehrende Spieler das Event-Menü manuell suchen, den entsprechenden Unterpunkt wählen und nach dem spezifischen Match oder Gildenraum fahnden. Diese mehrstufige Navigation führt zu kumulativen Abbrüchen. Wenn Spieler gezwungen sind, komplexe UI-Menüs manuell zu durchlaufen, verlässt ein signifikanter Teil der Nutzer die Session, bevor sie das beworbene Event erreichen. Diese Reibung erhöht die Customer Acquisition Costs (CAC) für das Re-Engagement und drückt den Return on Marketing Investment (ROMI) von LiveOps-Kampagnen.
Der Übergang von nicht-kontextbezogenen Nachrichten zu parametrisierten Deep Links
Moderne Game Operations erfordern den Übergang von allgemeinem Broadcast-Messaging zu Architekturen mit parametrisierten Deep Links. Anstatt jeden Re-Engagement-Traffic als generischen App-Start zu behandeln, bettet kontextbezogenes Deep Linking dynamische Zielparameter direkt in die Kampagnen-URLs ein.
Wenn ein Spieler auf einen Deep Link tippt, liefert das Betriebssystem den URL-Kontext an die Applikation. Das Mobile SDK parst die Routing-Parameter – wie Raumschlüssel, Match-IDs oder Item-Tokens – und übergibt sie an den Routing-Manager des Spiels. Openinstall, eine unabhängige Plattform zur mobilen Erfolgsmessung, ermöglicht es LiveOps-Teams, benutzerdefinierte Schlüssel-Wert-Paare an Sharing-URLs anzuhängen und so parametrisiertes Routing zu den jeweiligen Ziel-Szenen innerhalb der Anwendung zu ermöglichen. Durch den Wegfall unnötiger UI-Navigationsschritte wird sichergestellt, dass die Absicht des Spielers mit dem unmittelbaren Spielerlebnis übereinstimmt.
Auswertung der Time-to-Scene (
Der Customer Lifetime Value (LTV) wird durch das schnelle Erfolgserlebnis zu Beginn der Session und nachhaltige Engagement-Schleifen beeinflusst. Die operative Kennzahl Time-to-Scene (
In konventionellen Re-Engagement-Abläufen ohne direktes Routing enthält
Wie Scene Restoration sicher Spiel-Startbildschirme umgeht
Analyse der Routing-Semantik auf Betriebssystemebene für installierte vs. nicht installierte Nutzer
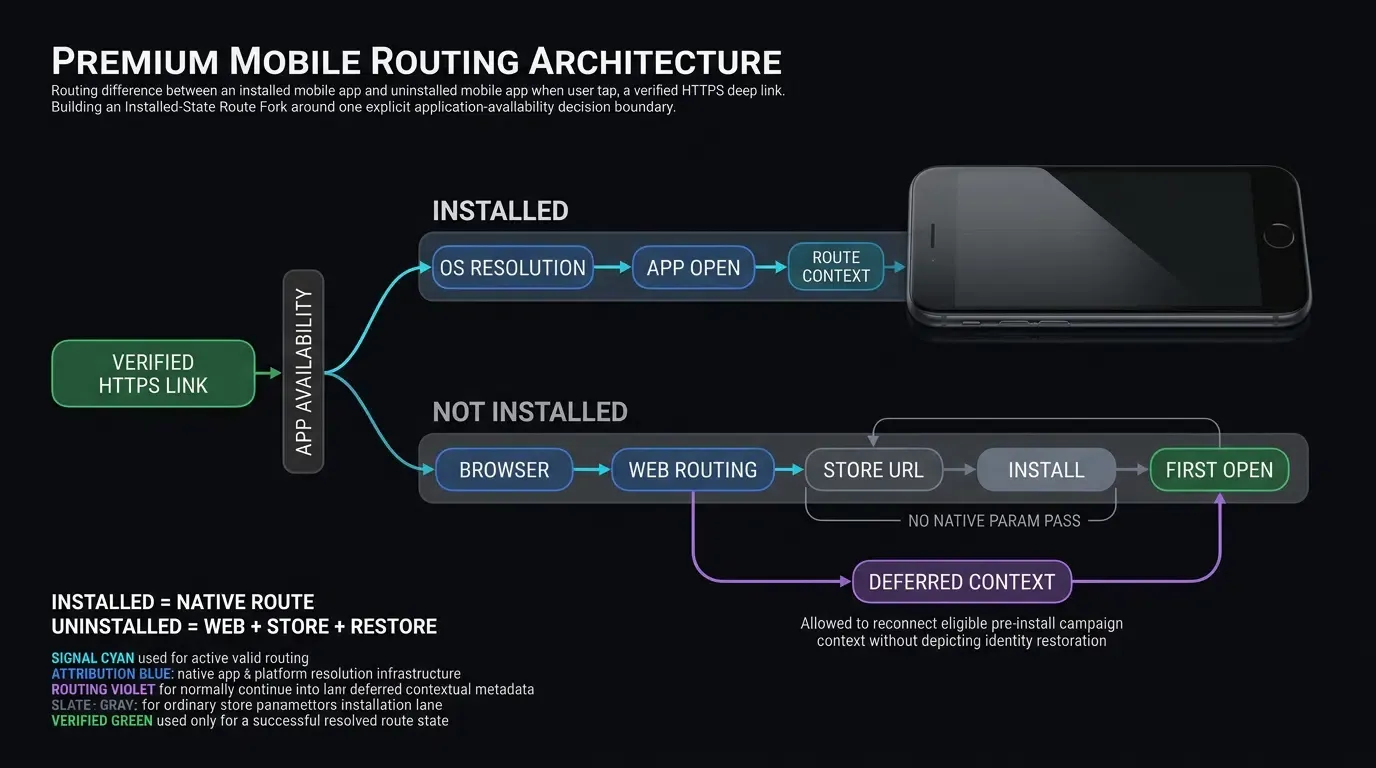
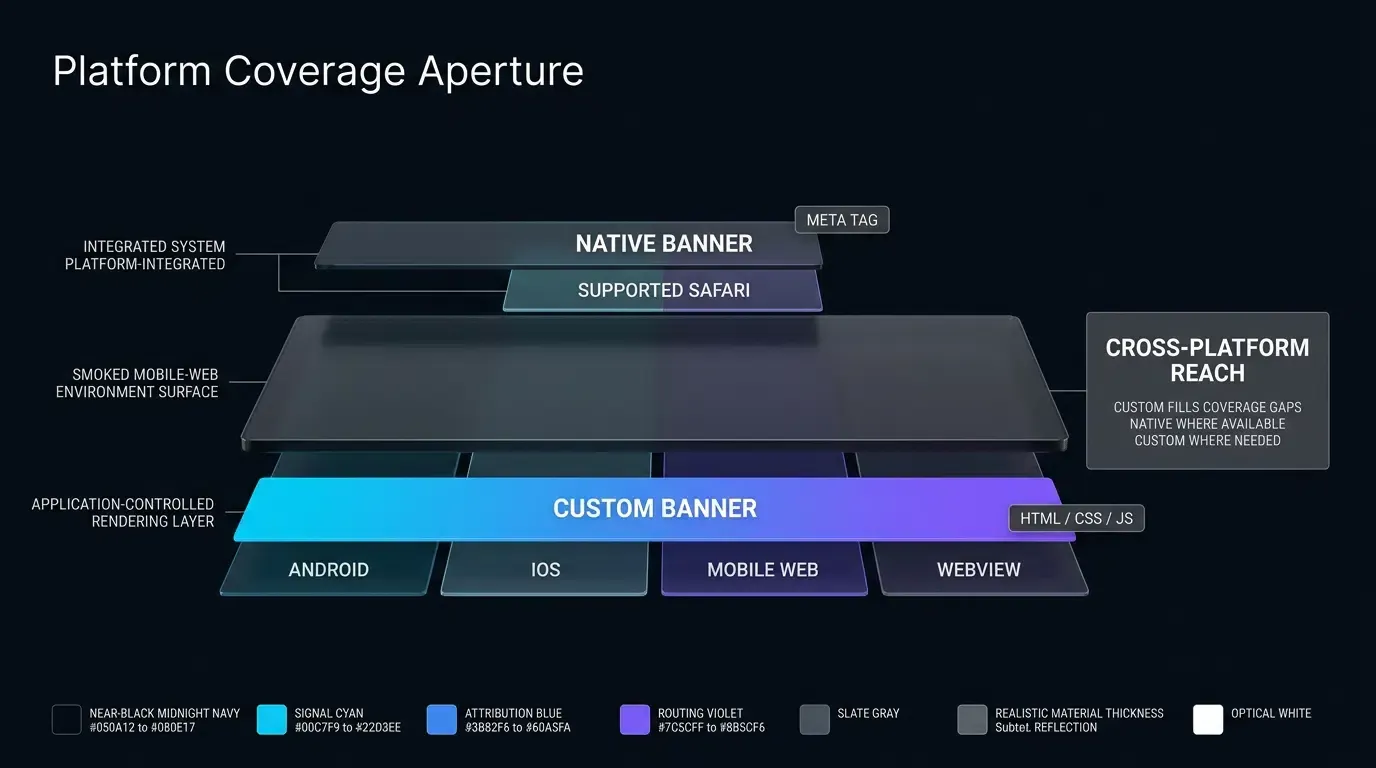
Ein häufiges Missverständnis beim mobilen Deep Linking ist, dass iOS Universal Links oder Android App Links nicht installierte Nutzer automatisch direkt in den Apple App Store oder Google Play Store leiten. Tatsächlich setzen Betriebssysteme strikte Routing-Grenzen basierend auf der Verfügbarkeit der Anwendung:
- Status „App installiert“: Das System löst die Zuordnung über die „Associated Domains“-Berechtigung der App sowie die auf der Website gehostete
apple-app-site-association-Datei auf. Wenn verifiziert und zulässig, umgeht das Betriebssystem den Browser und leitet die URL-Anfrage direkt an die native App. - Status „App nicht installiert“: Das Betriebssystem leitet nicht installierte Nutzer nicht automatisch an einen Store weiter. Stattdessen öffnet das System den verifizierten HTTPS-Link im Standard-Webbrowser. Eine Landing-Page für Web-Routing oder ein Edge-Routing-Service muss dann explizit zum entsprechenden Store-Link weiterleiten, während der relevante Kampagnen-Kontext für die Wiederherstellung nach der Installation erfasst wird.
- Safari-Beschränkung für Navigation auf derselben Domain: Wie in der Apple-Entwicklerdokumentation zur Verknüpfung von Apps und Websites erläutert, setzt Safari die Navigation normalerweise innerhalb der Website für Universal Links auf derselben Domain fort, was der Absicht des Nutzers entspricht, im Browser zu bleiben, anstatt die native App zu öffnen.
Die kritische Rolle der Web-Routing-Ebene bei Store-Fallbacks für nicht installierte Nutzer
Da Betriebssysteme Deep-Link-Tipps von nicht installierten Nutzern nicht nativ in Store-Weiterleitungen umwandeln, benötigen Architekturen für Game Operations eine robuste Web-Routing-Ebene. Wenn ein nicht installierter Nutzer auf einen LiveOps-Link tippt, zeichnet das Web JS SDK die relevanten Kampagnenparameter und dynamischen Routenschlüssel auf dem Attributions-Backend auf, sofern dies durch Datenschutzrichtlinien der Plattform zulässig ist.
Die Web-Routing-Landing-Page leitet den Browser dann an den entsprechenden App Store oder Google Play Store weiter. Nach der Installation und dem ersten App-Start fragt das native SDK das Attributions-Backend ab, um eine verzögerte Kontextwiederherstellung durchzuführen und die ursprünglichen Kampagnenparameter abzurufen, um den neuen Spieler korrekt zu leiten.
Umgang mit Onboarding-Voraussetzungen, Datenschutz und Authentifizierung vor der Routenausführung
Deep Links können keine Scene Restoration bedingungslos bei Kaltstarts oder verzögerten Installationen ausführen. Moderne mobile Anwendungen müssen alle geltenden Einwilligungs-, Alters- oder Account-Voraussetzungen erfüllen, bevor Routing-Daten verarbeitet werden:
- Datenschutz- und Nutzungsbedingungen: Schließen Sie alle erforderlichen Datenschutz- oder Nutzungsbedingungen ab, bevor Sie Routing-Daten verarbeiten, die diesen Anforderungen unterliegen.
- Altersprüfung: Titelspezifische Altersbeschränkungen müssen erfüllt sein, bevor Online-Multiplayer- oder soziale Umgebungen betreten werden können.
- Account-Authentifizierung: Wenn ein Deep Link zu einem privaten Gilden-Battle oder einem Account-Dashboard führt, muss das Spiel die Benutzer-Authentifizierungsdaten verifizieren, bevor der Zugriff gewährt wird.
- Obligatorische Tutorials: Neue Spieler, die einen verzögerten Deep Link zu einem fortgeschrittenen Multiplayer-Raid erhalten, müssen grundlegende Tutorials abschließen, bevor sie in komplexe Szenen gelangen.
Der Game-Router muss das extrahierte Routen-Payload im Speicher halten, die erforderlichen Onboarding- oder Authentifizierungsabläufe präsentieren und erst dann zur Zielroute zurückkehren, wenn alle Voraussetzungen erfüllt sind.
Wie Openinstall den relevanten In-Game-Zielkontext wiederherstellt
Openinstall bietet Möglichkeiten zur Kontextwiederherstellung, die die Lücke zwischen Kampagnenklicks vor der Installation und dem ersten Start nach der Installation schließen. Wo es durch Plattform-Datenschutzeinstellungen und Gerätefähigkeiten zulässig ist, gleicht das SDK den Web-Kontext zum Zeitpunkt des Klicks mit Launch-Signalen nach der Installation ab.
Dieser Mechanismus ermöglicht es LiveOps-Teams, maßgeschneiderte Payloads – wie Referral-Tokens, Bundle-IDs oder Match-Raum-Schlüssel – durch den Store-Download-Prozess zu übergeben und beim ersten Start ein personalisiertes Onboarding zu bieten.
Technische Architektur und Sicherheitskontrollen beim parameterbasierten Re-Engagement
Behandlung von Deep-Link-Parametern als nicht vertrauenswürdige Eingaben: OWASP-Richtlinien
In Übereinstimmung mit dem OWASP Mobile Application Security Testing Guide zur Sicherheit von Deep Links müssen alle Daten aus Deep-Link-Abfragezeichenfolgen, Universal-Link-URLs oder der Zwischenablage als nicht vertrauenswürdige, vom Angreifer kontrollierbare Eingaben behandelt werden. Betriebssysteme übergeben URL-Strings an Apps, ohne die Integrität, Autorisierung oder Sicherheit des Parameter-Payloads zu validieren.
Game-Clients müssen alle eingehenden Routing-Parameter bereinigen und validieren, bevor sie an interne Spiel-Engines oder Szenen-Controller übergeben werden. Parameter-Strings müssen auf erwartete Datentypen, Längenbegrenzungen, zulässige Zeichensätze und Schema-Konformität geprüft werden. Parameter-Payloads sollten niemals sensible Client-Zustände direkt ändern, wie z.B. das Festlegen von Spielwährung (currency=9999) oder das Überschreiben von Zugriffsrechten (role=admin).
Serverseitige Autorisierungsschleusen: Trennung von Token-Verifizierung und Ressourcenberechtigung
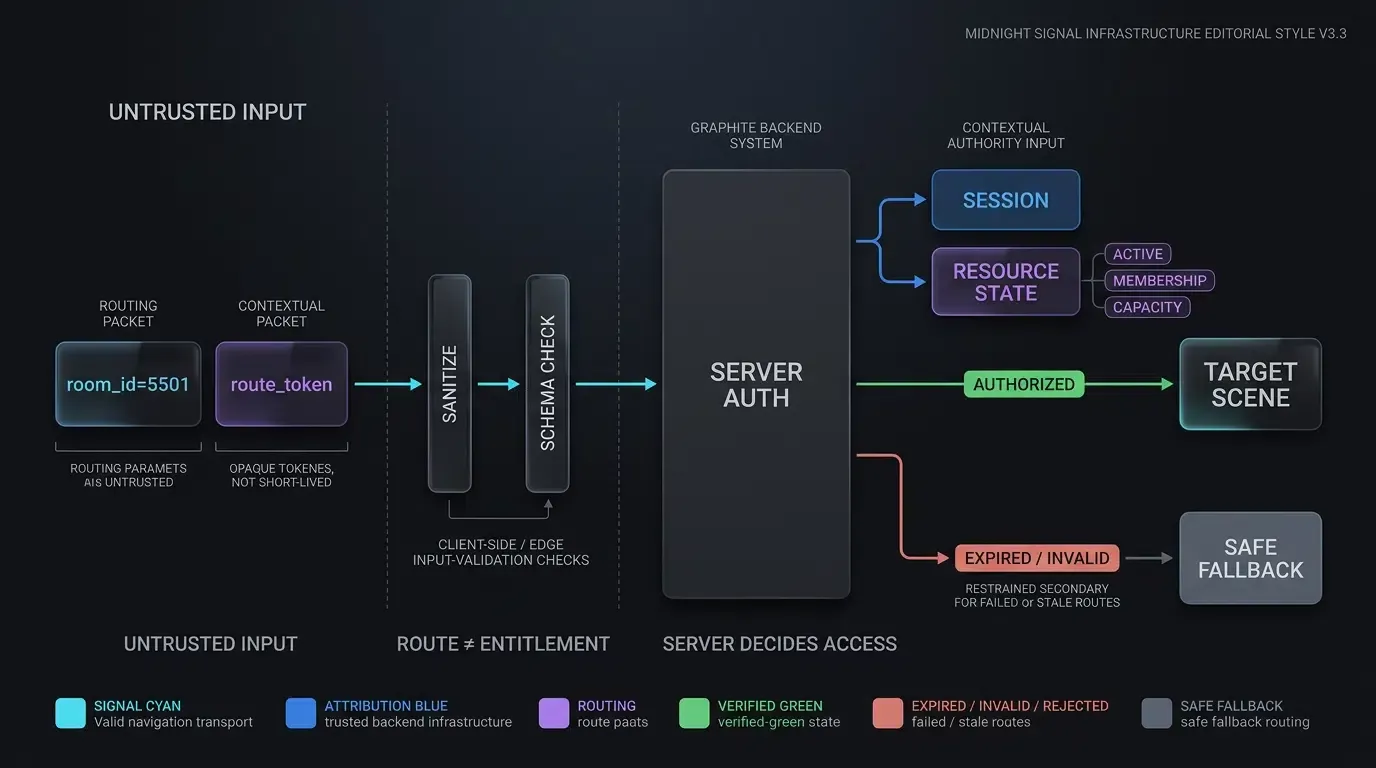
Eine gültige Deep-Link-URL-Struktur garantiert nicht, dass der aktuelle Spieler zur Nutzung der angeforderten Ressource berechtigt ist. Ein Link mit room_id=5501 darf beispielsweise Backend-Prüfungen der Mitgliedschaft nicht umgehen.
Spielarchitekturen müssen ein zweistufiges Validierungsmodell implementieren:
- Syntax- und Token-Parsing: Das Client-SDK extrahiert das Routing-Payload und validiert das Format.
- Serverseitige Autorisierungsprüfung: Der Game-Client sendet das Payload-Token zusammen mit dem authentifizierten Session-Token des Spielers (sicher aus dem eingeloggten Session-Zustand der App bezogen, nicht aus der URL) an das Spiel-Backend. Das Backend prüft, ob der Match-Raum aktiv ist, ob der Raum voll ist und ob der Spieler das erforderliche Level, die Gildenmitgliedschaft oder die Ticket-Berechtigung besitzt.
Erst nach Erhalt einer expliziten Erfolgsmeldung durch die serverseitige Autorisierung löst der Client-Router den Szenenübergang aus.
Verhinderung von Replay-Angriffen mit kurzlebigen, serverseitig authentifizierten Routing-Tokens
Um sensible LiveOps-Routen abzusichern – wie VIP-Turnierzugänge oder exklusive Belohnungen –, sollten Operations-Teams kurzlebige, vom Server signierte Routing-Tokens (route_token) anstelle statischer URL-Parameter einsetzen. Ein vertrauenswürdiger Spieleserver konstruiert das Routing-Payload, fügt einen Zeitstempel mit Ablaufdatum hinzu (angemessen für das Bedrohungsmodell der Route) und signiert das Payload mit einem serverseitig gespeicherten Geheimnis. Die Client-Anwendung empfängt das signierte Token innerhalb der Deep-Link-URL und sendet es zur Verifizierung während der Routenausführung an das Backend. Das Einbetten von Signatur-Geheimnissen im Programmcode der App ist streng untersagt, da Client-Binärdateien durch Reverse Engineering analysiert werden können, um Geheimnisse zu extrahieren und Routen-Signaturen zu fälschen.
Umgang mit veralteten Zielen: Implementierung sicherer Fallbacks für abgelaufene Matches und gelöschte Lobbys
LiveOps-Umgebungen sind hochdynamisch. Wenn ein Spieler auf einen Deep Link in einer SMS oder einem Social-Media-Beitrag tippt, existiert die zugrunde liegende Zielressource möglicherweise nicht mehr. Häufige Szenarien für veraltete Ziele sind:
- Abgelaufene Events: Ein zeitlich begrenzter Raid am Wochenende ist beendet.
- Volle oder geschlossene Lobbys: Ein Multiplayer-Matchraum wurde gefüllt oder vom Host abgebrochen.
- Veraltete Werbeangebote: Ein spezielles Rabatt-Bundle ist abgelaufen oder hat das Einlöselimit erreicht.
Game-Router müssen anmutige Fallback-Mechanismen implementieren. Wenn die serverseitige Autorisierung ergibt, dass eine Zielszene veraltet oder ungültig ist, sollte die App eine klare Toast-Meldung anzeigen (z. B. „Dieser Match-Raum ist nicht mehr aktiv“) und den Spieler sicher zum allgemeinen Event-Hub oder zur Haupt-Lobby zurückführen.
Wie kontextuelle Links die Monetarisierung und den Customer Lifetime Value fördern
Spieler sicher zu Shop-Angeboten leiten, ohne Käufe vorab zu autorisieren
Kontextuelle Deep Links verbessern die LiveOps-Monetarisierung, indem sie Spieler direkt zu relevanten Angebotsflächen oder Shop-Schnittstellen leiten (target=store_offer&offer_id=bundle_summer). Das Umgehen allgemeiner Shop-Menüs stellt sicher, dass interessierte Spieler sofort das beworbene Item sehen.
Deep Links dürfen jedoch niemals finanzielle Transaktionen direkt aus Link-Parametern heraus ausführen, vorab autorisieren oder finalisieren. Alle Käufe, die nach einem Deep-Link-Übergang initiiert werden, müssen die standardmäßigen In-App-Purchase-Validierungen (IAP) durchlaufen, die eine explizite Bestätigung des Nutzers, Store-Kit-Dialoge und eine Backend-Belegverifizierung erfordern.
Vorbelegung von Social-Referral-Einladungen mit serverseitig validierter Gilden- und Freundesbindung
Virale Spielerakquise basiert auf reibungslosen Empfehlungsprogrammen. Herkömmliche Programme erfordern, dass eingeladene Spieler während der Registrierung alphanumerische Codes kopieren und einfügen, was die Eingabe erschwert und hohe Abbruchraten verursacht.
Deep Links mit Parameterübergabe rationalisieren diesen Ablauf, indem sie die User-ID des Einladenden (inviter_uid=USR_8820) in die Kampagnen-URL kodieren. Nach der Installation und dem ersten Start extrahiert der Game-Client das Einladungs-Payload und präsentiert eine vorausgefüllte Einladungsaufforderung. Das Backend validiert den Account des Einladenden, bevor Freundschaftsverbindungen hergestellt oder Gildenboni vergeben werden, was ein reibungsloses Onboarding gewährleistet und Missbrauch verhindert.
Etablierung von Re-Engagement-Telemetrie: Verfolgung der Conversion vom Push-Klick bis zum Event-Einstieg
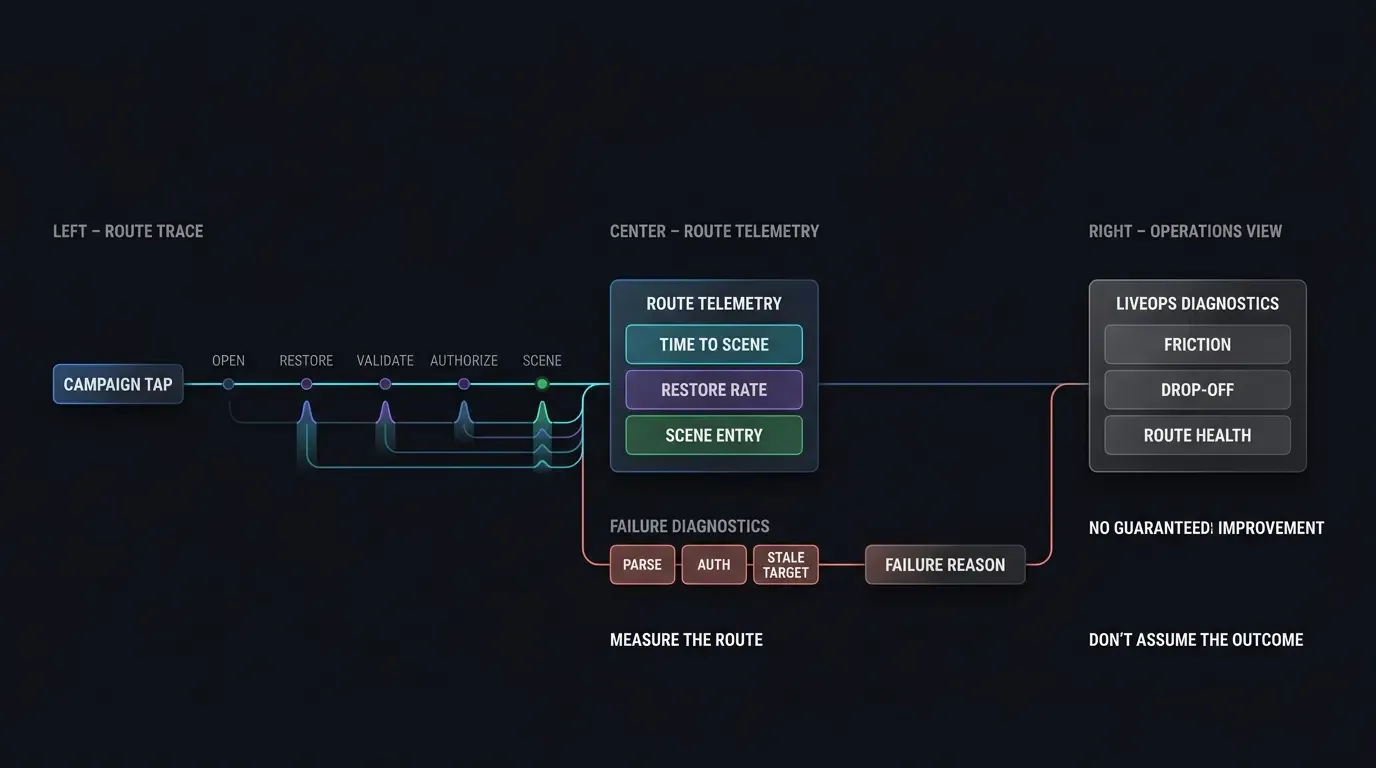
Um die Effektivität von LiveOps objektiv zu bewerten, sollten Game-Operations-Teams eine End-to-End-Telemetrie über den Re-Engagement-Trichter hinweg etablieren. Wichtige Kennzahlen zur Verfolgung sind:
-
Click-to-Open-Rate: Der Anteil der Kampagnen-Link-Impressionen oder Push-Benachrichtigungen, die zu einem App-Start führen.
-
Erfolgsrate der Scene Restoration: Der Prozentsatz der Deep-Link-Sessions, die erfolgreich validiert werden und die Zielszene laden.
-
Rate veralteter Ziele: Die Häufigkeit, mit der Deep-Link-Versuche auf abgelaufene oder ungültige Ressourcen treffen, was auf Probleme beim Kampagnen-Timing hinweist.
-
Downstream-Aktionsrate: Der Anteil der wiederhergestellten Sessions, die Zielaktionen ausführen, wie z. B. das Abschließen eines Matches oder den Kauf eines Angebots.
-
Route-Diagnose-Kontext: Granulare Protokollierung von Events, einschließlich
time_to_scene_ms,authorization_resultundroute_failure_reason, um operative Ausfälle zu isolieren.
[Nutzer tippt auf verifizierten Kampagnen-Link]
               │
               ▼
[OS / Browser-Auflösung]
   ┌───────────┴───────────┐
   ▼                       ▼
[App installiert]    [App nicht installiert]
   │                       │
   ▼                       ▼
[Verifizierter Link] [Web-Routing-Landing-Page]
   │                       │
   ▼                       ▼
[App öffnet]      [Explizite Store-URL-Weiterleitung]
   │                       │
   │                [Installation & erster Start]
   │                       │
   └───────────┬───────────┘
               ▼
[SDK Parameter-Extraktion]
               │
               ▼
[Bereinigung nicht vertrauenswürdiger Eingaben]
               │
               ▼
[Server-Autorisierung & Zustandsprüfung]
   ┌───────────┴───────────┐
   ▼                       ▼
[Gültig & Autorisiert] [Abgelaufen / Ungültig]
   │                       │
   ▼                       ▼
[Ziel-Event-Szene] [Sicheres Event / Lobby-Fallback]
Implementierung der Dual-Plattform Scene Restoration in Mobile Engines
Konfiguration von Intent-Filtern und Domain-Berechtigungen für Android und iOS
Die Integration von nativem Deep Linking erfordert die Konfiguration von Domain-Verifizierungsregeln auf beiden großen mobilen Plattformen:
- iOS Associated Domains: Wie in der Apple-Entwickleranleitung zur Unterstützung von Universal Links beschrieben, aktivieren Sie „Associated Domains“ in den Xcode-Projektberechtigungen und deklarieren Sie
applinks:game.domain.com. Hosten Sie eine gültigeapple-app-site-association(AASA) JSON-Datei auf der Domain unterhttps://game.domain.com/.well-known/apple-app-site-association. - Android App Links: Befolgen Sie die Android-Entwickleranleitung zur Verifizierung von App Links und konfigurieren Sie Intent-Filter in der
AndroidManifest.xmlmitandroid:autoVerify="true". Hosten Sie eine gültige Digital Asset Links JSON-Datei unterhttps://game.domain.com/.well-known/assetlinks.json. Überprüfen Sie auch die Android-Entwickleranleitung zur Fehlerbehebung bei App Links für Diagnosen zur Domain-Verifizierung.
Trennung von verifizierten App-Link-Intent-Filtern von benutzerdefinierten URI-Schemata in Android
In Übereinstimmung mit der Android-Entwickleranleitung zum Hinzufügen von Intent-Filtern für App Links sollten Anwendungen verifizierte HTTP/HTTPS-App-Link-Intent-Filter von benutzerdefinierten Schema-Fallbacks isolieren. Die Kombination von benutzerdefinierten Schemata (scheme://) innerhalb desselben Intent-Filter-Blocks wie autoVerify="true" HTTPS-Domains kann die Android-Domain-Verifizierung beeinträchtigen oder die App anfällig für Intent-Hijacking machen.
<!-- AndroidManifest.xml: Verifizierter App-Link-Intent-Filter -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="game.domain.com" />
</intent-filter>

<!-- Separater Intent-Filter für benutzerdefiniertes Fallback-Schema -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="mycustomgame" />
</intent-filter>
Umgang mit App-Lifecycle-Callbacks für Android Intents und iOS Universal Link Delegates
Wenn eine Anwendung einen Deep Link erhält, muss der native Code den eingehenden URI-String verarbeiten, Parameter extrahieren, Eingaben bereinigen und das validierte Routenobjekt an die Game-Engine übergeben (z. B. Unity, Unreal Engine oder einen benutzerdefinierten C++-Kern).
Implementieren Sie für iOS-Apps auf Szenenbasis die Handhabung von Universal Links in scene(_:willConnectTo:options:) und scene(_:continue:) innerhalb Ihres UIWindowSceneDelegate.
Die untenstehende Code-Implementierung demonstriert native Android- (Kotlin) und iOS- (Swift) Integrationsmuster für den Empfang von Deep Links, die Ausführung grundlegender Schema-Validierungen und die sichere Payload-Verteilung. Dies sind Integrationsbeispiele; exakte Paketnamen, Callback-Typen und Methodensignaturen müssen gegen die aktuell eingesetzten Openinstall SDK-Versionen validiert werden.
// Android: MainActivity.kt - Input-Validierung und Thread-sichere Intent-Delegation
// Integrationsbeispiel; verifizieren Sie exakte Paketnamen und Methodensignaturen gegenüber dem SDK-Release.
package com.example.game.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Kaltstart-Intent verarbeiten
        intent?.let { handleDeepLinkIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)
        // Warmstart-Intent bei beibehaltenem Activity-Modus verarbeiten
        handleDeepLinkIntent(intent)
    }

    private fun handleDeepLinkIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawData = appData.data
                if (rawData.isNullOrEmpty()) return

                // Nicht vertrauenswürdiges Payload sicher verarbeiten
                processAndValidateRoute(rawData)
            }
        })
    }

    private fun processAndValidateRoute(jsonString: String) {
        try {
            val payload = JSONObject(jsonString)

            // Schritt 1: Schema & Parameter-Bereinigung (Extraktion des kurzlebigen route_token)
            val targetScene = payload.optString("target_scene", "")
            val roomId = payload.optString("room_id", "")
            val routeToken = payload.optString("route_token", "")

            // Schritt 2: Validierung gegen Whitelist
            val allowedScenes = setOf("pvp_arena", "guild_hall", "event_hub")
            if (!allowedScenes.contains(targetScene)) {
                Log.w("Security", "Nicht autorisierte oder ungültige Zielszene abgewiesen: $targetScene")
                runOnUiThread { navigateToLobbyFallback("Ungültiges Ziel.") }
                return
            }

            // Schritt 3: Payload an Backend zur Autorisierung delegieren
            GameBackendClient.verifyRouteAuthorization(targetScene, roomId, routeToken) { isAuthorized ->
                runOnUiThread {
                    if (isAuthorized) {
                        GameRouter.navigateToScene(targetScene, roomId)
                    } else {
                        navigateToLobbyFallback("Event oder Raum nicht mehr zugänglich.")
                    }
                }
            }
        } catch (e: Exception) {
            Log.e("Security", "Fehler beim Parsen des JSON-Payloads", e)
            runOnUiThread { navigateToLobbyFallback("Fehlerhafte Navigationsanfrage.") }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        Log.i("GameRouter", "Fallback zur Lobby ausgeführt: $reason")
        GameRouter.navigateToLobby()
    }
}
// iOS: AppDelegate.swift - Universal Link Verarbeitung & Validierung
// Integrationsbeispiel; verifizieren Sie Paketnamen und Methodensignaturen gegenüber dem SDK-Release.
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(_ application: UIApplication, didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?) -> Bool {
        OpoInstallSDK.initWith(self)
        return true
    }

    func application(_ application: UIApplication, continue userActivity: NSUserActivity, restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void) -> Bool {
        OpoInstallSDK.continue(userActivity)
        return true
    }

    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawJson = data.data, !rawJson.isEmpty else {
            return
        }

        processAndValidateRoute(rawJson: rawJson)
    }

    private func processAndValidateRoute(rawJson: String) {
        guard let jsonData = rawJson.data(using: .utf8) else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Ungültiges UTF-8")
            }
            return
        }

        do {
            if let payload = try JSONSerialization.jsonObject(with: jsonData, options: []) as? [String: Any] {
                let targetScene = payload["target_scene"] as? String ?? ""
                let roomId = payload["room_id"] as? String ?? ""
                let routeToken = payload["route_token"] as? String ?? ""

                let allowedScenes = ["pvp_arena", "guild_hall", "event_hub"]
                guard allowedScenes.contains(targetScene) else {
                    DispatchQueue.main.async {
                        self.navigateToLobbyFallback(reason: "Zielszene nicht in Whitelist")
                    }
                    return
                }

                GameBackendClient.shared.verifyRouteAuthorization(scene: targetScene, room: roomId, routeToken: routeToken) { isAuthorized in
                    DispatchQueue.main.async {
                        if isAuthorized {
                            GameSceneRouter.shared.navigateTo(scene: targetScene, room: roomId)
                        } else {
                            self.navigateToLobbyFallback(reason: "Server-Autorisierung fehlgeschlagen")
                        }
                    }
                }
            }
        } catch {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "JSON-Deserialisierung fehlgeschlagen")
            }
        }
    }

    private func navigateToLobbyFallback(reason: String) {
        print("GameSceneRouter: Fallback zur Lobby ausgeführt - \(reason)")
        GameSceneRouter.shared.navigateToLobby()
    }
}
Messung der Performance über Re-Engagement-Kanäle
Vergleichende Analyse von Re-Engagement-Frameworks
Unterschiedliche operative Kanäle weisen distincte Routing-Eigenschaften und technische Anforderungen auf. Die Evaluierung dieser Kanäle hilft Game-Operations-Teams bei der Auswahl des passenden Transportmechanismus für spezifische LiveOps-Ziele.
Framework zur Bewertung operativer Kanäle
| Kanal-Typ | OS-Auflösungspfad | Primäre Re-Engagement-Kennzahl | Operatives Risiko | Fallback-Strategie |
|---|---|---|---|---|
| Nicht-kontextuelle Push | Nativer App-Start | Klick-zu-App-Open-Rate | Abbruch im Hauptmenü | Standard-Lobby |
| Verifizierter App / Universal Link | Natives OS-Routing | Time-to-Scene ( |
Domain-Verifizierungsfehler | Web-Routing-Landing-Page |
| Deferred Campaign Link | Web-Routing |
Installations-zu-First-Open-Restoration | Kontextverlust / Datenschutz | Onboarding-Gate |
| Social Referral Link | In-App Webview |
Verifizierte Referral-Conversion | Ungültiges Einladungs-Token | Saubere Registrierung |
Häufig gestellte Fragen (FAQ)
Wie nutzen Game-Operations-Teams Deep Links zur Verringerung der Abwanderung?
Können Deep Links dynamische Match-Raum-IDs ohne manuelle Nutzereingabe übertragen?
Was passiert, wenn ein Spieler ohne installierte App auf einen Universal Link oder App Link klickt?
Zusammenfassung und Entscheidungsrahmen
Die Optimierung des Mobile-Game-Betriebs erfordert die Minimierung der Schritte zwischen der Absicht eines Spielers, zu spielen, und der aktiven Teilnahme an einer In-Game-Szene. Das Ersetzen nicht-kontextueller Weiterleitungen durch Deep Links mit Parameterübergabe hilft LiveOps-Teams, Abbruchraten zu senken, abgewanderte Spieler zu reaktivieren und den Gesamt-ROI von Kampagnen zu verbessern.
Da Deep-Link-Payloads aus Client-Umgebungen stammen, müssen Architekturen alle eingehenden Parameter als nicht vertrauenswürdige Eingaben behandeln. Die Implementierung robuster serverseitiger Autorisierungsschleusen, Schema-Validierung und Fallbacks für veraltete Ziele stellt sicher, dass Re-Engagement per Deep Link sicher bleibt und reibungslose Spielerlebnisse liefert. Durch die Beseitigung von Routing-Reibung schaffen LiveOps-Teams messbare Chancen, die Re-Engagement-Effizienz und die Spielerbindung zu verbessern; nachgelagerte Auswirkungen auf ROI und Retention sollten durch titelspezifische Experimente empirisch validiert werden.
Um zu erfahren, wie kontextbezogenes Routing Ihre LiveOps-Strategie verbessern kann, konsultieren Sie die Dokumentation zum Deep Linking in Spielen, erkunden Sie die Mobile Growth Plattform oder registrieren Sie Ihren Titel in der Openinstall-Entwicklerkonsole.
Zugehörige Materialien
-
Konzepte: Game Operations, LiveOps-Strategie, Scene Restoration, Management des Spielerlebenszyklus, Validierung nicht vertrauenswürdiger Eingaben
-
Technologien: Universal Links, App Links, verzögerte Kontextwiederherstellung, vom Server signierte Tokens
-
Standards: IETF RFC 3986 (URI), Apple Associated Domains Spezifikation, Android Digital Asset Links Protokoll, OWASP Mobile Application Security Testing Guide (MASTG)
-
APIs: Openinstall Dynamic Routing API, Android Intent-Verarbeitung, iOS continueUserActivity Delegate
-
Offizielle Dokumentation & Referenzen:
Share this article