Wie optimiert man den Web-zu-App-Conversion-Funnel? Die Optimierung des Web-zu-App-Conversion-Funnels erfordert den Ersatz statischer Store-Links durch dynamische URLs mit Parameterübergabe. Diese leiten Marketing-Token durch den Installationsprozess und stellen den Kontext beim ersten App-Start automatisch wieder her, wodurch manuelle Gutscheincode-Eingaben überflüssig werden und Abbrüche beim Onboarding reduziert werden.
Ein Web-zu-App-Conversion-Funnel bildet die durchgehende, mehrstufige User Journey ab – von der ersten Entdeckung auf der mobilen Landingpage bis zur Installation der nativen App und der Aktivierung nach der Installation. Die Optimierung dieses Funnels erfordert die Beseitigung von Onboarding-Barrieren, wie z. B. die manuelle Eingabe von Promo-Codes oder unterbrochene Weiterleitungen, indem Deferred Deep Linking genutzt wird, um die ursprüngliche Nutzerintention beim ersten App-Start wiederherzustellen.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| Web zu App | Der architektonische Prozess, Besucher von Webbrowsern in native mobile Apps zu leiten. | Mobile Deep Linking | Informational / Commercial |
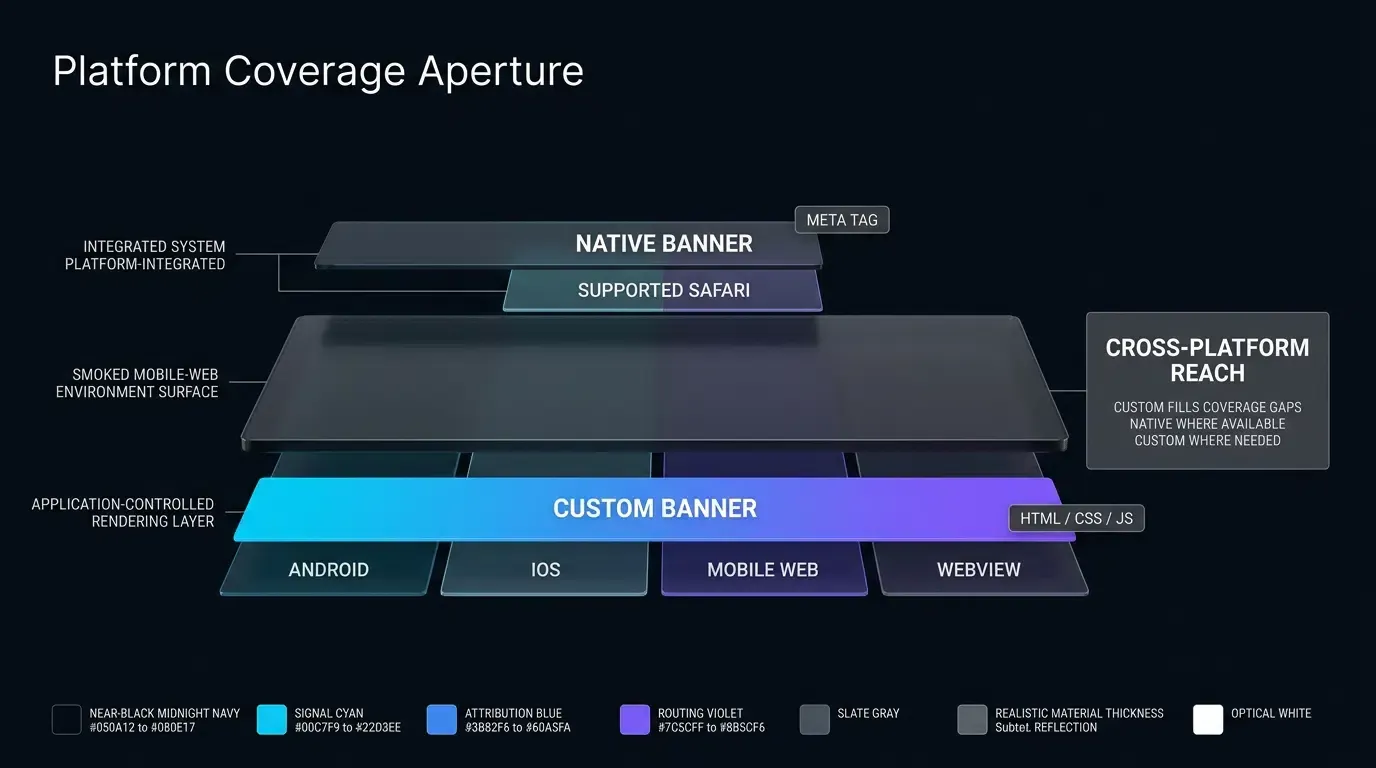
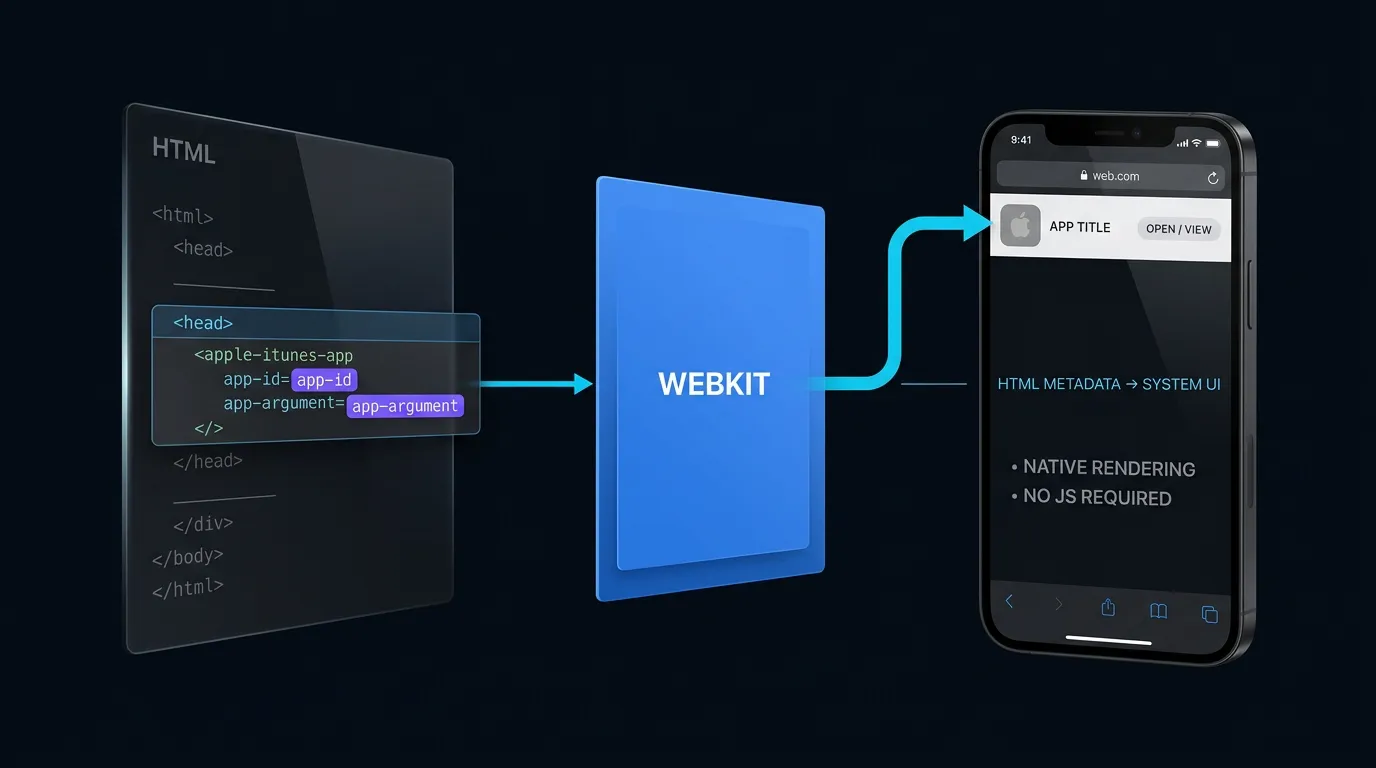
| Apple Smart App Banner | Ein natives Safari-Werbebanner, konfiguriert über das apple-itunes-app-Meta-Tag. | Safari Web Navigation | Informational |
| Custom Web-to-App Banner | Eine browserübergreifende HTML- und JavaScript-Komponente für dynamische App-Start- oder Download-CTAs. | Web zu App Umleitung | Informational |
| Conversion Tracking | Die systematische Messung von Nutzerübergängen an spezifischen Funnel-Meilensteinen. | Funnel-Analyse | Technisch / Informational |
| Mobile SDK | Eine native clientseitige Bibliothek für Parameterextraktion und Lifecycle-Attribution. | Native Mobile App | Technisch / Informational |
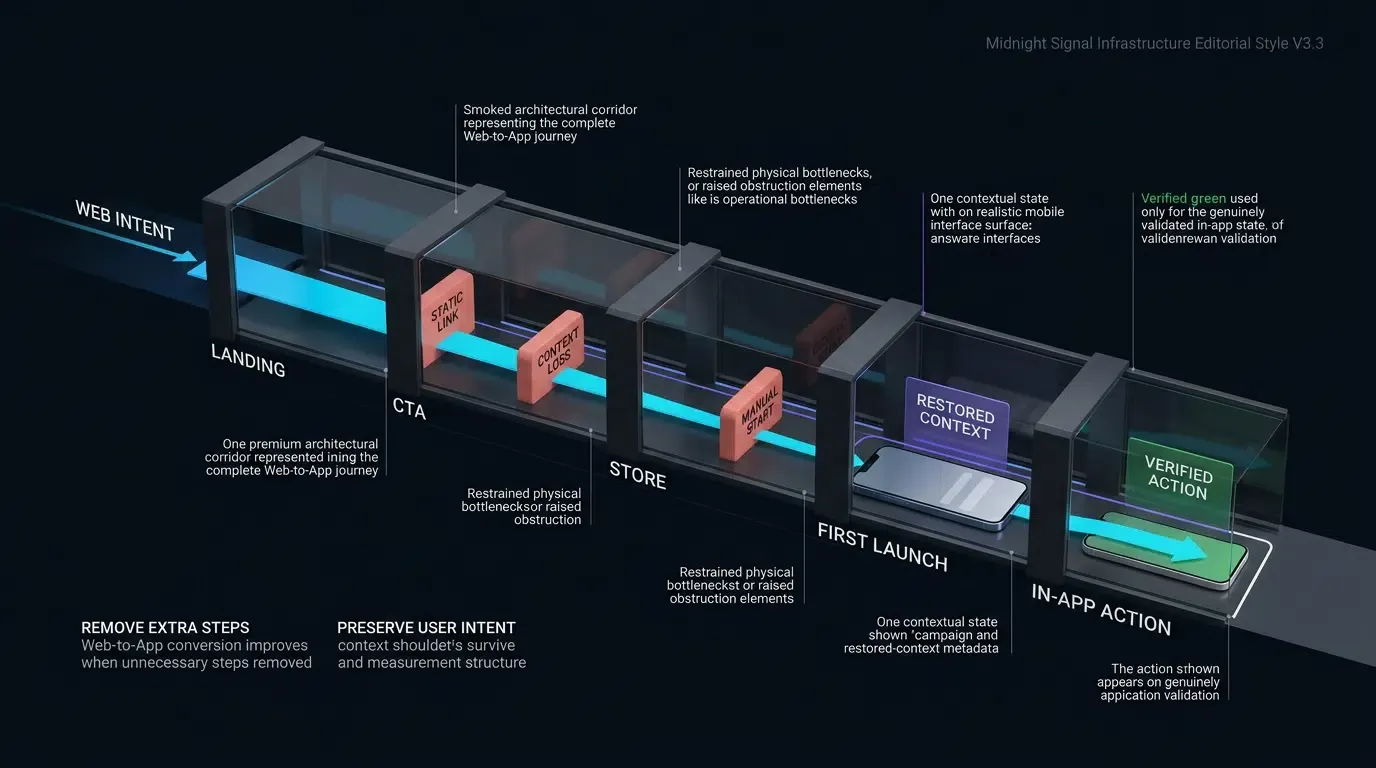
Dekonstruktion des 5-stufigen Web-zu-App-Conversion-Funnels
Stufe 1: Web-Landingpage-Entdeckung (SEO, Paid Search und Social-Media-Kampagnen)
Der Web-zu-App-Funnel beginnt, wenn ein potenzieller Nutzer auf einer mobilen Webseite landet. Der Traffic stammt aus verschiedenen Akquisitionskanälen, einschließlich organischer Suche (SEO), bezahlten Suchanzeigen (Paid Search), Influencer-Links, Social-Media-Discovery und Partner-Blogs. In dieser Phase am oberen Funnel-Ende bewertet der Besucher das Produktangebot innerhalb eines mobilen Browsers (wie Safari, Chrome oder Firefox).
Das operative Ziel von Stufe 1 ist die Erfassung der Besucherintention bei minimaler Ladezeit. Mobile Webseiten mit langsamer Darstellung oder unübersichtlichem Layout führen zu hohen Absprungraten. Um das nachgelagerte Conversion-Potenzial zu maximieren, müssen Landingpages klare Wertversprechen liefern und technisch reibungslose Pfade zur nativen App-Installation etablieren.
Stufe 2: Web-CTA-Interaktion (Smart App Banner und interaktive Schaltflächen)
Nachdem der Nutzer mit dem Web-Content interagiert hat, stößt er auf einen Call-to-Action (CTA), der den Übergang zur nativen Anwendung einleitet. Diese Interaktion erfolgt typischerweise über interaktive „App installieren“-Schaltflächen, Gutscheinbanner oder kontextbezogene Banner.
Auf Stufe 2 entsteht technische Reibung, wenn der Weiterleitungsmechanismus unvorhersehbar reagiert. Hat der Nutzer die Anwendung bereits installiert, sollte das Antippen des CTA eine direkte Deep-Link-Aktivierung über Universal Links oder App Links auslösen. Ist die App nicht installiert, muss das Client-Skript die aktuellen Kontextparameter (z. B. Promo-Codes, Einladungs-Token, Produkt-IDs) erfassen und für eine verzögerte Übertragung bereithalten, bevor die Weiterleitung in den Store erfolgt.
Stufe 3: App-Store-Übergang (Weiterleitung zu Google Play und Apple App Store)
Wenn ein Nutzer sich für den Download entscheidet, leitet die Web-Ebene den Browser zum offiziellen Marktplatz weiter: Apple App Store für iOS oder Google Play Store für Android.
Stufe 3 stellt die klassische „Black Box“ der mobilen Nutzerakquise dar. Da Standard-App-Store-Listings auf geschlossenen Plattformen Dritter gehostet werden, können Webentwickler während des Download-Prozesses kein benutzerdefiniertes clientseitiges JavaScript ausführen. Nicht optimierte Funnels verlieren bei diesem Übergang die Kontext-Metadaten, wodurch die Verbindung zwischen dem ursprünglichen Marketing-Klick und dem Erlebnis nach der Installation abreißt.
Stufe 4: Erststart & Parameterwiederherstellung (Überbrückung der Store-Lücke)
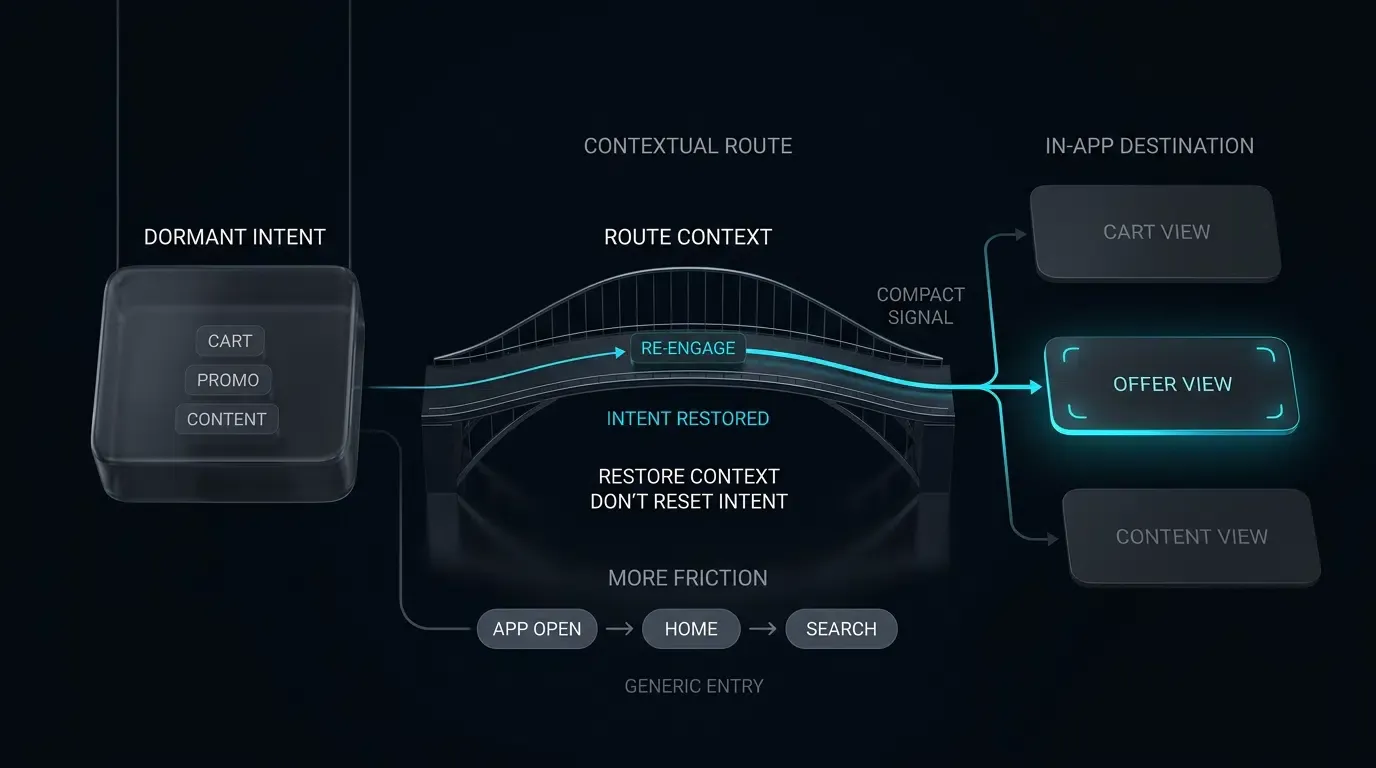
Nach der Installation öffnet der Nutzer die mobile Anwendung zum ersten Mal. Bei herkömmlichen Setups startet die Anwendung auf einem generischen, nicht authentifizierten Startbildschirm, ohne Kenntnis der Werbekampagne oder des Referral-Links, der den Download motiviert hat.
In einem optimierten Funnel aktiviert Stufe 4 Deferred Deep Linking. Während der Initialisierung kommuniziert das native mobile SDK mit dem Attribution-Server, um die während Stufe 2 zwischengespeicherten Parameter abzurufen. Das SDK stellt dynamische Schlüssel wieder her – wie promo_code=WELCOME50 oder scene=checkout – und übergibt diese an die App-Routing-Ebene, noch bevor der Nutzer das initiale Onboarding abschließt.
Stufe 5: In-App-Aktivierung & Conversion (Reibungslose Registrierung und erster Kauf)
Die letzte Stufe des Funnels konvertiert den neu installierten Nutzer in einen aktiven, registrierten Kunden. Da die Parameter in Stufe 4 automatisch wiederhergestellt wurden, überspringt die Anwendung manuelle Eingabeformulare, füllt Willkommensrabatte vorab aus, wendet Referral-Gutschriften an oder zeigt nach der Backend-Autorisierung direkt das beworbene Produkt an.
Durch die Entfernung des kognitiven Aufwands manueller Code-Eingaben und Suchen optimiert Stufe 5 den Übergang vom ersten Start bis zur primären Conversion (z. B. Kontoerstellung oder erster Checkout).
[1. Mobiler Webbesuch] ──> [2. Nutzer tippt auf dynamischen Web-CTA]
                                      │
                                      ▼
                           [Kontext auf Server zwischengespeichert]
                                      │
                                      ▼
                           [3. App Store / Play Route]
                                      │
                                      ▼
                           [Nutzer installiert & startet]
                                      │
                                      ▼
                           [4. SDK ruft Parameter ab]
                                      │
                                      ▼
                           [5. Direkte Szenen- & Promo-Bindung]
Wie wirkt sich die Reibung durch manuelle Promo-Codes auf die Abbruchrate aus?
Die kognitive Last des Copy-Paste-Onboardings: Warum Formularfelder die Abbruchrate erhöhen
Herkömmliche mobile Akquisekampagnen setzen häufig auf manuelle Promo-Codes, um Referrals zuzurechnen und Anreize zu verteilen. In einem Standard-Workflow zeigt eine Landingpage einen alphanumerischen Code (z. B. SUMMER2026) an und weist den Nutzer an, den Code zu kopieren, die App zu laden, die Registrierung abzuschließen und den Code in ein Eingabefeld einzufügen.
Dieser mehrstufige manuelle Prozess erzeugt erhebliche kognitive Reibung:
- Speicher- und Zwischenablageprobleme: Nutzer vergessen den Code häufig während des Downloads oder überschreiben ihre Zwischenablage mit anderen Inhalten, bevor sie die Registrierung abschließen.
- Formularabbruch: Nutzer zu zwingen, Werbeformularfelder zu suchen und auszufüllen, erhöht die Hürden im Anmelde-Flow und steigert die Abbruchraten.
- Eingabefehler: Vertippte Codes oder inkorrekte Formatierungen führen zu Fehlerzuständen, die Nutzer frustrieren und den Abschluss verhindern.
Verfolgung von Nutzerabbrüchen zwischen Pre-Install und Post-Install
Funnel-Analysen zeigen, dass ein signifikanter Nutzerverlust oft zwischen der App-Installation und der ersten Conversion auftritt. Wenn Nutzer eine App in der Erwartung herunterladen, eine spezifische Aktion zu erhalten, bricht das Ausbleiben dieser Aktion beim ersten Start die Erwartungen.
Wenn ein Nutzer erst einen komplexen Registrierungs-Flow durchlaufen muss, um einen beworbenen Willkommensbonus manuell einzufordern, springt ein spürbarer Teil der Nutzer ab. Die Beseitigung manueller Formularfelder durch automatisierte Parameter-Bereitstellung reduziert diese Reibung direkt.
Automatisierte Anreizbindung: Coupons, Kredite und Referral-Beziehungen ohne Nutzereingabe
Automatisierte Parameterwiederherstellung macht manuelle Nutzereingaben überflüssig. Durch das Erfassen von Kampagnen-Token zum Zeitpunkt des Web-Klicks und deren Abruf beim ersten App-Start validiert und bindet die Anwendung Anreize programmatisch:
- E-Commerce-Rabatte: Willkommensgutscheine werden verifiziert und automatisch auf den Warenkorb des Nutzers angewendet.
- Referral-Beziehungen: Einladende-Eingeladene-Bindungen werden backend-seitig etabliert, ohne dass Nutzer manuell Codes austauschen müssen.
- Content Deep Linking: Streaming- oder Gaming-Apps leiten Nutzer direkt zu dem spezifischen Medien-Asset oder Event, das die Akquise ausgelöst hat.
Bewertung der Registrierungsabschlussrate bei parametrischer Installation
Wachstumsteams, die die Auswirkungen parametrischer Installation bewerten, überwachen die Registrierungsabschlussrate (
Durch die Beseitigung von Copy-Paste-Barrieren vereinfacht die automatisierte Parameterwiederherstellung das Onboarding und schafft eine messbare Möglichkeit,
Technische Mechanismen der verzögerten Parameterübergabe über App Stores
Überbrückung der App-Store-Black-Box: Wie Attribution-Server Web-Kontext zwischenspeichern
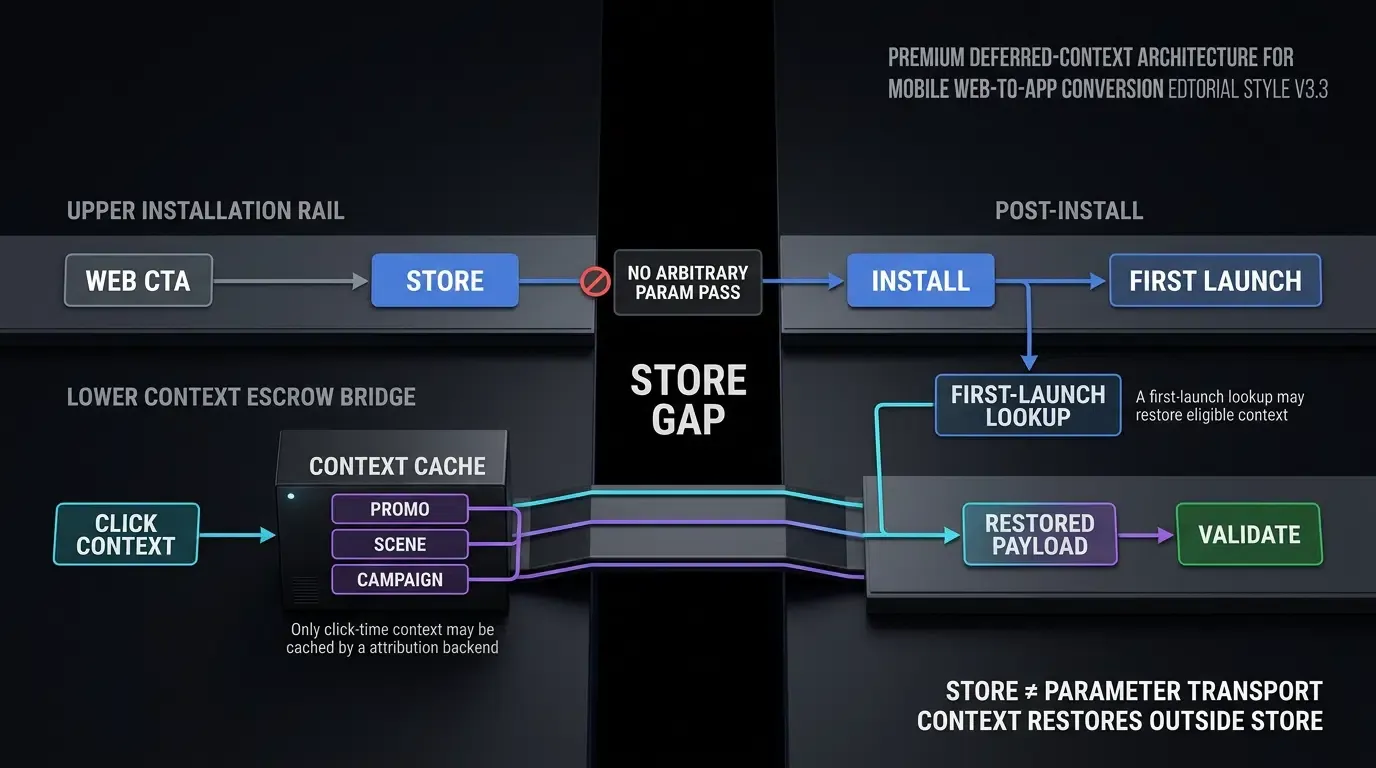
Das Übergeben von Parametern über einen App-Store-Download erfordert die Koordination zwischen clientseitigen Web-Skripten, Attribution-Backends und nativen mobilen SDKs. Da App Stores nicht erlauben, willkürliche Web-Query-Strings direkt in native App-Bundles zu übergeben, implementieren Attribution-Plattformen eine Architektur zur Kontext-Verknüpfung in zwei Phasen:
- Caching zum Klickzeitpunkt: Wenn ein Nutzer auf einen Web-zu-App-CTA auf einer H5-Landingpage klickt, verpackt das Web-JS-SDK die Query-Parameter zusammen mit nicht-sensiblem Gerätekontext (wie Plattform, Sprache und Netzwerk-Routing-Metadaten) und übermittelt das Payload an das Attribution-Backend.
- Abfrage beim Erststart: Nach der Installation initialisiert sich das native mobile SDK und sendet eine asynchrone Abfrage an das Attribution-Backend. Der Server gleicht die eingehende Start-Anfrage mit dem zwischengespeicherten Kontext vom Klickzeitpunkt ab und sendet das ursprüngliche Parameter-Payload an die native App zurück.
OpoInstall, eine Plattform für mobile Attribution und Deep Linking, verwaltet diesen durchgehenden Caching- und Auflösungs-Lebenszyklus für Android- und iOS-Plattformen.
Bewertung von Matching-Mechanismen: Google Play Install Referrer vs. Contextual Matching
Betriebssysteme und App-Marktplätze bieten unterschiedliche technische Mechanismen für die Parameterübertragung:
- Google Play Install Referrer API: Auf Android-Geräten, die über Google Play laden, können Entwickler die Google Play Install Referrer API nutzen. Wenn ein Werbelink den Nutzer zu Google Play leitet, enthält die URL einen
referrer-Query-Parameter. Nach der Installation fragt die native App die Play Services API ab, um Referrer-String, Klick-Zeitstempel und Installations-Zeitstempel abzurufen. - Contextual Matching: Auf Plattformen, auf denen direkte Store-Referrer-APIs nicht verfügbar sind (wie im Apple App Store), nutzen Attribution-Engines Algorithmen für kontextbezogenes Matching. Durch Korrelation des Web-Kontexts zum Klickzeitpunkt mit dem Startsignal nach der Installation innerhalb eines ephemeren Zeitfensters löst das System die Parameter-Payloads auf.
Datenschutz und Plattform-Compliance beim Parameterabruf
Das Routing über First-Party-Kontextparameter kann die Abhängigkeit von persistente Werbe-Identifikatoren (wie IDFA oder GAID) reduzieren. Compliance bestimmt sich jedoch nicht allein durch die Wahl des Identifikators oder die Länge des Matching-Fensters. Engineering-Teams müssen die tatsächlich erhobenen Daten, die Matching-Logik, Aufbewahrungsfristen, Empfänger, den Zweck, Einwilligungsanforderungen und aktuelle Plattform-Richtlinien (wie Apples App Tracking Transparency und Googles Privacy Sandbox) in ihren jeweiligen Rechtsräumen bewerten.
Implementierung reibungslosen Onboardings mit nativen SDK-Hooks
Strukturierung dynamischer Query-Strings für Marketingkampagnen und Referral-Loops
Um eine zuverlässige Parameterübertragung zu etablieren, müssen Marketing-Links standardisierten Query-Parameter-Schemata folgen. Ein robuster Web-zu-App-Query-String strukturiert Routing-Absichten, Anreiz-Token und Attribution-Tracking klar:
https://app.example.com/join?channelCode=google_ads&scene=checkout&promo_code=WELCOME50&target_id=SKU_9876&inviter_id=USR_88192
Sobald auf der Web-Landingpage erfasst, wird dieser Query-String vor der Übertragung an den Attribution-Server in ein strukturiertes Payload-Dictionary geparst.
Konfiguration des OpoInstall Web JS SDK für reibungslose Parameterbindung
Das OpoInstall Web JS SDK integriert sich in H5-Landingpages, um eingehende Query-Parameter automatisch zu erfassen. Wenn der Nutzer mit der Download-CTA-Schaltfläche interagiert, bindet das SDK das Parameter-Payload an den Download-Trigger:
- Es erfasst das vollständige Query-Parameter-Payload aus der URL.
- Es handhabt browserübergreifende Weiterleitungslogik über Safari, Chrome und eingebettete Webviews hinweg.
- Es sendet den Kontext an den Attribution-Server vor der Weiterleitung in den Store.
Lesen Sie die SDK-Integrationsdokumentation für vollständige Schnittstellenparameter und API-Spezifikationen.
Implementierung der Parameterabfrage beim App-Start
Um UI-Flackern während des Onboardings zu vermeiden, muss das native mobile SDK Parameter früh in der Startsequenz der Anwendung abfragen. Unter Android erfolgen Hooks für den Parameterabruf innerhalb der primären Activity oder Application-Klasse. Unter iOS werden Parameter-Listener innerhalb von didFinishLaunchingWithOptions oder dem Root-Scene-Controller initialisiert.
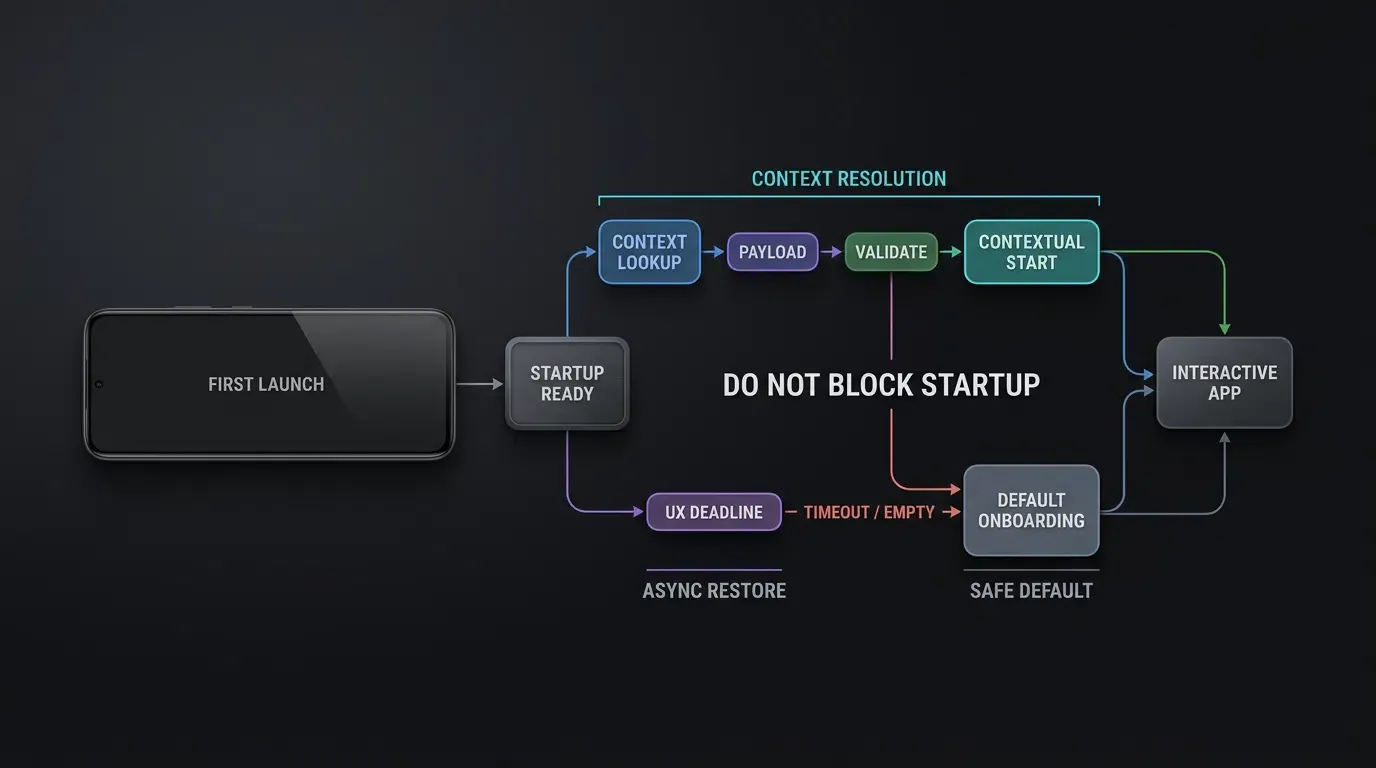
Der Parameterabruf erfolgt asynchron, um das UI-Rendering nicht zu blockieren. Anwendungen sollten einen unauffälligen Splash-Screen oder Ladeindikator anzeigen, während Parameter aufgelöst werden, um sicherzustellen, dass der Ziel-View-Controller flüssig rendert, sobald die Daten verifiziert sind.
Sanitisierung eingehender Payload-DTOs: Erzwingung strenger Fail-Closed-Validierung
In Übereinstimmung mit dem OWASP Mobile Application Security Testing Guide zur Handhabung unsicherer Deep Links müssen alle Daten, die über verzögerte Parameterabfragen abgerufen werden, als nicht vertrauenswürdige externe Eingaben behandelt werden.
Client-Anwendungen müssen eine strikte Fail-Closed-Validierung erzwingen:
- Schema-Allowlisting: Validieren, dass das zurückgegebene Payload nur autorisierte Schlüssel enthält (
scene,promo_code,target_id,inviter_id). - Szenenverifizierung: Prüfen, ob die angeforderte
scenemit einer genehmigten internen View-Controller-Allowlist übereinstimmt. - Datentyp-Beschränkungen: Längenbegrenzungen durchsetzen (z. B.
Zeichen) und alphanumerische Regex-Prüfungen auf alle Identifikator-Werte, bevor Rabatte angewendet oder Navigationsschritte ausgeführt werden. - Backend-Autorisierung & Replay-Schutz: Clientseitige Validierung bestimmt nur die Parsing-Gültigkeit; das Anwenden von Rabatten, Referral-Gutschriften oder Kontoverknüpfungen erfordert explizite backend-seitige Verifizierung des Kampagnenstatus, der Nutzerberechtigung und der Einmalverwendbarkeit.
Clientseitige Implementierung für Kontextabruf beim Erststart
Android SDK-Integration in Kotlin: Abrufen von Parametern via getInstallParam
Unter Android fragen Anwendungen verzögerte Installationsparameter über die getInstallParam-API ab. Die native Implementierung normalisiert das eingehende Payload, validiert Schema-Schlüssel gegen eine Allowlist, prüft die Aktionsberechtigung beim Backend und leitet den Nutzer zur Ziel-Onboarding-Szene.iOS SDK-Integration in Swift: Handhabung von Parametern via getInstallParmsCompleted
Unter iOS verarbeiten Anwendungen verzögerte Parameter über den getInstallParmsCompleted-Callback. Die Implementierung parst das normalisierte Payload, wendet Fail-Closed-Validierung an, führt Backend-Verifizierung durch und sendet UI-Updates auf dem Main Thread (DispatchQueue.main.async).
Die untenstehende Code-Implementierung demonstriert die Dual-Plattform-Integration zum Erfassen, Validieren und Anwenden verzögerter Installationsparameter in nativem Android (Kotlin) und iOS (Swift). Zertifizierte SDK-Binaries können über das OpoInstall SDK-Download-Center bezogen werden.
// Android: MainActivity.kt - Parameterabruf beim Erststart & reibungsloses Onboarding
// Referenz-Integrationsbeispiel. Paketnamen, Callback-Klassen, Initialisierungsreihenfolge
// und Runtime-Payload-Repräsentationen gegen die OpoInstall SDK Production-Release verifizieren.
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.ResultCallBack
import com.opoinstall.api.model.OpoData
import com.opoinstall.api.model.OpoError
import org.json.JSONObject

enum class OnboardingState {
    NOT_STARTED,
    FETCHING,
    PROCESSED
}

data class ValidatedOnboardingPayload(
    val scene: String,
    val promoCode: String,
    val targetId: String,
    val inviterId: String,
    val rawKeys: Set<String>
)

object OnboardingPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Daten-Repräsentationen (JSON String, Map oder JSONObject)
     * in ein kanonisches, App-eigenes Onboarding-Modell mit strikter Fail-Closed-Typprüfung.
     */
    fun normalize(rawPayload: Any?): ValidatedOnboardingPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Nicht unterstützter SDK-Payload-Typ: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: "onboarding_welcome"

        return ValidatedOnboardingPayload(
            scene = scene,
            promoCode = stringMap["promo_code"] ?: "",
            targetId = stringMap["target_id"] ?: "",
            inviterId = stringMap["inviter_id"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON-String-Parsing fehlgeschlagen", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            if (value !is String) {
                Log.w("PayloadAdapter", "Nicht-String-Payload-Wert für Schlüssel abgelehnt: $key")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Nicht-String-Schlüssel oder -Wert in Raw-Map abgelehnt: $key")
                null
            }
            map[key] = value
        }
        return map
    }
}

object OnboardingRouteValidator {
    private val allowedKeys = setOf("scene", "promo_code", "target_id", "inviter_id")
    private val allowedScenes = setOf("checkout", "promo_detail", "onboarding_welcome", "product_view")

    fun validate(payload: ValidatedOnboardingPayload): ValidatedOnboardingPayload? {
        // Schritt 1: Fail-Closed-Schlüsselvalidierung (unbekannte Payload-Schlüssel ablehnen)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Schritt 2: Ziel-Szene gegen Allowlist validieren
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Schritt 3: Längen- und alphanumerische Beschränkungen für Promo-Code und Identifikatoren durchsetzen
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.inviterId.isNotEmpty() && (payload.inviterId.length > 64 || !payload.inviterId.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    private var onboardingState = OnboardingState.NOT_STARTED

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Verzögerte Parameter beim App-Start mit State-Machine-Schutz abrufen
        if (onboardingState == OnboardingState.NOT_STARTED) {
            retrieveDeferredParameters()
        }
    }

    private fun retrieveDeferredParameters() {
        onboardingState = OnboardingState.FETCHING

        OpoInstall.getInstance().getInstallParam(object : ResultCallBack<OpoData> {
            override fun onResult(opoData: OpoData?) {
                onboardingState = OnboardingState.PROCESSED

                if (opoData == null) {
                    renderDefaultOnboarding()
                    return
                }

                val channelCode = opoData.channelCode ?: "organic"
                Log.i(TAG, "Attribution-Kanal aufgelöst: $channelCode")

                // Schritt 1: Vendor-SDK-Payload direkt via Adapter normalisieren
                val canonicalPayload = OnboardingPayloadAdapter.normalize(opoData.data)
                val validatedRoute = canonicalPayload?.let { OnboardingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // Schritt 2: Promo/Referral-Autorisierung auf Backend prüfen, bevor Rewards angewendet werden
                    BackendPromotionAuthorizer.verifyAndApplyPromotion(
                        promoCode = validatedRoute.promoCode,
                        inviterId = validatedRoute.inviterId,
                        targetScene = validatedRoute.scene
                    ) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeFrictionlessOnboarding(validatedRoute)
                            } else {
                                renderDefaultOnboarding()
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        renderDefaultOnboarding()
                    }
                }
            }

            override fun onError(error: OpoError?) {
                onboardingState = OnboardingState.PROCESSED
                Log.w(TAG, "Abruf der verzögerten Parameter fehlgeschlagen: ${error?.errorMsg}")
                runOnUiThread {
                    renderDefaultOnboarding()
                }
            }
        })
    }

    private fun executeFrictionlessOnboarding(route: ValidatedOnboardingPayload) {
        Log.i(TAG, "Verifizierte Promo angewendet: ${route.promoCode}, leite weiter zu: ${route.scene}")
        // Programmatisch verifizierten Coupon-Code anwenden und zum Ziel-View navigieren
    }

    private fun renderDefaultOnboarding() {
        Log.i(TAG, "Standard-Onboarding-Flow wird gerendert.")
        // Standard-Startansicht rendern
    }

    companion object {
        private const val TAG = "OnboardingPipeline"
    }
}

// App-spezifischer Backend-Autorisierungs-Platzhalter (kein OpoInstall SDK API)
object BackendPromotionAuthorizer {
    fun verifyAndApplyPromotion(
        promoCode: String,
        inviterId: String,
        targetScene: String,
        callback: (Boolean) -> Unit
    ) {
        // Production-Backend verifiziert Kampagnenablauf, Nutzerberechtigung und Idempotenz/Replay
        val isPromotionValid = true
        callback(isPromotionValid)
    }
}
// iOS: SceneDelegate.swift - Parameterabruf beim Erststart & reibungsloses Onboarding
// Referenz-Integrationsbeispiel. Paketnamen, Callback-Klassen und Methodensignaturen
// gegen die OpoInstall SDK Production-Release verifizieren.
import UIKit
import libOpoInstallSDK

enum OnboardingState {
    case notStarted
    case fetching
    case processed
}

struct ValidatedOnboardingPayload {
    let scene: String
    let promoCode: String
    let targetId: String
    let inviterId: String
    let rawKeys: Set<String>
}

class OnboardingPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Daten-Repräsentationen (Dictionary, JSON String oder benutzerdefiniertes Objekt)
     * in ein kanonisches, App-eigenes Onboarding-Modell mit strikter Fail-Closed-Typprüfung.
     */
    static func normalize(rawPayload: Any?) -> ValidatedOnboardingPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON-Deserialisierung fehlgeschlagen: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedOnboardingPayload? {
        // Fail-Closed: sicherstellen, dass alle Werte im Dictionary strikt Strings sind
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Nicht-String-Wert für Schlüssel abgelehnt: %@", key)
                return nil
            }
        }

        let scene = dict["scene"] as? String ?? "onboarding_welcome"
        let promoCode = dict["promo_code"] as? String ?? ""
        let targetId = dict["target_id"] as? String ?? ""
        let inviterId = dict["inviter_id"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedOnboardingPayload(
            scene: scene,
            promoCode: promoCode,
            targetId: targetId,
            inviterId: inviterId,
            rawKeys: keys
        )
    }
}

class OnboardingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "promo_code", "target_id", "inviter_id"]
    private static let allowedScenes: Set<String> = ["checkout", "promo_detail", "onboarding_welcome", "product_view"]

    static func validate(payload: ValidatedOnboardingPayload) -> ValidatedOnboardingPayload? {
        // Schritt 1: Fail-Closed-Schlüsselvalidierung (unbekannte Payload-Schlüssel ablehnen)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Schritt 2: Ziel-Szene gegen Allowlist validieren
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Schritt 3: Längen- und alphanumerische Beschränkungen für Promo-Code und Identifikatoren durchsetzen
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.inviterId.isEmpty {
            guard payload.inviterId.count <= 64, payload.inviterId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?
    private var onboardingState: OnboardingState = .notStarted

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // OpoInstall SDK initialisieren
        OpoInstallSDK.initWith(self)

        // Verzögerte Parameter bei initialem App-Start mit Idempotenz-Schutz abrufen
        if onboardingState == .notStarted {
            retrieveDeferredInstallationParameters()
        }
    }

    private func retrieveDeferredInstallationParameters() {
        onboardingState = .fetching

        OpoInstallSDK.defaultManager()?.getInstallParmsCompleted { [weak self] appData in
            guard let self = self else { return }
            self.onboardingState = .processed

            guard let data = appData, let rawPayload = data.data else {
                DispatchQueue.main.async {
                    self.renderDefaultOnboarding()
                }
                return
            }

            // Schritt 1: Vendor-SDK-Payload direkt via Adapter normalisieren
            guard let canonicalPayload = OnboardingPayloadAdapter.normalize(rawPayload: rawPayload),
                  let validatedRoute = OnboardingRouteValidator.validate(payload: canonicalPayload) else {
                DispatchQueue.main.async {
                    self.renderDefaultOnboarding()
                }
                return
            }

            // Schritt 2: Promo/Referral-Autorisierung auf Backend prüfen, bevor Rewards angewendet werden
            BackendPromotionAuthorizer.shared.verifyAndApplyPromotion(
                promoCode: validatedRoute.promoCode,
                inviterId: validatedRoute.inviterId,
                targetScene: validatedRoute.scene
            ) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeFrictionlessOnboarding(route: validatedRoute)
                    } else {
                        self.renderDefaultOnboarding()
                    }
                }
            }
        }
    }

    private func executeFrictionlessOnboarding(route: ValidatedOnboardingPayload) {
        NSLog("[SceneDelegate] Verifizierte Promo angewendet: %@, navigiere zu: %@", route.promoCode, route.scene)
        // Programmatisch Rabatt anwenden und zu Ziel-Onboarding-View-Controller wechseln
    }

    private func renderDefaultOnboarding() {
        NSLog("[SceneDelegate] Standard-Onboarding-Flow wird gerendert.")
        // Standard-Initial-View-Controller rendern
    }
}

// App-spezifischer Backend-Autorisierungs-Platzhalter (kein OpoInstall SDK API)
class BackendPromotionAuthorizer {
    static let shared = BackendPromotionAuthorizer()

    func verifyAndApplyPromotion(
        promoCode: String,
        inviterId: String,
        targetScene: String,
        completion: @escaping (Bool) -> Void
    ) {
        // Production-Backend verifiziert Kampagnenablauf, Nutzerberechtigung und Idempotenz/Replay
        let isPromotionValid = true
        completion(isPromotionValid)
    }
}
Management von Netzwerk-Timeouts und UI-Fallbacks bei Fehlern der Parameterauflösung
Netzwerklatenz oder schlechte Mobilfunkverbindung können den Parameterabruf verzögern. Produktions-Apps müssen eine UX-Deadline auf Anwendungsebene (typischerweise einige Sekunden) definieren, um Onboarding-Deadlocks zu vermeiden.
Wenn die Parameterabfrage ein Timeout erreicht oder ein leeres Payload zurückgibt:
- Fallback auf Standard-Onboarding: Die App rendert sofort das Standard-Onboarding oder den Home-Bildschirm, ohne die Nutzerinteraktion zu blockieren.
- Reibungslose Wiederholungen: Wenn das SDK verzögerte Wiederholungen unterstützt, konfigurieren Sie diese gemäß der vertraglich vereinbarten SDK-Version, ohne aktive Nutzer-Workflows zu unterbrechen.
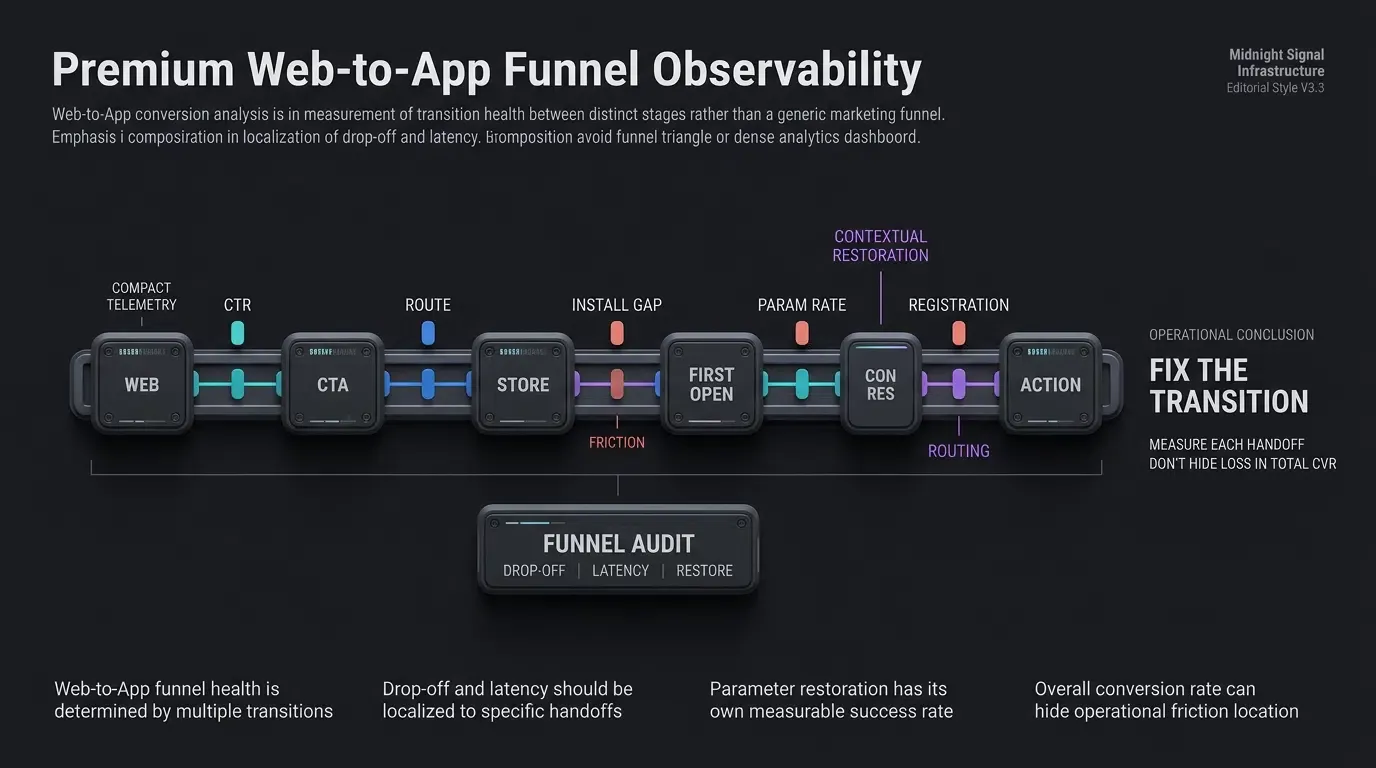
Web-zu-App-Funnel-Audit und Matrix zur Reibungsminderung
Umfassende Checkliste zur Funnel-Gesundheit Stufe für Stufe
Wachstumsteams, die Web-zu-App-Funnels optimieren, sollten jeden Übergangspunkt systematisch gegen Standard-Diagnoseindikatoren prüfen:
- Landingpage-Performance: Ladezeit der mobilen Seite prüfen und sicherstellen, dass CTAs deutlich über der „Fold“-Linie sichtbar sind.
- Link-Verifizierung: Bestätigen, dass Universal Links und App Links direkt routen, ohne Browser-Warnungen auszulösen.
- Store-Auslieferung: Testen, ob User-Agent-Erkennung Nutzer zum korrekten Plattform-Store führt.
- Parameterabruf: Initialisierung des SDKs prüfen, um sicherzustellen, dass Parameter innerhalb akzeptabler Timeout-Fenster auflösen.
- Onboarding-Automatisierung: Bestätigen, dass Rabatt-Token und Zielrouten nach der Backend-Verifizierung ohne manuelle Nutzeraufforderungen angewendet werden.
Audit von Abbruchtriggern und empfohlene Engineering-Maßnahmen
Die untenstehende Tabelle skizziert häufige Fehlermodi im 5-stufigen Web-zu-App-Conversion-Funnel, zusammen mit Diagnosepunkten und technischen Lösungen:
| Funnel-Stufe | Primäres operatives Ziel | Haupt-Reibungs-/Fehlermodus | Diagnoseindikator | Empfohlene Engineering-Maßnahme |
|---|---|---|---|---|
| 1. Web Landing | Engagement mit Werbeinhalten fördern | Nicht optimierte Ladezeit oder generisches Messaging | Hohe Web-Absprungrate | Schnell ladende Landingpages mit klaren Web-zu-App-CTAs implementieren |
| 2. Web CTA Tap | Deep Link oder Store-Weiterleitung auslösen | Nicht behandelter Browser-Popup oder blockierte Weiterleitung | Niedrige Klickrate (CTR) | Web-Weiterleitungs-Handler an explizite Nutzer-Klickereignisse binden |
| 3. Store Route | Nutzer an korrekten Plattform-Store liefern | Defekte Store-Weiterleitung oder falsche Plattform | Hoher Abbruch zwischen Klick und Installation | Automatisierte UA-basierte Weiterleitung zu App Store / Google Play implementieren |
| 4. Erststart | Zwischengespeicherte Parameter via SDK abrufen | Netzwerklatenz oder fehlende SDK-Initialisierung | Timeout beim Parameterabruf | SDK früh beim Start initialisieren und Status asynchron handhaben |
| 5. In-App Action | Registrierung oder Kauf abschließen | Erforderlichkeit eines manuellen Promo-Codes | Hohe Abwanderung nach Installation | Backend-verifizierte Rabatt-Token automatisch anwenden und zur Zielszene leiten |
Häufig gestellte Fragen (FAQ)
Wie eliminiert Deferred Deep Linking manuelle Promo-Codes?
Was sind die Hauptursachen für Abbrüche zwischen Web-Klicks und App-Installationen?
Wie handhaben Entwickler Timeouts beim Parameterabruf bei schlechter Netzverbindung?
Zusammenfassung und Entscheidungsrahmen
Die Optimierung des Web-zu-App-Conversion-Funnels erfordert die Beseitigung struktureller Reibungspunkte, die mobile Besucher dazu veranlassen, die Onboarding-Reise abzubrechen. Das Verlassen auf statische Store-Links und manuelle Promo-Code-Eingaben führt kognitive Barrieren ein, die die Conversion-Effizienz senken und Abbrüche beim Onboarding erhöhen können.
Durch den Einsatz einer automatisierten Parameter-Übergabepipeline – eine Kombination aus dynamischen Web-SDKs, verifiziertem Deep-Link-Routing und nativer Kontextwiederherstellung beim ersten App-Start – schaffen Wachstumsteams testbare Pfade vom ersten Web-Engagement zur In-App-Conversion. Ein rigoroses Audit jeder Funnel-Stufe stellt sicher, dass Marketing-Investitionen sich in engagierte, aktive native Nutzer übersetzen.
Um zu erfahren, wie Sie automatisierte Parameterinstallation implementieren und Ihre mobilen Funnels optimieren, prüfen Sie die SDK-Integrationsdokumentation, laden Sie die Client-Bibliotheken aus dem OpoInstall SDK-Download-Center, erkunden Sie die Implementierungsreferenz für mobile Attribution oder registrieren Sie Ihre Anwendung in der OpoInstall Entwicklerkonsole.
Zugehörige Materialien
-
Konzepte: Web-zu-App-Funnel, Deferred Deep Linking, Parametrische Installation, Reibungsloses Onboarding, Analyse von Funnel-Abbrüchen
-
Technologien: Google Play Install Referrer API, Apple Universal Links, Android App Links, OpoInstall Mobile SDK
-
Standards: IETF RFC 3986 Uniform Resource Identifier, W3C Web Application Metadata, OWASP Mobile Application Security Testing Guide (MASTG)
-
APIs: OpoInstall
getInstallParamAPI, AndroidInstallReferrerClient, iOSNSUserActivity -
Offizielle Dokumentation & Referenzen:
Share this article