Wie steigern Deep Links das Engagement in mobilen Apps? Deep Links fördern ein höheres App-Engagement, indem sie die Navigationsbarrieren senken und reaktivierte Nutzer direkt zu kontextuellen In-App-Zielen leiten – etwa zu verlassenen Warenkörben, personalisierten Angeboten oder spezifischen Inhalten. Dies macht manuelle In-App-Suchen überflüssig und schafft testbare Ansätze zur Verbesserung von Konversion und Kundenbindung.
App-Engagement umfasst die Häufigkeit, Tiefe und Dauer der Nutzerinteraktionen innerhalb einer mobilen Anwendung über deren gesamten Lebenszyklus. Der Einsatz kontextbezogener Deep Links in Remarketing-Kampagnen unterstützt das App-Engagement, indem er inaktive Nutzer von externen Web-, Messaging- und E-Mail-Touchpoints an generischen Startbildschirmen vorbei direkt zu gezielten In-App-Inhalten führt.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| App-Engagement | Die Tiefe und Häufigkeit der Nutzerinteraktionen in einer mobilen App über Zeit. | Nutzerbindung | Informationell / Kommerziell |
| Web-to-App | Der Prozess, Web-Besucher in native Ansichten einer mobilen App zu überführen. | Mobile Deep Linking | Informationell |
| Remarketing | Die strategische Methode, abgewanderte oder inaktive Nutzer durch gezielte Kampagnen erneut anzusprechen. | Lifecycle-Marketing | Informationell |
Warum kontextbezogenes Deep Linking die Remarketing-Hürden senkt
Die Ineffizienz statischer Botschaften: Wie Abbruch im Hauptmenü den Kampagnen-ROI schädigt
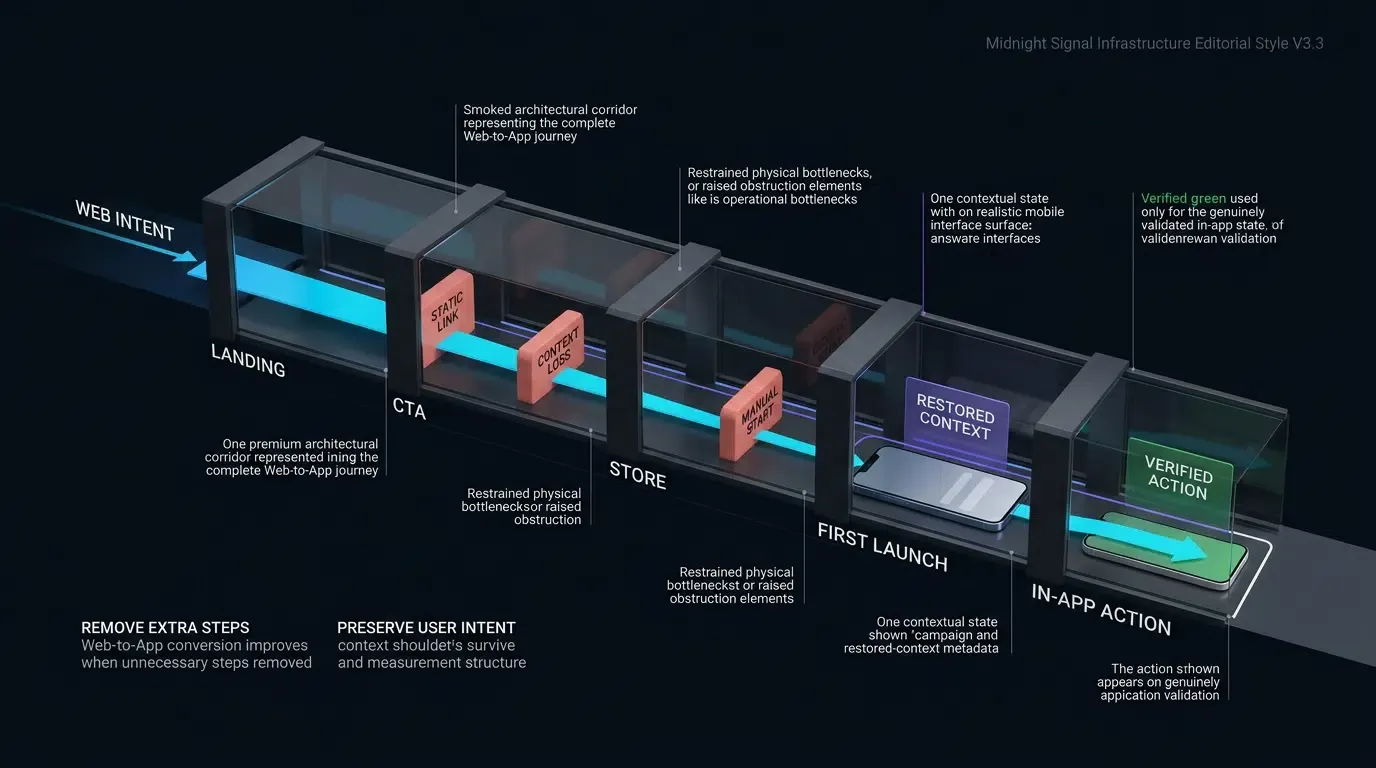
Mobile Marketingkampagnen leiden bei der Reaktivierung von abgewanderten oder inaktiven Nutzern oft unter niedrigen Konversionsraten. Ein Faktor für diese Minderleistung ist die Verwendung statischer, nicht-kontextueller Links in Remarketing-Nachrichten. Wenn eine E-Commerce-Plattform eine SMS mit einem Rabatt von 20 % auf einen zuvor betrachteten Artikel sendet, führt die Weiterleitung auf den generischen Startbildschirm der App oder die Produktseite im App Store zu unmittelbaren Reibungsverlusten.
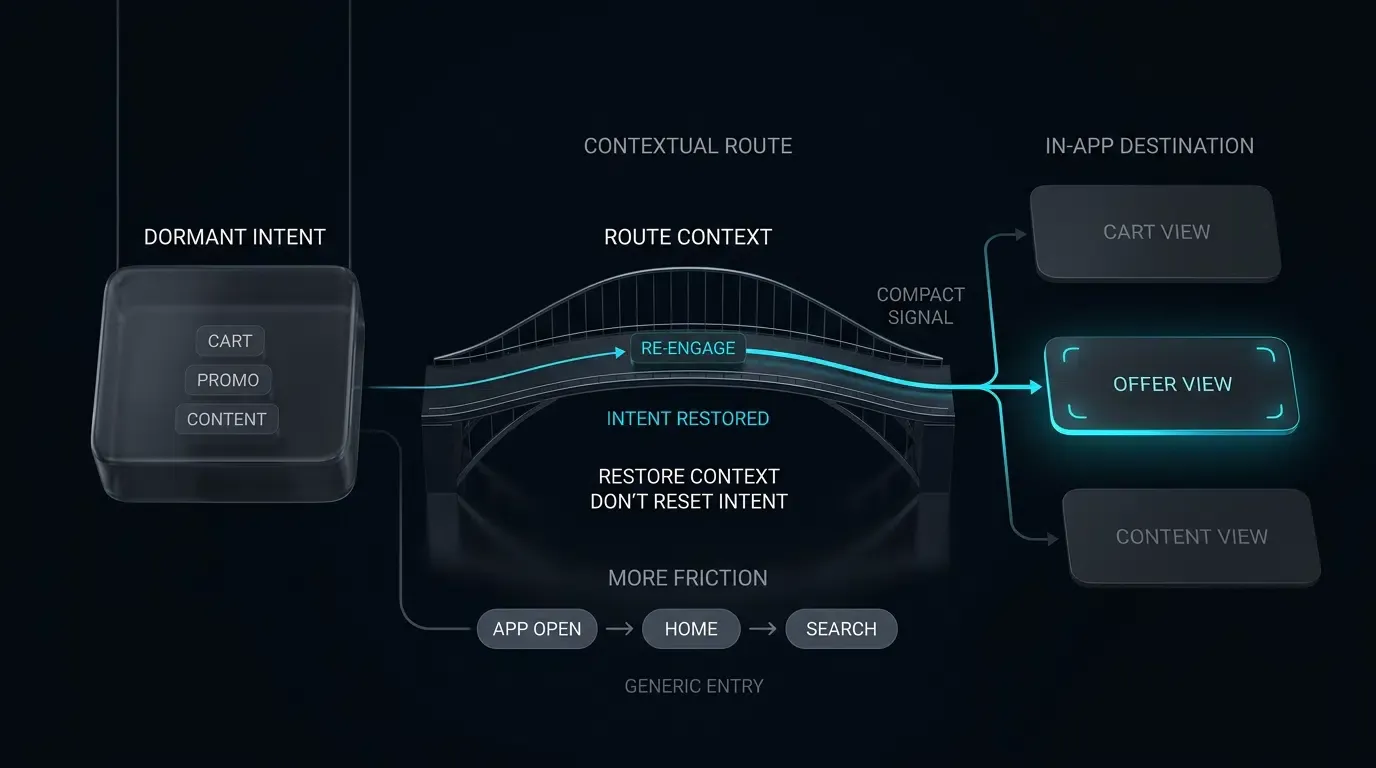
Nach dem Öffnen der App im Hauptmenü muss der Nutzer manuell durch komplexe Kategorien navigieren, Suchfelder lokalisieren und das in der Kampagne beworbene Produkt erneut finden. Jeder manuelle Navigationsschritt erhöht die kognitive Last und die Reibung, was die Wahrscheinlichkeit eines Abbruchs vor dem Checkout-Prozess steigert. Indem Wachstumsteams die Nutzer an generischen Einstiegspunkten absetzen, riskieren sie eine Verwässerung der Kampagnenrelevanz, steigende Akquisekosten (CAC) und eine verringerte betriebliche Effizienz ihrer Lifecycle-Marketing-Budgets.
Vom Broadcast-Retargeting zu intentionstreuen Deep Links
Zur Optimierung des Engagements können Wachstumsteams von generischem Broadcast-Messaging zu Architekturen mit intentionstreuem Deep Linking wechseln. Anstatt den gesamten Re-Engagement-Traffic als generische App-Starts zu behandeln, bettet kontextbezogenes Deep Linking spezifische Zielrouten und Parameter-Payloads direkt in die Kampagnen-URLs ein.
Wenn ein inaktiver Nutzer einen kontextbezogenen Link in einer E-Mail, SMS oder einem Web-Banner antippt, leitet das Betriebssystem die Anfrage direkt in die native Anwendung weiter, sofern verifizierte Links unterstützt werden. Das mobile SDK fängt die eingehende Intention ab, analysiert die eingebetteten Parameter (z. B. scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef) und navigiert den Nutzer automatisch zum entsprechenden Produkt- oder Checkout-Bildschirm. Openinstall, eine Plattform für mobile Attribution und Deep Linking, ermöglicht es Marketingteams, dynamische Routing-Links zu generieren, die externe Web- und Messaging-Touchpoints mit nativen In-App-Szenen verknüpfen.
Die Bewertung der „Time-to-Content“ als betriebliche Kennzahl für Re-Engagement-Trichter
Im Lifecycle-Marketing ist die Aufmerksamkeit der Nutzer sehr kurzlebig. Eine nützliche produktdefinierte Betriebskennzahl ist die Time-to-Content (
In nicht-kontextuellen Kampagnen wird
Wie Startbildschirm-Barrieren die Reaktivierungstrichter verschlechtern
Dekonstruktion des Abbruchs: Vom Kampagnenklick zur komplexen In-App-Suche
Um den operativen Wert des direkten Routings zu verstehen, sollte der Nutzerpfad zwischen Standard- und Deep-Link-Reaktivierungstrichtern verglichen werden:
-
Standard-Remarketing-Trichter (hohe Reibung):
- Auslöser: Nutzer tippt auf einen SMS-Werbelink für einen Artikel im verlassenen Warenkorb.
- Start: Betriebssystem öffnet die App; die App führt einen Kaltstart durch und lädt den Standard-Startbildschirm.
- Suche: Nutzer versucht, den vorherigen Warenkorb zu lokalisieren oder nutzt die In-App-Suche, um den Artikel zu finden.
- Abbruchpunkt: Wenn die Suche fehlschlägt oder die Navigation zu viele Schritte erfordert, verlässt der Nutzer die Sitzung.
- Ergebnis: Höheres Abbruchrisiko, entgangene Konversion, reduzierte Kampagneneffizienz.
-
Kontextbezogener Deep-Link-Trichter (reduzierte Reibung):
- Auslöser: Nutzer tippt auf einen verifizierten Universal Link oder App Link, der ein eingebettetes Routing-Token enthält.
- Start: Betriebssystem verifiziert die Domain-Zuordnung und öffnet direkt die native App.
- Routenextraktion: Das App-SDK fängt den Payload ab und leitet validierte Parameter an den Navigations-Router weiter.
- Direkte Zustellung: Die App lädt den vorbereiteten Checkout-Bildschirm mit dem angewendeten Werberabatt.
- Ergebnis: Sofortige Wertschöpfung, vereinfachter Konversionspfad, verbessertes Nutzererlebnis.
Bewahrung kontextueller Impulse: Routing zu Warenkörben, Rabatten und gespeicherten Zuständen
Inaktive Nutzer lassen sich am effektivsten reaktivieren, wenn sie mit personalisierten, hochrelevanten Inhalten angesprochen werden. Wichtige Re-Engagement-Szenarien, in denen Deep Linking die Absicht bewahrt:
- Warenkorb-Wiederherstellung: Routing von Nutzern direkt zu ihrem gespeicherten Warenkorb mit angewendeten Rabatt-Token unter Umgehung von Zwischenseiten des Produktkatalogs.
- Personalisierte Inhaltsempfehlungen: Weiterleitung von Streaming- oder Medien-Abonnenten direkt zu spezifischen Videoepisoden, Audiowiedergabelisten oder Nachrichtenartikeln.
- Zeitkritischer Event-Zugang: Routing von Gaming- oder Live-Event-Nutzern direkt zu aktiven Turnier-Lobbys oder zeitlich begrenzten Aktionsfenstern.
- Finanz- und Kontobenachrichtigungen: Übergang von Sicherheits-SMS-Benachrichtigungen direkt zu spezifischen Transaktionsverifizierungsbildschirmen nach sicherer biometrischer Authentifizierung.
Behandlung von Kaltstarts gegenüber Hintergrund-Wiederaufnahmen bei kanalübergreifenden Reaktivierungen
Mobile Betriebssysteme übermitteln Deep-Link-Payloads unterschiedlich, je nach Laufzeitstatus der Anwendung:
- Warme Wiederaufnahme (Hintergrundstatus): Die Anwendung ist aktuell im Systemspeicher angehalten. Wenn der Nutzer einen Deep Link antippt, bringt das Betriebssystem die vorhandene Aufgabe in den Vordergrund und übermittelt das URL-Ziel über Lifecycle-Delegates (
onNewIntentauf Android,scene(_:openURLContexts:)oderscene(_:continue:)auf iOS). Der App-Router wechselt den aktiven View Controller, ohne den Anwendungsstatus neu zu initialisieren. - Kaltstart (Beendeter Status): Der Anwendungsprozess läuft nicht. Das Betriebssystem weist Prozessspeicher zu, initialisiert Anwendungsklassen und übermittelt das Start-Ziel an die Root-Aktivität oder den Scene-Delegate. Die Client-Architektur muss den Routing-Payload während des ersten Starts erfassen und beibehalten, notwendige Abhängigkeitsinjektionen abschließen und zum Zielbildschirm navigieren, sobald die primäre UI-Hierarchie bereit ist.
Die Rolle von Deferred Deep Linking bei der Reaktivierung deinstallierter Nutzer
Eine kritische Herausforderung im Remarketing tritt auf, wenn ein inaktiver Nutzer die mobile Anwendung deinstalliert hat. Standard-Custom-URI-Schemata versagen auf deinstallierten Geräten vollständig und führen zu Browser-Fehlern.
Deferred Deep Linking behebt diese Einschränkung. Wenn ein Nutzer ohne App auf einen Kampagnenlink klickt, leitet die Routing-Engine den Browser zum entsprechenden App Store und erfasst gleichzeitig die Zielparameter auf dem Attributionsserver. Wenn der Nutzer die App zum ersten Mal herunterlädt und startet, fragt das Openinstall-SDK das Attributions-Backend ab, ruft die zwischengespeicherten Parameter ab und ermöglicht der App die Szenenwiederherstellung beim ersten Start, sofern dies vom eingesetzten Attributionssystem unterstützt und durch die Datenschutzrichtlinien der Plattform gestattet wird.
Architektonische Wege für Web-to-App, SMS und E-Mail-Remarketing
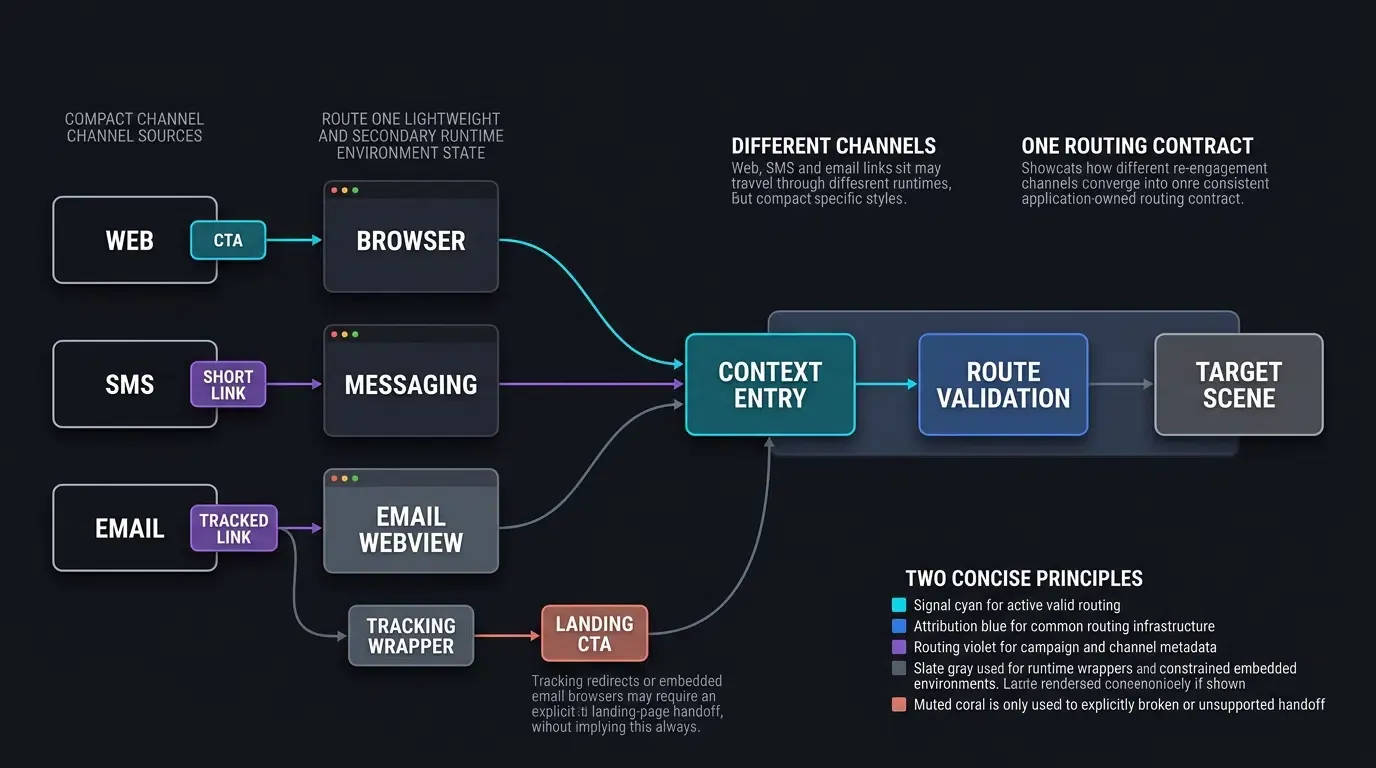
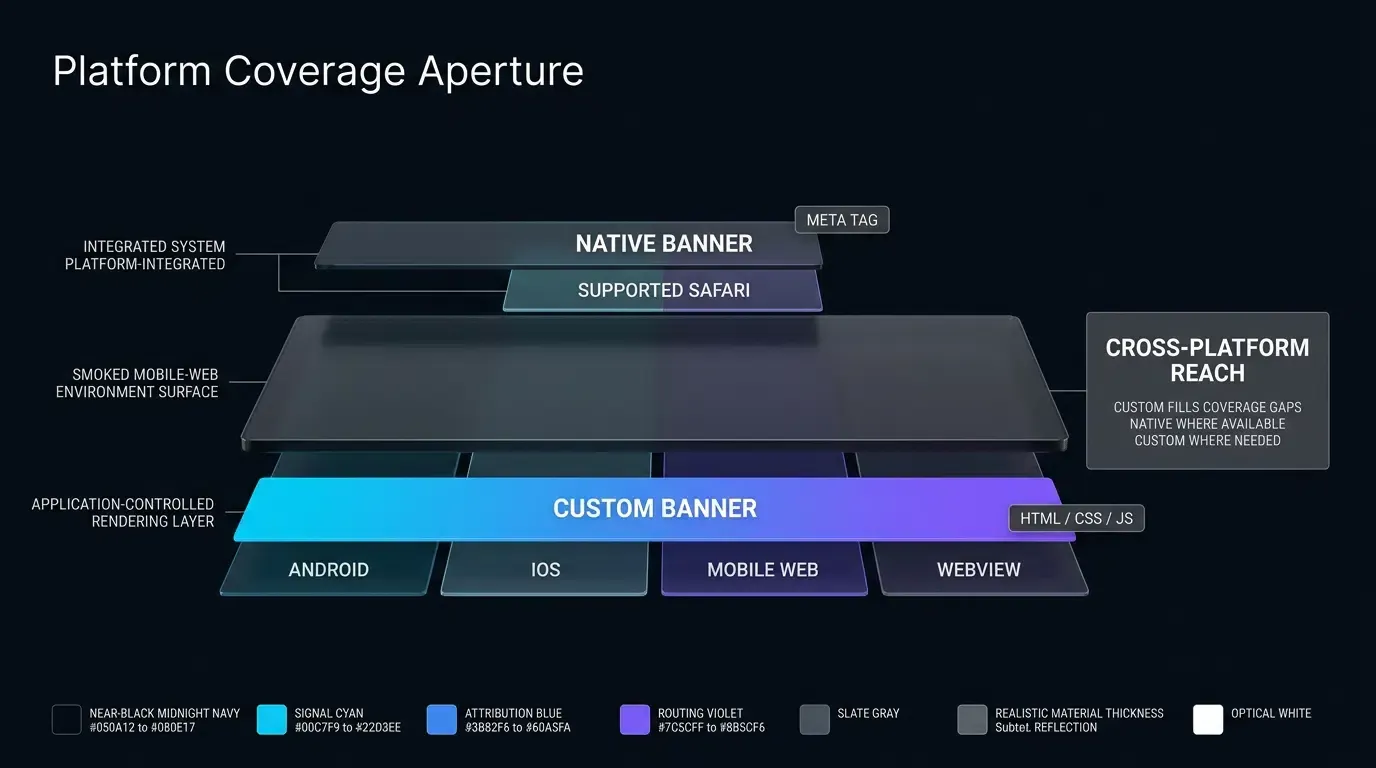
Web-to-App-Interzeption: Einsatz kontextbezogener Banner auf stark frequentierten mobilen Webseiten
Viele inaktive App-Nutzer interagieren über mobile Webbrowser (wie Safari oder Chrome) mit Marken, wenn sie bei Google suchen oder Social-Media-Links antippen. Wachstumsteams können kontextbezogenes Web-to-App-Routing auf mobilen Landingpages einsetzen, um diese Web-Besucher in die native App zu überführen.
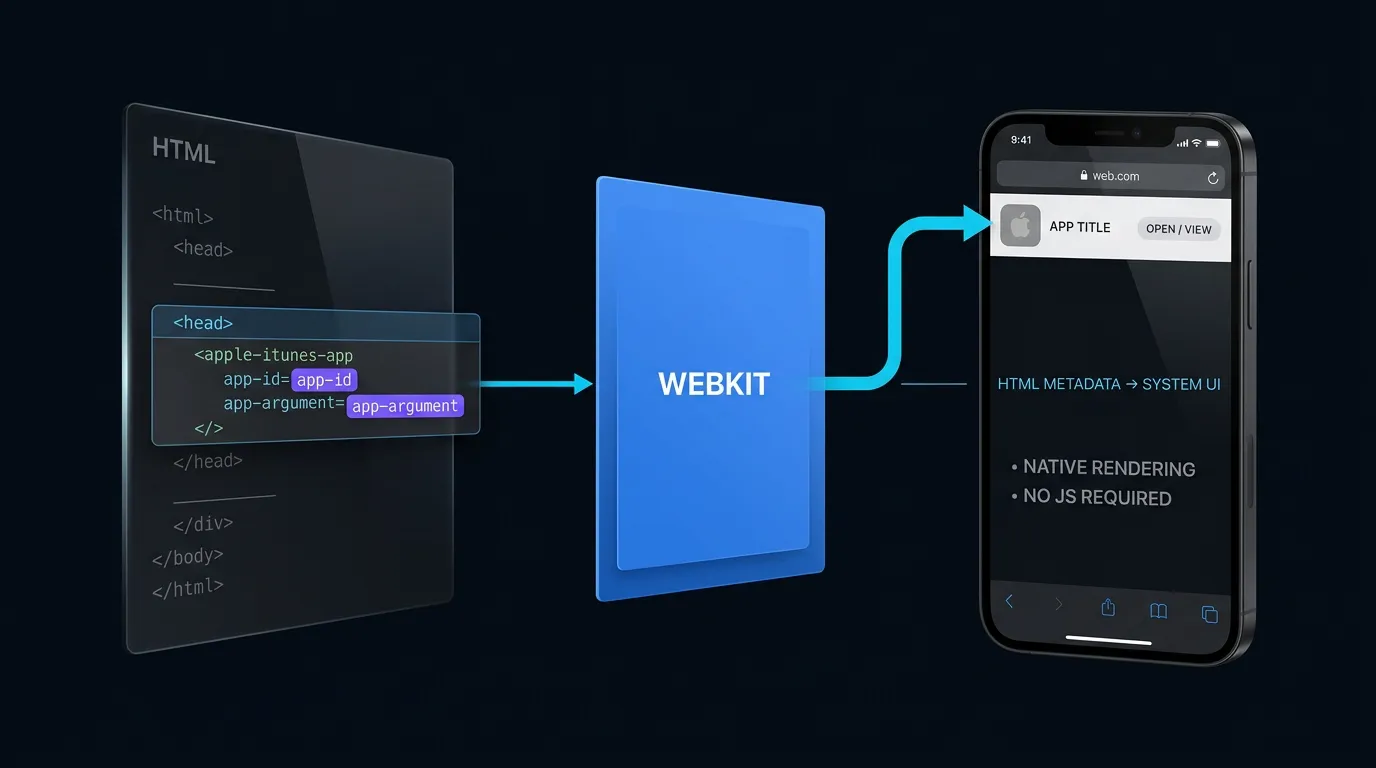
Mithilfe von Client-seitigem JavaScript oder dynamischen Smart App Banners erkennt die Webseite die mobile Umgebung und zeigt eine interaktive Aufforderung an. Wenn der Nutzer auf das Banner tippt, löst das Skript den nativen Universal Link oder App Link aus und überträgt den aktuellen Browserkontext (z. B. den betrachteten Produkt-SKU) in die native Anwendung.
SMS- und Messaging-Workflows: Kapselung von Deep Links in kurze Tracking-URLs
SMS und Direktnachrichtenkanäle (wie WhatsApp, Line oder RCS) stellen wichtige Remarketing-Touchpoints mit hoher Klickrate dar. Zeichenbeschränkungen und ästhetische Gründe erfordern jedoch, dass Marketingteams lange Parameterstrings in gebrandete Kurz-URLs (z. B. https://brand.link/spring24) kapseln.
Verwenden Sie nach Möglichkeit die verifizierte Universal-Link- oder Android-App-Link-Domain als nutzerseitiges Ziel. Falls eine Tracking- oder Kurzlink-Weiterleitungsebene erforderlich ist, validieren Sie das Verhalten der Weiterleitungskette gegenüber dem jeweiligen Ziel-Betriebssystem, Browser und Messaging-Runtime, anstatt davon auszugehen, dass eine HTTP-Weiterleitung zu einer verifizierten URL immer zu einem automatisierten nativen App-Aufruf führt.
E-Mail-Reaktivierung: Navigieren durch E-Mail-Client In-App-WebViews und Universal-Link-Handoffs
E-Mail-Remarketing führt durch E-Mail-Service-Provider (ESP) Klick-Tracking-Wrapper und In-App-Browser von Drittanbietern (wie die eingebetteten Browser in Gmail oder Outlook) architektonische Komplexität ein. Wenn ein ESP einen Deep Link in seine eigene Tracking-Weiterleitung einbettet, fehlt der benutzerdefinierten Tracking-Domain oft die Verifizierung für Apple Associated Domains oder Android Digital Asset Links, wodurch sich der Link in einem In-App-Browser öffnet, anstatt die App zu starten.
Wo Tracking-Wrapper oder eingebettete E-Mail-Browser direkte Universal-Link- oder App-Link-Übergaben verhindern, sollte eine explizite, vom Nutzer steuerbare „In App öffnen“-CTA auf einer verifizierten HTTPS-Landingpage bereitgestellt werden. Gehen Sie nicht davon aus, dass automatisierte Weiterleitungsketten oder Post-Load-Skripte native App-Starts in allen E-Mail-Client-Umgebungen erzwingen.
Absicherung dynamischer Routen-Token: Verhindern unbefugter Zugriffe auf private Nutzerinhalte
Deep-Link-Parameter stammen aus externen, benutzerzugänglichen Kanälen. Angreifer können URL-Parameter manipulieren, um unbefugten Zugriff auf eingeschränkte Ansichten zu erlangen (z. B. der Versuch, den Warenkorb eines anderen Nutzers einzusehen: ?cart_id=1024).
In Übereinstimmung mit dem OWASP Mobile Application Security Testing Guide zu unsicheren Deep Links dürfen Anwendungen niemals auf Deep-Link-Query-Strings für Authentifizierung oder Autorisierung vertrauen. Re-Engagement-Payloads sollten opake, kurzlebige Routen-Token anstelle von rohen Datenbank-IDs oder Sitzungsgeheimnissen übertragen. Die native Anwendung muss die authentifizierte Sitzung des Nutzers lokal validieren und beim Backend bestätigen, dass der aktive Nutzer berechtigt ist, auf die angeforderte Ressource zuzugreifen, bevor private Daten gerendert werden.
[Inaktiver Nutzer erhält Web-CTA / SMS / E-Mail-Link]
                       │
                       ▼
         [OS / Browser Link-Auflösung]
           ┌───────────┴───────────┐
           ▼                       ▼
    [App installiert]       [App nicht installiert]
           │                       │
           ▼                       ▼
    [Verifizierter App Link] [Web-Routing-Landingpage]
           │                       │
           ▼                       ▼
    [Direkter nativer Start] [Expliziter App-Store-Fallback]
           │                       │
           │                [Install & Erststart]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDK Parameter-Extraktion]
                       │
                       ▼
        [Eingabe-Bereinigung & Allowlist]
                       │
                       ▼
        [Server-Autorisierung & Statusprüfung]
           ┌───────────┴───────────┐
           ▼                       ▼
    [Ziel-Szene geladen]   [Sicherheits-Event / Home-Fallback]
Strukturierung dynamischer Routing-Payloads für personalisiertes Re-Engagement
Strukturierung von URL-Parametern für gängige Vertikale
Die Standardisierung von Payload-Schemata stellt eine saubere Trennung zwischen Netzwerk-Parsing und Anwendungsnavigation sicher. Gängige Parameter-Schemata über primäre Branchen-Vertikale hinweg:
- E-Commerce:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - Fintech:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - Streaming & Medien:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - Gaming:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
Durchsetzung von Datentyp-Validierung, Zeichen-Whitelists und Ablaufzeitstempeln
Um Parser-Missbrauch, Injektionsrisiken, fehlerhafte Routing-Eingaben und Ressourcenerschöpfungs-Edge-Cases durch Deep Links zu reduzieren, müssen eingehende Parameter-Strings vor der Verarbeitung streng validiert werden:
- Alphanumerische Allowlisting: Erzwingen Sie Filterung durch reguläre Ausdrücke bei Identifikatoren (z. B.
^[A-Za-z0-9_-]{1,64}$) und verwerfen Sie Payloads, die Steuerzeichen, Anführungszeichen oder Skript-Tags enthalten. - Routen-Token-Verifizierung: Beschränken Sie Routen-Token auf opake, einmal verwendbare Strings, die strengen Längenbeschränkungen unterliegen (z. B. 16 bis 128 Zeichen), und validieren Sie Ablaufzeitstempel auf dem Backend vor der Routenausführung.
Trennung von Routing-Identifikatoren und Nutzer-Authentifizierungsdaten
Unter keinen Umständen sollten Deep-Link-URLs Nutzerpasswörter, ungehashte API-Schlüssel oder langlebige Authentifizierungs-Token übertragen. Wenn ein Nutzer auf einem gemeinsam genutzten Gerät auf einen E-Mail-Link tippt, schafft die Offenlegung von Sitzungs-Token in der URL schwerwiegende Sicherheitslücken für Kontoübernahmen.
Deep Links sollten nur die Routing-Intention (welche Inhalte angezeigt werden sollen) enthalten. Die native App muss die Nutzeridentität unabhängig aus ihrem sicheren lokalen Berechtigungsspeicher (wie iOS Keychain oder Android Keystore) abrufen und die Sitzung mit dem Backend authentifizieren, bevor nutzerspezifische Kontodaten angezeigt werden.
Einbindung kontextueller Attributions-Token mit Openinstall
Um zu bewerten, welche Remarketing-Kanäle den höchsten ROI bei der Reaktivierung generieren, müssen Lifecycle-Teams In-App-Konversionen spezifischen Kampagnen zuordnen.
Openinstall integriert Parameter-Extraktion mit kanalübergreifender Attribution. Wenn ein Nutzer über einen Deep Link in die App gelangt, erfasst das SDK den Kanalcode, den Kampagnenidentifikator und den benutzerdefinierten Payload, überträgt Attributionssignale an die Konsole und macht den Payload für den lokalen App-Router zugänglich. Lesen Sie die SDK-Integrationsdokumentation für technische Spezifikationen zur Payload-Struktur und Event-Bindung.
Client-seitige Implementierung für die sichere Handhabung von Wakeup-Parametern
Android Intent-Interzeption in Kotlin: Verwaltung von onCreate- und onNewIntent-Lifecycles
Unter Android sollte die Deep-Link-Intent-Verarbeitung in onCreate für neu erstellte Aktivitäten und in onNewIntent implementiert werden, wenn Ihre Aktivitäts- oder Aufgabenkonfiguration eine vorhandene Aktivitätsinstanz wiederverwendet. Die Implementierung muss den eingehenden URI oder SDK-Payload extrahieren, Datentypen normalisieren, eine Fail-Closed-Validierung erzwingen und die Backend-Autorisierung verifizieren, bevor die UI-Navigation ausgelöst wird.
iOS Universal-Link-Verarbeitung in Swift: Implementierung von UIWindowSceneDelegate-Kontinuationen
In szenenbasierten iOS-Apps werden Universal Links über connectionOptions.userActivities beim Kaltstart und scene(_:continue:) übermittelt, wenn die App bereits läuft oder pausiert ist. Die Implementierung validiert die eingehende NSUserActivity, delegiert die Attributionsbehandlung an das SDK und extrahiert den Payload über den Wakeup-Listener des SDKs, wobei die Payload-Repräsentation normalisiert wird, bevor die Route an den UI-Haupt-Thread gesendet wird.
Die unten aufgeführte technische Implementierung demonstriert die Dual-Plattform-Integration für das Erfassen, Validieren und Routen von Re-Engagement-Deep-Links in nativem Android (Kotlin) und iOS (Swift). Zertifizierte SDK-Binärdateien und Engine-Plugins können über das Openinstall SDK-Download-Center heruntergeladen werden.
// Android: MainActivity.kt - Re-Engagement Intent Verarbeitung & Routen-Validierungs-Gate
// Referenz-Integrationsbeispiel. Paketnamen, Callback-Klassen, Initialisierungsreihenfolge,
// Wakeup-Methoden und die exakte Laufzeitrepräsentation von appData.data gegenüber dem Produktions-Openinstall SDK-Release verifizieren.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Datenrepräsentationen (JSON String, Map oder JSONObject)
     * in ein kanonisches, anwendungseigenes Payload-Modell mit strenger Fail-Closed-Typprüfung.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Nicht unterstützter SDK-Payload-Typ: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // Erfordert nicht-leere Szenen- und Token-Identifikatoren
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON-String-Parsing fehlgeschlagen", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Fail-closed: Nicht-String-Typen ablehnen, um Typprüfungs-Exploits zu verhindern
            if (value !is String) {
                Log.w("PayloadAdapter", "Abgelehnter Nicht-String-Payload-Wert für Key: $key")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Abgelehnter Nicht-String-Key oder Wert in Raw-Map: $key")
                null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // Schritt 1: Strenge Fail-Closed-Key-Validierung (unbekannte Payload-Keys ablehnen)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Schritt 2: Validierung der Szene gegen eine strenge Allowlist (Übereinstimmung mit allen dokumentierten vertikalen Schemata)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Schritt 3: Erzwingen von alphanumerischen und Längenbegrenzungen für Ziel-Identifikator
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // Schritt 4: Validierung des Routen-Token-Formats (opakes, einmal verwendbares Autorisierungs-Token)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // Schritt 5: Validierung der optionalen UTM-Quelle, falls vorhanden
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Kaltstart-Re-Engagement-Intent verarbeiten
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Warme-Wiederaufnahme-Re-Engagement-Intent verarbeiten, wenn Aktivität basierend auf launchMode/Aufgabenkonfiguration wiederverwendet wird
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // Schritt 1: Vendor SDK Payload in kanonisches DTO mit strenger Typprüfung normalisieren
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("Fehlerhaftes oder nicht lesbares Payload-Format.") }
                    return
                }

                // Schritt 2: Nicht vertrauenswürdige Payload-Daten mit strengen Fail-Closed-Prüfungen validieren
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // Schritt 3: Server-Autorisierung und Ressourcenverfügbarkeit verifizieren
                    // Hinweis: Authentifizierte Nutzersitzung wird vom App-Status geliefert, NICHT von der URL; routeToken ist eine opake Referenz
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Angeforderter Artikel oder Aktion ist nicht länger verfügbar.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Nicht autorisierte oder ungültige Re-Engagement-Anfrage.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "Navigation zum Re-Engagement-Ziel: ${route.scene}, ID: ${route.targetId}")
        // An internen Navigations-Controller senden
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Sicherer Fallback zum Home-Bildschirm: $reason")
        // Nutzerhinweis anzeigen und zur Standard-Startansicht navigieren
    }
}

// App-spezifischer Backend-Autorisierungs-Platzhalter (keine Openinstall SDK API)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Platzhalter: Produktions-Backend muss authentifizierte Nutzerbindung, Token-Ablauf, Zielressourcenbindung und Einmalverwendung/Replay-Status validieren
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - Universal Link Verarbeitung & Routen-Validierungs-Gate
// Referenz-Integrationsbeispiel. Paketnamen, Callback-Klassen, Initialisierungsreihenfolge,
// Wakeup-Methoden und die exakte Laufzeitrepräsentation von appData.data gegenüber dem Produktions-Openinstall SDK-Release verifizieren.
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Datenrepräsentationen (Dictionary, JSON String oder benutzerdefiniertes Objekt)
     * in ein kanonisches, anwendungseigenes Payload-Modell mit strenger Fail-Closed-Typprüfung.
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON-Deserialisierung fehlgeschlagen: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // Fail-closed: sicherstellen, dass alle im Dictionary vorhandenen Werte strikt Strings sind
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Abgelehnter Nicht-String-Wert für Key: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // Schritt 1: Strenge Fail-Closed-Key-Validierung (unbekannte Payload-Keys ablehnen)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Schritt 2: Validierung der Szene gegen eine strenge Allowlist (Übereinstimmung mit allen dokumentierten vertikalen Schemata)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Schritt 3: Erzwingen von alphanumerischen und Längenbegrenzungen für Ziel-Identifikator
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Schritt 4: Validierung des Routen-Token-Formats (opakes, einmal verwendbares Autorisierungs-Token)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // Schritt 5: Validierung der optionalen UTM-Quelle, falls vorhanden
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // Openinstall SDK initialisieren
        OpoInstallSDK.initWith(self)

        // Kaltstart via Universal Link handhaben
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Warme Wiederaufnahme via Universal Link handhaben
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate Wakeup-Callback
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // Schritt 1: Vendor SDK Payload-Repräsentation in kanonisches DTO mit strenger Typprüfung normalisieren
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Nicht erkanntes oder ungültiges Payload-Datenformat")
            }
            return
        }

        // Schritt 2: Nicht vertrauenswürdige Payload-Daten mit Fail-Closed-Prüfungen validieren
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // Schritt 3: Server-Autorisierung und Ressourcenstatus unter Verwendung einer authentifizierten App-Sitzung validieren
            // Hinweis: Authentifizierte Nutzersitzung wird vom App-Status geliefert, NICHT von der URL; routeToken ist eine opake Referenz
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "Ressource abgelaufen oder nicht autorisiert")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Fehlerhafter oder nicht autorisierter Routen-Payload")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] Navigation zur Ziel-Szene: %@, ID: %@", route.scene, route.targetId)
        // Internen View-Controller-Übergang ausführen
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Sicherer Fallback zum Home-Bildschirm: %@", reason)
        // Hinweis anzeigen und zum Root-View-Controller routen
    }
}

// App-spezifischer Backend-Autorisierungs-Platzhalter (keine Openinstall SDK API)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Platzhalter: Produktions-Backend muss authentifizierte Nutzerbindung, Token-Ablauf, Zielressourcenbindung und Einmalverwendung/Replay-Status validieren
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
Graceful Degradation: Verwaltung veralteter Kampagnen, abgelaufener Angebote und ausverkaufter Artikel
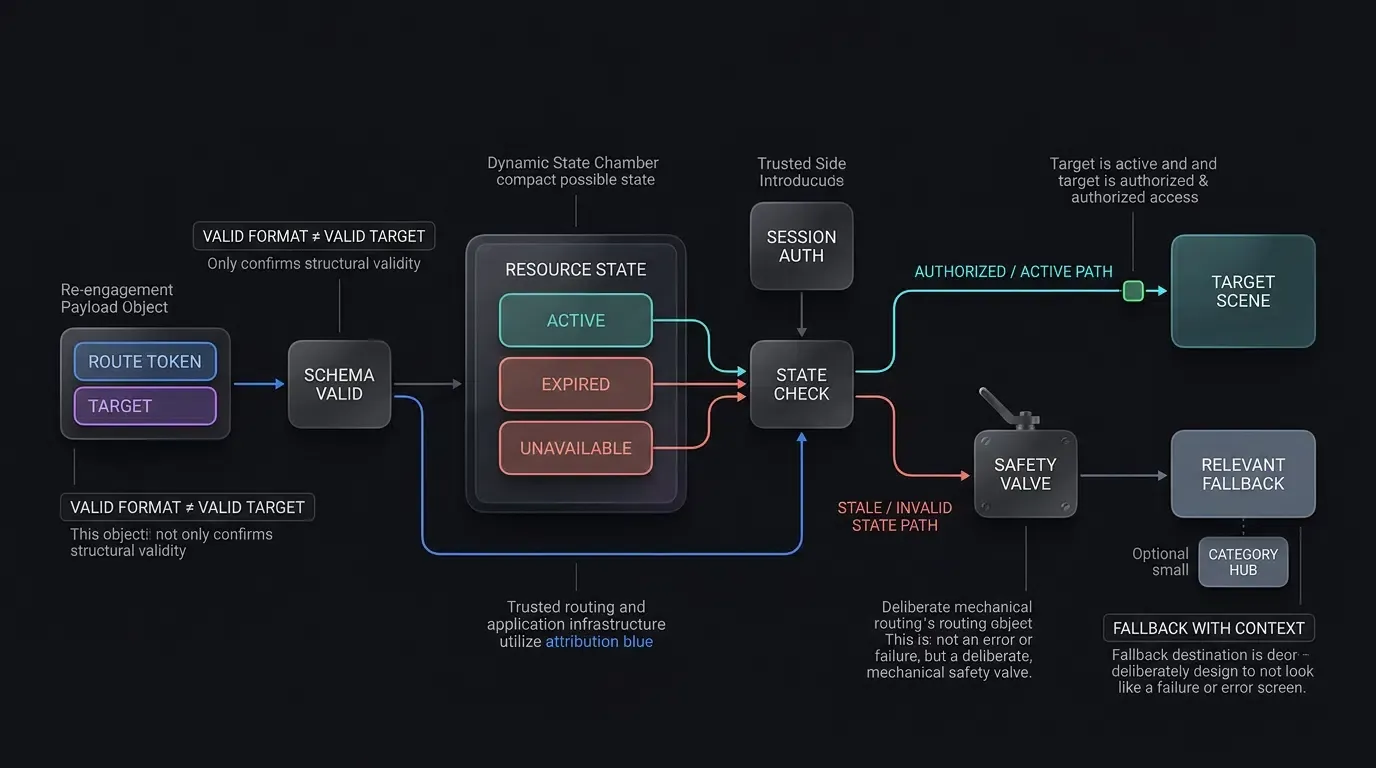
In schnelllebigen Marketingumgebungen klicken Nutzer häufig Tage oder Wochen nach Ablauf eines Angebots auf Remarketing-Links. Wenn eine Anwendung versucht, ein abgelaufenes Angebot oder einen gelöschten Artikel ohne Statusvalidierung zu laden, stößt der Nutzer auf eine leere Ansicht oder einen unkontrollierten Absturz.
Produktionsarchitekturen erzwingen ein zweistufiges Fallback-Gate:
- Client-seitige Schema-Verifizierung: Wenn die Payload-Struktur fehlerhaft ist oder unbefugte Keys enthält, leitet die App sofort zum Standard-Startbildschirm weiter.
- Server-seitige Status-Verifizierung: Wenn das Schema gültig ist, die zugrunde liegende Ressource jedoch nicht verfügbar ist (z. B. ein Blitzverkauf ist beendet), zeigt die App ein informatives Hinweis-Modal (z. B. „Dieses Angebot ist abgelaufen, aber sehen Sie sich unsere heutigen Top-Angebote an“) und leitet den Nutzer fließend zum aktiven Kategorie-Hub weiter.
Messung von App-Engagement und Reaktivierungstrichter-Leistung
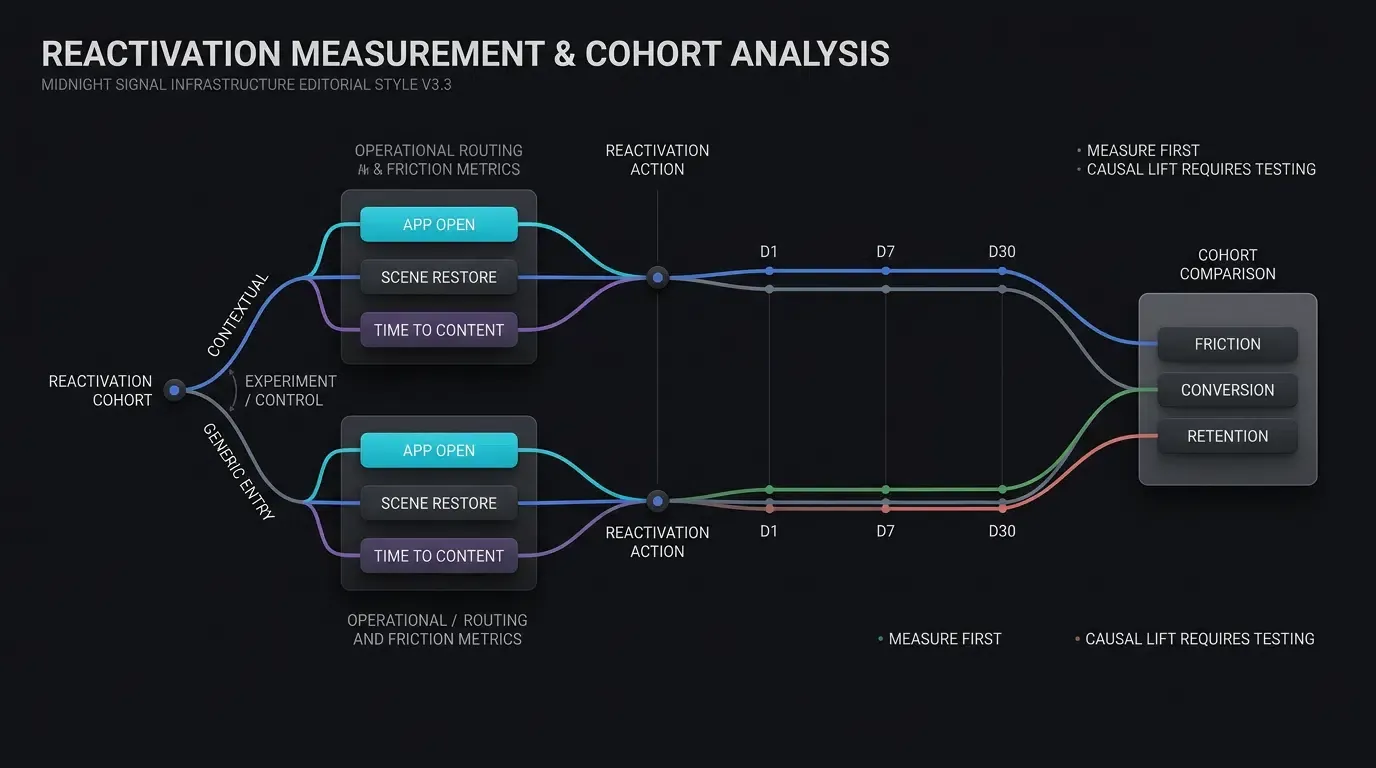
Wichtige Telemetrie-Kennzahlen für Re-Engagement-Kampagnen
Um Remarketing-Trichter empirisch zu bewerten, verfolgen Wachstumsteams die Leistung über vier primäre Telemetrie-Gates:
- Click-to-App-Open Rate (CAOR): Der Anteil der nachverfolgten Remarketing-Link-Klicks, die zu einem verifizierten nativen App-Start führen.
- Szenen-Wiederherstellungsrate: Der Prozentsatz der per Deep-Link geöffneten Apps, die die Ziel-Szene erfolgreich auflösen und rendern, ohne auf den Home-Lobby-Fallback zurückzugreifen.
- Reaktivierungs-Konversionsrate (RCR): Der Anteil der reaktivierten Nutzer, die innerhalb des vordefinierten Attributionsfensters der Kampagne (z. B. 24 Stunden) eine Core-Down-Funnel-Aktion abschließen (z. B. Bestellung aufgeben, Level abschließen oder abonnieren).
- Time-to-Content (
): Die durchschnittlichen Sekunden vom Klick bis zur aktiven Szenenanzeige, überwacht als operative Reibungskennzahl.
Kohorten-Bindungs-Auditierung: Bewertung von D1-, D7- und D30-Bindungskurven für reaktivierte Nutzer
Die Messung sofortiger Konversionen reicht nicht aus; Lifecycle-Teams müssen prüfen, ob reaktivierte Nutzer langfristig aktiv bleiben. Mithilfe von Kohortenanalyse gruppieren Datenteams reaktivierte Nutzer nach Kampagnenquelle und verfolgen deren Bindungskurven über die Benchmarks von Tag 1, Tag 7 und Tag 30:
Reaktivierte Kohorten, die kontextbezogenes Deep Linking erhalten, können mit Kohorten vergleichen werden, die einen generischen Einstieg nutzen, um festzustellen, ob direktes Szenen-Routing in einem bestimmten Produkt mit einer höheren D7- oder D30-Bindung assoziiert ist.
Illustrative Routing-Merkmale und Re-Engagement-Kanal-Matrix
Die nachstehende Tabelle bietet einen qualitativen Vergleich primärer Re-Engagement-Kanäle hinsichtlich technischer Reibung und operativer Hypothesen:
| Re-Engagement-Kanal | Primärer Transportmechanismus | Nutzerinteraktionspfad | Mess-Hypothese | Primäres technisches Risiko |
|---|---|---|---|---|
| Generische Push | Direkter App-Start | Öffnet den Haupt-Startbildschirm | Baseline-Engagement ohne kontextuelles Routing testen | Abbruch im Hauptmenü |
| Kontextueller SMS-Link | Verifizierter Universal / App Link | Direktes In-App-Szenen-Routing | Testen, ob direktes Szenen-Routing Checkout-Reibung senkt | Veralteter / abgelaufener Aktionslink |
| E-Mail-Remarketing | HTTPS Tracking-URL | Web-Landing oder In-App-Browser | Tracking-Wrapper- und eingebettete Webview-Routing-Verluste messen | In-App-Browser-Link-Unterdrückung |
| Web-to-App-Banner | Dynamisches kontextuelles Banner | Interaktiver Button-Klick | Handoff-Konversion nach Browser und Laufzeit messen | Browser Same-Domain-Navigation |
Häufig gestellte Fragen (FAQ)
Wie verbessern Deep Links die Bindungsraten inaktiver Nutzer?
Was passiert, wenn ein inaktiver Nutzer nach der Deinstallation der App auf einen Deep Link klickt?
Wie sollten Apps mit Deep Links umgehen, die auf abgelaufene Angebote oder ausverkaufte Artikel verweisen?
Zusammenfassung und Entscheidungsrahmen
Die Optimierung des Engagements mobiler Apps erfordert die Beseitigung der Reibung zwischen der Reaktivierungsabsicht eines Nutzers und der In-App-Wertschöpfung. Das Vertrauen auf Weiterleitungen zum generischen Startbildschirm schafft unnötige Barrieren, die die Remarketing-Effizienz untergraben und die Abbruchraten erhöhen können.
Durch den Einsatz kontextbezogener Deep Links über Web-, SMS- und E-Mail-Touchpoints schaffen Wachstumsteams direkte Pfade in native App-Szenen. Die Implementierung robuster Server-seitiger Autorisierungs-Gates, Eingabebereinigung und Graceful-Fallbacks stellt sicher, dass Re-Engagement-Kampagnen über alle Nutzersegmente hinweg zuverlässig und sicher funktionieren. Verbesserungen der langfristigen Bindung und Kampagnen-ROI-Gewinne sollten empirisch durch titelspezifische Kohortenexperimente validiert werden.
Um zu erfahren, wie Sie kontextbezogenes Deep Linking und Parameter-Routing über Ihre Growth-Trichter hinweg einsetzen können, lesen Sie die SDK-Integrationsdokumentation, laden Sie die Client-Bibliotheken über das Openinstall SDK-Download-Center herunter, erkunden Sie die Implementierungsreferenz für mobile Attribution oder registrieren Sie Ihre Anwendung in der Openinstall-Entwicklerkonsole.
Zugehörige Materialien
-
Konzepte: App-Engagement, Nutzerreaktivierung, Szenenwiederherstellung, Kohortenanalyse, Remarketing-Trichter
-
Technologien: Universal Links, Android App Links, Deferred Deep Linking, W3C Page Visibility API
-
Standards: IETF RFC 3986 Uniform Resource Identifier, Apple Associated Domains Spezifikation, Android Digital Asset Links Protokoll, OWASP Mobile Application Security Testing Guide (MASTG)
-
APIs: Openinstall Dynamic Routing API, Android getIntent Intent-Verarbeitung, iOS continueUserActivity Delegate
-
Offizielle Dokumentation & Referenzen:
Share this article