¿Cursor lanza aplicaciones en vivo? El 5 de noviembre de 2026, Cursor lanzó oficialmente la función Cursor Build Live Apps, que permite a los usuarios con planes de pago que tienen habilitados los Agentes en la Nube crear, alojar y compartir aplicaciones web en vivo directamente desde instrucciones en lenguaje natural. Si bien los asistentes de programación con IA han abaratado el costo de escribir software, Cursor señaló que la mayoría de las herramientas generadas por los usuarios nunca salen de localhost porque configurar el alojamiento, las bases de datos, la autenticación y la seguridad sigue siendo un obstáculo manual. A través de esta actualización, un agente en la nube estructura la aplicación web, aprovisiona una base de datos PostgreSQL cuando es necesario, configura la autenticación de inicio de sesión único (SSO), ejecuta verificaciones de seguridad previas a la publicación en la plataforma y despliega el proyecto en una URL compartible sin requerir una configuración manual de la infraestructura.
De Localhost a Producción: Lo que Ofrece Cursor Build Live Apps
De un Vistazo
- Alcance del Lanzamiento: Lanzado el 5 de noviembre de 2026 para todos los planes de pago de Cursor con Agentes en la Nube habilitados; la función requiere ejecución en la nube y no se ejecuta en agentes locales.
- Pila Administrada: Estructura automáticamente aplicaciones web, aprovisiona bases de datos PostgreSQL cuando es necesario, configura la autenticación SSO de Cursor y realiza el despliegue en un alojamiento en la nube administrado.
- Gobernanza y Compartición: Ejecuta verificaciones de línea base obligatorias y revisiones de seguridad de agentes configurables antes de publicar, requiere inicio de sesión en Cursor para aplicaciones privadas y visibles para el equipo, deshabilita la compartición pública por defecto en los planes Teams y Enterprise (a menos que un administrador lo active) y admite claves de API de Cursor autenticadas por cabecera para scripts automatizados o Grok Bot.
Llevar una utilidad interna desde la máquina local de un desarrollador hasta un entorno en vivo suele requerir el aprovisionamiento de cuentas en la nube, instancias de bases de datos, proveedores de identidad y canales de despliegue. Según el registro de cambios de Cursor Build Live Apps, la plataforma automatiza estos pasos para que los empleados de ventas, operaciones, legal, finanzas e ingeniería puedan crear y compartir herramientas web funcionales a través de un enlace directo.
Dentro de la propia organización de Cursor, los equipos han utilizado el flujo de trabajo para desplegar varias categorías de software interno:
- Herramientas operativas internas para el registro de eventos, asignación de cuentas de clientes y programación de escritorios.
- Presentaciones multimedia orientadas al cliente que combinan diapositivas, video y demostraciones de productos interactivas.
- Portales de incorporación, habilitación y capacitación para nuevos empleados.
- Tableros de ventas en tiempo real que rastrean métricas de canalización y oportunidades de acuerdos.
- Portales de gestión de servicios de ingeniería.
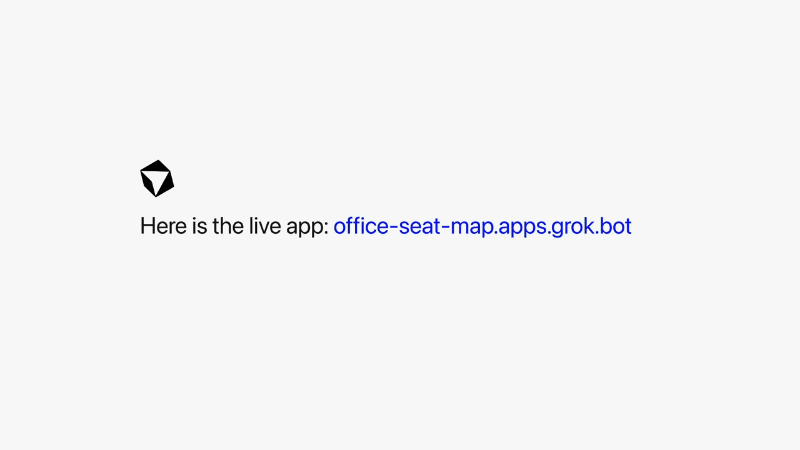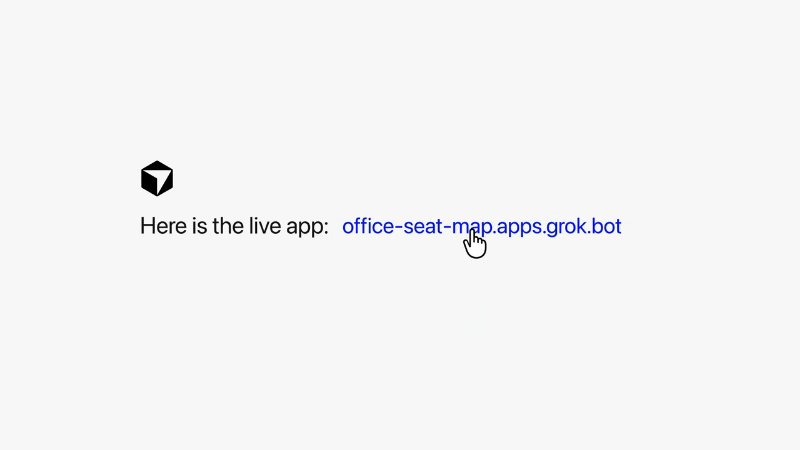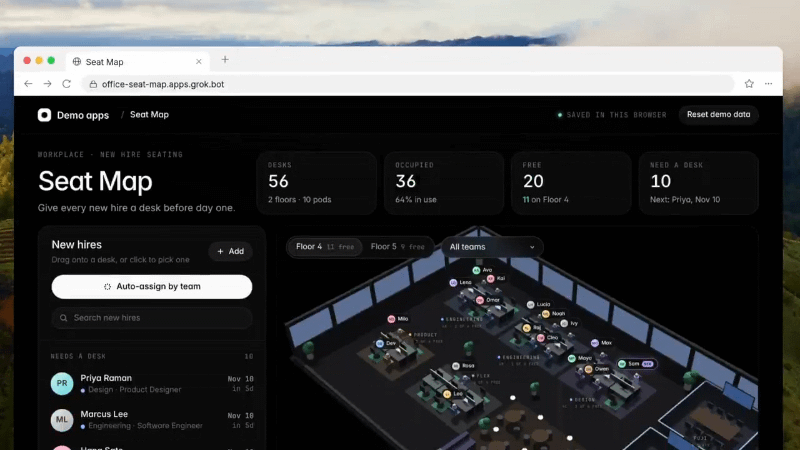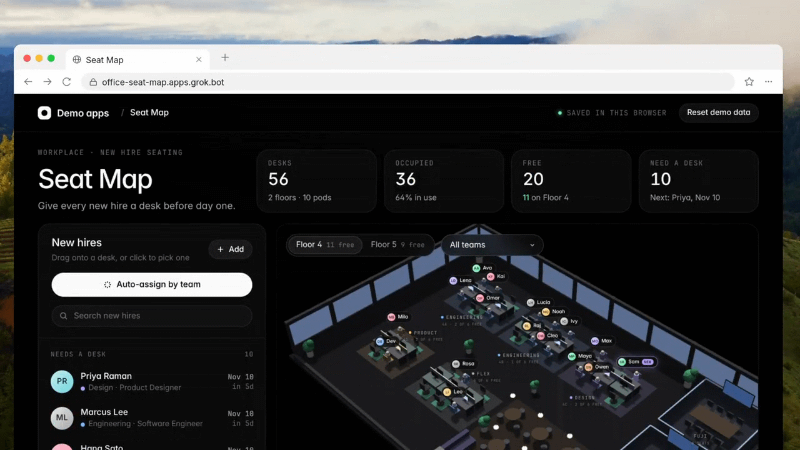
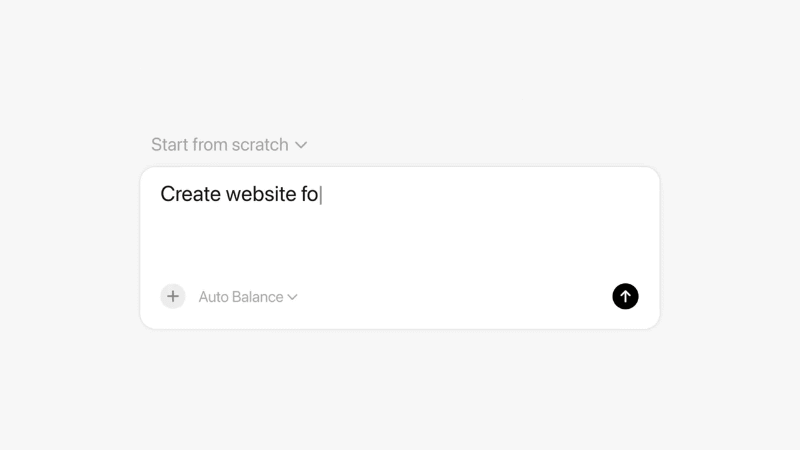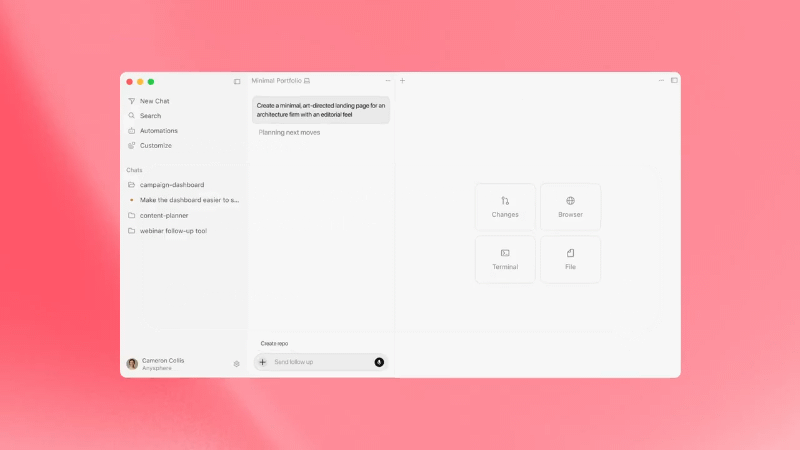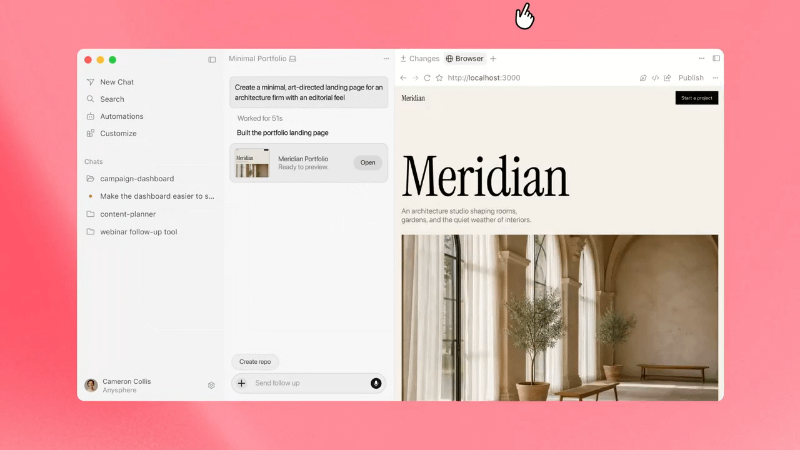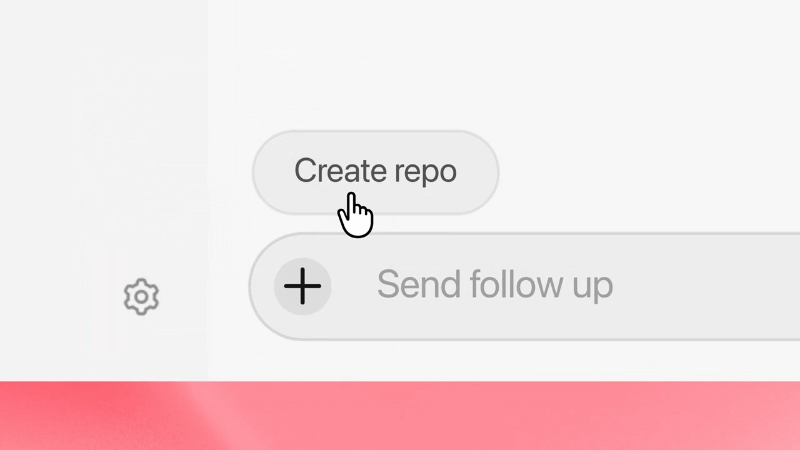
Como se ilustra en el informe de The New Stack sobre el flujo de trabajo de despliegue de Cursor, llevar una aplicación desde una idea inicial hasta un enlace en vivo sigue cuatro etapas dentro de la interfaz del Agente en la Nube:
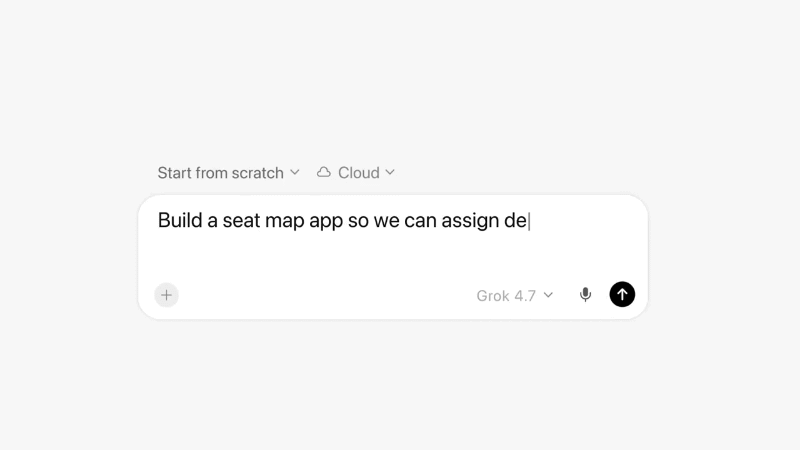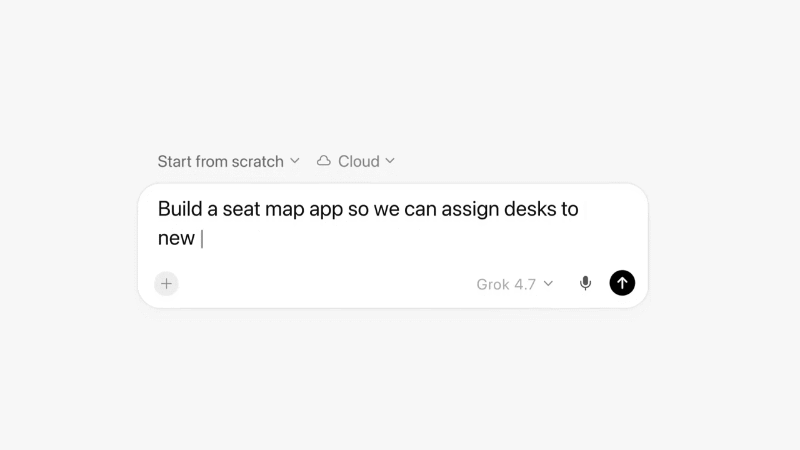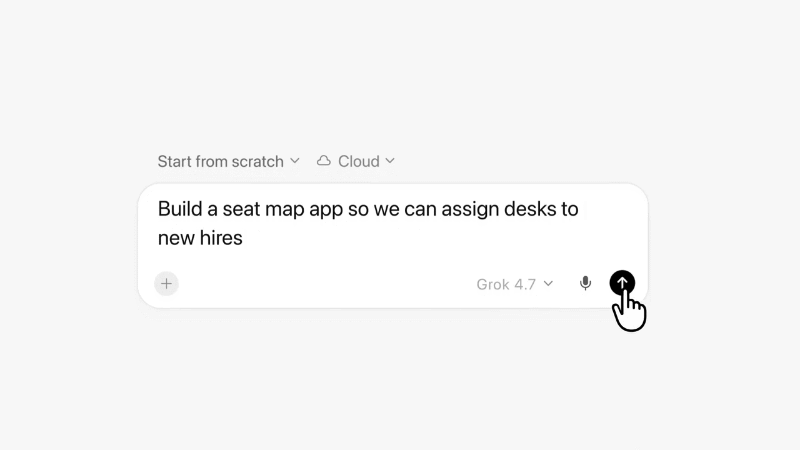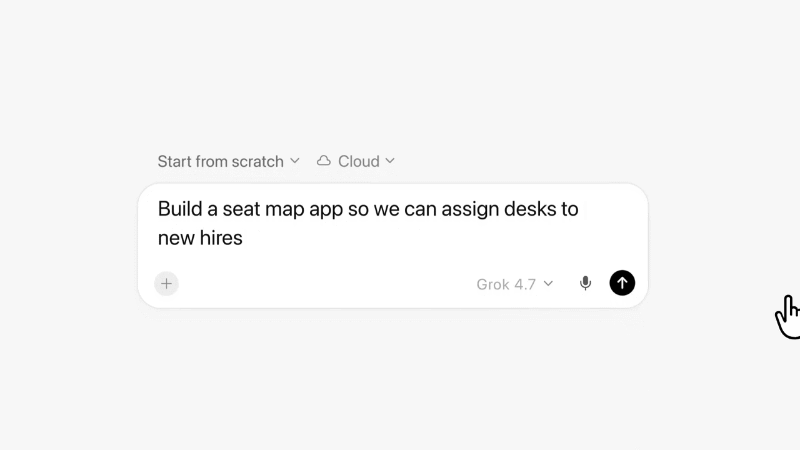
Primero, el usuario inicia un agente en la nube y describe la aplicación web deseada en lenguaje sencillo. Segundo, el agente en la nube genera la aplicación, aprovisiona los componentes de backend necesarios, como una base de datos y autenticación, prepara el entorno de alojamiento y ejecuta verificaciones automatizadas.
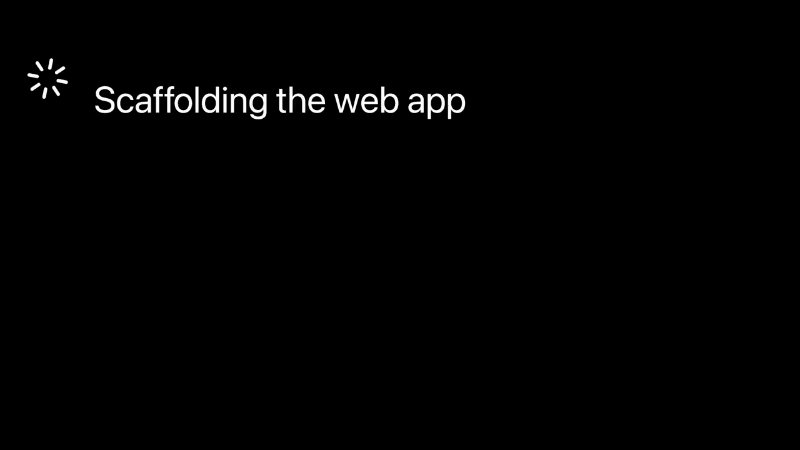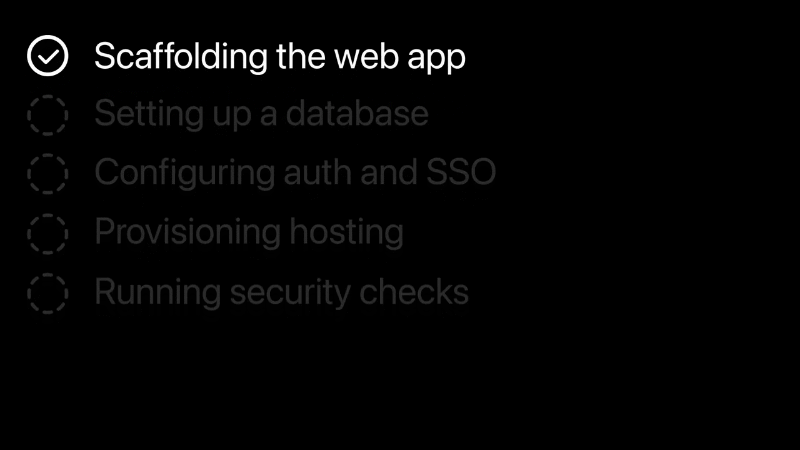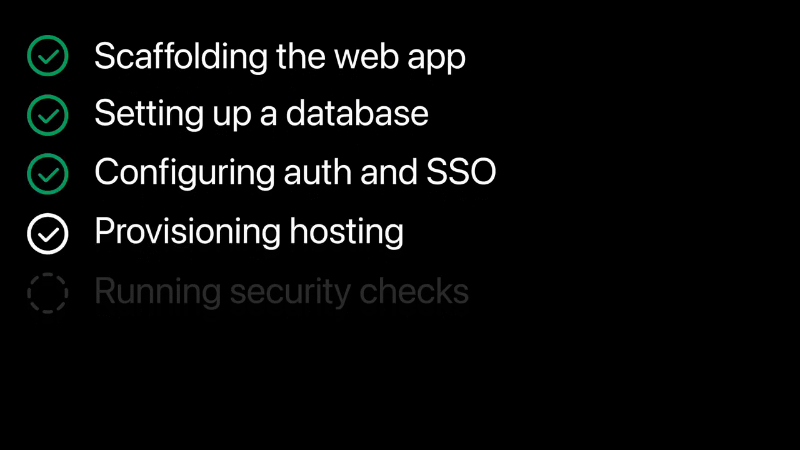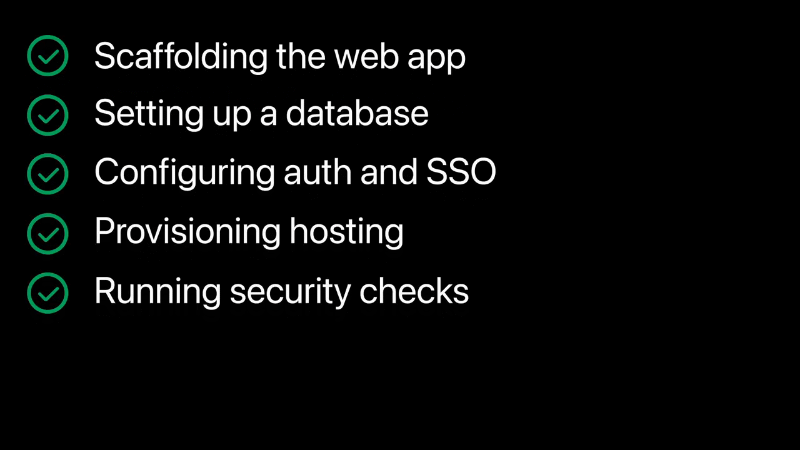 Tercero, una vez que finaliza la compilación, el usuario puede previsualizar la aplicación interactiva dentro del espacio de trabajo, abrir el diálogo de publicación, elegir un dominio único y configurar los ajustes de alcance de acceso antes de exponer la herramienta a otros.
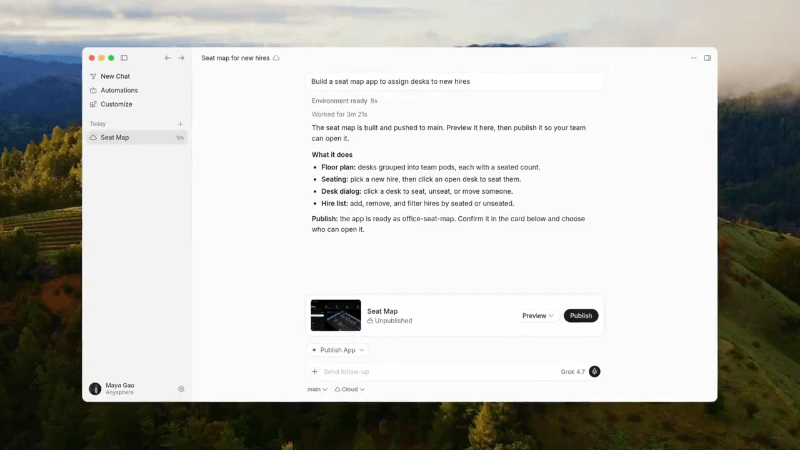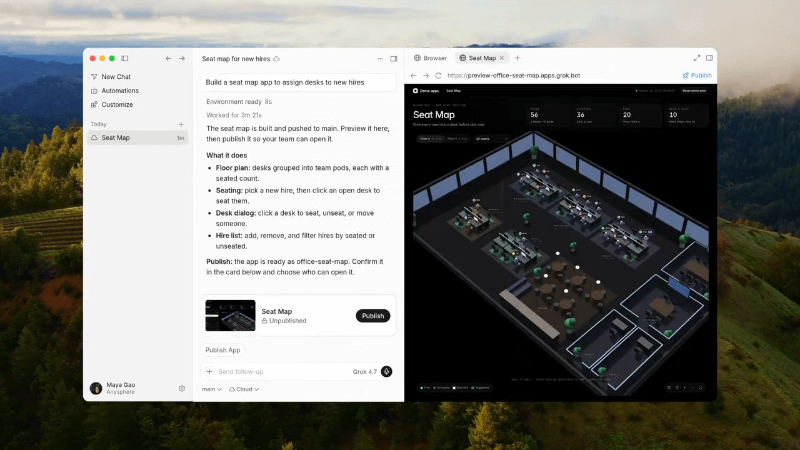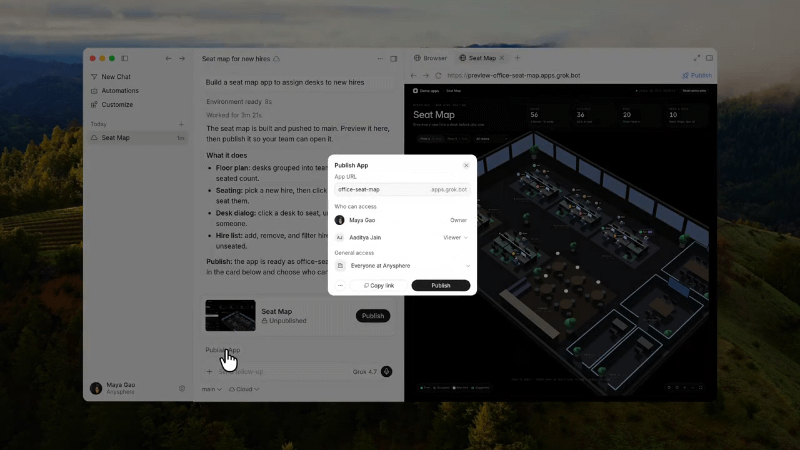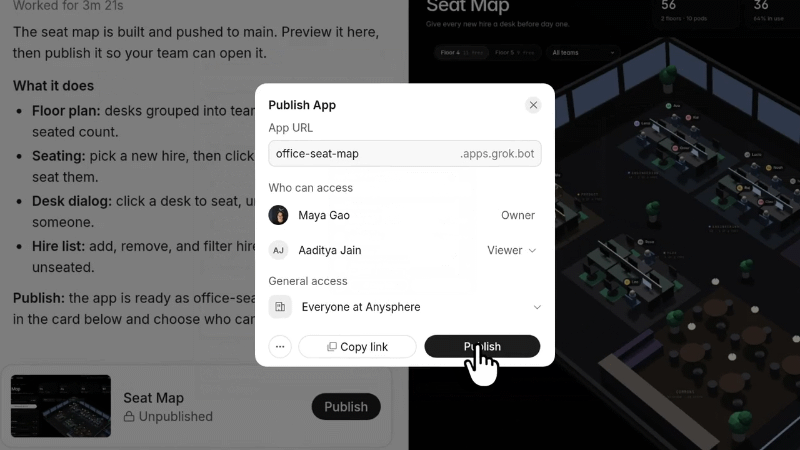
Finalmente, después de que se superan las verificaciones previas a la publicación y el usuario confirma la misma, Cursor devuelve un enlace en vivo que abre la aplicación desplegada —como una herramienta interactiva de mapa de asientos de oficina— directamente en el navegador.
Bajo el Capó: Agentes en la Nube, Alojamiento Administrado y Fuentes de Repositorios
La base técnica de Cursor Build Live Apps se basa en los Agentes en la Nube de Cursor, que permiten a los usuarios ejecutar agentes de codificación asíncronos en entornos remotos sin necesidad de mantener sus computadoras portátiles locales abiertas. Debido a que el proceso de despliegue aprovisiona bases de datos en la nube, servicios de identidad y alojamiento administrado, la función opera exclusivamente a través de Agentes en la Nube y no se puede utilizar con agentes que se ejecutan localmente.
Cursor comenzó a acortar la brecha entre la generación de código y el despliegue en vivo el 27 de agosto de 2026, cuando introdujo un flujo de trabajo inicial para iniciar proyectos desde cero y previsualizarlos en una URL en vivo. Sin embargo, en esa versión anterior, publicar en una URL en vivo requería que los usuarios conectaran sus propias cuentas externas de Vercel.
La actualización del 5 de noviembre elimina la necesidad de que los usuarios vinculen o administren una cuenta de alojamiento separada. Si bien el registro de cambios de Cursor no menciona a su proveedor de nube subyacente, The New Stack informó —citando una declaración de Vercel en X— que la capa de alojamiento administrado está construida sobre Vercel for Platforms, donde Cursor crea automáticamente una cuenta de alojamiento dedicada y aislada para cada equipo o suscriptor individual.
El aprovisionamiento de extremo a extremo, la revisión de seguridad y el flujo de despliegue se estructuran de la siguiente manera:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
Los desarrolladores pueden iniciar despliegues desde dos fuentes de repositorios:
- Repositorios de Cursor Origin Nuevos o Existentes: Los usuarios que empiezan desde cero crean automáticamente un repositorio en Cursor Origin, la plataforma de alojamiento Git centrada en agentes que Cursor lanzó el 17 de agosto de 2026.
- Repositorios de GitHub Existentes: Los ingenieros con proyectos existentes en GitHub pueden usar un agente en la nube para preparar y publicar la aplicación sin migrar su repositorio a Origin. Según Cursor, el soporte para GitLab y otros proveedores de Git está planeado para próximas actualizaciones.
Controles de Seguridad Previos a la Publicación y Gobernanza de Acceso
Habilitar un despliegue web rápido en toda una organización requiere salvaguardas en torno al manejo de credenciales, la verificación previa a la publicación y el alcance de acceso, detalles que Cursor describe en su documentación de aplicaciones de Agentes en la Nube.
Aislamiento de Secretos y Jerarquía de Revisión Previa a la Publicación
Cuando una aplicación necesita conectarse a una infraestructura externa —como un almacén de datos corporativo o una API de terceros—, Cursor solicita al usuario las claves requeridas. Según Cursor, estos secretos se administran de manera que el agente no vea los valores reales de los mismos.
Antes de que una aplicación entre en funcionamiento, el usuario debe publicarla explícitamente, lo que activa dos tipos de verificaciones en la plataforma:
- Verificaciones Deterministas: Se ejecutan siempre análisis basados en reglas de referencia para detectar problemas comunes como secretos codificados en duro, tokens o credenciales expuestas en los archivos de la aplicación.
- Revisiones de Seguridad de Agentes: Las revisiones impulsadas por IA inspeccionan el proyecto en busca de problemas de seguridad más amplios y dan instrucciones al usuario sobre qué corregir si falla una verificación.
Los administradores de equipo tienen visibilidad de todas las aplicaciones de equipo desplegadas y de los secretos almacenados. Los administradores pueden agregar reglas de revisión de seguridad personalizadas, despublicar cualquier aplicación en vivo y aprobar ciertas versiones que fueron marcadas por las revisiones de seguridad. Sin embargo, la aprobación administrativa no es una exención incondicional para todas las verificaciones: se siguen aplicando las protecciones de referencia obligatorias, y la superación de los análisis previos a la publicación está diseñada para reducir los riesgos comunes de fugas de credenciales en lugar de garantizar que la lógica de la aplicación personalizada o los permisos de bases de datos externas estén libres de vulnerabilidades.
Alcances de Acceso y Claves de API Basadas en Cabeceras
Una vez que una aplicación supera las verificaciones requeridas y se despliega en su URL seleccionada, el control de acceso se rige por el tipo de plan y el método de autenticación:
- Acceso para Equipos y Empresas: Las aplicaciones se pueden compartir con personas específicas, grupos de usuarios o toda la organización. Las aplicaciones privadas y visibles para el equipo requieren iniciar sesión en Cursor. La compartición pública está deshabilitada por defecto en los planes Teams y Enterprise, pero los administradores pueden habilitarla; las aplicaciones compartidas públicamente pueden ser abiertas por cualquier persona con el enlace.
- Compartición Pública en Planes Personales: Los suscriptores de planes personales pueden publicar aplicaciones con acceso público para que cualquier persona con la URL pueda abrir la aplicación web.
- Acceso Programático mediante Claves de API: Para permitir que scripts automatizados, tareas de integración continua (CI) o agentes externos como Grok Bot interactúen con una aplicación desplegada, los usuarios pueden configurar una clave de API de Cursor. En lugar de exponer credenciales en URLs compartibles, los clientes programáticos se autentican pasando la clave de API de Cursor en las cabeceras de las solicitudes HTTP, gestionándose las claves por separado a nivel personal o de equipo.
Contexto Competitivo: Desafiando a Lovable, Replit y Grok Build
Al integrar el alojamiento administrado, el aprovisionamiento de PostgreSQL bajo demanda y la autenticación SSO directamente en su flujo de trabajo de Agentes en la Nube, Cursor compite de manera directa con las plataformas de aplicaciones guiadas por instrucciones como Lovable y Replit. En términos de posicionamiento en el mercado, mientras que Lovable y Replit han atraído históricamente a creadores de consumo y desarrolladores independientes, el anuncio de Cursor hace hincapié en el software empresarial interno —ayudando a los expertos en la materia a crear herramientas operativas sin esperar a la ingeniería de infraestructura dedicada— al tiempo que sigue admitiendo la publicación web pública para suscriptores individuales.
La función también se sitúa junto a productos dentro del ecosistema tecnológico más amplio de Elon Musk tras la adquisición de Cursor por parte de SpaceX en agosto de 2026, una transacción divulgada en la presentación ante la SEC de SpaceX con un valor patrimonial implícito de 60.000 millones de dólares (42.500 millones de dólares en consideración contable de compra). xAI, afiliada a SpaceX, lanzó previamente Grok Build Mode para permitir a los usuarios crear aplicaciones y juegos ligeros dentro de los chats de Grok y compartirlos mediante enlaces de grok.me. Mientras que Grok Build se centra en la creación conversacional, Cursor Build Live Apps está anclado en el desarrollo respaldado por repositorios (Cursor Origin y GitHub), reglas de seguridad de equipos y gobernanza de SSO empresarial.
Comparación de Flujos de Trabajo y Lista de Verificación de Implementación
Los líderes de ingeniería que evalúan Cursor Build Live Apps pueden comparar su alcance y modelo de gobernanza con el desarrollo local y el flujo de trabajo de vista previa anterior de Cursor:
| Etapa del Flujo de Trabajo | Entorno de Ejecución | Configuración de Alojamiento y Base de Datos | Autenticación y Alcance de Compartición | Controles de Seguridad y Gobernanza |
|---|---|---|---|---|
| Prototipo de Agente en Localhost | IDE Local / Máquina del Desarrollador | Servidor local manual y configuración de base de datos local | Solo máquina local (localhost) |
Entorno local administrado por el desarrollador |
| Vista Previa de Cursor del 27 de Ago de 2026 | Agente en la Nube de Cursor | Vista previa en el navegador; la publicación requería vincular una cuenta externa de Vercel | Determinado por la configuración externa del proyecto de Vercel | Administrado a través de una cuenta de alojamiento externa |
| Build Live Apps (Plan Personal) | Agente en la Nube de Cursor (Plan de Pago) | Alojamiento aislado administrado + PostgreSQL bajo demanda | Inicio de sesión en Cursor para aplicaciones privadas, compartición opcional de URL pública o cabeceras con clave de API | Verificaciones deterministas obligatorias + revisión previa a la publicación por agentes |
| Build Live Apps (Equipos / Enterprise) | Agente en la Nube de Cursor (Plan de Pago) | Alojamiento aislado administrado + PostgreSQL bajo demanda | Acceso privado/de equipo mediante inicio de sesión en Cursor; compartición pública desactivada por defecto (configurable por el administrador) | Verificaciones previas a la publicación, reglas de administración personalizadas, aprobación de versiones y controles de anulación de publicación del administrador |
Lista de Verificación de Gobernanza para Equipos de Ingeniería y Seguridad
Las organizaciones que adopten Cursor Build Live Apps para herramientas internas deben establecer prácticas operativas claras:
- Definir Reglas Personalizadas Previas a la Publicación: Utiliza la consola de administración del equipo para agregar reglas de revisión de seguridad específicas de la organización que verifiquen la exposición de puntos finales internos y el cumplimiento del manejo de datos antes de que las aplicaciones entren en funcionamiento.
- Verificar Permisos de Almacenes de Datos Externos: Como los análisis automatizados previos a la publicación se centran en los archivos de la aplicación y los secretos expuestos, aplica de forma independiente roles de base de datos con privilegios mínimos y seguridad a nivel de filas en cualquier almacén de datos externo conectado a una aplicación en vivo.
- Auditar las Políticas de Compartición de Equipos: Confirma si la compartición de enlaces públicos debe permanecer deshabilitada a nivel de Teams y Enterprise para que los tableros internos y las herramientas operativas requieran el inicio de sesión en Cursor, y revisa periódicamente las aplicaciones activas en el panel de administración.
- Gestionar el Ciclo de Vida de las Claves de API: Exige que los scripts automatizados, los flujos de trabajo de CI y las integraciones de Grok Bot se autentiquen estrictamente a través de cabeceras de solicitudes HTTP utilizando claves de API de Cursor con ámbito limitado, y revoca las claves cuando las herramientas internas queden obsoletas.
Preguntas Frecuentes (FAQ)
¿Pueden los desarrolladores utilizar Cursor Build Live Apps con agentes de programación que se ejecutan localmente?
¿Cada aplicación desplegada crea automáticamente una base de datos PostgreSQL?
¿Pueden los administradores de equipos pasar por alto cualquier verificación de seguridad previa a la publicación que haya fallado?
¿Cómo se autentican los scripts automatizados o Grok Bot con una aplicación de Cursor desplegada?
Puntos Clave para Equipos de Ingeniería
El lanzamiento de Build Live Apps por parte de Cursor aborda un cuello de botella persistente en el desarrollo de software asistido por IA: aunque los agentes de programación hacen que generar lógica de aplicación sea rápido, desplegar ese código de forma segura para los compañeros de trabajo suele estancarse en la configuración de la infraestructura. Al combinar Agentes en la Nube con el aprovisionamiento de PostgreSQL bajo demanda, el SSO de Cursor, los controles de seguridad previas a la publicación y el alojamiento administrado, Cursor convierte las instrucciones respaldadas por repositorios en herramientas internas en vivo accesibles a través de un enlace compartido.
Para los líderes de ingeniería y seguridad, la transición de prototipos en localhost a un despliegue instantáneo en la nube hace que la gobernanza administrativa sea esencial. Combinar el manejo de secretos integrado de Cursor y las reglas de revisión personalizadas previas a la publicación con estrictos permisos de privilegios mínimos en los almacenes de datos externos permite a los equipos lanzar herramientas internas rápidamente sin perder visibilidad sobre los datos corporativos.
Referencias
-
Registro de cambios de Cursor: Build Live Apps in Cursor — Anuncio oficial del lanzamiento el 5 de noviembre de 2026 que detalla la creación de aplicaciones con agentes en la nube, Postgres bajo demanda, SSO de Cursor, verificaciones de seguridad previas a la publicación y compartición de enlaces.
-
Documentación de Cursor: Cloud Agent Apps — Documentación técnica oficial que cubre el despliegue de aplicaciones en vivo, el manejo de secretos, las reglas de revisión de seguridad, los límites de aprobación administrativa, los controles de compartición pública y la autenticación por cabecera con clave de API.
-
Documentación de Cursor: Cloud Agents Overview — Guía oficial que explica los entornos de ejecución de agentes remotos en la nube y los planes compatibles.
-
Registro de cambios de Cursor: Start Projects from Scratch in Cloud Agents — Actualización oficial del 27 de agosto de 2026 que documenta el flujo de trabajo de vista previa anterior y el requisito de publicación con cuenta externa de Vercel.
-
Registro de cambios de Cursor: Origin Code Hosting — Notas de la versión oficial del 17 de agosto de 2026 que introducen Cursor Origin como una plataforma de alojamiento Git centrada en agentes.
-
Blog de Cursor: Joining SpaceX — Anuncio oficial de agosto de 2026 sobre la adquisición de Cursor por parte de SpaceX.
-
Comisión de Bolsa y Valores de EE. UU.: Presentación de Formulario de SpaceX (30 de septiembre de 2026) — Presentación regulatoria que detalla el valor patrimonial implícito de 60.000 millones de dólares y la consideración contable de compra de 42.500 millones de dólares para la adquisición de Cursor.
-
The New Stack: Cursor Takes on Lovable and Replit with Fully Managed App Deployment — Reportaje de Paul Sawers que cubre el flujo de trabajo de despliegue en cuatro pasos y la declaración de Vercel sobre el alojamiento en Vercel for Platforms.
Share this article