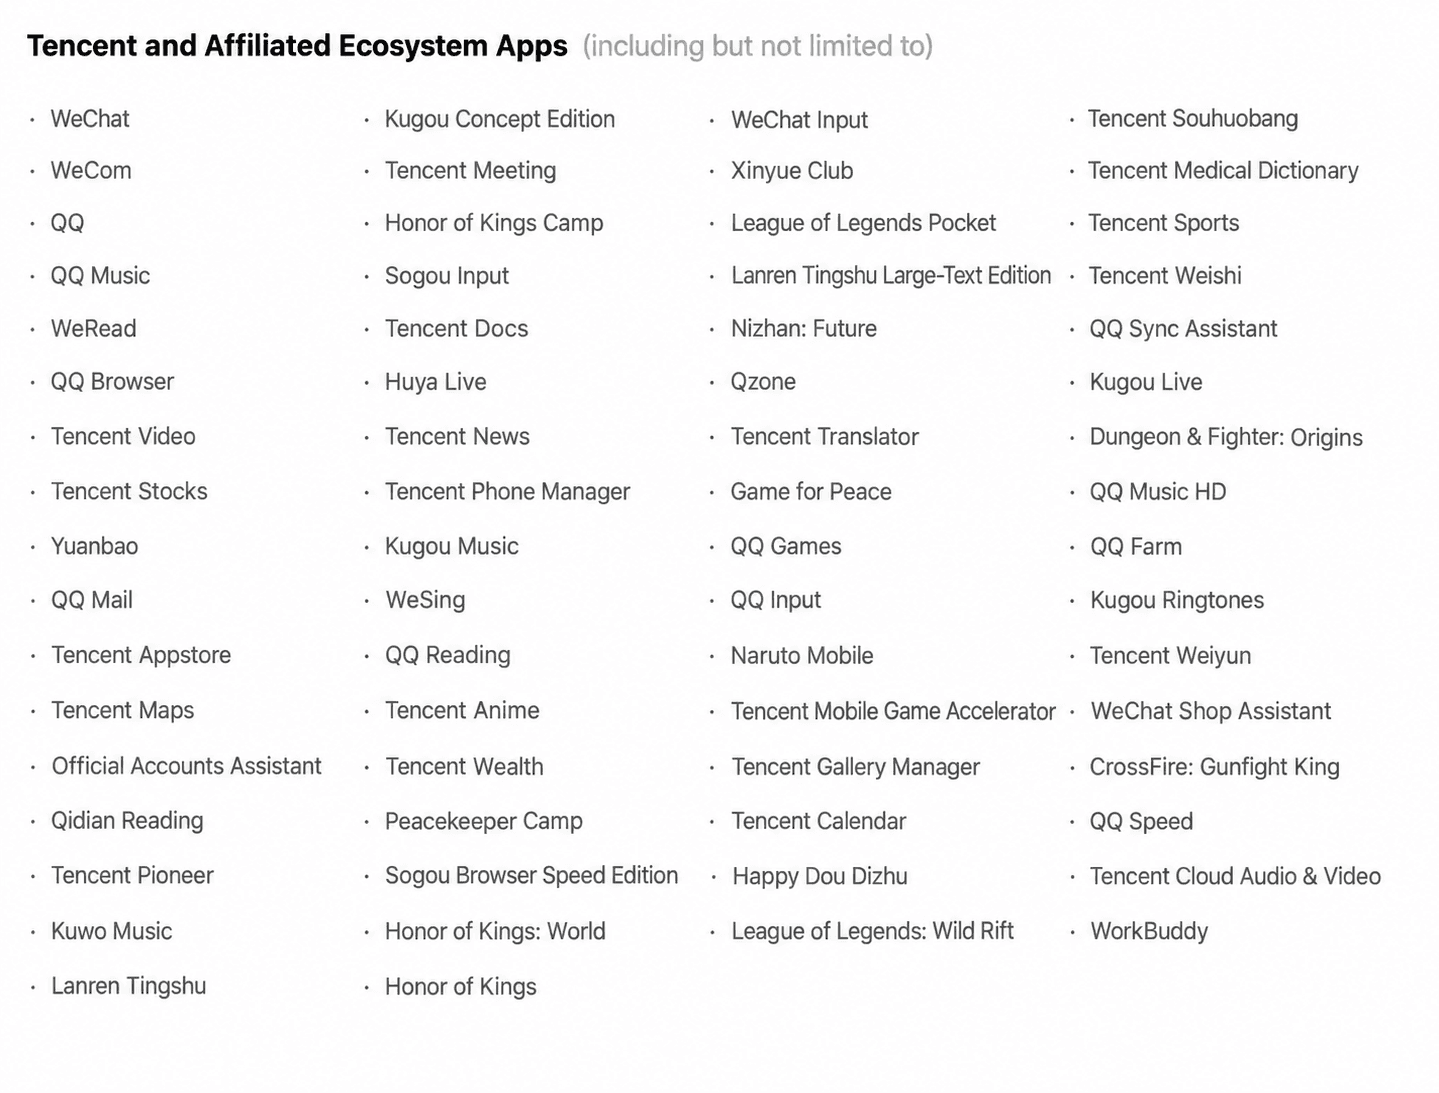
¿Doubao permite la automatización de pantallas? El Asistente Telefónico Doubao de ByteDance concluyó el período de consulta pública de treinta días para su Protocolo de Ejecución de Automatización de Pantallas (SAEP) el 14 de octubre de 2026, iniciando una política de exclusión voluntaria por defecto (opt-out) que permite a los agentes de IA automatizar acciones en pantalla en aplicaciones de terceros para Android que no se hayan negado. Sin embargo, una lista inicial de 151 aplicaciones —actualizada rápidamente el 14 de octubre a 153 aplicaciones— registró formalmente su negativa a permitir operaciones gráficas automatizadas. Lideradas por 65 aplicaciones de Tencent y 23 de Alibaba, estas entradas representan aproximadamente el 57.5 por ciento del registro de negativas actualizado. A medida que la inteligencia artificial autónoma pasa de las interfaces de chat en la nube a la ejecución a nivel de dispositivo, esta situación destaca los complejos desafíos técnicos y de gobernanza que implica equilibrar la automatización de tareas dirigida por el usuario con los límites de seguridad de las aplicaciones, los modelos comerciales y las protecciones antibot.
Cronología y evolución de antecedentes: el despliegue del SAEP y las exclusiones de aplicaciones
De un vistazo
- El Asistente Telefónico Doubao concluyó su período de notificación del SAEP de 30 días el 14 de octubre de 2026, pasando a un despliegue gradual de la automatización de la interfaz gráfica de usuario (GUI) para aplicaciones de terceros en Android que no hayan declarado su negativa.
- El registro de negativas se amplió de 151 aplicaciones iniciales a 153 el 14 de octubre, con el software afiliado a Tencent y Alibaba representando 88 entradas, o aproximadamente el 57.5 por ciento de la lista.
- El protocolo rige la automatización gráfica en los teléfonos inteligentes compatibles con agentes, estableciendo mecanismos de declaración y auditoría para tareas entre aplicaciones.
La evolución de la inteligencia artificial en el dispositivo ha progresado rápidamente desde la asistencia de texto conversacional hacia la automatización de la interfaz gráfica de usuario (GUI). En lugar de esperar a que los servicios de terceros expongan puntos finales de API personalizados, los agentes de GUI interpretan los elementos visuales en pantalla mediante visión artificial, analizando los controles interactivos y ejecutando entradas táctiles y de teclado sintéticas. En teoría, esta capacidad de respaldo permite a los asistentes completar flujos de trabajo entre aplicaciones en nombre de los usuarios a través de aplicaciones heredadas o no integradas.
Para establecer la gobernanza de estas interacciones automatizadas, ByteDance introdujo el Protocolo de Ejecución de Automatización de Pantallas (SAEP) como un marco de declaración para agentes de GUI móviles, tal como se detalla en la documentación oficial para desarrolladores de Doubao SAEP. Bajo este marco, los desarrolladores pueden definir si un agente externo puede interactuar con una aplicación a nivel de paquete, a nivel de actividad específica o a nivel de intención funcional, estableciendo límites en torno a interacciones sensibles como pantallas de autenticación o pagos financieros.
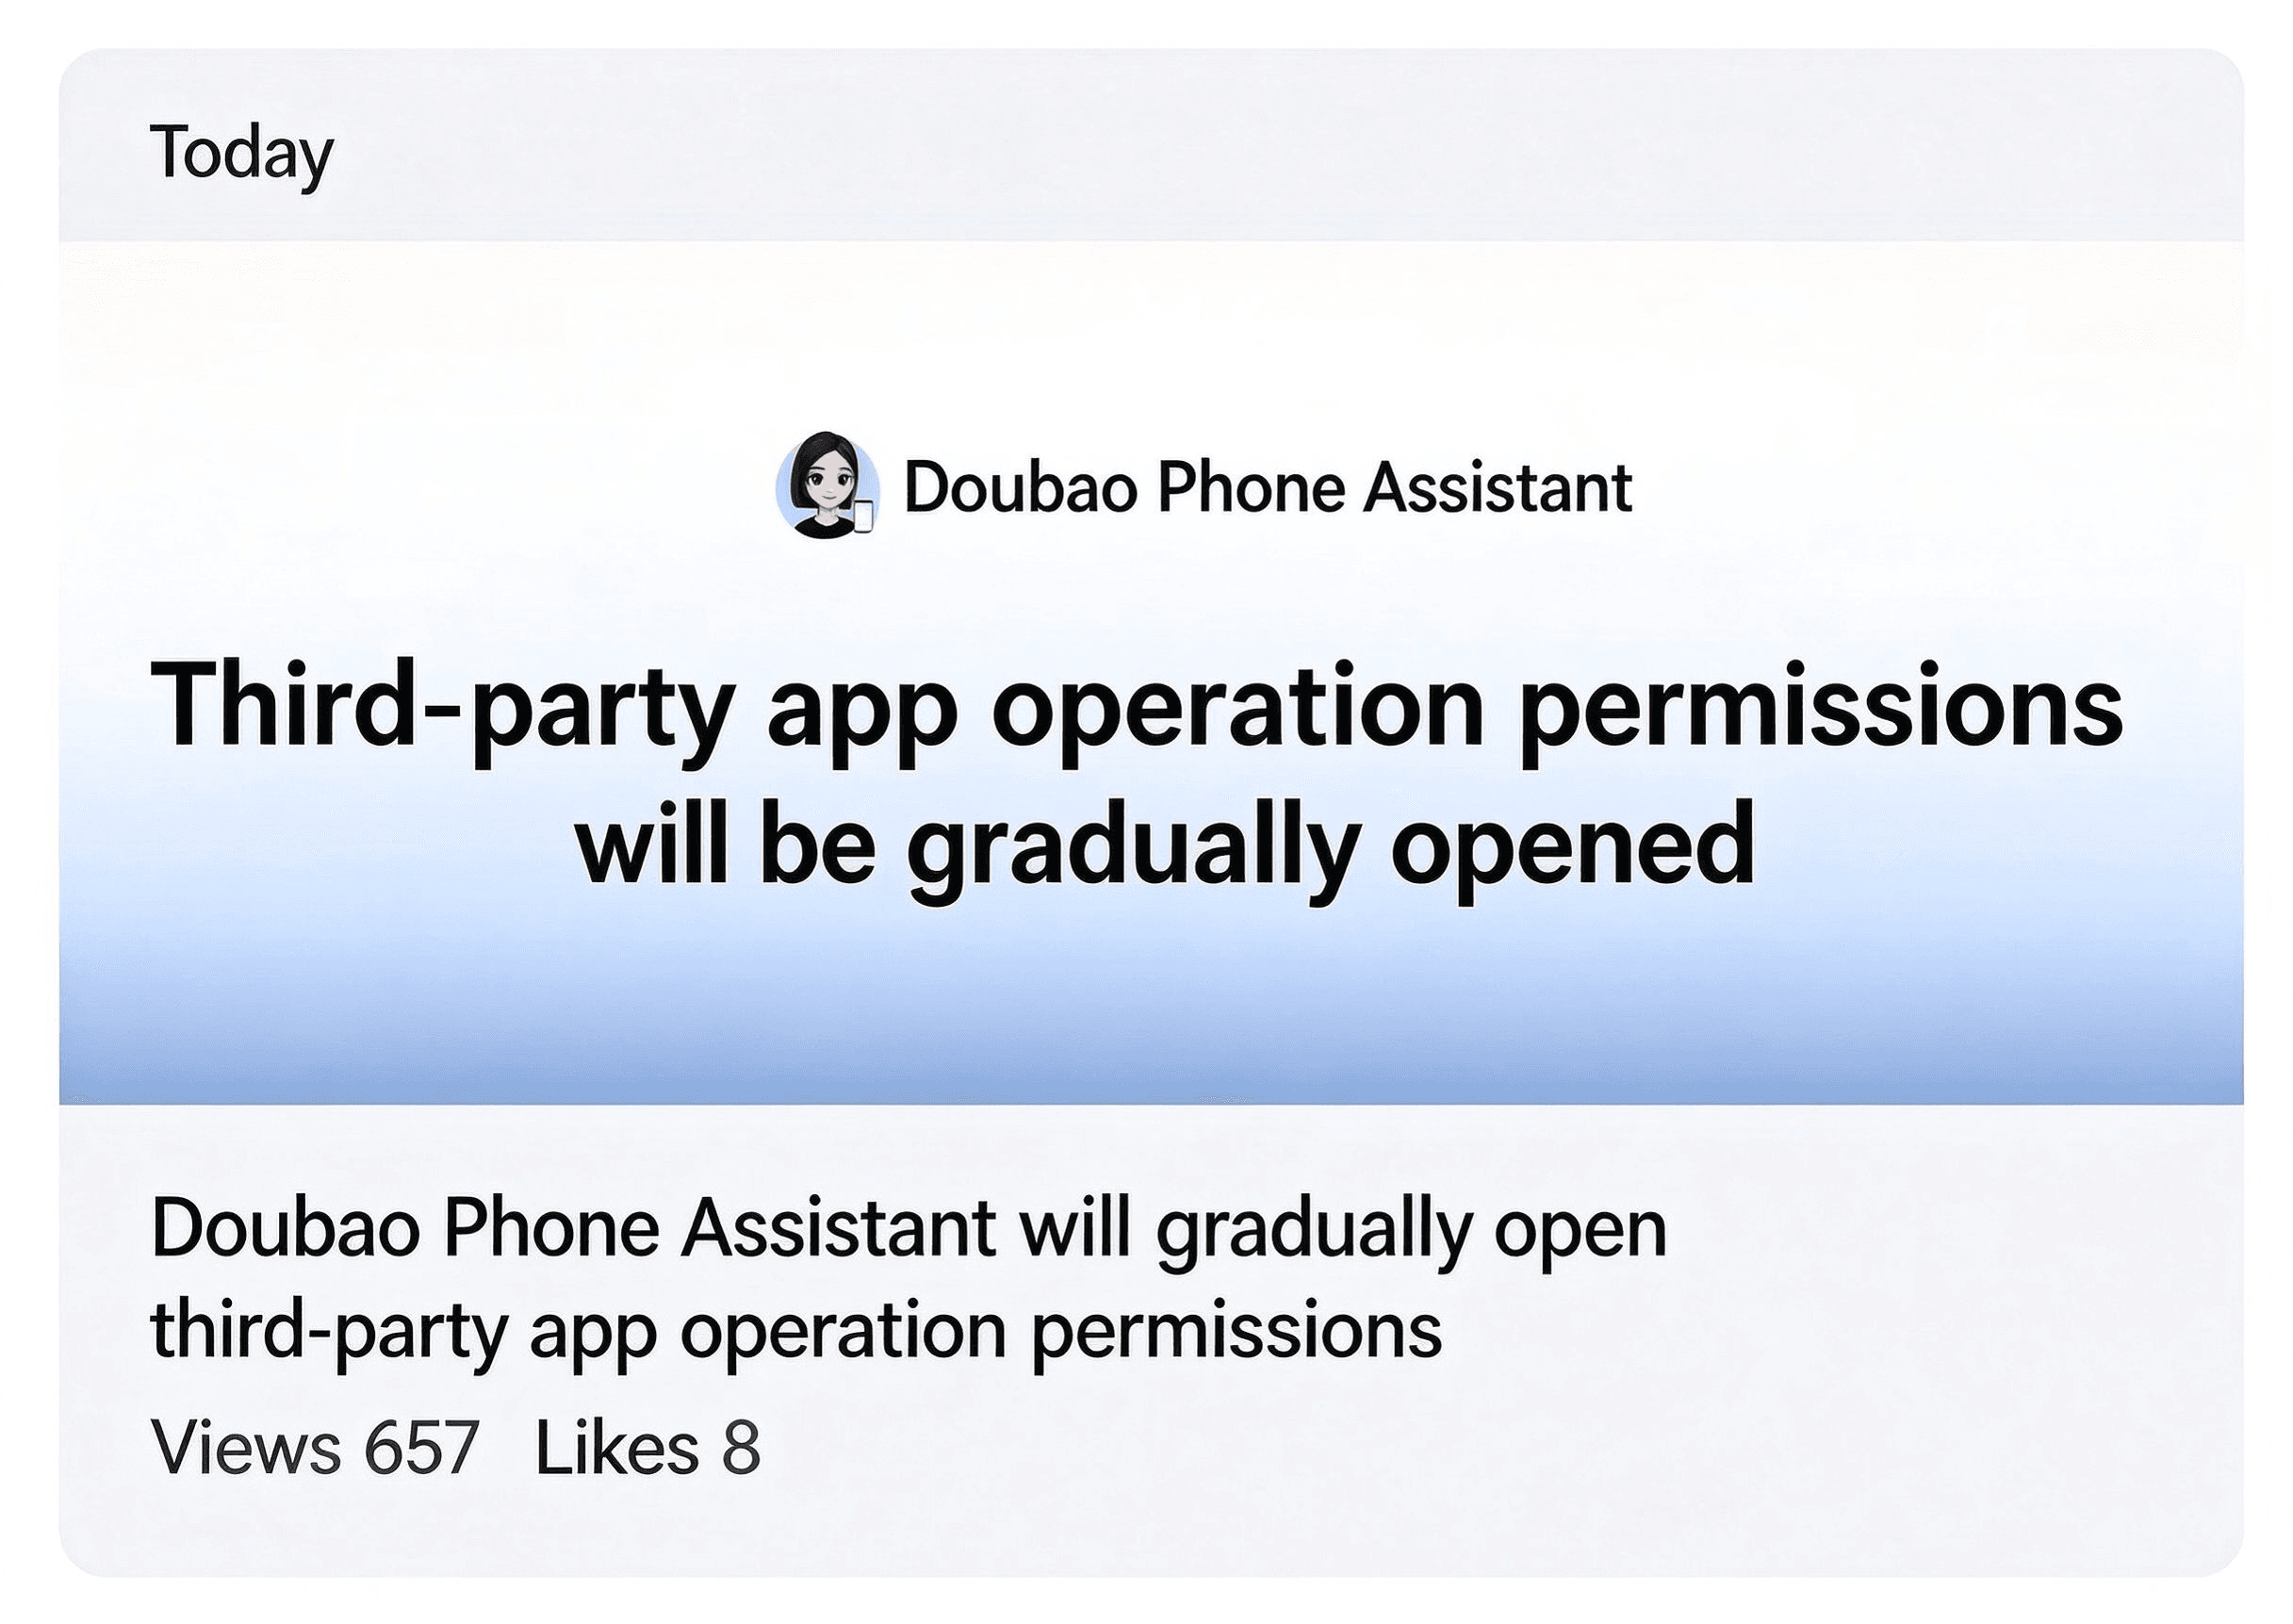
Durante la ventana de notificación de treinta días que comenzó el 14 de septiembre de 2026, el asistente operó estrictamente con utilidades del sistema y aplicaciones que se inscribieron explícitamente (opt-in). Cuando finalizó dicho período el 14 de octubre, el marco pasó a un modelo de exclusión voluntaria (opt-out): las aplicaciones que no habían registrado formalmente una negativa entraron en una canalización de elegibilidad por fases para la ejecución automatizada de GUI.
Simultáneamente, ByteDance publicó su registro inicial de 151 aplicaciones no participantes, una cifra actualizada más tarde ese mismo día a 153, según lo informado por la cobertura de Nanfang Daily sobre el lanzamiento del SAEP. El registro abarca servicios de consumo destacados, como WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi y las principales aplicaciones bancarias como ICBC y China Merchants Bank. Aplicaciones de IA de la competencia, incluidas Kimi de Moonshot AI y DeepSeek, también presentaron declaraciones formales de exclusión voluntaria, tal como se detalla en el informe de Beijing News sobre el registro de negativas.
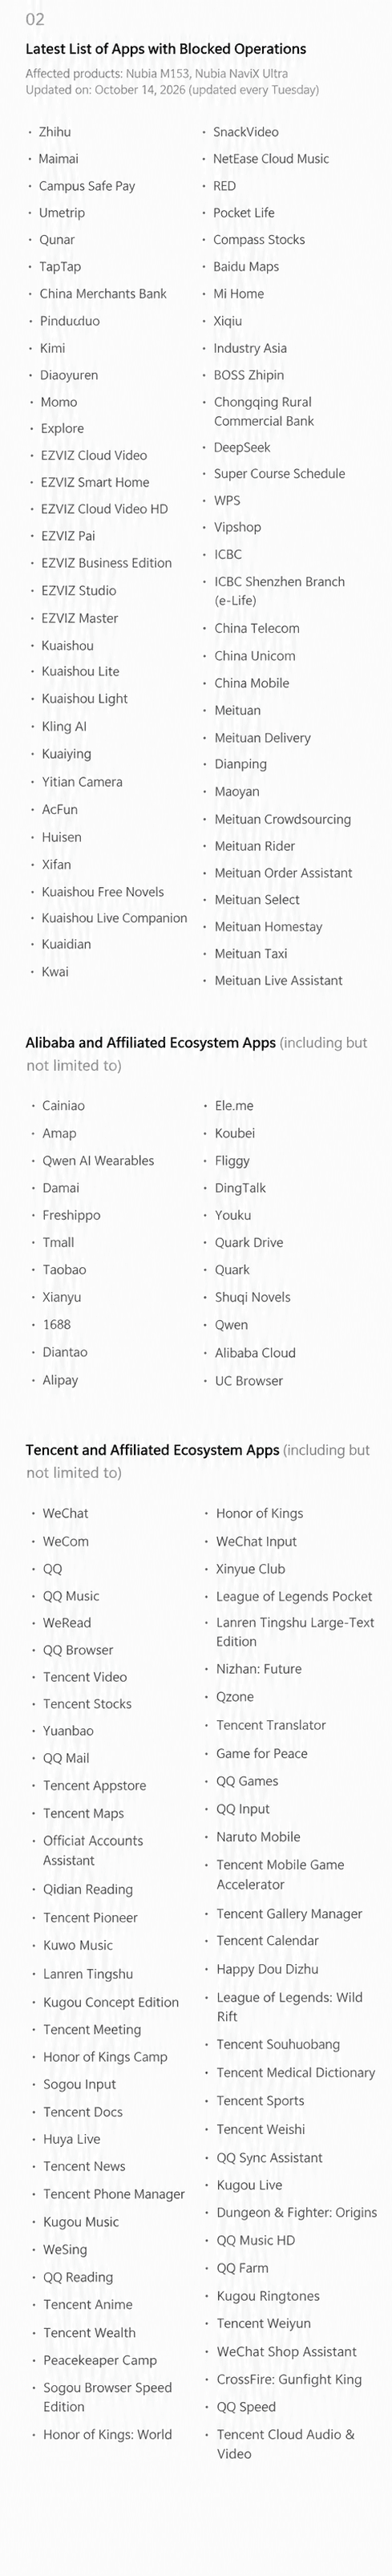
Esta fricción refleja las sensibilidades técnicas en torno a la ejecución automatizada en dispositivos. En los sistemas operativos móviles modernos, las aplicaciones que gestionan transacciones financieras sensibles o juegos competitivos supervisan con frecuencia el entorno de ejecución en busca de eventos táctiles sintéticos, ganchos de accesibilidad en segundo plano o controladores de entrada no verificados. Cuando un agente de software externo interactúa con las interfaces de cliente mediante programación, los motores de seguridad del lado del cliente pueden marcar la sesión como un entorno de ejecución atípico, lo que requiere estándares claros a nivel de protocolo para separar la asistencia autorizada al usuario de la automatización no verificada.
Arquitectura técnica: gobernanza del SAEP y los límites de la automatización de GUI
En la capa del sistema operativo, la controversia en torno al Asistente Telefónico Doubao ilustra las compensaciones de ingeniería entre las integraciones de API estructuradas y la automatización gráfica simulada.
ByteDance ha estructurado su estrategia de automatización entre aplicaciones en torno a dos niveles distintos:
- Protocolos de agentes estructurados (MCP y A2A): El nivel de integración preferido se basa en marcos de comunicación estructurados, incluidos el Protocolo de Contexto de Modelo y los estándares de agente a agente (Agent-to-Agent). En este modelo, una aplicación expone voluntariamente puntos finales autenticados con esquemas definidos. Si bien los protocolos estructurados proporcionan un intercambio de datosauditable, su seguridad en el mundo real depende de la implementación de la verificación de tokens, el transporte criptográfico y los ámbitos de consentimiento explícito del usuario, con una adopción por parte de terceros que progresa de manera gradual.
- Alternativa de Interfaz Gráfica de Usuario (GUI Fallback): Cuando las API estructuradas no están disponibles, el asistente recurre a la automatización de la GUI. Esta ruta utiliza búferes de visualización, reconocimiento óptico de caracteres (OCR) y la inyección táctil programática para navegar por las interfaces tal como lo haría un usuario humano.
Para evitar la extracción de pantallas no administrada, la especificación del SAEP define una canalización explícita de evaluación de políticas. El siguiente diagrama ilustra la arquitectura de toma de decisiones conceptual descrita en la documentación técnica oficial:
[ Tarea de agente autorizada por el usuario ]
              │
              ▼
[ Verificación de identidad y confianza del agente ]
              │
              ▼
[ Evaluación de políticas SAEP ]
(Línea base del sistema + Política de la app + Autorización del usuario + Contexto de la tarea)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ PERMITIR ] [ BLOQUEAR ] [ LLAMAR_USUARIO ]
    │         │         │
    ▼         ▼         ▼
[ Ejecución   [ Operación  [ Intervención
  controlada ]  bloqueada ]   requerida ]
              │
              ▼
[ Registro de auditoría de decisiones y ejecución ]
El diseño publicado del SAEP establece una línea base de seguridad del sistema que las políticas de las aplicaciones no pueden debilitar. Las actividades de alto riesgo, incluidas las transferencias financieras, la autenticación de cuentas, la publicación de contenido, la eliminación y los cambios de permisos, pueden requerir confirmación adicional del usuario, intervención del usuario o el bloqueo de la ejecución, según la política aplicable y la versión del sistema compatible. La exhaustividad de la aplicación a nivel de intención debe verificarse en las compilaciones de destino. Además, la arquitectura incluye registros estructurados, lo que permite a los desarrolladores auditar lo que solicitó un agente y qué acciones se produjeron.
A pesar de estos controles documentados, la negativa formal de 153 aplicaciones surge de preocupaciones fundamentales de seguridad y operativas:
- Distinción entre automatización de UI y fraude malicioso: La inyección táctil automatizada y la navegación programática por la interfaz de usuario son distintas de la inyección maliciosa de clics en anuncios o el relleno de credenciales. Sin embargo, los motores de riesgo del lado del cliente a menudo marcan los patrones táctiles rápidos y no humanos y el uso de ganchos de accesibilidad como comportamiento anómalo. Las aplicaciones financieras y de juegos emplean heurísticas sensibles antibot diseñadas para proteger la integridad de las cuentas, lo que las hace inherentemente cautelosas ante las herramientas de automatización de terceros.
- Contexto sensible y protección de datos: La captura de búferes de pantalla para el procesamiento OCR introduce riesgos potenciales de exposición de texto confidencial en pantalla, como saldos financieros o mensajes privados, lo que requiere una verificación estricta de la compartimentación en el dispositivo.
- Consideraciones comerciales y del recorrido del usuario: Las aplicaciones diseñadas en torno a feeds de descubrimiento patrocinados, pantallas de presentación (splash displays) y promociones dentro de la aplicación dependen de la interacción humana directa. Los analistas de la industria observan que las rutas de ejecución automatizada que evitan los puntos de contacto visuales intermedios alteran las métricas de participación estándar y los modelos comerciales de la plataforma.
Compensaciones arquitectónicas: comparación de los modelos de integración y preservación de estados
Las exclusiones voluntarias generalizadas de los desarrolladores bajo el marco del SAEP demuestran que la automatización gráfica no administrada se enfrenta a severos límites prácticos en ecosistemas sensibles a la seguridad. Los equipos de software móvil deben evaluar diferentes patrones arquitectónicos para equilibrar la automatización del usuario con la seguridad de las aplicaciones.
La matriz a continuación compara los enfoques estándar de la industria para habilitar flujos de trabajo entre aplicaciones y la continuidad de las sesiones:
| Patrón de arquitectura | Alcance técnico principal | Límite de ejecución | Mecanismo de gobernanza y auditoría |
|---|---|---|---|
| Automatización de GUI declarada (SAEP) | Análisis visual de pantalla y alternativa de entrada simulada | Opera en elementos de la interfaz de usuario visibles a través de los controles del sistema | Archivos de directivas de aplicaciones declarativas y registros de auditoría de ejecución a nivel de sistema |
| Protocolos de agentes estructurados (MCP / A2A) | Invocación directa de herramientas funcionales mediante RPC estructurado | Limitado a puntos finales de esquema expuestos explícitamente | Tokens específicos del protocolo, ámbitos de autorización y permisos de aplicaciones |
| Enlace profundo a nivel de SO (Universal Links) | Enrutamiento de contenido estandarizado en aplicaciones móviles nativas | Sandbox de aplicaciones nativas y jerarquía de vistas | Archivos de asociación de dominios verificados y esquemas de URL del sistema registrados |
| Atribución móvil y recuperación de parámetros | Medición de la adquisición de usuarios y la continuidad en la incorporación (onboarding) | Puntos finales de servidor a servidor y protocolos de enlace de SDK móvil | Señales de atribución compatibles con la plataforma, integración de SDK, asociación de parámetros permitidos y controles de fraude específicos del producto |
En entornos de medición móvil y adquisición de usuarios, los equipos de ingeniería se enfrentan a un conjunto independiente de desafíos que implican la atribución de campañas, las señales de instalación y la restauración de parámetros posteriores a la instalación. Las plataformas de atribución móvil como Adjust, AppsFlyer y OpoInstall operan dentro de rutas de marketing móvil compatibles e integración de SDK en lugar de controlar la automatización de la GUI de terceros.
Por ejemplo, OpoInstall describe públicamente capacidades de atribución móvil, enlaces profundos diferidos (deferred deep linking), transferencia de parámetros de campaña y control de fraude. Estas funciones pueden ayudar a los editores a evaluar el rendimiento de la adquisición y a restaurar el contexto de incorporación elegible en las rutas compatibles de Android e iOS, sujetas a las señales de atribución disponibles, la configuración del SDK, los permisos de la plataforma y los requisitos de privacidad aplicables. No establecen si una interacción fue realizada por el Asistente Telefónico Doubao, no reemplazan los controles de acceso del SAEP ni garantizan de forma independiente que todo comportamiento automatizado pueda distinguirse de la actividad humana.
Lista de verificación de ingeniería: implementación y auditoría de políticas de automatización de agentes
A medida que los asistentes de IA en el dispositivo expanden sus capacidades funcionales, los equipos de desarrollo y seguridad móvil deben auditar de manera proactiva cómo sus aplicaciones interactúan con los marcos de agentes automatizados.
Lista de verificación de implementación para desarrolladores
- Revisar la especificación y el soporte del sistema SAEP: Examine la documentación oficial del protocolo SAEP para evaluar la compatibilidad con las versiones de Android de destino, comprobando si el firmware del sistema subyacente admite los puntos finales de política declarados.
- Configurar las declaraciones de SAEP mediante esquemas documentados: Configure las declaraciones de políticas de SAEP utilizando el esquema JSON documentado al que se hace referencia en
AndroidManifest.xml. Verifique la disponibilidad de SAEP y las capacidades de cumplimiento específicas en la versión del sistema compatible de destino antes de confiar en la política. - Proteger los pasos de transacciones sensibles: Asegúrese de que los pagos financieros, los campos de entrada de credenciales y los flujos de modificación de cuentas apliquen barreras de autenticación adecuadas, validando que las rutas críticas activen la intervención del usuario o el bloqueo de la ejecución.
- Auditar el comportamiento de intervención del sistema: Pruebe el comportamiento de la aplicación bajo interacciones de agentes simuladas para verificar que el sistema pause correctamente la ejecución cuando se encuentre con umbrales de transferencia al usuario.
- Inspeccionar los registros de auditoría operativa: Evalúe periódicamente los registros de auditoría de decisiones y ejecución cuando sean compatibles, auditando qué acciones fueron solicitadas por los agentes registrados y revisando las políticas de registro con respecto a las compilaciones del sistema local.
Lista de verificación de productos y gobernanza
- Evaluar la intención del usuario frente a los límites de seguridad: Evalúe si la automatización dirigida por el usuario proporciona una comodidad tangible para las tareas rutinarias al tiempo que mantiene una fricción estricta en las acciones irreversibles.
- Evaluar el impacto en los puntos de contacto comerciales: Analice si la finalización automatizada de tareas afecta las impresiones publicitarias requeridas, los flujos de incorporación o las divulgaciones legales.
- Monitorear los registros oficiales de negativas: Para los equipos que opten por no participar, verifique que las declaraciones formales de negativa se envíen y se reflejen en las actualizaciones del registro de la plataforma dentro de la ventana documentada de tres días hábiles.
Preguntas frecuentes (FAQ)
¿Qué es el Protocolo de Ejecución de Automatización de Pantallas (SAEP)?
¿Por qué 153 aplicaciones rechazaron formalmente la automatización de pantallas de Doubao?
¿Cuál es la diferencia técnica entre MCP y la automatización de GUI?
¿Cómo opera el mecanismo de exclusión voluntaria (opt-out) del SAEP después del período de aviso público?
Implicaciones prácticas y perspectivas de futuro
La respuesta de la industria al despliegue del SAEP del Asistente Telefónico Doubao destaca un desafío definitivo para la computación ambiental: la automatización de tareas dirigida por el usuario no puede pasar por alto las arquitecturas de seguridad y comerciales del ecosistema de aplicaciones moderno. Si bien los modelos multimodales pueden interpretar e interactuar técnicamente con interfaces gráficas arbitrarias, el software empresarial requiere un consentimiento explícito, una identidad verificable y límites de claridad en la responsabilidad antes de conceder acceso de ejecución.
Para los desarrolladores móviles y arquitectos de seguridad, el camino a seguir radica en la cooperación estructurada a nivel de protocolo en lugar de la simulación visual no administrada. Si bien la automatización de la GUI ofrece un recurso provisional para tareas de utilidad simple, las integraciones empresariales duraderas se centrarán cada vez más en protocolos de agentes autenticados, ámbitos de permisos explícitos y una sólida preservación de estados del lado del servidor. Las organizaciones de ingeniería que establezcan declaraciones de intención claras hoy en día estarán mejor posicionadas para equilibrar la comodidad de la automatización con una rigurosa protección de datos en la emergente economía de los agentes.
Referencias
-
Plataforma ByteDance Doubao. Especificación del Protocolo de Ejecución de Automatización de Pantallas (SAEP).
-
Nanfang Daily. Más de 150 aplicaciones móviles optan por no participar en la automatización de pantallas del Asistente Telefónico Doubao.
-
Beijing News. El teléfono con IA Doubao publica el registro de negativas de aplicaciones tras la revisión del SAEP.
-
Anthropic. Especificación y arquitectura del Protocolo de Contexto de Modelo.
Share this article



