¿Cómo creo un código QR para el enlace de mi tienda de aplicaciones? Crear un código QR para un enlace de tienda de aplicaciones requiere codificar una URL de redireccionamiento dinámico que detecte el sistema operativo del usuario mediante la inspección del User-Agent, dirigiendo los dispositivos iOS a Apple App Store, los dispositivos Android a Google Play y los equipos de escritorio a una página de destino informativa.
Un código QR de aplicación es un código de barras de enrutamiento móvil adaptativo que codifica una URL centralizada de indirección capaz de enviar de forma dinámica a los usuarios que escanean hacia su tienda de aplicaciones nativa correspondiente en función de la detección en tiempo real del sistema operativo del dispositivo. Al reducir las dependencias estáticas de plataforma, unifica el material impreso físico en los ecosistemas de Apple App Store y Google Play.
| Término | Definición | Entidad Relacionada | Rol de Intención de Búsqueda |
|---|---|---|---|
| Código QR de Aplicación | Un código de barras unificado que enruta a los usuarios que escanean hacia su tienda de aplicaciones específica de plataforma. | Universal Link / Intent | Informativo / Técnico |
| Código QR Dinámico | Un código QR que codifica una URL de indirección gestionada cuyo destino se puede modificar después de la impresión. | Redirección HTTP 302 | Técnico |
| Crear código QR para aplicación | El flujo de trabajo programático o de consola utilizado para generar códigos de barras adaptativos para múltiples tiendas. | Instalación y Compartición Rápida | Técnico / Comercial |
El problema multiplataforma: por qué los enlaces directos a tiendas fallan en códigos QR únicos

La incompatibilidad de las URL directas de tienda: Apple App Store frente a Google Play
El material de marketing físico —como el embalaje de productos, las pantallas de puntos de venta minoristas, las vallas publicitarias exteriores y los carteles de eventos— opera bajo restricciones de espacio físico. Cuando los editores de aplicaciones móviles imprimen material promocional, necesitan una puerta de enlace digital que convierta la atención de los espectadores del mundo real en instalaciones de aplicaciones digitales. El estándar establecido para esta transición del mundo físico al digital es el código de respuesta rápida (QR), estandarizado bajo la norma ISO/IEC 18004.
Sin embargo, las arquitecturas estándar de distribución de aplicaciones están fragmentadas en dos ecosistemas de mercado cerrados:
- Infraestructura de Apple App Store: Las aplicaciones distribuidas en dispositivos iOS se catalogan mediante puntos de enlace específicos de Apple, como
https://apps.apple.com/app/id1234567890. Los sistemas operativos móviles de Apple interceptan estas URL de forma nativa, enrutando al usuario a la aplicación local de App Store. - Infraestructura de Google Play Store: Las aplicaciones distribuidas en dispositivos Android se catalogan mediante puntos de enlace de Google Play, como
https://play.google.com/store/apps/details?id=com.example.app. Los dispositivos Android resuelven estas URL a través del cliente nativo de Google Play Store.
Cuando un editor codifica un enlace directo y estático a Apple App Store en un código QR, los dispositivos Android que escanean ese código de barras no pueden iniciar una interfaz de instalación. Los servicios de Google Play no pueden procesar los identificadores de productos de Apple App Store. Por el contrario, codificar una URL directa de Google Play obliga a los usuarios de iOS a acceder a una interfaz web de Google Play que no puede ejecutar la instalación de IPA nativas. Los códigos QR de tienda directa ofrecen una flexibilidad de enrutamiento posterior a la impresión limitada, ya que el destino codificado de forma rígida no puede evaluar las capacidades del hardware del cliente ni adaptar su URL de destino.
Los pasivos operativos de imprimir dos códigos QR dobles uno al lado del otro
Para sortear la división de plataformas, los equipos de marketing implementan con frecuencia códigos de barras dobles en recursos físicos, imprimiendo códigos uno al lado del otro etiquetados como “Escanear para iPhone” y “Escanear para Android”.
Si bien este enfoque evita el desarrollo web intermedio, introduce graves pasivos operativos, ergonómicos y estéticos:
- Desorden visual y menor velocidad de escaneo: La impresión de códigos de barras en competencia consume una valiosa superficie física e introduce fricción cognitiva, lo que obliga al usuario a inspeccionar las etiquetas antes de escanear.
- Error de usuario y abandono: Los usuarios móviles escanean de forma rutinaria el código de barras incorrecto, encuentran una página de tienda incompatible o un error de plataforma, y abandonan por completo el flujo de incorporación.
- Atribución limitada a nivel de recurso: Un código QR de tienda directa puede admitir la medición básica a nivel de campaña a través de parámetros de atribución de tienda elegibles, por sí solo no proporciona un registro de escaneo administrado centralmente ni flexibilidad de enrutamiento posterior a la impresión.
La vulnerabilidad posterior a la impresión: qué sucede cuando cambian los ID de paquete o los destinos de marketing
La impresión física implica cronogramas operativos rígidos. Las tiradas de embalaje, las revistas impresas, los folletos de conferencias y las vallas publicitarias exteriores (OOH) a menudo se encargan y se imprimen semanas o meses antes de que se lance una campaña de software.
Los códigos de barras de tienda directa crean vulnerabilidades graves a lo largo del ciclo de vida del producto:
- Plazos de impresión previos al lanzamiento: Si el material de marketing debe imprimirse antes de que la aplicación móvil reciba la aprobación de revisión formal por parte de Apple o Google, la impresión de enlaces directos corre el riesgo de fallar si un revisor de App Store requiere alterar el identificador de paquete de la aplicación o el identificador de aplicación principal.
- Reutilización posterior a la campaña: Una vez que concluye una campaña promocional temporal, un enlace de tienda directa no se puede modificar en el servidor para que apunte a una promoción actualizada o a una página de destino secundaria.
- Recursos impresos rotos: Si un servicio de redireccionamiento de enlaces cortos no administrado descontinúa su API o modifica su estructura de dominios, el embalaje y los carteles impresos se rompen permanentemente, generando errores HTTP 404 que no se pueden corregir sin una costosa reimpresión física.
¿Cómo enrutan las tiendas de aplicaciones la detección de User-Agent del lado del cliente y del servidor?
Evaluación de modelos de redireccionamiento: Redireccionamientos de servidor perimetral HTTP 302 frente a páginas de tránsito web del lado del cliente
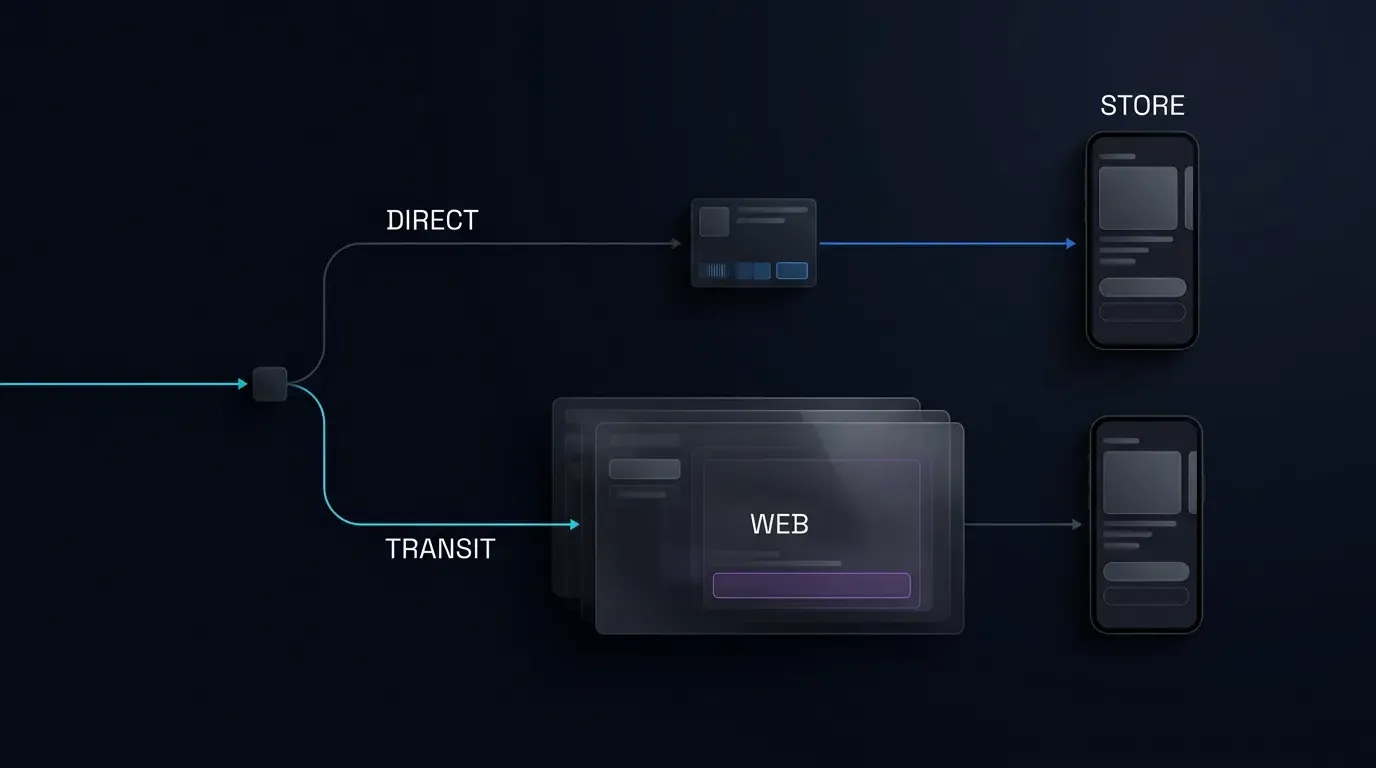
Para resolver el dilema multiplataforma, un código QR de aplicación debe codificar una URL de indirección que apunte a una pasarela de enrutamiento centralizada. La pasarela de enrutamiento evalúa la solicitud HTTP entrante y envía al usuario al destino adecuado.
A nivel arquitectónico, los equipos de ingeniería deben distinguir entre dos estrategias de enrutamiento principales en función de sus requisitos de seguimiento de campañas:
- Redireccionamiento directo a la tienda (servidor HTTP 302): El dispositivo que realiza el escaneo consulta al servidor de enrutamiento, el cual inspecciona la cabecera
User-Agententrante e emite inmediatamente una respuesta HTTP 302 Found que dirige el navegador a la tienda de destino. Este modelo ofrece una latencia mínima. Sin embargo, dado que el usuario nunca renderiza una página web intermedia, los SDK de JavaScript del lado del cliente no se pueden ejecutar en esta ruta. Para los dispositivos iOS, los parámetros no se pueden almacenar en caché a través de scripts web antes de llegar a App Store; en Android, los parámetros deben reenviarse puramente a través del parámetro de URLreferrer=de Google Play. - Enrutamiento por tránsito web (página intermedia H5): El servidor de enrutamiento envía el dispositivo que escanea a una página de destino móvil adaptable (
universal_app_qr_transit.html). Esta página de tránsito inicializa el SDK web JS de OpoInstall para ingerir los parámetros de consulta de campaña, evalúa las propiedades táctiles localmente y presenta un botón de tienda nativa accesible. Este modelo es esencial cuando las campañas requieren una marca enriquecida, un estilo de código QR personalizado o almacenamiento en caché de parámetros del lado del cliente antes de la navegación a la tienda.
Análisis de cadenas de User-Agent y aseguramiento de Client Hints en navegadores móviles modernos
Ya sea que se ejecute en un servidor perimetral o dentro de un script de tránsito del lado del cliente, la identificación del sistema operativo se basa en la inspección de los tokens del entorno del navegador:
- Evaluación de iOS: Inspecciona la cadena
User-Agenten busca de tokens comoiPhone,iPadoiPod. En los dispositivos táctiles modernos, los scripts de cliente también deben evaluarnavigator.maxTouchPoints > 1en plataformas que informanMacIntelpara detectar con precisión el hardware de iPadOS que opera en modo de escritorio. - Evaluación de Android: Inspecciona la cadena
User-Agenten busca del tokenAndroid. En los navegadores móviles modernos basados en Chromium, los servidores también pueden evaluar las pistas de cliente de User-Agent (Sec-CH-UA-Platform: "Android") para verificar la identidad de la plataforma sin depender únicamente de la coincidencia de cadenas heredadas. - Evaluación de Escritorio: Si no se detectan indicadores de iOS ni de Android, el sistema categoriza al visitante como un usuario de escritorio o estación de trabajo (por ejemplo, Windows, macOS, Linux).
Gestión de escáneres de escritorio: provisión de páginas de destino de respaldo y escaparates web
Los usuarios escanean ocasionalmente códigos QR físicos utilizando cámaras web de ordenadores portátiles, herramientas de vista previa de escritorio o extensiones de navegadores web. Además, los usuarios pueden copiar y pegar el enlace de enrutamiento subyacente en los navegadores de escritorio.
Un script de enrutamiento ingenuo que asume que todo el tráfico proviene de dispositivos móviles fallará cuando encuentre un agente de usuario de escritorio. Enrutar un navegador Chrome de escritorio en Windows a un esquema URI market:// móvil o a una URL de producto de Apple App Store genera un error de protocolo no controlado.
Una arquitectura de código QR de aplicación de calidad de producción implementa un respaldo de escritorio explícito:
- Escaparate web de escritorio: Dirige a los visitantes de escritorio a una página de destino de escritorio informativa que destaca las características del producto, muestra equivalentes de aplicaciones web de escritorio o incrusta un código QR de alta resolución para el escaneo móvil.
- Despachador por SMS o correo electrónico: Presenta un campo de entrada que permite a los visitantes de escritorio enviar un enlace de instalación directamente a su número de teléfono móvil o dirección de correo electrónico.
Gestión de cabeceras de navegación de clase escritorio en iPadOS para evitar la identificación errónea del dispositivo
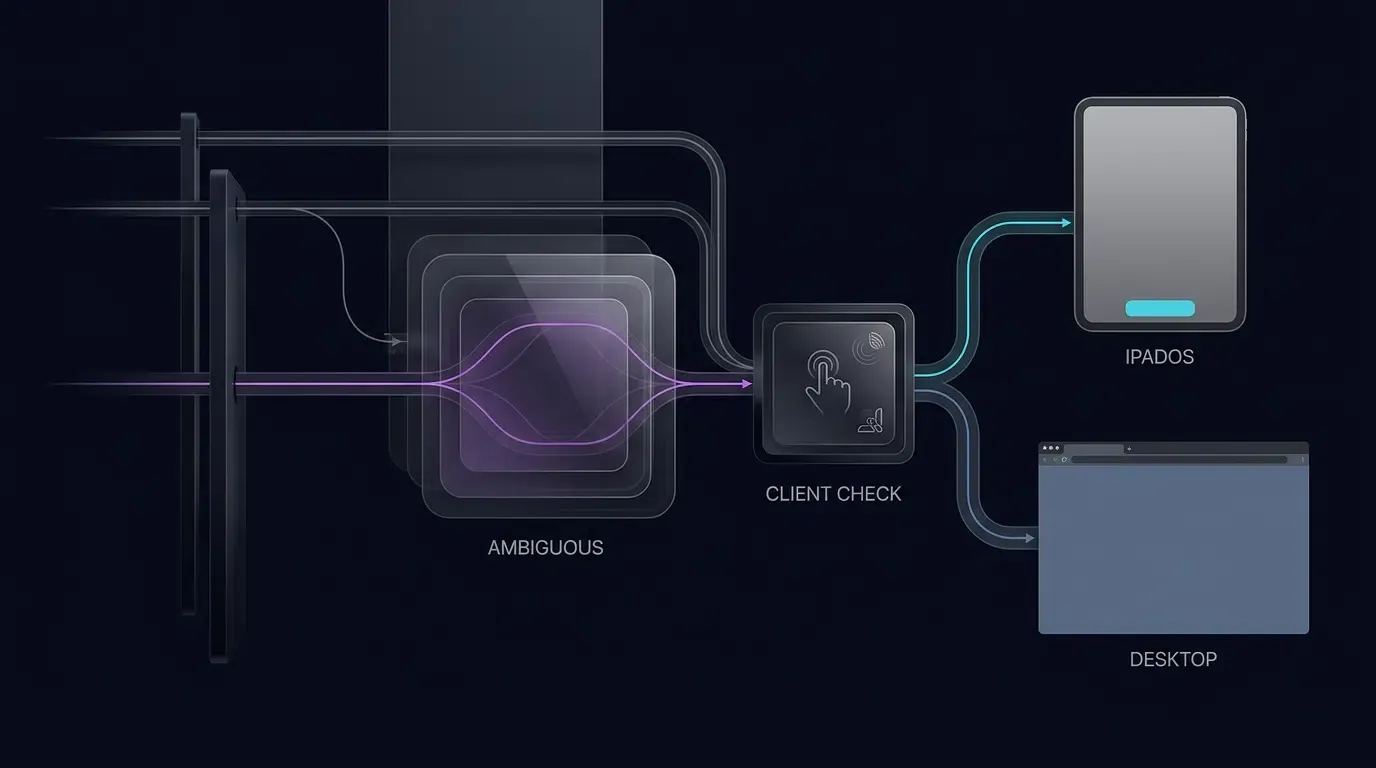
A partir de iPadOS 13, Apple configuró Safari en los iPads para solicitar sitios web de escritorio de forma predeterminada. En consecuencia, el navegador transmite una cadena de User-Agent idéntica a la de Safari en macOS:
Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/17.0 Safari/605.1.15
Si un script de enrutamiento de código QR de aplicación comprueba ingenuamente solo la cadena iPad, clasificará erróneamente el iPad como un ordenador de escritorio, enrutando una tableta táctil lejos de la App Store.
Los gestores de solicitudes HTTP del lado del servidor inspeccionan solo las cabeceras entrantes, las cuales no pueden observar directamente el hardware táctil sin los client hints. Por lo tanto, cuando la lógica del lado del servidor en una arquitectura de tránsito web encuentra un agente de usuario Macintosh, enruta la solicitud a la página de destino del lado del cliente, donde JavaScript del navegador evalúa tanto los tokens heredados como las capacidades táctiles:
// Detección robusta de iOS y iPadOS
var isIOS = /iPhone|iPad|iPod/.test(navigator.userAgent) ||
            (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
Al verificar que la plataforma informa MacIntel mientras se confirma simultáneamente que navigator.maxTouchPoints > 1, los scripts del cliente distinguen con precisión las tabletas iPadOS de los ordenadores Mac de escritorio reales, presentando el destino de App Store a los usuarios de iPad mientras enrutan a los visitantes de Mac de escritorio al escaparate de productos.
Arquitectura técnica de un motor de enrutamiento para códigos QR de aplicaciones universales
La topología de indirección: Matriz física única ──> Enrutador centralizado ──> Destino de plataforma
Un sistema de código QR de aplicación universal separa la presentación física de los datos de la lógica de enrutamiento digital.
La arquitectura comprende tres niveles principales:
- La matriz física: Un código de barras estandarizado ISO/IEC 18004 impreso en envases, vallas publicitarias o folletos, que codifica una URL corta permanente (por ejemplo,
https://trk.example.com/app). Tenga en cuenta que la marca visual personalizada —como la incorporación de logotipos corporativos, la selección de colores de marca o el ajuste del estilo de los ojos de las esquinas— opera puramente en la representación de la matriz física y no altera el protocolo de indirección subyacente. - La pasarela de enrutamiento central: Un servicio web de alta disponibilidad que registra los metadatos de escaneo, inspecciona las cabeceras de los clientes entrantes, desinfecta los parámetros de consulta de la campaña y determina el punto de destino final.
- Los destinos de destino: Destinos específicos de la plataforma, que incluyen Apple App Store, Google Play Store, servidores de distribución APK personalizados o páginas de destino de escritorio adaptables.
[Material físico] ──> El usuario escanea el código QR de la aplicación universal
                                 │
                                 ▼
                  [Punto de enlace de enrutamiento centralizado]
                                 │
             ┌───────────────────┼───────────────────┐
             ▼                   ▼                   ▼
       [Dispositivo iOS]  [Dispositivo Android]  [Navegador de escritorio]
                 │                   │                   │
                 ▼                   ▼                   ▼
         [Apple App Store]   [Google Play Store]  [Página de destino web]
         (Destino ID de App) (Metadatos de remisor) (Escaparate de funciones)
Preservación de los parámetros de seguimiento de marketing y campañas a través de envíos de sistemas operativos
Un código QR de aplicación funcional no debe simplemente enrutar a los usuarios a la tienda correcta; debe preservar el contexto de atribución de la campaña a través del límite de transición de la tienda.
Cuando los equipos de marketing despliegan material impreso, agregan parámetros de seguimiento a la URL de enrutamiento:
https://trk.example.com/app?channelCode=poster_chicago_01&utm_source=offline&utm_campaign=summer2026
El motor de enrutamiento centralizado captura estos parámetros de consulta durante el evento de escaneo inicial. Para garantizar que los sistemas de análisis posteriores reciban estos datos:
- Procesamiento en Android: El motor de enrutamiento o el script de tránsito construye una URL de Google Play Store que codifica los parámetros desinfectados en el parámetro oficial
referrer. Cuando el usuario instala y abre la aplicación, la aplicación de Android recupera estos parámetros a través de la API de Google Play Install Referrer. - Procesamiento en iOS: Debido a que la Apple App Store no reenvía consultas arbitrarias de URL en el inicio en frío desde la pantalla de inicio, las campañas que requieren la entrega de parámetros implementan un flujo de trabajo de tránsito web. La página de tránsito carga el SDK web JS de OpoInstall para almacenar en caché los parámetros en el backend de atribución antes de la transferencia a la tienda, lo que permite que el SDK nativo de iOS (
getInstallParam) recupere el contexto del canal en el primer lanzamiento cuando sea compatible con los mecanismos de coincidencia de plataformas.
Límites de privacidad y seguridad: prevención de vulnerabilidades de redireccionamiento abierto
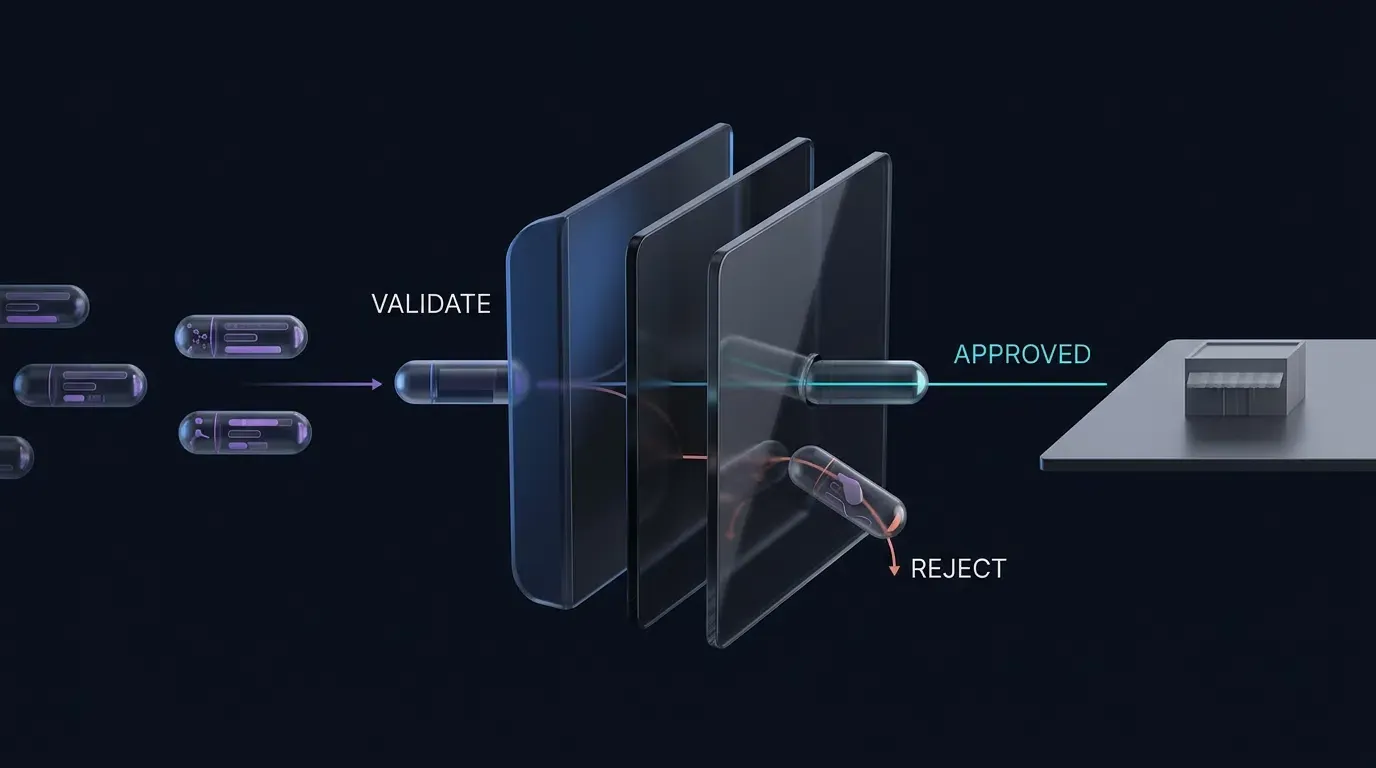
Implementar puntos de enlace de redireccionamiento dinámico introduce obligaciones de seguridad arquitectónicas. De acuerdo con las directrices de OWASP sobre redireccionamientos y reenvíos no validados, los scripts de redireccionamiento no validados pueden ser explotados por actores maliciosos para construir enlaces de phishing que utilizan el dominio de confianza de una empresa para desviar a las víctimas hacia sitios web maliciosos.
Una arquitectura de enrutamiento de códigos QR de aplicaciones segura aplica una estricta validación de URL:
- Lista blanca de destinos: El motor de enrutamiento solo debe redirigir a nombres de host de destino previamente aprobados (como
apps.apple.com,play.google.como subdominios empresariales verificados). Los objetivos de redireccionamiento externo arbitrarios especificados a través de parámetros de consulta deben ser rechazados. - Desinfección de entradas: Las claves y valores de los parámetros de consulta pasados a los listados de tiendas o scripts de tránsito deben validarse frente a una estricta lista blanca alfanumérica, eliminando etiquetas de script, saltos de línea y modificadores de protocolo.
- Atribución consciente de la privacidad: El enrutamiento del sistema debe basarse en cabeceras de solicitudes HTTP explícitas (User-Agent), API de tiendas autorizadas (Play Install Referrer) y contextos de sesión transparentes. Intentar construir firmas de dispositivos persistentes utilizando la entropía del hardware viola las reglas de privacidad de la plataforma.
Implementación paso a paso: creación de un redireccionador de tránsito multitienda
Configuración de páginas de destino multitienda universales con anclajes de respaldo nativos accesibles
Al implementar un código QR de aplicación, los equipos de crecimiento pueden alojar una página de destino de tránsito liviana del lado del cliente que realiza una inspección heurística del entorno mientras mantiene un anclaje de respaldo nativo accesible.
El ejemplo de implementación en [CODE_BLOCK_01] demuestra una página de tránsito HTML/JS receptiva. El script valida los parámetros de consulta entrantes frente a una lista blanca, inspecciona las capacidades del cliente (incluidos los tokens heredados de iPad y los puntos táctiles de iPadOS), construye dinámicamente URL de destino válidas para Google Play y Apple App Store, e inicializa el SDK web JS de OpoInstall mientras mantiene el anclaje nativo como el propietario principal de la navegación.
Consulte la referencia de integración del SDK para ver las especificaciones técnicas relativas a los parámetros de configuración y el análisis de parámetros.
<!-- Script de redireccionamiento de doble plataforma adaptable con respaldos -->
<!-- Archivo: universal_app_qr_transit.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Continuar a tu tienda de aplicaciones</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, Helvetica, Arial, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 48px 16px;
            margin: 0;
        }
        .transit-card {
            background: #ffffff;
            border-radius: 16px;
            box-shadow: 0 4px 20px rgba(0, 0, 0, 0.06);
            max-width: 440px;
            margin: 0 auto;
            padding: 36px 24px;
            box-sizing: border-box;
        }
        .app-icon {
            width: 76px;
            height: 76px;
            border-radius: 18px;
            margin-bottom: 20px;
            object-fit: cover;
        }
        h2 {
            font-size: 20px;
            margin: 0 0 10px 0;
            color: #111;
        }
        p {
            font-size: 14px;
            color: #666;
            margin: 0 0 24px 0;
            line-height: 1.5;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            font-size: 16px;
            font-weight: 600;
            padding: 14px 32px;
            border-radius: 24px;
            text-decoration: none;
            cursor: pointer;
            border: none;
            transition: background-color 0.2s ease;
        }
        .btn-download:hover {
            background-color: #0062cc;
        }
        .footer-note {
            font-size: 12px;
            color: #999;
            margin-top: 18px;
        }
    </style>
</head>
<body>

    <div class="transit-card">
        <img src="https://cdn.example.com/assets/app-icon.png" alt="Icono de la aplicación" class="app-icon">
        <h2 id="card-title">Continuar a tu tienda de aplicaciones</h2>
        <p id="card-desc">Selecciona el botón de abajo para abrir la tienda de aplicaciones adecuada para tu dispositivo.</p>

        <!-- Enlace de anclaje de navegación principal accesible -->
        <!-- Nota de producción: Reemplaza el href predeterminado con tu página de destino receptiva activa o la URL del escaparate de escritorio -->
        <a id="store-action-btn" class="btn-download" href="https://app.example.com/landing">Descargar aplicación</a>
        <p class="footer-note">Toca el botón de arriba para continuar al destino correspondiente.</p>
    </div>

    <!-- Inclusión del SDK web JS de OpoInstall (Verificar para tu versión de producción desplegada) -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <script>
    (function() {
        // Paso 1: Analizar y desinfectar los parámetros de campaña entrantes del escaneo QR físico
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "channelCode",
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                // Valida los valores de los parámetros: alfanuméricos, guion, guion bajo, punto (máx. 64 caracteres)
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        var campaignData = getSanitizedQueryParams();

        // Paso 2: Inspección de User-Agent del lado del cliente con manejo heredado de iPad y modo de escritorio en iPadOS
        var ua = navigator.userAgent || "";
        var isIOS = /iPhone|iPad|iPod/.test(ua) || (navigator.platform === 'MacIntel' && navigator.maxTouchPoints > 1);
        var isAndroid = /Android/.test(ua);

        var actionBtn = document.getElementById("store-action-btn");
        var cardTitle = document.getElementById("card-title");
        var cardDesc = document.getElementById("card-desc");

        // Paso 3: Construir URL de destino de tienda específicas de la plataforma
        if (actionBtn) {
            if (isIOS) {
                // Enrutar a Apple App Store (ID de App Store numérico)
                // Nota: Los enlaces estándar de App Store para iOS no analizan cadenas de consulta arbitrarias;
                // los parámetros se conservan mediante el almacenamiento en caché diferido del SDK web JS.
                actionBtn.href = "https://apps.apple.com/app/id1234567890";
                actionBtn.innerText = "Descargar en el App Store";
            } else if (isAndroid) {
                // Enrutar a Google Play Store con una carga útil de 'referrer' estructurada correctamente
                try {
                    var playUrl = new URL("https://play.google.com/store/apps/details");
                    playUrl.searchParams.set("id", "com.example.app");

                    var referrerParams = new URLSearchParams();
                    ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"].forEach(function(paramKey) {
                        if (campaignData[paramKey]) {
                            referrerParams.set(paramKey, campaignData[paramKey]);
                        }
                    });

                    if (referrerParams.toString()) {
                        playUrl.searchParams.set("referrer", referrerParams.toString());
                    }

                    actionBtn.href = playUrl.toString();
                    actionBtn.innerText = "Disponible en Google Play";
                } catch (e) {
                    actionBtn.href = "https://play.google.com/store/apps/details?id=com.example.app";
                }
            } else {
                // Respaldo de escritorio no móvil: actualizar los títulos de la interfaz de usuario de la tarjeta para visitantes de escritorio
                actionBtn.href = "https://app.example.com/desktop-showcase";
                actionBtn.innerText = "Ver descripción general del producto";
                if (cardTitle) cardTitle.innerText = "Explora la experiencia de escritorio";
                if (cardDesc) cardDesc.innerText = "Explora nuestro escaparate de productos web o escanea desde un dispositivo móvil.";
            }
        }

        // Paso 4: Inicializar el SDK web JS con el principio de navegación de un solo propietario
        // El actionBtn.href construido arriba sigue siendo el destino accesible principal.
        // El SDK se inicializa para ingerir y almacenar en caché los parámetros sin anular la navegación del anclaje.
        if (typeof OpoInstall !== "function") {
            console.warn("SDK web de OpoInstall no disponible; continuando con anclajes de navegación directa a la tienda.");
        } else {
            try {
                new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // El SDK informa disponibilidad.
                        // La persistencia de parámetros y la posterior recuperación de la instalación dependen de los contratos de SDK implementados y el soporte de coincidencia de plataforma.
                        // La navegación sigue siendo propiedad exclusiva de actionBtn.href.
                    }
                });
            } catch (error) {
                console.error("Error de inicialización del SDK de OpoInstall; los href de la tienda nativa permanecen activos:", error);
            }
        }
    })();
    </script>
</body>
</html>
Generación programática de códigos QR de aplicaciones: producción de recursos de matriz ISO/IEC 18004 de alta resolución
Para campañas empresariales que gestionan cientos de variaciones de impresión, los códigos de barras deben generarse mediante programación en lugar de exportarse manualmente desde software de diseño.
La implementación en Node.js en [CODE_BLOCK_02] demuestra ambos componentes de un sistema de código QR de aplicación universal: un controlador de redireccionamiento HTTP 302 ejecutable del lado del servidor que evalúa las cabeceras de solicitudes entrantes en tiempo real con una estricta validación de ROUTING_MODE (direct-store frente a web-transit), y una utilidad de automatización que valida las URL de tránsito y renderiza archivos de imagen de códigos barras PNG listos para imprimir utilizando un generador de códigos QR basado en estándares que cumple con las especificaciones ISO/IEC 18004 con corrección de errores de Nivel Q.
Tenga en cuenta que generar un PNG de 1024 píxeles proporciona un maestro digital de alta resolución; las dimensiones de impresión físicas reales deben calcularse en función de las distancias de escaneo físico y verificarse con pruebas de impresión.
// Redireccionamiento HTTP 302 del lado del servidor y script de generación de código QR
// Archivo: server_qr_router.js
// Dependencias: npm install qrcode

const http = require('http');
const QRCode = require('qrcode'); // Generador QR basado en estándares que cumple con las especificaciones ISO/IEC 18004

/**
 * Objeto de configuración del servidor:
 * En producción, configura variables de entorno para puertos y direcciones de puntos de enlace activos.
 * routingMode: 'direct-store' (302 inmediato a la tienda) o 'web-transit' (enruta a la página de tránsito H5 para el almacenamiento en caché del SDK)
 */
const SERVER_CONFIG = {
    port: process.env.PORT || 3000,
    routingMode: process.env.ROUTING_MODE || "web-transit",
    iosStoreUrl: "https://apps.apple.com/app/id1234567890",
    androidPackageId: "com.example.app",
    webTransitUrl: process.env.WEB_TRANSIT_URL || "https://app.example.com/universal_app_qr_transit.html",
    desktopFallbackUrl: "https://app.example.com/desktop-overview"
};

/**
 * Valida que un nombre de host cumpla con las especificaciones DNS de RFC 1035 / RFC 1123
 * sin puntos consecutivos o formato de etiqueta no válido.
 */
function isValidHostname(host) {
    if (typeof host !== "string" || host.length > 253) {
        return false;
    }
    const labels = host.split(".");
    if (labels.length < 2) {
        return false;
    }
    return labels.every(label =>
        label.length >= 1 &&
        label.length <= 63 &&
        /^[A-Za-z0-9](?:[A-Za-z0-9-]*[A-Za-z0-9])?$/.test(label)
    );
}

/**
 * Recupera listas blancas de hosts aprobados estrictamente de la configuración del entorno.
 */
function getApprovedHosts(envVarName) {
    const raw = process.env[envVarName];
    if (!raw) {
        throw new Error(`${envVarName} la variable de entorno debe configurarse explícitamente.`);
    }

    const hosts = new Set(
        raw.split(",")
            .map(host => host.trim().toLowerCase())
            .filter(Boolean)
    );

    if (hosts.size === 0) {
        throw new Error(`${envVarName} la lista blanca no puede estar vacía.`);
    }

    return hosts;
}

/**
 * Valida el esquema de configuración y los valores de enumeración estricta de routingMode antes de iniciar el servidor
 */
function validateConfig() {
    // Aplicar una validación de enumeración estricta en ROUTING_MODE
    const allowedModes = new Set(["direct-store", "web-transit"]);
    if (!allowedModes.has(SERVER_CONFIG.routingMode)) {
        throw new Error(`ROUTING_MODE no válido: "${SERVER_CONFIG.routingMode}". Debe ser estrictamente "direct-store" o "web-transit".`);
    }

    const portNum = Number(SERVER_CONFIG.port);
    if (!Number.isInteger(portNum) || portNum < 1 || portNum > 65535) {
        throw new Error(`Configuración de PORT no válida: "${SERVER_CONFIG.port}". Debe ser un número de puerto TCP válido.`);
    }

    // Verificar que la variable de entorno de la lista blanca de hosts del enrutador esté configurada explícitamente
    getApprovedHosts("APPROVED_API_HOSTS");

    if (SERVER_CONFIG.routingMode === "web-transit") {
        const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
        if (transitUrl.protocol !== "https:") {
            throw new Error("La configuración de WEB_TRANSIT_URL debe usar el protocolo HTTPS.");
        }
    }
}

/**
 * Desinfecta los parámetros de URL entrantes frente a una lista blanca explícita
 */
function sanitizeQueryParams(searchParams) {
    const allowedKeys = ["channelCode", "utm_source", "utm_medium", "utm_campaign", "inviter_id"];
    const validPattern = /^[A-Za-z0-9_.-]{1,64}$/;
    const sanitized = new URLSearchParams();

    allowedKeys.forEach(key => {
        const val = searchParams.get(key);
        if (val && validPattern.test(val)) {
            sanitized.set(key, val);
        }
    });

    return sanitized;
}

/**
 * Evalúa las cabeceras de solicitudes entrantes y devuelve la URL de destino según el modo de enrutamiento
 */
function resolveStoreDestination(userAgentString, searchParams) {
    const ua = userAgentString || "";
    const sanitizedParams = sanitizeQueryParams(searchParams);

    // El modo activo se valida estrictamente durante el inicio del servidor
    const activeMode = SERVER_CONFIG.routingMode;

    // Modo: web-transit (Enruta dispositivos móviles y UA ambiguos de tipo escritorio a la página de tránsito H5)
    if (activeMode === "web-transit") {
        const isMobileOrTablet = /iPhone|iPad|iPod|Android/.test(ua) || /Macintosh/.test(ua);
        if (isMobileOrTablet) {
            const transitUrl = new URL(SERVER_CONFIG.webTransitUrl);
            sanitizedParams.forEach((value, key) => {
                transitUrl.searchParams.set(key, value);
            });
            return transitUrl.toString();
        }
        return SERVER_CONFIG.desktopFallbackUrl;
    }

    // Modo: direct-store (HTTP 302 inmediato a los listados de la tienda de aplicaciones)
    const isIOS = /iPhone|iPad|iPod/.test(ua);
    const isAndroid = /Android/.test(ua);

    if (isIOS) {
        return SERVER_CONFIG.iosStoreUrl;
    } else if (isAndroid) {
        const playUrl = new URL("https://play.google.com/store/apps/details");
        playUrl.searchParams.set("id", SERVER_CONFIG.androidPackageId);

        // Codificar los parámetros desinfectados en el parámetro de remisor oficial de Google Play
        if (sanitizedParams.toString()) {
            playUrl.searchParams.set("referrer", sanitizedParams.toString());
        }

        return playUrl.toString();
    }

    return SERVER_CONFIG.desktopFallbackUrl;
}

/**
 * Servidor de redireccionamiento HTTP 302 ligero
 * Nota: En producción, ejecute detrás de un proxy inverso de autenticación (por ejemplo, Nginx, Cloudflare) que termine HTTPS.
 * Inspeccione las cabeceras de host directo desde el proxy inverso ascendente de confianza.
 */
function startRoutingServer() {
    // Aplicar una validación de configuración estricta antes de abrir sockets de red
    validateConfig();

    const server = http.createServer((req, res) => {
        try {
            // Restringir el método HTTP a GET y HEAD para puntos de enlace de redireccionamiento
            if (req.method !== "GET" && req.method !== "HEAD") {
                res.writeHead(405, { "Content-Type": "text/plain", "Allow": "GET, HEAD" });
                res.end("Método no permitido");
                return;
            }

            // Leer la cabecera de host directo desde el proxy inverso de confianza
            // Nota: .split(":")[0] elimina los números de puerto opcionales para la evaluación estándar de la lista blanca de hosts
            const rawHost = req.headers.host || "";
            const hostHeader = rawHost.split(":")[0];
            const approvedRouterHosts = getApprovedHosts("APPROVED_API_HOSTS");

            if (!isValidHostname(hostHeader) || !approvedRouterHosts.has(hostHeader.toLowerCase())) {
                res.writeHead(403, { "Content-Type": "text/plain" });
                res.end("Prohibido: acceso mediante cabecera de host no autorizada.");
                return;
            }

            const requestUrl = new URL(req.url, `https://${hostHeader}`);

            // Restringir el manejo de redireccionamientos al punto de enlace de ruta autorizado
            if (requestUrl.pathname !== "/app") {
                res.writeHead(404, { "Content-Type": "text/plain" });
                res.end("No encontrado");
                return;
            }

            const destination = resolveStoreDestination(req.headers["user-agent"], requestUrl.searchParams);

            // Ejecutar redireccionamiento HTTP 302 Found
            res.writeHead(302, {
                "Location": destination,
                "Cache-Control": "no-cache, no-store, must-revalidate"
            });
            res.end();
        } catch (err) {
            res.writeHead(500, { "Content-Type": "text/plain" });
            res.end("Error de enrutamiento interno");
        }
    });

    server.listen(SERVER_CONFIG.port, () => {
        console.log(`[Enrutador activo] Servidor HTTP 302 escuchando en el puerto ${SERVER_CONFIG.port} en modo ${SERVER_CONFIG.routingMode}`);
    });

    return server;
}

/**
 * Genera una imagen de código de barras PNG de alta resolución compatible con ISO/IEC 18004 que enlaza con una URL de tránsito universal verificada.
 */
async function generateUniversalAppQRCode(transitUrlString, outputFilePath = "universal_app_qr.png") {
    let parsedUrl;
    try {
        parsedUrl = new URL(transitUrlString);
    } catch (err) {
        throw new Error(`Cadena de URL proporcionada no válida: "${transitUrlString}". Debe ser un URI válido.`);
    }

    if (parsedUrl.protocol !== "https:") {
        throw new Error(`Se detectó un protocolo no seguro: ${parsedUrl.protocol}. El destino del código QR de la aplicación debe usar HTTPS.`);
    }

    if (!isValidHostname(parsedUrl.hostname)) {
        throw new Error(`Nombre de host DNS malformado detectado: "${parsedUrl.hostname}".`);
    }

    const approvedQrHosts = getApprovedHosts("APPROVED_QR_HOSTS");
    if (!approvedQrHosts.has(parsedUrl.hostname.toLowerCase())) {
        throw new Error(`Dominio de host no autorizado: "${parsedUrl.hostname}". Host no presente en APPROVED_QR_HOSTS.`);
    }

    console.log(`[Validación aprobada] Generando código QR de aplicación universal para: ${parsedUrl.toString()}`);

    const qrOptions = {
        errorCorrectionLevel: 'Q', // Nivel Q (recuperación de daños del 25%) óptimo para material impreso
        type: 'image/png',
        margin: 4,                 // Zona silenciosa de 4 módulos conforme
        width: 1024                // Maestro digital de alta resolución adecuado para escalar a la producción de impresión
    };

    try {
        await QRCode.toFile(outputFilePath, parsedUrl.toString(), qrOptions);
        console.log(`[Éxito] Imagen de código de barras de alta resolución escrita en: ${outputFilePath}`);
        return outputFilePath;
    } catch (err) {
        throw new Error(`No se pudo generar el recurso de imagen de código QR: ${err.message}`);
    }
}

// Punto de entrada de ejecución independiente
if (require.main === module) {
    if (process.argv.includes("--serve")) {
        startRoutingServer();
    } else {
        const sampleUrl = process.env.TARGET_TRANSIT_URL || "https://trk.example.com/app?channelCode=poster_01";
        generateUniversalAppQRCode(sampleUrl, "app_store_qr.png")
            .then((file) => console.log(`Compilación completa: ${file}`))
            .catch((err) => {
                console.error(`Compilación fallida: ${err.message}`);
                process.exit(1);
            });
    }
}

module.exports = { startRoutingServer, generateUniversalAppQRCode, resolveStoreDestination };
Análisis comparativo de las estrategias de códigos QR para aplicaciones multitienda
Comparación de enlaces directos únicos, códigos de impresión duales, redireccionadores web estáticos y códigos QR de aplicaciones dinámicos
Seleccionar la estrategia de implementación de QR óptima requiere equilibrar la fricción del usuario, la complejidad técnica, el alcance multiplataforma y los pasivos de mantenimiento posteriores a la impresión.
La matriz comparativa a continuación describe las compensaciones operativas en los modelos de implementación comunes:
| Método de Implementación | Soporte Multiplataforma | Modificable Post-Impresión | Fricción de Escaneo del Usuario | Riesgo de Mantenimiento |
|---|---|---|---|---|
| Enlace Directo a la Tienda | Una sola plataforma | No (URL fija) | Alto para el SO excluido | Alto (Los materiales impresos quedan obsoletos si cambia la URL) |
| Códigos Duales Uno al Lado del Otro | Selección manual del usuario | No (URLs fijas) | Alto (Errores de escaneo y desorden visual) | Alto (Espacio de impresión desperdiciado y riesgos de enlaces rotos) |
| Página HTML Estática Genérica | Dependiente de scripts | Parcial (Solo a nivel de dominio) | Moderado (Requiere clics en páginas intermedias) | Moderado (Gastos generales de alojamiento web manual) |
| Código QR de Aplicación Universal Dinámico | Envío de SO automatizado | Sí (Controlado por consola/API) | Mínimo (Enrutamiento automatizado a tiendas) | Variable (Sujeto al dominio de enrutamiento y disponibilidad del servicio de indirección) |
Evaluación de los costes de mantenimiento, la fricción de escaneo y la compatibilidad multiplataforma
Los enlaces directos a mercados representan un enfoque obsoleto para los medios físicos. Codificar rígidamente un enlace de App Store puede impedir la instalación en la plataforma no compatible, mientras que los códigos dobles uno al lado del otro degradan la estética del material físico y provocan errores de escaneo en los usuarios.
Implementar un código QR de aplicación universal dinámico resuelve estas limitaciones. Un enlace QR gestionado puede guiar a los visitantes de iOS y Android a destinos apropiados para su plataforma y asociar identificadores de ubicación física con la actividad de escaneo. La atribución de instalación sigue estando sujeta a los mecanismos de tienda o SDK compatibles y a una coincidencia exitosa. Si el equipo de marketing decide cambiar el destino de un listado directo de tienda a una página de destino interactiva de sorteo navideño, simplemente actualizan la URL de destino en la consola de gestión central, sin necesidad de reimprimir.
Cómo solucionar fallos de escaneo y redireccionamiento multiplataforma
Resolución de restricciones de navegadores sociales integrados en URL de tiendas
Una parte significativa de los usuarios fuera de línea escanea códigos QR utilizando las cámaras integradas de las aplicaciones de mensajería social (como WeChat, Line o WhatsApp) en lugar de sus aplicaciones de cámara móvil nativas.
Como se establece en los estudios de contenedores móviles, los webviews sociales imponen entornos aislado restrictivos:
- Supresión de esquemas: Los webviews integrados interceptan y bloquean con frecuencia los esquemas de protocolos personalizados (
market://,itms-apps://) y suprimen las descargas directas de paquetes. - Ejecución de transferencia de tránsito: Para evitar callejones sin salida, la página de tránsito debe detectar contenedores sociales mediante la inspección del User-Agent y proporcionar un botón de respaldo HTTPS accesible o instrucciones visuales claras que guíen al usuario para abrir el destino en el navegador de su sistema.
Diagnóstico de la eliminación de parámetros en las transferencias de App Store y Play Store
Si una aplicación se inicia después de la instalación sin sus parámetros de campaña asociados (channelCode se devuelve vacío), los equipos de ingeniería deben auditar los siguientes puntos de control de transferencia:
- Formato de Google Play Referrer: Verificar que las URL de la tienda Android codifiquen correctamente los parámetros dentro de un único parámetro de consulta
referrer=. Adjuntar parámetros sueltos directamente a la URL de Google Play sin incrustarlos dentro de la carga útil del remisor impide que Google Play registre los metadatos. - Almacenamiento en caché diferido en iOS: Asegurar que el SDK web JS transmita con éxito las cargas útiles de parámetros al backend de atribución antes de que se produzca el redireccionamiento a la tienda. Debido a que Apple App Store elimina las cadenas de consulta externas, la recuperación de parámetros nativos depende completamente de la coincidencia de contexto del backend.
- Límites de la ventana de retrospectiva: Si el usuario instala o inicia la aplicación fuera de la ventana de atribución configurada, es posible que el contexto de campaña elegible ya no coincida. Verificar la ventana aplicable frente al SDK implementado y la configuración de la plataforma.
Gestión del modo de escritorio en iPad: diferenciación de equipos Mac de escritorio de tabletas táctiles
Si las pruebas revelan que los usuarios de iPad que escanean su código QR de aplicación son redirigidos a páginas de destino de escritorio en lugar de a App Store, audite su lógica de evaluación de User-Agent.
Verifique que su script de enrutamiento no dependa exclusivamente de la cadena iPad. Asegúrese de que la lógica del cliente evalúe navigator.maxTouchPoints > 1 en plataformas que informan MacIntel para detectar con precisión el hardware de iPadOS que opera en modo de navegación de clase escritorio.
Puntos de control de impresión física: relaciones empíricas de distancia a tamaño y validación de la zona silenciosa
Muchos fallos de escaneo seoriginan en la producción gráfica física en lugar de en la lógica de enrutamiento de software:
- Relación empírica de distancia a tamaño: Para garantizar un enfoque de cámara fiable, siga la heurística de dimensionamiento empírico:
. Un póster diseñado para ser escaneado desde a 2 metros de distancia requiere una matriz QR de al menos 20 centímetros. Realice siempre escaneos de prueba físicos en condiciones de iluminación del mundo real antes de autorizar la producción de impresión. - Preservación de la zona silenciosa: Los códigos de barras deben mantener un borde sin imprimir ("zona silenciosa") de al menos 4 anchuras de módulo alrededor de los cuatro bordes exteriores. Los bordes gráficos, la tipografía o las texturas de fondo que se superponen a este margen impiden que los algoritmos de detección de bordes de la cámara identifiquen los límites de la matriz.
- Ajuste de la corrección de errores: Los materiales impresos sometidos a la intemperie exterior, rozaduras ambientales o superficies de embalaje curvas deben generarse utilizando la corrección de errores de Nivel M (recuperación del 15%) o Nivel Q (recuperación del 25%) según las normas ISO/IEC 18004.
Matriz de verificación multiplataforma del mundo real (modelo de módulo M2)
Antes de aprobar el despliegue de un código QR de aplicación para la producción de impresión física, los equipos de ingeniería deben ejecutar la verificación en los entornos de prueba de destino, teniendo en cuenta el modo de enrutamiento seleccionado:
| Dispositivo de prueba / Contenedor | Modo de enrutamiento: direct-store | Modo de enrutamiento: web-transit | Punto de control de inspección crítico |
|---|---|---|---|
| iPhone Safari | 302 inmediato a App Store | Carga la página de tránsito H5 ──> Anclaje de la tienda | Confirma la resolución del app-id numérico |
| iPad Safari (UA heredado) | 302 inmediato a App Store | Carga la página de tránsito H5 ──> Anclaje de la tienda | Confirma la evaluación del token iPad |
| iPadOS (Modo escritorio) | 302 al respaldo de escritorio (limitación de UA) | Evalúa el toque ──> Enruta a App Store | Confirma la rama MacIntel + maxTouchPoints > 1 |
| macOS Desktop Safari | 302 al respaldo de escritorio | Carga H5 ──> Evalúa 0 toques ──> CTA de escritorio | Presenta el escaparate de escritorio de forma limpia |
| Android Chrome | 302 a Play Store (referrer= adjunto) |
Carga la página de tránsito H5 ──> Anclaje de Play | Verifica la codificación de referrer= y el id del paquete |
| Estación de trabajo de escritorio | 302 al escaparate web de escritorio | Carga el diseño de escritorio / escaparate web | Previene errores de protocolo móvil no controlados |
| Webview social (WeChat/Line) | Dependiente del contenedor (puede bloquear el 302) | Carga la página de tránsito H5 con orientación | Valida el aviso de transferencia manual del navegador |
| Prueba de impresión física | Redireccionamiento inmediato al escanear con la cámara | Resuelve la URL de tránsito al escanear con la cámara | Verifica el margen de la zona silenciosa y la recuperación de Nivel Q |
Preguntas frecuentes (FAQ)
¿Puede un solo código QR detectar automáticamente dispositivos iOS y Android?
¿Qué sucede cuando un usuario de escritorio escanea o hace clic en un código QR de aplicación?
¿Cómo paso los parámetros de seguimiento de campaña a través de un código QR de aplicación?
Resumen y marco de decisión de implementación
Consolidar las descargas de aplicaciones móviles en un único código QR de aplicación universal resuelve la limitación fundamental multiplataforma de los medios impresos físicos. Codificar rígidamente enlaces directos al mercado fragmenta el material, aumenta los costes de impresión y garantiza el fallo de conversión para los usuarios del sistema operativo excluido.
Los equipos de ingeniería y marketing deben implementar códigos QR de aplicaciones dinámicos y centralizados respaldados por un enrutamiento de tránsito receptivo. Al combinar la detección automatizada de User-Agent, anclajes de respaldo nativos accesibles y la preservación de parámetros a través de OpoInstall, los equipos se aseguran de que los recursos promocionales físicos admitan un enrutamiento adecuado para la plataforma con fricción reducida en todas las plataformas móviles.
Para crear códigos QR multitienda universales y configurar el redireccionamiento móvil automatizado, configura tus puntos de enlace de aplicación en la consola de desarrolladores de OpoInstall o revisa la referencia de integración del SDK. Para descargar los SDK de cliente, visita descargar el SDK de OpoInstall, o explora mecánicas de enrutamiento móvil más amplias en la referencia de atribución móvil.
Materiales relacionados
-
Conceptos: Código QR de aplicación, Código QR dinámico, Detección de User-Agent, Redireccionamiento de Web a App
-
Tecnologías: Estándar de código de barras ISO/IEC 18004, Redireccionamiento HTTP 302, Apple App Store, Google Play Store
-
Estándares: Sintaxis de identificador de recursos uniforme IETF RFC 3986, Tecnología de la información ISO/IEC 18004:2024
-
API: API de Google Play Install Referrer, SDK web JS de OpoInstall
-
Documentación oficial y referencias:
-
Documentación de Apple WebKit sobre la promoción de aplicaciones con banners y enlaces
-
Guía para desarrolladores de Google Android sobre la API Install Referrer
-
Hoja de referencia de redireccionamientos y reenvíos no validados de OWASP
-
Organización Internacional de Normalización (ISO/IEC 18004:2024)
-
Share this article