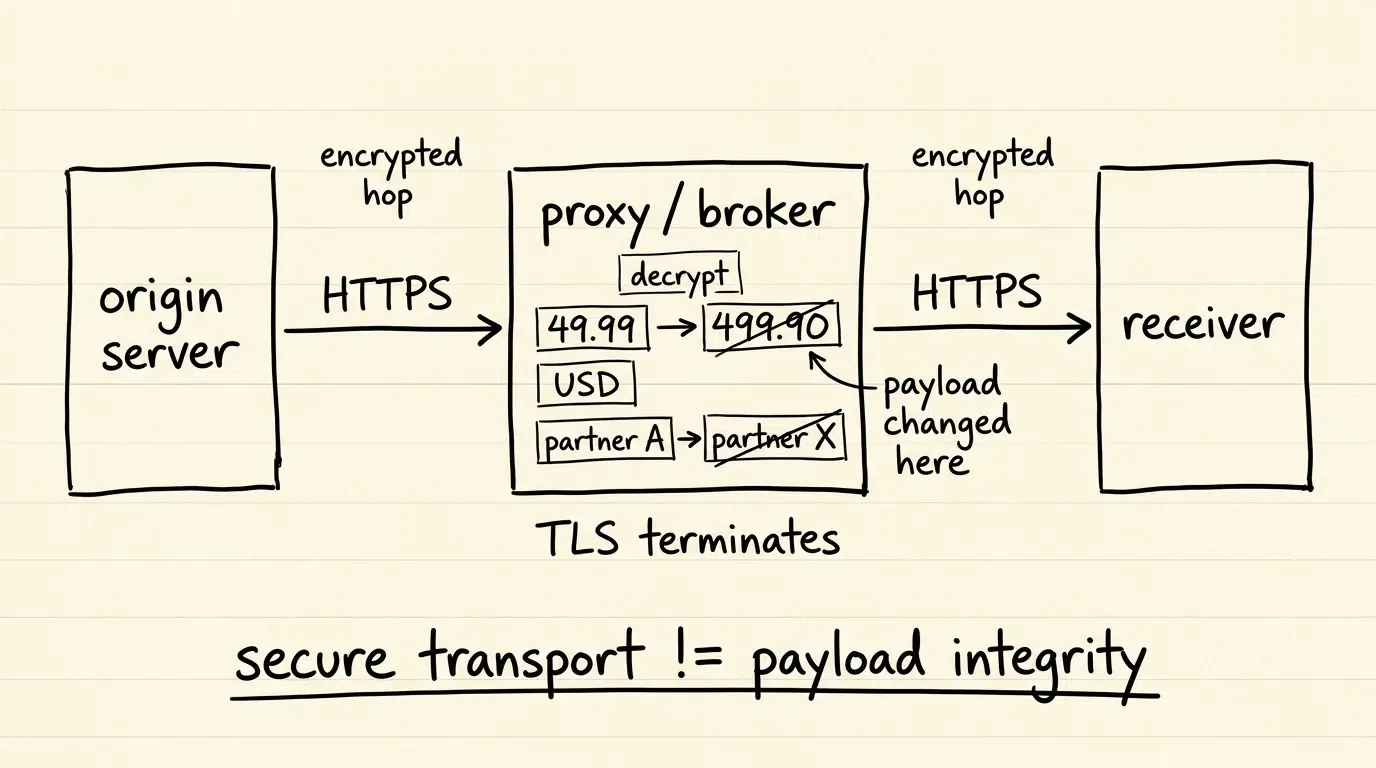
¿Doubao restringe las acciones de la GUI? El 16 de septiembre de 2026, el teléfono inteligente Nubia NaviX Ultra salió oficialmente a la venta con la versión comercial del Asistente Telefónico Doubao; sin embargo, las pruebas en dispositivos reales revelaron que las acciones automatizadas de la interfaz gráfica de usuario (GUI) estaban bloqueadas en las principales plataformas de terceros, incluidas WeChat, Taobao, Meituan y JD.com. Dos días antes, el 14 de septiembre, Doubao publicó el Protocolo de Ejecución de Automatización de Pantalla, estableciendo el Protocolo SAEP de Doubao como un marco de negociación formal para regular cómo los agentes de IA externos interactúan con las superficies de las aplicaciones de Android. Para los arquitectos de sistemas operativos, los equipos de seguridad móvil y los desarrolladores de plataformas, este cuello de botella en el despliegue expone un conflicto estructural fundamental entre los agentes multimodales a nivel de sistema que buscan una navegación por pantalla sin fricciones y los tiempos de ejecución de aplicaciones independientes que defienden perímetros de seguridad e integridad de transacciones, al tiempo que generan tensión comercial en torno al control del tráfico y las transacciones.
La realidad comercial de los agentes móviles: Tras el lanzamiento del NaviX Ultra y el bloqueo de la GUI
La llegada del Nubia NaviX Ultra, denominado coloquialmente en los medios tecnológicos chinos como el “Teléfono Doubao de 2.ª generación”, generó importantes expectativas tanto comerciales como de los consumidores. Con un precio inicial de 5999 yuanes (que se reduce a 5499 yuanes tras los subsidios nacionales a la electrónica de consumo), el dispositivo representa una prima de 2500 yuanes sobre el prototipo de ingeniería M153 inicial, distribuido a los desarrolladores en diciembre de 2025. Tras el lanzamiento comercial, Nubia anunció que el valor de las ventas del primer día superó los 100 millones de yuanes en el primer segundo tras la apertura de pedidos.
A pesar de la agresiva comercialización del hardware que enfatiza un flujo de trabajo de agentes inteligentes integral, las evaluaciones iniciales en dispositivos reales realizadas por medios de comunicación e ingenieros independientes revelaron un punto muerto operativo. Aunque el Asistente Telefónico Doubao integrado podía iniciar paquetes de aplicaciones designados mediante comandos de voz, la navegación automatizada dentro de las aplicaciones, los toques simulados y los procesos de pago de varios pasos no estaban disponibles bajo la política SAEP actual y las restricciones de las plataformas de terceros. Los comandos de usuario para publicar actualizaciones en WeChat Moments, comparar especificaciones de productos en Taobao, completar compras minoristas en JD.com o finalizar pedidos de entrega de comida en Meituan no se ejecutaron. En la práctica, las acciones automatizadas de la GUI eran compatibles con las aplicaciones del sistema, las utilidades principales de ZTE, la cartera interna de ByteDance (como Douyin, Feishu y Qishui Music) y un conjunto limitado de socios explícitamente integrados como Caocao Mobility, mientras que los flujos de trabajo de consumo habituales de terceros permanecían en un estado manual y suspendido.
Resumen
- Cuello de botella funcional inmediato: Si bien el dispositivo inicia binarios de aplicaciones de terceros mediante comandos de voz, la navegación en la aplicación, los toques simulados y los pagos en segundo plano siguen restringidos en los principales ecosistemas digitales.
- Introducción del protocolo SAEP: El 14 de septiembre de 2026, Doubao presentó el Protocolo de Ejecución de Automatización de Pantalla (SAEP), iniciando un período de revisión pública de 30 días (hasta el 15 de octubre de 2026) durante el cual las aplicaciones de terceros permanecen protegidas por defecto contra la interacción automatizada de la GUI.
- Permisos del sistema frente a muros comerciales: A pesar de que Doubao cuenta con más de 382 millones de usuarios activos móviles al mes a junio de 2026, la escala masiva de la audiencia no puede invalidar los entornos de seguridad a nivel de aplicación ni las reglas de gobernanza de tráfico comercial.
- Evolución del paradigma arquitectónico: El panorama de la ingeniería móvil se está alejando rápidamente del "screen scraping" visual sin permisos hacia interfaces de agente a agente (A2A) declaradas, manifiestos de permisos granulares y acuerdos mutuos de plataforma.

Esta limitación en el mundo real refleja la historia técnica de la vista previa de primera generación de la plataforma. Cuando el prototipo de ingeniería Nubia M153 se lanzó el 1 de diciembre de 2025, demostró operaciones de GUI automatizadas a través de capacidades de inyección de entrada a nivel de sistema privilegiadas, incluido el permiso INJECT_EVENTS. En 48 horas, los usuarios reportaron anomalías en la seguridad de las cuentas y cierres de sesión anormales dentro de WeChat. Para el 3 de diciembre, Doubao retiró por completo las capacidades de ejecución automatizada de WeChat. El 5 de diciembre, el equipo restringió formalmente el alcance operativo del asistente, prohibiendo la automatización en entornos de juegos, interfaces de recolección de puntos de recompensa e instituciones financieras. La transición del prototipo M153 al NaviX Ultra producido en masa demuestra que la comprensión de pantalla del modelo de lenguaje de visión (VLM) bruto no puede sustituir a una autorización de plataforma bilateral y estructural.
Gobernanza arquitectónica interna: Deconstruyendo las reglas SAEP y el período de notificación
El lanzamiento del protocolo SAEP de Doubao el 14 de septiembre de 2026 marca un intento de la industria por estandarizar cómo los agentes de sistemas operativos declaran, solicitan y ejecutan la automatización de pantalla. En lugar de tratar las jerarquías de vistas de aplicaciones de terceros como objetivos visuales pasivos, SAEP introduce un ciclo de vida de consentimiento explícito que rige las interacciones automatizadas. El 17 de septiembre de 2026, el Asistente Telefónico Doubao publicó una declaración oficial de preguntas y respuestas abordando directamente por qué muchas aplicaciones comunes de terceros no pueden operarse actualmente a través de la GUI, detallando formalmente el período de notificación de 30 días y el marco de autodeterminación de las aplicaciones.
El despliegue de la gobernanza opera en dos fases distintas. Durante la ventana inicial de notificación pública de 30 días (del 14 de septiembre al 15 de octubre de 2026), la capa de ejecución impone un estado predeterminado de cierre ante fallos en todo el hardware compatible (incluidos el NaviX Ultra y las plataformas M153 anteriores). A menos que un desarrollador de aplicaciones de terceros envíe explícitamente una declaración de aceptación, el Asistente Telefónico Doubao no realizará eventos de entrada sintéticos ni ejecutará tareas automatizadas dentro de la jerarquía de la interfaz de usuario de esa aplicación. Tras el vencimiento de esta ventana de notificación, el protocolo pasa a un marco basado en niveles de riesgo: las aplicaciones que registran formalmente su negativa a través de canales de protocolo o correo electrónico de comunicación oficial del desarrollador permanecerán excluidas mientras dicha negativa siga vigente, mientras que las aplicaciones que no hayan registrado una postura explícita serán evaluadas y se les otorgarán capacidades de automatización incrementales basadas en niveles de riesgo funcional. Los desarrolladores de terceros conservan el derecho continuo de declarar su negativa en cualquier momento, lo que provoca que el asistente finalice las acciones automatizadas.
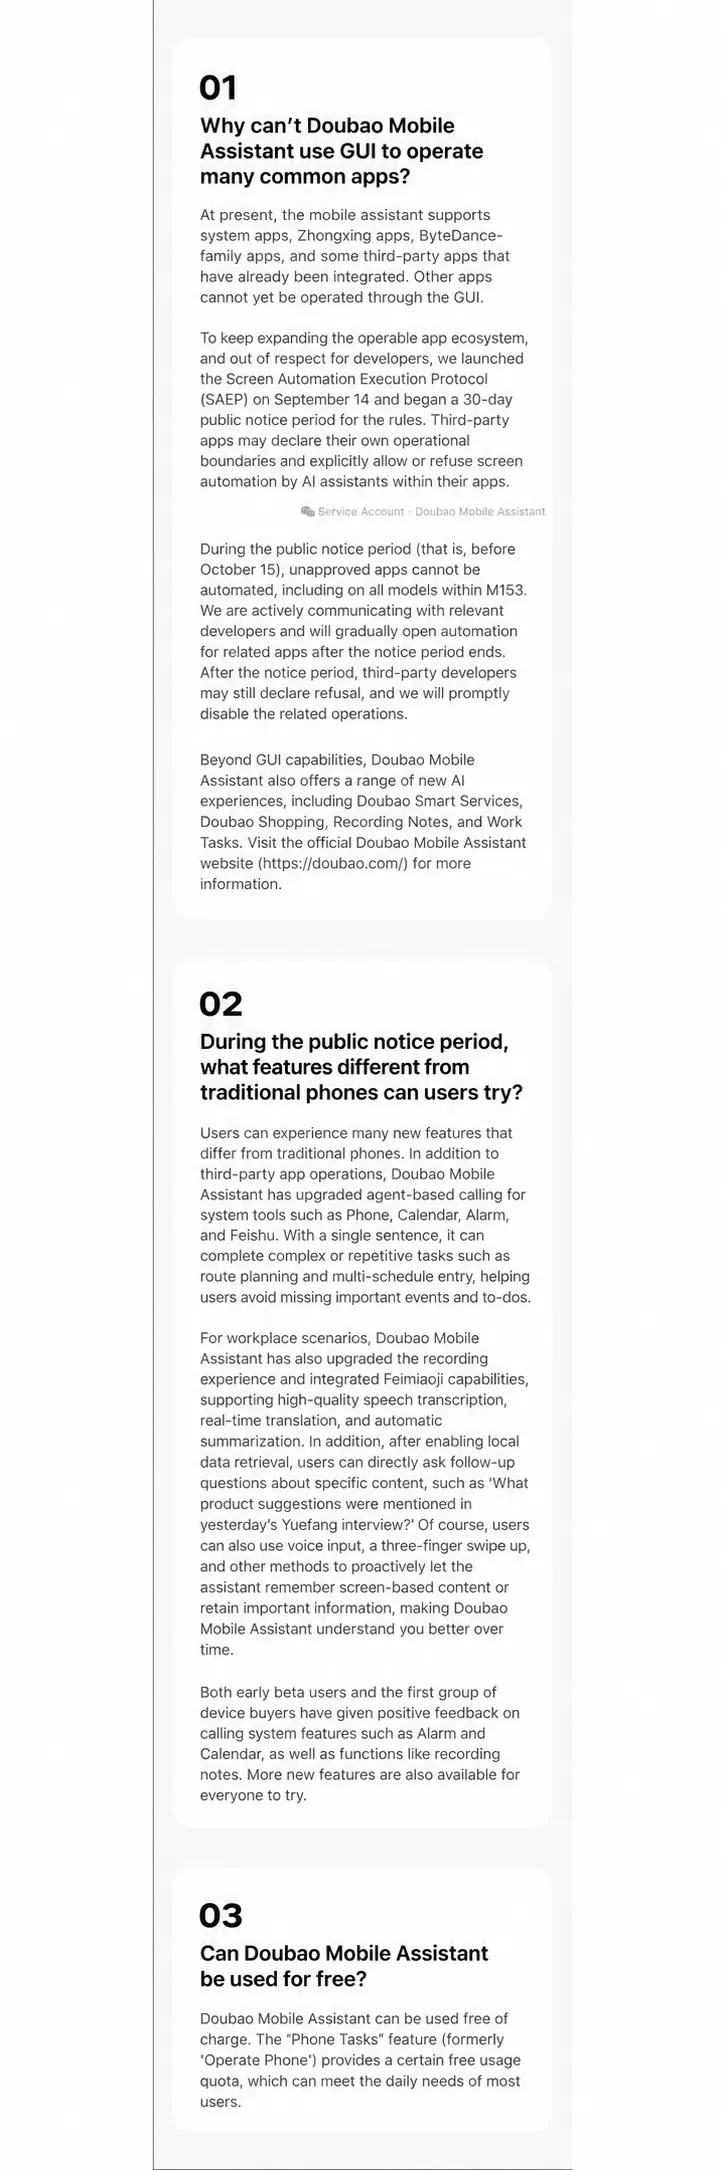
Bajo el alcance reportado del marco SAEP, los desarrolladores de aplicaciones pueden declarar límites operativos específicos en diferentes controles funcionales:
- Permiso general de automatización de pantalla: Declarar si la aplicación permite que un agente externo inicie flujos de trabajo automatizados dentro de sus superficies de ventana.
- Captura e inspección de pantalla: Controlar si el asistente está autorizado para capturar capturas de pantalla o inspeccionar el contenido de la vista permitida durante la ejecución de una tarea.
- Entrada de usuario simulada: Regular si el agente puede inyectar coordenadas táctiles sintéticas, gestos o cadenas de texto automatizadas en vistas nativas.
- Modificación de contenido: Definir si el asistente tiene permiso para alterar, editar o borrar texto existente, campos de formulario o borradores generados por el usuario dentro del estado de la aplicación.
Este protocolo formal aborda las crudas realidades operativas expuestas por las pruebas empíricas de agentes. En mayo de 2026, la investigación de referencia de AndroidDaily evaluó los principales modelos de lenguaje visual en 350 tareas móviles estándar distribuidas en 94 aplicaciones de Android en producción. Bajo estrictas condiciones de prueba de varios pasos, el agente multimodal más capaz logró una tasa de finalización de tareas de extremo a extremo de solo el 62,0 por ciento, mientras que el marco de evaluación automatizada (GRADE) del punto de referencia demostró una tasa de coincidencia del 87,37 por ciento con anotadores humanos.
+--------------------------------------------------------------------------+
|            PUNTO DE REFERENCIA ANDROIDDAILY: ATTRICIÓN DE AGENTE          |
+--------------------------------------------------------------------------+
|                                                                          |
|  Tareas evaluadas: 350 flujos de trabajo realistas de varios pasos       |
|  Entorno evaluado: 94 aplicaciones de Android en producción              |
|                                                                          |
|  Tasa de finalización del agente multimodal de mayor rendimiento: 62.0%  |
|  [====================================>                          ]       |
|                                                                          |
|  Modos de fallo dominantes identificados:                                |
|  1. Desalineación de la interfaz de usuario por latencia                 |
|  2. Bucles de acción repetitivos inducidos por memoria                   |
|  3. Degradación de capacidad inducida por protocolo                      |
|                                                                          |
|  Ejemplos de fricción de ejecución en el mundo real:                     |
|  - Actualizaciones asíncronas de interfaz y ventanas emergentes          |
|  - Ciclos de coordenadas redundantes en estados visuales ambiguos        |
|  - Reglas de validación de formularios dinámicos y límites de servicio   |
|                                                                          |
+--------------------------------------------------------------------------+
La brecha entre reconocer un componente de interfaz de usuario y completar con éxito un flujo de trabajo de extremo a extremo se debe a entornos de aplicación no deterministas. Las aplicaciones de producción a menudo alteran las jerarquías de diseño a través de marcos de interfaz de usuario dinámicos impulsados por el servidor, introducen ventanas emergentes promocionales transitorias, aplican desafíos de tokens contra el scraping y requieren una toma de decisiones condicional cuando las SKU seleccionadas o las asignaciones de asientos no están disponibles. Cuando un asistente intenta analizar estos estados puramente a través de la inferencia de coordenadas visuales sin bucles de retroalimentación de la aplicación directos, las tuberías de ejecución colapsan, creando sesiones huérfanas, compras incorrectas o excepciones de seguridad.
Sistemas desacoplados y modelado de amenazas: Entornos de seguridad, muros de tráfico y soberanía de decisiones
La reticencia de las plataformas de terceros a permitir la automatización de la GUI sin restricciones se debe a principios fundamentales de ingeniería de seguridad y defensa de plataformas comerciales. Ver el conflicto puramente como una resistencia anticompetitiva ignora las serias vulnerabilidades operativas y legales que se introducen cuando procesos externos simulan interacciones del usuario dentro de los límites de las aplicaciones autenticadas.
Desde el punto de vista de la seguridad de las aplicaciones, la automatización de la GUI sin interfaz opera a través de los límites de las vistas de la aplicación. En las arquitecturas de Android, las aplicaciones residen dentro de entornos aislados de procesos UID de Linux, comunicándose a través de Binder IPC verificado e Intents explícitos. Cuando un asistente de IA aprovecha los ganchos de AccessibilityService a nivel de sistema o capas de inyección de pantalla personalizadas para manipular una interfaz, interactúa con la jerarquía de vistas expuesta de la aplicación desde el exterior sin violar el entorno de proceso subyacente. Sin embargo, esta capa de interacción privilegiada introduce una fricción operativa sustancial.
+--------------------------------------------------------------------------+
|               SUPERFICIES DE RIESGO POTENCIAL: AGENTE VS. RUNTIME        |
+--------------------------------------------------------------------------+
|                                                                          |
|  CAPA PRIVILEGIADA DEL SISTEMA OPERATIVO                                 |
|  +--------------------------------------------------------------------+  |
|  | Asistente Multi-Agente (Asistente Doubao / Motor VLM del sistema)  |  |
|  +--------------------------------------------------------------------+  |
|         |                                                      |         |
|   (Inyección de entrada privilegiada /              (Buffer de trama /   |
|    Envío de eventos sintéticos)                      Análisis de diseño) |
|         v                                                      v         |
|  +--------------------------------------------------------------------+  |
|  | VENTANA Y JERARQUÍA DE VISTA DE APLICACIÓN HUÉSPED                 |  |
|  |                                                                    |  |
|  |  [ Vectores de amenaza y estabilidad ]                             |  |
|  |  * Exposición de vistas sensibles: Ingesta de saldo/SMS sin ocultar  |  |
|  |  * Distorsión de señal antifraude: La automatización altera         |  |
|  |  * Entrada no determinista: Disparo accidental de botón/pedido      |  |
|  |  * Autorización ambigua: Responsabilidad poco clara                |  |
|  +--------------------------------------------------------------------+  |
|                                                                          |
+--------------------------------------------------------------------------+
Este modelo de interacción crea múltiples superficies de riesgo potencial:
- Invalidación de la telemetría antifraude: Algunos sistemas de detección de fraudes y bots evalúan el tiempo de interacción, los patrones de gestos, las señales del dispositivo y otros indicadores de comportamiento para autenticar la presencia humana y detectar scripts automatizados. La inyección de clics sintéticos altera estas firmas de comportamiento, lo que provoca que los motores de riesgo de la plataforma marquen cuentas, terminen sesiones o impongan puntos de control de reautenticación para prevenir el fraude sospechado.
- Exposición de estados de visualización sensibles: Un agente capaz de ingerir buffers de pantalla puede capturar inadvertidamente campos de texto sensibles, libros de transacciones personales, documentos de identidad y contexto de conversación privada, incorporándolos a búferes de contexto locales o transmitiéndolos a través de conexiones de inferencia remotas.
- Ambigüedad en la autorización de transacciones: Cuando un asistente desencadena cambios de estado operativos (como enviar un pedido o modificar las preferencias del usuario) basados en la interpretación probabilística del lenguaje natural, resolver la responsabilidad por consecuencias no deseadas se vuelve difícil si el usuario no ejecutó directamente el paso de confirmación.
Más allá de las consideraciones de seguridad técnica, la defensa comercial de la plataforma juega un papel decisivo. El motor económico de los principales ecosistemas digitales depende en gran medida de la fase de descubrimiento que precede a las transacciones. El 12 de agosto de 2026, Reuters informó que Tencent logró un aumento del 11 por ciento en los ingresos totales del segundo trimestre, destacado por un aumento interanual del 22 por ciento en los ingresos por servicios de marketing impulsado por la eficiencia publicitaria mejorada por IA dentro del ecosistema Weixin. Las plataformas invierten fuertemente en rankings de búsqueda propietarios, algoritmos de recomendación y feeds promocionales curados diseñados para influir en la elección del consumidor.
| Dimensión de gobernanza | Automatización de GUI no regulada | Marco SAEP de Doubao | Integración estructurada negociada |
|---|---|---|---|
| Canal de interacción | Screen scraping e inyección de clics por coordenadas | Manifiesto de política declarada que rige derechos de captura e input | Interfaz de capacidad preacordada / Esquema API |
| Base de permisos | Depende de la accesibilidad a nivel de sistema o privilegios de OS | Período de revisión de 30 días con exclusión del desarrollador | Autorización bilateral explícita y alcance operativo acordado |
| Riesgo conductual | Desencadena heurísticas anti-automatización | Limitado a flujos de trabajo autorizados por desarrolladores | Ejecución controlada por aplicación bajo reglas de autorización |
| Ingesta de datos | Ingiere diseños visuales completos; riesgo de contexto sensible | Restringe captura y acceso visual basado en límites declarados | Puede intercambiar parámetros sin depender de buffers visuales |
| Resiliencia de ejecución | Vulnerable a cambios de UI y mutaciones (62,0% éxito) | Limitado a estabilidad visual pero respaldado por asentimiento | Menos dependiente de estabilidad visual; controles programáticos |
| Control comercial | Evita navegación en la app y superficies promocionales | Permite a plataformas retener automatización en flujos de valor | Preserva enrutamiento y límites de servicio acordados |
Cuando un asistente externo elude el camino de descubrimiento visual de una aplicación (localizando productos, evaluando proveedores y aplicando descuentos de forma autónoma), puede reducir las oportunidades de exposición de la plataforma subyacente en publicidad, descubrimiento patrocinado y ventas cruzadas. Desde la perspectiva de las plataformas digitales competidoras, otorgar acceso sin restricciones a un asistente operado por ByteDance (que mantiene unidades de negocio de comercio electrónico y estilo de vida local competidoras) crea un desincentivo comercial sustancial. Las plataformas de terceros buscan naturalmente retener el control soberano sobre la participación del consumidor y el enrutamiento de transacciones.
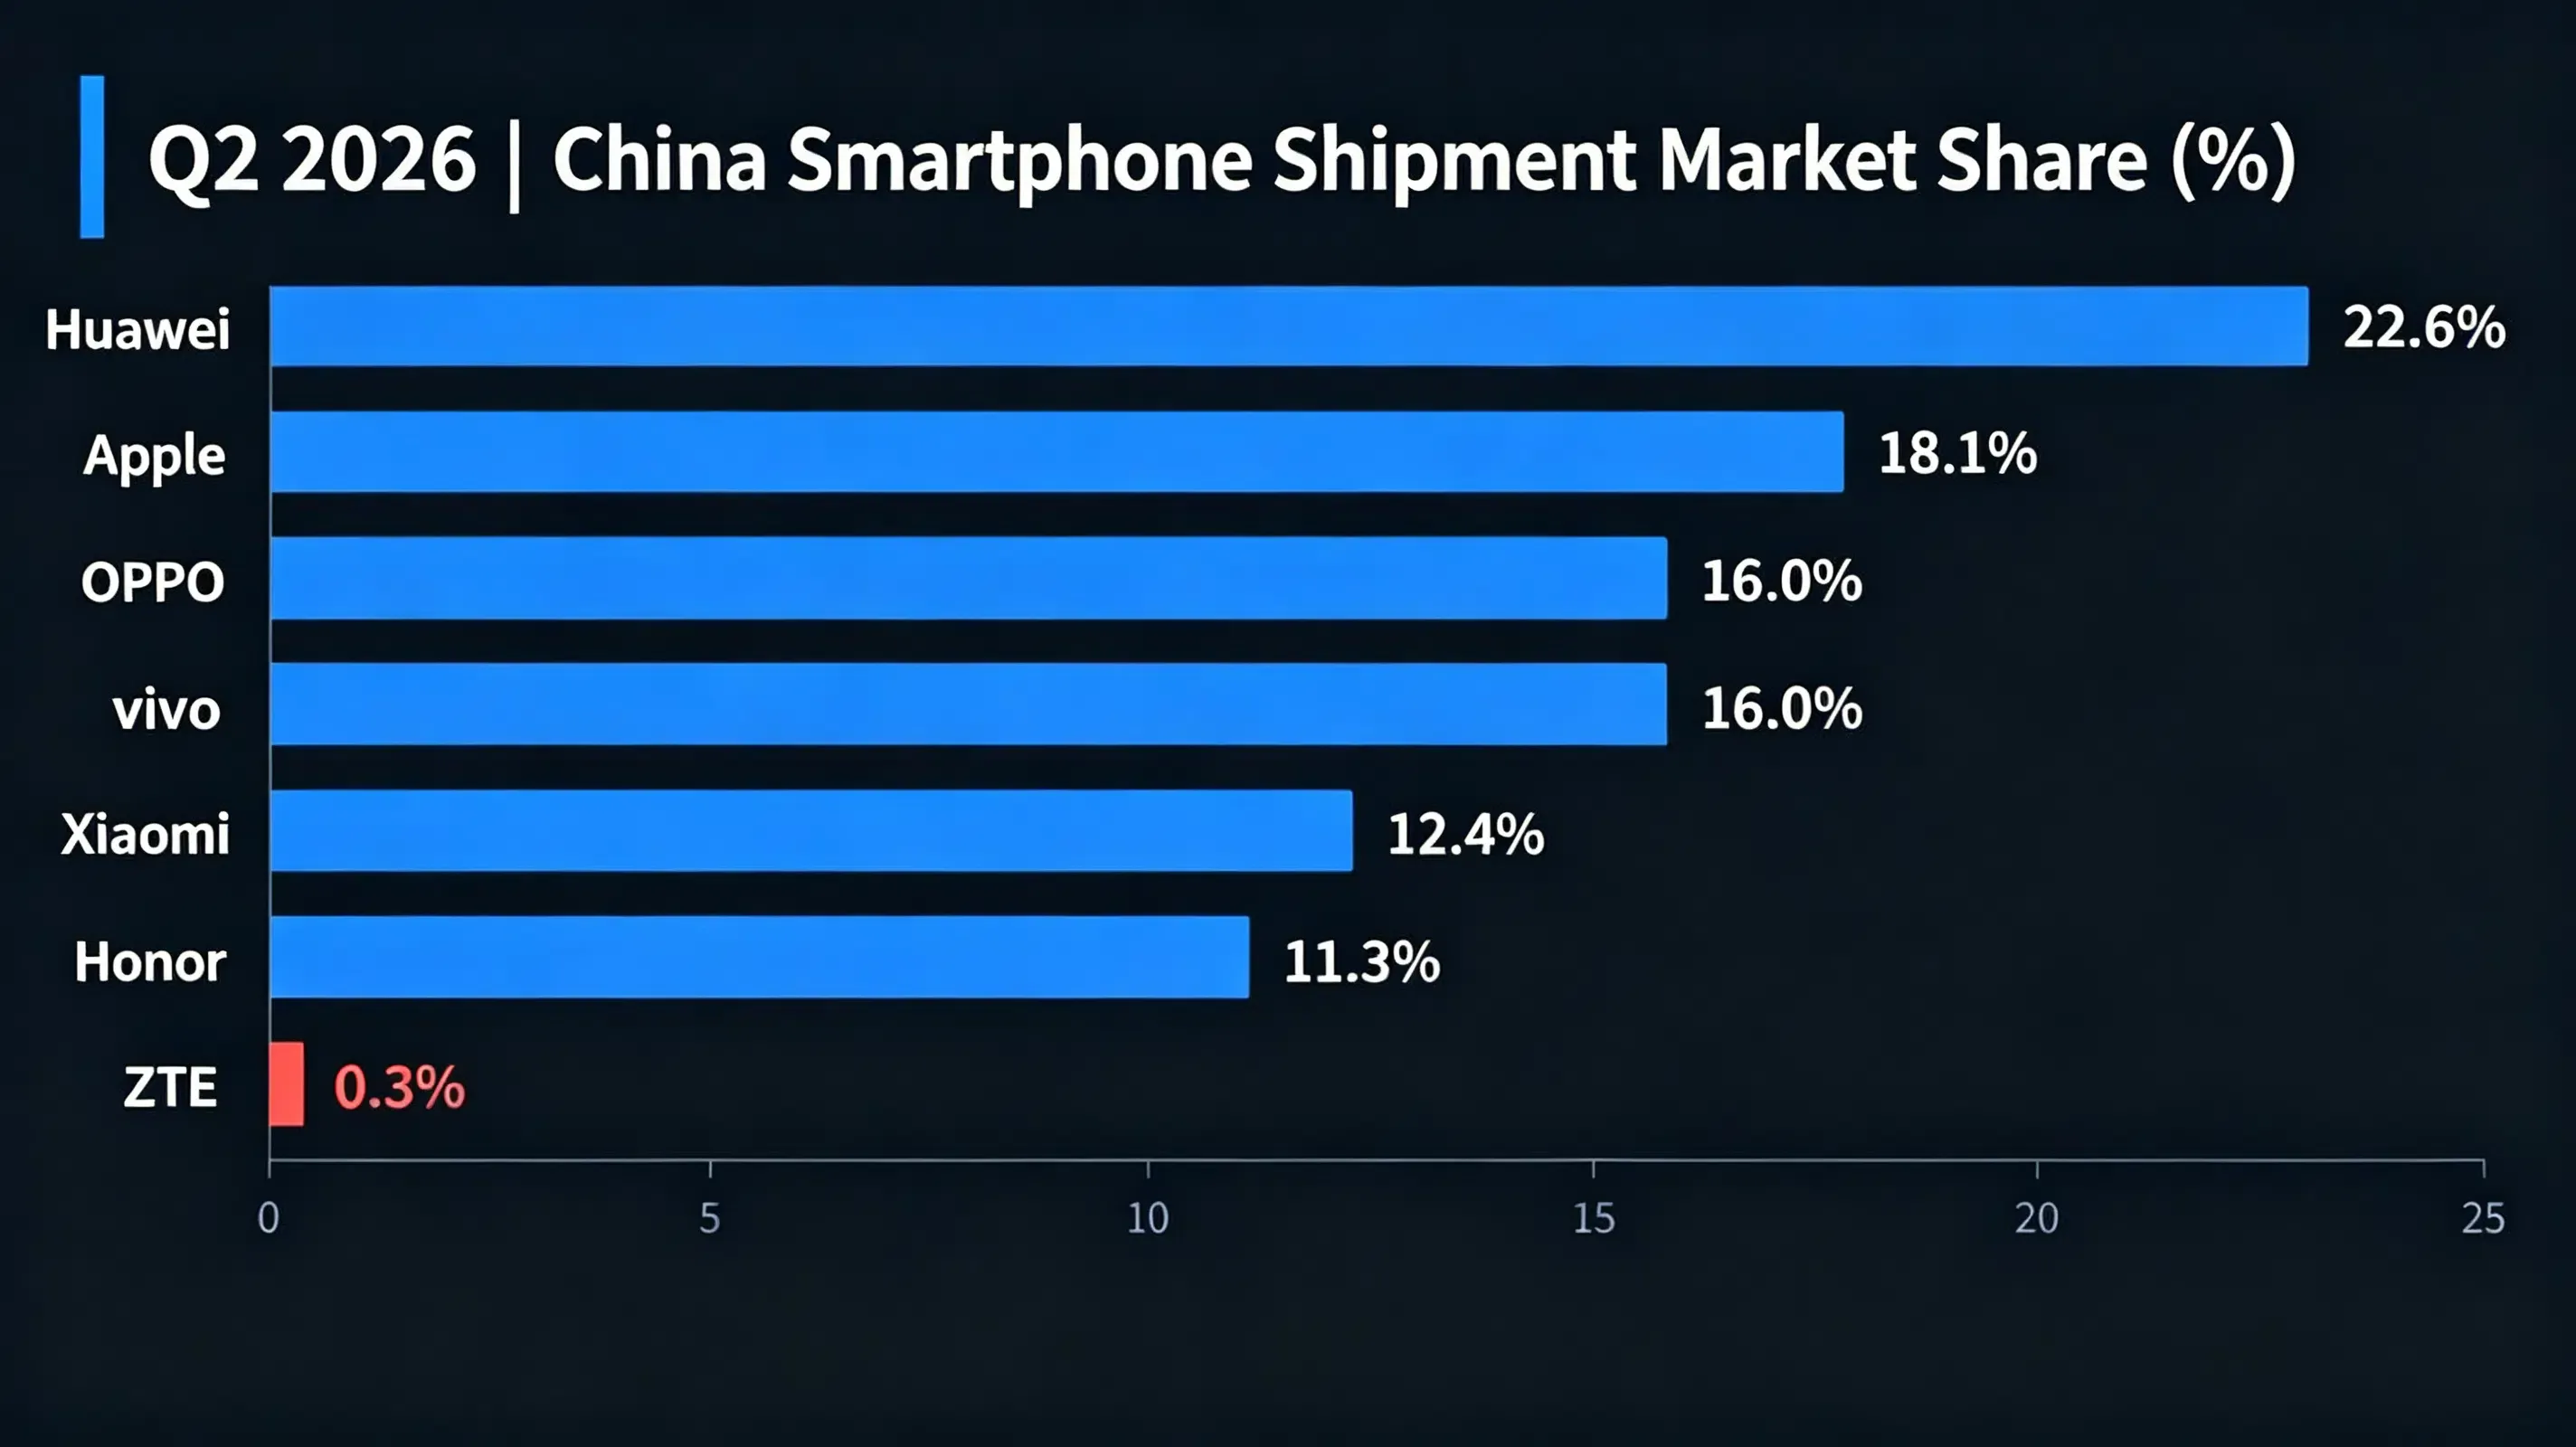
Esta dinámica ilustra por qué la escala de la aplicación por sí sola no garantiza el apalancamiento del sistema operativo. Según la investigación de QuestMobile, Doubao alcanzó 382 millones de usuarios activos mensuales en aplicaciones móviles en junio de 2026, superando a competidores como Qwen de Alibaba (167 millones de MAU). Sin embargo, la popularidad a nivel de aplicación funciona en un nivel posterior al control del hardware. En el mercado chino de teléfonos inteligentes, los datos de IDC para el segundo trimestre de 2026 muestran que los seis principales OEM (Huawei, Apple, OPPO, vivo, Xiaomi y Honor) controlaron aproximadamente el 96,4 por ciento de los envíos de dispositivos. ZTE se situó en el 0,3 por ciento, mientras que Nubia no aparecía por separado en la tabla de los diez primeros. Debido a que los principales fabricantes de dispositivos desarrollan activamente ecosistemas de asistentes propietarios para diferenciar el hardware, los agentes multiplataforma enfrentan límites severos al intentar afirmar el dominio operativo a nivel de sistema.
Del scraping sin interfaz a interfaces gobernadas: El cambio hacia la integración estructurada
La fricción de despliegue en torno al NaviX Ultra y la posterior introducción de SAEP destacan que el scraping visual no estructurado representa una fase de transición en la asistencia de IA móvil. Operar software arbitrario a través de simulación visual presenta una sobrecarga de mantenimiento persistente, altas tasas de fallos operativos y una resistencia de plataforma irreconciliable.
La industria móvil se está inclinando cada vez más hacia marcos de ejecución estructurados y negociados, caracterizados por interfaces de agente a agente (A2A) y acuerdos formales de intercambio de capacidades. Bajo este paradigma, las aplicaciones no dejan sus interfaces visuales expuestas a la navegación por coordenadas sin guía; en su lugar, exponen puntos finales funcionales parametrizados y verificados directamente al tiempo de ejecución del sistema operativo.
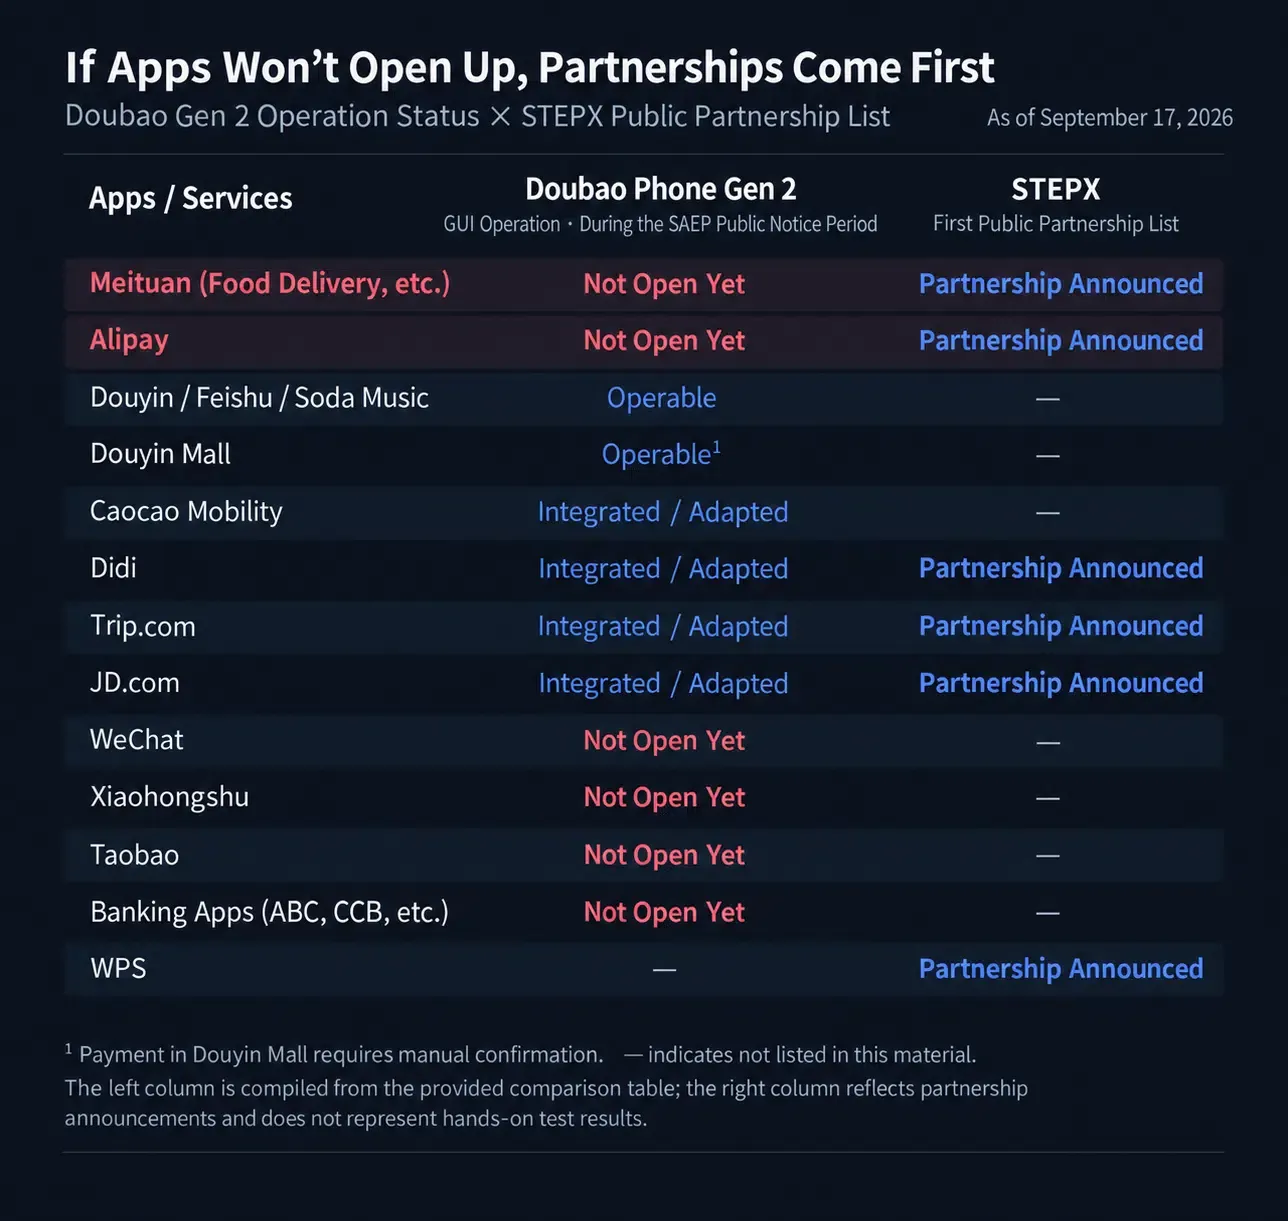
Las implementaciones recientes de la industria destacan esta trayectoria:
- Ecosistemas de terminales estructurados: El 13 de julio de 2026, StepFun (阶跃星辰) lanzó su marca de terminales STEPX y la solución de dispositivo STEPX Neo junto con la plataforma Step AOS. Según lo informado por Caixin, StepFun anunció asociaciones iniciales con proveedores que incluyen Alipay, Baidu, Meituan, JD.com, Didi, Ctrip y Amap, confiando en interfaces de protocolo prenegociadas en lugar de una manipulación de GUI sin restricciones para ejecutar servicios externos.
- Cooperación A2A bilateral: A mediados de 2026, Tencent estableció asociaciones de capacidad A2A autorizadas con los principales fabricantes nacionales de hardware, incluidos Huawei, Honor, Xiaomi, OPPO y vivo. Este mecanismo permite que los asistentes a nivel de sistema (como YOYO de Honor o Xiaobu de OPPO) inicien llamadas de voz y video de WeChat o envíen mensajes a contactos designados a través de flujos de autorización bilaterales verificados sin requerir acceso sin restricciones a las pantallas de chat privadas.
+--------------------------------------------------------------------------+
|            INTERACCIÓN DE AGENTE MÓVIL: TRANSICIÓN ARQUITECTÓNICA        |
+--------------------------------------------------------------------------+
|                                                                          |
|  [ Comando de voz: "Pedir café con hielo en la cafetería cercana" ]       |
|                                |                                         |
|                                v                                         |
|  [ Orquestador del sistema: Extracción de intención y parámetros ]       |
|                                |                                         |
|         +----------------------+----------------------+                  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Ruta visual no regulada ]                 [ Ruta de capacidad ]       |
|  - Analizar pantalla vía VLM                 - Consultar política SAEP   |
|  - Inyectar toques sintéticos               - Despachar A2A estructurado|
|  - Alta tasa de fallos en UI dinámica       - Verificación de estado    |
|  - Bloqueado por reglas de riesgo            - Autoridad controlada      |
|         |                                             |                  |
|         v                                             v                  |
|  [ Ejecución suspendida / Fallo ]            [ Cumplimiento verificado ] |
|                                                                          |
+--------------------------------------------------------------------------+
Para los equipos de ingeniería de software, este cambio transforma la arquitectura móvil. En lugar de tratar la seguridad de las aplicaciones simplemente como una ofuscación defensiva contra los bots, los desarrolladores deben evaluar cómo sus plataformas exponen capacidades direccionables, establecen límites de permisos legibles por máquina y salvaguardan estados de transacciones sensibles a medida que los sistemas operativos se vuelven cada vez más agenteicos.
Preguntas Frecuentes (FAQ)
¿Qué sucede cuando finaliza el período de notificación de 30 días de SAEP el 15 de octubre de 2026?
¿Por qué las aplicaciones de banca y pago restringen las acciones automatizadas de los agentes GUI?
¿Cómo se diferencia SAEP de los permisos estándar de AccessibilityService de Android?
Guía estratégica para equipos de ingeniería móvil
Para navegar por la aparición de asistentes de IA a nivel de sistema y la evolución de los protocolos de automatización de pantalla, los equipos de desarrollo y seguridad móvil deben considerar las siguientes prácticas de ingeniería:
- Formular políticas de acceso de agentes específicas para cada aplicación: Evaluar cómo la interacción automatizada de la GUI afecta la seguridad del usuario, los términos de la plataforma y los flujos de trabajo comerciales. Los equipos de desarrollo deben determinar si participar en marcos de gobernanza como SAEP, registrar declaraciones de exclusión explícitas o buscar vías de integración bilateral negociadas.
- Implementar verificación de seguridad en los límites de las transacciones: Garantizar que las mutaciones sensibles (como la realización de pedidos, el desembolso de fondos, la alteración del perfil o las actualizaciones de credenciales) requieran una confirmación humana afirmativa. La aplicación de avisos biométricos, desafíos de dos factores o atestación criptográfica puede prevenir o reducir sustancialmente el riesgo de finalización automatizada cuando la verificación requiere la presencia del usuario.
- Monitorear las señales de entrada sintética e interacción automatizada: Incorporar telemetría de comportamiento y validación de entrada dentro de las pilas de monitoreo de seguridad para detectar tiempos de interacción anormales, patrones de coordenadas repetidos, secuencias de eventos específicas de automatización y otras señales de riesgo anómalas en flujos de trabajo críticos de la aplicación.
- Preparar puntos finales de capacidad modulares y sin interfaz: Desacoplar los servicios digitales principales de rutas de navegación visual rígidas y profundamente anidadas. El diseño de interfaces API direccionables y validadas por esquema posiciona a las aplicaciones para integrarse de forma segura con marcos de agentes estructurados (como los protocolos A2A) sin exponer las jerarquías de vistas visuales a procesos de extracción no verificados.
Referencias
- 36Kr. (2026). ¿Teléfono inteligente Doubao? Solo en tus sueños. 36Kr Technology Reporting.
- IT Home. (2026). ¿Por qué muchas aplicaciones comunes no se pueden operar mediante GUI? El Asistente Telefónico Doubao responde. IT Home Mobile Ecosystem Desk.
- The Economic Observer. (2026). El Asistente Telefónico Doubao lanza el protocolo de cooperación GUI SAEP, permitiendo a las aplicaciones de terceros elegir independientemente. EEO Technology Desk.
- Yicai. (2026). Prueba práctica del teléfono de IA Nubia Doubao: Transferencia de pagos a los usuarios. Yicai Financial & Tech News.
- QuestMobile. (2026). Informe integral del primer semestre de 2026 sobre Internet móvil en China. QuestMobile Industry Insights.
- Zhang, C., et al. (2026). AndroidDaily: Un punto de referencia verificable para agentes de GUI móviles en aplicaciones reales de código cerrado. arXiv Computer Science Repository.
- International Data Corporation. (2026). Por qué Huawei y Apple crecieron mientras el mercado de teléfonos inteligentes en China cayó nuevamente en el T2 de 2026. IDC Research.
- Reuters. (2026). Tencent de China registra un aumento del 11% en los ingresos del segundo trimestre. Reuters Technology News.
- Caixin. (2026). StepFun lanza Step AOS y revela el primer teléfono con IA, STEPX Neo. Caixin Technology Desk.
- IT Home. (2026). El asistente Xiaobu de OPPO ColorOS se integra con WeChat, permitiendo llamadas de voz y mensajes a través de A2A. IT Home Mobile Intelligence Reporting.
Share this article