¿Google Firebase bloquea apps en iOS? Google confirmó que Google Analytics for Firebase en iOS experimentó un incidente de bloqueo durante el lanzamiento a partir de las 5:41 p.m. PDT del 28 de septiembre de 2026, después de que el SDK recibiera un payload del backend con formato incorrecto. Los desarrolladores reportaron bloqueos en versiones de aplicaciones ya publicadas sin necesidad de enviar nuevos binarios, y Google completó una corrección desde el lado del servidor a las 7:52 p.m. PDT. El incidente demuestra cómo una dependencia remota integrada en la ruta de inicio de una app puede crear un fallo operativo generalizado, incluso cuando el código de la aplicación no ha cambiado.
Cómo se propagó el fallo de Firebase Analytics en las apps de iOS
Resumen
- Google Analytics for Firebase en iOS sufrió un fallo inesperado de bloqueo en el lanzamiento a partir de la noche del 28 de septiembre de 2026, causado por un payload del backend mal formateado.
- Informes de medios independientes y de la comunidad de desarrolladores indicaron que miles de aplicaciones de terceros para iPhone y iPad fueron afectadas sin necesidad de lanzar actualizaciones.
- Google implementó una corrección en el servidor en aproximadamente dos horas, advirtiendo que el almacenamiento en caché local podría prolongar los fallos de lanzamiento hasta por cuatro horas en algunos dispositivos.
El ecosistema móvil moderno depende en gran medida de bibliotecas compartidas en la nube. Los equipos de ingeniería incorporan rutinariamente kits de desarrollo de software (SDK) de terceros para gestionar funciones operativas clave, como análisis de producto, telemetría de errores, notificaciones push y autenticación de usuarios. Dado que Google ofrece la suite Firebase en múltiples plataformas sin coste directo, se ha convertido en una pieza central de la infraestructura del lado del cliente en aplicaciones iOS a nivel mundial.
Sin embargo, incorporar software externo en el proceso central de la aplicación crea dependencias externas. Cuando un servicio remoto entrega datos inesperados durante la inicialización, la aplicación anfitriona puede fallar antes de que se rendericen las vistas visibles para el usuario. Los desarrolladores independientes detectaron la interrupción cuando múltiples versiones de producción comenzaron a bloquearse simultáneamente al iniciarse. Los equipos que no habían modificado sus bases de código durante semanas observaron informes de fallos inmediatos en sus plataformas de monitoreo, sospechando inicialmente de regresiones internas antes de descubrir que las respuestas externas de analítica eran el factor común. Los informes independientes de 9to5Google documentaron un impacto generalizado en miles de aplicaciones de iPhone, mientras que los reportes de la comunidad de desarrolladores indicaron que el recuento de errores alcanzó decenas de miles en algunos despliegues individuales sin haber publicado nuevos binarios.
El seguimiento comunitario confirmó que la interrupción se centraba en el repositorio del SDK de Google Firebase para iOS. La telemetría temprana compartida por los equipos afectados mostró aplicaciones bloqueándose en menos de un segundo tras su apertura. Los hilos de discusión en plataformas comunitarias como Reddit destacaron a desarrolladores dedicando horas de depuración y créditos de análisis automatizado a revisiones de código local, antes de que los ingenieros de Google confirmaran que el origen del problema residía en la infraestructura remota.
Análisis del fallo en el payload de analítica y el acoplamiento al inicio
Comprender cómo un error de datos en el backend causó la terminación del proceso en el cliente requiere analizar los ciclos de vida de inicio en móviles. Cuando un dispositivo iOS lanza una aplicación, el sistema operativo invoca delegados de entrada y carga binarios dinámicos. Si una biblioteca de seguimiento gestiona respuestas remotas durante esta ventana de inicio, las excepciones no controladas pueden provocar que el sistema operativo termine todo el proceso.
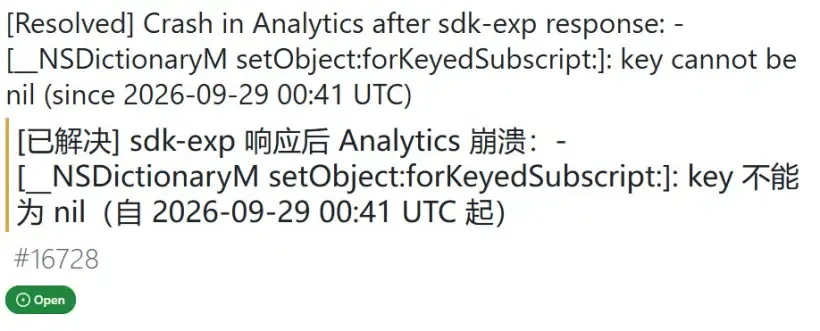
Según las declaraciones técnicas proporcionadas por los ingenieros de software de Google en el sistema público de seguimiento de incidencias, el fallo consistió en que Google Analytics for Firebase recibió un “payload con formato incorrecto” de los servidores backend. Los seguimientos de pila (stack traces) de diagnóstico enviados por los desarrolladores indicaron una excepción no controlada (NSInvalidArgumentException) relacionada con una clave de diccionario nula al procesar una respuesta experimental (sdk-exp). Google declaró que estaba investigando activamente la causa raíz integral mientras implementaba medidas de mitigación.
Cronología de la interrupción y el factor de caché en el cliente
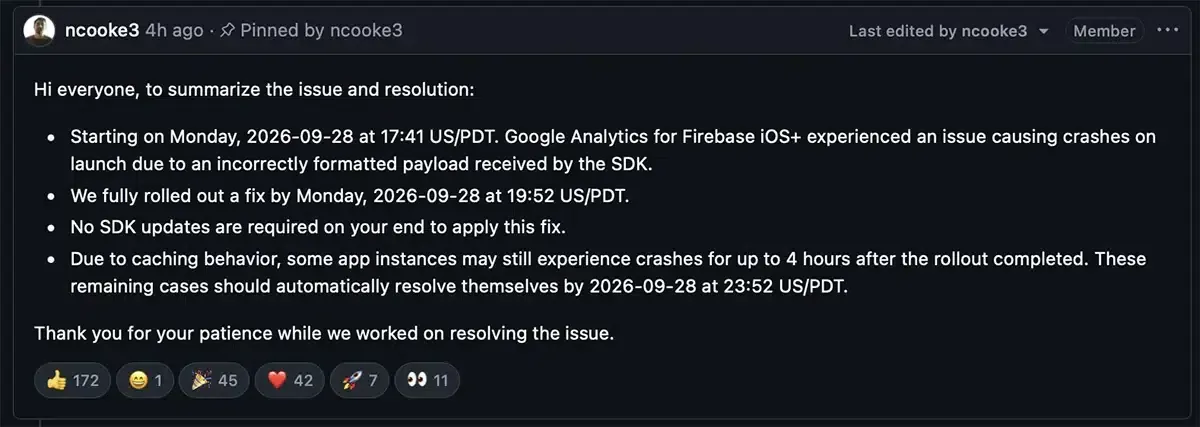
La cronología documentada del incidente ilustra la ventana operativa desde la entrega inicial del payload hasta la mitigación completa:
- 17:41 PDT (28 de septiembre de 2026): Google Analytics for Firebase comienza a recibir el payload con formato incorrecto, desencadenando fallos de lanzamiento en los dispositivos cliente.
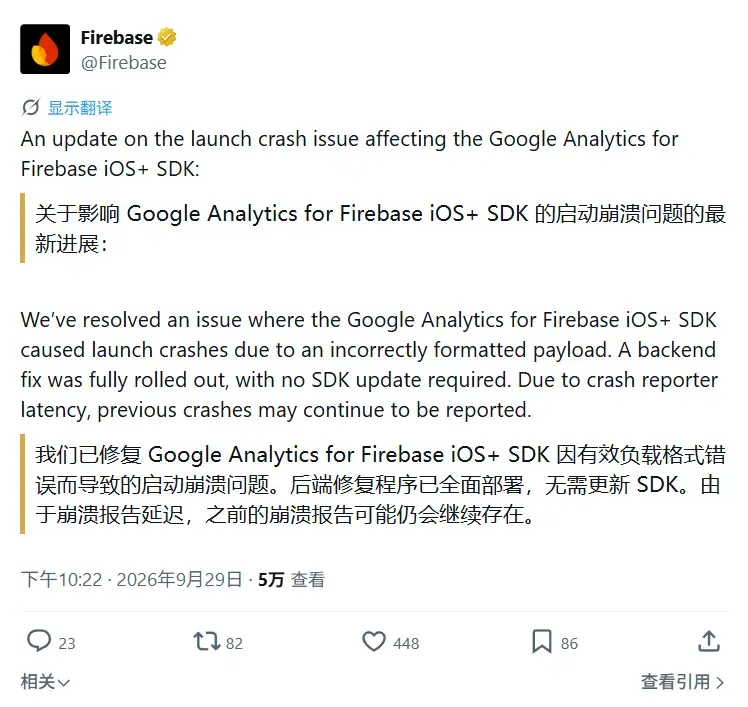
- 19:52 PDT: La ingeniería de Google completa el despliegue de una corrección en el lado del servidor, confirmando que los desarrolladores no necesitan enviar una actualización del SDK.
- 23:52 PDT: La ventana de caché de cuatro horas en el lado del cliente concluye totalmente, permitiendo que las instancias afectadas restantes se resuelvan automáticamente.
Google señaló que el comportamiento de caché podría provocar que algunas instancias de la app siguieran recibiendo o procesando el estado problemático después de la corrección en el servidor. La empresa aún no ha publicado la implementación exacta de la caché responsable de la recuperación retrasada. Este desfase operativo creó un periodo intermedio donde los servicios de backend ya habían aplicado las correcciones mientras los dispositivos de los usuarios individuales seguían experimentando fallos de inicio hasta que los temporizadores de caché local expiraron.
El siguiente diagrama resume cómo el acoplamiento en el inicio difiere de los patrones de integración protegidos y defensivos:
[Inicialización directa estándar del SDK]
  Inicio de la App ──> Inicio de Analytics ──> Payload de backend entrante ──> Excepción de tiempo de ejecución ──> Fallo de lanzamiento

[Patrón de inicialización protegida / diferida]
  Inicio de la App ──> Renderizado de UI crítica ──> Inicio diferido / en segundo plano ──> Contención de diagnóstico / respaldo
Esta distinción enfatiza que los servicios de soporte deben evaluarse en función de cómo afectan la usabilidad principal de la aplicación. Aunque los marcos de trabajo de analítica proporcionan métricas de uso valiosas, su fallo operativo no debería impedir que los usuarios accedan a herramientas offline, documentos o interfaces de navegación. Diseñar límites defensivos en torno a la lógica de inicialización ayuda a proteger las funciones esenciales del software durante anomalías de servicios de terceros en la nube.

Evaluación de la arquitectura móvil: integración directa frente a rutas de inicio protegidas
La interrupción generalizada causada por el incidente de Firebase ha llevado a los arquitectos móviles a reevaluar la gestión de dependencias de terceros. Cuando una aplicación acopla los flujos de inicio a servicios remotos, un defecto en un marco de trabajo externo puede derribar la aplicación principal. Los equipos de ingeniería deben evaluar si depender de la inicialización directa del proveedor o construir capas de aislamiento intermedias.
Evaluación de la arquitectura: ventajas e inconvenientes de la integración
Envolver las bibliotecas externas en capas arquitectónicas personalizadas permite a los equipos de ingeniería implementar protecciones de validación y configurar valores predeterminados de respaldo. Sin embargo, crear envoltorios personalizados requiere mantenimiento interno adicional y actualizaciones constantes del marco de trabajo. Por el contrario, la integración directa ofrece una implementación rápida a costa de un mayor acoplamiento en el inicio.
La siguiente tabla comparativa resume los compromisos estructurales asociados con diferentes modelos de inicialización de SDK:
| Estrategia | Acoplamiento de dependencias | Aislamiento de inicio | Mantenimiento | Compromiso principal |
|---|---|---|---|---|
| Inicialización directa del SDK | Alto si es crítico para el inicio | Depende del manejo del proveedor | Bajo a Medio | Configuración simple, pero un fallo del proveedor puede afectar la ruta de inicio |
| Capa de integración protegida | Medio | Puede aislar fallos de inicio donde sea compatible | Alto | Requiere recursos de ingeniería continuos y mantenimiento personalizado |
| Inicialización diferida / opcional | Bajo acoplamiento en el inicio | Alto para servicios de fondo no críticos | Medio | La telemetría no crítica comienza más tarde en el ciclo de vida del usuario |
| Complemento en el servidor | Reduce dependencia exclusiva del cliente | No evita fallos en tiempo de ejecución del cliente | Medio | Restringido a datos y flujos gestionables en servidores |
Para una cuestión independiente de resiliencia en la adquisición, los equipos también pueden evaluar si el contexto de la campaña de instalación o el enlace de referencia se almacena independientemente de cualquier proveedor de analítica. Ese es un dominio de fallo diferente al del incidente de Firebase: el deep linking diferido (deferred deep linking) puede preservar parámetros elegibles pre-instalación, pero no evita que un fallo no relacionado en un SDK termine cerrando la aplicación de destino. OpoInstall documenta flujos de trabajo de deferred deep linking y restauración de parámetros para journeys de instalación Web-to-App elegibles. Separar el estado de adquisición de las suites de analítica monolíticas permite a los equipos revisar los canales de datos a través de dominios de ingeniería independientes.
Buenas prácticas de ingeniería: endureciendo apps móviles contra fallos de SDK remotos
Para minimizar la vulnerabilidad ante payloads remotos mal formados e interrupciones externas en la nube, los equipos móviles pueden adoptar prácticas de desarrollo estructuradas en sus bases de código del lado del cliente.
Lista de comprobación para el desarrollo
- Auditar la criticidad de la ruta de inicio: Revise qué bibliotecas se ejecutan durante el inicio inicial y mantenga la telemetría opcional fuera de la ruta de inicio crítica cuando la documentación del proveedor lo permita.
- Implementar validación de esquema en redes personalizadas: Asegúrese de que los módulos de red internos analicen los payloads remotos de forma defensiva y manejen estructuras de diccionario inesperadas correctamente.
- Evaluar ciclos de vida de caché en capas de red controladas por la aplicación: Configure las cachés de red del lado del cliente con límites superiores razonables para evitar prolongar payloads corruptos del servidor en los dispositivos de los usuarios finales.
- Mantener comunicación de estado independiente: Proporcione paneles de estado externos en dominios web independientes para que los usuarios puedan verificar la salud del servicio cuando el software móvil falla.
Lista de comprobación para Producto y Operaciones
- Revisar la concentración de proveedores: Evalúe si las funciones operativas críticas (como el registro de errores, métricas de uso y onboarding de usuarios) están innecesariamente consolidadas en un único proveedor externo.
- Establecer runbooks de interrupción interfuncionales: Documente protocolos de comunicación y flujos de trabajo de soporte para asistir a los equipos de atención al cliente cuando ocurran incidentes en nubes de terceros.
- Monitorear rastreadores de problemas de desarrolladores: Debido a que el Panel de estado de Firebase dirige los incidentes de seguimiento de analítica al Panel de estado de anuncios, los equipos deben monitorear los canales de estado específicos del servicio junto con los rastreadores de repositorios de código abierto durante eventos activos.
Preguntas frecuentes (FAQ)
¿Qué causó los recientes bloqueos de apps en iOS asociados con Firebase?
¿Necesitaron los desarrolladores de apps móviles publicar una actualización para solucionar el problema?
¿Por qué algunos dispositivos siguieron experimentando bloqueos después de que Google implementara la corrección?
Conclusiones clave para equipos de ingeniería
El incidente de Firebase Analytics es un recordatorio claro de que el código de terceros se ejecuta dentro del perímetro operativo de la aplicación anfitriona. Cuando las aplicaciones dependen de servicios externos en la nube durante el lanzamiento, los defectos en los payloads remotos pueden eludir las pruebas locales y afectar a los usuarios de producción simultáneamente.
Las organizaciones de ingeniería deben auditar continuamente las dependencias de inicio, moviendo las tareas opcionales en segundo plano fuera de los delegados de lanzamiento crítico siempre que las especificaciones técnicas lo permitan. Mantener arquitecturas desacopladas y establecer prácticas defensivas de manejo de datos puede reducir el riesgo de que las interrupciones externas en la nube comprometan la fiabilidad general del producto.
Referencias
-
Incidencia #16728 del SDK de Google Firebase para iOS — Informe técnico de incidente que documenta la excepción de inicio, el estado de despliegue y la cronología oficial de resolución.
-
Cobertura de noticias técnicas de 9to5Google — Informes independientes que detallan la interrupción generalizada de aplicaciones iOS y la telemetría de la comunidad de desarrolladores.
-
Documentación de Google Analytics for Firebase — Documentación oficial sobre la medición de eventos y la implementación del SDK móvil de Google Analytics for Firebase.
-
Panel de estado de Firebase — Panel oficial de estado de la nube que proporciona avisos de salud del servicio y canales de monitoreo de componentes.
-
Documentación de OpoInstall — Referencia técnica sobre la recuperación de parámetros del lado del servidor y la preservación del estado de instalación desacoplada.
Share this article