¿OpenAI lanza el inicio de sesión con ChatGPT? OpenAI comenzó a implementar la función "Iniciar sesión con ChatGPT" el 29 de julio de 2026, empezando por plataformas como Airtable, GitLab, HubSpot, Notion, Supabase y Vercel. El 29 de septiembre, OpenAI amplió la estrategia del producto con mensajes de inicio de sesión entre productos más generales y una capacidad de vista previa limitada que permite a los usuarios elegibles de Plus y Pro autorizar a herramientas participantes el uso de partes de su plan de ChatGPT sin compartir una clave API. A medida que la inteligencia artificial generativa pasa de ser un chat web independiente a integrarse en flujos de trabajo de software, la federación de identidad puede reducir la fricción durante la incorporación (onboarding) y transformar la economía de adquisición de usuarios para los desarrolladores. Históricamente, los desarrolladores de software independiente enfrentaban una alta fricción al solicitar a los usuarios credenciales de API o suscripciones de modelos por adelantado. Al integrar los planes existentes directamente en las aplicaciones asociadas, este nuevo protocolo altera la infraestructura de autenticación tanto en la web como en el ecosistema móvil.
Por qué la identidad de ChatGPT y el uso del plan reducen la fricción en la incorporación de IA
Resumen
- OpenAI presentó "Iniciar sesión con ChatGPT" como una opción de autenticación mediante un proveedor de identidad, permitiendo a los usuarios acceder a software externo participante utilizando sus credenciales de cuenta verificadas.
- OpenAI enumera seis socios iniciales de inicio de sesión: Airtable, GitLab, HubSpot, Notion, Supabase y Vercel, mientras que el uso del plan de ChatGPT está disponible en un conjunto distinto de herramientas comerciales y de código abierto elegibles.
- No todas las integraciones de "Iniciar sesión con ChatGPT" soportan el uso compartido del plan; los socios comerciales como Airtable y GitLab permiten la autenticación, mientras que la capacidad de compartir tokens sigue restringida a herramientas de desarrollo participantes.
La incorporación de usuarios en aplicaciones de software ha luchado durante mucho tiempo contra la fricción en la conversión. Cuando los productos digitales introducen funciones impulsadas por IA, generalmente dependen de dos modelos comerciales: absorber los costos de inferencia en sus precios de suscripción o exigir a los usuarios que aporten su propia clave API. Para las startups en etapas iniciales y las herramientas de productividad especializadas, absorber los gastos de tokens introduce una volatilidad impredecible en los márgenes. Por el contrario, exigir a los usuarios finales que generen, configuren y protejan claves API crea una pérdida significativa durante el registro, limitando la adopción a audiencias técnicas.
La introducción de una autenticación de identidad separada y el uso compartido del plan aborda esta barrera estructural de adopción. Al permitir que los usuarios se autentiquen con una cuenta existente que ya posee un cupo de cómputo activo, los desarrolladores pueden ofrecer funciones impulsadas por IA inmediatamente después del inicio de sesión. Este marco permite a las herramientas de desarrollo participantes utilizar los límites de los planes incluidos en lugar de gestionar tuberías de facturación de tokens individuales.
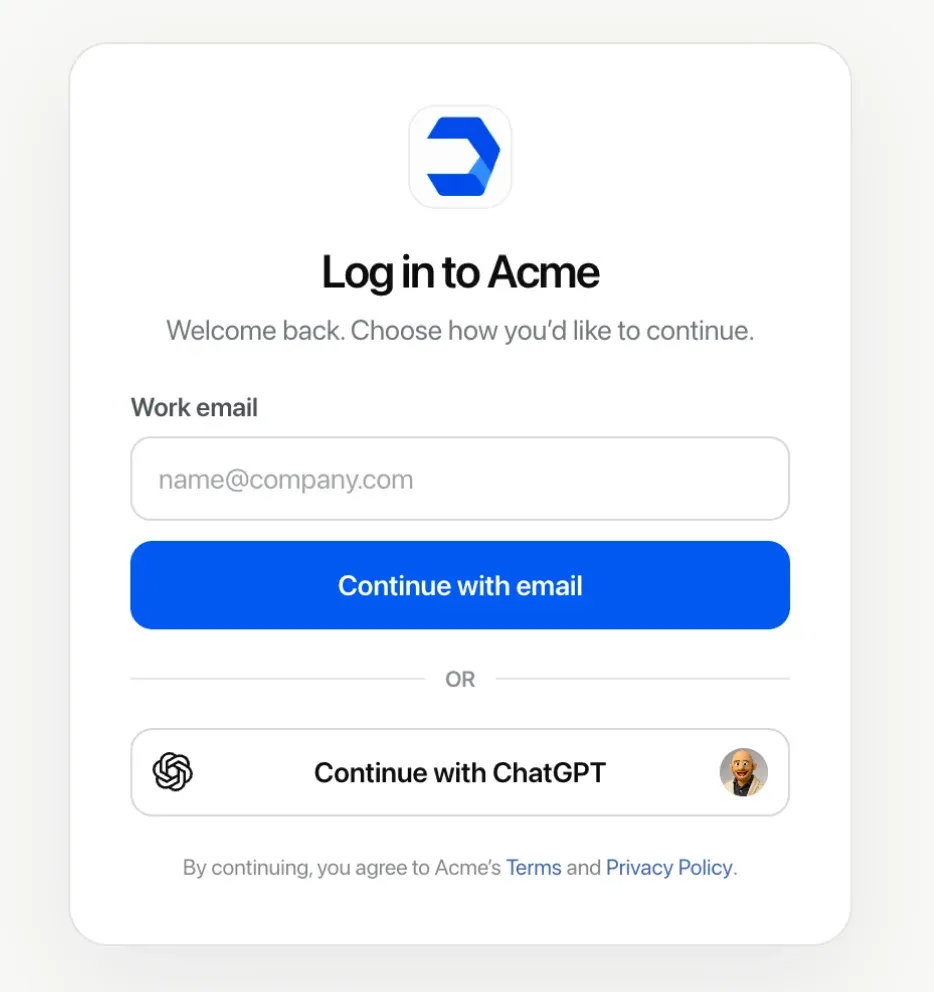
Las implicaciones de mercado se vuelven más claras a medida que la opción de inicio de sesión se expande por herramientas comerciales y de código abierto. Según la documentación oficial de identidad de OpenAI, el flujo de autenticación opera globalmente para usuarios autenticados, incluidas organizaciones empresariales sujetas a políticas administrativas. Un grupo separado de herramientas de codificación participantes, incluyendo Devin, OpenClaw, Amp, Dactyl y Kilo Code, ha integrado el uso del plan de ChatGPT. Al separar la autenticación de la cuenta de las compras de créditos internos, las aplicaciones pueden simplificar la experiencia de prueba manteniendo el control del usuario sobre las estructuras de facturación.
Causas raíz sistémicas y arquitectura técnica de la capa de identidad de ChatGPT
Comprender cómo funciona el "Iniciar sesión con ChatGPT" requiere examinar la separación técnica entre la delegación de identidad y la utilización de la suscripción. En la capa de protocolo, la integración sigue las especificaciones estándar de OAuth y OpenID Connect, utilizando alcances de OpenID, Proof Key for Code Exchange (PKCE), validación de nonce y JSON Web Key Sets (JWKS) para verificar firmas criptográficas. La aplicación externa recibe metadatos básicos del perfil, específicamente el nombre del usuario, la dirección de correo electrónico y la foto de perfil.
Fundamentalmente, la transacción de identidad mantiene límites arquitectónicos estrictos. Autorizar un inicio de sesión no otorga a la plataforma externa acceso al historial de conversaciones, almacenamientos de memoria privados, archivos de espacio de trabajo ni detalles de facturación de la cuenta del usuario. La aplicación anfitriona valida un token de ID emitido por OpenAI para establecer la identidad, mientras que tokens de acceso y alcances separados rigen las capacidades autorizadas.
El flujo de ejecución de 'trae tu propia suscripción'
Más allá de la verificación de identidad, el "Iniciar sesión con ChatGPT" puede exponer un permiso separado y opcional para el uso elegible de IA. Los usuarios de Plus y Pro pueden permitir que aplicaciones compatibles consuman el uso de ChatGPT Work y Codex incluido en su plan sin necesidad de compartir una clave API. Este permiso es distinto al de la autenticación de identidad y está disponible solo en herramientas participantes.
El siguiente diagrama resume la división estructural entre la federación de identidad básica y la invocación de modelos respaldada por suscripción:
[Flujo estándar de inicio de sesión]
  Usuario ──> Selecciona "Iniciar sesión con ChatGPT" ──> Servidor de autenticación de OpenAI ──> Perfil básico (nombre, email) ──> Sesión creada en la aplicación

[Flujo de uso compartido de plan respaldado por suscripción]
  Sesión de app ──> Solicita uso del modelo ──> Usuario aprueba la asignación del plan ──> Se consume la cuota de uso de ChatGPT (Work/Codex)
Los usuarios pueden establecer límites de uso semanal por aplicación en la configuración de ChatGPT. Cuando se alcanza el límite aplicable, el uso respaldado por el plan se detiene a menos que el usuario haya habilitado por separado el uso de créditos elegibles. Si se habilitan compras automáticas de crédito, el uso continuo puede generar cargos adicionales sin avisos previos, como se detalla en el portal de uso de planes de OpenAI.
Construir frente a comprar: Gestión de identidad del lado del servidor y atribución diferida
A medida que las plataformas de IA centralizadas introducen capacidades de identidad y uso compartido de cómputo, los equipos de software deben reevaluar cómo gestionan el estado del ciclo de vida del usuario en superficies web y móviles. Al evaluar la arquitectura de identidad, los desarrolladores deben equilibrar los proveedores de autenticación social estándar con mecanismos de inicio de sesión emergentes orientados a la IA.
Evaluación arquitectónica: Intercambios de integración
Admitir múltiples opciones de inicio de sesión único (SSO) requiere mantener tuberías de intercambio de tokens robustas en el backend. Los equipos de desarrollo pueden construir capas de abstracción de autenticación personalizadas internamente o implementar marcos estandarizados de gestión de identidad.
La siguiente tabla comparativa resume los compromisos arquitectónicos asociados con diferentes estrategias de identidad y asignación de cómputo:
| Estrategia | Verificación de identidad | Asignación de cómputo | Carga de implementación | Ideal para |
|---|---|---|---|---|
| SSO Social tradicional (Google, Apple) | Soportada | Ninguna (identidad pura) | Baja a media | Aplicaciones de consumo masivo con modelos de datos estándar |
| OAuth y tienda de tokens interna | Propia | Variable (facturación personalizada) | Alta | Plataformas empresariales que requieren gobernanza de cumplimiento propietario |
| Inicio de sesión con ChatGPT | Soportada donde participe | Opcional (solo herramientas seleccionadas) | Media | Plataformas asociadas que buscan una configuración de cuenta simplificada |
| Uso del plan de ChatGPT | Vinculado a cuenta de ChatGPT | Uso de Work/Codex incluido | Media (programa de socios) | Herramientas de desarrollo, agentes de código y aplicaciones de IA participantes |
Navegar por estos cambios arquitectónicos requiere que los equipos distingan entre autenticación y estado de adquisición. Aunque la federación de autenticación y la atribución de instalación móvil operan en dominios de ingeniería separados, ambas abordan el desafío de mantener la continuidad del usuario en entornos digitales fragmentados. El inicio de sesión único de terceros simplifica la creación de cuentas, pero no rastrea ni preserva los parámetros de referencia de campañas a través de la frontera pre-instalación.
Para una cuestión independiente de resiliencia en la adquisición, los equipos de desarrollo pueden evaluar si los parámetros de campañas de marketing y referencias se almacenan independientemente de los proveedores de identidad. Ese es un alcance operativo distinto al del mecanismo de inicio de sesión en sí: el "deferred deep linking" preserva el contexto inicial de la campaña durante el proceso de la tienda de aplicaciones, pero no autentica las credenciales del usuario. OpoInstall documenta los flujos de trabajo de enlaces profundos diferidos y restauración de parámetros para procesos de instalación de web a aplicación elegibles. Mantener los parámetros de campaña y referencia independientes del proveedor de identidad puede ayudar a preservar el contexto de adquisición en todo el viaje de instalación web-a-app, independientemente de qué opción de autenticación elija el usuario posteriormente.

Listas de verificación de integración: Preparando flujos de trabajo móviles y web para el inicio de sesión con IA
Para integrar nuevas opciones de inicio de sesión único preservando la seguridad de la aplicación y la continuidad de datos, los equipos de ingeniería deben establecer flujos de trabajo de implementación estructurados.
Lista de verificación de implementación para desarrolladores
- Seguir flujos OAuth/OIDC documentados: Implementar flujos de autenticación estándar para el tipo de integración aplicable, incluyendo verificación de estado, validación de nonce, PKCE, verificación de tokens y permisos concedidos.
- Implementar alcances de permisos granulares: Mantener el inicio de sesión básico estrictamente separado de las solicitudes de uso de cómputo delegado para evitar la pérdida innecesaria de usuarios.
- Gestionar límites de tasa y vencimiento de tokens: Diseñar notificaciones de interfaz defensivas cuando un plan de cómputo externo alcance su límite semanal, permitiendo a los usuarios recurrir a opciones de pago alternativas.
- Proporcionar revocación explícita de conexión y sesión: Distinguir la desconexión de la autorización de ChatGPT de la finalización de la sesión local de la propia aplicación para asegurar un control total de la sesión.
Lista de verificación de estrategia de producto y crecimiento
- Auditar embudos de conversión de incorporación: Probar la ubicación y las métricas de conversión para las opciones de inicio de sesión basadas en IA junto a los flujos tradicionales de Google y Apple.
- Aislar parámetros de atribución de los flujos de login: Asegurar que los parámetros de campaña, códigos de referencia y tokens de enlaces profundos persistan tras el registro, independientemente del proveedor de identidad elegido.
- Revisar políticas de acceso empresarial: Verificar si la configuración del inquilino (tenant) organizativo requiere aprobación administrativa antes de implementar opciones de autenticación externas en cuentas comerciales.
Preguntas Frecuentes (FAQ)
¿El inicio de sesión con ChatGPT otorga a aplicaciones de terceros acceso a mi historial de chat?
¿Qué sucede cuando una aplicación alcanza su límite semanal del plan de ChatGPT?
¿Pueden los usuarios sin una suscripción paga de ChatGPT utilizar el inicio de sesión con ChatGPT?
Conclusiones clave para los equipos de ingeniería
El lanzamiento del "Iniciar sesión con ChatGPT" señala una transformación más amplia en la distribución digital, donde la federación de identidad opera junto al aprovisionamiento opcional de cómputo. Al permitir que los suscriptores lleven sus planes de IA existentes a software de terceros, las plataformas pueden reducir la fricción de incorporación y simplificar la adopción temprana de clientes.
Las organizaciones de ingeniería y crecimiento deben diseñar arquitecturas de incorporación modulares que separen la verificación de identidad de la telemetría subyacente y la atribución de marketing. Al mantener capas de datos desacopladas, los equipos de desarrollo pueden adoptar estándares de autenticación emergentes mientras aseguran que el seguimiento entre plataformas, los recorridos del usuario y las relaciones con los clientes permanezcan operativamente separados.
Referencias
-
Centro de ayuda de OpenAI — Iniciar sesión con ChatGPT — Guía oficial que detalla la disponibilidad del inicio de sesión de identidad, alcances de permisos y opciones de configuración empresarial.
-
Centro de ayuda de OpenAI — Uso de su plan de ChatGPT en otras aplicaciones y sitios — Documentación oficial que describe la delegación de uso del plan, límites semanales por aplicación y controles de cargos por excedentes de crédito.
-
Desarrolladores de OpenAI — Inicio rápido de inicio de sesión con ChatGPT — Guía técnica oficial que cubre inicio de sesión de identidad, uso opcional del plan de ChatGPT, alcances de OpenID, PKCE y flujo de tokens.
-
Desarrolladores de OpenAI — Documentación de registro e inicio de sesión — Documentación técnica que cubre el intercambio de código de autorización, validación de token de ID, JWKS, validación de nonce, alcances concedidos y autorización de uso del plan.
-
Documentación de la plataforma OpoInstall — Referencia técnica sobre enlaces profundos diferidos (deferred deep linking), recuperación de parámetros del lado del servidor y recorridos de instalación desacoplados.
Share this article