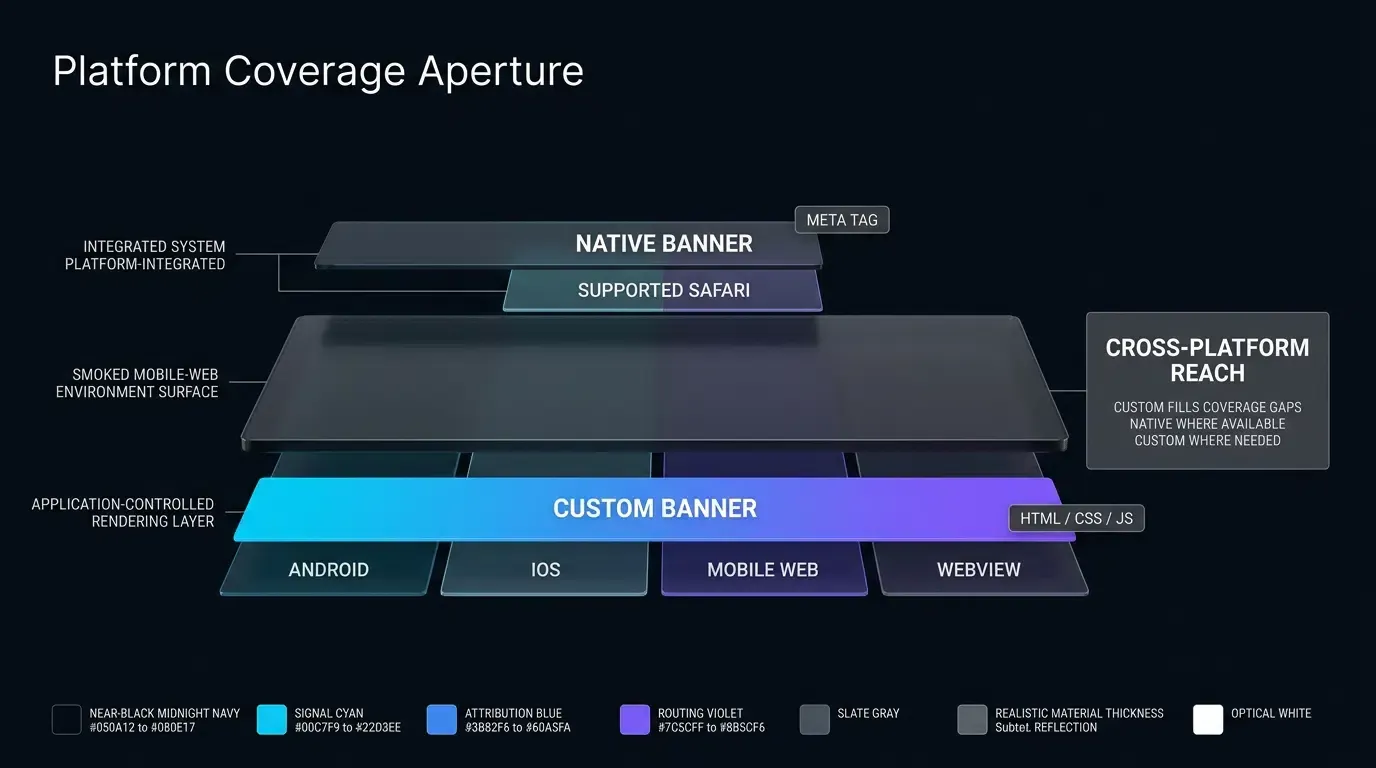
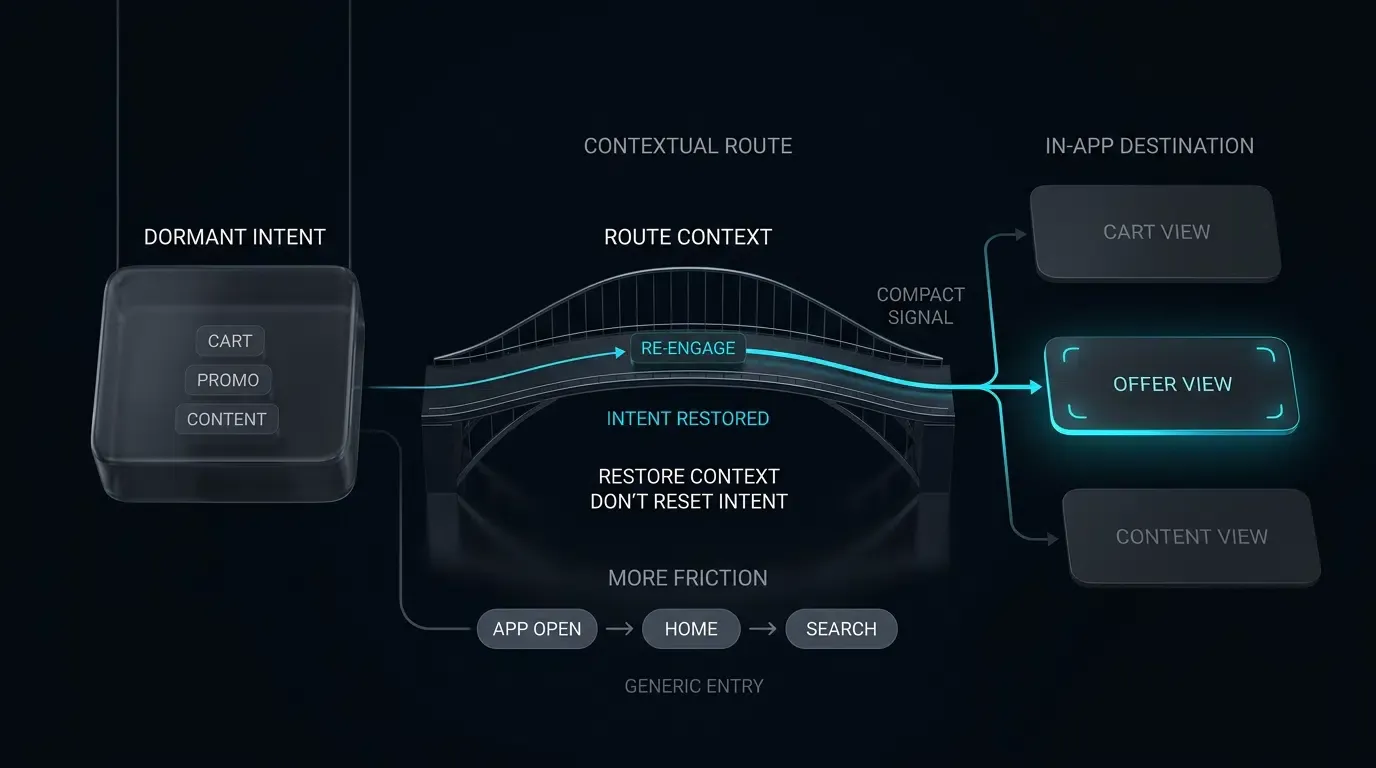
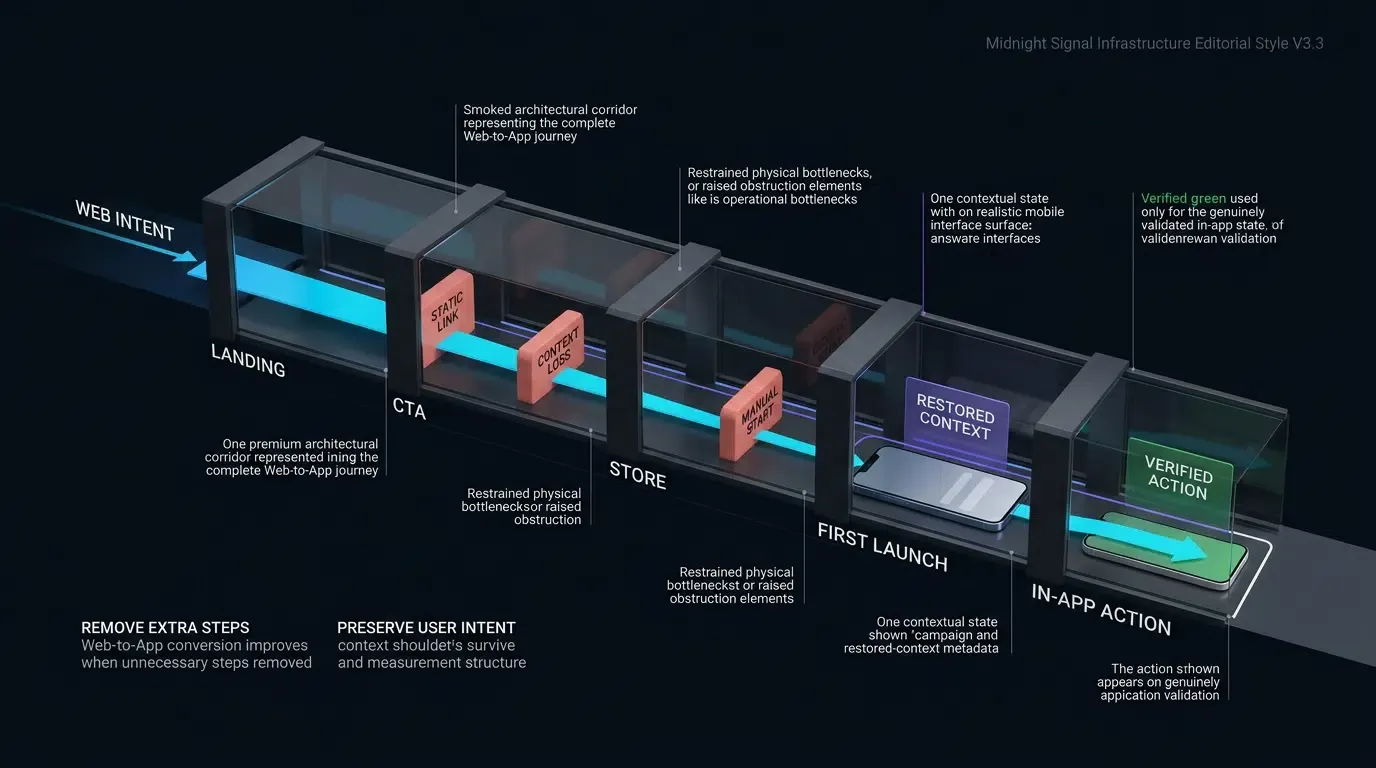
¿Cómo mejoran los equipos de operaciones de juegos el ciclo de vida del jugador? Los equipos de operaciones de juegos mejoran el ciclo de vida del jugador mediante el despliegue de enlaces profundos contextuales en campañas de re-engagement para omitir las pantallas de inicio, dirigiendo a los jugadores autenticados directamente a eventos, partidas o rutas de gremios específicos tras la autorización del backend.
Las operaciones de juego (Game Operations) se refieren a las prácticas operativas continuas, gestión de eventos y estrategias técnicas implementadas tras el lanzamiento de un juego móvil para favorecer la interacción del jugador, programas de retención y la optimización del valor del ciclo de vida (LTV). Al incorporar enlaces profundos contextuales en campañas de LiveOps, los equipos de operaciones dirigen a los jugadores autenticados directamente a partidas específicas, lobbies de gremios o eventos promocionales, eliminando la fricción en el lobby.
| Término | Definición | Entidad relacionada | Rol en la intención de búsqueda |
|---|---|---|---|
| Game Operations | La ejecución estratégica de eventos en vivo, actualizaciones y campañas de re-engagement en juegos móviles. | Estrategia LiveOps | Informativo / Comercial |
| Restauración de escena | La capacidad técnica para pasar parámetros de enrutamiento validados a través de un flujo de apertura de app para cargar una escena objetivo. | Enlace profundo diferido | Técnico / Informativo |
| Engagement de la App | La profundidad y frecuencia de las interacciones del jugador dentro de un juego a lo largo del tiempo. | Retención de usuarios | Informativo |
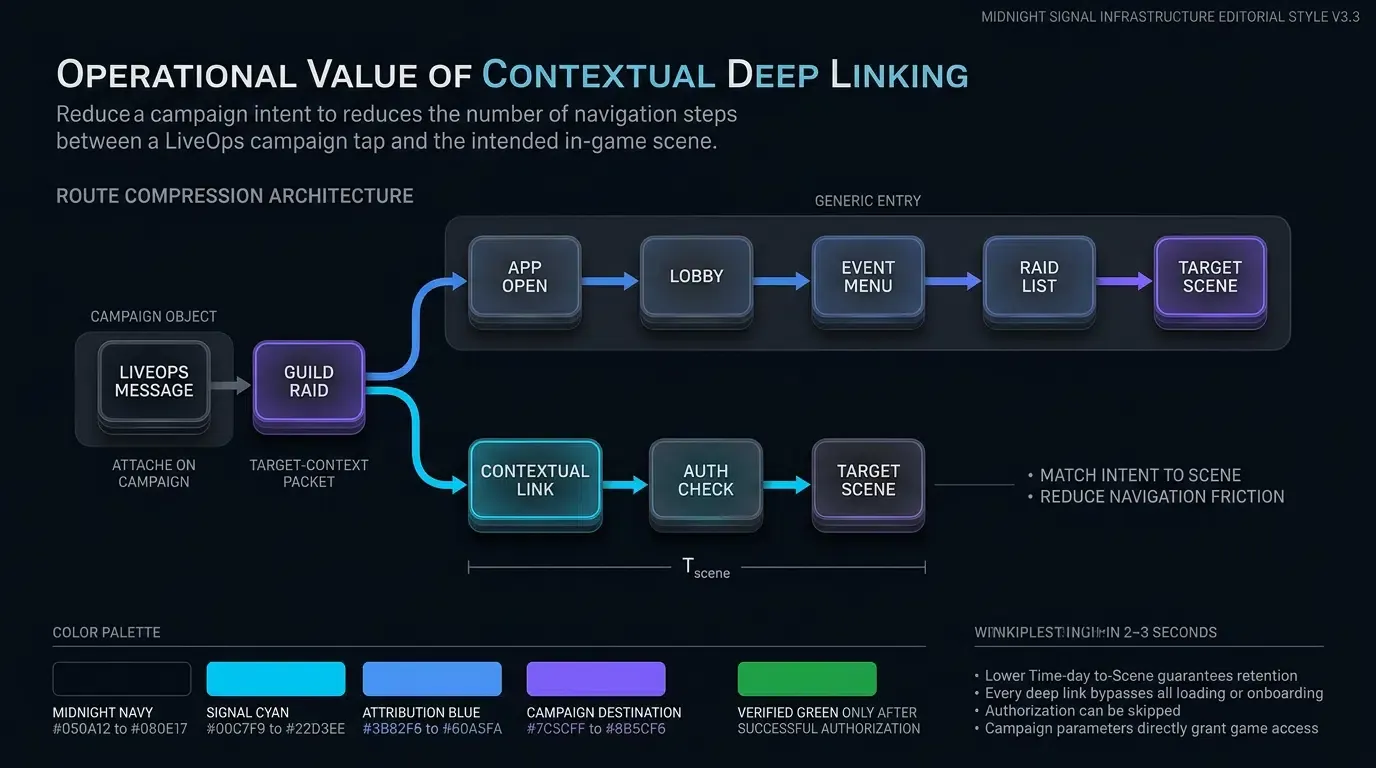
Por qué las operaciones de juego modernas dependen del redireccionamiento contextual dentro del juego
La barrera de fricción en la navegación: Cómo los redireccionamientos genéricos a la pantalla de inicio aumentan el abandono
Las campañas tradicionales de re-engagement dependen frecuentemente de notificaciones push no contextuales o mensajería SMS masiva que dirige a los usuarios que regresan al menú principal del juego. Cuando un jugador pulsa una notificación que anuncia un torneo de gremio o una incursión limitada en el tiempo, un enlace no contextual activa la secuencia predeterminada de inicio de la aplicación: pantallas de presentación, barras de carga de activos, notas del parche y la interfaz general del lobby.
Desde el lobby principal, el jugador debe buscar manualmente el menú del evento, seleccionar la subpestaña adecuada y encontrar la partida o sala de gremio específica. Esta navegación de múltiples pasos introduce puntos de abandono acumulativos. Cuando los jugadores que regresan se ven obligados a navegar manualmente por menús complejos, una parte significativa de los usuarios que hacen clic en la campaña abandonan la sesión antes de llegar al evento anunciado. Esta fricción infla los costes de adquisición de clientes (CAC) de re-engagement y reduce el retorno de la inversión publicitaria (ROAS) de las campañas de marketing LiveOps.
Transición de la mensajería push no contextual a los enlaces profundos parametrizados
Las operaciones de juegos móviles modernas requieren una transición de la mensajería masiva no contextual a arquitecturas de enlaces profundos parametrizados. En lugar de tratar todo el tráfico de re-engagement como aperturas de app genéricas, el enlace profundo contextual incrusta parámetros dinámicos de destino directamente en las URLs de la campaña.
Cuando un jugador hace clic en un enlace profundo, el sistema operativo entrega el contexto de la URL a la aplicación. El SDK móvil analiza los parámetros de enrutamiento (como claves de sala, IDs de partida o tokens de artículos de la tienda) y los pasa al gestor de enrutamiento del juego. OpoInstall, una plataforma de medición móvil independiente, permite a los equipos de LiveOps adjuntar pares clave-valor personalizados a las URLs compartidas, facilitando el enrutamiento parametrizado a escenas objetivo gestionadas por la aplicación. Eliminar los pasos innecesarios de navegación en la interfaz asegura que la intención del jugador coincida con la experiencia inmediata dentro del juego.
Evaluación del tiempo de carga de escena (
El valor del ciclo de vida del jugador (LTV) está influenciado por la gratificación temprana de la sesión y los ciclos de interacción sostenidos. La métrica operativa de tiempo de carga de escena (
En los flujos convencionales de re-engagement sin enrutamiento directo,
Cómo la restauración de escena omite de forma segura las pantallas de inicio
Análisis de la semántica de enrutamiento a nivel del SO para jugadores instalados vs. no instalados
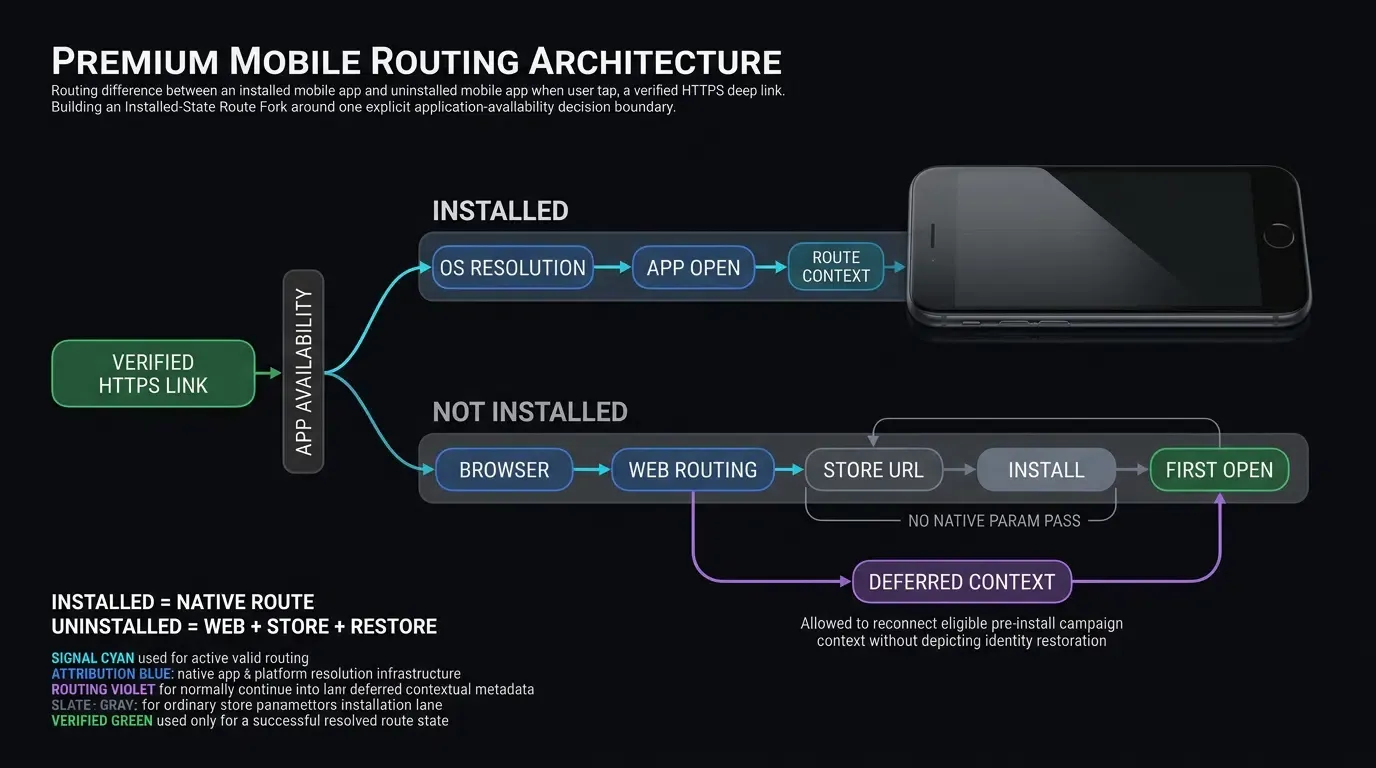
Un error común en el enlazado profundo móvil es pensar que los Universal Links de iOS o los App Links de Android redirigen nativamente a los usuarios que no tienen la aplicación instalada directamente a la Apple App Store o Google Play Store. En realidad, los sistemas operativos ejecutan límites de enrutamiento estrictos basados en la disponibilidad de la aplicación:
- Estado de App instalada: El sistema resuelve la asociación usando el derecho de Associated Domains de la app junto con el archivo apple-app-site-association alojado en el sitio web. Si se verifica y es elegible, el SO omite el navegador y entrega la intención de URL directamente a la app nativa.
- Estado de App no instalada: El sistema operativo no enruta automáticamente a los usuarios sin la app instalada a una tienda. En su lugar, el SO abre el enlace HTTPS verificado en el navegador web predeterminado. Una página de aterrizaje de enrutamiento web o servicio de enrutamiento de borde debe entonces presentar o ejecutar una redirección explícita a la URL de la tienda adecuada mientras captura el contexto de campaña elegible para la restauración post-instalación.
- Restricción de navegación en el mismo dominio de Safari: Como se describe en la documentación para desarrolladores de Apple sobre cómo permitir que aplicaciones y sitios web enlacen a su contenido, Safari normalmente continúa la navegación dentro del sitio web para los Universal Links del mismo dominio, reflejando la aparente intención del usuario de permanecer en el navegador en lugar de abrir la app nativa.
El rol crítico de la capa de enrutamiento web en los fallos de redirección a tienda para usuarios no instalados
Debido a que los sistemas operativos no convierten nativamente los clics en enlaces profundos de usuarios no instalados en redirecciones a la tienda, las arquitecturas de operaciones de juegos requieren una capa de enrutamiento web resistente. Cuando un usuario sin la app instalada toca un enlace de LiveOps, el Web JS SDK registra los parámetros de campaña elegibles y las claves de ruta dinámicas en el backend de atribución, siempre que las políticas de privacidad de la plataforma lo permitan.
La página de aterrizaje de enrutamiento web dirige entonces el navegador a la lista explícita de la App Store o Google Play Store. Tras la instalación y el primer lanzamiento, el SDK nativo consulta al backend de atribución para realizar una restauración de contexto diferida, recuperando los parámetros originales de la campaña para dirigir al nuevo jugador de forma adecuada.
Gestión de requisitos previos, consentimiento de privacidad y puertas de autenticación antes de la ejecución de la ruta
Los enlaces profundos no pueden ejecutar la restauración de escena incondicionalmente en inicios en frío o instalaciones diferidas. Las aplicaciones móviles modernas deben completar los requisitos de consentimiento, aviso, términos, edad o cuenta antes de procesar los datos de enrutamiento sujetos a dichos requisitos:
- Consentimiento de privacidad y términos: Completar cualquier requisito previo de privacidad, aviso o términos antes de procesar los datos de enrutamiento sujetos a dichos requisitos.
- Puertas de verificación de edad: Las restricciones de edad específicas del título deben satisfacerse antes de entrar en entornos multijugador en línea o sociales.
- Autenticación de cuenta: Si un enlace profundo dirige a una batalla de gremio privada o al panel de control de cuenta de jugador, el juego debe verificar las credenciales de autenticación del usuario antes de permitir la entrada.
- Secuencias de tutorial obligatorias: Los nuevos jugadores que reciban un enlace profundo diferido a una incursión multijugador avanzada deben completar los tutoriales básicos del juego antes de ser dirigidos a escenas complejas.
El router del juego debe persistir la carga de datos de la ruta extraída en la memoria, presentar los flujos de onboarding o autenticación requeridos y reanudar la ruta objetivo solo después de que todos los requisitos previos se hayan cumplido.
Cómo OpoInstall restaura el contexto de destino elegible dentro del juego
OpoInstall proporciona capacidades de restauración de contexto que cierran la brecha entre los clics en campañas pre-instalación y los primeros lanzamientos post-instalación. Donde las configuraciones de privacidad de la plataforma y las capacidades del dispositivo lo permitan, el SDK hace coincidir el contexto web del momento del clic con las señales de lanzamiento post-instalación.
Este mecanismo permite a los equipos de LiveOps pasar cargas útiles personalizadas (como tokens de referencia, IDs de paquetes promocionales o claves de sala de partida) a través del proceso de descarga de la tienda, entregando una experiencia de onboarding personalizada en el primer lanzamiento.
Arquitectura técnica y puertas de seguridad del re-engagement en juegos mediante paso de parámetros
Tratar los parámetros de enlaces profundos como entradas no fiables: Directrices de validación de entradas de OWASP
De acuerdo con la guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros, todos los datos que provengan de cadenas de consulta de enlaces profundos, URLs de enlaces universales o portapapeles del sistema deben tratarse como entradas no fiables controladas por un atacante. Los sistemas operativos entregan cadenas de URL a las aplicaciones sin validar la integridad, autorización o seguridad de la carga útil del parámetro.
Los clientes de juegos deben sanear y validar todos los parámetros de enrutamiento entrantes antes de pasarlos a los motores de juego internos o controladores de escena. Las cadenas de parámetros deben validarse para comprobar los tipos de datos esperados, límites de longitud, conjuntos de caracteres permitidos y cumplimiento del esquema. Las cargas útiles de los parámetros nunca deben alterar directamente el estado sensible del cliente, como establecer saldos de moneda del jugador (currency=9999) o anular privilegios de acceso (role=admin).
Puertas de autorización del lado del servidor: Separación de la verificación de tokens de la titularidad de recursos
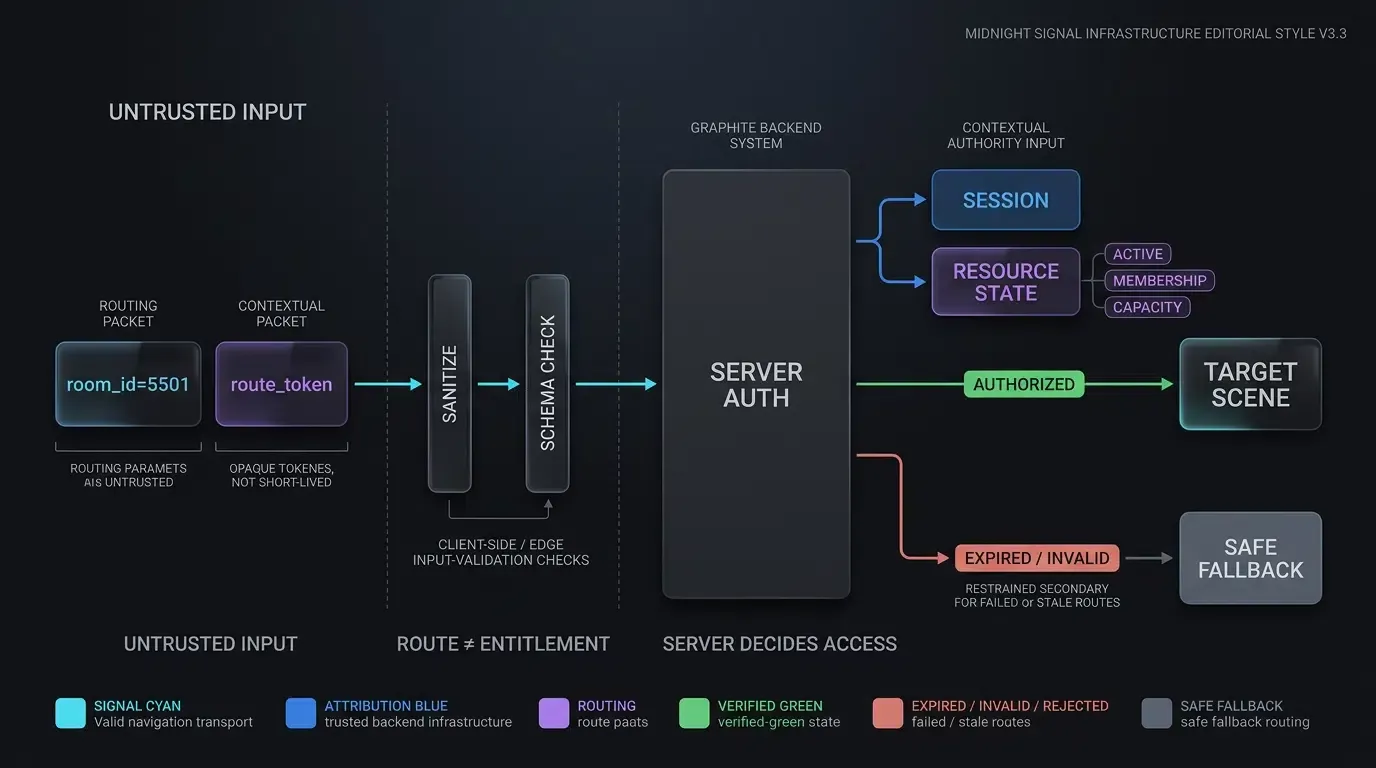
Una estructura de URL de enlace profundo válida no garantiza que el jugador actual esté autorizado a acceder al recurso solicitado. Por ejemplo, un enlace que contenga room_id=5501 no debe omitir las comprobaciones de pertenencia del backend.
Las arquitecturas de juego deben implementar un modelo de validación de dos pasos:
- Análisis de sintaxis y tokens: El SDK del cliente extrae la carga útil de enrutamiento y valida su formato.
- Comprobación de autorización del servidor: El cliente del juego envía el token de carga útil junto con el token de sesión autenticado del jugador (recuperado de forma segura del estado de sesión de inicio de sesión de la app, no de la URL) al backend del juego. El backend verifica si la sala de partida está activa, si la sala está llena y si el jugador posee el nivel requerido, pertenencia a gremio o derecho de boleto.
Solo tras recibir una respuesta de éxito explícita de la comprobación de autorización del servidor, el router del cliente activa la transición de escena.
Prevención de ataques de repetición con tokens de enrutamiento autenticados por servidor de corta duración
Para asegurar rutas de LiveOps sensibles (como el acceso a torneos VIP o recompensas promocionales exclusivas), los equipos de operaciones deben implementar tokens de enrutamiento firmados por el servidor de corta duración (route_token) en lugar de parámetros de URL estáticos.
Un servidor de juego confiable construye la carga útil de enrutamiento, adjunta una marca de tiempo de expiración (por ejemplo, una ventana de expiración corta adecuada para el modelo de amenaza de la ruta) y firma la carga útil utilizando un secreto de firma mantenido por el servidor. La aplicación cliente recibe el token firmado dentro de la URL del enlace profundo y lo pasa al backend para su verificación durante la ejecución de la ruta. Incrustar secretos de firma dentro del binario de la aplicación móvil está estrictamente prohibido, ya que los binarios del lado del cliente pueden ser ingeniería inversa para extraer secretos y forjar firmas de ruta no autorizadas.
Gestión de destinos obsoletos: Implementación de respaldos seguros para partidas expiradas y lobbies eliminados
Los entornos de LiveOps son altamente dinámicos. Para el momento en que un jugador hace clic en un enlace profundo en un SMS o publicación social, el recurso de destino subyacente puede ya no existir. Escenarios comunes de destinos obsoletos incluyen:
- Eventos expirados: Una incursión de fin de semana por tiempo limitado ha concluido.
- Lobbies llenos o terminados: Una sala de partida multijugador se ha llenado o ha sido cancelada por el anfitrión.
- Ofertas promocionales obsoletas: Un paquete de descuento especial ha expirado o ha alcanzado su límite de reclamación.
Los routers de juegos deben implementar mecanismos de respaldo (fallback) elegantes. Si la comprobación de autorización del servidor indica que una escena objetivo está obsoleta o no es válida, la app debe mostrar un mensaje emergente claro (por ejemplo, “Esta sala de partida ya no está activa”) y redirigir al jugador de forma segura al centro de eventos general o al lobby principal.
Cómo los enlaces contextuales impulsan la monetización y el valor del ciclo de vida del jugador
Dirigir a los jugadores a ofertas de la tienda de forma segura sin pre-autorizar compras
Los enlaces profundos contextuales mejoran la monetización de LiveOps dirigiendo a los jugadores directamente a superficies de oferta relevantes o interfaces de tienda (target=store_offer&offer_id=bundle_summer). Omitir los menús de tienda generales asegura que los jugadores interesados vean inmediatamente el artículo anunciado.
Sin embargo, los enlaces profundos nunca deben ejecutar, pre-autorizar o finalizar transacciones financieras directamente desde los parámetros del enlace. Todas las compras iniciadas tras una transición de enlace profundo deben proceder a través de flujos estándar de validación de compras in-app (IAP), requiriendo confirmación explícita del usuario, diálogos de store kit y verificación de recibos en el backend.
Pre-completar invitaciones de referencia social con enlaces de gremio y amigos validados por servidor
La adquisición viral de jugadores depende de programas de referencia sin fricciones. Los programas de referencia tradicionales requieren que los jugadores invitados copien y peguen códigos alfanuméricos durante el registro, creando fricción de entrada y altas tasas de abandono.
Los enlaces profundos que pasan parámetros optimizan este flujo codificando el ID de usuario del invitador (inviter_uid=USR_8820) en la URL de la campaña. Tras la instalación y el lanzamiento inicial, el cliente del juego extrae la carga útil del invitador y presenta un mensaje de invitación pre-completado. El backend valida la cuenta del invitador antes de establecer conexiones de amistad o premiar bonos de gremio, asegurando una experiencia de onboarding fluida mientras se evita el abuso de las referencias.
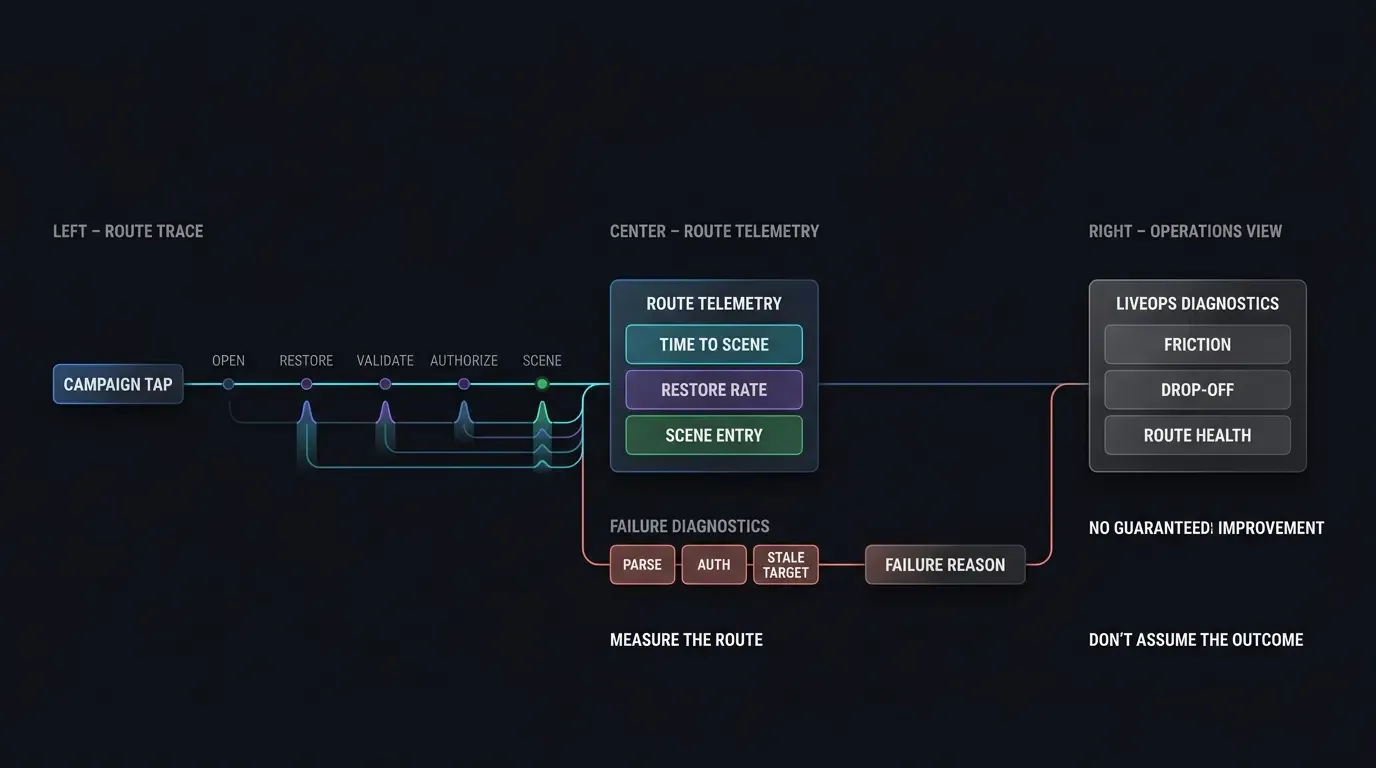
Establecimiento de telemetría de re-engagement: Seguimiento de la conversión desde el clic push hasta la entrada al evento
Para evaluar la efectividad de LiveOps de manera objetiva, los equipos de operaciones de juegos deben establecer telemetría de extremo a extremo a través del embudo de re-engagement. Las métricas clave a seguir incluyen:
-
Tasa de clic a apertura: La proporción de impresiones de enlaces de campaña o notificaciones push que resultan en una apertura de app.
-
Tasa de éxito de restauración de escena: El porcentaje de sesiones enlazadas profundamente que pasan con éxito la validación y cargan la escena objetivo.
-
Tasa de destinos obsoletos: La frecuencia con la que los intentos de enlace profundo aterrizan en recursos expirados o no válidos, lo que indica problemas de temporización de la campaña.
-
Tasa de acción posterior: La proporción de sesiones restauradas que ejecutan acciones objetivo, como completar una partida o comprar una oferta.
-
Contexto de diagnóstico de ruta: Registro de eventos granulares incluyendo
time_to_scene_ms,authorization_resultyroute_failure_reasonpara aislar abandonos operativos.
[El usuario pulsa el enlace de campaña verificado]
               │
               ▼
[Resolución de SO / Navegador]
   ┌───────────┴───────────┐
   ▼                       ▼
[App Instalada]     [App No Instalada]
   │                       │
   ▼                       ▼
[Enlace verificado]     [Página de aterrizaje de enrutamiento web]
   │                       │
   ▼                       ▼
[Se abre la App]         [Redirección explícita a URL de tienda]
   │                       │
   │                [Instalación y primer lanzamiento]
   │                       │
   └───────────┬───────────┘
               ▼
[Extracción de parámetros por SDK]
               │
               ▼
[Saneamiento de entradas no fiables]
               │
               ▼
[Autorización del servidor y puerta de estado]
   ┌───────────┴───────────┐
   ▼                       ▼
[Válido y autorizado] [Expirado / No válido]
   │                       │
   ▼                       ▼
[Escena del evento objetivo] [Respaldo seguro de evento / lobby]
Implementación de restauración de escena multiplataforma en motores móviles
Configuración de filtros de intención y derechos de dominio en Android e iOS
La integración del enlace profundo nativo requiere configurar reglas de verificación de dominio en las dos principales plataformas móviles:
- iOS Associated Domains: Como se detalla en la guía para desarrolladores de Apple sobre cómo admitir Universal Links, habilita Associated Domains en los derechos (entitlements) del proyecto Xcode, declarando
applinks:game.domain.com. Aloja un archivo JSONapple-app-site-association(AASA) válido en el dominio enhttps://game.domain.com/.well-known/apple-app-site-association. - Android App Links: Siguiendo la guía de desarrolladores de Android sobre verificación de App Links, configura filtros de intención en
AndroidManifest.xmlconandroid:autoVerify="true". Aloja un archivo JSON Digital Asset Links válido enhttps://game.domain.com/.well-known/assetlinks.json. Revisa también la guía de desarrolladores de Android sobre solución de problemas de App Links para diagnósticos de verificación de dominio.
Separación de filtros de intención de App Link verificados de esquemas URI personalizados en Android
De acuerdo con la guía de desarrolladores de Android sobre cómo añadir filtros de intención para App Links, las aplicaciones deben aislar los filtros de intención de App Link HTTP/HTTPS verificados de los respaldos de esquemas personalizados. Combinar esquemas personalizados (scheme://) dentro del mismo bloque de filtro de intención que los dominios HTTPS con autoVerify="true" puede romper la verificación de dominio en Android o exponer la aplicación al secuestro de intenciones (intent hijacking).
<!-- AndroidManifest.xml: Filtro de intención de App Link verificado -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="game.domain.com" />
</intent-filter>

<!-- Filtro de intención separado para esquema de respaldo personalizado -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="mycustomgame" />
</intent-filter>
Manejo de retrollamadas del ciclo de vida de la aplicación en intenciones de Android y delegados de Universal Link en iOS
Cuando una aplicación recibe un enlace profundo, el código nativo debe procesar la cadena URI entrante, extraer parámetros de carga útil, sanear entradas y pasar el objeto de ruta validado al motor del juego (por ejemplo, Unity, Unreal Engine o núcleo C++ personalizado).
Para aplicaciones iOS basadas en escenas, implementa el manejo de Universal Link equivalente en scene(_:willConnectTo:options:) y scene(_:continue:) dentro de tu UIWindowSceneDelegate.
La implementación de código a continuación demuestra patrones de integración nativa en Android (Kotlin) e iOS (Swift) para recibir enlaces profundos, ejecutar validación de esquema básica y despachar cargas útiles de forma segura. Se muestran ejemplos de integración de referencia; los nombres de paquetes exactos, tipos de retrollamada y firmas de método deben validarse frente a las versiones de lanzamiento del SDK de OpoInstall implementadas actualmente.
// Android: MainActivity.kt - Validación de entrada y delegación de intención segura para hilos
// Ejemplo de integración de referencia; verifica los nombres de paquetes y firmas de método exactos contra el SDK desplegado.
package com.example.game.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Procesar intención de enlace profundo de inicio en frío
        intent?.let { handleDeepLinkIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)
        // Procesar intención de enlace profundo de reanudación cuando el modo de lanzamiento de actividad mantiene la instancia
        handleDeepLinkIntent(intent)
    }

    private fun handleDeepLinkIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawData = appData.data
                if (rawData.isNullOrEmpty()) return

                // Procesar carga útil de entrada no fiable de forma segura
                processAndValidateRoute(rawData)
            }
        })
    }

    private fun processAndValidateRoute(jsonString: String) {
        try {
            val payload = JSONObject(jsonString)

            // Paso 1: Saneamiento de esquema y parámetros (Extrayendo route_token de corta duración)
            val targetScene = payload.optString("target_scene", "")
            val roomId = payload.optString("room_id", "")
            val routeToken = payload.optString("route_token", "")

            // Paso 2: Validar contra la lista blanca de enrutamiento permitida
            val allowedScenes = setOf("pvp_arena", "guild_hall", "event_hub")
            if (!allowedScenes.contains(targetScene)) {
                Log.w("Security", "Escena objetivo no autorizada o no válida rechazada: $targetScene")
                runOnUiThread { navigateToLobbyFallback("Destino no válido.") }
                return
            }

            // Paso 3: Delegar carga útil a la autorización del servidor backend antes de lanzar la escena
            // Nota: GameBackendClient suministra la sesión de app autenticada actual automáticamente; routeToken viene de la URL
            GameBackendClient.verifyRouteAuthorization(targetScene, roomId, routeToken) { isAuthorized ->
                // Asegurar que las transiciones de escena de UI o motor de juego se ejecuten de forma segura en el hilo principal
                runOnUiThread {
                    if (isAuthorized) {
                        GameRouter.navigateToScene(targetScene, roomId)
                    } else {
                        navigateToLobbyFallback("El evento o sala ya no es accesible.")
                    }
                }
            }
        } catch (e: Exception) {
            Log.e("Security", "Error al analizar la carga útil JSON del enlace profundo", e)
            runOnUiThread { navigateToLobbyFallback("Solicitud de navegación malformada.") }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        Log.i("GameRouter", "Ejecutando respaldo seguro al lobby principal: $reason")
        GameRouter.navigateToLobby()
    }
}
// iOS: AppDelegate.swift - Procesamiento de Universal Link y puerta de validación
// Ejemplo de integración de referencia; verifica los nombres de paquetes y firmas de método exactos contra el SDK desplegado.
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(_ application: UIApplication, didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?) -> Bool {
        // Inicializar el delegado del SDK de OpoInstall
        OpoInstallSDK.initWith(self)
        return true
    }

    // Manejar el delegado de Universal Links en iOS 9+ (Ruta de AppDelegate)
    func application(_ application: UIApplication, continue userActivity: NSUserActivity, restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void) -> Bool {
        // Delegar el procesamiento de enlaces universales al SDK
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Retrollamada de activación de OpoInstallDelegate
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawJson = data.data, !rawJson.isEmpty else {
            return
        }

        // Procesar carga útil de entrada no fiable de forma segura
        processAndValidateRoute(rawJson: rawJson)
    }

    private func processAndValidateRoute(rawJson: String) {
        guard let jsonData = rawJson.data(using: .utf8) else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Codificación de cadena UTF-8 no válida")
            }
            return
        }

        do {
            if let payload = try JSONSerialization.jsonObject(with: jsonData, options: []) as? [String: Any] {
                let targetScene = payload["target_scene"] as? String ?? ""
                let roomId = payload["room_id"] as? String ?? ""
                let routeToken = payload["route_token"] as? String ?? ""

                // Paso 1: Validación de lista permitida
                let allowedScenes = ["pvp_arena", "guild_hall", "event_hub"]
                guard allowedScenes.contains(targetScene) else {
                    DispatchQueue.main.async {
                        self.navigateToLobbyFallback(reason: "Escena objetivo no permitida en la lista blanca")
                    }
                    return
                }

                // Paso 2: Validar autorización de ruta con servidor backend
                // Nota: GameBackendClient suministra la sesión de usuario iniciada internamente; routeToken viene del enlace profundo
                GameBackendClient.shared.verifyRouteAuthorization(scene: targetScene, room: roomId, routeToken: routeToken) { isAuthorized in
                    DispatchQueue.main.async {
                        if isAuthorized {
                            GameSceneRouter.shared.navigateTo(scene: targetScene, room: roomId)
                        } else {
                            self.navigateToLobbyFallback(reason: "La autorización del servidor falló o el destino expiró")
                        }
                    }
                }
            }
        } catch {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Falló la deserialización JSON")
            }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        print("GameSceneRouter: Ejecutando respaldo al lobby principal - \(reason)")
        GameSceneRouter.shared.navigateToLobby()
    }
}
Medición del rendimiento a través de canales de re-engagement de operaciones de juego
Análisis comparativo de marcos de entrega de re-engagement
Diferentes canales de entrega operativos exhiben características de enrutamiento y requisitos técnicos distintos. Evaluar estos canales ayuda a los equipos de operaciones de juegos a elegir el mecanismo de transporte adecuado para objetivos específicos de LiveOps.
Marco de evaluación de canales operativos ilustrativo
La siguiente tabla presenta un marco cualitativo que evalúa los canales de re-engagement comunes a través de métricas operativas:
| Tipo de canal | Vía de resolución del SO | Métrica principal de re-engagement | Riesgo operativo clave | Estrategia de respaldo |
|---|---|---|---|---|
| Push no contextual | Inicio de app nativa | Tasa de clic a apertura de app | Abandono en el menú principal | Lobby predeterminado |
| App Link / Universal Link verificado | Enrutamiento nativo del SO | Tiempo de carga de escena ( |
Fallo de verificación de dominio | Página de aterrizaje de enrutamiento web |
| Enlace de campaña diferido | Enrutamiento web |
Restauración de instalación a primera apertura | Pérdida de contexto / Restricción de privacidad | Puerta de onboarding |
| Enlace de referencia social | WebView en app |
Conversión de referencia verificada | Token de invitador no válido | Registro limpio |
Preguntas frecuentes (FAQ)
How do game operations teams use deep links to reduce churn?
Can deep links pass dynamic match room IDs without manual user input?
What happens if an uninstalled player clicks a Universal Link or App Link?
Resumen y marco de decisión
Optimizar las operaciones de los juegos móviles requiere minimizar los pasos entre la intención de un jugador de jugar y la participación activa en una escena dentro del juego. Reemplazar los redireccionamientos no contextuales con enlaces profundos que pasan parámetros ayuda a los equipos de LiveOps a reducir el abandono, reactivar cohortes de jugadores perdidos y mejorar el ROI general de la campaña.
Dado que las cargas útiles de los enlaces profundos se originan en entornos del lado del cliente, las arquitecturas deben tratar todos los parámetros entrantes como entradas no fiables. Implementar puertas de autorización sólidas en el lado del servidor, validación de esquemas y respaldos para destinos obsoletos asegura que el re-engagement mediante enlaces profundos siga siendo seguro mientras entrega experiencias de juego fluidas. Al eliminar la fricción de enrutamiento, los equipos de LiveOps crean oportunidades medibles para mejorar la eficiencia del re-engagement y la retención de jugadores; los impactos en el ROI y la retención deben validarse empíricamente mediante experimentos específicos del título.
Para aprender cómo el enrutamiento contextual puede mejorar tu estrategia de LiveOps, consulta la documentación sobre enlaces profundos en juegos, explora la plataforma de crecimiento móvil o registra tu título en la consola de desarrollador de OpoInstall.
Materiales relacionados
-
Conceptos: Operaciones de Juego, Estrategia LiveOps, Restauración de Escena, Gestión del Ciclo de Vida del Jugador, Validación de Entradas No Fiables
-
Tecnologías: Universal Links, App Links, Restauración de Contexto Diferida, Tokens Firmados por Servidor
-
Estándares: Identificador de Recursos Uniforme IETF RFC 3986, Especificación de Dominios Asociados de Apple, Protocolo Android Digital Asset Links, Guía de Pruebas de Seguridad de Aplicaciones Móviles de OWASP (MASTG)
-
APIs: API de Enrutamiento Dinámico de OpoInstall, Procesamiento de Intenciones (getIntent) en Android, Delegado continueUserActivity en iOS
-
Documentación oficial y referencias:
-
Guía para desarrolladores de Apple sobre cómo admitir Universal Links
-
Guía de desarrolladores de Android sobre verificación de App Links
-
Guía de desarrolladores de Android sobre cómo añadir filtros de intención para App Links
-
Guía de desarrolladores de Android sobre solución de problemas de App Links
-
Guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros
Share this article