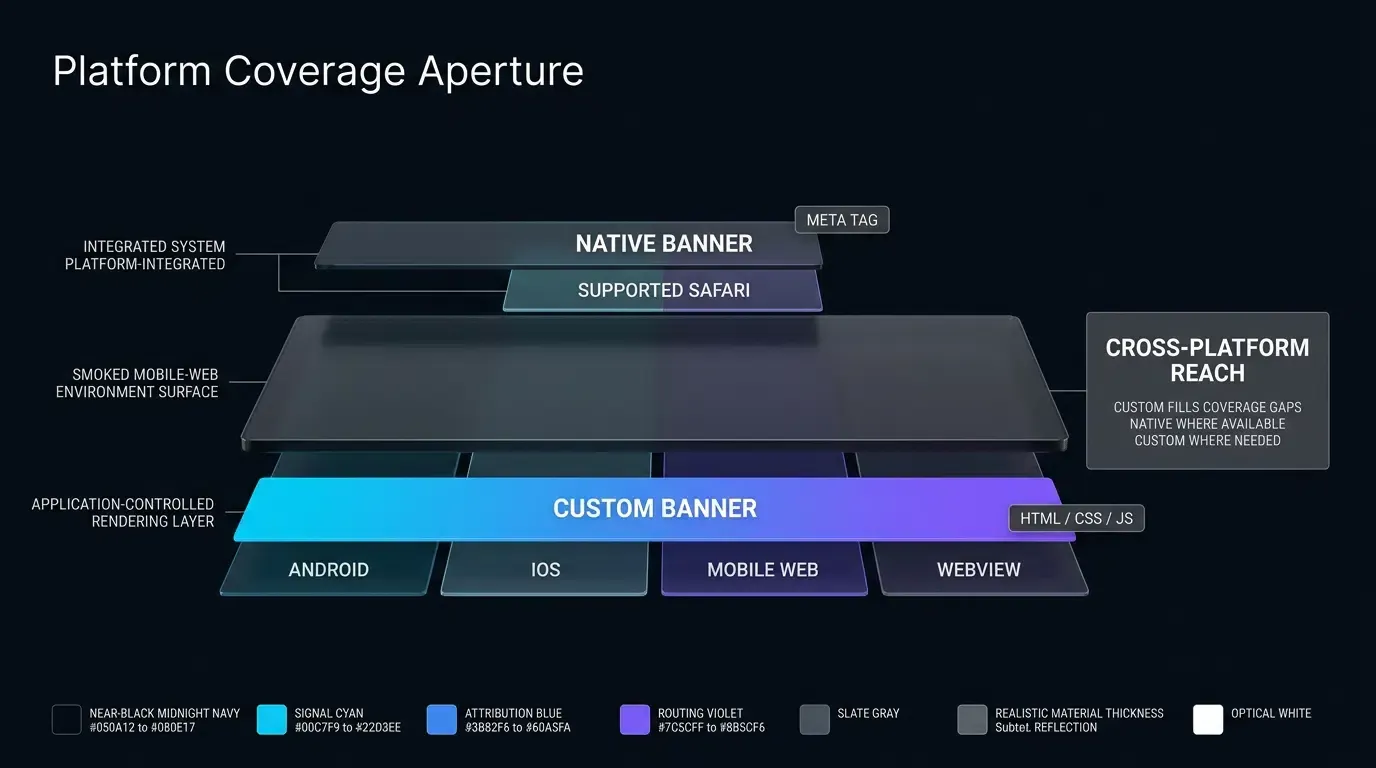
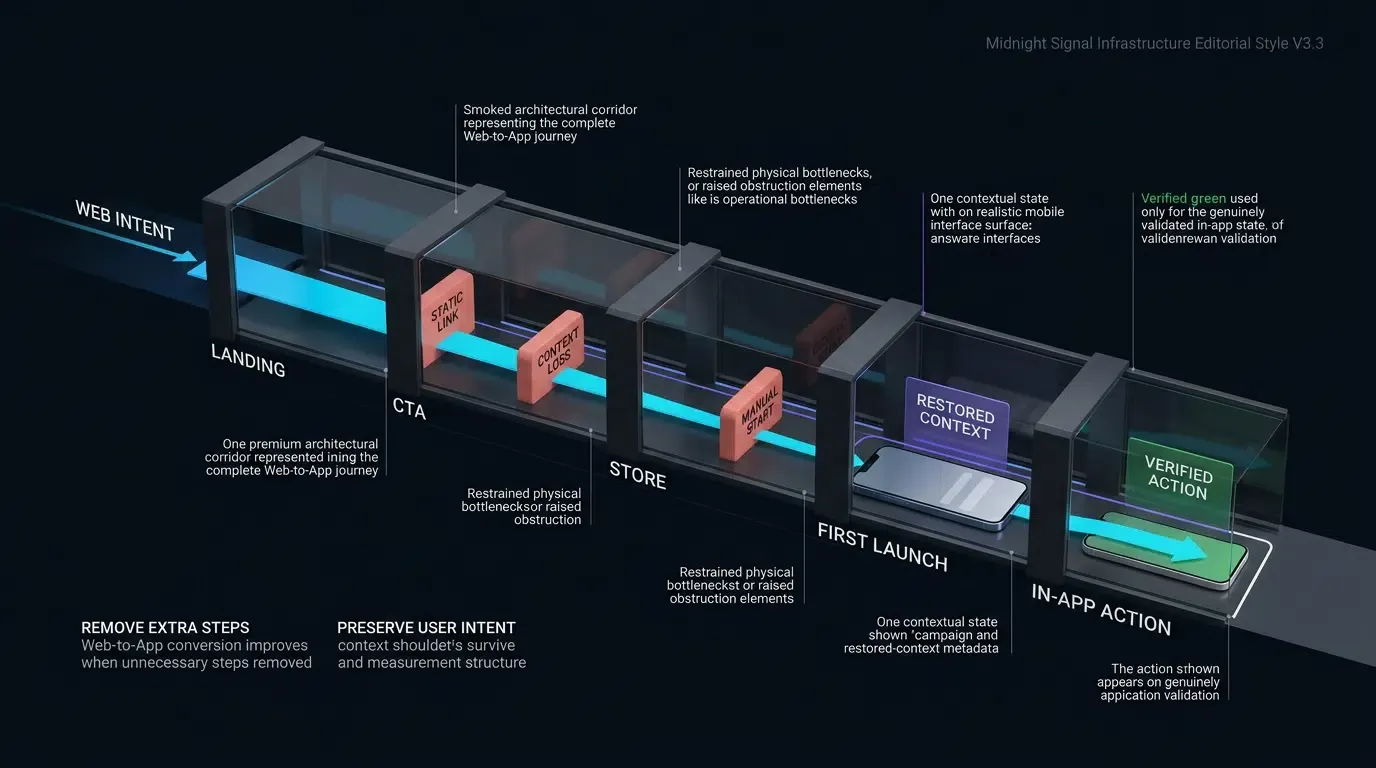
¿Cómo aumentan los enlaces profundos (deep links) la interacción con las aplicaciones móviles? Los enlaces profundos pueden favorecer una mayor interacción al reducir la fricción en la navegación y dirigir a los usuarios reactivados directamente a destinos contextuales dentro de la aplicación, como carritos abandonados, promociones personalizadas o contenido específico, eliminando la necesidad de realizar búsquedas manuales y creando oportunidades para mejorar la conversión y la retención.
La interacción con la aplicación abarca la frecuencia, profundidad y duración de las interacciones del usuario con una aplicación móvil a lo largo de su ciclo de vida. El uso de enlaces profundos contextuales en campañas de remarketing facilita la interacción al dirigir a los usuarios inactivos desde la web externa, mensajería y puntos de contacto por correo electrónico, evitando las pantallas de inicio genéricas para llevarlos directamente al contenido específico de la aplicación.
| Término | Definición | Entidad relacionada | Intención de búsqueda |
|---|---|---|---|
| Interacción con la App | La profundidad y frecuencia de las interacciones del usuario en una aplicación móvil a lo largo del tiempo. | Retención de usuarios | Informativa / Comercial |
| Web a App | El proceso de transición de los visitantes web a las vistas nativas de una aplicación móvil. | Enlaces profundos móviles | Informativa |
| Remarketing | La práctica estratégica de re-involucrar a usuarios lapsed o inactivos a través de campañas específicas. | Marketing del ciclo de vida | Informativa |
Por qué los enlaces profundos contextuales pueden reducir la fricción en el remarketing
La ineficiencia de los mensajes estáticos: Cómo el abandono en el menú principal daña el ROI
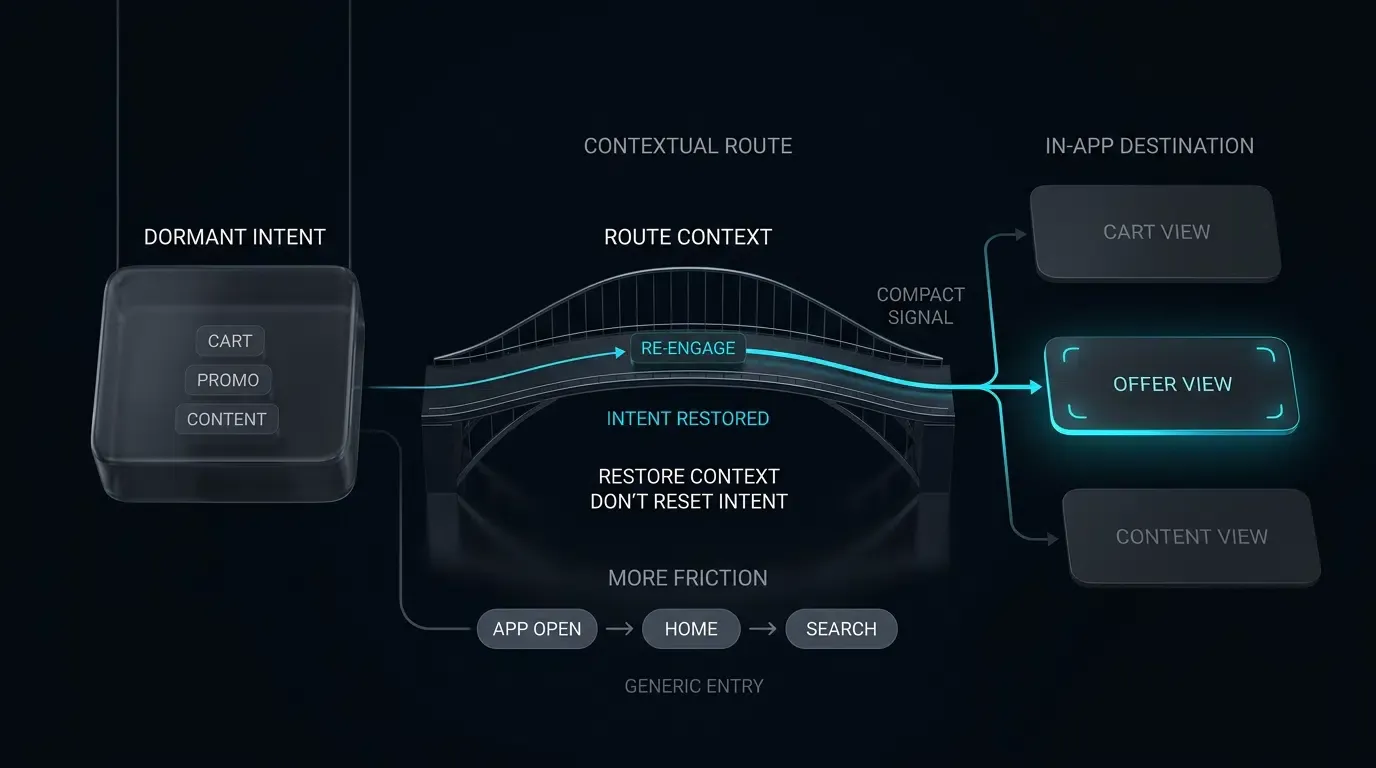
Las campañas de marketing móvil a menudo sufren tasas de conversión bajas al intentar reactivar usuarios inactivos. Una de las causas de este bajo rendimiento puede ser el uso de enlaces estáticos y sin contexto en los mensajes de remarketing. Cuando una plataforma de comercio electrónico envía un SMS anunciando un 20% de descuento en un artículo que un usuario visitó previamente, dirigir a ese usuario a una pantalla de inicio genérica de la aplicación o a la página del producto en la App Store genera una fricción inmediata.
Al abrir la aplicación en su pantalla principal, el usuario debe navegar manualmente a través de jerarquías de categorías complejas, localizar campos de búsqueda y volver a identificar el producto específico mencionado en la campaña. Cada paso de navegación manual aumenta la carga cognitiva y la fricción, incrementando la probabilidad de que el usuario abandone antes de llegar al proceso de pago. Al dirigir a los usuarios a puntos de entrada genéricos, los equipos de crecimiento corren el riesgo de diluir la relevancia de la campaña, inflar los Costes de Adquisición de Cliente (CAC) y disminuir la eficiencia operativa de sus presupuestos de marketing.
Transición del retargeting de difusión a los enlaces profundos que conservan la intención
Para optimizar la interacción, los equipos pueden pasar de los mensajes de difusión genéricos a arquitecturas de enlaces profundos que preserven la intención. En lugar de tratar todo el tráfico de reactivación como lanzamientos genéricos de la aplicación, el enlace profundo contextual incorpora rutas de destino específicas y parámetros de carga directamente en las URLs de la campaña.
Cuando un usuario inactivo pulsa un enlace contextual dentro de un correo electrónico, SMS o banner web, el sistema operativo dirige la solicitud directamente a la aplicación nativa cuando los enlaces verificados son compatibles. El SDK móvil intercepta la intención entrante, analiza los parámetros incrustados (como scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef) y navega automáticamente al usuario a la pantalla del producto o proceso de pago correspondiente. Openinstall, una plataforma de atribución y enlaces profundos móviles, permite a los equipos de marketing generar enlaces de enrutamiento dinámico que conectan los puntos de contacto de la web externa y mensajería con escenas nativas dentro de la aplicación.
Evaluación del Tiempo-hasta-el-Contenido como métrica operativa para los embudos de reactivación
En el marketing del ciclo de vida, la atención del usuario es altamente perecedera. Una métrica operativa útil definida por el producto es el Tiempo-hasta-el-Contenido (
En campañas sin contexto,
Cómo la fricción en la pantalla de inicio degrada los embudos de reactivación
Deconstrucción del abandono: Del clic en la campaña a la búsqueda compleja en la App
Para entender el valor operativo del enrutamiento directo, evalúe el camino del usuario en los embudos de reactivación estándar frente a los de enlace profundo:
-
Embudo de remarketing estándar (Alta fricción):
- Activación: El usuario pulsa un enlace SMS promocional de un artículo en un carrito abandonado.
- Lanzamiento: El SO abre la aplicación; la app realiza un arranque en frío y muestra la pantalla de inicio predeterminada.
- Búsqueda: El usuario intenta localizar su carrito previo o utiliza la búsqueda dentro de la aplicación para encontrar el artículo.
- Punto de abandono: Si la búsqueda falla o la navegación requiere varios pasos, el usuario abandona la sesión.
- Resultado: Mayor riesgo de abandono, pérdida de conversión, menor eficiencia de la campaña.
-
Embudo con enlace profundo contextual (Fricción reducida):
- Activación: El usuario pulsa un enlace universal (Universal Link) o enlace de aplicación (App Link) verificado que contiene un token de enrutamiento.
- Lanzamiento: El SO verifica la asociación del dominio y abre la aplicación nativa directamente.
- Extracción de ruta: El SDK de la app intercepta la carga útil y pasa los parámetros validados al router de navegación.
- Entrega directa: La app muestra la pantalla de pago precargada con el descuento promocional aplicado.
- Resultado: Entrega inmediata de valor, ruta de conversión simplificada, experiencia de usuario mejorada.
Preservar el impulso contextual: Dirigir usuarios a carritos, descuentos y estados guardados
Los usuarios inactivos se re-involucran más eficazmente cuando se les presentan contextos personalizados y de alta relevancia. Escenarios clave de re-interacción donde el enlace profundo preserva la intención incluyen:
- Recuperación de carrito: Dirigir a los usuarios directamente a su carrito guardado con los tokens de descuento aplicados, evitando páginas intermedias del catálogo.
- Recomendaciones de contenido personalizadas: Llevar a los suscriptores de servicios de streaming a episodios de vídeo específicos, listas de reproducción de audio o artículos de noticias.
- Acceso a eventos sensibles al tiempo: Dirigir a los usuarios de juegos o eventos en vivo directamente a lobbies de torneos activos o modales promocionales de tiempo limitado.
- Alertas financieras y de cuenta: Transicionar a los usuarios de fintech desde alertas de seguridad por SMS directamente a las pantallas de verificación de transacciones tras la autenticación biométrica segura.
Manejo de lanzamientos en frío vs. reanudación en segundo plano durante las activaciones multicanal
Los sistemas operativos móviles entregan las cargas de enlaces profundos de manera diferente según el estado de ejecución de la aplicación:
- Reanudación en caliente (estado en segundo plano): La aplicación está suspendida en la memoria del sistema. Cuando el usuario pulsa un enlace profundo, el SO pone la tarea existente en primer plano y entrega la intención de la URL a través de delegados de ciclo de vida (
onNewIntenten Android,scene(_:openURLContexts:)oscene(_:continue:)en iOS). El router de la aplicación transiciona el controlador de vista activo sin reinicializar el estado de la aplicación. - Arranque en frío (estado terminado): El proceso de la aplicación no está en ejecución. El SO asigna memoria de proceso, inicializa las clases de la aplicación y entrega la intención de lanzamiento al delegado raíz. La arquitectura del cliente debe capturar y persistir la carga de enrutamiento durante el inicio, completar las inyecciones de dependencia necesarias y navegar a la escena de destino una vez que la jerarquía de UI primaria esté lista.
El papel de los enlaces profundos diferidos en la re-interacción de usuarios que desinstalaron la aplicación
Un desafío crítico en el remarketing ocurre cuando un usuario inactivo ha desinstalado la aplicación móvil. Los esquemas URI personalizados estándar fallan completamente en dispositivos sin la aplicación, resultando en errores del navegador.
El enlace profundo diferido aborda esta limitación. Cuando un usuario que ha desinstalado la aplicación pulsa un enlace de campaña, el motor de enrutamiento dirige el navegador a la tienda de aplicaciones adecuada mientras captura los parámetros de destino previstos en el servidor de atribución. Cuando el usuario descarga y lanza la aplicación por primera vez, el SDK de Openinstall consulta el backend de atribución, recupera los parámetros almacenados en caché y permite que la aplicación ejecute la restauración de la escena en el primer lanzamiento, siempre que sea compatible con el sistema de atribución desplegado y permitido por las políticas de privacidad de la plataforma.
Vías arquitectónicas para el remarketing web-to-app, SMS y correo electrónico
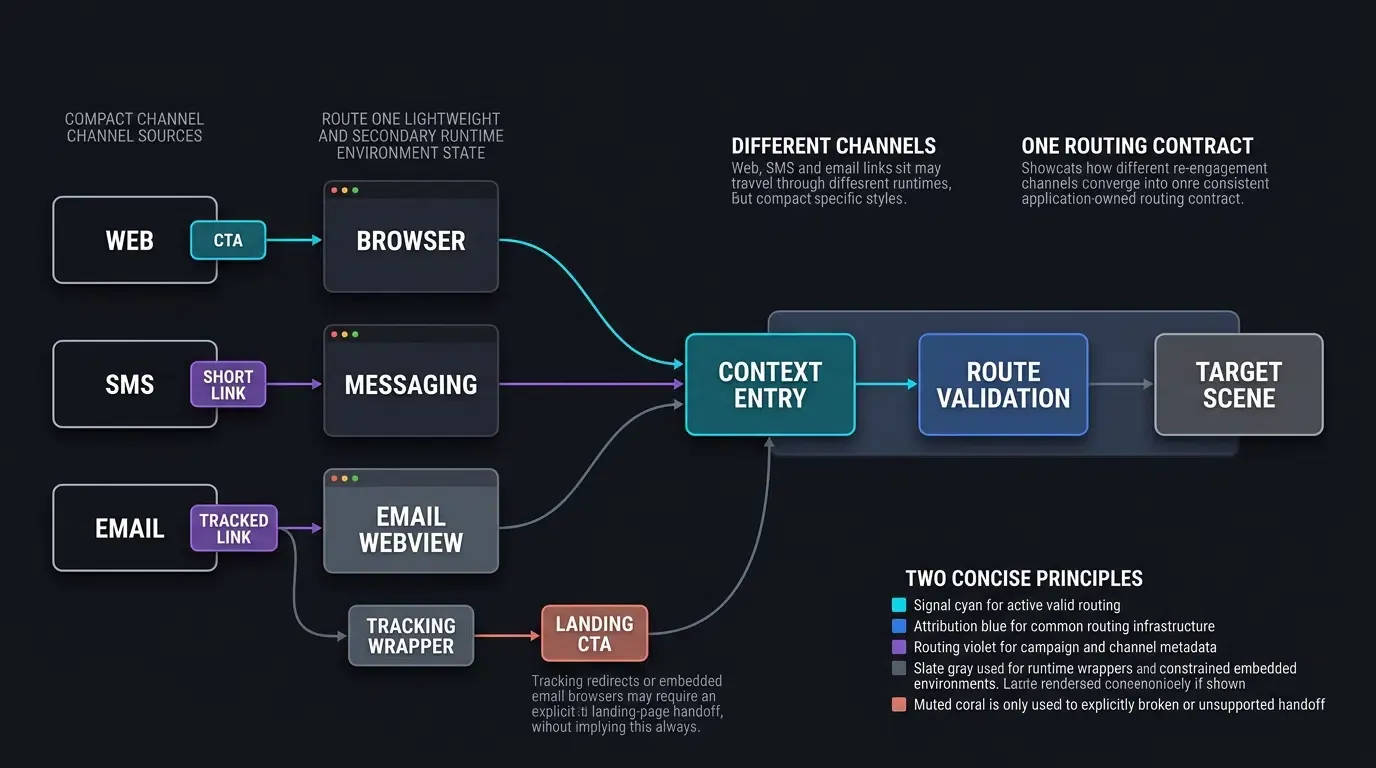
Intercepción Web-to-App: Despliegue de banners contextuales en páginas web móviles con alto tráfico
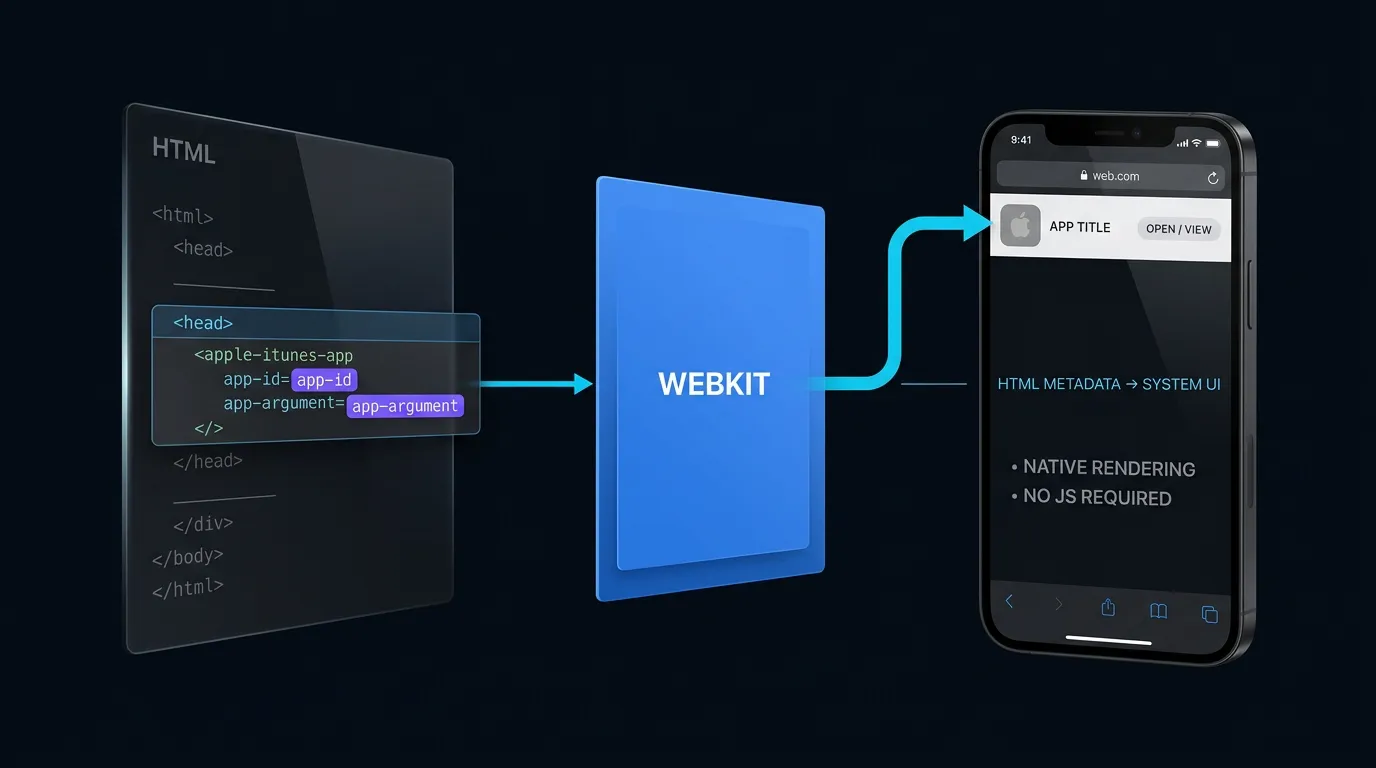
Muchos usuarios inactivos de aplicaciones interactúan con las marcas a través de navegadores web móviles (como Safari o Chrome) al realizar búsquedas en Google o pulsar enlaces en redes sociales. Los equipos pueden desplegar enrutamiento Web-to-App contextual en páginas de aterrizaje móviles para transicionar a estos visitantes a la aplicación nativa.
Mediante JavaScript del lado del cliente o banners inteligentes de aplicaciones dinámicos, la página web detecta el entorno móvil y muestra un aviso interactivo. Cuando el usuario pulsa el banner, el script invoca el Enlace Universal o Enlace de Aplicación nativo, transfiriendo el contexto de navegación actual del usuario (como el SKU del producto específico que se está viendo) a la aplicación nativa.
Flujos de trabajo de SMS y mensajería: Encapsulación de enlaces profundos en URLs de seguimiento cortas
Los canales de SMS y mensajería directa (como WhatsApp, Line o RCS) representan puntos de contacto de alto CTR. Sin embargo, los límites de caracteres y la estética visual requieren que los equipos de marketing encapsulen largas cadenas de parámetros en URLs cortas de marca (ej. https://brand.link/spring24).
Cuando sea posible, utilice el dominio de Enlace Universal o Enlace de Aplicación de Android verificado como destino de cara al usuario. Si se requiere una capa de redirección de seguimiento o enlace corto, valide el comportamiento de la cadena de redirección en cada sistema operativo, navegador y tiempo de ejecución de mensajería en lugar de asumir que una redirección HTTP a una URL verificada siempre producirá una entrega automática a la aplicación nativa.
Re-interacción por correo electrónico: Navegación por vistas web (WebViews) y enlaces universales
El remarketing por correo electrónico introduce complejidad arquitectónica debido a los wrappers de seguimiento de enlaces de los proveedores de servicios de correo electrónico (ESP) y las vistas web de clientes de terceros (como los navegadores integrados de Gmail u Outlook). Cuando un ESP envuelve un enlace profundo en su propia redirección de seguimiento, el dominio de seguimiento personalizado a menudo carece de la verificación de Dominios Asociados de Apple o Enlaces de Activos Digitales de Android, haciendo que el enlace se abra en un navegador integrado en la aplicación en lugar de lanzar la propia app.
Donde los wrappers de seguimiento o navegadores integrados impidan la entrega directa, proporcione una llamada a la acción (CTA) explícita de “Abrir en la App” en una página de aterrizaje HTTPS verificada. No asuma que las cadenas de redirección automatizadas o scripts forzarán el lanzamiento de aplicaciones nativas en todos los entornos de cliente de correo.
Protección de tokens de ruta dinámicos: Prevención de acceso no autorizado a escenas de usuario privadas
Los parámetros de enlaces profundos se originan en canales externos accesibles por el usuario. Los atacantes pueden alterar los parámetros de la URL para intentar el acceso no autorizado a vistas restringidas (como intentar ver el carrito de otro usuario: ?cart_id=1024).
De acuerdo con la Guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros, las aplicaciones nunca deben depender de las cadenas de consulta de enlaces profundos para la autenticación o autorización. Las cargas de re-interacción deben pasar tokens de ruta opacos y de corta duración en lugar de IDs de base de datos sin procesar o secretos de sesión. La aplicación nativa debe validar la sesión autenticada del usuario localmente y confirmar con el backend que el usuario activo está autorizado a acceder al recurso solicitado antes de mostrar datos privados.
[Usuario inactivo recibe CTA web / SMS / Enlace de correo]
                       │
                       ▼
         [Resolución de enlace SO / Navegador]
           ┌───────────┴───────────┐
           ▼                       ▼
    [App instalada]         [App no instalada]
           │                       │
           ▼                       ▼
    [Enlace de aplicación verificado]     [Página de aterrizaje de enrutamiento web]
           │                       │
           ▼                       ▼
    [Lanzamiento nativo directo]  [Fallback explícito a la App Store]
           │                       │
           │                [Instalación y primer lanzamiento]
           │                       │
           └───────────┬───────────┘
                       ▼
        [Extracción de parámetros del SDK]
                       │
                       ▼
        [Sanitización de entrada y lista de permitidos]
                       │
                       ▼
        [Autorización del servidor y verificación de estado]
           ┌───────────┴───────────┐
           ▼                       ▼
    [Carga de escena de destino]   [Evento seguro / Fallback de inicio]
Cómo estructurar las cargas de enrutamiento dinámico para una re-interacción personalizada
Estructuración de parámetros de URL para sectores comunes
La estandarización de los esquemas de carga garantiza una separación clara entre el análisis de red y la navegación de la aplicación. Los esquemas de parámetros comunes en los sectores industriales principales incluyen:
- Comercio electrónico:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - Fintech:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - Streaming y Medios:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - Juegos:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
Validación de tipos de datos, listas blancas de caracteres y sellos de tiempo de caducidad
Para reducir el abuso del analizador, los riesgos de inyección, la entrada de enrutamiento malformada y los casos extremos de agotamiento de recursos a través de enlaces profundos, las cadenas de parámetros entrantes deben pasar una validación estricta antes de ser procesadas:
- Lista blanca alfanumérica: Aplique filtrado de expresión regular en los identificadores (ej.
^[A-Za-z0-9_-]{1,64}$), descartando cargas que contengan caracteres de control, comillas o etiquetas de script. - Verificación de token de ruta: Restrinja los tokens de ruta a cadenas opacas de un solo uso que cumplan con restricciones de longitud estrictas (ej. 16 a 128 caracteres) y valide los sellos de tiempo de caducidad en el backend antes de la ejecución de la ruta.
Separación de identificadores de enrutamiento de las credenciales de autenticación del usuario
Bajo ninguna circunstancia las URLs de enlaces profundos deben portar contraseñas de usuario, claves API sin hash o tokens de autenticación de larga duración. Si un usuario pulsa un enlace de correo electrónico en un dispositivo compartido, exponer los tokens de sesión en la URL crea vulnerabilidades graves de toma de control de cuentas.
Los enlaces profundos solo deben llevar intención de enrutamiento (qué contenido mostrar). La aplicación nativa debe recuperar independientemente la identidad del usuario desde su almacén de credenciales local seguro (como iOS Keychain o Android Keystore) y autenticar la sesión con el backend antes de mostrar datos específicos de la cuenta del usuario.
Vinculación de tokens de atribución contextual usando Openinstall
Para evaluar qué canales de remarketing generan el mayor ROI de reactivación, los equipos de ciclo de vida deben atribuir las conversiones dentro de la aplicación a campañas específicas.
Openinstall integra la extracción de parámetros con la atribución multicanal. Cuando un usuario entra en la aplicación a través de un enlace profundo, el SDK captura el código de canal, el identificador de la campaña y la carga personalizada, transmitiendo señales de atribución a la consola mientras expone la carga al router local de la aplicación. Revise la documentación de integración del SDK para especificaciones técnicas sobre la estructura de carga y la vinculación de eventos.
Implementación del lado del cliente para un manejo seguro de los parámetros de reactivación
Intercepción de Intenciones de Android en Kotlin: Gestión de los ciclos de vida onCreate y onNewIntent
En Android, el procesamiento de intenciones de enlaces profundos debe implementarse en onCreate para actividades recién creadas y en onNewIntent cuando la configuración de su actividad o tarea reutiliza una instancia existente. La implementación debe extraer la URI entrante o la carga del SDK, normalizar los tipos de datos, aplicar validación con cierre por fallo y verificar la autorización del backend antes de disparar la navegación de la UI.
Procesamiento de enlaces universales de iOS en Swift: Implementación de continuaciones UIWindowSceneDelegate
En aplicaciones de iOS basadas en escenas, los enlaces universales se entregan a través de connectionOptions.userActivities en el arranque en frío y scene(_:continue:) cuando la aplicación ya está en ejecución o suspendida. La implementación valida la NSUserActivity entrante, delega el manejo de la atribución al SDK y extrae la carga a través del listener de reactivación del SDK, normalizando la representación de la carga antes de despachar la ruta al hilo principal de la UI.
La implementación técnica a continuación demuestra la integración multiplataforma para capturar, validar y enrutar enlaces profundos de re-interacción en Android (Kotlin) nativo e iOS (Swift). Los binarios del SDK certificados y los plugins de motor pueden descargarse desde el centro de descargas del SDK de Openinstall.
// Android: MainActivity.kt - Procesamiento de intención de re-interacción y puerta de validación de ruta
// Ejemplo de integración de referencia. Verifique nombres de paquetes, clases de callback, orden de inicialización,
// métodos de reactivación, y la representación exacta de appData.data contra la versión del SDK de producción de Openinstall.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.Openinstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpeninstallPayloadAdapter {
    /**
     * Normaliza representaciones heterogéneas de datos del SDK (cadena JSON, Map o JSONObject)
     * en un modelo de carga canónica propiedad de la aplicación con verificación de tipo estricta.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Unsupported SDK payload type: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // Requiere identificadores de escena y token no vacíos
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON string parsing failed", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Cierre por fallo: rechazar tipos que no sean cadena para evitar exploits de coerción de tipo
            if (value !is String) {
                Log.w("PayloadAdapter", "Rejected non-string payload value for key: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Rejected non-string key or value in raw map: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // Paso 1: Validación estricta de clave (rechazar claves de carga desconocidas)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Paso 2: Validar escena contra lista blanca estricta
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Paso 3: Aplicar límites alfanuméricos y de longitud
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // Paso 4: Validar formato de token de ruta
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // Paso 5: Validar fuente UTM opcional si está presente
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Procesar intención de re-interacción en arranque en frío
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Procesar intención de re-interacción en reanudación en caliente
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        Openinstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // Paso 1: Normalizar carga
                val canonicalPayload = OpeninstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("Formato de carga malformado o ilegible.") }
                    return
                }

                // Paso 2: Validar datos con comprobaciones estrictas
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // Paso 3: Verificar autorización del servidor
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("El artículo o promoción solicitado ya no está disponible.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Solicitud de re-interacción no autorizada o inválida.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "Navigating to re-engagement target: ${route.scene}, ID: ${route.targetId}")
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Safe fallback to home lobby: $reason")
    }
}

object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - Procesamiento de enlace universal y puerta de validación de ruta
import UIKit
import libOpeninstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpeninstallPayloadAdapter {
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON deserialization failed: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        for (key, value) in dict {
            guard value is String else { return nil }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        guard payload.rawKeys.isSubset(of: allowedKeys) else { return nil }
        guard allowedScenes.contains(payload.scene) else { return nil }

        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }
        }

        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }

        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpeninstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        OpeninstallSDK.initWith(self)

        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpeninstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpeninstallSDK.continue(userActivity)
        }
    }

    func getWakeUpParams(_ appData: OpeninstallData?) {
        guard let data = appData else { return }

        guard let canonicalPayload = OpeninstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async { self.executeLobbyFallback(reason: "Formato inválido") }
            return
        }

        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized { self.executeTargetNavigation(route: validatedRoute) }
                    else { self.executeLobbyFallback(reason: "Recurso no autorizado") }
                }
            }
        } else {
            DispatchQueue.main.async { self.executeLobbyFallback(reason: "Payload de ruta malformado") }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) { }
    private func executeLobbyFallback(reason: String) { }
}

class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()
    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        completion(true)
    }
}
Degradación elegante: Manejo de campañas obsoletas, promociones caducadas y artículos agotados
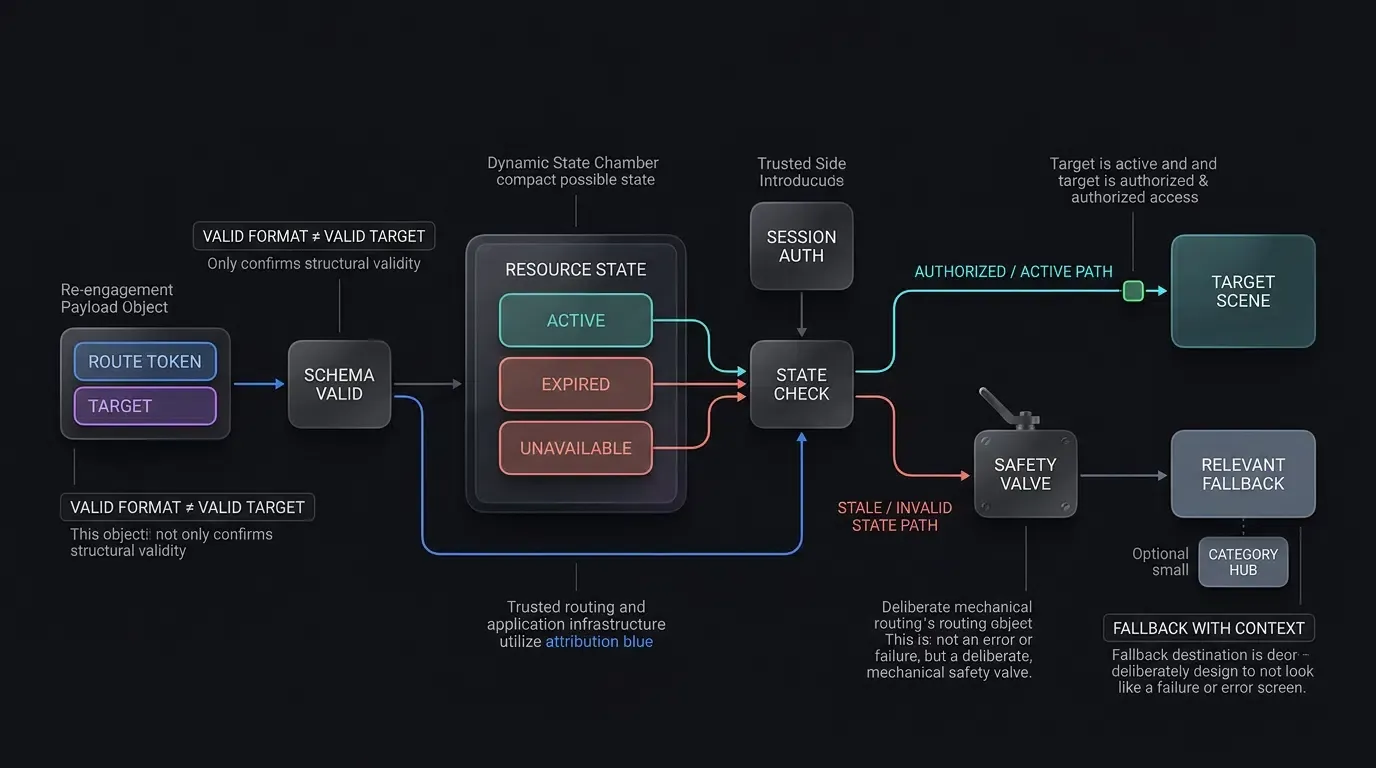
En entornos de marketing dinámicos, los usuarios a menudo pulsan enlaces de remarketing días o semanas después de que una promoción haya concluido. Si una aplicación intenta cargar una promoción caducada o un artículo eliminado sin validación de estado, el usuario se encontrará con una vista vacía o un error inesperado.
Las arquitecturas de producción aplican una puerta de fallback de dos niveles:
- Verificación de esquema del lado del cliente: Si la estructura de la carga está malformada o contiene claves no autorizadas, la aplicación redirige inmediatamente a la pantalla de inicio predeterminada.
- Verificación de estado del lado del servidor: Si el esquema es válido pero el recurso subyacente no está disponible (ej. una oferta relámpago ha terminado), la aplicación muestra un modal informativo (ej. “Esta promoción ha caducado, pero echa un vistazo a las ofertas de hoy”) y transiciona suavemente al usuario al hub de categorías activo.
Medición del rendimiento del embudo de interacción y reactivación
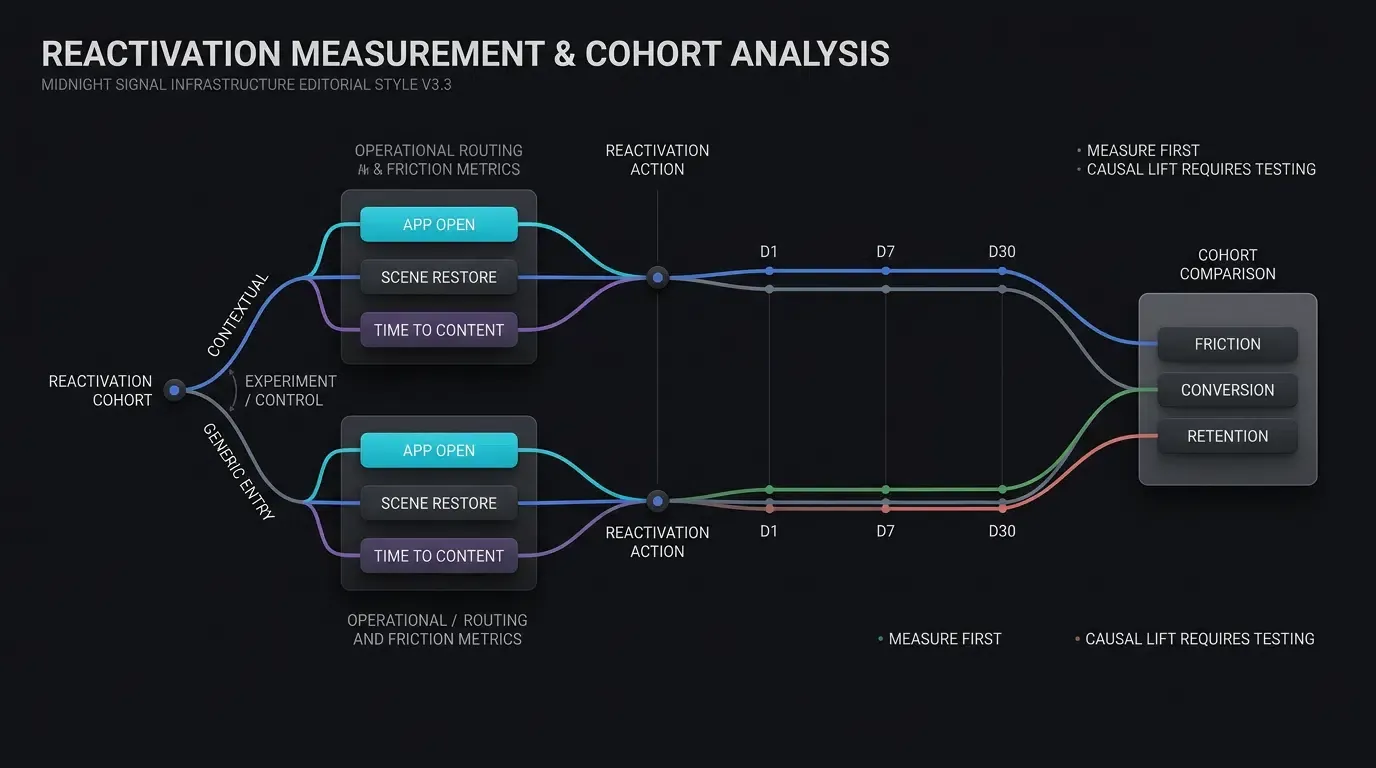
Métricas de telemetría clave para campañas de re-interacción
Para evaluar empíricamente los embudos de remarketing, los equipos de crecimiento rastrean el rendimiento a través de cuatro puertas de telemetría primarias:
- Tasa de Clic-a-Apertura-de-App (CAOR): La proporción de clics en enlaces de remarketing rastreados que resultan en una apertura verificada de la aplicación nativa.
- Tasa de restauración de escena: El porcentaje de aperturas de la aplicación a través de enlaces profundos que resuelven y muestran con éxito la escena específica, sin recurrir a la pantalla de inicio.
- Tasa de conversión de reactivación (RCR): La proporción de usuarios reactivados que completan una acción principal dentro del embudo (como realizar un pedido, completar un nivel o suscribirse) dentro de la ventana de atribución definida de la campaña (por ejemplo, 24 horas).
- Tiempo-hasta-el-Contenido (
): Los segundos promedio transcurridos desde el clic en el enlace hasta la visualización de la escena activa, monitoreado como métrica de fricción operativa.
Auditoría de retención de cohortes: Evaluación de las curvas de retención D1, D7 y D30 para usuarios reactivados
Medir la conversión inmediata es insuficiente; los equipos de ciclo de vida deben auditar si los usuarios reactivados permanecen activos con el tiempo. Utilizando el Análisis de cohortes, los equipos de datos agrupan a los usuarios reactivados por fuente de campaña y rastrean sus curvas de retención a través de los benchmarks del Día 1, Día 7 y Día 30:
Las cohortes reactivadas que reciben enlaces profundos contextuales pueden compararse con las cohortes de entrada genérica para determinar si el enrutamiento directo de escena se asocia con una mayor retención a 7 o 30 días en un producto determinado.
Matriz de características de enrutamiento y canales de re-interacción
La tabla a continuación proporciona una comparación cualitativa de los principales canales de re-interacción a través de la fricción técnica y las hipótesis operativas:
| Canal de re-interacción | Mecanismo de transporte primario | Ruta de interacción del usuario | Hipótesis de medición | Riesgo técnico primario |
|---|---|---|---|---|
| Push genérico | Lanzamiento directo de app | Abre la pantalla de inicio principal | Probar la interacción base sin enrutamiento contextual | Abandono en menú principal |
| Enlace SMS contextual | Enlace universal / App Link verificado | Enrutamiento directo de escena | Probar si el enrutamiento directo reduce la fricción en el pago | Enlace de promoción obsoleto / caducado |
| Remarketing por correo | URL de seguimiento HTTPS | Aterrizaje web o navegador integrado | Medir la pérdida de enrutamiento por wrapper y WebView | Supresión de enlaces en navegador de la app |
| Banner Web-to-App | Banner contextual dinámico | Clic de botón interactivo | Medir la conversión de traspaso por navegador | Navegación en el mismo dominio |
Preguntas frecuentes (FAQ)
¿Cómo mejoran los enlaces profundos las tasas de retención de usuarios inactivos?
¿Qué ocurre si un usuario inactivo pulsa un enlace profundo tras desinstalar la aplicación?
¿Cómo deben manejar las apps los enlaces profundos que apuntan a promociones caducadas o artículos agotados?
Resumen y marco de decisión
Optimizar la interacción en aplicaciones móviles requiere eliminar la fricción entre la intención de re-interacción del usuario y la entrega de valor dentro de la aplicación. Depender de redirecciones genéricas a la pantalla de inicio crea barreras innecesarias que pueden erosionar la eficiencia del remarketing y aumentar el abandono de usuarios.
Al desplegar enlaces profundos contextuales a través de puntos de contacto web, SMS y correo electrónico, los equipos de crecimiento crean vías directas hacia escenas de la aplicación nativa. Implementar puertas de autorización de servidor robustas, sanitización de entrada y fallbacks elegantes garantiza que las campañas funcionen de manera fiable y segura en todos los segmentos de usuarios. Las mejoras en la retención y el ROI de las campañas deben validarse empíricamente a través de experimentos de cohorte.
Para aprender cómo desplegar el enrutamiento de parámetros y enlaces profundos contextuales en sus embudos, revise la documentación de integración del SDK, descargue las librerías cliente desde el centro de descargas del SDK de Openinstall, explore la implementación de referencia de atribución móvil o registre su aplicación en la consola de desarrollador de Openinstall.
Materiales relacionados
-
Conceptos: Interacción con la App, Reactivación de usuarios, Restauración de escena, Análisis de cohortes, Embudos de remarketing
-
Tecnologías: Universal Links, Android App Links, Enlaces profundos diferidos, W3C Page Visibility API
-
Estándares: IETF RFC 3986 URI, Especificación de dominios asociados de Apple, Protocolo de enlaces de activos digitales de Android, Guía de pruebas de seguridad móvil de OWASP (MASTG)
-
APIs: API de enrutamiento dinámico de Openinstall, Procesamiento de intención
getIntentde Android, DelegadocontinueUserActivityde iOS -
Documentación oficial y referencias:
Share this article