Alibaba met fin aux agents IA personnalisés ? Alibaba a annoncé que les agents IA créés par les utilisateurs sur Tongyi Qianwen seraient supprimés avant la date limite réglementaire du 15 juillet. Des changements similaires ont été annoncés par ByteDance et Tencent, les plateformes d'IA chinoises s'adaptant aux nouvelles réglementations sur l'IA anthropomorphe. À mesure que l'intelligence artificielle générative transforme la consommation de contenu web et d'entités numériques, les plateformes d'IA continuent d'évoluer dans un paysage de conformité en mutation. Historiquement, les compagnons IA personnalisés augmentaient l'engagement des utilisateurs en encourageant des interactions à long terme. Aujourd'hui, les régulateurs cherchant à réduire les risques associés aux interactions avec une IA anthropomorphe, les plateformes doivent migrer vers des outils de productivité strictement audités et non personnifiés.
Pourquoi Alibaba met fin aux agents IA personnalisés : Aligner les fonctionnalités des plateformes sur les nouvelles règles
En bref
- Tongyi Qianwen d'Alibaba et Doubao de ByteDance ont annoncé la désactivation des fonctionnalités d'agents personnalisés, effective à la date limite de conformité du 15 juillet.
- Le cadre réglementaire cible les systèmes d'IA simulant des personnalités humaines pour un compagnonnage émotionnel durable, excluant les outils strictement axés sur les transactions.
- Cette transition marque un pivot stratégique global, passant des services de compagnonnage émotionnel vers des applications de productivité strictement auditées et non personnifiées.
Les plateformes d'IA grand public s'éloignent des fonctionnalités de compagnonnage personnalisé à mesure que les nouvelles réglementations entrent en vigueur. Ces deux dernières années, les compagnons IA personnalisés étaient devenus l'une des fonctionnalités les plus populaires. En maintenant une mémoire conversationnelle à long terme et des personnalités cohérentes, ces services encourageaient les interactions répétées. Cependant, l'attention croissante des régulateurs a recentré les priorités des plateformes sur la conformité, la transparence et les expériences d'IA axées sur les tâches.
La gestion à grande échelle de la mémoire persistante, des interactions émotionnelles et de la protection des enfants a considérablement accru la complexité opérationnelle. Ces défis sont abordés dans des rapports régionaux détaillés suivant les changements opérationnels des grandes plateformes.
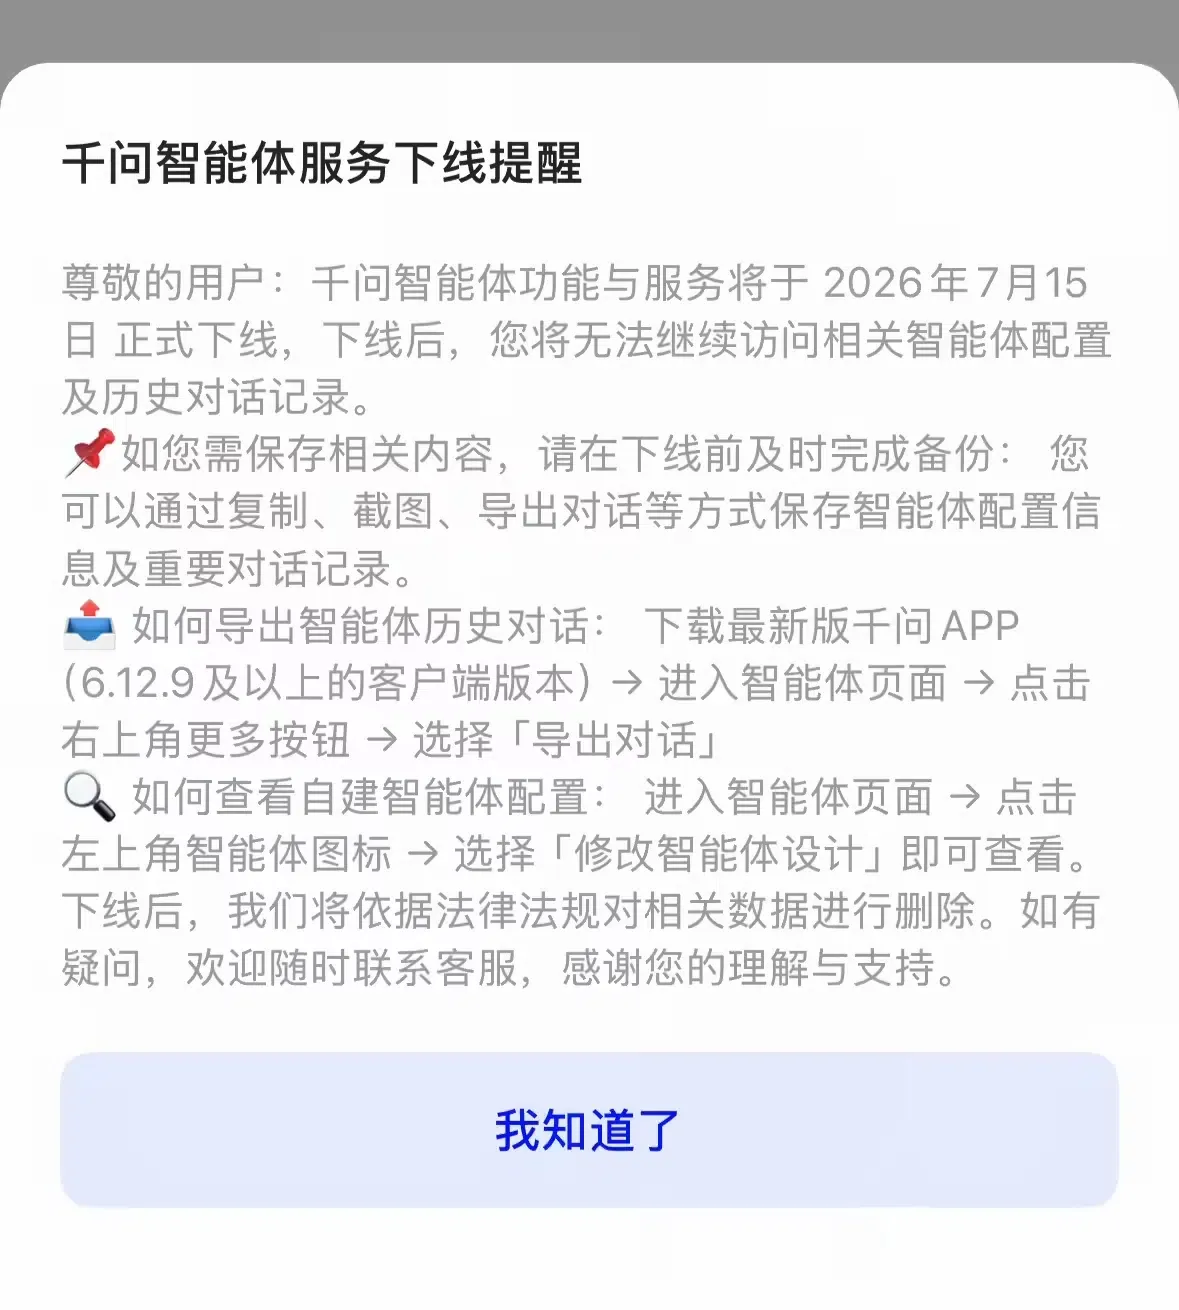
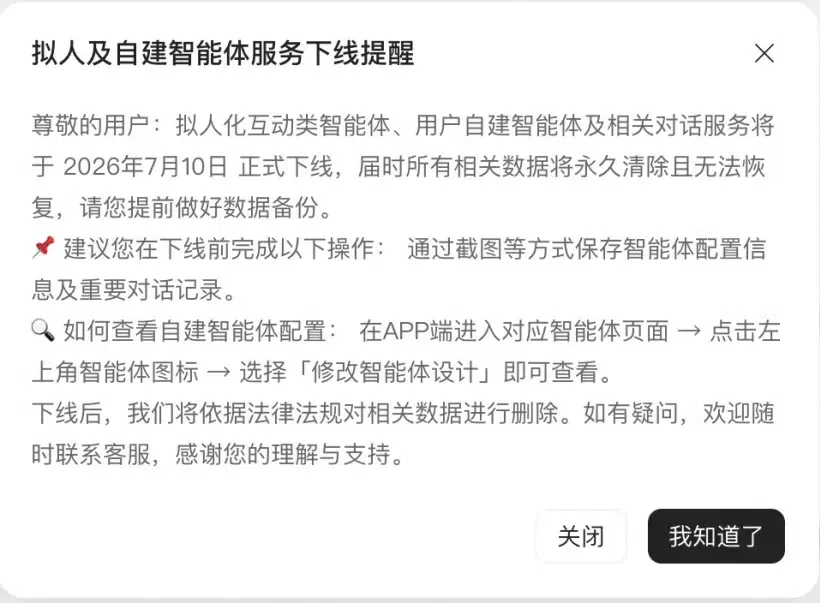
Cette décision reflète une tendance sectorielle plus large. Selon la notification de la plateforme, les configurations créées par les utilisateurs et les historiques de conversation sur Tongyi Qianwen seront désactivés, suivis d'une suppression des données conformément à la politique de conservation des données publiée par la plateforme. Parallèlement, ByteDance a annoncé que sa fonctionnalité d'agent Doubao cesserait de fonctionner le 15 juillet 2026, avec une période de grâce de conservation des données allant jusqu'au 15 octobre 2026. Selon des rapports médiatiques, Tencent a ajusté de manière similaire son application Yuanbao, supprimant les configurations spécifiques de compagnonnage personnel en juin. Dans le cadre de cette transition réglementaire, les plateformes sont encouragées à privilégier la productivité plutôt que la personnification, en orientant les ressources vers des assistants professionnels et des outils d'entreprise plutôt que vers des bots de compagnonnage émotionnel.
Comprendre les causes profondes de la directive d'Alibaba sur la fin des agents IA personnalisés
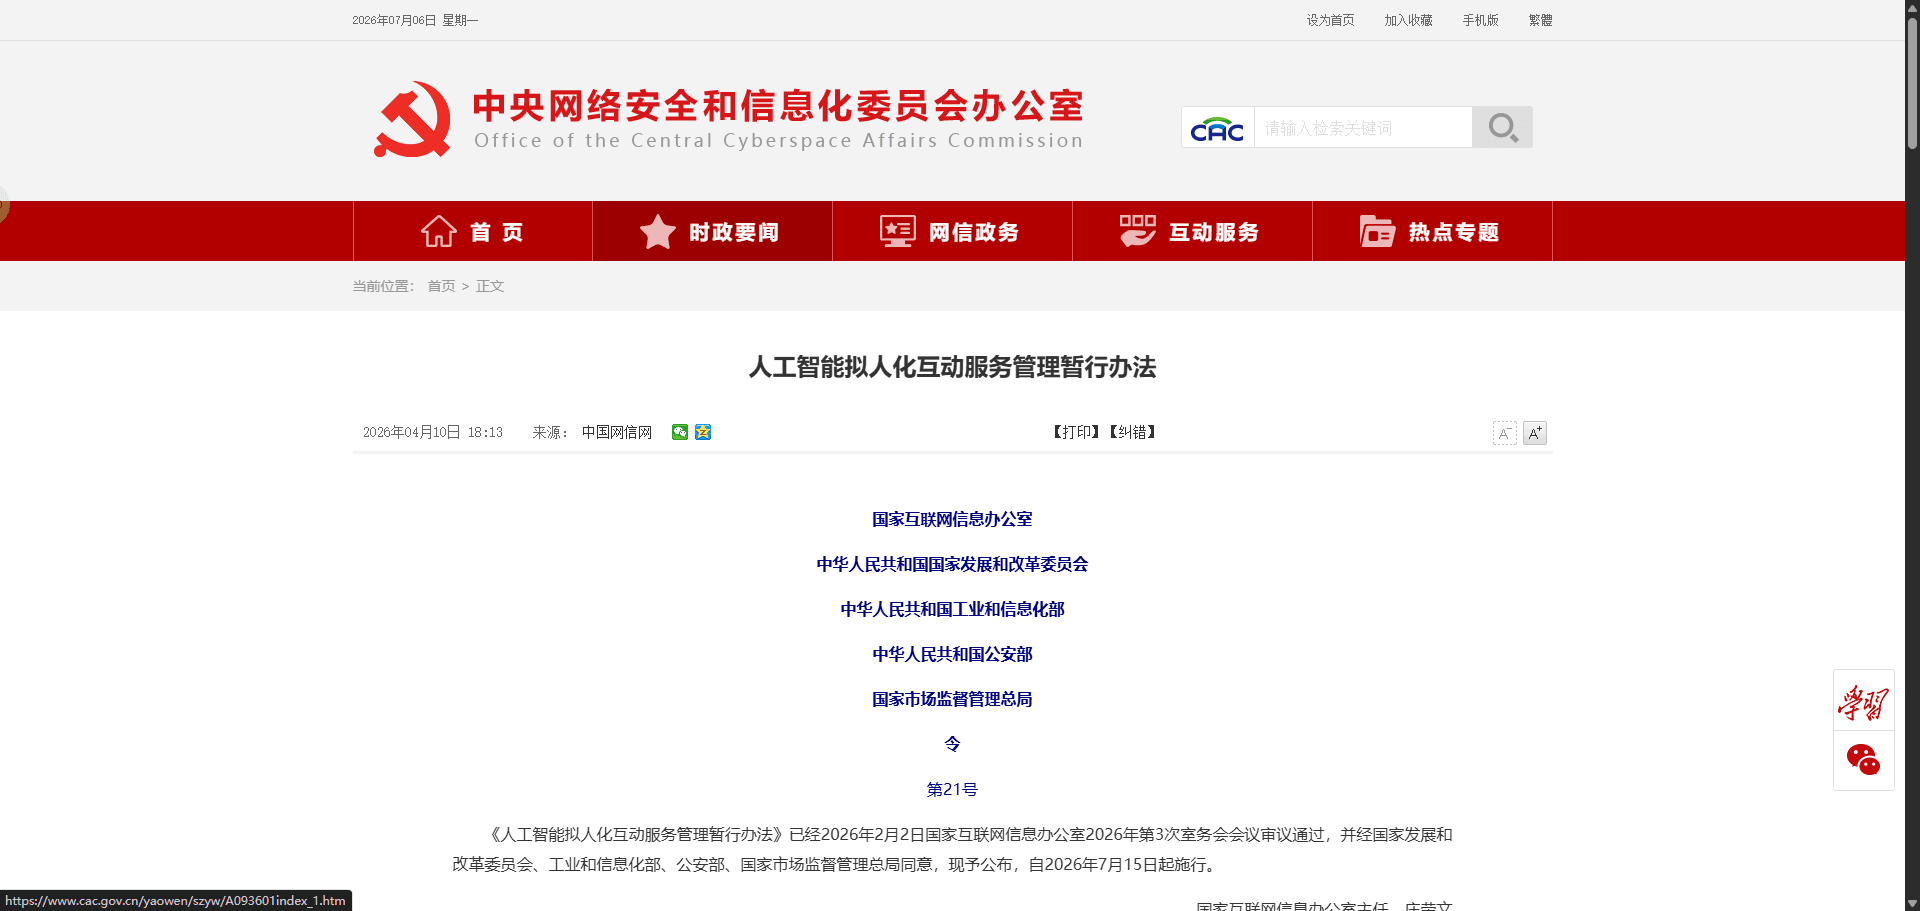
Le moteur fondamental derrière la désactivation soudaine de ces fonctionnalités de compagnonnage est l'application officielle des nouvelles réglementations régissant les services d'interaction par IA anthropomorphe (《Mesures provisoires sur la gestion des services d'interaction par IA anthropomorphe》), effectives le 15 juillet 2026. Ce cadre réglementaire représente un effort global pour établir une surveillance des services d'IA simulant des personnalités humaines, des modes de pensée et des styles de communication. La réglementation aborde plusieurs préoccupations, notamment le risque de dépendance émotionnelle ou d'incitation à la consommation chez les mineurs, la fuite de données personnelles et la diffusion d'informations non vérifiées.
Il est important de noter que la réglementation trace une ligne claire entre les bots de compagnonnage interdits et les outils utilitaires autorisés. Les bots de service client, les plateformes de questions-réponses, les assistants de travail en entreprise et les ressources pédagogiques sont exclus de ces restrictions strictes, à condition qu'ils n'impliquent pas d'interaction émotionnelle simulée durable. Cette division réglementaire force les développeurs à faire passer leurs architectures de systèmes de boucles de discussion conservant la personnalité à des API transactionnelles propres et sans état.
Distinction technique : Identité persistante (Stateful) vs Conformité sans état (Stateless)
Pour répondre à ces exigences de conformité, les équipes d'ingénierie doivent faire évoluer leurs structures de base de données. Maintenir une personnalité d'agent persistante nécessite généralement de conserver les données de préférence de l'utilisateur ou une mémoire conversationnelle à long terme. Selon les nouvelles réglementations, ce suivi d'état persistant constitue un défi de conformité. En revanche, les architectures sans état traitent chaque requête comme une transaction isolée, réduisant ainsi la quantité de données utilisateur persistantes stockées par la plateforme.
Le diagramme ci-dessous illustre la différence structurelle entre ces deux flux de données :
[Stockage de personnalité avec état (Risque réglementaire élevé)]
  Entrée utilisateur ──> Cache de mémoire de la personnalité (Profils d'identité persistants) ──> Profil émotionnel à long terme journalisé


[Flux de session sans état (Cible de conformité à faible risque)]
  Entrée utilisateur ──> Nœud de traitement sans état (Contexte de session éphémère) ──> Contexte temporaire (Contexte souverain préservé)
La mise en œuvre d'un traitement sans état garantit qu'aucun contexte persistant ou émotionnellement manipulateur n'est généré ou stocké. Des défis similaires existent dans l'attribution mobile, où les restrictions de confidentialité réduisent également la dépendance aux identifiants persistants côté client. Lorsque les interactions des utilisateurs sont découplées des cookies locaux persistants pour respecter les directives de confidentialité, le maintien d'une continuité de session fluide entre différents environnements devient très complexe. Par exemple, lorsque les référents de navigateur standard sont absents ou que les cookies sont bloqués, les systèmes d'attribution mobile doivent s'appuyer sur une correspondance d'état côté serveur pour corréler des événements distincts sans compromettre la confidentialité des utilisateurs.
Construire ou acheter : Gérer l'état de session selon les nouvelles règles de conformité
Alors que les plateformes restructurent leurs cadres conversationnels pour se conformer au mandat du 15 juillet, les développeurs doivent réévaluer leur manière de gérer l'état de session et l'identité des utilisateurs. La gestion de l'état de session à l'ère de la fin des agents IA personnalisés exige des architectures à la fois conformes aux lois sur la protection des données et très précises. Les organisations qui ont besoin de préserver les parcours des utilisateurs sur le web et les expériences mobiles s'appuient de plus en plus sur la gestion de session côté serveur plutôt que sur des identifiants persistants côté client. Selon les besoins, les équipes peuvent développer ces capacités en interne ou adopter des plateformes d'attribution existantes.
Évaluation architecturale : Développement personnalisé vs SDK standardisé
Créer un système interne de correspondance d'état côté serveur offre une flexibilité maximale, mais exige des ressources d'ingénierie importantes et continues. Les développeurs doivent construire manuellement des schémas de base de données, écrire des fonctions de hachage cryptographiques sécurisées et mettre à jour le système en permanence pour se conformer aux réglementations régionales changeantes. À l'inverse, le déploiement d'un SDK certifié et pré-construit réduit la complexité d'intégration et garantit une conformité à long terme sans frais généraux supplémentaires.
Le tableau ci-dessous compare les méthodologies standard pour la gestion de l'état de session et le contexte de conversion :
| Solution | Mémoire persistante | Effort de conformité | Frais de maintenance |
|---|---|---|---|
| Base de données de session interne | Élevé (Synchronisation continue) | Élevé (Audit manuel personnalisé) | Extrêmement élevé |
| Suivi de session basé sur navigateur | Faible (Cookies de session) | Faible (Pas de logs serveur) | Faible |
| Mise en cache côté serveur (ex: OpoInstall) | Aucune (Mapping de jetons éphémères) | Élevé (Bac à sable standardisé) | Faible (Intégration ultralégère) |
Bien que des configurations de base de données personnalisées puissent gérer un contexte de base, la préservation spécialisée de l'état côté serveur peut optimiser les ressources de développement. Selon les besoins d'implémentation, les organisations peuvent concevoir leur propre système de gestion de session côté serveur ou adopter des plateformes commerciales telles que OpoInstall. Par exemple, OpoInstall propose des cadres de restauration d'état côté serveur et de transmission de paramètres, mappant les métadonnées de session vers une base de données côté serveur pour maintenir la continuité de session de manière anonyme, sans stocker d'historique conversationnel personnel sensible à long terme. En mappant les métadonnées de session vers une base de données centralisée au lieu de s'appuyer sur des redirections basées sur le navigateur, un tel système garantit que les contextes de conversion restent cohérents même lorsque les tâches initiales sont exécutées anonymement. Les équipes d'ingénierie peuvent évaluer ces approches pour trouver un équilibre entre protection des données et cohérence de mesure.
Check-lists d'intégration : Comment les équipes d'ingénierie peuvent se préparer aux changements de plateforme
Pour survivre à la désactivation soudaine des fonctionnalités d'agent avec état, les équipes d'ingénierie et de produit doivent établir des calendriers de gouvernance des données clairs. Cela garantit que les données des utilisateurs sont traitées en toute sécurité, que les limites de conformité sont respectées et que les pipelines marketing restent intacts.
Check-list d'implémentation pour les développeurs
- Auditer la conservation des données de session : Examiner toutes les bases de données pour s'assurer que les historiques de discussion persistants et émotionnels sont purgés conformément aux délais de suppression des données.
- Implémenter des handshakes de session sans état : Passer les routes API vers des modèles de traitement sans état, en utilisant des jetons signés cryptographiquement pour transmettre un contexte temporaire entre les nœuds.
- Appliquer des portails de vérification de l'âge : Pour les produits destinés aux consommateurs, déployer des mesures de protection pour les enfants afin d'empêcher les mineurs d'accéder aux fonctionnalités conversationnelles restreintes.
Check-list de stratégie Produit & Croissance
- Réorganiser les parcours utilisateur : Passer des modèles d'engagement basés sur le compagnonnage à des outils orientés tâches à haute utilité qui ne reposent pas sur une dépendance émotionnelle.
- Optimiser les tunnels de conversion : Tirer parti de cadres de transmission de paramètres non intrusifs pour maintenir le suivi d'acquisition sans enfreindre les directives de confidentialité.
- Surveiller la conformité de la plateforme : S'assurer que tous les SDK tiers intégrés sont conformes aux lois locales sur la protection des données et au prochain mandat du 15 juillet.
En établissant ces directives structurées, les équipes de développement peuvent faire migrer leurs applications vers des architectures plus sûres et plus conformes tout en maintenant une continuité opérationnelle.
Questions fréquemment posées (FAQ)
Quelles fonctionnalités d'IA restent autorisées selon les nouvelles réglementations ?
Quelle est la différence entre un bot de compagnonnage interdit et un assistant professionnel autorisé ?
Qu'advient-il des données des agents créées par les utilisateurs après la date limite du 15 juillet ?
Points clés pour les équipes d'ingénierie
À mesure que les plateformes d'IA s'éloignent des fonctionnalités de compagnonnage persistantes, les développeurs doivent reconcevoir leurs produits autour de la confidentialité, de la transparence et d'une gestion conforme des données. Alors que les régulateurs du cyberespace imposent des limites concernant l'interaction émotionnelle et le profilage des utilisateurs, les développeurs doivent s'adapter en concevant des systèmes résilients et sécurisés pour la confidentialité. S'appuyer sur des cookies de suivi d'identité et des profils de contexte persistants n'est plus une stratégie durable pour les plateformes numériques modernes.
Alors que les plateformes d'IA s'adaptent aux nouvelles exigences réglementaires, les équipes d'ingénierie s'appuieront de plus en plus sur des architectures sans état, la gestion de session côté serveur et une conception axée sur la confidentialité. Les organisations qui se préparent à ces changements seront mieux positionnées pour maintenir des produits d'IA conformes et durables.
Share this article



