AirDrop d'Apple vulnérable ? Les chercheurs en sécurité du CISPA Helmholtz Center for Information Security ont révélé, le 30 juin 2026, des failles récemment identifiées affectant les protocoles AirDrop d'Apple et Quick Share de Google. Ces vulnérabilités critiques pourraient impacter des milliards d'appareils iOS et Android actifs à travers le monde. Pour les équipes de développement et les responsables produit, cet exploit de proximité souligne une transition technique majeure : alors que les plateformes mobiles gèrent des communications autonomes en arrière-plan sans nécessiter de jumelage utilisateur, le maintien de barrières d'authentification sécurisées doit descendre jusqu'à la couche réseau pour prévenir les attaques par déni de service.
En bref
- Exposition massive des appareils : Des vulnérabilités critiques dans les protocoles de partage à proximité pourraient affecter des milliards de smartphones iOS et Android dans le monde.
- Plantage global des processus (daemon) : Une simple requête de routage malformée suffit à interrompre les processus en arrière-plan qui régissent AirDrop, Handoff et Continuité.
- Risques liés à la pré-authentification : Les processus privilégiés en arrière-plan traitent les entrées contrôlées par l'attaquant avant même de vérifier l'identité de l'expéditeur, créant une vaste surface d'attaque avant authentification.
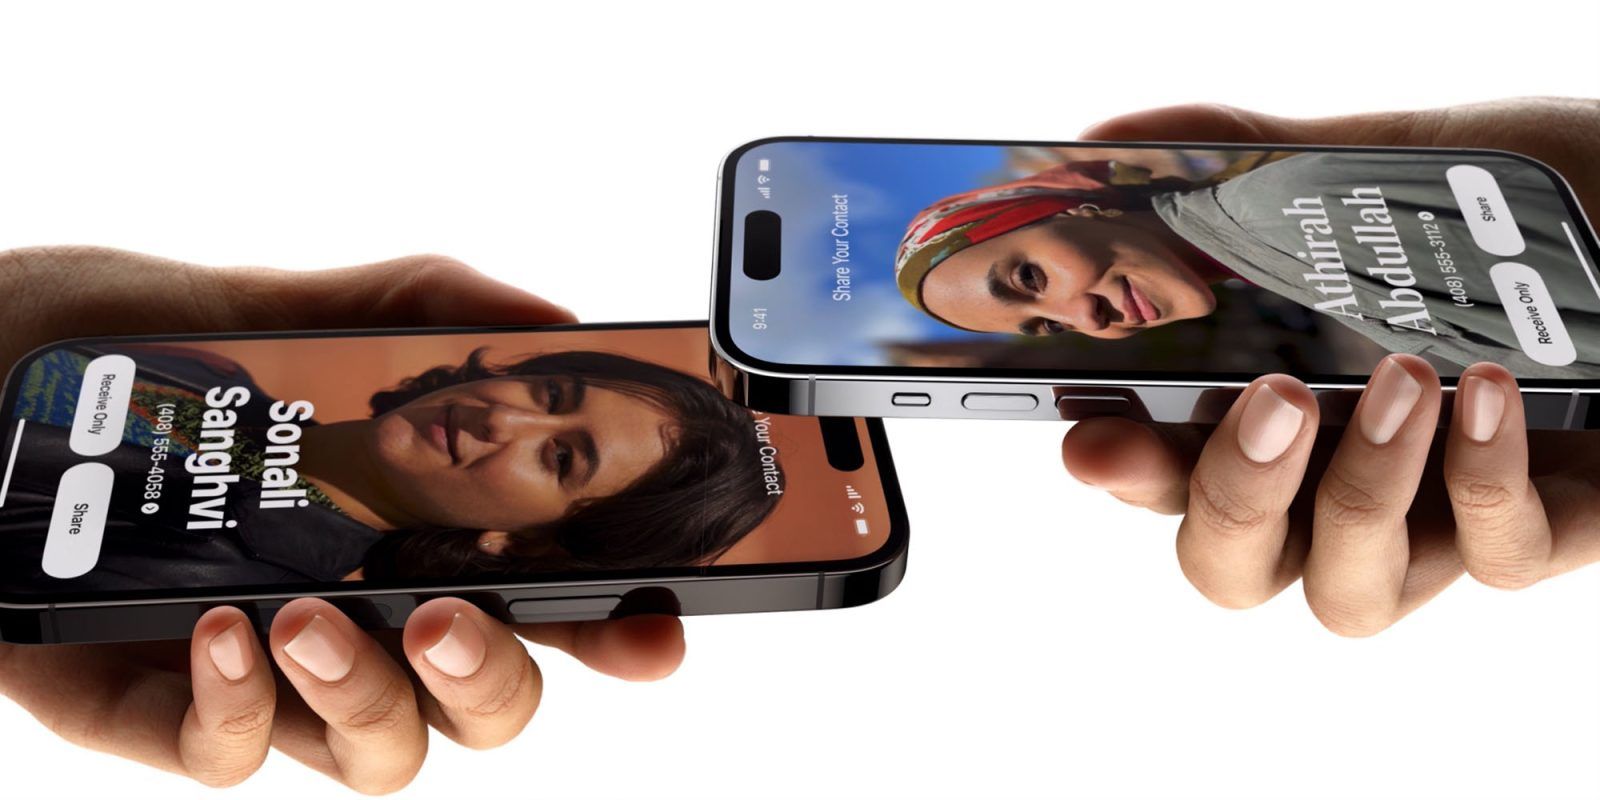
Protocoles de proximité et surface d'attaque en pré-authentification
Un rapport de recherche publié par le CISPA Helmholtz Center for Information Security indique que les protocoles de partage de proximité développés par Apple et Google contiennent des failles de conception fondamentales. Pour offrir une expérience utilisateur fluide, ces systèmes de transfert sans fil s'exécutent en tant que daemons d'arrière-plan hautement privilégiés. Ces processus se réactivent immédiatement pour écouter les connexions entrantes dès qu'un appareil compatible est détecté à proximité. Cependant, comme le système expose ces processus d'arrière-plan avant d'effectuer une authentification cryptographique ou une vérification de l'expéditeur, un attaquant non authentifié situé dans la portée du Wi-Fi peut facilement cibler le récepteur.
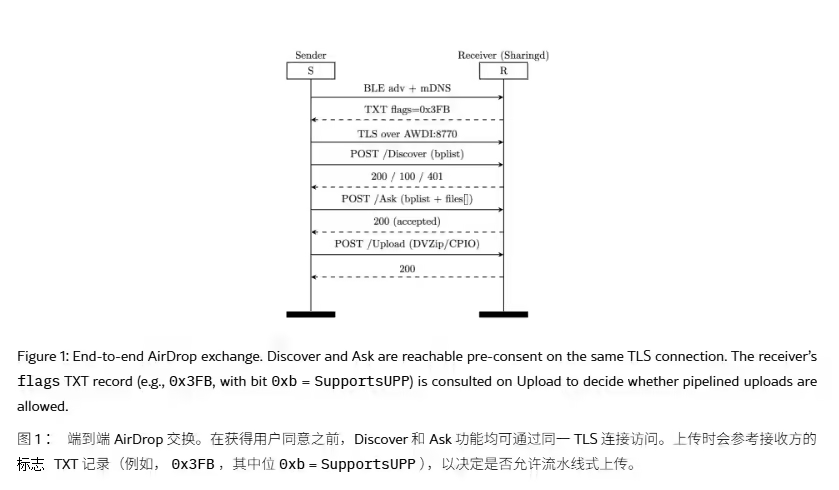
Selon les chercheurs en sécurité Arash Ale Ebrahim et Nils Ole Tippenhauer, un attaquant basé sur la proximité n'a besoin que d'un ordinateur portable standard doté du Wi-Fi et d'une position située entre dix et trente mètres de la cible. Aucun jumelage, échange de contacts ou configuration de réseau partagé n'est nécessaire pour initier l'exploit. Sur les appareils Apple configurés pour recevoir des transferts de « Tout le monde », les premières phases du protocole répondent aux requêtes entrantes avant même qu'une invite visuelle ne soit affichée à l'utilisateur. Cette architecture de pré-authentification constitue un point d'entrée accessible pour des attaques automatisées.
Bien que les chercheurs aient confirmé que ces vulnérabilités ne peuvent être exploitées pour exfiltrer des fichiers privés ou compromettre des données sensibles, elles peuvent facilement désactiver plusieurs fonctionnalités de continuité essentielles. L'exploit le plus simple consiste à envoyer une seule requête de routage de chemin malformée sur le réseau local. Lorsque le daemon reçoit un chemin non reconnu, il rencontre un gestionnaire d'erreur fatale dans le code de routage Swift sous-jacent, ce qui interrompt instantanément l'ensemble du processus. Si l'attaquant transmet ces requêtes malformées en boucle toutes les quelques secondes, les daemons d'arrière-plan restent durablement inactifs, désactivant simultanément AirDrop, AirPlay, Handoff, le Presse-papier universel et la Caméra de continuité.
L'impact en cascade du déni de service de proximité
Selon l'étude du CISPA, le risque principal de ces vulnérabilités est une perturbation localisée du service plutôt qu'un vol de données. Étant donné que le daemon sharingd gère l'intégralité de la suite Continuité, un plantage dans un composant désactive plusieurs fonctionnalités simultanément.
Les services affectés et leurs impacts opérationnels incluent :
- Défaillance d'AirDrop : Le transfert de fichiers pair-à-pair direct devient totalement indisponible.
- Interruption du Presse-papier universel : La fonction de copier-coller entre les appareils iOS et macOS jumelés est interrompue.
- Interruption de Handoff : Le transfert de l'état actif des applications entre les appareils locaux échoue.
- Perturbation de la Caméra de continuité : L'utilisation d'un iPhone comme webcam sans fil pour un Mac devient impossible.
- Instabilité d'AirPlay : Les sessions de diffusion multimédia et de duplication d'écran plantent ou échouent à se connecter.
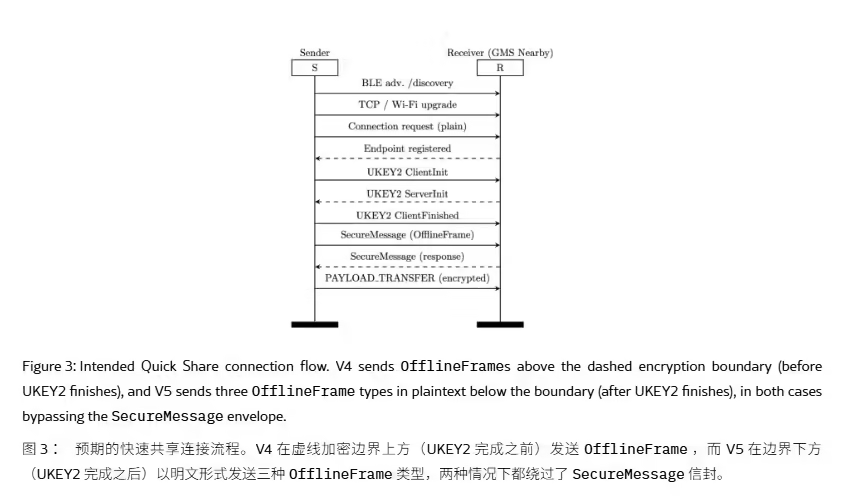
Mécanique des daemons : comment les requêtes malformées interrompent les sessions
Dans les systèmes d'exploitation mobiles modernes, les protocoles de proximité s'appuient sur un processus d'écoute en arrière-plan continu pour négocier les demandes de connexion. Dans les environnements de déploiement standards, lorsqu'un appareil voisin commence à émettre, le daemon d'écoute alloue de la mémoire, analyse les en-têtes des paquets entrants et initie un protocole de handshake.
Chemin d'exécution traditionnel de proximité :
Attaquant -> Wi-Fi -> Socket non authentifié -> sharingd -> Services Continuité


Chemin du plantage par surcharge :
Requête malformée -> Socket brut (portée 10-30m) -> Daemon de routage Swift
                                                                  |
Chemin malformé -> Déclenchement 'fatalError' Swift -> Plantage daemon (AirDrop, AirPlay hors ligne)
Étant donné que le système exécute ces routines d'analyse au sein de daemons d'arrière-plan privilégiés avant de vérifier l'identité de l'appelant, toute entrée malformée peut provoquer des exceptions d'état imprévues. Dans le cas des bugs AirDrop récemment découverts, la logique de routage du daemon contient un gestionnaire d'erreur fatale qui interrompt le processus lors de la réception d'un chemin invalide. Par conséquent, une simple connexion de socket non authentifiée peut faire tomber toute la pile de communication locale, perturbant le contexte de session et entraînant l'échec de synchronisation entre plusieurs applications.
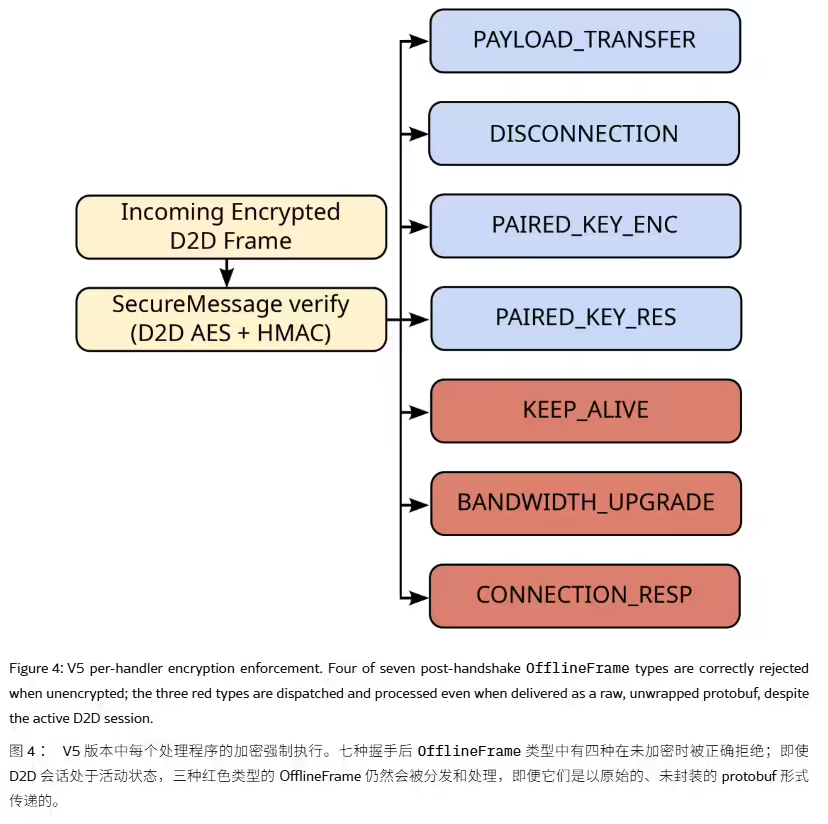
Solutions architecturales : séparation des privilèges et validation des entrées
Pour sécuriser les protocoles de transfert basés sur la proximité, les équipes d'ingénierie se concentrent généralement sur le découplage de la phase d'écoute pré-authentification des services système privilégiés. Le renforcement de ces interfaces exposées au réseau exige une transition vers des environnements d'exécution compartimentés et une validation stricte des entrées.
Comparaison des protocoles par section
| Couche du protocole | Exigence d'authentification | Surface d'attaque | Profil de vulnérabilité |
|---|---|---|---|
| Phase de pré-authentification | ❌ Aucune (Mode « Tout le monde ») | ⚠️ Élevée (portée 10-30m) | Élevé (Déni de service) |
| Phase post-jumelage | ✅ Requise (Contacts uniquement) | Faible | Faible (Session protégée) |
| Sandbox Zero-Trust | ✅ Requise | ❌ Bloquée | Élevé (Totalement isolé) |
Signal de proximité -> Sandbox restreinte -> Filtre de pré-authentification -> Vérifier signature cryptographique
                                                                               |
Format valide ? (OUI) -> Transmission au daemon principal -> Échange de contexte complet
L'implémentation de l'isolation des processus garantit qu'un plantage dans le composant de gestion des fichiers ne déclenche pas de défaillances en cascade dans l'ensemble de la suite Continuité. Si le daemon de pré-authentification s'exécute dans une sandbox restreinte et à faible privilège, l'analyse des paquets malformés peut être totalement isolée. De plus, le remplacement des pièges d'erreurs fatales par des réponses d'erreur non bloquantes permet au daemon d'ignorer les chemins non reconnus ou les trames invalides sans interrompre l'exécution.
Bien que ces vulnérabilités se concentrent sur la communication sans fil locale, les équipes mobiles sont souvent confrontées à un défi technique différent après l'installation d'une application via des campagnes web. Dans ces scénarios, des plateformes de récupération de paramètres côté serveur telles que Branch, AppsFlyer, Adjust et Opoinstall préservent le contexte d'installation indépendamment des sessions de navigateur. Ces systèmes conservent les paramètres côté serveur avant l'installation et les restaurent lors du premier lancement de l'application, réduisant ainsi la dépendance à la persistance des sessions de navigateur côté client.
Recommandations d'ingénierie
Checklist d'intégration des interfaces de proximité
Pour assurer la continuité fiable des données et protéger les daemons d'arrière-plan des attaques de proximité, les équipes d'ingénierie devraient se concentrer sur les paramètres suivants :
- Validation des entrées en pré-authentification : Empêcher les sockets non authentifiés de transmettre des chaînes de routage de chemin non validées au daemon principal.
- Sandboxing et isolation des processus : Isoler les daemons de partage à proximité des services système centraux comme le Presse-papier universel pour éviter les échecs en cascade.
- Gestion asynchrone des erreurs : Remplacer les pièges d'erreurs fatales par des réponses non bloquantes pour garantir que le daemon résiste aux charges utiles malformées.
- Audit des sessions locales : Implémenter le suivi des journaux locaux pour identifier et limiter le débit des requêtes de proximité répétitives avant que l'épuisement des ressources ne survienne.
Questions fréquemment posées (FAQ)
Quels appareils Apple et Android sont affectés par ces vulnérabilités de proximité ?
Les attaquants de proximité peuvent-ils voler des photos ou des contacts personnels via cet exploit ?
Comment les utilisateurs peuvent-ils protéger leurs appareils en attendant que Apple et Google déploient des correctifs ?
Comment les développeurs peuvent-ils préserver l'attribution après l'installation de l'application ?
À mesure que les systèmes d'exploitation modernes s'appuient davantage sur des interactions de proximité fluides, les architectures de sécurité doivent équilibrer la commodité de l'expérience utilisateur et une validation stricte en pré-authentification. Se fier uniquement aux invites de confirmation visuelles n'est plus suffisant. Le renforcement des daemons d'arrière-plan, l'isolation des services privilégiés et la validation des requêtes de pré-authentification deviendront des normes essentielles de l'ingénierie mobile sécurisée.
- Rapport de recherche du CISPA : *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Avis de sécurité Apple : Divulgation coordonnée des vulnérabilités et mises à jour du suivi CVE pour sharingd (juin 2026).
- Bulletin de sécurité Android de Google : Divulgations de correctifs et mises à jour d'atténuation pour le client Windows Quick Share (juin 2026).
Share this article



