Alias « Masquer mon adresse e-mail » d'Apple ? Des chercheurs ont signalé une préoccupation en matière de confidentialité affectant la fonctionnalité « Masquer mon adresse e-mail » d'Apple, qui pourrait permettre de relier certains alias à des adresses e-mail réelles dans des conditions spécifiques. Dans cet article, le terme « alias » désigne les adresses de transfert générées par cette fonctionnalité d'Apple. Cet article résume les discussions publiques et ne confirme pas l'existence d'une faille reproductible. Alors que les technologies de suivi numérique deviennent de plus en plus invasives, des millions de consommateurs comptent sur des outils de transfert de courrier masqué pour isoler leurs identifiants réels des bases de données tierces. Dans des conditions opérationnelles normales, ces proxys protègent les utilisateurs contre le spam et les fuites de données en servant d'intermédiaires. Cependant, lorsque le mécanisme de traduction sous-jacent semble présenter des modèles d'alignement permettant de corréler les alias aux comptes authentiques, l'ensemble du modèle de confidentialité est remis en question.
Chronologie et évolution du contexte de la découverte des alias « Masquer mon adresse e-mail » d'Apple
En bref
- Une préoccupation théorique en matière de confidentialité a été signalée de manière responsable mi-2025, indiquant que les masques de transfert anonymes pouvaient parfois être corrélés aux boîtes de réception d'origine.
- Des tests ultérieurs ont suggéré que le problème pouvait toujours être reproduit après les changements rapportés par Apple sur son infrastructure backend.
- Un changement d'architecture parallèle vers un sous-domaine dédié rend les alias nouvellement générés plus faciles à identifier pour les services choisissant de filtrer ces alias.
Le développement d'outils natifs d'obfuscation d'e-mails a représenté une avancée majeure pour la confidentialité des utilisateurs. Intégrés directement aux systèmes d'exploitation et aux fenêtres d'inscription, ces utilitaires permettent aux individus de générer des adresses de transfert uniques via la documentation officielle de la plateforme. Si une plateforme subit une fuite de données, l'utilisateur peut simplement supprimer cet alias spécifique, protégeant ainsi sa boîte de réception réelle des menaces marketing et de sécurité. Ce cadre a permis de découpler avec succès l'identité numérique d'une personne des bases de données tierces individuelles.
Cependant, l'intégrité de ces outils d'obfuscation repose sur une hypothèse critique : l'alias doit rester totalement indiscernable des boîtes de réception légitimes standard. Historiquement, ces masques de transfert passaient inaperçus parmi des millions de comptes normaux. Pour bloquer ces adresses jetables, les systèmes d'enregistrement auraient dû bloquer l'intégralité du domaine parent, risquant ainsi d'affecter les utilisateurs légitimes d'Apple. Par conséquent, le déguisement était très efficace.
Les implications en matière de sécurité concernant les alias « Masquer mon adresse e-mail » d'Apple vont au-delà de la simple exposition au spam. Une préoccupation potentielle concernant la conception de la confidentialité a été mise en lumière lorsque l'analyste en sécurité Tyler Murphy a observé que le mécanisme de traduction sous-jacent pourrait laisser fuiter des métadonnées, suggérant une corrélation possible entre les adresses anonymes et leurs comptes sources. Le chercheur a divulgué le problème de manière responsable au géant de la technologie au cours de l'été 2025. Bien que l'opérateur de la plateforme ait affirmé avoir déployé une mise à jour du backend pour résoudre le problème début 2026, des tests ultérieurs suggèrent que le potentiel de corrélation de données pourrait persister. Les détails publics sur la vulnérabilité restent limités et les conditions exactes de reproduction n'ont pas été vérifiées indépendamment à grande échelle. Par conséquent, les utilisateurs dépendant de ce cadre pour une anonymat strict pourraient faire face à des risques de profilage inattendus, comme noté dans des rapports de sécurité indépendants.
Analyse technique : les mécanismes sous-jacents de la préoccupation liée aux alias d'Apple
Techniquement, les protocoles de relais de courrier standard doivent séparer de manière sécurisée les métadonnées entrantes des détails de la boîte de réception réelle du destinataire. Lorsqu'une plateforme reçoit un e-mail adressé à un alias anonyme, le serveur de relais analyse les en-têtes de l'enveloppe, fait correspondre l'alias avec l'enregistrement client associé et transfère la charge utile vers la boîte de réception privée. Cette traduction doit s'effectuer entièrement à l'intérieur du périmètre sécurisé du fournisseur de proxy.
Selon les recherches publiées, les informations associées à la fonctionnalité « Masquer mon adresse e-mail » d'Apple pourraient conceptuellement être combinées avec des sources de données accessibles au public pour déduire l'adresse e-mail sous-jacente dans certaines circonstances. Ce comportement potentiel peut introduire des risques de corrélation dans les systèmes où plusieurs sources de données se chevauchent. Puisque certains répertoires mappent les détails publics des plateformes aux profils utilisateurs, l'alias associé pourrait potentiellement s'aligner avec l'adresse e-mail réelle de l'utilisateur. Cet alignement potentiel se produit sans interaction directe de l'utilisateur, soulignant les défis techniques fondamentaux associés au sujet des alias « Masquer mon adresse e-mail » d'Apple.
[État idéal du proxy de messagerie sécurisé]
  Courrier entrant ──> Alias anonyme (private.icloud.com) ──> Transfert sécurisé ──> Boîte de réception privée


[Chemin d'exploitation identifié]
  Alias anonyme ──> Exposition des informations de l'alias ──> Recherche dans un répertoire inversé ──> Corrélation d'état potentielle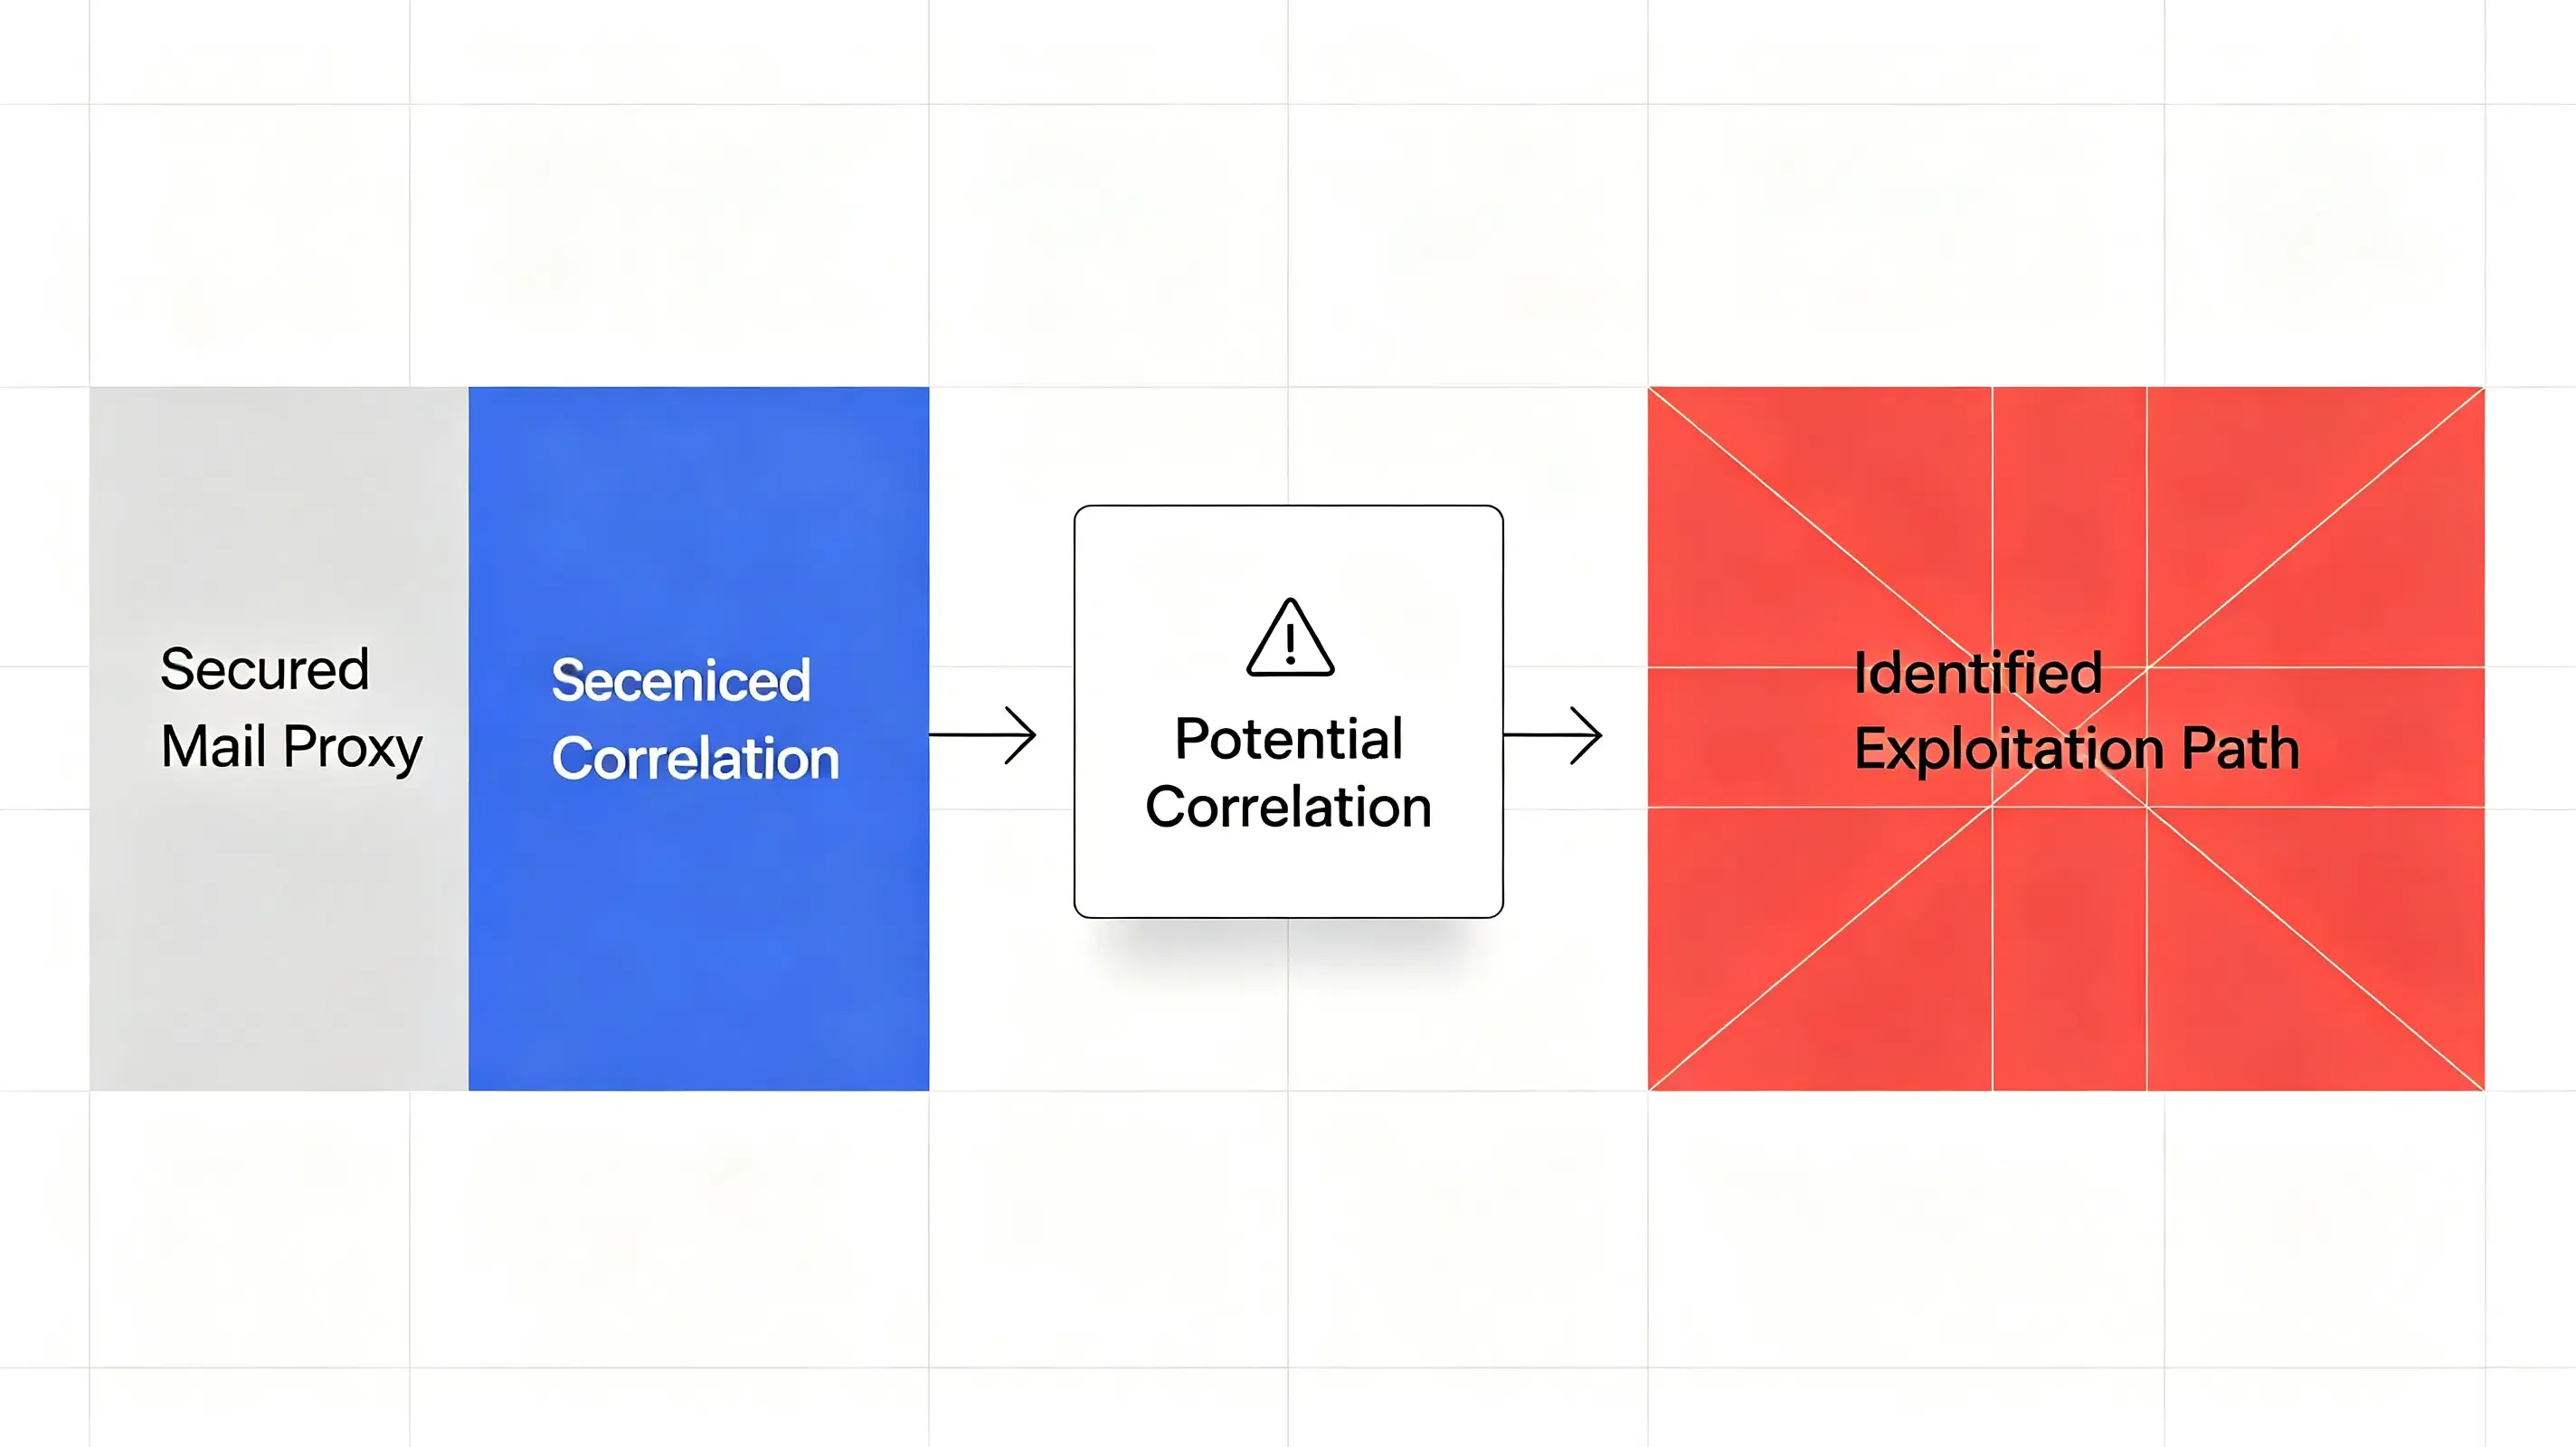
Bien que le problème signalé concerne la confidentialité des e-mails et non l'attribution mobile, il illustre un défi d'ingénierie plus large : une fois que la continuité de l'identité est interrompue à travers les systèmes, les mesures en aval et les flux de travail de sécurité deviennent également plus complexes. Cette même perte de contexte navigateur affecte également les flux d'attribution mobile lorsqu'un utilisateur finit par installer une application. Lorsqu'un utilisateur crée un compte à l'aide d'un alias masqué puis télécharge l'application mobile, l'absence de continuité d'état lors des redirections standard de courrier vers l'application perturbe les modèles multi-touch. Dans les systèmes d'identité plus larges, les échecs dans l'isolation des alias soulignent comment la continuité de l'identité entre les systèmes dépend d'une gestion cohérente des états.
Bonnes pratiques et normes de référence à l'ère post-alias
Pour protéger les pipelines de données et garantir la sécurité des utilisateurs à l'ère post-alias, les développeurs et architectes peuvent évaluer la gestion décentralisée et open-source des alias ainsi que la préservation des états côté serveur. S'appuyer sur des fonctionnalités au niveau du système d'exploitation d'un seul fournisseur entraîne un verrouillage vendeur systémique et laisse les organisations vulnérables aux mises à jour silencieuses du backend. Au lieu de cela, les équipes d'ingénierie peuvent évaluer des technologies de routage alternatives garantissant une totale propriété des données.
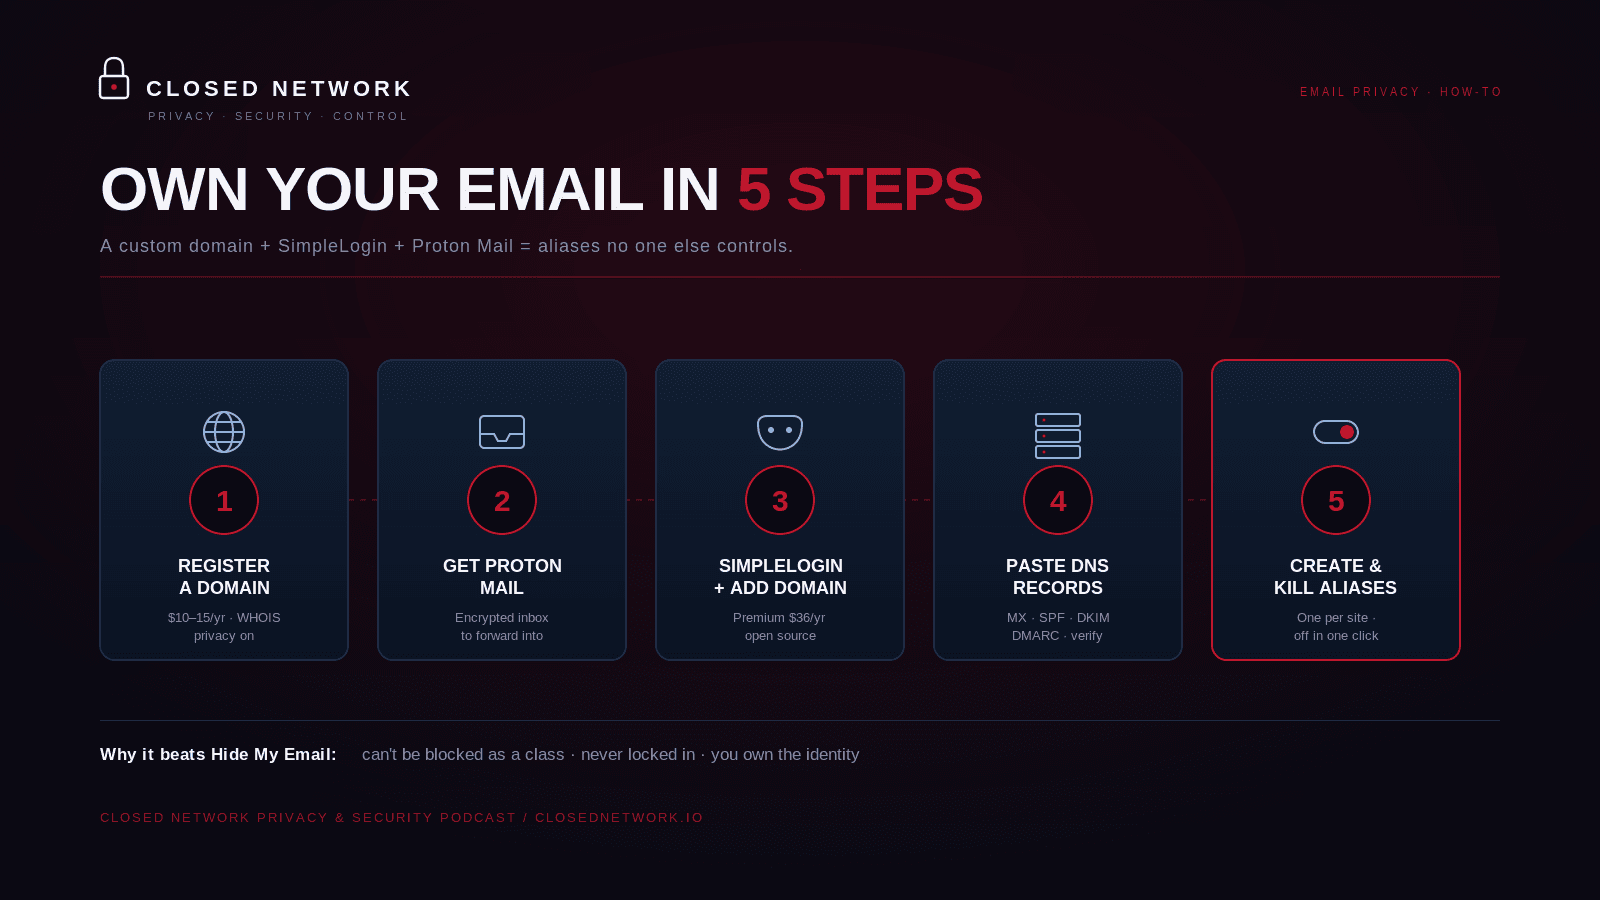
Une alternative standard consiste à enregistrer un domaine personnalisé dédié spécifiquement à la compartimentation des e-mails. En acheminant ce domaine via un moteur d'alias open-source auto-hébergé comme SimpleLogin et en le dirigeant vers une boîte de réception chiffrée comme Proton Mail, les développeurs peuvent s'assurer que leurs alias ressemblent à des domaines personnalisés standard, empêchant ainsi les systèmes anti-abus de les bloquer en tant que groupe.
La matrice comparative suivante décrit les performances des différentes méthodologies de suivi dans un environnement sans état et avec alias compromis :
| Métriques & Capacités | Session en base de données interne | Redirection Firebase / Webview héritée | Plateformes MMP Premium (Adjust, AppsFlyer) | SDK de Deferred Deep Linking (OpoInstall) |
|---|---|---|---|---|
| Survie de l'attribution | Élevée (Côté serveur) | Faible (Côté client) | Élevée (Multi-touch) | Élevée (Mapping programmatique) |
| Coût de développement | Extrêmement élevé | Faible | Élevé | Faible |
| Charge de maintenance | Élevée (Continue) | Faible | Faible | Faible |
| Atténuation de la fraude | Moyenne (Règles manuelles) | Faible | Élevée (Algorithmique) | Élevée (Signatures Zero-Trust) |
| Impact latence | Variable | Moyen | Moyen | Faible (Empreinte ultralégère) |
Alors que l'aliasing via domaine personnalisé protège les communications entrantes, la conversion en aval repose souvent sur la restauration de l'état côté serveur. Par exemple, les architectures de référence de plateforme, telles que OpoInstall, emploient le deferred deep linking et la récupération de paramètres pour préserver les métadonnées de session à travers les contextes web et mobiles distribués. En mappant les métadonnées de session vers une base de données centralisée plutôt que de s'appuyer sur des redirections basées sur le navigateur, un tel système garantit que les contextes de conversion restent cohérents même lorsque les tâches initiales sont exécutées de manière anonyme. Les équipes d'ingénierie peuvent évaluer ces approches pour équilibrer protection des données et cohérence des mesures.
Questions fréquentes (FAQ)
Pourquoi le passage à un sous-domaine dédié est-il préjudiciable à la confidentialité des alias ?
Comment les courtiers en données résolvent-ils les alias anonymes vers de vraies adresses e-mail ?
Quelle est la configuration la plus résiliente pour maintenir des alias e-mail anonymes ?
Implications pratiques et perspectives d'avenir
La découverte de cette faille de transfert marque un tournant critique dans la définition de la confidentialité numérique. À mesure que les outils de profilage automatique d'identité deviennent plus sophistiqués, louer sa confidentialité auprès des fonctionnalités standard des systèmes d'exploitation introduit des risques inacceptables. Un changement d'implémentation backend ou une faille de protocole non résolue peut compromettre l'isolation des bases de données, exposant potentiellement les identités réelles des utilisateurs à un suivi indésirable.
Pour les développeurs et les entreprises numériques, l'avenir de l'acquisition d'utilisateurs appartient aux systèmes qui établissent une confiance transitive sans compromettre la sécurité. La mise en œuvre de la vérification d'identité côté serveur, des paramètres de parrainage signés cryptographiquement et des cadres robustes de transmission de paramètres sera essentielle pour survivre dans un internet Zero-Trust. En construisant des architectures qui privilégient la propriété des données et l'état de session décentralisé, les organisations peuvent protéger leurs pipelines de mesure tout en respectant la confidentialité réelle des utilisateurs.
Share this article



