Un pionnier d'Apple doute du shopping par agent ? L'ancien cadre retail d'Apple, Ron Johnson, a soulevé des questions fondamentales sur les investissements massifs de la Silicon Valley dans les agents d'achat autonomes pilotés par l'IA. Alors que les fournisseurs de technologies et les investisseurs en capital-risque promeuvent de plus en plus des agents capables d'évaluer les stocks et de finaliser des transactions pour le compte des consommateurs, l'architecte retail qui a contribué à bâtir le réseau de boutiques physiques d'Apple soutient que cette vision méconnaît les mécanismes de décision des consommateurs. Les achats à forte implication—tels que les ordinateurs portables haut de gamme, l'électronique spécialisée et les vêtements nécessitant un essayage—impliquent toujours une évaluation humaine délibérée, une confiance envers la marque et une validation directe. Dans de nombreux parcours d'achat complexes, le commerce assisté par agent peut servir de couche de découverte en amont, orientant les acheteurs à forte intention vers des points de contact numériques et physiques contrôlés par le commerçant, où les applications mobiles natives offrent une expérience de paiement authentifiée et fluide.
Chronologie et évolution du commerce assisté par agent
La poussée actuelle vers le shopping autonome représente une évolution des modèles de distribution numérique. Au cours des vingt-quatre derniers mois, les plateformes technologiques d'entreprise ont étendu l'IA générative, passant d'assistants de recherche conversationnels à des intermédiaires commerciaux directs. Dans ce cadre, des assistants automatisés sont conçus pour interpréter les demandes des consommateurs, comparer des produits entre différents catalogues et initier des bons de commande.
+-------------------------------------------------------------------------+
|                  L'ÉVOLUTION DE LA DÉCOUVERTE COMMERCIALE               |
+-------------------------------------------------------------------------+
|  Années 2000-2010 : Expérience physique et Web direct                   |
|  [Réseau de magasins physiques] --> Essai en boutique & Validation tactile|
|                                                                         |
|  2020-2025 : Agrégation de plateformes et premiers assistants IA        |
|  [Marketplaces / Chatbots] -> Recherche agrégée & Redirection externe    |
|                                                                         |
|  2026 : La transition vers la découverte assistée par agent             |
|  [Couche d'IA conversationnelle] -> Découverte assistée & Passage de relais au commerçant |
|                               (7% autorisent l'achat autonome dans les sondages)|
|                                                                         |
|  Intégration de l'infrastructure actuelle :                             |
|  [Moteur de découverte IA] --> [Liens profonds vérifiés] --> [App Native] |
+-------------------------------------------------------------------------+
En bref
- Les données d'enquête révèlent l'hésitation des consommateurs : dans une étude ACI Worldwide menée auprès de plus de 3 300 acheteurs, seuls 7 % se sentent à l'aise de laisser des assistants IA effectuer des achats de manière autonome sous des conditions prédéfinies, tandis que 53 % expriment une gêne manifeste face à la délégation du paiement.
- Le commerce à forte implication nécessite une évaluation réfléchie : Ron Johnson soutient que l'évaluation tactile et la confiance personnelle restent essentielles aux achats d'électronique premium, positionnant l'IA principalement comme un assistant de découverte plutôt que comme un mandataire d'achat autonome.
- Le routage contextuel relie la découverte aux paiements natifs : pour les parcours clients qui font passer les utilisateurs d'une découverte IA externe vers des applications mobiles, les App Links, Universal Links et le deferred deep linking vérifiés permettent de préserver le contexte de destination.
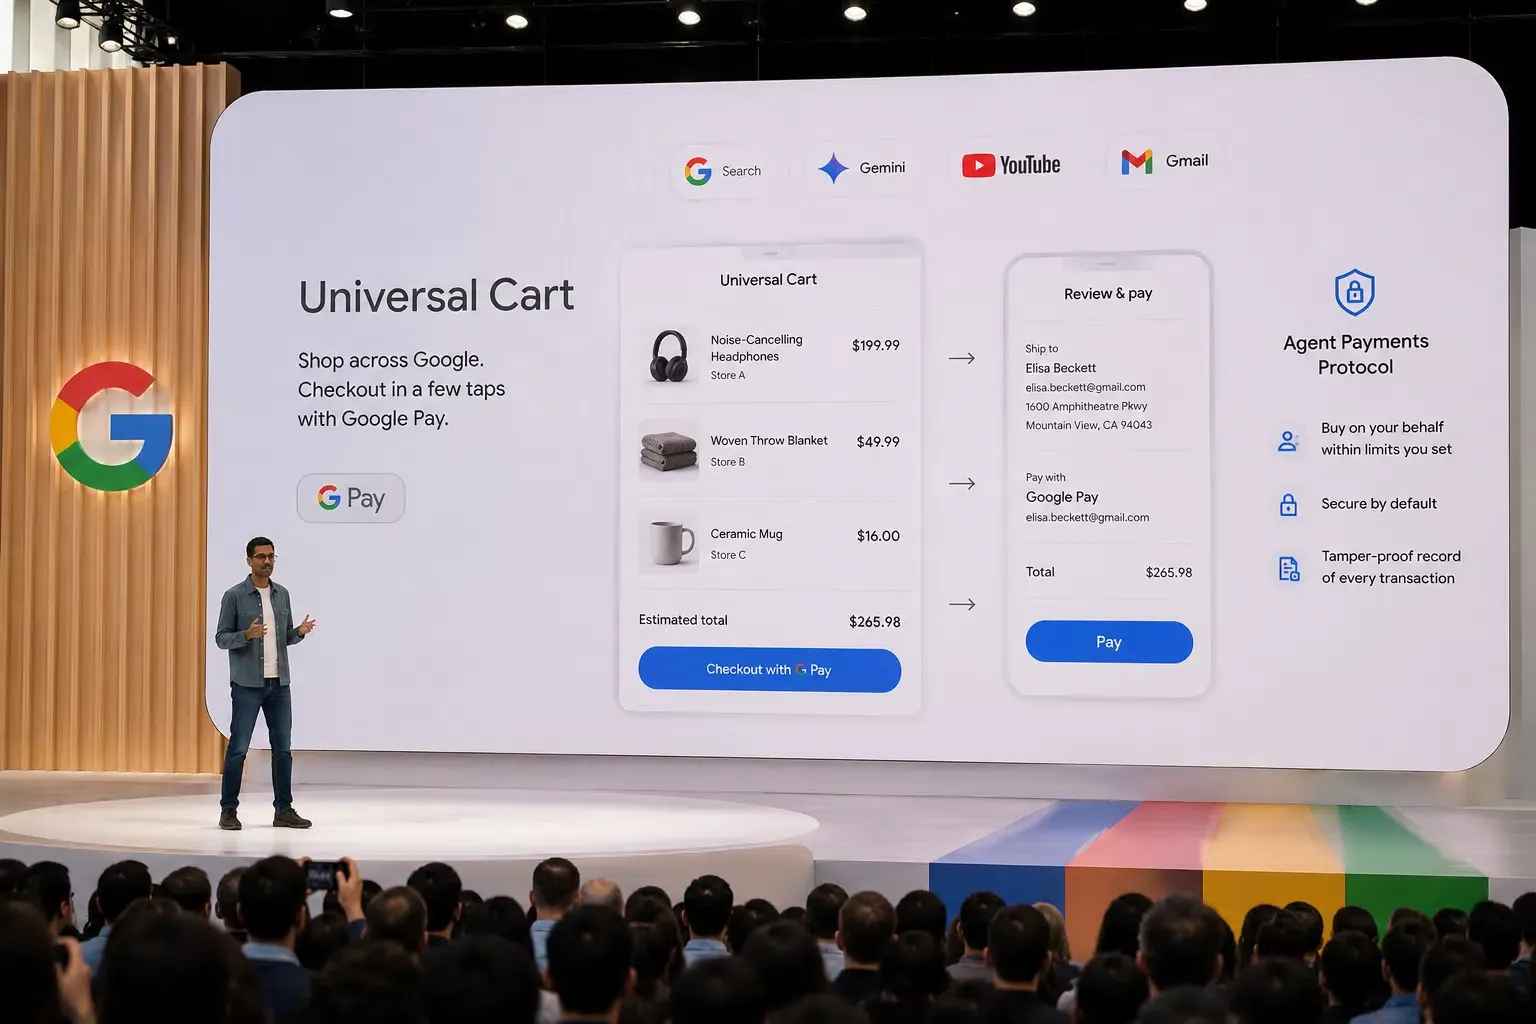
La direction technique du secteur s'est matérialisée par des initiatives structurées comme le protocole de commerce universel (UCP) de Google, qui standardise les couches de communication lisibles par machine pour les catalogues de produits, la gestion de panier, la gestion d'identité et le règlement, tout en préservant la participation des commerçants. Simultanément, OpenAI a développé des outils de shopping intégrés au chat, permettant aux utilisateurs d'évaluer des produits et de naviguer vers les inventaires des commerçants directement au sein des sessions conversationnelles.
Ron Johnson, qui a rejoint Apple en 2000 pour structurer son réseau retail mondial aux côtés de Steve Jobs, doute que les consommateurs délèguent totalement leur pouvoir d'achat. Dans le cadre de sa rétrospective intitulée Shop Different: How Retail Revealed Apple’s Genius, l'ancien vice-président senior a noté lors d'une interview avec TechCrunch que les premières prédictions annonçaient souvent la fin des magasins physiques lors de l'émergence de l'e-commerce. Au lieu de cela, Apple a concentré ses magasins sur la démonstration physique des produits, les essais pratiques et le support client.
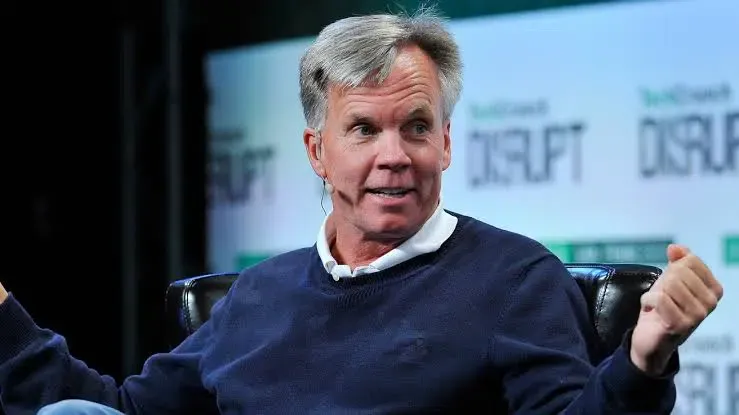
Johnson fait valoir que déléguer l'achat d'un ordinateur portable de 1 000 $ à 2 000 $ à un agent algorithmique sans vérification personnelle ignore des comportements fondamentaux des consommateurs. Les acheteurs cherchent fréquemment à confirmer eux-mêmes la qualité de l'écran, le poids, la course du clavier et le design industriel avant d'engager leurs capitaux.
Les enquêtes internationales sur les consommateurs reflètent cette préférence comportementale. Une étude menée par ACI Worldwide auprès de 3 328 consommateurs aux États-Unis et au Royaume-Uni a révélé que seuls 7 % des acheteurs de mode et d'habillement se sentent à l'aise d'accorder une autorisation d'achat autonome à des assistants IA sous des conditions prédéfinies—comme des plafonds budgétaires ou des commerçants approuvés. De plus, 53 % ont exprimé une gêne vis-à-vis de la délégation automatique du paiement, et 14 % ont exigé une validation manuelle explicite pour chaque transaction.
Bien que les consommateurs apprécient le filtrage automatisé des caractéristiques, le suivi des prix et les recommandations personnalisées, beaucoup préfèrent conserver le contrôle sur l'autorisation finale de l'achat. Lorsque les workflows d'achat autonome atteignent cette étape de transfert, les plateformes doivent transférer les acheteurs à forte intention de manière fluide vers des applications marchandes sécurisées où la présentation de la marque et les tunnels de conversion fonctionnent de manière fiable.
Analyse technique : les freins de l'automatisation sans tête (headless) et des transferts non authentifiés
Tenter d'exécuter des transactions via le scraping de navigateur automatisé ou des scripts "headless" présente des défis techniques importants. Lorsqu'un script externe interagit avec une boutique en ligne pour le compte d'un utilisateur, les caractéristiques de la session diffèrent de l'activité standard générée par un utilisateur, créant des obstacles pour l'intégrité de la session et la détection des fraudes.
   EXÉCUTION DU PAIEMENT : AGENT VS. APP NATIVE
   [Moteur de découverte IA externe]
              |
     +--------+--------+
     |                 |
     v                 v
[Flux de scraping Headless]  [Flux de liens profonds programmatiques]
         |                 |
  Session Headless         Vérification de domaine au niveau de l'OS
  Contexte transitoire     (apple-app-site-association / assetlinks.json)
  Aucun jeton stocké       |
         |                 v
         x Atténuation bot   [Application mobile native]
         x Mur de sécurité   * Trousseaux de clés sécurisés
         x Ruptures session  * Authentification biométrique (Face/Touch ID)
         |                 * Paiement authentifié
         v                 |
  [Taux d'abandon élevé]    v
                           [Transaction terminée]
Défis de l'automatisation headless
Les sessions headless non coordonnées s'exécutant sur des infrastructures serveur fonctionnent souvent sans cookies persistants ou contexte de stockage local. Contrairement aux sessions consommateurs standard avec un historique de navigation établi et des en-têtes d'appareil cohérents, les automatisations de type scraping utilisent fréquemment des réseaux proxy et des configurations TLS non standard.
Les pare-feu d'applications web et les périmètres de sécurité surveillent ces modèles automatisés. Lorsque des agents tentent de modifier le contenu d'un panier ou de naviguer dans les tunnels de paiement par programmation, les systèmes de sécurité peuvent signaler ces requêtes comme du scraping ou des tests d'identifiants, présentant des défis de vérification qui interrompent l'exécution automatique.
Vérification d'identité et gouvernance des paiements
L'autorisation des paiements nécessite une gestion sécurisée des identifiants et le respect des cadres réglementaires. Les systèmes de paiement traitant les données des porteurs de cartes restent soumis aux normes PCI DSS (Payment Card Industry Data Security Standards). Le stockage et la transmission d'identifiants de paiement au sein d'agents conversationnels introduisent des risques de conformité, conduisant de nombreuses architectures de paiement à privilégier la tokenisation, les champs hébergés et les identifiants de paiement à usage unique pour minimiser l'exposition des données.
+-------------------------------------------------------------------------------+
|               PROFIL SCRIPT AUTOMATISÉ VS. PROFIL RUNTIME NATIF               |
+-------------------------------------------------------------------------------+
| Attribut             | Session script Headless      | Application native      |
+----------------------+------------------------------+-------------------------+
| État de session      | Contexte mémoire éphémère    | Cache sécurisé persistant|
| Vérification appareil| En-têtes émulés / dynamique  | Identifiants app/appareil |
| Évaluation risque    | Profil d'anomalie élevé      | ID d'application vérifié |
| Rails biométriques   | Via navigateur uniquement    | Face ID/Touch ID natif  |
| Tunnel de paiement   | Nécessite souvent un relais  | Paiement direct in-app  |
+----------------------+------------------------------+-------------------------+
Les applications mobiles natives donnent accès à des primitives d'authentification au niveau de la plateforme, incluant les trousseaux de clés matériels et les systèmes de vérification biométrique (tels qu'Apple Face ID et les données biométriques Android). Bien que les standards web modernes comme les Passkeys et WebAuthn apportent l'authentification biométrique aux navigateurs mobiles, les applications natives conservent des sessions utilisateur pré-authentifiées qui permettent aux clients de finaliser leurs achats avec un minimum de saisies manuelles.
Préservation du contexte lors du passage du Web à l'App
Pour les parcours de vente qui utilisent un assistant IA comme surface de découverte en amont, le défi technique consiste à préserver le contexte lors du transfert.
Lorsqu'une plateforme externe génère une URL web standard, cliquer dessus sur un appareil mobile peut ouvrir une vue de navigateur in-app où l'utilisateur n'est pas authentifié. Les pages d'atterrissage mobiles peuvent présenter des demandes d'acceptation de cookies, des écrans de connexion ou des vues génériques si les paramètres de requête sont supprimés lors de la redirection. Chaque étape supplémentaire nécessaire pour localiser le produit dans l'application augmente le taux d'abandon. Les équipes techniques résolvent ce problème en implémentant des liens profonds vérifiés pour orienter les acheteurs directement dans l'environnement de l'application native.
Meilleures pratiques : association de domaine vérifiée et routage mobile contextuel
Connecter les canaux de découverte aux paiements mobiles natifs nécessite des protocoles de routage conformes aux normes. Pour éviter les redirections web fragiles qui perdent les paramètres de suivi, les développeurs implémentent une vérification de domaine au niveau de la plateforme : Universal Links sur iOS et App Links sur Android.
+-----------------------------------------------------------------------------+
|             WORKFLOW DE ROUTAGE DOMAINE-VERS-APPLICATION VÉRIFIÉ           |
+-----------------------------------------------------------------------------+
|                                                                             |
|  1. Lien HTTPS entrant vérifié                                              |
|     https://shop.brand.com/products/laptop-9050?source=ai_agent&campaign=20 |
|                                                                             |
|  2. Vérification de l'association de domaine par l'OS                       |
|     Android : Requête sur /.well-known/assetlinks.json                      |
|     iOS : Requête sur /.well-known/apple-app-site-association               |
|                                                                             |
|  3. Décision de routage                                                     |
|     +-----------------------------------+--------------------------------+  |
|     | Application installée             | Application non installée      |  |
|     +-----------------------------------+--------------------------------+  |
|     | Résolution App Link standard      | Fallback Web standard          |  |
|     | Exécute l'intent dans l'app       | Ouvre la destination web       |  |
|     | Affiche le SKU spécifique         | (Pas de contexte différé auto) |  |
|     +-----------------------------------+--------------------------------+  |
|                                                         |                   |
|                                                         v                   |
|                                              [Couche DDL Optionnelle]       |
|                                                         |                   |
|                                                  Téléchargement Store       |
|                                                         |                   |
|                                                   Installation              |
|                                                         |                   |
|                                                   Premier lancement         |
|                                                         |                   |
|                                              Restauration du contexte       |
+-----------------------------------------------------------------------------+
Implémentation de domaines associés vérifiés
Les plateformes mobiles modernes utilisent une association de domaine cryptographique pour garantir que seules les applications autorisées peuvent traiter les liens pour un domaine web spécifique.
Sur les plateformes Apple, les développeurs configurent l'entitlement « Associated Domains » en utilisant le préfixe applinks:. Le serveur web héberge un fichier apple-app-site-association à l'adresse https://domain.com/.well-known/apple-app-site-association via HTTPS, comme décrit dans la documentation Apple sur les Universal Links :
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appID": "TEAMID6E65.com.brand.storeapp",
        "paths": [ "/products/*", "/checkout/*" ]
      }
    ]
  }
}
Sur Android, les développeurs ajoutent un intent-filter avec android:autoVerify="true" dans le fichier AndroidManifest.xml. Lors de l'installation, le système vérifie l'association du domaine par rapport au manifeste à l'adresse https://domain.com/.well-known/assetlinks.json, comme documenté dans le guide Android sur les App Links :
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.brand.storeapp",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:73:98:E8:83:8E:12:12:36:FA:2F:12:8F:33:80:55:01:A6:DC:05:4B:D5:49:4A:BC:B6:57:02"
      ]
    }
  }
]
Lorsque les conditions de la plateforme permettent la résolution de liens d'application vérifiés, le système d'exploitation dirige le lien correspondant directement vers l'application installée, guidant l'utilisateur vers l'écran approprié sans sauts de navigateur intermédiaires non authentifiés.
Préserver le contexte au-delà de la frontière d'installation avec le deferred deep linking
Les Universal Links et App Links vérifiés fonctionnent lorsque l'application est déjà installée sur l'appareil. Cependant, lorsqu'un lien de découverte externe inspire un achat chez un client qui ne possède pas encore l'application, les liens standards redirigent vers une page d'atterrissage web ou la boutique d'applications.
Les installations standard depuis les stores ne transmettent pas automatiquement des paramètres de requête arbitraires du navigateur vers le binaire de l'application fraîchement installée. Bien que des utilitaires spécifiques comme le Google Play Install Referrer API conservent des métadonnées de référencement prises en charge, la transmission complète des contextes de campagne personnalisés au-delà de la frontière d'installation nécessite souvent des frameworks dédiés de deferred deep linking.
Les plateformes commerciales de deferred deep linking comblent cet écart de cycle de vie :
- Capture du contexte au point de contact Web : Lorsqu'un utilisateur n'ayant pas l'application interagit avec un lien promotionnel, la couche web enregistre les paramètres de campagne (tels que les IDs de campagne, codes promotionnels et références SKU) ainsi que le contexte autorisé de l'appareil.
- Routage vers le Store : L'utilisateur est dirigé vers la place de marché officielle pour télécharger l'application.
- Récupération du contexte au premier lancement : Lors du lancement initial de l'application, le SDK client contacte le serveur de paramètres pour faire correspondre l'événement d'installation et récupérer la charge utile de routage mise en cache.
- Navigation in-app : L'application analyse les paramètres récupérés, oriente l'acheteur vers le produit ou l'offre appropriée et applique une validation backend pour finaliser la commande.
Évaluation architecturale : créer ou acheter
Les organisations techniques évaluent s'il faut construire leur infrastructure de liens profonds en interne ou adopter des SDK de routage spécialisés. Les capacités varient selon le fournisseur et le modèle de déploiement :
| Facteur d'évaluation | Développement interne | Framework de deep-linking managé |
|---|---|---|
| Périmètre technique | Nécessite de construire le routage, la vérification de domaine et le cache edge | SDK pré-configuré avec APIs standardisées |
| Maintenance serveur | Gestion des bases de données d'état et synchronisation globale | Infrastructure managée dans les modèles supportés |
| Association de domaine | Configuration manuelle des fichiers AASA et assetlinks.json | Validation/hébergement assisté par le fournisseur |
| Gestion de l'installation | Logique personnalisée de cache et de matching des paramètres | Workflows de deferred deep linking intégrés |
| Suivi multi-canal | Services d'analytics et de génération de liens personnalisés | Tableau de bord centralisé et gestion des liens |
Les frameworks commerciaux gérant le routage de liens multi-plateformes incluent Branch, AppsFlyer, Adjust et OpoInstall. Selon la documentation des fournisseurs, OpoInstall fournit des capacités de deferred deep linking et de récupération de paramètres conçues pour transmettre les paramètres de campagne à travers les parcours Web vers App sans nécessiter de saisie manuelle de code.
En combinant des liens système vérifiés avec la récupération de paramètres différée, les équipes techniques peuvent maintenir une continuité contextuelle entre les canaux de découverte externes et les tunnels de conversion in-app.
+-----------------------------------------------------------------------------+
|                 CHECKLIST D'IMPLÉMENTATION TECHNIQUE                        |
+-----------------------------------------------------------------------------+
| [ ] Vérifier la structure JSON AASA et l'héberger sur /.well-known/apple-app-site-assoc|
| [ ] Configurer assetlinks.json avec le hash SHA-256 exact du certificat de release   |
| [ ] Gérer les intents App Link entrants dans le cycle de vie Android approprié      |
| [ ] Traiter les Universal Links entrants dans le cycle de vie iOS approprié         |
| [ ] Implémenter le fallback de deferred deep linking pour les utilisateurs non équipés|
| [ ] Valider la récupération des paramètres via des installations simulées sur le store|
+-----------------------------------------------------------------------------+
Questions fréquemment posées (FAQ)
Pourquoi les consommateurs hésitent-ils à déléguer des achats coûteux à des agents IA ?
Comment les Universal Links et App Links dirigent-ils les acheteurs vers les applications natives ?
Que se passe-t-il si un acheteur clique sur un lien produit sans avoir l'application installée ?
Implications pratiques et perspectives d'avenir
La perspective de Ron Johnson souligne une vérité durable dans le commerce : l'adoption par le consommateur de nouvelles technologies est façonnée par la prise de décision humaine et la confiance. Bien que l'IA transforme la découverte, la comparaison de produits et les recommandations personnalisées, les transactions à haute valeur continuent de s'appuyer sur l'agence humaine, les expériences en magasin physique et les points de contact de marque de confiance.
Pour les équipes techniques et de croissance, l'opportunité architecturale principale réside dans l'optimisation du passage entre la découverte IA en amont et les applications marchandes. Traiter les applications mobiles natives comme une surface de conversion centrale permet aux marques d'offrir des sessions authentifiées, des paiements biométriques sécurisés et des expériences utilisateur cohérentes.
À mesure que les assistants conversationnels deviennent des vecteurs de découverte courants, les architectures commerciales évolutives dépendront d'une infrastructure de routage fiable. L'implémentation de domaines associés vérifiés, de mécanismes de repli résilients et de récupération d'état différée garantit que, quel que soit le point de départ du parcours client, le chemin vers l'achat final reste direct et contextuellement intact.
Références
-
TechCrunch — The Man Who Built Apple’s Stores Doesn’t Buy Silicon Valley’s Bet on AI Shopping
-
ACI Worldwide — Consumer Perspectives on AI in Commerce Survey
-
Google Blog — Universal Commerce Protocol Updates for Retailers
-
PCI Security Standards Council — Securing the Use of AI in Payment Environments
-
Apple Developer Documentation — Supporting Associated Domains and Universal Links
-
Android Developers — Handling Android App Links and Digital Asset Links
-
Android Developers — Google Play Install Referrer API
-
OpoInstall — Developer Documentation & SDK Integration Guide
-
OpoInstall — Mobile Attribution & Deep Linking Overview
Share this article