Qu'est-ce que la redirection du Web vers l'application et comment la mettre en œuvre ? La redirection du Web vers l'application dirige les visiteurs d'un site Web mobile vers des applications natives en utilisant les Universal Links, App Links ou des schémas de repli, en exécutant du JavaScript déclenché par l'utilisateur pour lancer les applications installées ou rediriger les utilisateurs non équipés vers les magasins d'applications.
La redirection du Web vers l'application est un mécanisme de routage automatisé qui transfère les visiteurs du Web mobile depuis des pages de destination vers des vues d'application mobile natives désignées. En évaluant les plateformes des appareils, les capacités des navigateurs et les heuristiques de résultat de lancement, les frameworks de redirection dynamique exécutent des réveils par liens profonds directs pour les utilisateurs existants, tout en dirigeant les utilisateurs n'ayant pas l'application vers les magasins d'applications avec des paramètres contextuels, lorsque le système d'attribution déployé le prend en charge.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| Web vers Application | Processus architectural consistant à diriger les visiteurs d'un navigateur Web vers des applications mobiles natives. | Deep Linking mobile | Informationnel / Commercial |
| Bannière Smart App Apple | Bannière promotionnelle native Safari configurée via la balise meta apple-itunes-app. | Navigation Web Safari | Informationnel |
| Bannière Web-vers-App personnalisée | Composant HTML et JavaScript multi-navigateur présentant des CTA dynamiques de lancement ou de téléchargement d'application. | Redirection Web vers App | Informationnel |
| Schéma d'URL personnalisé | Protocole URI propriétaire permettant aux pages Web externes de lancer des applications natives. | Routage Deep Link | Technique / Informationnel |
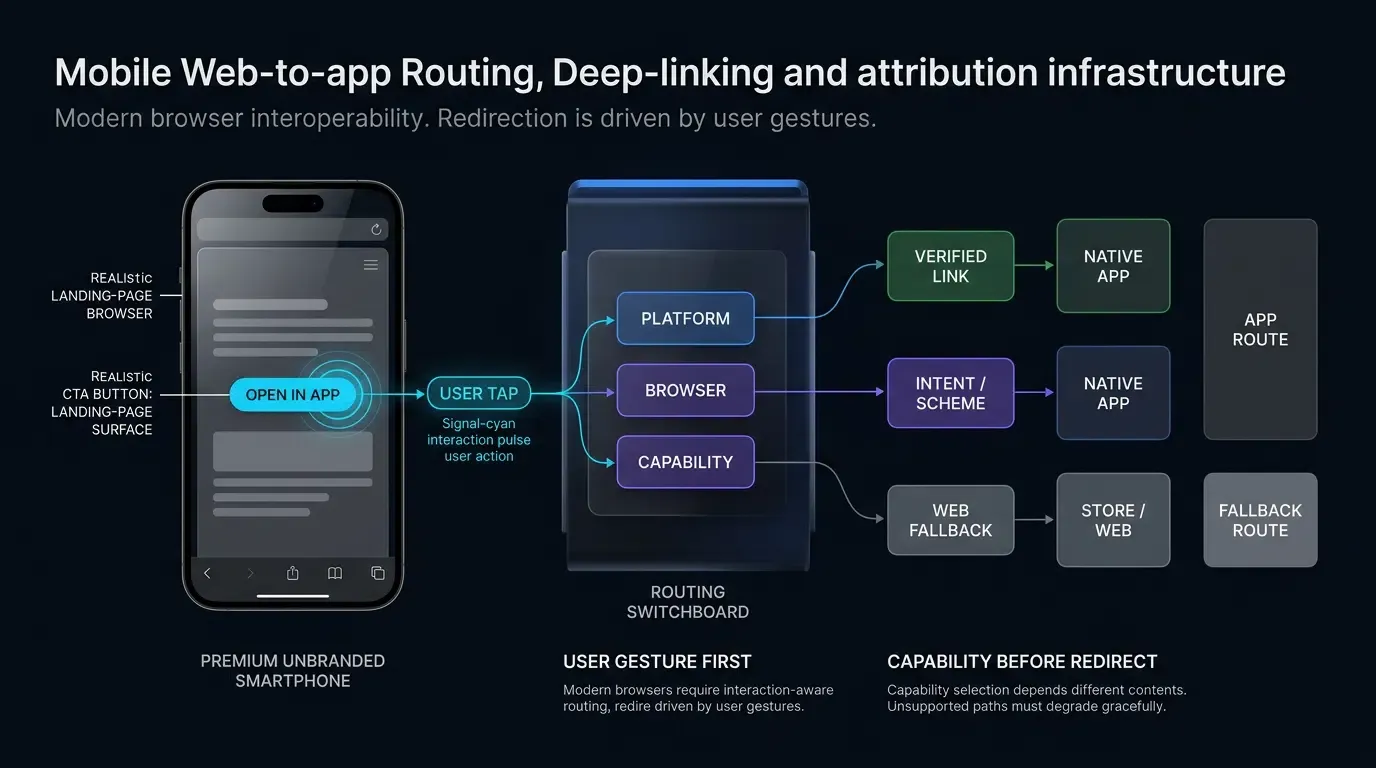
Pourquoi la redirection du Web vers l'application est cruciale pour la conversion de l'entonnoir mobile
L'écart de conversion : Comparer les taux de rebond du Web mobile par rapport à la LTV de l'application native
Les sites Web mobiles représentent un canal d'acquisition étendu, capturant le trafic en haut de l'entonnoir provenant de la recherche payante, de la découverte sociale, des publicités display et des références organiques. Cependant, les visiteurs du Web mobile présentent généralement des taux de conversion plus faibles, des durées de session plus courtes et des taux de rebond plus élevés que les utilisateurs d'applications natives. En revanche, les applications mobiles natives offrent des interfaces utilisateur optimisées, une persistance des sessions locales, un rendu accéléré par le matériel et la prise en charge des notifications push, favorisant un engagement et une Valeur à Vie (LTV) à long terme plus élevés.
L'objectif opérationnel principal de la redirection du Web vers l'application est de combler cet écart commercial. En transférant les visiteurs du Web mobile directement dans des expériences d'application natives, les équipes de croissance capitalisent sur l'intention d'achat des utilisateurs avant que la friction ne provoque l'abandon de la session. Lorsqu'un visiteur mobile explore une offre promotionnelle sur un navigateur mobile, router cet utilisateur directement vers la page produit in-app correspondante préserve l'élan de haute intention et élimine les étapes d'authentification ou de navigation redondantes.
Le dilemme technique : Pourquoi les liens statiques ne permettent pas d'offrir des parcours utilisateur unifiés
S'appuyer sur des hyperliens statiques de base introduit une friction systématique sur les systèmes d'exploitation mobiles modernes. Un lien statique pointant exclusivement vers une fiche App Store ou Google Play Store introduit une friction immédiate pour les utilisateurs existants qui ont déjà l'application installée ; cliquer sur le lien lance la page du magasin plutôt que l'application installée. À l'inverse, configurer un schéma URI personnalisé statique (tel que myapp://promo) ne fonctionne que si l'application est actuellement installée ; si l'utilisateur n'a pas l'application, les navigateurs de bureau et mobiles affichent des messages d'erreur frustrants, comme la modale de Safari « impossible d'ouvrir la page car l'adresse n'est pas valide » ou des erreurs de protocole non gérées dans les conteneurs intégrés.
En outre, les liens statiques pointant uniquement vers un magasin ne préservent généralement pas le contexte de routage de l'application après l'installation, à moins qu'un système de routage différé ne soit présent. Si un utilisateur n'ayant pas l'application est dirigé directement vers une page du magasin sans transfert de paramètres contextuels, le lancement de l'application nouvellement installée dépose l'utilisateur sur un écran d'accueil générique. L'utilisateur doit ensuite rechercher manuellement la campagne promotionnelle ou l'article qui a initialement déclenché le téléchargement. Cette rupture contextuelle augmente les taux d'abandon à l'onboarding et réduit l'efficacité du marketing payant.
Le rôle du transfert de paramètres contextuels dans la préservation de l'intention promotionnelle
Les frameworks automatisés de redirection du Web vers l'application surmontent les limitations des liens statiques en mettant en œuvre une transmission dynamique des paramètres. Lorsqu'un utilisateur interagit avec un élément d'appel à l'action (CTA) sur une page de destination mobile, les scripts de routage côté client capturent des paramètres contextuels, notamment des balises de campagne, des jetons de référence, des identifiants de coupon et des routes de destination spécifiques.
OpoInstall, une plateforme d'attribution mobile et de deep linking, permet aux développeurs frontend de lier des paramètres de requête dynamiques aux fonctions de redirection côté client. Si l'application est déjà installée, le système route l'utilisateur vers l'application native et livre la charge utile via les délégués du système d'exploitation. Si l'application est absente, la couche de routage capture les paramètres contextuels sur le serveur d'attribution, dirige l'utilisateur vers le magasin d'applications approprié et restaure les paramètres d'origine lors du premier lancement de l'application après l'installation, là où le système de deferred-deep-linking déployé le prend en charge et où les contraintes de confidentialité de la plateforme le permettent.
Comment la navigation moderne sur navigateur affecte-t-elle le routage du Web vers l'application
L'impératif du geste utilisateur : Pourquoi les navigateurs modernes bloquent les redirections automatiques programmatiques
Historiquement, les pages Web mobiles tentaient de réveiller automatiquement les applications natives en exécutant des redirections programmatiques au chargement de la page, comme l'injection d'éléments iframe dynamiques pointant vers des schémas URI personnalisés ou l'exécution de window.location.href = "myapp://" dans des boucles de minuterie automatisées. Les navigateurs mobiles modernes, notamment Apple Safari, Google Chrome et Mozilla Firefox, restreignent activement la navigation programmatique non sollicitée.
Les politiques de sécurité des navigateurs imposent des exigences distinctes d'activation par l'utilisateur en fonction du mécanisme de routage : URIs d'intention Chrome : Google Chrome nécessite un geste direct de l'utilisateur (tel qu'un événement explicite de tap ou de clic) pour déclencher la gestion du protocole intent:// ; les scripts automatisés ou les exécutions basées sur des minuteries sans activation préalable par l'utilisateur sont ignorés.
- Modales de schéma contextuel et externe : Safari et Firefox suppriment les confirmations modales ou les transferts de protocole qui manquent d'interaction directe de l'utilisateur pour éviter les redirections abusives en arrière-plan et le clickjacking.
- Liens HTTPS vérifiés : Bien que les Universal Links et les App Links suivent des heuristiques de résolution d'URL au niveau du système, les invoquer via des boucles de script automatisées sans déclencheur interactif pousse souvent les navigateurs à revenir par défaut à une navigation Web standard.
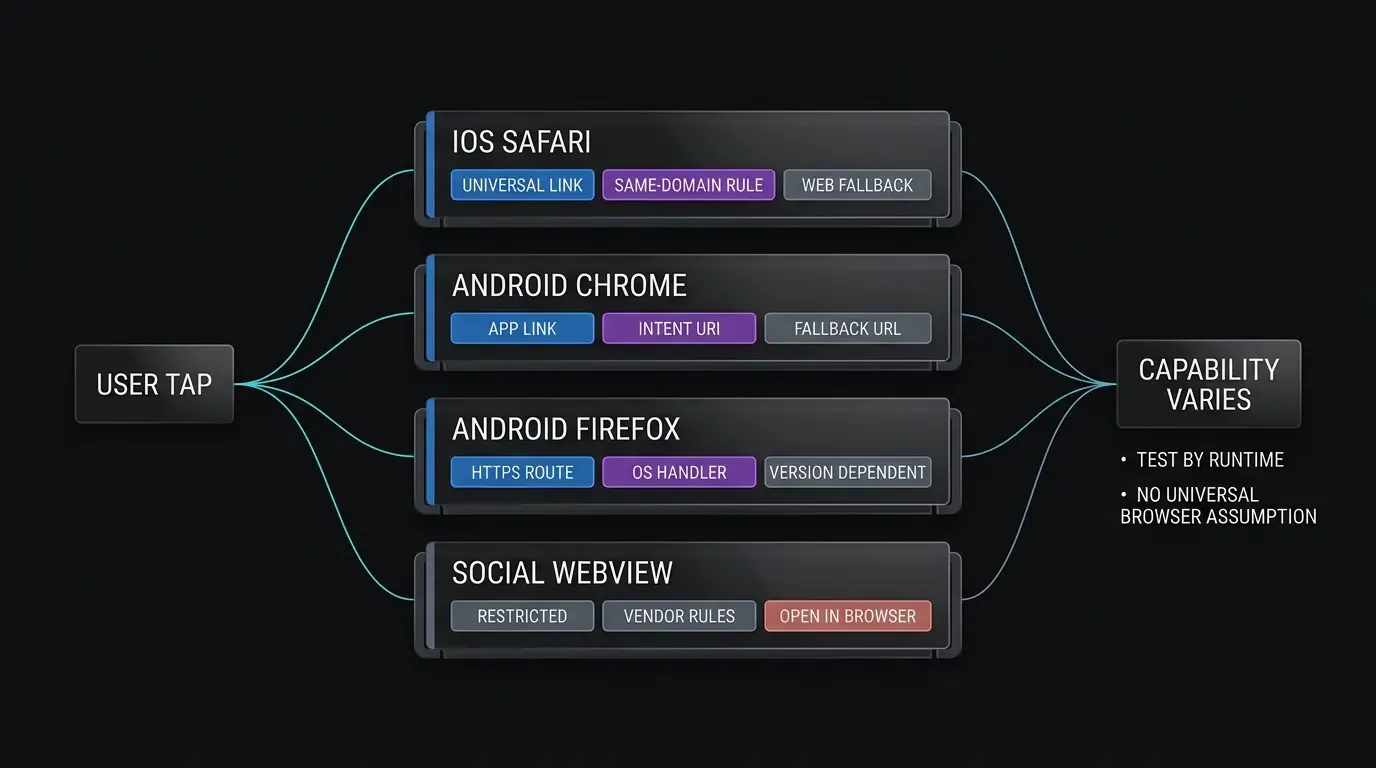
Limitations du même domaine dans Safari : Naviguer au-delà des frontières de domaine des Universal Links
Les Universal Links d'Apple fournissent une vérification cryptographique du domaine pour les applications iOS. Cependant, Apple Safari impose une contrainte de navigation sur le même domaine, comme documenté dans la Documentation Apple Developer sur l'autorisation des applications et des sites Web à créer des liens vers votre contenu. Si un utilisateur parcourt une page Web hébergée sur https://example.com/promo et clique sur un Universal Link pointant vers le même domaine exact (https://example.com/app/open), Safari suppose que l'utilisateur a l'intention de continuer à parcourir le site Web et exécute une navigation Web standard plutôt que de lancer l'application native.
Lorsque le comportement souhaité dans Safari est de quitter le site en cours de navigation pour ouvrir l'application, l'utilisation d'un sous-domaine associé différent est un modèle documenté par Apple. La page de destination Web doit résider sur un domaine distinct ou un sous-domaine dédié (tel que https://www.example.com ou https://link.example.com) tandis que le domaine associé à l'Universal Link route via un hôte de destination distinct (tel que https://app.example.com). Cliquer sur un lien pointant au-delà des limites de sous-domaines distincts satisfait aux heuristiques de navigation de Safari et invoque l'exécution de l'application native.
URIs d'intention Google Chrome : Structurer les packages de repli sur Android
Sur les appareils Android utilisant Google Chrome, les développeurs Web peuvent tirer parti des URIs d'intention Android pour lancer le réveil de l'application native et spécifier des replis automatiques du navigateur au sein d'une seule chaîne URI. Une URI d'intention Android utilise la syntaxe intent://, encodant la route de destination, le nom du package de l'application cible et une URL de repli du navigateur :
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
Lorsqu'un utilisateur clique sur une URI d'intention dans Chrome :
- Résolution de l'activité : Chrome tente de résoudre l'intention vers une activité éligible et navigable correspondant au package et au schéma déclarés.
- Lancement natif : Si une activité éligible est présente, le système d'exploitation lance l'application cible et livre la charge utile de l'intention.
- Exécution du repli : Si aucune application correspondante n'est installée, Chrome intercepte l'échec de la résolution et navigue vers l'URL définie dans
S.browser_fallback_url, dirigeant l'utilisateur vers Google Play ou une page de destination Web explicite sans afficher de dialogues d'erreur de protocole non géré.
Détection des réveils d'application via l'API W3C Page Visibility (document.hidden)
Lors de l'utilisation de schémas d'URL personnalisés standard ou d'Universal Links, les pages Web évaluent si un lancement d'application a eu lieu afin d'arrêter les minuteries de repli secondaires. Étant donné que le JavaScript du navigateur ne peut pas interroger directement les tables de processus du système d'exploitation natif pour confirmer les états de l'application, les architectures frontend s'appuient sur la Spécification W3C Page Visibility Level 2.
Lorsqu'un navigateur transfère avec succès l'exécution à une application externe, l'onglet du navigateur passe en arrière-plan, modifiant son état de visibilité. Les scripts côté client écoutent l'événement visibilitychange et inspectent la propriété document.hidden :
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // Le navigateur a perdu la visibilité au premier plan ; effacer la minuterie de repli vers le magasin
        clearTimeout(fallbackTimer);
    }
});
L'utilisation de visibilitychange fournit un signal indiquant que le navigateur a perdu le focus au premier plan suite à une tentative de lancement. Bien qu'il ne prouve pas en soi que l'application cible spécifique s'est lancée avec succès, il sert de signal de suppression utile pour éviter les redirections indésirables vers le magasin pendant que l'utilisateur est en dehors du navigateur.
Mécanismes techniques des réveils directs et des replis différés vers le magasin
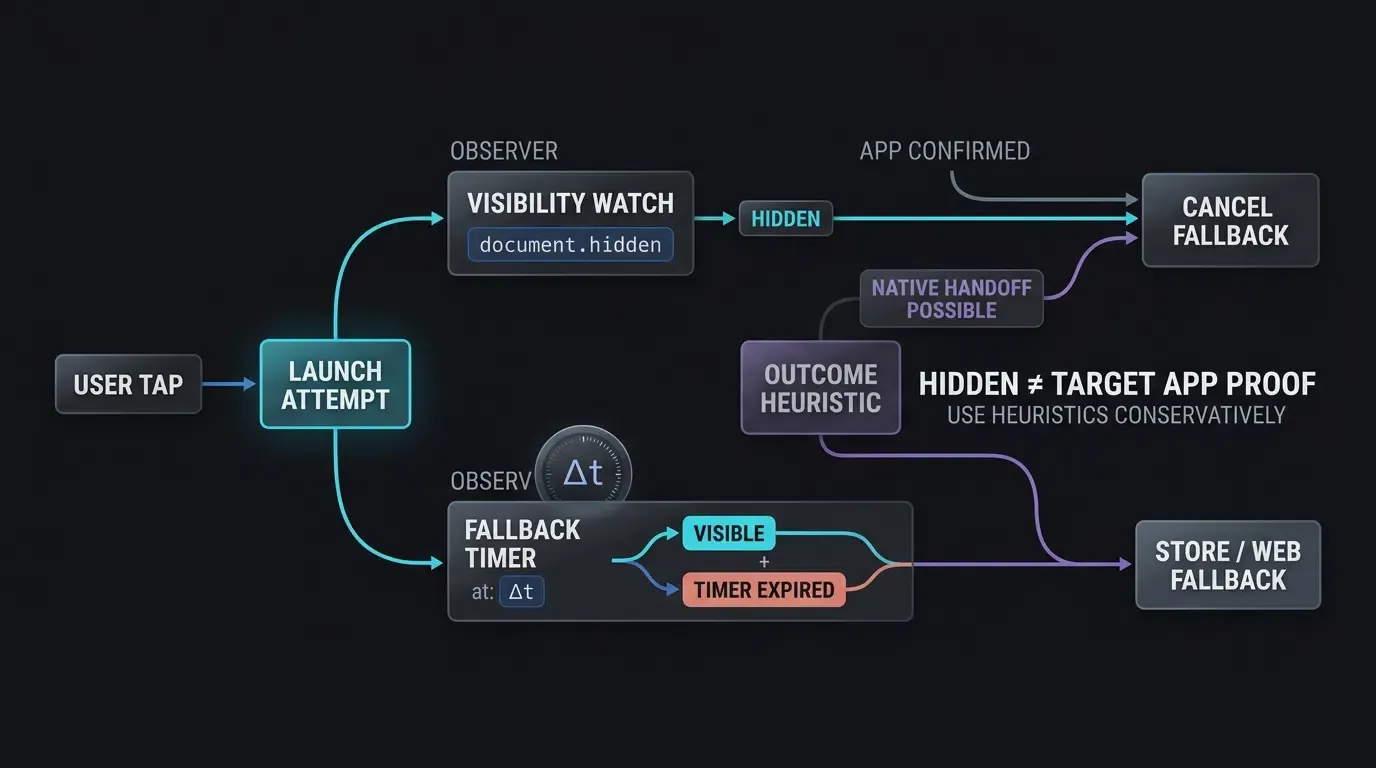
La cascade de redirection à plusieurs niveaux : Universal Links, schémas personnalisés et replis vers le magasin
Les architectures de production du Web vers l'application déploient une cascade de redirection à plusieurs niveaux qui se dégrade gracieusement sur divers systèmes d'exploitation, fournisseurs de navigateurs et états d'installation :
- Niveau 1 : Liens profonds vérifiés par le système d'exploitation (Universal Links et App Links) : Le routage primaire utilise des liens vérifiés par domaine HTTPS. Sur iOS 9+ et Android 6.0+, ces liens permettent de lancer l'application directement sans dialogue lorsqu'elle est installée, tout en revenant à une navigation Web lorsqu'elle ne l'est pas.
- Niveau 2 : Schémas URI personnalisés et protocoles d'intention : Lorsque les liens vérifiés ne sont pas disponibles ou fonctionnent sur des versions de navigateur héritées, le moteur de routage revient aux schémas URI personnalisés (
myapp://) ou aux URIs d'intention Android déclenchés par des clics directs de l'utilisateur. - Niveau 3 : Redirection contextuelle vers le magasin : Si aucun protocole natif ne lance une session d'application, la couche de repli dirige le navigateur vers l'Apple App Store, le Google Play Store ou un point de terminaison de téléchargement explicite tout en passant les paramètres d'attribution au backend, lorsque cela est pris en charge.
Éviter le sondage par iframe cachée hérité dans les navigateurs modernes
Une solution de contournement historique pour les schémas personnalisés consistait à injecter des éléments iframe cachés dans le DOM pour sonder si une application était installée sans quitter la page. Dans les navigateurs mobiles modernes, cette approche est obsolète et contre-productive :
- Les versions modernes d'Apple Safari et de Google Chrome bloquent activement les invocations de schéma personnalisé provenant d'iframes injectés dynamiquement.
- Dans Safari, tenter de charger un schéma non installé via une iframe peut toujours déclencher des alertes gênantes « adresse invalide ».
- Le sondage par iframe cachée contourne le suivi du geste de l'utilisateur, déclenchant des avertissements de sécurité du navigateur.
Plutôt que de compter sur le sondage silencieux par iframe, les architectures modernes utilisent des Universal Links et des App Links vérifiés. Lorsque les schémas personnalisés doivent être pris en charge en tant que replis, ils doivent être invoqués directement depuis des gestionnaires de clics initiés par l'utilisateur, accompagnés de CTA de repli explicites et contrôlés par l'utilisateur.
Stratégies de minutage de repli basées sur la minuterie et la visibilité
Pour transférer les utilisateurs n'ayant pas l'application vers les listes du magasin d'applications sans interférer avec les lancements de l'application native, les scripts clients déploient une heuristique empirique combinant des contrôles de visibilité et des minuteries d'exécution. Lorsqu'un utilisateur clique sur un bouton CTA Web vers Application :
- Tentative de lancement : Le script tente de déclencher l'application native via Universal Link ou schéma personnalisé.
- Armement de la minuterie : Un délai d'expiration JavaScript est défini (généralement une fenêtre heuristique spécifique à l'implémentation entre 1500ms et 2500ms).
- Calcul du rythme cardiaque : Le script enregistre l'horodatage avant de déclencher la navigation et évalue le temps écoulé lors de l'exécution de la minuterie. Si un lancement d'application a eu lieu, la suspension du système d'exploitation retarde l'exécution de la minuterie ; lorsque l'utilisateur revient finalement au navigateur, le temps écoulé dépasse substantiellement l'intervalle défini (
), permettant au script d'annuler la redirection vers le magasin. - Redirection de repli : Si
document.hiddenreste faux et que le temps écoulé s'aligne étroitement avec l'intervalle défini (), la tentative de lancement n'a pas produit de signal de perte de premier plan dans la fenêtre configurée, et le script procède à une redirection explicite vers le magasin.
[L'utilisateur clique sur le bouton CTA Web]
             │
             ▼
[Couche de détection du navigateur & OS]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [App Link vérifié / Intention]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Éligible             Chemin Web     Éligible                  Chemin Web
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App Ouverture]      [Web]    [App Ouverture]              [Web]
             │                                  │
             ▼                                  ▼
     [Contrôle de visibilité]            [Repli d'intention]
             │                                  │
             ▼                                  ▼
     [Redirection App Store]            [Redirection Play Store]
Comment mettre en œuvre la redirection du Web vers l'application avec des SDK JavaScript
Initialisation de la redirection côté client via le SDK JS Web d'OpoInstall
Le SDK JS Web d'OpoInstall fournit un routage multi-navigateur, abstrayant les complexités de l'analyse de l'agent utilisateur, du routage Universal Link et du minutage de repli. Les développeurs initialisent le SDK sur leurs pages de destination Web, en configurant leur identifiant d'application unique et leurs paramètres de routage.
Le script doit être chargé de manière asynchrone et initialisé pendant la construction initiale du DOM. Consultez la documentation d'intégration du SDK Web pour connaître les paramètres d'interface complets et les spécifications API.
Liaison des clics déclenchés par l'utilisateur aux méthodes m.wakeupOrInstall()
Pour se conformer aux restrictions modernes des navigateurs sur les gestes de l'utilisateur, la redirection doit être liée directement à des événements tactiles ou de clic physiques. Le SDK OpoInstall expose la méthode wakeupOrInstall(), qui orchestre la cascade de redirection :
- Il évalue le type d'appareil client (iOS, Android, ordinateur de bureau).
- Il génère des Universal Links ou des URIs d'intention Chrome appropriés à la volée.
- Il attache des paramètres contextuels à la demande de lancement.
- Il gère automatiquement les auditeurs de visibilité et les minuteries de repli.
Passage de paramètres de requête dynamiques à travers les transitions Web-vers-App
Les paramètres dynamiques passés lors de la redirection Web peuvent inclure des codes promotionnels, des jetons d'inviteur, des identifiants de canal marketing ou des destinations de routage in-app. Le script frontend capture ces paramètres à partir de la chaîne de requête de l'URL, assainit les entrées par rapport à des contraintes strictes de longueur et de caractères, et les lie à la charge utile de redirection.
L'implémentation technique ci-dessous démontre comment configurer le SDK JS Web d'OpoInstall sur une page de destination H5, attacher des paramètres de campagne assainis et lier l'exécution à un clic sur un bouton interactif :
// Web : Implémentation de page de destination H5 avec le SDK JS Web OpoInstall
// Exemple d'intégration de référence ; vérifiez l'URL du script, le constructeur, le cycle de vie du rappel,
// le schéma de paramètres et la signature de wakeupOrInstall() par rapport à la version du SDK Web OpoInstall actuellement déployée en production.
(function() {
    // Injection de script dynamique pour le SDK Web OpoInstall
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // Initialiser l'instance du SDK Web OpenInstall
        var openInstall = new OpenInstall({
            appKey: "VOTRE_APPKEY_OPOINSTALL",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // Lier la redirection directement à un événement de clic utilisateur (satisfait aux exigences du navigateur sur le geste utilisateur)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // Assainissement des entrées : valider les paramètres par rapport à des listes autorisées strictes et des limites de longueur
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // Appliquer des contraintes alphanumériques et de longueur sur les identifiants
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // Exécuter la cascade de redirection à plusieurs niveaux :
                    // 1. Tente un réveil direct via Universal Link / App Link
                    // 2. Repli vers le téléchargement sur magasin si les signaux de lancement ne sont pas détectés
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android : WebViewClient personnalisé remplaçant shouldOverrideUrlLoading avec frontière de trame & sécurité de route
// Intercepte les schémas personnalisés, les protocoles d'intention et les liens d'application internes avec validation de cible stricte
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // Posture de sécurité stricte : rejeter la demande si des clés de requête inconnues sont présentes
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // Exigence de sécurité : Restreindre le routage vers l'application externe aux navigations de cadre principal uniquement
        if (!request.isForMainFrame) {
            return false // Les sous-cadres et iframes ne peuvent pas déclencher d'intentions externes ou de schémas personnalisés
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Déprécié en Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // Le rappel hérité manque de métadonnées isForMainFrame fiables ; ne pas router les schémas externes
        return if (scheme == "http" || scheme == "https") {
            false // Autoriser le chargement du contenu Web standard
        } else {
            Log.w("WebViewClient", "Schéma externe bloqué sur rappel hérité : $scheme")
            true // Supprimer les erreurs de schéma non gérées sans lancer d'intentions externes
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. Gérer HTTP / HTTPS et les liens d'application internes
        if (scheme == "http" || scheme == "https") {
            // Vérifier si l'URL correspond au propre domaine App Link de l'application hôte
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "Lien d'application interne vérifié. Envoi vers le routeur interne.")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "Lien d'application interne malformé ou non autorisé rejeté : $uri")
                }
                return true // Géré en interne ; annuler le chargement de la webview
            }
            return false // Autoriser WebView à charger le contenu Web standard nativement
        }

        // 2. Valider les schémas personnalisés par rapport aux listes autorisées strictes de schéma, hôte, chemin et requête
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. Gérer les URIs d'intention Chrome avec reconstruction sécurisée
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // Reconstruire une intention ACTION_VIEW propre et dédiée plutôt que d'exécuter l'objet analysé brut
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "Intention avec URI de données invalide rejetée : $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "Intention manquant de charge utile URI de données rejetée")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "Intention ciblant un package non vérifié rejetée : $targetPackage")
                    true // Annuler l'intention de package non vérifié
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "Échec de l'analyse de l'URI d'intention : $url", e)
                true // Supprimer les erreurs de schéma non gérées
            }
        }

        // Rejeter les schémas inconnus pour éviter les erreurs net::ERR_UNKNOWN_URL_SCHEME
        Log.w("WebViewClient", "Navigation sur schéma non vérifié bloquée : $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "Aucune activité trouvée pour gérer l'intention : ${intent.data}", e)
            true // Empêcher le plantage de la webview
        }
    }
}
// iOS : Implémentation de WKNavigationDelegate pour les Universal Links et l'interception de schéma personnalisé
// Intercepte les actions de navigation à l'intérieur de WKWebView et impose des frontières de sécurité pour le domaine, le chemin et la requête
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // Validation à fermeture par échec : rejeter l'URL si des clés de requête inconnues existent
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // Valider les clés et valeurs des paramètres de requête avec une posture de fermeture par échec
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. Gérer le domaine associé de l'application hôte (propre Universal Link)
        // Note de la documentation Apple : Ouvrir le propre Universal Link d'une application via UIApplication.open()
        // ne routera pas vers l'application. Il doit être validé et envoyé directement au routeur interne.
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] Domaine associé à l'hôte détecté : %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] Route interne non autorisée ou malformée supprimée : %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. Gérer les schémas personnalisés avec liste autorisée stricte et validation de route
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] Échec du lancement du schéma personnalisé autorisé : %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] Schéma ou route non autorisé supprimé : %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. Navigation Web standard autorisée
        decisionHandler(.allow)
    }
}
Surmonter les bacs à sable des WebView et des navigateurs intégrés
Le défi du navigateur intégré : Naviguer dans les WebView restrictives des applications sociales
Une proportion substantielle du trafic Web mobile provient de liens partagés dans les plateformes de médias sociaux et les applications de messagerie (telles que WeChat, Line, Instagram et Facebook Messenger). Lorsqu'un utilisateur clique sur un lien dans ces applications, la plateforme affiche la page de destination dans un navigateur intégré (WebView) plutôt que d'ouvrir le navigateur par défaut du système (Safari ou Chrome).
Parce que les navigateurs intégrés sociaux imposent des bacs à sable spécifiques au fournisseur, leurs capacités varient considérablement :
- Certains environnements interceptent et suppriment complètement les schémas URI personnalisés (
myapp://). - Les transferts via Universal Link peuvent être restreints, gardant les utilisateurs piégés dans la webview de l'application sociale.
- Les téléchargements directs de fichiers APK ou les redirections vers des magasins externes peuvent être bloqués en fonction des politiques de la plateforme et des versions de l'application.
Plutôt que de supposer un mécanisme de sortie automatisé universel, les architectures Web vers App détectent ces environnements d'exécution et fournissent des conseils visuels clairs dirigeant les utilisateurs vers l'ouverture du lien dans le navigateur par défaut de leur système (par exemple, via le menu natif « Ouvrir dans Safari » ou « Ouvrir dans Chrome »).
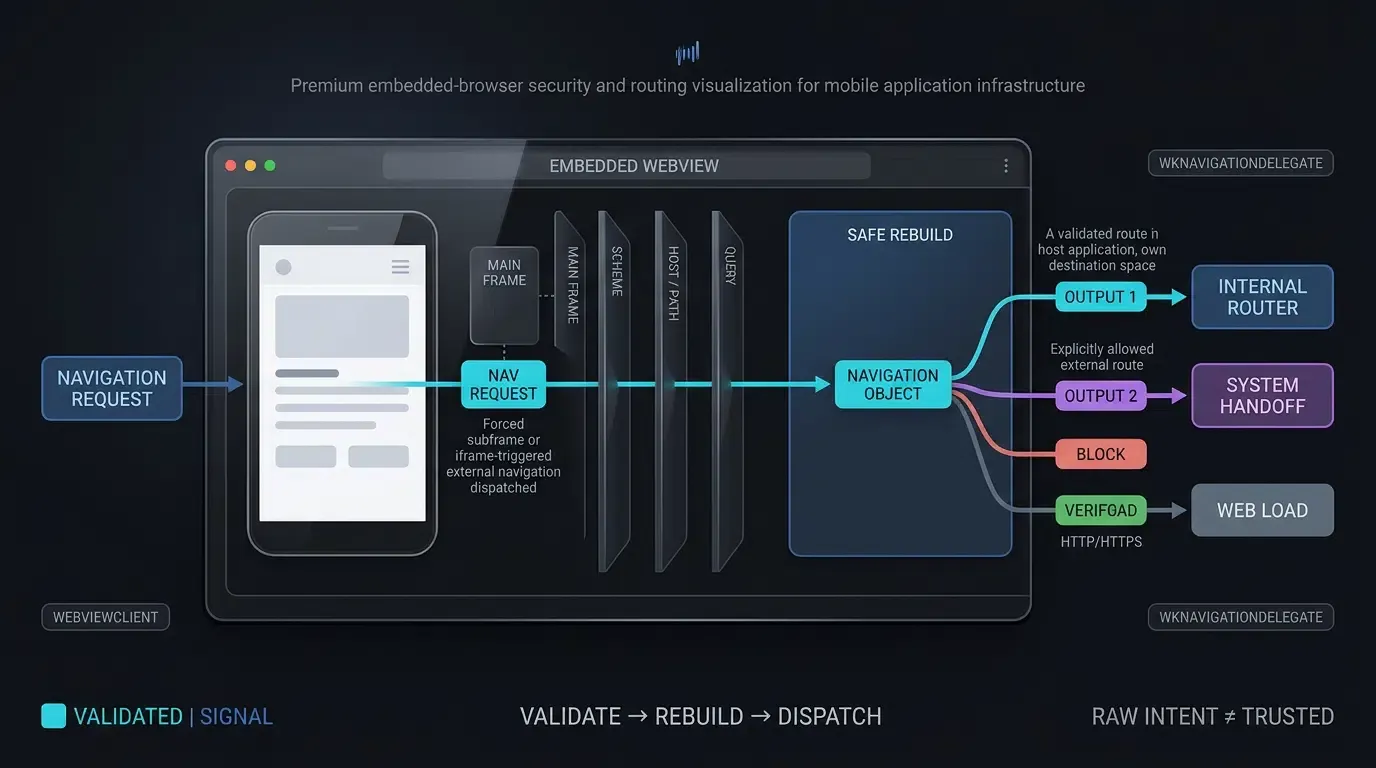
Gestion des WebView Android : Remplacer shouldOverrideUrlLoading avec liste autorisée stricte
Lorsque les applications mobiles hébergent des WebView intégrées au sein de leurs propres interfaces natives, les développeurs doivent configurer l'interception de navigation appropriée. Par défaut, la WebView d'Android ne reconnaît que les protocoles Web standard (http:// et https://). Lorsqu'une page Web au sein de la WebView tente de naviguer vers un schéma URI personnalisé (myapp://) ou une URI d'intention Android (intent://), la WebView génère une erreur de protocole non gérée : net::ERR_UNKNOWN_URL_SCHEME.
Comme indiqué dans la Référence des développeurs Android sur WebViewClient shouldOverrideUrlLoading, les développeurs doivent étendre WebViewClient et remplacer shouldOverrideUrlLoading. Conformément au Guide de test de sécurité des applications mobiles OWASP sur les liens profonds non sécurisés, les développeurs doivent imposer une liste autorisée stricte des schémas, vérifier que les événements de navigation proviennent du cadre principal (request.isForMainFrame) pour éviter les abus d'iframe, et reconstruire des intentions ACTION_VIEW sécurisées plutôt que d'envoyer des objets d'intention bruts non contraints au système d'exploitation.
Gestion des WKWebView iOS : Implémentation de decidePolicyForNavigationAction et frontières de domaine propres
Sur iOS, les applications intégrant des composants WKWebView doivent gérer les politiques de navigation via les Conseils Apple Developer sur WKNavigationDelegate.
Une distinction architecturale critique existe concernant les Universal Links : comme documenté par Apple, si une application appelle UIApplication.shared.open() sur un Universal Link pointant vers son propre domaine associé, iOS n'ouvrira pas le lien dans l'application hôte en tant qu'Universal Link. Par conséquent :
- Domaines associés à l'application hôte : Si l'URL correspond au propre domaine associé de l'application hôte (
app.example.com), l'application doit annuler le chargement de la webview (decisionHandler(.cancel)), valider le chemin de la route et les paramètres par rapport à des listes autorisées strictes, et appeler directement le routeur de navigation interne de l'application. - Schémas externes autorisés : Si l'URL contient un schéma personnalisé autorisé ciblant une application externe, vérifiez le schéma, l'hôte, le chemin et le format de la requête par rapport à une liste autorisée explicite avant de déléguer à
UIApplication.shared.open.
Distinction entre les bannières Smart App d'Apple et les bannières personnalisées Web-vers-App
Dans les scénarios où la redirection pleine page perturberait l'expérience utilisateur (tels que les blogs de contenu, les portails d'actualités ou la documentation technique), les équipes de croissance déploient des bannières promotionnelles. Les équipes d'ingénierie doivent distinguer deux architectures de bannières distinctes :
- Bannières Smart App d'Apple : Une fonctionnalité native de Safari déclarée via
<meta name="apple-itunes-app" content="app-id=monAppID">. Cette bannière est rendue nativement par Safari sur les appareils iOS sans exécution JavaScript, mais ne s'affiche pas sur Android ou les navigateurs tiers. - Bannières CTA Web-vers-App personnalisées : Composants HTML rendus par JavaScript qui peuvent s'afficher sur les principaux navigateurs mobiles, tandis que le comportement d'ouverture de l'application reste dépendant du navigateur et de la plateforme. Ces bannières affichent des icônes d'application, des titres, des notes et des CTA contextuels dynamiques, déclenchant
m.wakeupOrInstall()pour passer les paramètres d'exécution directement dans l'application native. Les développeurs peuvent acquérir des bibliothèques clientes directement depuis le centre de téléchargement SDK OpoInstall.
Matrice de compatibilité de la redirection Web vers App multi-navigateur
Évaluation des protocoles de redirection sur les environnements de navigateurs mobiles
Étant donné que les fournisseurs de navigateurs mettent continuellement à jour leurs politiques de sécurité de navigation, les équipes d'ingénierie doivent évaluer les protocoles de redirection par rapport à des environnements d'exécution de navigateurs spécifiques pour maintenir des entonnoirs d'utilisateurs fiables.
Capacités techniques et limitations comportementales de l'environnement de navigateur
Le tableau ci-dessous résume la compatibilité technique multi-navigateur, les contraintes de geste de l'utilisateur et les mécanismes de repli :
| Navigateur / Environnement | Protocole primaire pris en charge | Contraintes d'activation de l'utilisateur | Comportement de réveil de l'application | Mécanisme de repli non installé |
|---|---|---|---|---|
| iOS Safari | Universal Links | Geste utilisateur requis pour les schémas personnalisés ; modèle multi-sous-domaine recommandé pour les Universal Links | Lance l'application directement si éligible et vérifiée | Charge l'URL Web dans le navigateur |
| Android Chrome | Android App Links / Intent URIs | Geste utilisateur direct requis pour intent:// et les schémas personnalisés |
Contourne la boîte de dialogue de choix si l'hôte est vérifié | Navigue vers S.browser_fallback_url ou Play Store |
| Android Firefox | Liens HTTPS / routage d'application pris en charge par l'OS si éligible | Dépendant de la version du navigateur ; valider par rapport au comportement actuel de Firefox Android | Peut varier selon la version de Firefox et l'état du gestionnaire de liens Android | Suit le lien Web standard |
| WebViews sociales intégrées | Varie selon l'application et la version | Sujet aux bacs à sable des conteneurs sociaux et à l'interception de clic | Fréquemment intercepté ou restreint | Guider l'utilisateur vers le navigateur par défaut du système (Safari / Chrome) |
| WebView Android intégrée | Intercepté via shouldOverrideUrlLoading |
L'implémentation de l'application hôte contrôle les règles d'activation | Nécessite un remplacement explicite de WebViewClient |
Lance net::ERR_UNKNOWN_URL_SCHEME sauf si remplacé |
Foire aux questions (FAQ)
Comment la redirection du Web vers l'application gère-t-elle les utilisateurs qui n'ont pas l'application installée ?
Pourquoi les redirections programmatiques échouent-elles sans événement de clic de l'utilisateur ?
Comment puis-je empêcher les erreurs net::ERR_UNKNOWN_URL_SCHEME dans les WebView Android ?
Résumé et Cadre de décision
L'automatisation de la redirection du Web vers l'application nécessite de combler le fossé entre les bacs à sable des navigateurs Web et les systèmes d'exploitation mobiles natifs. S'appuyer sur des liens statiques de base ou des schémas personnalisés non vérifiés introduit de la friction, déclenche des avertissements du navigateur et augmente le taux d'abandon tout au long du parcours utilisateur.
Le déploiement d'une canalisation de redirection à plusieurs niveaux — combinant des Universal Links vérifiés, des App Links, du JavaScript déclenché par le geste de l'utilisateur et des replis gracieux vers le magasin — aide à réduire les échecs de routage au niveau du navigateur et favorise des transitions plus fluides vers les applications natives. En associant les SDK Web côté client à des délégués WebView résilients et sécurisés par liste autorisée, les équipes d'ingénierie réduisent la friction de conversion et soutiennent les objectifs d'engagement du cycle de vie des utilisateurs.
Pour apprendre comment mettre en œuvre des flux de redirection robustes du Web vers l'application, consultez la documentation d'intégration du SDK Web, téléchargez les bibliothèques clientes depuis le centre de téléchargement SDK OpoInstall, explorez la référence d'implémentation de l'attribution mobile, ou enregistrez votre application sur la console développeur OpoInstall.
Matériaux connexes
-
Concepts : Redirection du Web vers l'application, Universal Links, Android App Links, Schéma d'URL personnalisé, Bannière Smart App Apple
-
Technologies : API W3C Page Visibility, Android WebViewClient, iOS WKNavigationDelegate, URIs d'intention
-
Normes : IETF RFC 3986 Identifiant de ressource uniforme, Spécification des domaines associés Apple, Protocole Android Digital Asset Links, Guide de test de sécurité des applications mobiles OWASP (MASTG)
-
APIs : SDK JS Web OpoInstall API
wakeupOrInstall, AndroidshouldOverrideUrlLoading, iOSdecidePolicyForNavigationAction -
Documentation et références officielles :
Share this article



