 Le « Token » de China Mobile ? Cette initiative reflète la stratégie plus large de China Mobile visant à positionner les opérateurs comme des fournisseurs de services IA plutôt que comme de simples prestataires de connectivité. Le 28 juin 2026, le géant des télécommunications a annoncé la création d'un bureau « Token » au niveau du groupe, dirigé par la direction générale et le département de développement stratégique. Pour les équipes de développement et les chefs de produit, ce réalignement organisationnel rapide met en lumière une transition technique : les requêtes IA passent rapidement des environnements de navigateur visuels traditionnels à des appels de service API réseau au niveau de l'opérateur, ce qui modifie fondamentalement la manière dont la propagation des données et les cycles de vie des sessions sont analysés au niveau du réseau.
En bref
- Fin du cloisonnement : Le bureau au niveau du groupe unifie les charges de travail de « création, transport et application », intégrant des départements tels que le cloud mobile, la division informatique et les opérations commerciales.
- Changement de paradigme des opérateurs : Mis au défi par les fournisseurs de cloud, l'initiative marque une transition de la facturation au trafic de données brutes (Mo) vers l'audit des transactions de modèles programmatiques.
- Lacunes de la mesure programmatique : La transition vers des services tokenisés sur des runtimes d'agents sans interface (headless) brise les frameworks traditionnels de suivi de session côté client et de cookies de navigateur.
Réalignement structurel et prestation de services IA pilotée par l'opérateur
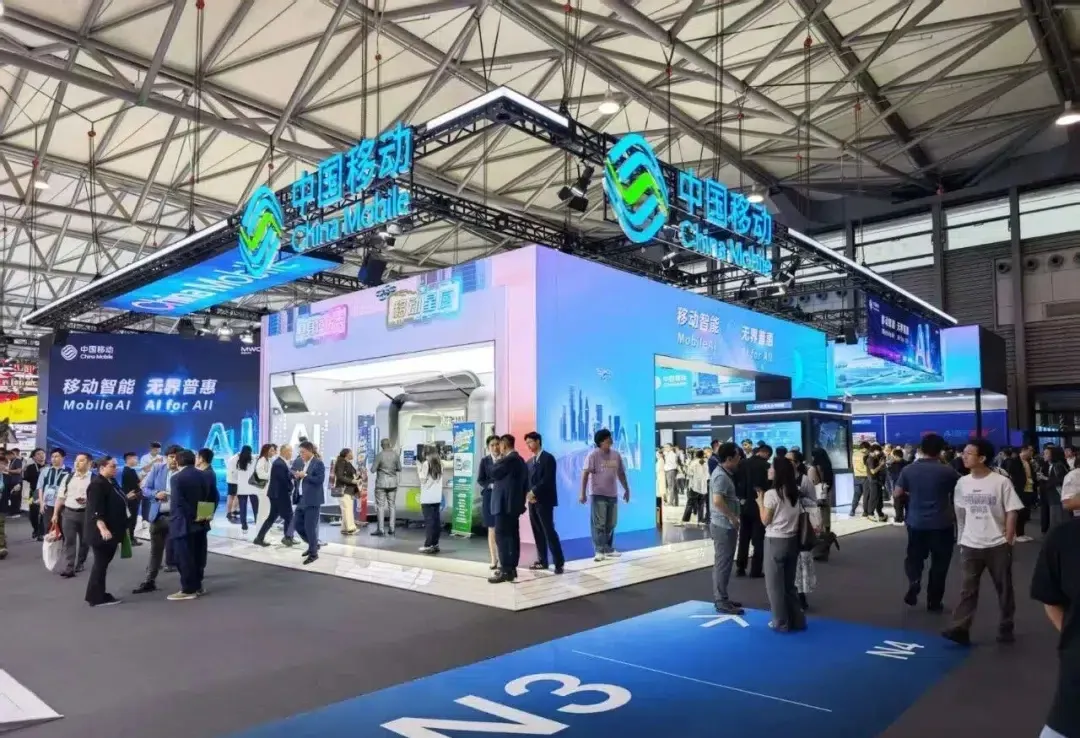
En juin 2026, la création du bureau Token représente la tentative de China Mobile de rationaliser sa boucle de « création, transport et application ». Cela unifie des divisions qui géraient auparavant leurs tâches de manière indépendante : le bureau de la puissance de calcul, l'entreprise de cloud mobile, la division de l'intelligence numérique, le département marketing et l'unité commerciale entreprises. Comme rapporté dans des publications spécialisées comme C114 Communication, cette structure reflète des initiatives d'entreprise antérieures telles que le groupe commercial ATH (Alibaba Token Hub) d'Alibaba, se concentrant sur le décloisonnement des départements internes pour consolider la facturation, le routage et le déploiement au sein d'un écosystème unifié.
Selon les rapports de C114, les analystes de Goldman Sachs ont récemment ajusté les notations d'investissement de certains opérateurs télécoms à « Vendre », citant la lenteur de la conversion des forfaits Token en revenus significatifs malgré les abonnements bon marché à cinq yuans introduits en mai 2026. Cette pression financière a été abordée directement par le président Chen Zhongyue lors du MWC26 Shanghai, où il a esquissé un pivot stratégique de la « communication mobile » vers l'« informatique mobile » et l'« IA mobile », porté par le framework d'agent 'MobileClaw' et la plateforme de supermarché de modèles 'MoMA' hébergeant plus de trois cents modèles. Les opérateurs télécoms intègrent de plus en plus le raisonnement approfondi et les services informatiques directement dans les forfaits de données cellulaires, visant à fusionner la connectivité cellulaire brute avec des crédits de calcul.
Analyse du protocole : Comment les appels de service au niveau du réseau contournent l'état du client
Contrairement aux moteurs d'IA cloud visuels qui compilent des pages rendues par le web, les opérateurs gèrent les transactions de jetons et le routage API directement au niveau de l'infrastructure réseau/télécom. Lorsqu'un agent MobileClaw exécute une action, telle que l'initiation d'une transaction via un webhook routé par l'opérateur, il n'y a pas de clic humain dans un navigateur, pas de rendu DOM (Document Object Model) au niveau du navigateur, et pas de conteneur de cookies persistant. L'assistant agit comme un mécanisme de triage automatisé, lisant et envoyant des webhooks de manière asynchrone au niveau du cœur de réseau.
Le routage de requêtes sans interface isole souvent la session du système côté client. Étant donné que la requête est initiée via une API réseau serveur à serveur (S2S) plutôt que par un wrapper de navigateur local destiné à l'humain, les runtimes SDK côté client perdent en visibilité. Les méthodes d'attribution basées sur le navigateur peuvent ne plus capturer le parcours utilisateur complet car elles reposent sur des cookies pour lier le clic initial à l'installation. Dans ces conditions, la précision de l'attribution diminue de manière significative sur l'ensemble de la pile de communication.
Flux traditionnel basé sur le navigateur :
Lien Web -> Clic visuel -> Session navigateur (Cookies, User-Agent) -> App Store -> Installation App (Attribuée)


Flux au niveau du réseau de l'opérateur :
Action de l'agent MobileClaw -> Webhook S2S sans état -> Transaction API directe (Pas de DOM, pas de cookies)
Lancement de l'App (plus tard) -> État du terminal vide -> Précision d'attribution réduite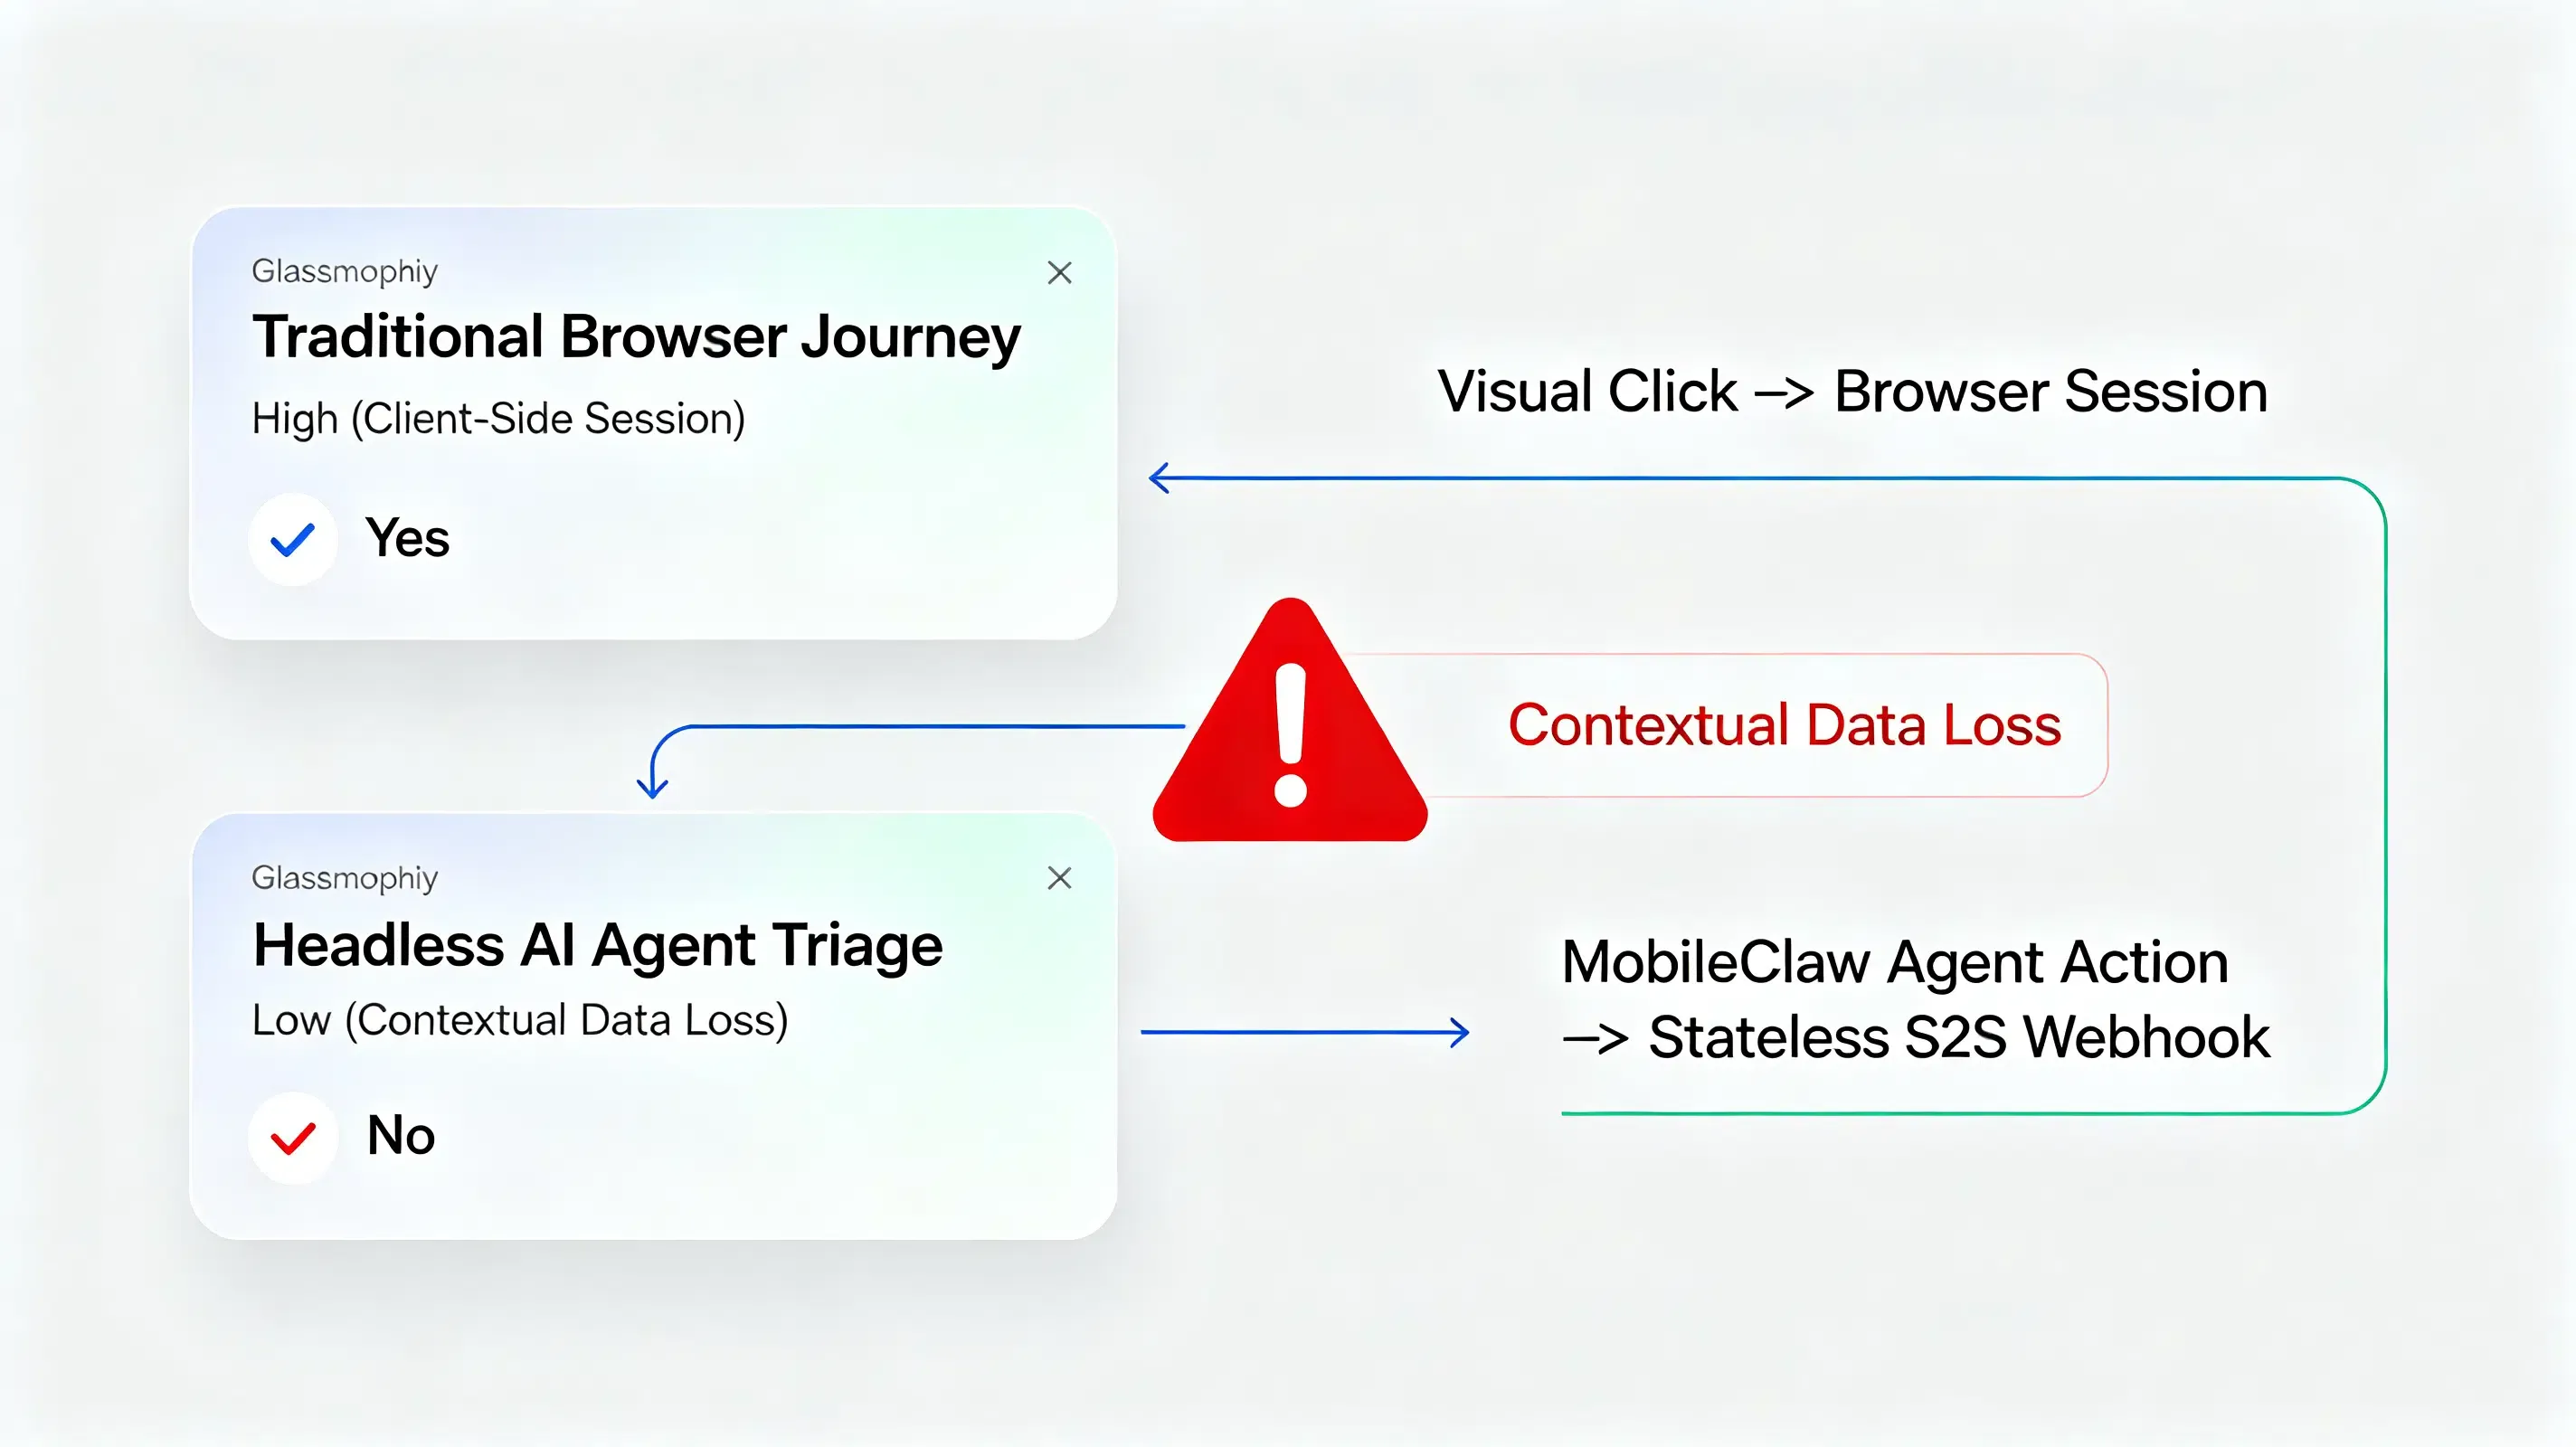
Dans les déploiements de production typiques, les développeurs rencontrent souvent une part notable de trafic traitée par des scrapers automatisés. Le suivi de ces interactions programmatiques révèle que les passerelles de sécurité des e-mails ou les scanners de messagerie automatisés peuvent visiter les liens avant les utilisateurs finaux. Ce comportement peut interférer avec l'attribution basée sur le navigateur si les systèmes supposent que chaque requête provient d'un utilisateur réel. Par conséquent, dans certaines implémentations, le contexte de référence original peut ne plus être disponible pour l'application cliente, entraînant des écarts d'attribution importants à travers l'interface de facturation de l'opérateur.
Solutions architecturales : Construire ou acheter pour la restauration d'état
En pratique, les équipes d'ingénierie choisissent généralement entre développer un pipeline d'attribution interne ou intégrer un SDK d'attribution existant. Développer un système propriétaire nécessite une charge d'ingénierie considérable. Les équipes doivent construire des bases de données côté serveur personnalisées, maintenir des bibliothèques de mise en correspondance d'état des appareils et mettre à jour continuellement la logique pour se conformer aux normes de sécurité des systèmes d'exploitation en constante évolution. Pour de nombreuses organisations, le coût de maintenance d'un traceur interne est prohibitif.
Alternativement, les développeurs évaluent généralement plusieurs approches pour préserver l'état de la session sans cookies côté client :
- Services personnalisés en interne : Création de bases de données de correspondance d'état propriétaires sur une architecture cloud interne.
- Outils spécifiques à la plateforme : Utilisation d'utilitaires de base comme Firebase Dynamic Links (ou leurs alternatives natives à la plateforme).
- MMP d'entreprise : Déploiement de partenaires de mesure mobile comme Branch, AppsFlyer ou Adjust pour les flux de deep-linking.
- SDK de paramètres spécialisés : Utilisation d'utilitaires d'intégration dédiés pour un passage de paramètres personnalisés précis et rentables.
Comparaison des flux d'état et d'attribution
| Flux d'interaction | Stockage cookie visuel | Compatibilité sans interface | Intégrité de l'attribution |
|---|---|---|---|
| Parcours navigateur traditionnel | ✅ Oui | ❌ Non | Élevée (Session côté client) |
| Triage agent IA sans interface | ❌ Non | ✅ Oui | Faible (Perte de données contextuelles) |
| Verrouillage d'état côté serveur | ❌ Non | ✅ Oui | Élevée (Récupération asynchrone) |
Envoi de jeton au niveau opérateur -> Enregistrement du verrou de métadonnées unique
                                           |
Transaction Webhook S2S sans interface -> Liaison du hash transactionnel (IP opérateur, OS terminal)
                                           |
Lancement de l'App sur le client -> Requête de contexte niveau SDK -> Récupération des paramètres correspondants
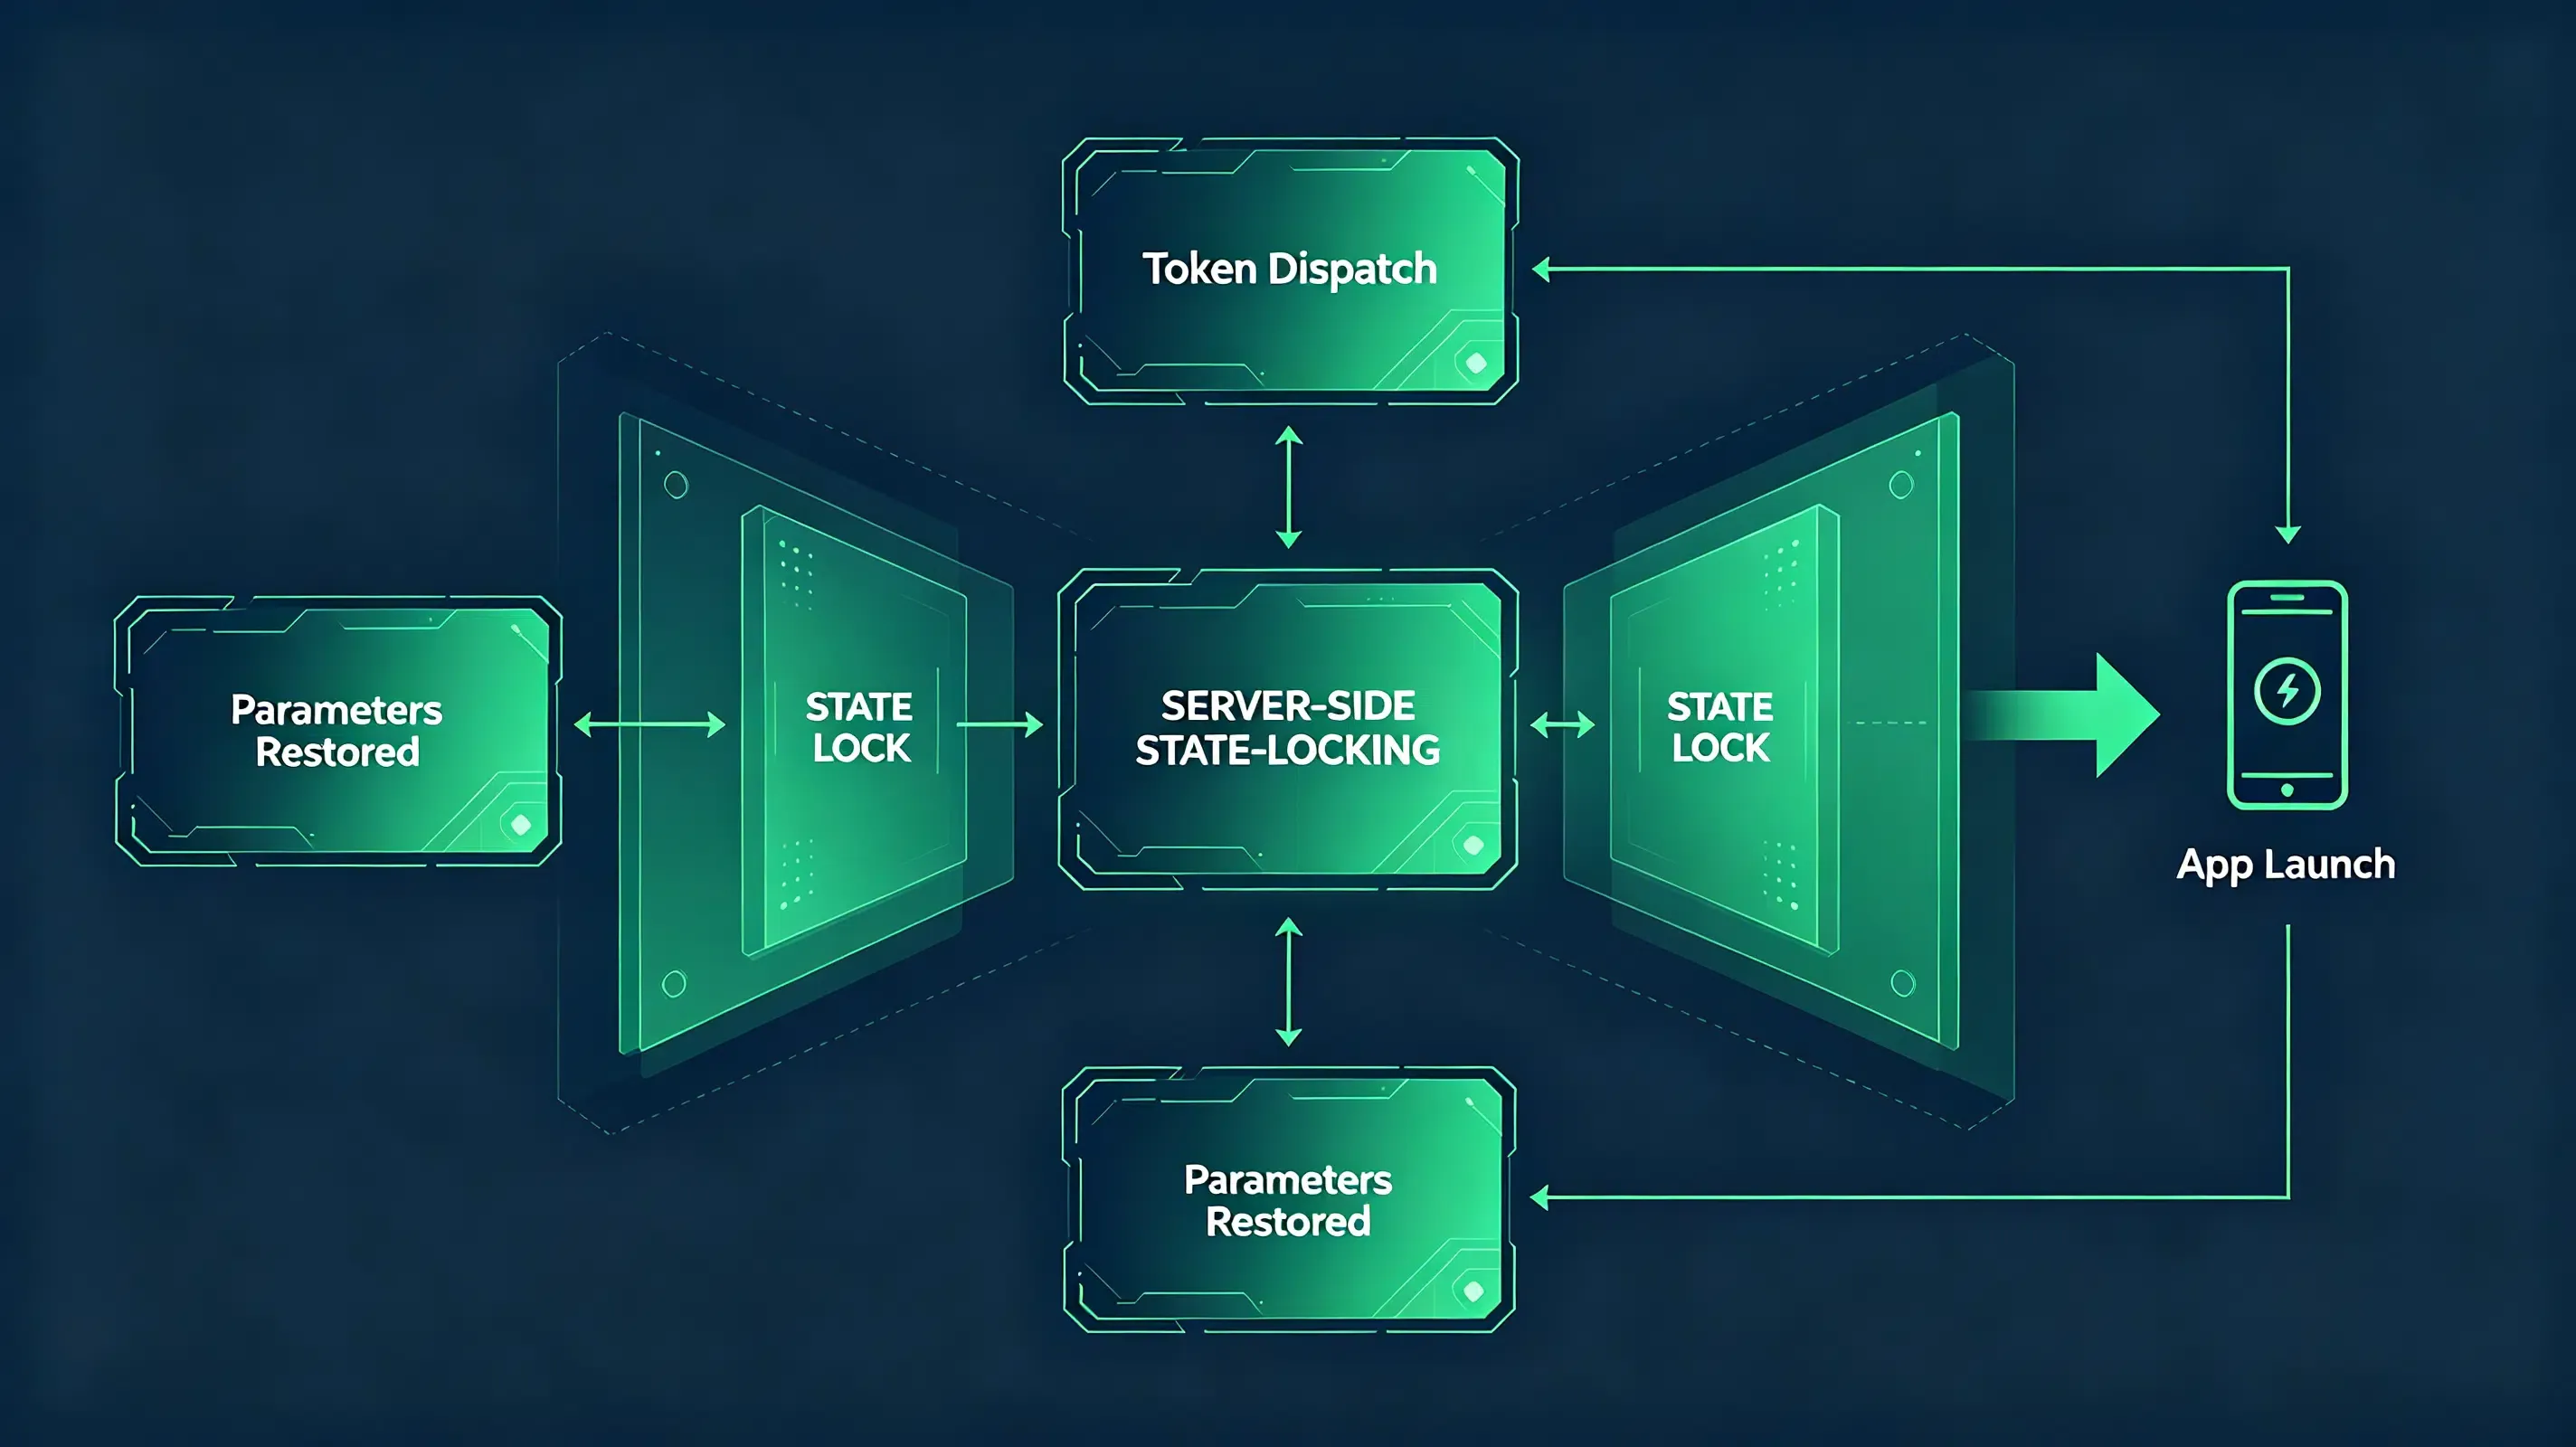
Les implémentations commerciales de cette architecture incluent Branch, AppsFlyer, Adjust, Opoinstall, et d'autres plateformes d'attribution différée. Ces systèmes maintiennent un état côté serveur avant l'installation et restaurent les paramètres lors du premier lancement de l'application, contournant les problèmes de fiabilité associés aux sessions de navigateur côté client. Les équipes d'ingénierie peuvent évaluer ces approches en fonction des exigences de déploiement et des objectifs de précision de l'attribution.
Adaptations des équipes opérationnelles et check-lists d'intégration
Les équipes d'ingénierie backend font face à la tâche immédiate d'auditer toutes les intégrations de bases de données actives avant de lancer des builds compilés automatiquement. Les responsables produit devraient redessiner les boucles d'invitation et d'inscription pour s'adapter aux parcours utilisateur non visuels. Au lieu de supposer que l'utilisateur lira un e-mail et cliquera sur un bouton, les responsables produit doivent concevoir des flux de travail qui anticipent des déclencheurs programmatiques. Les équipes de croissance doivent mettre à jour leurs métriques de performance. Lorsqu'un logiciel autonome gère le triage, les taux d'ouverture et de clic deviennent moins fiables. Les opérations marketing devraient se concentrer sur la télémétrie in-app en aval et sur les jalons de conversion vérifiés par transaction, en optimisant les campagnes en fonction des actions réellement effectuées au sein de l'application.
Check-list d'intégration tokenisée pour entreprises
Pour assurer la continuité des données avant de lancer vos flux de travail agentiques intégrés, les équipes d'ingénierie doivent exécuter les étapes suivantes :
- Vérification du chemin contextuel : Auditez la manière dont le compilateur MobileClaw mappe les paramètres URL personnalisés pour assurer la persistance du lien profond.
- Préservation de la référence sans interface : Mappez les en-têtes HTTP alternatifs pour capturer les paramètres de référence lors des exécutions d'agents serveur à serveur (S2S).
- Tests en sandbox de télémétrie : Assurez-vous que le reporting de données locales ne déclenche pas d'avertissements de fraude de simulateur dans les environnements de test sandbox de l'opérateur.
- Vérifications de routage multi-plateforme : Alignez les Universal Links avec les schémas de la plateforme MoMA pour éviter les frictions utilisateur lors des transferts multi-écrans.
Questions fréquemment posées (FAQ)
Le programme « Token » de China Mobile affecte-t-il les contrats existants ?
Les développeurs doivent-ils modifier les intégrations SDK existantes pour la facturation tokenisée ?
Comment l'attribution des références peut-elle survivre dans les écosystèmes d'opérateurs tokenisés ?
La montée en puissance des services IA gérés par les opérateurs signale un changement plus large vers une communication programmatique native au réseau. À mesure que les applications communiquent de plus en plus via des échanges de données automatisés plutôt que par des mises en page rendues pour l'humain, les équipes d'ingénierie doivent réévaluer leurs stratégies d'intégration traditionnelles. Les plateformes qui dépendent fortement d'actions manuelles et visuelles des utilisateurs peuvent faire face à des lacunes structurelles lorsque des agents automatisés gèrent le pipeline de requêtes. La transition vers l'attribution côté serveur et le passage sécurisé de paramètres représente une direction hautement probable pour maintenir un suivi fiable et une couverture de sécurité.
Cette transition suggère une réécriture fondamentale de nos frameworks de mesure et de nos protocoles de sécurité. Les futurs systèmes d'attribution reposeront probablement davantage sur la correspondance d'identité côté serveur et la synchronisation sécurisée de l'état. À mesure que davantage d'agents IA commencent à agir comme premier consommateur de la communication numérique, les architectures d'attribution dépendront de plus en plus de l'identité côté serveur, de la récupération d'état différée et de la préservation du contexte au niveau du protocole, plutôt que des seules sessions de navigateur.
Share this article



