Les déploiements récents à grande échelle dans l’industrie confirment clairement ce changement stratégique. Lors du lancement officiel du produit le 23 juin 2026, Google a notamment présenté des améliorations importantes de l’automatisation des navigateurs mobiles. Ces évolutions ouvrent la voie à une forte progression des transactions web plus fluides. Pour les équipes de développement, l’enjeu immédiat consiste à gérer les transitions cross-platform tout en conservant un niveau élevé de sécurité et de cohérence des données. Surtout, l’arrivée de la mise à jour Chrome 150 Autofills constitue une étape notable dans l’évolution de l’expérience utilisateur mobile.
Chrome 150 préremplit les champs mobiles : comprendre la consolidation de Wallet sur deux plateformes par Google
Lors du déploiement mobile de Chrome 150 le 23 juin 2026, Google a introduit des améliorations majeures de l’automatisation des formulaires. Plus précisément, l’intégration renforcée entre Google Wallet et Chrome Autofills simplifie le stockage des documents sur les appareils mobiles. Le navigateur prend désormais en charge des structures de données complexes comme les permis de conduire, les passeports et les Known Traveler Numbers. Les utilisateurs mobiles n’ont donc plus besoin de copier-coller manuellement des chaînes alphanumériques. Dans le même temps, le système permet une synchronisation bidirectionnelle entre les champs du navigateur et les bases de données du portefeuille numérique. Par exemple, lorsqu’un utilisateur saisit une plaque d’immatriculation dans un formulaire, Chrome propose de la chiffrer et de l’enregistrer directement dans Google Wallet. Les spécifications détaillées sont présentées sur The Keyword.
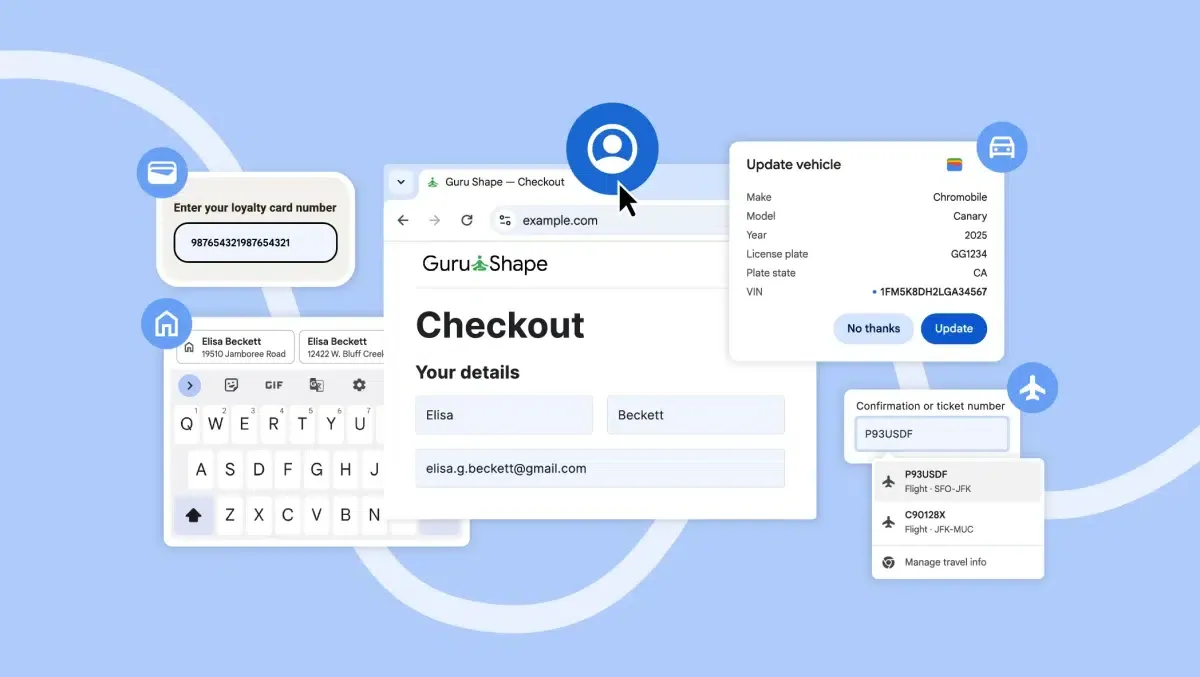
Intégration de Wallet et mécanique mobile de Chrome 150
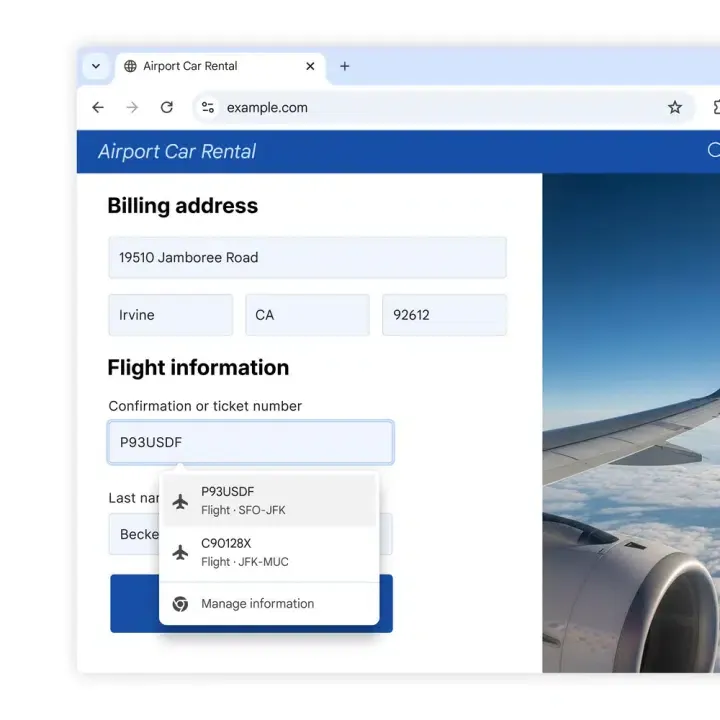
Lorsque Chrome 150 préremplit des champs de formulaire complexes, il récupère directement dans le portefeuille numérique de l’utilisateur les numéros de passeport enregistrés, les Known Traveler Numbers et les détails de vol. Par exemple, un voyageur qui loue une voiture dans un aéroport peut renseigner instantanément ses numéros de confirmation de vol et ses dates de location. Cette expérience est en cours de déploiement mondial sur desktop, Android et iOS. La navigation mobile devient ainsi nettement moins contraignante, en particulier pour les voyageurs fréquents. Les utilisateurs Android bénéficient en parallèle d’une présentation des suggestions de saisie automatique sur deux lignes, au lieu de l’interface traditionnelle sur une ligne. Cette amélioration visuelle permet de parcourir et de sélectionner rapidement le bon profil d’identifiants sur des interfaces mobiles compactes.
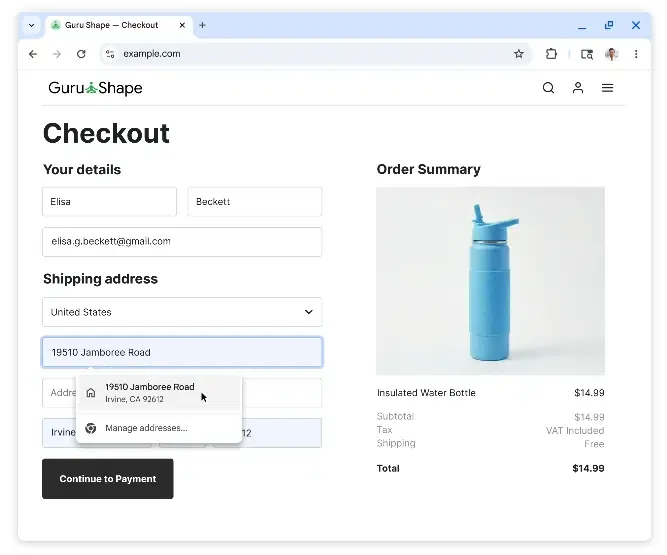
La refonte des paramètres en cinq catégories
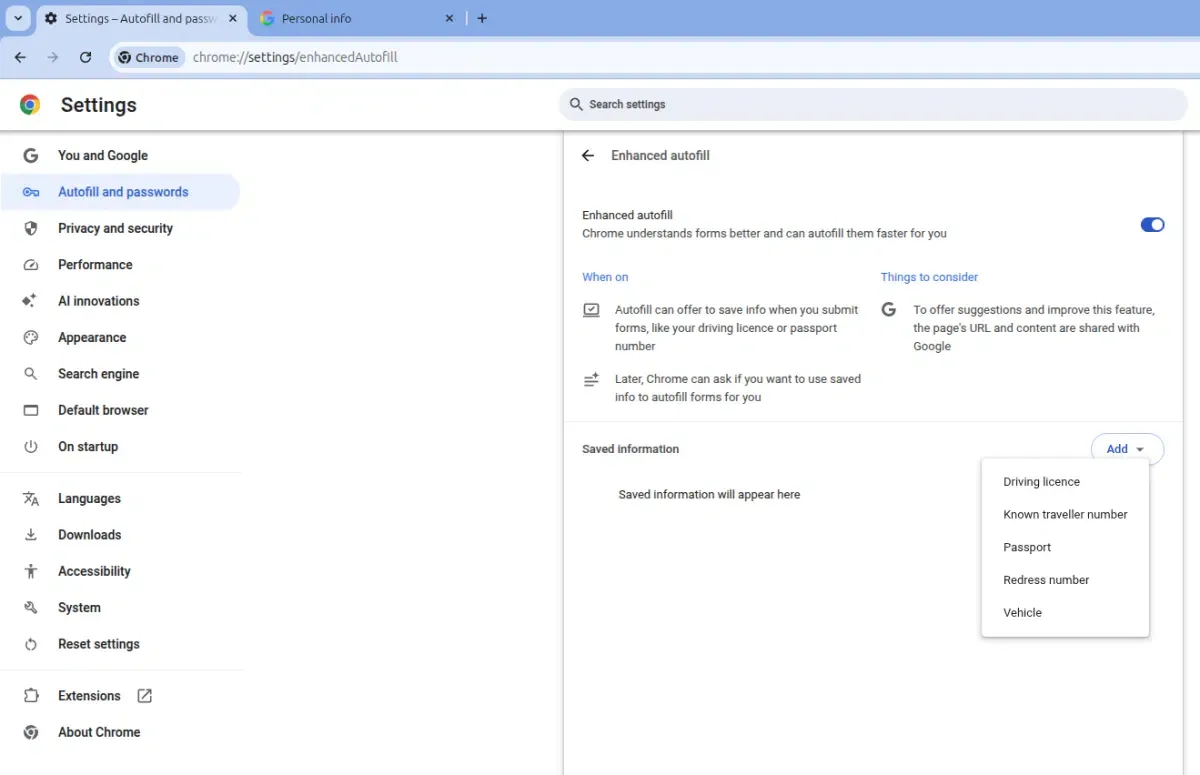
Pour accueillir ces capacités élargies, Google a profondément restructuré la page des préférences de Chrome. L’ancienne section « Mots de passe et saisie automatique » est remplacée dans Chrome 150 pour Android par une interface plus lisible, organisée en cinq catégories. Cette nouvelle interface répartit les informations sensibles dans des groupes bien distincts. Les utilisateurs peuvent ainsi gérer leurs données avec un contrôle beaucoup plus granulaire :
- Google Password Manager : sécurise et gère les mots de passe bruts ainsi que les passkeys cryptographiques.
- Paiements : contrôle les cartes de crédit et de débit, les IBAN et les cartes de fidélité.
- Coordonnées : regroupe les adresses physiques vérifiées du domicile et du lieu de travail.
- Documents d’identité : gère les permis de conduire, les cartes d’identité administratives et les passeports internationaux.
- Voyage : réorganise les itinéraires de vol enregistrés, les known traveler numbers et les informations de véhicule comme les plaques d’immatriculation ou les VIN.
Chiffrement bidirectionnel et garanties de consentement
Comme la gestion de pièces d’identité officielles soulève des questions de sécurité évidentes, Google a intégré des garde-fous stricts au niveau utilisateur dans l’interface principale. Lorsque Chrome 150 préremplit des permis de conduire ou des passeports, toute la synchronisation entre le navigateur et Google Wallet s’effectue via un chiffrement sécurisé de bout en bout. De plus, le navigateur n’enregistre ni ne renseigne jamais vos informations sensibles sans consentement explicite de l’utilisateur. Par exemple, les utilisateurs peuvent gérer leurs préférences de partage à l’aide de l’option « Utiliser le pass privé sur Google », située près du bas de chaque pass Wallet. La désactivation de cette option bloque immédiatement l’accès du navigateur au document concerné. En parallèle, les pages d’assistance de Google indiquent que la consultation d’un site web comportant un formulaire actif peut entraîner le partage de l’URL et du contenu du site avec Google afin d’améliorer la pertinence des suggestions.
Réduire les frictions d’interaction : comment les solutions de formulaires automatisés transforment l’écosystème web-to-app
À mesure que les navigateurs automatisent la saisie utilisateur, les formulaires web contournent les frictions interactives traditionnelles et accélèrent les conversions web-to-app. Plus précisément, lorsque Chrome 150 préremplit les données de voyage et de paiement, les formulaires web réduisent les étapes manuelles habituelles, ce qui accélère les conversions web-to-app. Résoudre l’intention utilisateur de manière fluide lors des passages cross-platform nécessite un routage robuste par universal links.
Renverser la logique de complétion : quand l’exécution par agent dépasse les saisies clavier
Lorsque des milliers d’agents autonomes exécutent des tâches, ils contournent les navigateurs web classiques et les interfaces utilisateur directes. Ainsi, parce que Chrome 150 préremplit les données en arrière-plan, les parcours web standards sont perturbés. Les modèles traditionnels d’analyse des sources de trafic reposent sur les cookies, les référents HTTP et les paramètres UTM. Or, le trafic piloté par agent est exécuté directement via des API, ce qui supprime les paramètres de mesure habituels. Les entreprises constatent alors d’importants écarts de données, ce qui complique l’évaluation du ROI de l’acquisition utilisateur. Cette zone d’ombre empêche les équipes growth d’optimiser correctement leurs campagnes marketing.
Essaims de bots et vecteur de menace lié à la fraude
La disponibilité de jetons peu coûteux et performants introduit également un vecteur de menace de sécurité important. Par exemple, des acteurs malveillants peuvent déployer des essaims de bots automatisés pour simuler des interactions organiques. Ces bots peuvent falsifier des installations d’app, générer du click spam frauduleux et déclencher des événements de conversion invalides. Comme le comportement de l’agent imite des décisions humaines, les seuils de sécurité traditionnels détectent difficilement la fraude. Les développeurs sont donc exposés à des risques de trafic frauduleux, qui peuvent détourner des budgets marketing vers du trafic inexistant. Dans le même temps, les software development kits (SDKs) traditionnels conçus pour des clics manuels peinent à gérer des tâches automatisées. Cette vulnérabilité met en évidence le besoin urgent d’une couche d’intégration plus robuste.
Architectures de référence et repères d’ingénierie : établir des protocoles de routage web-to-app robustes
Pour combler l’écart entre web et app et sécuriser le tunnel de paiement, les architectes logiciels doivent mettre en place des garde-fous d’ingénierie standardisés. Une approche « 80/20 » est nécessaire : 80 % de l’architecture repose sur des principes techniques universels, tandis que 20 % s’appuie sur des standards d’outils éprouvés. L’une des mesures défensives les plus importantes consiste à déployer des filtres d’intention sécurisés et cross-platform. Ainsi, lorsqu’une transaction est finalisée dans le navigateur, le serveur doit initier instantanément une poignée de main sécurisée afin de réveiller l’application native.
Construire des protocoles de routage web-to-app unifiés
Après que Chrome 150 a prérempli les premiers champs du formulaire, le système doit transférer le contexte utilisateur. Cette transition nécessite le déploiement d’une architecture standardisée de universal linking afin d’acheminer l’état de transaction de l’utilisateur depuis le web directement vers l’environnement natif. L’application se lance alors immédiatement, tout en conservant le contexte de paiement de l’utilisateur. En parallèle, le serveur valide le jeton de session afin de vérifier que le transfert n’a pas été intercepté par des scripts malveillants. L’intégration d’un mobile sdk fiable contribue ainsi à maintenir la cohérence des données sur l’ensemble du cycle d’acquisition.
Renforcer les signatures cryptographiques dans les implémentations SDK
La sécurisation des liens de transmission exige aussi l’application de signatures cryptographiques. Chaque URL de transit et chaque callback API doit être signé à l’aide d’un chiffrement par clé privée. Cela permet de s’assurer que la tracking url ne peut pas être manipulée par des scripts proxy intermédiaires. Lorsqu’une application exécute une poignée de main, le serveur vérifie la signature pour en confirmer l’authenticité. Les développeurs peuvent ainsi bloquer plus sereinement les tentatives d’usurpation et préserver l’intégrité de la mesure des conversions. Pour éviter de construire manuellement ces infrastructures complexes, les équipes peuvent déployer un framework de transmission différée des paramètres préconfiguré, utilisable comme implémentation de référence prête à l’emploi.
Aligner les équipes techniques : implémentation de Chrome 150 Autofills sur l’ensemble des nœuds
La mise en œuvre de workflows lorsque Chrome 150 préremplit la documentation technique nécessite une coordination étroite entre les équipes techniques et marketing. L’équipe d’ingénierie doit se concentrer sur la standardisation des identifiants uniques et la compatibilité SDK. Les développeurs doivent également concevoir une politique robuste de bundle id pour gérer plusieurs déploiements multi-tenant. Cela évite les collisions d’identifiants lorsque l’app se lance depuis différents stores régionaux. De leur côté, les architectes techniques doivent mettre en place une vérification sécurisée des signatures afin d’empêcher l’usurpation de l’ios sdk et de l’android sdk. Par exemple, l’ios sdk doit s’appuyer sur des universal links sécurisés, tandis que l’android sdk doit utiliser des verified app links. Ces protocoles de deep linking assurent une transition à la fois sécurisée et immédiate dans un parcours web-to-app. Les équipes peuvent ainsi empêcher des scripts malveillants de détourner le deep link generator.
Points techniques à considérer pour les développeurs et architectes
Les développeurs doivent mettre en œuvre des identifiants multi-plateformes unifiés sur l’android sdk et l’ios sdk. Le maintien de la cohérence du bundle id est essentiel pour le routage cross-store. Ainsi, lorsque l’app se lance via un custom url scheme ou des universal links, le contexte est restauré immédiatement. En parallèle, la vérification de signature doit s’exécuter au niveau de la passerelle afin d’empêcher l’injection de scripts malveillants. L’équipe d’ingénierie peut ainsi fournir des données brutes de qualité aux systèmes aval grâce à une architecture standardisée de universal linking.
Stratégies de croissance et acquisition client dans un contexte de déflation
Les responsables growth doivent ajuster leurs métriques d’acquisition afin de privilégier l’analyse de cohortes en temps réel. L’utilisation du deferred deep linking permet également de concevoir des parcours d’onboarding personnalisés. Ainsi, lorsqu’un utilisateur parrainé lance l’app, le referral tracking attribue automatiquement la conversion. Les marques peuvent alors calculer précisément le coût d’acquisition client (cac) et le retour sur investissement marketing. Cette attribution plus précise aide à filtrer le trafic automatisé invalide. En outre, cet alignement collaboratif garantit que le modèle soutient à la fois la stabilité technique et une croissance mesurable.
Foire aux questions (FAQ)
Chrome 150 Autofills partage-t-il les données de formulaire avec les serveurs de Google ?
Pourquoi le fait que Chrome 150 préremplisse les identifiants impacte-t-il l’attribution des campagnes mobiles ?
Comment les développeurs peuvent-ils sécuriser les handshakes après que Chrome 150 a prérempli des formulaires natifs ?
Prévisions macro-technologiques : Privacy Sandboxes et avenir des parcours web-to-app découplés
Ce lancement illustre une évolution plus large du paysage technologique mondial. Les frontières traditionnelles entre systèmes d’exploitation et distribution d’applications commencent notamment à s’estomper. À mesure que les agents intelligents et les moteurs de navigateur prennent en charge les tâches d’exécution, l’interface principale des utilisateurs évoluera vers des formats fortement automatisés, vocaux ou conversationnels. Les app stores traditionnels verront donc leur rôle dans la découvrabilité évoluer. En parallèle, le secteur devrait voir progresser rapidement des micro-applications générées dynamiquement, conçues pour une tâche unique et immédiate. La demande de distribution instantanée et à très faible friction devrait alors augmenter fortement. Les développeurs qui n’adaptent pas leurs couches d’attribution et de sécurité à ce nouveau modèle agentique risquent de perdre en visibilité sur leurs véritables sources de trafic.
Par ailleurs, la consolidation de l’intelligence des modèles autour de quelques acteurs mondiaux renforcera les exigences de conformité. Les cadres de confidentialité des données comme SKAdNetwork et Google Privacy Sandbox continueront notamment de restreindre l’accès aux données. Les développeurs devront donc privilégier la collecte déterministe de données first-party plutôt que les approches probabilistes. En parallèle, l’intégration de standards sécurisés d’attribution multi-touch deviendra un socle pour toute architecture technique. Dans ce contexte, l’ère où Chrome 150 préremplit des identifiants très sensibles marque un nouveau modèle et annonce le début d’une nouvelle période technique. Les organisations doivent dès aujourd’hui reconstruire leurs data pipelines pour rester compétitives dans cet avenir décentralisé.
Share this article



