Comment créer un code QR pour le téléchargement d'applications avec des paramètres ? Vous pouvez créer un code QR d'application intégrant des paramètres en ajoutant des valeurs de chaîne de requête URL (telles que ?clerk_id=1024) à votre lien H5 hébergé par OpoInstall, puis en encodant l'URL de la page de destination paramétrée dans un code QR.
Les codes QR d'applications paramétrés sont des codes-barres 2D dynamiques générés à partir d'URL web hébergées contenant des chaînes de requête URL personnalisées. Lorsqu'ils sont scannés par un appareil mobile, la page de destination cible exécute un SDK Web JS qui capture les paramètres de requête intégrés, permettant aux applications clientes de récupérer la charge utile contextuelle lors du lancement initial, sous réserve des autorisations de la plateforme et des capacités du canal de distribution.
| Terme | Définition | Entité associée | Rôle d'intention de recherche |
|---|---|---|---|
| Créer un code QR pour l'application | Le processus technique de génération de codes-barres de téléchargement dynamiques et intégrant des paramètres. | Installation de paramètres d'application | Informationnel / Technique |
| suivi par code QR | La mesure de l'attribution des téléchargements d'applications provenant de scans de codes QR physiques. | Lien profond différé (Deferred Deep Linking) | Commercial / Informationnel |
| code QR dynamique | Un code QR dont le routage de destination ou les paramètres peuvent être mis à jour dynamiquement via une configuration côté serveur sans modifier la matrice physique imprimée. | SDK Web JS | Technique |
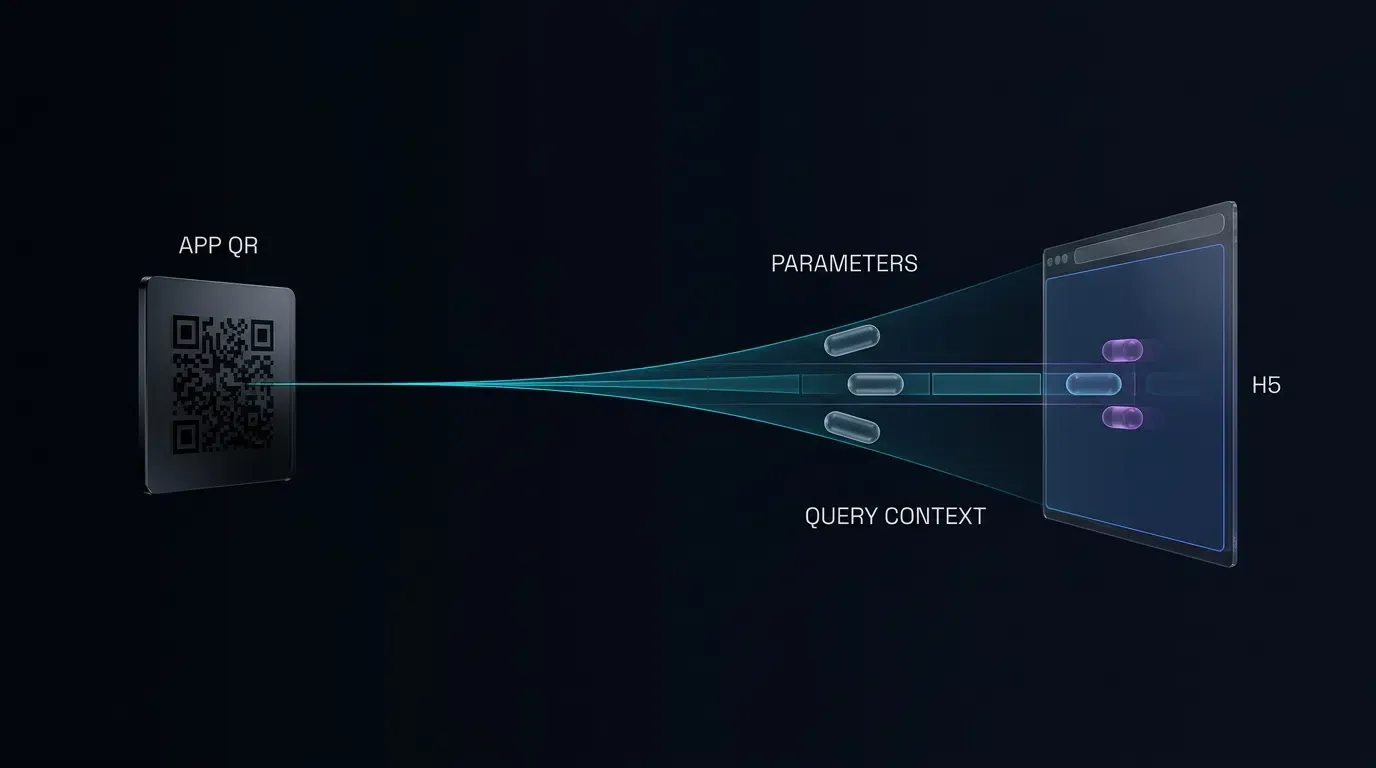
Aperçu de l'architecture : Comment les codes QR paramétrés permettent l'attribution hors ligne
La déconnexion technique dans le matériel physique : Pourquoi les codes QR statiques des app stores échouent à l'attribution O2O
Le matériel marketing physique — tel que les présentoirs de vente au détail, les bannières de salons professionnels, les prospectus imprimés et les mailings directs — a historiquement présenté des contraintes de mesure distinctes pour l'ingénierie de la croissance mobile. Les schémas de déploiement traditionnels reposent sur des codes QR statiques qui encodent une URL directe pointant vers l'Apple App Store ou Google Play Store. Bien qu'elle soit capable de diriger un utilisateur vers une fiche de magasin, cette architecture rompt le pipeline de données d'attribution.
La limitation technique d'un code QR de magasin statique n'est pas qu'un code-barres 2D ne peut pas coder physiquement des chaînes de requête ; c'est plutôt que les app stores des plateformes fonctionnent comme des environnements d'exécution fermés. Lorsqu'un scanner de caméra de système d'exploitation décode un lien de magasin statique et achemine l'utilisateur vers le client App Store ou Google Play, les paramètres de requête arbitraires ajoutés au lien du magasin (tels que les identifiants de représentants commerciaux ou les codes de support localisés) sont ignorés lors de la négociation du compte du magasin et du processus de téléchargement. Bien que Google Play prenne en charge les paramètres de campagne standard via l'API Play Install Referrer pour certaines URL de magasin, les codes QR statiques pointant directement vers les fiches de magasin ne peuvent pas préserver dynamiquement des charges utiles JSON personnalisées à paramètres multiples sur les installations iOS et Android sans une couche de routage et d'attribution active. Sans mécanisme d'attribution pris en charge, les rapports granulaires sur les sources hors ligne peuvent ne pas être disponibles. Par conséquent, les pipelines d'analyse peuvent observer uniquement une augmentation globale des téléchargements organiques non assignés, empêchant les équipes d'ingénierie d'attribuer des installations spécifiques à des emplacements de vente au détail physiques individuels, à du personnel de vente spécifique ou à des campagnes d'impression régionales.
La mécanique des pipelines de scan-vers-installation paramétrés : Des clés de requête URL à la charge utile native
Pour relier le matériel physique et l'attribution de l'exécution mobile, le schéma architectural doit pivoter des liens de magasin directs vers une couche de routage intermédiaire consciente des paramètres. Plutôt que d'encoder un lien de magasin direct, le code QR dynamique encode une URL HTTPS sécurisée pointant vers une page de destination web mobile intermédiaire.
Cette architecture de routage fonctionne via une séquence de négociations d'état distribuées :
[L'utilisateur scanne le code QR du support] ──> Chaîne de requête URL (?clerk_id=1024)
            │
            ▼
[Page de destination de téléchargement H5] ─────> Le SDK Web JS valide et prépare les paramètres
            │
            ▼
[App Store / Play Store] ───────> L'utilisateur télécharge et installe l'application native
            │
            ▼
[Premier lancement : Application native] ────> Le SDK mobile (getInstallParam) interroge le contexte
Lorsqu'un appareil décode le code QR, le navigateur du système charge la page de destination et exécute un script côté client. Ce script analyse les paramètres de requête de l'objet d'emplacement de la fenêtre, valide les jetons commerciaux personnalisés par rapport à une liste blanche explicite et prépare les données pour la récupération de l'attribution. Selon l'environnement d'exécution et les autorisations de l'utilisateur, les données sont enregistrées auprès d'un service d'attribution et temporairement mises en cache dans des tampons locaux conformes.
Préservation du contexte lors des redirections vers l'App Store sans codes promotionnels manuels
Historiquement, les applications mobiles ont tenté de combler cette lacune d'attribution en obligeant les utilisateurs à saisir manuellement des codes promotionnels lors de l'intégration. Ce modèle introduit une friction substantielle dans l'entonnoir d'activation des utilisateurs, entraînant souvent un abandon pendant la phase initiale de création de compte.
En revanche, la transmission programmatique de paramètres utilise des mécanismes de liens profonds différés. L'expérience utilisateur reste axée sur l'installation : le scan du support physique ouvre la page de destination, un clic sur le bouton de téléchargement initie l'installation officielle depuis l'app store, et l'ouverture de l'application installée déclenche une requête automatisée de résolution de paramètres. Le SDK mobile natif interroge le backend d'attribution et les tampons d'exécution locaux autorisés lors de son cycle de vie d'initialisation, récupérant les paramètres présents sur le code QR physique sans exiger de saisie de texte manuelle de la part de l'utilisateur, à condition que les conditions du système d'exploitation et la connectivité réseau le permettent.
Voir aussi : Installation de paramètres d'application ──> Lien profond différé (Deferred Deep Linking)
Étape 1 : Formatage des chaînes de requête URL pour le passage dynamique de paramètres
Structuration des paires de requêtes clé-valeur dans les URL des pages de destination
La transmission des paramètres commence au niveau de la couche de construction des URL. L'URL d'une page de destination intermédiaire se compose du protocole de base, du domaine, du chemin et d'un composant de requête séparé par un délimiteur de point d'interrogation, structuré conformément à la syntaxe générique URI définie dans la spécification IETF RFC 3986.
Lors de la préparation d'une URL pour l'encodage de code QR, les développeurs définissent des paires clé-valeur distinctes séparées par le caractère esperluette. Considérez un déploiement de vente au détail multi-magasin où une application doit suivre à la fois les emplacements de magasins physiques et les parrainages individuels du personnel :
https://promo.example.com/download.html?channelCode=store_downtown&clerk_id=emp_8492&coupon=SUMMER20
Dans cette structure :
- Le paramètre channelCode fonctionne comme la clé de routage et d'analyse macro-niveau reconnue par la plateforme d'attribution.
- Le paramètre clerk_id représente un identifiant commercial personnalisé au niveau de l'application utilisé en interne par le backend de l'application pour l'attribution des commissions du personnel.
- Le paramètre coupon sert de jeton dynamique opérationnel transmis à l'application cliente pour déclencher un état de remise en attente lors de l'enregistrement du compte.
Bonnes pratiques d'encodage URL : Gestion des caractères spéciaux avec encodeURIComponent
Les paramètres de requête contiennent fréquemment des caractères situés en dehors de l'ensemble alphanumérique standard US-ASCII, tels que des espaces, de la ponctuation, des barres obliques ou des chaînes de langues localisées. Les caractères spéciaux non encodés peuvent corrompre la logique d'analyse des URL des navigateurs mobiles ou amener les moteurs de scan de codes QR à tronquer la chaîne encodée.
Toutes les valeurs de paramètres ajoutées à la chaîne de requête doivent subir un encodage en pourcentage à l'aide de fonctions JavaScript standard ou d'encodeurs d'URL côté serveur avant de générer la matrice de code-barres finale :
const baseUrl = "https://promo.example.com/download.html";
const channel = encodeURIComponent("store_12_east");
const clerk = encodeURIComponent("emp_8492");
const targetUrl = `${baseUrl}?channelCode=${channel}&clerk_id=${clerk}`;
Ne pas encoder les caractères tels que # amènera le navigateur à traiter les caractères suivants comme un identifiant de fragment URI côté client plutôt que comme des paramètres de requête, empêchant le serveur et le SDK Web JS de recevoir les clés de fin.
Mappage des identifiants commerciaux personnalisés : Jetons de parrainage, identifiants de magasins et métadonnées de coupons
Pour maintenir une séparation claire entre les métriques d'infrastructure et la logique métier interne, les équipes de développement doivent établir un dictionnaire de noms de paramètres structuré. Bien que la plateforme d'attribution standardise certaines clés primaires (telles que les identifiants de canaux), le pipeline de passage de paramètres prend en charge des charges utiles personnalisées configurables soumises à des limites raisonnables de taille d'URL et de charge utile de serveur.
Les classifications d'identifiants commerciaux standard comprennent :
- Identifiants organisationnels : Numéros de magasins physiques, codes de territoires régionaux et clés de groupes de franchises.
- Jetons du personnel : Identifiants de représentants commerciaux, jetons de parrainage d'affiliés et codes de promoteurs.
- Jetons promotionnels : Identifiants de bons de réduction dynamiques, clés de campagnes événementielles et désignations de niveaux de campagne.
- Cibles de navigation par liens profonds : Routes de modules internes, identifiants de catalogues de produits ou indicateurs de flux d'intégration personnalisés.
Différenciation des identifiants de canaux des charges utiles d'applications personnalisées
Il est essentiel de faire la distinction entre les identifiants de suivi des canaux et les paramètres dynamiques personnalisés au sein de l'architecture du système. Un identifiant de canal (généralement mappé sur channelCode) est une valeur d'index évaluée par la plateforme d'attribution pour regrouper les installations dans des compartiments de rapports distincts au sein de la console de gestion.
Les paramètres personnalisés, en revanche, sont traités par la plateforme d'attribution comme des données contextuelles de passage. Le système d'attribution ingère, stocke et livre ces clés personnalisées directement au SDK client natif lors de l'installation sans modifier leur structure sous-jacente. Par conséquent, les opérations marketing peuvent déployer des milliers de codes QR distincts au niveau du personnel partageant un seul code de canal parent tout en transmettant des identifiants secondaires uniques dans la charge utile dynamique.
Étape 2 : Configuration du SDK Web JS pour capturer les charges utiles de chaînes de requête
Intégration du SDK Web JS sur votre page de destination de téléchargement personnalisée
La page de destination web sert de pont critique dans le pipeline de passage de paramètres. Lorsqu'un utilisateur scanne le code QR, la page de destination doit initialiser le SDK JavaScript côté client pour capturer le contexte de requête entrant avant de rediriger l'utilisateur vers la boutique d'applications native.
OpoInstall, une plateforme d'attribution mobile et de liens profonds, fournit un SDK Web JS officiel (opoinstall.js) conçu pour gérer la détection d'environnements multi-navigateurs, l'analyse des paramètres et la mise en cache des liens profonds différés. Les développeurs incluent ce script sur leur page de destination hébergée et initialisent l'instance cliente principale avec leur configuration spécifique à l'application.
Pour des instructions d'intégration complètes et des références d'API, les ingénieurs peuvent consulter la documentation développeur d'OpoInstall.
Automatisation de l'extraction des paramètres à partir des chaînes de requête de l'emplacement de la fenêtre
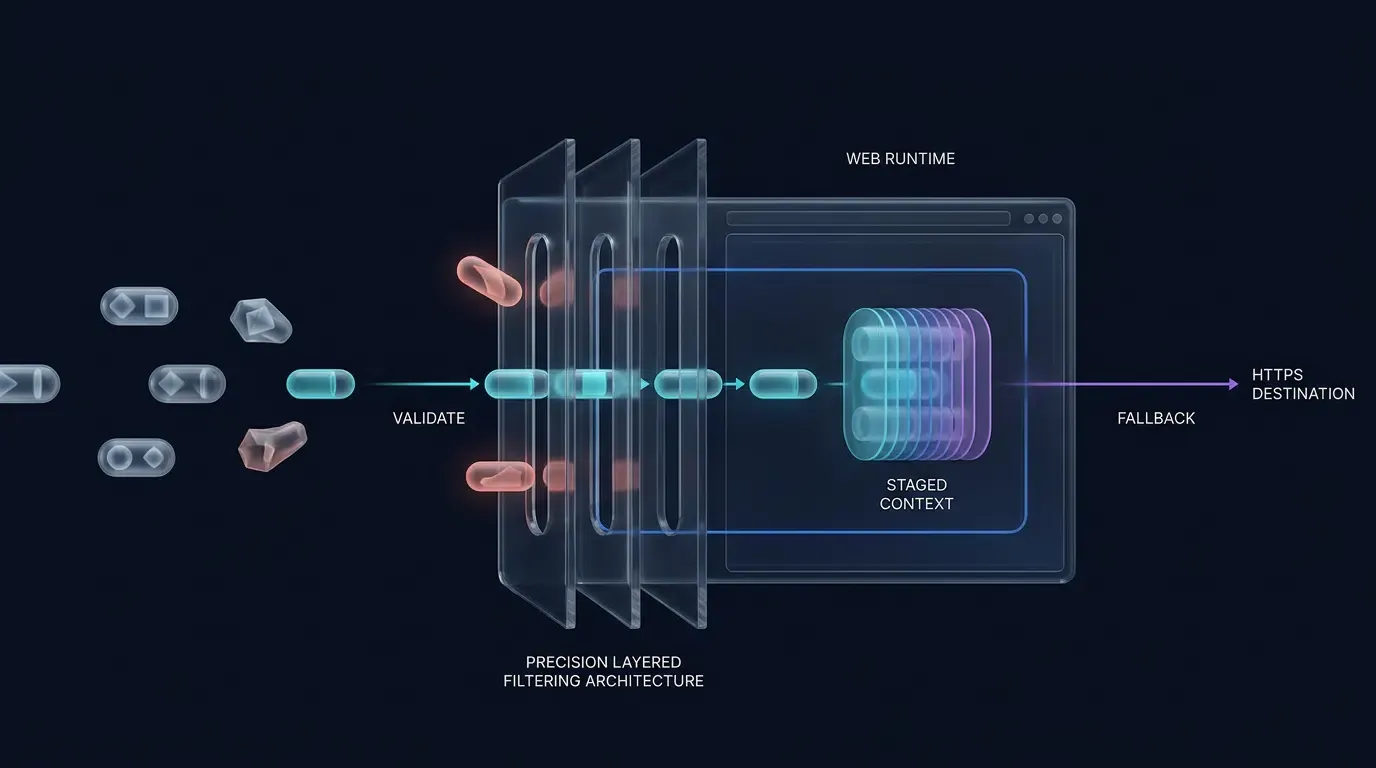
Plutôt que de diviser manuellement des chaînes de requête brutes, les implémentations web modernes doivent utiliser l'interface standard URLSearchParams. L'analyse doit intégrer une liste blanche explicite de clés attendues, une validation stricte des entrées, des limites de longueur et un stockage d'objets sécurisé pour éviter les vulnérabilités de pollution de prototype.
Le modèle d'implémentation ci-dessous montre comment intégrer des éléments HTML sémantiques, analyser les paramètres de requête en toute sécurité, valider les entrées par rapport aux formats commerciaux attendus et initialiser le SDK Web JS. De manière cruciale, le bouton principal est lié à une destination de repli multiplateforme initiale immédiatement lors de l'initialisation du DOM, garantissant que la navigation de l'utilisateur reste fonctionnelle même si l'initialisation du SDK est retardée ou échoue :
<!-- Intégration de paramètres dynamiques du SDK Web JS -->
<!-- Fichier : /var/www/html/download.html -->
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Téléchargement de l'application</title>
    <!-- Inclure le SDK Web OpoInstall vérifié depuis le CDN de production -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
</head>
<body>
    <main class="download-container">
        <h1>Téléchargez notre application mobile</h1>
        <p>Scan terminé. Appuyez ci-dessous pour télécharger l'application directement depuis la boutique officielle.</p>

        <!-- Bouton d'interaction principal -->
        <button id="btn-download" type="button">Télécharger l'application</button>

        <!-- Destination de repli multiplateforme -->
        <!-- Remarque : https://promo.example.com/download-redirect doit être un point de terminaison actif côté serveur qui inspecte le User-Agent, route vers l'App Store pour iOS ou Google Play pour Android, et évite les boucles de redirection vers cette page H5. La navigation de repli garantit la livraison en magasin mais contourne la mise en cache des paramètres si elle est déclenchée avant la disponibilité du SDK. -->
        <p>
            <a id="fallback-store-link" href="https://promo.example.com/download-redirect">
                Téléchargement direct depuis la boutique
            </a>
        </p>
    </main>

    <script>
    /**
     * Analyser et valider en toute sécurité les paramètres de requête URL par rapport à une liste blanche.
     * Utilise URLSearchParams et applique des limites alphanumériques strictes.
     */
    function getSanitizedUrlParams() {
        const allowedKeys = new Set([
            "channelCode",
            "clerk_id",
            "store_id",
            "coupon"
        ]);

        const result = Object.create(null);
        const valuePattern = /^[A-Za-z0-9_.-]{1,64}$/;

        try {
            const query = new URLSearchParams(window.location.search);
            query.forEach((value, key) => {
                if (
                    allowedKeys.has(key) &&
                    valuePattern.test(value) &&
                    !Object.prototype.hasOwnProperty.call(result, key)
                ) {
                    result[key] = value;
                }
            });
        } catch (e) {
            console.error("Échec de l'analyse des paramètres de recherche URL :", e);
        }

        return result;
    }

    function executeFallbackNavigation(fallbackLink) {
        if (fallbackLink && fallbackLink.href) {
            window.location.href = fallbackLink.href;
        } else {
            console.error("Le lien de destination de repli n'est pas défini.");
        }
    }

    document.addEventListener("DOMContentLoaded", function() {
        const urlParams = getSanitizedUrlParams();
        const channelIdentifier = urlParams["channelCode"] || "default_qr_channel";

        const dynamicPayload = {
            clerk_id: urlParams["clerk_id"] || "",
            store_id: urlParams["store_id"] || "",
            coupon: urlParams["coupon"] || ""
        };

        const downloadButton = document.getElementById("btn-download");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Lier immédiatement le bouton à la navigation de repli multiplateforme
        // garantissant que le bouton reste interactif même si l'initialisation du SDK est en attente ou échoue
        if (downloadButton) {
            downloadButton.onclick = function() {
                executeFallbackNavigation(fallbackLink);
                return false;
            };
        }

        // Vérifier la disponibilité du SDK avant l'instanciation
        if (typeof OpoInstall === "function") {
            try {
                let installerInstance = null;

                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    channelCode: channelIdentifier,
                    data: dynamicPayload,
                    onready: function() {
                        // Mettre à niveau le gestionnaire de bouton pour utiliser le routage de réveil/installation du SDK une fois prêt
                        if (downloadButton) {
                            downloadButton.onclick = function() {
                                try {
                                    if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                                        installerInstance.wakeupOrInstall();
                                    } else {
                                        executeFallbackNavigation(fallbackLink);
                                    }
                                } catch (callErr) {
                                    console.error("Erreur d'appel de wakeupOrInstall :", callErr);
                                    executeFallbackNavigation(fallbackLink);
                                }
                                return false;
                            };
                        }
                    }
                });
            } catch (initErr) {
                console.error("L'initialisation d'OpoInstall a échoué :", initErr);
                // Le gestionnaire de clic de repli est déjà actif
            }
        } else {
            console.warn("Le SDK OpoInstall n'est pas chargé ; conservation du repli de lien direct vers le magasin.");
        }
    });
    </name>
</body>
</html>
Mise en cache des paramètres dans le stockage éphémère et la mémoire du presse-papiers du système
Lorsque l'utilisateur clique sur le déclencheur de téléchargement sur la page de destination, le script côté client coordonne la mise en cache des paramètres entre les frontières du réseau et locales :
- Enregistrement du contexte côté serveur : Le SDK Web JS transmet une requête d'enregistrement asynchrone au backend d'attribution contenant les paramètres de requête validés et le contexte de session HTTP standard. Cela enregistre un enregistrement d'installation en attente associé à la session web actuelle.
- Mise en cache du presse-papiers du système : Lorsque la politique du navigateur le permet, le SDK peut stocker une charge utile de paramètre encodée dans le tampon du presse-papiers du système. Cependant, les restrictions des plateformes modernes dictent que les opérations d'écriture dans le presse-papiers nécessitent un geste d'activation direct de l'utilisateur (tel qu'un appui explicite sur un bouton) et un contexte de focus de document actif conformément à la spécification W3C Clipboard API and Events Specification.
- Limitations d'autorisation et de confidentialité : Les opérations de presse-papiers ne sont ni universelles ni garanties. Sur iOS 14 et versions ultérieures, les lectures du presse-papiers inter-applications déclenchent des notifications système, tandis qu'iOS 16 a introduit des boîtes de dialogue d'autorisation de collage explicites par application. Sur Android 10 et versions ultérieures, les applications en arrière-plan sont totalement interdites de lecture des données du presse-papiers. Par conséquent, la mise en cache du presse-papiers fonctionne comme une amélioration d'exécution opportuniste plutôt que comme une garantie d'attribution déterministe.
Étape 3 : Extraction des paramètres lors du premier lancement de l'application via le SDK mobile
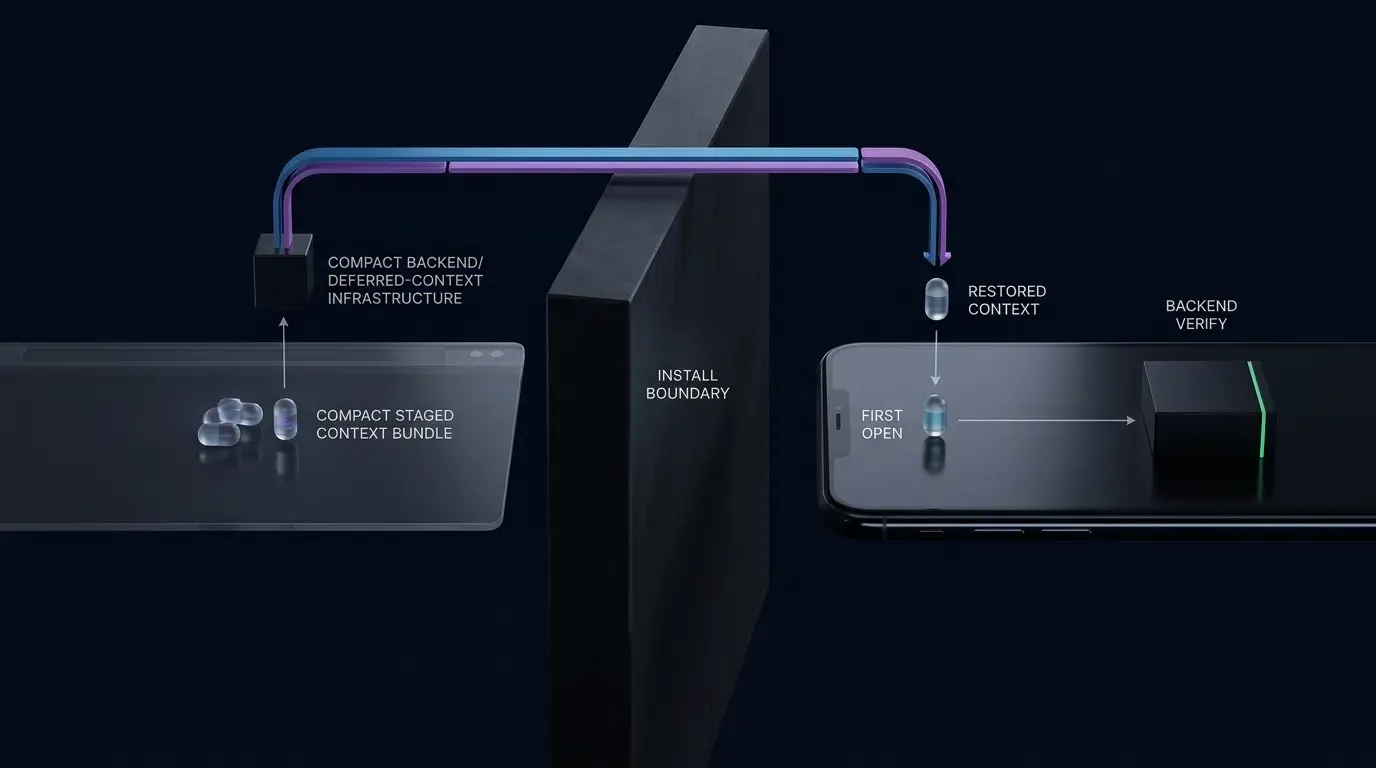
Séquence d'initialisation du SDK mobile natif sur le thread principal
Lorsque l'utilisateur termine le téléchargement à partir de l'app store de la plateforme et ouvre l'application pour la première fois (lancement au Jour 0), le SDK mobile natif doit s'initialiser immédiatement dans le cycle de vie de l'application pour commencer la négociation de résolution des paramètres.
Sur Android, l'initialisation doit être déclarée dans la méthode onCreate() d'une sous-classe Application personnalisée pour s'assurer que le SDK se fixe avant le montage de tout composant Activity au premier plan. De manière cruciale, cette sous-classe doit être enregistrée dans votre fichier AndroidManifest.xml via l'attribut android:name (par exemple, android:name=".CustomApplication") ; omettre cette déclaration de manifeste empêche l'exécution du cycle de vie onCreate() personnalisé. De même, sur iOS, le SDK doit se fixer dans le délégué d'exécution application(_:didFinishLaunchingWithOptions:).
Les développeurs peuvent obtenir les derniers packages de SDK mobiles pour Android et iOS directement depuis le centre de téléchargement du SDK OpoInstall.
Exécution de rappels asynchrones getInstallParam au lancement de l'application au Jour 0
Une fois initialisé, le SDK natif exécute une négociation asynchrone avec les serveurs d'attribution, vérifiant les signaux d'installation de plate-forme disponibles et les tampons locaux autorisés.
Pour éviter le blocage du thread de l'interface utilisateur, la méthode de récupération des paramètres fonctionne de manière asynchrone via une interface de rappel non bloquante. La logique de l'application se connecte à ce rappel, reçoit l'objet JSON analysé contenant les paramètres d'origine du code QR et transmet la charge utile au backend de l'application pour validation.
Avant d'exécuter l'exemple d'Activity ci-dessous, assurez-vous que le SDK OpoInstall est initialisé dans votre sous-classe Application en utilisant la méthode d'initialisation requise par votre version de SDK déployée. Le modèle d'implémentation ci-dessous illustre comment déclarer le point d'entrée de l'application et exécuter l'extraction des paramètres sur Android à l'aide de Kotlin :
// Implémentation de la récupération des paramètres du SDK Android
// Remarque : Enregistrez la Partie 1 (CustomApplication.kt) et la Partie 2 (MainActivity.kt) en tant que fichiers source Kotlin séparés.

// Partie 1 : CustomApplication.kt (Initialisation au niveau de l'application du SDK)
// Fichier : app/src/main/java/com/example/app/CustomApplication.kt
// Remarque : Assurez-vous que android:name=".CustomApplication" est déclaré à l'intérieur de <application> dans AndroidManifest.xml

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Initialiser le client principal OpoInstall sur le thread principal avant le montage de l'activité
        OpoInstall.initialize(this)
    }
}

// Partie 2 : MainActivity.kt (Extraction asynchrone de paramètres)
// Fichier : app/src/main/java/com/example/app/MainActivity.kt

package com.example.app

import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.OpoData
import com.opoinstall.api.ResultCallBack
import com.opoinstall.api.OpoError
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "OpoInstallAttribution"
    }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Interroger les paramètres d'attribution différés lors du montage initial de l'activité
        fetchQrInstallationParameters()
    }

    private fun fetchQrInstallationParameters() {
        OpoInstall.getInstance().getInstallParam(object : ResultCallBack<OpoData> {
            override fun onResult(data: OpoData?) {
                if (data == null) {
                    Log.d(TAG, "Aucun paramètre d'attribution renvoyé.")
                    return
                }

                val channelCode = data.channelCode
                Log.d(TAG, "Code de canal signalé : $channelCode")

                val rawData = data.data
                if (!rawData.isNullOrEmpty()) {
                    try {
                        val jsonObject = JSONObject(rawData)
                        val clerkId = jsonObject.optString("clerk_id", "")
                        val storeId = jsonObject.optString("store_id", "")
                        val couponCode = jsonObject.optString("coupon", "")

                        // Dans les builds de production, évitez de journaliser les jetons commerciaux non masqués en clair
                        Log.d(TAG, "Charge utile des paramètres candidats analysée avec succès.")

                        // Transmettre les paramètres candidats au backend sécurisé pour vérification
                        submitParametersForBackendVerification(clerkId, storeId, couponCode)
                    } catch (e: Exception) {
                        Log.e(TAG, "Échec de l'analyse de la charge utile des paramètres dynamiques", e)
                    }
                }
            }

            override fun onError(error: OpoError?) {
                Log.w(TAG, "La récupération des paramètres a échoué ou a expiré : ${error?.errorMsg}")
            }
        })
    }

    /**
     * Les applications clientes doivent traiter les paramètres récupérés comme des entrées candidates non vérifiées.
     * Les valeurs candidates doivent être vérifiées par le serveur de l'application avant d'octroyer
     * des récompenses, d'allouer des commissions ou de modifier l'état du compte financier.
     */
    private fun submitParametersForBackendVerification(clerkId: String, storeId: String, coupon: String) {
        // Implémentation : Transmettre la charge utile au serveur via HTTPS POST authentifié pour validation
    }
}
Dépannage de la perte de paramètres lors des parcours de scan vers installation
Identification des points de rupture courants dans le passage de paramètres de codes QR
Lors du déploiement de codes QR paramétrés, les équipes d'ingénierie peuvent observer des scénarios où les installations ne parviennent pas à récupérer leurs paramètres de requête intégrés. La perte de paramètres se produit généralement à des points spécifiques du cycle de vie du scan et de l'installation :
- Chaînes d'URL malformées : Oubli d'échapper les caractères réservés dans la chaîne de requête, ce qui entraîne une troncature de la chaîne par les scanners de codes QR natifs.
- Chutes de redirection intermédiaire : Mise en œuvre de redirections HTTP 301 ou 302 intermédiaires qui ne parviennent pas à transmettre le composant de chaîne de requête complet vers la page de destination de destination finale.
- Absence d'interaction de l'utilisateur : Tentative d'exécuter des scripts de téléchargement automatiquement au chargement de la page sans événement de clic explicite de l'utilisateur, ce qui amène les navigateurs mobiles à bloquer les opérations du presse-papiers du système.
- Expiration de la fenêtre d'attribution (Lookback Window) : Utilisateurs scannant le code QR mais retardant l'installation de l'application et le lancement initial au-delà de la fenêtre d'attribution configurée.
Gestion des changements d'applications en arrière-plan et des limites d'expiration du presse-papiers
Sous les versions modernes des systèmes d'exploitation, l'accès au presse-papiers du système est régi par des contrôles stricts de confidentialité :
- Restrictions de premier plan Android : Sous Android 10 (niveau d'API 29) et versions ultérieures, les applications ne peuvent pas inspecter les données du presse-papiers lorsqu'elles s'exécutent en arrière-plan. La récupération des paramètres doit être différée jusqu'à ce que l'Activity principale obtienne le focus actif au premier plan.
- Invites de presse-papiers iOS : Sur iOS 16 et versions ultérieures, les tentatives programmatiques de lecture de
UIPasteboard.generalpeuvent déclencher une invite système explicite demandant à l'utilisateur d'autoriser le collage à partir du navigateur source, selon que des composants système tels queUIPasteControlsont utilisés. Si l'utilisateur refuse l'autorisation ou si l'appel au presse-papiers échoue, l'application doit gérer l'absence de données du presse-papiers proprement. - Cycles de vie de tampons éphémères : Les systèmes d'exploitation et les utilitaires de clavier tiers peuvent écraser ou vider le contenu du presse-papiers lorsque l'utilisateur copie du texte sans rapport pendant le processus de téléchargement, rompant la continuité des données locales.
Résolution des conflits d'obfuscation ProGuard et R8 dans les builds APK de version
Dans les environnements de production Android, les outils de réduction de code et d'obfuscation (ProGuard ou R8) peuvent supprimer ou renommer des méthodes de réflexion et des champs de modèles de données utilisés par le SDK d'attribution, entraînant des échecs de rappel silencieux ou des exceptions d'exécution dans les builds de version.
Les développeurs doivent s'appuyer principalement sur les règles ProGuard grand public emballées dans la distribution AAR officielle du SDK. Si des règles manuelles sont requises, elles doivent correspondre à l'espace de noms de package réel du SDK déployé plutôt qu'aux structures de classes héritées :
# Préserver les API publiques et les interfaces de rappel du SDK OpoInstall
-keep class com.opoinstall.api.** { *; }
-keep interface com.opoinstall.api.** { *; }
Liste de contrôle de vérification systématique pour tester les flux de travail de scan vers installation
Le test de l'attribution par code QR paramétré nécessite de faire la distinction entre la validation des composants locaux et la livraison en magasin de bout en bout :
| Couche de vérification | Objectif principal | Portée et méthode |
|---|---|---|
| Test d'intégration locale | Cycle de vie du SDK, exécution des rappels, analyse JSON, gestion des erreurs | Chargement latéral d'un build de débogage/version via l'EDI ; simulation de paramètres locaux ou utilisation d'une page de test de la console. |
| Test de magasin de bout en bout | Routage en direct vers le magasin, extraction de l'Install Referrer, lancement différé | Distribution du build via Google Play Internal Testing ou Apple TestFlight ; exécution d'un véritable scan de code QR. |
Étapes de vérification pour la préparation à la production :
- Étape 1 : Préparation de l'appareil de test : Utilisez un appareil de test physique qui ne contient pas d'installations de développement existantes ou de données d'application en cache.
- Étape 2 : Génération d'un lien validé : Construisez l'URL cible avec des paramètres de test vérifiés et encodez-la dans un code QR standard à fort contraste.
- Étape 3 : Exécution du scanner : Scannez le code QR à l'aide de l'application de caméra native de l'appareil. Vérifiez que la page de destination charge l'URL complète sans tronquer les paramètres de requête.
- Étape 4 : Interaction explicite de l'utilisateur : Cliquez sur le bouton de téléchargement de la page de destination pour déclencher l'enregistrement et le routage du SDK.
- Étape 5 : Validation de la distribution en magasin : Téléchargez le build via les canaux de test officiels. TestFlight valide le comportement de distribution bêta sur iOS ; l'attribution sur l'App Store de production doit être vérifiée séparément lorsque le comportement spécifique à la distribution importe. Pour Android, vérifiez que les données de Google Play Install Referrer sont correctement renseignées.
- Étape 6 : Inspection des journaux : Lancez l'application et inspectez les journaux de la console pour confirmer que
getInstallParams'exécute et analyse les clés commerciales attendues.
Gestion des variations de navigateurs OS et intégrés (in-app) dans le scan de codes QR
Scan natif de la caméra iOS vs. Comportement du scanner du système Android
Les systèmes d'exploitation gèrent le décodage des codes QR via des chemins techniques divergents. L'application native Appareil photo d'iOS analyse les URL décodées et affiche une bannière de notification Safari native. Lorsqu'elle est touchée, le système ouvre le lien directement dans Safari, fournissant un environnement d'exécution web standard.
Sur Android, le comportement du scanner varie selon les fabricants d'appareils. Alors que les appareils Google Pixel acheminent les URL scannées directement vers Chrome, les applications de caméra d'autres fabricants peuvent lancer des micro-navigateurs propriétaires ou des onglets personnalisés légers. Les équipes de développement doivent s'assurer que leur page de destination intermédiaire s'affiche proprement dans diverses implémentations de webview et ne dépend pas d'API exclusives aux navigateurs.
Gestion des scanners intégrés aux applications : WeChat, Line, WhatsApp
Un pourcentage substantiel de scans de codes QR se produit via des scanners intégrés dans les principales plateformes de messagerie, telles que WeChat, Line et WhatsApp. Ces applications exécutent des liens web à l'intérieur de webviews in-app en bac à sable (sandboxed) qui appliquent fréquemment des politiques de sécurité strictes :
- Les demandes de téléchargement direct ciblant les fichiers binaires
.apksont fréquemment bloquées ou interceptées. - Les invocations de schémas d'URL personnalisés peuvent être restreintes par les politiques de navigation de la plateforme.
- Les liens universels (Universal Links) peuvent échouer à se résoudre vers le système d'exploitation natif, maintenant l'utilisateur confiné dans le conteneur in-app.
Contournement des interceptions de téléchargement de webviews in-app via des domaines de redirection directe
Lorsque l'application hôte et le système d'exploitation le permettent, les pages de destination peuvent mettre en œuvre des mécanismes de transfert vers le navigateur externe. Lorsque le SDK Web JS détecte que l'agent utilisateur du client correspond à un navigateur in-app restreint, il peut proposer un transfert vers un navigateur externe ou présenter des indications visuelles claires guidant l'utilisateur pour ouvrir le lien dans le navigateur par défaut de l'appareil (tel que Safari ou Chrome).
Si le transfert automatisé est bloqué par l'application conteneur, les pages de destination doivent afficher des instructions explicites pour l'utilisateur tout en préservant un lien de destination HTTPS standard. Les équipes de développement ne doivent pas supposer que tous les navigateurs in-app autorisent les transitions programmatiques vers des applications externes.
Mécanismes de repli pour les navigateurs web restreignant l'accès au presse-papiers
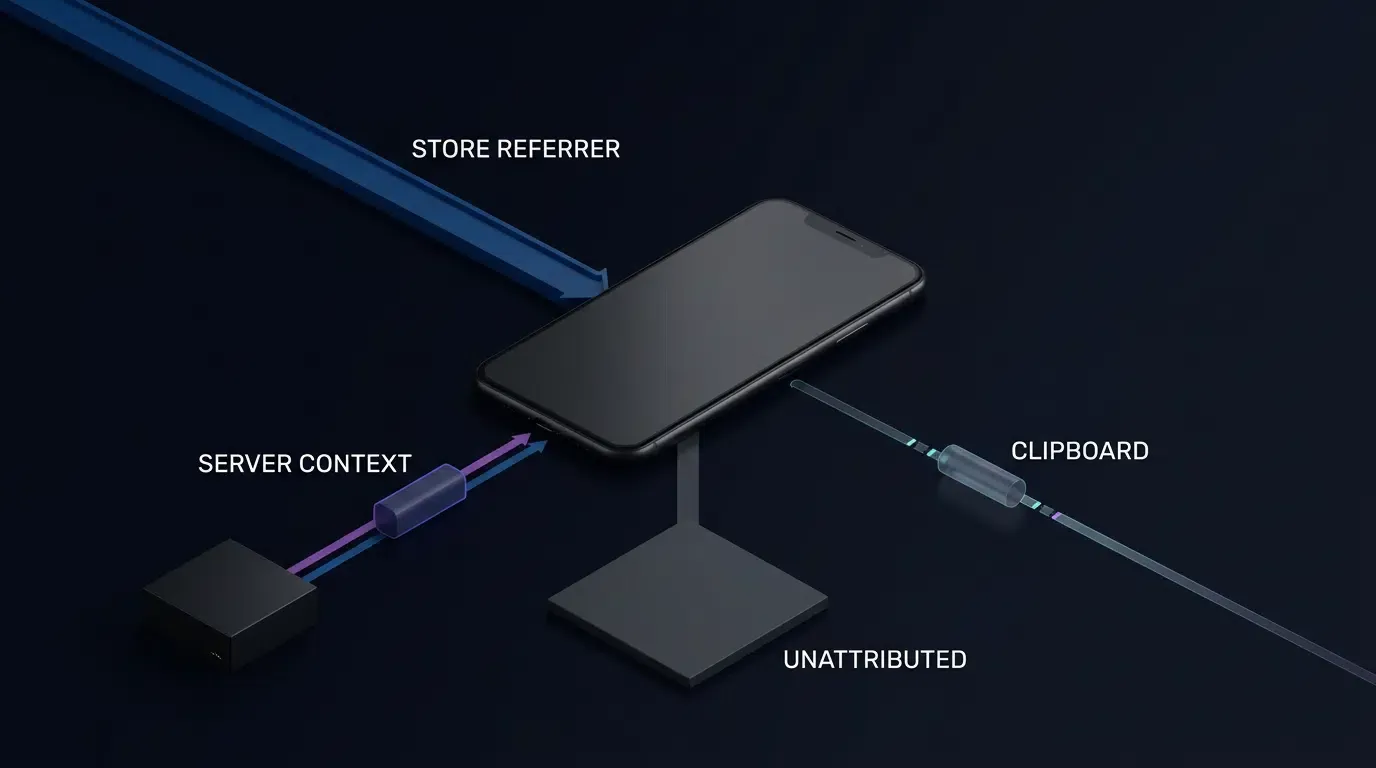
Lorsque les navigateurs web restreignent l'accès au presse-papiers ou lorsque le contenu du presse-papiers est effacé avant le lancement de l'application, la mise en cache côté client directe échoue.
Dans ces conditions, les applications doivent adhérer à des modèles de repli conformes aux plateformes :
- API Platform Install Referrer : Sur les appareils Android téléchargeant via le Google Play Store, l'API Google Play Install Referrer fournit un mécanisme pris en charge pour transmettre le contexte d'installation des fiches de magasin aux applications natives.
- Mise en correspondance de session first-party : Si l'architecture de déploiement et les cadres de consentement des utilisateurs le prennent en charge, la mise en correspondance de sessions côté serveur peut corréler les visites web pré-installation avec les appels d'enregistrement post-installation à l'aide d'identifiants de compte first-party autorisés.
- Traitement conforme à la confidentialité des installations non appariées : Si la récupération basée sur le presse-papiers n'est pas disponible, n'utilisez que des mécanismes d'attribution pris en charge et conformes à la confidentialité, tels que des données d'install-referrer de plateforme éligibles ou un contexte de session first-party explicitement autorisé. Ne construisez pas d'empreintes numériques d'appareils (fingerprints) à partir d'adresses IP, de propriétés de navigateur, de caractéristiques d'affichage ou de métadonnées réseau pour identifier les utilisateurs au-delà des frontières d'installation. Signalez les installations non appariées comme non attribuées lorsqu'aucune méthode de récupération autorisée n'est disponible.
Analyse comparative des stratégies de mise en œuvre de codes QR d'applications
Évaluation des codes-barres statiques traditionnels vs. Codes QR dynamiques paramétrés
Les campagnes de croissance mobile utilisent diverses architectures de mise en œuvre de codes QR, chacune présentant des compromis techniques distincts entre la complexité de mise en œuvre, la précision de la mesure et les frais opérationnels.
Le tableau ci-dessous contraste les approches standard de l'industrie par rapport aux pipelines de passage de paramètres dynamiques :
| Mise en œuvre | Capacité d'attribution | Prise en charge des paramètres | Friction utilisateur | Maintenance |
|---|---|---|---|---|
| Code QR de magasin direct | Dépendant du magasin | Limité aux mécanismes pris en charge | Faible pour les OS pris en charge | Faible |
| Flux de travail par code promo | Dépend de l'utilisation | Mappage code-à-données | Saisie manuelle requise | Modérée |
| Code QR dynamique paramétré | Dépendant du SDK / de la plateforme | Charge utile configurable et validée | Saisie manuelle réduite | Dépendance de service géré |
Mesure des compromis techniques entre les approches d'attribution
Le déploiement de codes QR statiques pointant directement vers les app stores des plateformes représente la charge de mise en œuvre initiale la plus faible, ne nécessitant aucune intégration de SDK ni d'infrastructure de page de destination. Cependant, l'absence de paramètres d'attribution granulaires limite l'optimisation des campagnes, car les actifs d'impression individuels ou les emplacements de magasins ne peuvent pas être évalués indépendamment.
La saisie manuelle de codes promotionnels fournit une identification de canal de base mais introduit une dégradation de l'entonnoir de conversion, car les utilisateurs doivent copier et coller manuellement des chaînes de texte lors de l'enregistrement. Les codes QR dynamiques paramétrés nécessitent une intégration d'ingénierie préalable — le déploiement du SDK Web JS sur une page intermédiaire et l'intégration du SDK mobile dans le binaire client natif. Une fois intégré, cependant, le pipeline paramétré automatise le passage de paramètres contextuels tout en réduisant la friction d'intégration manuelle pour les utilisateurs finaux.
Foire aux questions (FAQ)
Comment puis-je vérifier que les paramètres d'un code QR personnalisé sont récupérés correctement lors du premier lancement ?
Pourquoi les paramètres sont-ils perdus lorsqu'un utilisateur scanne un code QR dans des navigateurs in-app comme WeChat ou Line ?
Quelle est la différence entre un code QR de magasin statique et un code QR de passage de paramètres dynamique ?
Résumé et cadre de décision
Pour créer un code QR pour le téléchargement d'applications avec passage de paramètres, les équipes de développement mobile doivent établir un pipeline de données structuré connectant les chaînes de requête URL aux rappels du SDK client natif. L'élimination des codes promo manuels repose sur la validation des paramètres du SDK Web JS dynamique et l'extraction de liens profonds différés lors du lancement initial de l'application, sous réserve des autorisations de la plateforme.
À mesure que les campagnes marketing hors ligne vers en ligne deviennent de plus en plus axées sur les données, les architectures d'ingénierie doivent prendre en charge le passage de paramètres contextuels flexibles à travers les canaux physiques et numériques tout en restant strictement alignées sur les politiques de confidentialité des systèmes d'exploitation. En combinant l'encodage de requêtes de pages de destination validées avec des SDKs côté client légers, des plateformes comme OpoInstall permettent un passage structuré de paramètres de scan vers installation tout en offrant une intégration rationalisée pour les utilisateurs finaux.
Pour des directives d'intégration complètes et des références d'API, consultez la documentation développeur d'OpoInstall ou accédez au centre de téléchargement du SDK OpoInstall. Pour commencer à configurer des clés d'applications personnalisées et des liens de campagne paramétrés, inscrivez-vous sur la console développeur d'OpoInstall ou consultez la référence d'implémentation de l'attribution mobile.
Matériels associés
- Concepts : Installation de paramètres d'application, Attribution de scan vers installation, Lien profond différé (Deferred Deep Linking), Mise en cache du presse-papiers
- Technologies : SDK Web JS, SDK d'attribution mobile, Encodage de chaînes de requête URL, Intercepteurs de webview in-app
- Normes : W3C Clipboard API and Events Specification, IETF RFC 3986 Uniform Resource Identifier (URI) Generic Syntax
- API : API d'initialisation du SDK Web JS d'OpoInstall, API de rappel native
getInstallParam - Documentation officielle et références :
Share this article