Cursor lance Build Live Apps ? Le 5 novembre 2026, Cursor a officiellement publié la fonctionnalité Cursor Build Live Apps, permettant aux utilisateurs bénéficiant de forfaits payants dotés d'agents cloud de concevoir, d'héberger et de partager des applications web en direct directement à partir de requêtes en langage naturel. Bien que les assistants de codage par IA aient réduit le coût de l'écriture logicielle, Cursor a souligné que la plupart des outils générés par les utilisateurs ne quittent jamais localhost, car la configuration de l'hébergement, des bases de données, de l'authentification et de la sécurité reste un obstacle manuel. Grâce à cette mise à jour, un agent cloud structure l'application web, provisionne une base de données PostgreSQL si nécessaire, configure l'authentification par authentification unique (SSO), exécute des contrôles de sécurité préalables à la publication de la plateforme et déploie le projet vers une URL partageable sans nécessiter de configuration d'infrastructure manuelle.
De Localhost à la production : ce que propose Cursor Build Live Apps
En un coup d'œil
- Périmètre de la version : Lancée le 5 novembre 2026 pour tous les forfaits payants Cursor disposant d'agents cloud activés ; la fonctionnalité nécessite une exécution dans le cloud et ne s'exécute pas sur des agents locaux.
- Pile gérée : Structure automatiquement les applications web, provisionne des bases de données PostgreSQL si nécessaire, configure l'authentification SSO de Cursor et déploie l'ensemble sur un hébergement cloud géré.
- Gouvernance et partage : Exécute des contrôles de référence obligatoires ainsi que des examens de sécurité agentiques configurables avant la publication, exige une connexion à Cursor pour les applications privées et visibles par l'équipe, désactive par défaut le partage public sur les forfaits Teams et Enterprise (sauf activation par un administrateur), et prend en charge les clés API Cursor authentifiées par en-tête pour les scripts automatisés ou Grok Bot.
Le passage d'un utilitaire interne de la machine locale d'un développeur à un environnement en direct nécessite généralement le provisionnement de comptes cloud, d'instances de bases de données, de fournisseurs d'identité et de pipelines de déploiement. Selon le journal des modifications de Cursor Build Live Apps, la plateforme automatise ces étapes afin que les employés des services commerciaux, des opérations, du juridique, de la finance et de l'ingénierie puissent créer et partager des outils web fonctionnels via un lien direct.
Au sein de la propre organisation de Cursor, les équipes ont utilisé ce flux de travail pour déployer plusieurs catégories de logiciels internes :
- Outils opérationnels internes pour l'inscription à des événements, l'attribution de comptes clients et la planification de bureaux.
- Présentations multimédias destinées aux clients combinant diaporamas, vidéos et démonstrations interactives de produits.
- Portails d'accueil, d'autonomie et de formation pour les nouvelles embauches.
- Tableaux de bord commerciaux en temps réel suivant les indicateurs du pipeline et les opportunités de transactions.
- Portails de gestion des services d'ingénierie.
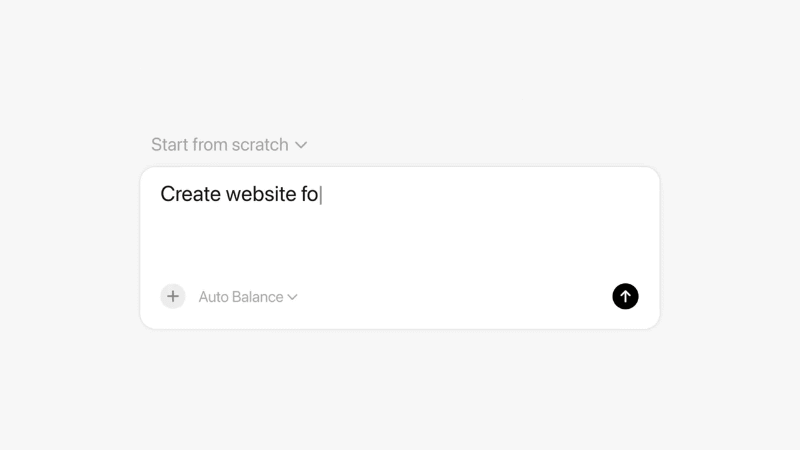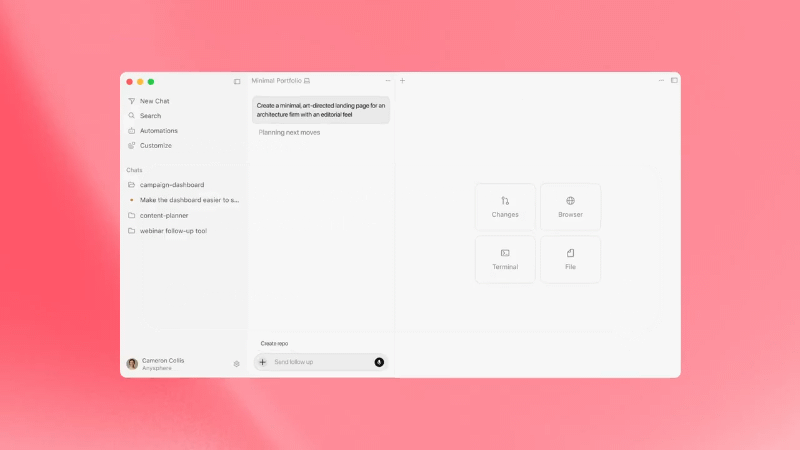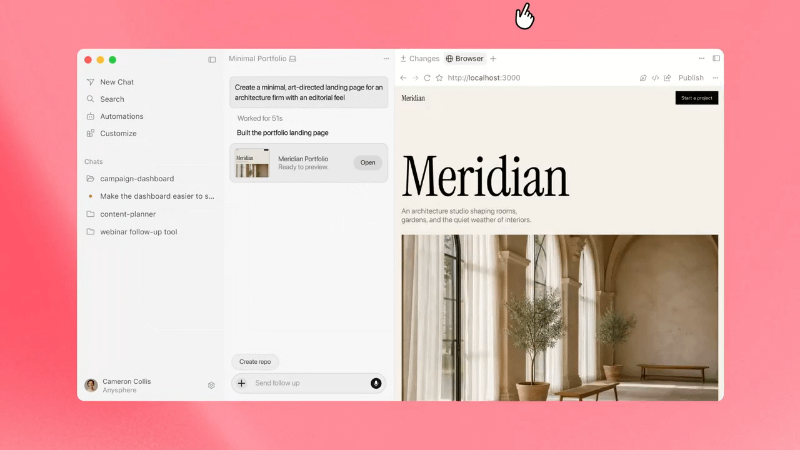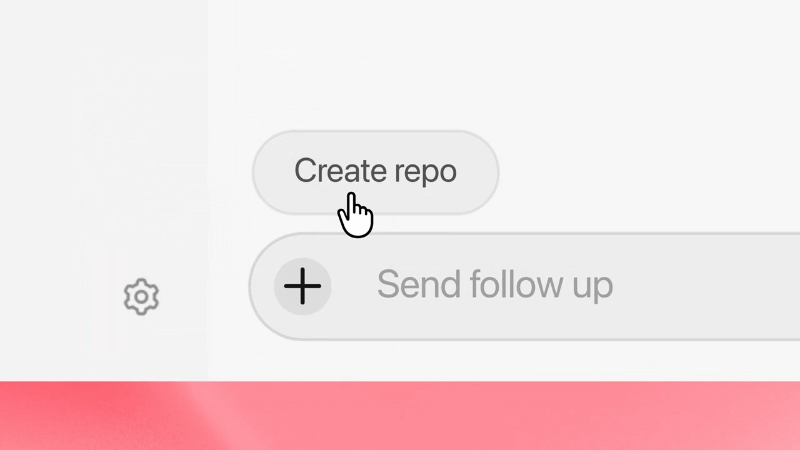
Comme l'illustre le rapport de The New Stack sur le flux de déploiement de Cursor, le passage d'une application d'une idée initiale à un lien en direct suit quatre étapes au sein de l'interface de l'agent cloud :
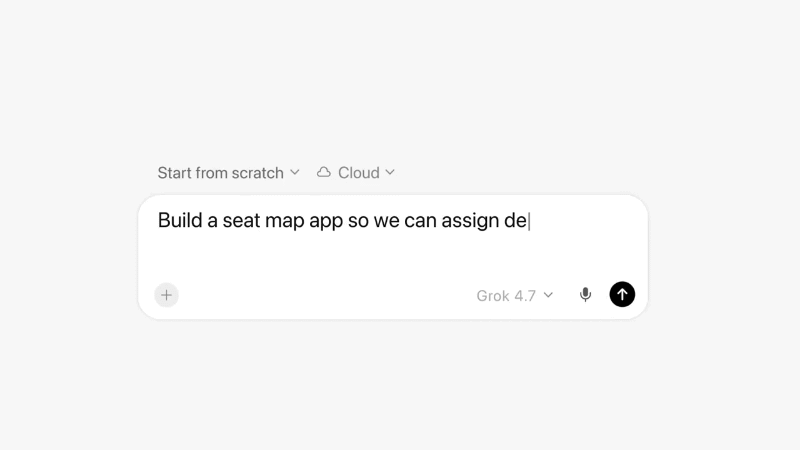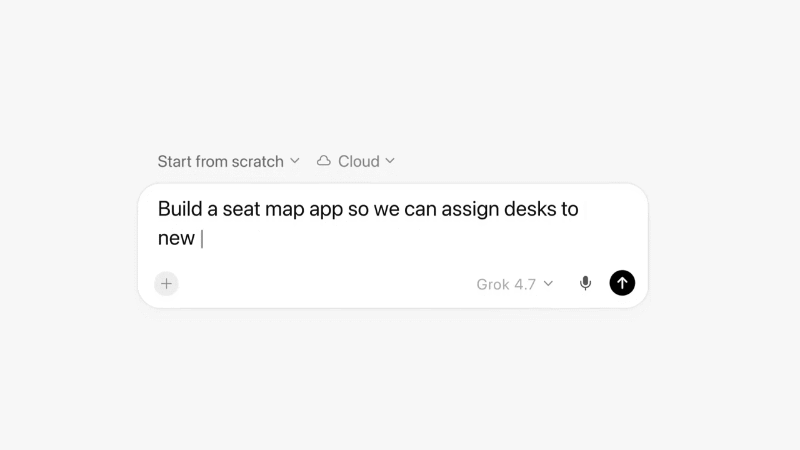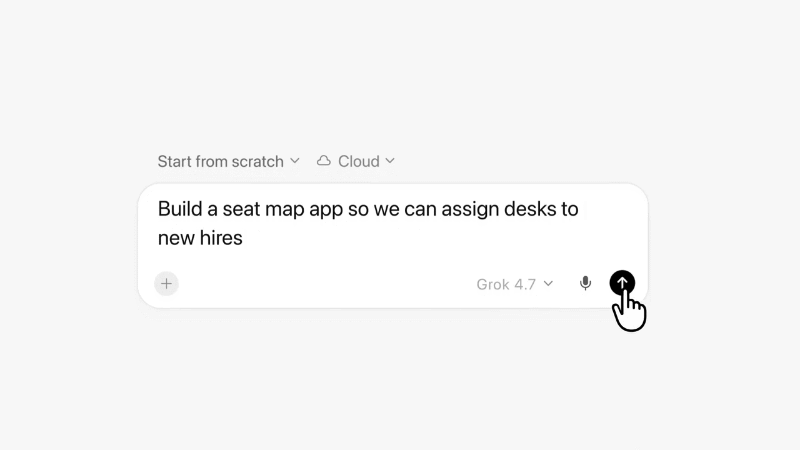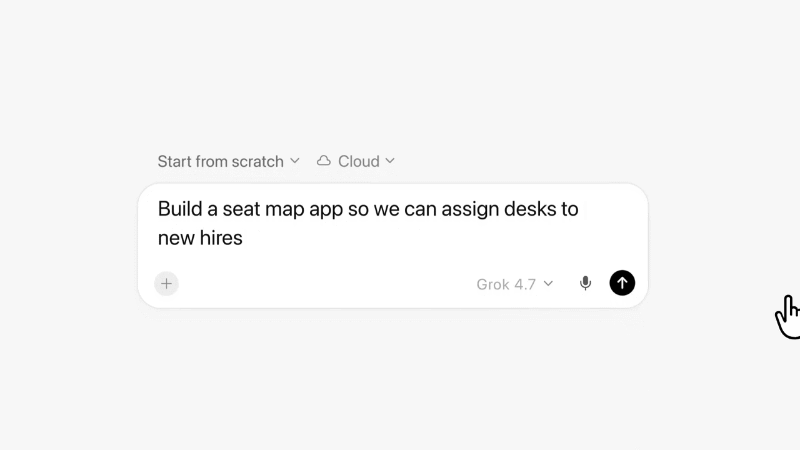
Premièrement, l'utilisateur lance un agent cloud et décrit l'application web souhaitée en langage clair. Deuxièmement, l'agent cloud génère l'application, provisionne les composants backend requis tels qu'une base de données et l'authentification, prépare l'environnement d'hébergement et exécute des contrôles automatisés.
 Troisièmement, une fois la construction terminée, l'utilisateur peut prévisualiser l'application interactive dans l'espace de travail, ouvrir la boîte de dialogue de publication, choisir un domaine unique et configurer les paramètres de portée d'accès avant d'exposer l'outil à des tiers.
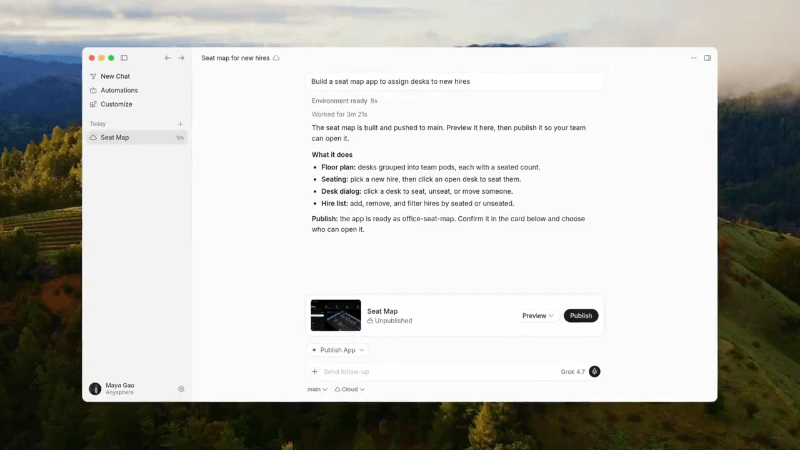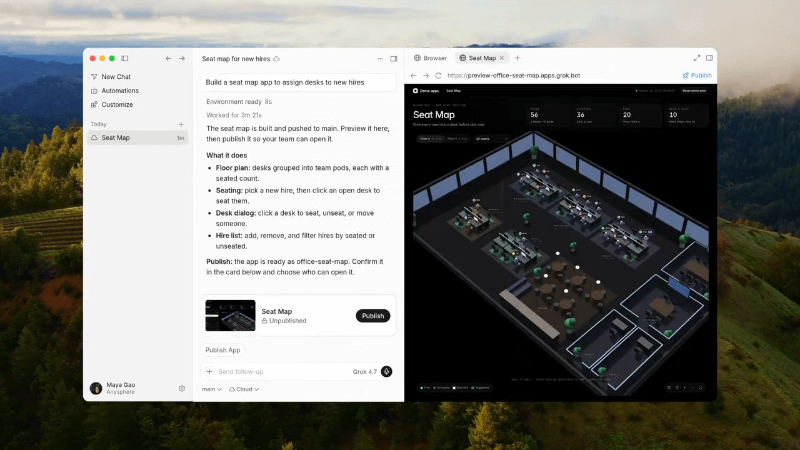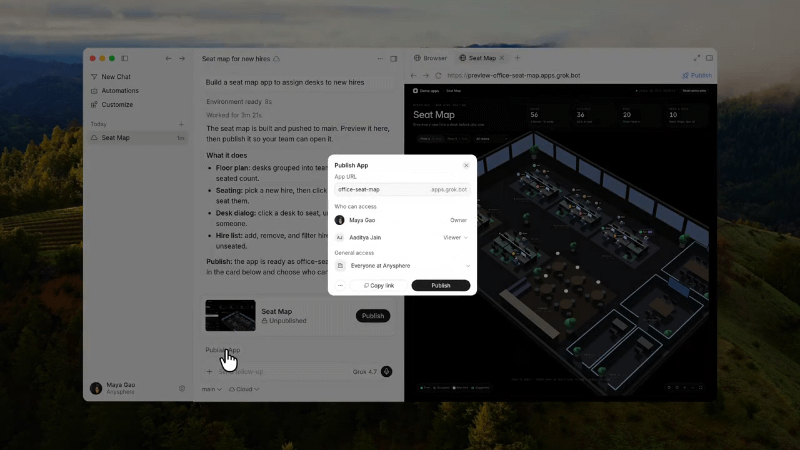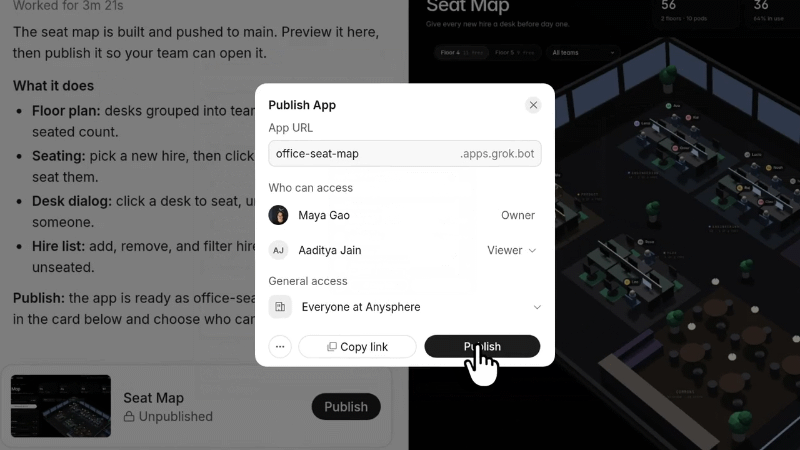
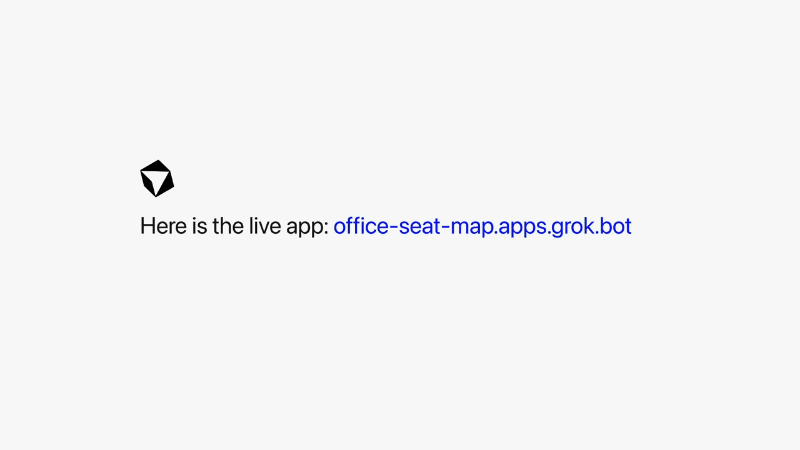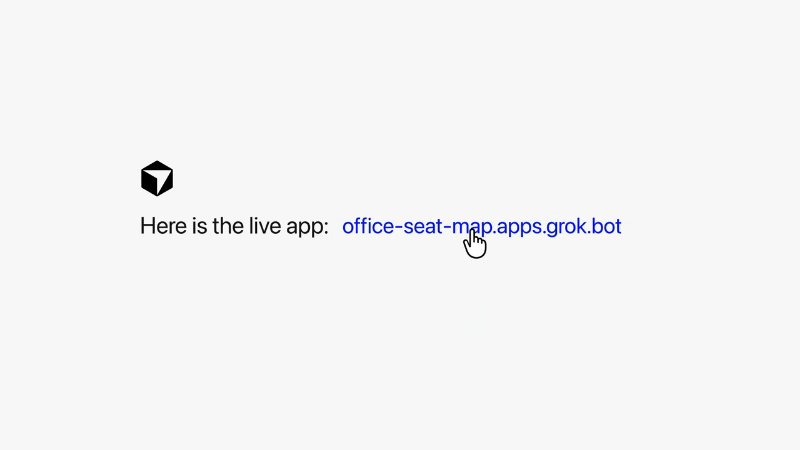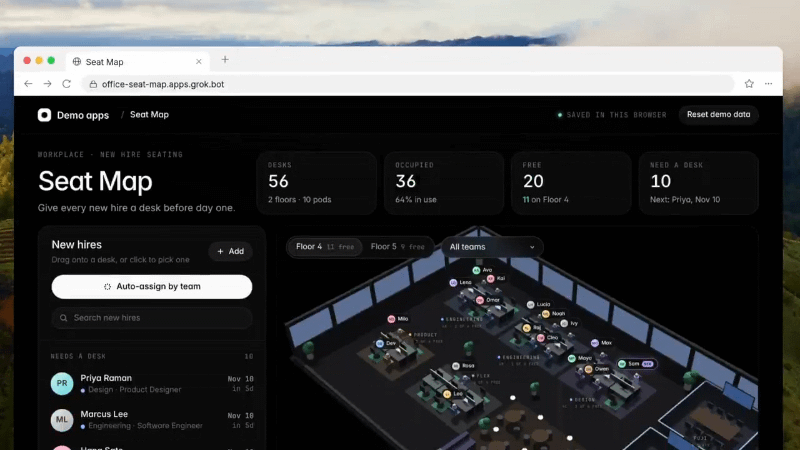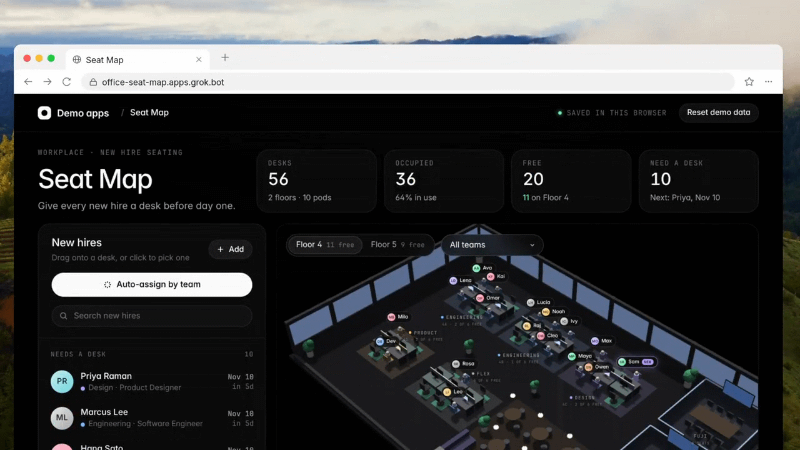
Enfin, une fois les contrôles préalables à la publication validés et l'utilisateur ayant confirmé la publication, Cursor renvoie un lien en direct qui ouvre l'application déployée — telle qu'un outil interactif de plan de bureau — directement dans le navigateur.
Sous le capot : agents cloud, hébergement géré et sources de référentiels
Le fondement technique de Cursor Build Live Apps repose sur les agents cloud de Cursor, qui permettent aux utilisateurs d'exécuter des agents de codage asynchrones dans des environnements distants sans avoir à laisser leurs ordinateurs portables locaux ouverts. Le pipeline de déploiement provisionnant des bases de données cloud, des services d'identité et un hébergement géré, la fonctionnalité fonctionne exclusivement via les agents cloud et ne peut pas être utilisée avec des agents exécutés localement.
Cursor a commencé à combler l'écart entre la génération de code et le déploiement en direct le 27 août 2026, lorsqu'il a introduit un flux de travail initial pour démarrer des projets à partir de zéro et les prévisualiser sur une URL en direct. Dans cette version précédente, cependant, la publication sur une URL en direct nécessitait que les utilisateurs connectent leurs propres comptes Vercel externes.
La mise à jour du 5 novembre supprime la nécessité pour les utilisateurs de lier ou de gérer un compte d'hébergement distinct. Bien que le journal des modifications de Cursor ne nomme pas son fournisseur cloud sous-jacent, The New Stack a rapporté, en citant une déclaration de Vercel sur X, que la couche d'hébergement géré est construite sur Vercel for Platforms, Cursor créant automatiquement un compte d'hébergement dédié et isolé pour chaque équipe ou abonné individuel.
Le provisionnement de bout en bout, l'examen de sécurité et le flux de déploiement sont structurés comme suit :
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
Les développeurs peuvent initier des déploiements à partir de deux sources de référentiels :
- Dépôts Cursor Origin nouveaux ou existants : Les utilisateurs partant de zéro créent automatiquement un dépôt sur Cursor Origin, la plateforme d'hébergement Git axée sur les agents que Cursor a lancée le 17 août 2026.
- Dépôts GitHub existants : Les ingénieurs disposant de projets existants sur GitHub peuvent utiliser un agent cloud pour préparer et publier l'application sans migrer leur dépôt vers Origin. Selon Cursor, la prise en charge de GitLab et d'autres fournisseurs Git est prévue pour les prochaines mises à jour.
Contrôles de sécurité préalables à la publication et gouvernance des accès
Permettre un déploiement web rapide au sein d'une organisation nécessite des garde-fous concernant la gestion des identifiants, la vérification préalable à la publication et la portée des accès, que Cursor détaille dans sa documentation sur les applications d'agents cloud.
Isolation des secrets et hiérarchie des examens préalables à la publication
Lorsqu'une application doit se connecter à une infrastructure externe — telle qu'un entrepôt de données d'entreprise ou une API tierce —, Cursor demande à l'utilisateur les clés requises. Selon Cursor, ces secrets sont gérés de telle sorte que l'agent ne voit pas les valeurs de secrets brutes.
Avant qu'une application ne soit mise en ligne, l'utilisateur doit explicitement la publier, ce qui déclenche deux types de vérifications de la plateforme :
- Vérifications déterministes : Des analyses de référence basées sur des règles s'exécutent toujours pour détecter les problèmes courants tels que les secrets codés en dur, les jetons ou les identifiants exposés dans les fichiers d'application.
- Examens de sécurité agentiques : Des examens pilotés par l'IA inspectent le projet à la recherche de problèmes de sécurité plus larges et indiquent à l'utilisateur ce qu'il faut corriger si un contrôle échoue.
Les administrateurs d'équipe ont une visibilité sur toutes les applications d'équipe déployées et les secrets stockés. Les administrateurs peuvent ajouter des règles d'examen de sécurité personnalisées, dépublier toute application en direct et approuver certaines versions qui ont été signalées par les examens de sécurité. Cependant, l'approbation administrative ne constitue pas un contournement inconditionnel de chaque contrôle : les protections de référence obligatoires restent appliquées, et la réussite des analyses préalables à la publication est conçue pour réduire les risques courants de fuite d'informations d'identification plutôt que de garantir que la logique d'application personnalisée ou les autorisations de base de données externe sont exemptes de vulnérabilités.
Portées d'accès et clés API basées sur les en-têtes
Une fois qu'une application a réussi les contrôles requis et qu'elle est déployée sur l'URL sélectionnée, le contrôle d'accès est régi par le type de forfait et la méthode d'authentification :
- Accès Équipe et Entreprise : Les applications peuvent être partagées avec des individus spécifiques, des groupes d'utilisateurs ou l'ensemble de l'organisation. Les applications privées et visibles par l'équipe nécessitent une connexion à Cursor. Le partage public est désactivé par défaut sur les forfaits Teams et Enterprise, mais les administrateurs peuvent l'activer ; les applications partagées publiquement peuvent être ouvertes par toute personne disposant du lien.
- Partage public du forfait personnel : Les abonnés aux forfaits personnels peuvent publier des applications avec un accès public afin que toute personne disposant de l'URL puisse ouvrir l'application web.
- Accès programmatique via des clés API : Pour permettre aux scripts automatisés, aux tâches d'intégration continue (CI) ou aux agents externes tels que Grok Bot d'interagir avec une application déployée, les utilisateurs peuvent configurer une clé API Cursor. Plutôt que d'exposer les identifiants dans des URL partageables, les clients programmatiques s'authentifient en transmettant la clé API Cursor dans les en-têtes de requêtes HTTP, les clés étant gérées séparément au niveau personnel ou de l'équipe.
Contexte concurrentiel : défier Lovable, Replit et Grok Build
En intégrant l'hébergement géré, le provisionnement PostgreSQL à la demande et l'authentification SSO directement dans son flux de travail d'agent cloud, Cursor entre en concurrence directe avec les plateformes d'applications pilotées par requêtes telles que Lovable et Replit. En termes de positionnement sur le marché, alors que Lovable and Replit ont historiquement attiré les créateurs grand public et les constructeurs solitaires, l'annonce de Cursor met l'accent sur les logiciels d'entreprise internes — aidant les experts du domaine à créer des outils opérationnels sans attendre une ingénierie d'infrastructure dédiée —, tout en prenant en charge la publication web publique pour les abonnés individuels.
La fonctionnalité côtoie également des produits de l'écosystème technologique plus large d'Elon Musk suite à l'acquisition de Cursor par SpaceX en août 2026, une transaction divulguée dans le dossier SEC de SpaceX à une valeur des capitaux propres implicite de 60 milliards de dollars (contrepartie d'achat comptable de 42,5 milliards de dollars). xAI, société affiliée à SpaceX, avait précédemment lancé Grok Build Mode pour permettre aux utilisateurs de créer des applications et des jeux légers dans les discussions Grok et de les partager via des liens grok.me. Alors que Grok Build se concentre sur la création conversationnelle, Cursor Build Live Apps s'ancre dans le développement pris en charge par des référentiels (Cursor Origin et GitHub), des règles de sécurité d'équipe et la gouvernance SSO d'entreprise.
Comparaison des flux de travail et liste de contrôle de mise en œuvre
Les responsables techniques évaluant Cursor Build Live Apps peuvent comparer son périmètre et son modèle de gouvernance au développement local et au flux de prévisualisation précédent de Cursor :
| Étape du flux de travail | Environnement d'exécution | Configuration de l'hébergement et de la base de données | Portée de l'authentification et du partage | Contrôles de sécurité et de gouvernance |
|---|---|---|---|---|
| Prototype d'agent Localhost | IDE local / Machine du développeur | Serveur local manuel et configuration de base de données locale | Machine locale uniquement (localhost) |
Environnement local géré par le développeur |
| Aperçu Cursor du 27 août 2026 | Agent cloud Cursor | Aperçu du navigateur ; la publication nécessitait la liaison d'un compte Vercel externe | Déterminé par les paramètres du projet Vercel externe | Géré via un compte d'hébergement externe |
| Build Live Apps (Forfait personnel) | Agent cloud Cursor (Forfait payant) | Hébergement isolé géré + PostgreSQL à la demande | Connexion à Cursor pour les applications privées, partage d'URL publique facultatif ou en-têtes de clé API | Vérifications déterministes obligatoires + examen agentique préalable à la publication |
| Build Live Apps (Équipes / Entreprise) | Agent cloud Cursor (Forfait payant) | Hébergement isolé géré + PostgreSQL à la demande | Accès privé/équipe via connexion à Cursor ; partage public désactivé par défaut (configurable par l'administrateur) | Vérifications préalables à la publication, règles d'administration personnalisées, approbation de version et contrôles de dépublication administrateur |
Liste de contrôle de gouvernance pour les équipes d'ingénierie et de sécurité
Les organisations adoptant Cursor Build Live Apps pour la création d'outils internes doivent établir des pratiques opérationnelles claires :
- Définir des règles personnalisées préalables à la publication : Utilisez la console d'administration de l'équipe pour ajouter des règles d'examen de sécurité spécifiques à l'organisation qui vérifient l'exposition des points de terminaison internes et la conformité du traitement des données avant la mise en ligne des applications.
- Vérifier les autorisations des entrepôts de données externes : Les analyses automatisées préalables à la publication se concentrant sur les fichiers d'application et les secrets exposés, appliquez indépendamment des rôles de base de données à privilèges minimum et une sécurité au niveau des lignes sur tout entrepôt de données externe connecté à une application en direct.
- Auditer les politiques de partage d'équipe : Confirmez si le partage de liens publics doit rester désactivé au niveau Teams et Enterprise afin que les tableaux de bord internes et les outils opérationnels nécessitent une connexion à Cursor, et examinez périodiquement les applications actives dans le tableau de bord d'administration.
- Gérer le cycle de vie des clés API : Exigez des scripts automatisés, des flux de travail CI et des intégrations Grok Bot qu'ils s'authentifient strictement via les en-têtes de requêtes HTTP en utilisant des clés API Cursor ciblées, et révoquez les clés lorsque les outils internes sont retirés.
Foire aux questions (FAQ)
Les développeurs peuvent-ils utiliser Cursor Build Live Apps avec des agents de codage s'exécutant localement ?
Chaque application déployée crée-t-elle automatiquement une base de données PostgreSQL ?
Les administrateurs d'équipe peuvent-ils contourner un contrôle de sécurité préalable à la publication ayant échoué ?
Comment les scripts automatisés ou Grok Bot s'authentifient-ils auprès d'une application Cursor déployée ?
Principaux enseignements pour les équipes d'ingénierie
La sortie de Build Live Apps par Cursor résout un goulet d'étranglement persistant dans le développement logiciel assisté par IA : alors que les agents de codage permettent de générer rapidement la logique applicative, le déploiement sécurisé de ce code auprès des collègues s'arrête généralement à la configuration de l'infrastructure. En combinant des agents cloud avec le provisionnement PostgreSQL à la demande, le SSO de Cursor, des passerelles de sécurité préalables à la publication et un hébergement géré, Cursor transforme les requêtes basées sur des référentiels en outils internes en direct accessibles via une URL partagée.
Pour les responsables de l'ingénierie et de la sécurité, le passage de prototypes localhost à un déploiement cloud instantané rend la gouvernance administrative essentielle. L'association de la gestion intégrée des secrets de Cursor et des règles d'examen personnalisées préalables à la publication avec des autorisations strictes de privilège minimum sur les banques de données externes permet aux équipes de distribuer rapidement des outils internes sans perdre la visibilité sur les données d'entreprise.
Références
-
Journal des modifications de Cursor : Build Live Apps dans Cursor — Annonce officielle de la version du 5 novembre 2026 détaillant la création d'applications par agent cloud, Postgres à la demande, le SSO de Cursor, les contrôles de sécurité préalables à la publication et le partage de liens.
-
Documentation de Cursor : Applications d'agents cloud — Documentation technique officielle couvrant le déploiement d'applications en direct, la gestion des secrets, les règles d'examen de sécurité, les limites d'approbation administrative, les contrôles de partage public et l'authentification par en-tête de clé API.
-
Documentation de Cursor : Présentation des agents cloud — Guide officiel expliquant les environnements d'exécution d'agents cloud distants et les forfaits pris en charge.
-
Journal des modifications de Cursor : Démarrer des projets à partir de zéro dans les agents cloud — Mise à jour officielle du 27 août 2026 documentant le flux de prévisualisation précédent et l'exigence de publication d'un compte Vercel externe.
-
Journal des modifications de Cursor : Hébergement de code Origin — Notes de version officielles du 17 août 2026 introduisant Cursor Origin en tant que plateforme d'hébergement Git axée sur les agents.
-
Blog de Cursor : Rejoindre SpaceX — Annonce officielle d'août 2026 concernant l'acquisition de Cursor par SpaceX.
-
Commission des opérations de bourse des États-Unis : Dépôt de formulaire SpaceX (30 septembre 2026) — Dépôt réglementaire détaillant la valeur des capitaux propres implicite de 60 milliards de dollars et la contrepartie d'achat comptable de 42,5 milliards de dollars pour l'acquisition de Cursor.
-
The New Stack : Cursor s'attaque à Lovable et Replit avec un déploiement d'applications entièrement géré — Reportage de Paul Sawers couvrant le flux de déploiement en quatre étapes et la déclaration de Vercel concernant l'hébergement Vercel for Platforms.
Share this article