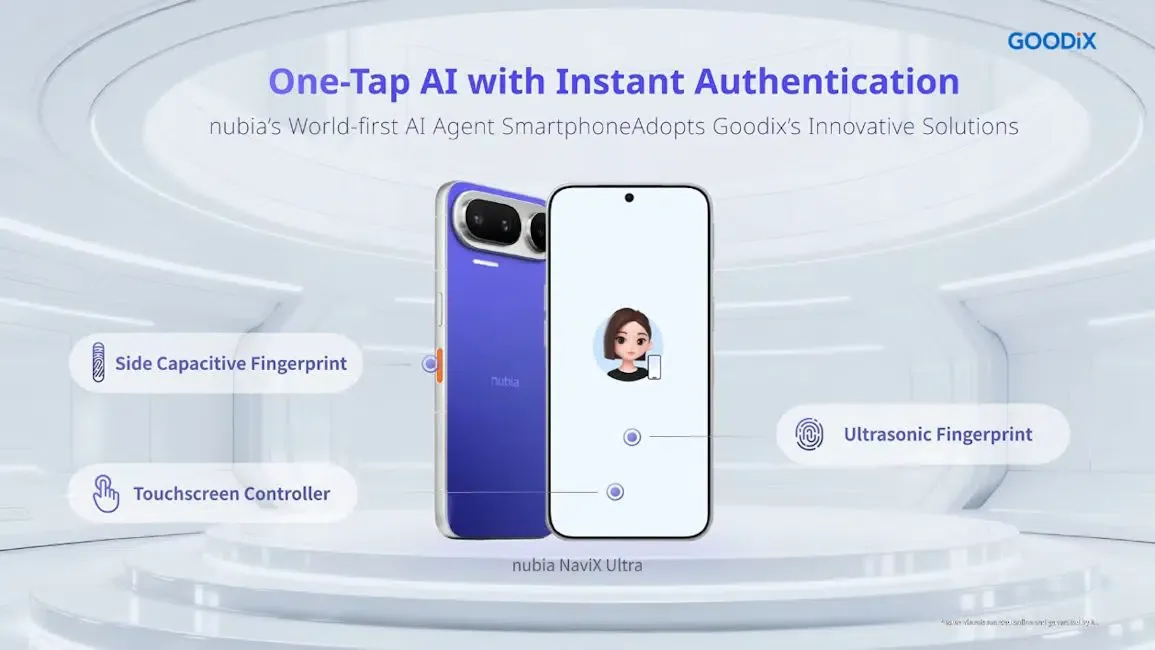
Doubao limite les actions d'interface graphique (GUI) ? Le 16 septembre 2026, le smartphone Nubia NaviX Ultra a été commercialisé, incluant la version grand public de l'assistant Doubao. Cependant, des tests en conditions réelles ont révélé que les actions automatisées sur l'interface graphique étaient bloquées sur des plateformes tierces majeures telles que WeChat, Taobao, Meituan et JD.com. Deux jours auparavant, le 14 septembre, Doubao publiait le Screen Automation Execution Protocol, établissant le protocole Doubao SAEP comme cadre de négociation formel pour régir la manière dont les agents IA externes interagissent avec les surfaces des applications Android. Pour les architectes de systèmes d'exploitation, les équipes de sécurité mobile et les développeurs de plateformes, ce goulot d'étranglement souligne un conflit structurel fondamental entre les agents multimodaux au niveau du système, cherchant une navigation d'écran fluide, et les environnements d'exécution des applications indépendantes, qui défendent leurs périmètres de sécurité et l'intégrité des transactions, créant ainsi une tension commerciale autour du contrôle du trafic et des transactions.
La réalité commerciale des agents mobiles : Le lancement du NaviX Ultra et le blocage de l'interface graphique
L'arrivée du Nubia NaviX Ultra — surnommé « Doubao Phone Gen 2 » par les médias technologiques chinois — a suscité d'importantes attentes commerciales. Proposé à partir de 5 999 yuans (5 499 yuans après subventions), l'appareil affiche une prime de 2 500 yuans par rapport au prototype M153 distribué aux développeurs en décembre 2025. Suite au lancement commercial, Nubia a annoncé que les ventes du premier jour avaient dépassé les 100 millions de yuans en une seconde après l'ouverture des commandes.
Malgré un marketing matériel insistant sur un workflow d'agent intelligent de bout en bout, les évaluations initiales par des médias et ingénieurs indépendants ont révélé une impasse opérationnelle. Bien que l'assistant Doubao puisse lancer des applications sur commande vocale, la navigation automatisée dans l'application, les clics simulés et les paiements en plusieurs étapes étaient indisponibles sous la politique SAEP actuelle et les restrictions des plateformes tierces. Les commandes pour publier sur les Moments WeChat, comparer des produits sur Taobao, finaliser des achats sur JD.com ou confirmer des commandes de livraison sur Meituan n'ont pas été exécutées. En pratique, l'automatisation n'est prise en charge que par les applications système, les utilitaires ZTE, le portefeuille interne de ByteDance (Douyin, Feishu, Qishui Music) et quelques partenaires explicitement intégrés comme Caocao Mobility, tandis que les flux de travail tiers habituels restent dans un état manuel et suspendu.
En bref
- Goulot d'étranglement fonctionnel immédiat : Bien que l'appareil lance les applications tierces sur commande vocale, la navigation dans l'application, les clics simulés et les paiements en arrière-plan restent restreints au sein des principaux écosystèmes numériques.
- Introduction du protocole SAEP : Le 14 septembre 2026, Doubao a dévoilé le Screen Automation Execution Protocol (SAEP), lançant une période de consultation publique de 30 jours (jusqu'au 15 octobre 2026) durant laquelle les applications tierces restent protégées par défaut contre toute interaction GUI automatisée.
- Autorisations système vs Murs de trafic : Malgré plus de 382 millions d'utilisateurs mobiles actifs par mois en juin 2026, la portée de l'audience ne peut pas outrepasser les sandboxes de sécurité des applications ou les règles de gouvernance commerciale.
- Évolution du paradigme architectural : Le secteur de l'ingénierie mobile s'éloigne rapidement du scraping visuel sans autorisation au profit d'interfaces déclarées agent-à-agent (A2A), de manifestes d'autorisations granulaires et d'accords mutuels entre plateformes.

Cette limitation reflète l'historique technique de la première génération. Lorsque le prototype M153 a été lancé le 1er décembre 2025, il permettait des opérations GUI automatisées grâce à une injection d'événements au niveau du système, via l'autorisation INJECT_EVENTS. En 48 heures, les utilisateurs ont signalé des anomalies de sécurité et des déconnexions sur WeChat. Le 3 décembre, Doubao a retiré les capacités d'exécution automatisée sur WeChat. Le 5 décembre, l'équipe a restreint le champ opérationnel, interdisant l'automatisation dans les environnements de jeu, les systèmes de récompenses et les institutions financières. La transition du prototype M153 au NaviX Ultra démontre que la simple compréhension visuelle par un modèle VLM ne peut se substituer à une autorisation structurelle et bilatérale de la plateforme.
Gouvernance architecturale sous le capot : Déconstruction des règles SAEP
Le lancement du protocole SAEP le 14 septembre 2026 marque une tentative de standardiser la manière dont les agents de système d'exploitation déclarent et exécutent l'automatisation des écrans. Au lieu de traiter les hiérarchies d'affichage tierces comme des cibles visuelles passives, le SAEP introduit un cycle de consentement explicite. Le 17 septembre 2026, l'assistant Doubao a publié une déclaration expliquant pourquoi les applications tierces ne peuvent actuellement pas être manipulées via GUI, détaillant le délai de préavis de 30 jours et le cadre d'autodétermination des applications.
La gouvernance fonctionne en deux phases. Durant la période de préavis de 30 jours (jusqu'au 15 octobre 2026), le système impose un état de blocage par défaut sur tout le matériel. Sans déclaration explicite d'acceptation du développeur, l'assistant Doubao n'effectue aucun événement d'entrée synthétique. Après cette période, le protocole passe à un cadre par niveaux de risque : les applications ayant formellement enregistré un refus resteront exclues, tandis que celles n'ayant pas exprimé de position seront évaluées pour bénéficier d'automatisations graduelles basées sur leur profil de risque. Les développeurs conservent le droit de retirer leur consentement à tout moment.
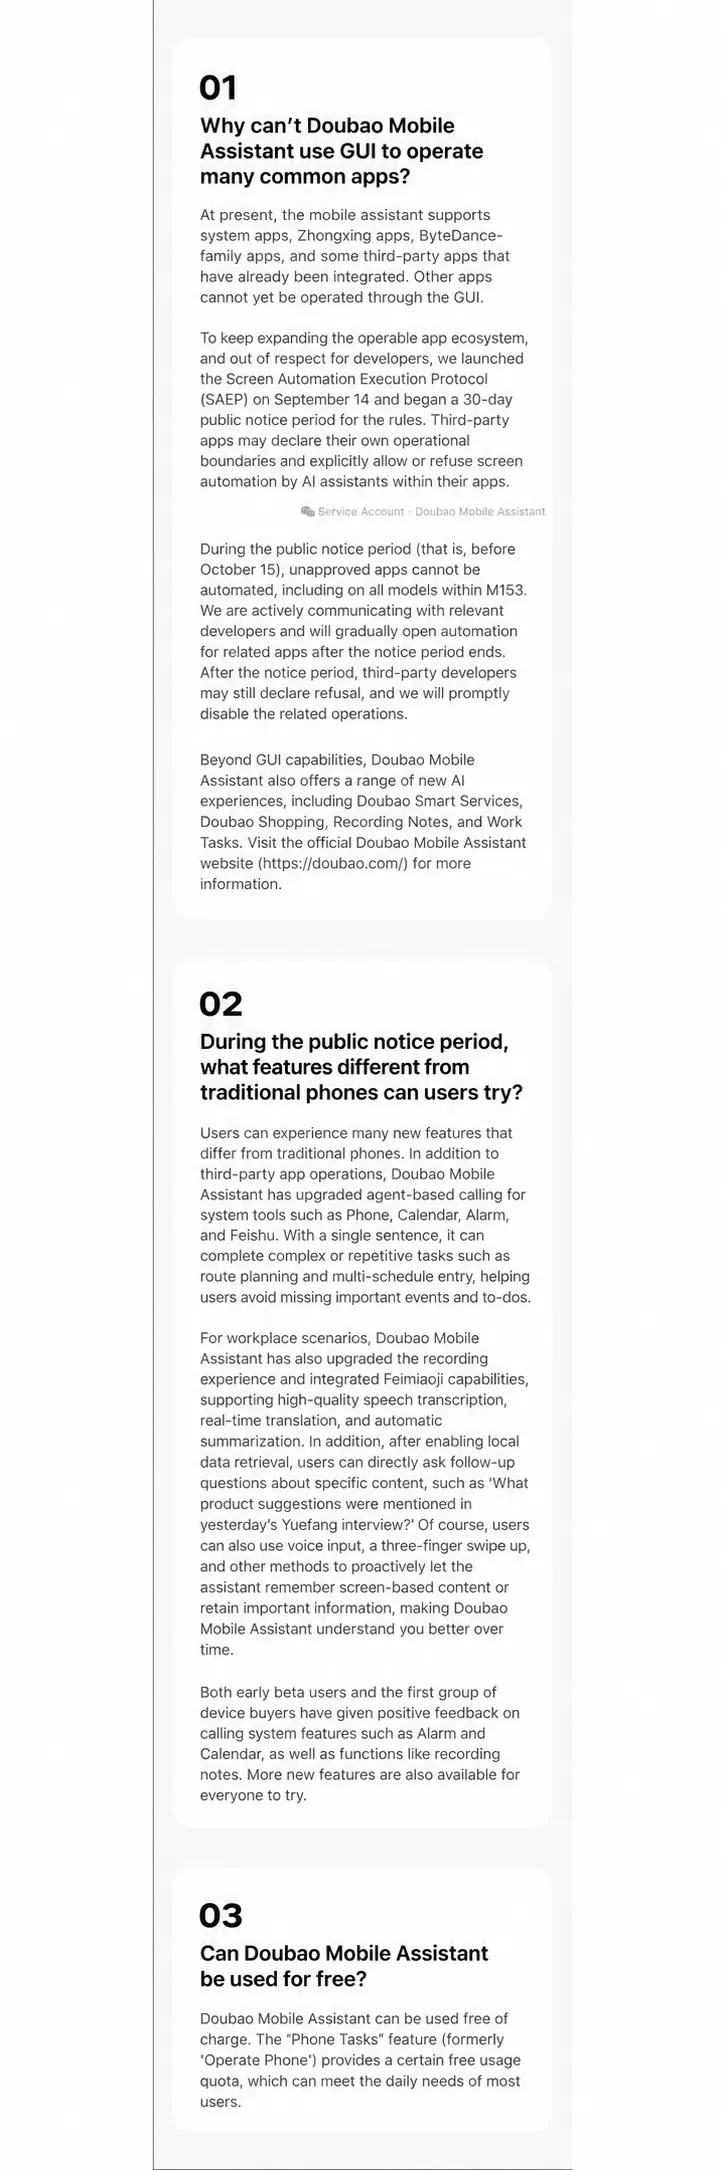
Sous le cadre SAEP, les développeurs d'applications peuvent définir des limites opérationnelles précises :
- Autorisation générale d'automatisation d'écran : Déclarer si l'application permet à un agent externe d'initier des flux de travail automatisés.
- Capture et inspection d'écran : Contrôler si l'assistant est autorisé à prendre des captures d'écran ou inspecter le contenu affiché pendant l'exécution d'une tâche.
- Entrée utilisateur simulée : Réguler si l'agent peut injecter des coordonnées tactiles synthétiques, des gestes ou des chaînes de texte dans les vues natives.
- Modification de contenu : Définir si l'assistant est autorisé à modifier ou effacer du texte, des champs de formulaire ou des brouillons au sein de l'état de l'application.
Ce protocole répond aux réalités opérationnelles exposées par les tests empiriques. En mai 2026, le benchmark AndroidDaily a évalué les principaux modèles de langage visuel sur 350 tâches mobiles standards au sein de 94 applications de production. Dans des conditions strictes, l'agent multimodal le plus performant a atteint un taux de complétion de bout en bout de seulement 62,0 %, tandis que le framework d'évaluation automatisé (GRADE) a montré un taux d'accord de 87,37 % avec les annotateurs humains.
+--------------------------------------------------------------------------+
|            BENCHMARK ANDROIDDAILY : ATTRITION DES AGENTS MULTI-ÉTAPES    |
+--------------------------------------------------------------------------+
|                                                                          |
|  Tâches évaluées : 350 flux de travail multi-étapes réalistes            |
|  Environnement : 94 applications Android de production                   |
|                                                                          |
|  Taux de complétion de l'agent multimodal : 62,0%                        |
|  [====================================>                          ]       |
|                                                                          |
|  Modes d'échec dominants identifiés :                                    |
|  1. Désalignement de l'UI dû à la latence                                |
|  2. Boucles d'actions répétitives liées à la mémoire                     |
|  3. Dégradation des capacités induite par le protocole                   |
|                                                                          |
|  Exemples de friction réelle :                                           |
|  - Mises à jour asynchrones de l'UI & pop-ups durant la latence          |
|  - Cycles de coordonnées redondants sur des états visuels ambigus        |
|  - Règles de validation de formulaire dynamiques & frontières régionales   |
|                                                                          |
+--------------------------------------------------------------------------+
L'écart entre la reconnaissance d'un composant et la complétion d'un flux de travail découle d'environnements non déterministes. Les applications modifient fréquemment leurs hiérarchies de mise en page via des frameworks dynamiques, introduisent des pop-ups promotionnels et imposent des vérifications anti-scraping. Lorsqu'un assistant tente d'analyser ces états par simple inférence de coordonnées visuelles sans retour direct de l'application, les pipelines s'effondrent, créant des sessions orphelines, des achats incorrects ou des exceptions de sécurité.
Gouvernance décentralisée et menaces : Sandboxes de sécurité et souveraineté décisionnelle
La réticence des plateformes tierces à autoriser une automatisation GUI sans restriction est motivée par des principes d'ingénierie de sécurité fondamentaux. Voir le conflit comme une simple résistance anticoncurrentielle ignore les vulnérabilités opérationnelles et légales introduites lorsqu'un processus externe simule des interactions au sein de périmètres authentifiés.
D'un point de vue sécurité, l'automatisation GUI « headless » opère au-delà des frontières des vues applicatives. Dans les architectures Android, les applications résident dans des sandboxes de processus UID Linux isolées. Lorsqu'un assistant IA utilise des hooks d'accessibilité (AccessibilityService) ou des couches d'injection d'affichage personnalisées pour manipuler une interface, il interagit avec la hiérarchie visuelle de l'extérieur sans briser la sandbox du processus sous-jacent. Cependant, cette couche d'interaction privilégiée introduit une friction opérationnelle substantielle.
+--------------------------------------------------------------------------+
|               SURFACES DE RISQUE : AGENT VS. RUNTIME                     |
+--------------------------------------------------------------------------+
|                                                                          |
|  COUCHE PRIVILÉGIÉE DU SYSTÈME D'EXPLOITATION                            |
|  +--------------------------------------------------------------------+  |
|  | Assistant Multi-Agent (Doubao / Moteur VLM Système)                |  |
|  +--------------------------------------------------------------------+  |
|         |                                                      |         |
|   (Injection d'entrée privilégiée /                    (Tampon d'affichage /  |
|    Envoi d'événements synthétiques)                      Analyse de mise en page) |
|         v                                                      v         |
|  +--------------------------------------------------------------------+  |
|  | FENÊTRE & HIERARCHIE DE VUES DE L'APPLICATION HÔTE                |  |
|  |                                                                    |  |
|  |  [ Vecteurs de menace & stabilité ]                                 |  |
|  |  * Exposition de vues sensibles : Données bancaires/SMS           |  |
|  * Distorsion du signal anti-fraude : Altération comportementale    |  |
|  * Entrée non-déterministe : Déclenchement accidentel de boutons     |  |
|  * Autorisation ambiguë : Responsabilité floue des étapes automatisées |  |
|  +--------------------------------------------------------------------+  |
|                                                                          |
+--------------------------------------------------------------------------+
Ce modèle d'interaction crée plusieurs surfaces de risque :
- Invalidation de la télémétrie anti-fraude : Certains systèmes de détection de bots évaluent la chronologie des interactions, les motifs de gestes et d'autres indicateurs comportementaux pour authentifier la présence humaine. L'injection de clics synthétiques altère ces signatures, poussant les moteurs de risque à marquer les comptes, terminer les sessions ou exiger une ré-authentification pour prévenir la fraude suspectée.
- Exposition d'états sensibles : Un agent capable d'ingérer des tampons d'écran peut capturer involontairement des champs texte sensibles, des registres de transactions personnels, des documents d'identité et des contextes de conversation privés, les intégrant dans des tampons de contexte locaux ou les transmettant via des connexions distantes.
- Ambiguïté de l'autorisation de transaction : Lorsqu'un assistant déclenche des changements d'état opérationnels — comme soumettre une commande — basés sur une interprétation probabiliste, résoudre la responsabilité en cas de conséquences non souhaitées devient difficile si l'utilisateur n'a pas directement exécuté l'étape de confirmation.
Au-delà des considérations de sécurité, la défense commerciale joue un rôle décisif. Le moteur économique des écosystèmes numériques repose fortement sur la phase de découverte qui précède les transactions. Le 12 août 2026, Reuters rapportait que Tencent avait enregistré une augmentation de 11 % de ses revenus totaux au deuxième trimestre, soulignée par une hausse de 22 % des revenus des services marketing, portés par l'efficacité publicitaire optimisée par l'IA au sein de l'écosystème Weixin. Les plateformes investissent massivement dans les classements de recherche propriétaires, les algorithmes de recommandation et les flux promotionnels conçus pour influencer le choix du consommateur.
| Dimension de gouvernance | Automatisation GUI non régulée | Cadre Doubao SAEP | Intégration structurée négociée |
|---|---|---|---|
| Canal d'interaction | Scraping de tampon d'écran et injection de clics de coordonnées | Manifeste de politique régissant les droits de capture, d'entrée et d'édition | Interface de capacité pré-approuvée / schéma API plutôt que scraping visuel |
| Base d'autorisation | Dépend de l'accessibilité système ou privilèges d'entrée OS | Période de blocage de 30 jours avec opt-out explicite du développeur | Autorisation bilatérale explicite et périmètre opérationnel convenu |
| Risque comportemental | Déclenche fréquemment des heuristiques anti-automatisation | Limité aux flux de travail autorisés par les développeurs | Chemins d'exécution contrôlés par l'application |
| Ingestion de données | Ingère les mises en page complètes ; risque de capturer du contexte sensible | Restreint la capture d'écran et l'accès visuel selon les limites déclarées | Peut échanger des paramètres de tâche sans dépendre de l'analyse d'écran |
| Résilience d'exécution | Vulnérable aux changements d'UI et aux mutations de mise en page (62,0%) | Lié à la stabilité visuelle mais soutenu par l'accord du développeur | Moins dépendant de la stabilité visuelle ; guidé par des vérifications programmatiques |
| Contrôle commercial | Contourne la navigation in-app et les surfaces promotionnelles | Permet aux plateformes de suspendre l'automatisation sur les workflows à haute valeur | Préserve le routage des transactions et les frontières de service convenues |
Lorsqu'un assistant externe contourne le chemin de découverte visuelle d'une application — localisant des produits, évaluant des vendeurs et appliquant des remises de manière autonome — il réduit les opportunités d'exposition de la plateforme sous-jacente (publicité, découverte sponsorisée et ventes croisées). Pour les plateformes concurrentes, accorder un accès sans restriction à un assistant géré par ByteDance — qui détient des unités d'e-commerce concurrentes — crée une forte dissuasion commerciale. Les plateformes tierces cherchent naturellement à conserver le contrôle souverain sur l'engagement du consommateur et le routage des transactions.
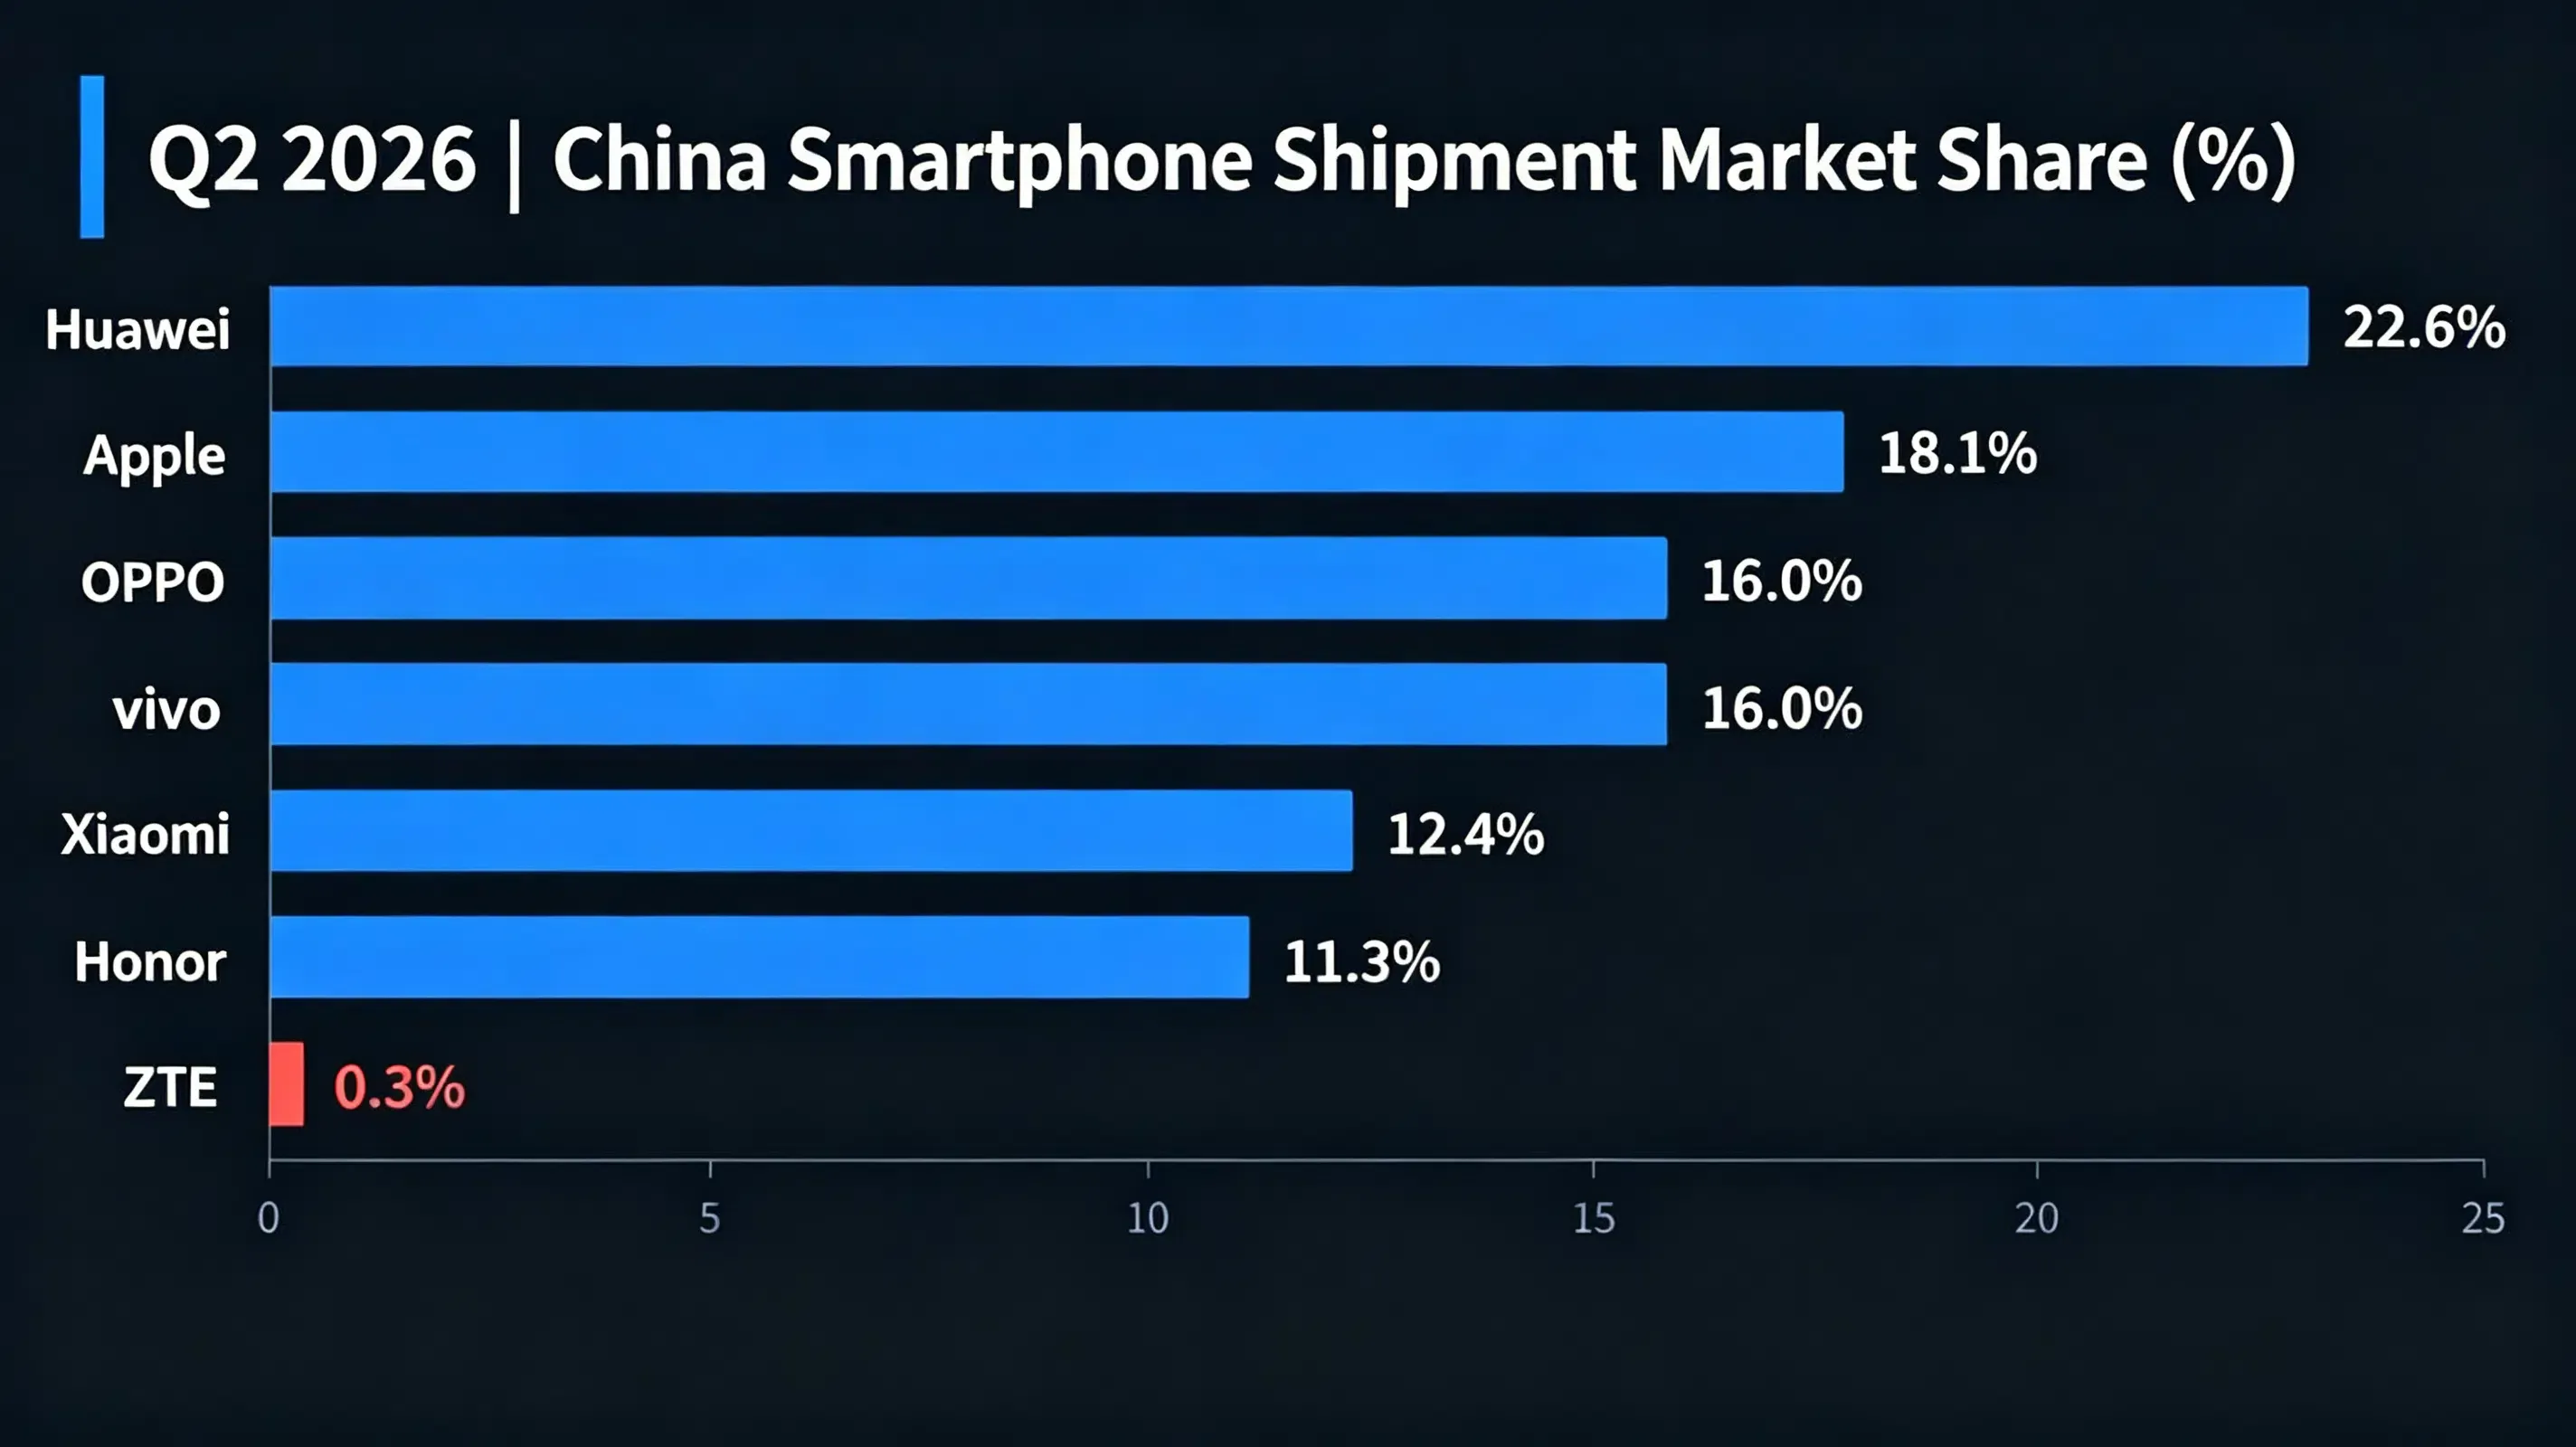
Cette dynamique illustre pourquoi la simple échelle d'une application ne garantit pas une influence sur le système d'exploitation. Selon QuestMobile, Doubao comptait 382 millions d'utilisateurs actifs mensuels en juin 2026, devançant Qwen d'Alibaba (167 millions). Cependant, la popularité au niveau de l'application est en aval du contrôle matériel. Selon les données IDC pour le deuxième trimestre 2026, les six premiers OEM (Huawei, Apple, OPPO, vivo, Xiaomi et Honor) totalisaient environ 96,4 % des expéditions d'appareils. ZTE représentait 0,3 %, tandis que Nubia n'apparaissait pas dans le top 10. Comme les fabricants développent activement des écosystèmes d'assistants propriétaires pour différencier leur matériel, les agents multi-plateformes font face à des limites sévères lorsqu'ils tentent d'imposer une domination opérationnelle au niveau du système.
Du scraping « headless » aux interfaces gouvernées : La transition vers l'intégration structurée
La friction entourant le NaviX Ultra et l'introduction du SAEP soulignent que le scraping visuel non structuré représente une phase de transition. Opérer un logiciel arbitraire via la simulation visuelle présente des coûts de maintenance persistants, des taux d'échec élevés et une résistance irréconciliable des plateformes.
L'industrie mobile se tourne de plus en plus vers des cadres d'exécution structurés et négociés, caractérisés par des interfaces Agent-à-Agent (A2A) et des accords formels de partage de capacités. Dans ce paradigme, les applications n'exposent plus leurs interfaces visuelles à une navigation de coordonnées non guidée ; elles exposent des points de terminaison fonctionnels vérifiés et paramétrés directement au runtime du système d'exploitation.
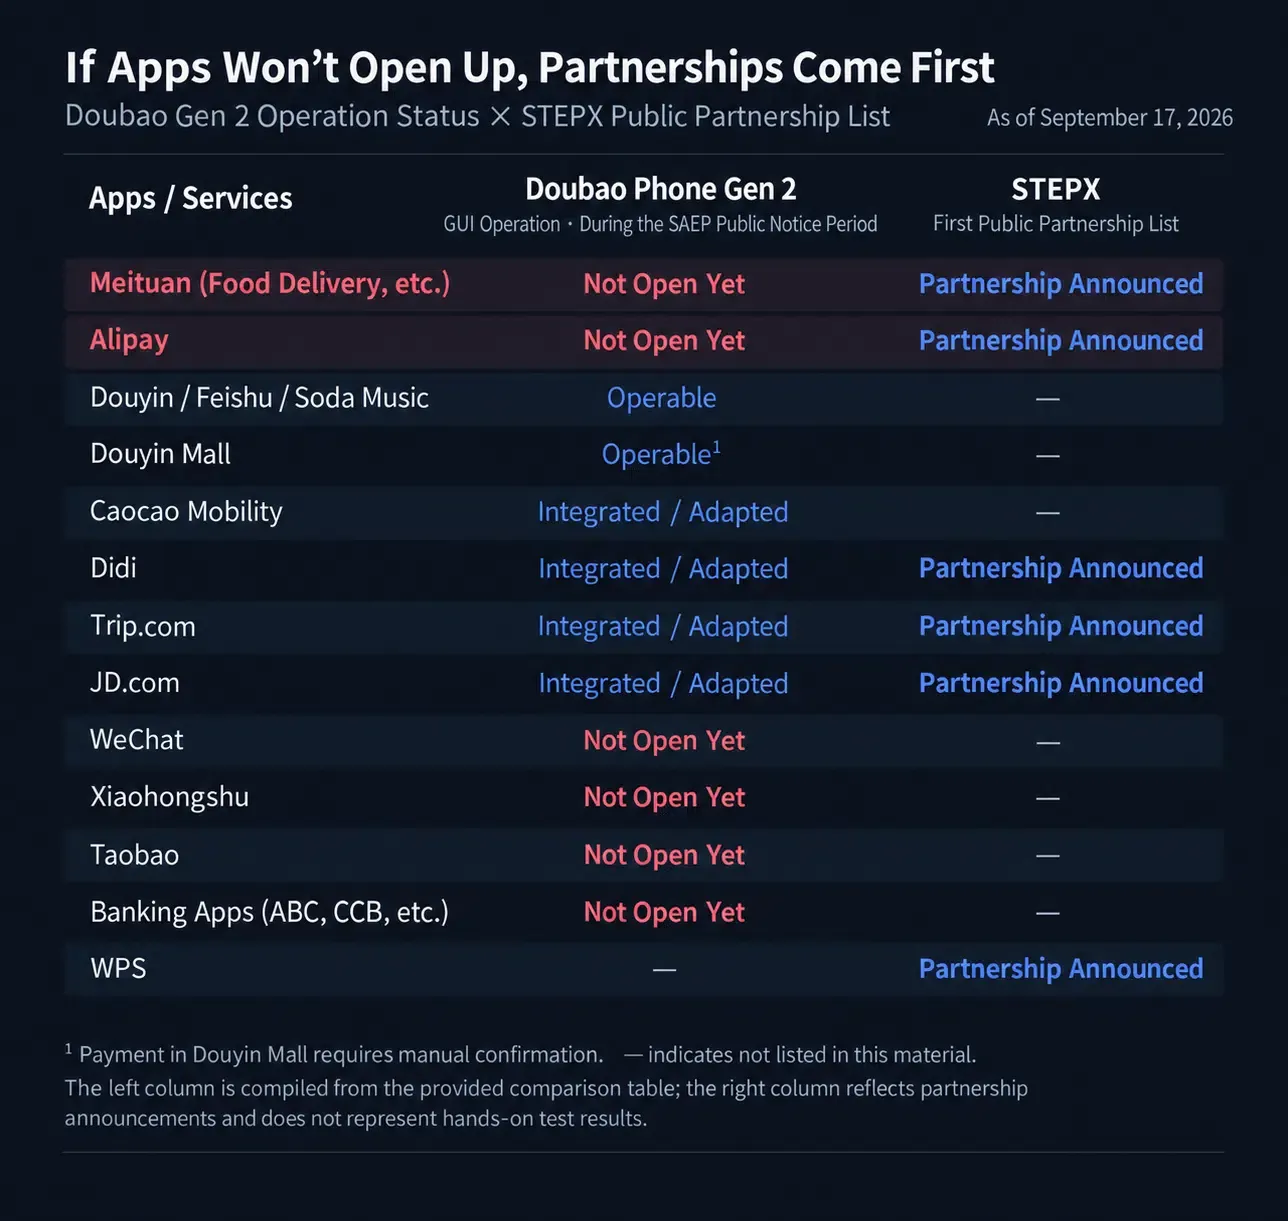
Des implémentations récentes illustrent cette trajectoire :
- Écosystèmes terminaux structurés : Le 13 juillet 2026, StepFun a lancé sa marque STEPX et sa solution STEPX Neo aux côtés de la plateforme Step AOS. Comme rapporté par Caixin, StepFun a annoncé des partenariats avec des fournisseurs tels qu'Alipay, Baidu, Meituan, JD.com, Didi, Ctrip et Amap, s'appuyant sur des interfaces protocolaires pré-négociées plutôt que sur la manipulation GUI non contrainte.
- Coopération A2A bilatérale : Mi-2026, Tencent a établi des partenariats de capacités A2A autorisés avec des fabricants nationaux dont Huawei, Honor, Xiaomi, OPPO et vivo. Ce mécanisme permet aux assistants de niveau système — tels que YOYO de Honor ou Xiaobu d'OPPO — d'initier des appels vocaux ou vidéo WeChat, ou d'envoyer des messages, via des flux d'autorisation bilatéraux vérifiés, sans nécessiter d'accès sans restriction aux écrans de discussion privés.
+--------------------------------------------------------------------------+
|            INTERACTION D'AGENT MOBILE : TRANSITION ARCHITECTURALE        |
+--------------------------------------------------------------------------+
|                                                                          |
|  [ Commande vocale : "Commander un café latte glacé" ]                   |
|                                |                                         |
|                                v                                         |
|  [ Orchestrateur : Extraction sémantique d'intention & paramètres ]     |
|                                |                                         |
|         +----------------------+----------------------+                  |
|         |                                             |                  |
|         v                                             v                  |
|  [ Chemin visuel non régulé ]                [ Chemin de capacité gouverné ] |
|  - Analyse d'écran via VLM visuel           - Interrogation de politique SAEP |
|  - Injection de clics synthétiques          - Envoi A2A structuré        |
|  - Échec fréquent sur UI dynamique          - Vérification d'état programmatique |
|  - Bloqué par règles de risque & sécurité   - Autorité contrôlée par l'app |
|         |                                             |                  |
|         v                                             v                  |
|  [ Exécution suspendue / Échec ]             [ Exécution vérifiée ]      |
|                                                                          |
+--------------------------------------------------------------------------+
Pour les équipes d'ingénierie logicielle, ce changement transforme l'architecture mobile. Plutôt que de traiter la sécurité uniquement comme une obfuscation défensive, les développeurs doivent évaluer comment leurs plateformes exposent des capacités adressables, établir des limites d'autorisation lisibles par machine et protéger les états de transaction sensibles à mesure que les systèmes d'exploitation deviennent plus agentiques.
Questions fréquemment posées (FAQ)
Que se passe-t-il lorsque la période de préavis SAEP expire le 15 octobre 2026 ?
Pourquoi les applications bancaires et de paiement restreignent-elles les actions d'agents GUI automatisés ?
En quoi le SAEP diffère-t-il des autorisations standard Android AccessibilityService ?
Conseils stratégiques pour les équipes d'ingénierie mobile
Pour naviguer dans l'émergence des assistants IA au niveau du système et l'évolution des protocoles d'automatisation d'écran, les équipes de développement et de sécurité devraient considérer les pratiques d'ingénierie suivantes :
- Formuler des politiques d'accès aux agents spécifiques à l'application : Évaluez comment l'interaction GUI automatisée impacte la sécurité des utilisateurs, les conditions d'utilisation de la plateforme et les workflows commerciaux. Les équipes de développement doivent déterminer s'il convient de participer aux cadres de gouvernance comme le SAEP, d'enregistrer des déclarations de refus explicites ou de poursuivre des voies d'intégration bilatérales négociées.
- Implémenter une vérification renforcée aux frontières des transactions : Assurez-vous que les modifications sensibles — telles que le placement d'une commande, le décaissement de fonds, la modification de profil ou la mise à jour des identifiants — nécessitent une confirmation humaine explicite. L'application d'invites biométriques, de défis à deux facteurs ou d'attestations cryptographiques peut prévenir ou réduire considérablement le risque de complétion automatisée là où la vérification nécessite une présence utilisateur indépendante.
- Surveiller les signaux d'entrée synthétique et d'interaction automatisée : Intégrez une télémétrie comportementale et une validation d'entrée au sein des piles de surveillance de sécurité pour détecter les rythmes d'interaction anormaux, les modèles de coordonnées répétés, les séquences d'événements spécifiques à l'automatisation et d'autres signaux de risque dans les workflows critiques.
- Préparer des points de terminaison de capacité modulaires et « headless » : Découplez les services numériques de base des chemins de navigation visuels profondément imbriqués. La conception d'interfaces API adressables et validées par schéma permet aux applications de s'intégrer en toute sécurité avec des cadres d'agents structurés (comme les protocoles A2A) sans exposer les hiérarchies visuelles à un scraping non vérifié.
Références
- 36Kr. (2026). Smartphone Doubao ? Un rêve. Rapports technologiques 36Kr.
- IT Home. (2026). Pourquoi de nombreuses applications courantes ne peuvent pas être exploitées via GUI ? Réponse de l'assistant Doubao. Bureau de l'écosystème mobile IT Home.
- The Economic Observer. (2026). L'assistant Doubao lance le protocole de coopération GUI SAEP, permettant aux apps tierces de choisir de manière indépendante. Bureau technologique EEO.
- Yicai. (2026). Test pratique du téléphone IA Nubia Doubao : Transfert des paiements aux utilisateurs. Yicai Financial & Tech News.
- QuestMobile. (2026). Rapport complet du premier semestre 2026 sur l'Internet mobile en Chine. Insights industriels QuestMobile.
- Zhang, C., et al. (2026). AndroidDaily : Un benchmark vérifiable pour les agents GUI mobiles sur des applications propriétaires fermées. Dépôt informatique arXiv.
- International Data Corporation. (2026). Pourquoi Huawei et Apple ont progressé alors que le marché chinois des smartphones a encore chuté au T2 2026. IDC Research.
- Reuters. (2026). Tencent publie une hausse de 11 % de ses revenus au deuxième trimestre, bénéfices en dessous des estimations. Reuters Technology News.
- Caixin. (2026). StepFun lance Step AOS et dévoile le premier téléphone IA STEPX Neo. Bureau technologique Caixin.
- IT Home. (2026). L'assistant Xiaobu d'OPPO ColorOS intègre WeChat, permettant les appels vocaux et la messagerie via A2A. Rapports sur l'intelligence mobile IT Home.
Share this article