Google fixe la vérification des développeurs Android en janvier 2027 ? Google a confirmé qu'elle commencera à imposer son exigence de vérification des développeurs Android à l'échelle mondiale en janvier 2027, en commençant par sept grands distributeurs d'applications avant d'étendre progressivement le dispositif à d'autres pays et à toutes les sources d'installation sur les appareils Android certifiés au cours des mois suivants. Annoncé le 19 novembre 2026 par Matthew Forsythe, directeur de la gestion des produits pour la sécurité des applications Android, sur le blog des développeurs Android, ce déploiement s'appuie sur des protections régionales entrées en vigueur le 30 septembre 2026 dans les boutiques participantes au Brésil, en Indonésie, à Singapour et en Thaïlande. Selon cette politique, les développeurs distribuant en dehors de Google Play — notamment via les boutiques de constructeurs (OEM), les dépôts open source et les téléchargements directs d'APK — doivent vérifier leur identité et enregistrer leurs noms de paquets ainsi que leurs clés de signature pour conserver un comportement d'installation standard.
Calendrier de déploiement et périmètre des distributeurs pour la vérification des développeurs Android
En un coup d'œil
- Le déploiement mondial commence en janvier 2027 avec sept distributeurs participants — Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion et Vivo —, tandis que Google indique que les protections s'étendront à d'autres boutiques, pays et sources d'installation au cours des mois suivants. Le guide des distributeurs de Google fixe au 1er mars 2027 l'objectif de préparation pour une application plus large en boutique.
- Google indique que des millions d'applications ont été enregistrées depuis mars 2026, couvrant plus de 99 % des installations d'applications Android dans le monde, bien que les paquets non enregistrés hors de Google Play fassent l'objet de blocs d'installation à moins que les utilisateurs n'activent une procédure de contournement masquée de 24 heures.
- À la suite des retours des développeurs, Google a relevé le plafond de partage pour son niveau de distribution limitée gratuit à 50 appareils autorisés et a fourni deux API d'automatisation ainsi que des guides officiels pour les registres open source et les boutiques d'applications tierces.
Google a introduit pour la première fois l'initiative de vérification des développeurs Android en août 2025, présentant l'enregistrement d'identité comme une couche de responsabilité visant à rendre plus difficile pour les acteurs malveillants la distribution répétée de paquets nuisibles après des suppressions. Alors que les développeurs de Google Play ont déjà suivi des processus de vérification d'identité, le nouveau cadre étend l'enregistrement au niveau des paquets aux canaux de distribution tiers sur les appareils Android certifiés.
Selon Ars Technica, le service de vérification système sous-jacent a déjà été déployé sur les appareils certifiés Google exécutant Android 8 Oreo ou une version ultérieure, couvrant la grande majorité des combinés certifiés dans le monde, tout en laissant les appareils non certifiés inchangés. Le 30 septembre 2026, les protections des utilisateurs ont été activées sur les vitrines participantes au Brésil, en Indonésie, à Singapour et en Thaïlande. Le déploiement régional initial étant désormais effectif, Google a confirmé que l'application globale se ferait par phases à compter de janvier 2027.

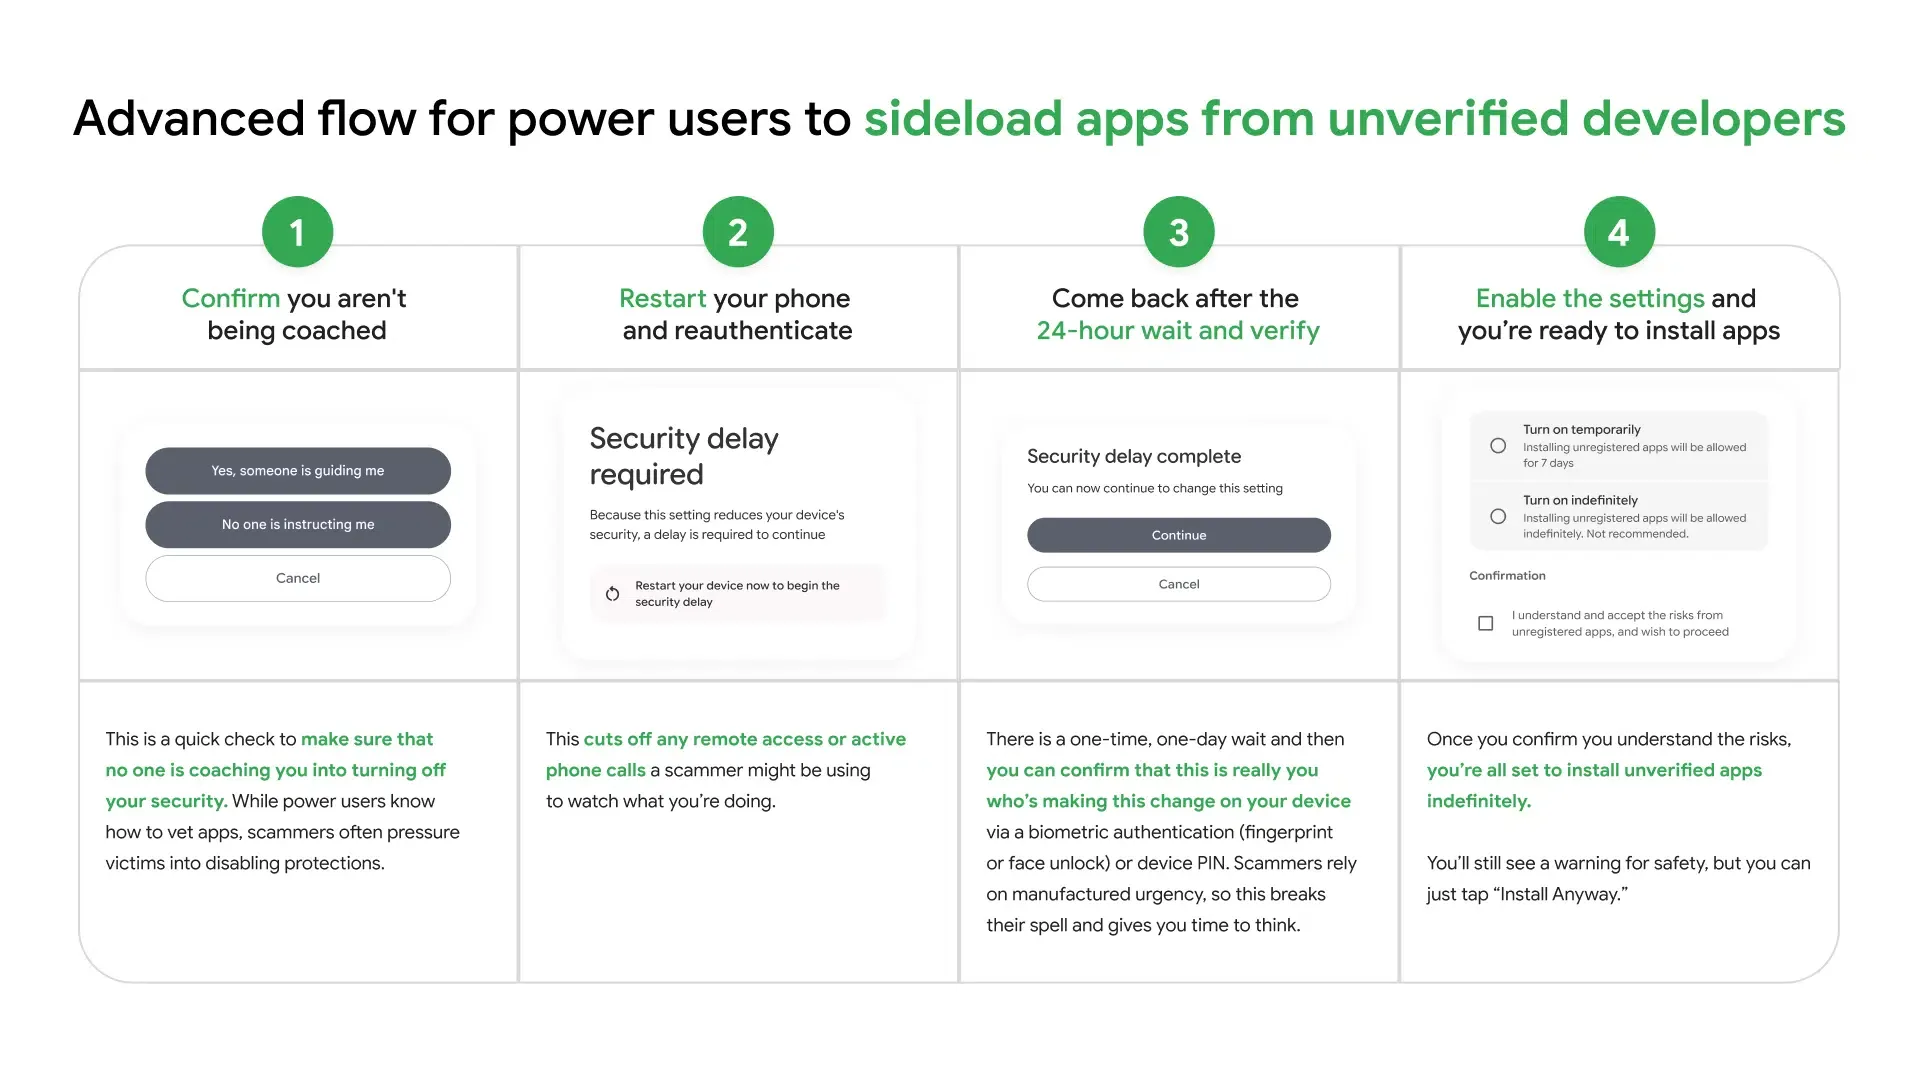
Les ressources de Google pour les distributeurs d'applications fixent au 1er mars 2027 l'étape cible de préparation pour que les boutiques d'applications tierces participantes reflètent la mise en œuvre de la vérification. Par ailleurs, Sur le plan technique, la documentation d'enregistrement open source de Google et les guides des distributeurs précisent que l'enregistrement d'une application lie un nom de paquet unique et l'empreinte du certificat SHA-256 de sa clé de signature à un compte vérifié d'Android Developer Console ou de Google Play Console. Google indique que l'enregistrement d'une application individuelle prend moins de dix minutes et que l'entreprise vérifie l'identité du développeur plutôt que d'analyser le contenu des fichiers binaires hors du Google Play. Pour la distribution commerciale générale, Ars Technica rapporte qu'une vérification complète nécessite une pièce d'identité émise par le gouvernement et des frais d'enregistrement de 25 $. Ars Technica note également que si les identifiants d'applications populaires sont mis en cache directement sur les appareils pour des contrôles hors ligne, le chargement latéral de paquets moins courants peut nécessiter une connexion réseau active aux serveurs de Google pour confirmer le statut d'enregistrement avant que l'installation ne se poursuive. Concernant les exclusions juridictionnelles, la FAQ sur la vérification de Google indique que si les développeurs situés dans des pays soumis à des sanctions globales ne peuvent pas achever la vérification des développeurs Android en raison de restrictions légales, les contrôles de vérification ne s'exécutent pas sur les appareils Android certifiés physiquement situés dans ces pays. Par conséquent, les utilisateurs se trouvant physiquement dans des juridictions sous sanctions peuvent continuer à installer des applications sans contrôles de vérification. Afin d'éviter de bloquer les projets scolaires et les prototypes personnels, Google a introduit en août 2026 des comptes à distribution limitée. Ces comptes sont gratuits et ne nécessitent pas de vérification par pièce d'identité gouvernementale, bien qu'ils requièrent toujours un compte Google avec validation en deux étapes et un profil de paiements Google contenant le nom légal et l'adresse du développeur. Le partage d'applications sous ce niveau utilise une poignée de main d'autorisation d'appareil via des codes QR ou des liens. Les sources publiques font état d'une mineure divergence dans la description du plafond avant extension : Google n'a pas publié de rapprochement expliquant les différents chiffres de référence initiaux cités par les médias externes, bien que les deux sources confirment que le plafond mis à jour s'élève à 50 appareils ou installations. Pour les organisations gérant de grands catalogues ou des pipelines de distribution tiers, la saisie manuelle dans la console génère des frictions opérationnelles. Pour y remédier, Google a publié deux interfaces programmatiques documentées dans ses ressources pour distributeurs : Les détails de la clé de signature s'avèrent particulièrement importants pour la distribution multi-boutique et open source. Comme l'explique le guide d'enregistrement d'applications open source de Google, si un dépôt open source ou une boutique tierce re-signe un APK en utilisant sa propre clé de plateforme plutôt que la clé d'origine du développeur, le développeur doit soit extraire et enregistrer l'empreinte SHA-256 signée par la boutique, soit s'appuyer sur l'intégration de l'API Console du dépôt. Dans le cas contraire, le vérificateur d'appareil considérera le paquet re-signé comme non enregistré. Bien qu'ayant présenté le programme comme une réponse aux logiciels malveillants d'ingénierie sociale, Google a fait face à des réticences de la part des mainteneurs open source et des utilisateurs avancés concernant les restrictions sur le chargement latéral. En réponse, l'entreprise a intégré un mécanisme de désactivation documenté dans l'aide Android et sa FAQ sur la vérification, connu sous le nom de flux avancé. Dans le cadre du flux avancé, les utilisateurs expérimentés peuvent autoriser des installations provenant de développeurs non vérifiés, mais ce flux introduit une friction intentionnelle. Selon la procédure d'Ars Technica et la documentation de support de Google, les utilisateurs doivent déverrouiller les options pour développeurs, activer le commutateur pour les paquets non vérifiés, confirmer par code PIN qu'ils n'agissent pas sous la contrainte, redémarrer le terminal et patienter pendant un délai de sécurité obligatoire de 24 heures avant de choisir des installations temporaires ou indéfinies de paquets non vérifiés. La FAQ sur la vérification de Google confirme également des limites de périmètre explicites où les contrôles de vérification ne bloquent pas l'installation : Lorsque l'application s'étendra à l'ensemble des sources d'installation en 2027, les équipes distribuant des logiciels Android via Google Play, les six boutiques partenaires des fabricants et les pages de destination directes Web-vers-APK devront faire face à une distinction plus claire entre l'éligibilité à l'installation et la transmission du contexte post-installation. La réussite de la vérification des paquets et des clés par Google valide la couche de vérification du développeur sans déclencher le flux avancé de 24 heures, tandis que d'autres vérifications de plateforme, de boutique et de compatibilité peuvent toujours s'appliquer. Néanmoins, la vérification de la distribution en soi ne transmet pas de balises de campagne marketing, de codes de parrainage ou d'états de liens profonds de destination dans l'application nouvellement lancée. Remarque : Le schéma et le tableau ci-dessous présentent un modèle de responsabilité conceptuel illustrant la manière dont les piles de distribution Android multicanal séparent la vérification, la livraison et le transfert de paramètres ; il ne s'agit pas d'une topologie de mise en œuvre interne officielle de Google. Les équipes publiant sur Google Play et sur les boutiques Android tierces bénéficient de l'attribution de responsabilités d'ingénierie distinctes pour chaque couche, plutôt que de confondre la conformité de la boutique avec l'attribution : Étant donné que l'API native Install Referrer de Google Play s'applique uniquement aux installations du Play Store, les équipes menant des campagnes Web-vers-APK ou distribuant via Honor, Oppo, Xiaomi, Transsion, Vivo et le Samsung Galaxy Store peuvent associer un enregistrement de paquets conforme à une couche distincte de transfert de paramètres d'installation telle que OpoInstall pour récupérer le contexte d'invitation ou de campagne dès le premier lancement — à condition que l'APK sous-jacent et sa clé de signature spécifique au canal aient d'abord été correctement enregistrés selon les règles de vérification de Google. Les équipes d'ingénierie et de publication distribuant des paquets Android en dehors de Google Play doivent auditer leurs pipelines de publication avant le déploiement de janvier 2027 :
Étape clé du déploiement
Périmètre vérifié
Calendrier d'application
Annonce du programme
Introduction de la politique de vérification d'identité et d'enregistrement des paquets
Août 2025
Ouverture de l'enregistrement des développeurs
Ouverture mondiale de l'enregistrement pour les développeurs
Mars 2026
Distribution limitée et lancement du contournement
Introduction du niveau gratuit étudiants/amateurs et du flux avancé de 24 heures
Août 2026
Activation du déploiement régional
Activation pour les boutiques participantes au Brésil, en Indonésie, à Singapour et en Thaïlande
30 septembre 2026
Lancement mondial auprès de sept distributeurs
Début du déploiement sur Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion et Vivo
Janvier 2027
Préparation des boutiques tierces
Étape cible de préparation pour les distributeurs d'applications tiers participants
1er mars 2027 (Cible)
Toutes les sources d'installation
Extension progressive aux pays restants et à toutes les sources d'installation sur les appareils certifiés
Mois suivants (2027)
Mécanismes d'enregistrement technique et divergences d'identité
Niveau de distribution limitée et divergence de plafond rapportée
API d'automatisation et frictions liées à la re-signature en boutique
Chemins de contournement utilisateur, exemptions et compromis des écosystèmes ouverts
Responsabilités de la distribution multicanal après la vérification des développeurs Android
Modèle de responsabilité conceptuel (Architecture non officielle)
[ Construction & registre du développeur ]
  Signer l'APK (Clé SHA-256) ──> Enregistrer le paquet + empreinte de clé (Play / Developer Console)
                                       │
                                       ▼
[ Distribution multicanal ]
  Google Play / 6 boutiques OEM / APK Web direct ──> Contrôle du vérificateur d'appareil (Android 8+ certifié)
                                       │
                                       ▼
[ Couche de contexte post-installation ]
  SDK de paramètres (ex. : OpoInstall) ──> Transmet les paramètres Web au premier lancement ──> Le backend de l'application valide
Composant
Responsabilités illustratives
Périmètre et limitations
Android Developer Console / Play Console
Associe l'identité vérifiée du développeur aux noms de paquets et aux empreintes de signature SHA-256 ; fournit les API de statut d'identifiant et de console
Établit uniquement la responsabilité de l'installation ; ne gère pas l'attribution des parrainages ni le routage in-app
Distributeurs d'applications (Play et 6 boutiques OEM)
Audite les paquets soumis, gère la re-signature côté boutique le cas échéant et affiche le statut de référencement
Applique les règles de distribution spécifiques à la boutique ; Play Install Referrer est limité aux installations Google Play
SDK de transfert de paramètres (ex. : OpoInstall)
Transmet les paramètres promotionnels web, d'invitation ou de salon pris en charge de l'installation jusqu'au premier lancement de l'application
Fonctionne strictement comme un cadre de transfert de paramètres d'installation ; ne vérifie pas l'identité du développeur, ne contourne pas la vérification Android, n'authentifie pas les utilisateurs et ne valide pas les achats intégrés
Backend métier du développeur
Authentifie les utilisateurs, valide les reçus, applique les règles anti-fraude et associe les paramètres transmis aux dossiers des utilisateurs
Sert de source unique de vérité pour l'état du compte, les droits et le rapprochement des campagnes
Check-list d'ingénierie pour les équipes multi-boutiques et APK directs
Foire aux questions (FAQ)
La vérification des développeurs Android va-t-elle bloquer complètement le chargement latéral d'APK ?
Les développeurs Google Play doivent-ils enregistrer quoi que ce soit s'ils publient uniquement sur le Play Store ?
Comment les dépôts open source et les boutiques tierces gèrent-ils la re-signature des APK ?
Le compte gratuit pour amateurs est-il limité à 20, 25 ou 50 appareils ?
Points clés pour les équipes d'ingénierie
Le déploiement mondial de la vérification des développeurs Android par Google en janvier 2027 marque une transition structurelle dans la manière dont Android gère la provenance des logiciels sur les canaux hors Play. En s'associant dès le lancement avec Google Play, le Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion et Vivo — dès janvier, avec une extension à d'autres boutiques et sources d'installation sur les appareils certifiés au cours des mois suivants —, Google lie l'installabilité de base à l'enregistrement de clés cryptographiques et à l'identité vérifiée du développeur.
Pour les équipes d'ingénierie et de publication mobile, la priorité opérationnelle immédiate concerne l'hygiène des clés plutôt que la réécriture du code. L'audit de chaque nom de paquet actif, le suivi des empreintes de re-signature gérées par les boutiques sur les canaux fabricants et open source, ainsi que l'intégration des API de statut dans les pipelines d'intégration continue détermineront si les canaux de distribution hors Play restent fluides au moment de la mise en œuvre.
Références
-
Android Developers Blog. Expanding Android developer verification in 2027. Annonce officielle principale du déploiement (19 nov. 2026).
-
Android Developers Blog. Elevating Android security with developer verification. Annonce officielle initiale du programme (août 2025).
-
Android Developers. Resources for app distributors | Android developer verification. Documentation technique officielle sur l'objectif de préparation des boutiques et les API d'automatisation.
-
Android Developers. Register your app on open-source repositories | Android developer verification. Guide officiel sur les noms de paquets, les empreintes SHA-256 et la re-signature en boutique.
-
Android Developers. Register for limited distribution on Android devices. Spécification officielle pour les comptes à distribution limitée gratuits pour étudiants et amateurs.
-
Android Developers. Frequently asked questions | Android developer verification. Documentation officielle des règles couvrant l'ADB, les exemptions d'entreprise, les régions sous sanctions et le flux avancé.
-
Android Help. Allow app installs from unverified developers. Guide de support officiel pour l'utilisateur final concernant le contournement par le flux avancé de 24 heures.
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. Rapport indépendant sur le déploiement du vérificateur Android 8+, les frais de 25 $ et les mises en garde concernant la mise en cache hors ligne (20 nov. 2026).
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. Procédure pas à pas indépendante du mécanisme de désactivation du flux avancé de 24 heures.
-
OpoInstall Documentation. OpoInstall Official Technical Documentation. Spécification de référence pour les frameworks de transfert de paramètres d'installation.
Share this article