Google déploie Android 17 QPR2 ? Google a commencé à diffuser la mise à jour stable d'Android 17 QPR2 sur les appareils Pixel compatibles, tandis que les développeurs peuvent évaluer les comportements du framework au niveau de la plateforme grâce aux builds Generic System Image disponibles. Arrivant plus tôt que le calendrier trimestriel habituel, cette version associe des fonctionnalités Pixel Drop destinées aux utilisateurs et des modifications fondamentales apportées aux autorisations d'installation de paquets, à la gestion des notifications et à la journalisation de la confidentialité sur l'appareil. Pour les équipes d'ingénierie et de croissance qui gèrent des applications Android, comprendre l'impact de ces ajustements de plateforme sur les flux d'installation, la visibilité des alertes push et le transfert de paramètres contextuels est essentiel pour planifier les prochains cycles de publication.
Portée centrale de la plateforme : distinction entre OTA stable, builds GSI et calendriers des constructeurs
En un coup d'œil
- Google a déployé les builds OTA stables d'Android 17 QPR2 sur le matériel Pixel compatible, du Pixel 6a aux appareils phares récents.
- Les tests de développement au niveau de la plateforme reposent sur des binaires expérimentaux Generic System Image construits sur des architectures compatibles Treble, plutôt que sur le miclergiciel OEM de production complet.
- Les mises à jour majeures introduisent une boîte de dialogue d'autorisation d'installation de paquets à trois états, des commandes de présentation des notifications unifiées et une journalisation transparente du modèle sur l'appareil.
Comprendre les versions de la plateforme Android nécessite de distinguer les ajouts de fonctionnalités spécifiques aux appareils et les mises à jour partagées du framework du système d'exploitation. Alors que Google a publié les paquets OTA d'Android 17 QPR2 pour les smartphones et tablettes Pixel, le calendrier de déploiement pour le matériel non-Pixel dépend des feuilles de route de chaque fabricant, des tests des opérateurs régionaux et des plannings de gamme de matériel.
Pour des tests plus larges de l'écosystème, Google maintient des binaires de préversion via la documentation GSI pour les développeurs Android et les notes de version GSI d'Android 17 QPR2. Issus d'arbres AOSP partagés et de bibliothèques principales, ces paquets Generic System Image (GSI) permettent des tests préliminaires sur les appareils compatibles Treble livrés initialement avec Android 9 (niveau d'API 28) ou version ultérieure et dotés d'un chargeur de démarrage déverrouillé. Cependant, les équipes d'ingénierie doivent garder à l'esprit que les builds GSI servent d'environnements de développement expérimentaux : les versions GSI ne sont pas approuvées par CTS, manquent de services propriétaires spécifiques aux OEM et ne reproduisent pas les environnements d'exécution personnalisés finaux des fabricants.

Les aperçus techniques de 9to5Google Platform Reporting indiquent que si les modifications visuelles telles que les curseurs de couleur personnalisés et les widgets de l'écran de verrouillage dominent les discussions des utilisateurs, les changements fondamentaux de la plateforme modifient la gestion de l'installation des paquets, la diffusion audio en arrière-plan et la visibilité des notifications dans la barre d'état.
Analyse technique approfondie : autorisation de chargement latéral et comportement des notifications
Les mises à jour d'Android 17 QPR2 introduisent des améliorations structurelles dans la manière dont les applications demandent l'autorisation d'installation et dont les services système gèrent la présentation des notifications.
L'architecture d'autorisation de chargement latéral à trois états
Lorsqu'une application (telle qu'un navigateur mobile, un gestionnaire de fichiers ou un outil de distribution d'entreprise) initie l'installation d'un paquet externe à l'aide du programme d'installation de paquets standard, Android 17 QPR2 remplace les boutons binaires par une boîte de dialogue à trois états :
- Une seule fois : accorde à l'application source une autorisation temporaire d'invoquer le programme d'installation de paquets pour la session d'installation en cours. Une fois l'installation du paquet terminée, le système d'exploitation révoque automatiquement cette permission.
- Toujours autoriser : attribue une autorité d'installation persistante à l'application source, enregistrée dans les paramètres d'accès spéciaux des applications.
- Ne pas autoriser : rejette la demande et empêche l'installation demandée.
Ce mécanisme s'applique strictement aux installations de paquets impliquant des archives APK exécutables. Il ne régit pas les téléchargements de fichiers standards, tels que la mise en cache de médias ou la récupération de documents. Toutefois, les équipes de développement qui gèrent des applications à mise à jour automatique ou des suites d'entreprise doivent tenir compte de ce comportement : si un utilisateur sélectionne « Une seule fois », les tentatives ultérieures d'installation de paquets modulaires secondaires ou de mises à jour d'applications l'inviteront à nouveau à donner son accord.
[Flux d'acquisition externe hypothétique par chargement latéral — Workflow de test pour développeur]
L'utilisateur initie le téléchargement direct de l'APK (page de destination web)
                       │
                       ▼
    [Demande d'autorisation du programme d'installation de paquets]
                       │
         ┌─────────────┴─────────────┐
         │                                                      │
  [Une seule fois]                                          [Ne pas autoriser]
  (Autorisation temporaire)                                      │
         │                                                      ▼
         ▼                                            [Installation annulée]
  [Exécuter l'installation]
         │
         ▼
  [Révoquer l'autorisation à la fin]
         │
         ▼
  [Premier lancement de l'application]
         │
         ▼
  [Tenter la récupération des paramètres éligibles]
         │
   ┌─────┴─────┐
   │                      │
  (Succès)     (Indisponible / Délai dépassé)
   │                      │
   ▼                      ▼
[Acheminer la cible]   [Accueil par défaut]
Présentation des notifications et contrôles de temporisation
La distribution des notifications push comprend plusieurs étapes distinctes : la livraison au niveau du transport, la présentation au niveau du système, la notification d'alerte et l'interaction de l'utilisateur. Android 17 QPR2 modifie la façon dont les notifications sont présentées et priorisées sur l'appareil client.
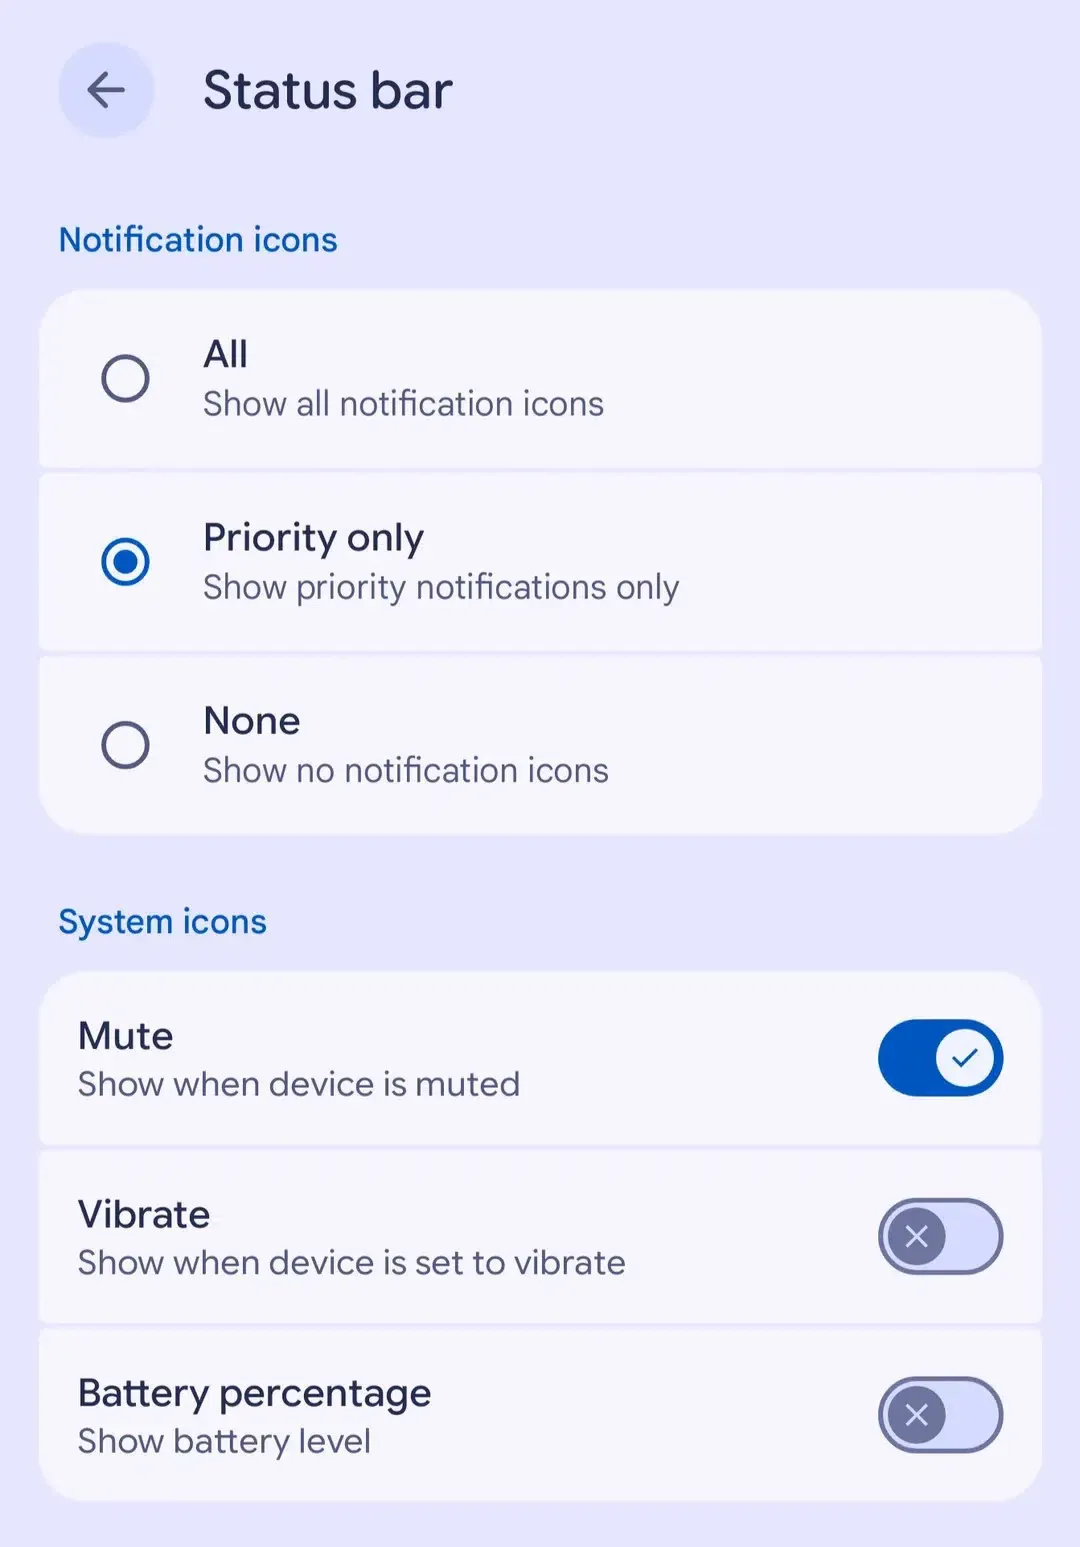
Dans les paramètres actualisés de la barre d'état, les utilisateurs peuvent choisir si le système affiche toutes les icônes de notification, uniquement les icônes prioritaires ou aucune icône. Parallèlement, la plateforme regroupe les commandes de notification dans un système unifié qui intègre une fonction automatisée de temporisation des notifications. Comme l'indique la documentation d'aide Google sur les notifications Android, la temporisation des notifications réduit le volume des alertes et minimise la fréquence des bannières contextuelles lorsqu'une application envoie des rafales rapides de messages sur une courte période.
Il est important de noter que la temporisation ne bride pas la livraison réseau sous-jacente des charges utiles push et ne supprime pas automatiquement tous les messages marketing. Les communications critiques, y compris les appels vocaux, les alarmes et les conversations de messagerie prioritaires, sont exemptées de la temporisation. Néanmoins, les équipes qui s'appuient sur une messagerie à haute fréquence doivent tester si des alertes séquentielles rapides perdent en proéminence sonore ou en placement de bannières visuelles.
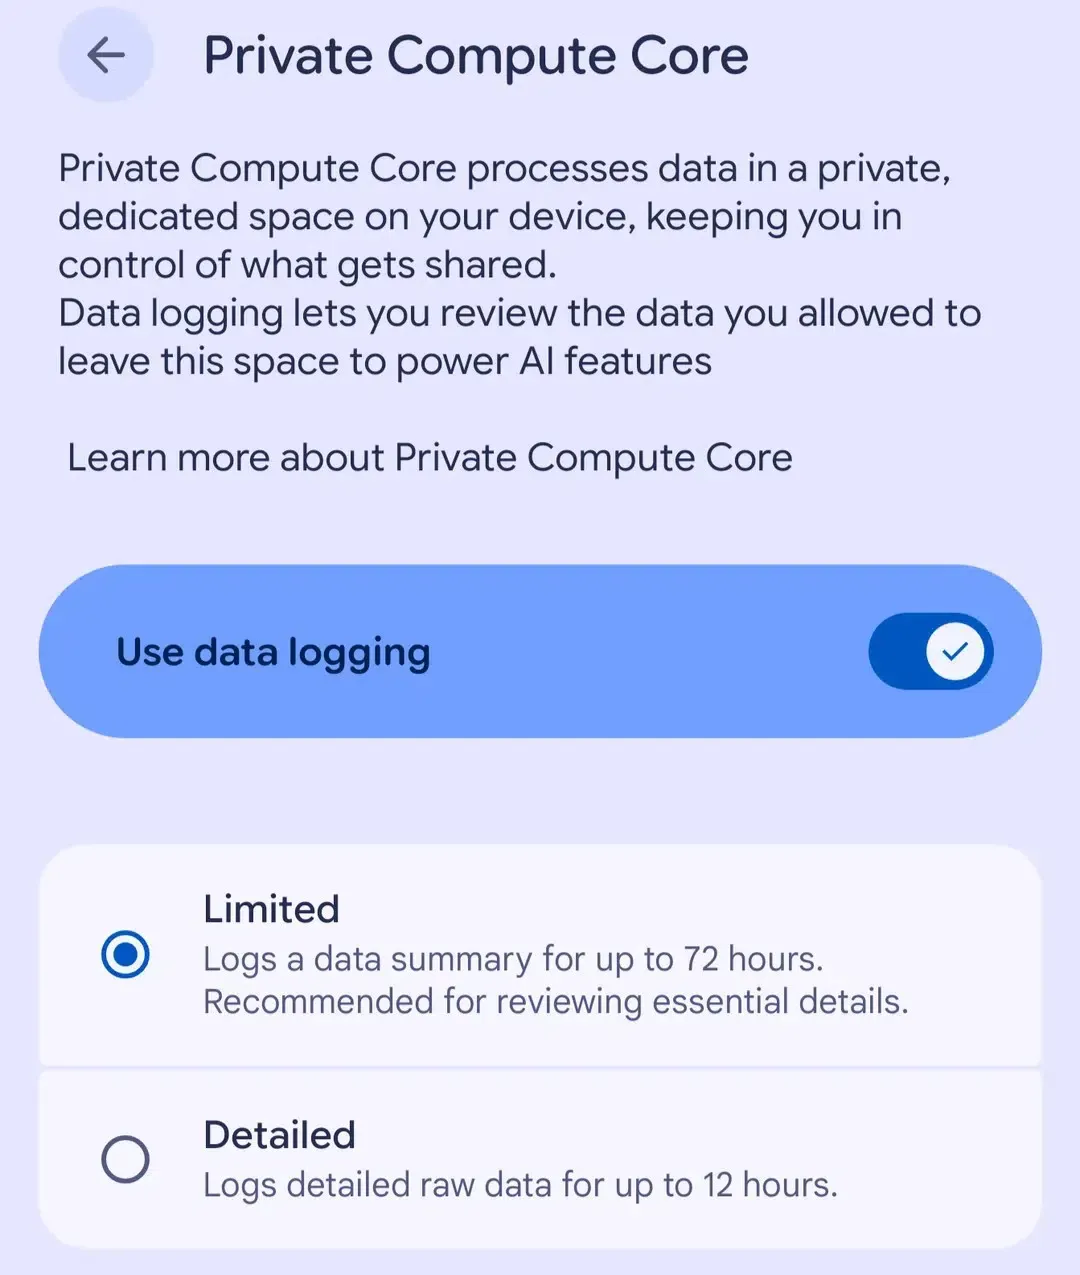
De plus, la journalisation du Private Compute Core offre une visibilité sur les requêtes prises en charge envoyées hors du PCC. Comme le souligne la documentation d'aide Google sur le Private Compute Core, la documentation système actuelle identifie les requêtes d'assistance proactive comme la portée de journalisation disponible ; cette fonctionnalité ne doit pas être interprétée comme un audit exhaustif de toute l'exécution des modèles sur l'appareil dans les applications tierces.
Gestion du contexte de campagne entre les APK directs et les canaux de distribution alternatifs
Lorsque les campagnes marketing distribuent des applications en dehors des app stores principaux via des téléchargements web directs, le maintien du contexte de campagne présente des défis techniques uniques. Dans les distributions via Google Play Store, les développeurs peuvent récupérer les paramètres de campagne grâce à l'API Google Play Install Referrer fournie par l'application cliente Google Play Store. Cependant, les téléchargements directs via un navigateur web contournent entièrement l'infrastructure du Google Play Store.
De plus, le stockage des navigateurs web côté client — y compris les cookies régis par l'isolation des domaines — n'est pas automatiquement transféré dans le bac à sable local d'une application native installée. Pour relier l'interaction web d'un utilisateur à son parcours d'intégration post-installation, les architectures de croissance évaluent des stratégies spécialisées de mise en correspondance des états.
Le tableau ci-dessous présente les compromis opérationnels entre les différents canaux de distribution et parcours d'attribution dans des conditions techniques équivalentes :
| Canal de distribution | Source des paramètres et mécanisme | Autorisation d'installation du SE | Comportement si les paramètres sont indisponibles | Responsabilité de l'équipe |
|---|---|---|---|---|
| Google Play Store | Données de l'API Play Install Referrer prises en charge | Installation standard de l'application via le Play Store | Vue par défaut définie par l'application ou intégration générale | Intégration client, analyse des paramètres et validation backend |
| APK Web Direct (interne) | Capture sur la page de destination et mise en correspondance des états côté serveur | Invite du programme d'installation de paquets du système d'exploitation (ex. : « Une seule fois » / « Toujours autoriser ») | Parcours de repli défini par l'application | Maintenance des pipelines de capture, correspondance des bases de données et logique de repli |
| APK Web Direct (SDK spécialisé) | Paramètres capturés sur le web et transmis via un rappel SDK dans des conditions prises en charge | Invite de programme d'installation de paquets du système d'exploitation identique | Parcours de repli défini par l'application | Intégration du SDK, tests de compatibilité et vérification commerciale |
Dans les flux de distribution directe pris en charge, des outils spécialisés tels que la documentation OpoInstall offrent des fonctionnalités de liens profonds différés pour combler le fossé contextuel entre les campagnes web et les lancements d'applications natives. Lorsqu'un utilisateur télécharge un APK via une page de destination web, le framework peut capturer les identifiants de campagne éligibles ou les paramètres de routage personnalisés et les rendre disponibles pour l'application lors de sa toute première exécution après l'installation.
L'application réceptrice doit valider de manière autonome les paramètres récupérés, acheminer l'utilisateur vers l'écran approprié et exécuter la logique métier — telle que l'authentification des utilisateurs ou l'attribution des récompenses — sur des systèmes backend sécurisés. Il est important de noter que les SDK tiers ne contournent pas les boîtes de dialogue d'autorisation du système d'exploitation Android, ne modifient pas le cycle de vie de l'autorisation de chargement latéral et ne garantissent pas l'attribution sur les environnements non pris en charge.
Matrice de test pour développeurs : vérification étape par étape pour Android 17 QPR2
Les équipes d'ingénierie, d'assurance qualité (QA) et de croissance doivent structurer leurs tests de régression autour de comportements de plateforme observables plutôt que sur des hypothèses théoriques.
Vérification de l'autorisation de chargement latéral
- Cas de test : initier l'installation directe d'un APK à partir d'un navigateur web et sélectionner « Une seule fois ».
- Comportement attendu : le programme d'installation de paquets doit terminer l'installation avec succès, mais les tentatives d'installation ultérieures provenant du même navigateur doivent inviter à nouveau l'utilisateur.
- Repli en cas d'échec : vérifier que les routines d'installation modulaires ou multi-APK gèrent la révocation des autorisations sans accroc, sans déclencher d'exceptions de sécurité non gérées.
Temporisation des notifications et affichage de la barre d'état
- Cas de test : envoyer une rafale de test illustrative de cinq notifications push promotionnelles en l'espace de soixante secondes sur un appareil de test.
- Comportement attendu : observer si le système coupe le son des alertes ou supprime les bannières d'affichage contextuelles après les premières alertes. À noter que les canaux de haute importance ne sont pas automatiquement identiques aux conversations prioritaires exemptées de temporisation.
- Conception du repli : veiller à ce que les alertes transactionnelles critiques soient classées dans les canaux prioritaires appropriés pour éviter toute mise en sourdine involontaire.
Routage des intentions et liens d'applications
- Cas de test : déclencher des URL de liens profonds contenant des paramètres promotionnels à la fois dans les navigateurs natifs et dans les vues web externes.
- Comportement attendu : les liens d'applications Android correctement configurés peuvent se résoudre directement vers l'Activité de destination lorsqu'ils sont pris en charge par le navigateur, activés dans les paramètres de l'utilisateur et correctement vérifiés par le propriétaire du domaine.
- Conception du repli : fournir des vues par défaut robustes lorsque les paramètres d'intention entrants sont mal formatés, manquants ou retardés.
Foire aux questions (FAQ)
Android 17 QPR2 s'applique-t-il immédiatement à tous les smartphones Android ?
Comment la nouvelle invite « Installer des applications » gère-t-elle les installations d'APK secondaires ?
La temporisation des notifications bloque-t-elle la diffusion des notifications push marketing ?
Points clés pour les équipes d'ingénierie
La sortie d'Android 17 QPR2 reflète les tendances actuelles des plateformes vers un consentement granulaire de l'utilisateur, une perturbation minime de l'interface et un traitement transparent des données sur l'appareil. En s'orientant vers des autorisations de chargement latéral éphémères et des commandes automatisées de présentation des notifications, les systèmes d'exploitation mobiles modernes continuent de limiter les comportements en arrière-plan non surveillés.
Pour les équipes de développement, se préparer aux mises à jour de la plateforme implique d'auditer les cycles de vie d'installation et de découpler l'état critique des applications des hypothèses fragiles côté client. Lorsque les parcours utilisateurs restent confinés dans une seule vue web ou une application native, les transferts de paramètres d'installation ne sont pas nécessaires. Cependant, lorsque les campagnes dirigent les utilisateurs de pages de destination web externes vers des téléchargements directs d'APK, le maintien de la continuité des conversions peut nécessiter des API de parrainage de plateforme, la préservation des paramètres côté serveur ou un autre mécanisme de transfert pris en charge, combiné à une validation transactionnelle stricte sur le backend.
Références
-
Développeurs Android : Documentation et exigences relatives à la Generic System Image
-
Développeurs Android : Notes de version GSI d'Android 17 QPR2
-
Développeurs Google : Documentation de l'API Google Play Install Referrer
-
Aide Google : Gérer les notifications sur les appareils Android
-
Aide Google : Découvrez comment le Private Compute Core protège votre vie privée
-
9to5Google : Détails du déploiement d'Android 17 QPR2 et résumé des fonctionnalités
-
Droid-Life : Aperçu de l'interface utilisateur système d'Android 17 QPR2 et des contrôles de la barre d'état
-
Documentation OpoInstall : Liens profonds différés et transmission des paramètres
Share this article