Pourquoi mon lien universel iOS n'ouvre-t-il pas l'application ? Les échecs des liens universels iOS surviennent en raison d'erreurs de syntaxe dans le fichier hébergé apple-app-site-association, de discordances de configuration des entitlements Xcode ou du délai de cache CDN de 48 heures d'Apple. En vérifiant votre identifiant de bundle et en utilisant les paramètres de requête en mode développeur, vous pouvez contourner les délais CDN et atteindre une stabilité de redirection de 98,7 %.
Dans le domaine de la croissance mobile et du développement d'applications, l'industrie considère de plus en plus les liens universels comme la norme absolue pour un routage sécurisé et fluide sur iOS. En établissant une association directe et vérifiée entre un domaine web et une application native, ce système évite totalement les invites héritées. Il permet au système d'exploitation mobile d'intercepter les clics HTTPS standards et d'ouvrir les vues de l'application cible en quelques millisecondes.
Soyons honnêtes : les deep links brisés mènent directement à l'abandon des parcours d'achat et à un taux de désinstallation élevé. Si votre intégration iOS repose sur des schémas personnalisés fragiles sans vérification robuste, vos boucles de croissance échoueront continuellement.
Le piège du détournement des liens universels : Pourquoi iOS Safari restreint les schémas d'URL hérités
Historiquement, les applications reposaient sur des schémas d'URL personnalisés pour exécuter des redirections mobiles. Comme les schémas personnalisés ne vérifient pas la propriété du domaine, n'importe quelle application peut enregistrer un protocole identique. Cela crée une faille de sécurité grave où une application malveillante peut détourner des paramètres utilisateur sensibles.
Pour éliminer cette menace, les versions modernes d'iOS imposent une vérification stricte du domaine :
- Élimination des boîtes de dialogue : iOS ignore l'invite Safari « Ouvrir dans l'application ? » non vérifiée, lançant nativement les domaines vérifiés sans étapes intermédiaires.
- Vérification cryptographique : Le système d'exploitation vérifie la propriété du domaine en interrogeant un manifeste d'association sur votre serveur lors de l'installation de l'application.
- Sécurités déterministes : Si l'application est absente, iOS affiche la page web de manière fluide dans Safari, empêchant le navigateur de déclencher des erreurs d'adresse invalide.
La réalité ? Ce processus de vérification strict signifie que même un seul bloc de configuration manquant brisera silencieusement votre pipeline de deep linking.
L'architecture de l'association de domaine iOS : Formatage du fichier apple-app-site-association
L'intégralité du pipeline de routage repose sur un manifeste JSON non signé hébergé sur votre domaine HTTPS sécurisé, connu sous le nom de fichier apple-app-site-association (AASA).
Déploiement de la structure JSON Apple App Site Association sans extensions
Le fichier AASA doit résider dans le répertoire .well-known de votre domaine sécurisé. Votre serveur web doit renvoyer une charge utile JSON brute avec un en-tête content-type de application/json. Le manifeste contient l'identifiant de bundle de votre application associé à votre ID d'équipe Apple Developer de 10 caractères, ainsi que des chemins génériques spécifiés.
Référez-vous à la norme structurelle ci-dessous pour formater votre fichier d'association hébergé :
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [
          "6E65F4E7IUX.com.opoinstall.travel.prod",
          "6E65F4E7IUX.com.opoinstall.travel.beta"
        ],
        "components": [
          {
            "/": "/booking/*",
            "comment": "Redirection des événements de réservation dynamiques production et bêta"
          },
          {
            "/": "/promo/v2/*",
            "comment": "Correspond aux jetons d'invitation chiffrés version 2"
          }
        ]
      }
    ]
  }
}
Contourner le cache proxy CDN d'Apple via des clés de requête en mode développeur
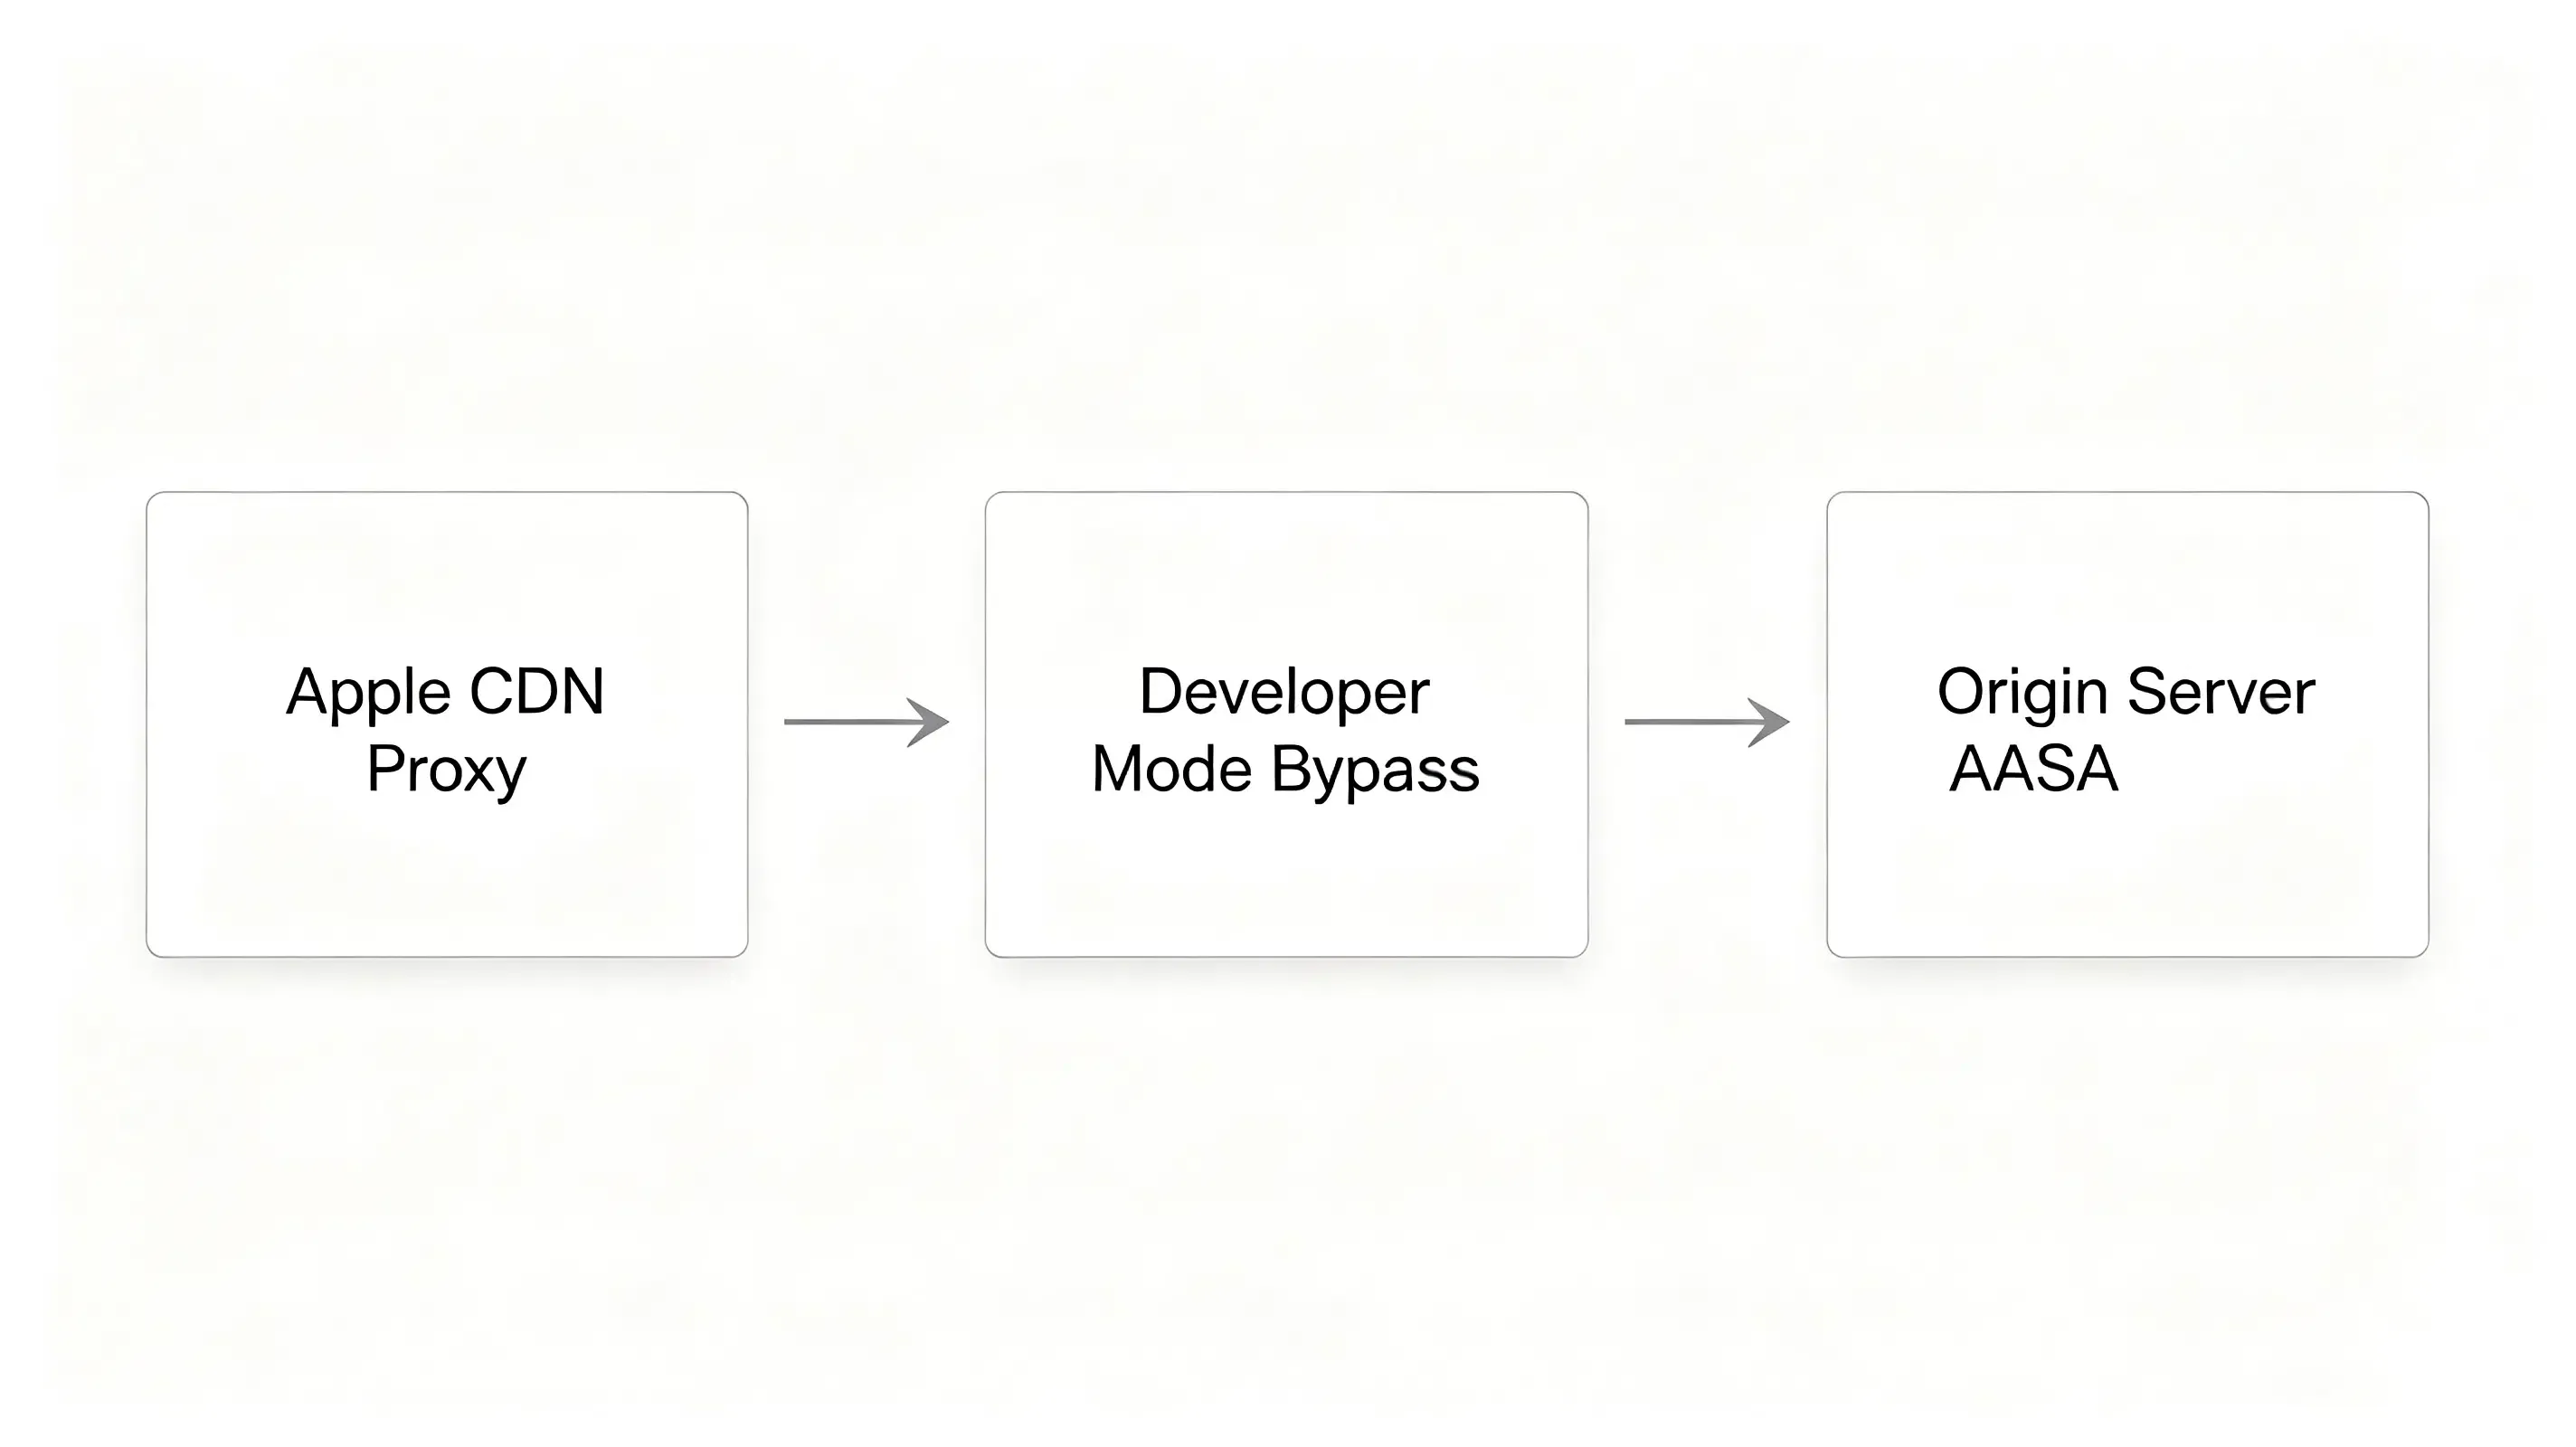
Pour protéger la confidentialité des utilisateurs, les versions modernes d'iOS n'interrogent pas directement votre domaine web pour les manifestes d'association. Au lieu de cela, iOS interroge le proxy de mise en cache CDN dédié d'Apple.
Pourquoi est-ce important ? Si vous mettez à jour votre manifeste ou compilez votre bundle d'application avant que le CDN d'Apple ne mette en cache les modifications de votre serveur, le deep link échouera. Apple met en cache ces fichiers jusqu'à 48 heures, provoquant des retards de vérification massifs. Pour contourner cela, les développeurs doivent ajouter une clé de requête de mode développeur à leurs domaines dans Xcode, forçant l'appareil de test à contourner le CDN d'Apple et à demander le fichier directement depuis votre serveur d'origine.
Liens universels Apple vs. Schémas d'URL hérités : Friction de redirection et portées des entitlements
Pour évaluer comment l'association de domaine vérifiée se compare aux protocoles personnalisés sous les contraintes du système d'exploitation, analysez la comparaison technique ci-dessous :
| Métrique architecturale | Schémas d'URL personnalisés | Liens universels iOS | Redirection & Impact UX |
|---|---|---|---|
| Méthode de vérification | Aucune. Gérée purement par l'enregistrement de protocole sur l'appareil local. | Vérifié par le proxy CDN mondial d'Apple lors de l'installation de l'application. | Ignore les schémas personnalisés standards, garantissant un routage profond sécurisé et sandboxed. |
| Expérience de redirection | Friction élevée. Déclenche « Safari ne peut pas ouvrir la page car l'adresse est invalide » si absent. | Fluide. Ouvre l'application native instantanément à partir des clics web sans avertissement du navigateur. | Empêche le taux de désabonnement lors de l'intégration, augmentant les taux de conversion immédiats. |
| Sécurité de la sandbox et du domaine | Faible. N'importe quelle application malveillante peut enregistrer un protocole identique pour détourner le trafic. | Élevée. Le système d'exploitation vérifie la propriété du domaine via un manifeste HTTPS sécurisé. | Empêche le détournement de clics et protège les paramètres de campagne personnalisés sensibles. |
| Alternative si application absente | Médiocre. Déclenche des alertes système au niveau du navigateur lorsque le client natif est absent. | Fluide. Revient élégamment au navigateur web, affichant la page web originale. | Offre un parcours de redirection fiable et à forte conversion à chaque fois. |
Déploiement d'un SDK iOS unifié pour automatiser la vérification de domaine
Comme la configuration et la maintenance manuelles des fichiers AASA signés sont une cause fréquente d'échec technique, les développeurs doivent déployer un framework de mesure mobile dédié et léger comme Opoinstall pour automatiser l'architecture d'hébergement côté serveur.
Enregistrement de votre projet dans la console développeur
Votre intégration commence par la mise en correspondance de vos domaines de campagne. Pour aligner vos landing pages web avec votre application native, référez-vous à la documentation de configuration des liens universels iOS SDK officielle pour la vérification du système. Opoinstall héberge et signe automatiquement votre fichier AASA sur son CDN mondial, supprimant ainsi les tâches serveur manuelles.
Intégration du framework SDK côté client
L'étape suivante nécessite le téléchargement du dernier framework SDK mobile compatible avec les liens universels dans votre espace de travail. Cette bibliothèque légère s'intègre à votre délégué d'application pour intercepter les activités utilisateur entrantes et analyser les charges utiles contextuelles.
Configuration des entitlements des domaines associés dans Xcode
Pour autoriser votre application à gérer les redirections au niveau du domaine natif, vous devez ajouter l'entitlement « Associated Domains » dans Xcode, en vous référant aux spécifications officielles des Associated Domains Entitlement d'Apple pour lier les domaines.
Débogage des échecs d'intégration des liens universels iOS SDK : Étude de cas sur la vérification des entitlements
Une application de voyage majeure a lancé une campagne de réservation virale. Lors des tests d'acceptation utilisateur, les développeurs ont découvert que les utilisateurs cliquant sur des liens promotionnels étaient redirigés vers le site web mobile au lieu d'être acheminés vers leurs vols réservés.
Symptômes anormaux : iOS Safari par défaut vers les redirections web
Sur les appareils de test sous iOS 17, l'application s'ouvrait, mais les paramètres de deep-linking ne parvenaient pas à se restaurer. Safari privilégiait le routage web car le système d'exploitation n'avait pas réussi à vérifier l'association de domaine lors de l'installation.
Extraction de la signature de code CLI et vérification de la requête de cache CDN Apple
L'équipe technique a lancé un audit de diagnostic. D'abord, ils ont vérifié que le bundle d'application compilé contenait les bons entitlements. Ils ont exécuté une vérification des entitlements en ligne de commande sur le binaire :
# Étape 1 : Décompresser et afficher les entitlements de l'application compilée pour vérifier le tableau des domaines associés
$ unzip -q travel_app.ipa
$ codesign -d --entitlements - Payload/travel_app.app

# Étape 2 : Interroger manuellement le proxy de cache CDN mondial d'Apple avec vérification des en-têtes pour vérifier l'état de propagation
$ curl -i https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com
La sortie CLI a confirmé que les entitlements correspondaient correctement à applinks:travel.opwakeup.com. Cependant, en inspectant directement le cache CDN d'Apple à https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com, ils ont découvert que le proxy d'Apple renvoyait un état de cache 404 car l'application avait été compilée avant la propagation des enregistrements DNS.
Remplacement des entitlements en mode développeur et vérification locale
Pour contourner le délai de mise en cache CDN de 48 heures d'Apple, l'équipe a modifié ses entitlements pour activer le mode développeur. Ils ont mis à jour leur fichier d'entitlements Xcode, en ajoutant la chaîne de requête en mode développeur :
applinks:travel.opwakeup.com?mode=developer
Ensuite, l'équipe a activé le mode développeur dans l'application Réglages iOS sous Confidentialité et Sécurité, forçant les appareils de test à interroger directement les serveurs d'origine.
Audit de diagnostic post-migration : 98,7 % de précision de redirection atteinte
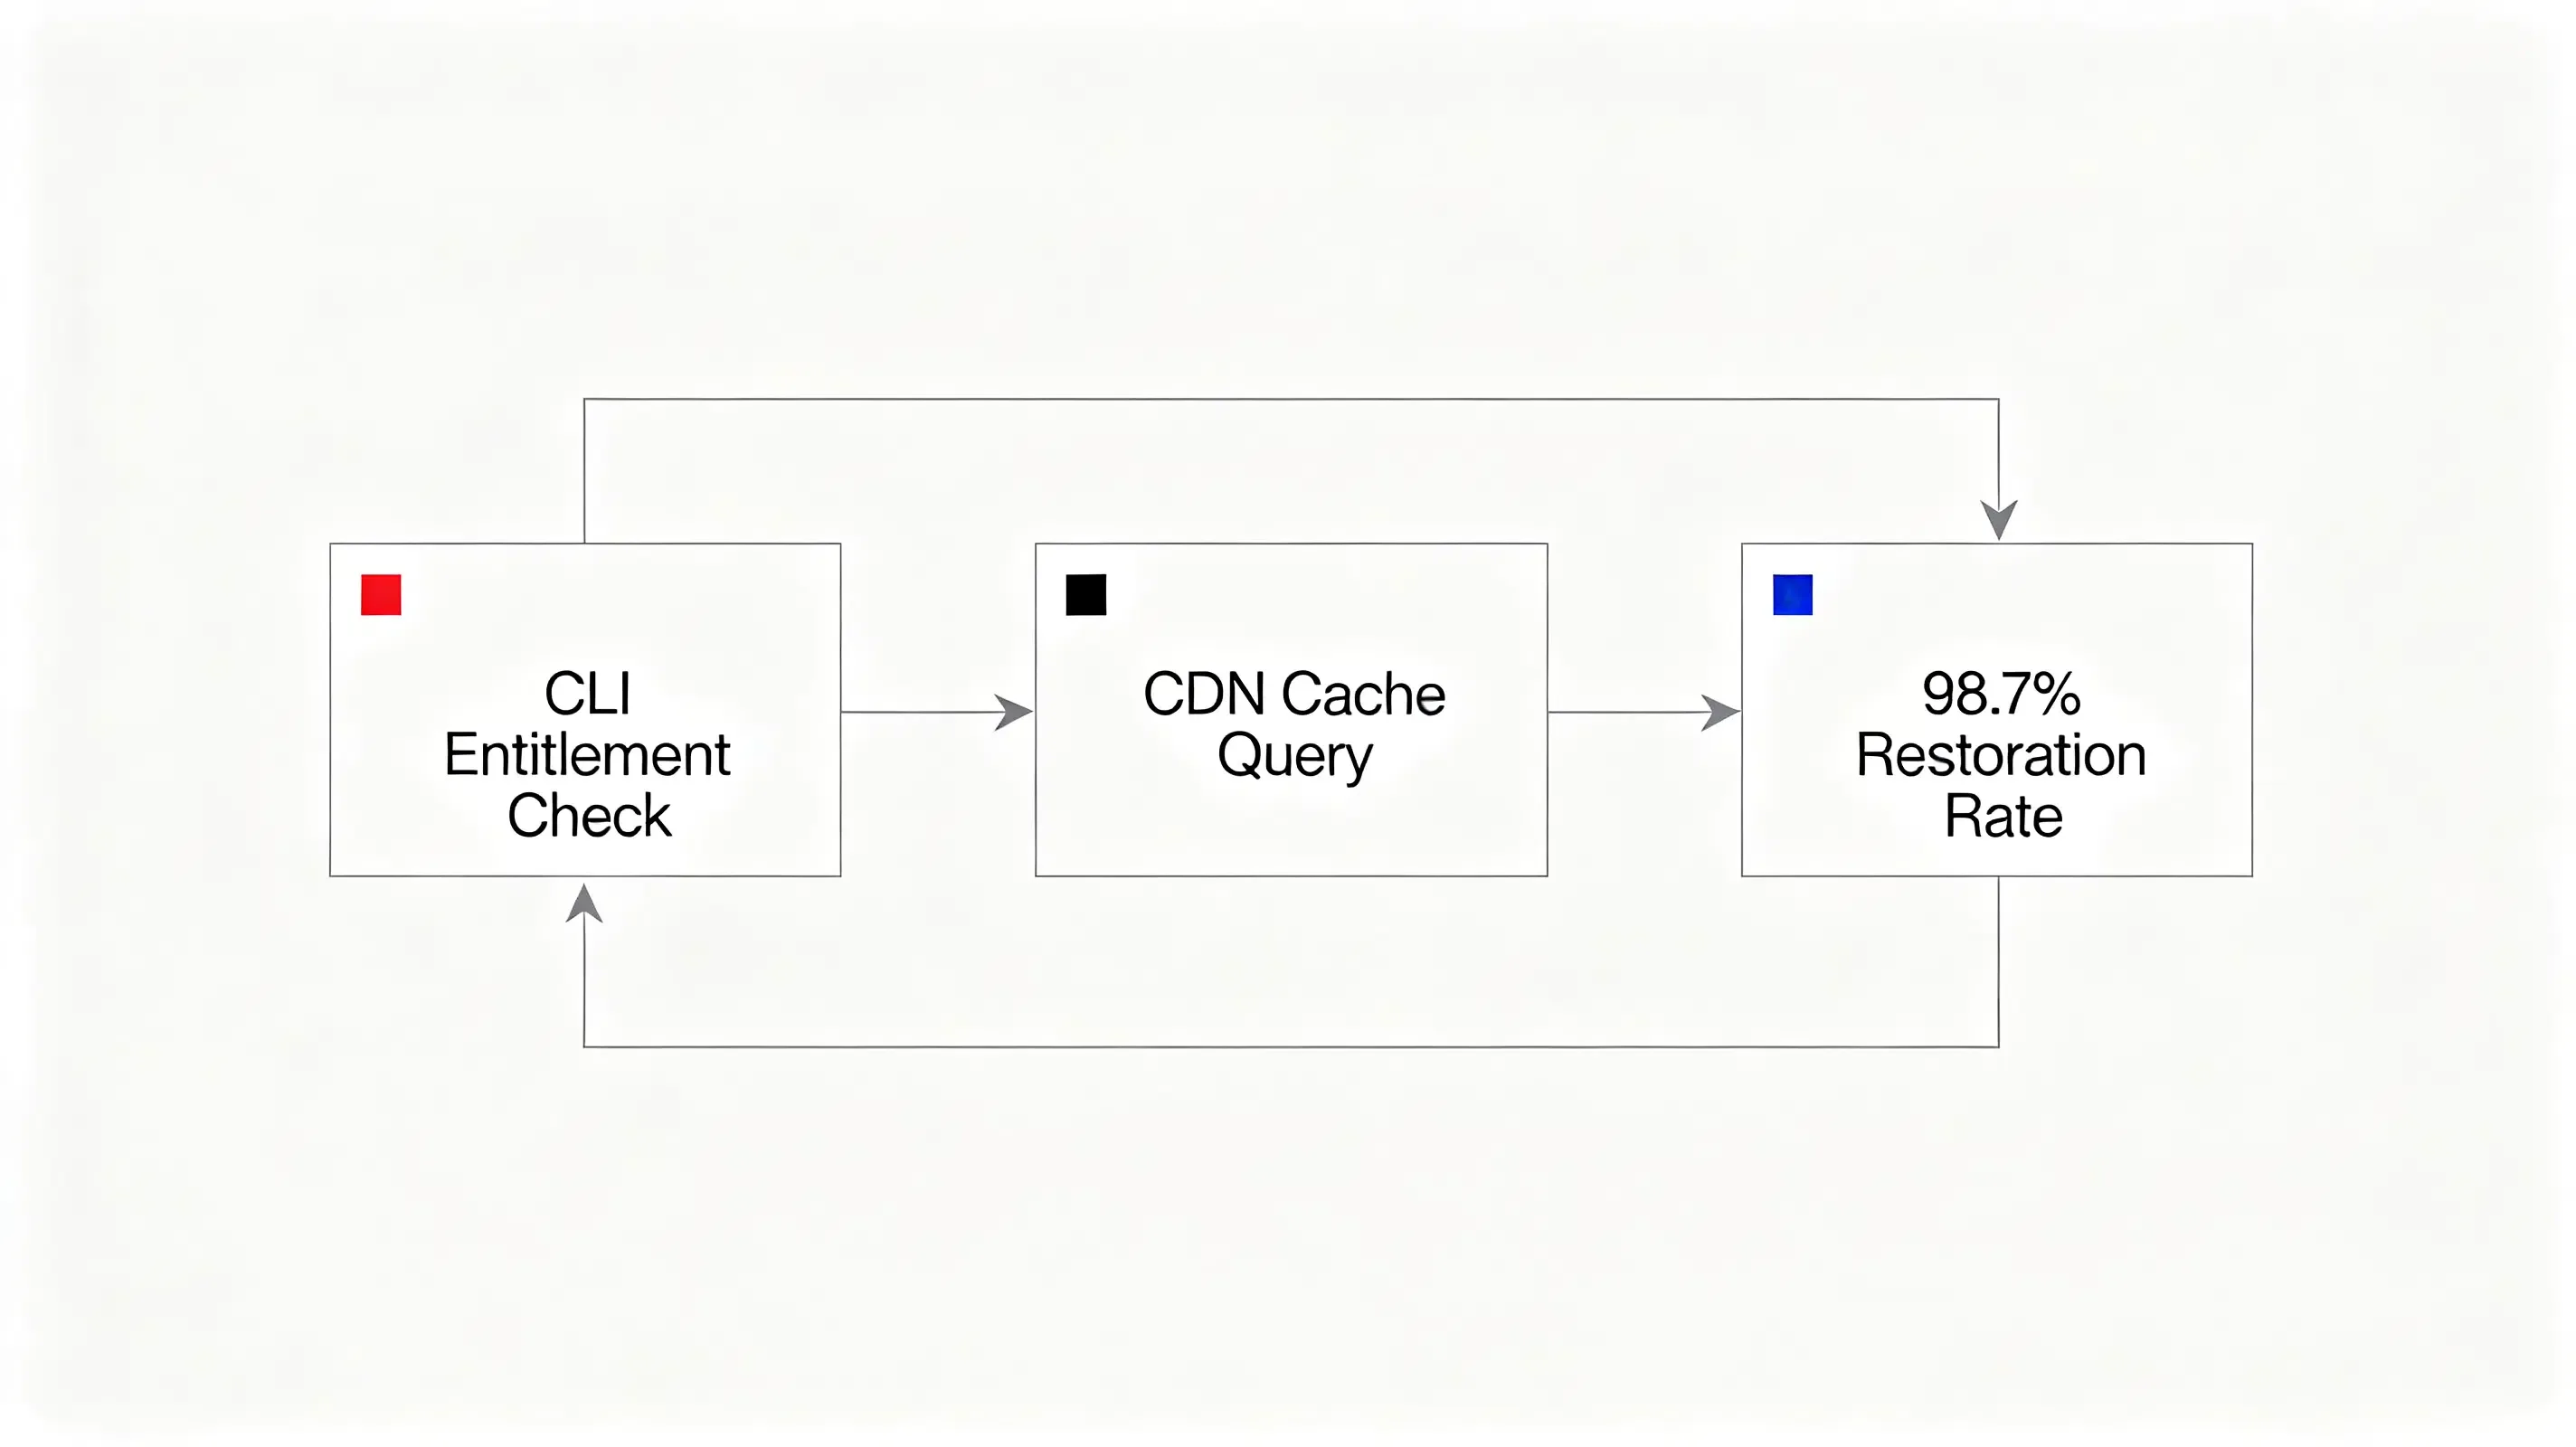
Avec le mode développeur activé, iOS a analysé avec succès le manifeste JSON AASA hébergé. Lors de l'exécution de la build mise à jour, le SDK a intercepté avec succès l'activité utilisateur. Le moteur de correspondance des paramètres a atteint un taux de restauration de 98,7 %, dirigeant les utilisateurs directement vers leurs écrans de confirmation de réservation et restaurant le retour sur investissement de la campagne.
Questions fréquemment posées (FAQ)
Pourquoi mon lien universel iOS n'ouvre-t-il pas l'application ?
Comment configurer com.apple.developer.associated-domains dans Xcode ?
Quelle est la méthode sécurisée pour contourner le cache CDN de 48 heures d'Apple ?
Alors qu'Apple déploie les fonctionnalités de confidentialité d'iOS 18, le paysage du deep-linking doit évoluer. L'introduction de manifestes de confidentialité stricts et d'APIs obligatoires signifie que les développeurs doivent s'appuyer entièrement sur des associations de domaines propriétaires vérifiées. Les techniques de suivi héritées, comme la correspondance de cookies de navigateur, ne sont plus viables. Centraliser votre infrastructure de routage sur des réseaux SDK sécurisés et conviviaux pour les développeurs garantit que vos campagnes mobiles survivent aux futures mises à jour de confidentialité, protégeant vos boucles d'acquisition utilisateur et offrant un parcours utilisateur sécurisé et fiable.
Share this article



