Comment l'analyse de la distribution IP aide-t-elle à identifier la fraude par proxy ? L'analyse de la distribution IP permet d'identifier les fraudes potentielles par proxy en combinant des signaux tels que la concentration anormale de sous-réseaux, la classification des réseaux/ASN et la cohérence géographique globale par rapport à des bases de référence spécifiques aux campagnes.
L'analyse de la distribution IP consiste en une évaluation systématique des caractéristiques géographiques, réseau et de routage associées aux clics publicitaires et aux événements d'installation d'applications. Dans le marketing mobile à la performance, l'audit des données de distribution IP permet aux équipes sécurité et données de détecter la fraude publicitaire par proxy, d'identifier les clusters de serveurs de datacenters commerciaux, de révéler les incohérences de géolocalisation et de mettre en lumière le trafic réseau suspect pour examen ou application de politiques configurées avant la clôture de l'attribution.
| Terme | Définition | Entité associée | Intention de recherche |
|---|---|---|---|
| Distribution IP | La répartition géographique et réseau des adresses IP au sein du trafic d'une campagne. | Marketing Mobile | Informationnel / Commercial |
| Fraude par Proxy | Le routage du trafic publicitaire synthétique via des serveurs intermédiaires pour masquer son origine. | Fraude Publicitaire | Technique / Informationnel |
| ASN de Datacenter | Un réseau ou un préfixe routé classé par une source d'intelligence IP comme infrastructure cloud, d'hébergement ou de datacenter, souvent associé à l'ASN d'un fournisseur d'hébergement. | Paramètres de Suivi | Technique / Informationnel |
Pourquoi l'analyse de la distribution IP est cruciale pour la sécurité du marketing mobile
L'arbitrage de géolocalisation : pourquoi les fraudeurs dissimulent les origines du trafic
Dans le marketing à la performance numérique, les paiements publicitaires sont souvent stratifiés par marché géographique. Les campagnes ciblant des territoires à rémunération élevée exigent des taux de Coût par Installation (CPI) et de Coût par Action (CPA) nettement supérieurs à ceux des marchés émergents. Cette disparité économique crée une incitation à l'arbitrage pour les opérateurs de trafic frauduleux.
Des acteurs malveillants exploitent des réseaux de bots automatisés, des fermes de scripts ou des pools incités dans des régions à faible coût, en acheminant le trafic via des serveurs proxy et des réseaux privés virtuels (VPN) situés dans les pays cibles. En dissimulant leur véritable origine IP, ces sources frauduleuses tentent de réclamer des paiements d'acquisition premium tout en fournissant un trafic non local, synthétique ou non incrémental. L'audit des données de distribution IP permet aux équipes analytiques d'évaluer les métadonnées de routage réseau et d'identifier les modèles géographiques suspects.
Le problème de la concentration des sous-réseaux : évaluer le clustering réseau
Le trafic mobile légitime des consommateurs présente une large dispersion géographique et réseau. Dans les campagnes d'acquisition standard, les installations proviennent de millions d'adresses IP distinctes attribuées dynamiquement par les opérateurs de réseaux mobiles (MNO) et les fournisseurs d'accès Internet (FAI) résidentiels.
Les opérations frauduleuses, en revanche, sont souvent contraintes par leur infrastructure d'hébergement. Bien que les proxies résidentiels et les réseaux de bots distribués puissent atteindre une diffusion plus large, certaines opérations de fraude centralisées présentent une forte concentration sur des sous-réseaux IPv4 étroits (comme des blocs CIDR /24) ou des installations de fournisseurs d'hébergement commerciaux. L'analyse de la densité de distribution IP permet de découvrir ces modèles de clustering non naturels, signalant les sous-réseaux où la vélocité d'installation dépasse radicalement la densité de population des consommateurs de référence.
Comment la fraude par proxy distord les registres d'attribution régionaux et les enchères médias
Lorsque le trafic proxy contourne les défenses d'attribution, l'analytique marketing régionale est corrompue. Les équipes de croissance observent des chiffres d'acquisition apparemment solides sur les marchés cibles, incitant les plateformes programmatiques (DSP) et les acheteurs médias à allouer davantage de budget à ces campagnes.
Cependant, le rapprochement financier en aval révèle la distorsion : les utilisateurs attribués ne génèrent pas les achats intégrés locaux attendus, ne montrent aucun engagement publicitaire localisé et présentent une attrition de cohorte anormale. De plus, les efforts de marketing localisé (comme les promotions régionales ou l'onboarding dans la langue locale) sont gaspillés sur du trafic non humain. L'établissement d'un filtrage robuste de la distribution IP à la passerelle d'attribution garantit que les dépenses d'acquisition régionales sont dirigées vers de véritables audiences locales.
Les développeurs à la recherche de télémétrie client légère et de SDK d'attribution peuvent explorer les packages via le package SDK d'analyse mobile.
Comment la fraude publicitaire par proxy dissimule la géolocalisation de l'appareil et les origines IP
Proxies de datacenter vs. réseaux de proxies résidentiels : comprendre le spectre des vecteurs de menace
La fraude par proxy opère sur un spectre de complexité technique allant des serveurs cloud basiques aux réseaux résidentiels distribués :
- Proxies de Datacenter : Le trafic synthétique est généré sur des serveurs cloud (par exemple, hébergés chez des fournisseurs VPS commerciaux) et routé directement vers des points de terminaison d'attribution. Ces proxies possèdent des numéros de système autonome (ASN) distincts enregistrés auprès d'installations d'hébergement plutôt que de FAI grand public, ce qui les rend identifiables via des bases de données d'intelligence réseau.
- Réseaux de Proxies Résidentiels : Les acteurs malveillants routent les requêtes synthétiques via des appareils grand public, des routeurs domestiques ou des réseaux proxy intégrés aux SDK. Comme les adresses IP appartiennent à des FAI résidentiels, ils imitent le trafic Wi-Fi domestique légitime, nécessitant des vérifications croisées comportementales, de densité de sous-réseaux et de timing pour être détectés.
[Générateur de trafic synthétique]
              │
              ├─► [Route A : Proxy Datacenter] ──► ASN : Fournisseur d'hébergement ──► [Signalé via base de données ASN]
              │
              └─► [Route B : Proxy Résidentiel] ──► ASN : FAI Grand Public    ──► [Nécessite télémétrie multi-signaux]
                                                                                (Densité sous-réseau + Audit de locale)

La mécanique des tunnels VPN et des relais d'anonymisation dans les opérations de clic
Les services VPN commerciaux et les réseaux d'anonymisation permettent aux scripts automatisés de parcourir les nœuds de sortie géographiques par programmation. Un script exécuté dans une ferme d'appareils peut établir un tunnel VPN vers un nœud de sortie régional spécifique, déclencher un clic publicitaire, se déconnecter, se reconnecter à un autre nœud et déclencher un second événement d'installation quelques minutes plus tard.
Bien que les VPN commerciaux soient largement utilisés par les consommateurs pour la confidentialité, leur signature opérationnelle dans le marketing à la performance diffère du comportement mobile authentique : ils présentent fréquemment des ASN de fournisseurs d'hébergement, maintiennent un nombre élevé de connexions simultanées et exhibent des profils de latence réseau distincts des antennes relais physiques locales.
Contourner la géofencing de base : pourquoi le GeoIP de surface est insuffisant
Les règles de géofencing de base évaluent uniquement le code pays ISO à deux lettres renvoyé par une recherche GeoIP unique. Les fraudeurs contournent facilement ces vérifications superficielles en louant des points de terminaison proxy au sein même des territoires cibles requis par le brief de campagne.
Se fier uniquement à la validation GeoIP au niveau du pays crée un faux sentiment de sécurité. Une atténuation complète de la fraude nécessite une inspection réseau multidimensionnelle : croisement des types de routage IP, évaluation de la propriété des ASN, suivi des ratios de concentration des sous-réseaux et vérification de la télémétrie de configuration au niveau de l'appareil.
Mécaniques techniques de l'identification des ASN de datacenter et du clustering de sous-réseaux
Différencier les fournisseurs d'accès Internet grand public des ASN d'infrastructure cloud
Chaque réseau connecté à la table de routage Internet mondiale se voit attribuer un numéro de système autonome (ASN) géré par des registres Internet régionaux. Les ASN sont classés par type d'organisation :
- Fournisseurs d'accès Internet (FAI) et MNO : Organisations (ex: opérateurs sans fil grand public et fournisseurs haut débit) qui fournissent un accès réseau direct aux téléphones mobiles et aux foyers.
- Infrastructure Cloud et d'Hébergement Commercial : Organisations (ex: fournisseurs d'hébergement cloud commercial et datacenters) qui fournissent de l'hébergement de serveurs et une bande passante de qualité serveur.
Les installations légitimes d'applications mobiles se produisent principalement via les FAI grand public, les opérateurs de réseau mobile et les points d'accès Wi-Fi publics. Le trafic provenant de réseaux d'hébergement ou associés au cloud peut être un signal de risque utile, mais la classification ASN et réseau seule est insuffisante pour classer une installation comme frauduleuse sans preuve comportementale à l'appui.
Formuler des métriques de densité de clustering de sous-réseaux
Pour quantifier la concentration réseau non naturelle sur les canaux d'acquisition, les moteurs d'analytique calculent le ratio de densité de sous-réseau IP à travers des agrégations de préfixes configurables (telles que les sous-réseaux IPv4 /24) :
Lorsqu'un canal d'acquisition affiche un indice de concentration élevé — par exemple, un seul sous-réseau /24 représentant une proportion anormale d'installations quotidiennes tout en maintenant un taux de rotation élevé de pseudonymes d'appareil — la télémétrie indique une ferme d'appareils automatisée opérant sur un pool de sous-réseaux local :
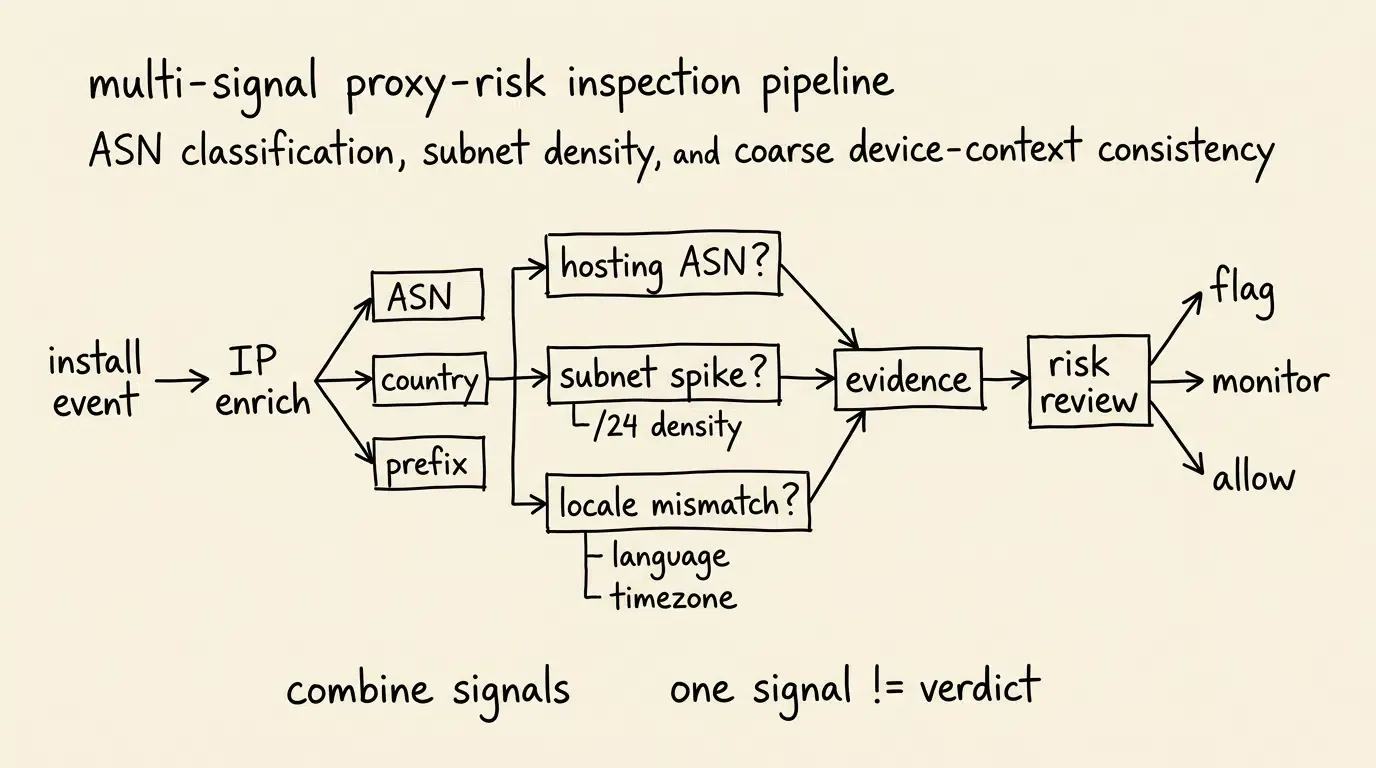
Cartographie du pipeline d'inspection de proxy
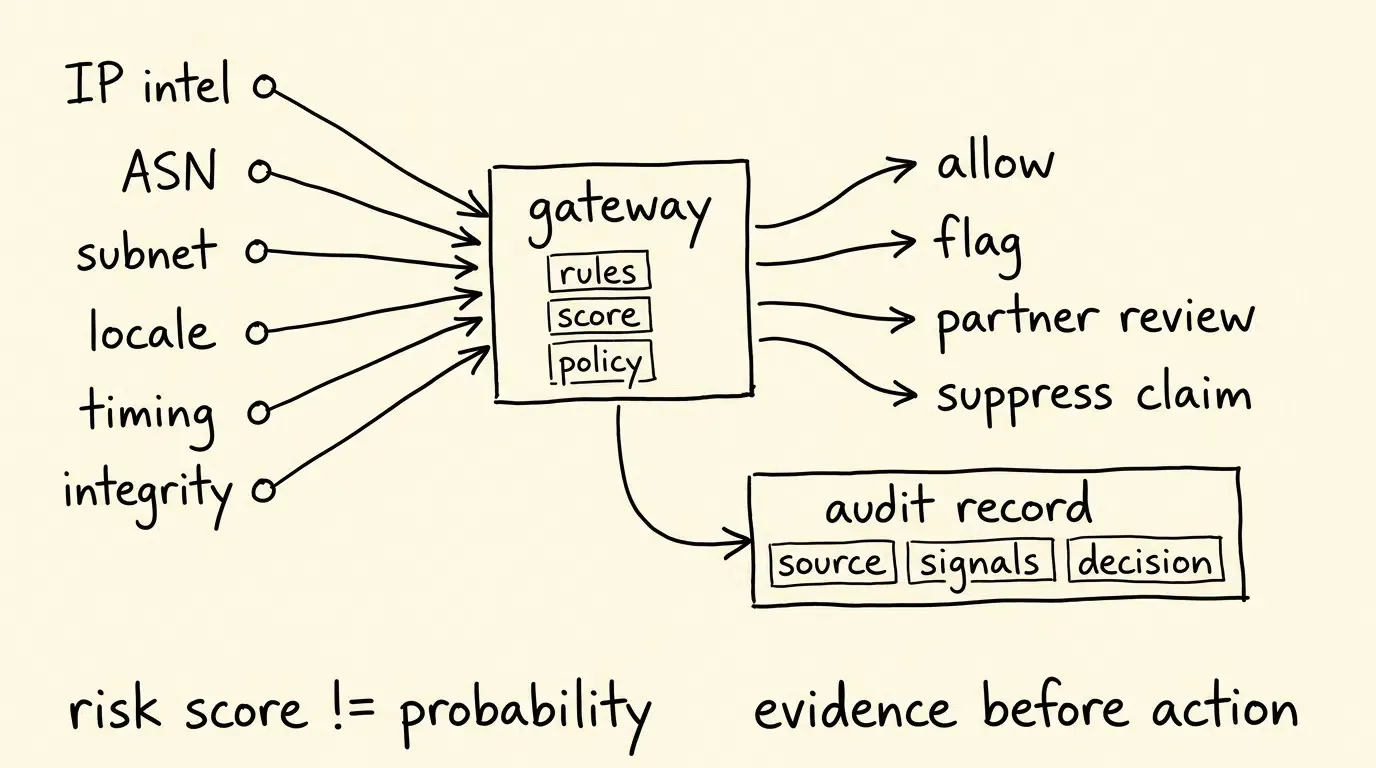
Le schéma ci-dessous illustre le pipeline d'inspection multiniveaux exécuté à la passerelle d'attribution lors de la réception d'un événement d'installation :
[Événement d'installation] ──► [Extraction intelligence IP]
             │                           │
             ▼                           ▼
   IP Client : 203.0.113.45     Recherche ASN : AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Vérif 1 : ASN Datacenter] ──► Signale une anomalie de serveur cloud candidat
             │
             ▼
[Vérif 2 : Densité sous-réseau] ──► Évalue le volume d'installations sur 203.0.113.0/24
             │
             ▼
[Vérif 3 : Correspondance locale] ──► Compare pays IP vs. locale appareil (ex: US vs. DE)
             │
             ▼
[Politique passerelle d'attribution]──► Applique la disposition de fraude configurée (Signaler / Examiner)
Comment auditer les divergences de géolocalisation entre la télémétrie IP et les locales de l'appareil
Vérifications de cohérence globale : comparaison de la géolocalisation IP, de la langue de l'appareil et du fuseau horaire système
Un suivi GPS précis nécessite des autorisations de localisation explicites au moment de l'exécution. Comme l'attribution à la performance opère principalement sans invites de localisation intrusives, les architectures de sécurité s'appuient sur des vérifications de cohérence globales et respectueuses de la confidentialité entre la télémétrie réseau et la configuration système :
- Pays IP vs. Langue du système de l'appareil : Analyse au niveau de la population évaluant si un cluster anormal d'installations provenant d'un pays IP spécifique affiche uniformément des langues système divergentes ou des locales d'émulateur par défaut.
- Fuseau horaire IP vs. Horloge système de l'appareil : Évaluation statistique comparant les fuseaux horaires IP régionaux aux décalages de l'horloge système de l'appareil.
- Cohérence de configuration de l'opérateur : Croisement des métadonnées du pays de l'opérateur fournies par la plateforme (lorsqu'elles sont légitimement exposées par les API) avec les données de pays de l'IP réseau. Notez que sur iOS, les API de métadonnées d'opérateur (telles que
CTCarrier) sont obsolètes et ne doivent pas être considérées comme un signal fiable.
Bien que des divergences individuelles puissent survenir légitimement (par exemple, voyageurs internationaux ou utilisateurs multilingues), un cluster statistique d'incohérences de locale sur un sous-ID d'éditeur unique soutient l'hypothèse d'un routage via proxy.
Exceptions réseau bénignes : prise en compte du NAT de l'opérateur, des VPN d'entreprise et du Relais Privé iCloud d'Apple
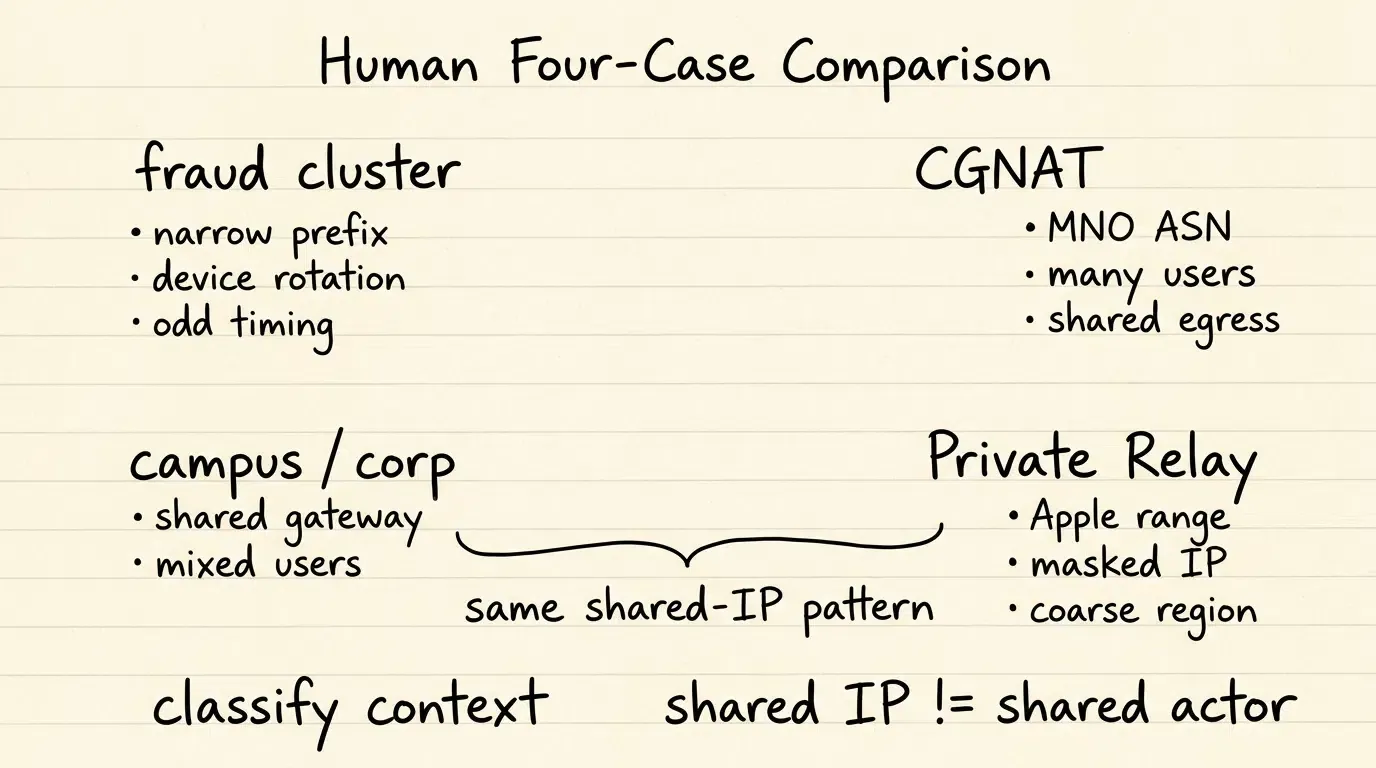
Les architectures anti-fraude doivent distinguer les fermes de proxy malveillantes des technologies réseau légitimes qui agrègent ou masquent naturellement les adresses IP des consommateurs :
- Traduction d'adresses réseau de qualité opérateur (CGNAT) : Les opérateurs de réseaux mobiles attribuent des adresses IPv4 privées aux terminaux mobiles, multiplexant des milliers d'appareils de consommateurs légitimes via une passerelle IP publique unique. Les pools CGNAT se distinguent par les ASN des opérateurs mobiles et les distributions de sessions naturelles.
- Réseaux Wi-Fi d'entreprise et de campus : Les campus universitaires, les bureaux d'entreprise et les réseaux Wi-Fi des aéroports acheminent des centaines d'employés ou d'étudiants authentiques via des passerelles IP publiques partagées.
- Relais Privé iCloud d'Apple : Les utilisateurs iOS avec iCloud+ routent le trafic de navigation Safari, les requêtes DNS et le trafic d'applications non chiffré via des relais sécurisés à double saut. Apple publie des plages d'adresses IP de sortie officielles mappées sur des régions géographiques spécifiques. Lorsqu'une requête est identifiée comme provenant du Relais Privé iCloud, les systèmes d'attribution doivent rétrograder les poids d'anomalie de concentration et d'unicité IP tout en conservant la cartographie régionale globale d'Apple comme contexte de localisation valide.
Structurer les preuves multi-signaux : éviter les faux positifs des outils de confidentialité légitimes
Une anomalie réseau isolée (telle qu'une adresse IP appartenant à un VPN commercial ou un fournisseur cloud) ne doit pas constituer une preuve irréfutable et automatique de fraude. Les utilisateurs légitimes utilisent fréquemment des VPN pour leur confidentialité personnelle ou accèdent à des réseaux Wi-Fi publics en voyageant.
La prévention efficace de la fraude exige une évaluation des risques multi-signaux : combiner la catégorisation ASN avec des courbes de timing, la vélocité des événements in-app et des attestations d'intégrité de l'appareil avant de procéder au rejet de l'attribution.
Évaluation comparative du trafic réseau légitime vs signatures de fraude par proxy
Contraste de la télémétrie réseau entre trafic propre, VPN commerciaux, fermes de datacenters et réseaux opérateurs
L'identification de la fraude par proxy nécessite l'évaluation des propriétés réseau à travers plusieurs catégories d'infrastructure.
La matrice ci-dessous contraste les principales signatures de télémétrie réseau :
| Dimension Réseau | Consommateur Mobile Légitime | Ferme de Proxy Datacenter | Pool de Proxy Résidentiel | NAT Opérateur (CGNAT) |
|---|---|---|---|---|
| Classification ASN | FAI mobile grand public / MNO | ASN Cloud commercial / Hébergement | FAI résidentiel grand public | ASN majeur d'opérateur sans fil |
| Densité IP-Appareil | Cohérente avec la base utilisateur unique | Inhabituellement concentrée par IP | Rotation élevée / Faible persistance | Partage d'appareil légitime élevé |
| Alignement Locale / IP | Correspond habituellement à la région/fuseau horaire | Divergence de géolocalisation fréquente | Souvent aligné sur la zone cible | Correspond à la base régionale opérateur |
| Télémétrie de Timing | Distribution de base naturelle | Concentrée ou synthétique | Distribution variable | Distribution de base naturelle |
| Signal de risque principal | Comportement de base normal | ASN hébergement + pic de sous-réseau | Rotation rapide + glissement comportemental | Sortie grand volume normale |
Comment configurer les seuils IP anti-fraude dans le monitoring de triche OpoInstall
Structurer les payloads de télémétrie de diagnostic pour les audits d'anomalies IP
Le rapprochement des divergences réseau et l'identification des fermes de proxy nécessitent l'ingestion d'une télémétrie d'anomalie structurée à la passerelle d'attribution. Lorsqu'un événement entrant déclenche des règles de risque réseau, le système enregistre un dossier de diagnostic capturant les propriétés de routage réseau, la classification ASN et les évaluations d'anomalies.
Le payload ci-dessous illustre un enregistrement de télémétrie orienté production capturant une inspection d'anomalie IP :
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
Configuration des règles de monitoring de triche OpoInstall pour la défense contre les anomalies réseau
Les contrôles de monitoring représentatifs documentés dans les supports produits connexes incluent les règles de seuil suivantes ; les noms des règles exacts et leur comportement doivent être vérifiés dans la console et la documentation actuelle d'OpoInstall avant toute mise en œuvre :
- Seuil d'anomalie IP de clic : Plafonne le nombre maximum de clics autorisés provenant d'une même adresse IP sur une fenêtre de 24 heures. L'excès de clics provenant de scripts proxy automatisés est marqué comme clics IP anormaux et enregistré dans les statistiques d'exception.
- Seuil d'anomalie IP d'installation : Restreint le volume attendu d'enregistrements d'installation associés à une même adresse IP par jour. Un volume d'installation excessif marque les enregistrements en trop comme anormaux pour enquête de fraude, identifiant les serveurs proxy et les fermes d'appareils localisées.
- Seuil d'anomalie d'appareil d'installation : Surveille la fréquence des enregistrements d'installation associés aux identifiants d'anomalie d'appareil internes uniques, capturant les anomalies potentielles d'appareils répétitifs.
- Règles de timing supplémentaires : Des règles de timing dédiées au détournement de clics et des seuils MTTI fonctionnent parallèlement aux règles IP pour protéger le pipeline d'installation (voir Article #62 pour les mécaniques de timing).
Auditer les statistiques d'exception : creuser dans la liste IP d'exception pour isoler les sous-éditeurs à haut risque
Lorsque les seuils anti-fraude sont déclenchés, la console de monitoring compile des preuves auditables dans des vues d'exception dédiées :
- Liste IP d'exception : Affiche les adresses IP spécifiques ayant déclenché des seuils de clic ou d'installation, en suivant le volume total de clics, le volume d'installations, les jours actifs et les canaux sources associés (après dédoublonnage). Cliquer sur « Source » révèle les canaux d'éditeurs spécifiques acheminant du trafic via cette IP.
- Liste des appareils d'exception : Détaille les identifiants d'anomalie d'appareil internes, les modèles de matériel, les systèmes d'exploitation (iOS/Android) et les canaux sources pour les appareils exécutant des installations répétitives.
- Rapports de données de canaux : Compare les clics et installations bruts par rapport aux clics et installations IP anormaux par canal d'acquisition, fournissant des données claires pour le rapprochement avec les partenaires.
Quand les audits avancés de distribution IP sont-ils nécessaires pour l'analytique marketing ?
Conditions adaptées aux audits de géolocalisation IP dédiés
Le déploiement d'une analyse de distribution IP dédiée et d'une détection d'anomalies fournit un rendement opérationnel élevé dans des conditions de campagne spécifiques :
- Campagnes géographiquement différenciées : Programmes marketing ciblant des marchés de niveau 1 où des primes de paiement élevées incitent à l'arbitrage par proxy depuis des régions à coût moindre.
- Réseaux d'affiliation ouverts et DSP programmatiques : Achats médias à travers des réseaux publicitaires non transparents où le trafic est sous-syndiqué via des éditeurs tiers non vérifiés.
- Divergences de revenus géographiques inexpliquées : Applications observant qu'une cohorte spécifique à un pays génère un volume d'installation élevé mais un engagement ou une monétisation localisés matériellement plus faibles que prévu.
- Revues de qualité des partenaires : Équipes nécessitant une télémétrie transparente au niveau réseau pour soutenir les revues contractuelles et examiner ou supprimer les sous-ID d'éditeurs de basse qualité selon la politique établie.
Conditions inadaptées à l'inspection IP complexe
La mise en œuvre d'une infrastructure de filtrage IP complexe peut introduire une charge opérationnelle inutile dans les scénarios suivants :
- Placements opérateurs vendus en direct : Campagnes marketing s'exécutant exclusivement sur des inventaires vérifiés et vendus directement par les opérateurs de réseaux mobiles.
- Découverte organique mono-région : Applications s'appuyant uniquement sur la recherche non assistée dans les app stores, sans acquisition utilisateur payante.
- Explorations prototypes précoces : Applications en phase préliminaire pré-commerciale opérant dans des environnements de test fermés pour développeurs.
Idées reçues courantes sur la détection d'anomalies IP
- Idée reçue 1 : Toutes les adresses IP partagées représentent une fraude : Les utilisateurs mobiles légitimes partagent fréquemment des adresses IP publiques en raison du CGNAT sur les réseaux mobiles, ainsi que des réseaux Wi-Fi d'entreprise et des réseaux de campus universitaires.
- Idée reçue 2 : Les listes noires IP statiques arrêtent définitivement la fraude par proxy : Se fier exclusivement aux listes noires IP statiques est inefficace contre les réseaux de bots modernes, qui pivotent dynamiquement à travers des nœuds proxy résidentiels et des instances cloud.
Questions Fréquemment Posées (FAQ)
Comment l'analyse de la distribution IP identifie-t-elle la fraude publicitaire par proxy et VPN ?
Quelle est la différence entre un proxy résidentiel et une IP de datacenter dans la fraude mobile ?
Pourquoi les utilisateurs légitimes peuvent-ils partager la même adresse IP dans les rapports marketing mobile ?
Résumé et cadre de décision
L'audit des données de distribution IP est un élément vital d'une architecture complète de prévention de la fraude mobile. En acheminant le trafic synthétique via des proxies de datacenter, des VPN commerciaux et des réseaux résidentiels rotatifs, les acteurs malveillants tentent d'exploiter les budgets marketing à forte rémunération sans générer d'engagement local authentique.
La construction d'une défense réseau efficace nécessite de combiner la classification ASN, les métriques de concentration des sous-réseaux IP et les vérifications de cohérence de locale avec des seuils d'anomalie basés sur des règles. En jumelant une mesure d'attribution indépendante à un monitoring de triche en temps réel, des plateformes comme OpoInstall fournissent l'infrastructure nécessaire pour inspecter les clusters réseau suspects, réduire les risques d'attribution réseau et améliorer la confiance dans la qualité du trafic géographique.
Pour évaluer comment une infrastructure unifiée d'attribution et de monitoring de triche peut améliorer l'évaluation des risques de géolocalisation des campagnes, explorez la référence d'implémentation de l'attribution mobile ou configurez votre application sur la console développeur OpoInstall.
Documents connexes
-
Concepts : Télémétrie de distribution IP, Fraude publicitaire par proxy, Détection d'ASN de datacenter, Densité de clustering de sous-réseaux, Arbitrage de géolocalisation
-
Technologies : Moteur de monitoring de triche, Enrichissement par intelligence IP, Webhooks S2S, Interfaces de données d'attribution
-
APIs & Interfaces de données : Interfaces de configuration du monitoring de triche OpoInstall, APIs de reporting d'attribution, Export des statistiques d'exception
-
Documentation officielle & Références :
Share this article