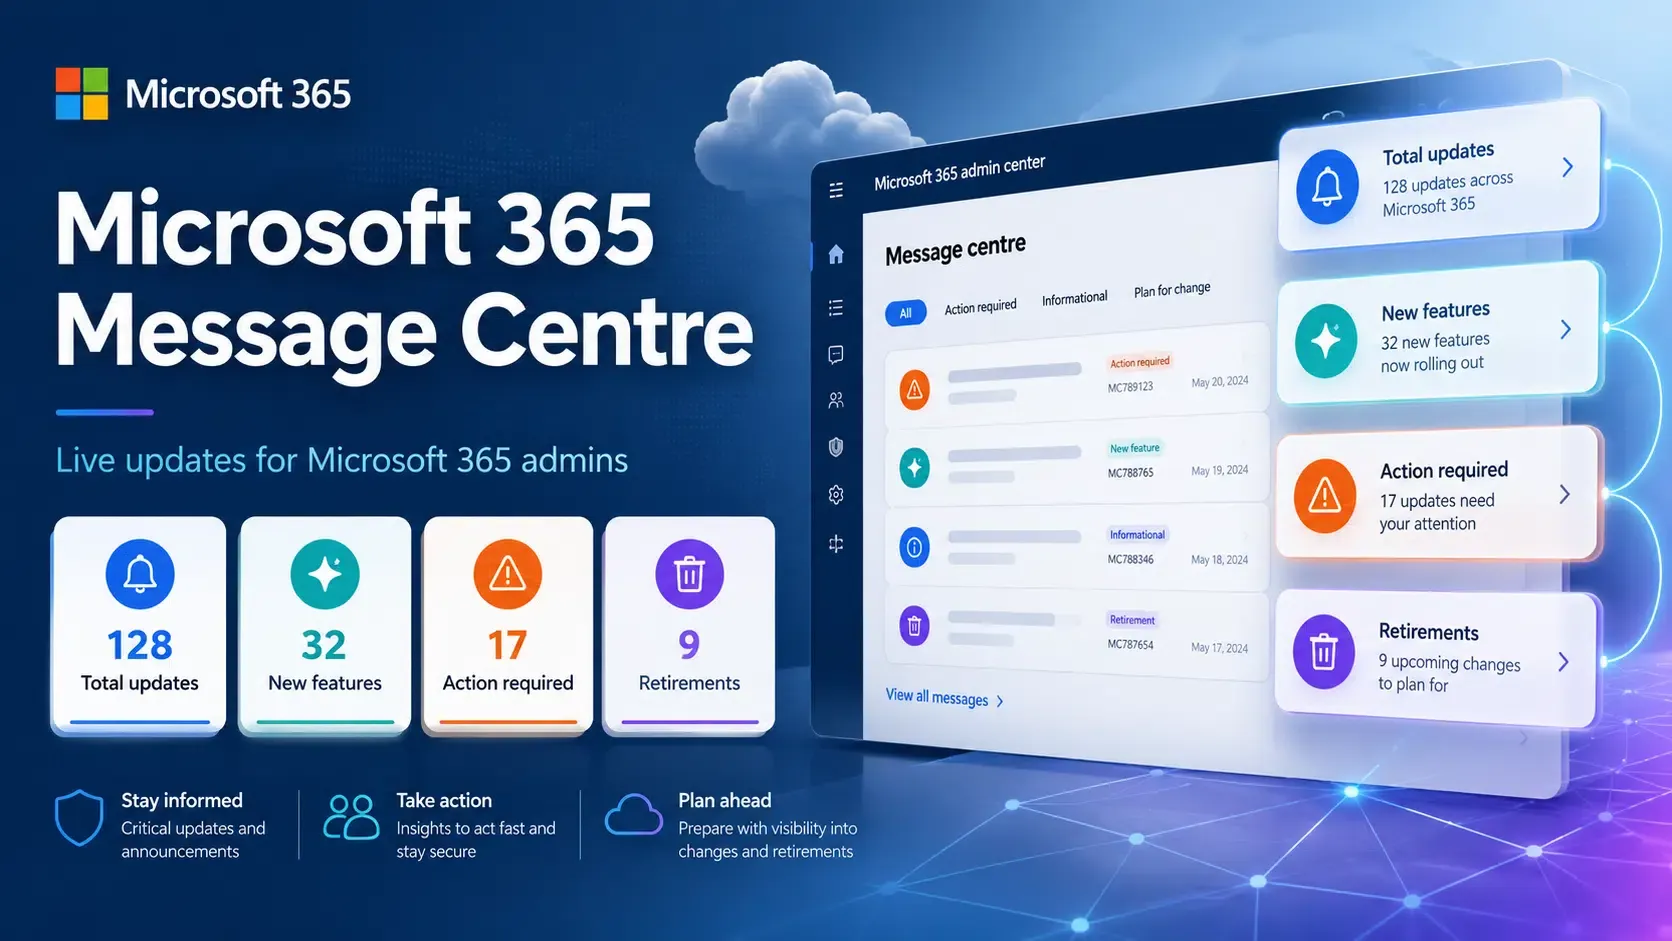
Microsoft Outlook va bloquer les pièces jointes MSIX ? Microsoft a confirmé que la version web d'Outlook et le nouveau client Outlook pour Windows bloqueront par défaut les fichiers joints au format .msix et .msixbundle à partir de début novembre 2026. Selon une mise à jour du centre de messages Microsoft 365 (MC1488841), ces formats d'installation modernes pour Windows sont ajoutés à la liste « BlockedFileTypes » dans les politiques de boîte aux lettres par défaut et personnalisées des tenants Exchange Online. Bien que Microsoft ait initialement conçu le format de conteneur MSIX pour moderniser l'installation d'applications Windows via la virtualisation et la vérification de signature, des campagnes de cyberattaques passées exploitant les gestionnaires de protocole d'installation ont conduit à ces restrictions de sécurité au niveau de la plateforme. Ce changement affecte les organisations qui s'appuient sur ces clients Outlook pour échanger des packages d'installation Windows par e-mail, incitant les administrateurs et les éditeurs de logiciels à revoir leurs politiques en matière de pièces jointes et à envisager des méthodes de distribution alternatives.
Pourquoi Outlook bloque-t-il les pièces jointes MSIX ?
En un coup d'œil
-
Microsoft bloquera par défaut les pièces jointes .msix et .msixbundle dans Outlook sur le web et le nouveau client Outlook pour Windows à partir de début novembre 2026.
-
Les extensions de fichiers seront ajoutées au paramètre BlockedFileTypes au sein de la politique OwaMailboxPolicy pour tous les tenants Exchange Online à l'échelle mondiale.
-
Les administrateurs peuvent autoriser ces formats via la propriété AllowedFileTypes si leurs flux de travail internes nécessitent un partage direct de packages par e-mail.
La distribution de logiciels par e-mail a toujours représenté un équilibre délicat entre commodité opérationnelle et sécurité d'entreprise. Les équipes de développement et les départements IT utilisent fréquemment l'e-mail pour distribuer des versions préliminaires, des utilitaires internes et des packages d'installation directement à leurs collaborateurs ou à des testeurs sélectionnés. Le format MSIX, introduit comme successeur moderne aux installeurs .exe et .msi classiques, a été conçu spécifiquement pour offrir une installation conteneurisée, une désinstallation prévisible et une optimisation de l'espace disque sur les architectures Windows.
Toutefois, la distribution directe de packages exécutables sous forme de pièces jointes contourne les évaluations centralisées de la sécurité. Lorsqu'un utilisateur final reçoit un installeur via sa boîte de réception, une simple vérification visuelle ne permet pas de déterminer avec certitude si le binaire a été altéré ou signé par une entité non autorisée. Comme l'e-mail demeure le vecteur d'accès initial privilégié pour les cyberattaques, les passerelles de sécurité doivent imposer des restrictions strictes sur les formats de fichiers afin de protéger les employés non techniques contre l'exécution accidentelle de code malveillant.

La friction opérationnelle apparaît à mesure qu'Outlook restreint ces pièces jointes dans les environnements commerciaux, poussant les éditeurs de logiciels à reconsidérer le partage de fichiers ad hoc. Selon un rapport de BleepingComputer, la restriction s'applique à la fois aux packages .msix individuels et aux fichiers .msixbundle, qui regroupent plusieurs versions spécifiques à une architecture dans un conteneur unifié. Une fois le déploiement de la politique terminé mi-novembre, toute tentative d'ouvrir ou de télécharger ces pièces jointes dans les clients Outlook concernés sera bloquée par défaut.
Comment la politique OWA Mailbox bloque-t-elle l'accès aux pièces jointes MSIX ?
La mise à jour de Microsoft de novembre 2026 actualise les restrictions sur les pièces jointes au sein des politiques « OWA Mailbox Policies » d'Exchange Online. Dans Outlook sur le web et le nouveau Outlook pour Windows, la liste configurée BlockedFileTypes détermine les extensions de pièces jointes que les utilisateurs ne peuvent ni ouvrir ni télécharger.
Il s'agit d'un contrôle d'accès aux pièces jointes appliqué aux expériences Outlook prises en charge. Cela ne doit pas être interprété comme une règle universelle de rejet des messages SMTP ou comme une interdiction généralisée des packages d'installation MSIX sous Windows.
Le diagramme ci-dessous présente le flux opérationnel des restrictions d'accès aux pièces jointes ainsi que les canaux de distribution logicielle standard sous Windows :
Message avec pièce jointe .msix / .msixbundle ──> Boîte aux lettres Exchange Online ──> Outlook sur le web / Nouveau Outlook pour Windows ──> Restrictions de pièces jointes OwaMailboxPolicy ──> Ouverture / Téléchargement bloqués par défaut ──> L'administrateur peut configurer une exception pour les fichiers autorisés
La politique répond à un risque spécifique lié à l'accès aux pièces jointes. Elle n'empêche pas les éditeurs de distribuer des packages MSIX via d'autres canaux Windows pris en charge, et elle ne supprime pas la nécessité de signer les applications, de vérifier leur réputation ou d'utiliser une protection des terminaux.
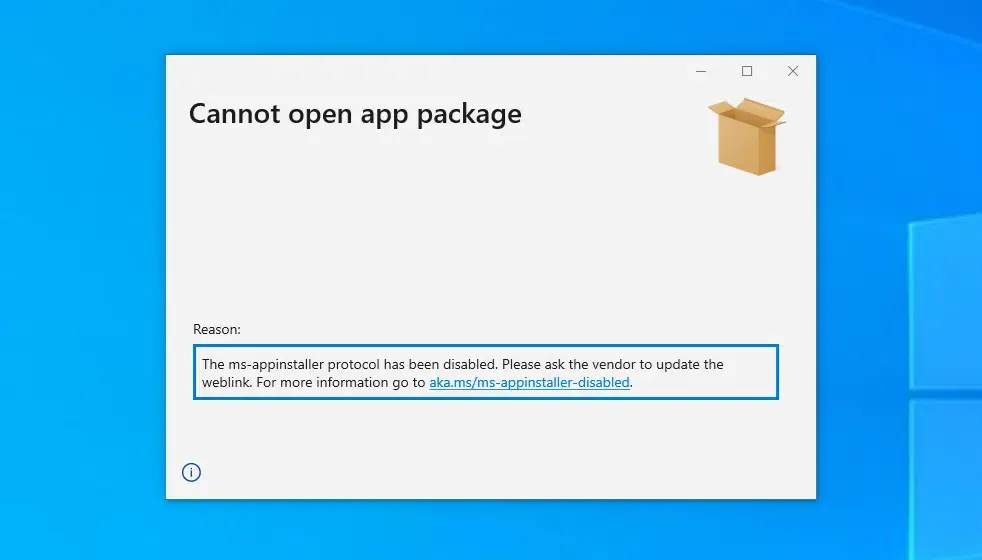
Ce changement de politique dans Outlook fait suite à une période de préoccupation sécuritaire concernant les mécanismes de livraison des installeurs Windows. En décembre 2023, Microsoft a désactivé par défaut le gestionnaire de schéma d'URI ms-appinstaller après que des campagnes de logiciels malveillants documentées ont abusé du flux d'installation, comme détaillé par le Microsoft Security Response Center. Cette mesure antérieure traitait les risques d'installation basés sur le protocole, tandis que la mise à jour d'Outlook de novembre 2026 limite spécifiquement l'accès aux pièces jointes d'installation dans les clients de messagerie supportés. Les attaquants avaient précédemment empaqueté des logiciels malveillants dans des installeurs MSIX signés pour diffuser des familles comme Black Basta et DarkGate, ce qui a entraîné des ajustements continus de la sécurité des packages dans les produits Microsoft.
Bien que le blocage des pièces jointes atténue l'ouverture automatique de fichiers dans Outlook, les analystes en sécurité soulignent que le filtrage par e-mail seul ne suffit pas à éliminer la livraison de packages malveillants. Les acteurs malveillants peuvent encore tenter de contourner les blocages d'extension en renommant les fichiers ou en intégrant des liens de téléchargement externes dans le corps des e-mails. Par conséquent, la défense en entreprise nécessite de dépasser le simple blocage statique des pièces jointes pour privilégier des canaux de distribution vérifiés et des référentiels de packages centralisés, comme l'a analysé The Next Web.
Alternatives à l'envoi d'installeurs MSIX par e-mail
La mise à jour de la politique de Microsoft crée une contrainte de livraison spécifique pour les organisations qui échangent des installeurs MSIX via les clients Outlook concernés. Ces organisations peuvent évaluer si des portails de téléchargement authentifiés, des déploiements d'entreprise gérés, des référentiels approuvés ou des exceptions de politique ciblées correspondent mieux à leurs exigences opérationnelles et de sécurité.
Évaluation architecturale : Canaux de distribution logicielle
Les éditeurs de logiciels doivent choisir entre la gestion d'une infrastructure de téléchargement interne, la configuration d'exemptions d'e-mail pour le tenant, ou l'adoption de pipelines de livraison logicielle gérés.
Le tableau comparatif ci-dessous évalue les modèles standard de distribution d'applications Windows :
| Méthode de distribution | Scénario applicable | Considération de sécurité | Exigence administrative |
|---|---|---|---|
| Pièces jointes Outlook MSIX | Flux de travail internes existants | Ouverture/téléchargement bloqués par défaut dans les clients concernés | Exception explicite dans la politique OWA |
| Portail de téléchargement authentifié | Téléchargements directs de logiciels en entreprise | Signature, réputation, authentification et contrôles des terminaux | Maintenance et hébergement du portail |
| Déploiement d'entreprise géré | Applications Windows contrôlées par l'organisation | Déploiement centralisé et gestion des appareils | Administration IT et orchestration de politiques |
| Microsoft Store | Applications Windows publiées prises en charge | Soumission au Store et contrôles de plateforme | Onboarding éditeur et gestion des versions |
Les équipes d'ingénierie devraient évaluer les méthodes de distribution en fonction des politiques de sécurité de leur organisation, de l'infrastructure de déploiement existante et des besoins des utilisateurs. Les portails de téléchargement authentifiés et les outils de déploiement gérés peuvent offrir des contrôles d'accès centralisés et une meilleure traçabilité, mais leur sécurité dépend d'une configuration correcte, de la validation des packages et des protections des terminaux.
Liste de contrôle pour les administrateurs et éditeurs
Pour s'adapter aux mises à jour de politique d'Exchange Online tout en maintenant une distribution logicielle fluide, les équipes d'ingénierie et d'opérations IT devraient mettre en œuvre des flux de travail structurés.
Liste de contrôle pour l'administrateur informatique
-
Auditer les exigences de politique du tenant : Vérifier si les départements internes dépendent réellement de la réception de pièces jointes .msix ou .msixbundle par e-mail.
-
Configurer les types de fichiers autorisés via PowerShell : Si des équipes spécifiques nécessitent une livraison par e-mail, utilisez PowerShell pour Exchange Online afin d'ajouter
.msixet.msixbundleà la propriétéAllowedFileTypessur les politiques de boîte aux lettres ciblées, en vous référant à la documentation Microsoft Learn. -
Transférer les expéditeurs vers le cloud : Demander aux équipes internes de partager les applications via des liens OneDrive Entreprise ou SharePoint authentifiés plutôt que par des pièces jointes brutes, conformément aux recommandations officielles de Microsoft.
Liste de contrôle pour l'éditeur de logiciels et le développeur
-
Migrer des pièces jointes vers des portails web : Supprimer les liens de pièces jointes directs des e-mails d'onboarding sortants et les remplacer par des liens vers des portails de téléchargement HTTPS authentifiés.
-
Maintenir l'hygiène de signature et de réputation : Signer les packages Windows en utilisant des méthodes de signature de code prises en charge, valider les chaînes de certificats et tenir compte des vérifications de réputation Microsoft Defender SmartScreen. Ne pas supposer qu'un certificat EV supprime automatiquement les avertissements de sécurité.
-
Communiquer les mises à jour de politique aux clients : Fournir des conseils clairs aux utilisateurs en entreprise concernant les méthodes de distribution alternatives pour éviter les interruptions de déploiement lorsque les blocages d'Outlook entreront en vigueur.
Foire aux questions (FAQ)
Quelles versions d'Outlook sont affectées par le blocage des pièces jointes MSIX ?
Les administrateurs IT peuvent-ils encore autoriser les pièces jointes MSIX pour les utilisateurs internes ?
Pourquoi Microsoft bloque-t-il son propre format d'empaquetage moderne dans Outlook ?
Points clés pour les équipes d'ingénierie
Les éditeurs de logiciels et les équipes d'ingénierie d'entreprise affectés par les nouvelles restrictions d'Outlook devraient revoir leurs flux de travail de livraison de packages d'installation. Les portails de téléchargement authentifiés, le déploiement géré d'applications et les boutiques d'applications prises en charge offrent des alternatives aux pièces jointes directes, tandis que la signature de code, les vérifications de réputation et la sécurité des terminaux demeurent nécessaires quel que soit le canal de distribution.
Les organisations doivent adapter leurs architectures de livraison pour refléter une approche « zero-trust » envers les pièces jointes. En dirigeant les utilisateurs vers des portails authentifiés, en mettant en œuvre une hygiène de signature de code robuste et en gérant les exceptions de politique de manière délibérée, les équipes techniques peuvent maintenir des flux de travail de distribution logicielle sécurisés sans perturber la productivité des utilisateurs finaux.
Références
-
Microsoft 365 Message Center — MC1488841 Archive — Archive tierce d'une notification du centre de messages Microsoft 365 détaillant le calendrier, la portée et les paramètres de politique pour le blocage des pièces jointes .msix et .msixbundle.
-
Microsoft Security Response Center — Microsoft Addresses App Installer Abuse — Avis de sécurité officiel détaillant les campagnes historiques de menaces abusant des gestionnaires d'installeurs Windows.
-
Support Microsoft — Pièces jointes bloquées dans Outlook — Aperçu officiel des extensions de fichiers bloquées par défaut, des directives de sécurité et des alternatives de partage de fichiers.
-
Microsoft Learn — Documentation Set-OwaMailboxPolicy — Documentation technique détaillant les paramètres BlockedFileTypes et AllowedFileTypes pour les administrateurs Exchange Online.
-
BleepingComputer — Microsoft Outlook to Block MSIX Attachments — Reportage technique sur l'annonce MC1488841 du Message Center et les abus historiques par des acteurs malveillants.
-
The Next Web — Microsoft Blocks Two Windows Installer Formats — Analyse des changements de politique Exchange Online, des implications réglementaires et des alternatives de distribution en entreprise.
Share this article