Que signifie SDK en développement mobile ? En ingénierie mobile, la définition d'un SDK — pour Software Development Kit (Kit de développement logiciel) — désigne un ensemble de bibliothèques, d'API, d'outils et de documentation qui aide les développeurs à créer ou à étendre des applications, généralement distribué sous forme d'archive binaire compilée telle qu'un Android AAR ou un iOS XCFramework. Lorsque les architectes mobiles évaluent des outils tiers de croissance et d'attribution, comprendre ce que recouvre un SDK au niveau des binaires et de l'intégration à la compilation est essentiel pour éviter l'alourdissement des packages, prévenir les collisions de dépendances transitives et maintenir la stabilité au démarrage à froid. Openinstall, une plateforme d'attribution mobile et de liens profonds, regroupe le routage inter-sandbox, le suivi des canaux et les mécanismes de restauration de paramètres au sein de bibliothèques clientes natives conçues pour les chaînes de compilation Android et iOS.
Dans l'architecture des systèmes mobiles, un SDK est bien plus qu'un ensemble d'interfaces de programmation d'applications (API) appelables. Il s'agit d'un artefact de compilation distribuable qui intègre ses tranches de bytecode ou de code machine compilé, ses tables de ressources et ses déclarations de manifeste dans le package exécutable de l'application hôte lors de la liaison au moment de la compilation.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| Signification du SDK | La définition architecturale d'un kit de développement logiciel en tant que bibliothèque, API et package d'outils lié à une application hôte. | Binaire de l'app hôte | Informationnel |
Android Archive (.aar) |
Le format de distribution binaire des bibliothèques Android contenant du bytecode compilé, des ressources et des règles de manifeste. | Système de build Gradle | Technique / Informationnel |
XCFramework (.xcframework) |
Le format de bundle binaire multiplateforme d'Apple regroupant des variantes pour appareils et simulateurs pour iOS, macOS et Catalyst. | Éditeur de liens Xcode | Technique / Informationnel |
| Protocoles de croissance technique | L'ensemble des mécanismes natifs de routage, de référent d'installation, de restauration de paramètres et de signalement d'événements mis en œuvre par les SDK d'attribution. | Installation des paramètres de l'app | Commercial / Technique |
Quelle est la signification d'un SDK dans la compilation binaire mobile native
Au-delà de l'acronyme : que se passe-t-il lorsque vous liez un kit de développement logiciel à une application mobile
À un niveau d'introduction, l'acronyme SDK signifie Software Development Kit — un terme général qui peut englober des bibliothèques de code source, des compilateurs en ligne de commande, des débogueurs matériels et des exemples de code. Cependant, pour les architectes de systèmes mobiles et les ingénieurs de déploiement, la signification pratique d'un SDK se définit par la manière dont une bibliothèque tierce modifie physiquement l'application hôte lors de la compilation. Pour une définition plus large des SDK et de leurs différences opérationnelles avec les API web sans état, consultez notre guide fondamental, Comment les kits de développement logiciel alimentent l'attribution et la croissance mobiles.
Contrairement à une API web distante — qui est exposée via une infrastructure côté serveur et invoquée sur un réseau pendant que le client construit des requêtes et gère les réponses —, un SDK mobile est intégré directement par le système de build du projet hôte (Gradle sur Android ou Xcode, CocoaPods et Swift Package Manager sur iOS). Une fois lié, le code du SDK n'existe plus en tant que service externe isolé ; ses classes, symboles et règles de configuration font partie du binaire de l'application distribuée aux utilisateurs finaux, partageant la mémoire de processus, les permissions et la responsabilité de conformité à l'App Store ou à Google Play de l'application hôte.
Compilation, empaquetage DEX du bytecode et modèles de liaison native
Étant donné qu'Android et iOS utilisent des architectures d'exécution différentes, les chaînes de compilation intègrent les binaires des SDK mobiles via trois parcours distincts de compilation et de liaison :
- Compilation du bytecode géré Android (
Java/KotlinversDEX) : Sur Android, le code source Java et Kotlin présent dans un SDK est d'abord compilé en bytecode JVM (fichiers.class). Lors de la construction de l'application hôte, les compilateurs D8 et R8 d'Android convertissent le bytecode.classprovenant à la fois de l'app hôte et de tous les SDK liés en fichiers Dalvik Executable (.dex), tandis que R8 effectue la réduction, l'optimisation et l'obfuscation du code pour éliminer les méthodes inutilisées. - Liaison statique native iOS (
Archives statiques .aversMach-O) : Sur iOS, lorsqu'un SDK est distribué sous forme de bibliothèque statique (.a) ou de framework statique, l'éditeur de liens natif (ld) extrait les fichiers objets de code machine compilés (.o) et les fusionne directement dans le binaire exécutable Mach-O principal de l'application hôte. La liaison statique élimine la surcharge du chargeur dynamique à l'exécution lors du démarrage à froid de l'application, tandis que la suppression du code mort élimine les symboles non référencés au moment de la liaison. - Frameworks dynamiques et bibliothèques natives partagées (
.framework/.dylibet JNI.so) : Sur iOS, un SDK empaqueté en tant que framework dynamique est inclus dans le répertoireFrameworks/de l'archive de l'application et chargé en mémoire par le chargeur dynamique d'Apple (dyld) au lancement de l'application. Sur Android, le code natif C ou C++ précompilé au sein d'un SDK est empaqueté sous forme de bibliothèques d'objets partagés (.so) chargées via l'interface JNI (Java Native Interface,System.loadLibrary). Bien que les frameworks dynamiques permettent le partage de code entre les extensions d'applications iOS, le chargement de nombreux frameworks dynamiques au démarrage augmente la surcharge de rebase et de liaison dedyldavant l'appel àmain().
Comment les systèmes de build intègrent le code, les ressources, les manifestes et les fonctionnalités de l'app hôte du SDK
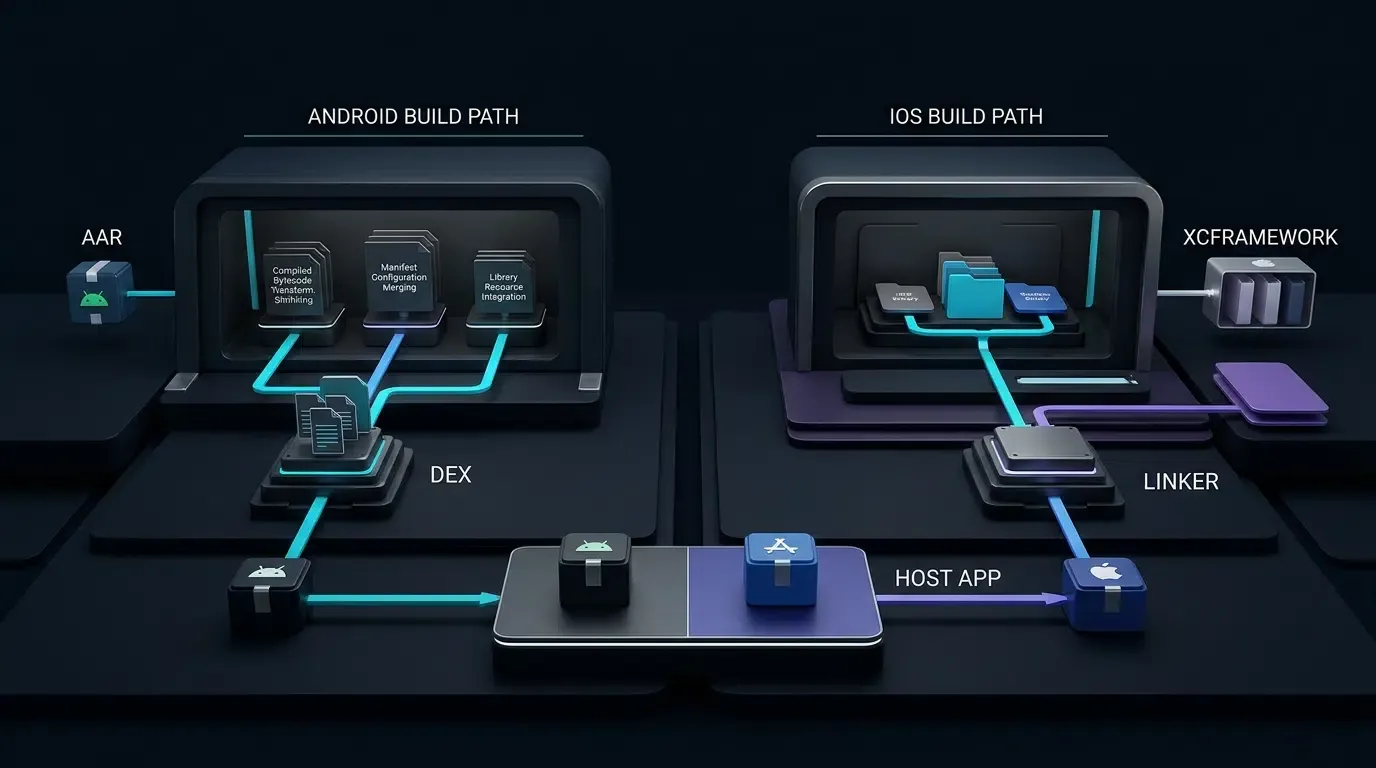
Durant le pipeline de compilation, la chaîne d'outils hôte traite les métadonnées empaquetées du SDK parallèlement à la configuration de sécurité du projet hôte :
- Fusion des manifestes Android : Chaque bibliothèque
.aarAndroid contient un fichierAndroidManifest.xmldéclarant les autorisations ou les composants requis par le SDK. Lors de la compilation Gradle, l'outil de fusion des manifestes Android combine les nœuds du manifeste du SDK avec celui de l'application hôte. Si un SDK déclare des autorisations inutiles dans son manifeste groupé, ces autorisations sont héritées par le manifeste fusionné final, sauf si elles sont explicitement supprimées à l'aide detools:node="remove". - Capacités et droits de l'hôte iOS : Contrairement aux manifestes Android, les droits système iOS (tels que
com.apple.developer.associated-domainspour les liens universels) ne sont pas fusionnés automatiquement à partir d'un XCFramework tiers dans l'application hôte. Au lieu de cela, le développeur doit activer explicitement la capacité requise sur la cible de l'application hôte dans Xcode et signer le binaire de l'application avec un profil de provisionnement autorisé par le portail du programme Développeur Apple. - Empaquetage des artefacts de version : Sur Android, lorsque l'application hôte est construite pour une publication en magasin, un Android App Bundle (
.aab) sert d'artefact de publication plutôt que de package d'application directement installable ; Google Play App Bundle Delivery traite le fichier.aaben packages.apkspécifiques à l'appareil qui sont livrés aux utilisateurs. Sur iOS, Xcode compile et signe l'exécutable et les frameworks intégrés dans une archive.ipapour la distribution sur l'App Store.
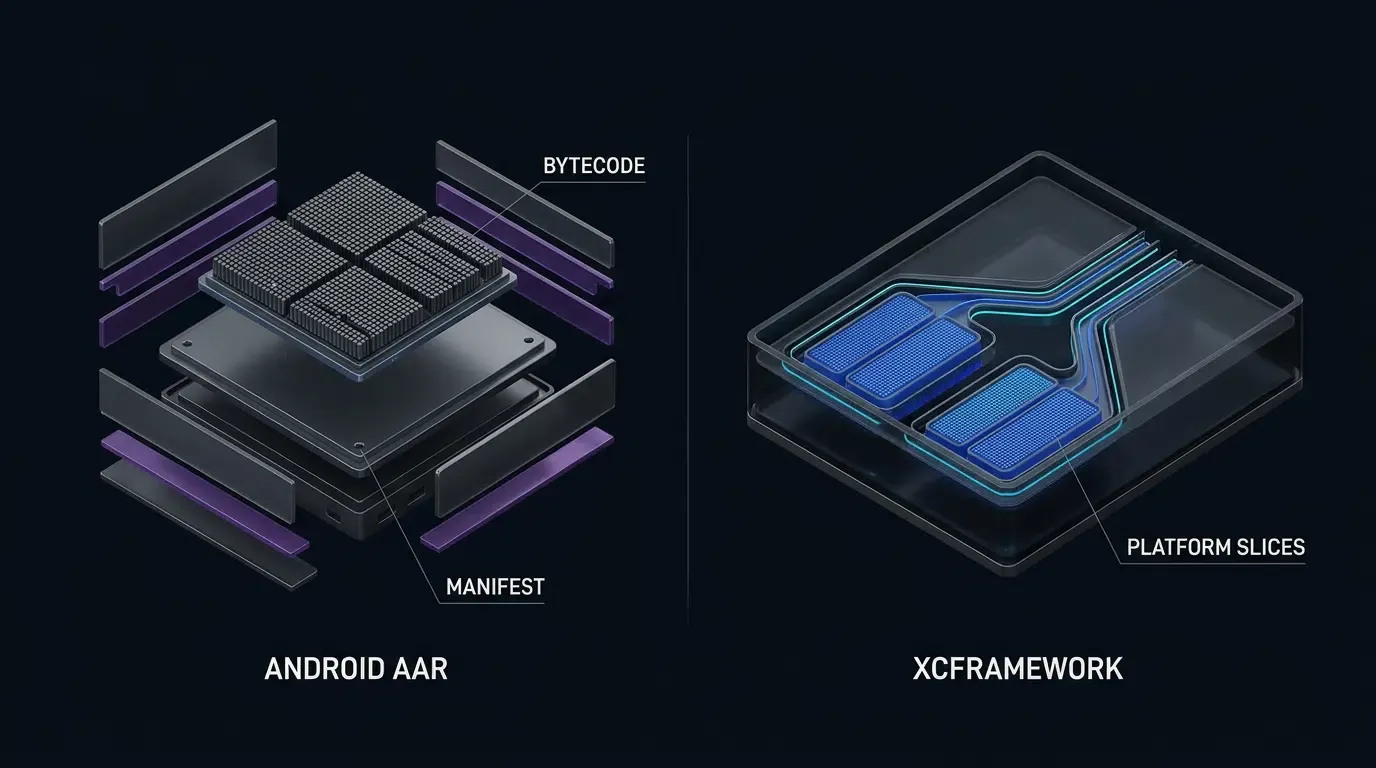
Anatomie des artefacts SDK mobiles : à l'intérieur des packages Android AAR et iOS XCFramework
À l'intérieur d'une archive Android AAR : bytecode, manifestes, ressources et bibliothèques natives
Conformément au guide des développeurs Android de Google sur l'anatomie d'une archive Android (AAR), AndroidManifest.xml est la seule entrée obligatoire dans une archive .aar ; les autres entrées — notamment classes.jar, R.txt, res/, les bibliothèques natives .so et proguard.txt — sont facultatives et dépendent de l'implémentation de la bibliothèque :
/AndroidManifest.xml(Obligatoire) : Déclare l'espace de noms du package de la bibliothèque, la version minimale du SDK prise en charge (minSdk) ainsi que toute autorisation système requise ou déclaration de composant./classes.jar(Facultatif) : Contient le bytecode Java et Kotlin compilé (fichiers.class) exposant les classes d'API publiques et la logique d'implémentation interne du SDK./res/et/R.txt(Facultatif) : Contient des dispositions d'interface utilisateur (UI), des ressources graphiques ou des tables de chaînes de caractères ainsi que leurs correspondances d'ID de symboles. Pour les SDK d'infrastructure non visuels (tels que les bibliothèques d'attribution mobile et de liens profonds), omettre les ressources d'interface utilisateur évite une inflation inutile de la table des ressources./jni/[abi]/lib*.so(Facultatif) : Bibliothèques natives C ou C++ précompilées ciblant des interfaces binaires d'applications (ABI) de processeur spécifiques (arm64-v8a,armeabi-v7a,x86_64)./proguard.txt(Facultatif) : Règles ProGuard ou R8 destinées au consommateur qui indiquent au mini-ficateur de l'application hôte quelles classes de SDK ou interfaces de rappel doivent être préservées lors de la réduction de la version de publication.
À l'intérieur d'un bundle iOS XCFramework : Info.plist, tranches de variantes de plateformes, en-têtes et modules
Sur les plateformes Apple, la distribution d'un SDK binaire nécessite de prendre en charge à la fois les appareils iOS physiques (ARM64) et les machines de développement macOS exécutant le simulateur iOS (ARM64 Apple Silicon et x86_64 Intel). Pour prendre en charge la distribution multi-architecture sans collisions de binaires universels (fat-binaries), Apple a introduit la spécification Apple XCFramework (.xcframework). Un build .framework standard cible généralement une variante de plateforme spécifique et peut contenir une ou plusieurs architectures de processeur prises en charge, tandis qu'un bundle .xcframework regroupe plusieurs variantes de plateformes et d'architectures — telles que des tranches d'appareils iOS ARM64 physiques aux côtés de tranches de simulateur iOS — dans un répertoire distribuable unique :
Info.plist(Manifeste racine) : Répertorie chaque variante de bibliothèque disponible (AvailableLibraries), en spécifiant sa plateforme prise en charge (SupportedPlatform, par ex.ios), sa variante de plateforme prise en charge (SupportedPlatformVariant, simulateur vs. appareil) et ses architectures prises en charge (SupportedArchitectures:arm64,x86_64).ios-arm64/etios-arm64_x86_64-simulator/: Sous-répertoires spécifiques à la plateforme contenant le binaire.frameworkou statique.apour cette cible. Lors de la construction des archives, Xcode sélectionne uniquement la tranche de l'appareil physique et exclut les tranches du simulateur du fichier.ipafinal.Headers/etModules/: Fichiers d'en-tête Objective-C publics.h(tels queOpoInstallSDK.h) et fichiers Clangmodule.modulemapqui exposent les définitions de types aux compilateurs Objective-C et Swift.
# Comparaison illustrative de répertoires binaires : Android .aar vs. iOS .xcframework
# Remarque : Seul le fichier AndroidManifest.xml est obligatoire dans un .aar ; les chemins XCFramework internes varient selon le fournisseur du build.

opoinstall-android-sdk.aar                 libOpoInstallSDK.xcframework/
├── AndroidManifest.xml (Mandatory)        ├── Info.plist
├── classes.jar (Optional)                 ├── ios-arm64/
│   └── com/opoinstall/api/                │   ├── Headers/
│       ├── OpoInstall.class               │   │   └── OpoInstallSDK.h
│       ├── OpoData.class                  │   └── libOpoInstallSDK.a
│       ├── OpoError.class                 └── ios-arm64_x86_64-simulator/
│       └── ResultCallBack.class               ├── Headers/
└── proguard.txt (Optional)                    │   └── OpoInstallSDK.h
                                               └── libOpoInstallSDK.a
[Artefact SDK mobile tiers]
       |
       +---> Android (.aar) ---> [AndroidManifest.xml + classes.jar optionnel / proguard.txt]
       |                                  |
       |                                  v (Fusion de manifestes Gradle & Compilateur DEX D8/R8)
       |                         [Artefact de publication App .aab -> Google Play .apk]
       |
       +---> iOS (.xcframework) -> [Tranche d'appareil ios-arm64 + Tranche simulateur ios-simulator]
                                          |
                                          v (L'éditeur de liens Xcode supprime la tranche simulateur)
                                 [Exécutable d'application .ipa]
Protocoles de croissance technique encapsulés dans un SDK d'attribution
Dans cet article, les « protocoles de croissance technique » font référence à l'ensemble des mécanismes natifs de routage, de référent d'installation, de restauration de paramètres et de signalement d'événements généralement mis en œuvre par les SDK d'attribution mobile, plutôt qu'à une norme formelle unique. L'examen de ces mécanismes permet de comprendre pourquoi les équipes de croissance intègrent un SDK client dans leur binaire au lieu de s'en remettre uniquement à des scripts de suivi web.
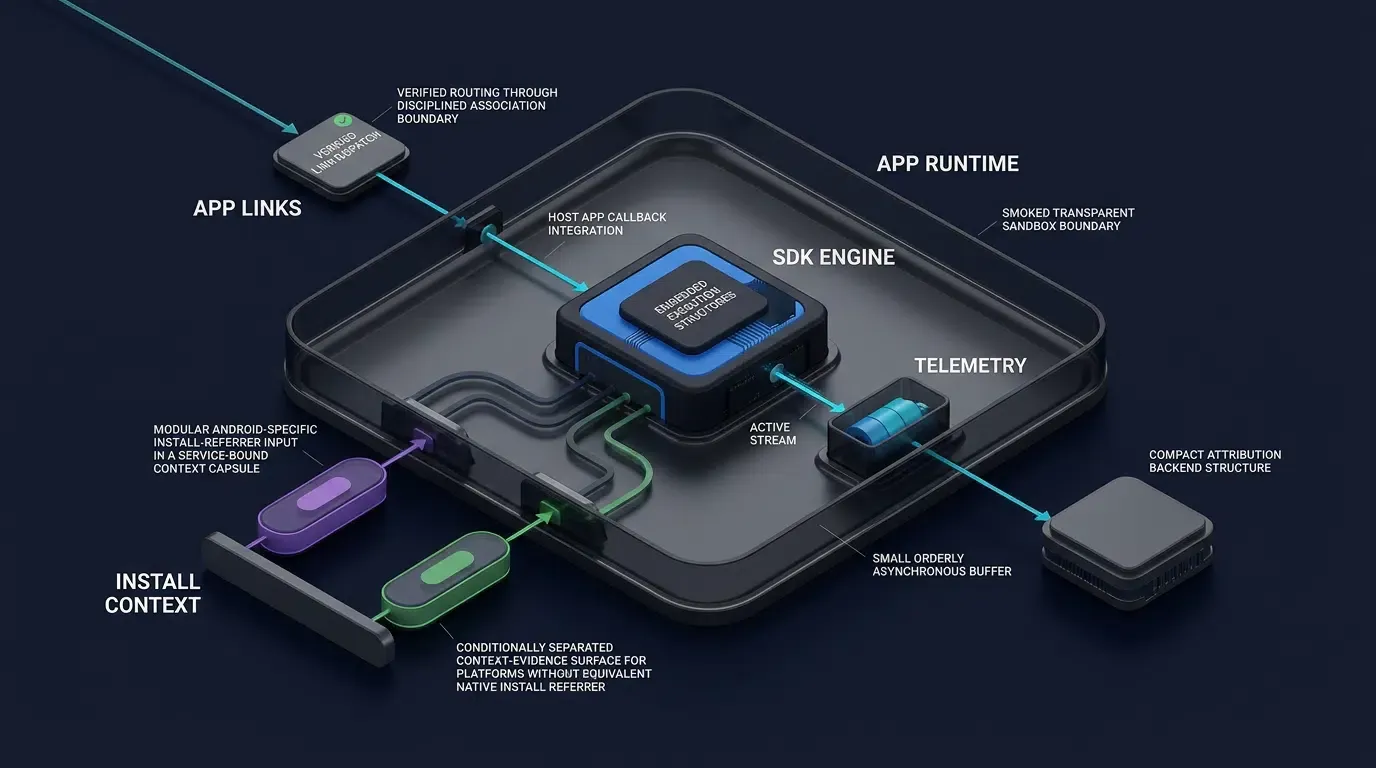
Protocole 1 : Interception de routage par schéma URI et liens universels ou liens d'applications
Lorsqu'un utilisateur clique sur un lien promotionnel sur une page web H5 (https://links.example.com/offer?room_id=402), un SDK de croissance mobile coordonne le routage direct au sein de l'application pour les utilisateurs qui l'ont déjà installée :
- Échanges de vérification système : Sur iOS 9 et versions ultérieures, les liens universels d'Apple (Universal Links) vérifient la propriété du domaine via un fichier JSON
apple-app-site-association(AASA) hébergé en HTTPS et associé au droitapplinks:de l'application hôte. Sur Android, les liens d'applications Android (Android App Links) vérifiés utilisent l'attributandroid:autoVerify="true"sur un élément<intent-filter>déclarant à la fois les schémashttpethttpsainsi que la cibleandroid:host, vérifiés par rapport à un fichier Digital Asset Links hébergé/.well-known/assetlinks.jsoncontenant le nom du package de l'application et l'empreinte du certificat de signature SHA-256. - Interception du cycle de vie : Lorsque le système d'exploitation réveille l'application via un lien vérifié ou un schéma URI personnalisé de secours (
scheme://) conformément à la norme IETF RFC 3986, le SDK natif intercepte l'intention entrante (IntentviaonCreateouonNewIntentsur Android) ouNSUserActivity/UIOpenURLContext(viaUISceneDelegatedans les applications iOS modernes basées sur des scènes, ou les méthodes de gestion d'URL héritées deUIApplicationDelegate, qu'Apple considère comme obsolètes pour les applications prenant en charge les scènes), analyse la charge utile des paramètres et transmet les paramètres de routage à l'application hôte.
Protocole 2 : Liaison IPC du référent d'installation de la place de marché
Lorsque l'application n'est pas encore installée et que l'utilisateur la télécharge depuis le Google Play Store, les cookies du navigateur ne peuvent pas traverser la sandbox du système d'exploitation Android pour atteindre l'application nouvellement installée. Pour combler cet écart de manière déterministe sur Android, le SDK client implémente un mécanisme de communication inter-processus (IPC) utilisant l'API officielle Google Play Install Referrer API.
Lors du premier lancement, le SDK se connecte au service Google Play Store via l'interface IPC Binder d'Android et lit la chaîne install_referrer ainsi que les horodatages du clic et du début de l'installation. Étant donné que l'API Google Play Install Referrer s'applique spécifiquement aux flux d'installation éligibles du Google Play Store, les distributions Android en dehors de Google Play utilisent la correspondance de paramètres H5 côté serveur ou des packages de canaux Android exportés (fichiers APK contenant des métadonnées channelCode intégrées).
Protocole 3 : Restauration asynchrone des paramètres et échanges de réconciliation de session
Pour les parcours multiplateformes du Web vers l'application (y compris les installations sur l'App Store iOS, où Apple ne fournit pas d'équivalent direct de transmission de paramètres de requête d'URL générale comparable au référent d'installation de Google Play), le SDK client exécute un échange de restauration de paramètres asynchrone sur HTTPS conformément à la norme IETF RFC 9110 :
- Téléchargement du contexte web pré-installation : Lorsque l'utilisateur visite la page de partage H5, le SDK Web intégré analyse les paramètres personnalisés ajoutés à l'URL (tels que les identifiants d'invitant ou
channelCode) et télécharge l'enregistrement de session pré-installation sur le serveur d'attribution. - Échange client post-installation : Lorsque l'utilisateur ouvre l'application nouvellement installée, le SDK client s'initialise et communique avec le serveur d'attribution via HTTPS, identifiant l'application enregistrée par son
AppKeyde locataire et utilisant tout mécanisme supplémentaire de validation de session ou d'authentification requis par le fournisseur. Le serveur tente ensuite de restaurer les paramètres personnalisés mis en cache (data) et l'identifiant de canal (channelCode). Une clé d'application (AppKey) intégrée ne doit pas être traitée comme un secret d'authentification autonome. - Mécaniques des fournisseurs vs. limites de confidentialité des plateformes : La documentation publique du produit d'Openinstall décrit un flux d'installation de canaux H5 et de paramètres où le SDK Web collecte les empreintes numériques de l'appareil (device fingerprints) et les identifiants de canaux sur la page H5, et où le SDK Android/iOS natif collecte à nouveau l'empreinte numérique de l'appareil lors du premier lancement pour faire correspondre la source d'installation. En vertu des directives de confidentialité et d'utilisation des données des utilisateurs d'Apple, Apple interdit explicitement de dériver des données d'un appareil pour identifier de manière unique un utilisateur ou un appareil (empreinte numérique / fingerprinting), et les applications référençant des SDK tiers qui se livrent à un tel fichage interdit risquent un rejet de l'App Store. Par ailleurs, l'autorisation ATT (App Tracking Transparency) est requise lorsque des services tiers de liens profonds ou de liens profonds différés transmettent des identifiants uniques ou créent des identités d'utilisateurs partagées entre des applications provenant d'entreprises différentes à des fins de ciblage publicitaire, de mesure publicitaire ou de partage avec des courtiers en données — et le consentement ATT ne rend pas pour autant l'empreinte numérique d'appareil interdite permissible. Si un fournisseur ne peut pas démontrer que son mécanisme de correspondance iOS évite le fingerprinting d'appareil interdit, les développeurs ne doivent pas déployer ce mécanisme d'attribution sur iOS tant qu'une alternative conforme n'a pas été vérifiée indépendamment.
Protocole 4 : Télémétrie dédupliquée des canaux et des événements de conversion
Une fois la source d'installation résolue, le SDK fournit une interface de signalement d'événements asynchrone. En dédupliquant les rapports d'installation et d'enregistrement du côté de l'application et en permettant aux développeurs de signaler des « points d'effet » de conversion personnalisés (saveEvent / reportEffectPoint) ou des actions de partage viral (reportShare avec shareCode), le SDK prend en charge l'analyse des performances des canaux sans nécessiter de files d'attente de réessai personnalisées. Des spécifications détaillées et des définitions d'API sont disponibles dans la documentation technique d'Openinstall.
Audit de l'empreinte binaire du SDK et des dépendances transitives
Pourquoi l'alourdissement des SDK (bloat) compte pour l'ingénierie mobile et l'acquisition d'utilisateurs
Des packages d'application plus volumineux peuvent augmenter le temps de téléchargement et les besoins en matière de stockage, ce qui peut potentiellement nuire aux taux de finalisation des installations dans des environnements réseau ou des configurations d'appareils contraints, comme le note le guide d'Apple Réduction de la taille de votre application (App Thinning). L'impact de tout SDK tiers doit être quantifié par des mesures empiriques de la taille des builds et des métriques d'entonnoir observées plutôt que d'être déduit de la seule taille du package.
Le coût caché des dépendances transitives : limites de référence de méthodes et collisions de bibliothèques
La cause principale de l'alourdissement des SDK et de l'instabilité des builds n'est que rarement la logique d'attribution principale du SDK ; il s'agit plutôt des dépendances transitives — des bibliothèques open source externes qu'un SDK importe automatiquement dans le projet hôte via Gradle ou CocoaPods :
- Collisions de versions de dépendances : Si un SDK tiers déclare une dépendance transitive sur une version spécifique d'une bibliothèque commune de mise en réseau ou de sérialisation (telle que OkHttp, Gson, Retrofit ou Protobuf), et que l'application hôte utilise une version majeure incompatible de cette même bibliothèque, la compilation peut échouer avec des erreurs de classes en double ou planter à l'exécution avec des exceptions
NoSuchMethodError. - Surcharge de références de méthodes DEX : Sur Android, chaque fichier
.dexindividuel est limité à 65 536 références de méthodes conformément au guide technique Android Multidex. Il s'agit d'une limite de référence par fichier DEX plutôt qu'une limite de méthode globale pour toute l'application ; le mécanismemultidexpermet aux applications de regrouper des références sur plusieurs fichiers DEX, bien que l'importation de grands arbres de dépendances transitives augmente toujours le nombre de fichiers DEX, les temps de compilation R8 et la taille finale de l'APK. - Surface de sécurité de la chaîne d'approvisionnement : Conformément aux normes du projet OWASP Mobile Application Security Project, chaque bibliothèque transitive intégrée par un SDK étend la surface d'attaque de la chaîne d'approvisionnement logicielle de l'application et nécessite un suivi continu des vulnérabilités.
Par conséquent, un SDK d'attribution minimaliste doit éviter les dépendances transitives externes superflues, en s'appuyant plutôt sur les capacités de mise en réseau intégrées du système d'exploitation mobile (HttpURLConnection / NSURLSession) et les analyseurs JSON natifs (org.json / NSJSONSerialization).
Inspection de l'impact binaire réel à l'aide d'Android Studio APK Analyzer et des rapports d'allègement Xcode (App Thinning)
Les équipes d'ingénierie ne doivent jamais se fier uniquement à des déclarations de taille non vérifiées ou à la taille compressée brute d'une archive .zip téléchargée lors de l'évaluation de l'emprise d'un SDK. Bien que le centre de téléchargement du SDK mobile d'Openinstall distribue les packages de SDK Android et iOS natifs (actuellement en version v2.1.0, publiée le 20-09-2026), les deltas d'octets réellement compilés, les nombres de dépendances transitives et les incréments de références de méthodes DEX doivent être mesurés de manière empirique sur votre propre projet en comparant un build de référence à un build intégrant le SDK :
- Arbre de dépendances Android et APK Analyzer : Exécutez la tâche de dépendance de Gradle pour vérifier si le SDK importe des bibliothèques transitives, et utilisez le guide officiel des développeurs Android sur l'analyseur d'APK (l'interface en ligne de commande
apkanalyzerou l'interface graphique d'Android Studio) pour exécuterapk compareafin de relever les différences de taille de fichier, exécuterdex referencessur les deux builds pour comparer les nombres de références de méthodes, et exécuterapk download-sizepour estimer l'impact sur la taille de téléchargement. - Comparaison de la base de référence iOS via les rapports de taille d'allègement (App Thinning) : Étant donné qu'une archive
.xcframeworkcontient à la fois des tranches d'appareils physiques et de simulateurs, sa taille brute de dossier sur disque ne correspond pas à ce que les utilisateurs finaux téléchargent. Générez des rapports de taille d'allègement d'application dans l'organisateur Xcode (Xcode Organizer) à la fois pour le build de référence (sans le SDK) et pour le build intégrant le SDK en utilisant des paramètres de publication identiques. Comparez les tailles compressées et non compressées pour la même variante d'appareil () pour estimer l'empreinte incrémentielle du SDK, et vérifiez les tailles de distribution finales dans App Store Connect.
Les commandes en ligne de commande (CLI) suivantes illustrent comment auditer les dépendances transitives, les deltas de taille d'APK et les tranches XCFramework (veuillez noter que le chemin xcrun lipo ci-dessous est indicatif ; inspectez toujours le fichier Info.plist réel et la variante de bibliothèque sélectionnée à l'intérieur du fichier .xcframework avant de construire une commande lipo) :
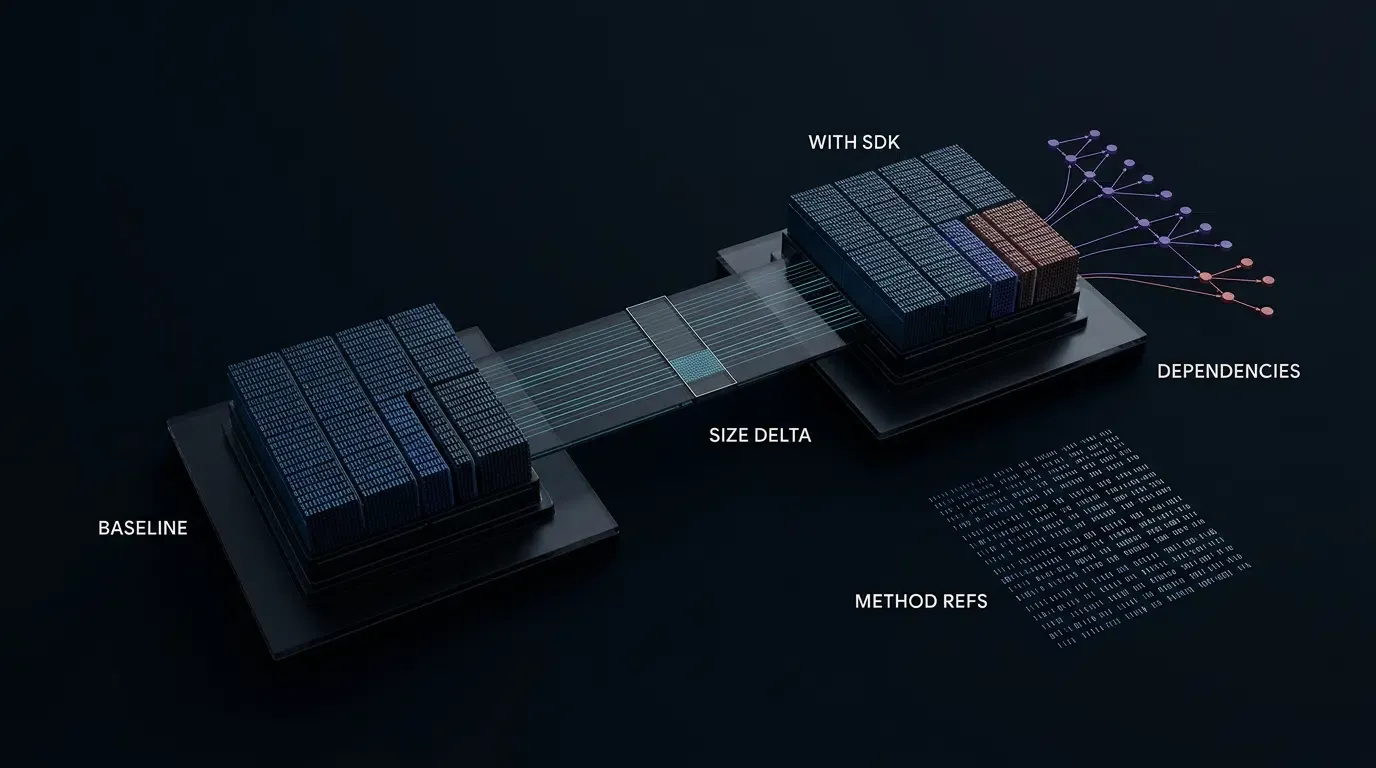
# 1. Android : Inspecter les dépendances d'exécution de la version de production pour vérifier l'absence de bibliothèques transitives indésirables
./gradlew :app:dependencies --configuration releaseRuntimeClasspath

# 2. Android : Inspecter les nombres de références de méthodes DEX dans les APK de base et intégrant le SDK
apkanalyzer dex references baseline-release.apk
apkanalyzer dex references with-sdk-release.apk

# 3. Android : Inspecter la taille brute du fichier APK et la taille de téléchargement estimée par les airs
apkanalyzer apk file-size with-sdk-release.apk
apkanalyzer apk download-size with-sdk-release.apk

# 4. Android : Comparer l'APK de base (sans SDK) par rapport à l'APK avec le SDK intégré
apkanalyzer apk compare baseline-release.apk with-sdk-release.apk

# 5. iOS : Inspecter les variantes de plateformes et d'architectures prises en charge dans le plist racine du XCFramework
plutil -p libOpoInstallSDK.xcframework/Info.plist

# 6. iOS : Vérification lipo illustrative sur une tranche binaire d'appareil spécifique après inspection du fichier Info.plist
xcrun lipo -info libOpoInstallSDK.xcframework/ios-arm64/libOpoInstallSDK.a
Matrice d'évaluation de l'empreinte binaire et de l'architecture des SDK mobiles
Comparaison des SDK monolithiques lourds et des SDK d'attribution minimalistes
Lors de la réalisation d'une revue architecturale des SDK mobiles tiers, les responsables techniques peuvent évaluer les candidats à travers les cinq dimensions structurelles suivantes :
| Critère d'évaluation | SDK monolithique lourd | SDK d'attribution minimaliste | Impact architectural sur l'app hôte |
|---|---|---|---|
| Dépendances transitives | Importe des bibliothèques externes de mise en réseau, JSON ou d'interface utilisateur | Autonome, utilisant la mise en réseau et les analyseurs natifs du système d'exploitation | Empêche les collisions de versions Gradle et CocoaPods |
| Empreinte binaire compilée | Augmentation de plusieurs mégaoctets par tranche d'architecture | Empreinte compacte (mesurer |
Réduit la surcharge de téléchargement et la pression sur le stockage |
| Nombre de références de méthodes DEX | Des milliers de références réparties dans des sous-modules groupés | Surface d'API publique ciblée avec une faible surcharge de référence | Minimise l'expansion supplémentaire des partitions DEX (shards) |
Bibliothèques natives .so / Ponts C++ |
Plusieurs binaires d'architecture (armeabi-v7a, arm64-v8a) |
Bytecode JVM pur / Objective-C ou empreinte native minimale | Simplifie le filtrage ABI et la conformité aux boutiques 64 bits |
| Surface de confidentialité et de politique | Accès étendu aux API matérielles, de localisation et de capteurs | Limité aux mécanismes d'attribution et de routage de liens profonds | Nécessite un audit indépendant par rapport aux règles d'Apple et de Google |
Quand une équipe d'ingénierie a-t-elle besoin d'un SDK de croissance dédié ?
Scénarios où un SDK d'attribution léger est architecturalement justifié
L'intégration d'un SDK dédié à l'attribution mobile et aux liens profonds est appropriée dans les conditions suivantes :
- Restauration de paramètres inter-sandbox : Votre entonnoir d'acquisition achemine les utilisateurs depuis des pages web H5, des partages sociaux ou des codes QR via l'App Store ou le Google Play Store et nécessite la restauration de paramètres personnalisés (tels que des codes de parrainage ou des identifiants de salle) dès le premier lancement sans saisie manuelle de code.
- Maintenance unifiée du routage des liens profonds (Deep Links) : Votre équipe souhaite une interface de rappel (callback) client unique pour gérer les liens universels (Universal Links), les liens d'applications Android (Android App Links) et les schémas d'URL personnalisés de secours sur divers navigateurs mobiles et WebViews intégrées aux réseaux sociaux.
- Suivi des packages de canaux H5 et APK multi-canaux : Vos opérations marketing distribuent des campagnes sur des liens de canaux H5 et des packages de canaux Android et nécessitent un reporting consolidé des installations, des inscriptions et des événements de conversion.
Scénarios où l'ajout d'un autre SDK mobile doit être évité
À l'inverse, l'ajout d'un SDK client tiers doit être évité dans les situations suivantes :
- Fonctionnalités clientes redondantes : Si le SDK proposé duplique des fonctionnalités que votre application met déjà en œuvre proprement à l'aide des API natives du système d'exploitation ou d'une bibliothèque principale existante.
- Posture de confidentialité ou de conformité non vérifiée : Si le SDK s'appuie sur des signaux de correspondance d'appareils (tels que le fingerprinting d'appareil interdit sur iOS) qui ne peuvent pas être vérifiés de manière indépendante comme étant conformes aux directives actuelles de révision de l'App Store et aux lois régionales sur la protection des données.
- Flux d'analyse purement côté serveur (Backend) : Si les événements que vous devez suivre se produisent entièrement sur des serveurs back-end authentifiés (tels que les renouvellements d'abonnements récurrents), auquel cas une API HTTP directe de serveur à serveur (S2S) évite toute empreinte binaire côté client.
Idées reçues courantes sur l'architecture des SDK mobiles
- Idée reçue 1 : La taille du fichier Zip du SDK téléchargé équivaut à l'augmentation de la taille de l'application : Une archive
.xcframeworkou.aartéléchargée comprend des tranches de simulateurs, des fichiers d'en-tête et des métadonnées non compressées qui sont éliminés par l'allègement d'application d'Apple (App Thinning) et par R8 d'Android lors de la compilation de la version de production. Mesurez toujours le delta incrémentiel () entre un build de version de base et un build de version intégrant le SDK. - Idée reçue 2 : Zéro dépendance transitive signifie zéro examen de la confidentialité : Même un SDK autonome qui n'utilise aucune bibliothèque open source tierce s'exécute toujours dans la limite de confidentialité de votre application. Les équipes d'ingénierie doivent auditer chaque requête réseau, chaque déclaration plist et chaque signal d'appareil collecté par le SDK avant sa publication.
Foire aux questions (FAQ)
Que signifie SDK lors de l'inspection de fichiers Android AAR et iOS XCFramework ?
Comment puis-je mesurer la taille qu'un SDK mobile ajoute à mon application ?
Pourquoi les dépendances transitives dans les SDK tiers provoquent-elles des échecs de compilation ?
Résumé et liste de contrôle de l'évaluation binaire
Comprendre la véritable signification d'un SDK en développement mobile nécessite de dépasser les définitions d'acronymes de haut niveau pour examiner comment les bibliothèques compilées fusionnent dans le binaire de votre application et exécutent des protocoles de croissance technique. Un SDK d'attribution mobile bien conçu encapsule le routage inter-sandbox, la liaison des référents d'installation et la restauration de paramètres tout en maintenant son empreinte binaire et son arbre de dépendances transitives au strict minimum.
Avant d'approuver tout SDK mobile tiers pour une publication en production, les responsables techniques doivent exécuter cette liste de contrôle de vérification binaire et de conformité :
-
Inspecter l'arbre de dépendances : Exécutez
./gradlew :app:dependencies --configuration releaseRuntimeClasspathou inspectez le fichierPodfile.lockpour confirmer si le SDK introduit des bibliothèques transitives en conflit. -
Mesurer la taille incrémentielle post-compilation (
) : Comparez un build de version de base par rapport à un build intégrant le SDK (en testant par rapport à l'archive téléchargée actuelle, telle que la version v2.1.0) à l'aide de apkanalyzer apk comparesur Android et de rapports de taille d'allègement (App Thinning) comparant la base aux versions intégrées sur iOS. -
Vérifier les signatures d'API et la propreté des builds : Confirmez toutes les importations de packages, les filtres de manifestes (schémas
httpethttpspour les liens d'applications Android) et les rappels de cycle de vie (UISceneDelegatepar rapport aux méthodes d'URL obsolètes de l'AppDelegate) dans un environnement de compilation propre. -
Auditer le protocole et la conformité à la confidentialité : Confirmez auprès du fournisseur que tous les droits de liens profonds, liaisons de référents d'installation et signaux de correspondance côté serveur évitent le fingerprinting d'appareil interdit et respectent les directives actuelles de confidentialité des utilisateurs d'Apple ainsi que les politiques de Google Play.
Les équipes d'ingénierie peuvent enregistrer une application de test sur la console développeur d'Openinstall pour évaluer l'intégration du SDK et mesurer l'empreinte binaire dans un build de staging.
Documents associés
-
Concepts : Signification du kit de développement logiciel (SDK), Empreinte binaire, Dépendances transitives, Protocoles de croissance technique
-
Technologies : Android Archive (
.aar), Apple XCFramework (.xcframework), Android Studio APK Analyzer, Xcode App Thinning -
Normes : Sémantique HTTP IETF RFC 9110, Syntaxe générique URI IETF RFC 3986, Projet de sécurité des applications mobiles OWASP
-
Interfaces de plateforme et d'intégration : Gestion des dépendances Gradle, Compilateur D8/R8 Android, Éditeur de liens Xcode, API Google Play Install Referrer, Liens universels Apple (Universal Links)
-
Documentation officielle et références :
-
Guide des développeurs Android de Google sur l'anatomie d'une archive Android (AAR)
-
Guide des développeurs Android de Google sur l'interface de ligne de commande APK Analyzer
-
Guide des développeurs Android de Google sur la réduction et l'optimisation du code (D8/R8)
-
Guide des développeurs Android de Google sur les App Bundles
-
Guide des développeurs Android de Google sur les liens d'applications (App Links)
-
Documentation du développeur Apple sur la réduction de la taille de votre application (App Thinning)
-
Documentation du développeur Apple sur la prise en charge des liens universels
-
Directives d'Apple sur la confidentialité des utilisateurs et l'utilisation des données
-
Share this article