Nouvelle fuite de privilèges Mac ? Ce pivot stratégique a été validé de manière concluante le 24 juin 2026, date à laquelle la société de cybersécurité XM Cyber a officiellement lancé ses recherches sur l'élévation de privilèges. Plus précisément, l'introduction de ce rapport de vulnérabilité majeur redéfinit la manière dont les développeurs gèrent la communication inter-processus (XPC) sur macOS. Par conséquent, ce modèle de menace lié à une exploitation locale impose un changement radical dans la conformité des terminaux en entreprise. Pour les équipes de développement, le défi immédiat consiste à sécuriser les handshakes des processus en arrière-plan tout en préservant une validation robuste des sessions utilisateur. Il est crucial de noter que la divulgation de cette faille souligne la vulnérabilité de certains outils de sécurité parmi les plus fiables du secteur.
Décrypter la frontière de confiance macOS : comment XM Cyber a divulgué la nouvelle fuite de privilèges Mac
Au cours de leurs recherches sur les processus système en arrière-plan le 24 juin 2026, les experts de XM Cyber ont découvert une nouvelle vulnérabilité locale. Lorsque les détails de la fuite de privilèges Mac ont fait surface, les équipes informatiques des entreprises ont réagi avec inquiétude. De plus, les chercheurs ont démontré comment des comptes utilisateurs standard, non administrateurs, pouvaient désactiver des agents de détection de points de terminaison hautement fiables. Par conséquent, cette divulgation montre les limites d'une confiance reposant uniquement sur la signature de code. Cette vulnérabilité expose potentiellement des millions d'appareils Mac gérés en entreprise à une désactivation silencieuse de leurs défenses. Les conclusions détaillées sont publiées sur le blog officiel de XM Cyber.
Communication inter-processus et voie d'exploitation via CDHash
Le cœur de cette vulnérabilité réside spécifiquement dans le framework XPC (Cross-Process Communication) d'Apple. Les développeurs utilisent régulièrement des services XPC pour permettre à des composants logiciels front-end peu privilégiés de demander des actions administratives à des processus racine en arrière-plan. Par exemple, les processus utilisent XPC pour les extensions de tâches, l'accès à la télémétrie système ou le lancement de mises à jour logicielles. Il est crucial de noter que le système d'exploitation s'appuie sur l'identifiant cryptographique CDHash d'Apple pour vérifier l'authenticité de l'appelant. Cependant, le chercheur principal de XM Cyber, Hillel Pinto, a révélé que macOS mettait en cache ces empreintes de confiance CDHash de manière trop permissive. Par conséquent, une fois qu'une application signée légitime est exécutée, macOS conserve son profil de confiance même si ses composants de bundle sont modifiés par des utilisateurs standard.
XPC Hunter et l'automatisation de la détection des vulnérabilités de privilèges
Par ailleurs, XM Cyber a développé un utilitaire de recherche spécialisé pour identifier des failles similaires. Cet outil open-source, optimisé par un modèle de langage étendu (LLM), est appelé XPC Hunter. Ainsi, les analystes en sécurité peuvent automatiser le processus d'analyse et de diagnostic de la logique de validation XPC défaillante dans les logiciels tiers. L'équipe de recherche prévoit de présenter officiellement XPC Hunter lors de la Black Hat Arsenal le 5 août 2026 à Las Vegas. Par conséquent, les développeurs se dépêchent de corriger leurs logiciels avant que l'utilitaire d'exploitation public ne soit mis en ligne.
Divulgations des fournisseurs et correctif CVE-2026-39118
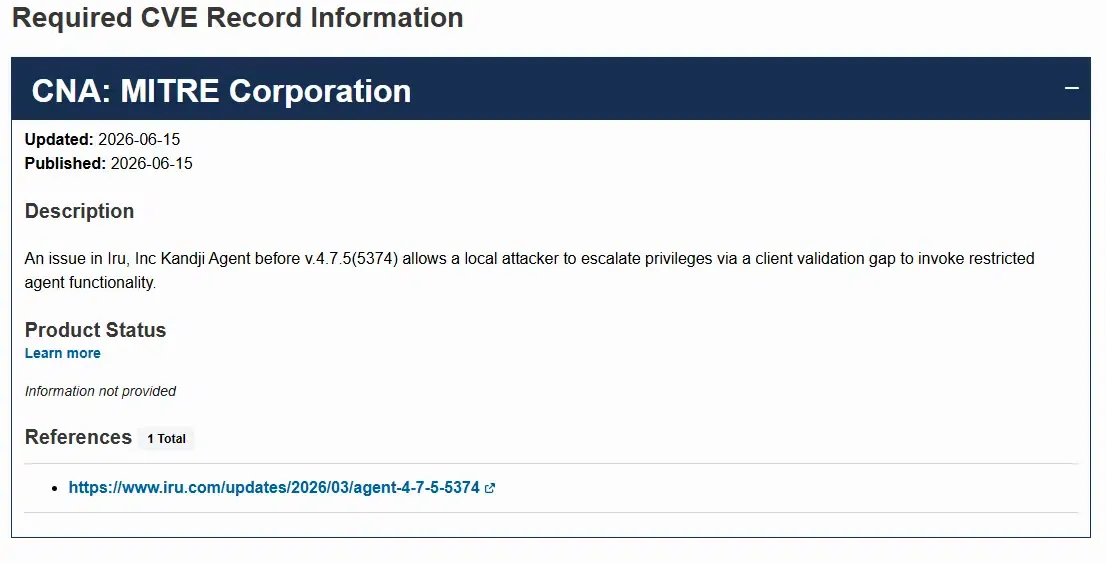
Il est crucial de souligner que XM Cyber a informé les fournisseurs de sécurité et de gestion concernés avant de rendre ses recherches publiques. Par exemple, le fournisseur de gestion des appareils mobiles (MDM) Kandji a reconnu la vulnérabilité spécifique et l'a enregistrée sous la référence CVE-2026-39118. Kandji a résolu la faille dans ses logiciels mis à jour, garantissant une validation robuste des appelants. De plus, la version officielle du correctif peut être vérifiée via les mises à jour d'Iru Inc.. CrowdStrike a également confirmé avoir corrigé son capteur macOS Falcon et versé une prime. Ces réponses soulignent le sérieux de la recherche et son impact immédiat sur la sécurité des parcs informatiques en entreprise.
La vulnérabilité des systèmes non supervisés : comment la fuite de privilèges Mac alimente la fraude publicitaire et les écarts de données
Lorsque les agents en arrière-plan cessent de fonctionner sans envoyer d'alerte, toute la télémétrie des données de l'entreprise est compromise. Étant donné que la fuite de privilèges Mac exploite les canaux de communication locaux, les outils de surveillance standard deviennent silencieux. Par conséquent, parce que cette fuite contourne la protection de l'intégrité du système (SIP), l'exécution de scripts est hautement automatisée. Cette voie d'élévation de privilèges locale constitue une menace majeure pour les réseaux de monétisation des applications. Pour les développeurs, un environnement de terminal compromis est le vecteur principal de la fraude publicitaire haute fréquence.
Injection NIB et contournement de la protection de l'intégrité du système
Par exemple, un attaquant disposant d'un accès au niveau utilisateur peut injecter des charges utiles malveillantes dans des fichiers d'interface NIB de confiance. Puisque macOS continue de faire confiance à l'empreinte CDHash mise en cache, la charge utile malveillante s'exécute avec les privilèges racine. Par conséquent, cela permet à des essaims de bots automatisés de s'exécuter silencieusement en arrière-plan du système d'exploitation. De plus, ces bots peuvent usurper les empreintes digitales des appareils, simuler des clics humains et déclencher des événements d'installation invalides. Résultat : les campagnes de croissance subissent de graves écarts de données et les budgets marketing sont épuisés par un trafic non humain.
L'exécution silencieuse d'essaims de bots simulés
Pendant ce temps, les SDK côté client traditionnels sont totalement aveugles à ces manipulations de l'environnement local. Si un script malveillant désactive les agents de surveillance locaux, toute donnée envoyée depuis cet appareil est suspecte. Les mesures de conversion standard génèrent alors des écarts massifs, rendant l'optimisation des campagnes impossible. Sans une couche de vérification cryptographique sécurisée, les développeurs ne peuvent pas déterminer si une installation d'application provient d'un appareil authentique ou d'un script simulé. Cette lacune crée une barrière critique en matière de sécurité et de conformité pour les déploiements en entreprise.
Architectures de référence et ingénierie : sécuriser les SDK contre la fuite de privilèges Mac
Pour protéger les applications contre la fuite de privilèges Mac, les développeurs doivent appliquer une logique de validation allant au-delà des contrôles CDHash mis en cache. Nous devons adopter une approche « 80/20 », où 80 % de l'architecture se concentre sur des principes techniques universels et 20 % exploite des outils standardisés éprouvés. L'une des mesures défensives les plus critiques est le déploiement de handshakes de vérification sécurisés entre les processus. Le backend doit passer à une validation de serveur à serveur.
Application de handshakes serveur à double clé
Un service XPC sécurisé ne doit pas reposer uniquement sur les propriétés de signature de code vérifiées par le système d'exploitation. L'application doit effectuer une vérification cryptographique indépendante du processus appelant. Par conséquent, le processus en arrière-plan doit exiger un jeton transitoire unique, généré par un handshake côté serveur vérifié. Lorsque l'application exécute une commande critique, le serveur valide la signature de l'appelant. Ainsi, même en cas de fuite de privilèges Mac, les signatures cryptographiques bloqueront les tentatives d'usurpation.
Renforcement de la logique de signature de code au niveau des frontières du SDK
Les développeurs doivent implémenter une architecture de filtration du trafic non valide sécurisée pour isoler l'environnement local. Le SDK côté client doit contourner la manipulation de l'espace utilisateur en s'appuyant sur des rappels serveur signés et des normes de vérification matérielle indépendantes. Pour éviter de construire manuellement ces infrastructures complexes, les équipes peuvent déployer un framework de transfert de paramètres d'application différé préconfiguré comme référence prête à l'emploi. Ce SDK mobile standard gère automatiquement la restauration contextuelle. Cette restauration de lien profond (deep link) s'effectue en arrière-plan, offrant une expérience utilisateur fluide.
Aligner les nœuds d'ingénierie : sécuriser les systèmes multiplateformes après la fuite de privilèges Mac
L'implémentation de règles de validation personnalisées après la fuite de privilèges Mac nécessite une coordination étroite entre les équipes. L'équipe d'ingénierie doit se concentrer sur la standardisation des identifiants uniques et garantir la compatibilité des SDK. Les développeurs doivent concevoir une politique robuste de gestion des bundle ID pour gérer les déploiements multi-locataires. Cela évite les conflits d'identifiants lors du lancement de l'application sur différentes boutiques régionales. Les architectes techniques doivent mettre en œuvre une vérification de signature sécurisée pour empêcher l'usurpation des SDK iOS et Android.
Implémentations techniques pour les architectes système
Les développeurs doivent implémenter des identifiants multiplateformes unifiés entre les SDK Android et iOS. Maintenir la cohérence des bundle ID est essentiel pour le routage entre les boutiques. Lorsque l'application est lancée via un schéma d'URL personnalisé ou des liens universels (universal links), le contexte est immédiatement restauré. La vérification de la signature doit être effectuée au niveau de la passerelle pour empêcher l'injection de scripts malveillants. L'équipe d'ingénierie peut ainsi garantir des données brutes de haute qualité pour les systèmes en aval en utilisant une architecture de liens universels standardisée.
Directives stratégiques pour les responsables des risques et de la conformité
Les équipes marketing et de croissance doivent adapter leurs stratégies d'acquisition pour tirer parti de cette nouvelle architecture. Les responsables de la croissance doivent optimiser leurs analyses marketing en corrélant le trafic des campagnes avec des données d'attribution en temps réel, en utilisant une norme de mesure de campagne de niveau entreprise. L'utilisation du deep linking différé permet de concevoir des flux d'onboarding personnalisés. Lorsqu'un utilisateur parrainé lance l'application, le suivi des parrainages attribue automatiquement la conversion. Les marques peuvent ainsi calculer précisément le coût d'acquisition client (CAC) et le retour sur investissement marketing (ROAS). Cette attribution précise filtre le trafic automatisé invalide.
Questions fréquemment posées (FAQ)
Pourquoi la fuite de privilèges Mac permet-elle aux attaquants de contourner les invites administrateur ?
Comment cette fuite expose-t-elle les applications d'entreprise à la fraude publicitaire ?
Quels protocoles de renforcement permettent de prévenir toute exploitation après une telle fuite ?
La position passive du fournisseur du système d'exploitation témoigne d'une évolution plus large du paysage technologique mondial. Apple a indiqué ne pas avoir l'intention de corriger directement le problème de mise en cache des CDHash dans macOS. Cela signifie que la responsabilité d'atténuer les vulnérabilités d'élévation de privilèges incombe entièrement aux développeurs tiers. Par conséquent, ces derniers doivent renforcer proactivement leurs applications plutôt que d'attendre un correctif de sécurité au niveau du système. L'industrie assistera à une augmentation rapide des modèles de communication zero-trust générés dynamiquement pour les applications d'entreprise.
La consolidation de l'intelligence des modèles au sein de quelques géants mondiaux imposera des murs de conformité sévères. Les cadres de protection des données comme SKAdNetwork et la Privacy Sandbox de Google continueront de restreindre l'accès aux données. Les développeurs doivent privilégier la collecte de données déterministes propriétaires (first-party) plutôt que le suivi probabiliste. L'intégration de normes d'attribution multi-touch sécurisées deviendra la base de toute architecture technique. La fuite de privilèges Mac marque un tournant où le fardeau de la sécurité est transféré, signalant le début d'une ère technique inédite. Les organisations doivent reconstruire leurs pipelines de données dès aujourd'hui pour rester compétitives dans ce futur décentralisé.
Share this article



