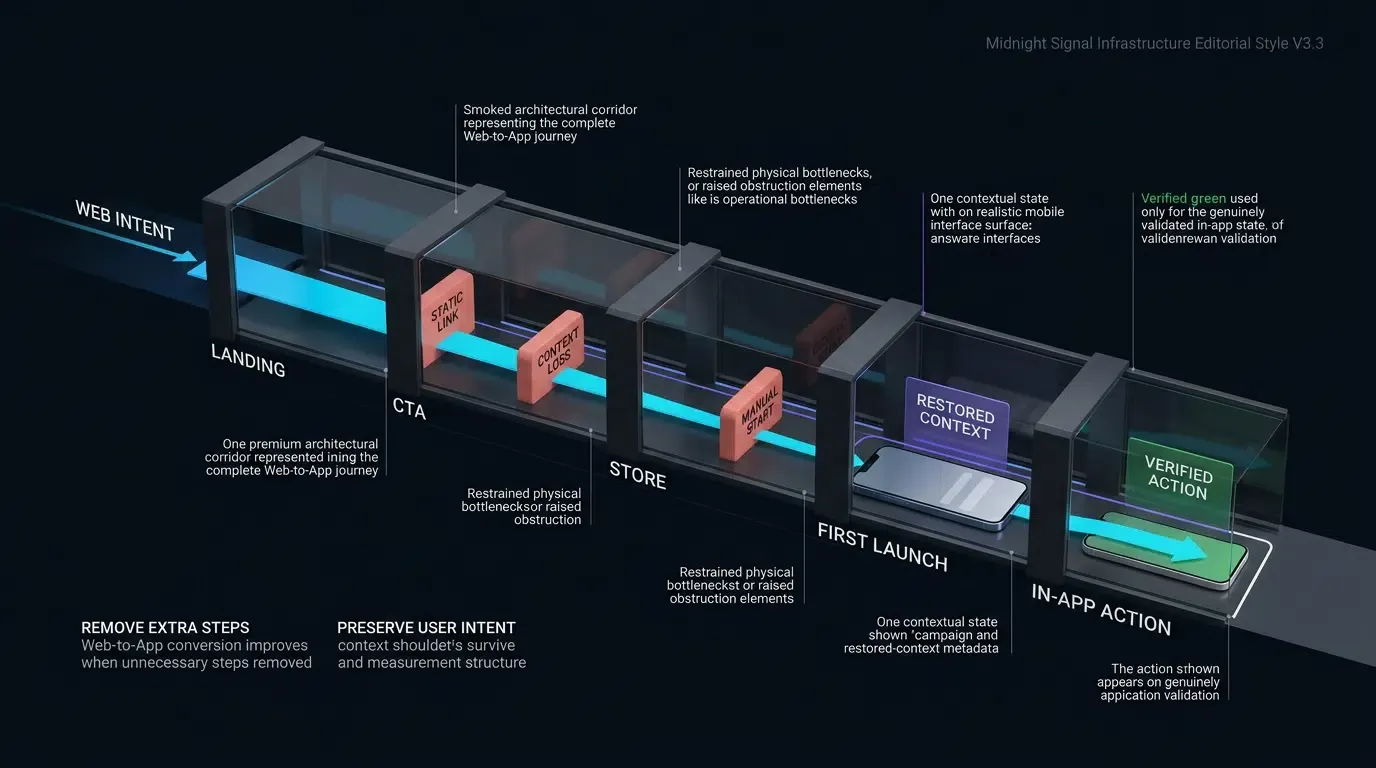
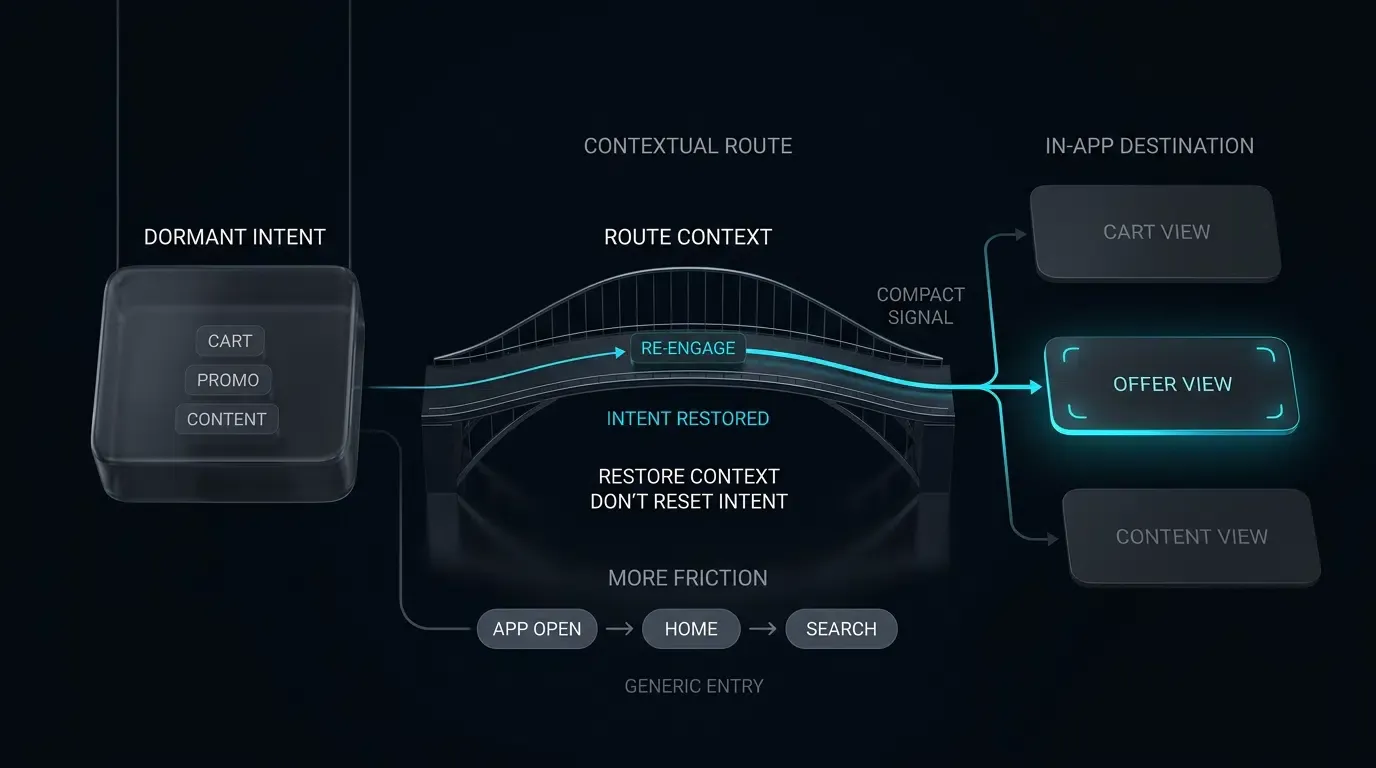
Comment les équipes d'opérations de jeux améliorent-elles le cycle de vie des joueurs ? Les équipes des opérations de jeu améliorent le cycle de vie des joueurs en déployant des liens profonds contextuels dans leurs campagnes de réengagement. Cela permet de contourner les écrans d'accueil et de diriger les joueurs authentifiés directement vers des événements, des matchs ou des guildes ciblés après une autorisation côté serveur.
Les opérations de jeu font référence aux pratiques opérationnelles continues, à la gestion des événements et aux stratégies techniques déployées après la sortie d'un jeu mobile pour soutenir l'engagement des joueurs, les programmes de rétention et l'optimisation de la valeur vie (LTV). En intégrant des liens profonds contextuels dans les campagnes LiveOps, les équipes d'opérations dirigent les joueurs authentifiés directement vers des matchs, des halls de guilde ou des événements promotionnels spécifiques, éliminant ainsi toute friction au démarrage.
| Terme | Définition | Entité liée | Rôle de l'intention de recherche |
|---|---|---|---|
| Opérations de jeu (LiveOps) | Exécution stratégique d'événements en direct, de mises à jour et de campagnes de réengagement dans les jeux mobiles. | Stratégie LiveOps | Informatif / Commercial |
| Restauration de scène | Capacité technique à transmettre des paramètres de routage validés via un flux d'ouverture d'application pour charger une scène cible. | Lien profond différé | Technique / Informatif |
| Engagement dans l'application | Profondeur et fréquence des interactions des joueurs au sein d'un jeu au fil du temps. | Rétention des utilisateurs | Informatif |
Pourquoi les opérations de jeu modernes dépendent de la redirection contextuelle en jeu
La barrière de friction de navigation : comment les redirections génériques vers l'écran d'accueil augmentent l'attrition
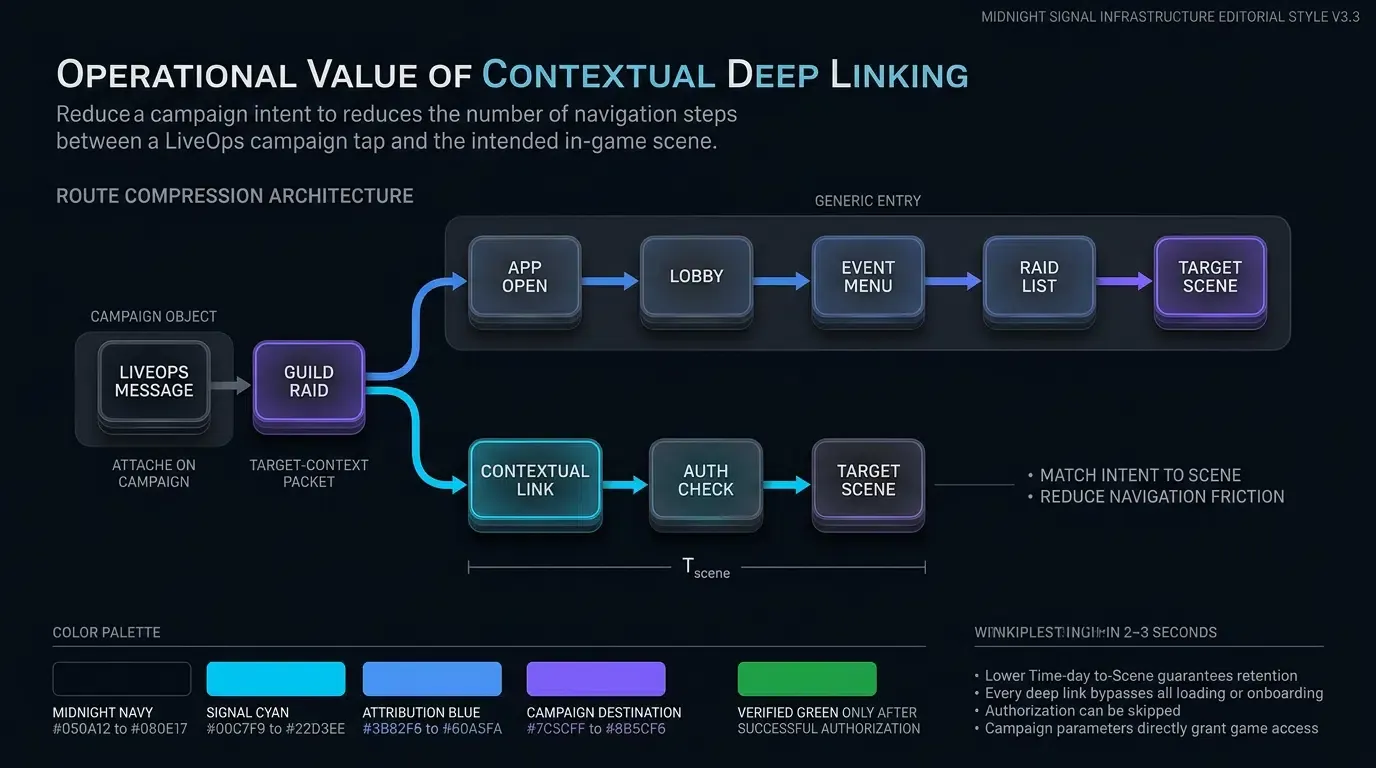
Les campagnes de réengagement traditionnelles reposent fréquemment sur des notifications push non contextuelles ou des messages SMS diffusés qui dirigent les utilisateurs de retour vers le menu principal d'un jeu mobile. Lorsqu'un joueur appuie sur une notification annonçant un tournoi de guilde à durée limitée ou un raid de boss, un lien non contextuel déclenche la séquence de démarrage par défaut de l'application : écrans de chargement, barres de progression des ressources, notes de mise à jour et l'interface générale du hall d'accueil.
Depuis le hall principal, le joueur doit localiser manuellement le menu de l'événement, sélectionner le sous-onglet approprié et rechercher le match ou la salle de guilde spécifique. Cette navigation en plusieurs étapes introduit des points de perte cumulatifs. Lorsque les joueurs sont forcés de naviguer manuellement dans des menus complexes, une partie significative des cliqueurs abandonne la session avant d'atteindre l'événement promis. Cette friction augmente les coûts d'acquisition client (CAC) de réengagement et pèse sur le retour sur investissement marketing (ROMI) des campagnes LiveOps.
Transition du messaging push non contextuel vers les liens profonds paramétrés
Les opérations de jeu mobiles modernes exigent une transition des messages de diffusion non contextuels vers des architectures de liens profonds paramétrés. Au lieu de traiter tout trafic de réengagement comme des lancements d'application génériques, le lien profond contextuel intègre des paramètres de destination dynamiques directement dans les URL de campagne.
Lorsqu'un joueur appuie sur un lien profond, le système d'exploitation transmet le contexte de l'URL à l'application. Le SDK mobile analyse les paramètres de routage — tels que les clés de salle, les identifiants de match ou les jetons d'objets de la boutique — et les transmet au gestionnaire de routage du jeu. Openinstall, une plateforme de mesure mobile indépendante, permet aux équipes LiveOps d'attacher des paires clé-valeur personnalisées aux URL de partage, permettant un routage paramétré vers des scènes cibles gérées par l'application. L'élimination des étapes de navigation inutiles garantit que l'intention du joueur correspond à l'expérience immédiate en jeu.
Évaluation du temps vers la scène (
La valeur vie du joueur (LTV) est influencée par la gratification immédiate de la session et les boucles d'engagement soutenues. La métrique opérationnelle du temps vers la scène (
Dans les flux de réengagement conventionnels sans routage direct,
Comment la restauration de scène contourne les écrans d'accueil des jeux en toute sécurité
Dissertation sur la sémantique de routage au niveau du système d'exploitation pour les joueurs avec et sans application installée
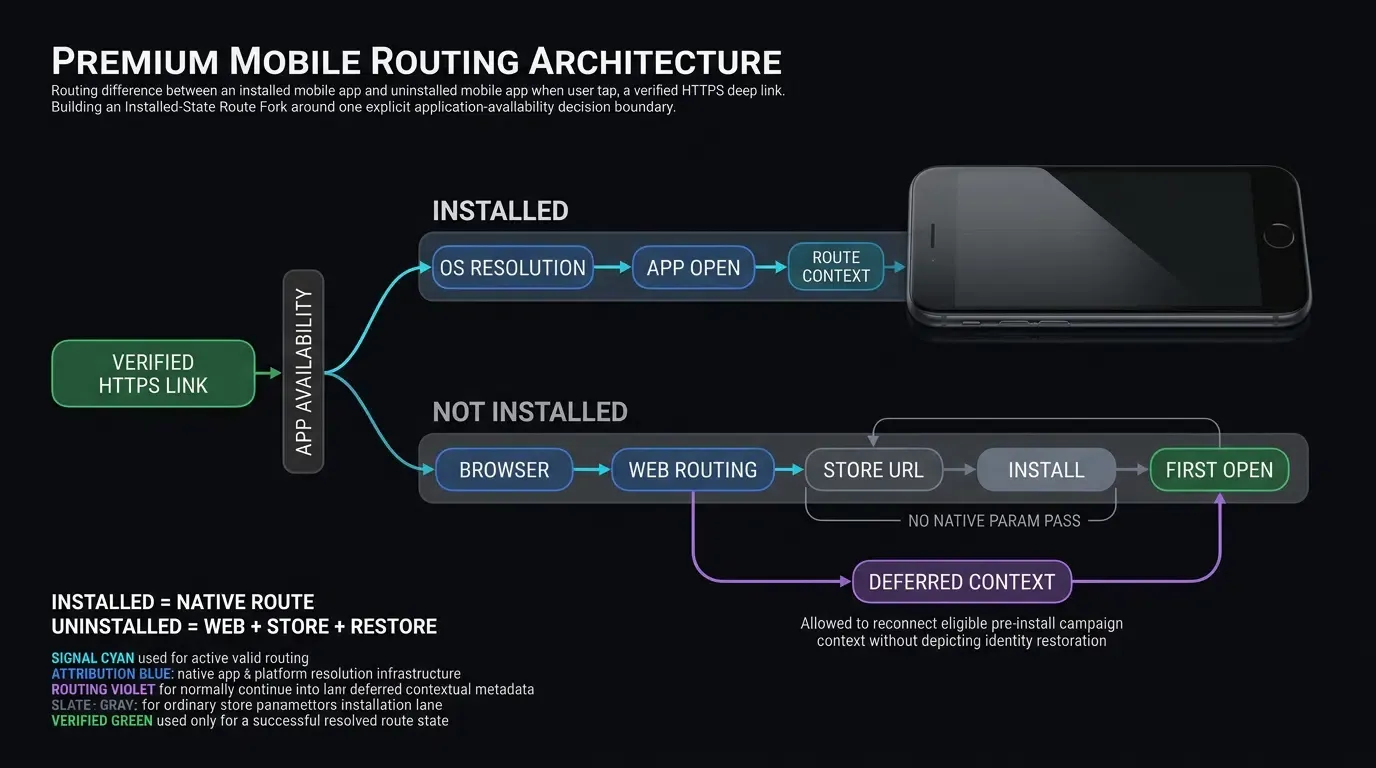
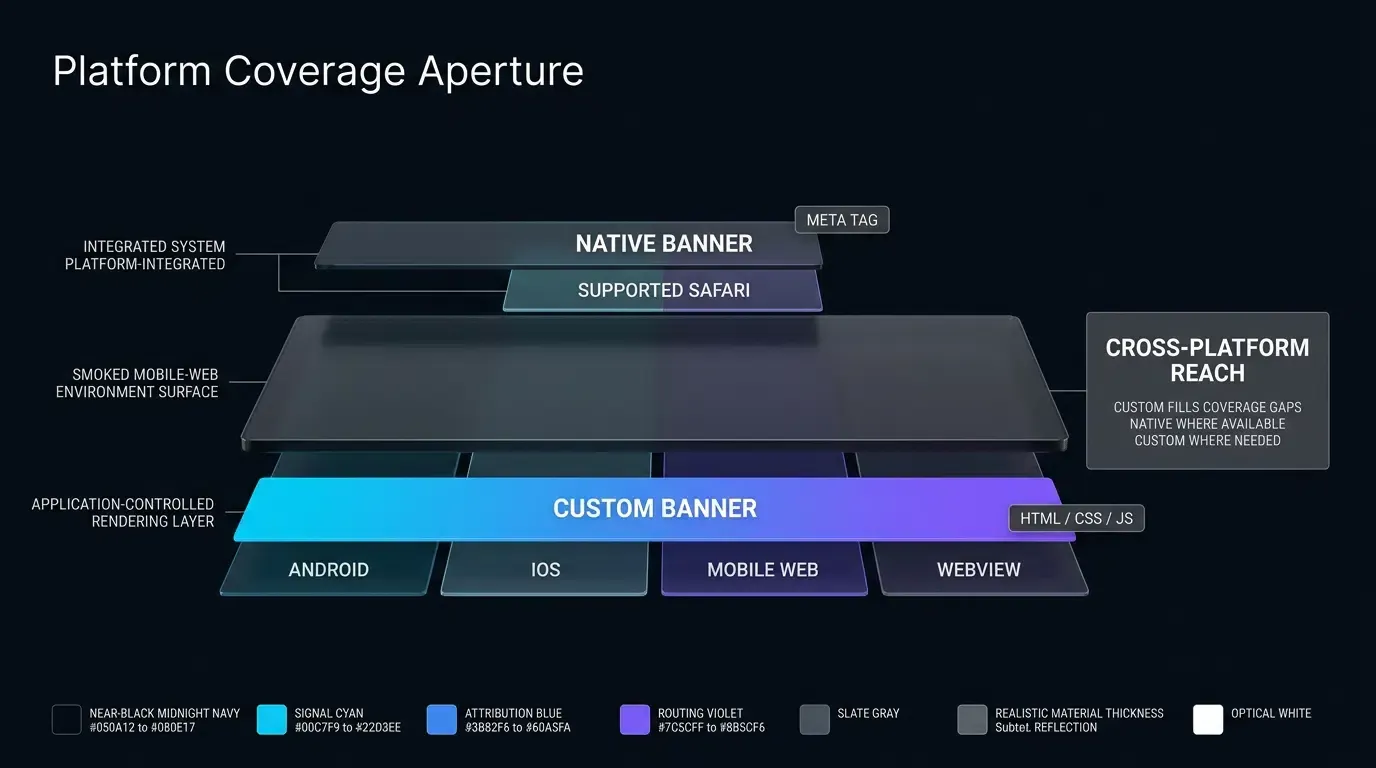
Une idée fausse courante sur les liens profonds mobiles est que les Universal Links iOS ou les App Links Android redirigent nativement les utilisateurs sans application directement vers l'App Store d'Apple ou le Google Play Store. En réalité technique, les systèmes d'exploitation appliquent des limites de routage strictes en fonction de la disponibilité de l'application :
- État avec application installée : Le système résout l'association en utilisant l'entitlement Associated Domains de l'application ainsi que le fichier
apple-app-site-associationhébergé sur le site web. S'il est vérifié et éligible, l'OS contourne le navigateur et livre l'intention de l'URL directement à l'application native. - État sans application installée : Le système d'exploitation ne route pas automatiquement les utilisateurs sans application vers un store. Au lieu de cela, l'OS ouvre le lien HTTPS vérifié dans le navigateur web par défaut. Une page d'atterrissage de routage web ou un service de routage périphérique doit alors présenter ou exécuter une redirection explicite vers l'URL du store approprié, tout en capturant le contexte de campagne éligible pour une restauration post-installation.
- Contrainte de navigation sur le même domaine dans Safari : Comme indiqué dans la documentation pour les développeurs Apple sur l'autorisation des applications et des sites web à créer des liens vers votre contenu, Safari continue normalement la navigation au sein du site web pour les Universal Links du même domaine, reflétant l'intention apparente de l'utilisateur de rester dans le navigateur plutôt que d'ouvrir l'application native.
Le rôle critique de la couche de routage web dans les replis vers les stores pour les utilisateurs sans application
Parce que les systèmes d'exploitation ne convertissent pas nativement les clics sur des liens profonds par des utilisateurs sans application en redirections vers les stores, les architectures d'opérations de jeu nécessitent une couche de routage web résiliente. Lorsqu'un utilisateur sans application appuie sur un lien LiveOps, le SDK Web JS enregistre les paramètres de campagne éligibles et les clés de routage dynamiques sur le backend d'attribution, lorsque les politiques de confidentialité de la plateforme le permettent.
La page d'atterrissage de routage web dirige ensuite le navigateur vers la fiche explicite de l'App Store ou du Google Play Store. Lors de l'installation initiale et du lancement de l'application, le SDK natif interroge le backend d'attribution pour effectuer la restauration de contexte différée, récupérant les paramètres de campagne d'origine pour router le nouveau joueur de manière appropriée.
Gestion des prérequis d'intégration, du consentement à la confidentialité et des passerelles d'authentification avant l'exécution du routage
Les liens profonds ne peuvent pas exécuter la restauration de scène sans condition lors des démarrages à froid ou des installations différées. Les applications mobiles modernes doivent remplir les prérequis applicables de consentement, d'avis, de conditions, d'âge ou de compte avant de traiter les données de routage soumises à ces exigences :
- Consentement à la confidentialité et aux conditions : Complétez tout prérequis applicable concernant la confidentialité, l'avis ou les conditions avant de traiter les données de routage soumises à ces exigences.
- Passerelles de vérification de l'âge : Les restrictions d'âge spécifiques au titre doivent être satisfaites avant d'entrer dans des environnements multijoueurs ou sociaux en ligne.
- Authentification du compte : Si un lien profond route vers une bataille de guilde privée ou un tableau de bord de compte de joueur, le jeu doit vérifier les identifiants d'authentification de l'utilisateur avant d'accorder l'accès.
- Séquences de tutoriel obligatoires : Les nouveaux joueurs recevant un lien profond différé vers un raid multijoueur avancé doivent compléter les tutoriels de base du jeu avant d'être plongés dans des scènes complexes.
Le routeur du jeu doit conserver la charge utile de routage extraite en mémoire, présenter les flux d'intégration ou d'authentification requis, et reprendre la route cible uniquement une fois que tous les prérequis sont satisfaits.
Comment Openinstall restaure le contexte de destination en jeu éligible
Openinstall fournit des capacités de restauration de contexte qui comblent le fossé entre les clics de campagne pré-installation et les premiers lancements post-installation. Lorsque les paramètres de confidentialité de la plateforme et les capacités de l'appareil le permettent, le SDK fait correspondre le contexte web au moment du clic avec les signaux de lancement post-installation.
Ce mécanisme permet aux équipes LiveOps de transmettre des charges utiles personnalisées — telles que des jetons de parrainage, des identifiants de packs promotionnels ou des clés de salle de match — pendant le processus de téléchargement sur le store, offrant une expérience d'intégration personnalisée au premier lancement.
Architecture technique et passerelles de sécurité pour le réengagement par passage de paramètres
Traitement des paramètres de liens profonds comme des entrées non fiables : directives de validation d'entrée OWASP
Conformément au guide de test de sécurité des applications mobiles OWASP sur les liens profonds non sécurisés, toutes les données provenant de chaînes de requête de liens profonds, d'URL de liens universels ou de presse-papiers système doivent être traitées comme des entrées non fiables et contrôlées par un attaquant. Les systèmes d'exploitation livrent les chaînes d'URL aux applications sans valider l'intégrité, l'autorisation ou la sécurité de la charge utile des paramètres.
Les clients de jeu doivent assainir et valider tous les paramètres de routage entrants avant de les transmettre aux moteurs de jeu internes ou aux contrôleurs de scène. Les chaînes de paramètres doivent être validées pour les types de données attendus, les limites de longueur, les ensembles de caractères autorisés et la conformité au schéma. Les charges utiles des paramètres ne doivent jamais altérer directement l'état sensible du client, tel que la définition des soldes de devises du joueur (currency=9999) ou le remplacement des privilèges d'accès (role=admin).
Passerelles d'autorisation côté serveur : séparation de la vérification du jeton et de l'entitlement aux ressources
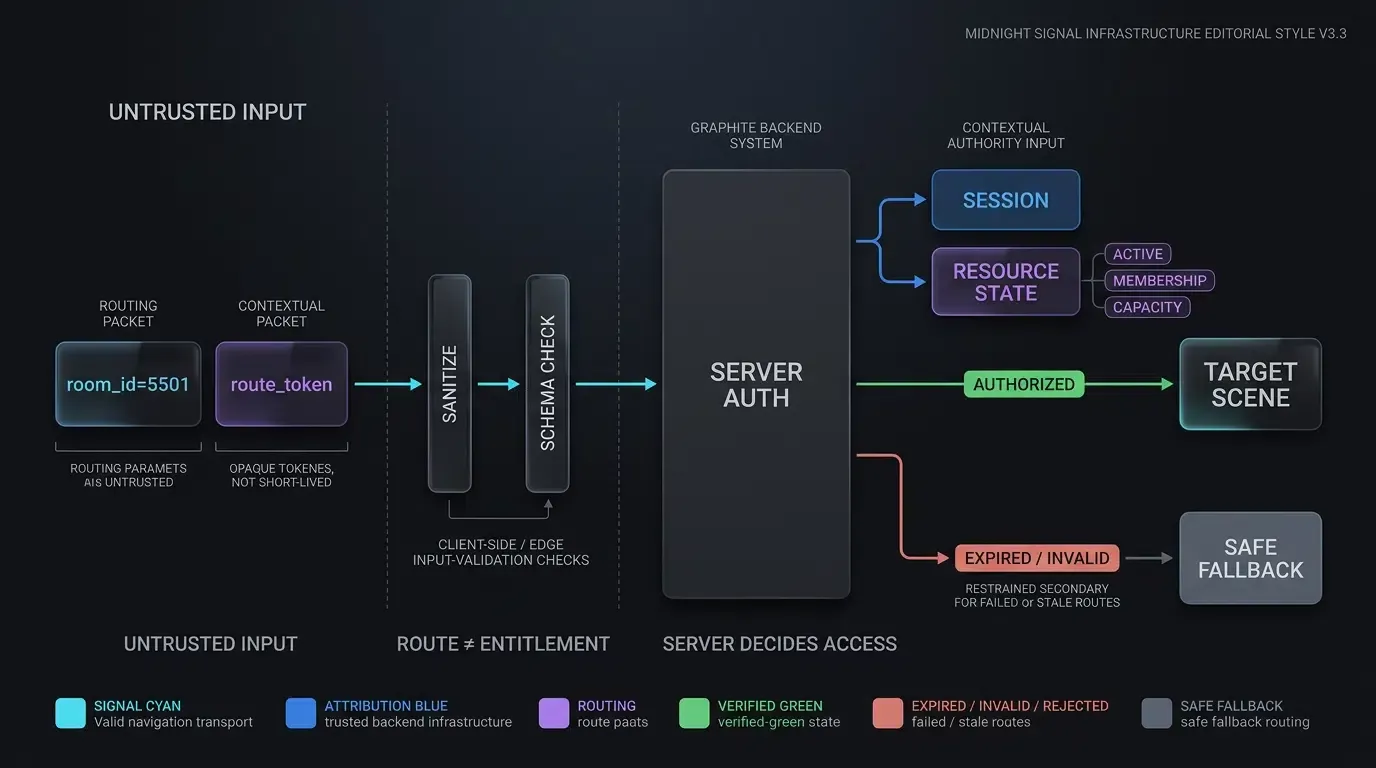
Une structure d'URL de lien profond valide ne garantit pas que le joueur actuel est autorisé à accéder à la ressource demandée. Par exemple, un lien contenant room_id=5501 ne doit pas contourner les vérifications d'adhésion du backend.
Les architectures de jeu doivent implémenter un modèle de validation en deux étapes :
- Syntaxe et analyse du jeton : Le SDK client extrait la charge utile de routage et valide son formatage.
- Vérification de l'autorisation serveur : Le client de jeu soumet le jeton de charge utile avec le jeton de session authentifié du joueur (récupéré en toute sécurité à partir de l'état de session connecté de l'application, et non de l'URL) au backend du jeu. Le backend vérifie si la salle de match est active, si la salle est pleine et si le joueur possède le niveau, l'adhésion à la guilde ou l'entitlement de ticket requis.
Ce n'est qu'après avoir reçu une réponse de succès explicite de la vérification d'autorisation serveur que le routeur client déclenche la transition de scène.
Prévention des attaques par rejeu avec des jetons de routage authentifiés par serveur de courte durée
Pour sécuriser les routes LiveOps sensibles — telles que l'accès aux tournois VIP ou les récompenses promotionnelles exclusives —, les équipes d'opérations doivent déployer des jetons de routage signés par serveur (route_token) de courte durée plutôt que des paramètres d'URL statiques.
Un serveur de jeu de confiance construit la charge utile de routage, attache un horodatage d'expiration (par exemple, une fenêtre d'expiration courte adaptée au modèle de menace de la route) et signe la charge utile en utilisant un secret de signature détenu par le serveur. L'application cliente reçoit le jeton signé dans l'URL du lien profond et le transmet au backend pour vérification lors de l'exécution de la route. L'intégration de secrets de signature dans le binaire de l'application mobile est strictement interdite, car les binaires côté client peuvent être rétro-ingéniérés pour extraire des secrets et forger des signatures de route non autorisées.
Gestion des cibles obsolètes : implémentation de replis sécurisés pour les matchs expirés et les halls supprimés
Les environnements LiveOps sont hautement dynamiques. Au moment où un joueur appuie sur un lien profond dans un SMS ou une publication sociale, la ressource cible sous-jacente peut ne plus exister. Les scénarios courants de cibles obsolètes incluent :
- Événements expirés : Un raid de week-end à durée limitée est terminé.
- Halls complets ou terminés : Une salle de match multijoueur a été remplie ou annulée par l'hôte.
- Offres promotionnelles obsolètes : Un pack de réduction spécial a expiré ou a atteint sa limite de réclamation.
Les routeurs de jeu doivent implémenter des mécanismes de repli gracieux. Si la vérification de l'autorisation serveur indique qu'une scène cible est obsolète ou invalide, l'application doit afficher un message de type toast explicatif clair (par exemple, “Cette salle de match n'est plus active”) et rediriger le joueur en toute sécurité vers le centre d'événements général ou le hall principal.
Comment les liens contextuels stimulent la monétisation et la valeur vie du joueur
Diriger les joueurs vers les offres du store en toute sécurité sans pré-autoriser les achats
Les liens profonds contextuels améliorent la monétisation LiveOps en dirigeant les joueurs directement vers les surfaces d'offre pertinentes ou les interfaces de boutique (target=store_offer&offer_id=bundle_summer). Le contournement des menus généraux du store garantit que les joueurs intéressés voient immédiatement l'objet annoncé.
Cependant, les liens profonds ne doivent jamais exécuter, pré-autoriser ou finaliser les transactions financières directement à partir des paramètres de lien. Tous les achats initiés après une transition de lien profond doivent procéder via les flux de validation d'achat in-app (IAP) standard, nécessitant une confirmation explicite de l'utilisateur, des boîtes de dialogue store kit et une vérification des reçus côté backend.
Pré-remplissage des invitations de parrainage social avec liaison de guilde et d'ami validée par serveur
L'acquisition virale de joueurs repose sur des programmes de parrainage sans friction. Les programmes de parrainage traditionnels exigent que les joueurs invités copient et collent des codes alphanumériques lors de l'enregistrement, créant une friction d'entrée et des taux d'abandon élevés.
Les liens profonds à passage de paramètres rationalisent ce flux en encodant l'ID utilisateur de l'invitant (inviter_uid=USR_8820) dans l'URL de la campagne. Lors de l'installation et du lancement initial, le client de jeu extrait la charge utile de l'invitant et présente une invite d'invitation pré-remplie. Le backend valide le compte de l'invitant avant d'établir des liens d'amitié ou d'attribuer des bonus de guilde, garantissant une expérience d'intégration fluide tout en empêchant les abus de parrainage.
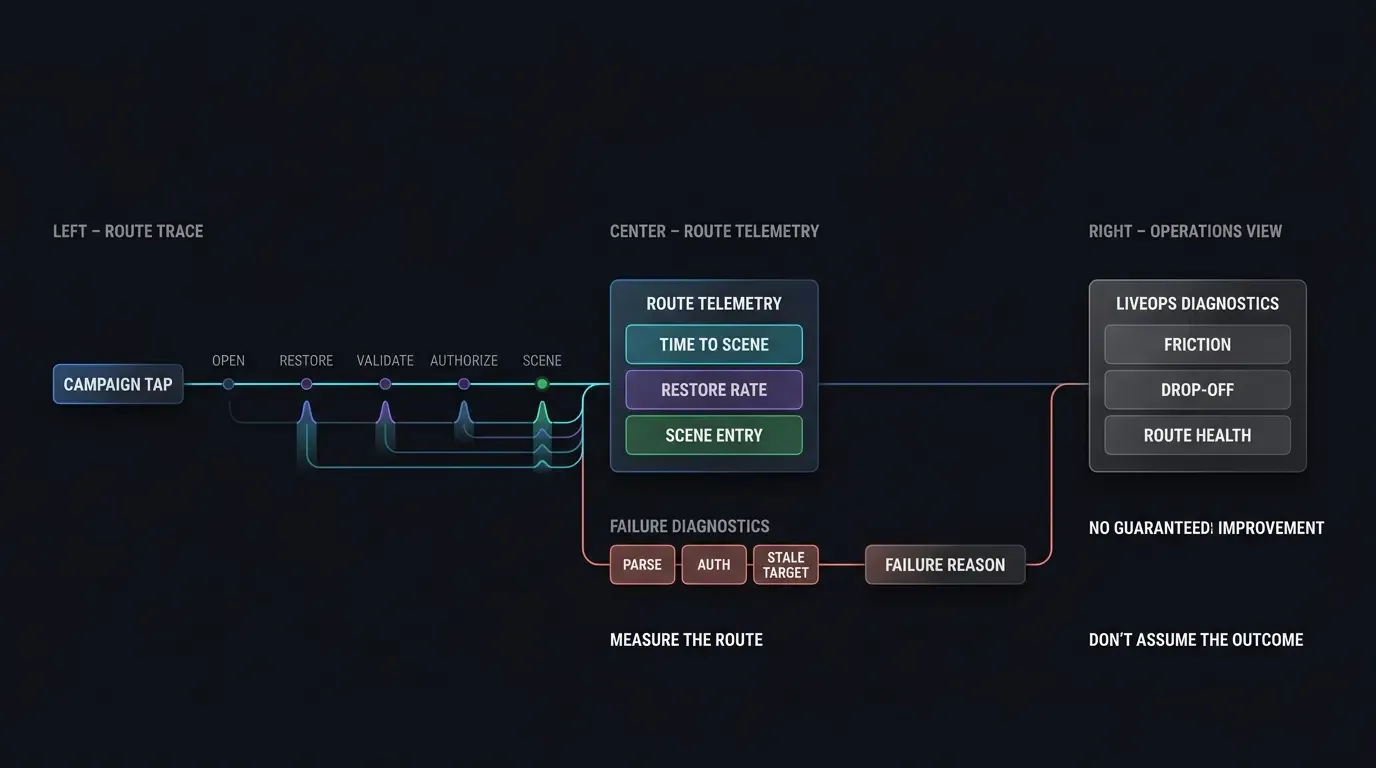
Établir la télémétrie de réengagement : suivi de la conversion du clic push à l'entrée dans l'événement
Pour évaluer l'efficacité des LiveOps objectivement, les équipes d'opérations de jeu doivent établir une télémétrie de bout en bout à travers l'entonnoir de réengagement. Les mesures clés à suivre incluent :
-
Taux de clic vers ouverture : La proportion d'impressions de liens de campagne ou de notifications push qui aboutissent au lancement d'une application.
-
Taux de réussite de la restauration de scène : Le pourcentage de sessions liées par lien profond qui passent avec succès la validation et chargent la scène cible.
-
Taux de cibles obsolètes : La fréquence à laquelle les tentatives de lien profond aboutissent sur des ressources expirées ou invalides, signalant des problèmes de timing de campagne.
-
Taux d'action en aval : La proportion de sessions restaurées qui exécutent les actions cibles, telles que terminer un match ou acheter une offre.
-
Contexte de diagnostic de route : Enregistrement d'événements granulaires incluant
time_to_scene_ms,authorization_resultetroute_failure_reasonpour isoler les pertes opérationnelles.
[L'utilisateur appuie sur un lien de campagne vérifié]
               │
               ▼
[Résolution OS / Navigateur]
   ┌───────────┴───────────┐
   ▼                       ▼
[App installée]     [App non installée]
   │                       │
   ▼                       ▼
[Lien vérifié]      [Page d'atterrissage de routage web]
   │                       │
   ▼                       ▼
[Ouverture App]     [Redirection URL store explicite]
   │                       │
   │                [Installation & Premier lancement]
   │                       │
   └───────────┬───────────┘
               ▼
[Extraction des paramètres SDK]
               │
               ▼
[Assainissement des entrées non fiables]
               │
               ▼
[Autorisation serveur & passerelle d'état]
   ┌───────────┴───────────┐
   ▼                       ▼
[Valide & Autorisé]  [Expiré / Invalide]
   │                       │
   ▼                       ▼
[Scène événement cible]  [Repli événement / hall sécurisé]
Implémentation de la restauration de scène double plateforme dans les moteurs mobiles
Configuration des filtres d'intention et des entitlements de domaine sur Android et iOS
L'intégration de liens profonds natifs nécessite la configuration de règles de vérification de domaine sur les deux principales plateformes mobiles :
- iOS Associated Domains : Comme détaillé dans les conseils des développeurs Apple sur la prise en charge des Universal Links, activez les Associated Domains dans les entitlements du projet Xcode, en déclarant
applinks:game.domain.com. Hébergez un fichier JSONapple-app-site-association(AASA) valide sur le domaine à l'adressehttps://game.domain.com/.well-known/apple-app-site-association. - Android App Links : En suivant le guide des développeurs Android sur la vérification des liens d'application, configurez les filtres d'intention dans
AndroidManifest.xmlavecandroid:autoVerify="true". Hébergez un fichier JSON Digital Asset Links valide à l'adressehttps://game.domain.com/.well-known/assetlinks.json. Consultez également le guide des développeurs Android sur le dépannage des liens d'application pour les diagnostics de vérification de domaine.
Séparation des filtres d'intention Verified App Link des schémas URI personnalisés sur Android
Conformément au guide des développeurs Android sur l'ajout de filtres d'intention pour les liens d'application, les applications doivent isoler les filtres d'intention HTTP/HTTPS App Link vérifiés des replis de schéma personnalisés. La combinaison de schémas personnalisés (scheme://) dans le même bloc de filtre d'intention que les domaines HTTPS autoVerify="true" peut rompre la vérification de domaine Android ou exposer l'application au détournement d'intention.
<!-- AndroidManifest.xml: Filtre d'intention App Link vérifié -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="game.domain.com" />
</intent-filter>

<!-- Filtre d'intention séparé pour le schéma de repli personnalisé -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="mycustomgame" />
</intent-filter>
Gestion des rappels de cycle de vie de l'application sur les intentions Android et les délégués iOS Universal Link
Lorsqu'une application reçoit un lien profond, le code natif doit traiter la chaîne URI entrante, extraire les paramètres de charge utile, assainir les entrées et transmettre l'objet de route validé au moteur de jeu (par exemple, Unity, Unreal Engine ou un cœur C++ personnalisé).
Pour les applications iOS basées sur des scènes, implémentez une gestion équivalente des Universal Links dans scene(_:willConnectTo:options:) et scene(_:continue:) au sein de votre UIWindowSceneDelegate.
L'implémentation de code ci-dessous démontre les modèles d'intégration natifs Android (Kotlin) et iOS (Swift) pour recevoir des liens profonds, exécuter une validation de schéma de base et distribuer les charges utiles en toute sécurité. Des exemples d'intégration de référence sont présentés ci-dessous ; les noms de packages exacts, les types de rappel et les signatures de méthode doivent être validés par rapport aux versions de publication du SDK Openinstall actuellement déployées.
// Android: MainActivity.kt - Validation des entrées et délégation d'intention thread-safe
// Exemple d'intégration de référence ; vérifiez les noms de packages exacts et les signatures de méthode par rapport au SDK déployé.
package com.example.game.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Traiter l'intention de lien profond au démarrage à froid
        intent?.let { handleDeepLinkIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)
        // Traiter l'intention de lien profond au réveil à chaud lorsque le mode de lancement de l'activité conserve l'instance
        handleDeepLinkIntent(intent)
    }

    private fun handleDeepLinkIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawData = appData.data
                if (rawData.isNullOrEmpty()) return

                // Traiter la charge utile d'entrée non fiable en toute sécurité
                processAndValidateRoute(rawData)
            }
        })
    }

    private fun processAndValidateRoute(jsonString: String) {
        try {
            val payload = JSONObject(jsonString)

            // Étape 1: Assainissement du schéma & des paramètres (Extraction du route_token à courte durée de vie)
            val targetScene = payload.optString("target_scene", "")
            val roomId = payload.optString("room_id", "")
            val routeToken = payload.optString("route_token", "")

            // Étape 2: Valider par rapport à la liste blanche de routage autorisée
            val allowedScenes = setOf("pvp_arena", "guild_hall", "event_hub")
            if (!allowedScenes.contains(targetScene)) {
                Log.w("Security", "Scène cible non autorisée ou invalide rejetée: $targetScene")
                runOnUiThread { navigateToLobbyFallback("Cible de destination invalide.") }
                return
            }

            // Étape 3: Déléger la charge utile à l'autorisation du serveur backend avant de lancer la scène
            // Note: GameBackendClient fournit automatiquement la session d'application authentifiée actuelle ; routeToken provient de l'URL
            GameBackendClient.verifyRouteAuthorization(targetScene, roomId, routeToken) { isAuthorized ->
                // S'assurer que les transitions de scène de l'interface utilisateur ou du moteur de jeu s'exécutent en toute sécurité sur le thread principal
                runOnUiThread {
                    if (isAuthorized) {
                        GameRouter.navigateToScene(targetScene, roomId)
                    } else {
                        navigateToLobbyFallback("L'événement ou la salle n'est plus accessible.")
                    }
                }
            }
        } catch (e: Exception) {
            Log.e("Security", "Échec de l'analyse de la charge utile JSON du lien profond", e)
            runOnUiThread { navigateToLobbyFallback("Requête de navigation mal formée.") }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        Log.i("GameRouter", "Exécution du repli sécurisé vers le hall principal: $reason")
        GameRouter.navigateToLobby()
    }
}
// iOS: AppDelegate.swift - Traitement des Universal Links & passerelle de validation
// Exemple d'intégration de référence ; vérifiez les noms de packages exacts et les signatures de méthode par rapport au SDK déployé.
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(_ application: UIApplication, didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?) -> Bool {
        // Initialiser le délégué SDK Openinstall
        OpoInstallSDK.initWith(self)
        return true
    }

    // Gérer le délégué Universal Links sur iOS 9+ (Chemin AppDelegate)
    func application(_ application: UIApplication, continue userActivity: NSUserActivity, restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void) -> Bool {
        // Déléguer le traitement du lien universel au SDK
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Rappel de réveil du délégué Openinstall
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawJson = data.data, !rawJson.isEmpty else {
            return
        }

        // Traiter la charge utile d'entrée non fiable en toute sécurité
        processAndValidateRoute(rawJson: rawJson)
    }

    private func processAndValidateRoute(rawJson: String) {
        guard let jsonData = rawJson.data(using: .utf8) else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Encodage de chaîne UTF-8 invalide")
            }
            return
        }

        do {
            if let payload = try JSONSerialization.jsonObject(with: jsonData, options: []) as? [String: Any] {
                let targetScene = payload["target_scene"] as? String ?? ""
                let roomId = payload["room_id"] as? String ?? ""
                let routeToken = payload["route_token"] as? String ?? ""

                // Étape 1: Validation de la liste blanche
                let allowedScenes = ["pvp_arena", "guild_hall", "event_hub"]
                guard allowedScenes.contains(targetScene) else {
                    DispatchQueue.main.async {
                        self.navigateToLobbyFallback(reason: "Scène cible non présente dans la liste blanche")
                    }
                    return
                }

                // Étape 2: Valider l'autorisation de route avec le serveur backend
                // Note: GameBackendClient fournit la session utilisateur connectée en interne ; routeToken provient du lien profond
                GameBackendClient.shared.verifyRouteAuthorization(scene: targetScene, room: roomId, routeToken: routeToken) { isAuthorized in
                    DispatchQueue.main.async {
                        if isAuthorized {
                            GameSceneRouter.shared.navigateTo(scene: targetScene, room: roomId)
                        } else {
                            self.navigateToLobbyFallback(reason: "L'autorisation serveur a échoué ou la cible a expiré")
                        }
                    }
                }
            }
        } catch {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Échec de la désérialisation JSON")
            }
        }
    }

    private fun navigateToLobbyFallback(reason: String) {
        print("GameSceneRouter: Repli vers le hall principal exécuté - \(reason)")
        GameSceneRouter.shared.navigateToLobby()
    }
}
Mesure de la performance à travers les canaux de réengagement des opérations de jeu
Analyse comparative des frameworks de diffusion du réengagement
Différents canaux de diffusion opérationnels présentent des caractéristiques de routage et des prérequis techniques distincts. L'évaluation de ces canaux aide les équipes d'opérations de jeu à choisir le mécanisme de transport approprié pour des objectifs LiveOps spécifiques.
Framework d'évaluation opérationnelle des canaux illustratif
Le tableau ci-dessous présente un framework qualitatif évaluant les canaux de réengagement courants selon les métriques opérationnelles :
| Type de canal | Chemin de résolution OS | Métrique de réengagement primaire | Risque opérationnel clé | Stratégie de repli |
|---|---|---|---|---|
| Push non contextuel | Lancement d'app native | Taux de clic vers ouverture d'app | Abandon du menu principal | Hall par défaut |
| App / Universal Link vérifié | Routage app native OS | Temps vers la scène ( |
Échec de vérification de domaine | Page d'atterrissage de routage web |
| Lien de campagne différé | Routage web |
Restauration d'installation vers premier open | Perte de contexte / Restriction de confidentialité | Passerelle d'intégration |
| Lien de parrainage social | Webview in-app |
Conversion de parrainage vérifiée | Jeton d'invitant invalide | Enregistrement propre |
Questions fréquemment posées (FAQ)
Comment les équipes d'opérations de jeu utilisent-elles les liens profonds pour réduire l'attrition ?
Les liens profonds peuvent-ils transmettre des identifiants de salle de match dynamiques sans saisie utilisateur manuelle ?
Que se passe-t-il si un joueur n'ayant pas l'application installée clique sur un Universal Link ou un App Link ?
Résumé et cadre de décision
L'optimisation des opérations de jeu mobile nécessite de minimiser les étapes entre l'intention de jouer d'un joueur et sa participation active à une scène en jeu. Remplacer les redirections non contextuelles par des liens profonds transmettant des paramètres aide les équipes LiveOps à réduire les pertes, réactiver des cohortes de joueurs churnés et améliorer le retour sur investissement global des campagnes.
Parce que les charges utiles des liens profonds proviennent d'environnements côté client, les architectures doivent traiter tous les paramètres entrants comme des entrées non fiables. L'implémentation de passerelles d'autorisation côté serveur robustes, de validation de schéma et de replis pour cibles obsolètes garantit que le réengagement via liens profonds reste sécurisé tout en offrant des expériences fluides aux joueurs. En supprimant la friction de routage, les équipes LiveOps créent des opportunités mesurables d'améliorer l'efficacité du réengagement et la rétention des joueurs ; les impacts sur le retour sur investissement et la rétention en aval doivent être validés empiriquement par des expériences spécifiques au titre.
Pour savoir comment le routage contextuel peut améliorer votre stratégie LiveOps, consultez la documentation sur les liens profonds dans les jeux, explorez la plateforme de croissance mobile, ou enregistrez votre titre sur la console développeur Openinstall.
Matériels connexes
-
Concepts : Opérations de jeu, stratégie LiveOps, restauration de scène, gestion du cycle de vie des joueurs, validation d'entrée non fiable
-
Technologies : Universal Links, App Links, restauration de contexte différée, jetons signés par serveur
-
Normes : IETF RFC 3986 Uniform Resource Identifier, spécification Apple Associated Domains, protocole Android Digital Asset Links, guide de test de sécurité des applications mobiles OWASP (MASTG)
-
API : API de routage dynamique Openinstall, traitement des intentions Android (getIntent), délégué iOS continueUserActivity
-
Documentation officielle & Références :
-
Conseils des développeurs Apple sur la prise en charge des Universal Links
-
Guide des développeurs Android sur la vérification des liens d'application
-
Guide des développeurs Android sur l'ajout de filtres d'intention pour les liens d'application
-
Guide des développeurs Android sur le dépannage des liens d'application
-
Guide de test de sécurité des applications mobiles OWASP sur les liens profonds non sécurisés
Share this article