Comment sécuriser les paramètres de suivi contre la falsification des postbacks ? La sécurisation des paramètres de suivi dans les postbacks S2S nécessite la construction de payloads de requête canoniques, le calcul de codes d'authentification HMAC-SHA256 avec des clés serveur sécurisées, et l'application de fenêtres temporelles strictes combinées à une déduplication atomique des nonces.
La falsification des paramètres de suivi dans les postbacks Serveur-à-Serveur (S2S) survient lorsque des acteurs malveillants altèrent des valeurs en clair ou réémettent des payloads d'événements interceptés sur les canaux de transport pour réclamer des commissions indues ou gonfler les valeurs de conversion. En établissant une sérialisation canonique du payload, en liant les nonces de requête et en calculant des codes d'authentification de message basés sur le hachage (HMAC-SHA256), les équipes techniques garantissent que les paramètres de suivi des conversions restent vérifiables et protégés contre toute altération entre les serveurs.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| Paramètres de suivi | Paires clé-valeur de télémétrie définissant le canal, la campagne et le contexte de conversion. | Postback S2S | Technique / Informationnel |
| HMAC | Construction cryptographique calculant un code d'authentification de message via une clé partagée. | Intégrité du message | Sécurité / Informationnel |
| Fraude publicitaire | Exploitation délibérée des pipelines d'attribution pour détourner le budget marketing. | Falsification de paramètres | Informationnel / Commercial |
La vulnérabilité des paramètres de suivi non signés dans les postbacks S2S
L'architecture de l'attribution Serveur-à-Serveur : Comment les pipelines webhooks transmettent les signaux de conversion
La publicité mobile moderne repose largement sur les webhooks Serveur-à-Serveur (S2S) pour communiquer les jalons de conversion attribués. Dans une architecture de postback standard, une plateforme d'attribution mobile ou un Mobile Measurement Partner (MMP) ingère les signaux d'installation et d'événements in-app des applications clientes. Une fois que la logique d'attribution établit la source média gagnante, le serveur d'attribution envoie une requête HTTP POST ou GET automatisée vers le backend de l'annonceur, un endpoint de réseau publicitaire ou une passerelle de suivi d'affiliation.
Ces postbacks S2S transportent des paramètres de suivi contextuels structurés sous forme de corps JSON ou de paramètres de requête d'URL. Les payloads classiques transmettent des identifiants de transaction, des identifiants de campagne, des codes de partenaires éditeurs, des attributs de périphérique et des valeurs monétaires d'événements. Comme ces notifications côté serveur déclenchent des transactions financières — tels que les paiements au coût par action (CPA), la facturation d'affiliation et les réconciliations de revenus — la télémétrie sous-jacente représente des cibles commerciales de haute valeur pour la manipulation.
Le risque des paires clé-valeur en clair : Interception, modification et arbitrage par proxy
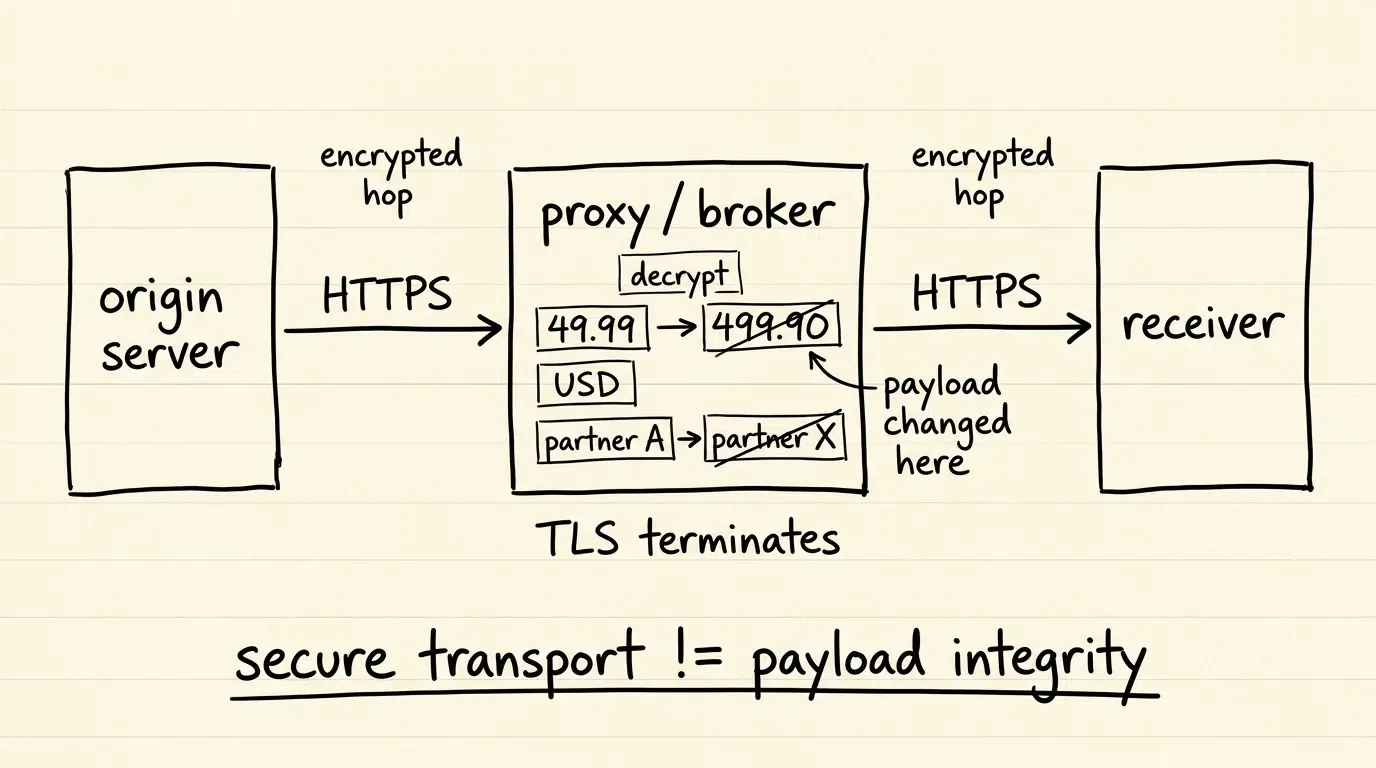
La transmission de paramètres de suivi sans authentification cryptographique au niveau de la couche applicative expose les pipelines de données à la manipulation. Bien que le Transport Layer Security (TLS/HTTPS) protège les données en transit entre les endpoints de connexion de transport immédiats, il fonctionne strictement de saut en saut à travers des connexions réseau indépendantes. En fonctionnement normal, un espion sur le chemin ne peut pas modifier un trafic TLS correctement authentifié de bout en bout. Cependant, dans les architectures publicitaires à plusieurs niveaux, les webhooks de suivi traversent fréquemment des nœuds intermédiaires — tels que des reverse proxies, des réseaux de diffusion de contenu (CDN), des équilibreurs de charge et des courtiers de routage tiers — qui terminent légitimement les connexions TLS avant d'établir de nouvelles connexions sortantes vers le destinataire final.
Si un système intermédiaire terminant le TLS est compromis, mal configuré ou exploité par une entité non fiable, le payload en clair peut être modifié en mémoire avant d'être transféré vers la destination suivante. Par exemple, un intermédiaire peut altérer un paramètre de devise de paiement, gonfler les montants de conversion ou réécrire les étiquettes d'identification d'affiliation, détournant ainsi les revenus tout en conservant un chiffrement de transport valide sur le saut réseau suivant.
Pourquoi les jetons API statiques simples ne protègent pas l'intégrité des paramètres en transit
Une vulnérabilité répandue dans les intégrations de webhooks de base consiste à s'appuyer sur des clés API statiques pré-partagées transmises dans les en-têtes HTTP (tels que Authorization: Bearer <TOKEN>) ou intégrées directement dans les chaînes de requête. Bien qu'un jeton statique vérifie que l'expéditeur possède l'identifiant pré-partagé, il n'offre aucune liaison cryptographique au contenu du payload.
Si un intermédiaire capture un webhook portant un jeton API statique, ce jeton peut être réutilisé pour authentifier des paramètres totalement différents et manipulés. Le serveur récepteur inspecte le jeton statique, vérifie sa présence dans une base de données et accepte les paramètres altérés comme authentiques. Pour protéger efficacement les paramètres de suivi, le mécanisme de vérification doit lier le certificat d'authentification directement à la séquence d'octets exacte des données transmises.
Comment la falsification des paramètres fausse la valeur de conversion et l'attribution des partenaires
Vecteurs d'exploitation des paramètres ciblés : Modification des valeurs d'événements, devises et identifiants de partenaires
Les attaquants ciblent des paramètres de suivi spécifiques au sein des payloads de conversion pour maximiser le rendement financier tout en minimisant la détection :
- Valeurs monétaires des événements : Dans les campagnes CPA basées sur un pourcentage ou un partage des revenus, des intermédiaires malveillants altèrent les montants de transaction déclarés. Un achat authentique de $49.99 peut être réécrit en $499.90, déclenchant des commissions indues un ordre de grandeur plus élevé que la transaction commerciale réelle.
- Identifiants de devise : En modifiant un paramètre de devise d'une dénomination de faible valeur vers une devise de valeur supérieure (comme la conversion de Yens japonais en Dollars américains) sans modifier le montant numérique, les attaquants multiplient les paiements de commission tout en contournant les filtres de validation de format de base.
- Étiquettes de routage d'éditeur et de partenaire : Des acteurs frauduleux opérant au sein de réseaux d'affiliation échangent les paramètres d'identification des partenaires pour rediriger l'attribution des conversions loin des sources média légitimes vers des comptes d'affiliation sous leur contrôle.
- Identifiants de clic : La modification des jetons d'attribution en aval permet aux attaquants d'associer les conversions à des événements de clic spéculatifs pré-générés, exécutant ainsi un vol d'attribution sur les enregistrements de conversion côté serveur.
Vol d'attribution via l'échange d'identifiants de transaction
Les identifiants de transaction servent d'ancres de déduplication dans le suivi des conversions. Lorsqu'un webhook de conversion manque d'intégrité cryptographique du payload, des acteurs malveillants peuvent effectuer un échange d'identifiants de transaction.
En remplaçant l'identifiant de transaction original par un identifiant correspondant à une session en attente ou incomplète provenant d'un autre canal, un attaquant force la passerelle d'attribution réceptrice à créditer une campagne différente. Lorsqu'il est combiné à de l'arbitrage temporel, cette manipulation reconfigure la séquence historique des points de contact, permettant à des canaux peu performants de voler le crédit d'attribution aux campagnes de découverte organique ou de recherche payante.
L'impact commercial : Paiements de commission gonflés et rapports financiers corrompus
Les conséquences en aval de la falsification des paramètres corrompent les indicateurs commerciaux clés et épuisent les budgets marketing :
- Épuisement direct du capital : Les annonceurs paient des commissions d'affiliation et des frais d'agence gonflés ou totalement fabriqués sur la base de valeurs de conversion falsifiées.
- Corruption des calculs de ROAS et de CAC : Lorsque les valeurs de conversion sont artificiellement gonflées ou attribuées aux mauvais canaux, les indicateurs de Retour sur les dépenses publicitaires (ROAS) et de Coût d'acquisition client (CAC) deviennent indignes de confiance, conduisant les équipes de croissance à allouer des budgets vers des canaux compromis.
- Discrépances comptables : Des échecs de réconciliation émergent entre les passerelles de paiement financier et les tableaux de bord de reporting marketing, créant des surcharges administratives et des litiges contractuels entre acheteurs média et éditeurs.
Différencier les erreurs d'encodage accidentelles des altérations frauduleuses délibérées
Les équipes d'ingénierie doivent distinguer la manipulation délibérée des paramètres des erreurs de transmission bénignes. Les serveurs web et proxies intermédiaires altèrent fréquemment les payloads involontairement par une mauvaise configuration du décodage d'URL, des transformations de jeu de caractères (telles que la conversion de UTF-8 en ISO-8859-1), ou le réordonnancement des clés de dictionnaire JSON.
Les erreurs d'encodage accidentelles se présentent généralement sous forme de chaînes malformées, de corruption de caractères échappés (par exemple, %20 converti en +), ou de paramètres tronqués, entraînant des échecs globaux d'analyse du payload. En revanche, la falsification délibérée des paramètres préserve une syntaxe et une conformité de schéma valides tout en modifiant des valeurs de logique métier spécifiques. L'authentification cryptographique résout ces deux problèmes en rejetant toute requête dont le flux d'octets dévie de la sortie originale de l'expéditeur.
Cadre technique pour la construction de payload canonique et la signature HMAC
L'exigence d'une canonisation déterministe à travers divers stacks backend
Pour vérifier l'intégrité du message de manière cryptographique, tant le serveur expéditeur (tel qu'une plateforme d'attribution) que le serveur récepteur (tel qu'un backend d'annonceur) doivent générer des hachages cryptographiques identiques à partir des mêmes données d'entrée. Cependant, des jeux de données identiques peuvent être sérialisés en diverses représentations de chaînes à travers différents langages de programmation et serveurs web.
Par exemple, l'ordonnancement des clés JSON est intrinsèquement non déterministe ; les sérialiseurs JSON de Python, Go, Java et Node.js ordonnent les clés d'objet différemment. De même, les paramètres de requête HTTP peuvent être positionnés dans une séquence arbitraire. Pour éviter les échecs de vérification de signature sur les requêtes légitimes, les équipes d'ingénierie doivent établir une spécification de canonisation déterministe qui convertit les données de requête arbitraires en un flux d'octets identique avant le hachage.
Sérialisation étape par étape : Tri alphabétique des paramètres, encodage URI et contrôle des délimiteurs
Pour garantir une couverture cryptographique complète sur les paramètres de requête HTTP et les corps de requête, les équipes d'ingénierie doivent établir une base de signature déterministe.
Inspiré par le principe de condensé de contenu de la RFC 9530 Digest Fields et les principes de liaison de composants de message standardisés dans la RFC 9421 HTTP Message Signatures, ce profil de référence hache directement les octets du corps HTTP brut plutôt que de s'appuyer sur une sérialisation JSON fragile :
Si la requête HTTP n'a pas de corps (tel qu'un postback GET standard), BodyDigest est calculé sur une chaîne d'octets vide (SHA-256("")).
Pour les requêtes contenant des paramètres de requête d'URL, les paramètres doivent être normalisés dans une chaîne de requête canonique (CanonicalQuery) :
- Extraction sémantique des paramètres : La canonisation opère sur des paires clé-valeur sémantiques analysées après un passage de décodage de pourcentage bien défini. Ne décodez pas récursivement les valeurs. Un
+littéral est traité comme un caractère plus littéral, et non comme un espace ; le décodage form-urlencoded (+vers espace) ne doit pas être appliqué dans ce profil. - Définir l'encodage des caractères : Traitez toutes les clés et valeurs de paramètres strictement comme des séquences d'octets UTF-8.
- Strict Pourcentage-Encodage (RFC 3986) : Appliquez l'encodage en pourcentage RFC 3986 à toutes les clés et valeurs. Lors du ré-encodage, ne laissez que les caractères non réservés RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~") non échappés. Assurez-vous que les espaces sont encodés en%20(jamais en+), et que les caractères d'échappement hexadécimaux utilisent des lettres majuscules (par exemple,%2A). - Tri lexicographique par octet : Triez toutes les paires de paramètres encodées par ordre alphabétique croissant selon leurs octets de clé encodés bruts. Si les clés sont identiques, triez par leurs octets de valeur encodés.
- Jointure déterministe : Joignez chaque clé et valeur avec un signe égal (
=), et joignez les paires adjacentes avec une esperluette (&). Si aucun paramètre de requête n'existe,CanonicalQuerys'évalue en une chaîne vide ("").
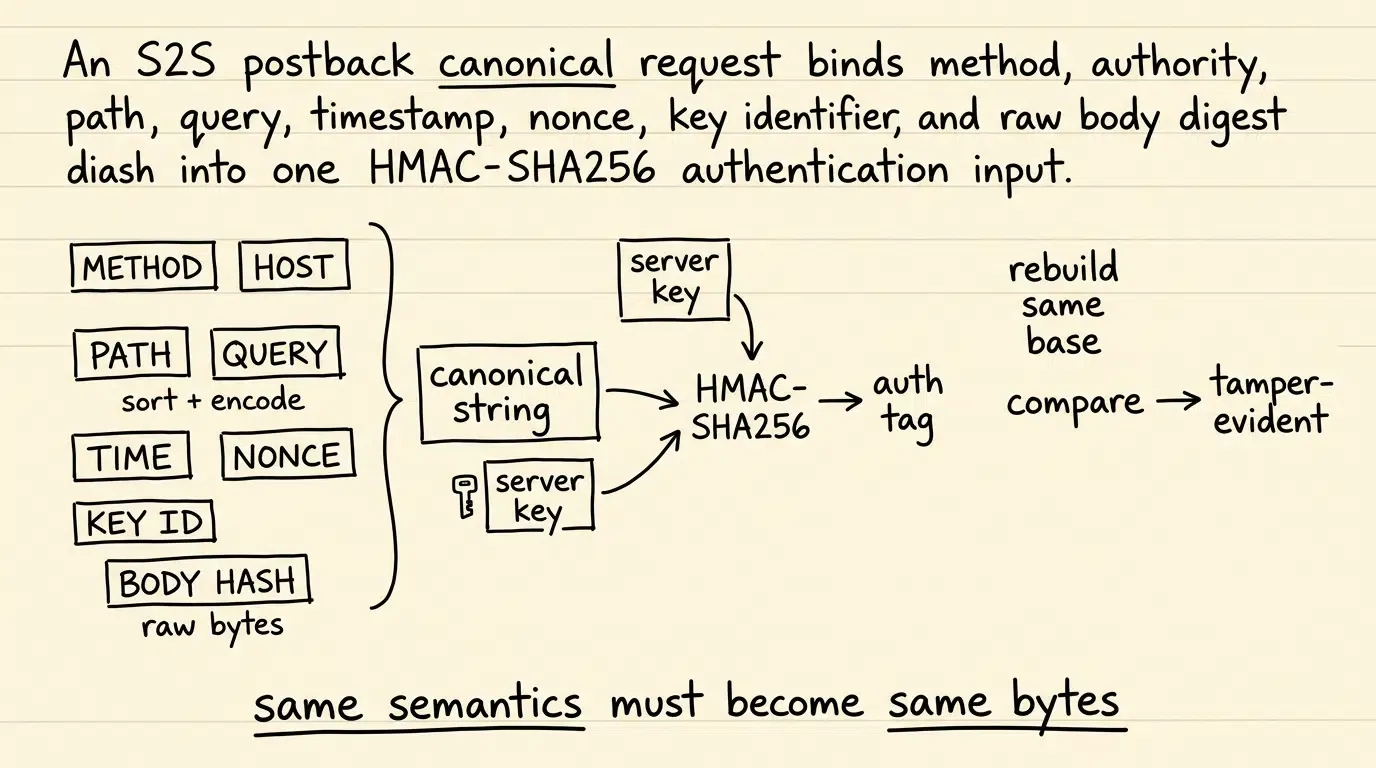
Calcul du tag d'authentification HMAC-SHA256 : Gouvernance des clés secrètes et en-têtes de transport sécurisés
Une fois les composants individuels normalisés, l'expéditeur construit la base de signature canonique complète. Pour éviter l'omission de paramètres, la confusion d'autorité et le rejeu inter-services, la base de signature lie explicitement la méthode HTTP, l'autorité cible (hôte), le chemin normalisé, la chaîne de requête canonique, l'horodatage de la requête, le nonce de la requête, l'identifiant de clé et le digest du corps dans une chaîne unifiée séparée par des délimiteurs de saut de ligne (\n) :
Pour assurer l'interopérabilité multi-plateforme :
- Normalisation d'autorité : Mettez en minuscules le nom d'hôte enregistré et appliquez une politique de port documentée (par exemple, omettez le port HTTPS 443 par défaut mais conservez les ports non standards). Le signataire et le vérificateur doivent appliquer une règle identique.
- Normalisation de chemin : Définissez le chemin de requête comme le chemin cible normalisé exact exposé par la couche passerelle convenue, en appliquant la normalisation de segment de point RFC 3986 et en interdisant toute réécriture de chemin post-signature. Les octets non réservés encodés en pourcentage dans le PATH devraient suivre la même politique de normalisation versionnée sur le signataire et le vérificateur.
Le serveur expéditeur calcule un code d'authentification de message à clé (HMAC) en utilisant SHA-256 et la clé secrète partagée (
Dans ce profil de référence, le tag d'authentification de 32 octets est encodé sous forme de chaîne hexadécimale en minuscules de 64 caractères et transmis dans des en-têtes personnalisés :
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Pour éviter toute confusion dans l'interprétation du contenu et la falsification des métadonnées de représentation (comme averti dans la RFC 9530 Digest Fields), le point de terminaison récepteur épingle strictement le Content-Type sur application/json. Les requêtes spécifiant tout autre type de média sont rejetées à la périphérie avant toute évaluation canonique. De plus, l'authentification HMAC au niveau de la couche applicative complète plutôt qu'elle ne remplace le chiffrement de transport ; les postbacks S2S doivent toujours être transmis via un HTTPS authentifié pour garantir la confidentialité du payload.
Pour prévenir les vulnérabilités de rétrogradation d'algorithme et de substitution (comme averti dans la RFC 9421), la passerelle réceptrice épingle l'algorithme cryptographique attendu (HMAC-SHA256) côté serveur plutôt que d'analyser dynamiquement les en-têtes d'algorithme non authentifiés. Les clés secrètes doivent être générées cryptographiquement avec au moins 128 bits d'entropie (en utilisant des clés de 256 bits pour les profils de référence standards) et stockées dans des services de gestion de clés (KMS) backend sécurisés. Les identifiants de clé inconnus doivent échouer via une recherche de cache locale bornée et renvoyer un chemin d'échec d'authentification générique plutôt que de déclencher des recherches distantes non bornées.
Visualisation du pipeline d'ingestion des paramètres S2S, de vérification de signature et d'engagement d'état
Le diagramme de séquence ci-dessous décrit le flux de vérification de bout en bout entre la plateforme d'attribution d'origine et la passerelle d'annonceur réceptrice :
[Serveur d'origine (MMP / Partenaire)]                 [Serveur d'ingestion (OpoInstall / Annonceur)]
               │                                                             │
  1. Assembler les paramètres de suivi & Corps                                     │
  2. Construire la base canonique (Méthode, Hôte, Chemin, Requête, Heure, Nonce, Clé, BodyDigest)
  3. Calculer le tag HMAC-SHA256 en utilisant la clé secrète                        │
  4. Transmettre HTTP POST + En-têtes de signature ───────────────────────────────► │
                                                                             │
                                                           5. Appliquer les limites de parser & de taille
                                                                             │
                                                           6. Valider la fenêtre temporelle (|t_serveur - t_req| <= 300s)
                                                                             │
                                                           7. Reconstruire la chaîne canonique & Calculer le MAC attendu
                                                                             │
                                                           8. Comparaison de tag à temps constant (HMAC égal ?)
                                                              ├─► ÉCHEC : Terminer & Journaliser la tentative de falsification (401)
                                                              └─► SUCCÈS : Procéder à la défense anti-rejeu
                                                                             │
                                                           9. Vérification atomique du nonce (Vérifier & Stocker en cache)
                                                              ├─► DOUBLON : Rejeter l'attaque par rejeu (409)
                                                              └─► UNIQUE : Valider l'événement dans la base de données & Postback (200)
Comment prévenir les attaques par rejeu sans exposer les passerelles d'ingestion à l'empoisonnement d'état
La menace des attaques par rejeu : Dupliquer les payloads légitimes pour épuiser les budgets marketing
Une vulnérabilité critique dans les architectures de webhooks est l'attaque par rejeu. Dans un scénario de rejeu, un attaquant n'altère pas les paramètres de suivi et ne brise pas le hachage cryptographique ; au lieu de cela, il intercepte une requête de postback valide et signée et transmet la séquence d'octets identique à plusieurs reprises au point de terminaison d'ingestion.
Parce que le payload et le tag d'authentification correspondent, un système de vérification qui évalue uniquement la validité HMAC accepterait chaque requête rejouée comme authentique. Cela permet aux attaquants de répliquer une seule conversion CPA valide de $50 des milliers de fois, épuisant les budgets marketing via des paiements de commissions en doublon.
La séquence de vérification critique : Appliquer l'authentification avant l'invalidation du nonce
La prévention contre le rejeu nécessite la combinaison de fenêtres de validité temporelle courtes avec des nonces de transaction uniques. Cependant, lier le nonce de transaction directement dans la base de signature authentifiée est un prérequis absolu. Si le nonce est omis de l'entrée HMAC canonique, un attaquant peut simplement générer de nouveaux nonces aléatoires tout en rejouant le payload original et le tag d'authentification, contournant ainsi totalement la déduplication des nonces.
De plus, la séquence architecturale dans laquelle les contrôles de vérification sont exécutés est vitale pour la stabilité opérationnelle. Un défaut de sécurité grave survient lorsqu'une passerelle d'ingestion enregistre un nonce dans son cache d'état avant de vérifier le tag d'authentification cryptographique. Dans cette séquence défaillante, un attaquant non authentifié pourrait inonder le point de terminaison d'ingestion avec des requêtes non authentifiées contenant des nonces aléatoires, épuisant la capacité mémoire du cache, déclenchant une pression d'éviction et dégradant les performances d'ingestion.
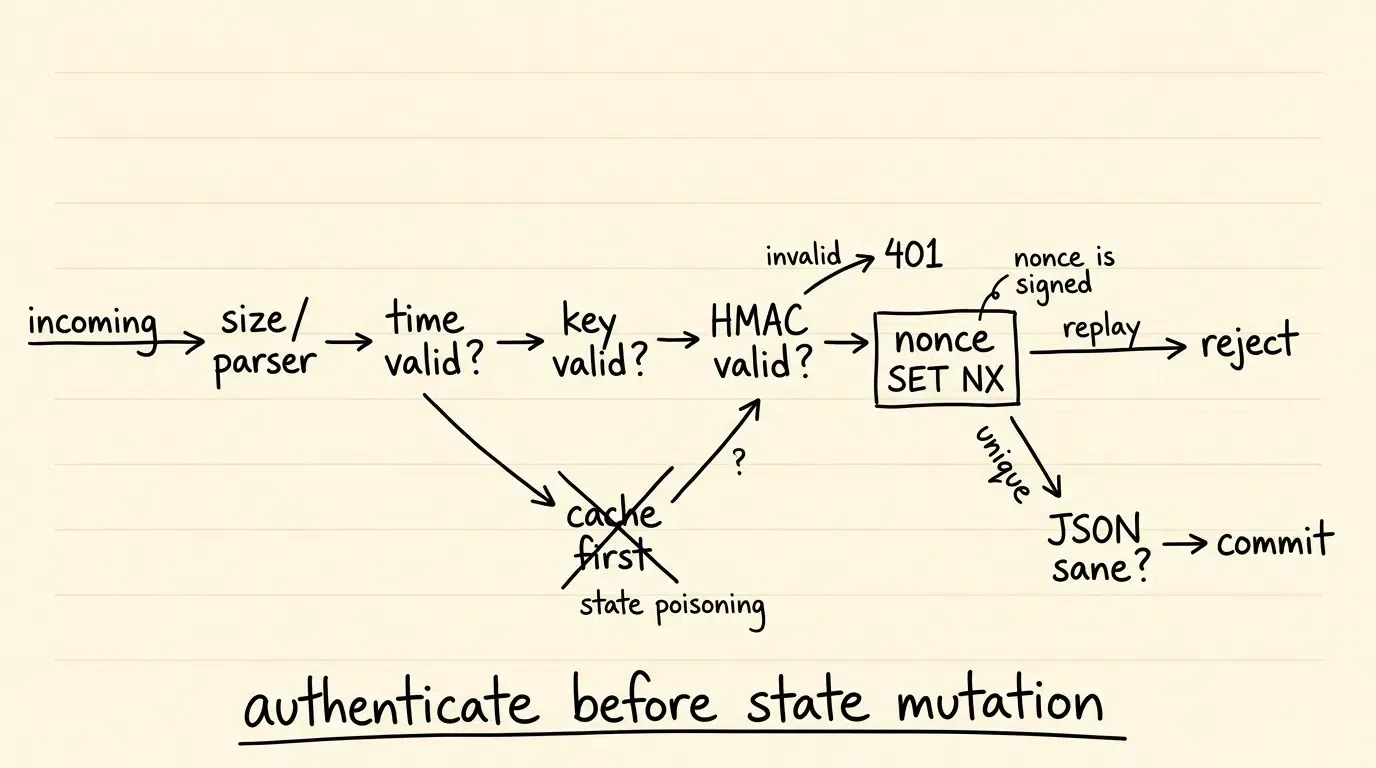
Pour prévenir l'empoisonnement d'état, les serveurs d'ingestion doivent appliquer un ordre de vérification strict :
- Validation syntaxique et temporelle : Vérifiez que l'horodatage de la requête entrante (
) tombe dans une fenêtre historique acceptable par rapport à l'heure du serveur autoritaire ( ) :
2. Vérification du tag cryptographique : Récupérez la clé secrète correspondant au X-Signature-Key-Id, reconstruisez la chaîne de requête canonique (incluant CanonicalQuery, AUTHORITY, Nonce, et KeyId), calculez le tag HMAC-SHA256 attendu, et effectuez une comparaison à temps constant contre le tag de l'en-tête entrant. Si le tag est invalide, terminez immédiatement la requête avec un statut HTTP 401 Unauthorized.
3. Invalidation atomique du nonce : Uniquement après que la requête a passé l'authentification HMAC, vérifiez et persistez le nonce unique dans un cache mémoire atomique (par exemple, Redis SET key value NX EX 720). Le Time-To-Live (TTL) du cache devrait excéder la fenêtre de rejeu potentielle totale (par exemple, 600 secondes de durée de fenêtre plus marge de sécurité, totalisant 720 secondes) pour assurer que les variations d'horloge de bord ne puissent pas causer une expiration prématurée du nonce. Si le nonce existe déjà dans le cache, rejetez la requête en tant qu'HTTP 409 Conflict.
4. Durcissement JSON sémantique : Après authentification cryptographique, rejetez les payloads JSON contenant des noms de membres d'objet en double ou des ambiguïtés de schéma avant le traitement métier.
Atténuation des attaques temporelles et de l'empoisonnement de cache
Appliquer l'authentification HMAC avant la mutation du cache de nonce garantit que seules les requêtes signées avec une clé secrète autorisée peuvent consommer des ressources mémoire dans le cache de déduplication. Les tentatives d'usurpation non authentifiées et les inondations de nonces aléatoires sont rejetées à la périphérie avant qu'une quelconque mutation d'état backend ne se produise.
De plus, des algorithmes de comparaison à temps constant doivent être utilisés pour la vérification HMAC. Les opérateurs de comparaison de chaîne standard (== ou ===) ne sont pas garantis de fournir une comparaison résistante au timing et peuvent fuiter un comportement temporel dépendant des données dans des environnements d'exécution spécifiques. La logique de vérification doit décoder le tag hex ou Base64 en octets bruts, valider la longueur attendue et exécuter une primitive de comparaison résistante au timing (telle que crypto.timingSafeEqual dans Node.js ou MessageDigest.isEqual dans Java).
Structuration du schéma de vérification de postback S2S sécurisé
Pour maintenir une séparation architecturale entre les paramètres de suivi, les en-têtes de transport et les résultats de vérification, les équipes d'ingénierie devraient journaliser les audits de postback selon un schéma de référence structuré.
Le placeholder de schéma ci-dessous illustre un payload de vérification de postback S2S où les paramètres entrants, les métadonnées de sécurité et les décisions de passerelle sont proprement découplés :
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "Moteur de référence de sécurité de postback OpoInstall"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<calculé>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Analyse comparative des mécanismes de sécurité des postbacks
Évaluation des protocoles de protection des postbacks selon la surcharge computationnelle et les niveaux d'assurance
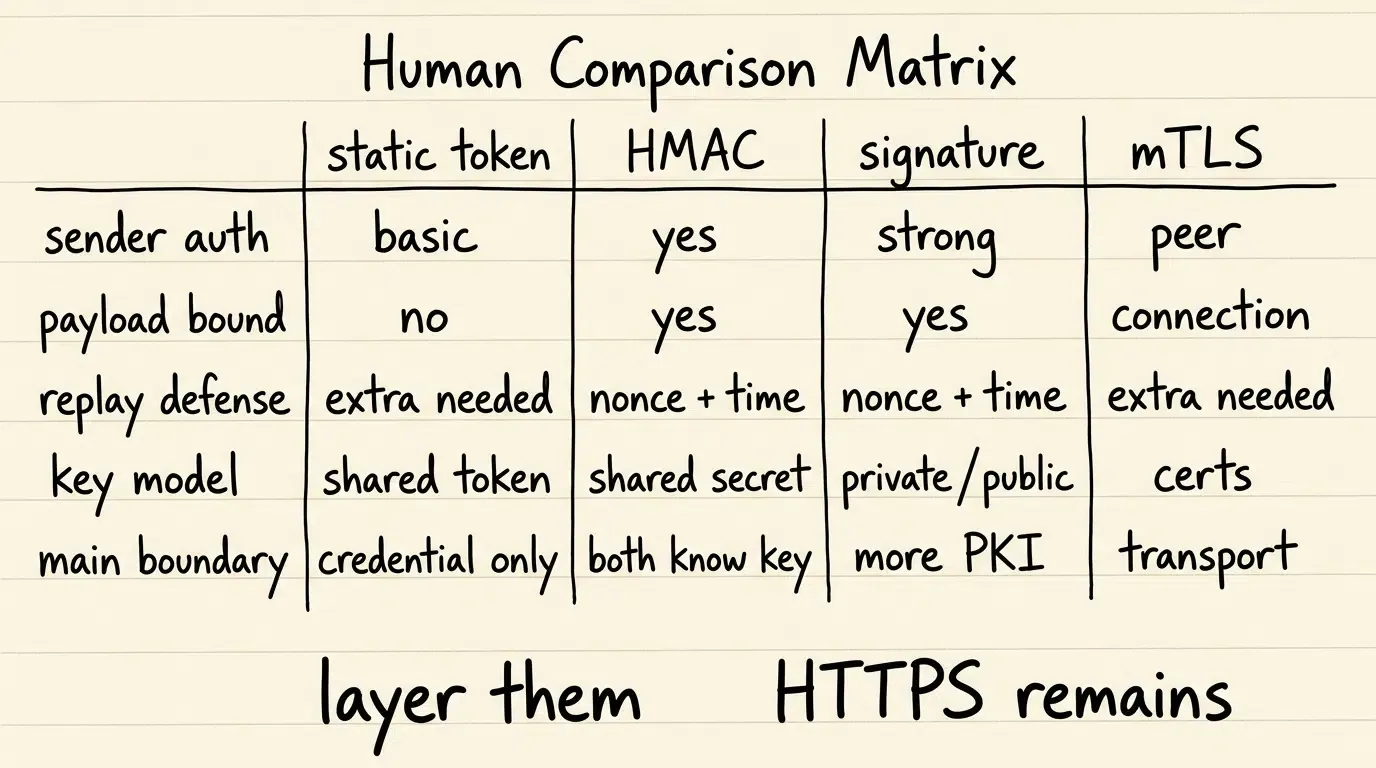
Les équipes d'ingénierie évaluent divers mécanismes de sécurité pour protéger les paramètres de suivi. La sélection optimale équilibre la complexité de mise en œuvre, la performance cryptographique et les garanties de sécurité.
Le tableau ci-dessous contraste les protocoles de sécurité de postback standards :
| Mécanisme de sécurité | Primitive cryptographique | Force principale | Compromis opérationnel |
|---|---|---|---|
| Jeton partagé statique | Clé API pré-partagée dans l'en-tête HTTP | Faible surcharge computationnelle ; installation simple | N'authentifie pas indépendamment le contenu du payload |
| HMAC-SHA256 symétrique | Code d'authentification de message à clé (RFC 2104) | Détecte la modification non autorisée ; débit élevé | Nécessite un stockage sécurisé des secrets côté serveur |
| Signatures numériques asymétriques | Paire de clés publique/privée (ex: Ed25519 / RSA) | Attribution du signataire plus forte ; clé privée jamais partagée | Surcharge cryptographique plus élevée ; nécessite une infrastructure de clé publique |
| mTLS (Mutual TLS) | Handshake de certificat X.509 de couche transport | Vérification cryptographique des pairs au niveau de la couche connexion | Gestion de certificat complexe ; protège le transport, pas l'état du payload |
Compromis architecturaux dans les environnements de production
Alors que le mTLS (Mutual TLS) établit une authentification des pairs au niveau de la couche transport, il ne fournit pas de preuve d'altération au niveau de la couche applicative une fois que la requête se termine à un reverse proxy intermédiaire. À l'inverse, les signatures asymétriques (telles que Ed25519 ou ECDSA) fournissent une attribution de signataire plus forte — empêchant le destinataire de générer des signatures valides — mais la non-répudiation opérationnelle dépend toujours de la garde de la clé privée et de contrôles de liaison d'identité stricts.
HMAC-SHA256 est peu coûteux en calcul pour les payloads de webhooks typiques et est généralement bien adapté à l'authentification serveur-à-serveur à haut débit, fournissant une détection d'altération robuste et une gestion des clés simple entre les backends d'entreprise de confiance.
Quand la signature de postback S2S devrait-elle être requise pour les applications mobiles
Conditions à haut risque où la signature de postback authentifiée devrait être requise
La signature cryptographique des paramètres de suivi est fortement recommandée dans des conditions de risque spécifiques :
- Paiements au Coût-Par-Action (CPA) de haute valeur : Programmes marketing où les événements de conversion individuels déclenchent une compensation monétaire réelle, des commissions d'affiliation ou un crédit financier.
- Réseaux d'affiliation tiers et multi-niveaux : Campagnes où les postbacks traversent des agrégateurs publicitaires intermédiaires, des réseaux de sous-affiliation ou des courtiers de routage externes.
- Partage de revenus et facturation à valeur dynamique : Modèles économiques où les frais publicitaires sont calculés en pourcentage du paramètre dynamique
event_valuetransmis dans le postback. - Conformité aux audits réglementaires et financiers : Organisations d'entreprise soumises à des audits d'intégrité des données nécessitant des enregistrements comptables vérifiables ou contrôlés pour les dépenses marketing.
Conditions inadaptées pour une signature de postback complexe
L'implémentation d'une signature cryptographique par requête peut introduire une surcharge opérationnelle inutile dans certaines architectures :
- Microservices de cloud privé isolés : Communications inter-services internes opérant entièrement au sein d'un Cloud Privé Virtuel (VPC) sécurisé et protégé par une authentification de service mesh interne.
- Télémétrie à haut volume et faible risque : Pings haute fréquence où les valeurs de transaction d'événement sont nulles et où une sécurité alternative au niveau du transport ou un traitement par lots authentifié atténue suffisamment le risque.
Idées reçues courantes sur la sécurité des postbacks S2S
- Idée reçue 1 : HTTPS rend la signature de paramètres redondante : HTTPS chiffre le trafic uniquement entre les endpoints de transport immédiats. Il n'empêche pas un intermédiaire autorisé d'altérer les paramètres avant de les transmettre, et ne prévient pas non plus les attaques par rejeu contre la passerelle de destination.
- Idée reçue 2 : HMAC est équivalent à une signature numérique publique : Un HMAC repose sur une clé symétrique partagée connue à la fois de l'expéditeur et du récepteur. Bien qu'il garantisse qu'une entité en possession de la clé a créé le tag, il ne fournit pas de non-répudiation mathématique contre l'autre détenteur de clé, contrairement à la cryptographie à clé publique asymétrique.
Questions fréquemment posées (FAQ)
Qu'est-ce que la falsification des paramètres de suivi dans les postbacks publicitaires mobiles ?
Pourquoi un HMAC est-il considéré comme un code d'authentification de message plutôt qu'une signature numérique ?
Pourquoi la vérification cryptographique doit-elle se produire avant de consommer les nonces de transaction ?
Résumé et cadre décisionnel
Sécuriser les paramètres de suivi contre la falsification des postbacks est essentiel pour protéger les investissements en marketing de performance et préserver l'intégrité de l'attribution. Éliminer la vulnérabilité à l'altération des paramètres nécessite d'aller au-delà des jetons statiques vers des modèles d'authentification cryptographique qui combinent la construction de requête canonique déterministe, les tags d'authentification de message HMAC-SHA256 et la défense atomique contre le rejeu.
Les équipes d'ingénierie doivent implémenter des passerelles de validation serveur-à-serveur rigoureuses qui vérifient l'intégrité de la requête avant de muter l'état interne ou d'enregistrer la valeur de conversion. En liant les nonces de transaction, les chaînes de requête et le contexte d'hôte directement dans la base de signature, en maintenant des standards de cycle de vie de clé symétrique et en appliquant une comparaison de signature à temps constant, les applications mobiles peuvent garantir que les postbacks acceptés sont authentifiés, résistants au rejeu et inviolables après signature.
Pour consulter les interfaces de données disponibles et les spécifications d'intégration de sécurité, consultez la référence d'implémentation de l'attribution mobile.
Matériels connexes
-
Concepts : Paramètres de suivi, Falsification de postback, Sérialisation canonique, Code d'authentification de message, Défense contre l'attaque par rejeu
-
Technologies : Postback Serveur-à-Serveur, HMAC-SHA256, Passerelles d'ingestion, Caches d'idempotence
-
Standards : RFC 2104 HMAC Keyed-Hashing for Message Authentication, RFC 9110 HTTP Semantics, RFC 9421 HTTP Message Signatures, RFC 9530 Digest Fields, RFC 3986 URI Generic Syntax, OWASP API Security Top 10
-
APIs : Interfaces d'ingestion d'événements (Architecture de référence), Moteur de webhook de postback S2S
-
Documentation officielle & Références :
Share this article