Comment préparer une checklist technique pour le lancement d'une application mobile ? Préparer une checklist technique pour le lancement d'une application nécessite de vérifier les associations de domaines pour les Universal Links et App Links, d'auditer les fichiers AASA et assetlinks.json, de valider l'initialisation du SDK et de tester le routage paramétrique sur des appareils propres avant la soumission sur les stores.
Une checklist de lancement d'application est un protocole d'audit technique complet, réalisé avant la soumission, visant à vérifier l'infrastructure mobile critique — y compris les domaines de deep linking, les cycles de vie des SDK d'attribution et les pipelines de restauration de paramètres — avant la mise sur le marché. Des tests systématiques en amont permettent aux équipes d'ingénierie d'identifier les risques de navigation post-lancement, les défauts d'intégration de l'attribution et les problèmes de préparation au déploiement avant la sortie commerciale.
| Terme | Définition | Entité associée | Intention de recherche |
|---|---|---|---|
| Lancement d'application | Le déploiement opérationnel et technique d'une application mobile sur les stores publics. | Gestion de version mobile | Informationnelle / Commerciale |
| Fichier AASA | Un fichier JSON hébergé sur serveur établissant une association vérifiée entre une application Apple et un site web. | Universal Links | Technique / Informationnelle |
| Digital Asset Links | Un protocole établissant la propriété vérifiée entre une application Android et un domaine HTTPS. | Android App Links | Technique / Informationnelle |
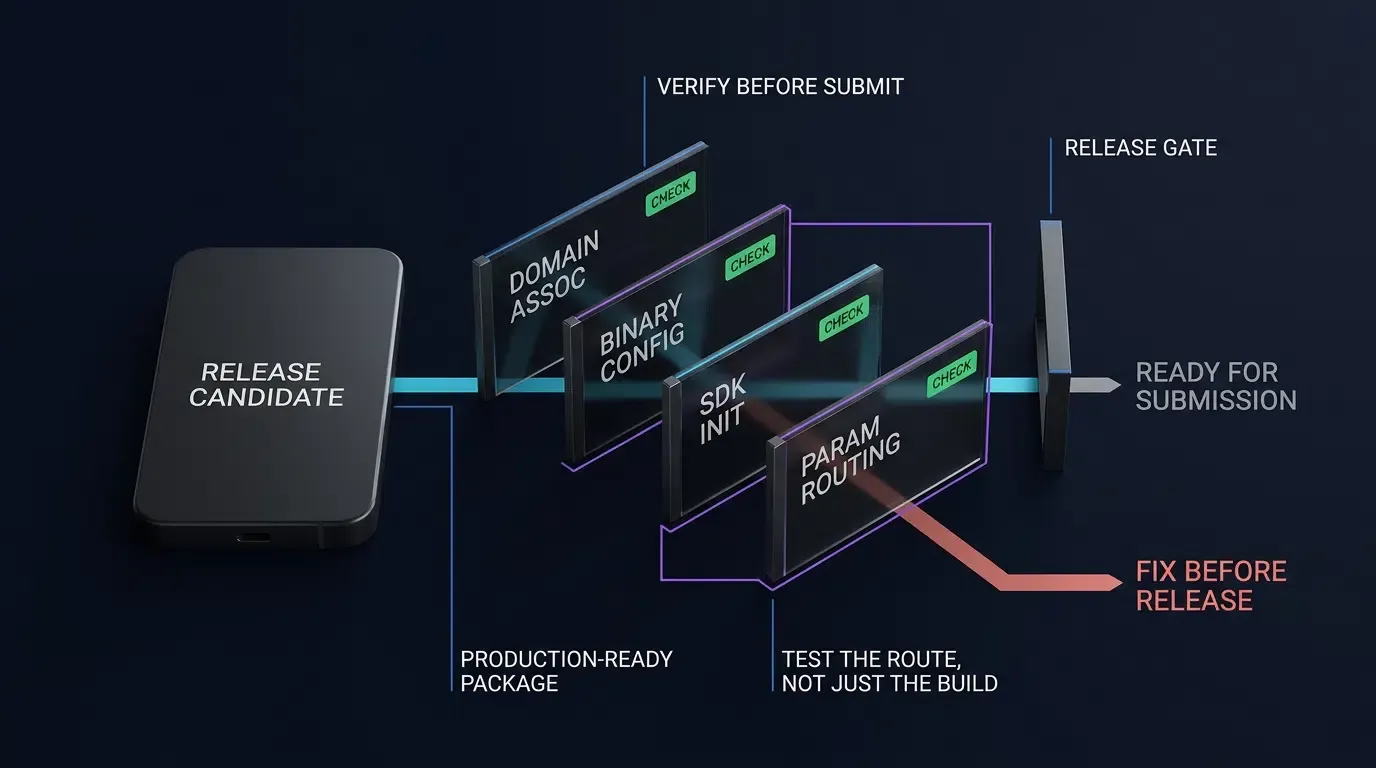
Pourquoi la vérification du Deep Linking avant le lancement protège votre retour sur investissement
Le coût commercial des échecs de déploiement : pourquoi les correctifs post-approbation nuisent à la croissance
Le lancement public d'une application est une étape décisive dans la livraison de logiciels. Une fois qu'un binaire réussit l'examen de l'App Store ou les contrôles de sécurité automatisés de Google Play et atteint la production, les oublis techniques dans l'infrastructure de deep linking ou d'attribution déclenchent des goulots d'étranglement commerciaux. Si les campagnes marketing commencent à distribuer des URLs de suivi alors que l'association de domaine sous-jacente est défectueuse, les utilisateurs tombent sur des écrans de secours génériques ou des erreurs 404 au lieu des parcours promotionnels ciblés.
Les défauts de configuration native — comme une habilitation Associated Domains erronée ou une déclaration de package incorrecte dans le binaire — peuvent nécessiter la compilation d'un nouveau binaire, l'incrémentation des numéros de version et une nouvelle soumission aux pipelines de révision des stores. Ce cycle prend souvent plusieurs jours ouvrables, immobilisant les investissements médias et freinant l'acquisition d'utilisateurs durant la période critique du lancement. En revanche, les défauts d'association côté serveur, tels qu'une empreinte de certificat de signature SHA-256 incorrecte dans le fichier assetlinks.json ou des composants de chemin AASA mal configurés, peuvent souvent être corrigés directement sur le serveur d'hébergement sans reconstruire l'application, suivis d'une re-vérification du domaine.
Architecture de pré-vol : découpler la signature de code binaire de la vérification de domaine
Une stratégie de vérification de pré-vol résiliente sépare la compilation binaire côté client de la vérification de domaine côté serveur. Alors que la compilation établit la logique de routage native et les hooks SDK, les systèmes d'exploitation confirment l'autorité de destination en récupérant les déclarations JSON externes hébergées sur des domaines HTTPS désignés.
Vérifier que les fichiers de déclaration hébergés sur le serveur correspondent aux configurations binaires locales avant de télécharger les builds finaux sur les consoles de stores garantit le succès de la vérification app-site dès l'installation. OpoInstall, une plateforme de mesure mobile indépendante, propose des workflows de test permettant aux équipes de versioning de valider la transmission des paramètres et les mappages de domaine dans des environnements de staging avant le lancement public.
Établir des seuils de contrôle pour le Soft Launch et les niveaux de production
Les frameworks d'ingénierie de publication nécessitent des seuils de qualité déterministes avant la promotion du code. Les lancements d'applications utilisant le deep linking dépendent de l'activation des Universal Links et App Links lorsque le routage web-to-app contextuel est requis. Les équipes déployant des lancements progressifs ou des soft launches géographiques devraient appliquer des critères stricts sur les builds de test :
- Seuil de validation de domaine : Vérification automatisée des points de terminaison d'association des domaines de production et de staging via des requêtes en ligne de commande.
- Seuil de restauration à froid : Récupération vérifiée des paramètres sur des appareils de test physiques après un flux de redirection simulé depuis le store.
- Seuil de sécurité de secours : Confirmation d'une dégradation fluide vers l'écran d'accueil de l'application ou la page de destination web en cas de chaînes de routage mal formées, expirées ou altérées.
Comment auditer les Universal Links iOS et l'hébergement AASA avant la soumission
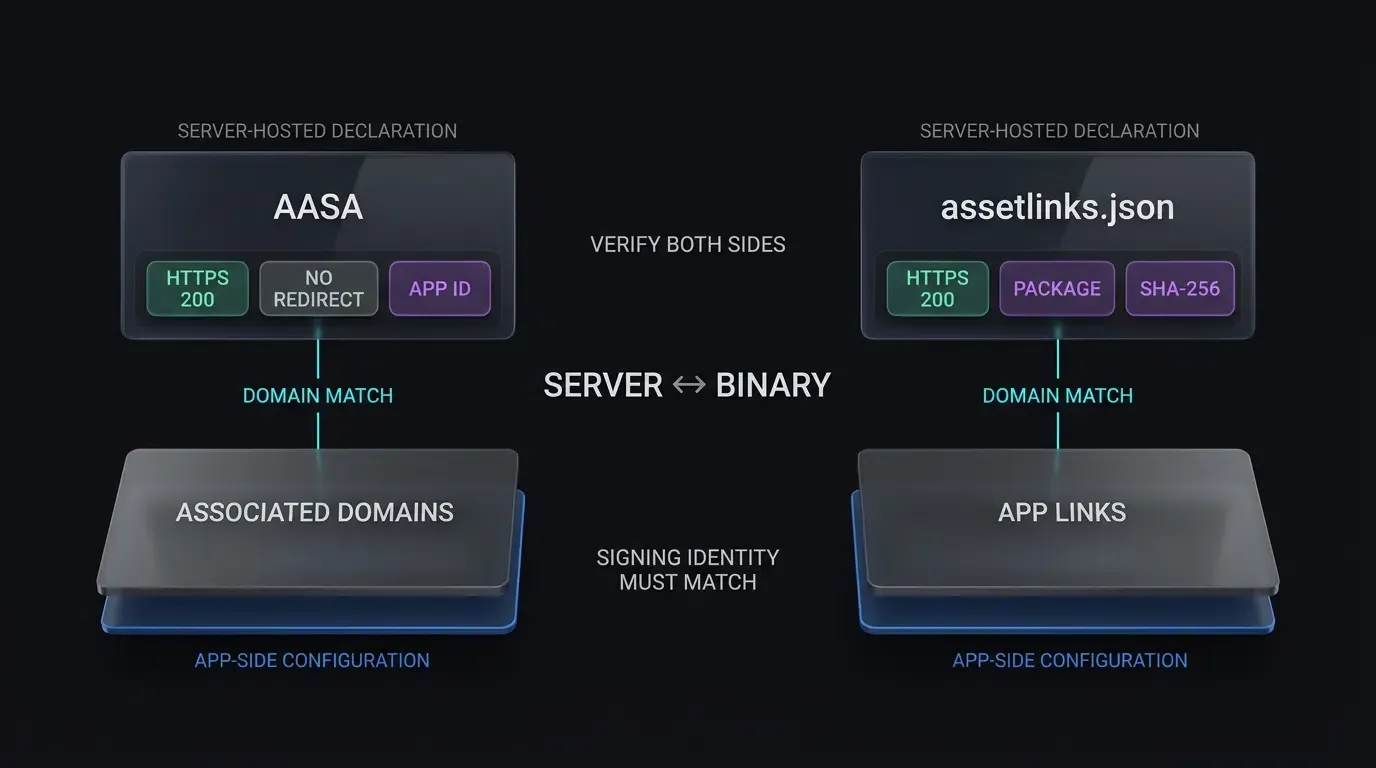
Validation du format JSON apple-app-site-association et des en-têtes HTTPS
Les Universal Links iOS nécessitent un fichier JSON apple-app-site-association (AASA) hébergé de manière sécurisée sur le domaine cible. Les systèmes d'exploitation interrogent ce fichier pour identifier quels chemins d'URL doivent déclencher l'exécution native de l'application plutôt que les sessions de navigation Safari par défaut.
Le fichier AASA doit résider soit sur https://<domain>/.well-known/apple-app-site-association ou https://<domain>/apple-app-site-association. L'audit de pré-vol doit vérifier à la fois les en-têtes de réponse HTTP et la validité du corps JSON :
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
La commande initiale doit renvoyer un code d'état HTTP 200 OK sans suivre de redirections (les redirections HTTP 301 ou 302 provoquent l'échec de la validation de l'association iOS). Le serveur doit servir la charge utile via une connexion HTTPS valide, en utilisant l'en-tête Content-Type: application/json.
La charge utile JSON doit respecter strictement les spécifications modernes du schéma Apple sans encapsuler les tableaux de manière incorrecte :
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Correspond aux routes de campagne promotionnelle"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Préserve le routage web pour la documentation d'aide"
          }
        ]
      }
    ]
  }
}
Contourner les délais de mise en cache CDN d'Apple via les habilitations du mode développeur
Sur iOS 14 et versions ultérieures, le CDN d'Apple récupère et met en cache le fichier AASA. Apple ne publie pas de garantie fixe de propagation de 48 heures, et il n'existe aucun contrôle direct d'invalidation du CDN. Les appareils vérifient périodiquement les mises à jour ; selon les directives techniques d'Apple, les appareils installés vérifient environ une fois par semaine, tandis que la réinstallation de l'application peut déclencher la récupération des enregistrements d'association mis à jour.
Pour les tests de développement uniquement, les équipes peuvent ajouter ?mode=developer à leur habilitation Associated Domains, activer le mode développeur et le développement des domaines associés dans les paramètres de l'appareil, et exécuter un build signé avec un profil de provisionnement de développement :
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Comme ce mode alternatif nécessite une signature de développement, il sert d'outil de diagnostic de développement plutôt que de chemin de vérification TestFlight ou de production.
Audit des habilitations binaires via les outils de ligne de commande macOS
Avant de télécharger une archive sur TestFlight ou App Store Connect, vérifiez qu'Xcode a correctement intégré l'habilitation Associated Domains prévue lors de la compilation binaire :
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Inspectez la sortie XML pour confirmer que la clé com.apple.developer.associated-domains existe, ne contient aucune erreur de formatage ou d'espace en trop, et inclut les chaînes d'hôte de production attendues.
Validation de la propagation CDN AASA via les requêtes de vérification CDN Apple
Avant de promouvoir un build en production, interrogez le cache public d'Apple pour vérifier que le CDN a récupéré et validé l'enregistrement AASA côté serveur :
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Une réponse correspondante du CDN est un signal de diagnostic utile, mais elle ne doit pas être traitée comme une garantie du comportement des Universal Links par appareil. Confirmez l'état de l'association côté appareil lors du diagnostic de la préparation au déploiement.
Comment vérifier les Android App Links et les associations de domaine via CLI
Structurer assetlinks.json avec les empreintes de keystore de production
Les Android App Links nécessitent un fichier de déclaration Digital Asset Links hébergé sur https://<domain>/.well-known/assetlinks.json. Cette déclaration informe le système d'exploitation Android que le package mobile désigné a l'autorité vérifiée pour ouvrir des liens web spécifiques.
Le fichier assetlinks.json doit contenir l'empreinte exacte du certificat SHA-256 du keystore utilisé pour signer le binaire cible :
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Pour extraire l'empreinte de production d'un keystore de version existant, exécutez l'utilitaire Java keytool :
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Si vous déployez via Google Play App Signing, assurez-vous que l'empreinte déclarée dans assetlinks.json correspond au certificat de clé de signature d'application répertorié dans la console Google Play, et non à la clé d'upload locale.
Configuration des filtres d'intention : isoler les liens HTTPS vérifiés des schémas personnalisés
Conformément au guide des développeurs Android sur l'ajout de filtres d'intention pour les App Links, les fichiers manifestes doivent isoler les filtres d'App Link vérifiés des secours par schéma personnalisé. Mélanger les déclarations de schéma personnalisé dans un bloc de filtre autoVerify="true" risque de compromettre la vérification de l'hôte sur toutes les versions d'Android.
<!-- AndroidManifest.xml: Filtre d'intention App Link vérifié -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Filtre d'intention séparé pour le schéma de secours personnalisé -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Exécution de diagnostics de vérification de domaine automatisés via Android Debug Bridge (ADB)
Suite à l'installation locale d'un build candidat à la publication, déclenchez une vérification de domaine manuelle via l'Android Debug Bridge (ADB) pour valider l'approbation du domaine :
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Laissez le vérificateur terminer ses requêtes réseau, puis interrogez l'état du sous-système de vérification pour confirmer l'approbation du domaine :
adb shell pm get-app-links com.example.app
La sortie du terminal doit indiquer un état vérifié :
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    État de vérification du domaine :
      app.example.com: verified
Gestion des états de vérification de domaine mis à jour sur Android 12 et versions supérieures
Sur Android 12 et versions supérieures, les hôtes déclarés sont évalués indépendamment. Si un domaine est vérifié avec succès, l'application peut servir de gestionnaire par défaut pour les liens provenant de cet hôte vérifié, même si un autre hôte déclaré échoue à la vérification. En revanche, sur Android 11 et versions antérieures, la vérification de domaine est une opération tout ou rien : si un seul hôte déclaré échoue, la vérification automatique des liens peut échouer pour tous les hôtes de ce bloc de filtre. Consulter le guide des développeurs Android sur le dépannage des App Links aide à identifier les incompatibilités de signature, les boucles de redirection ou les obstacles à la connectivité réseau.
Protocoles de test de bout en bout pour le passage de paramètres et la restauration de scène
La différence critique entre les réveils par Deep Link et la restauration de paramètres différée
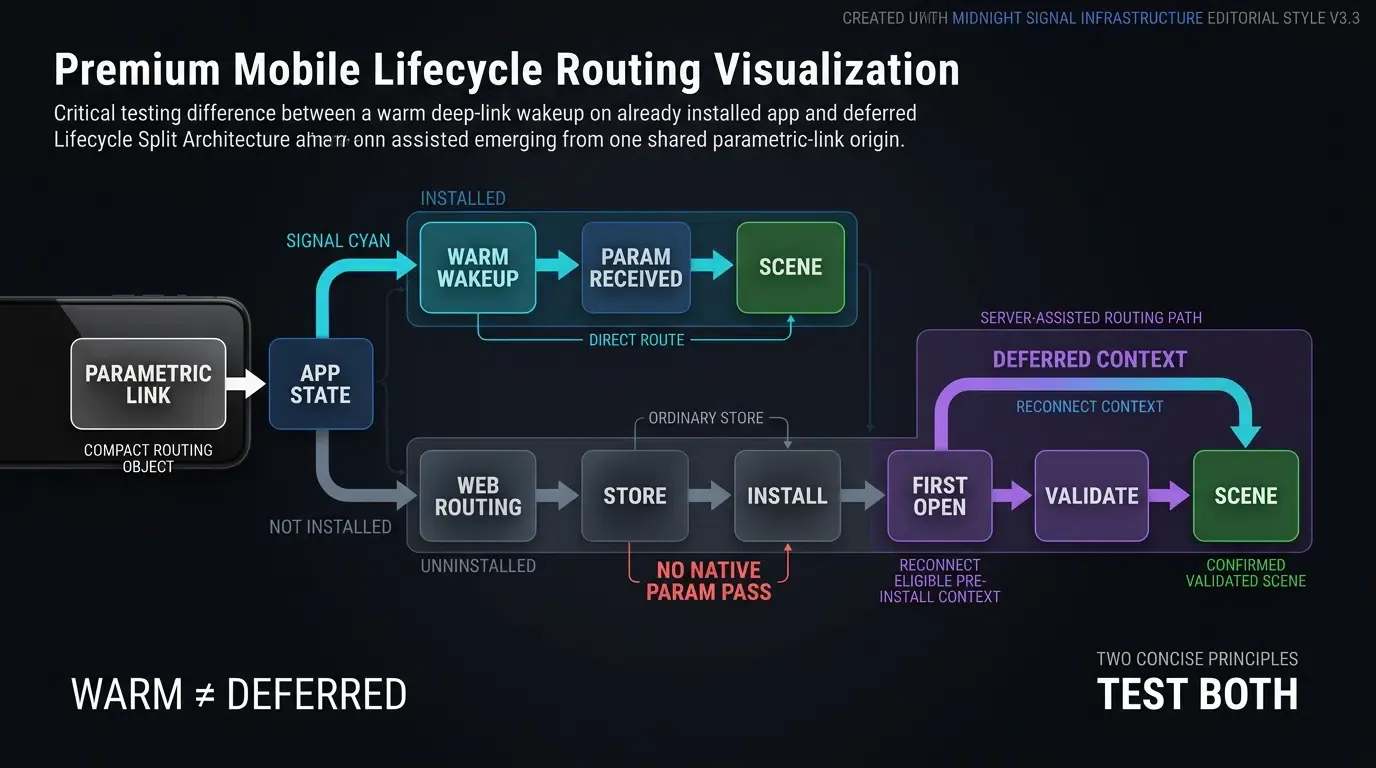
La vérification de pré-vol doit distinguer deux états principaux du cycle de vie du deep link :
- Réveil direct (Lancement à chaud) : L'application est déjà installée sur l'appareil de test. Appuyer sur un Universal Link ou un App Link démarre ou reprend directement le processus de l'application, en passant les paramètres de requête via des intents natifs ou des délégués d'activité utilisateur.
- Restauration de paramètres différée (Lancement à froid après installation) : L'application n'est pas installée sur l'appareil de test. Appuyer sur le lien ouvre une page de destination de routage web, préserve le contexte, redirige l'utilisateur vers le store et restaure les paramètres dynamiques lors du premier lancement de l'application.
Vérification de l'initialisation précoce du SDK sans bloquer le thread principal
Les SDK d'attribution et de deep-linking doivent s'initialiser tôt dans le cycle de vie de l'application pour enregistrer les hooks d'intent entrants. Dans les architectures Android, l'initialisation doit se produire dans le callback Application.onCreate(), en se protégeant contre la ré-initialisation multi-processus. Dans les environnements iOS, la configuration appartient à application(_:didFinishLaunchingWithOptions:).
Bien que les hooks d'enregistrement initiaux s'exécutent au démarrage de l'application, les calculs lourds et les entrées/sorties réseau bloquantes doivent rester hors du thread UI principal d'Android pour éviter les avertissements d'application ne répondant pas (ANR).
L'implémentation technique suivante illustre une logique de validation de pré-vol structurée sur les architectures Android (Kotlin) et iOS (Swift) natives. Les développeurs peuvent consulter la documentation d'intégration du SDK pour les spécifications de cycle de vie propres au framework.
// Android: MainActivity.kt - Journalisation des intents de pré-vol et diagnostics de routage
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Auditer l'intent de lancement à froid
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Auditer l'intent de reprise à chaud
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "Aucun paramètre de deep link résolu.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Route de pré-vol vérifiée - Canal : $channel, Charge utile : $customData")

                // Étape 1 : Assainissement des entrées, contraintes de type et validation de route
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Étape 2 : Déléguation de l'autorisation au service backend utilisant la session authentifiée de l'app
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("La route n'est pas autorisée, a expiré ou n'est pas disponible.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Charge utile de route mal formée ou non vérifiée.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Valider la scène par rapport à une liste blanche stricte
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Appliquer des contraintes de longueur et de liste blanche de caractères sur l'identifiant cible
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "La validation de la charge utile JSON a échoué", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // La session authentifiée est fournie par l'état de session de l'app ; l'URL fournit le contexte de route
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Navigation vers la scène validée : ${route.scene}, ID : ${route.targetId}")
        // Exécuter le routeur de navigation interne vers la scène de destination
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Exécution du secours vers le lobby : $reason")
        // Naviguer en toute sécurité vers le lobby principal par défaut
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Action : $action, Data URI : $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Audit des Universal Links de pré-vol et journalisation
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // Initialiser le SDK OpoInstall tôt sans bloquer le thread principal
        OpoInstallSDK.initWith(self)
        return true
    }

    // Gérer les Universal Links entrants
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] URL Universal Link entrante : %@", webpageURL.absoluteString)
        }

        // Déléguer l'analyse au SDK OpoInstall
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Gestion du callback de réveil
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] Aucun paramètre dynamique restauré.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link vérifié - Canal : %@, Charge utile : %@", channel, payload)

        // Étape 1 : Assainissement des entrées, contrôles de longueur et validation de liste blanche
        if let validatedRoute = validateRoutePayload(payload) {
            // Étape 2 : Déléguer l'autorisation au service backend utilisant la session authentifiée de l'app
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "La route n'est pas autorisée, a expiré ou n'est pas disponible.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "La validation de la charge utile a échoué ou la cible a expiré")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // Valider la scène par rapport à une liste blanche stricte
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // Appliquer des contraintes de longueur et de jeu de caractères sur l'identifiant cible
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Échec de la désérialisation de la charge utile de route JSON : %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // La session authentifiée est fournie par l'état de session de l'app ; l'URL fournit le contexte de route
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Navigation vers la scène validée : %@, ID : %@", route.scene, route.targetId)
        // Exécuter le routeur de navigation interne vers la scène de destination
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Navigation vers le secours du lobby : %@", reason)
        // Naviguer en toute sécurité vers le lobby principal par défaut
    }
}
Validation de l'assainissement des entrées et secours pour les paramètres de route mal formés ou expirés
Comme les chaînes de requête URL et les charges utiles de deep link proviennent d'environnements web externes, les applications doivent traiter les charges utiles entrantes comme des entrées non fiables. Les suites de vérification doivent confirmer que :
- Les chaînes de requête manquantes ou nulles ne produisent pas d'exceptions de pointeur nul ou de plantages d'application lors de l'initialisation.
- Les paramètres de route appliquent une analyse de type de données stricte, des filtres de liste blanche de caractères et des limites de longueur.
- L'autorisation serveur vérifie l'état de la ressource cible et l'éligibilité de la session avant l'exécution de la scène, déclenchant un secours sécurisé si elle est expirée ou non autorisée.
Automatisation des vérifications de santé pré-publication sur des appareils physiques propres
Pourquoi les tests sur émulateur doivent être complétés par une validation sur appareil physique
Tester le deep linking et la restauration de paramètres uniquement sur des émulateurs logiciels introduit des risques importants de faux positifs. Les émulateurs partagent les presse-papiers du système d'exploitation hôte, manquent de limitation réseau propre à l'opérateur et échouent à émuler les services d'optimisation de batterie spécifiques au fournisseur qui peuvent retarder les tâches en arrière-plan du SDK.
La vérification de pré-vol doit s'exécuter sur du matériel physique couvrant plusieurs versions de système d'exploitation et divers environnements de fabricants d'équipement d'origine (OEM).
Tests de flux de téléchargement par étapes : utiliser des codes QR paramétrés pour la vérification interne
Pour valider le deep linking différé, les équipes de publication déploient un framework de vérification à deux étapes qui teste à la fois la mécanique locale et les chemins de distribution des stores :
- Simulation d'installation locale : Sideloading d'un build de développement ou ad-hoc signé directement sur un appareil physique propre pour vérifier les callbacks du SDK, les prérequis documentés de correspondance différée et la restauration des paramètres sans surcoût lié au store.
- Validation de la distribution sur store : Déploiement des builds candidats sur les canaux officiels de pré-publication — TestFlight pour iOS et les tests internes ou fermés pour Android. Scannez un code QR de test (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), suivez le chemin de téléchargement du store et vérifiez que l'application installée récupère les paramètres avec précision lors du premier lancement.
Simulation des lancements d'application à froid, des redémarrages de processus et des états de reprise en arrière-plan
Une vérification complète nécessite de valider la restauration d'état sous diverses conditions de processus :
- Démarrage à froid : Lancement de l'application via un Universal Link lorsque le processus a été complètement terminé dans la mémoire de l'appareil.
- Reprise à chaud : Lancement de l'application via un lien lorsque le processus est suspendu en arrière-plan, confirmant que
onNewIntentoucontinueUserActivitycapture l'événement. - Expulsion sous pression mémoire : Suspension de l'application, simulation de la pression mémoire système via les options de développement pour tuer le processus en arrière-plan, et vérification que l'état lié au deep link se restaure de manière prévisible lors de la relance de l'application.
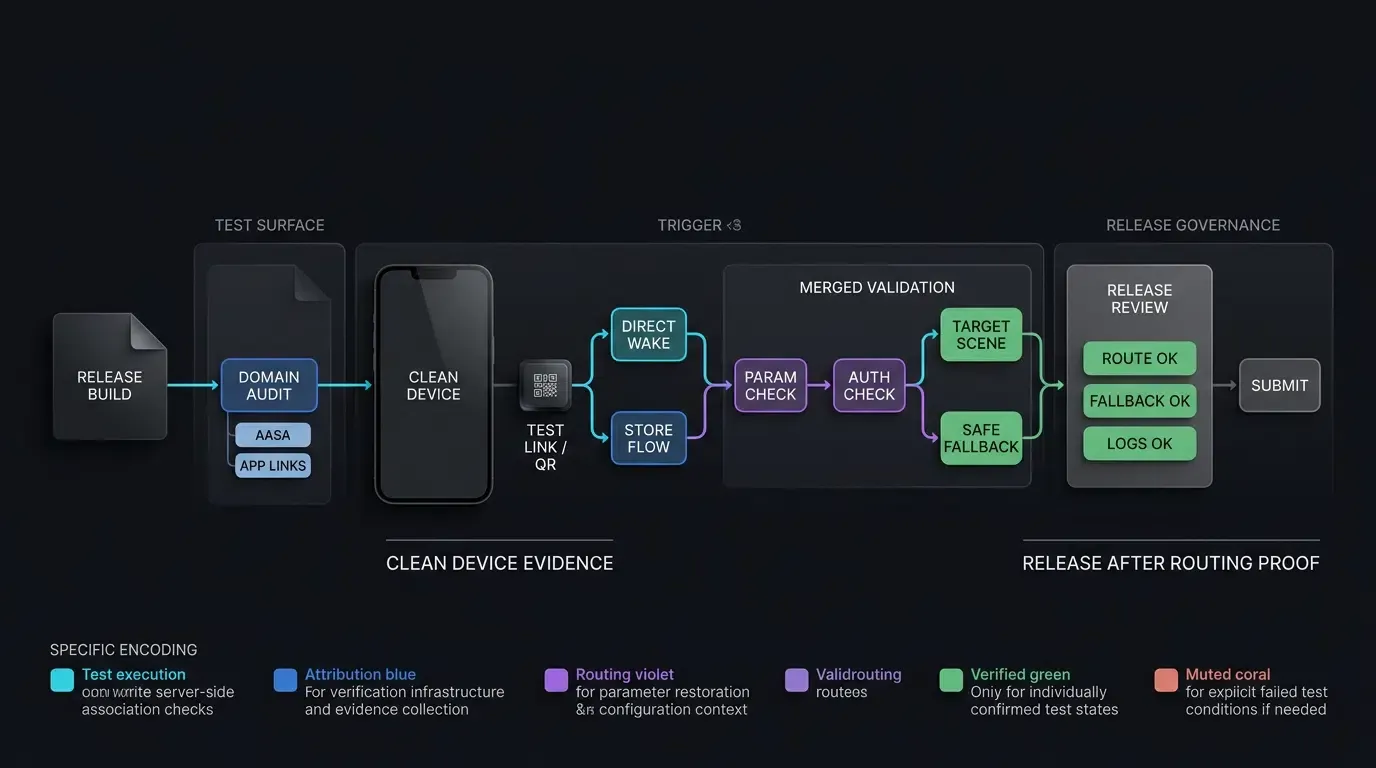
[Build de pré-publication configuré]
              │
              ▼
[Audit d'association de plateforme]
   ┌──────────┴──────────┐
   ▼                     ▼
[Check iOS AASA]   [Check Android DAL]
   │                     │
   ▼                     ▼
[Requête CDN Apple]  [Check ADB App-Link]
   │                     │
   └──────────┬──────────┘
              ▼
[Installation dans Sandbox sur appareil propre]
              │
              ▼
[Scan de lien paramétrique & QR Code]
              │
              ▼
[Récupération & Validation des paramètres SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[Scène cible chargée] [Secours de secours déclenché]
              │
              ▼
[Sortie en production approuvée]
Matrice de vérification technique pré-lancement et d'atténuation des échecs
Checklist d'audit technique de pré-vol complet
La matrice suivante résume les points de contrôle de validation de l'infrastructure principale, les diagnostics en ligne de commande associés et les protocoles de remédiation tactiques :
| Catégorie de contrôle | Test de vérification | Commande ou outil de diagnostic | Résultat attendu | Atténuation des échecs |
|---|---|---|---|---|
| Universal Links iOS | Validité JSON AASA et réponse HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, JSON valide, en-tête application/json |
Corriger le type MIME du serveur et éliminer les redirections |
| Propagation CDN Apple | Ingestion du cache Edge CDN | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON en cache valide correspondant au profil local | Vérifier à nouveau l'état de l'association CDN/appareil, réinstaller l'application de test si nécessaire, ou utiliser le mode développeur éligible pour les diagnostics |
| Android App Links | Vérification automatique de l'hôte | adb shell pm get-app-links com.package.name |
État de vérification du domaine : verified |
Traiter les états numériques >= 1024 comme des erreurs ; vérifier l'empreinte dans assetlinks.json |
| Récupération de paramètres | Restauration de deep link différé | Scan QR code de test en ligne OpoInstall | Paramètres délivrés lors du lancement à froid initial | Vérifier l'initialisation précoce non bloquante du SDK et les permissions de plateforme requises |
| Navigation moteur | Restauration de scène et autorisation | Injection d'intent de deep link | Scène cible rendue sans retour au menu principal | Implémenter une porte d'autorisation serveur et un secours vers le lobby |
Questions fréquemment posées (FAQ)
Comment les développeurs peuvent-ils tester les Universal Links avant de télécharger un IPA sur l'App Store ?
Pourquoi les Android App Links fonctionnent-ils sur les builds de debug mais échouent-ils sur les builds de release ?
Comment les développeurs vérifient-ils que le deep linking différé préserve les paramètres après un téléchargement réel sur le store ?
Résumé et framework de décision
Le succès du lancement d'une application mobile dépend d'une exécution technique structurée de pré-vol. Négliger les configurations de vérification de domaine ou les workflows de restauration de paramètres risque de compromettre les campagnes marketing et de dégrader l'onboarding initial des utilisateurs.
En exécutant systématiquement des diagnostics en ligne de commande, en auditant la propagation CDN d'Apple et en validant les flux de paramètres différés sur du matériel physique, les équipes d'ingénierie réduisent les angles morts lors du jour du lancement. L'intégration d'outils testés par les développeurs aide à vérifier que les pipelines de deep linking et d'attribution se comportent de manière prévisible avant la sortie publique.
Pour apprendre comment configurer et vérifier les workflows de deep linking avant le lancement, consultez la documentation d'intégration du SDK, explorez le centre de téléchargement du SDK OpoInstall, examinez des exemples open source sur GitHub, ou configurez votre application de test sur la console développeur OpoInstall.
Matériels connexes
-
Concepts : Checklist de lancement d'application, Vérification pré-vol, Restauration de scène, Invalidation CDN Apple, Digital Asset Links
-
Technologies : Universal Links, Android App Links, Deep Linking différé, Associated Domains
-
Standards : IETF RFC 3986 Uniform Resource Identifier, Spécification de l'habilitation Associated Domains d'Apple, Protocole Digital Asset Links d'Android, OWASP Mobile Application Security Testing Guide (MASTG)
-
API : API d'initialisation du SDK OpoInstall, API de vérification de filtre d'intention Android, Interface de routage NSUserActivity iOS
-
Documentation officielle & Références :
-
Documentation développeur Apple sur la prise en charge des domaines associés
-
Note technique Apple TN3155 sur le débogage des Universal Links
-
Guide des développeurs Android sur la vérification des App Links
-
Guide des développeurs Android sur le dépannage des App Links
-
OWASP Mobile Application Security Testing Guide sur les deep links non sécurisés
-
Share this article



