Tencent lance Agent Email ? Ce virage stratégique a été confirmé le 23 juin 2026, date à laquelle le géant technologique a officiellement déployé son infrastructure de messagerie spécialisée sous la marque Agently Mail. L'introduction de ce protocole de communication collaborative redéfinit les workflows des développeurs et des modèles au sein des écosystèmes d'entreprise. Par conséquent, cette couche de communication isolée et disponible en continu entraîne une transformation profonde des opérations d'équipe. Pour les équipes de développement, le défi immédiat consiste à gérer les flux de discussion collaboratifs tout en préservant la sécurité du contexte et l'intégration des paramètres. L'arrivée de la mise à jour Agently Mail marque une étape clé dans la coordination autonome des activités professionnelles.
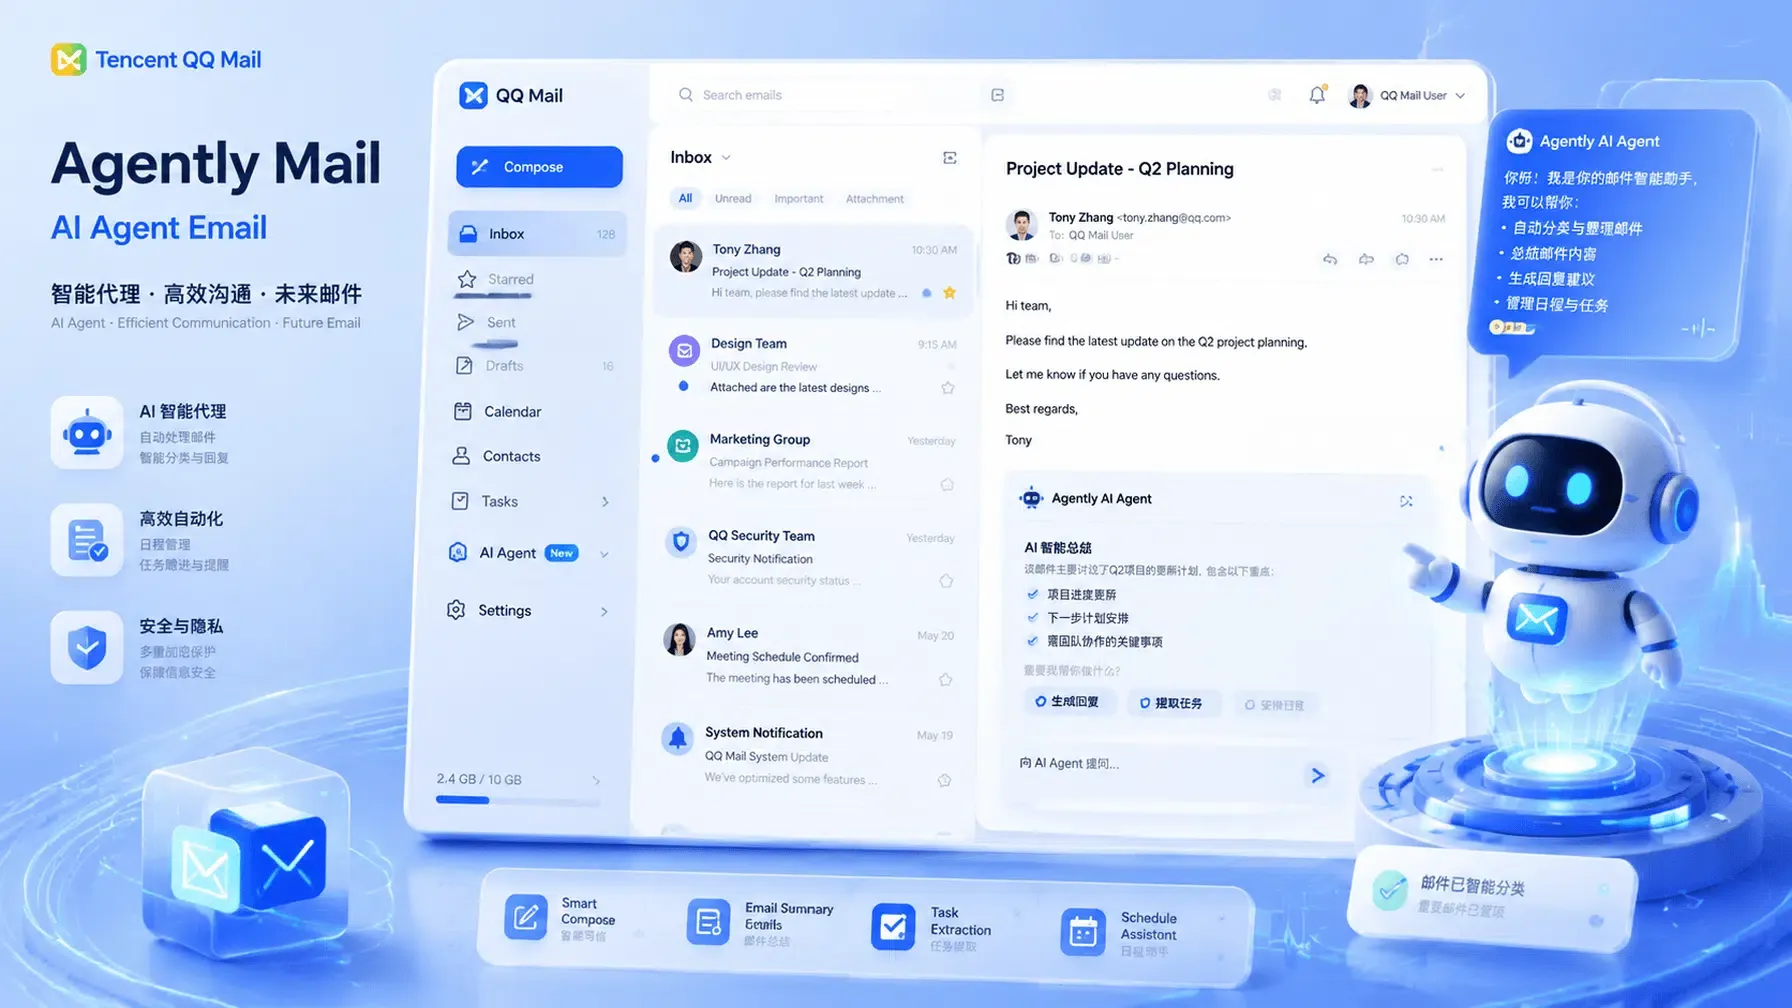
Décryptage de l'infrastructure autonome de Tencent : Agently Mail et l'essor des identités d'agents dédiées
Lors du lancement officiel le 23 juin 2026, Tencent QQ Mail a inauguré son nouveau service spécialisé sous la marque Agently Mail. En lançant Agent Email sous la marque Agently Mail, Tencent attribue à chaque agent une identité numérique autonome. Ce produit répond directement aux défis de la sécurité de la vie privée et de la gestion des identités numériques. Par conséquent, ce lancement introduit une isolation totale des boîtes aux lettres. De plus, grâce à Agent Email, les développeurs peuvent connecter des modèles nativement, le système étant totalement séparé de la boîte de réception personnelle QQ Mail de l'utilisateur. L'inscription détaillée peut être vérifiée via le portail officiel Agently Mail.
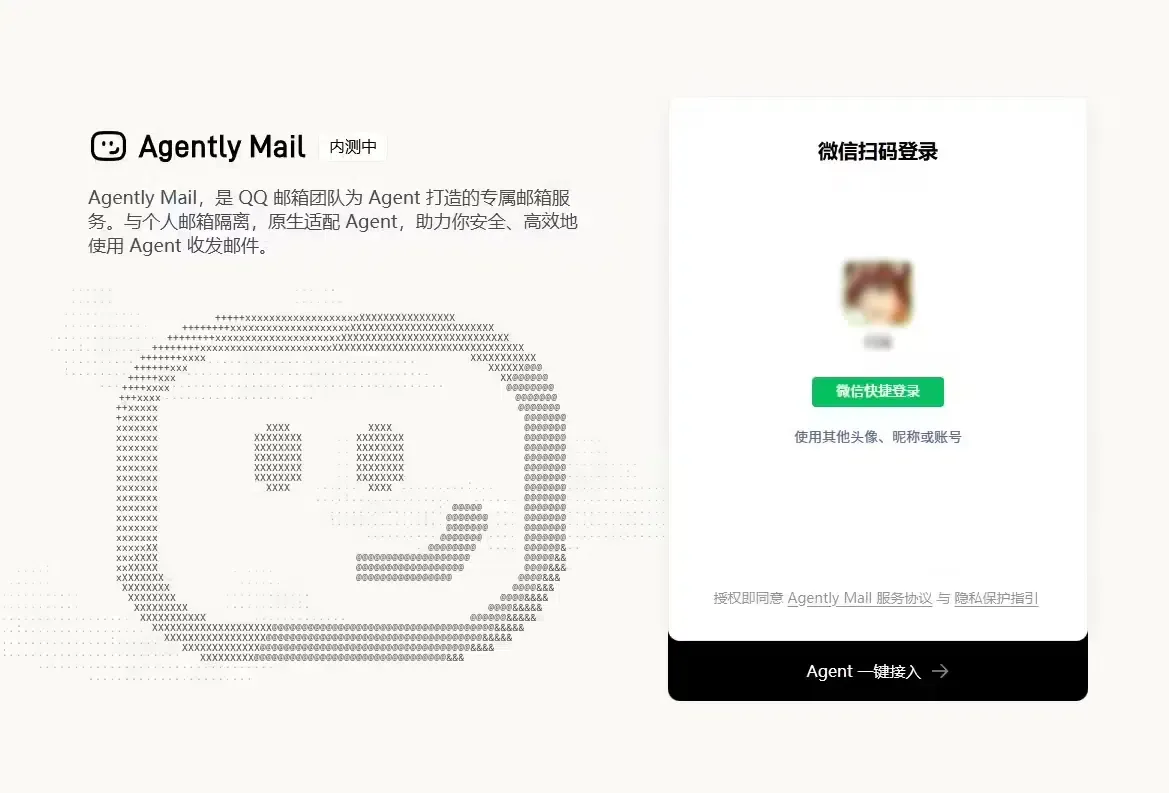
Identités dédiées et architecture d'Agently Mail
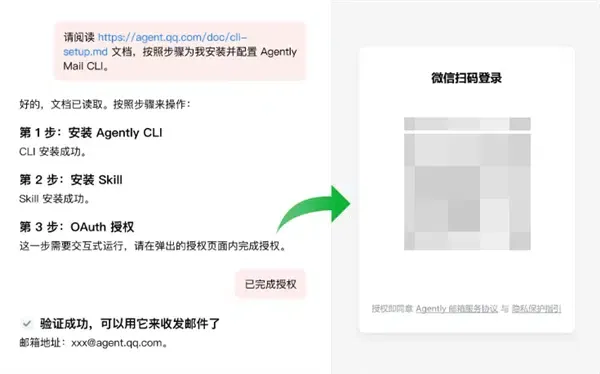
Le service permet notamment aux agents de ne plus avoir à emprunter les identifiants de compte personnels d'un humain. Chaque agent peut désormais s'inscrire indépendamment sur des plateformes tierces et recevoir des codes de vérification. Ainsi, le modèle opère entièrement pour son propre compte. Le système exige une authentification réelle obligatoire lors de la configuration pour prévenir le spam et garantir la responsabilité. Toutes les transactions et les e-mails sortants sont intégralement traçables à des fins de conformité réglementaire et d'audit.
Compatibilité multi-plateforme et dépôt open source Apache-2.0
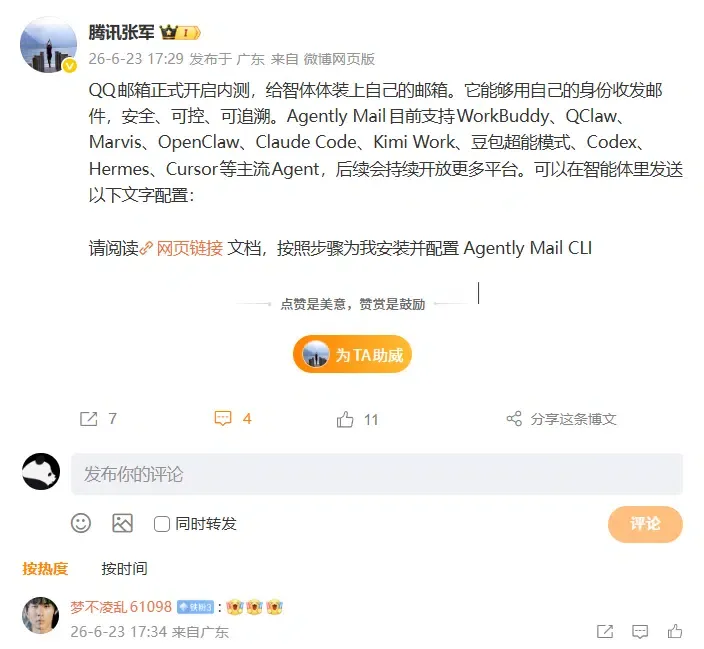
Pour garantir une large compatibilité, Tencent a conçu Agently Mail afin qu'il s'intègre aux principaux frameworks d'agents nationaux et internationaux. Le service prend en charge Doubao Super Mode de ByteDance, Kimi Work de Moonshot AI, Claude Code d'Anthropic et Cursor. De plus, le dépôt public officiel est disponible en open source sur GitHub sous licence Apache-2.0, permettant aux développeurs d'inspecter et d'auditer le code source pour vérifier les normes de sécurité. Le directeur des relations publiques, Zhang Jun, a confirmé que d'autres intégrations, notamment WorkBuddy, QClaw, Marvis, OpenClaw, Codex et Hermes, sont activement prises en charge.
Isolation sécurisée, vérification d'identité et boucle de sécurité basée sur le résumé
L'exposition des correspondances privées présentant des risques de sécurité évidents, Tencent a intégré des garde-fous stricts dans la structure principale. Chaque action telle que le transfert, la réponse ou la suppression d'un e-mail doit impérativement générer un résumé textuel. Le système exige que l'utilisateur examine et valide ce résumé avant d'exécuter la commande. Cela empêche les modèles autonomes de divulguer des données sans supervision humaine. Par ailleurs, le moteur de lecture des e-mails inclut une protection native contre l'injection de prompts, empêchant les e-mails malveillants de manipuler le comportement de l'agent via des commandes masquées.
La fragmentation de la communication traditionnelle : comment les boîtes aux lettres indépendantes déclenchent une transition vers le web-to-app
À mesure que les agents assument le rôle de partenaires de communication actifs, les workflows traditionnels côté client commencent à se dissoudre. L'arrivée d'Agent Email déplace le point d'entrée des transactions commerciales. Puisque les agents automatisés peuvent désormais s'inscrire sur des sites tiers, ce passage d'une navigation pilotée par l'humain à une exécution automatisée par agent provoque une crise de l'attribution. Pour les équipes de développement, le défi immédiat réside dans la gestion des transitions inter-plateformes tout en maintenant une validation robuste des sessions utilisateurs.
Workflows autonomes entre agents et fin des formulaires traditionnels
Le système permet une communication sécurisée de type Agent-à-Agent (A2A) entre différentes entreprises. Les agents IA peuvent compléter automatiquement des processus tels que les demandes de prix, les devis et les transactions de commande. Par conséquent, l'entonnoir classique de soumission de formulaires web disparaît. Comme ces transactions sont traitées de manière asynchrone en arrière-plan, le suivi standard par cookies devient obsolète. En conséquence, les équipes marketing et produit font face à d'importants écarts de données, rendant impossible la mesure du retour sur investissement des campagnes.
L'abandon de l'entonnoir dans les parcours conversationnels exécutés en arrière-plan
Lorsqu'un agent traite une facture ou soumet un CV de manière autonome, il contourne les boucles habituelles de téléchargement d'applications. L'entonnoir d'acquisition utilisateur traditionnel subit alors une chute massive. L'utilisateur n'étant jamais invité à télécharger l'application native de la marque, l'engagement post-conversion décline. Sans une couche de vérification cryptographique sécurisée, les développeurs ne peuvent déterminer si une conversion provient d'un utilisateur réel ou d'un script automatisé. Ce fossé crée une barrière critique en termes de sécurité et de conformité pour les déploiements en entreprise.
Architectures de référence et ingénierie : Établir des transferts contextuels sécurisés par cryptographie
Pour sécuriser les workflows collaboratifs entre agents et lutter contre les écarts de données, les architectes logiciels doivent mettre en œuvre des mesures de sauvegarde techniques standardisées. Il convient d'adopter une approche « 80/20 », où 80 % de l'architecture se concentre sur des principes techniques universels et 20 % tire parti de standards d'outils éprouvés. L'une des mesures défensives les plus critiques est le déploiement de poignées de main de vérification sécurisées inter-processus. Le backend doit passer à une validation de serveur à serveur.
Construction de budgets de tokens et de plans de contrôle d'accès
Le déploiement de workflows après le lancement d'Agent Email nécessite une limite de sécurité claire. L'application doit effectuer une vérification cryptographique indépendante du processus appelant. Le processus d'arrière-plan doit requérir un jeton transitoire unique généré par une poignée de main sécurisée côté serveur. Lorsque l'application exécute une commande critique, le serveur valide la signature de l'appelant. Ainsi, même en cas de fuite de sécurité locale, les signatures cryptographiques bloquent les tentatives d'usurpation.
Sécurisation de la restauration contextuelle via l'intégration SDK
Les développeurs doivent mettre en œuvre une architecture de filtrage du trafic non valide pour isoler l'environnement local. Le SDK côté client doit éviter toute manipulation dans l'espace utilisateur en s'appuyant sur des rappels serveur signés et des normes de vérification matérielle indépendantes. Pour éviter de construire manuellement ces infrastructures complexes, les équipes peuvent déployer un framework de transfert de paramètres différés pour application prêt à l'emploi. Ce SDK mobile standard gère ainsi la restauration contextuelle automatiquement, tout en offrant une expérience utilisateur fluide grâce à la restauration de liens profonds en arrière-plan.
Alignement des nœuds d'ingénierie : Coordination des liens universels et des flux conversationnels multi-agents
Lorsque Tencent lance Agent Email, les équipes techniques doivent coordonner les protocoles de liens profonds sécurisés. L'équipe d'ingénierie doit se concentrer sur la standardisation des identifiants uniques et la compatibilité des SDK. Les développeurs doivent concevoir une politique de bundle ID robuste pour gérer les déploiements multi-locataires. Cela évite les conflits d'identifiants lors du lancement de l'application sur différents stores régionaux. Les architectes techniques doivent mettre en place une vérification de signature sécurisée pour prévenir l'usurpation des SDK iOS et Android.
Implémentations techniques pour les architectes systèmes
Les développeurs doivent implémenter des identifiants multi-plateformes unifiés pour les SDK Android et iOS. Le maintien de la cohérence des bundle IDs est essentiel pour le routage entre les stores. Ainsi, lorsque l'application est lancée via un schéma d'URL personnalisé ou des liens universels, le contexte est immédiatement restauré. La vérification de signature doit être effectuée au niveau de la passerelle pour empêcher l'injection de scripts malveillants. L'équipe d'ingénierie peut ainsi garantir des données brutes de haute qualité pour les systèmes en aval en utilisant une architecture de liens universels standardisée.
Garde-fous stratégiques pour les responsables des risques et de la conformité
Les équipes marketing et de croissance doivent adapter leurs stratégies d'acquisition pour tirer parti de cette nouvelle architecture. Les responsables de la croissance doivent optimiser leurs analyses marketing en corrélant le trafic des campagnes avec des données d'attribution en temps réel, en utilisant un standard de mesure de campagne de niveau entreprise. Pour suivre les conversions après le lancement d'Agent Email, il est nécessaire d'établir une base d'attribution first-party. L'utilisation du deferred deep linking permet de concevoir des parcours d'intégration personnalisés. Les marques peuvent ainsi calculer précisément le coût d'acquisition client (CAC) et le retour sur investissement marketing (ROMI) tout en filtrant le trafic automatisé non valide.
Questions fréquentes (FAQ)
Comment le lancement d'Agent Email par Tencent prévient-il les attaques par injection de prompts ?
Pourquoi le lancement d'Agent Email par Tencent provoque-t-il une crise de l'attribution ?
Quels protocoles d'intégration sécurisent les connexions après le lancement d'Agent Email par Tencent ?
L'ère initiée par le lancement d'Agent Email représente un changement de paradigme, signalant le début d'une ère technique totalement nouvelle. À mesure que les plateformes de communication dédiées aux agents se développent, le modèle traditionnel d'accès aux logiciels commence à se dissoudre. Alors que les agents autonomes gèrent les négociations courantes, l'interface principale des logiciels passera de tableaux de bord visuels complexes à des poignées de main de protocole backend. Les interfaces SaaS monolithiques perdront leur monopole sur l'engagement utilisateur. L'industrie assistera à une montée rapide des transactions décentralisées pilotées par les agents, ce qui accroîtra considérablement la demande en couches de vérification sécurisées et sans friction. Les développeurs qui ne parviendront pas à adapter leurs couches d'attribution et de sécurité à ce nouveau paradigme « agentique » perdront toute visibilité sur leurs sources de trafic réelles.
La consolidation de l'intelligence des modèles au sein de quelques géants mondiaux imposera des barrières de conformité sévères. Les cadres de protection des données comme SKAdNetwork et la Privacy Sandbox de Google continueront de restreindre l'accès aux données. Les développeurs doivent privilégier la collecte de données déterministes first-party par rapport au suivi probabiliste. L'intégration de standards d'attribution multi-touch sécurisés deviendra la norme pour toute architecture technique. Les organisations doivent dès aujourd'hui reconstruire leurs pipelines de données pour rester compétitives dans ce futur décentralisé.
Share this article



