Qu'est-ce qu'un achat intégré (IAP) et quel est son impact sur les revenus d'un jeu ? L'achat intégré (IAP) est le système de commerce numérique qui permet aux joueurs d'acheter des biens virtuels, stimulant directement les revenus des jeux mobiles à forte marge lorsqu'il est associé à une validation des reçus côté serveur et à un suivi des attributions.
L'achat intégré (IAP) est un cadre de facturation intégré aux plateformes qui permet aux joueurs de jeux mobiles d'acheter du contenu numérique, des monnaies virtuelles, des déblocages permanents et des abonnements récurrents directement au sein d'une application. En mettant en œuvre une validation des reçus gérée par le serveur et en associant les transactions vérifiées au contexte d'attribution d'acquisition disponible, les studios de jeux protègent leurs économies virtuelles contre la fraude à la facturation tout en permettant une analyse des payeurs et des revenus par canal lorsque l'attribution peut être résolue.
| Terme | Définition | Entité associée | Rôle de l'intention de recherche |
|---|---|---|---|
| IAP | Vente numérique directe de biens virtuels, de monnaie ou de contenu au sein d'une application. | Microtransactions | Technique / Informationnel |
| Validation des reçus | Vérification côté serveur des jetons d'achat signés par la boutique pour prévenir la fraude à la facturation. | StoreKit 2 / API Google Play | Sécurité / Opérationnel |
| Suivi des conversions | L'attribution programmatique des événements de revenus à des sources marketing spécifiques. | Optimisation du ROAS | Commercial / Technique |
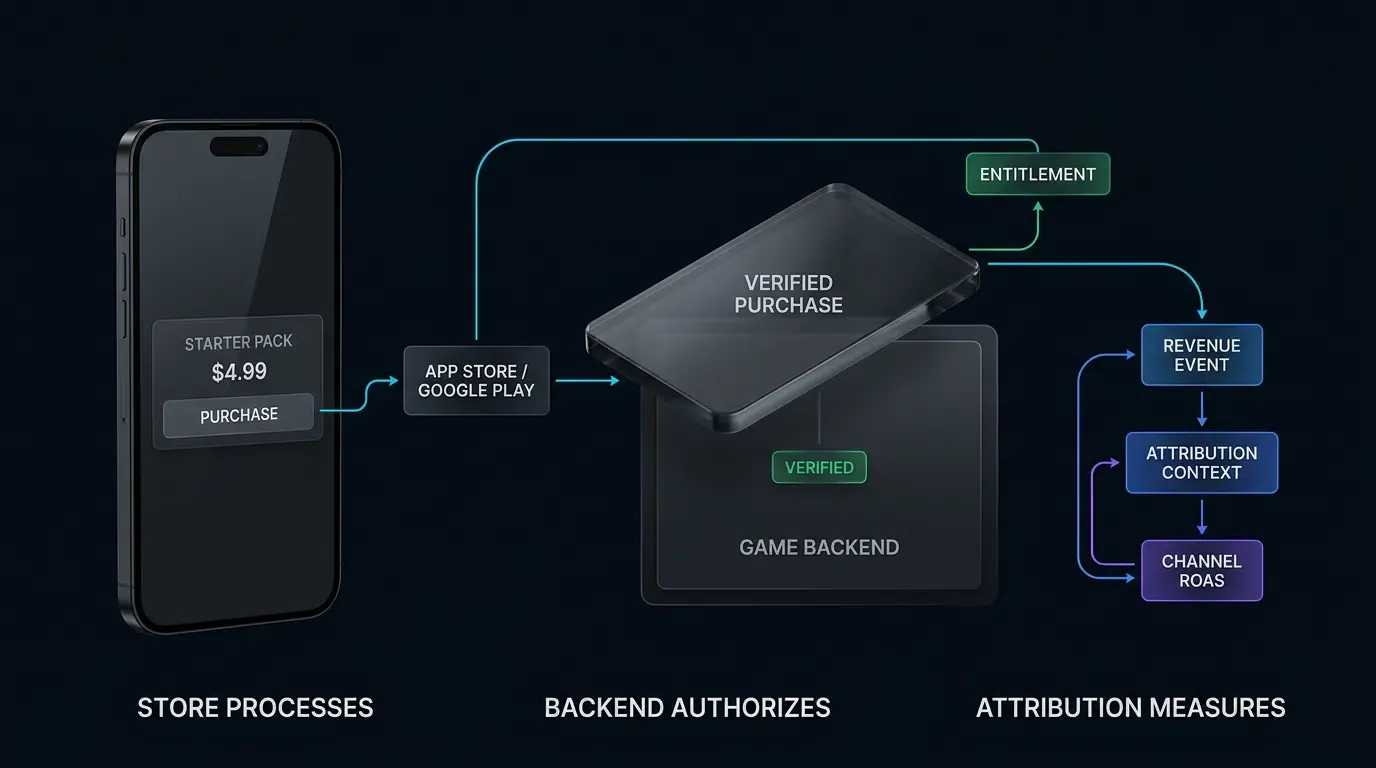
L'architecture fondamentale des achats intégrés dans la monétisation des jeux mobiles
Les mécanismes commerciaux des IAP : stimuler la valeur à vie à forte marge dans les titres Free-to-Play
Dans le secteur du jeu mobile Free-to-Play, les achats intégrés (IAP) constituent le moteur principal des revenus commerciaux à forte marge. Contrairement à la monétisation publicitaire, qui génère des gains progressifs d'une fraction de centime par impression, l'IAP capte la volonté de payer directe du consommateur. Les microtransactions permettent aux joueurs d'acheter des monnaies virtuelles, des objets cosmétiques, des invocations de type gacha, des recharges d'énergie et des extensions de contenu directement via les flux de facturation natifs des plateformes.
Puisque les transactions IAP offrent une forte densité de revenus par transaction, les joueurs payeurs dictent le succès commercial et la vitesse de rentabilisation des campagnes d'acquisition d'utilisateurs. Maximiser les revenus IAP exige des studios qu'ils établissent un pipeline de transaction robuste : faciliter un paiement fluide côté client, sécuriser la livraison des biens virtuels via une validation faisant autorité côté serveur, et attribuer les revenus des achats aux sources d'acquisition marketing pour calculer le retour sur les dépenses marketing.
Intégration directe avec les boutiques : navigation dans les pipelines de facturation d'Apple App Store Connect et de Google Play Console
La mise en œuvre des IAP nécessite une intégration technique approfondie avec les environnements dorsaux des boutiques de plateformes :
- Apple App Store Connect : gère les définitions de produits numériques, les paliers de prix, les descriptions localisées et les groupes d'abonnements. Les transactions sont traitées via le framework StoreKit d'Apple sur iOS.
- Google Play Console : gère les catalogues de produits intégrés, les forfaits de base, les offres d'abonnement et la tarification localisée. Les achats sont traités via la bibliothèque de facturation Google Play sur Android.
Lorsque les transactions sont traitées par les systèmes de facturation des plateformes, Apple ou Google gèrent des pans importants du traitement des paiements des consommateurs, de la fiscalité, de la localisation des prix et du cycle de vie commercial côté boutique. Cependant, opérer sur les deux plateformes nécessite d'abstraire les différences de configuration des produits, des états du cycle de vie et des formats de reçus dans une économie de backend de jeu unifiée.
La réalité de la distribution des payeurs : pourquoi sécuriser et suivre la minorité payante détermine la rentabilité d'un studio
Dans l'ensemble des jeux mobiles Free-to-Play, la monétisation des joueurs suit une distribution de type Pareto : seule une petite minorité de joueurs actifs quotidiens effectue des transactions en argent réel. Un segment restreint de gros acheteurs contribue souvent à une proportion substantielle des revenus intégrés globaux.
Puisque les revenus sont concentrés au sein de cette cohorte payante, le suivi et la sécurisation de chaque transaction s'avèrent critiques. Ne pas valider les achats permet à des acteurs malveillants de générer de la monnaie virtuelle non autorisée à l'aide d'émulateurs de facturation locaux, déstabilisant ainsi l'économie du jeu. À l'inverse, omettre de lier les événements d'achat aux données d'attribution aveugle les équipes marketing de performance, les empêchant d'identifier quels canaux publicitaires, campagnes et créations acquièrent des dépensiers à forte valeur.
Comment StoreKit 2 et Google Play Billing gèrent-ils les cycles de vie des transactions
La machine à états des transactions : de l'initiation par l'utilisateur à la livraison finale des droits
Un achat intégré mobile complet suit une machine à états en plusieurs phases qui s'étend de l'application cliente, à la boutique de la plateforme, et jusqu'au serveur de jeu décisionnel :
- Interrogation des produits: Le client interroge le SDK de facturation de la plateforme (
StoreKit 2sur iOS,BillingClientsur Android) pour récupérer la tarification localisée et les métadonnées des produits. - Initiation de l'achat: Le joueur déclenche un flux d'achat, ce qui affiche la page de paiement native du système d'exploitation.
- Traitement du paiement: Apple ou Google vérifie les détails du paiement, débite le compte du consommateur et génère un jeton de transaction ou un reçu signé cryptographiquement.
- Livraison au client: La boutique de la plateforme renvoie le jeton d'achat ou les données de transaction signées à l'écouteur d'achat du client de jeu.
- Vérification par le serveur: Le client transmet le jeton, l'identifiant de commande (le cas échéant) et le contexte du compte au backend du jeu.
- Validation par la boutique: Le backend du jeu valide le jeton directement auprès des API de serveur Apple ou Google.
- Octroi des droits: Dès la validation réussie, le backend du jeu crédite le compte du joueur dans la base de données.
- Finalisation spécifique à la plateforme :
- Apple StoreKit 2 : Après la livraison des droits autorisée par le backend, les transactions Apple peuvent être finalisées soit en appelant
Transaction.finish()dans l'application, soit, pour les architectures de droits gérées par le serveur, en appelant le point de terminaisonFinish Transactionde l'API App Store Server (POST /inApps/v1/transactions/{transactionId}/finish). Un seul chemin de finalisation réussi est nécessaire. - Google Play Billing : Le backend ou le client accuse réception de l'achat (pour les articles non consommables/abonnements) ou le consomme (pour les consommables) à l'aide des API Google Play.
- Apple StoreKit 2 : Après la livraison des droits autorisée par le backend, les transactions Apple peuvent être finalisées soit en appelant
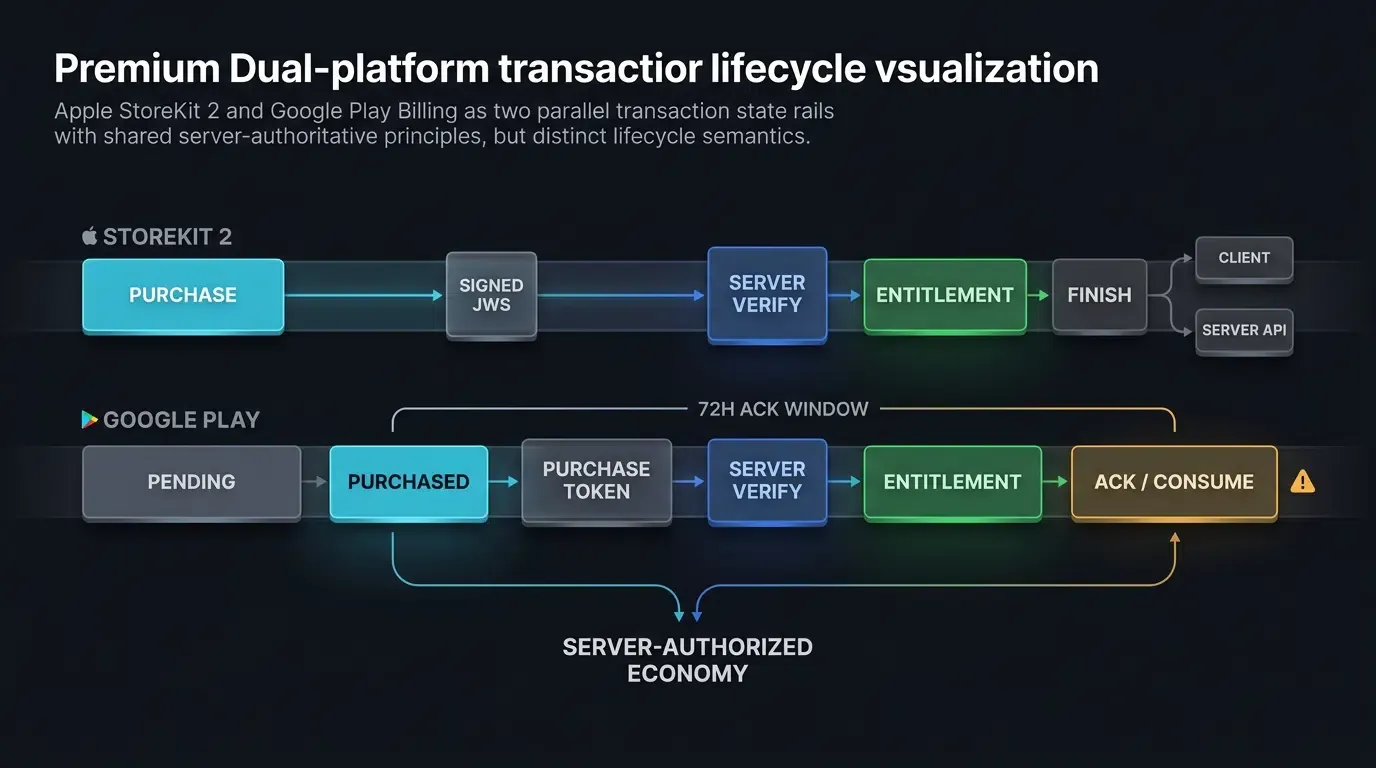
Architecture Apple StoreKit 2 : Signatures Web JSON (JWS) signées cryptographiquement et API App Store Server
StoreKit 2 introduit des données de transaction signées par Apple au format JSON Web Signature (JWS), standardisé selon la norme IETF RFC 7515, comme chemin moderne de vérification des transactions. Bien que les fichiers de reçus hérités de l'App Store restent disponibles pour des raisons de rétrocompatibilité, le point de terminaison historique verifyReceipt est déconseillé pour les nouvelles architectures de validation côté serveur.
Dans StoreKit 2, chaque transaction est représentée sous la forme d'une chaîne JWS signée contenant des composants d'en-tête, de charge utile et de signature :
La charge utile décodée comprend des métadonnées vérifiées : transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment et revocationDate. Le backend du jeu valide la signature JWS à l'aide de la chaîne de certificats racine publics d'Apple ou vérifie l'état de la transaction de serveur à serveur en interrogeant l'API App Store Server (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId}).
Architecture Google Play Billing : jetons d'achat, identifiants de commande et règle obligatoire d'accusé de réception en 3 jours
Google Play Billing sur Android utilise un cadre de vérification basé sur des jetons. Lors de la finalisation d'une transaction, Google Play renvoie un objet Purchase fournissant un purchaseToken ainsi que des informations sur le produit, et peut inclure un orderId lorsqu'il est généré pour ce flux commercial.
Une exigence opérationnelle critique dans Google Play Billing est la règle obligatoire d'accusé de réception en 3 jours :
- Délai d'accusé de réception conditionné par l'état : pour les achats nécessitant un accusé de réception, la fenêtre de reconnaissance de 3 jours (72 heures) commence strictement lorsque Google Play fait passer la transaction à l'état
PURCHASED. Le temps passé à l'étatPENDINGne consomme pas cette fenêtre de reconnaissance. - Produits uniques : les articles non consommables doivent être reconnus à l'aide de
BillingClient.acknowledgePurchase()côté client ou depurchases.products.acknowledgevia l'API Google Play Developer. Les articles consommables doivent être consommés à l'aide deBillingClient.consumeAsync()ou des points de terminaison de consommation côté serveur. - Accusé de réception des abonnements : accusez réception des achats d'abonnements introduisant un nouveau jeton d'achat, tels qu'un achat initial, une mise à niveau ou une rétrogradation de forfait, ou un réabonnement. Les renouvellements automatiques ultérieurs ordinaires ne nécessitent pas d'accusé de réception répété. Les abonnements prépayés de courte durée peuvent utiliser des délais d'accusé de réception plus courts ; par exemple, Google exige que les forfaits prépayés d'une durée inférieure à une semaine soient reconnus dans un délai inférieur ou égal à la moitié de la durée du forfait.
- Pénalité de remboursement automatique : si un achat n'est pas reconnu ou consommé dans le délai requis après son entrée dans l'état
PURCHASED, Google Play révoque automatiquement la transaction, rembourse le paiement de l'utilisateur et annule la commande.
Gestion des interruptions de transactions : achats en attente, coupures réseau et paiements différés
Les transactions mobiles du monde réel subissent fréquemment des interruptions de réseau, des plantages d'applications ou des retards de paiement externes (tels que des demandes d'approbation parentale ou des méthodes de paiement en espèces).
Les architectures de facturation robustes doivent gérer les états asynchrones :
- Transactions en attente : lorsqu'un paiement nécessite une confirmation externe, la plateforme renvoie un statut
PENDING. Le jeu ne doit pas attribuer les articles immédiatement. À la place, les serveurs de jeu utilisent les notifications de serveur de la boutique (notifications de serveur Apple v2 ou notifications de développeur en temps réel de Google) comme déclencheurs pour réinterroger l'état d'achat faisant autorité auprès des API de la boutique une fois le paiement validé. - Achats interrompus et récupération de session : si le client plante entre la fin du paiement et la validation par le serveur, StoreKit 2 et Google Play Billing conservent l'état de la transaction. Lors du prochain démarrage de l'application, le client doit écouter
Transaction.updatessur iOS ou interrogerqueryPurchasesAsync()sur Android pour récupérer les transactions non terminées.
Cadre technique pour la validation des reçus côté serveur et la prévention des fraudes
La vulnérabilité de la validation côté client : exploits de proxy local, crochetage de binaires et reçus falsifiés
S'appuyer exclusivement sur la logique client de l'appareil pour valider les achats engendre de graves vulnérabilités économiques. Dans les modèles de menaces mobiles, les environnements d'exécution côté client doivent être considérés comme non sécurisés.
Les vecteurs d'exploitation IAP courants côté client incluent :
- Cadres d'émulation de facturation : des outils sur des appareils Android rootés ou des appareils iOS jailbreakés interceptent les appels d'API de facturation, renvoyant de fausses rétroappels de réussite d'achat directement à l'application cliente.
- Proxies de type Man-in-the-Middle (MitM) locaux : les proxies d'interception remplacent les réponses du serveur par des charges utiles de réussite fictives, trompant les routines de vérification purement côté client.
- Modification de binaire : des attaquants modifient les binaires clients compilés pour contourner entièrement les contrôles de vérification locaux.
Bien que le résultat de vérification sur l'appareil de StoreKit 2 (VerificationResult) assure une vérification cryptographique sur l'appareil, le code client peut toujours être manipulé sur des environnements d'exécution compromis. Les articles d'économie virtuelle faisant autorité doivent être attribués exclusivement par un serveur backend qui valide indépendamment les transactions auprès des API des boutiques Apple ou Google.
Construction du pipeline de vérification faisant autorité côté serveur : routage de passerelle vers les API des boutiques
Un pipeline de validation côté serveur résilient isole les demandes des clients, communique avec les API des boutiques de plateformes via des informations d'identification de service sécurisées et applique des règles métier strictes avant de modifier les enregistrements de la base de données.
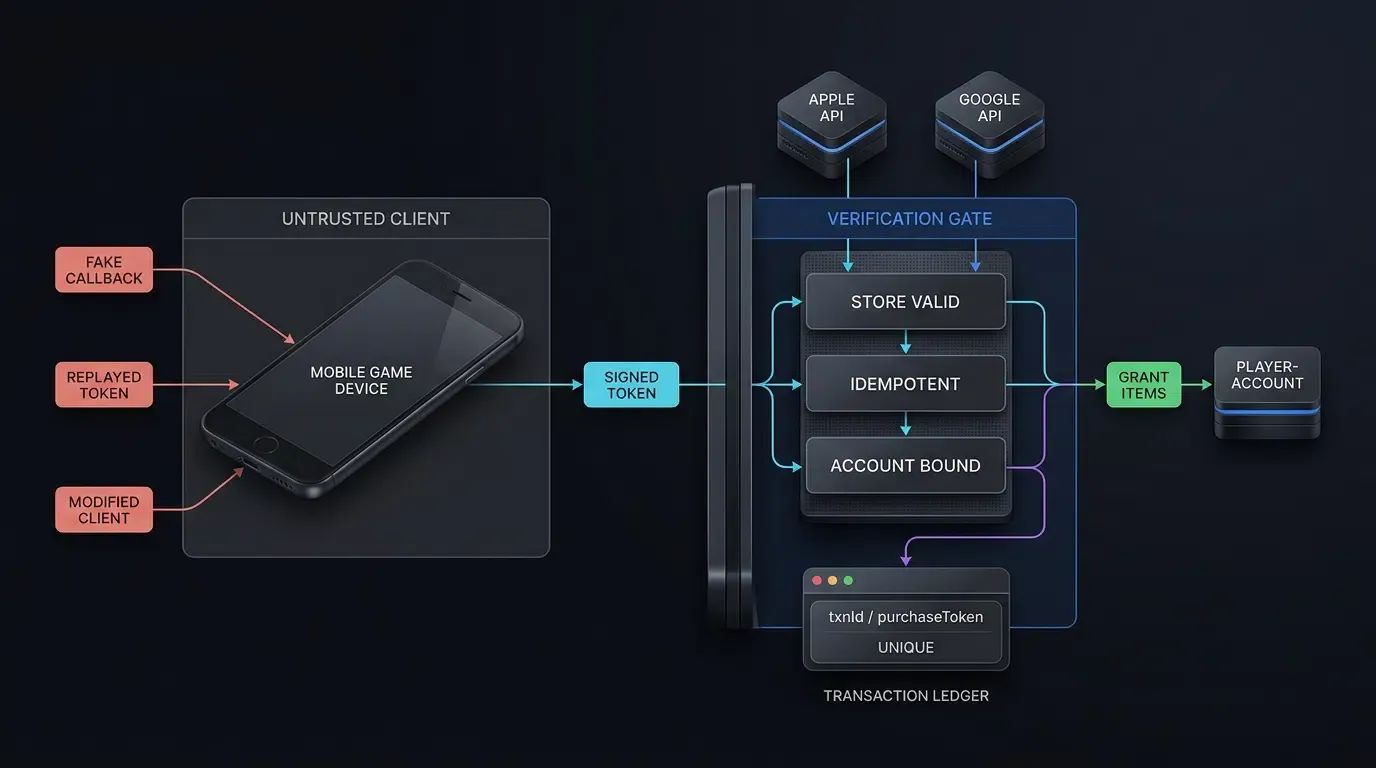
Pipeline de vérification IAP sécurisé (Client-Serveur-Boutique) :

[Client de jeu mobile]         [Serveur Backend du jeu]       [API Boutique Apple / Google]
         │                              │                                     │

    1. Initier l'achat                  │                                     │
    2. La boutique renvoie le jeton signé ┼─────────────────────────────────────► (Traite la facturation)
         │                              │                                     │
    3. Transmettre le jeton et la charge ─►│                                     │
         │                              4. Valider la signature et le contexte ─►
         │                              │                                     │
         │                              │◄── 5. Renvoyer la transaction vérifiée┘
         │                              │    (Statut : Vérifié, Produit, Jeton)
         │                              │
         │                              6. Contrôle d'idempotence (purchaseToken/txnId)
         │                              7. Attribuer les objets virtuels en jeu
         │                              │
         │                              8. Finalisation faisant autorité :
         │                              │  ├─► Apple (Option A) : Le client appelle ──► (StoreKit finish())
         │                              │  ├─► Apple (Option B) : Serveur S2S ──────► (API App Store Finish Txn)
         │                              │  └─► Google : API Serveur S2S ────────────► (Consommer/Reconnaître Play)
         │                              │
    4. Enregistrer la télémétrie client ──►│
       (Rapprochée avec l'enregistrement)
Pour valider les transactions JWS StoreKit 2 d'Apple, une signature cryptographique valide est nécessaire mais insuffisante pour l'autorisation des droits. Le backend doit :
- Vérifier la signature JWS par rapport à la chaîne d'autorité de certification racine d'Apple.
- Initialiser le vérificateur avec le contexte d'application attendu : valider que le
bundleIdde la transaction correspond à l'application, que l'environmentcorrespond à Production ou Sandbox, et s'assurer que le contexte du vérificateur de production inclut l'ID Apple de l'application lorsque cela est requis par la bibliothèque de serveur de l'App Store. - Vérifier l'identifiant du produit, le statut de la transaction et le statut de révocation avant d'accorder les droits numériques. Privilégiez les fonctions de vérification officielles de la bibliothèque de serveur App Store d'Apple plutôt que d'écrire des analyseurs cryptographiques personnalisés.
Pour Google Play Billing, le backend reçoit le purchaseToken du client. Pour les produits uniques, le backend interroge purchases.productsv2.getproductpurchasev2 pour récupérer l'état d'achat faisant autorité ; pour les abonnements, il interroge purchases.subscriptionsv2.get. Après la livraison des droits, le backend accuse réception de l'achat ou le consomme à l'aide du point de terminaison approprié.
Les clés privées .p8 de l'API App Store Server et les informations d'identification du compte de service Google Cloud doivent rester strictement côté serveur, stockées dans un coffre-fort de secrets géré (KMS) ; n'intégrez jamais l'une ou l'autre de ces informations d'identification dans le binaire de l'application cliente et ne les commitez pas dans le contrôle de code source.
Les équipes peuvent consulter la documentation de surveillance de la triche disponible pour les interfaces techniques et les paramètres de détection des fraudes.
Prévention des attaques par relecture : application de l'idempotence des jetons de transaction et de la liaison de compte
Pour neutraliser les attaques par relecture de reçus, le serveur de jeu doit appliquer une stricte idempotence au niveau de la base de données :
- Clés d'idempotence principales : pour Google Play, utilisez le
purchaseTokencomme clé principale de déduplication de la base de données, car les jetons d'achat sont uniques à l'échelle mondiale pour toutes les transactions. Pour Apple, utiliseztransactionId. - Métadonnées de support : stockez l'
orderIdGoogle (le cas échéant) et l'originalTransactionIdApple en tant que métadonnées commerciales de support pour les remboursements et le rapprochement du support client. - Traitement atomique : lorsqu'une demande de vérification de reçu arrive, vérifiez si le
purchaseTokenou letransactionIda déjà été traité. Si c'est le cas, renvoyez le statut de droit existant sans attribuer d'articles virtuels en double. - Liaison de compte : vérifiez que la transaction est liée au compte de joueur demandeur afin d'empêcher l'injection de reçus entre différents comptes.
Le schéma JSON ci-dessous illustre une charge utile de vérification de reçu côté serveur :
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
Implémentation du suivi SDK client double plateforme pour les événements d'achat
L'exigence d'une télémétrie précise des revenus dans l'attribution et l'analytique
La mesure précise des campagnes d'acquisition d'utilisateurs nécessite la transmission de la télémétrie d'achat des applications clientes ou des serveurs de jeu vers la plateforme d'attribution. Le suivi des achats intégrés permet aux équipes marketing d'évaluer le retour sur les dépenses marketing (ROAS), de calculer la rétention des cohortes de payeurs et d'entraîner les algorithmes d'enchères des réseaux publicitaires programmatiques.
Les événements SDK côté client servent d'indicateurs de télémétrie immédiats ; les rapports financiers faisant autorité et les signaux d'enchères doivent être rapprochés des enregistrements de transactions vérifiés par le backend.
Lors de l'enregistrement de la télémétrie des achats, les événements doivent comporter des paramètres commerciaux essentiels :
- Identifiant de l'événement : clé d'événement standardisée (par exemple,
iap_purchase). - Montant monétaire : valeur de la transaction représentée en unités mineures entières conformément à l'exposant de devise ISO 4217 (par exemple, 499 pour 4,99 $ USD, ou 500 pour 500 ¥ JPY qui possède zéro décimale).
- Code de devise : code de devise à trois lettres ISO 4217 (par exemple,
USD,EUR,JPY). - Identifiant de transaction : référence de transaction unique du backend ou ID de commande public pour permettre une déduplication automatisée sans exposer les jetons bruts de la plateforme aux SDK marketing.
Implémentation Android Kotlin : signalement d'événements d'achat vérifiés via saveEvent
Sur Android, les jeux intégrés au SDK natif OpoInstall signalent les événements d'achat à l'aide de l'API saveEvent. L'implémentation transmet la clé d'événement, le montant monétaire en unités mineures entières et des métadonnées clés-valeurs personnalisées.
Implémentation iOS Swift : signalement d'événements d'achat vérifiés via reportEffectPoint
Sur iOS, les jeux intégrés au SDK natif OpoInstall signalent les événements d'achat à l'aide de l'API reportEffectPoint. L'implémentation transmet l'identifiant du point d'effet, le montant monétaire entier en unités mineures et un dictionnaire d'effets contenant les métadonnées de la transaction.
Les développeurs à la recherche de packages de SDK clients et de documentation d'intégration peuvent consulter les ressources d'intégration du SDK pour connaître les directives d'implémentation. Notez que les noms et signatures d'API sont des exemples spécifiques à une version ; vérifiez-les par rapport à la documentation du SDK actuellement déployée.
Les exemples de code ci-dessous illustrent le suivi IAP côté client sur Android Kotlin et iOS Swift :
// Implémentation Android (Kotlin)
// Fichier : IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * Signale un événement d'achat au SDK d'attribution OpoInstall pour la télémétrie marketing.
     * Remarque : la comptabilité financière officielle est rapprochée en aval via des reçus vérifiés par le serveur.
     *
     * @param backendPurchaseEventId Référence de transaction unique ou ID de commande vérifié
     * @param productId Identifiant de SKU (par ex. com.example.game.starter_pack)
     * @param amountMinor Valeur monétaire de la transaction en unités mineures entières (par ex. 499 pour 4,99 $ USD)
     * @param currency Code de devise ISO 4217 (par ex. USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor dépasse la plage d'événements entiers du SDK" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // Signaler la télémétrie d'achat au SDK OpoInstall
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// Implémentation iOS (Swift)
// Fichier : IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * Signale un événement d'achat au SDK d'attribution OpoInstall pour la télémétrie marketing.
     * Remarque : la comptabilité financière officielle est rapprochée en aval via des reçus vérifiés par le serveur.
     *
     * @param backendPurchaseEventId Référence de transaction unique ou ID de transaction Apple
     * @param productId Identifiant de produit IAP (par ex. "com.example.game.starter_pack")
     * @param amountMinor Valeur monétaire de la transaction en unités mineures entières (par ex. 499 pour 4,99 $ USD)
     * @param currency Code de devise ISO 4217 (par ex. "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // Signaler la télémétrie d'achat au SDK OpoInstall
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
Comment rapprocher la télémétrie des achats intégrés et l'attribution d'acquisition
Lier les revenus en jeu aux canaux marketing initiaux
Le suivi des attributions lie les événements d'achat en jeu à la source marketing, à la campagne et au visuel créatif spécifiques qui ont permis d'acquérir le joueur. Lorsqu'un joueur installe le jeu, le SDK d'attribution enregistre le point de contact d'acquisition (par exemple, recherche Google, annonce TikTok, campagne Meta ou découverte organique).
Lorsqu'une transaction IAP se produit des jours ou des semaines plus tard, le moteur d'attribution associe les revenus au point de contact d'installation d'origine. Cela permet aux studios de désagréger les métriques financières globales, en liant les transactions vérifiées au contexte d'attribution d'acquisition disponible et en permettant une analyse des revenus par canal lorsque l'attribution peut être résolue.
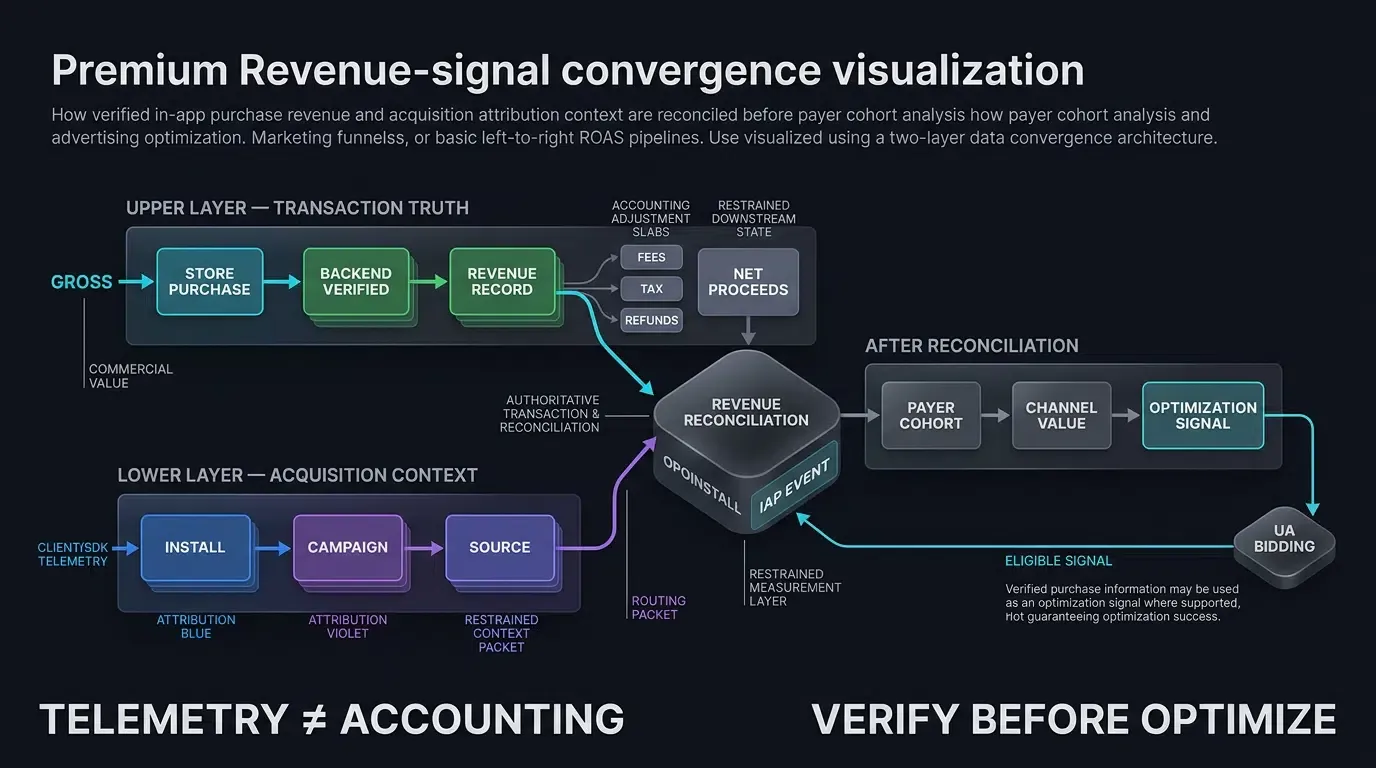
Rapprochement des recettes brutes de la boutique par rapport aux revenus comptables nets
Pour maintenir l'exactitude financière, les pipelines d'ingénierie des données doivent rapprocher les dépenses brutes des clients signalées au moment du paiement et les produits nets réalisés.
Le rapprochement nécessite de prendre en compte les déductions standard de la boutique :
- Frais de commission de la plateforme : les frais de service de la boutique varient selon la plateforme, le programme, le niveau de développeur et le type de produit (par exemple, tarifs standard, programmes pour petits développeurs ou réductions liées à la durée de l'abonnement).
- Taxes locales et taxe sur la valeur ajoutée (TVA) : retenues à la source prélevées par les boutiques des plateformes avant le reversement au développeur.
- Remboursements et rétrofacturations : Apple et Google fournissent des rapports de remboursement et des notifications de développeur en temps réel lorsqu'un client conteste une transaction ou initie une rétrofacturation.
Les événements côté client enregistrent les prix d'achat bruts (store_purchase_price) ; les entrepôts de données doivent appliquer le rapprochement des frais de boutique en aval pour dériver les produits nets réalisés pour la modélisation financière de la LTV.
Suivi des cohortes de payeurs en aval : horizons de LTV IAP cumulés
Le comportement des payeurs se manifeste sur des périodes longitudinales. Les studios évaluent la valeur à vie cumulée des achats intégrés (
Où :
est le taux de rétention de cohorte classique au jour . est la fraction des utilisateurs actifs de la même cohorte d'acquisition qui effectuent un achat intégré au jour écoulé . est le revenu net moyen des IAP parmi ces payeurs actifs du même jour.
Différentes sources d'acquisition peuvent présenter des calendriers de paiement et des profils de dépenses sur la longue traîne différents ; ces différences doivent être mesurées empiriquement par canal plutôt qu'inférées à partir des étiquettes de canaux.
Optimisation des enchères d'acquisition d'utilisateurs : alimentation des algorithmes d'enchères automatiques des réseaux publicitaires en signaux IAP vérifiés
Les réseaux publicitaires programmatiques modernes utilisent des modèles d'optimisation par apprentissage automatique (tels que le ROAS cible ou l'optimisation de la valeur) pour identifier les joueurs ayant une forte propension à dépenser.
Lorsque cela est pris en charge, les signaux d'achat vérifiés peuvent être transmis en tant qu'événements d'optimisation ou publications en retour de valeur aux plateformes publicitaires participantes. Cela permet aux réseaux publicitaires de réorienter automatiquement les budgets d'enchères vers les segments d'audience présentant un comportement d'achat vérifié, améliorant ainsi l'efficacité des campagnes.
Analyse comparative des types de produits d'achats intégrés et des politiques des boutiques
Évaluation des mécanismes opérationnels, des règles comptables et des exigences du cycle de vie selon les types de produits
Les boutiques d'applications mobiles catégorisent les achats intégrés en classifications techniques et commerciales distinctes.
Le tableau ci-dessous compare les classifications de produits IAP standard dans les écosystèmes Apple StoreKit et Google Play Billing :
| Classification du produit | Type de produit Apple StoreKit | Type de produit Google Play | Règle de restauration de la plateforme | Cas d'utilisation typique en jeu |
|---|---|---|---|---|
| Consommable | Consommable | Produit unique (Consommable) | Géré par le serveur du jeu ; non restauré automatiquement par la boutique | Or, gemmes, recharges d'énergie, tirages gacha |
| Non consommable | Non consommable | Produit unique (Non consommable) | Restorable sur les appareils des utilisateurs via des transactions de boutique natives | Suppression des publicités, déblocages de personnages, extensions de l'histoire |
| Abonnement à renouvellement automatique | Abonnement renouvelable | Abonnement (Forfait de base à renouvellement automatique) | Géré et renouvelé automatiquement par les plateformes de la boutique | Abonnement VIP, pass de combat saisonniers |
| Abonnement non renouvelable / prépayé | Abonnement non renouvelable | Abonnement (Forfait de base prépayé) | Nécessite une gestion manuelle de la durée côté serveur sur iOS ; Google gère les conditions prépayées | Pass de gemmes quotidiens de 30 jours, accès à des événements limités |
Harmonisation des économies de jeux et des directives des boutiques de plateformes
La facturation des plateformes reste le mécanisme par défaut pour les transactions de biens numériques intégrés. Cependant, les options de paiement externes autorisées et les programmes de facturation alternatifs varient selon la vitrine, la région, l'éligibilité au programme et la politique de la plateforme (telles que les dispositions de la loi sur les marchés numériques de l'Union européenne, les liens d'achat externes des vitrines aux États-Unis ou les programmes de facturation alternatifs régionaux en Corée du Sud et au Japon). Les développeurs doivent évaluer les règles spécifiques applicables à chaque marché de distribution au lieu de supposer une règle de paiement mondiale unique.
De plus, les directives des plateformes (telles que les directives de révision de l'App Store d'Apple) exigent que les jeux comportant des objets virtuels aléatoires (tels que des mécanismes de gacha ou des boîtes à butin) divulguent explicitement les probabilités statistiques d'obtention pour chaque type d'objet avant l'achat.
Quand les studios de jeux doivent-ils appliquer une validation IAP stricte côté serveur
Conditions appropriées pour une validation obligatoire faisant autorité côté serveur
Les équipes de développement de jeux doivent appliquer une validation stricte des reçus côté serveur dans des conditions opérationnelles spécifiques :
- Jeux multijoueurs et compétitifs : titres dotés d'économies virtuelles partagées, de classements ou d'échanges de joueurs où les exploits liés à des monnaies obtenues illégalement détruisent l'équilibre compétitif.
- Impact commercial important : toute microtransaction dont l'exécution frauduleuse peut affecter substantiellement les revenus, l'inventaire échangeable, les paiements automatisés ou les signaux d'optimisation en aval.
- Campagnes alimentant des publications en retour vers les réseaux publicitaires : pipelines d'acquisition d'utilisateurs où les événements d'achat déclenchent des publications en retour en temps réel vers les réseaux publicitaires ou des paiements d'affiliation, et où des événements falsifiés corrompraient les algorithmes d'enchères automatiques.
Conditions inappropriées pour les pipelines de serveurs complexes
Le déploiement d'une infrastructure de validation complexe de serveur à serveur introduit une surcharge inutile dans des scénarios limités :
- Titres autonomes hors ligne à joueur unique : jeux occasionnels hors ligne sans serveurs backend ni comptes, où la vérification native côté client de StoreKit et de Google Play Billing offre une protection de base, à condition que le studio accepte le compromis inhérent à la sécurité côté client.
- Prototypes de gameplay précoces : prototypes de lancement progressif évaluant la rétention des mécaniques de base avant de construire une infrastructure de facturation backend évolutable.
Pièges courants et vulnérabilités de sécurité dans l'implémentation des IAP
- Piège 1 : Livraison d'objets virtuels côté client : créditer des monnaies ou des objets virtuels directement à l'intérieur des écouteurs d'achats des clients sans validation des reçus par le serveur expose le jeu à des émulateurs de facturation basiques.
- Piège 2 : Négligence de l'accusé de réception Google Play : ne pas accuser réception ou consommer les achats Google Play dans le délai requis après leur entrée à l'état
PURCHASEDentraîne des remboursements automatiques de commandes et une perte de revenus. - Piège 3 : Omission de la déduplication des transactions uniques : ne pas appliquer de contraintes uniques sur le
purchaseToken(Google) ou letransactionId(Apple) dans les schémas de base de données entraîne des attributions d'articles en double lors des nouvelles tentatives réseau ou des attaques par relecture.
Foire aux questions (FAQ)
Qu'est-ce qu'un achat intégré et comment génère-t-il des revenus pour un jeu mobile ?
Pourquoi la validation des reçus IAP côté client est-elle vulnérable à la fraude à la facturation ?
Comment le suivi des achats intégrés améliore-t-il le ROAS de l'acquisition d'utilisateurs d'un jeu ?
Résumé et cadre de décision
La mise en œuvre d'une infrastructure d'achat intégré (IAP) résiliente nécessite de combiner des cycles de vie de facturation standard de plateforme, une validation des reçus faisant autorité côté serveur et un suivi granulaire des attributions. La maximisation des revenus IAP repose sur la protection des économies virtuelles contre les exploits de facturation locaux, l'application de contrôles d'idempotence et la liaison des événements d'achat vérifiés aux canaux d'acquisition.
En intégrant des pipelines sécurisés StoreKit 2 et Google Play Billing à des SDK de mesure mobile, les studios de jeux peuvent protéger leurs flux de monétisation, optimiser leurs dépenses marketing vers des cohortes de joueurs à forte LTV et bâtir une croissance opérationnelle en direct durable.
Pour explorer la configuration possible du suivi par SDK client et de l'attribution par canal pour le pipeline de monétisation de votre jeu, consultez la référence d'implémentation de l'attribution mobile.
Documents associés
-
Concepts : Achat intégré, Validation des reçus, StoreKit 2, Google Play Billing, Suivi des cohortes de payeurs, IAP-ROAS
-
Technologies : API App Store Server, API Google Play Developer, SDK d'attribution, Signature Web JSON (JWS)
-
Standards : Spécification IETF RFC 7515 JSON Web Signature (JWS), Bonnes pratiques W3C pour le Web mobile, Sécurité des applications mobiles OWASP
-
API : Bibliothèque de facturation Google Play, API Google Play Developer (Productsv2), API de transaction Apple StoreKit 2, API App Store Server d'Apple (Terminer la transaction), Interfaces de suivi des événements OpoInstall (saveEvent, reportEffectPoint)
-
Documentation officielle et références :
Share this article



