CursorがBuild Live Appsを発表?2026年11月5日、Cursorは「Cursor Build Live Apps」機能を正式にリリースしました。これにより、クラウドエージェントが有効な有料プランのユーザーは、自然言語のプロンプトから直接、ライブのWebアプリケーションを構築、ホスト、共有できるようになりました。AIコーディングアシスタントによってソフトウェア作成のコストは低下したものの、ホスティング、データベース、認証、セキュリティの設定が手動のハードルとして残るため、ユーザーが生成したツールのほとんどはlocalhostのままで終わっていたとCursorは指摘しています。このアップデートにより、クラウドエージェントがWebアプリケーションを自動構築し、必要に応じてPostgreSQLデータベースをプロビジョニングし、シングルサインオン(SSO)認証を設定し、プラットフォームの公開前セキュリティチェックを実行して、手動のインフラ設定なしでプロジェクトを共有可能なURLへとデプロイします。
ローカルホストから本番環境へ:Cursor Build Live Appsがもたらすもの
概要
- リリース範囲: 2026年11月5日に、クラウドエージェントが有効なすべてのCursor有料プラン向けにリリース。本機能はクラウド実行を必須とし、ローカルエージェントでは実行できません。
- マネージドスタック: Webアプリケーションの自動構築、必要に応じたPostgreSQLデータベースのプロビジョニング、Cursor SSO認証の設定、マネージドクラウドホスティングへのデプロイを自動で行います。
- ガバナンスと共有: 公開前に必須のベースラインチェックと設定可能なエージェント型セキュリティレビューを実行。プライベートアプリおよびチーム公開アプリではCursorへのサインインを必須とし、チームおよびエンタープライズプランではデフォルトで一般公開を無効化(管理者が有効化した場合を除く)。また、自動スクリプトやGrok Bot向けのヘッダー認証付きCursor APIキーをサポートします。
開発者のローカルマシンからライブ環境へと社内ユーティリティを移行するには、通常、クラウドアカウント、データベースインスタンス、アイデンティティプロバイダー、デプロイパイプラインのプロビジョニングが必要です。Cursor Build Live Appsのchangelogによると、本プラットフォームはこれらの手順を自動化するため、営業、オペレーション、法務、財務、エンジニアリングなどの部門に属する従業員が、直リンクを介して動作するWebツールを構築・共有できるようになります。
Cursor自身の組織内でも、チームはこのワークフローを使用して、いくつかのカテゴリの社内ソフトウェアをデプロイしています。
- イベント登録、顧客アカウント割り当て、デスク予約のための社内業務ツール。
- スライド、動画、インタラクティブなプロダクトデモを組み合わせた顧客向けマルチメディアプレゼンテーション。
- 新入社員向けの一括オンボーディング、イネーブルメント、トレーニングポータル。
- パイプライン指標や案件機会を追跡するリアルタイムの営業ダッシュボード。
- エンジニアリングサービス管理ポータル。
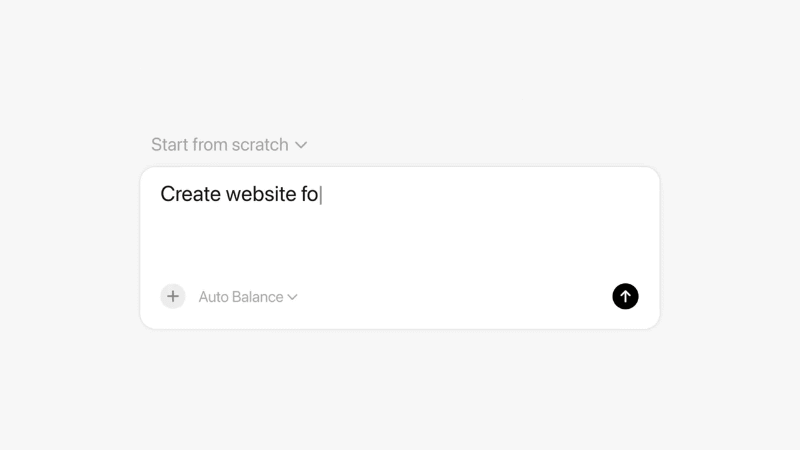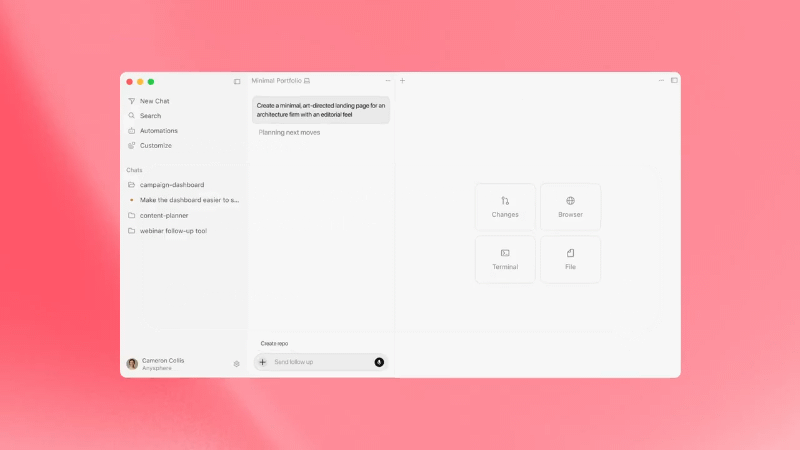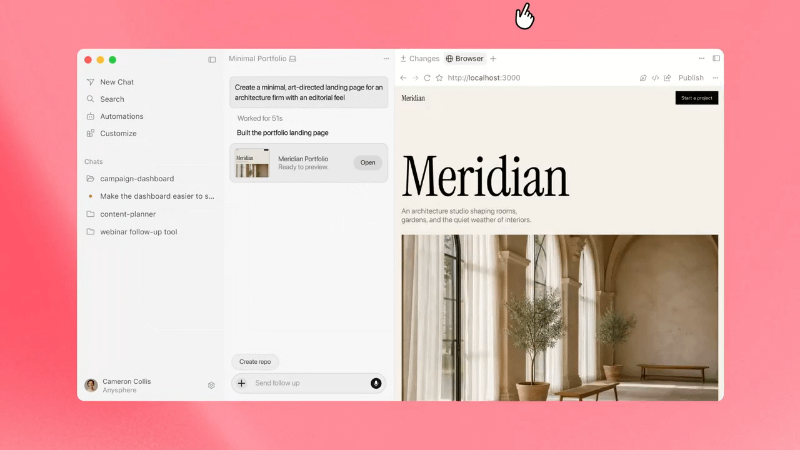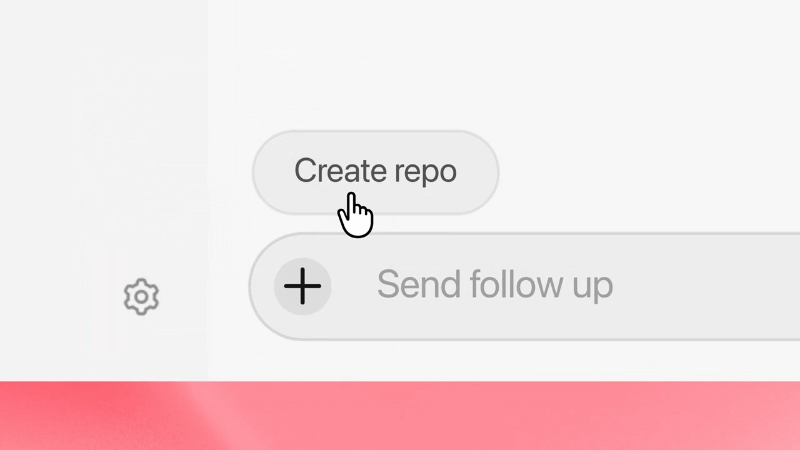
Cursorのデプロイワークフローに関するThe New Stackの報道で示されているように、初期のアイデアからライブリンクまでのアプリケーション構築は、クラウドエージェントインターフェース内の4つのステージに従って進められます。
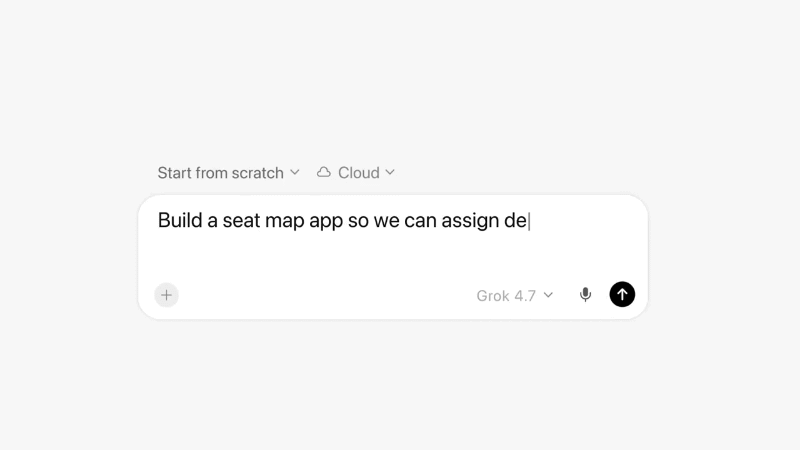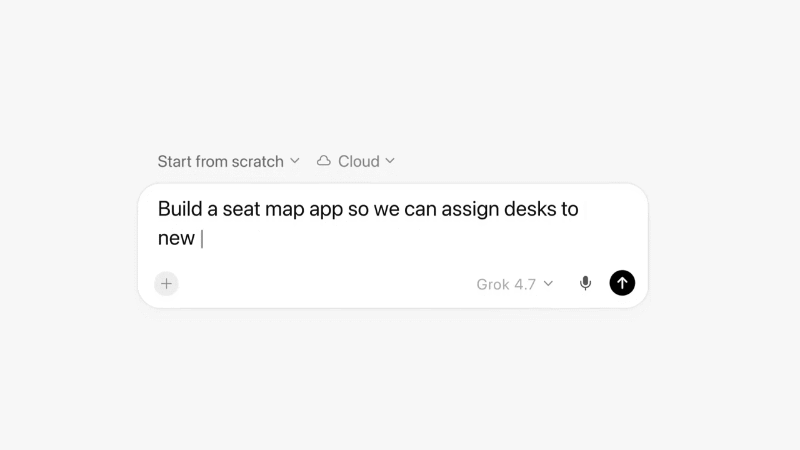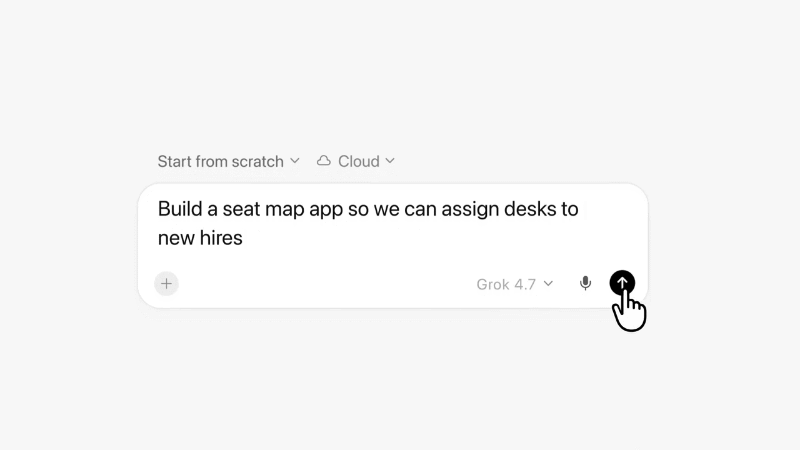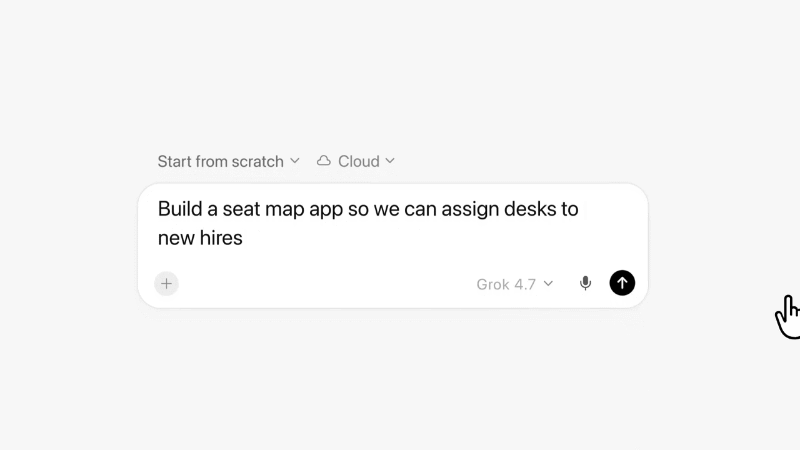
まず、ユーザーがクラウドエージェントを起動し、希望するWebアプリケーションをプレーンテキストで記述します。次に、クラウドエージェントがアプリケーションを生成し、データベースや認証などの必要なバックエンドコンポーネントをプロビジョニングし、ホスティング環境を準備して、自動チェックを実行します。
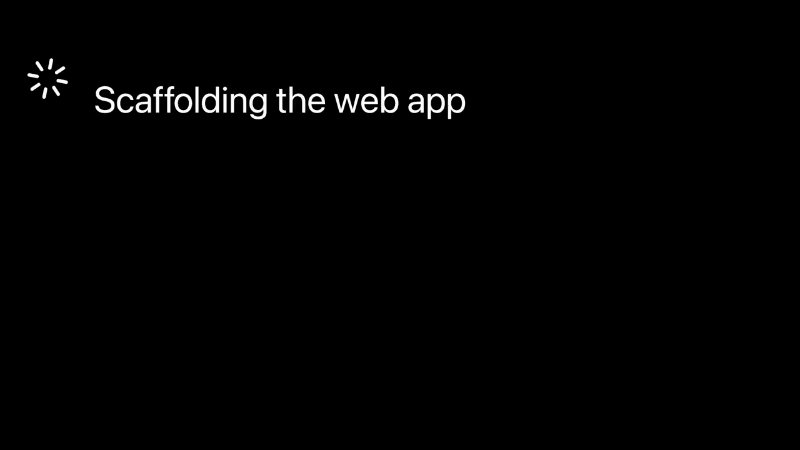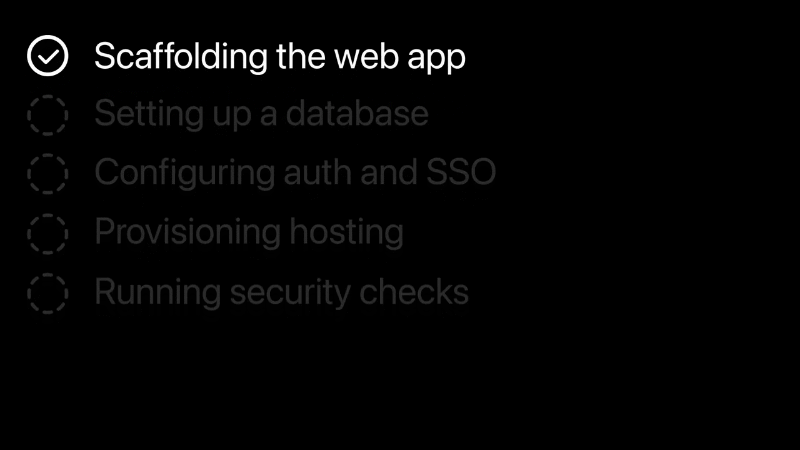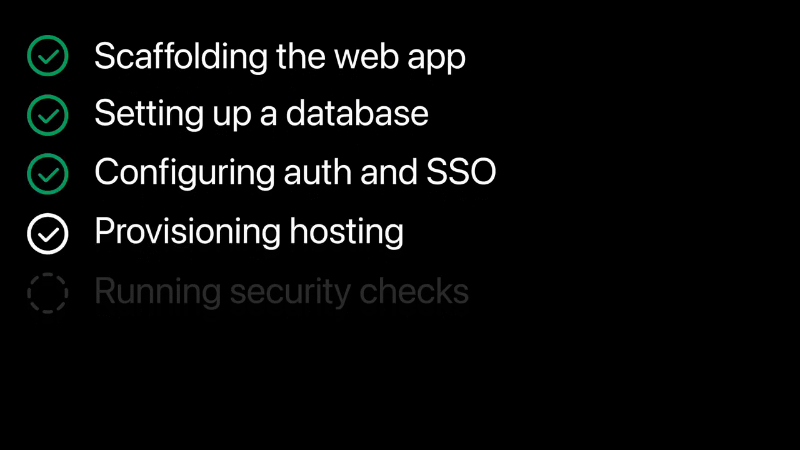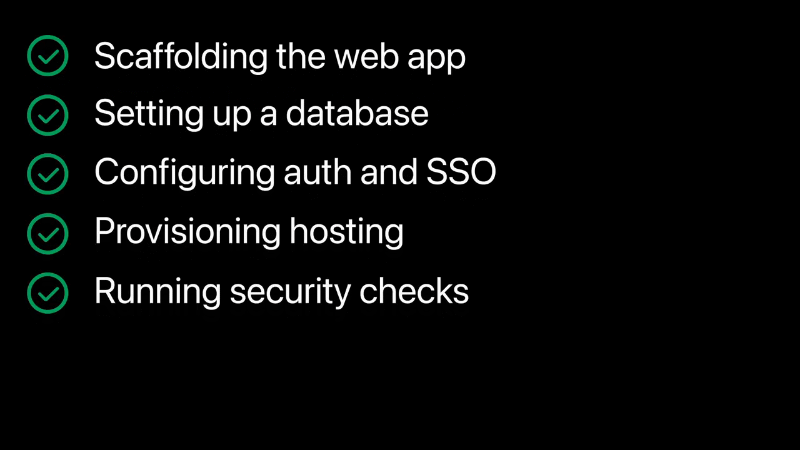 3番目に、ビルドが完了すると、ユーザーはワークスペース内でインタラクティブなアプリケーションをプレビューし、公開ダイアログを開き、一意のドメインを選択し、他のユーザーにツールを公開する前のアクセス範囲設定を行うことができます。
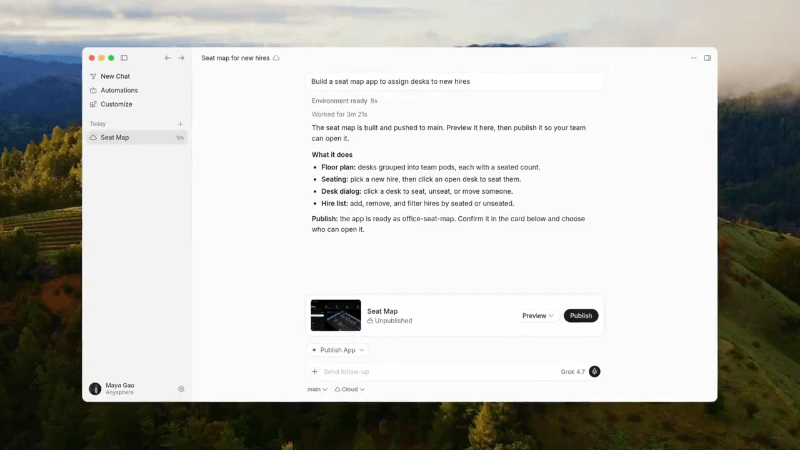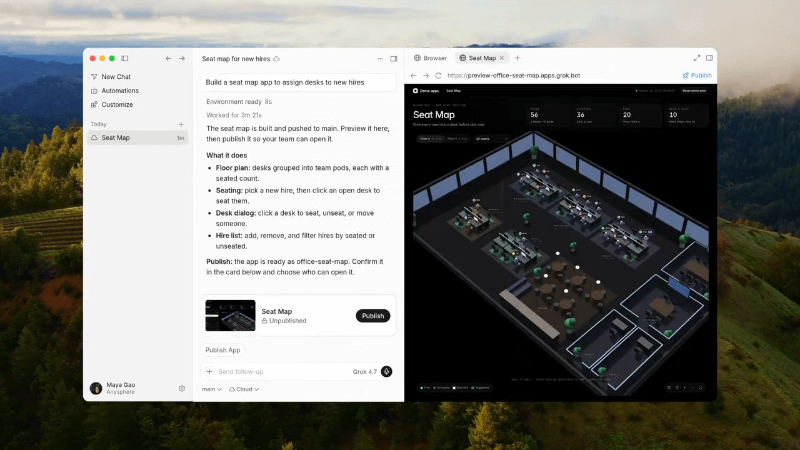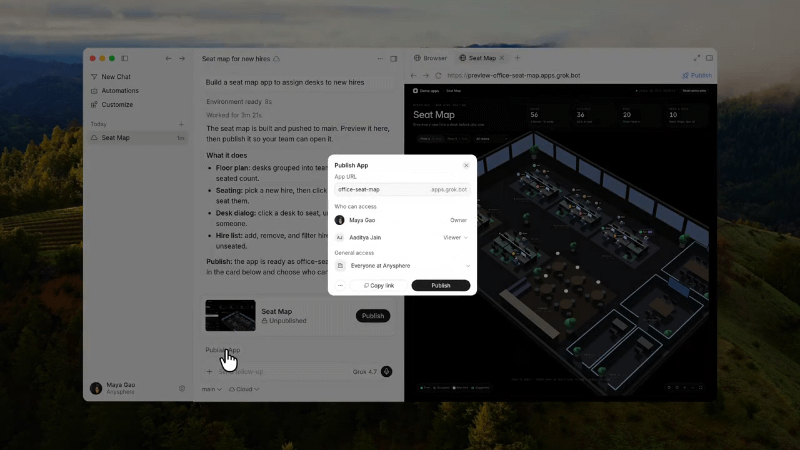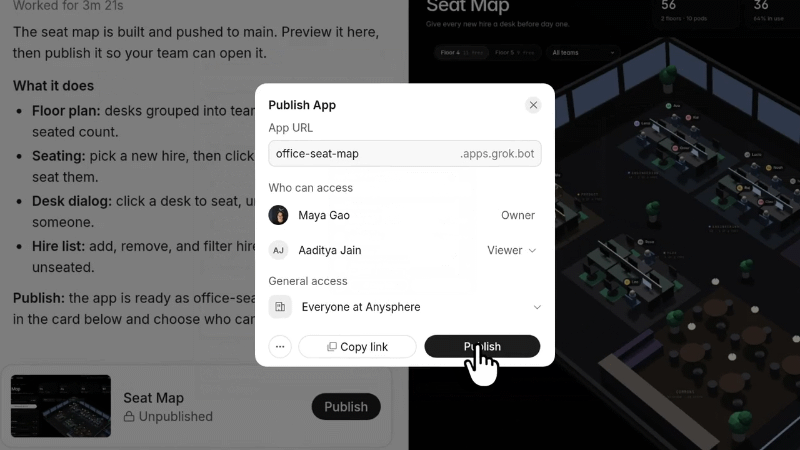
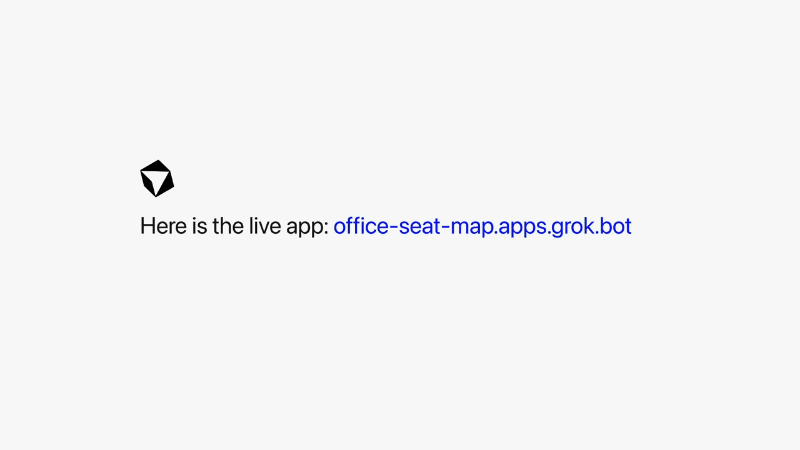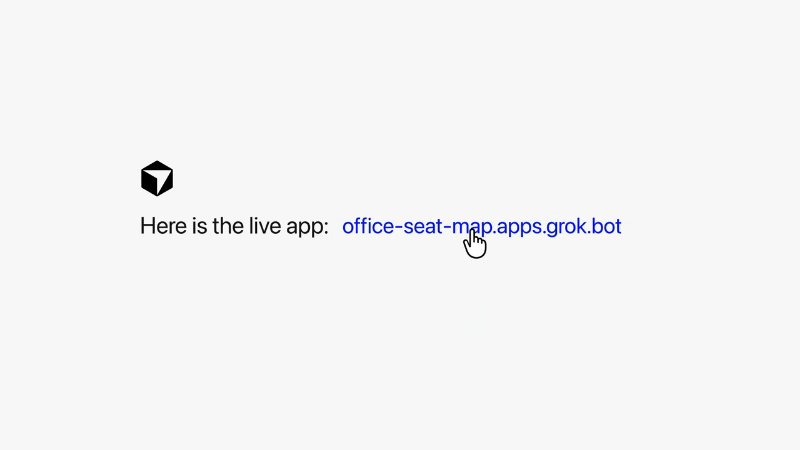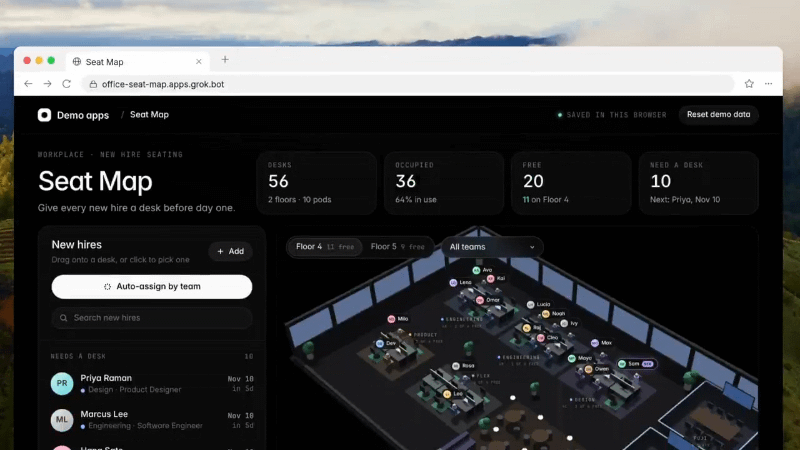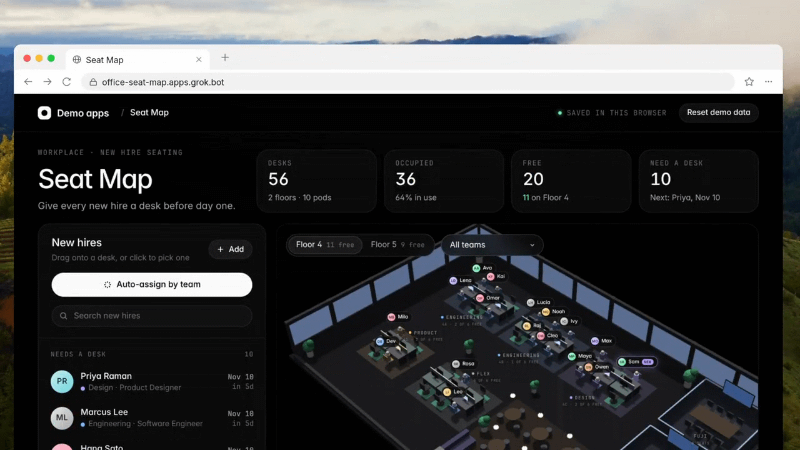
最後に、公開前チェックが通過し、ユーザーが公開を確認すると、Cursorはインタラクティブなオフィス座席表ツールなどのデプロイされたアプリケーションをブラウザで直接開くためのライブリンクを返します。
内部の仕組み:クラウドエージェント、マネージドホスティング、リポジトリソース
Cursor Build Live Appsの技術基盤はCursor Cloud Agentsに依存しており、ユーザーは自身のローカルノートパソコンを開いたままにすることなく、リモート環境で非同期コーディングエージェントを実行できます。デプロイパイプラインはクラウドデータベース、アイデンティティサービス、マネージドホスティングをプロビジョニングするため、本機能はクラウドエージェントを通じて排他的に動作し、ローカルで実行されるエージェントでは使用できません。
Cursorは、コード生成とライブデプロイのギャップを埋める取り組みとして、2026年8月27日にプロジェクトをゼロから開始し、ライブURLでプレビューする初期ワークフローを導入しました。しかし、その当時のリリースでは、ライブURLへの公開にユーザー自身の外部Vercelアカウントの接続が必要でした。
11月5日のアップデートにより、ユーザーが別のホスティングアカウントをリンクまたは管理する必要性がなくなりました。Cursorの変更履歴には基盤となるクラウドベンダーの名前は記載されていませんが、The New StackがXでのVercelからの声明を引用して報じたところによると、マネージドホスティングレイヤーはVercel for Platforms上に構築されており、Cursorがチームまたは個人のサブスクライバーごとに専用の孤立したホスティングアカウントを自動的に作成します。
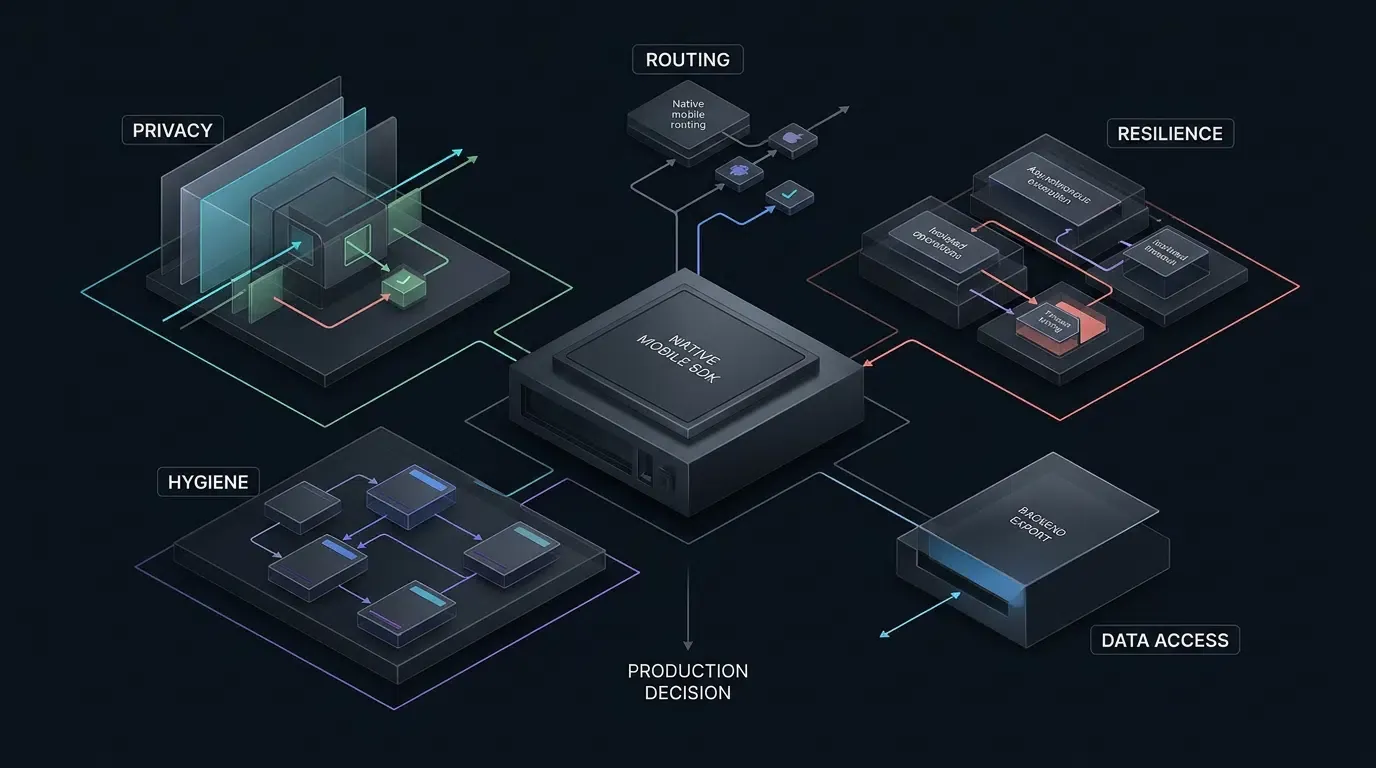
エンドツーエンドのプロビジョニング、セキュリティレビュー、およびデプロイフローは次のように構造化されています。
[ソース入力: 自然言語プロンプト / Cursor Origin / GitHubリポジトリ]
                                 │
                                 ▼
              [Cursorクラウドエージェント実行環境]
              ├── Webアプリのコードベースを自動構築
              ├── PostgreSQLデータベースのプロビジョニング(必要な場合)
              ├── Cursor SSO認証の設定
              └── 外部シークレットの入力を促す(エージェントが生の値を確認できないよう管理)
                                 │
                                 ▼
         [公開前ゲート: 決定論的+エージェント型セキュリティレビュー]
              ├── 必須のベースラインチェックを実行(例:露出したシークレット)
              └── エージェント型およびチーム管理者のカスタムセキュリティルールを評価
                                 │
        (必須チェックおよび該当する承認ルールを満たしている場合)
                                 │
                                 ▼
      [ユーザーが選択したドメインと分離されたホスティングへのマネージドデプロイ]
              ├── プライベートおよびチームアクセス(Cursorサインインが必要。Teams/Enterpriseではデフォルトで公開オフ)
              ├── 公開アクセス(個人プラン、またはチーム管理者が有効にした場合)
              └── プログラマティックアクセス(リクエストヘッダー経由のCursor APIキー)
開発者は2つのリポジトリソースからデプロイを開始できます。
- 新規または既存のCursor Originリポジトリ: ゼロから開始するユーザーは、Cursorが2026年8月17日にリリースしたエージェント中心のGitホスティングプラットフォームであるCursor Origin上で自動的にリポジトリを作成します。
- 既存のGitHubリポジトリ: GitHubに既存のプロジェクトを持つエンジニアは、リポジトリをOriginに移行することなく、クラウドエージェントを使用してアプリケーションの準備と公開を行うことができます。Cursorによれば、GitLabおよびその他のGitプロバイダーのサポートは今後のアップデートで予定されています。
公開前セキュリティゲートとアクセスのガバナンス
組織全体で迅速なWebデプロイを有効にするには、クレデンシャルの取り扱い、公開前検証、およびアクセス範囲に関するガードレールが必要であり、CursorはCloud Agent Appsのドキュメントでこれを詳述しています。
シークレットの分離と公開前レビューの階層
アプリケーションが企業データウェアハウスやサードパーティAPIなどの外部インフラストラクチャに接続する必要がある場合、Cursorはユーザーに必要なキーの入力を求めます。Cursorによると、これらのシークレットはエージェントが生のシークレット値を見られないように管理されます。
アプリケーションが公開される前に、ユーザーは明示的に公開を実行する必要があり、これにより次の2種類のプラットフォームチェックがトリガーされます。
- 決定論的チェック: ハードコードされたシークレット、トークン、アプリケーションファイル内の露出したクレデンシャルなどの一般的な問題を検出するため、ルールベースのベースラインスキャンが常に実行されます。
- エージェント型セキュリティレビュー: AI駆動型のレビューにより、プロジェクトのより幅広いセキュリティ問題が検査され、チェックが失敗した場合には修正すべき内容がユーザーに指示されます。
チーム管理者は、デプロイされたすべてのチームアプリケーションおよび保存されたシークレットに対する可視性を持ちます。管理者はカスタムセキュリティレビュールールの追加、ライブアプリケーションの非公開化、およびセキュリティレビューによってフラグが立てられた特定のリリースの承認を行うことができます。ただし、管理者の承認はすべてのチェックに対する無条件のバイパスではありません。必須のベースライン保護は引き続き強制され、公開前スキャンに合格することは、カスタムアプリケーションロジックや外部データベースの権限に脆弱性がないことを保証するものではなく、一般的なクレデンシャル漏洩のリスクを軽減するように設計されています。
アクセス範囲とヘッダーベースのAPIキー
アプリケーションが必須のチェックに合格し、選択されたURLにデプロイされた後、アクセス制御はプランの種類と認証方法によって管理されます。
- チームおよびエンタープライズアクセス: アプリケーションを特定の個人、ユーザーグループ、または組織全体と共有できます。プライベートおよびチーム向けに表示されるアプリケーションには、Cursorへのサインインが必要です。TeamsおよびEnterpriseプランでは一般公開はデフォルトで無効になっていますが、管理者が有効にすることができます。公開共有されたアプリケーションは、リンクを持つすべての人が開くことができます。
- 個人プランの一般公開: 個人プランの加入者は、URLを知る誰もがWebアプリを開けるように、一般公開アクセスでアプリケーションを公開できます。
- APIキーによるプログラマティックアクセス: 自動化されたスクリプト、継続的インテグレーション(CI)タスク、またはGrok Botなどの外部エージェントがデプロイされたアプリケーションと対話できるようにするため、ユーザーはCursor APIキーを設定できます。共有URLにクレデンシャルを露出させる代わりに、プログラマティッククライアントはHTTPリクエストヘッダーにCursor APIキーを渡して認証を行います。キーは個人またはチームレベルで個別に管理されます。
競合状況:Lovable、Replit、Grok Buildへの挑戦
マネージドホスティング、オンデマンドのPostgreSQLプロビジョニング、およびSSO認証をクラウドエージェントワークフローに直接統合することにより、CursorはLovableやReplitのようなプロンプト駆動型アプリプラットフォームと直接競合する立場に立ちます。市場での位置づけとして、LovableやReplitがこれまで一般クリエイターや個人ビルダーを魅了してきたのに対し、Cursorの発表は社内エンタープライズソフトウェアに重点を置いています。専門家が専任のインフラエンジニアを待つことなく業務ツールを構築できるように支援しつつ、個人加入者向けのパブリックWeb公開も引き続きサポートしています。
この機能は、2026年8月のSpaceXによるCursorの買収(SpaceXのSEC提出書類で開示された、見出しの株式価値600億ドル、会計上の買収対価42.5億ドルの取引)に続き、イーロン・マスクのより広い技術エコシステム内の製品とも並行して存在しています。SpaceX関連のxAIは以前、Grokチャット内で軽量なアプリやゲームを作成し、grok.meリンク経由で共有できるようにするGrok Build Modeをリリースしました。Grok Buildが会話型の作成に焦点を当てているのに対し、Cursor Build Live Appsは、リポジトリベースの開発(Cursor OriginおよびGitHub)、チームセキュリティルール、およびエンタープライズSSOガバナンスに根ざしています。
ワークフローの比較と実装チェックリスト
Cursor Build Live Appsを評価するエンジニアリングリーダーは、そのスコープとガバナンスモデルを、ローカル開発およびCursorの以前のプレビューワークフローと比較できます。
| ワークフローのステージ | 実行環境 | ホスティングとデータベースの設定 | 認証と共有スコープ | セキュリティおよびガバナンス制御 |
|---|---|---|---|---|
| ローカルホストエージェントのプロトタイプ | ローカルIDE / 開発者マシン | 手動のローカルサーバーとローカルDB設定 | ローカルマシンのみ(localhost) |
開発者が管理するローカル環境 |
| Cursor 2026年8月27日プレビュー | Cursorクラウドエージェント | ブラウザプレビュー;公開には外部Vercelアカウントのリンクが必要 | 外部Vercelプロジェクトの設定によって決定 | 外部ホスティングアカウントを通じて管理 |
| Build Live Apps(個人プラン) | Cursorクラウドエージェント(有料プラン) | マネージド隔離ホスティング+オンデマンドPostgreSQL | プライベートアプリのCursorサインイン、オプションの公開URL共有、またはAPIキーヘッダー | 必須の決定論的チェック+エージェント型公開前レビュー |
| Build Live Apps(チーム / エンタープライズ) | Cursorクラウドエージェント(有料プラン) | マネージド隔離ホスティング+オンデマンドPostgreSQL | Cursorサインインによるプライベート/チームアクセス;一般公開はデフォルトでオフ(管理者設定可能) | 公開前チェック、カスタム管理者ルール、リリース承認、管理者による非公開化制御 |
エンジニアリングおよびセキュリティチームのためのガバナンスチェックリスト
社内ツールにCursor Build Live Appsを導入する組織は、明確な運用プラクティスを確立する必要があります。
- カスタム公開前ルールの定義: チーム管理コンソールを使用して、アプリが公開される前に内部エンドポイントの露出やデータ処理コンプライアンスをチェックする組織固有のセキュリティレビュールールを追加します。
- 外部データウェアハウスの権限の検証: 自動化された公開前スキャンはアプリケーションファイルや露出したシークレットに焦点を当てているため、ライブアプリに接続されている外部データウェアハウスに対しては、最小権限のデータベースロールと行レベルのセキュリティを独立して適用します。
- チーム共有ポリシーの監査: 内部ダッシュボードや業務ツールにCursorサインインを必須にするため、TeamsおよびEnterpriseレベルで公開リンク共有が無効のままであるべきかを確認し、管理ダッシュボードでアクティブなアプリケーションを定期的にレビューします。
- APIキーのライフサイクルの管理: 自動化されたスクリプト、CIワークフロー、Grok Bot統合には、スコープ設定されたCursor APIキーを使用したHTTPリクエストヘッダー経由での厳格な認証を要求し、社内ツールが廃止された際にはキーを取り消します。
よくある質問(FAQ)
開発者はローカルで実行されるコーディングエージェントと一緒にCursor Build Live Appsを使用できますか?
デプロイされたすべてのアプリケーションでPostgreSQLデータベースが自動的に作成されますか?
チーム管理者は、失敗した公開前セキュリティチェックを上書きできますか?
自動化されたスクリプトやGrok Botは、デプロイされたCursorアプリケーションに対してどのように認証を行いますか?
エンジニアリングチーム向けの主なポイント
CursorによるBuild Live Appsのリリースは、AI支援ソフトウェア開発における永続的なボトルネックに対処するものです。コーディングエージェントによりアプリケーションロジックの生成は高速化されるものの、そのコードを同僚向けに安全にデプロイする作業は、通常インフラストラクチャの設定で停滞していました。クラウドエージェントとオンデマンドのPostgreSQLプロビジョニング、Cursor SSO、公開前セキュリティゲート、マネージドホスティングを組み合わせることで、Cursorはリポジトリベースのプロンプトを、共有URL経由でアクセス可能なライブの社内ツールへと変換します。
エンジニアリングおよびセキュリティのリーダーにとって、localhostプロトタイプから即時クラウドデプロイへの移行により、管理ガバナンスが不可欠となります。Cursorの組み込みシークレットハンドリングやカスタム公開前レビュールールと、外部データストアに対する厳格な最小権限権限を組み合わせることで、チームは企業データに対する可視性を失うことなく、社内ツールを迅速に出荷できるようになります。
参考文献
-
Cursor Changelog: Build Live Apps in Cursor — クラウドエージェントのアプリ構築、オンデマンドPostgres、Cursor SSO、公開前セキュリティチェック、リンク共有を詳述した2026年11月5日の公式リリース発表。
-
Cursor Documentation: Cloud Agent Apps — ライブアプリのデプロイ、シークレットハンドリング、セキュリティレビュールール、管理承認の境界、公開共有制御、およびAPIキーヘッダー認証を網羅した公式技術ドキュメント。
-
Cursor Documentation: Cloud Agents Overview — リモートクラウドエージェントの実行環境とサポートされているプランを説明する公式ガイド。
-
Cursor Changelog: Start Projects from Scratch in Cloud Agents — 以前のプレビューワークフローと外部Vercelアカウントの公開要件を文書化した2026年8月27日の公式アップデート。
-
Cursor Changelog: Origin Code Hosting — エージェント中心のGitホスティングプラットフォームとしてCursor Originを紹介する2026年8月17日の公式リリースノート。
-
Cursor Blog: Joining SpaceX — SpaceXによるCursorの買収に関する2026年8月の公式発表。
-
U.S. Securities and Exchange Commission: SpaceX Form Filing (September 30, 2026) — Cursor買収のための600億ドルの見出し株式価値と42.5億ドルの会計上の買収対価を詳述した規制当局への提出書類。
-
The New Stack: Cursor Takes on Lovable and Replit with Fully Managed App Deployment — 4段階のデプロイワークフローとVercel for Platformsホスティングに関するVercelの声明を網羅したPaul Sawersによる報道。
Share this article