モバイルアトリビューション向けのソフトウェア開発キット(SDK)をどのように選ぶべきでしょうか?モバイルアトリビューション用SDKの選定では、ベンダーが謳うマッチ率だけに頼るのではなく、ストアのプライバシーコンプライアンス、プラットフォームルーティングプロトコル、依存関係の整合性、そして実行時の堅牢性を監査することが求められます。サードパーティ製モバイルSDKは、ホストアプリケーションの配布バイナリにリンクまたはパッケージ化されます。その組み込みコードはホストアプリの適用可能なランタイムおよびセキュリティ境界内で動作し、データ収集と挙動を確認する責任は一貫してアプリパブリッシャー側にあります。検証されていないSDKを導入すると、App StoreやGoogle Playの審査でリジェクトされたり、予期せぬライブラリの競合を引き起こしたり、コールドスタート時のオンボーディングフローを停滞させたりする原因になります。モバイルアトリビューションおよびディープリンクプラットフォームであるOpeninstallは、AndroidおよびiOS向けネイティブSDKを提供するとともに、開発チームがこれらのアーキテクチャやコンプライアンス基準に照らして評価できる、詳細なドキュメント付きデータインターフェースのエントリポイントを用意しています。
サードパーティ製のアトリビューションソフトウェア開発キット(SDK)の選定は、アーキテクチャおよび規制面における重要な意思決定です。プロダクション環境に対応するアトリビューションSDKには、プラットフォームネイティブなルーティングとパラメータ復元の仕組みだけでなく、Appleの準拠した
PrivacyInfo.xcprivacy宣言、Google Playのデータセーフティ開示に必要なベンダーデータインベントリの完備、決定論的なタイムアウト処理を備えた非同期API定義、そして検証可能なデータエクスポート機能が備わっている必要があります。
| 用語 | 定義 | 関連エンティティ | 検索意図・役割 |
|---|---|---|---|
| ソフトウェア開発キット(SDK) | 特定の機能を実行するためにホストアプリに統合される、ライブラリ、API定義、ドキュメント、ツールのパッケージセット。 | ホストアプリケーションのバイナリ | インフォモーショナル / コマーシャル |
| PrivacyInfo.xcprivacy | アプリまたはSDKによるデータ収集と「要件理由API(Required Reason API)」の使用状況を宣言する、Appleの標準化されたプロパティリストマニフェスト。 | App Store Connectの審査 | テクニカル / コンプライアンス |
| 要件理由API(Required Reason APIs) | フィンガープリンティングの可能性があり、明示的な理由コードの宣言が必要となるAppleのシステムAPIの5つのカテゴリ。 | NSPrivacyAccessedAPITypes |
テクニカル / コンプライアンス |
| API定義 | SDKによって公開される、メソッドシグネチャ、コールバックデータ構造、タイムアウトパラメータ、エラー状態を指定する正式な契約。 | クライアント統合レイヤー | テクニカル / インフォモーショナル |
モバイルアトリビューション用ソフトウェア開発キットを選ぶ際の主要な基準
アトリビューションSDKの選定がアーキテクチャおよびコンプライアンス上の意思決定である理由
グロースチームやプロダクトチームがモバイルアトリビューションベンダーを評価する際、調達の議論は表層的なダッシュボードの機能や見出しのパラメータ復元率に集中しがちです。しかし、モバイルシステムのアーキテクトやコンプライアンス責任者にとって、サードパーティ製ソフトウェア開発キットの統合は、バイナリレベルのセキュリティと信頼性を左右する重大な決定です。
組み込まれたすべてのサードパーティ製ライブラリは、App Store ConnectやGoogle Play Consoleのガバナンスのもと、ホストアプリケーションの配布および審査の責任範囲に含まれます。サードパーティ製のアトリビューションSDKが、有効なプライバシーマニフェストなしに制限されたオペレーティングシステムAPIを呼び出したり、禁止されているデバイスフィンガープリンティングに依存したり、初回起動時の初期化中にメインのUIスレッドをブロックしたりした場合、SDKベンダーではなくホストアプリケーション自体がストアの審査リジェクトやユーザー維持率の低下という不利益を被ることになります。
SDKの基礎的な仕組みと企業調達の接続
アトリビューションSDKを体系的に評価するために、開発チームは弊社の補足的なアーキテクチャガイドでカバーされている2つの基礎レイヤーを土台とする必要があります。
-
ランタイムライフサイクルの統合:ネイティブSDKがステートレスなWeb APIとどのように異なり、
Application.onCreate()やUIApplicationDelegate/UISceneDelegateにどのようにフックするかについては、基礎ガイド「ソフトウェア開発キットがモバイルアトリビューションとグロースを支える仕組み」をご覧ください。 -
バイナリパッケージングとフットプリントの測定:
.aarおよび.xcframeworkの内部構造や、apkanalyzerおよび Xcode App Thinning レポートを使用してインクリメンタルなバイナリサイズ()を測定する方法については、「モバイルSDKの意義と技術的なグロースプロトコルの理解」を参照してください。
これらの構造的な基本事項を理解した上で、適切なソフトウェア開発キットを選択するには、構造化された5つの柱からなる決定フレームワークに基づいて候補を監査する必要があります。
5つの柱に基づく技術評価フレームワーク
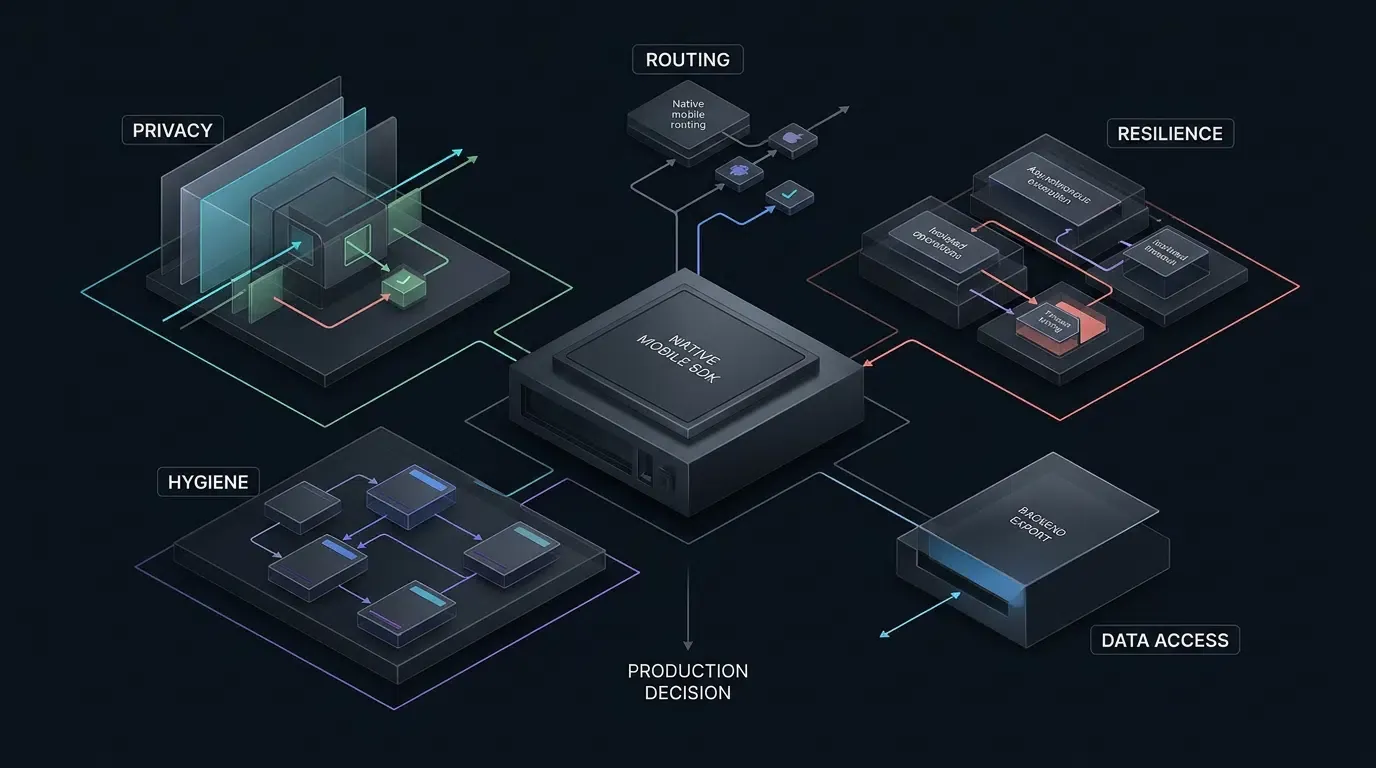
プロダクション環境への統合に向けてモバイルアトリビューションSDKを承認する前に、テクニカルリードは以下の5つのエンジニアリングの柱に沿ってライブラリをスコアリングする必要があります。
-
ストアプライバシーマニフェストと規制への準拠:iOS SDKは、Appleの
PrivacyInfo.xcprivacyおよび要件理由APIのルールを満たしているか? 禁止されているデバイスフィンガープリンティングを回避し、ホストアプリのGoogle Playデータセーフティ宣言に向けた検証可能なデータインベントリを提供しているか? -
プラットフォームネイティブなルーティングとアトリビューションの仕組み:SDKは、検証済みのAppleユニバーサルリンク、AndroidAppリンク、およびGoogle PlayインストールリファラAPIを適切にサポートしつつ、遅延パラメータの復元を透過的に処理しているか?
-
クライアントAPI定義とランタイムの堅牢性:初期化およびパラメータ取得のメソッドはノンブロッキングであり、厳密に型付けされているか? また、ネットワーク環境が悪い場合でもユーザーのオンボーディングが滞らないよう、設定可能またはアプリケーションで強制されるタイムアウト期限によってサポートされているか?
-
依存関係の整合性とビルドの互換性:SDKは、競合する他社製のオープンソースライブラリの取り込みを回避しているか? また、ドキュメント化されていない、または承認されていない危険なAndroid権限の導入を避けているか?
-
バックエンドデータの開放性とBIのポータビリティ:データエンジニアリングチームがチャネル、インストール、およびカスタムコンバージョンレコードを独自に監査できるように、ドキュメント化されたHTTPデータエクスポートインターフェースを提供しているか?
AppleのPrivacyInfo.xcprivacyおよび要件理由APIの監査
Xcode 15以降におけるプライバシーマニフェストの強制とサードパーティSDKの要件の理解
サードパーティ製SDKがデバイスのシグナルを密かに収集したり、カバートトラッキング(隠し追跡)目的でシステムAPIを流用したりするのを防ぐため、Appleは標準化されたプライバシーマニフェストファイル(PrivacyInfo.xcprivacy)およびサードパーティSDK要件の遵守を義務付けています。詳細な PrivacyInfo.xcprivacy のXML実装および要件理由APIのビルドトラブルシューティングについては、専用ガイド「iOSアプリおよびSDK向けPrivacyInfo.xcprivacyの実装方法」で解説しています。本セクションでは、SDK調達の決定、コンプライアンスの検証、およびベンダーリスク評価に焦点を当てます。
Xcode 15以降でiOSアプリケーションをアーカイブし、App Store Connectに提出する際、Appleの提出・開発ツールは、アーキテクトがベンダーのデューデリジェンスにおいて区別しなければならない3つの明確なコンプライアンス制御を強制します。
-
要件理由APIの宣言(
ITMS-91053):ホストアプリまたはリンクされたSDKバイナリが、バンドルされたPrivacyInfo.xcprivacyファイル内で承認された理由コードを宣言せずに、Appleの対象システムAPIのいずれかを呼び出した場合、App Store Connectはそのビルドにフラグを立てるか、ITMS-91053エラーとしてリジェクトします。サードパーティ製SDKは、SDK自体のコードに起因する要件理由APIの使用を宣言する際、ホストアプリケーションのプライバシーマニフェストに頼ることはできません。適用対象となる各SDKバンドルまたはダイナミックフレームワークが、独自の宣言を提供する必要があります。 -
リストアップされたサードパーティSDKのマニフェスト要件(
ITMS-91061):アプリがAppleの公式リストに指定されている一般的に使用されるサードパーティ製SDKをリンクしており、そのSDKに独自の組み込みPrivacyInfo.xcprivacyファイルが含まれていない場合、App Store Connectはその提出に対してITMS-91061のフラグを立てます。 -
バイナリSDKの暗号署名検証:Xcodeは、新しいバージョンを採用する際に指定されたサードパーティ製SDKバイナリが同じ開発者によって署名されていることを検証します。Appleの指定サードパーティSDKリストにあるSDKがバイナリ依存関係として統合されている場合、有効な署名が必須となります。Appleの最新のサードパーティSDK要件に対して、該当するSDKバージョンとバイナリ配布形式を検証してください。
PrivacyInfo.xcprivacyプロパティリストにおける4つのサポートされているトップレベルキー
候補となるiOSアトリビューションSDKを監査する際は、その .xcframework または CocoaPods アーカイブを展開し、PrivacyInfo.xcprivacy プロパティリストを検査してください。Appleは、SDKの実際のランタイムの挙動に基づいて条件付きで含まれる、4つのサポートされているトップレベルの辞書キーを定義しています。
-
NSPrivacyTracking(ブール値):AppleのApp Tracking Transparency(ATT)フレームワークの定義に基づき、アプリまたはSDKが収集したデータトラッキングを使用するかどうかを宣言します。 -
NSPrivacyTrackingDomains(文字列の配列):NSPrivacyTrackingがtrueに設定されている場合に必須となります。ユーザーがATTの許可を与えない限りiOSがブロックする、トラッキングに関与するインターネットドメインをリストします。 -
NSPrivacyCollectedDataTypes(辞書の配列):SDKがユーザーまたはデバイスのデータ(デバイス識別子、おおよその位置情報、プロダクトのインタラクションイベントなど)を収集する場合に必須となります。そのデータがユーザーに紐付けられているか、トラッキングに使用されているかを宣言します。 -
NSPrivacyAccessedAPITypes(辞書の配列):SDKのコンパイル済みバイナリがAppleの対象となる要件理由APIのいずれかを呼び出す場合に必須となります。各APIカテゴリと、それに対応する承認済みの理由コード(NSPrivacyAccessedAPITypeReasons)をマッピングします。
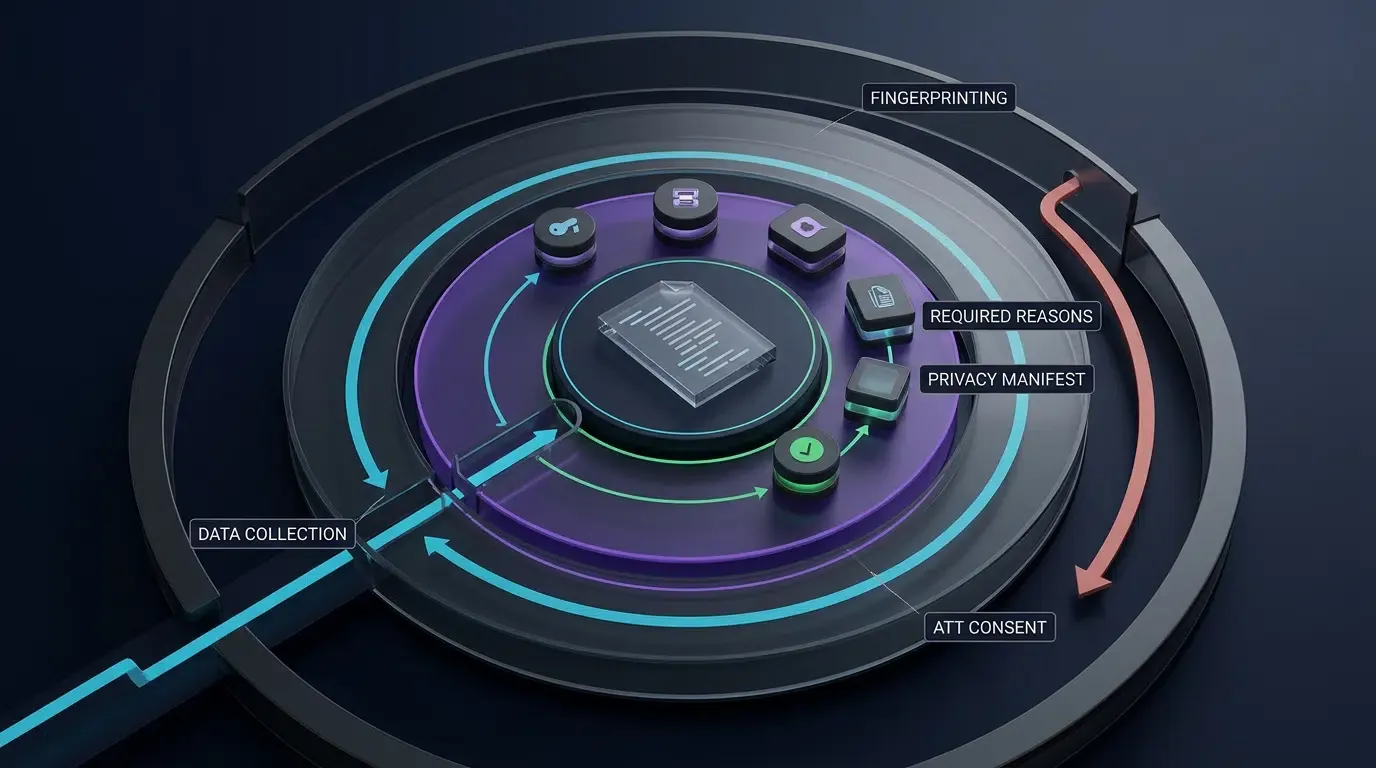
アトリビューションSDKにおけるAppleの5つの要件理由APIカテゴリの監査
Appleの要件理由APIの使用に関する記述ドキュメントで指定されているように、システムAPIの5つのカテゴリには明示的な正当性の説明が必要です。Appleは、SDKが仕様に記載されている特定の機能的な理由のためにのみこれらのAPIを呼び出すことを義務付けており、ユーザーがATTの許可を与えた場合であっても、返された値や派生データをトラッキングやデバイスフィンガープリンティングに使用することを厳に禁止しています。
| 要件理由APIカテゴリ | 公式キー識別子 | 承認されたSDKのスコープと理由の条件 | デバイス外への送信とプライバシーの境界 |
|---|---|---|---|
| システム起動時間API | NSPrivacyAccessedAPICategorySystemBootTime |
アプリ内イベント間の経過時間間隔の測定、またはタイマーの駆動(35F9.1) |
生データのシステム起動時間および派生データはデバイス外へ送信してはならない(アプリ内イベント間の特に許可された経過時間間隔を除く) |
| ディスク容量API | NSPrivacyAccessedAPICategoryDiskSpace |
ファイルを書き込むための十分なディスク容量があるかどうかの確認、またはファイル削除を引き起こすほどストレージが不足していないかの確認(E174.1)。アプリはユーザーに認識可能な方法で、利用可能なストレージに基づいて異なる挙動をする必要がある |
デバイス外への送信に関する唯一の関連する例外は、サーバーからのファイルのダウンロードを回避するために容量不足情報を使用することであり、ディスク容量のシグナルをアトリビューションのエンドポイントにアップロードすることは許可されない |
| ファイルタイムスタンプAPI | NSPrivacyAccessedAPICategoryFileTimestamp |
アプリコンテナ、App Groupコンテナ、またはCloudKitコンテナ内のファイルのタイムスタンプ、サイズ、メタデータのアクセス(C617.1)、またはユーザーへのファイル日時の表示(DDA9.1) |
DDA9.1 のもとでは、アクセスされた情報および派生データをデバイス外へ送信してはならない。どちらの理由も、クロスアプリトラッキングやデバイス識別を許可するものではない |
| ユーザーデフォルトAPI | NSPrivacyAccessedAPICategoryUserDefaults |
アプリスコープのデフォルトの読み書き(CA92.1)、同じApp Group内で共有されるデフォルト(1C8F.1)、またはホストアプリから明示的に呼び出された場合にのみ UserDefaults にアクセスするSDKラッパーの提供(C56D.1) |
ラッパーの理由(C56D.1)は、SDK自身の内部状態の収集やデバイス外への送信を正当化するために使用することはできない |
| アクティブキーボードAPI | NSPrivacyAccessedAPICategoryActiveKeyboards |
システム全体のカスタムキーボードアプリとしての動作(3EC4.1)、またはアクティブなキーボード情報に基づくテキスト入力UIの適応(54BD.1)(アプリがテキストの入力または編集用のテキストフィールドを含み、ユーザーに認識可能な方法で挙動を変更することを条件とする) |
アトリビューションSDKには通常不要。キーボードデータがデバイス外に出てはならず、アトリビューションSDKによる宣言は即座に調達における赤信号(重大な懸念事項)となる |
以下の短縮されたXMLの抜粋は、PrivacyInfo.xcprivacy の plist 内で NSPrivacyAccessedAPITypes のエントリがどのようにフォーマットされるかを示しています(完全なXMLテンプレートおよびCocoaPodsリソースバンドルガイドについては、「iOSアプリおよびSDK向けPrivacyInfo.xcprivacyの実装方法」を参照してください)。これはあくまで説明用のスキーマであり、検証済みのOpeninstall本番用プライバシーマニフェストではないことに注意してください。デバイスやインタラクションのテレメトリを収集する本番用SDKは、実際のデータフローに合わせて NSPrivacyCollectedDataTypes を入力する必要があります。
<!-- 説明用のスキーマ抜粋のみであり、検証済みのOpeninstall本番プライバシーマニフェストではありません。 -->
<key>NSPrivacyAccessedAPITypes</key>
<array>
    <dict>
        <key>NSPrivacyAccessedAPIType</key>
        <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
        <key>NSPrivacyAccessedAPITypeReasons</key>
        <array><string>CA92.1</string></array>
    </dict>
    <dict>
        <key>NSPrivacyAccessedAPIType</key>
        <string>NSPrivacyAccessedAPICategorySystemBootTime</string>
        <key>NSPrivacyAccessedAPITypeReasons</key>
        <array><string>35F9.1</string></array>
    </dict>
</array>
AppleおよびGoogleのプライバシールールに対するアトリビューション機構の評価
許可されているプラットフォームシグナルと禁止されているデバイスフィンガープリンティングの区別
SDKの調達時に犯しがちな重大な間違いは、「PrivacyInfo.xcprivacy ファイルが存在するか」「要件理由APIコードが有効か」「SDKのサーバーサイドのアトリビューションマッチングがプラットフォームルールに準拠しているか」という3つの別個のチェックを、1つのファイルのチェックにまとめてしまうことです。これらは個別に監査されなければなりません。
Openinstallの公開プロダクトドキュメントには、H5チャネルおよびパラメータインストールワークフローが記載されています。ここでは、Web SDKがH5ランディングページでデバイスフィンガープリントとチャネルIDを収集し、ネイティブのAndroidまたはiOS SDKが初回起動時にデバイスフィンガープリントを再収集してインストール元とマッチングさせます。フィンガープリントベースまたは確率的マッチングについて説明しているアトリビューションSDKを評価する際、コンプライアンスアーキテクトは厳格なプラットフォーム境界を強制する必要があります。
-
Appleのアンチフィンガープリンティング禁止:Appleのユーザープライバシーとデータ利用に関するガイドラインに基づき、ユーザーやデバイスを個別に特定する目的で、ブラウザのプロパティ、IPアドレス、システム構成などのデータをデバイスから取得することは禁止されています。禁止されているフィンガープリンティングを行うアプリ、またはそれを行うサードパーティ製SDKを参照しているアプリは、App Storeの審査時にリジェクトされるリスクがあります。
-
App Tracking Transparency(ATT)のスコープ:Appleのトラッキング定義(ターゲット広告や広告測定を目的として、アプリから収集したユーザーまたはデバイスのデータを、他社のアプリ、ウェブサイト、オフラインプロパティから収集したデータと結びつけること、あるいはそのようなデータをデータブローカーと共有することを含む)のもとでアプリがユーザーやデバイスをトラッキングする場合、ATTの承認が必須となります。明示的な一意の識別子の有無は、実装がトラッキングに該当するかどうかを独自に決定するものではありません。重要な点として、ATTユーザーの同意を得たからといって、禁止されているデバイスフィンガープリンティングが許可されるわけではなく、要件理由APIをトラッキングに使用することが許可されるわけでもありません。
-
デプロイ前の必須ベンダー監査:デバイスフィンガープリントマッチングに関するベンダーの一般的な説明は、正確なiOSシグナルセットを確立するものではなく、ポリシー違反を独自に証明するものでもありません。リリース固有の実装詳細(モバイルSDKダウンロードセンターの v2.1.0 など)を取得し、Appleのフィンガープリンティング制限に対して独自に評価してください。ベンダーがiOSマッチングメカニズムにおいて禁止されているデバイスフィンガープリンティングを回避していることを証明できない場合、開発者は互換性のある代替手段が独自に検証されるまでiOS上でそのアトリビューションメカニズムをデプロイすべきではありません。インストール済みアプリのルーティングには、検証済みのAppleユニバーサルリンクへのiOS利用制限を行ってください。
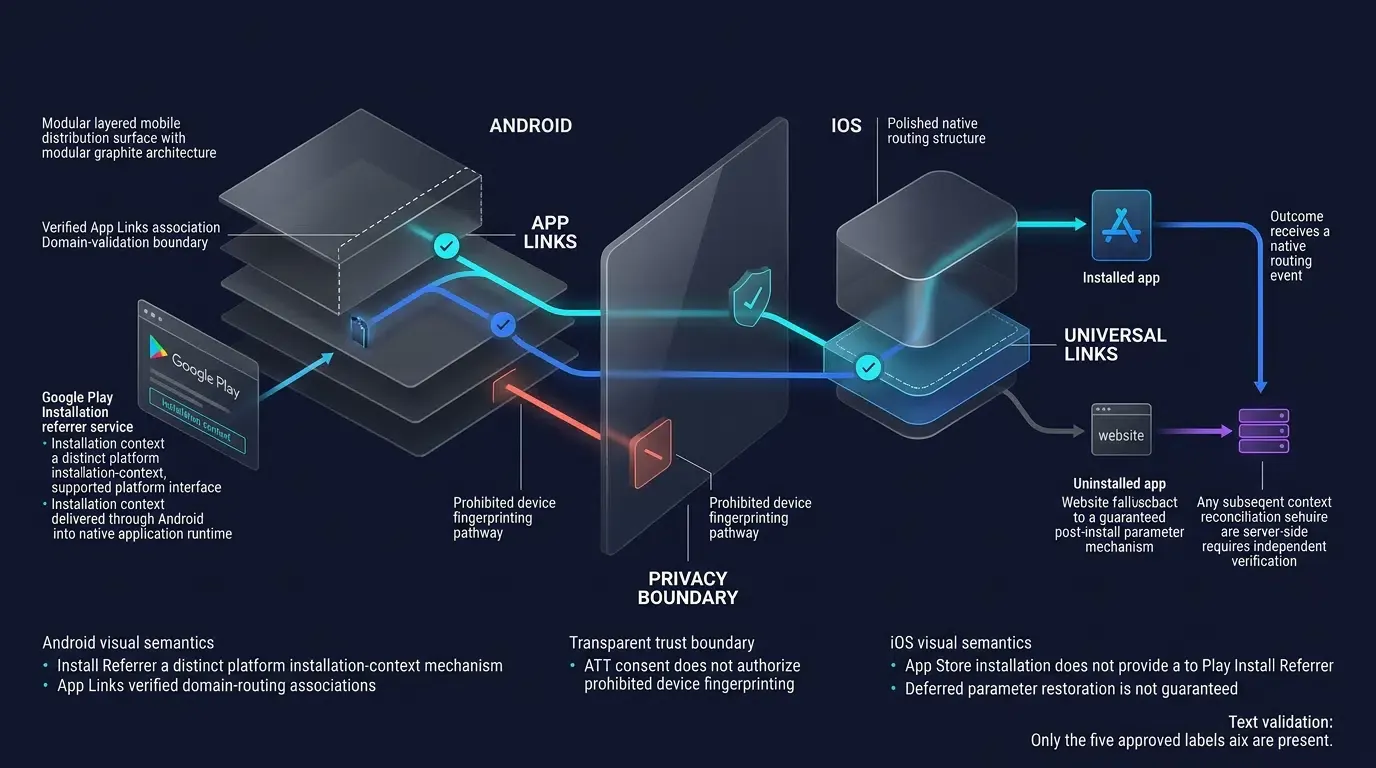
Androidアトリビューションの評価:Google Playインストールリファラとデータセーフティのマッピング
Androidにおいては、技術評価の中心は決定論的なストア統合と、Google Playのデータセーフティセクションへの完全な整合性となります。
まず、Android SDKが対象となるGoogle Playストアのダウンロードに対して公式のGoogle PlayインストールリファラAPI(com.android.installreferrer:installreferrer)と統合されていることを確認します。同時に、Playストア以外の配信向けに、エクスポートされたAndroidチャネルパッケージ(組み込みの channelCode メタデータを持つAPKファイル)もサポートしていることを確認してください。
次に、Google Playでは、組み込まれているすべてのサードパーティ製SDKを網羅した正確なデータセーフティ宣言を提出する責任がアプリパブリッシャー単体に課されているため、SDKベンダーに対して、Googleの公式データセーフティフォームから派生した6つのエンジニアリング監査ディメンション全体をカバーする完全なデータセーフティマッピングの提供を求めてください。
| エンジニアリング監査ディメンション | 候補SDKに求められる技術検証要件 | Google Playデータセーフティポリシーの区別 |
|---|---|---|
| 1. マッピングされたデータの種類 | インストールリファラの実際の応答フィールド(リファラURL、クライアントサイドおよびサーバーサイドのクリック/インストールタイムスタンプ、インストールバージョン(install_version)、インスタントエクスペリエンスのインタラクションフラグ(google_play_instant)を含む)を、リファラURLに埋め込まれたキャンペーンパラメータとともにマッピングする |
Google Playは単体の「インストールリファラ」データ型を定義していません。実際の送信と使用状況に基づき、フィールドを公式の該当カテゴリ(アプリのアクティビティ、アプリの情報とパフォーマンス、デバイスまたはその他のIDなど)にマッピングする必要があります |
| 2. データ収集のスコープ | アプリまたはそのSDKによってユーザーのデバイス外に送信されるすべてのデータムを特定する | 収集には通常、宛先が開発者のサーバーであるかサードパーティのサーバーであるかに関わらず、アプリまたはそのSDKによってデバイス外に送信されるユーザーデータが含まれます。開発者や仲介者にとって読み取り不可能な、適格なエンドツーエンド暗号化転送はこの定義から除外されます |
| 3. サードパーティとの共有 vs サービスプロバイダー | 収集されたデータがサードパーティに転送されるか、またはサービスプロバイダーとして厳格に処理されるかを決定する | 開発者の指示のみに従って行動する契約上の「サービスプロバイダー」へのデータ転送は、サードパーティとの「共有」としての宣言から免除されます |
| 4. 宣言された処理目的 | 各データ型を、Googleの7つの公式目的カテゴリ(アプリの機能、アナリティクス、開発者とのコミュニケーション、広告またはマーケティング、不正防止、セキュリティ、およびコンプライアンス、パーソナライゼーション、アカウント管理)における適用可能な収集目的、および該当する場合は共有目的に個別にマッピングする |
Google Playのデータセーフティフォームでは、データの収集理由と共有理由を個別に問い合せます。同一のデータ型であっても、収集とその後の共有で異なる目的を持つ場合があり、クロスアプリの広告アトリビューションに使用されるデータを単に アプリの機能 のみに基づいて宣言することはできません |
| 5. 暗号化と一時的処理(エフェメラル) | 転送中のTLS暗号化の確認と、特定フィールドがメモリ内で一時的に処理されるかどうかの確認 | 一時的処理はデータセーフティフォームにおいて引き続き評価される必要がありますが、要件を満たす一時的データはパブリックストアリスティングの表示から免除される場合があります |
| 6. 削除と保持の義務 | 適用されるGoogle Playのアカウント削除要件の検証、およびアトリビューションベンダーが関連するユーザーデータを削除するためのホストアプリの義務をサポートしていることの確認 | ホストアプリ側のユーザー向け削除メカニズムと並行して、ベンダー管理システム全体の保持期間と削除の伝播を個別に文書化する |
API定義、タイムアウト耐性、およびデータのオープン性の評価
クライアントAPI定義の検査:スレッド契約、型付きコールバック、決定論的タイムアウト
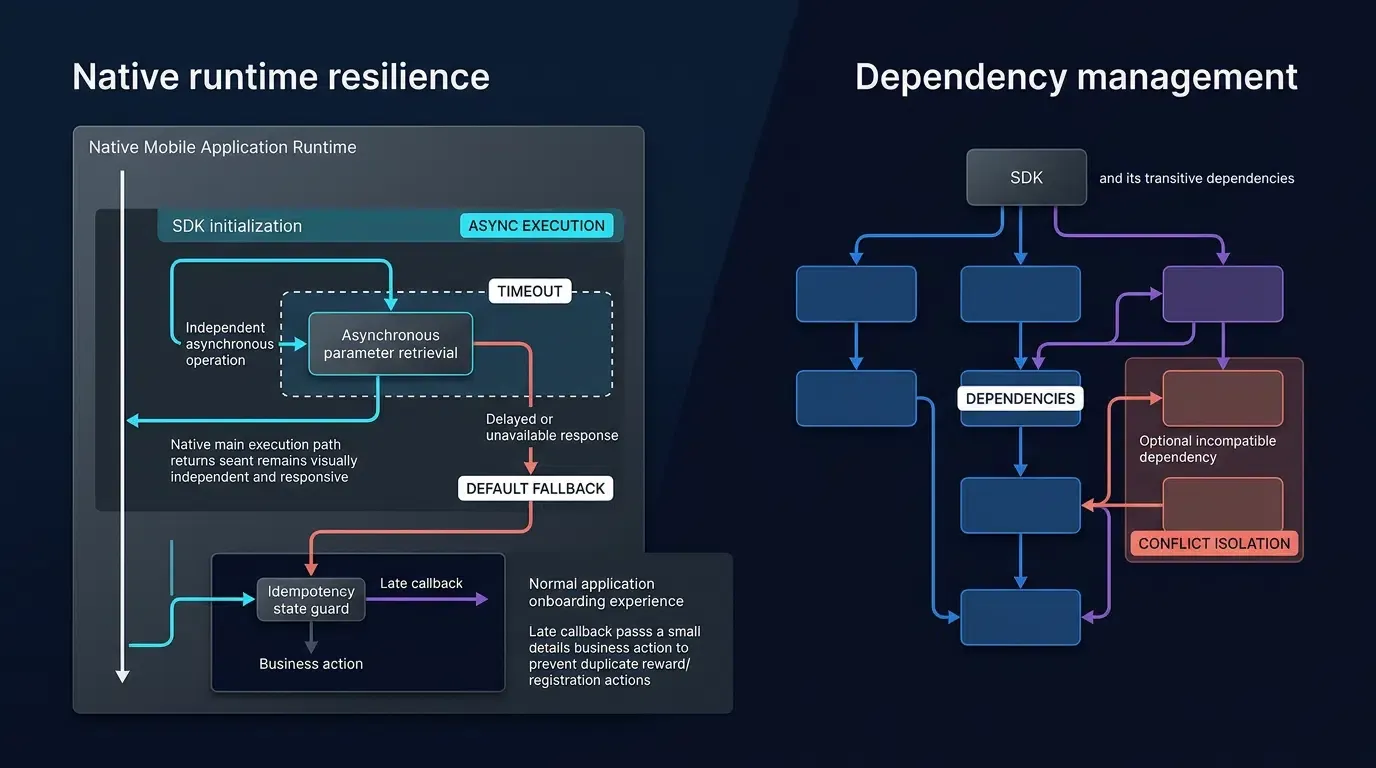
アトリビューションSDKは、ユーザーオンボーディングフローのクリティカルパスに直接位置しています。新規ユーザーが初めてアプリを起動したとき、オンボーディングコントローラーはSDKにクエリを送信し、ユーザーが招待リンク(?ref=userA)経由で到着したのか、特定のゲームルーム(room_id=402)経由で到着したのかを確認します。
サードパーティライブラリレビューのためのOWASPモバイルアプリケーションセキュリティプロジェクトのベストプラクティスに従い、候補SDKのパブリックヘッダーファイル(.h)およびKotlin/Javaインターフェースを検査する際は、実際にダウンロードされたSDKアーカイブ(v2.1.0など)が4つの耐性プロパティを公開していることを確認してください。
-
ノンブロッキングな非同期初期化:初期化は、メインUIスレッド上で同期的なネットワークI/Oを実行せずに、ローカルコンテキストを登録する必要があります。
-
設定可能またはアプリケーションで強制されるタイムアウト:SDKはドキュメント化されたリクエストタイムアウトを公開するか、ホストアプリで強制されるUX期限をサポートする必要があります。期限が切れた場合、パラメータの取得を無期限に待つことなく、ホストアプリケーションがデフォルトのオンボーディングに進むことができなければなりません。
-
決定論的な完了とコールバックのスレッド契約:SDKは、コールバックの実行コンテキストと完了の挙動を文書化する必要があります。SDKが応答する前にホストアプリ側で強制されたUXの期限が切れた場合、アプリケーションはデフォルトのオンボーディングに進み、リクエストを期限切れとしてマークし、遅れて到着したコールバックを安全に無視または処理する必要があります。UIの更新はメインスレッドにディスパッチされる必要があり、タイムアウトの完了によって重複するビジネスアクションがトリガーされてはなりません。
-
べき等なローカル状態の保護:インストールパラメータが取得されたら、ホストアプリケーションは、繰り返し呼び出されても重複するビジネスアクションがトリガーされないように、ローカルの完了フラグでオンボーディング報酬ロジックを保護する必要があります。
バックエンドデータのオープン性の評価:セキュアなHTTPデータエクスポートインターフェース
SaaSアトリビューションツールを選択する際によくある調達の罠は、ベンダーによるデータの囲い込み(ロックイン)です。ここでは、キャンペーンの統計情報を独自のWebダッシュボード内でのみ閲覧できるようになっています。内部のビジネスインテリジェンス(BI)倉庫やコホートリテンション監査を運用するエンタープライズグロースチームにとって、プログラムによるデータエクスポートは不可欠です。
Openinstallはプロダクトドキュメント内でドキュメント化されたデータインターフェースのエントリポイントを提供しています。開発チームは、調達承認の前にOpeninstallの技術ドキュメントを参照して、正確なHTTPエクスポートエンドポイント、認証要件、レスポンススキーマ、およびデプロイされたエディションにおける可用性を確認する必要があります。IETF RFC 9110に準拠してHTTPS経由のバックエンドデータエクスポートAPIを統合する場合は、2つのセキュリティ境界を強制してください。
-
クライアント
AppKeyvs サーバーAPIクレデンシャル:モバイルアプリのAndroidManifest.xmlまたはInfo.plist内に埋め込まれているテナントAppKeyは、秘密のクレデンシャルではなく、公開されたアプリケーション識別子です。バックエンドデータエクスポートのエントリポイントは、専用のサーバーサイドクレデンシャルを使用して、バックエンドサーバーからのみ排他的に呼び出される必要があります。 -
クレデンシャル転送の整合性:ベンダーのAPI契約でサポートされている場合はいつでも、生データのURLクエリ文字列ではなく、HTTPリクエストヘッダー(
Authorizationやベンダー指定のトークンヘッダーなど)でサーバーAPIクレデンシャルを渡すことを優先し、プロキシおよびアプリケーションのログが認証パラメータを確実にマスク(削除)するようにしてください。
# 候補SDKを評価するための統合前監査コマンド例

# 1. iOS: ダウンロードしたXCFramework内のバンドルされたPrivacyInfo.xcprivacyファイルを検索する
find libOpoInstallSDK.xcframework -name "PrivacyInfo.xcprivacy"

# 2. iOS: XMLプロパティリストの構文を検証し、宣言されたキーを検査する(アーカイブレイアウトに合わせてパスを調整)
plutil -lint path/to/PrivacyInfo.xcprivacy
plutil -p path/to/PrivacyInfo.xcprivacy

# 3. Android: AAR内のバンドルされたAndroidManifest.xmlを検査して、継承された権限を監査する
unzip -p opoinstall-android-sdk.aar AndroidManifest.xml

# 4. バックエンドデータのオープン性: サーバーサイドのリクエストパターンの例(ベンダーのドキュメントで正確なエンドポイントと認証スキームを確認)
curl -X GET "https://api.attribution-vendor.example/v1/exports/channel-growth?startTime=2026-11-01&endTime=2026-11-08" \
  -H "Authorization: Bearer $SERVER_DATA_API_TOKEN" \
  -H "Accept: application/json"
モバイルアトリビューションソフトウェア開発キット評価マトリックス
実行可能な5つの柱に基づく重み付け調達スコアカードとハードゲート
アーキテクチャレビューを客観的なGo / No-Goの調達決定に落とし込むため、エンジニアリングおよびコンプライアンスの責任者は、5つの柱全体で標準化された 0〜5 の評価スケールを使用して、各候補アトリビューションSDKをスコアリングする必要があります。
-
スコア
0:サポートされていない、またはベンダーが検証証拠の提供を拒否している。 -
スコア
1:重大なアーキテクチャ上の欠陥またはコンプライアンス違反が存在する。 -
スコア
2:重要な運用上の制限や手動での回避策が必要な部分的サポート。 -
スコア
3:標準的なドキュメントとともに、ベースラインの本番要件を満たしている。 -
スコア
4:検証可能なビルド成果物と明確なAPIコントラクトに裏付けられた完全なサポート。 -
スコア
5:特定の評価の柱に対する完全なサポート。関連する技術的成果物、ステージングテスト、または文書化された証拠を使用して独立して検証済み。
正規化された 0〜100 の複合スコアを算出するには、各柱の生スコア(
例えば、候補SDKが
| 評価の柱 | 重み( |
ゲートの分類 | 失格となる調達ハードゲート(自動不合格) | 必要な検証証拠 |
|---|---|---|---|---|
| 1. プライバシーとストアのコンプライアンス | 30% | 規制およびプライバシーのエビデンスゲート | ハードゲート:Appleのデバイスフィンガープリンティング禁止事項への違反が確認された場合、Appleのルールで義務付けられている必須の PrivacyInfo.xcprivacy 宣言が欠落している場合、社内のリスクポリシーに基づく十分なコンプライアンス証拠を提供できない場合、またはホストアプリがGoogle Playのデータセーフティ宣言を完了するために必要な完全なSDKデータインベントリ、データ型分類、収集および共有の目的マッピング、暗号化と一時的処理の詳細、削除サポート情報を提供できない場合(プライバシーポリシー、契約、および適用されるアカウント削除の義務に関する保持期間と削除の伝播が個別に文書化されていること) |
展開された .xcframework の plutil -lint 監査、Xcodeプライバシーレポート、および書面によるベンダーシグナルとデータセーフティドキュメント |
| 2. プラットフォームネイティブなルーティング | 20% | 機能ゲート | ハードゲート:検証済みのAppleユニバーサルリンク、AndroidAppリンク(http/https の autoVerify)、または対象ストアチャネル向けのGoogle PlayインストールリファラAPIをサポートしていない場合 |
コールドスタートおよびウォームスタートを通じた、物理AndroidおよびiOSデバイス上でのステージングテスト |
| 3. クライアントAPIの堅牢性 | 20% | 信頼性ゲート | ハードゲート:起動時にメインUIスレッドをブロックする、またはホストアプリが決定論的なオンボーディングタイムアウト期限を強制するのを妨げる場合 | ヘッダー/インターフェースの検査(v2.1.0アーカイブ)および100%のパケット損失をシミュレートした起動テスト |
| 4. ビルドと依存関係の整合性 | 15% | ビルド整合性ゲート | ハードゲート:解決不可能なトランスティブ(推移的)依存関係の競合を誘発する、またはドキュメント化されていない、正当化されていない、あるいは承認されていない危険なAndroid権限を導入する場合 | ./gradlew :app:dependencies、apkanalyzer apk compare、および AndroidManifest.xml の差分 |
| 5. バックエンドデータのオープン性 | 15% | スコア化されたアーキテクチャのトレードオフ | なし(生データのHTTPエクスポートの欠如は、ストアコンプライアンスのブロックを自動的に引き起こすことなく、エンタープライズBIチーム向けの総合スコアを低下させます) | 文書化されたHTTPエクスポートエンドポイントとJSONレスポンススキーマの検証 |
決定ルール:候補となるソフトウェア開発キットは、4つの調達ハードゲートすべてを通過し、正規化された複合スコアで
モバイルアトリビューションSDKを選定する際のよくある落とし穴
-
落とし穴1:
PrivacyInfo.xcprivacyファイルが存在することを以て、Appleのプライバシーに完全に準拠しているとみなすこと:.xcframework内にPrivacyInfo.xcprivacyファイルを含めることは、要件理由APIに関するXcodeの静的ファイルチェックを満たしますが、SDKにデバイスフィンガープリンティングの実行を許可するものではありません。Appleは、要件理由API(SystemBootTimeやDiskSpaceなど)やネットワーク/ブラウザの特性を使用してデバイスのフィンガープリントを取得することを明示的に禁止しています。 -
落とし穴2:見出しのマッチ率のパーセンテージのみに基づいてSDKを選択すること:パラメータ復元精度の高さに関するマーケティング上の主張は、多くの場合、理想的な実験室の条件を反映しています。アーキテクトは、遅延を伴う初回起動、プライベートブラウジングモード、ソーシャルアプリ内のWebView、およびオフラインでの初回起動といった、現実世界の エッジケース 下でSDKがどのように動作するかをテストする必要があります。
-
落とし穴3:リリースビルドの互換性とクロスプラットフォームのメンテナンスを見落とすこと:デバッグビルドで動作するSDKであっても、AndroidのR8/ProGuardによってコールバックインターフェースが削除されたり、クロスプラットフォームのラッパープラグインがネイティブOSのアップデートに追随できなかったりすると、最適化されたプロダクションビルドで失敗する可能性があります。
よくある質問(FAQ)
Appleのプライバシーコンプライアンスに関して、サードパーティ製ソフトウェア開発キットをどのように監査すればよいですか?
モバイルアトリビューションSDKが PrivacyInfo.xcprivacy においてシステム起動時間やユーザーデフォルトを宣言するのはなぜですか?
アトリビューションSDKのAPI定義において、どのような点を確認すべきですか?
まとめと技術選定チェックリスト
モバイルアトリビューション向けソフトウェア開発キットの選び方を理解するには、マーケティング測定の目標と、厳格なオペレーティングシステムのコンプライアンスおよびランタイムの信頼性とをバランスさせることが求められます。プライバシーマニフェスト、プラットフォームネイティブなルーティングプロトコル、コールバックのタイムアウト耐性、ビルドの整合性、データのオープン性全体にわたって候補SDKを監査し、妥協のない調達ハードゲートを強制することで、テクニカルリーダーはアプリケーションをストアの審査リジェクトやオンボーディングの退行(リグレッション)から保護することができます。
アトリビューションSDKの統合に署名する前に、この4ステップの調達チェックリストを実行してください。
-
プライバシーマニフェストとシグナルのコンプライアンスを検証する:ダウンロードしたiOSアーカイブ(v2.1.0など)に構文的に有効な
PrivacyInfo.xcprivacyマニフェスト(plutil -lint)が含まれていることを確認し、すべての要件理由APIコードが承認されたデバイス外のルールに一致していることを検証し、iOSアトリビューションが禁止されたデバイスフィンガープリンティングを回避していることをベンダーに確認します。 -
Google Playデータセーフティマッピングを完了する:
.aarアーカイブ内のバンドルされたAndroidManifest.xmlを検査して承認されていない危険な権限がないか確認し、ベンダーから完全なデータインベントリを取得して、Google Play Consoleのデータセーフティ宣言においてすべてのインストールリファラの応答フィールド、デバイス識別子、収集/共有の目的をマッピングします。 -
タイムアウトとフォールバックの耐性をテストする:クリーンなビルド環境で実際のすべてのメソッドシグネチャを検証し、初回起動時にオフラインおよび高レイテンシのネットワーク条件をシミュレートして、SDKのパラメータ取得コールバックまたはホストアプリのUX期限がUIをブロックすることなく決定論的に完了することを確認します。
-
正規化された調達スコアを計算する:プラットフォームの文書化されたデータインターフェースのエクスポート機能を確認し、候補が正規化された複合スコア
で4つの調達ハードゲートすべてを通過することを確認します。
開発チームは、Openinstall開発者コンソールでステージングアプリケーションを登録し、現在のSDKアーカイブの検査、タイムアウトの挙動のテスト、およびサンドボックス環境での統合適合性の評価を行うことができます。
関連資料
-
概念:ソフトウェア開発キットの選定、Appleプライバシーマニフェスト、要件理由API、Google Playデータセーフティ
-
テクノロジー:
PrivacyInfo.xcprivacy、Xcodeプライバシーレポート、Google PlayインストールリファラAPI、HTTPデータエクスポートインターフェース -
標準:IETF RFC 9110 HTTPセマンティクス、IETF RFC 3986 URI汎用構文、OWASPモバイルアプリケーションセキュリティプロジェクト
-
プラットフォームおよび統合インターフェース:
NSPrivacyAccessedAPITypes、UserDefaults(CA92.1)、SystemBootTime(35F9.1)、DiskSpace(E174.1) -
公式ドキュメントとリファレンス:
Share this article