コンバージョン計測における不正なアプリ内イベントをどのように識別するか? 不正なアプリ内イベントを識別するには、生データ(raw timestamps)に基づいたイベント固有のレイテンシ・ベースラインの監査、セキュリティ層によるリクエスト認証ステータスの確認、そしてインジェクションストリームにおける疑わしい実行パターンのフィルタリングが必要です。
アプリ内イベントの不正は、自動化されたスクリプト、改ざんされたアプリインスタンス、または認証されていないAPIペイロードが、無効な、あるいは合成されたコンバージョンシグナルをアトリビューションサーバーに送信することで発生します。イベントテレメトリを監査し、クリックからイベント発生までの時間(CTET)の実証的なレイテンシ・ベースラインを確立し、専用のセキュリティ層からリクエスト認証結果を取得することで、エンジニアリングチームは無効なイベントストリームを下流の測定や最適化フィードに入る前に分類・除去できます。
| 用語 | 定義 | 関連エンティティ | 検索意図 |
|---|---|---|---|
| コンバージョン計測 | インストール後のユーザーマイルストーンを体系的に記録・処理すること。 | Rawデータストリーム | 情報提供 / 技術的 |
| Click-to-Event-Time (CTET) | タッチポイントからイベント受信までのレイテンシを測定する指標。 | イベント異常検知エンジン | 技術的 / 情報提供 |
| アドフラウド(広告不正) | 非人間的なトラフィックや偽造されたペイロードを用いてパフォーマンス指標を意図的に操作すること。 | アプリ内イベントのなりすまし | 情報提供 / セキュリティ |
コンバージョン計測パイプラインにおけるアプリ内イベント不正の構造
ビジネス上の動機:CPAイベント報酬対CPIインストール・アービトラージ
モバイルパフォーマンスマーケティング・キャンペーンでは、獲得したユーザーが特定の成果地点に到達した際に広告主が報酬を支払うCPA(Cost-Per-Action)モデルが頻繁に用いられます。アカウント登録の完了、オンボーディングの終了、定期購読の開始、初回購入といったインストール後のマイルストーンは、単なるアプリインストールよりも大幅に高い報酬が設定されています。
この経済的な構造が、悪意のある攻撃者がインストール後のエンゲージメントをシミュレートする強力な動機となっています。低価値なアプリダウンロードを大量に発生させるのではなく、自動化されたスクリプトが特定の高価値なコンバージョン地点をエミュレートし、CPA報酬を不正に取得しようとします。イベント受付パイプラインが構造的な検証なしにこれらのなりすましイベントを受け入れてしまうと、存在しない商業活動に対して報酬が支払われ、成果の出ていないトラフィックソースが過大評価されることになります。
脅威ベクトル:認証されていないS2S APIリクエスト、改ざんされたクライアント、およびスクリプトによる自動化
不正なアプリ内イベントは、主に以下の3つの技術的な経路でコンバージョン計測パイプラインに侵入します。
- ダイレクトAPIインジェクションのなりすまし:攻撃者はプロキシツールを使用してモバイルアプリのネットワークトラフィックを調査し、イベント送信先エンドポイント、HTTPヘッダー要件、JSONペイロードのパラメータを特定します。認証が不十分なインテグレーションでは、自動化されたサーバーサイドのスクリプトが、アプリの起動やクライアントサイドのコード実行を伴わずに、合成されたイベントリクエストを直接インジェクションエンドポイントに送信します。
- 改ざんされたクライアントアプリのバイナリ:攻撃者はクライアントアプリのパッケージを逆コンパイル、改ざん、再パッケージ化し、内部制御をバイパスしたり、自動イベント送信ループを注入したりします。これらの改ざんされたクライアントは、物理デバイスや仮想環境上で実行され、OSの正当なテレメトリを装いつつ、自動的にイベントコールを生成します。
- エミュレータおよびスクリプト化されたデバイス自動化:仮想化されたモバイル環境では、UIスクリプトフレームワークによって制御された自動化インスタンスが実行されます。アプリコード自体は実際のOSプロセス内で実行されますが、ユーザー操作のシーケンス、入力速度、および実行レイテンシは人間による操作ではなく、プログラムされた自動化スクリプトを反映したものになります。

脅威モデルの境界:クライアント保持の対称鍵ではリクエストの正当性を保証できない理由
モバイルコンバージョン計測における重大なセキュリティ上の制約は、クライアントバイナリ内にHMACなどの共有対称鍵を埋め込めばペイロードの真正性が保証されると想定することです。標準的なモバイル脅威モデルでは、クライアントバイナリは信頼できない環境で実行されます。攻撃者は静的解析、動的なメモリ検査、またはランタイムフックフレームワークを使用して、クライアントが保持する対称鍵を抽出できます。
OWASP Mobile Application Security Testing Guide (MASTG) で指摘されているように、アプリ内に保存された対称暗号鍵は漏洩する可能性があり、攻撃者が偽造されたペイロードに対して有効なメッセージ認証コード(MAC)を生成することを許してしまいます。その結果、クライアント側の鍵はカジュアルな改ざんに対する防御(Defense-in-depth)にはなりますが、高度なSDKなりすましに対する絶対的な信頼の根拠とはなりません。
堅牢なリクエスト認証を実現するために、現代のアーキテクチャでは、プラットフォームレベルの証明メカニズムに依存しています。
- Google Play Integrity:標準的なリクエストは、
requestHashを介してアプリのリクエストデータに暗号的にバインドできるプラットフォーム発行の完全性トークンを返します。トークン検証時にはGoogleが管理する自動的なリプレイ保護が適用されます。 - Apple App Attest:デバイスで生成された鍵ペア、サーバー発行のワンタイムチャレンジ、および署名付きクライアントアサーションを使用して、機密性の高いリクエストを検証済みのアプリインスタンスにバインドします。
重要な点として、これらのサービスはアプリバイナリの完全性やデバイスの状態、リクエストのバインドに関するプラットフォーム由来の証拠を提供しますが、その背後にあるビジネスコンバージョンが物理的に真正な人間によって実行されたことまでは証明できません。
下流への悪影響:無効なイベントポストバックが広告ネットワークの入札最適化を阻害する仕組み
不当な報酬取得に加え、検証されていないイベントなりすましは、プログラマティック広告キャンペーンの最適化を劣化させます。プログラマティック広告プラットフォームは、リアルタイムのコンバージョンポストバックを使用して、アプリイベント最適化(AEO)や目標コンバージョン単価(tCPA)などの自動入札アルゴリズムを学習させます。
無効なコンバージョンシグナルは、最適化入力の質を低下させます。パートナー側の入札システムがこれらのコンバージョンを利用する場合、詳細な入札フィードバックの仕組みや予算配分のダイナミクスについては「Article #68」で解説しています。ポリシーを満たさないイベント信号をフィルタリングまたは除外することで、無効なプラス信号が下流の最適化システムへ伝播するのを防ぐことができます。
Click-to-Event-Time (CTET) をイベント固有のレイテンシ指標として定義する
導出されるタイミングの差分定義:CTET = イベント受信時間 - クリック記録時間
本記事では、Click-to-Event-Time (CTET) をサーバー受信境界を用いて操作的に定義し、物理的なユーザー実行時刻を完全に測定するものではなく、クリックからイベント受信までのレイテンシを表すものとします。イベント
ここで
サーバーの権威あるタイムスタンプとクライアント報告のイベントクロックを区別する
正確なレイテンシ評価には、クライアントが報告するタイムスタンプ (
クライアント報告のタイムスタンプのみに依存すると、なりすましスクリプトが任意の過去の日時を注入し、自動化されたイベントを広告クリックから数時間後や数日後に発生したかのように見せかけることが可能になります。インジェクションゲートウェイは、HTTPリクエストを受信した直後に、改ざん不可能なサーバータイムスタンプ (
オフラインイベントのキューイング処理:キューイングされたネットワークバッチとリアルタイムの異常を区別する
断続的な接続を前提に設計されたアプリは、ネットワークアクセスが利用できない場合にインストール後のイベントをローカルでキューイングします。デバイスがアクティブな接続を再確立すると、クライアントは蓄積されたテレメトリをバッチでアップロードします。
もしアトリビューションエンジンがバッチアップロードされたイベントを、サーバー受信タイムスタンプ (
レイテンシ評価の範囲:ユーザー獲得時のインストール・エンゲージメント vs リエンゲージメントのクリックコンテキスト
CTETの分析範囲は、アトリビューションのコンテキストによって完全に異なります。新規ユーザー獲得の場合、
リターゲティングはストアダウンロードやOSのインストールプロセスをバイパスするため、クリック後のアプリ内アクションのベースライン・レイテンシは、獲得ワークフローよりも大幅に短くなります。レイテンシ異常検知エンジンは、正当なリターゲティングコンバージョンを異常と誤分類しないよう、キャンペーンタイプに応じてベースラインモデルを動的に調整する必要があります。
実証的なCTETレイテンシ・ベースライン監査のための技術的フレームワーク
ベースライン校正のための未処理テレメトリストリームの取り込み
効果的なCTET異常評価フレームワークを構築するには、未集計のテレメトリを取り込む必要があります。クライアントSDKは、セッションコンテキストと共にイベントトリガーをエッジインジェクションゲートウェイに送信します。
チームは、利用可能なアトリビューション機能やSDKインテグレーション機能について最新のOpoInstallドキュメントを参照してください。本記事で概説されているイベントインジェクションパイプラインや「5層構造」は、リファレンスアーキテクチャおよび推奨される実装パターンを示すものであり、特定のプロダクションAPI契約を定めたものではありません。
イベント固有およびキャンペーンで校正されたレイテンシ分布の確立
モバイルアプリとの人間による対話は、特定のイベントマイルストーンに応じて様々なレイテンシパターンを生成します。アカウント登録は、通常、本人確認ワークフローを完了したり、アプリ内で高次のマイルストーンに到達したりするよりも短い時間で完了します。
エンジニアリングチームは、すべてのイベントに対して一律で恣意的なレイテンシ閾値を強制するのではなく、各イベントタイプごとに実証的なレイテンシ・ベースラインを確立する必要があります。これらのベースラインは、特定のキャンペーンタイプや地理的地域において、検証済みの低リスクな歴史的コホート全体のコンバージョン分布を分析することで計算されます。
実証的レイテンシ・ベースライン校正モデル:

ポリシー適合のリファレンスコホートにおけるCTET分布 (異種混合レイテンシの広がり):
ボリューム |        /\
       |       /  \
       |      /    \________  (実証的な分位点分布)
       +-----------------------------------> 経過時間

不自然なレイテンシ・クラスタリング (自動化の可能性を示す指標):
ボリューム |   |      |      |
       |   |      |      |
       |   |      |      |    (静的な間隔のスパイク: 監査対象)
       +-----------------------------------> 固定された時間間隔
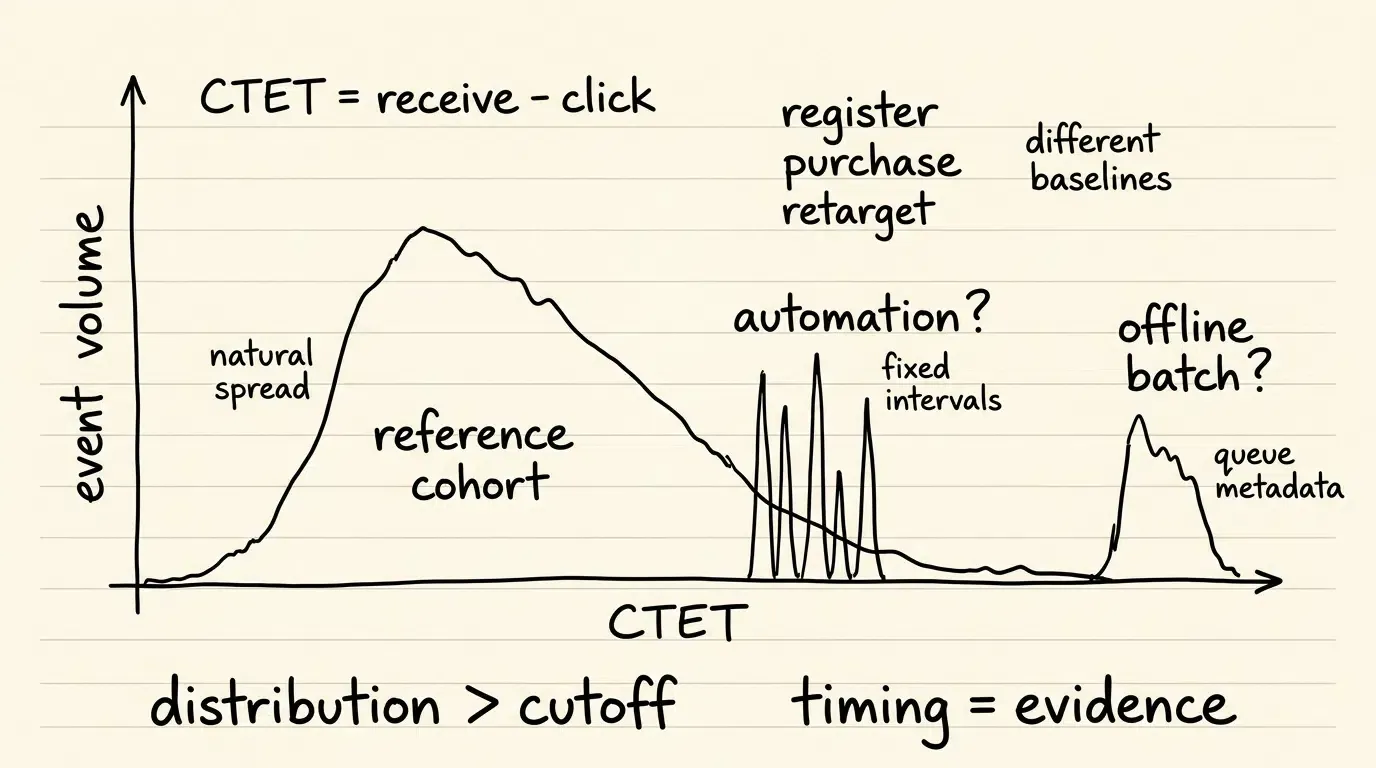
レイテンシの逸脱を「ユニバーサルな遮断」ではなく「診断上の証拠」として扱う
校正済みベースライン分布の異常に早い分位点や低確率の末尾に分類されるイベントは、調査の対象となります。正規分布を前提としたり、ベースライン平均を下回る値をすべて異常とみなす(これは多くの正当なトラフィックにも当てはまるため)のではなく、プロダクションシステムでは実証的な下位分位点や堅牢な標準化残差を評価します。
静的なタイミング制限のみに基づいて自動的にハードブロックすると、高速回線を利用しているユーザーや、ワンタップ認証を完了したような正当な高速変換ユーザーを排除してしまうリスクがあります。レイテンシスコアは、不正の決定的な証拠としてではなく、マルチメトリック dispositionエンジン内の一つの加重診断要素として機能すべきです。
取り込み、検証、および処理パイプラインの可視化
以下のワークフロー図は、生のイベントテレメトリがエッジでの取り込みから、セキュリティ検証、実証的ベースラインに対するレイテンシ評価、そしてポリシー決定に至るまで、どのように移動するかを示しています:
[広告エンゲージメントクリック記録 (T_click)] ──> [アプリ内イベント発生]
             │                                            │
             ▼                                            ▼
  サーバー記録タイムスタンプ                   クライアントがイベントリクエストを送信
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [エッジ・インジェクション・ゲートウェイ]
                                    │
                                    ├─► 取り込み時のセキュリティ判定 (Article #65)
                                    │   (認証ステータス, App Attest / Play Integrity)
                                    │
                                    ├─► レイテンシ監査エンジン (Article #69)
                                    │   (CTET差分の計算 vs. 校正済みベースライン)
                                    │
                                    ▼
               [5層イベント処理のリファレンスモデル]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [ポリシー適格イベントの処理]      [異常イベントの処理]
  (記録され、ポストバック対象)        (フラグ立て、抑制、または破棄)
共有セキュリティ検証とリプレイ耐性入力の統合
専用インジェクションセキュリティ層からのリクエスト認証結果の利用
リクエスト認証とリプレイ耐性の制御は、Article #65で説明されている共有インジェクションセキュリティ層によって実装されるべきです。この記事では、結果として得られる検証ステータスを一つのイベントリスク入力として利用します。
レイテンシエンジン内で暗号検証、ナンス(nonce)保存、リプレイ保護を複製しようとするのではなく、コンバージョンパイプラインは上流のセキュリティフラグを取り込みます。このアーキテクチャ上の分離により、トランスポートセキュリティと暗号的な完全性が、機能的なビジネスイベント処理から切り離された状態を維持できます。
クライアント側の鍵ストレージの制限に対処する:プラットフォーム完全性証明への依存
クライアント保持の対称鍵はリバースエンジニアリングに対する完全な免疫を保証できないため、現代のモバイルアーキテクチャはプラットフォームレベルの証明フレームワークに依存しています。
Google Play Integrity標準リクエストは、requestHashを介してリクエストデータにバインド可能なプラットフォーム発行の完全性トークンを提供し、Apple App Attestは証明されたアプリインスタンス鍵、サーバーチャレンジ、および署名付きアサーションを使用します。どちらのメカニズムもプラットフォーム由来のセキュリティ証拠を提供しますが、基礎となるビジネスコンバージョンが人間によって生成されたことまでは証明しません。ペイロード署名、鍵ライフサイクル管理、およびリプレイ防御プロトコルの詳細な実装については、Article #65で解説されています。
標準的なテレメトリ制御を備えたクライアントSDKビルドを入手するには、エンジニアリングチームはSDKインテグレーション・リソースを参照してください。
5層イベント処理スキーマの構成
監査可能性を確保し、クライアントが送信したテレメトリ、サーバーの観察結果、セキュリティ入力、レイテンシ評価、ポリシー結果の間で明確な技術的分離を維持するために、イベント記録は構造化された5層リファレンススキーマに従う必要があります。
以下のスキーマのプレースホルダーは、各段階の分析パイプラインが単一のプラットフォームターゲットに対してクリーンに分離されたイベント検証記録を示しています:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
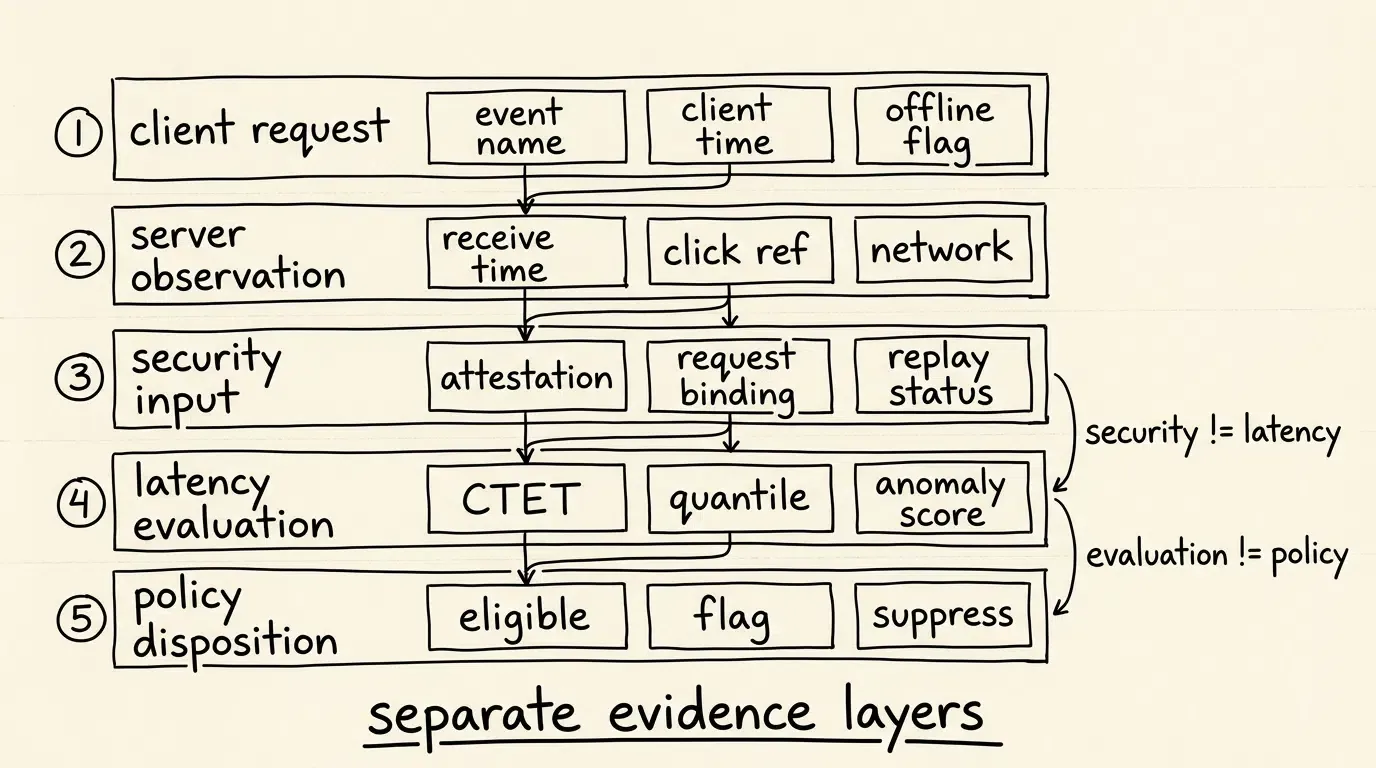
エッジ処理ポリシーの実行:サイレントドロップ、監査フラグ、および選択的なポストバック抑制
イベントペイロードが処理エンジンで評価されると、システムは以下の3つの主要な適用ポリシーのいずれかを選択します:
- 適格かつ処理済み:イベントがレイテンシのベースライン基準を満たし、検証済みのセキュリティ認証ステータスを持っている場合。イベントはレポートデータベースに記録され、構成済みの下流レポートやパートナーのポストバック処理の対象となります。
- 監査フラグ付き:イベントがわずかなタイミングの逸脱や珍しいネットワークコンテキストを示すものの、有効なセキュリティステータスを保持している場合。イベントは異常フラグを付けてレポートダッシュボードに記録され、パートナーの構成に基づいて広告ネットワークへのポストバックを条件付きで抑制できます。
- 抑制またはドロップ:プラットフォーム認証チェックに失敗したり、高確率のマルチシグナル異常や不可能なイベントシーケンス状態を示す場合。データベース汚染を防ぐため、そのリクエストはエッジで破棄されます。
イベント異常指標と実証的評価マトリックス
マルチディメンショナル・テレメトリ:レイテンシ、ネットワークコンテキスト、セキュリティシグナルの評価
正確な異常検知は、複数のテレメトリディメンションを同時に評価することに依存します。レイテンシの差分、ネットワークインフラの特性、プラットフォームのセキュリティ結果を組み合わせることで、偽陽性を最小限に抑えつつ、高度な自動化なりすまし試行を特定できます。
異常調査のための診断指標の構成
以下のマトリックスは、コンバージョン計測パイプラインにおける重要なテレメトリ指標、潜在的な異常シグナル、および診断評価アクションを概説しています:
| テレメトリ・ディメンション | 期待されるベースラインシグナル | 潜在的な異常指標 | 診断評価アクション |
|---|---|---|---|
| CTETレイテンシ差分 | 実証的下位/上位分位点内 | 観測レイテンシが異常な下位末尾領域にある | CTET異常監査フラグを立て、オフラインバッチ状況をクロスチェック |
| 認証ステータス | プラットフォーム証明/S2S鍵により検証済み | 未検証の署名または証明の欠如 | 未認証リクエストとしてマークし、ポリシーが必要とする場合は拒否 |
| 間隔の分散 | ユーザーセッション全体にわたる自然な分散 | 特定間隔での不自然なスパイクの集中 | 自動タイマーループによる自動化の可能性を検査 |
| ネットワークコンテキスト | 消費者ISP全体に分散している | ホスティングやプロキシインフラへの集中 | ネットワークインテリジェンス信号と照合 |
| シーケンスロジック | 論理的な前提条件(インストール等)が先行 | 先行セッションのないコンバージョンイベント | 孤立したイベントペイロードとしてフラグを立て、アトリビューションチェーンを検査 |
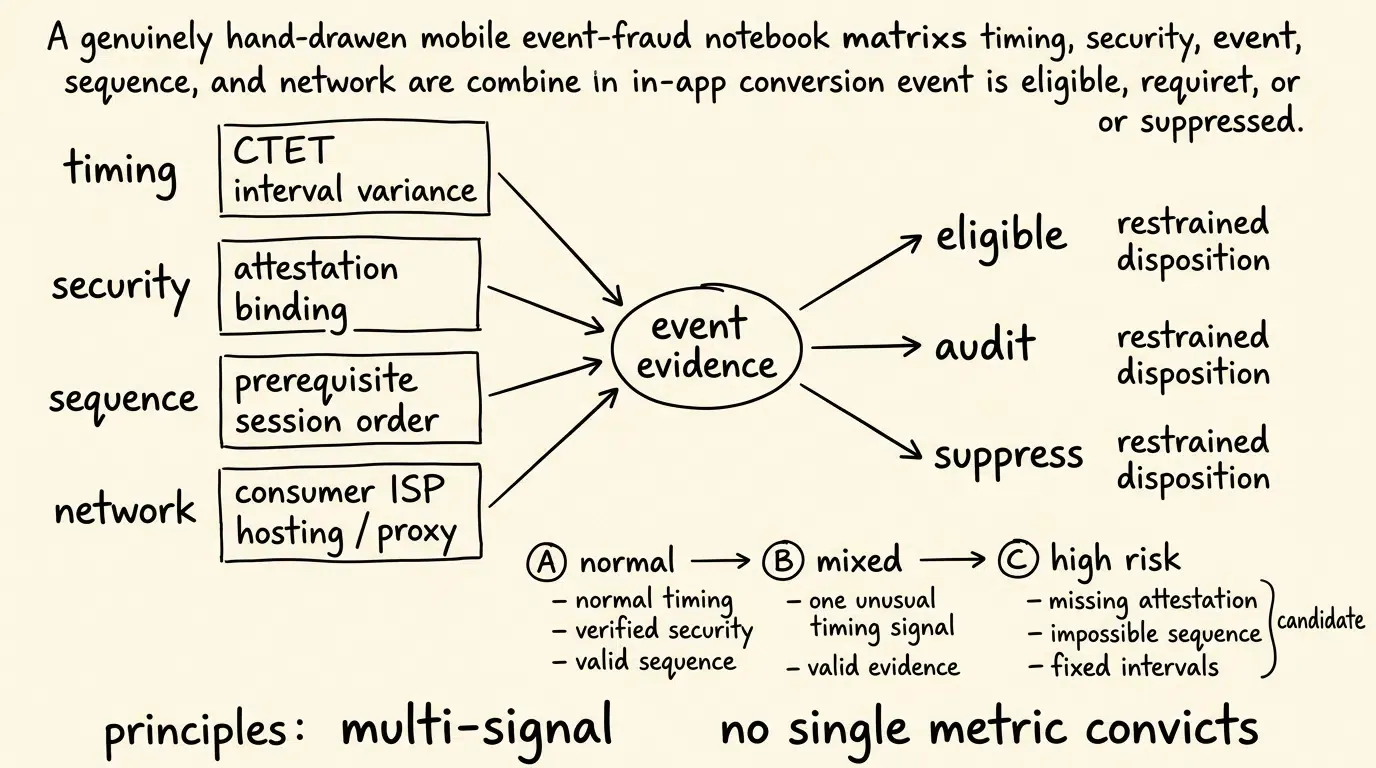
自動イベントフィルタリングと処理ポリシーの適用時期
自動フィルタリングに適した条件
自動イベントフィルタリング・ルールは、特定の運用条件下で最大の保護価値を発揮します:
- CPA(成果報酬型)キャンペーンの実施中:インストール後のマイルストーンに対して金銭的報酬を提供するマーケティングプログラムは、なりすましスクリプトの標的になりやすいです。
- プログラマティック広告ネットワークの最適化パイプライン:無効なシグナルが bidding(入札)アルゴリズムを歪める可能性があるため、イベントシグナルを広告ネットワークの自動入札エンジンに送るキャンペーン。
- 大量の取り込みを行うアーキテクチャ:手動の監査が不可能な大規模なイベント量を処理する環境。
積極的なハードブロックには適さない条件
実証的な校正なしに積極的な自動ハードブロックを適用すると、特定のコンテキストで運用上の問題が発生する可能性があります:
- 新しくデプロイされたアプリや機能:歴史的なベースラインデータが不足しているアプリでは、厳格なレイテンシ・ルールが正当な初期ユーザーエンゲージメントを誤分類する可能性があります。
- オフラインファーストのアプリ環境:オフライン使用時に正当なユーザーイベントをローカルでキューイングし、再接続時にバッチでアップロードするアプリケーション。
コンバージョン異常管理における共通の落とし穴
- 落とし穴1:単一の普遍的なレイテンシ閾値への依存:すべてのキャンペーンに静的な制限時間を適用すると、多様なユーザー環境やリターゲティングキャンペーンにおいて偽陽性が発生します。レイテンシ・ベースラインは、イベントタイプやキャンペーンコンテキストごとに校正する必要があります。
- 落とし穴2:クライアント保持の対称鍵がリクエストの真正性を保証するという前提:HMAC秘密鍵をクライアントバイナリ内に保存してもSDKのなりすましは防げません。攻撃者は逆コンパイルツールを使用してクライアント鍵を抽出できるためです。高レベルの保証が必要な検証には、プラットフォームの整合性証明とサーバーサイドの検証が必須です。
よくある質問 (FAQ)
不正なアプリ内イベントは、基本的なクライアントサイドのコンバージョン計測をどのようにバイパスするのですか?
なぜイベントのレイテンシ閾値は、固定のカットオフではなく実証的に確立されるべきなのですか?
イベントレベルの異常フィルタリングは、下流の広告ネットワークの入札シグナルをどのように保護するのですか?
要約と判断フレームワーク
不正なアプリ内イベントの識別とフィルタリングには、クライアントサイドの秘密鍵や静的なレイテンシ制限に頼るのではなく、実証的で多層的な診断フレームワークが必要です。コンバージョンデータパイプラインを保護するには、クライアントからのリクエストペイロードとサーバーの権威あるタイムスタンプを分離し、専用セキュリティ層から堅牢なリクエスト認証結果を取得し、実証的に校正されたベースラインに対してイベントレイテンシを監査することが不可欠です。
モバイルエコシステムが進化する中で、エンジニアリングチームは、セキュリティ、タイミング評価、ポリシー適用を適切に分離しつつ、プラットフォームの完全性を証明するインジェクションアーキテクチャを展開しなければなりません。実証的なベースラインチェックを構造化された処理ルールと統合することで、アプリはクリーンなコンバージョンデータセットを維持し、ROAS測定の信頼性を高めることができます。
イベントの生データを監査し、異常検知を行うことでコンバージョン計測インフラをどのように保護できるかを評価するには、モバイルコンバージョン計測ドキュメントを確認するか、モバイルアトリビューション実装リファレンスを参照してください。また、OpoInstallデベロッパーコンソールにログインし、利用可能な不正監視および異常レポートの管理機能を確認してください。
関連資料
-
コンセプト: Click-to-Event-Time, 導出レイテンシ指標, アプリ内イベントのなりすまし, イベント処理ポリシー
-
テクノロジー: Rawテレメトリ取り込み, プラットフォーム完全性API, 5層イベントスキーマ, 異常検知エンジン
-
標準: RFC 2104 HMAC仕様と共有鍵の制限, OWASP MASTG 暗号化テストガイダンス
-
API: イベント取り込みインターフェース (リファレンスアーキテクチャ), Google Play Integrity標準リクエスト, Apple App Attest API
-
公式ドキュメントおよびリファレンス:
Share this article



