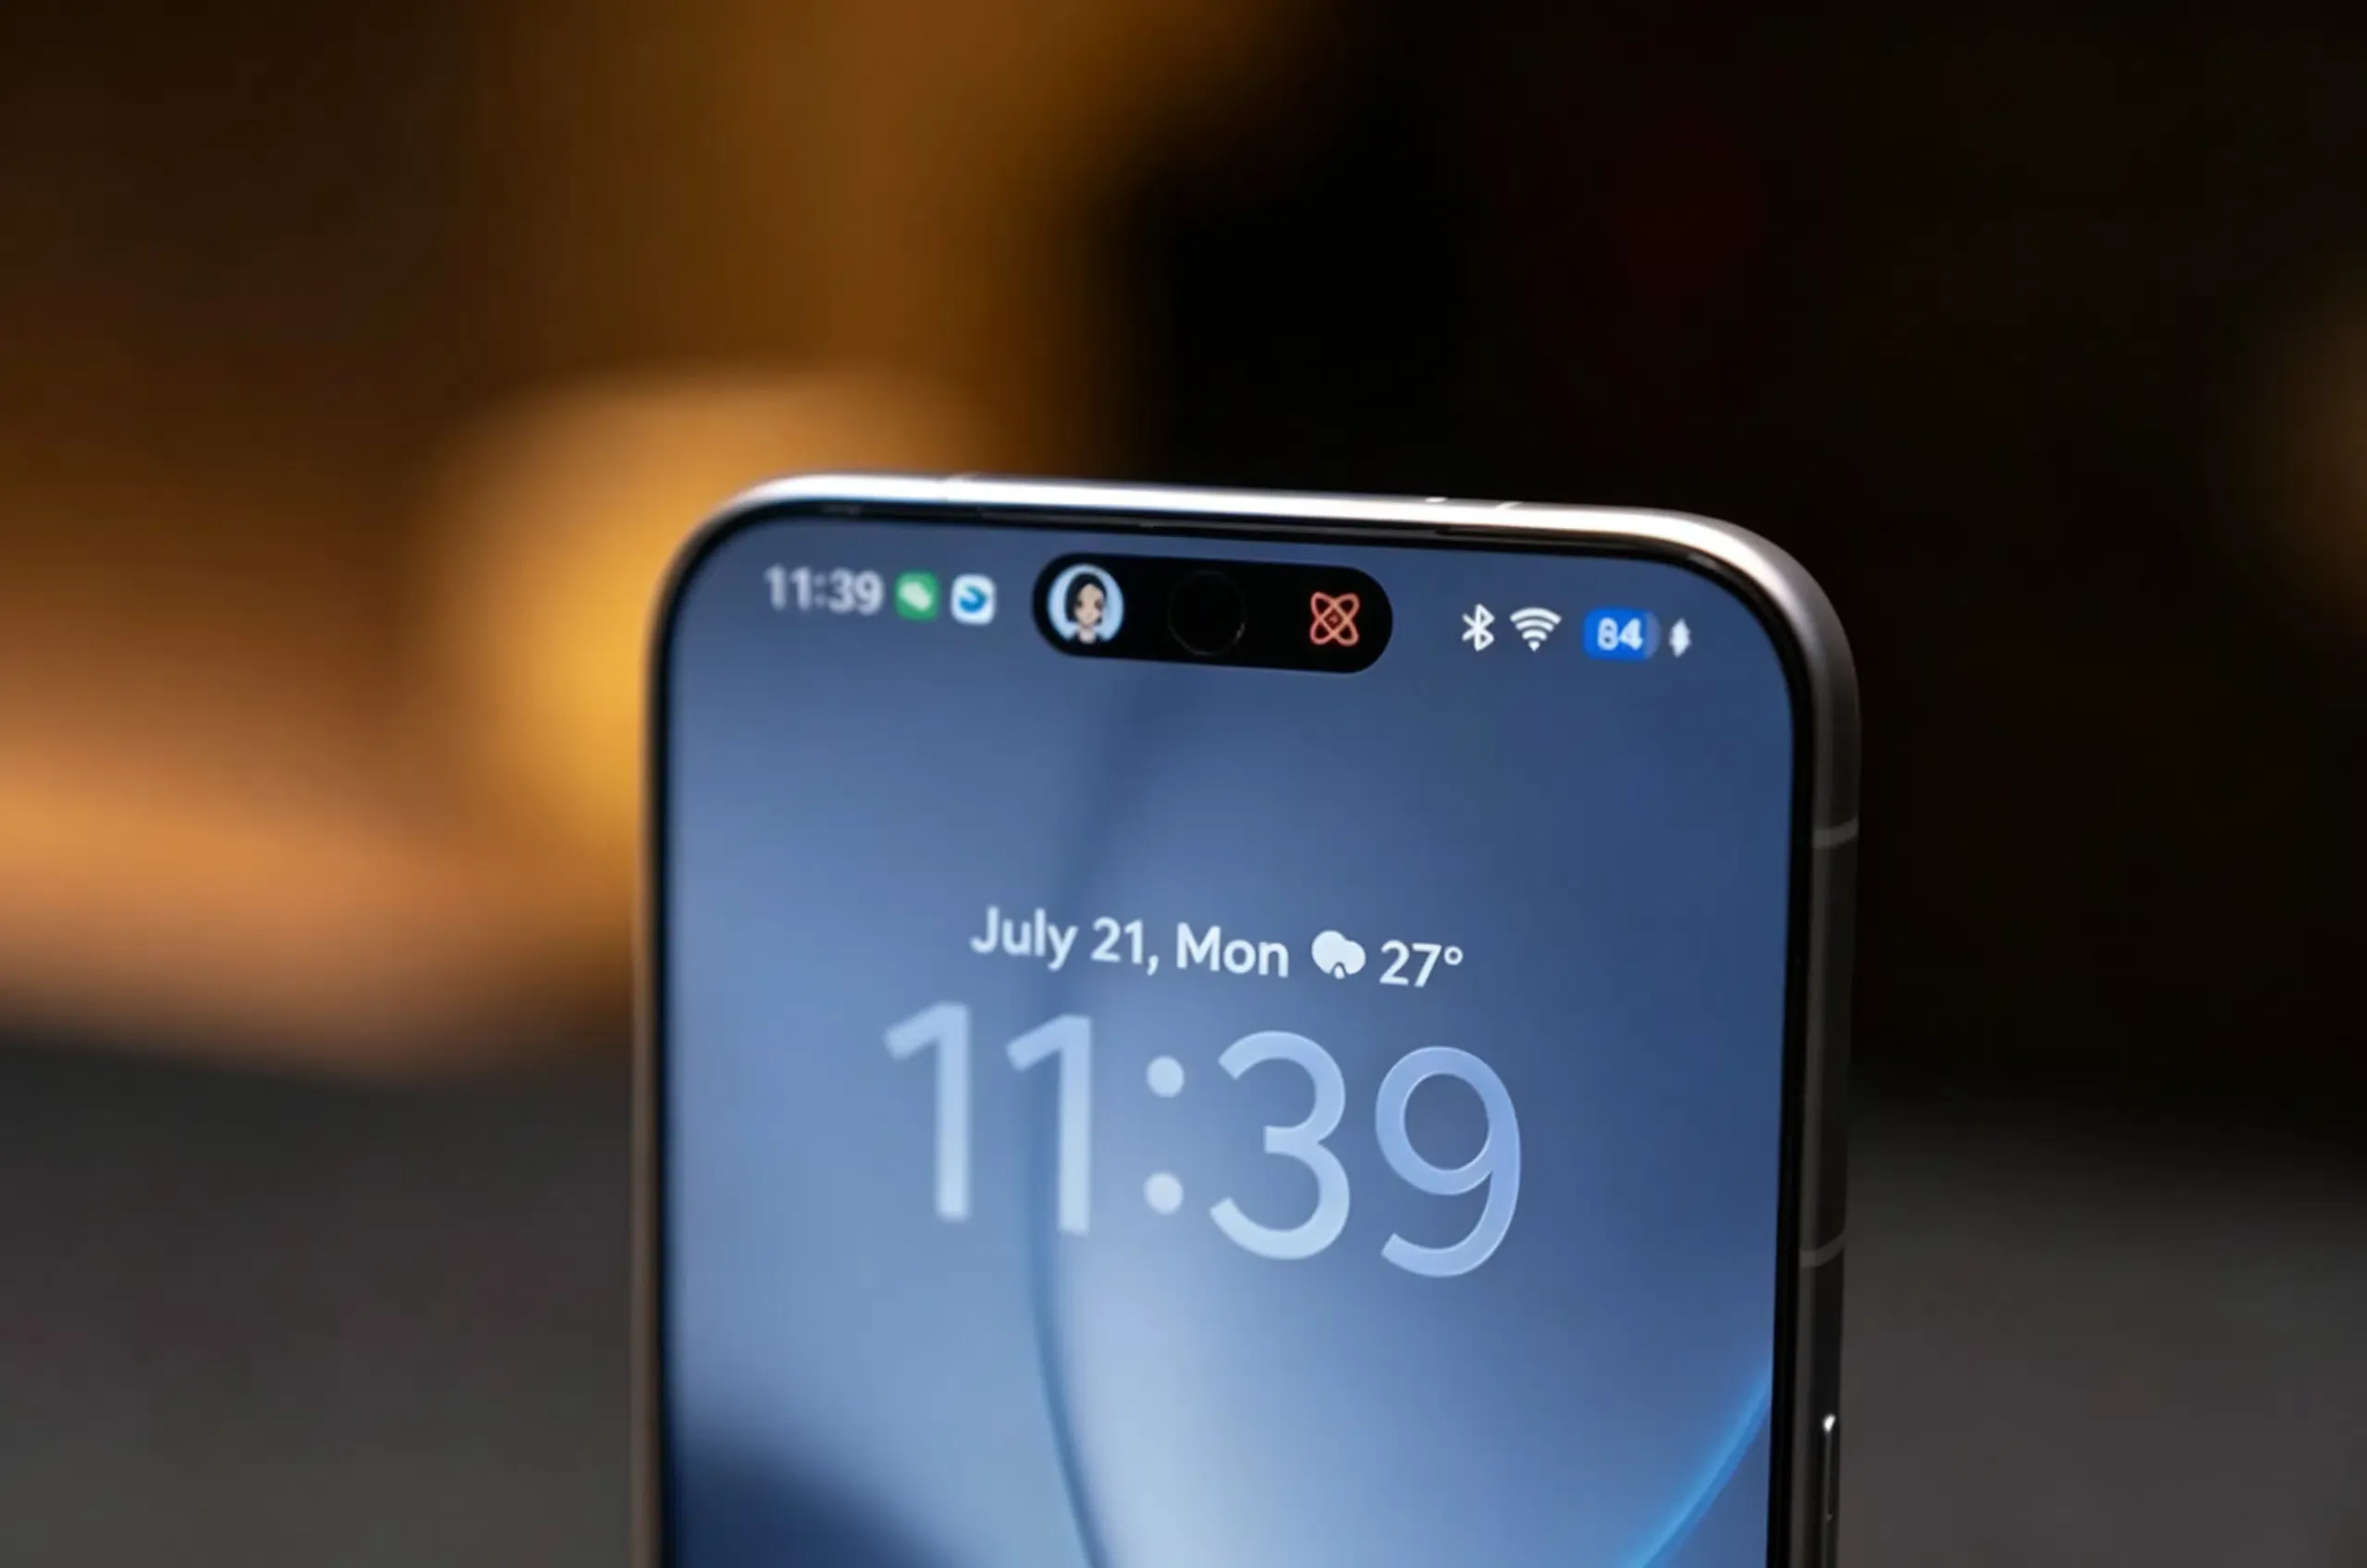
豆包推出SAEP?2026年9月14日,字节跳动正式宣布推出豆包手机助手消费者版本,并与硬件厂商努比亚合作,在努比亚NaviX Ultra机型上首发(计划于2026年9月16日开售)。除了多模态屏幕识别和专属硬件AI按键外,字节跳动还引入了屏幕自动化执行协议(Screen Automation Execution Protocol,简称SAEP)——该应用层治理框架目前已进入为期30天的公开征求意见期。SAEP赋予了第三方App开发者明确声明是否允许AI代理在App内执行屏幕自动化操作的权限。对于移动软件架构师、安全负责人及埋点工程师而言,豆包SAEP治理框架的出现标志着一个重要的转折:即从无约束的视觉UI自动化,向一种新兴的声明式治理模型演进,重新定义了移动软件如何管理自动化交互。
硬件集成与SAEP声明式模型
豆包手机助手消费者版本的发布,标志着移动端屏幕助手从对话交互向主动任务执行引擎的演变。据IT之家和开源中国(OSCHINA)的相关报道,此次消费者版本重点关注日常交互的稳定性、多模态上下文持久化,以及通过Beta版“手机操控”功能实现的跨应用执行能力。
概览
- 商业硬件载体:2026年9月16日于努比亚NaviX Ultra首发,并计划通过更新支持努比亚M153等旧机型。
- 物理输入与屏幕感知:结合支持指纹生物识别的专属物理AI按键,支持在不需手动截图的情况下进行实时屏幕问答。
- SAEP声明式协议:引入应用级操作声明标准,设有30天公开审核期,允许第三方App明确许可或限制AI驱动的屏幕自动化行为。
- 代理保护框架:建立多级代理保护机制,旨在强制执行分层操作边界、用户可控的安全机制以及操作安全性。

正如官方公告及北京市人民政府报道所述,该物理交互模型将意图与授权进行了关联。专属AI按键集成了指纹验证,将经过认证的设备端调用与助手启动进行绑定,确保身份确认发生在操作发起的一瞬间。
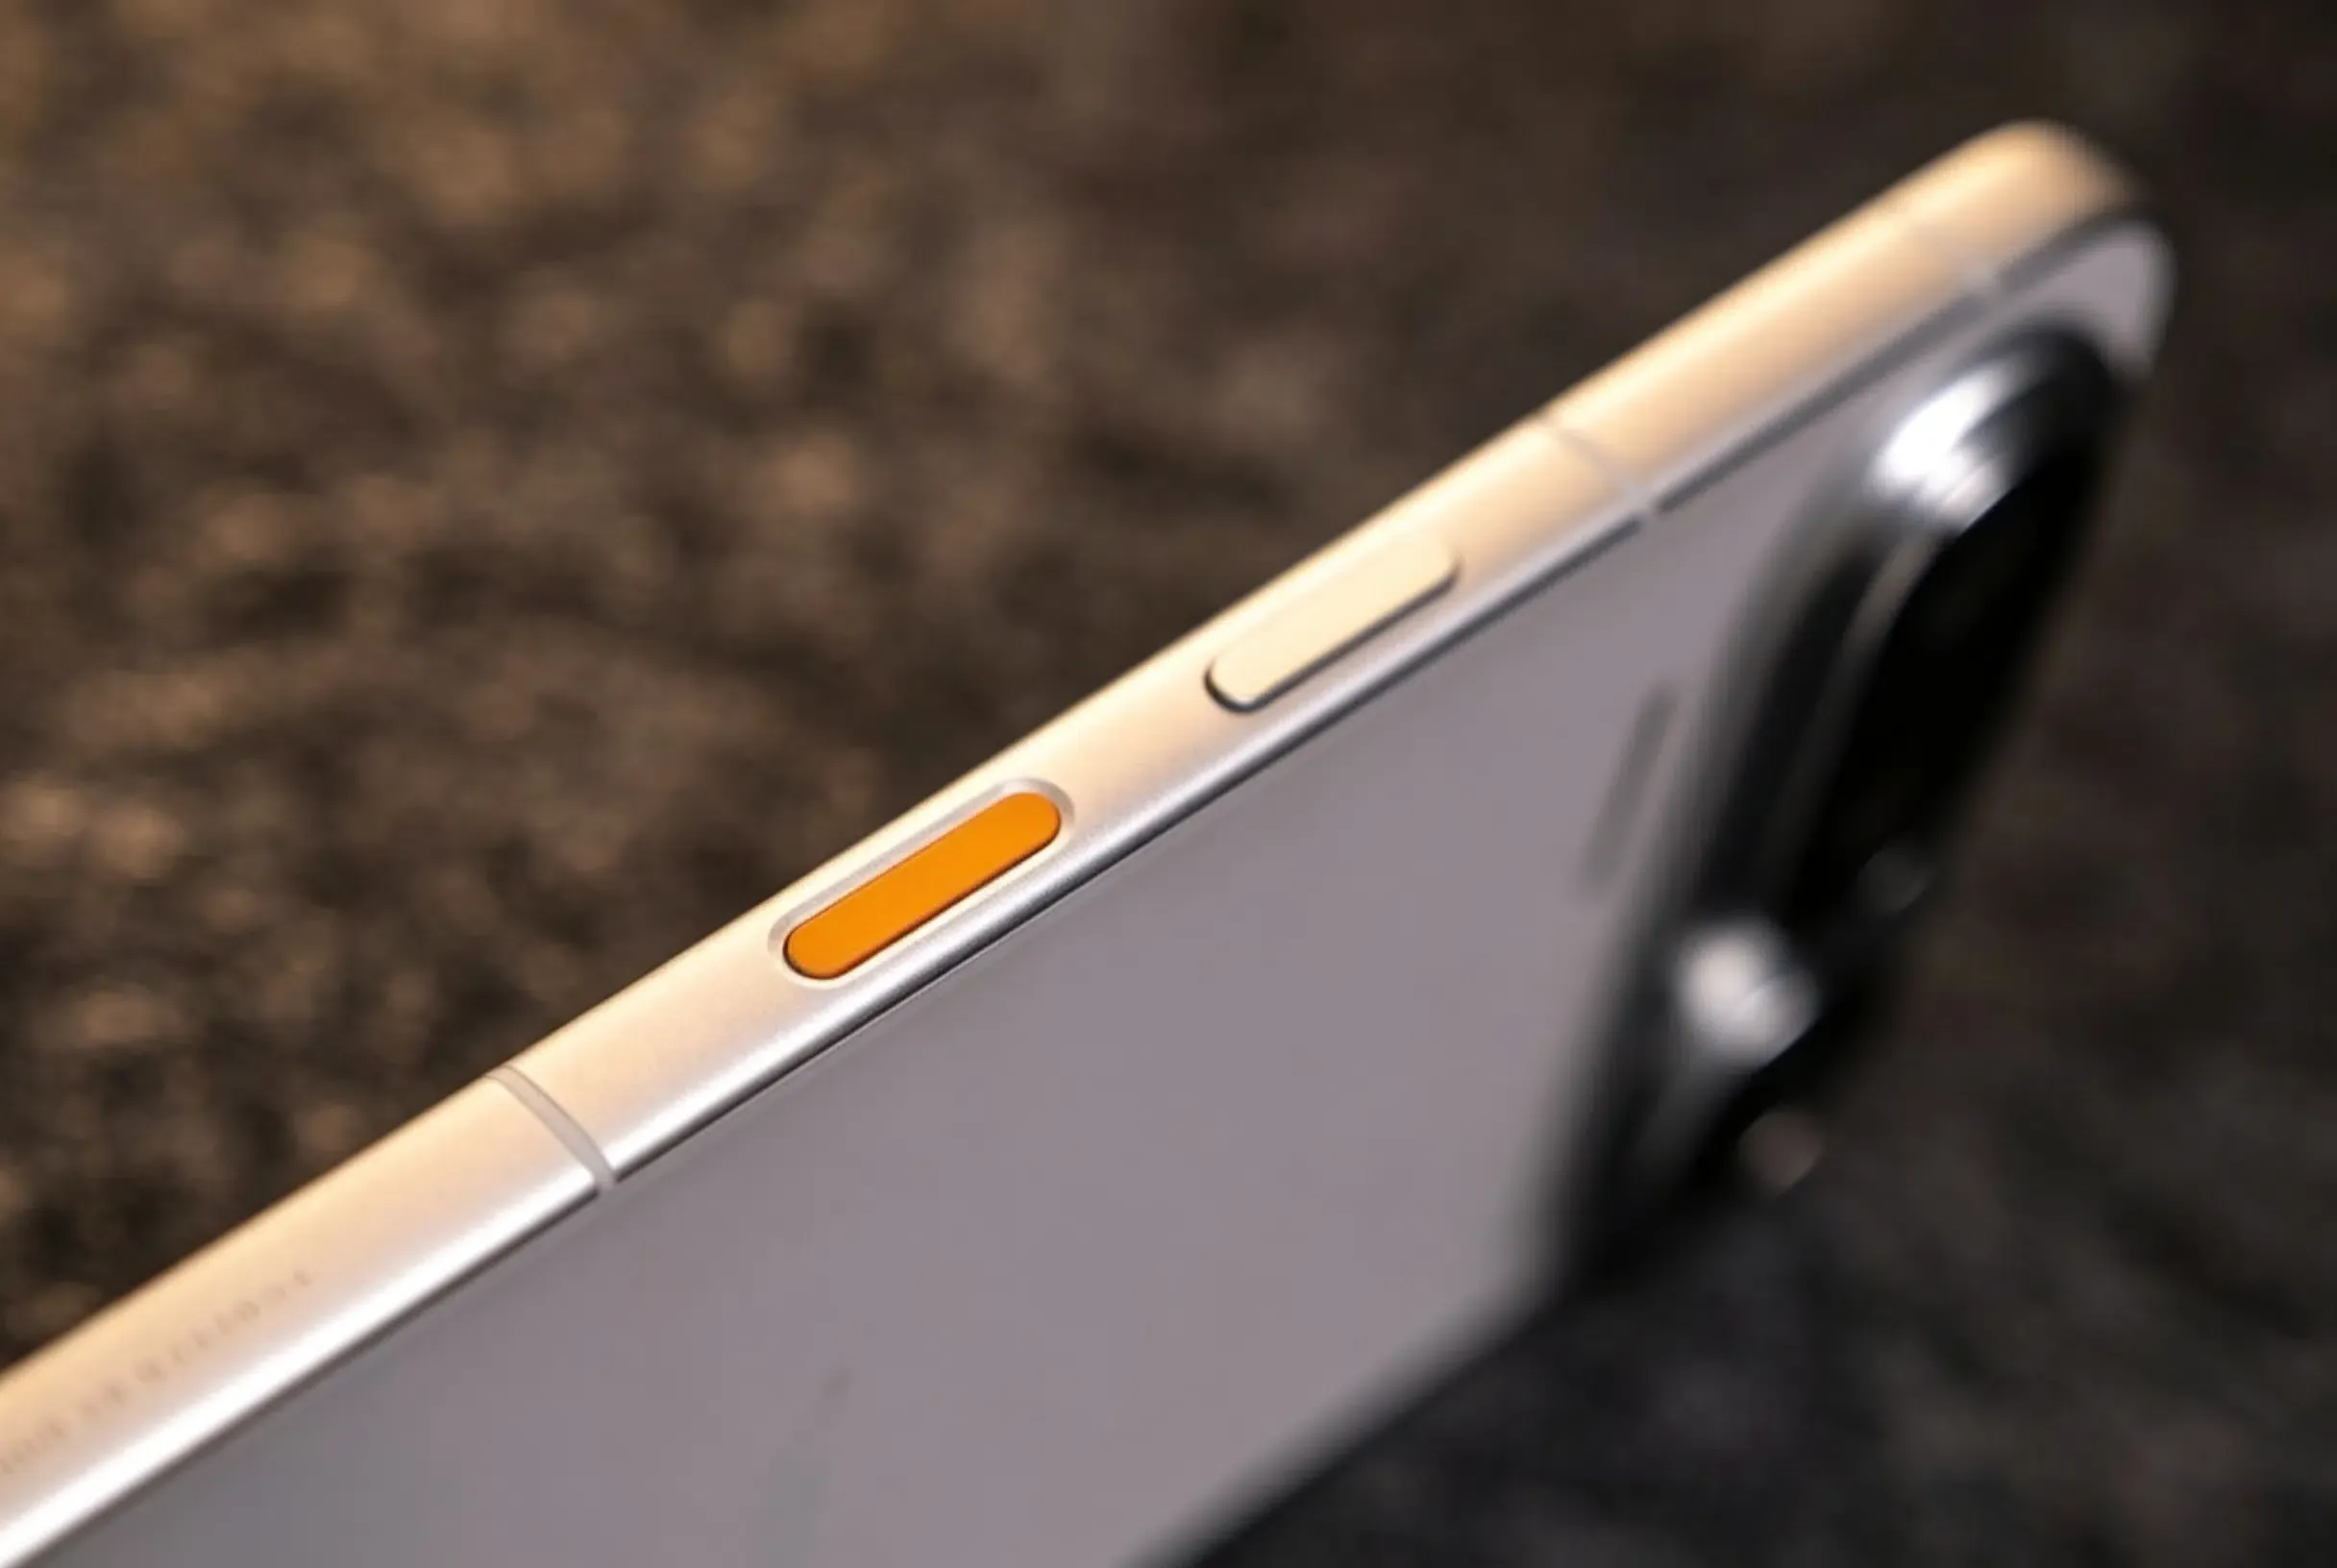
除了基础的视觉问答外,该系统允许助手解析屏幕上下文元素,并跨多个第三方工具执行连续任务。为了防止未授权操作,此次发布引入了SAEP协议。SAEP并未将自动化边界留给临时的模型行为或操作系统默认设置,而是将自动化限制的定义权交还给了App开发者。
豆包手机助手与SAEP发布里程碑
| 里程碑日期 | 业务事件 | 工程范畴 |
|---|---|---|
| 2026年9月14日 | 消费者版本及SAEP发布 | 豆包手机助手正式发布;SAEP进入30天公开审核期 |
| 2026年9月16日 | 努比亚NaviX Ultra零售版上市 | 搭载实体AI按键的初始量产硬件正式上市 |
| 2026年9月-10月 | SAEP行业咨询期 | 针对声明式应用层自动化边界收集生态反馈 |
| 后续OTA窗口 | 存量设备推送 | 计划通过系统更新,将助手功能扩展至努比亚M153设备 |
解构GUI代理范式:为何操控手机需要应用级治理
在科技媒体爱范儿的技术分析中,系统级代理驱动的变革被概括为将智能手机转变为“行动终端”。传统的移动操作系统是功能目录:App处于被动状态,直到人类用户打开它们、导航视觉层级并手动输入数据。
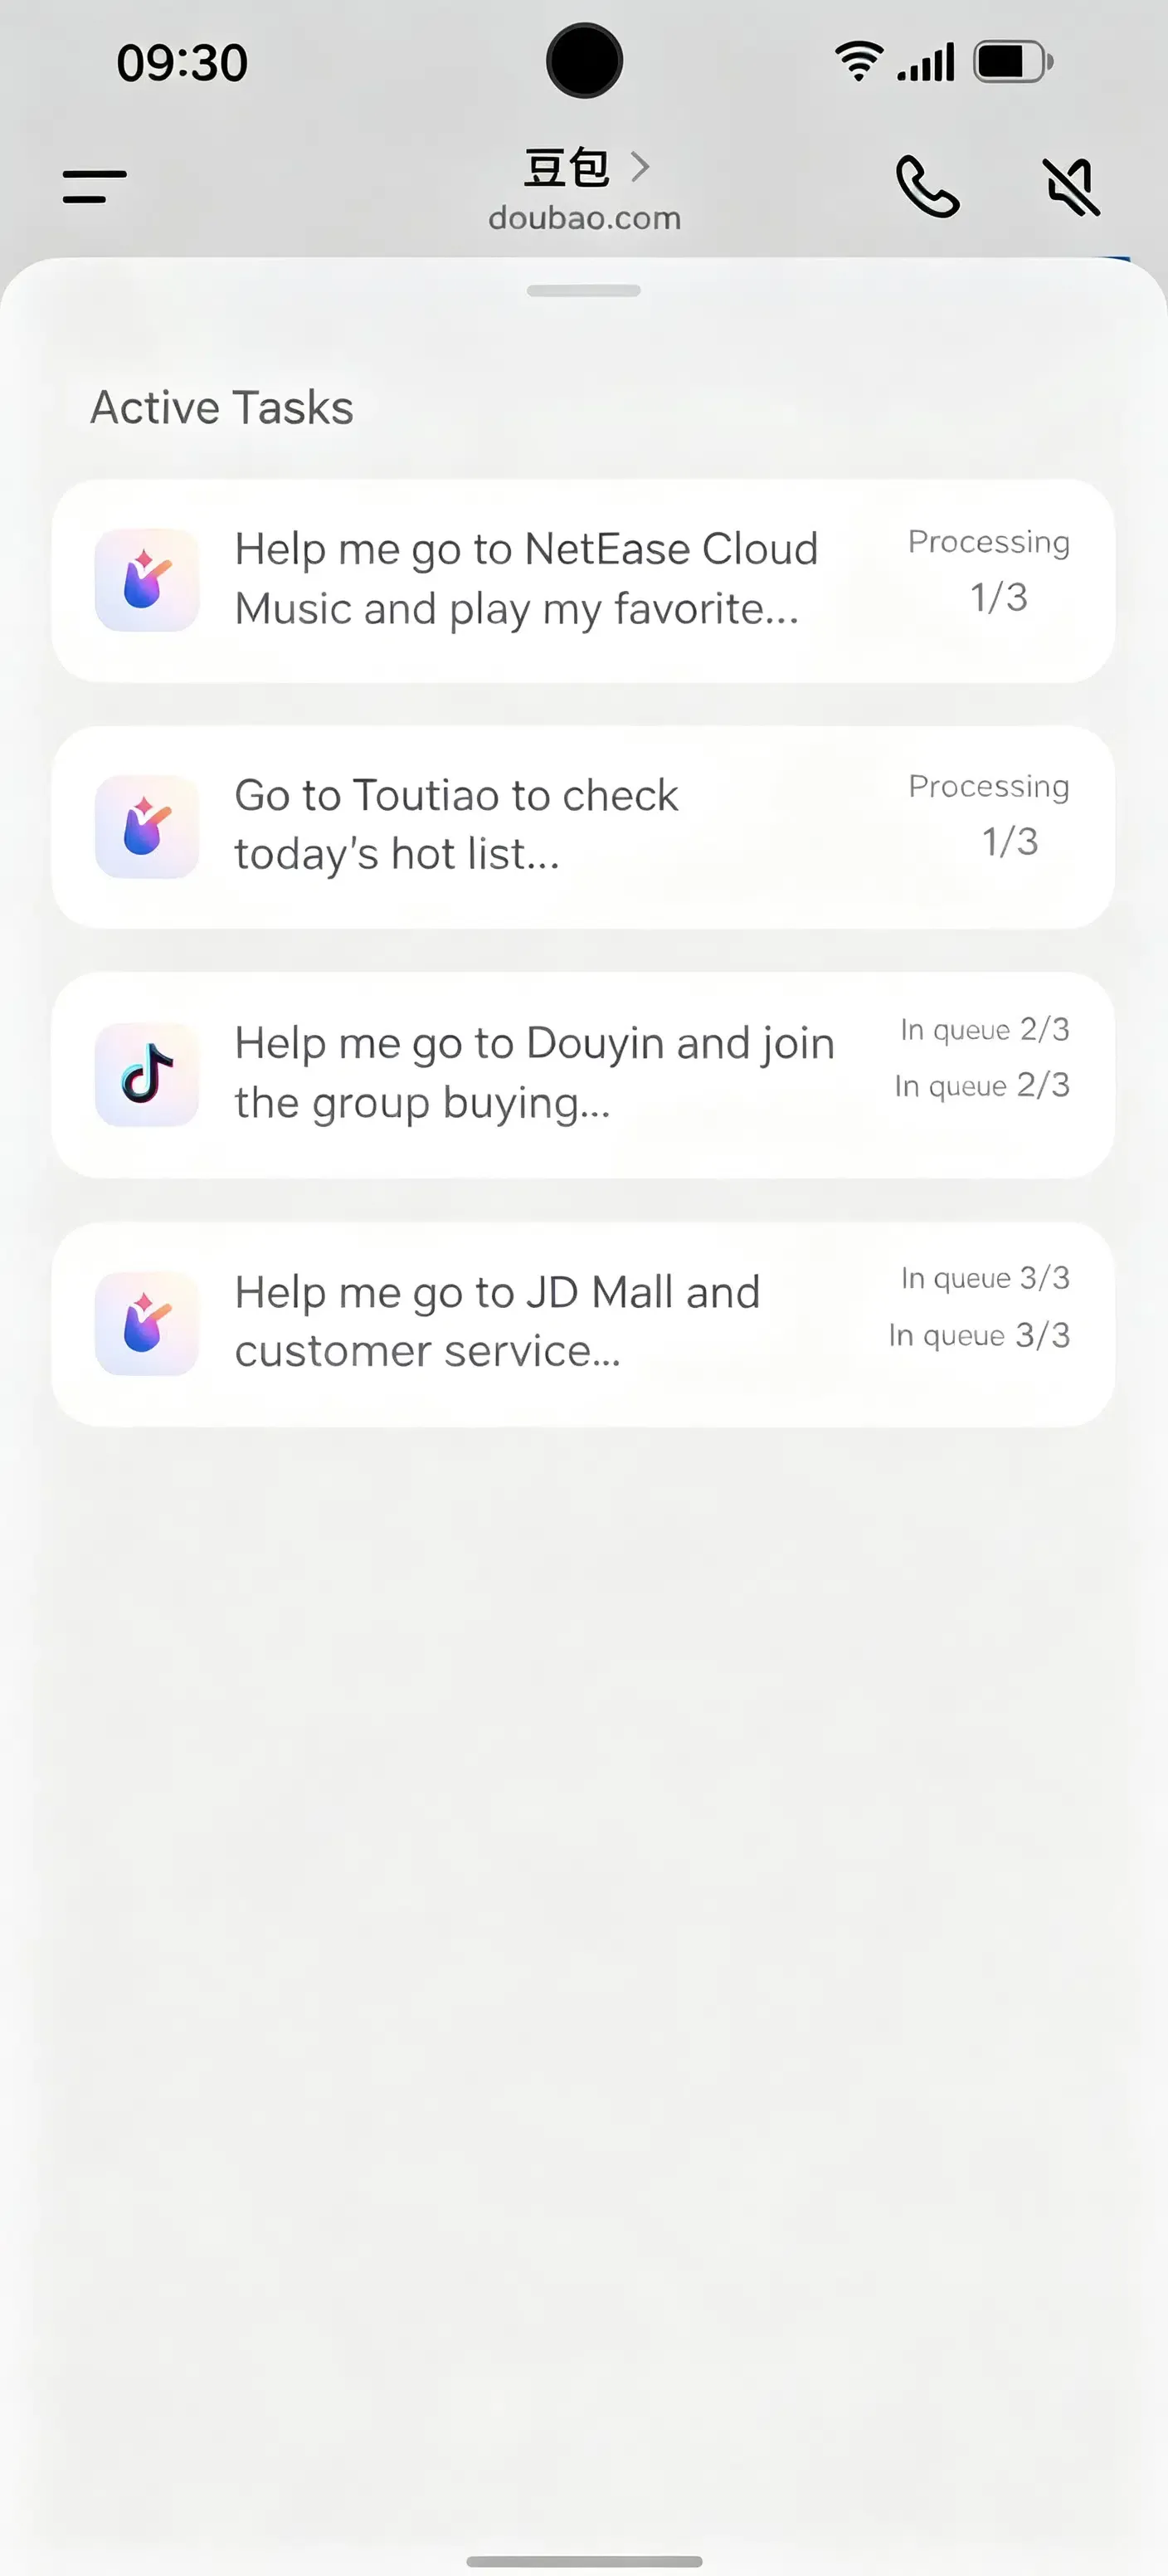
系统级多模态GUI代理通过引入自动化的“感知-行动”闭环改变了这一流程:
- 屏幕与上下文捕获:代理通过授权的系统能力摄取当前显示内容及上下文信息,在无需开发者手动标注的情况下读取视觉与文本内容。
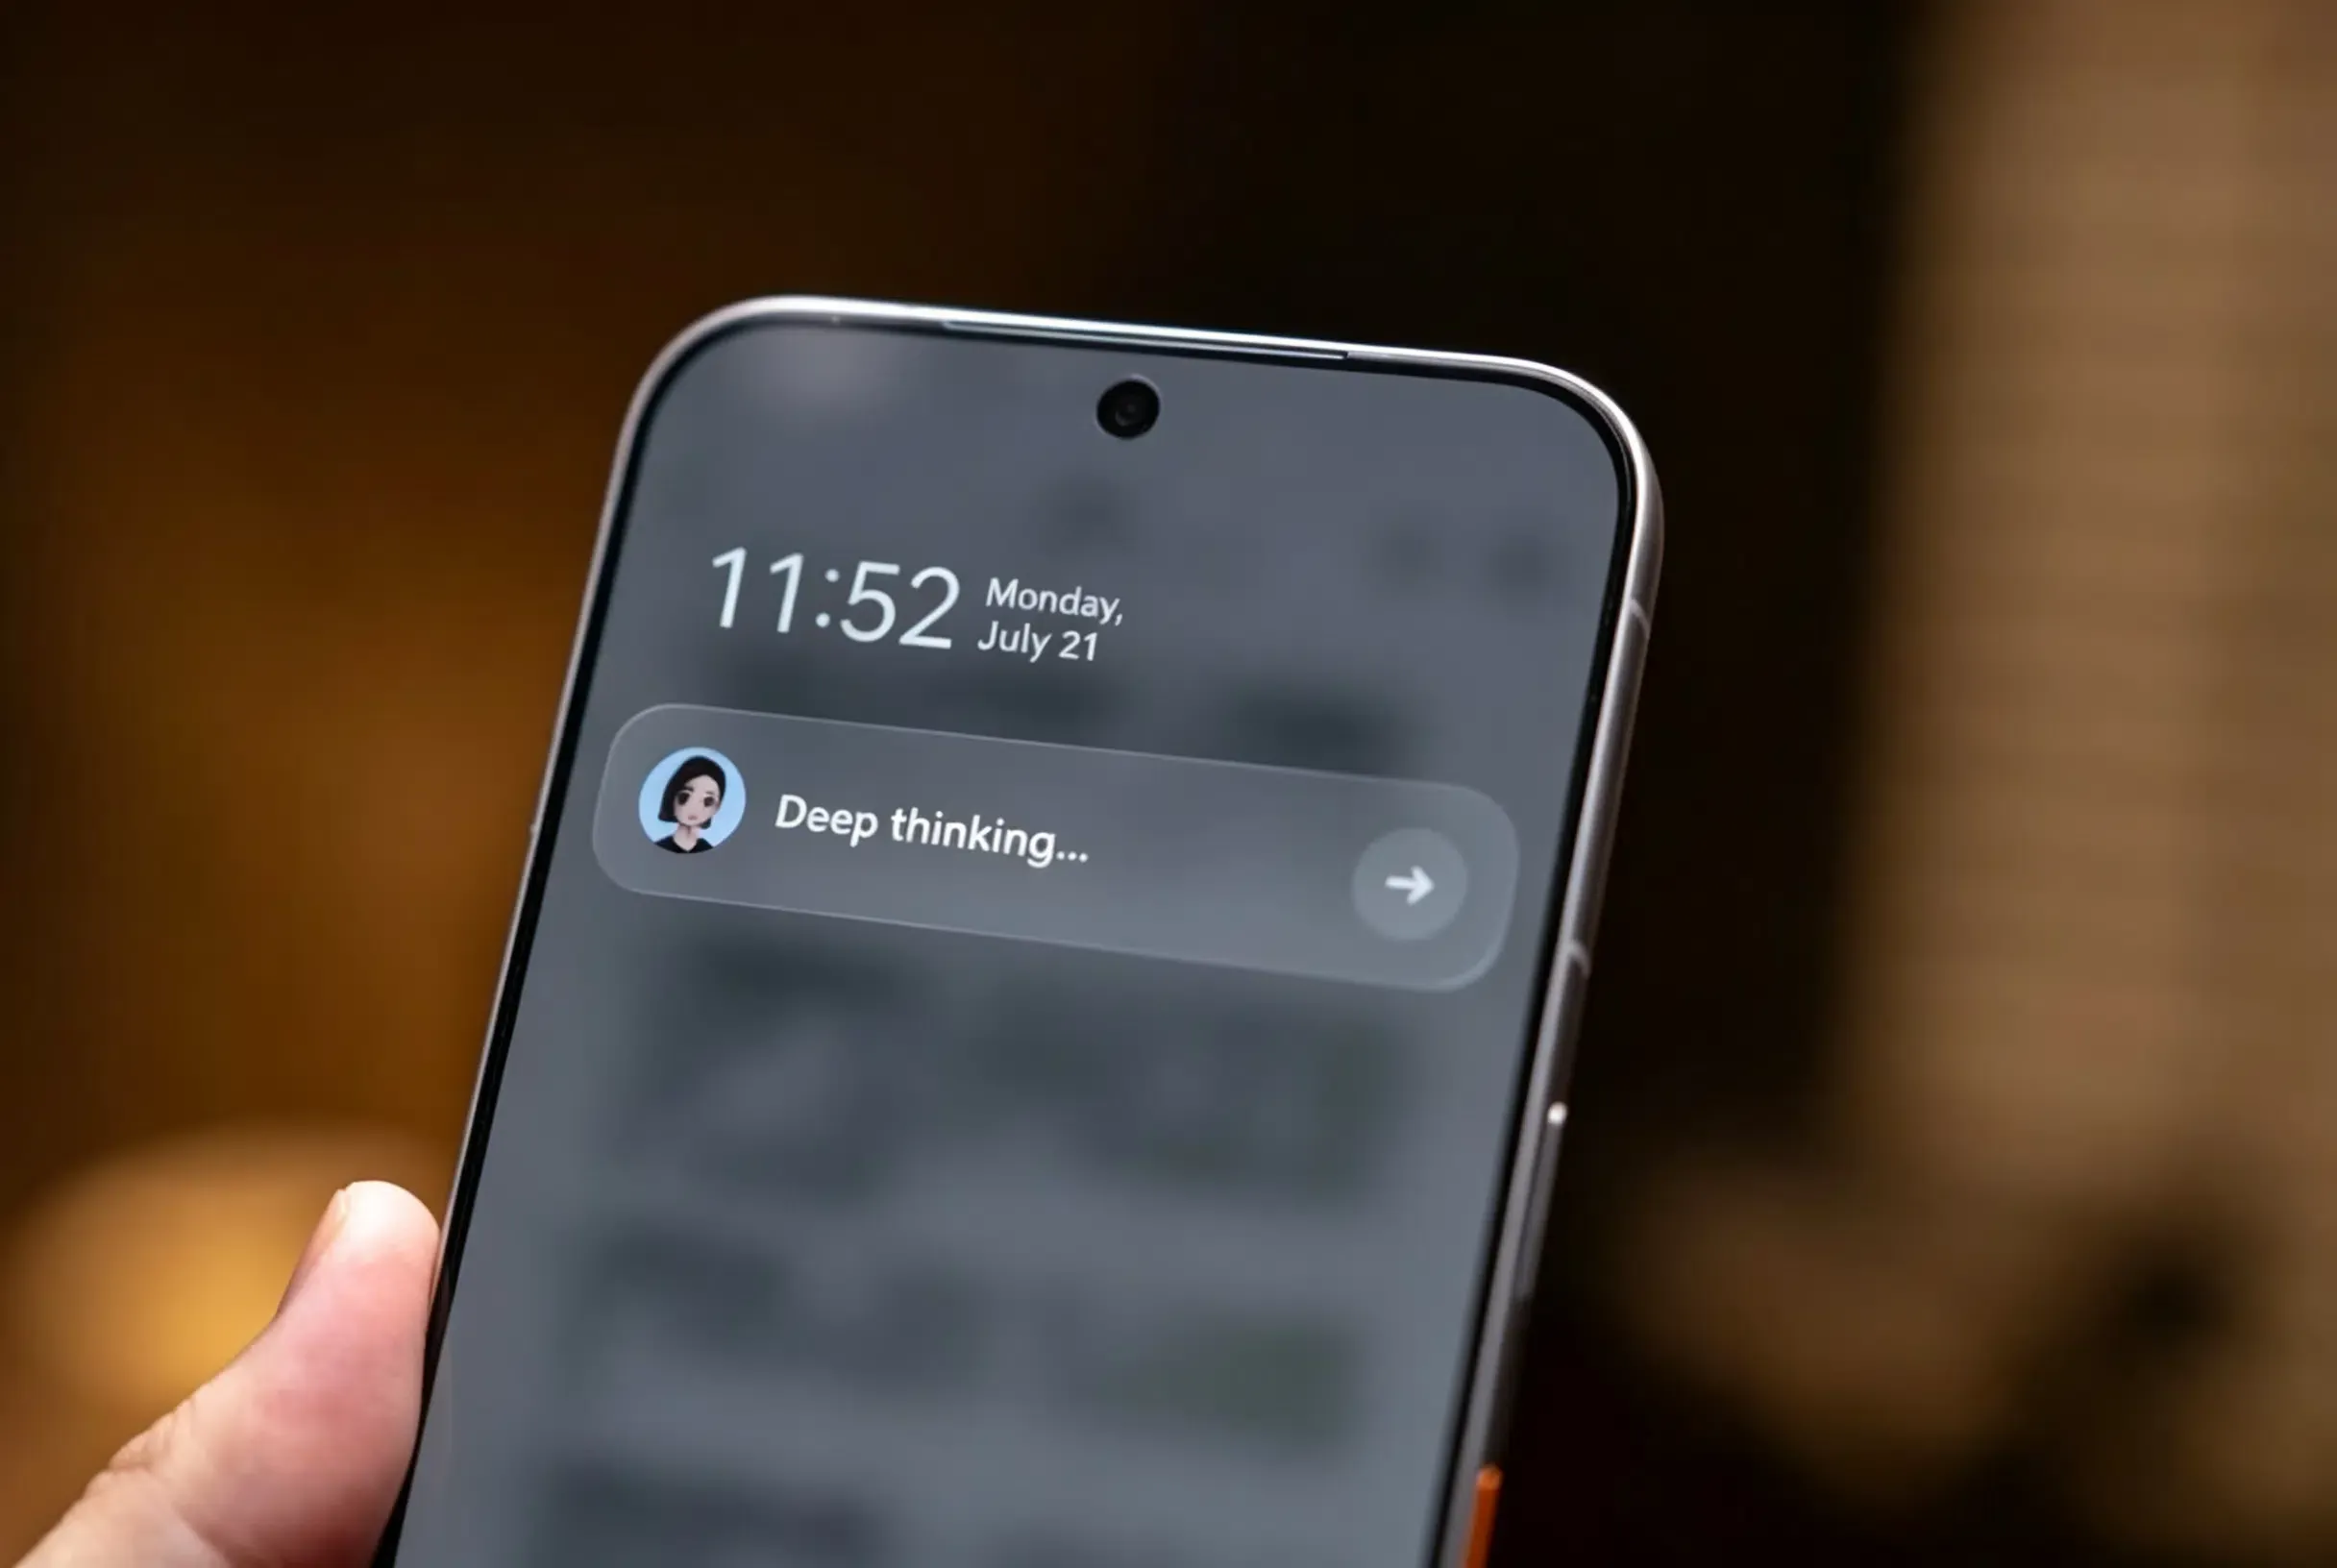
- 多模态意图规划:基础模型将自然语言指令(如“查看日历,根据当前天气规划通勤路线,并设置出发闹钟”)转换为离散的操作序列。
- 模拟操作执行:代理利用授权的系统级能力,在已安装的第三方App中依次执行点击、滑动和文本输入。
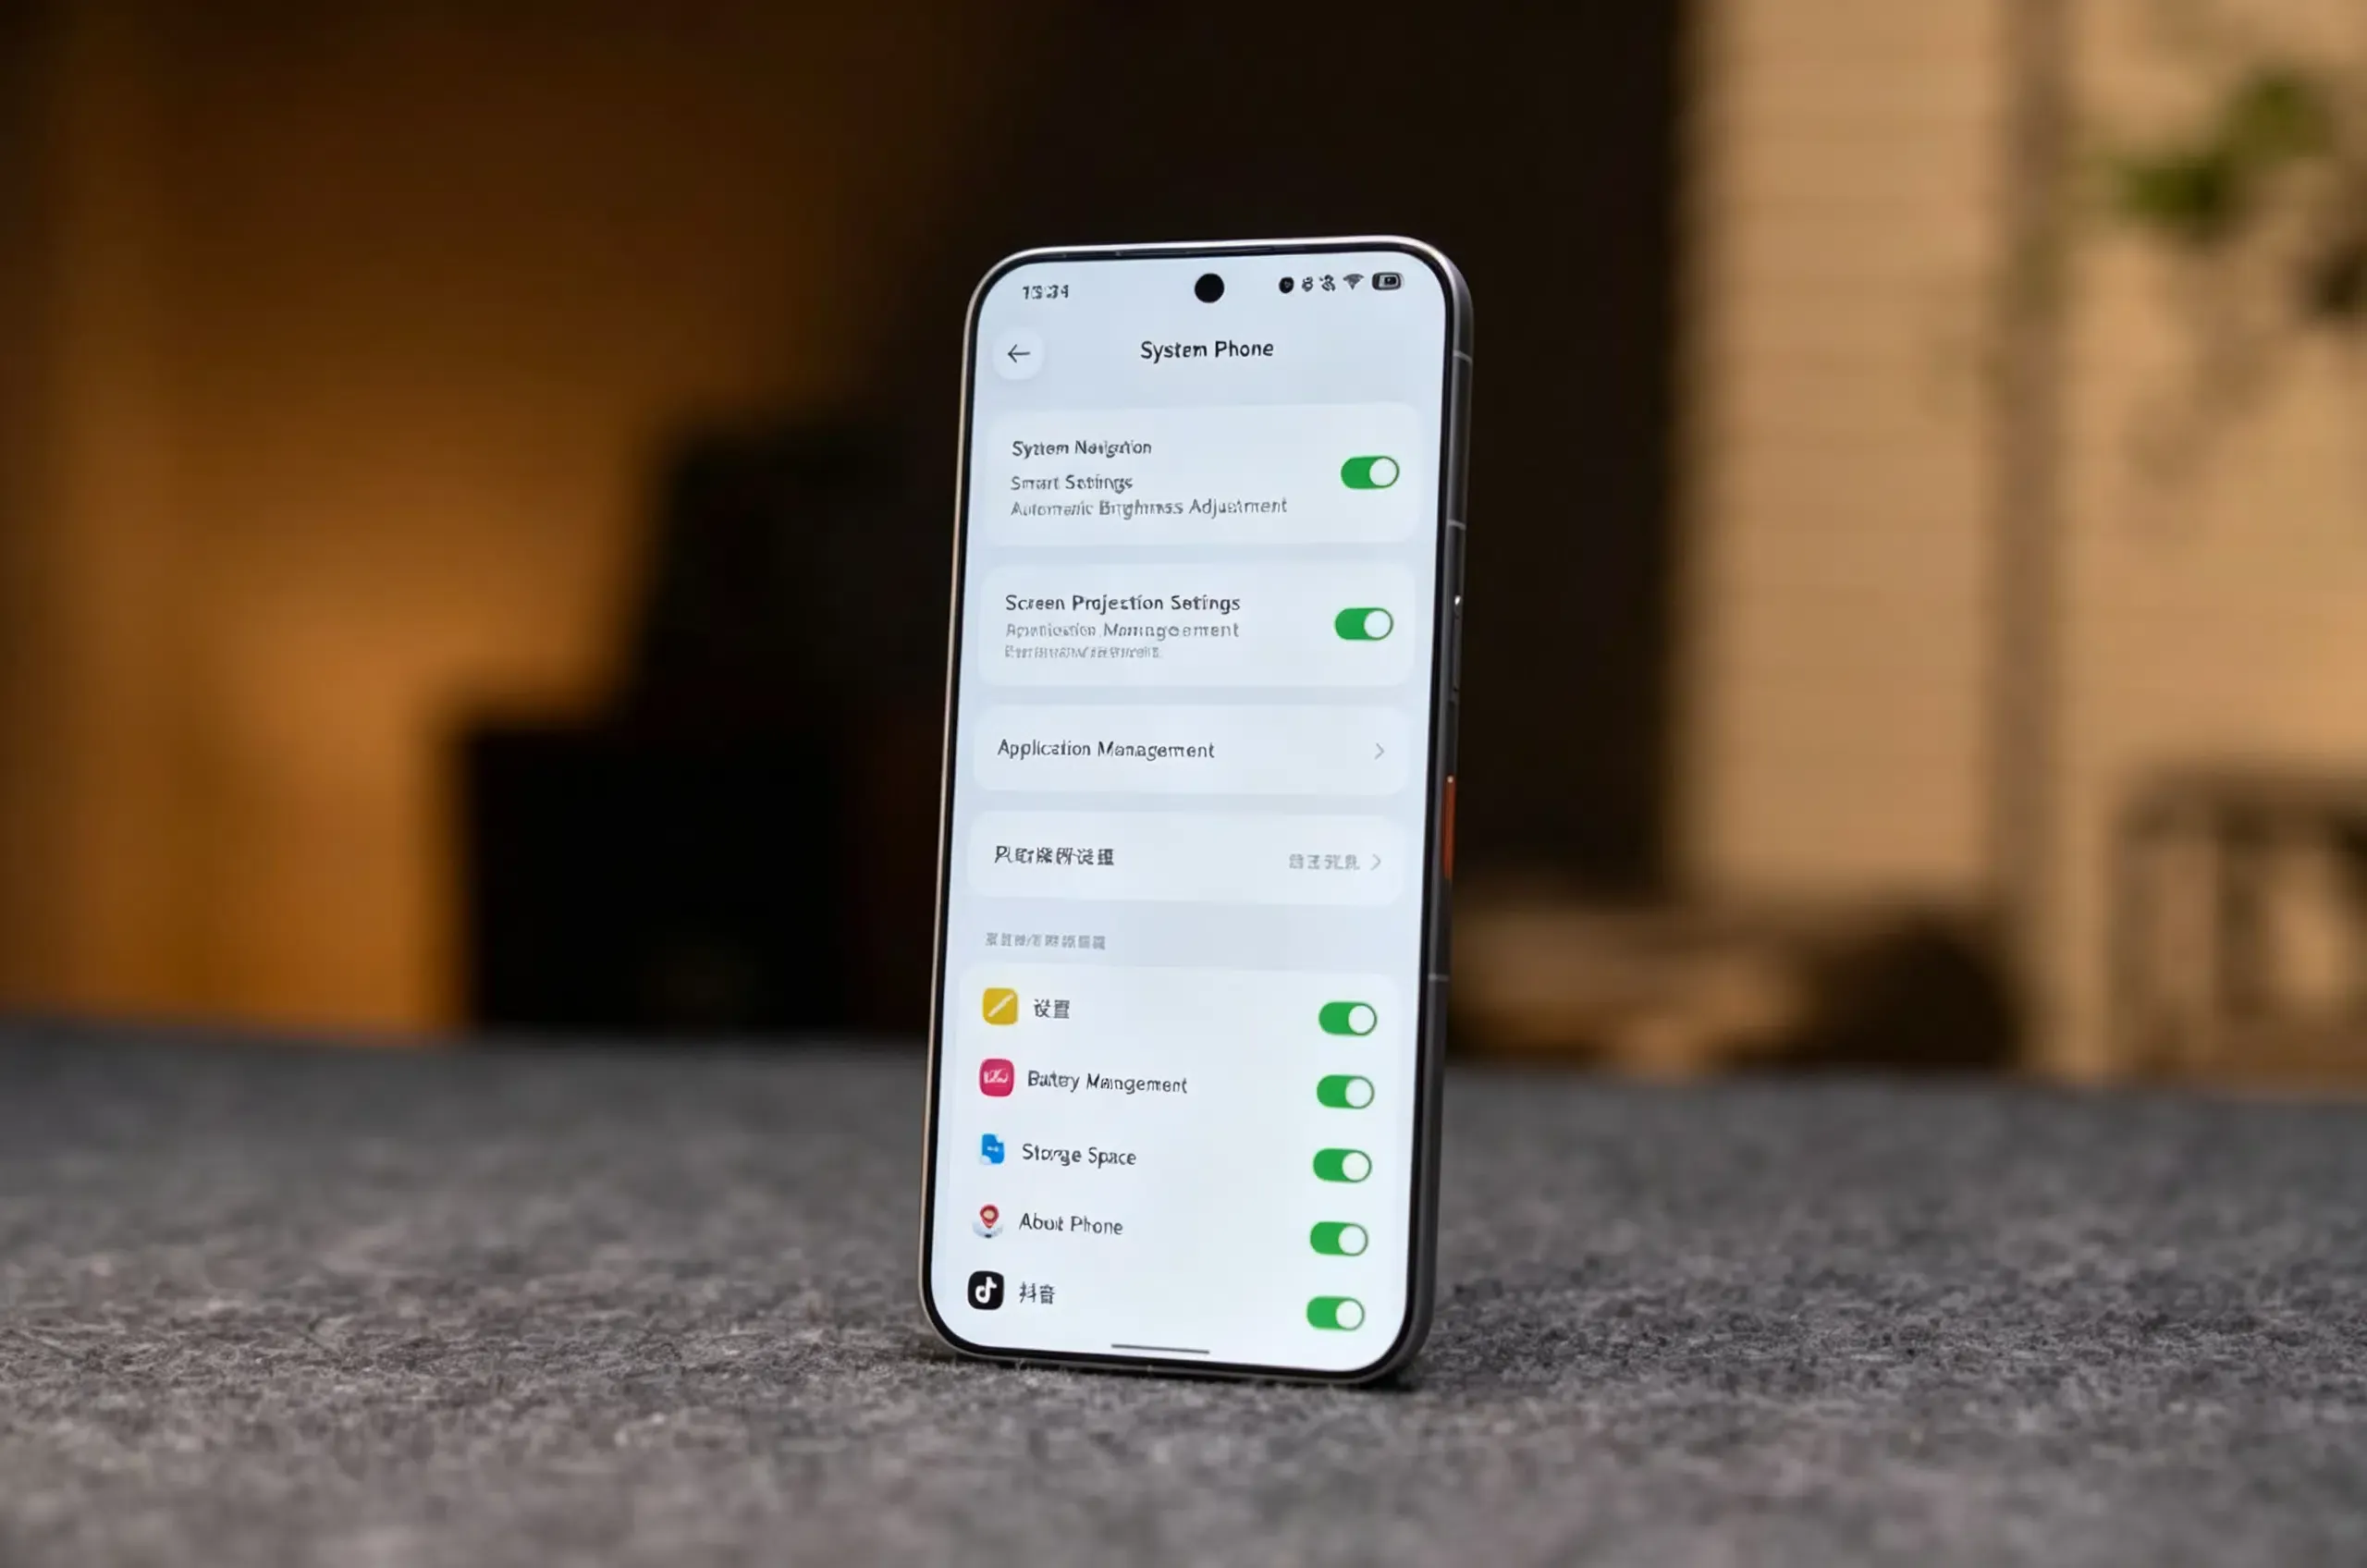
虽然跨应用执行简化了复杂的工作流,但它引入了重大的安全、商业和责任挑战。如果一个自主代理进入银行类App,它能否在未经显式二次认证的情况下发起财务交易?如果代理遍历社交应用,它能否自主发布内容?
历史上,操作系统缺乏精细化机制,让App向外部AI代理传达其自动化立场。在标准的Android AccessibilityService(无障碍服务)架构下,权限是用户授予的系统开关,与声明的功能绑定——例如指定 canRetrieveWindowContent 来访问当前窗口节点,或配置 canPerformGestures 来执行手势操作。虽然功能强大,但这些能力仅基于“辅助服务被允许做什么”的角度,而非允许目标App为外部AI工具定义细颗粒度的边界。
从概念上讲,SAEP反转了治理方向:正如21世纪经济报道所述,目标App可以明确声明在App内是否允许AI驱动的自动化,或声明操作边界。根据该协议,豆包手机助手承诺遵守这些开发者声明,确保明确受限的交互不会被自动执行。
操作化声明式边界:受SAEP启发的参考架构
屏幕自动化执行协议在第三方软件与系统级自动化代理之间建立了应用级治理契约。声明式框架不再依赖视觉启发式算法来猜测交互是否安全,而是使App能够直接发布其操作立场。
虽然字节跳动已经确立了第三方许可/拒绝声明和分层代理保护系统的核心原则,但正式的技术规范、模式定义和集成API仍处于30天的公开审查中。下方的架构和代码展示了一个参考概念模型,展示了工程团队如何在客户端App内部实现声明式策略边界。
工程范围说明:以下控制措施和参考实现均体现了受SAEP公开治理方向及豆包所报道的分层保护模型启发的工程设计模式;它们并非已披露的SAEP官方API需求或最终技术规范。
+-------------------------------------------------------------------------+
|              概念性代理策略解析架构                                     |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 用户意图 ]                                                           |
|  自然语言指令(例如:“从App订购家居用品”)                             |
|         |                                                               |
|         v                                                               |
|  [ 系统代理编排引擎 ]                                                   |
|  - 解析目标意图,规划任务图,定位应用程序                               |
|         |                                                               |
|         v                                                               |
|  [ 应用策略解析层 ]                                                     |
|  - 检查目标App声明的自动化清单/策略注册表                               |
|  - (概念模型;实际SAEP实现可能有所不同)                                 |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (自动化声明:允许)                    | (声明:受限)          |
|         v                                       v                       |
|  [ 代理执行路径 ]                       [ 操作已暂停 ]                  |
|  - 继续进行模拟输入                     - 代理让出执行权                |
|  - 高影响任务触发用户接管               - 提示人类接管以完成操作        |
|    或设备重新验证                       |                               |
|         |                               |                               |
|         v                               v                               |
|  [ 应用溯源日志记录 ]                                                   |
|  - 应用程序记录会话上下文以供内部审计审查                               |
|                                                                         |
+-------------------------------------------------------------------------+
1. 概念性应用层声明
在受SAEP原则启发的声明式模型中,App可以区分操作区域:
- 公共/信息视图:用于目录浏览、产品探索或信息阅读的页面,可标记为开放,允许自动导航。
- 受限/敏感视图:高影响页面——如结账授权、账户凭证或资金转账——可标记为受限,指示代理停止自动化执行并提示直接由人工接管。
2. 多级保护考量
为支持安全自动化,运行时环境需依赖分层防御考量:
- 最小特权范围:作为通用安全建议,应按任务评估自动化操作,防止后台进程获取全局执行权限。
- 显式人类接管:在已报道的商业安全工作流中,敏感交易会暂停自动化执行,提示用户手动完成支付或敏感输入。物理设备功能(如NaviX Ultra的指纹辅助AI按键)在设备级交互中充当硬件验证检查点,而非通用的协议级生物识别字段。
- 应用端溯源日志:在平台公开交互溯源信号的情况下,应用端日志记录是推荐的工程实践,用于记录代理中介的会话以进行内部安全和审计检查。
// 示意性Android / Kotlin实现,展示了受声明式协议原则(如SAEP)启发的应用端
// 参考架构。注意:官方SAEP规范及清单模式仍处于持续公开审查中;
// 以下代码代表一种示意性工程设计模式,而非官方SDK实现。

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // 内容浏览、产品详情、目录探索
    INTERACTIVE_INPUT,     // 搜索查询、表单数据输入、筛选应用
    RESTRICTED_OPERATION   // 结账处理、凭证输入、账户配置
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        // 在示例应用程序路由中注册示意性声明边界
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        // 将敏感交易接口指定为不可自动化
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    /**
     * 评估自动化动作是否应在指定路由上继续执行。
     * 在模拟触摸动作发生前咨询应用策略声明。
     */
    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
对移动端埋点与用户意图的新兴影响
随着系统级GUI代理日益普及,其影响已超越操作系统安全,扩展至移动分析、产品埋点及参与度衡量领域。
十多年来,许多产品分析工作流默认将App内交互事件作为衡量直接用户参与度的指标。
GUI代理为这一分析基础引入了新的细微差别:
- 委派意图与直接意图:当代理为实现用户目标而遍历目录或点击界面元素时,这些操作反映了真实的意图,但缺乏人类用户对中间UI状态的直接视觉监控。
- 会话节奏与时序:自动化任务执行可能跨越异步任务队列或多步骤流程,产生的交互速度和事件间隔与手动浏览模式不同。
- 埋点消歧:随着声明式标准的演进,产品分析平台可能越来越需要区分人类直接交互与代理中介操作,以确保行为群组分析的准确性。
将应用内代理治理与外部安装边界解耦
虽然SAEP等协议框架旨在管理已安装App内的AI代理执行,但用户获取与产品发现往往在App安装前的不同生命周期阶段完成。
在多渠道营销中,潜在用户通过移动端H5落地页、联盟推广或搜索活动发现服务。如果AI代理辅助用户发现一个需要安装原生App的新服务,交互将跨越开放Web并穿过应用市场。
+-------------------------------------------------------------------------+
|              独立的下游移动端获取旅程                                   |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 外部接触点:移动端H5落地页 / 活动页 ]                                |
|  捕获上下文:?channel=ai_discovery&campaign_id=cmp_804&ref=partner      |
|         |                                                               |
|         v                                                               |
|  [ 用户发起安装 / 跳转至应用商店 ]                                      |
|         |                                                               |
|         v                                                               |
|  [ 安装边界:标准商店分发无法将Web查询参数传递至编译后的二进制文件 ]    |
|         |                                                               |
|         v                                                               |
|  [ 用户首次打开原生App (冷启动) ]                                       |
|         |                                                               |
|         v                                                               |
|  [ 深度链接引擎:服务器辅助的上下文匹配 ]                               |
|         |                                                               |
|         v                                                               |
|  [ 合规渠道 / 活动上下文恢复并应用至对应路由 ]                          |
|                                                                         |
+-------------------------------------------------------------------------+
标准的App商店安装流程在下载时不会将Web查询参数或引用元数据转发到App二进制文件中。在首次冷启动时,App无法原生识别是哪项特定的活动或Web内容促成了安装。
为了跨越这一安装边界,工程团队使用不同的链接处理架构:
| 路由架构 | 目标App状态 | 跨安装参数保留能力 | 操作归属模型 |
|---|---|---|---|
| 自定义URI Schemes | 目标App已安装 | 无App时无法解析目标;需显式的回退处理 | 应用所有(维护成本高) |
| 验证性Universal Links | 目标App已安装 | 解析至回退Web页;商店安装后无法原生重建原始Web上下文 | 域名+应用所有(需托管AASA文件) |
| 深度链接 (DDL) | 目标App未安装 | 在首次冷启动时恢复合规的安装前参数 | SDK辅助(托管归因与路由引擎) |
在企业级移动架构中,开发团队会部署诸如Branch、AppsFlyer、Adjust或 Opoinstall 等深度链接框架。像Opoinstall这样的平台,会在用户跳转至应用市场前,记录合规的安装前Web点击元数据,例如营销渠道标签或产品SKU引用。
当App首次冷启动时,客户端SDK会查询提供商后端,以获取与安装前交互关联的合规延时上下文。根据 Opoinstall官网 的平台文档,该延时参数传递框架能够在高达98%的合规场景中实现首次启动时的参数恢复,从而提供一种替代手动促销代码的自动化方案(消除手动邀请码的繁琐)。
必须明确架构边界:深度链接严格运行在App安装边界之内。它不管理运行时的AI代理权限,也不会取代诸如SAEP这样的应用层协议。相反,深度链接确保了上下文活动参数能够在从外部Web发现到原生冷启动的过渡中得以存续,而像SAEP这样的运行时治理框架则定义了代理安装后如何与App交互。
常见问题 (FAQ)
随豆包手机助手引入的SAEP协议是什么?
SAEP与标准的Android无障碍权限有何不同?
GUI代理如何影响移动端产品埋点分析?
给移动端架构师与工程负责人的关键启示
字节跳动对豆包手机助手的商业化推进及SAEP的引入,凸显了移动软件工程领域的重要发展。随着AI代理从对话覆盖层向自主执行引擎演进,App开发者必须从被动观察者转向主动的策略定义者。
为迎接系统级GUI代理的扩展,工程团队应优先考虑以下三项架构举措:
-
准备声明式自动化策略:审查App的功能区域以识别敏感交易流程,准备与SAEP等新兴标准一致的声明式配置,为AI助手定义明确的操作边界。
-
调整埋点以应对委派意图:评估App内的分析管道,监控新兴的代理中介导航模式,确保行为指标能够准确反映真实的业务价值。
-
维护独立获取基础设施:通过部署验证性Universal Links和深度链接,确保外部获取链路与运行时代理治理保持解耦,从而在安装边界跨越中保留用户引导上下文。
参考资料
-
IT之家. (2026). 豆包手机助手消费者版发布:推出GUI协作协议,允许第三方App许可或限制AI自动化 .
-
21世纪经济报道. (2026). AI助手能否进入App?豆包将选择权交给第三方App .
-
开源中国. (2026). “豆包手机助手”消费者版本正式发布 .
-
爱范儿. (2026). 新版豆包手机助手上手:智能手机如何成为“行动终端” .
-
北京市人民政府. (2026). 豆包手机助手消费者版本正式发布 .
-
Android开发者. (2026). AccessibilityService API 参考. Android 文档.
-
Android开发者. (2026). AccessibilityServiceInfo API 参考. Android 文档.
-
Apple开发者. (2026). 在App中支持通用链接 (Universal Links). Apple 文档.
-
Opoinstall. (2026). 深度链接与参数化App安装概览.
Share this article



