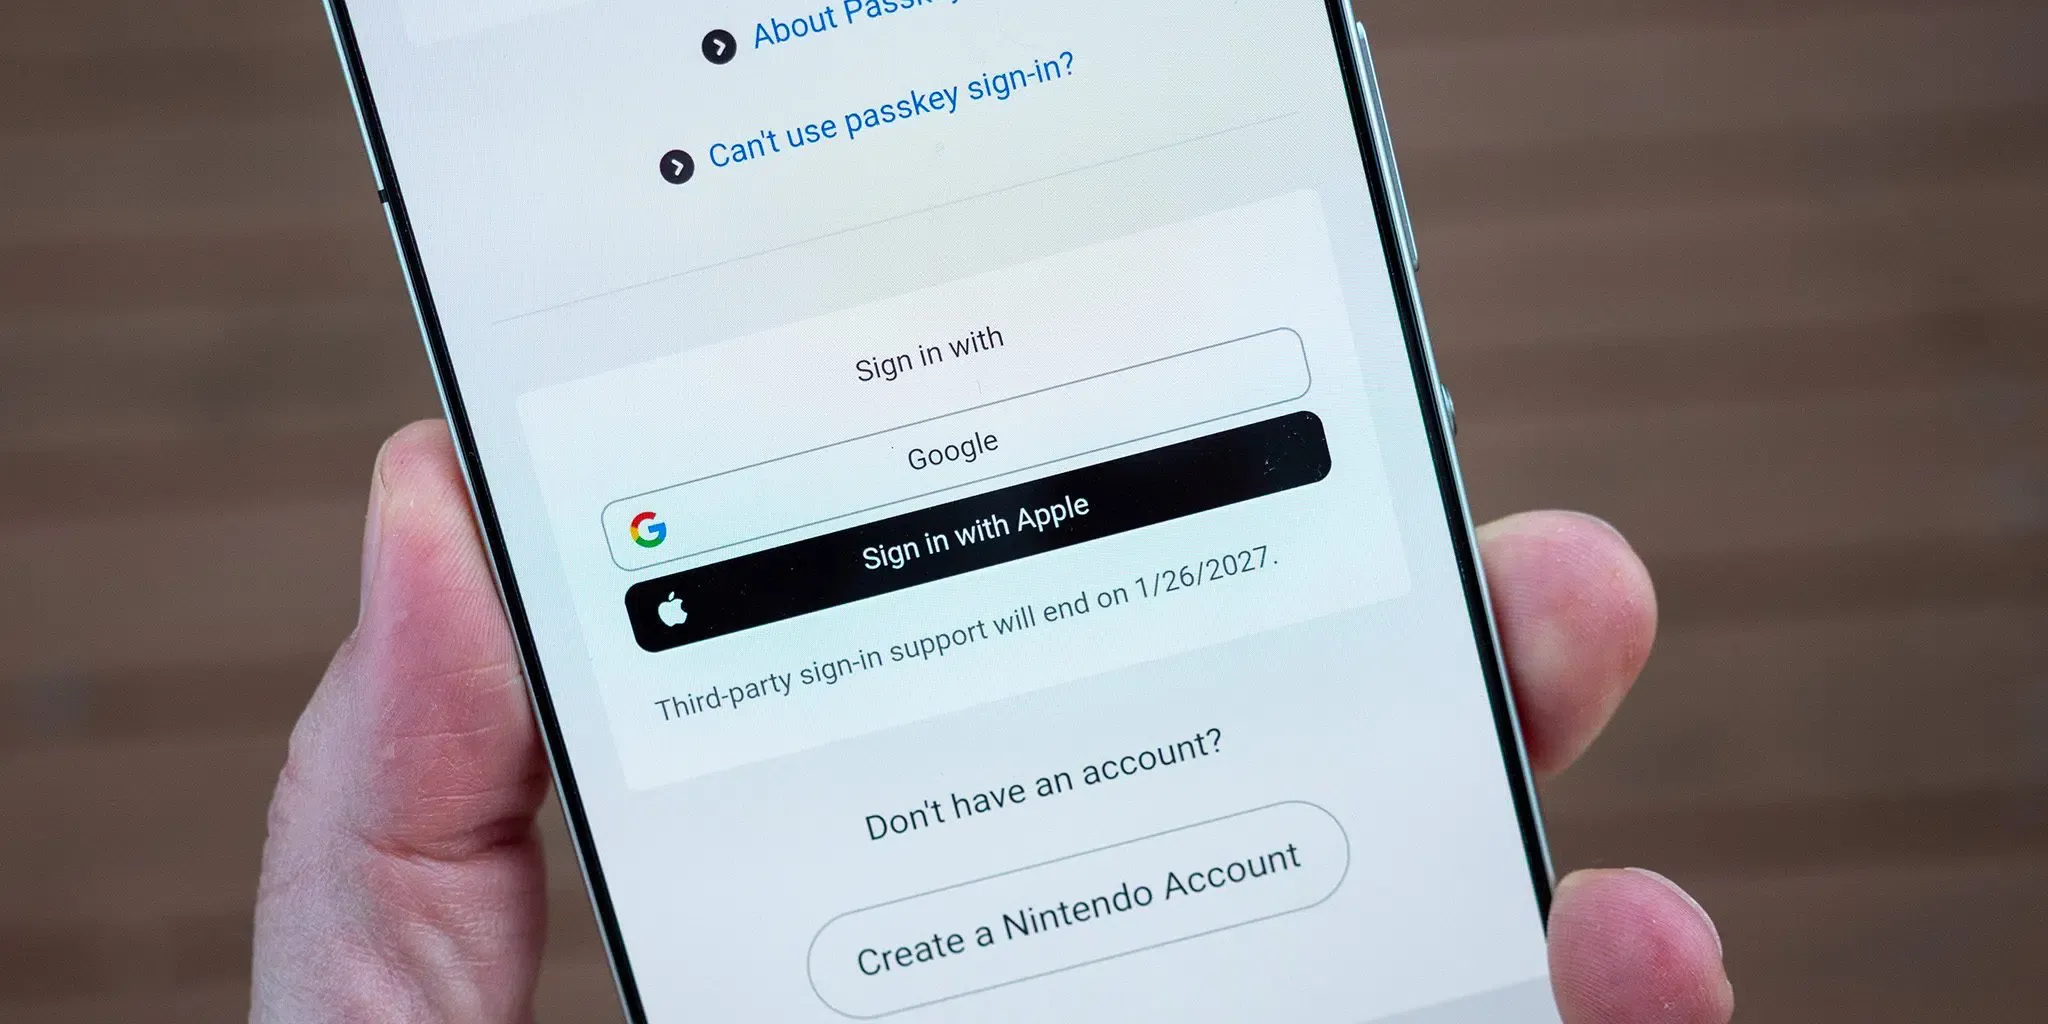
任天堂がサードパーティ製ログインを終了?任天堂は公式サポート通知において、2027年1月26日よりニンテンドーアカウントへのGoogleおよびAppleサインインの受付を終了し、今後はメールアドレスまたはサインインIDとパスワード、あるいは登録済みパスキーによる認証が必要になると発表しました。このポリシー変更は、Nintendo Switch、Nintendo Switch 2、Switch Lite、Switch OLEDのエコシステム、およびNintendo Switchモバイルアプリを利用するすべてのプレイヤーに適用されます。任天堂はこの決定の戦略的・技術的な理由について詳細を明かしていませんが、この移行によりプラットフォームにおける外部連携サインオンは終了を迎えます。モバイルアプリを管理するエンジニアリングおよび成長戦略チームにとって、この変更は認証のアップデートがオンボーディングファネルに与える影響を示しており、アプリケーション側で獲得パラメータの復元とアカウントのログインフローを分離すべき理由を浮き彫りにしています。
運用上の課題とオンボーディングの摩擦:ニンテンドーアカウントにおける連携ログインの廃止
概要
- 2027年1月26日日本時間午後4時以降(システムメンテナンスにより終了時間が遅れる場合があります)、ニンテンドーアカウントではGoogleおよびAppleの認証情報を使用したサインインおよび新規アカウント作成が無効化されます。
- このアップデートに伴い、Googleアカウントの連携に関する「My Nintendo(マイニンテンドー)」プラチナポイントミッションは終了します。独立したパスワードを設定していないユーザーは、パスワードのバックアップが必要な場合、任天堂のパスワード設定・復元ガイドに従う必要があります。
- アクティブなデバイスで既にサインインしているプレイヤーは、直ちに中断されることなく認証状態を維持できる場合がありますが、新しいログイン画面が表示された際には認証情報の入力が求められます。
これまで、サードパーティの連携認証の利便性は、デジタルエンターテインメントプラットフォームが初期登録のハードルを下げるのに役立っていました。GoogleやAppleを通じたサインインオプションを提供することで、コンシューマー向けサービスはユーザーが多項目のフォーム入力、パスワード作成、手動によるメール確認をバイパスできるようにしていました。このアプローチにより、プラットフォームはWebポータルやモバイルコンパニオンアプリ全体で初期のオンボーディングをスムーズに進めることができました。
しかし、外部のIDプロバイダに依存することは、サードパーティの技術的依存関係や継続的な統合メンテナンスを生み出します。任天堂はこれまでも徐々にその接点を減らしており、2022年10月25日にはFacebookおよびTwitterのサインインを既に終了しています。今回のGoogleおよびAppleログインの終了に伴い、プレイヤーは直接のアカウント認証情報またはパスキーのみに依存せざるを得なくなります。

連携サインインの削除は、既存ユーザーにとって実務的な運用上の配慮を必要とします。2027年1月26日の移行が有効になると、コンソールやモバイルアプリでログイン画面が表示されたプレイヤーは、直接の認証情報または有効なパスキーが必要になります。GoogleやApple経由で最初にニンテンドーアカウントを作成し、独自のパスワードを設定したことがないプレイヤーは、ニンテンドーアカウントポータルからパスワード設定プロセスを完了させる必要があります。
この移行は、「メールを非公開」機能を使用して「Appleでサインイン」で登録したユーザーにとって、慎重な対応が求められます。その設定では、Appleはユーザーのプライマリ受信トレーを共有するのではなく、ランダム化された転送エイリアス(@privaterelay.appleid.comなど)を生成していました。Appleの「Appleでサインイン」の案内に記載されているように、メール転送を無効にすると、そのリレーアドレスに送信されたメッセージがユーザーの個人受信トレーに届かなくなり、後日パスワードリセットが要求された場合の復元メールがブロックされることになります。個別に、「Appleでサインイン」の使用停止はリンクされた認証状態を変更します。この状況にあるユーザーは、リレーアドレスがメールをアクティブに転送していることを確認し、Apple IDの設定を調整する前に直接のパスワードを設定する必要があります。アクセスが失われた場合、ユーザーは任天堂のカスタマーサポートに直接連絡する必要があります。
技術的背景:連携サインイン、パスワード、パスキー
アーキテクチャの観点から、連携サインインには一般的にOAuth 2.0上に構築されたID層であるOpenID Connectが使用され、ID検証を外部のIDプロバイダに委任します。このモデルはオンボーディングを簡素化する一方で、アカウントの可用性をサードパーティのインフラ、外部サービスの利用規約、外部のID復元ワークフローに結び付けてしまいます。外部プロバイダでサービス障害やポリシーの改定が発生した場合、依存するサービス側でも二次的な認証問題が発生する可能性があります。
サードパーティのIDプロバイダに依存する代わりに、任天堂はユーザーに対してパスキーの登録を推奨しています。パスキーは、FIDOアライアンスによって開発され、W3C WebAuthn仕様で標準化されたオープンな業界標準に基づいて構築されています。これらは、共有パスワードを非対称公開鍵暗号に置き換えるものです。
プロトコル比較:連携ID、パスワード、パスキー
パスキーを登録する際、クライアントは公開鍵と秘密鍵のペアを生成します。秘密鍵はユーザーの認証情報マネージャーやハードウェア認証器内に保持され、公開鍵は依存サービスに登録されます。ユーザーの設定に応じて、パスキーは単一のデバイスやハードウェアセキュリティキーにバインドされるか、エンドツーエンドで暗号化されたクラウドキーチェーンを介してユーザーのエコシステム全体で同期されます。
認証中、サーバーは暗号学的チャレンジを発行します。クライアントはこのチャレンジに秘密鍵で署名し、生体認証やPINなどのローカルデバイス認証によってロックを解除します。任天堂のアカウントドキュメントに記載されているように、生体認証データは個人用デバイス内に留まり、任天堂のサーバーに送信されることはありません。
| 機能 | 連携サインイン | パスワード認証 | パスキー認証 |
|---|---|---|---|
| 認証の基礎 | OIDC IDトークンなどの外部プロバイダからのIDアサーション | 共有秘密の検証 | 公開鍵のチャレンジ&レスポンス |
| プロバイダへの依存性 | IDプロバイダおよびそのサインインポリシーに依存 | サービスの認証および復元実装に依存 | 認証器に依存(同期された認証情報はパスキープロバイダにも依存) |
| フィッシング耐性 | プロバイダの認証方式および連携の実装に依存 | 再利用可能なパスワードはフィッシングの標的になり得る | フィッシング耐性のある認証向けに設計されている |
| 復元の考慮事項 | プロバイダの復元およびサービス固有のアカウントリンク規則 | サービスによって定義された復元手順 | バックアップ認証情報、プロバイダの復元、またはサービスによって定義された復元手順 |
従来のパスワードと並行してパスキーをサポートすることで、プラットフォームはパスワードの使い回しや認証情報の窃取のリスクを軽減できます。しかし、パスキーはオペレーティングシステム、ブラウザ、ハードウェアの互換性に依存し続けています。こうした制約があるため、任天堂は標準的なログインおよび復元オプションとして、メールアドレスおよびサインインID(パスワード付き)のサポートを継続しています。
認証によってユーザーの身元が確認され、獲得パラメータによってインストールにつながったキャンペーンや招待が記述されます。アプリケーションは、ログインとは独立して保留中のルーティングコンテキストを保持し、認証後に検証してから、紹介、報酬、ルームへのアクセスを適用する必要があります。オンボーディングのパスがプロモーション用Webページ、アプリのインストール、アカウント設定にまたがる場合、これらのステージ間でコンテキストを維持するには、分離されたハンドリングが必要です。
内製か外部調達か:プレイヤーのオンボーディングとセッション継続性の管理
独立系のモバイルゲーム開発者やデジタルサービスにとって、認証の調整はより広いユーザーライフサイクルの課題を浮き彫りにします。サードパーティのログインボタンが変更または削除されると、登録ファネルで摩擦が増加する可能性があります。プレイヤーが特定の招待、プロモーションキャンペーン、またはコラボレーションイベントからゲームをインストールした場合、予期せぬマルチステップの登録やパスワード設定フローを完了させることが、意図されたユーザージャーニーを中断させる原因となります。
これを軽減するために、開発チームはユーザー認証と獲得パラメータの配信を分離します。認証システムはユーザーの認証情報を検証し、インストールパラメータパイプラインはユーザーの流入元や、ログイン後に受け取るべきゲーム内のコンテキストを保持します。
パラメータ引き渡しアーキテクチャの評価
エンジニアリングチームが紹介コード、キャンペーンタグ、ディープリンクパラメータをインストールおよび登録プロセスを通じて確実に機能させる必要がある場合、通常は主に3つのアプローチを評価します:
| アプローチ | サポートされる役割 | 主な制限 | エンジニアリングの責任 |
|---|---|---|---|
| インハウスによるパラメータ引き渡し | サポートされているプラットフォームのメカニズムを使用してコンテキスト配信を実装する | カバレッジと信頼性はカスタム設計に依存する | 統合、プライバシー制御、検証、およびフォールバックの維持 |
| Google Play インストールリファラ | Google Playから利用可能なインストールリファラデータを取得する | AndroidおよびサポートされているGoogle Playのインストールのみ | リファラデータの解析とルーティングまたは紹介適格性の検証 |
| 専用パラメータSDK | サポートされているインストールワークフローでキャプチャされたカスタムパラメータを復元する | プラットフォーム、ブラウザ、統合、およびマッチング条件に依存する | SDKの統合、保留中のコンテキストの保持、および欠落したパラメータの処理 |
外部獲得キャンペーンを実行するモバイルアプリケーションの場合、OpoInstallなどの専用ソリューションはインストールパラメータのパススルーフレームワークを提供します。最初のアプリ起動時にカスタムパラメータ(招待者IDやキャンペーンチャネルなど)を取得することにより、アプリケーションは保留中のペイロードをローカルまたはサーバー上でキャッシュできます。
ユーザーがメールとパスワードによるサインインやパスキーを通じて標準的な認証を完了すると、アプリケーションのバックエンドはパラメータの妥当性、適格性、有効期限を検証して紹介の報酬を付与するか、意図されたゲームプレイのルームを復元します。これにより、キャンペーンのコンテキスト保持基盤が、基礎となる認証プロバイダから切り離されます。
統合チェックリスト:開発チームがIDの非推奨化に適応する方法
ユーザー認証とモバイルオンボーディングを管理するエンジニアリングおよびプロダクトチームは、認証のアップデートがユーザーのコンバージョンを阻害しないよう、システムを監査する必要があります。
開発者の実装チェックリスト
- ID依存関係の監査:認証バックエンドをレビューして外部IDプロバイダに依存しているユーザーアカウントを特定し、必要に応じてパスワード設定ワークフローを確立する。
- 最新のWebAuthn標準のサポート:プラットフォーム認証器とクロスデバイス認証の双方に対応し、FIDO2/WebAuthn認証情報のサーバーサイド検証を実装する。
- 独立した認証情報のフォールバックの維持:ユーザーがプライマリ認証デバイスへのアクセスを失った場合に備え、検証済みメールアドレスまたはバックアップ用のリカバリコードを使用した、テスト済みの復元パスを提供する。
- サーバーサイドでのオンボーディングパラメータの検証:ログイン後の紹介報酬やキャンペーン報酬の付与に遅延ディープリンクを使用する場合、アプリケーションバックエンドでパラメータの信頼性検証、有効期限タイムスタンプのチェック、アカウント切り替えの処理、二重の報酬還元の防止を確実に行う。
プロダクトおよびグロース戦略のチェックリスト
- ポリシーの締め切りを早期に通知する:アカウントのロックアウトを防ぐため、認証の締め切りより十分な余裕を持って、アプリ内通知やガイドをユーザーにわかりやすく提供する。
- 登録の離脱ポイントをモニタリングする:サインアップファネルの各ステップにおけるコンバージョン率を追跡し、認証情報の作成がユーザーのチャーンを引き起こしているかどうかを特定する。
- 認証後のキャンペーンコンテキストの維持:初期ログインフロー全体で流入する獲得パラメータをキャッシュし、認証完了後にユーザーが意図されたアプリ内コンテンツにルーティングされるようにする。
これらのプラクティスに従うことで、エンジニアリングチームはユーザーオンボーディングの継続性を損なうことなく、セキュアで独立した認証アーキテクチャを維持できます。
よくある質問 (FAQ)
1月26日までにログインを更新しなかった場合でも、プレイヤーは購入したデジタルゲームにアクセスできますか?
GoogleおよびAppleサインインの終了は、任天堂がパスキーを必須にすることを意味しますか?
Appleの「メールを非公開」は、ニンテンドーアカウントのパスワード復元にどのような影響を与えますか?
エンジニアリングチーム向けの主要なポイント
任天堂の発表はニンテンドーアカウントで利用可能なサインイン方法を変更するものであり、連携認証からの業界全体での撤退を意味するものではありません。モバイルチームにとっての実用的な教訓は、アカウントへのアクセス、獲得コンテキスト、ログイン後のルーティングを独立してテスト可能な状態に保つことです。
認証、ユーザー登録、およびキャンペーンパラメータの追跡は、アプリケーションのライフサイクル内でそれぞれ異なる機能を果たします。セキュアなファーストパーティ認証とサーバーサイドのパラメータ復元フレームワークを組み合わせることで、エンジニアリング組織はプラットフォーム全体でスムーズなオンボーディング体験を提供しながら、ユーザーアカウントを保護することができます。
参考文献
-
Nintendo Support. Notice Regarding the Discontinuation of Google and Apple Sign-Ins for Nintendo Accounts. 公式カスタマーサポートbulletin.
-
Nintendo Support. How to Register a Passkey for a Nintendo Account. 公式構成ガイド.
-
Nintendo Support. Nintendo Account FAQ. 公式サポートドキュメント.
-
Nintendo Support. Discontinuation of Facebook and Twitter Sign-Ins for Nintendo Accounts. 過去のサポート通知.
-
Apple Support. Manage the Apps That You Use with Sign in with Apple. 公式技術ガイド.
-
Google Developers. Google Play Install Referrer API Documentation. Android開発者リファレンス.
-
FIDO Alliance. Passkeys: What Developers Need to Know. 認証業界の概要.
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. 公式技術勧告.
-
OpenID Foundation. OpenID Connect Core 1.0 incorporating errata set 2. ID層の仕様.
-
OpoInstall. OpoInstall Documentation – Deferred Deep Linking and Parameter Delivery. 開発者統合ドキュメント.
Share this article



