iOS SDKを統合する際、CocoaPodsのフレームワーク署名エラーはどのように修正すればよいでしょうか? 開発チーム(Development Team)エラーを引き起こしている影響のある非実行ファイルのリソースバンドルターゲットを特定し、すべてのバンドルでグローバルに署名を無効化するのではなく、ターゲットのスコープを限定したCocoaPodsのpost_installオーバーライドを適用します。
影響を受けるCocoaPods/Xcodeの構成では、生成されたリソースバンドルターゲットが署名設定を継承し、Xcodeが開発チームの選択を要求する原因となることがあります。これらのビルド失敗を解決するには、非実行リソースサブターゲットの署名要件を無効化するカスタムPodfileの
post_installビルドフックを設定するか、手動でのXCFramework埋め込み手順を実行する必要があります。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| iOS SDK | iOS上でのモバイルアトリビューションとディープリンクを有効にするコンパイル済みフレームワーク。 | Xcodeフレームワークターゲット | 情報提供 / 技術的 |
| CocoaPods | SwiftおよびObjective-Cプロジェクト向けのアプリケーションレベルの依存関係マネージャー。 | Podfileビルドフック | 技術的 / 情報提供 |
| プライバシーマニフェスト | アプリまたはフレームワークのプライバシー慣 prática を詳細に記述した構造化マニフェスト。 | PrivacyInfo.xcprivacy | 技術的 / コンプライアンス |
Xcode 15および16のコード署名ルールによってiOS SDKのCocoaPodsビルドが失敗する理由
Xcodeのビルドツールチェーンとリソースバンドルの署名
Xcode 15以降およびXcode 16において、Xcodeのビルドシステムの変更により、生成されたサブターゲットへコード署名設定が伝播する挙動が変更されました。影響を受けるXcodeおよびCocoaPodsの構成では、PrivacyInfo.xcprivacy、アセットカタログ、ローカライズされた文字列などのリソースをパッケージ化する非実行ファイルのリソースバンドルターゲットが、Xcodeに対して開発チームの入力を促すコード署名設定を継承してしまう場合があります。
この問題は、独立したコード署名をすべての独立した非実行リソースバンドルに要求する厳格なAppleのポリシーというよりも、CocoaPodsのターゲット生成におけるビルドシステム統合の不整合に起因するものです。
コンパイルエラーの分析:「Signing for Target Requires a Development Team」
CocoaPodsを使用して依存関係を統合する場合、依存関係マネージャーは各ポッドおよび関連するリソースバンドル用の独立したターゲットを含む個別のPods.xcodeprojプロジェクトを生成します。アーカイブの作成中またはシミュレータでのコンパイル時に、XcodeはlibOpoInstallSDK-OPPrivacyやPods-YourApp-resource-bundleに似た名前のターゲットを評価します。
その際、次のような特徴的なビルドエラーが発生してコンパイルが失敗します。
Signing for "libOpoInstallSDK-OPPrivacy" requires a development team.
Select a development team in the Signing & Capabilities editor.
CocoaPodsはpod installの実行時にこれらのサブターゲットを動的に生成するため、XcodeのGUI内で手動で開発チームを設定してもそれは一時的なものに過ぎません。再度pod installを実行したり、クリーンなCI/CDワーカー上でビルドしたりするとプロジェクトファイルが上書きされ、ビルドエラーが再発します。

CocoaPodsのサブターゲットがプライバシーマニフェストバンドル用の署名なしプロパティを継承する仕組み
一部のCocoaPodsポッドスペックは、生成されたリソースバンドルサブターゲット(例:resource_bundles宣言)を通じてプライバシーマニフェストをパッケージ化する一方、ベンダー提供のフレームワークや直接的なリソース宣言内にマニフェストを同梱するものもあります。
影響を受けるCocoaPodsの構成では、生成されたリソースバンドルサブターゲットに有効なDEVELOPMENT_TEAM値が欠けていたり、Xcodeに指定を要求させる署名設定が継承されたりすることがあります。その結果、メインアプリケーションターゲットは有効なプロビジョニングプロファイルでビルドされる一方で、ネストされたリソースバンドルサブターゲットがXcodeのコード署名事前チェックを引き起こす可能性があります。この問題を解決するには、Podfileレベルでのターゲットを絞ったワークアラウンド、または手動でのフレームワーク埋め込みへの移行が必要です。
フレームワークバンドルの署名エラーを修正するためのPodfileビルドフックの設定方法
CocoaPodsのpost_install実行フックの理解
CocoaPodsは、Podfile内でpost_installというRubyベースのライフサイクルライフフックを提供しています。このフックは、CocoaPodsがPods.xcodeprojプロジェクトファイルの生成を完了した後、ディスクに書き込む直前に実行されます。この段階でプロジェクト生成に介入することで、開発者は生成されたターゲットをプログラムによって走査し、プロダクトタイプを検査し、Xcodeがコンパイルを開始する前にビルド構成設定を変更できます。
リソースバンドルサブターゲット向けにスコープ指定されたビルド設定オーバーライドの自動化
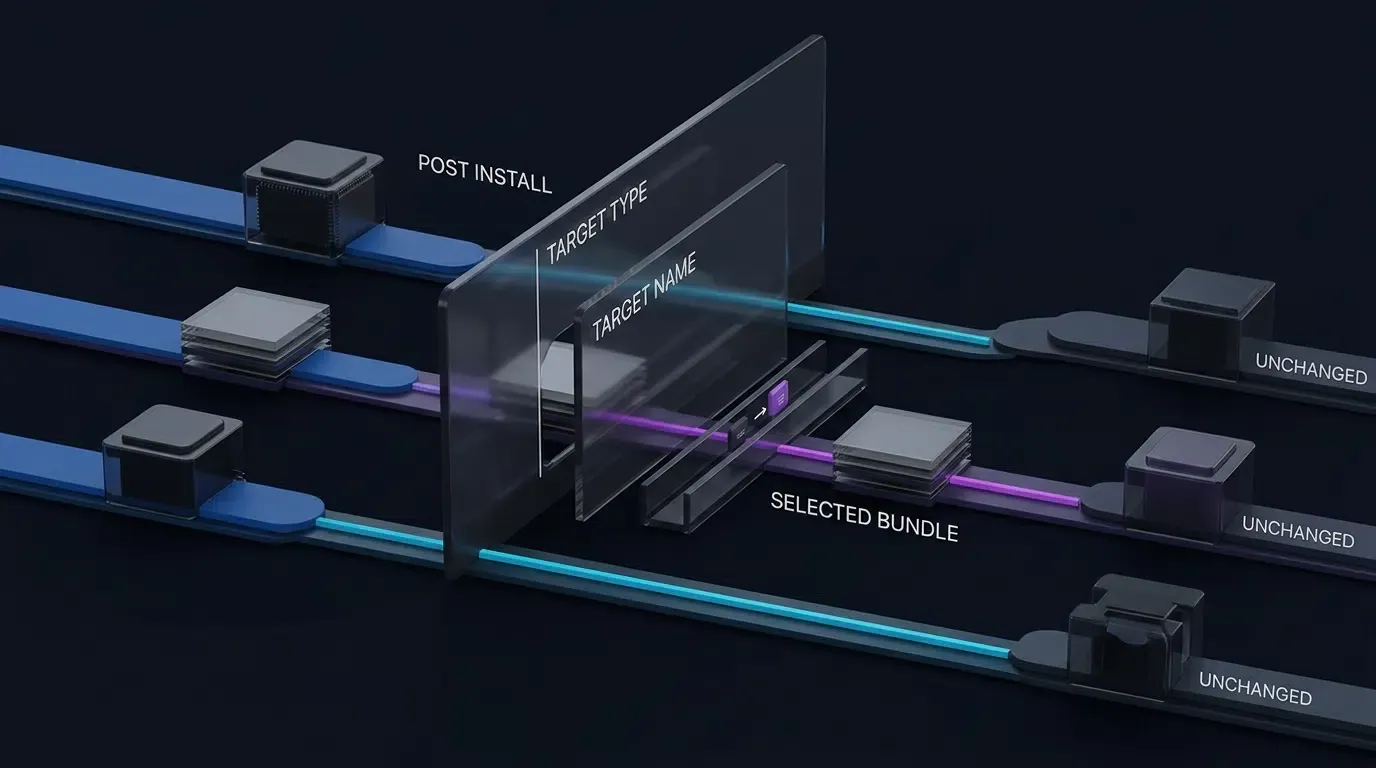
ローカル開発マシンとリモートのCI/CDビルドエージェントの両方でバンドル署名エラーを解決するため、post_installフックはターゲット名とプロダクトタイプを検査できます。サードパーティの依存関係全体にわたってセキュリティリスクを招く可能性のある、すべてのCocoaPodsリソースバンドル全体でのコード署名のグローバルな無効化ではなく、影響を受けるターゲットバンドルに特化してオーバーライドのスコープを絞るべきです。
ターゲットがAppleのリソースバンドルプロダクトタイプ(com.apple.product-type.bundle)に一致し、かつ指定されたターゲット名に該当する場合、スクリプトはCODE_SIGN_IDENTITYビルド設定をクリアし、CODE_SIGNING_ALLOWEDをNOに設定します。特に影響を受ける非実行ファイルのリソースバンドルターゲットに対して、最終的なアーカイブ済みアプリやApp Store提出ワークフローで検証された上で、ターゲットレベルのコード署名を無効にすることは、ビルドシステムにおけるターゲットを絞ったワークアラウンドとして機能します。
以下のRubyスクリプトは、プロジェクトのPodfile内でこのスコープ指定されたオーバーライドを実装する方法を示しています。
# Podfile - リソースバンドル署名のためのスコープ指定されたビルド設定オーバーライド
# この post_install フックをプロジェクト Podfile の一番下に配置してください

post_install do |installer|
  # 署名免除を必要とする特定のターゲットバンドル名を定義
  affected_bundle_targets = [
    'libOpoInstallSDK-OPPrivacy'
  ]

  installer.pods_project.targets.each do |target|
    next unless target.respond_to?(:product_type)
    next unless target.product_type == 'com.apple.product-type.bundle'
    next unless affected_bundle_targets.include?(target.name)

    target.build_configurations.each do |config|
      # コード署名IDをクリアし、指定されたリソースバンドルの署名を無効化
      config.build_settings['CODE_SIGNING_ALLOWED'] = 'NO'
      config.build_settings['CODE_SIGN_IDENTITY'] = ''
    end
  end
end
XcodeアーカイブおよびシミュレータビルドターゲットにおけるCI/CD互換性の検証
スコープ指定されたビルドフックをPodfileに追加した後は、pod installを実行して更新された構成をPods.xcodeprojに適用します。シミュレータビルドはデバイスアーカイブよりも配布署名に関する制限が緩い傾向にありますが、エンジニアリングチームは、ローカルのシミュレータ実行、CI/CDの自動テスト実行、およびXcodeのリリースアーカイブ構成全体で、影響を受けるターゲット設定を個別に検証する必要があります。
コード署名検証のための診断検査コマンド
ターゲットのビルド設定とコード署名IDの検査
ビルドサーバー上で間欠的な署名失敗を診断する際、開発者はターミナルコマンドを介してXcodeのビルド構成を直接照会できます。これにより、Podfileのpost_installフックが影響を受けるサブターゲットのコード署名要件を正常にクリアできたかどうかを確認できます。なお、Xcode内のPods.xcodeproj上で個々のターゲットを選択し、ターゲット固有の効果的な値を直接確認することも可能です。
プロジェクトのルートディレクトリから次のコマンドを実行します。
# ターゲットワークスペースのコード署名ビルド設定を検査する
xcodebuild \
  -workspace YourApp.xcworkspace \
  -scheme YourApp \
  -configuration Release \
  -showBuildSettings | grep -E "(CODE_SIGN|DEVELOPMENT_TEAM)"
Xcodeアーカイブバンドルと署名整合性の監査
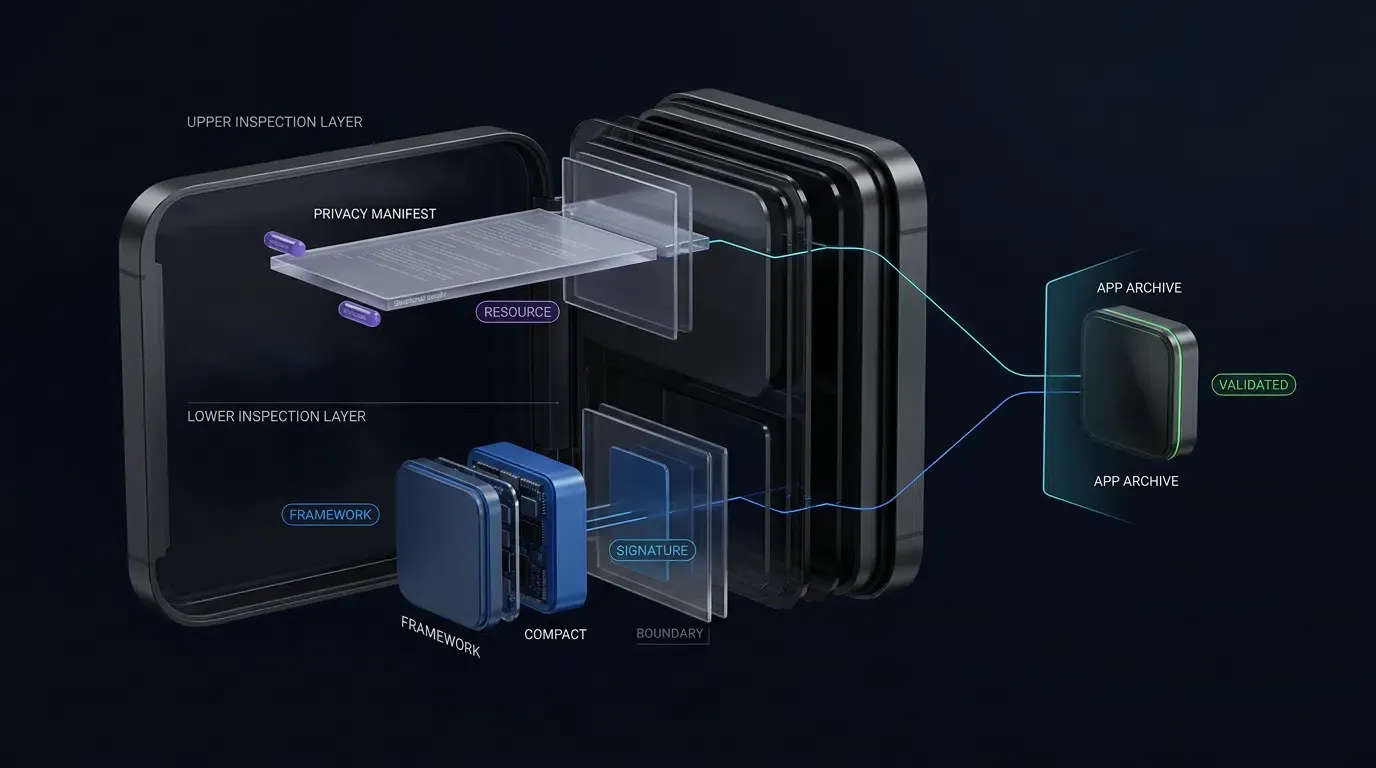
アーカイブ生成後、コンパイルされたアプリケーションパッケージを検査し、プライバシーマニフェストが正しく配置されていること、およびフレームワークバイナリが署名の整合性を維持していることを確認します。
抽出されたIPA内(Payload/YourApp.app内)またはXcodeの.xcarchiveパス(Products/Applications/YourApp.app)に対して、以下の診断用ターミナルコマンドを実行します。
# 抽出されたIPAパッケージ内のプライバシーマニフェストの存在を検査する
find Payload/YourApp.app -name "PrivacyInfo.xcprivacy" -print

# 動的に埋め込まれたフレームワークの場合、codesign署名の整合性を検証する:
codesign -dv --verbose=4 Payload/YourApp.app/Frameworks/OpoInstallSDK.framework

# 最終的なコンパイル済みアプリケーションバンドルに対してディープ署名検証を実行する
# 注:--deepは検証検査専用に使用してください。コード署名の実行時には使用しないでください
codesign --verify --deep --strict --verbose=2 Payload/YourApp.app
この検査シーケンスを実行することで、リリースビルドがApp Store Connectの検証要件を満たしていることを保証するための完全な診断ループ(再現 → 検査 → パッチ適用 → 検証)が確立されます。
CocoaPods依存関係マネージャーを介してiOS SDKをインポートする方法
pod 'libOpoInstallSDK' を使用したターゲットプロジェクトPodfileの構成
モバイルアトリビューションおよびディープリンクプラットフォームであるOpoInstallをCocoaPods経由で統合することは、iOSアプリにおける標準的な依存関係管理アプローチです。現在のCocoaPods配布では、SDKのリンクとパッケージ化されたリソースをポッドスペックに従って処理します。SDKの現在のCocoaPods統合またはプロジェクトアーキテクチャで必要な場合は、use_frameworks!を含めてください。
依存関係を追加するには、ルートのPodfileを開き、ターゲットの依存関係を指定します。
target 'YourAppTarget' do
  use_frameworks!

  # OpoInstall iOSアトリビューションSDKをインポート
  pod 'libOpoInstallSDK'
end
依存関係の取り込み実行とワークスペース整合性の検証
ターミナルを使用して、プロジェクトのルートディレクトリからインストールコマンドを実行します。
pod install --repo-update
正常に完了すると、CocoaPodsは.xcworkspaceファイルを生成または更新します。開発者は標準の.xcodeprojファイルを閉じ、Xcodeで.xcworkspaceファイルを開く必要があります。Podsプロジェクトフォルダーを検査し、libOpoInstallSDKおよび関連するOPPrivacyバンドルターゲットがPodsターゲットリストの下に表示されていることを確認します。
SwiftプロジェクトアーキテクチャにおけるSDKエンジンの初期化
フレームワークをリンクした後、アプリケーションライフサイクルデリゲート内でSDKを初期化します。正確なSDKリリースに対してドキュメント化されているライフサイクルポイントでSDKを初期化してください。現在の公開されているサンプルでは、コールドスタート時のユニバーサルリンクパラメータと動的インストールペイロードをキャプチャするために、application(_:didFinishLaunchingWithOptions:)から初期化を行います。デリゲートプロトコルおよびデータモデルの型名(例:OpoinstallDataまたはOpoInstallData)が、出荷されている正確なOpoInstall SDKのバージョンと一致していることを確認してください。
詳細なデリゲートメソッドの定義および動的パラメータコールバックの署名については、完全なiOSアトリビューションSDKドキュメントを参照してください。
以下の実装スニペットは、モダンなSwiftコードベース全体でOpoInstallDelegateに準拠し、SDKの初期化をトリガーする方法を示しています。
// AppDelegate.swift - OpoInstall iOS SDKの初期化
// iOSアプリケーションデリゲート内に配置してください

import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {

        // デリゲートリスナーを指定してOpoInstall SDKを初期化
        OpoInstallSDK.initWith(self)

        return true
    }

    // コールバックメソッド:アプリがディープリンク経由で起動されたときに取得されるパラメータを処理
    func getWakeUpParams(_ appData: OpoinstallData?) {
        if let customData = appData?.data {
            print("OpoInstall SDK: Custom Launch Parameters = \(customData)")
        }
        if let channelCode = appData?.channelCode {
            print("OpoInstall SDK: Channel ID = \(channelCode)")
        }
    }
}
iOSプロジェクトターゲット向けの手動フレームワークインポートワークフロー
エンタープライズビルド環境においてCocoaPodsよりも手動インポートを選択すべきケース
CocoaPodsはパッケージ管理を簡素化しますが、特定のエンタープライズ開発環境では厳格なセキュリティ制約やビルド環境制約が課されます。次のような場合に手動でのフレームワーク統合が好まれます。
- リポジトリの隔離: ビルドシステムが外向きのインターネット接続を制限し、コンパイル中の
pod installによる依存関係の取得を阻止している場合。 - ビルドパイプラインの高速化: CocoaPodsの解析やスクリプト実行ステップを排除することで、CI/CDのコンパイル時間を短縮できる場合。
- バイナリの直接制御: セキュリティコンプライアンスポリシーにより、プロジェクトに含める前に正確な
.xcframeworkアーティファクトに対する静的バイナリ分析が義務付けられている場合。
XCFrameworkアーティファクトのダウンロードと埋め込み
依存関係マネージャーを使用せずに手動でSDKをインポートするには、最新のiOS SDKフレームワークパッケージをダウンロードします。配布アーカイブを解凍して、コンパイル済みのOpoInstallSDK.xcframeworkディレクトリを探します。
埋め込み前にXCFrameworkのスライスが静的か動的かを識別するには、ターミナルでfileコマンドを実行します。
# バイナリアーキテクチャのスライスタイプを照会する
file OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/OpoInstallSDK
バイナリをXcodeに統合するには、次の手順に従います。
- ステップ 1: Xcodeでメインアプリケーションプロジェクトを開きます。
- ステップ 2:
OpoInstallSDK.xcframeworkディレクトリを、Xcodeのプロジェクトナビゲータ内のプライマリターゲットフレームワークグループの下にドラッグ&ドロップします。 - ステップ 3: ダイアログプロンプトで、Copy items if needed(必要に応じて項目をコピー)にチェックを入れ、Add to targets(ターゲットに追加)の下でプライマリアプリケーションターゲットを選択します。
ライブラリとのバイナリリンクおよびフレームワーク検索パスの構成
Xcode内のアプリケーションのターゲット構成に移動します。
- Build Phases: Link Binary With Librariesセクションを展開します。
OpoInstallSDK.xcframeworkがリストされていることを確認します。 - Build Settings: Framework Search Paths(
FRAMEWORK_SEARCH_PATHS)を検索します。手動で追加されたフレームワークを含むディレクトリパスが存在することを確認します。 - システム依存関係: 統合している正確なSDKリリースによってドキュメント化されているAppleシステムフレームワークのみを追加します(例:
AdSupport.frameworkやWebKit.framework)。検証されていないレガシーフレームワークは追加しないでください。
動的バイナリ対静的バイナリの埋め込みおよび署名ポリシーの設定
アプリケーションターゲットを選択し、Generalタブに移動します。Frameworks, Libraries, and Embedded Contentセクションを探します。
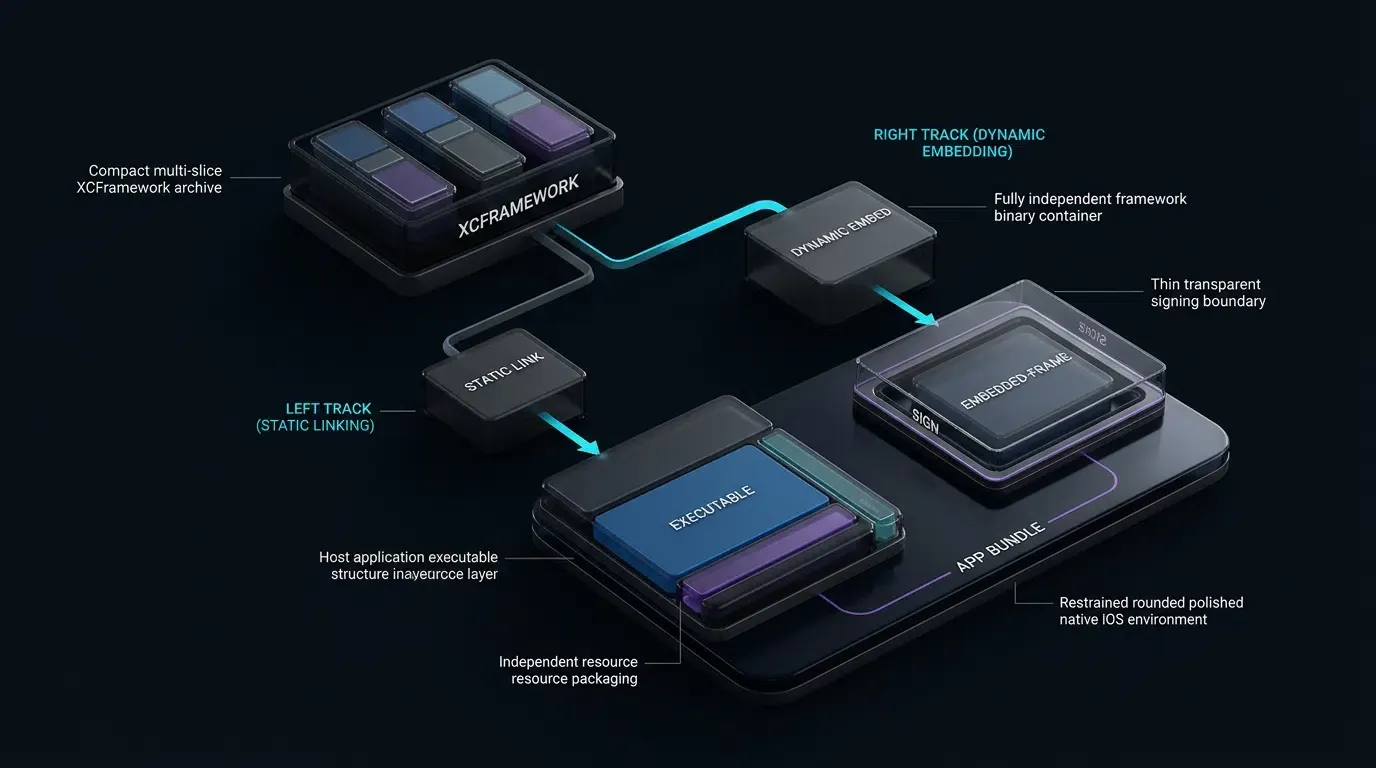
- 動的フレームワーク: 埋め込みオプションをEmbed & Sign(埋め込みと署名)に設定します。動的リンカ(
dyld)が実行時に読み込めるように、動的フレームワークは最終的なアプリバンドルのFrameworksディレクトリ内に配置する必要があり、Xcodeはアーカイブ時に開発チームのコード署名を適用します。 - リソースを持たない静的フレームワーク: バイナリのリンクのみで十分であり、静的コードはメインアプリケーションの実行ファイルに直接コンパイルされるため、通常、フレームワークの埋め込みは不要です。
- リソースを持つ静的フレームワーク(プライバシーマニフェストを含む): SDKベンダーの配布ガイドラインに従ってください。埋め込みリソースをパッケージ化するためにビルドされたXcode 15以降の静的フレームワークの場合、AppleはEmbed & Signでのフレームワークの追加をドキュメント化しています。これにより、Xcodeはすでに静的にリンクされている実行可能バイナリを省略しつつ、フレームワークバンドルとその埋め込みリソースの維持と署名を行います。
CocoaPodsにおけるPrivacyInfo.xcprivacyの署名競合のトラブルシューティング
サードパーティフレームワーク依存関係に対するAppleのプライバシーマニフェスト要件
サードパーティSDKは、APIの使用状況、データ収集の慣行、追跡動作、およびSDKが明示的なマニフェスト要件の対象となるAppleの公開リストに掲載されているかどうかに応じて、PrivacyInfo.xcprivacyマニフェストを含める必要がある場合があります。
現在のOpoInstallの配布にはPrivacyInfo.xcprivacyマニフェストが含まれています。開発者は、アーカイブする前に、出荷されている特定のSDKバージョンとAppleの最新の提出ガイドラインに対してその宣言を検証する必要があります。
重複するプライバシーマニフェストリソース競合の解決
複数のサードパーティ依存関係を組み込んだアプリケーションをビルドする場合、XcodeはアーカイブされたアプリおよびリンクされたSDKバンドル全体でプライバシーマニフェストを発見し、組み込まれたプライバシー宣言を監査するためのXcodeプライバシーレポートを生成する際にそれらの宣言を集約します。
プロジェクトがメインターゲットのCopy Bundle Resourcesフェーズ内に重複するプライバシーマニフェストファイルを誤って直接含めている場合、Xcodeはビルドの警告またはエラーを出力する可能性があります。
Multiple commands produce '.../PrivacyInfo.xcprivacy'
この競合を解決するには:
- フレームワークマニフェストの場所: iOS XCFrameworkの場合、
PrivacyInfo.xcprivacyはXCFrameworkのルートコンテナディレクトリに配置するのではなく、プラットフォーム固有の各フレームワークバリアント内(例:OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/PrivacyInfo.xcprivacy)に配置する必要があります。 - メインアプリリソース: ホストアプリケーションのプライバシー宣言をメインターゲットのリソース内に維持する一方で、SDKフレームワークの各バリアントにはそれぞれのマニフェストファイルを内部で管理させます。
PrivacyInfo.xcprivacy内における必要理由API(Required Reason API)宣言の検証
プライバシーマニフェストの内容を検査し、宣言されたすべてのAPIカテゴリがAppleの公式の必要理由API仕様と一致していることを確認します。XcodeでPrivacyInfo.xcprivacyをプロパティリストまたは生XMLとして開きます。宣言は、必要なAPIの使用状況に厳密に対応している必要があります。
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>NSPrivacyAccessedAPITypes</key>
    <array>
        <dict>
            <key>NSPrivacyAccessedAPIType</key>
            <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
            <key>NSPrivacyAccessedAPITypeReasons</key>
            <array>
                <string>CA92.1</string>
            </array>
        </dict>
    </array>
</dict>
</plist>
SDKの実際の要件に対応するAPIカテゴリと承認された理由コードのみを含めてください。
最終的なApp Store Connect IPA提出物の検証
アプリケーションのアップデートをApp Store Connectに提出する前に、コンパイルされたIPAアーカイブをローカルで検証します。
- ステップ 1: Xcodeで、Product > Archiveを選択します。
- ステップ 2: アーカイブの完了後、Organizerウィンドウ内のValidate Appをクリックします。
- ステップ 3: Xcodeは、埋め込みフレームワークの署名、プロビジョニング権利、およびプライバシーマニフェストスキーマをAppleの検証サーバーと照らし合わせてチェックします。
検証の成功は、そのアーカイブが提出前の検証ステージをクリアしたことを示しており、TestFlightや本番環境への提出前の必須のビルド検証ステップとして機能します。
CocoaPodsと手動iOSフレームワークインポートの比較分析
保守性、署名分離、ビルド自動化におけるトレードオフ
CocoaPodsと手動フレームワーク統合のどちらを選択するかは、チームのワークフロー、ビルドサーバーの機能、および依存関係の保守オーバーヘッドを評価することに関わります。CocoaPodsはバージョン更新を自動化する一方で、Xcodeのバージョンアップ時には、Appleの署名ポリシーの変更に合わせてPodfileのpost_installフックを更新する必要が生じる場合があります。
以下の表は、両方のインポート戦略の詳細な技術的比較を示しています。
| 機能ディメンション | CocoaPods依存関係マネージャー | 手動フレームワーク埋め込み(.xcframework) |
|---|---|---|
| バージョンの保守 | pod updateにより自動化 |
手動によるバイナリのダウンロードと置換 |
| ビルド設定の構成 | RubyのPodfileフックでスクリプト化 |
Xcodeのターゲット設定で直接構成 |
| コード署名の管理 | スコープ指定されたpost_installワークアラウンドが必要になる場合がある |
ターゲットフレームワーク設定で直接制御 |
| プライバシーマニフェストの処理 | ポッドリソースを通じて管理され、Xcodeが発見されたマニフェストをプライバシーレポートに集約する | 各フレームワークバリアント内で検証 |
| CI/CDパイプラインの摩擦 | 低(Podfile.lockの同期が必要) |
低(バージョン管理にフレームワークが保存される) |
エンタープライズモバイルチームにおける依存関係管理戦略の評価
CocoaPodsは、Podfile.lockを通じた自動的な依存関係解決と一元化されたバージョンロックのおかげで、Podfileベースの依存関係管理をすでに標準化しているチームにとって実用的な選択肢であり続けています。スコープ指定されたRuby署名オーバーライドスクリプトを組み込むことは、チームのワークステーションおよびCI/CDビルド環境全体でのターゲットレベルの署名ブロックの解決に役立ちます。
よくある質問(FAQ)
XcodeがCocoaPodsのリソースバンドルで署名エラーを報告するのはなぜですか?
元のPodfileを変更せずにCocoaPodsのフレームワーク署名の競合を解決するにはどうすればよいですか?
XCFrameworkビルドにPrivacyInfo.xcprivacyを手動で正しく埋め込む方法は何ですか?
まとめと決定フレームワーク
iOS SDKを効率的にインポートするには、Xcodeのコード署名の厳格さを和らげながら、プロジェクトのツールチェーンに適した依存関係の仕組みを選択する必要があります。スコープ指定されたpost_installフックと共にCocoaPodsを利用することで、影響を受けるリソースバンドル署名の失敗を解決できる一方、手動でのXCFramework埋め込みはビルド成果物に対する直接的な制御を提供します。
AppleがApp Store Connectの検証ルールを洗練させ続けるにつれて、クライアントの依存関係をプライバシーマニフェストの標準に準拠させ続けることが重要です。最新のSDKバージョンを展開し、自動化されたPodfileフックを維持することで、エンジニアリングチームは繰り返されるビルドのブロックを減らし、統合の整合性を向上させることができます。
プロジェクトキーを初期化する準備ができた開発者は、OpoInstall開発者コンソールに登録するか、追加のプラットフォームガイドラインについて完全なモバイルアトリビューション実装リファレンスを確認してください。
関連資料
-
概念: iOS SDK、コード署名ID、リソースバンドル署名、プライバシーマニフェストの集約
-
テクノロジー: CocoaPods、Xcodeビルドツールチェーン、XCFramework、Swift Package Manager
-
標準: Apple App Store Connect提出ガイドライン、Appleプライバシーマニフェスト要件
-
API: OpoInstall iOS SDKデリゲートAPI、Apple UIPasteboard API、ユニバーサルリンク関連ドメインAPI
-
公式ドキュメントおよびリファレンス:
Share this article



