スキャンハイジャックからカスタムQRコードを保護するにはどうすればよいでしょうか? カスタムQRコードキャンペーンを保護するには、信頼性の高いHTTPS宛先の使用、サーバーでのルーティングパラメータの検証と認証、スキャン異常のモニタリング、および不正なステッカー貼り替えがないか物理的な設置場所の点検を行います。HMAC-SHA256を使用することで署名済みキャンペーンパラメータの整合性を保護でき、リスクベースのテレメトリや運用管理によって不審なアクティビティの特定が可能です。単一の暗号化や位置情報コントロールのみで、あらゆる形式の物理的なQRコードの置き換えやアトリビューション不正を完全に防ぐことはできません。
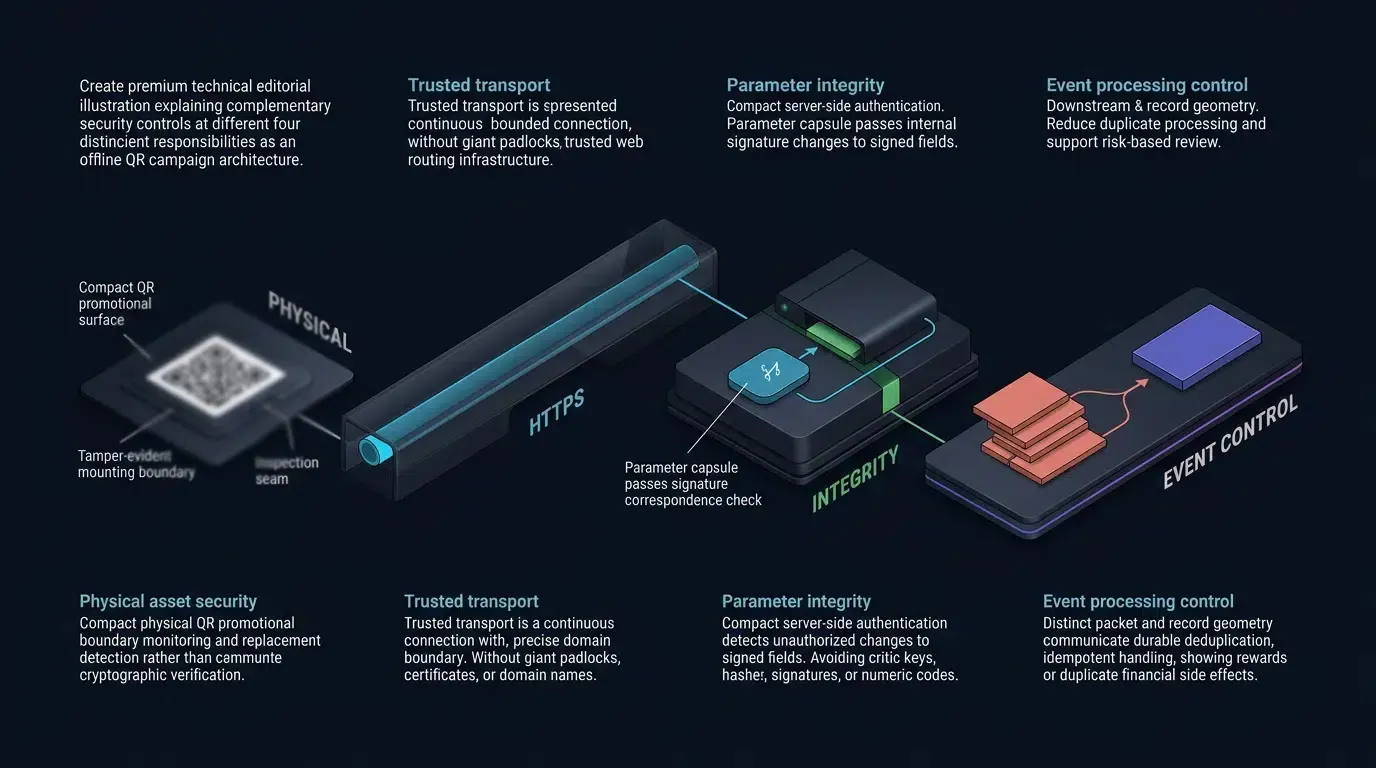
カスタムQRコードのセキュリティは、検証済みの宛先、認証されたリダイレクトパラメータ、リプレイ耐性を持つイベント処理、リスクベースの不正検知、物理的資産のモニタリングという複数の補完的な制御を通じて、オフラインからオンラインへのキャンペーンルーティングの整合性を保護します。これらのコントロールにより、承認されていないパラメータの変更やアトリビューションの不正利用を軽減できますが、関連性のないQRコードに物理的に置き換えられたバーコードの真贋を保証することはできません。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| カスタムQRコード | 選択された宛先URLをエンコードする設定可能なQRコードです。認証されたルーティングパラメータなどの追加セキュリティコントロールは、オプションのアーキテクチャ上の保護策となります。 | モバイル計測パートナー | 情報収集 / 商用 |
| 広告不正 | キャンペーンの成果を不正に奪取したり、ユーザー獲得指標を操作したりするための、アトリビューションシグトルの悪意ある操作です。 | クリックハイジャック | 情報収集 |
| トラッキングパラメータ | キャンペーン、トラフィックソース、またはコンバージョンジャーニーを識別するために使用されるクエリパラメータやその他のメタデータです。セキュリティ上機密性の高いパラメータは、信頼できるアトリビューションや報酬の決定に影響を与える場合、サーバーサイドでの検証や整合性保護が必要になります。 | HMAC署名 | 技術的 / 情報収集 |
カスタムQRコードがオフラインスキャンハイジャックに対して脆弱な理由

物理的な攻撃ベクトル:印刷物への悪意あるステッカーの重ね貼り
トランスポート層セキュリティ(TLS)やドメイン検証によって保護されているデジタル広告チャネルとは異なり、物理的なマトリックスバーコードは監視されていないパブリックな環境に展開されます。主な物理的攻撃ベクトルの1つがステッカーの重ね貼りによる不正行為であり、攻撃者が粘着ラベルに対抗用バーコードを印刷し、交通機関のポスター、ビルボードディスプレイ、または小売りのパッケージ上の正当な販促物に物理的に貼り付けます。
ユーザーが置き換えられたQRコードをスキャンすると、デバイスが攻撃者の制御するHTTPSまたはHTTPの宛先を開く可能性があります。攻撃者の実装やユーザーのその後の行動によっては、フィッシング、不正なダウンロード、または承認されていないトラッキングにユーザーがさらされることになります。攻撃者が脆弱なトラッキングやコンバージョン成果報酬の仕組みも悪用できる場合、アトリビューションの窃取が可能になりますが、これはすべてのステッカー置き換えで自動的に発生する結果ではありません。
デジタルの脅威モデル:中間者(MitM)によるURL傍受とDNSスプーフィング
物理的な改ざんのほかに、暗号化されていないカスタムQRコードはリダイレクションパイプラインにおいてデジタルの脆弱性を露呈します。生のマラメータ(http://example.com/download?channel_id=1024など)を含む静的で平文のHTTP URLをバーコードがエンコードしている場合、初期接続には暗号化による整合性の検証やドメイン認証が欠けています。
暗号化されていない、あるいは安全性が損なわれたWi-Fiネットワーク(公開空港やカフェのホットスポットなど)では、中間者(MitM)プロキシや不正なDNSリゾルバが暗号化されていないHTTP GETリクエストを傍受します。プロキシサーバーは、302リダイレクトのロケーションヘッダーを返す前に、クエリパラメータをその場で変更し、正当なパブリッシャーIDを攻撃者が制御するチャネルコードに置き換えます。基盤となるアプリストアのリンクは有効なままであるため、標準的なクライアントサイドの検証では、トラッキングペイロードが転送中に改ざんされたことを検出できません。
アトリビューションの窃取:不正行為者がカスタムQRコードのトラッキングパラメータをハイジャックする方法
アドフラウドのシンジケートは、高価値のオフラインチャネル(屋外ビルボードや印刷物のインサートなど)がしばしば高額な紹介報酬をもたらすため、組織的に狙いを定めます。詐欺グループは自動スクレイピングボットを展開し、デジタルサイネージ、ソーシャルメディアの写真、オンラインPDFなどに掲載されている公開QRコードの画像をスキャンします。
基盤となるURLパターンが抽出されると、自動スクリプトが宛先サーバーに対してクリックフラッディングルーティンを実行します。正当なキャンペーンの開始から数分以内に、インジェクションされたデバイスパラメータ(User-Agent文字列、IP範囲、動的サブID)を使用して数千の合成Webセッションを生成することにより、不正ネットワークは将来のオーガニックなモバイルアプリインストールの成果を自分のものにしようと試みます。最終的に本物のユーザーが物理コードをスキャンしてアプリをインストールした際、アトリビューションモデルはオフラインの物理キャンペーンではなく、不正なクリックフラッディングネットワークに誤って成果を帰属させます。
不正ベクトルの仕組みがオフラインリダイレクションフローを操作する手法
公共スペースにおける静的な暗号化されていないWebリダイレクトの悪用
印刷されたQRコードには、静的なHTTPSURL、署名されたキャンペーン識別子、またはサーバー発行の不透明なトークンが含まれている場合があります。主なリスクは、その宛先が安全ではないHTTPトランスポート、管理されていないルーティングインフラストラクチャ、または検証されていないキャンペーンパラメータに依存している場合に発生します。静的なQRのURLが開かれた後でも、短命のスキャンセッションコンテキストをサーバー側で生成することは可能です。
管理されていないリダイレクトリンクを含む数万枚のマーケティングチラシを企業が印刷する場合、ターゲットとなるランディングページのロジックは永続的に固定されたままになります。中間リダイドメインの有効期限が切れたり、DNSハイジャックの被害を受けたり、厳密なパラメータ検証が欠けていたりすると、物理的な配布物全体がセキュリティの脆弱性となります。攻撃者はレガシーな印刷キャンペーンに関連する期限切れのドメインを監視し、そのドメイン名を取得して、すべての受信スキャンツラフィックをマルウェアのエンドポイントや競合他社の紹介リンクにルーティングします。
パラメータインジェクション攻撃:動的サブチャネル識別子の書き換え
高度なパラメータインジェクション攻撃において、攻撃者は脆弱なサーバーサイドのURLパース処理を悪用します。カスタムQRコードがアプリストアに到達する前に中間Webゲートウェイを経由してルーティングされる場合、ゲートウェイのスクリプトはURL文字列を介して渡された動的クエリパラメータを処理します。
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
サーバーサイドのエンドポイントが受信入力をサニタイズしたりパラメータ署名を検証したりすることに失敗した場合、攻撃者は重複するパラメータキーを追加したり、エンコードされたペイロードをインジェクションしたりすることができます。
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
HTTPパーサーが重複キーの最初と最後のどちらのインスタンスを評価するかに応じて、サーバーはposter_01を無視してattacker_idを受け入れる可能性があります。その結果、アトリビューションデータベースは、キャンペーン運営者に警告を発することなく、ダウンストリームのコンバージョンイベントをインジェクションされたエンティティに帰属させます。
自動化されたマシンスキャンと、実際の人間によるモバイルインタラクションの比較
人間のブラウザと自動化されたクライアントは異なるリクエストパターンを示すことがありますが、単一のUser-Agent文字列、タッチシグナル、IP分類、またはタイミングの間隔だけで、スキャンが人間によって行われたことを確実に証明できるものはありません。正当なセキュリティスキャナーやプレビューサービスは自動化された不正に似ている場合があり、一方で洗練されたボットは通常のブラウザの動作を再現する可能性があります。これらのシグナルを調整されたリスク分析の入力として活用し、イベントシーケンスの検証や独立して検証されたコンバージョン証拠によって補完してください。
検出されないスキャンハイジャックがユーザー獲得予算に与える財務的影響
検出されないオフラインリダイレクション不正は、企業のユーザー獲得業務に深刻な財務的損害をもたらします。
- 直接的な金銭的損失: マーケティング組織は、正当な物理的販促物からのアトリビューション成果をハイジャックした不正なアフィリエイトアカウントに対して、インストール単価(CPI)や成果報酬(CPA)の支払いを発生させます。
- チャネル評価の破損: 物理的な屋外(OOH)メディアキャンペーンは、そのコンバージョンがデジタルのクリックフラッディングネットワークに誤って帰属させられるため、マーケティングアナリティクスダッシュボード上でパフォーマンスが低い、または不採算であるかのように表示されます。
- カスタマーエクスペリエンスの低下: 危険にさらされた物理コードをスキャンしたユーザーは、予期せぬリダイレクト、フィッシングのプロンプト、または壊れたランディングページに誘導され、ブランドへの信頼が損なわれ、オンボーディングの離脱率が増加します。
リダイレクションフローにおける暗号署名とHMAC検証
シークレットキーを露出させずにキャンペーンパラメータに署名する
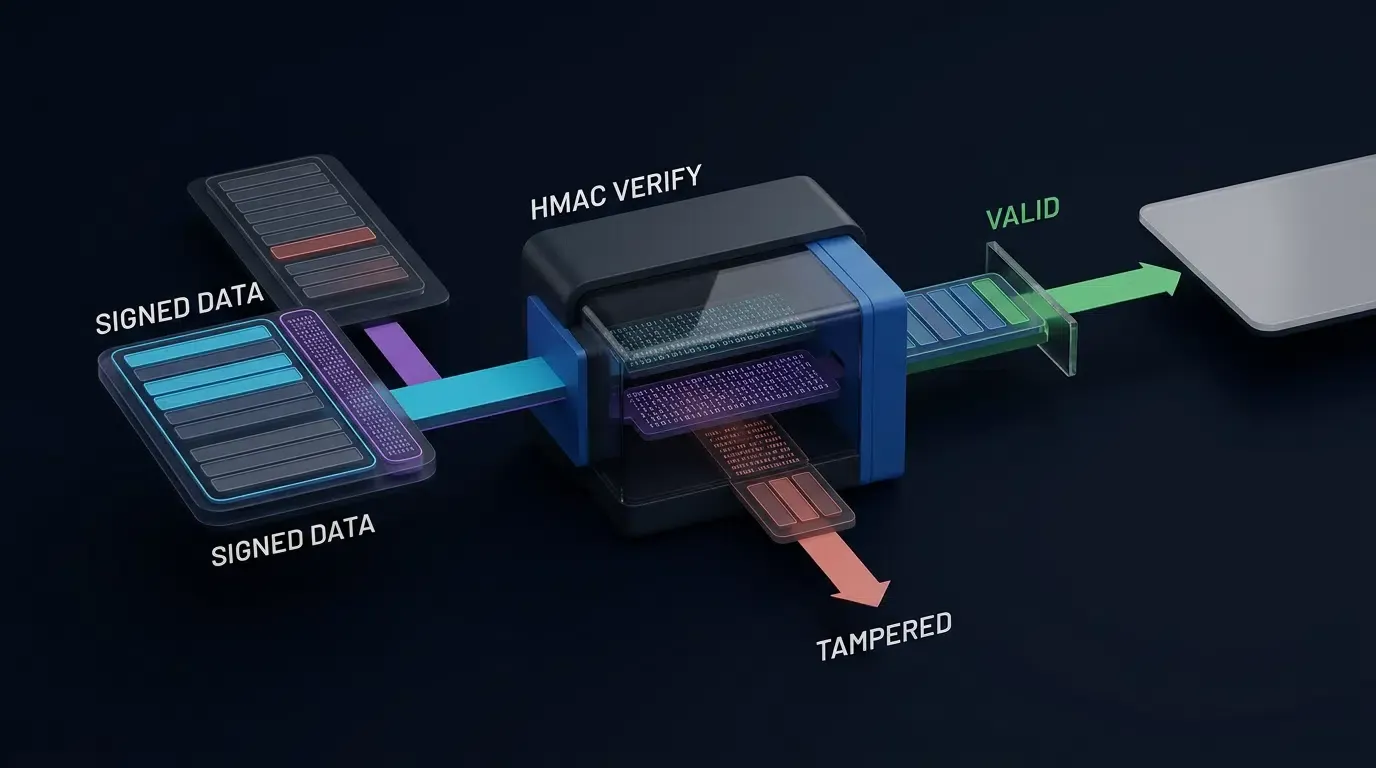
HMAC-SHA256を使用すると、信頼できるサーバーがキャンペーンルーティングパラメータの整合性を認証できます。これによりパラメータが暗号化されたり、QRコードをスキャンした人から値が隠蔽されたりすることはありません。
安全な実装では、曖昧さのないバージョン管理された署名フォーマットを定義する必要があります。たとえば、署名入力は、署名バージョン、アプリケーション識別子、キャンペーン識別子、チャネル識別子、有効期限、トークン識別子といった固定順序の長さを制限されたUTF-8フィールドで構成できます。サーバーは、サーバーサイドの鍵管理インフラストラクチャに保持されているシークレットキーを使用してHMACを計算します。シークレットがQRコード、ブラウザのJavaScript、またはモバイルアプリケーションに埋め込まれることは決してあってはなりません。
結果として得られるURLには、署名済みフィールド、キー識別子、および署名が含まれます。宛先を解決する前に、予期しない重複フィールド、正準化されていない値、不正な形式の署名、および不明なキー識別子を拒否してください。
すべてのトランスポートおよびリダイレクションのエンドポイントにはHTTPSを使用してください。HMACとTLSは異なるリスクに対処します。HMACは選択されたペイロードフィールドを認証し、TLSは接続を保護してHTTPSエンドポイントを認証します。
ゲートウェイにおけるルーティング整合性の検証
リクエストがルーティングゲートウェイに到達した際、アトリビューションの成果を割り当てる前に以下のチェックを実行します。
- デプロイされた設定に対してHTTPSルーティングホストとパスを検証します。
- 不正な形式のフィールド、セキュリティ上機密性の高い重複クエリパラメータ、およびサポートされていない署名バージョンを拒否します。
- アプリケーションおよびキャンペーンの識別子が存在し、認可されたテナントに属していることを検証します。
- キー識別子によって選択されたサーバーサイドの鍵を使用し、正しくデコードされた署名バイトの定数時間比較を行って署名を検証します。
- 宣言された有効性ポリシーを適用します。長期間の物理的キャンペーンコードを、短命なセッション認証情報とは別個のものとして扱います。
- QRリクエストからの任意の宛先URLを受け入れるのではなく、サーバー制御された許可リストから宛先を解決します。
- すべての異常を直ちに確認済みの不正として扱うことなく、ルーティングの決定と関連するリスクインジケーターを記録します。
長期間にわたる物理的キャンペーンの場合は、印刷されたQRコードに安定した署名付きキャンペーン識別子またはサーバー発行の不透明なルックアップトークンを使用してください。正当なスキャンがゲートウェイに到達した後、サーバー側で短命なスキャンセッション識別子を生成します。
印刷されたQRコードを壊さずにリプレイおよび重複アトリビューションを防ぐ
物理的なQRコードは通常再利用可能です。多くの正当な消費者が、数日間または数か月にわたって同じポスターをスキャンすることがあります。したがって、印刷された資産に埋め込まれたナンスを、グローバルに単一の使い捨て認証情報として扱ってはなりません。
3つの異なるオブジェクトを区別してください。
- 印刷済みキャンペーントークン: 承認されたキャンペーンの配置を特定し、その認可された有効期間中に再利用できます。
- スキャンセッション識別子: 個別の訪問に対して作成されるサーバー発行の値であり、短命なセッション制御とテレメトリの相関をサポートできます。
- コンバージョンまたはWebhookイベント識別子: 重複するダウンストリーム処理や報酬の発行を防ぐために使用される一意の識別子です。
一回限りの消費を真に必要とする短命な操作については、定義された有効期限ポリシーとともに、サーバーサイドのストアでアトミックなクレームまたは拒否のセマンティクスを実装してください。グローバルに一貫した一回限りの強制のために、別個の読み取り・書き込み操作やエッジごとのインメモリキャッシュに依存しないでください。
署名付きURLであっても、モニタリング、取り消し、レート制限、およびアトリビューション側の重複排除が必要です。有効な署名単体では、スキャンが人間によって行われたことや、結果として得られるコンバージョンに対価が支払われるべきであることを証明するものではありません。
鍵管理と認証ワークフローに関するガイダンスは、OpoInstallドキュメントに記載されています。
[検証済みのHTTPS QR宛先]
              │
              ▼
[アプリケーション所有 / 検証済みルーティングゲートウェイ]
              │
              ▼
[署名済みパラメータの検証]
       │                  │
     無効                有効
       │                  │
       ▼                  ▼
[拒否 / ログ記録]  [リスクシグナルの評価]
                           │
                           ▼
                   [ポリシーの決定]
                      │        │
                    許可     レビュー/保留
                      │        │
                      ▼        ▼
                [承認済み   [安全なユーザー
                 リダイレクト] エクスペリエンス]
物理的点検とリスクベースのテレメトリがQRキャンペーンの不正を検知する仕組み
物理的ステッカーの置き換えには独立した信頼性チェックが必要
悪意のあるステッカーによって、正当なQRコードが別の宛先に置き換えられる可能性があります。これが発生した場合、ユーザーのブラウザは元のキャンペーンゲートウェイにアクセスしないことがあります。したがって、元のキャンペーントークン上の署名単体では、この置き換えを検知または阻止することはできません。
軽減策には、元のURL検証パイプライン外の制御が必要です。定期的な目視検査、必要に応じた改ざん防止ラベル、配置インベントリ、信頼できるキャンペーンドメインを介したコミュニケーション、顧客報告チャネル、および正当なスキャン数減少のモニタリングなどが含まれます。信頼できるブラウザやアプリケーションも、ユーザーが予期せぬドメインを認識するのに役立ちますが、物理的な攻撃自体を排除するものではありません。
リスクシグナルとしての位置情報の活用
IPジオロケーションはリクエストのおおよそのネットワーク位置を示すことはできますが、スキャナーの物理的な位置を確実に測定するものではありません。モバイルキャリア、企業ネットワーク、VPN、プロキシ、および共有ゲートウェイにより、IP由来の地理情報とユーザーの実際の位置の間に大きな乖離が生じる可能性があります。
ブラウザの位置情報は、使用される場合、ユーザーの許可と適切なプライバシー開示を必要とします。ユーザーが拒否した場合、キャンペーンは正確な位置情報の収集に依存しない機能的なパスを提供する必要があります。
期待されるポスターの位置から離れた場所で発生したスキャンについては、自動的に不正と断定するのではなく、レビューのためのリスクを高めるものとして扱うべきです。誤検知のコスト、位置情報の既知の品質、および過去のキャンペーンデータを使用して、任意の距離の閾値を評価してください。
プロキシ、ASN、およびスキャナーシグナルの解釈
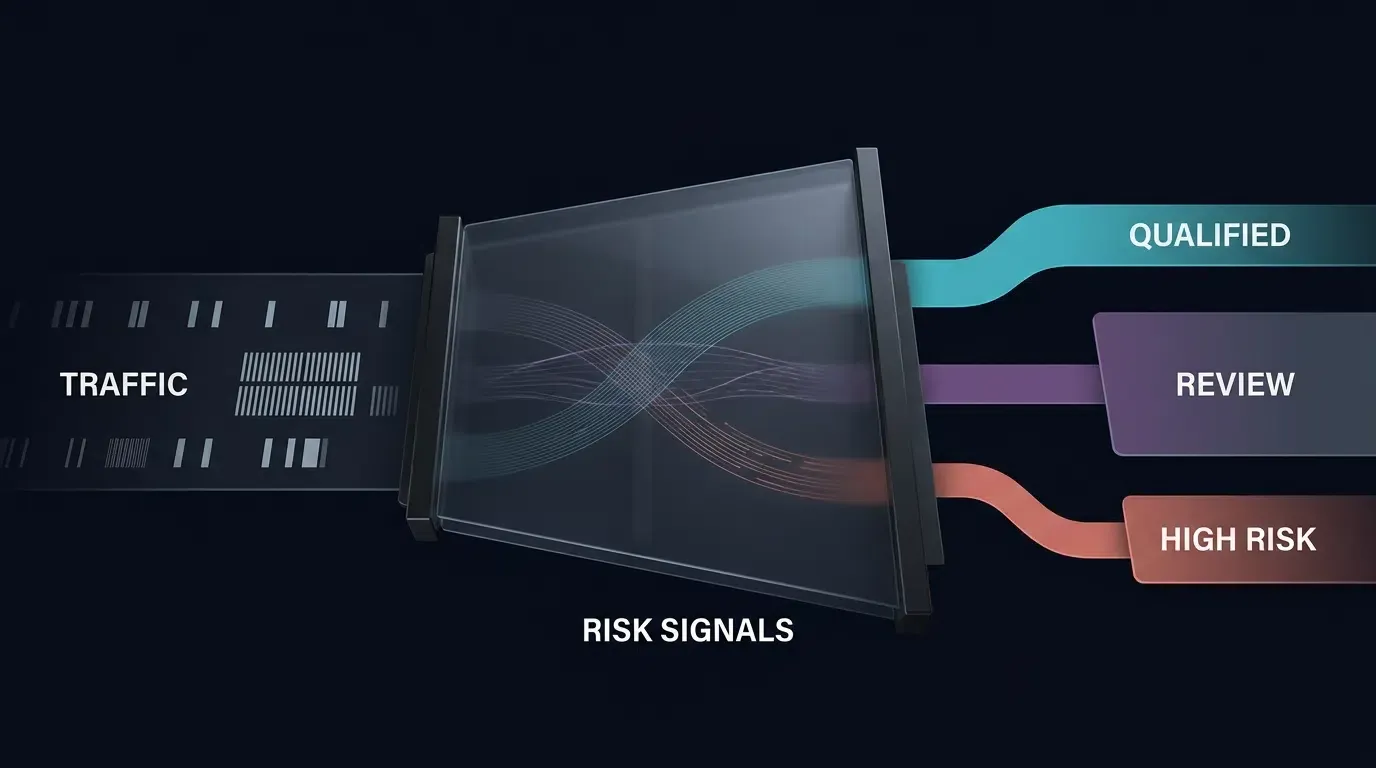
ホスティングASNの分類、プロキシインジケーター、User-Agentパターン、およびスキャンの速度は、調査の優先順位付けに役立ちます。ただし、それら単独で、すべての正当なユーザーを自動化されたトラフィックから確実に区別することはできません。
セキュリティスキャナー、ソーシャルプレビューサービス、企業VPNユーザー、および共有モバイルゲートウェイは、自動化に似たトラフィックを生み出す可能性があります。逆に、攻撃者が住宅用プロキシや現実的なブラウザ環境を使用することもあります。
複数の独立したシグナルを組み合わせ、リスクスコアを割り当て、低リスクの自動処理とアナリストによるレビューを必要とする決定を分離してください。
汎用的な閾値を捏造せずにスキャンからアプリ起動までのタイミングを測定する
個々のジャーニーについて、観測された時間間隔を、信頼できるサーバーサイドのスキャンタイムスタンプと、アトリビューションシステムが利用できる最初のアプリ起動またはコンバージョンのタイムスタンプの差として定義します。
単一のジャーニーの時間差を統計的平均としてラベル付けしないでください。インストールまでの平均時間(MTTI)は、明示的に定義されたジャーニーの母集団全体で計算される集計指標です。
極端に短い間隔、異常に繰り返されるイベントシーケンス、または一貫性のないイベント順序は調査を正当化する可能性があります。ただし、正当な人間の行動に関する普遍的な10秒の最小値や、クリックインジェクションを証明する普遍的な2秒の閾値は存在しません。測定されたベースライン、サポートされているアトリビューションメカニズム、クロックの品質、および独立して確認された不正の例から閾値を構築してください。
リスクベースのレビューのために不審なイベントにフラグを立て、文書化されたテスト可能なポリシーに従ってのみ報酬の適格性を制限してください。
アプリケーション所有のセキュリティイベントペイロードスキーマは、以下のJSONスキーマリファレンスで定義されており、異常なテレメトリが登録された際のS2Sリスク通知を可能にします。
Webhookセキュリティイベントスキーマとペイロードの例
このJSONスキーマは、例示的なアプリケーション所有のセキュリティイベントフォーマット(QrSecurityAnomalyWebhook)を定義します。
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
以下のJSONペイロードの例は、上記のQrSecurityAnomalyWebhookスキーマに準拠しています。
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
既知の脅威ベクトルに対する検証レイヤーの評価
セキュリティフレームワークの比較分析
モバイルグロースアーキテクチャでは、リスク許容度、キャンペーン予算、技術的複雑性に基づいて、さまざまなレベルのQRコードセキュリティを採用しています。基本展開では単純なドメインロッキングに依存しますが、エンタープライズ実装では、多層の暗号署名、認証されたパラメータ、およびリスクベースのテレメトリ検証が統合されます。
モバイル計測およびディープリンクプラットフォームであるOpeninstallは、モバイルグローススタック内に統合して、キャンペーンのリダイレクションを追跡し、アトリビューションデータパイプラインのワークフローをサポートすることができます。
| 検証メカニズム | 主なセキュリティ特性 | 軽減できる脅威 | 重要な制限事項 |
|---|---|---|---|
| 静的HTTPS URL | 意図されたHTTPSエンドポイントへの認証・暗号化された転送 | ネットワーク傍受と転送中のURL操作 | 物理的なQRステッカーの置き換えや、サーバーが受け入れた不正なキャンペーンパラメータの変更を防ぐことはできません |
| サーバー発行の不透明なキャンペーントークン | サーバー制御されたキャンペーンと配置のルックアップ | サーバーがトークンを検証する場合のキャンペーン識別子の任意の変更 | パブリックなトークンは依然としてコピーして再利用される可能性があります |
| HMAC-SHA256ペイロード署名 | 選択されたキャンペーンフィールドの整合性と信頼性 | 署名済みパラメータへの不正な変更 | フィールドの暗号化、人間のスキャンの確立、またはそれ単体でのリプレイ防止を行うことはできません |
| セッションおよびイベントのリプレイ制御 | 鮮度、イベントの重複排除、およびべき等な処理 | Webhook配信の重複、繰り返される報酬処理、および一部の自動化された不正 | 物理的なマーケティング資料に印刷された再利用可能なトークンを無効化してはなりません |
| リスクベースのテレメトリレビュー | 確率論的異常検知 | 不審なトラフィックの集中、プロキシインジケーター、異常なイベントシーケンス | 誤検知を生成する可能性があり、すべてのトラフィックを別のドメインに送信するステッカーを単独で検知することはできません |
| 物理的配置コントロール | 資産の信頼性と運用モニタリング | 不正なステッカーの重ね張りと置き換えの試み | 点検、信頼できるドメインを通じたコミュニケーション、およびインシデント対応が必要です |
アトリビューションおよびキャンペーン管理スタックでのリスクコントロールの設定
キャンペーン固有のリスク閾値の定義
セキュリティチームは、キャンペーンゲートウェイ、アナリティクスサービス、またはサポートされているモバイル計測プラットフォームにおいてリスクポリシーを定義できます。例として、レート制限、不審なリクエストの集中、繰り返されるイベント識別子、予期せぬ地理的条件、および高められたプロキシリスクインジケーターなどが挙げられます。
これらの値は、普遍的な不正閾値として扱うのではなく、観測されたトラフィックに対して調整する必要があります。執行ルールを選択する際には、共有IPアドレスや正当な自動リンクチェックを考慮に入れる必要があります。
レビュー、検疫、およびリカバリ
デプロイされたプラットフォームがこれらの機能をサポートしている場合、不審なチャネルをレビュー状態に置き、アトリビューションの支払いを一時的に保留し、セキュリティアナリストにアラートを送信することができます。確度の高い無効なリクエストは拒否されるべきであり、不確実なケースについては調査および異議申立ての対象として維持する必要があります。
位置情報の不一致やホスティングネットワークの分類が1つあったという理由だけで、IPアドレスを自動的にブラックリストに登録したり、オフラインチャネル全体を検疫したりしないでください。ルール、裏付けとなる証拠、影響を受けたイベント、レビューの決定、およびリカバリの手順を記録してください。
製品統合の境界
Openinstallは、QR駆動型キャンペーンに関連するモバイルアトリビューションおよびディープリンクのリソースを提供します。実際の製品エディションおよびデプロイされたリリースでどのような不正防止シグナル、設定可能なルール、セキュリティWebhook、およびチャネル管理機能が利用可能であるかをチームで確認してください。
ベンダープラットフォームによって希望するコントロールが公開されていない場合は、既存のOpeninstallコンソール機能として説明するのではなく、アプリケーション所有のルーティングゲートウェイまたはリスクサービスに実装してください。Openinstall開発者コンソールおよびアトリビューションSDK統合のリソースを参照して、デプロイされる環境で検証済みの機能を確認してください。
モバイルキャンペーンに高度なQRセキュリティが必要になる条件
暗号化されたQRセキュリティの導入に適した条件
暗号化されたQR署名およびリスクベースのテレメトリ検証の実装は、以下の運用条件下で強く推奨されます。
- 高価値の金銭的インセンティブ: アプリのインストール完了に対して多額の金銭的報酬、ギフトカード、またはアプリ内通貨を提供する紹介キャンペーン。
- 監視されていないパブリックな販促物: 物理的なステッカーの重ね貼りの脆弱性がある、交通量の多い監視されていない環境(地下鉄の駅、バス停、公共のチラシ)に展開される屋外(OOH)広告。
- 高予算のパフォーマンスキャンペーン: 成果の誤帰属が多額のアフィリエイト手数料の過払いにつながる、大規模な印刷物またはテレビキャンペーン。
- 規制対象の業界垂直市場: コンプライアンスとデータの整合性のために検証可能な監査証跡を必要とする、FinTech、ヘルスケア、またはゲーミング分野のモバイルアプリケーション。
暗号化されたQRセキュリティの導入に適さない条件
逆に、以下のような低リスクのシナリオでは、完全な暗号化検証は不要なオーバーヘッドをもたらします。
- 社内でのテスト: 従業員のテストや社内イベントのチェックインを目的として、安全な社内でのみ使用されるQRコード。
- 低リスクの情報コンテンツ: 紹介報酬やコンバージョン追跡を伴わず、パブリックドキュメント、カスタマーサポートページ、または静的なメニューPDFへとユーザーを誘導するバーコード。
- 短期間の使い捨てスキャン: 物理的なステッカーの重ね貼りが直ちに検知され削除される、スタッフによって継続的に管理される一時的なイベントディスプレイ。
QRコード不正防止戦略における一般的な誤解
誤解1: HTTPSまたはHMACであらゆるステッカーの重ね貼りを防ぐことができる
HTTPSは、スキャナーによって選択された宛先への接続を認証および保護します。HMACは、意図されたゲートウェイで受け入れられた署名済みキャンペーンフィールドを認証します。どちらのメカニズムも、印刷されたバーコードをまったく異なるQRコードに置き換える人物を防ぐことはできません。
物理的な置き換えには、配置点検、改ざん防止素材、信頼できるドメインの明確なコミュニケーション、およびインシデント報告などの別個のコントロールが必要です。
誤解2: 静的QRコードは本質的に安全ではない
静的QRコードは、単に印刷後もエンコードされた内容が変化しないバーコードです。有効なHTTPS URL、サーバー発行の不透明なキャンペーントークン、または署名済みキャンペーン識別子が含まれている場合があります。
セキュリティ上のリスクは、受信システムが編集可能なキャンペーンパラメータを信頼したり、不正な宛先を受け入れたり、検証なしで重複したコンバージョンイベントを処理したりするときに発生します。静的な印刷という事実自体が、それらの脆弱性を意味するわけではありません。
誤解3: HMAC署名は自動的にリプレイ攻撃を阻止する
変更されていない有効なリクエストは、有効なHMAC署名を保持し続けることができます。リプレイ防止には、認証された配信タイムスタンプ、耐久性のあるイベントIDの重複排除、およびべき等なサーバーサイドの効果など、操作に適した追加のコントロールが必要です。公開された印刷済みキャンペーントークンは、承認されたキャンペーンの存続期間中、再利用可能な状態を維持する必要があります。
デプロイ前セキュリティ検証チェックリスト
オフラインQRキャンペーンを開始する前に、ステージング環境で以下のシナリオを検証してください。
- 署名済みパラメータの変更: 署名を更新せずに、署名済みのキャンペーンまたはチャネル識別子を変更します。期待される結果: ゲートウェイが変更されたルーティングペイロードを拒否する。
- 正当なポスターの繰り返しスキャン: 複数のデバイスから同じ承認済みの物理QRコードをスキャンします。期待される結果: 重複するコンバージョン報酬なしで正当なルーティングが利用可能である。
- 不正な宛先: ゲートウェイの許可リスト外の外部リダイレクト宛先を提供しようとします。期待される結果: ゲートウェイがその宛先を拒否する。
- ステッカー置き換えのシミュレーション: 元のQRコードを別ドメインのテストコードに置き換えます。期待される結果: 元の署名システムが攻撃を防いだとして誤って称賛されることはなく、配置点検またはユーザー報告によって置き換えられた資産が特定される。
- Webhookの偽造とリプレイ: 無効な署名、プロトコルがサポートしている場合は古い認証済み配信タイムスタンプ、および重複するイベント識別子を送信します。期待される結果: 無効なイベントが拒否され、有効な再試行が重複する副作用を引き起こさない。
- 位置情報とプロキシの誤検知: 共有モバイルゲートウェイ、企業VPN、および正当なセキュリティスキャナーをシミュレートします。期待される結果: リスクインジケーターが自動的な不正宣言ではなく、文書化されたレビューの決定をトリガーする。
- 鍵のローテーションとインシデントのリカバリ: 設定されたポリシーに従って署名鍵をローテーションし、古い鍵を失効させます。期待される結果: 有効なアクティブキャンペーンのルーティングが維持され、危険にさらされた認証情報はリクエストを認証しなくなる。
テストの入力、期待される結果、観測された結果、環境、および関連するログまたはイベント識別子を記録してください。実行されるまで、シナリオを合格としてマークしないでください。
よくある質問(FAQ)
スキャンハイジャックからカスタムQRコードを保護するにはどうすればよいですか?
QRコードマーケティングにおける物理的ステッカーの重ね貼り攻撃とは何ですか?
MMPはオフラインスキャンキャンペーンにおけるプロキシ不正をどのように検知しますか?
まとめとセキュリティ決定フレームワーク
カスタムQRコードの保護には、物理的な置き換え、ネットワークレベルの操作、キャンペーンパラメータの改ざん、および不正なアトリビューションイベントに対する個別の保護策が必要です。単一の署名、位置情報チェック、またはモバイル計測サービスでこれらすべての脅威を排除することはできません。
高価値のキャンペーンにおいては、信頼性の高いHTTPSルーティング、署名済みまたはサーバー発行のキャンペーントークン、リプレイ耐性を持つダウンストリームのイベント処理、明示的な宛先許可リスト、プライバシーに配慮した異常検知、および物理的配置の運用モニタリングを組み合わせてください。不審なテレメトリは、自動的な不正の証拠としてではなく、文書化されたリスク決定のための証拠として扱ってください。
Openinstallは、モバイルアトリビューションおよびディープリンクスタックの一部として評価することができます。特定のセキュリティコントロールをそのSDK、ゲートウェイ、または開発者コンソールに帰属させる前に、デプロイされた製品でサポートされている不正防止機能を確認してください。
モバイルアトリビューションとディープリンクの機能について詳しく知るには、モバイルアトリビューション実装リファレンスを参照してください。
関連資料
-
概念: カスタムQRコード、リダイレクション不正、HMAC署名検証、位置情報異常監査
-
テクノロジー: モバイル計測パートナー、エッジリダイレクションゲートウェイ、S2S不正Webhook、W3C URIプロトコル
-
標準: OWASPモバイルセキュリティテストガイド、NIST SP 800-57 鍵管理ガイダンス、IETF RFC 7515 (JWS)、NIST HMAC FIPS 198-1仕様、OWASP Webhookセキュリティチートシート
-
プラットフォームと統合インターフェース: Appleユニバーサルリンク、AndroidAppリンク、アプリケーション所有のHTTPSリダイレクションゲートウェイ、認証済みセキュリティWebhook、およびサーバーサイドのアトリビューション検証
-
公式ドキュメントおよびリファレンス:
セキュリティWebhookの認証と処理
QrSecurityAnomalyWebhook JSONスキーマとペイロード例は、例示的なアプリケーション所有のセキュリティイベントを定義するものであり、公式のOpeninstall Webhook APIコントラクトではありません。スキーマ検証はイベントの構造をチェックしますが、送信者の身元を確立したり偽造された配信を防いだりするものではありません。
本番環境のWebhookレシーバーは、セキュリティイベントがキャンペーンやアトリビューションの状態に影響を与える前に、以下のコントロールを適用する必要があります。
-
トランスポートおよびリクエストの検証: HTTPSを要求し、期待されるHTTPメソッドのみを許可し、リクエストボディのサイズとレート制限を強制します。
-
パブリッシャーの認証: 実際のパブリッシャーの文書化された検証プロトコルを使用して、各配信を認証します。HMAC署名付きWebhookの場合、そのプロトコルで指定された正確な生のリクエストバイトに対して期待される署名を計算し、定数時間の操作を使用して正しくデコードされた署名を比較します。パブリッシャーが明示的に要求しない限り、検証前にJSONを再シリアル化しないでください。
-
配信の鮮度とリプレイ保護: プロトコルに認証された配信タイムスタンプとイベント識別子が含まれている場合、その鮮度を検証し、リプレイされた配信を拒否します。署名のないタイムスタンプ単体ではリプレイ保護は提供されません。認証されたタイムスタンプが利用できない場合は、パブリッシャーの文書化された動作に従ってください。
-
スキーマ検証: 認証後、サポートされているJSONスキーマに対してイベントボディを検証し、不正な形式のフィールド、サポートされていないスキーマバージョン、および予期しないイベントタイプを拒否します。
-
耐久性のあるイベントの重複排除: 処理されたイベント識別子を永続化し、ダウンストリームのアクションをべき等にします。正当なWebhookの再試行によって、重複する報酬の保留、キャンペーンの制限、アラート、その他の副作用が作成されないようにする必要があります。
-
独立した実施認可:
risk.levelおよびrisk.decisionを無条件のコマンドとしてではなく、イベントデータとして扱います。CRITICALとマークされた認証済みイベントであっても、IPアドレスがブラックリストに登録されたりキャンペーンが一時停止されたりする前に、受信アプリケーション自身の認可およびリスクポリシーを通過する必要があります。 -
鍵管理、プライバシー、および監査: 管理されたシークレットストレージに署名シークレットを保存し、ローテーションと失効の手順を実装し、ログから機密性の高い認証データをマスクし、宣言されたセキュリティ目的に必要なテレメトリのみを保持します。
Webhookパブリッシャーは、異なる署名ヘッダー、署名入力、タイムスタンプフォーマット、再試行スケジュール、およびイベント識別子を使用する場合があります。デプロイ前に実際の統合コントラクトを確認してください。ベンダー固有の署名詳細を勝手に捏造したり、サポートされていないWebhook機能をOpeninstallに帰属させたりしないでください。
実装の境界: この記事ではリファレンスセキュリティアーキテクチャを提示しています。本番環境のWebhook認証、サポートされているイベントフィールド、配信セマンティクス、およびOpeninstall固有の機能については、デプロイされた製品リリースに対して確認を行う必要があります。
Share this article



