FTCがQRコード詐欺に警告を発しました。2026年9月3日、連邦取引委員会(FTC)は、詐欺師がパーキングメーターの正規QRコードの上に偽のステッカーを貼り付け、運転手を偽の支払いポータルへと誘導しているという消費者警告を公開しました。エンタープライズのセキュリティ設計者、グロースエンジニア、デジタルマーケティングのリーダーにとって、「安全なオフラインリファラル追跡(Secure Offline Referral Tracking)」の実現は、喫緊のアーキテクチャ上の優先事項となっています。一般に「quishing(QRコード・フィッシング)」と呼ばれるこの手法は、主に消費者向けの支払い詐欺を指しますが、その物理的な攻撃メカニズムは、現実世界のソフトウェア流通に直接的な影響を及ぼします。小売店舗のディスプレイ、イベントバナー、パートナー向けリファラルチラシといった物理資産においてラベルのすり替えやクエリ改ざんが発生すると、オフラインでのユーザー発見からデジタルアトリビューションに至るデータパイプラインが機能しなくなります。マーケティング投資を保護し、顧客の信頼を維持するために、エンジニアリングチームは物理ラベルのセキュリティ、暗号化によるペイロード検証、そしてインストール後のルーティングを切り分けたオフラインリファラル・アーキテクチャの再評価を行う必要があります。

FTCの警告と物理的な攻撃ベクトル
FTCの消費者向け警告『「駐車中にQRコードを見かけましたか?まだスキャンしないでください!」』では、非接触型の物理的インタラクションにおける脆弱性の拡大が指摘されています。同機関が引用した報告によると、詐欺師はパーキングメーターや支払いステーション、公共の駐車看板などに貼られた正規のバーコードの上に、巧妙に偽造したQRコードステッカーを貼り付けています。運転手が駐車料金を支払おうとしてそのコードをスキャンすると、支払いカード情報、ユーザー資格情報、個人を特定できる情報を収集するように設計された偽サイトへ誘導されてしまいます。
要点まとめ
- 物理的なステッカーの貼り替え:攻撃者は、正規の公共バーコードの上に偽のQRコードステッカーを貼ります。人間の目ではスキャン前にマトリックスバーコードの内容を判別できないという弱点を悪用しています。
- 資格情報と支払いデータの窃取:被害者は偽のポータルに誘導され、重要な支払い情報やアカウントデータが盗まれます。これにより、 motoristは経済的な被害を受けるだけでなく、正規の当局からは料金未払いと記録されてしまいます。
- オフライン獲得における脅威の類似性:FTCが指摘する物理的なすり替え手法は、保護されていない静的なQRコードに依存するオフラインのエンタープライズ・リファラル・プログラムや小売キャンペーンにおいても同様のリスクを示唆しています。
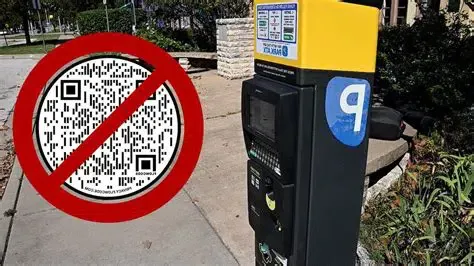
WUSA9の調査報道によると、QRコード詐欺は、光学認識が行われるまで宛先サーバーを隠蔽できるという利便性を悪用しています。モバイルカメラのビューポートには遷移先のURLプレビューが通常表示されますが、ホモグラフ・ドメイン(視覚的に似たUnicode文字を使用)や画面表示の省略により、公共の場での急いでスキャンを行うユーザーは見落としがちです。
物理的ななりすまし詐欺のリスクは、複数の商業環境に広がっています。AP通信による詐欺パターンの分析において、サイバーセキュリティの専門家は、QRコードの貼り替えがレストランやカフェなどのホスピタリティ環境でも発生しており、テーブル上の支払い用コードが不正なステッカーに置き換えられている例を指摘しました。さらに、報告書で言及されたFTCの詐欺統計によれば、様々なチャネルを通じてなりすまし詐欺により数十億ドルの被害が発生しており、欺瞞的なタッチポイントがいかにユーザーの信頼を損なうかが浮き彫りになっています。
+-------------------------------------------------------------------------+
|                  FTC パーキングメーターにおける「quishing」攻撃ベクトル   |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 正規の物理資産: パーキングメーター / 公共支払い看板 ]                  |
|         |                                                               |
|         |-- (攻撃者が表面に偽造QRステッカーを貼り付け)                  |
|         v                                                               |
|  [ 一般公開された改ざん済みの物理表面 ]                                 |
|         |                                                               |
|         |-- (運転手がネイティブカメラでスキャン)                        |
|         v                                                               |
|  [ モバイルブラウザが攻撃者制御のURLを開く ]                            |
|         |                                                               |
|         v                                                               |
|  [ 偽の駐車料金支払いポータル ]                                         |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ カードデータと資格情報を盗まれる ]    [ 駐車セッションが未払い ]     |
|         |                                       |                       |
|         v                                       v                       |
|  [ 金銭的損失 / ID不正流用 ]           [ 自治体による違反切符発行 ]     |
|                                                                         |
+-------------------------------------------------------------------------+
この攻撃パターンは、物理的なラベルや発行元をQRコード自体が本質的に証明できないという運用の限界を示しています。紙やアクリル、金属製のディスプレイには構造上の完全性を自ら検証する機能がないため、現実世界でのデジタル受け渡しには、物理、トランスポート、アプリケーションの各層にわたる明確な防御策が必要です。
類推されるリスク:オフラインリファラル追跡とアトリビューション改ざん
パーキングメーター詐欺は支払い情報の盗難に焦点を当てていますが、同様の物理的なすり替え手法は、オフラインのマーケティング資料やパートナー向けリファラル・プログラムにも影響を及ぼし得ます。企業は小売店、販促パッケージ、カンファレンス、屋外ポスターなどに数百万もの物理QRコードを設置し、顧客獲得を図っています。
従来のグロースキャンペーンでは、オフラインのリファラルコードはしばしば以下のような静的なプレーンテキスト形式のトラッキングリンクを符号化します。
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
オフラインのリファラル追跡がこのような保護されていない静的文字列に依存する場合、成長システムは以下の2つのセキュリティ課題に直面します:
- 物理ラベルのすり替え:権限のない第三者が、小売店舗のディスプレイやパートナー用ポスターに粘着ラベルを重ねて貼ることが可能です。このすり替えられたコードが競合のアフィリエイトアカウントや偽サイトを指している場合、見込み客は偽のコードをスキャンしてしまい、商取引の成果が横取りされるか、ユーザーがフィッシングの被害に遭います。
- クエリパラメータの改ざん:ユーザーが正規の印刷コードをスキャンし、検証されていないWeb仲介サイトを経由する場合、保護されていないクエリ文字列が、不審なブラウザ拡張機能や中間リダイレクトスクリプトによって削除、書き換え、追記されるリスクがあり、リファラルの集計精度が損なわれます。
+-------------------------------------------------------------------------+
|                オフラインリファラルの脅威分類                         |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 物理的な販促資産 (例:店舗内パートナーポスター) ]                   |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (攻撃1:物理的なすり替え)              (攻撃2:パラメータ改ざん)       |
|  店舗内ポスターに偽ラベルを貼る        クライアントサイドでのリダイ      |
|                                        レクト中にプレーンクエリを改ざん |
|         |                                       |                       |
|         v                                       v                       |
|  [ 不正なドメイン/チャネルへ誘導 ]      [ プロモーターIDを書き換え ]    |
|         |                                       |                       |
|         v                                       v                       |
|  [ リファラル成果の搾取/損失 ]          [ チャネル成果の誤算出 ]        |
|                                                                         |
+-------------------------------------------------------------------------+
検証可能なリファラルのコンテキストを維持するために、セキュリティ設計者は物理的およびデジタル上の脅威を適切に分類する必要があります:
| 攻撃ベクトル | 背後のメカニズム | 主なビジネスインパクト | アーキテクチャ上の対策 |
|---|---|---|---|
| 物理ステッカーの重ね貼り | 正規のQRの上に偽造ラベルを貼付 | 攻撃者のドメインまたは競合 affiliateへトラフィックが流出 | 改ざん検知素材の使用、定期的監査、認証済みアプリリンク |
| パラメータ改ざん | 平文の promoter_id や channel_id の改ざん |
コミッションの誤計算やチャネル分析の不正確さ | サーバーサイドでの暗号化トークン署名 (HMAC-SHA256) |
| コードのスクレイピングと再生 | 静的なキャンペーントークンの転用とフォーラムへの投稿 | 地域外からの不正なデジタル請求 | トークンのライフサイクル管理、リプレイ防止、サーバー側ルール |
| 自動クリック流入 | リダイレクトエンドポイントを標的としたbotスクリプト | ファネル上部のコンバージョン指標の歪み | Web層でのレート制限と異常検知テレメトリー |
3層アーキテクチャ:物理・トランスポート・ペイロード防御
モバイル工学における一般的な誤解として、暗号化されたURL署名が物理QRコードのすり替えを防げるというものがあります。実際には、攻撃者が攻撃者管理下のドメインを指す偽造ステッカーを貼った場合、被害者のデバイスはブランド側の正規インフラにクエリを投げることさえありません。そのため、包括的な防御には以下の3つの協調するレイヤーが必要です:
+-------------------------------------------------------------------------+
|                   3層によるオフラインリファラル防御                   |
+-------------------------------------------------------------------------+
|                                                                         |
|  第1層: 物理的完全性                                                    |
|  - 改ざん検知基板 (破壊可能なビニール、剥がすと跡が残るテープ)          |
|  - 保護エンクロージャー (アクリルフレーム、ガラス背面の表示)            |
|  - 公共向け資産の定期的な物理点検プロトコル                             |
|         |                                                               |
|         v                                                               |
|  第2層: ドメインとアプリの関連付け & ルーティングの信頼性               |
|  - 公式HTTPSドメインを表示する明確なブランディング                      |
|  - 認証済みApple Universal Links / Android App Links                    |
|  - 改ざんされた第三者ドメインがネイティブアプリを起動させない           |
|         |                                                               |
|         v                                                               |
|  第3層: ペイロードとトークンの完全性                                    |
|  - サーバー生成の暗号化トークン (HMAC-SHA256署名)                       |
|  - 摂取時のサーバー側署名とタイムスタンプ検証                           |
|  - 未承認のトークン再利用を防ぐキャンペーンライフサイクル制御         |
|                                                                         |
+-------------------------------------------------------------------------+
第1層:物理的な完全性と点検
物理的な管理はラベルの重ね貼り攻撃を緩和します。高価値な小売資産には、剥がそうとすると崩れるビニールラベルなどの改ざん検知素材を使用するか、あるいはバーコードを保護ガラスの背後やデジタルサイネージ端末内に配置すべきです。店舗スタッフは定期的な目視点検を行い、販促用ディスプレイが改ざんされていないかを確認する必要があります。
第2層:認証済みアプリリンクを通じたドメイン・アプリ関連付けとルーティングの信頼性
ユーザーが正規の物理バーコードをスキャンした際、Apple Universal LinksやAndroid App Linksといった認証済みアプリリンクの仕組みが、ドメインとアプリのルーティングを検証します。検証済みのドメインからHTTPS経由で提供されるOS認証済みの関連付けファイル(apple-app-site-association や assetlinks.json)を利用することで、オペレーティングシステムは、未検証の中間ブラウザリダイレクトを経由することなく、インストール済みのユーザーを直接ネイティブアプリへとルーティングします。万が一、未検証の第三者ドメインを指す不正なステッカーがスキャンされた場合、 merchantのネイティブアプリはリンクをインターセプトせず、ブラウザのアドレスバーでドメインの不一致を認識できるため、セキュリティ意識の高いユーザーを保護できます。
第3層:サーバーサイドの署名検証によるペイロードの完全性
中間者によるクエリパラメータの変更を防ぐため、リファラルリンクには生の平文文字列ではなく、署名付きトークンを埋め込むべきです。安全なアトリビューションサービスは、HMAC-SHA256署名を作成し、チャネルID、キャンペーンパラメータ、発行タイムスタンプをサーバーサイドの秘密鍵でバインドします:
リンクが開かれると、受信側のWebサーバーはサーバー側の秘密鍵を使用して署名を検証します。攻撃者がアフィリエイトIDを変更しようとしても、署名が無効となるためアトリビューションの成果は認められません。動的な画面表示の場合、トークンに短いTTL(存続期間)を組み込むことができ、永久的な店舗ポスターなどの静的な資料の場合は、サーバー側でキャンペーン単位の有効期間チェックを行います。
// 暗号化署名されたオフラインリファラルトークンを検証するためのサーバー側実装イメージ
// 本番環境では、このロジックを認証済みのバックエンドサービスまたは摂取ゲートウェイで実行し、
// 対称鍵を秘密に保持してクライアントバイナリへの露出を防ぎます。

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// 安全に保管されたサーバー側のマスター鍵を使用してベリファイアを初期化
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// 着信リファラルリクエストのHMAC-SHA256署名と有効期間を検証
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // 標準的なアトリビューションの要件を抽出
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. 有効期間が設定されている場合はトークンの鮮度を検証
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // 期限切れや未来の日付のトークンを拒否
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. 正規のメッセージ文字列を再構築: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. CryptoKitを使用した定数時間での暗号検証
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// 16進数表現をRAWデータバイトに変換するヘルパー
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
下流のモバイル獲得とインストール境界のコンテキスト
サーバーサイドでのパラメータ署名は着信リファラルリンクの完全性を検証しますが、モバイルのユーザー獲得には別のアーキテクチャ上の課題があります。それは、見込み客がネイティブアプリをインストールしていない場合のオフラインアトリビューション管理です。
オフライン獲得ファネルでは、店舗の販促ポスターに遭遇した顧客は初回訪問者であるケースが多くなります。ユーザーがアプリをインストールせずに認証済みリファラルQRコードをスキャンした場合、OSはリクエストをモバイルWebのフォールバックへルーティングします。
+-------------------------------------------------------------------------+
|              オフライン獲得とインストールジャーニーの分離                 |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 物理的な小売タッチポイント: 本物の店舗内QRコード ]                     |
|         |                                                               |
|         |-- (顧客がモバイルカメラでスキャン)                            |
|         v                                                               |
|  [ 正規のHTTPS Webランディングページ ]                                  |
|         |                                                               |
|         |-- (サーバー摂取時にトークン署名とステータスを検証)             |
|         v                                                               |
|  [ ダウンロードCTAを経てApp Store / Google Playへ誘導 ]                 |
|         |                                                               |
|         v                                                               |
|  [ ストアインストールの壁: 通常のストアフローでは初回起動時に           |
|    任意のWebコンテキストを自動復元できない ]                            |
|         |                                                               |
|         v                                                               |
|  [ アプリのコールドブート: 初回起動実行 ]                               |
|         |                                                               |
|         v                                                               |
|  [ ディファードディープリンクエンジン: サーバー支援型の信号マッチング ] |
|         |                                                               |
|         v                                                               |
|  [ コンテキストの復元: アプリがアトリビューションとルーティングを適用 ] |
|                                                                         |
+-------------------------------------------------------------------------+
ユーザーがモバイルWebランディングページからApp StoreやGoogle Playに移動する際、標準のストアインストールフローでは、元のWeb URLや任意のキャンペーン・コンテキストを初回起動時に自動的に再作成することはできません。このインストール境界を埋めるために、エンジニアリングチームはディファードディープリンク(DDL)アーキテクチャを展開します。Opoinstallのようなプラットフォームは、インストール前のWebクリックのメタデータと、初回起動時のアプリプロファイルをサーバー支援型のマッチングでペアリングします。
プロバイダーによれば、オフラインアトリビューション・アーキテクチャには以下が含まれます:
- チャネルおよびソースの検証:アトリビューション・プラットフォームは、Web層で検証済みの販促パラメータを取り込み、ストアへのリダイレクト前にキャンペーンメタデータをキャッシュします。
- コールドブート時のパラメータ復元:初回起動時、モバイルクライアントSDKがアトリビューションバックエンドに問い合わせてキャッシュされたリファラルペイロードを取得し、アプリが物理店舗チャネルを評価し、適切なオンボーディングプロモーションを表示できるようにします。
- プロバイダー固有の異常検知テレメトリー:一部のアトリビューション・計測プラットフォームは、トラフィックパターンやタイミングの不一致を検知する高度な監視機能を提供し、ベンダーの実装に応じて特定の検知ルールを適用します。
Opoinstallホームページのプラットフォームドキュメントによると、このディファードパラメータ復元フレームワークは、最大98%の該当ケースにおいて、インストール前のクリックメタデータと初期コールドブートをペアリングでき、手動プロモーションコード入力に代わる自動化された手段を提供します。
物理ディスプレイへの対策とサーバーサイドのURL署名検証、そして確実なディファードパラメータ復元を組み合わせることで、組織は物理世界での発見とデジタルアプリケーションのライフサイクルをより確実かつ安全に結びつけることが可能になります。
よくある質問 (FAQ)
FTCがQRコードに関して警告した脅威とは何ですか?
暗号化署名は、物理的なQRコードのすり替えを防ぐことができますか?
アプリストア経由でインストールを行う際、モバイルアプリはどのようにリファラルのコンテキストを保持しますか?
セキュリティおよびグロースアーキテクトへの重要なポイント
パーキングメーターの偽QRコードに関するFTCの警告は、物理的な公共空間は信頼できない環境であるというセキュリティ上の重要な現実を強調しています。小売店や公共イベント全体でオフラインのマーケティングやリファラルキャンペーンを拡大する組織にとって、検証されていない静的リンクは脆弱性をもたらします。
ソフトウェアアーキテクトやグロースリーダーにとって、オフラインアトリビューションを保護するには、多層的な統合戦略が必要です。物理的な資産には改ざん検知設計を組み込み、モバイルリンクにはドメインの信頼性を保つために認証済みアプリリンクプロトコルを活用し、サーバーサイドの暗号化署名を用いてパラメータの完全性を保護する必要があります。これらの保護措置をディファードディープリンクや高度なトラフィック監視と結びつけることで、エンジニアリングチームは現実世界の脅威に耐えうるレジリエントなオフライン顧客獲得パイプラインを構築できます。
参考資料
-
Federal Trade Commission. (2026). Consumer Alert: See a QR code parked somewhere? Don’t scan it…yet!. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). QR code scams are back. Here’s how to stay safe. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Travel scams are getting harder to spot. Here’s how to stay safe. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Verify Android App Links. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview. https://www.opoinstall.com/
Share this article