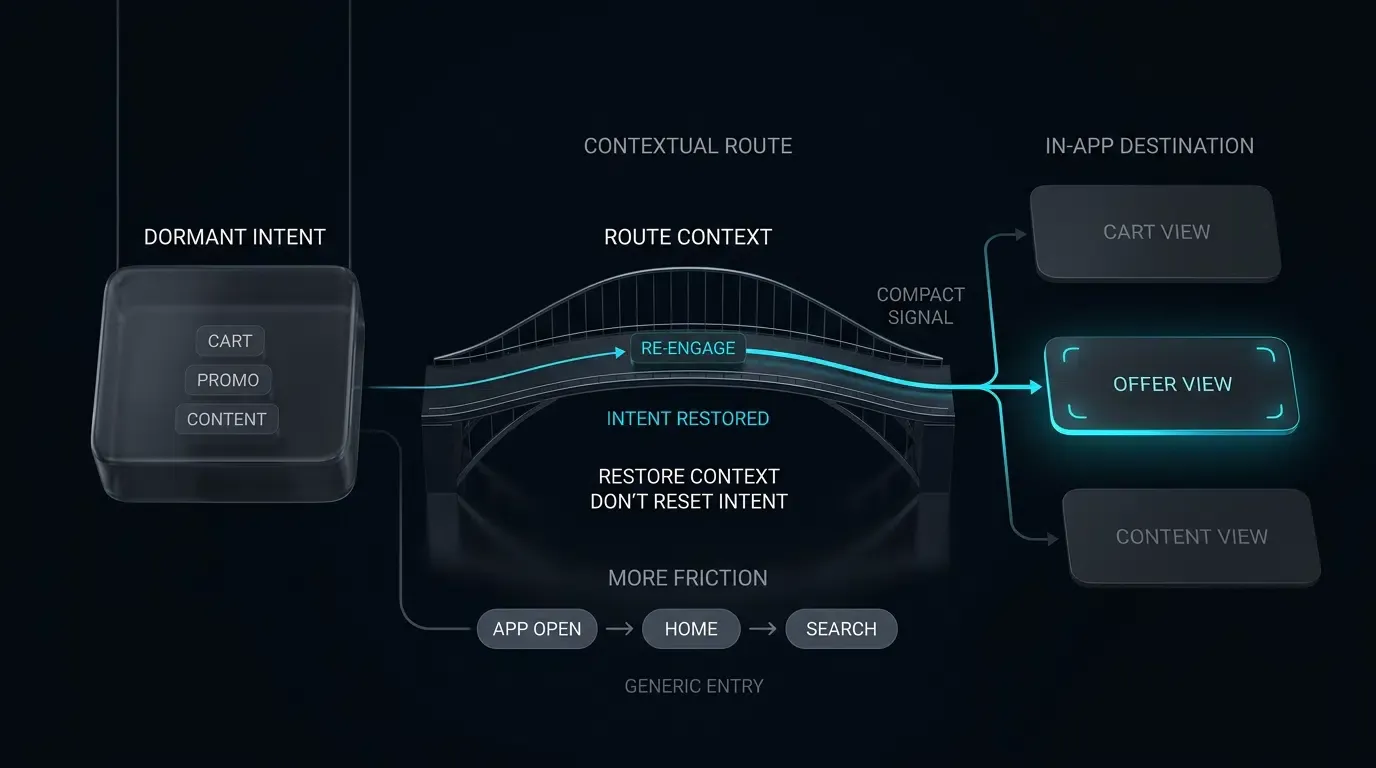
딥링크는 모바일 앱 참여를 어떻게 증대시킬까요? 딥링크는 탐색 마찰을 줄이고 재활성화된 사용자를 장바구니 방치 항목, 맞춤형 프로모션, 특정 콘텐츠 등 맥락에 맞는 인앱 목적지로 바로 라우팅함으로써 앱 참여도를 지원합니다. 이를 통해 수동적인 인앱 검색 단계를 제거하고, 전환율과 리텐션을 개선하기 위한 테스트 기회를 확보할 수 있습니다.
앱 참여(App Engagement)는 사용자의 생애 주기 동안 모바일 애플리케이션 내에서 발생하는 상호작용의 빈도, 깊이, 그리고 지속 시간을 포괄합니다. 리마케팅 캠페인에서 컨텍스트 딥링크를 활용하면, 휴면 사용자를 외부 웹, 메시징, 이메일 접점으로부터 일반적인 홈 화면을 거치지 않고 타겟팅된 인앱 콘텐츠로 직접 연결하여 앱 참여를 촉진합니다.
| 용어 | 정의 | 관련 엔티티 | 검색 의도 역할 |
|---|---|---|---|
| 앱 참여(App Engagement) | 시간 경과에 따른 모바일 애플리케이션 내 사용자 상호작용의 깊이와 빈도. | 사용자 리텐션 | 정보성 / 상업성 |
| Web to App | 웹 방문자를 네이티브 모바일 앱 뷰로 전환하는 과정. | 모바일 딥링크 | 정보성 |
| 리마케팅(Remarketing) | 타겟팅된 캠페인을 통해 이탈했거나 휴면 중인 사용자를 다시 참여시키는 전략적 활동. | 라이프사이클 마케팅 | 정보성 |
컨텍스트 딥링크가 리마케팅 마찰을 줄이는 이유
정적 메시지의 비효율성: 메인 메뉴 이탈이 캠페인 ROI에 미치는 악영향
모바일 마케팅 캠페인은 휴면 사용자를 재참여시킬 때 낮은 전환율로 어려움을 겪는 경우가 많습니다. 이러한 성과 부진의 원인 중 하나는 리마케팅 메시지에 맥락이 없는 정적 링크를 사용하는 것입니다. 예를 들어 이커머스 플랫폼이 사용자가 이전에 둘러본 상품에 대한 20% 할인 쿠폰을 SMS로 발송할 때, 사용자를 일반적인 앱 홈 화면이나 앱 스토어 제품 페이지로 안내하면 즉각적인 마찰이 발생합니다.
앱을 열었을 때 메인 화면이 나오면, 사용자는 복잡한 카테고리 계층을 수동으로 이동하거나, 검색창을 찾아야 하며, 캠페인에서 언급된 특정 상품을 다시 확인해야 합니다. 이러한 수동 탐색 단계는 인지 부하와 마찰을 유발하며, 체크아웃 단계에 도달하기 전에 이탈할 가능성을 높입니다. 그로스 팀은 사용자를 일반적인 진입점에 떨어뜨림으로써 캠페인 관련성을 떨어뜨리고, 고객 획득 비용(CAC)을 상승시키며, 라이프사이클 마케팅 예산의 운영 효율성을 저하시킬 위험이 있습니다.
브로드캐스트 리타겟팅에서 의도 보존형 딥링크로의 전환
참여도를 최적화하기 위해 그로스 팀은 일반적인 브로드캐스트 메시징에서 의도를 보존하는 딥링크 아키텍처로 전환할 수 있습니다. 모든 재참여 트래픽을 일반적인 앱 실행으로 처리하는 대신, 컨텍스트 딥링크는 캠페인 URL 내에 특정 목적지 경로와 파라미터 페이로드를 직접 포함시킵니다.
비활성 사용자가 이메일, SMS 또는 웹 배너 내의 컨텍스트 링크를 탭하면, 운영체제는 검증된 링크가 지원되는 경우 해당 요청을 네이티브 앱으로 직접 라우팅합니다. 모바일 SDK는 들어오는 의도를 가로채어 임베디드 파라미터(예: scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef)를 파싱하고, 사용자를 해당 상품 또는 결제 화면으로 자동으로 이동시킵니다. 모바일 어트리뷰션 및 딥링크 플랫폼인 OpoInstall은 마케팅 팀이 외부 웹과 메시징 접점을 네이티브 인앱 장면으로 연결하는 동적 라우팅 링크를 생성할 수 있도록 지원합니다.
재참여 퍼널의 운영 지표로서의 'Time-to-Content' 평가
라이프사이클 마케팅에서 사용자의 관심은 매우 휘발성이 강합니다. 제품 정의 운영 지표로 유용한 것은 Time-to-Content (
비컨텍스트 캠페인에서
홈 화면 마찰은 어떻게 사용자 재활성화 퍼널을 저하시키는가
이탈 퍼널 분석: 캠페인 클릭에서 복잡한 인앱 검색까지
직접 라우팅의 운영 가치를 이해하려면 표준 퍼널과 딥링크 기반 재활성화 퍼널의 사용자 경로를 비교 평가해야 합니다:
-
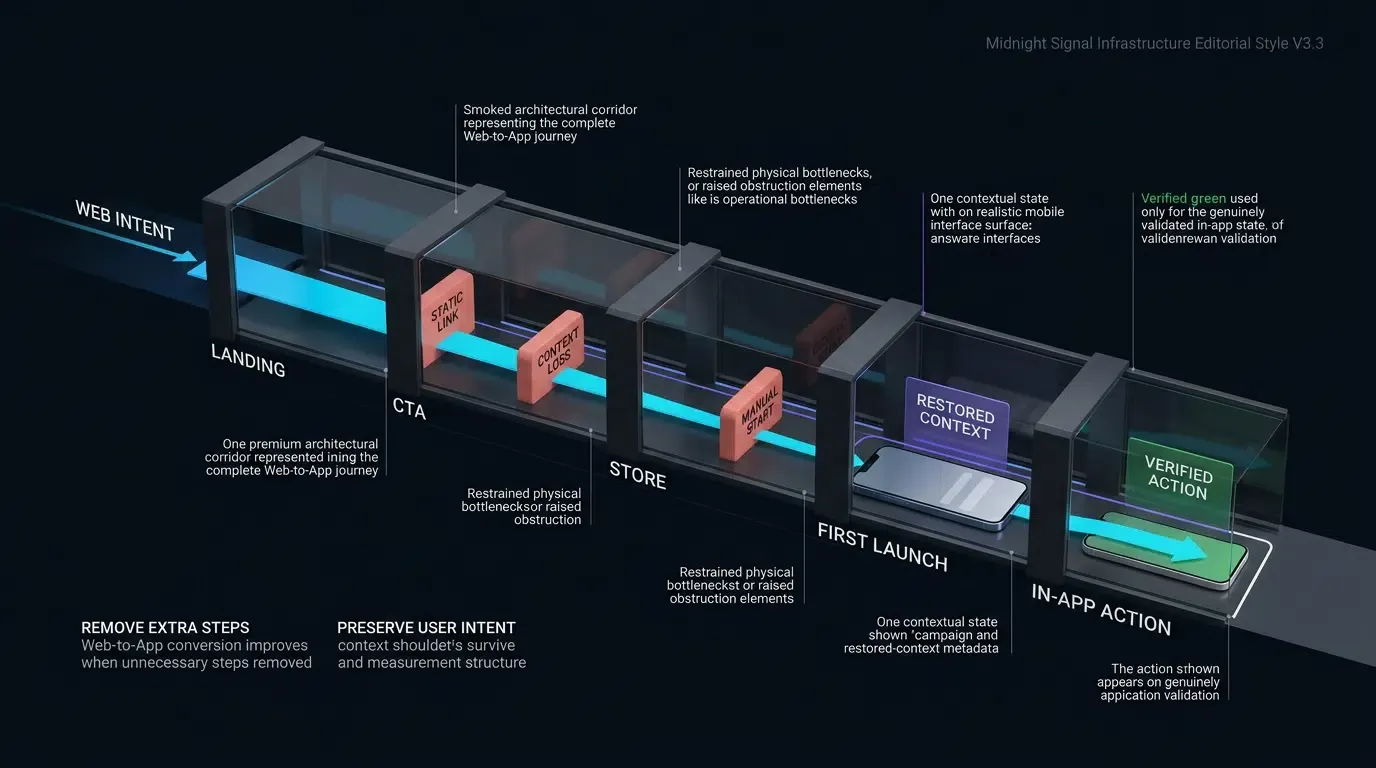
표준 리마케팅 퍼널 (높은 마찰):
- 트리거: 사용자가 장바구니에 담긴 상품에 대한 프로모션 SMS 링크를 탭함.
- 실행: OS가 앱을 열고, 앱은 콜드 스타트 후 기본 홈 화면을 렌더링함.
- 검색: 사용자가 이전 장바구니를 찾으려고 하거나 인앱 검색을 사용하여 상품을 찾음.
- 이탈 지점: 검색에 실패하거나 여러 번의 탭이 필요할 경우 사용자가 세션을 종료함.
- 결과: 더 높은 이탈 위험, 전환 손실, 캠페인 효율성 감소.
-
컨텍스트 딥링크 기반 퍼널 (마찰 감소):
- 트리거: 사용자가 임베디드 라우팅 토큰이 포함된 검증된 유니버설 링크 또는 앱 링크를 탭함.
- 실행: OS가 도메인 연결을 확인하고 네이티브 앱을 직접 실행함.
- 경로 추출: 앱 SDK가 페이로드를 가로채어 유효성이 검증된 파라미터를 네비게이션 라우터로 전달함.
- 직접 이동: 앱이 프로모션 할인이 적용된 결제 화면을 즉시 렌더링함.
- 결과: 즉각적인 가치 전달, 간소화된 전환 경로, 향상된 사용자 경험.
컨텍스트 모멘텀 유지: 장바구니, 할인, 저장된 상태로 사용자 라우팅
휴면 사용자는 개인화되고 관련성이 높은 맥락이 제공될 때 가장 효과적으로 다시 참여합니다. 딥링크가 의도를 보존하는 핵심 재참여 시나리오는 다음과 같습니다:
- 장바구니 복구: 중간 상품 카탈로그 페이지를 거치지 않고, 활성화된 할인 토큰이 적용된 저장된 장바구니로 직접 사용자 이동.
- 개인화된 콘텐츠 추천: 스트리밍 또는 미디어 구독자를 특정 동영상 에피소드, 오디오 재생 목록 또는 뉴스 기사로 직접 안내.
- 시간 민감형 이벤트 액세스: 게임 또는 라이브 이벤트 사용자를 활성 토너먼트 로비 또는 기간 한정 프로모션 모달로 직접 이동.
- 금융 및 계정 알림: 보안 생체 인증 후, 핀테크 사용자를 보안 SMS 알림에서 특정 거래 확인 화면으로 직접 전환.
크로스 채널 웨이크업 중 콜드 실행 vs. 백그라운드 재개 처리
모바일 운영체제는 애플리케이션의 런타임 상태에 따라 딥링크 페이로드를 다르게 전달합니다:
- Warm Resume (백그라운드 상태): 애플리케이션이 현재 시스템 메모리에 일시 중단되어 있습니다. 사용자가 딥링크를 탭하면, OS는 기존 작업을 포그라운드로 가져오고 라이프사이클 델리게이트(Android의
onNewIntent, iOS의scene(_:openURLContexts:)또는scene(_:continue:))를 통해 URL 의도를 전달합니다. 앱 라우터는 애플리케이션 상태를 다시 초기화하지 않고 활성 뷰 컨트롤러를 전환합니다. - Cold Start (종료 상태): 애플리케이션 프로세스가 실행되고 있지 않습니다. OS는 프로세스 메모리를 할당하고, 애플리케이션 클래스를 초기화하며, 루트 액티비티 또는 씬 델리게이트에 실행 의도를 전달합니다. 클라이언트 아키텍처는 초기 시작 중에 라우팅 페이로드를 캡처 및 유지하고, 필요한 의존성 주입을 완료하며, 기본 UI 계층이 준비되면 타겟 화면으로 이동해야 합니다.
앱을 삭제한 사용자를 재참여시키기 위한 지연된 딥링크(Deferred Deep Linking)의 역할
리마케팅의 중요한 과제는 휴면 사용자가 모바일 애플리케이션을 삭제했을 때 발생합니다. 표준 사용자 정의 URI 스킴은 삭제된 기기에서 완전히 실패하여 브라우저 오류로 이어집니다.
지연된 딥링크는 이러한 한계를 해결합니다. 삭제된 사용자가 캠페인 링크를 클릭하면, 라우팅 엔진은 브라우저를 적절한 앱 스토어로 안내하는 동시에 의도된 목적지 파라미터를 어트리뷰션 서버에 캡처합니다. 사용자가 처음으로 앱을 다운로드하고 실행하면, OpoInstall SDK는 어트리뷰션 백엔드에 쿼리하고, 캐시된 파라미터를 검색하여 배포된 어트리뷰션 시스템에서 지원하고 플랫폼 개인정보 보호 정책이 허용하는 경우 첫 실행 시 장면 복원을 실행할 수 있도록 합니다.
웹-투-앱, SMS 및 이메일 리마케팅을 위한 아키텍처 경로
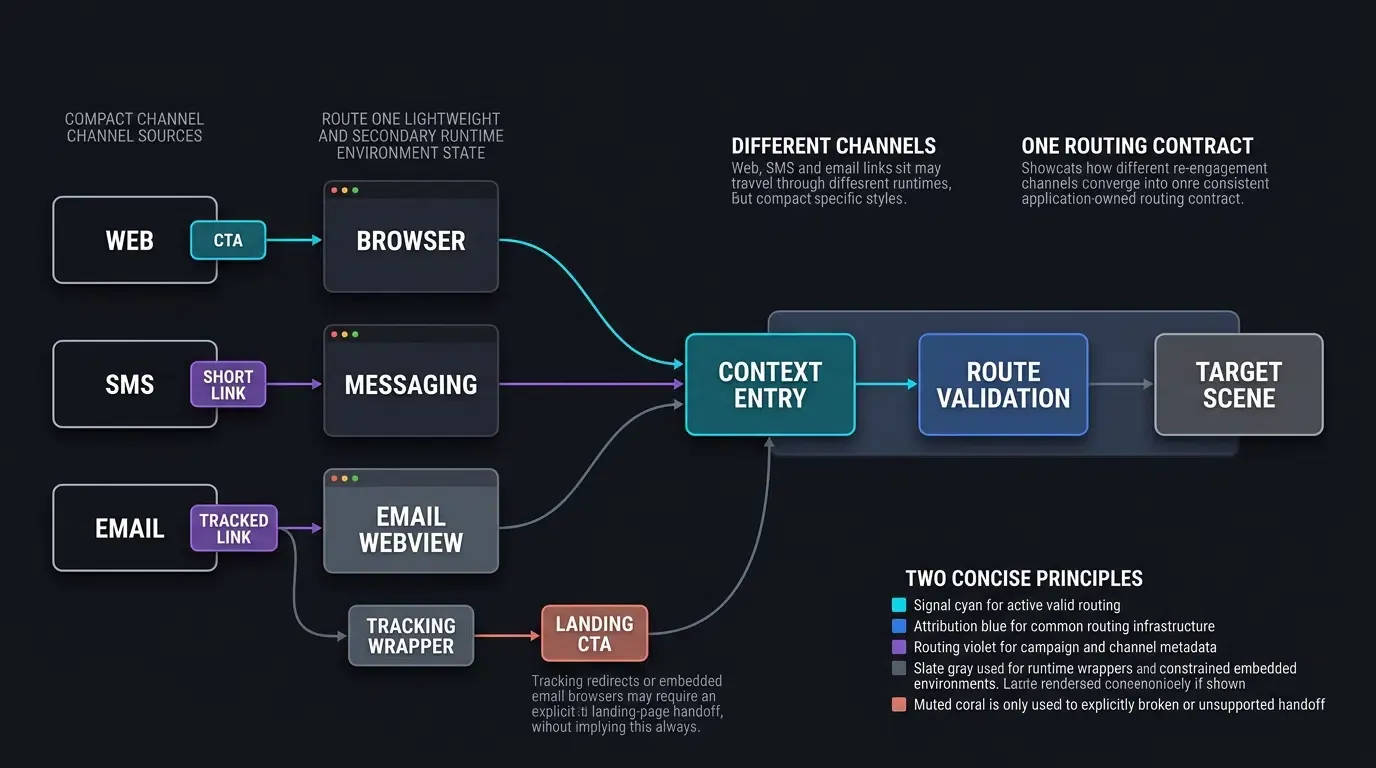
웹-투-앱 가로채기: 트래픽이 많은 모바일 웹 페이지에 컨텍스트 배너 배포
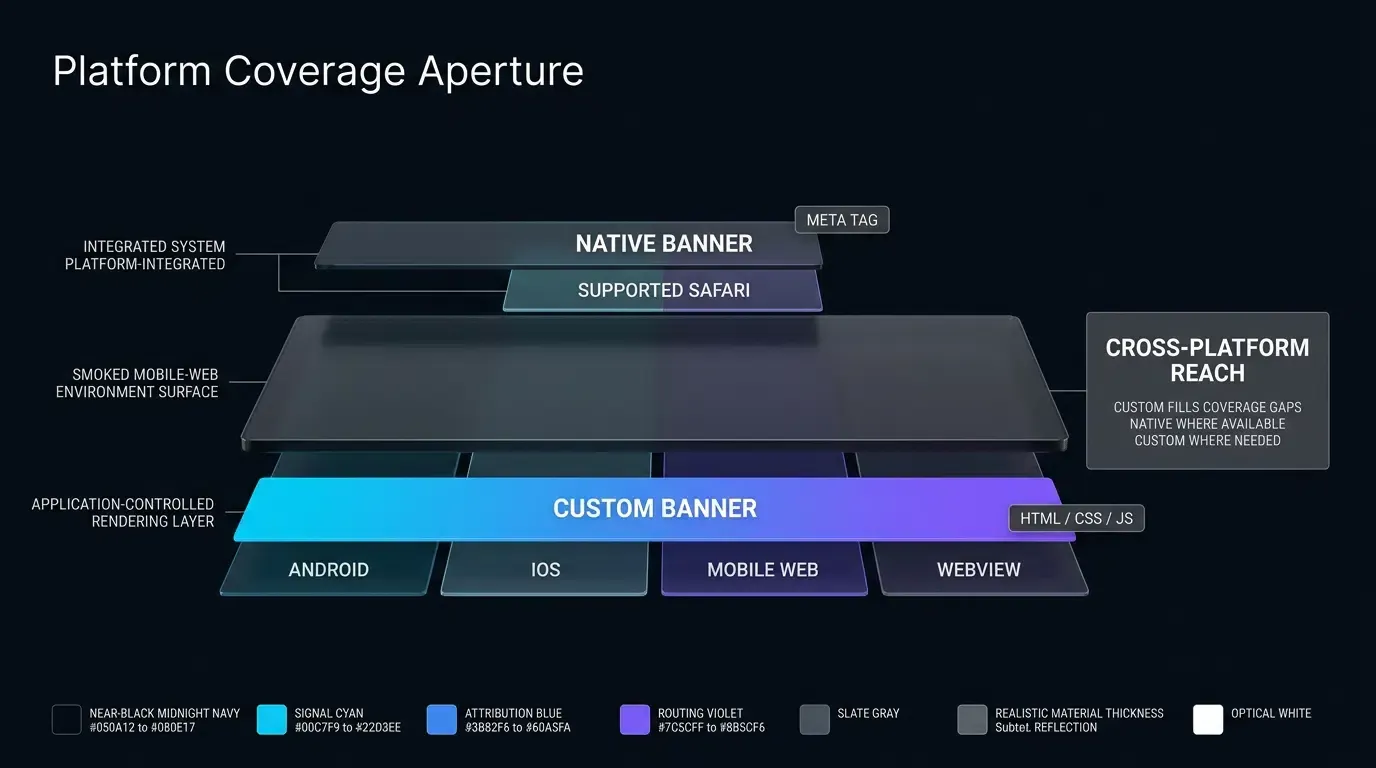
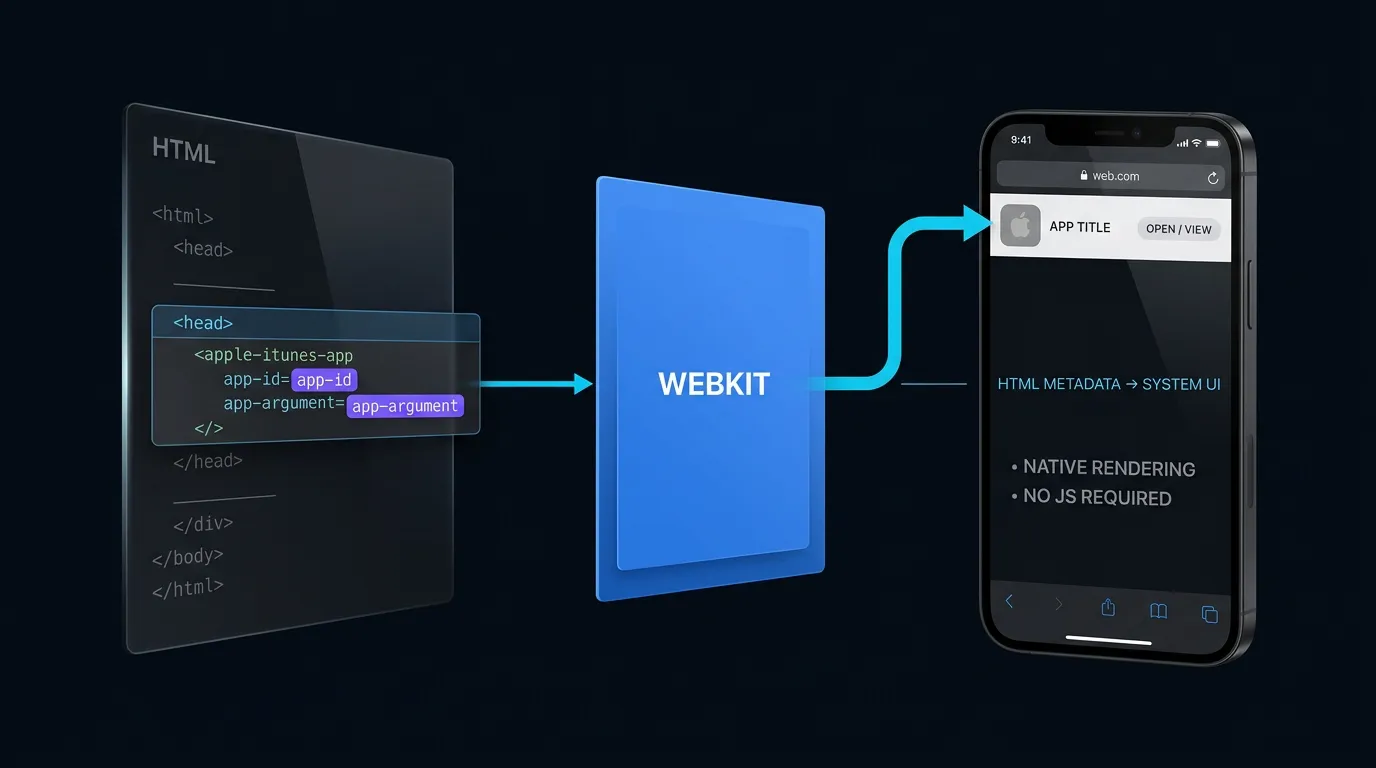
많은 휴면 앱 사용자는 Google에서 검색하거나 소셜 미디어 링크를 탭할 때 모바일 웹 브라우저(Safari 또는 Chrome 등)를 통해 브랜드와 상호작용합니다. 그로스 팀은 모바일 랜딩 페이지에 컨텍스트 Web-to-App 라우팅을 배포하여 이러한 웹 방문자를 네이티브 앱으로 전환할 수 있습니다.
클라이언트 사이드 JavaScript 또는 동적 스마트 앱 배너를 사용하여 웹 페이지는 모바일 환경을 감지하고 대화형 프롬프트를 렌더링합니다. 사용자가 배너를 탭하면 스크립트는 네이티브 유니버설 링크 또는 앱 링크를 호출하여 사용자의 현재 브라우징 맥락(예: 보고 있는 특정 상품 SKU)을 네이티브 애플리케이션으로 전송합니다.
SMS 및 메시징 워크플로우: 딥링크를 짧은 트래킹 URL로 캡슐화
SMS 및 직접 메시징 채널(WhatsApp, Line, RCS 등)은 CTR이 높은 리마케팅 접점입니다. 그러나 글자 수 제한과 시각적 미학으로 인해 마케팅 팀은 긴 파라미터 문자열을 브랜드 짧은 URL(예: https://brand.link/spring24)로 캡슐화해야 합니다.
가능하면 검증된 유니버설 링크 또는 Android 앱 링크 도메인을 사용자 대면 목적지로 사용하십시오. 트래킹 또는 짧은 링크 리다이렉트 레이어가 필요한 경우, HTTP 리다이렉트가 항상 자동으로 네이티브 앱 전달을 생성할 것이라고 가정하기보다는 각 대상 OS, 브라우저 및 메시징 런타임에 대해 리다이렉트 체인 동작을 검증하십시오.
이메일 재참여: 이메일 클라이언트 인앱 WebView 및 유니버설 링크 전달 탐색
이메일 리마케팅은 이메일 서비스 제공업체(ESP)의 클릭 트래킹 래퍼와 타사 이메일 클라이언트 웹뷰(Gmail 또는 Outlook 내장 브라우저 등)로 인해 아키텍처 복잡성이 가중됩니다. ESP가 딥링크를 자체 트래킹 리다이렉트로 감싸면, 커스텀 트래킹 도메인에 Apple 연관 도메인 또는 Android 디지털 자산 링크 검증이 부족한 경우가 많아 링크가 앱을 실행하는 대신 인앱 브라우저에서 열리게 됩니다.
트래킹 래퍼나 내장 이메일 브라우저가 직접적인 유니버설 링크 또는 앱 링크 전달을 방해하는 경우, 검증된 HTTPS 랜딩 페이지에서 사용자가 직접 제어할 수 있는 "앱에서 열기" CTA를 제공하십시오. 자동화된 리다이렉트 체인이나 로드 후 스크립트가 모든 이메일 클라이언트 환경에서 네이티브 앱 실행을 강제할 것이라고 가정하지 마십시오.
동적 경로 토큰 보호: 개인 사용자 화면에 대한 무단 액세스 방지
딥링크 파라미터는 외부의 사용자가 액세스할 수 있는 채널에서 시작됩니다. 공격자는 URL 파라미터를 변경하여 제한된 뷰에 무단으로 액세스하려고 시도할 수 있습니다(예: 다른 사용자의 장바구니를 보려고 시도: ?cart_id=1024).
안전하지 않은 딥링크에 대한 OWASP 모바일 애플리케이션 보안 테스트 가이드 지침에 따라, 애플리케이션은 인증이나 권한 부여를 위해 딥링크 쿼리 문자열에 결코 의존해서는 안 됩니다. 재참여 페이로드는 원시 데이터베이스 ID나 세션 비밀 대신 불투명하고 수명이 짧은 경로 토큰을 전달해야 합니다. 네이티브 애플리케이션은 로컬에서 사용자의 인증된 세션을 검증하고, 개인 데이터를 렌더링하기 전에 활성 사용자가 요청된 리소스에 액세스할 권한이 있음을 백엔드에서 확인해야 합니다.
[휴면 사용자가 웹 CTA / SMS / 이메일 링크를 수신]
                       │
                       ▼
         [OS / 브라우저 링크 해석]
           ┌───────────┴───────────┐
           ▼                       ▼
    [앱 설치됨]             [앱 설치 안 됨]
           │                       │
           ▼                       ▼
    [검증된 앱 링크]        [웹 라우팅 랜딩 페이지]
           │                       │
           ▼                       ▼
    [직접 네이티브 실행]     [명시적 앱 스토어 폴백]
           │                       │
           │                [설치 및 첫 실행]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDK 파라미터 추출]
                       │
                       ▼
        [입력 값 정제 및 허용 리스트]
                       │
                       ▼
        [서버 권한 부여 및 상태 확인]
           ┌───────────┴───────────┐
           ▼                       ▼
    [타겟 화면 로드]        [안전 이벤트 / 홈 폴백]
개인화된 재참여를 위한 동적 라우팅 페이로드 구조화 방법
주요 산업별 URL 파라미터 구조화
페이로드 스키마를 표준화하면 네트워크 파싱과 애플리케이션 네비게이션을 명확하게 분리할 수 있습니다. 주요 산업 분야에 걸친 공통 파라미터 스키마는 다음과 같습니다:
- 이커머스:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - 핀테크:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - 스트리밍 및 미디어:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - 게임:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
데이터 유형 검증, 문자 허용 리스트 및 만료 타임스탬프 강제
딥링크를 통한 파서 남용, 주입 위험, 잘못된 라우팅 입력 및 리소스 고갈 엣지 케이스를 줄이기 위해, 들어오는 파라미터 문자열은 처리 전에 엄격한 검증을 통과해야 합니다:
- 영숫자 허용 리스트: 식별자에 정규식 필터링을 강제 적용하여(예:
^[A-Za-z0-9_-]{1,64}$), 제어 문자, 따옴표 또는 스크립트 태그가 포함된 페이로드를 폐기합니다. - 경로 토큰 검증: 경로 토큰을 엄격한 길이 제한(예: 16~128자)을 준수하는 불투명한 일회용 문자열로 제한하고, 경로 실행 전에 백엔드에서 만료 타임스탬프를 검증합니다.
라우팅 식별자와 사용자 인증 자격 증명 분리
어떠한 경우에도 딥링크 URL에 사용자 비밀번호, 해싱되지 않은 API 키 또는 장기 세션 인증 토큰을 포함해서는 안 됩니다. 사용자가 공용 기기에서 이메일 링크를 탭하면 URL에 세션 토큰을 노출함으로써 심각한 계정 탈취 취약점이 생성됩니다.
딥링크는 라우팅 의도(어떤 콘텐츠를 표시할지)만 포함해야 합니다. 네이티브 앱은 보안 로컬 자격 증명 저장소(iOS 키체인 또는 Android 키스토어 등)에서 독립적으로 사용자 ID를 검색하고, 사용자별 계정 데이터를 표시하기 전에 백엔드와 세션을 인증해야 합니다.
OpoInstall을 사용한 컨텍스트 어트리뷰션 토큰 바인딩
어떤 리마케팅 채널이 가장 높은 재활성화 ROI를 생성하는지 평가하기 위해, 라이프사이클 팀은 인앱 전환을 특정 캠페인에 어트리뷰션해야 합니다.
OpoInstall은 파라미터 추출과 다채널 어트리뷰션을 통합합니다. 사용자가 딥링크를 통해 앱에 진입하면, SDK는 채널 코드, 캠페인 식별자 및 커스텀 페이로드를 캡처하여 어트리뷰션 신호를 콘솔로 전송하는 동시에 로컬 앱 라우터에 페이로드를 노출합니다. 페이로드 구조 및 이벤트 바인딩에 대한 기술 사양은 SDK 통합 문서를 참조하십시오.
안전한 웨이크업 파라미터 처리를 위한 클라이언트 구현
Kotlin의 Android Intent 가로채기: onCreate 및 onNewIntent 라이프사이클 관리
Android에서 딥링크 의도 처리는 새로 생성된 액티비티의 경우 onCreate에서, 액티비티나 작업 구성이 기존 액티비티 인스턴스를 재사용하는 경우 onNewIntent에서 구현해야 합니다. 구현 시 들어오는 URI 또는 SDK 페이로드를 추출하고, 데이터 유형을 정규화하며, 실패 시 닫히는(fail-closed) 검증을 강제하고, UI 네비게이션을 트리거하기 전에 백엔드 권한 부여를 확인해야 합니다.
Swift의 iOS 유니버설 링크 처리: UIWindowSceneDelegate 연속성 구현
씬 기반 iOS 앱에서 유니버설 링크는 콜드 실행 시 connectionOptions.userActivities를 통해 전달되며, 앱이 이미 실행 중이거나 일시 중단된 경우 scene(_:continue:)를 통해 전달됩니다. 구현 시 들어오는 NSUserActivity를 검증하고, 어트리뷰션 처리를 SDK에 위임하며, SDK의 웨이크업 리스너를 통해 페이로드를 추출하고, 경로를 메인 UI 스레드로 디스패치하기 전에 페이로드 표현을 정규화합니다.
아래의 기술 구현은 네이티브 Android(Kotlin) 및 iOS(Swift)에서 재참여 딥링크를 캡처, 검증 및 라우팅하기 위한 듀얼 플랫폼 통합을 보여줍니다. 인증된 SDK 바이너리 및 엔진 플러그인은 OpoInstall SDK 다운로드 센터에서 다운로드할 수 있습니다.
// Android: MainActivity.kt - 재참여 의도 처리 및 경로 검증 게이트
// 통합 예시 참조. 패키지 이름, 콜백 클래스, 초기화 순서,
// 웨이크업 메서드, 그리고 프로덕션 OpoInstall SDK 릴리스에 대한 appData.data의 정확한 런타임 표현을 확인하십시오.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 이기종 SDK 데이터 표현(JSON 문자열, Map 또는 JSONObject)을
     * 엄격한 실패 시 닫히는(fail-closed) 유형 검사가 포함된 정규화된 애플리케이션 소유 페이로드 모델로 변환합니다.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "지원되지 않는 SDK 페이로드 유형: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // 비어 있지 않은 장면 및 토큰 식별자 요구
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON 문자열 파싱 실패", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // 실패 시 닫힘: 유형 강제 익스플로잇을 방지하기 위해 String 이외의 유형 거부
            if (value !is String) {
                Log.w("PayloadAdapter", "키에 대한 문자열이 아닌 페이로드 값 거부: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "원시 맵에서 문자열이 아닌 키 또는 값 거부: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // 1단계: 엄격한 실패 시 닫히는 키 검증 (알 수 없는 페이로드 키 거부)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // 2단계: 엄격한 허용 리스트에 대해 장면 검증 (모든 문서화된 수직 스키마와 일치)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // 3단계: 타겟 식별자에 영숫자 및 길이 제한 강제
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // 4단계: 경로 토큰 형식 검증 (불투명, 일회용 권한 토큰)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // 5단계: 존재할 경우 선택적 UTM 소스 검증
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 콜드 스타트 재참여 의도 처리
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // launchMode/작업 구성에 따라 액티비티가 재사용될 때 Warm Resume 재참여 의도 처리
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // 1단계: 벤더 SDK 페이로드를 엄격한 유형 검사가 포함된 정규화된 DTO로 정규화
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("잘못되었거나 읽을 수 없는 페이로드 형식.") }
                    return
                }

                // 2단계: 엄격한 실패 시 닫히는 검사로 신뢰할 수 없는 페이로드 데이터 검증
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // 3단계: 서버 권한 부여 및 리소스 가용성 확인
                    // 참고: 인증된 사용자 세션은 URL이 아닌 앱 상태에서 공급됨; routeToken은 불투명한 참조임
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("요청된 상품이나 프로모션을 더 이상 이용할 수 없습니다.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("권한이 없거나 잘못된 재참여 요청입니다.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "재참여 타겟으로 이동 중: ${route.scene}, ID: ${route.targetId}")
        // 내부 네비게이션 컨트롤러로 디스패치
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "홈 로비로 안전한 폴백: $reason")
        // 사용자 공지 표시 및 기본 홈 화면으로 이동
    }
}

// 앱별 백엔드 권한 부여 플레이스홀더 (OpoInstall SDK API 아님)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // 플레이스홀더 전용: 프로덕션 백엔드는 인증된 사용자 바인딩, 토큰 만료, 의도된 리소스 바인딩 및 일회용/재생 상태를 검증해야 함
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - 유니버설 링크 처리 및 경로 검증 게이트
// 통합 예시 참조. 패키지 이름, 콜백 클래스, 초기화 순서,
// 웨이크업 메서드, 그리고 프로덕션 OpoInstall SDK 릴리스에 대한 appData.data의 정확한 런타임 표현을 확인하십시오.
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * 이기종 SDK 데이터 표현(Dictionary, JSON 문자열 또는 커스텀 객체)을
     * 엄격한 실패 시 닫히는(fail-closed) 유형 검사가 포함된 애플리케이션 소유 정규화된 페이로드 모델로 변환합니다.
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON 역직렬화 실패: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // 실패 시 닫힘: 딕셔너리에 존재하는 모든 값이 엄격하게 String인지 확인
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] 키에 대한 문자열이 아닌 값 거부: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // 1단계: 엄격한 실패 시 닫히는 키 검증 (알 수 없는 페이로드 키 거부)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // 2단계: 엄격한 허용 리스트에 대해 장면 검증 (모든 문서화된 수직 스키마와 일치)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // 3단계: 타겟 식별자에 영숫자 및 길이 제한 강제
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // 4단계: 경로 토큰 형식 검증 (불투명, 일회용 권한 토큰)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // 5단계: 존재할 경우 선택적 UTM 소스 검증
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // OpoInstall SDK 초기화
        OpoInstallSDK.initWith(self)

        // 유니버설 링크를 통한 콜드 실행 처리
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // 유니버설 링크를 통한 Warm Resume 처리
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate 웨이크업 콜백
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // 1단계: 벤더 SDK 페이로드 표현을 엄격한 유형 검사가 포함된 정규화된 애플리케이션 DTO로 정규화
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "인식할 수 없거나 잘못된 페이로드 데이터 형식")
            }
            return
        }

        // 2단계: 실패 시 닫히는 검사로 신뢰할 수 없는 페이로드 데이터 검증 및 정제
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // 3단계: 인증된 앱 세션을 사용하여 서버 권한 부여 및 리소스 상태 검증
            // 참고: 인증된 사용자 세션은 URL이 아닌 앱 상태에서 공급됨; routeToken은 불투명한 참조임
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "리소스 만료 또는 권한 없음")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "잘못되었거나 권한이 없는 경로 페이로드")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] 타겟 장면으로 이동 중: %@, ID: %@", route.scene, route.targetId)
        // 내부 뷰 컨트롤러 전환 실행
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] 홈 로비로 안전한 폴백: %@", reason)
        // 공지 표시 및 루트 뷰 컨트롤러로 라우팅
    }
}

// 앱별 백엔드 권한 부여 플레이스홀더 (OpoInstall SDK API 아님)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // 플레이스홀더 전용: 프로덕션 백엔드는 인증된 사용자 바인딩, 토큰 만료, 의도된 리소스 바인딩 및 일회용/재생 상태를 검증해야 함
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
우아한 저하(Graceful Degradation): 오래된 캠페인, 만료된 프로모션 및 품절 상품 관리
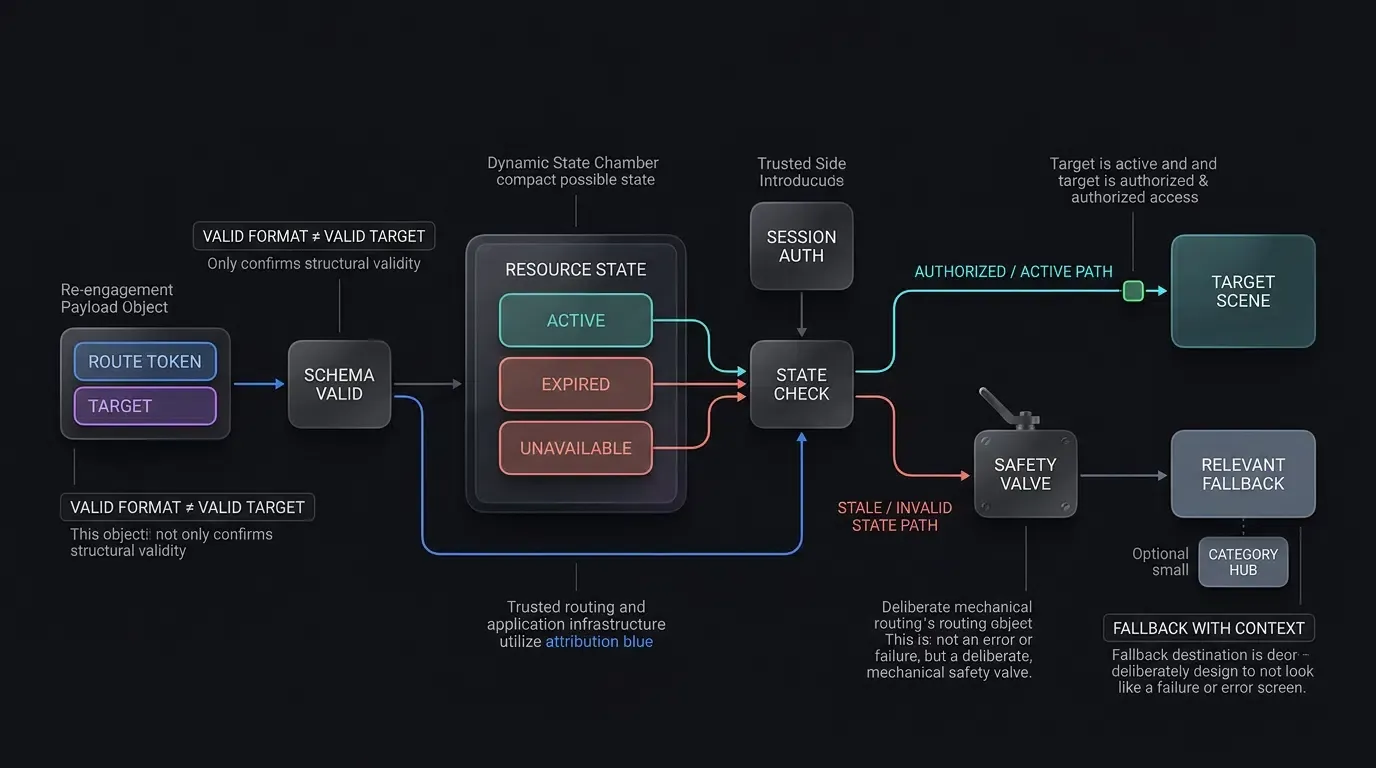
빠르게 변화하는 마케팅 환경에서 사용자는 종종 프로모션이 종료된 후 며칠 또는 몇 주 후에 리마케팅 링크를 클릭합니다. 애플리케이션이 상태 검증 없이 만료된 프로모션이나 삭제된 항목을 로드하려고 하면, 사용자는 빈 화면을 보거나 처리되지 않은 충돌을 경험하게 됩니다.
프로덕션 아키텍처는 2단계 폴백 게이트를 강제합니다:
- 클라이언트 사이드 스키마 검증: 페이로드 구조가 잘못되었거나 권한이 없는 키가 포함된 경우, 앱은 즉시 기본 홈 화면으로 리다이렉트합니다.
- 서버 사이드 상태 검증: 스키마는 유효하지만 기본 리소스를 사용할 수 없는 경우(예: 플래시 세일 종료), 앱은 정보를 제공하는 알림 모달을 렌더링하고(예: “이 프로모션은 만료되었지만, 오늘의 인기 상품을 확인해보세요”) 사용자를 활성 카테고리 허브로 부드럽게 전환합니다.
앱 참여 및 재활성화 퍼널 성과 측정
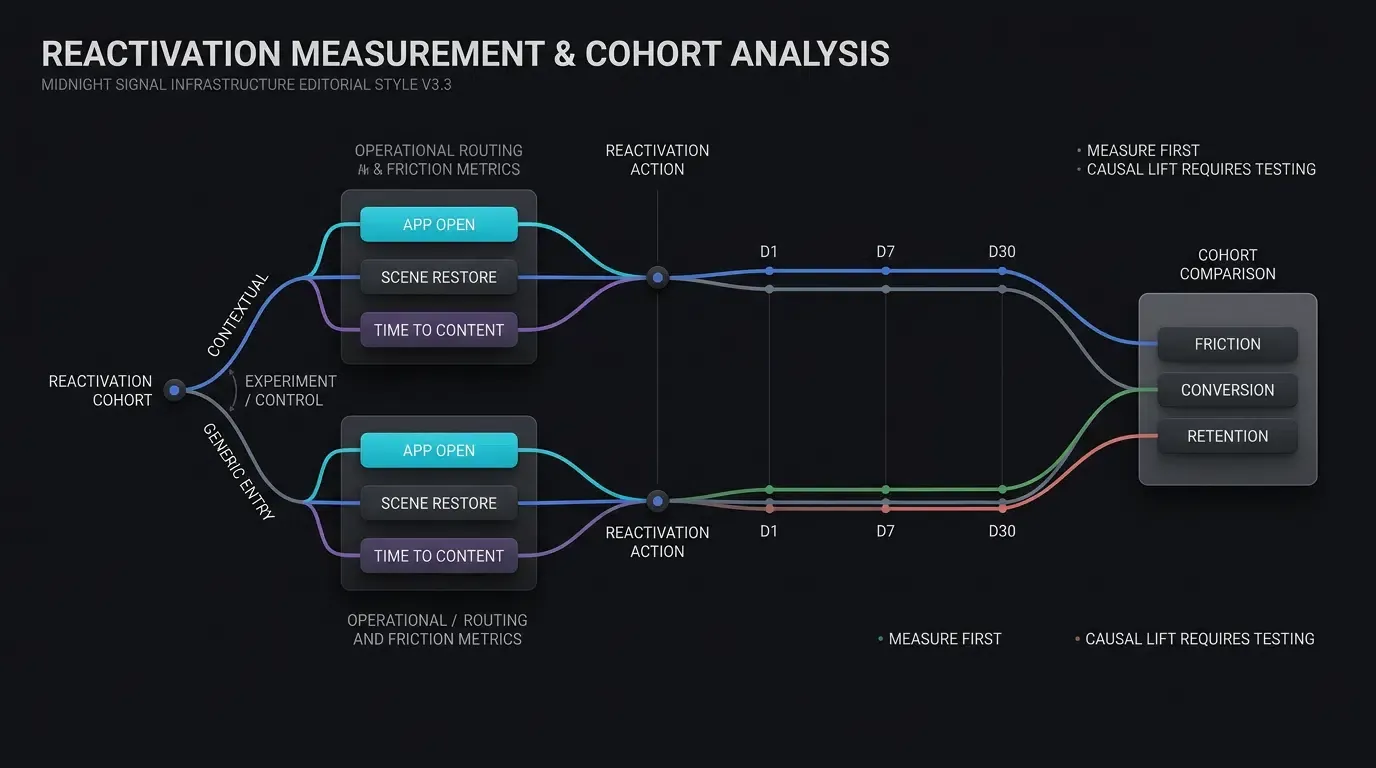
재참여 캠페인을 위한 주요 원격 측정 지표
리마케팅 퍼널을 경험적으로 평가하기 위해 그로스 팀은 네 가지 주요 원격 측정 게이트 전반의 성과를 추적합니다:
- Click-to-App-Open Rate (CAOR): 추적된 리마케팅 링크 클릭 중 검증된 네이티브 앱 실행으로 이어진 비율.
- 장면 복원율(Scene Restoration Rate): 홈 로비로 폴백되지 않고 타겟 인앱 장면을 성공적으로 확인하고 렌더링한 딥링크 앱 실행의 비율.
- 재활성화 전환율(RCR): 캠페인의 사전 정의된 어트리뷰션 윈도우(예: 24시간) 내에 핵심 퍼널 아래 단계 동작(주문, 레벨 완료, 구독 등)을 완료한 재활성화된 사용자의 비율.
- Time-to-Content (
): 링크 클릭부터 활성 장면 표시까지 경과된 평균 초 단위 시간으로, 운영 마찰 지표로 모니터링됩니다.
코호트 리텐션 감사: 재활성화된 사용자의 D1, D7 및 D30 리텐션 곡선 평가
즉각적인 전환 측정만으로는 충분하지 않으며, 라이프사이클 팀은 재활성화된 사용자가 시간이 지남에 따라 활성 상태를 유지하는지 감사해야 합니다. 코호트 분석(Cohort Analysis)을 사용하여 데이터 팀은 재활성화된 사용자를 캠페인 소스별로 그룹화하고 D1, D7 및 D30 벤치마크 전반의 리텐션 곡선을 추적합니다:
컨텍스트 딥링크를 수신한 재활성화 코호트를 일반 진입 코호트와 비교하여, 직접적인 장면 라우팅이 주어진 제품에서 더 높은 D7 또는 D30 리텐션과 연관되어 있는지 확인할 수 있습니다.
예시 라우팅 특성 및 재참여 채널 매트릭스
아래 표는 기술적 마찰과 운영 가설 전반에 걸친 주요 재참여 전달 채널의 정성적 비교를 제공합니다:
| 재참여 채널 | 주요 전송 메커니즘 | 사용자 상호작용 경로 | 측정 가설 | 주요 기술적 위험 |
|---|---|---|---|---|
| 일반 푸시 | 직접 앱 실행 | 메인 홈 화면 열기 | 컨텍스트 라우팅 없이 기본 참여도 테스트 | 메인 메뉴 이탈 |
| 컨텍스트 SMS 링크 | 검증된 유니버설 / 앱 링크 | 직접 인앱 장면 라우팅 | 직접 장면 라우팅이 체크아웃 마찰을 줄이는지 테스트 | 오래된 / 만료된 프로모션 링크 |
| 이메일 리마케팅 | HTTPS 트래킹 URL | 웹 랜딩 또는 인앱 브라우저 | 트래킹 래퍼 및 내장 웹뷰 라우팅 손실 측정 | 인앱 브라우저 링크 억제 |
| 웹-투-앱 배너 | 동적 컨텍스트 배너 | 대화형 버튼 클릭 | 브라우저 및 런타임별 핸드오프 전환 측정 | 브라우저 동일 도메인 탐색 |
자주 묻는 질문(FAQ)
딥링크는 휴면 사용자의 리텐션율을 어떻게 개선하나요?
휴면 사용자가 앱을 삭제한 후 딥링크를 클릭하면 어떻게 되나요?
앱은 만료된 프로모션이나 품절된 항목을 가리키는 딥링크를 어떻게 처리해야 하나요?
요약 및 의사결정 프레임워크
모바일 앱 참여를 최적화하려면 사용자의 재참여 의도와 인앱 가치 전달 사이의 마찰을 제거해야 합니다. 일반적인 홈 화면 리다이렉트에 의존하면 리마케팅 효율성을 저하시키고 사용자 이탈을 증가시킬 수 있는 불필요한 장벽이 생성됩니다.
웹, SMS 및 이메일 접점 전반에 걸쳐 컨텍스트 딥링크를 배포함으로써, 그로스 팀은 네이티브 애플리케이션 장면으로 직접 연결되는 경로를 만듭니다. 강력한 서버 사이드 권한 부여 게이트, 입력 값 정제 및 우아한 폴백을 구현하면 재참여 캠페인이 모든 사용자 세그먼트에서 안정적이고 안전하게 운영되도록 보장합니다. 사후 리텐션 개선 및 캠페인 ROI 성과는 제목별 코호트 실험을 통해 경험적으로 검증되어야 합니다.
그로스 퍼널 전반에 걸쳐 컨텍스트 딥링크 및 파라미터 라우팅을 배포하는 방법을 알아보려면 SDK 통합 문서를 검토하고, OpoInstall SDK 다운로드 센터에서 클라이언트 라이브러리를 다운로드하며, 모바일 어트리뷰션 구현 참조를 탐색하거나 OpoInstall 개발자 콘솔에 애플리케이션을 등록하십시오.
관련 자료
-
개념: 앱 참여, 사용자 재활성화, 장면 복원, 코호트 분석, 리마케팅 퍼널
-
기술: 유니버설 링크, Android 앱 링크, 지연된 딥링크(Deferred Deep Linking), W3C 페이지 가시성 API
-
표준: IETF RFC 3986 URI(Uniform Resource Identifier), Apple 연관 도메인 사양, Android 디지털 자산 링크 프로토콜, OWASP 모바일 애플리케이션 보안 테스트 가이드(MASTG)
-
API: OpoInstall 동적 라우팅 API, Android getIntent 의도 처리, iOS continueUserActivity 델리게이트
-
공식 문서 및 참조:
Share this article