Como ajustar as janelas de atribuição para reduzir fraudes de clique (click spamming)? O ajuste de janelas de atribuição para reduzir fraudes de clique exige a análise de distribuições empíricas de Tempo entre Clique e Instalação (CTIT), a redução de janelas de lookback de múltiplos dias em canais que apresentam caudas longas anômalas e a validação da retenção de conversão legítima em relação a relatórios de atraso temporal.
Uma janela de atribuição (lookback window) é um período configurado entre a interação com um anúncio (impressão ou clique) e a instalação do aplicativo, durante o qual uma fonte de mídia é elegível para reivindicar o crédito da conversão. Ajustar essa janela representa um compromisso operacional crítico: encurtar a janela reduz a superfície de ataque temporal explorada por click flooding e arbitragem de tempo, enquanto expandi-la acomoda usuários de alta consideração cujo ciclo natural de avaliação leva vários dias.
| Termo | Definição | Entidade Relacionada | Intenção de Busca |
|---|---|---|---|
| Rastreamento de Atribuição | A medição sistemática e a atribuição de crédito aos pontos de contato de marketing. | Pipeline de Conversão | Técnica / Informativa |
| Janela de Atribuição | O limite temporal designado que rege a elegibilidade da conversão após um toque no anúncio. | Duração de Lookback | Operacional / Decisão |
| Fraude Publicitária | A exploração deliberada das regras de atribuição para desviar comissões de publicidade. | Click Spamming | Informativa / Segurança |
A função estratégica das janelas de atribuição na medição móvel
A mecânica da atribuição de crédito: Como os mecanismos de atribuição avaliam a recência
Na publicidade de performance móvel, os mecanismos de atribuição determinam qual canal promocional recebe crédito pela instalação de um aplicativo. Quando um usuário inicia um aplicativo pela primeira vez, o SDK cliente é inicializado e transmite um evento de instalação para o gateway de medição. O mecanismo de atribuição consulta logs de engajamento históricos — que compreendem impressões, cliques e redirecionamentos de deep-link — para identificar possíveis pontos de contato associados a esse dispositivo.
Sob modelos de atribuição padrão de último toque, a interação com o carimbo de data/hora mais recente antes do lançamento da instalação reivindica 100% do crédito da conversão, desde que a interação tenha ocorrido dentro de um período autorizado. Esse limite temporal é a janela de atribuição (lookback window). Se um engajamento de anúncio ocorrer fora dessa janela, o mecanismo de atribuição descarta a interação, classificando a conversão como orgânica ou atribuindo-a a um ponto de contato qualificado anterior. Consequentemente, as janelas definem o limite operacional da elegibilidade comercial.
Janelas de Click-Through versus View-Through
As arquiteturas de atribuição aplicam janelas distintas dependendo da modalidade de interação:
- Janelas de Click-Through (CTW): Regem conversões após uma ação explícita do usuário, como clicar em um banner, tocar em um posicionamento de busca patrocinado ou engajar com uma promoção interativa. Como o clique demonstra intenção ativa, plataformas configuram janelas de click-through em intervalos de vários dias. No entanto, as durações padrão variam materialmente entre plataformas, ações de conversão e configurações de medição.
- Janelas de View-Through (VTW): Regem conversões após uma impressão de anúncio onde nenhum clique físico ocorreu. Como as impressões representam exposição passiva, as janelas de view-through geralmente são configuradas com menor duração que as de click-through para limitar reivindicações especulativas. Por exemplo, o Google Ads aplica uma janela de 24 horas em certos contextos de Campanhas de App para Android, enquanto outros canais permitem intervalos customizáveis. Atribuir instalações a impressões passivas em horizontes extensos de vários dias introduz riscos substanciais de erro, pois os links causais decaem rapidamente após a exposição.
O desafio das janelas de múltiplos dias: Por que durações estendidas aumentam a exposição
Muitas equipes de growth marketing operam com a suposição de que as configurações de atribuição padrão definidas por ad networks ou Mobile Measurement Partners (MMPs) refletem as configurações ideais para cada canal. Na prática, janelas padrão de vários dias são frequentemente configuradas para maximizar conversões correspondidas em diversas fontes de inventário.
Em ambientes programáticos e de afiliados, janelas de atribuição amplas de vários dias criam uma superfície de ataque temporal vulnerável à exploração. Quando os mecanismos de atribuição permitem que cliques de 7, 14 ou 30 dias atrás reivindiquem crédito por um lançamento moderno, eles ampliam a janela durante a qual pontos de contato especulativos podem coincidir com instalações orgânicas naturais. Redes maliciosas capitalizam nessas janelas largas enviando milhões de cliques automatizados ou de baixa intenção, aguardando que a atividade orgânica real dispare a correspondência de atribuição.

Como janelas de atribuição estendidas expõem campanhas ao click spamming e por que a Injeção de Cliques é diferente
O Click Spamming como um problema de superfície estatística temporal
O click spamming (também referido como click flooding) é fundamentalmente um ataque à probabilidade temporal. Editores ou redes fraudulentas não visam usuários que demonstraram interesse explícito no produto. Em vez disso, geram fluxos contínuos de cliques sintéticos ou não solicitados em grandes volumes de dispositivos móveis ativos.
Esses cliques especulativos permanecem ativos no cache da plataforma de atribuição. Se qualquer destinatário desses pings baixar um aplicativo dias depois, a rede de arbitragem recebe uma comissão de Custo por Instalação (CPI) ou Ação (CPA). O anunciante compensa a rede por um usuário que já estava convertendo via descoberta orgânica ou outros canais, inflando custos de aquisição e reivindicando conversões que oferecem pouco ou nenhum ganho incremental atribuível àquele ponto de contato.
Modelagem matemática de interceptação especulativa de cliques
Para entender por que janelas largas convidam ao click spamming, a interação pode ser modelada usando um processo de Poisson. Assumindo que cliques especulativos fraudulentos chegam independentemente a uma taxa média
Onde:
representa a frequência de cliques especulativos entregues a um dispositivo por unidade de tempo. representa a duração da janela de atribuição ativa.
Este modelo ilustra a oportunidade de sobreposição temporal, não a confirmação de fraude. Como
Por que a contração da janela mitiga o click spamming mas não a injeção de cliques
Enquanto o click spamming opera em períodos estendidos, a injeção de cliques (click injection) é um exploit no momento da instalação. Historicamente no Android, malware de injeção de cliques explorava intents de transmissão do sistema e transições de estado de instalação para detectar um download em andamento e disparar um clique sintético segundos antes do aplicativo ser aberto.
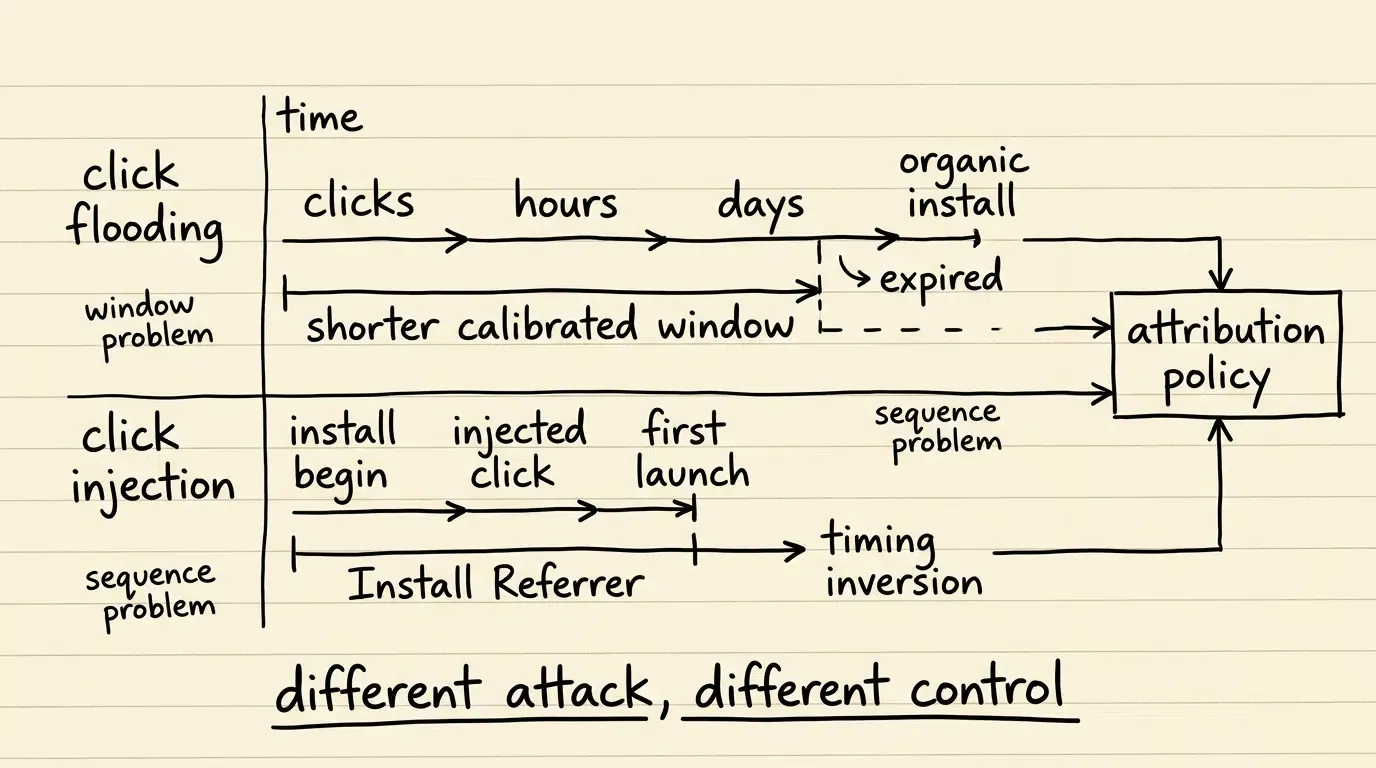
Como a injeção de cliques ocorre em segundos, contrair uma janela de 7 dias para 24 horas não a evita; o clique injetado ocorre momentos antes, facilmente caindo em uma janela de 1 hora. Portanto, equipes devem entender que a contração é projetada especificamente para neutralizar o click spamming. Combater a injeção de cliques exige reconciliação independente de timestamp usando dados do Google Play Install Referrer.
Diferenciando as mecânicas de Click Flooding e Click Injection
Equipes de marketing e análise de dados devem manter uma diferenciação técnica clara entre essas duas ameaças:
| Dimensão da Ameaça | Click Flooding (Spamming) | Click Injection |
|---|---|---|
| Vetor de Execução | Cliques em background de alto volume, ciclo de pontos de contato não solicitado | Monitoramento de estado da instalação disparando cliques de último segundo |
| Posicionamento Temporal | Enviado horas ou dias antes da instalação | Enviado segundos após o download iniciar, antes do app abrir |
| Vulnerabilidade de Atribuição | Janelas de lookback amplas (dias) | Falta de verificação do timestamp de início de instalação |
| Principal Medida | Contração empírica das janelas com base na distribuição de CTIT | Reconciliação de timestamp do Google Play Install Referrer |
| Impacto no CTIT | Produz curvas de distribuição mais planas e de cauda longa | Produz clusters de CTIT anomalamente curtos em segundos |
O trade-off analítico: Balanceando exposição à fraude e perda de conversão legítima
O dilema: Falsa aceitação de fraude versus falsa rejeição legítima
Calibrar janelas de atribuição apresenta um trade-off operacional entre dois riscos:
- Risco de Falsa Aceitação de Fraude: Permitir janelas excessivamente amplas deixa cliques especulativos e não incrementais elegíveis para atribuição, levando a pagamentos de comissões indevidas.
- Risco de Falsa Rejeição Legítima: Forçar janelas muito estreitas descarta cliques humanos genuínos onde o usuário precisou de vários dias para avaliar, baixar ou abrir o aplicativo.
Fronteira de Otimização da Janela de Atribuição:

Nível de Risco
  |
  |\                                 /  Risco de Falsa Aceitação
  | \   (Risco de Falsa Rejeição  /   (Sobreposição Especulativa por Click Flooding)
  |  \   de Usuários Legítimos)  /
  |   \                           /
  |    \                         /
  |     \       Threshold         /
  |      \      Ideal            /
  |       \        |            /
  |________\_______V___________/________________
  0h      12h     24h       48h     7d      30d  (Duração da Janela)
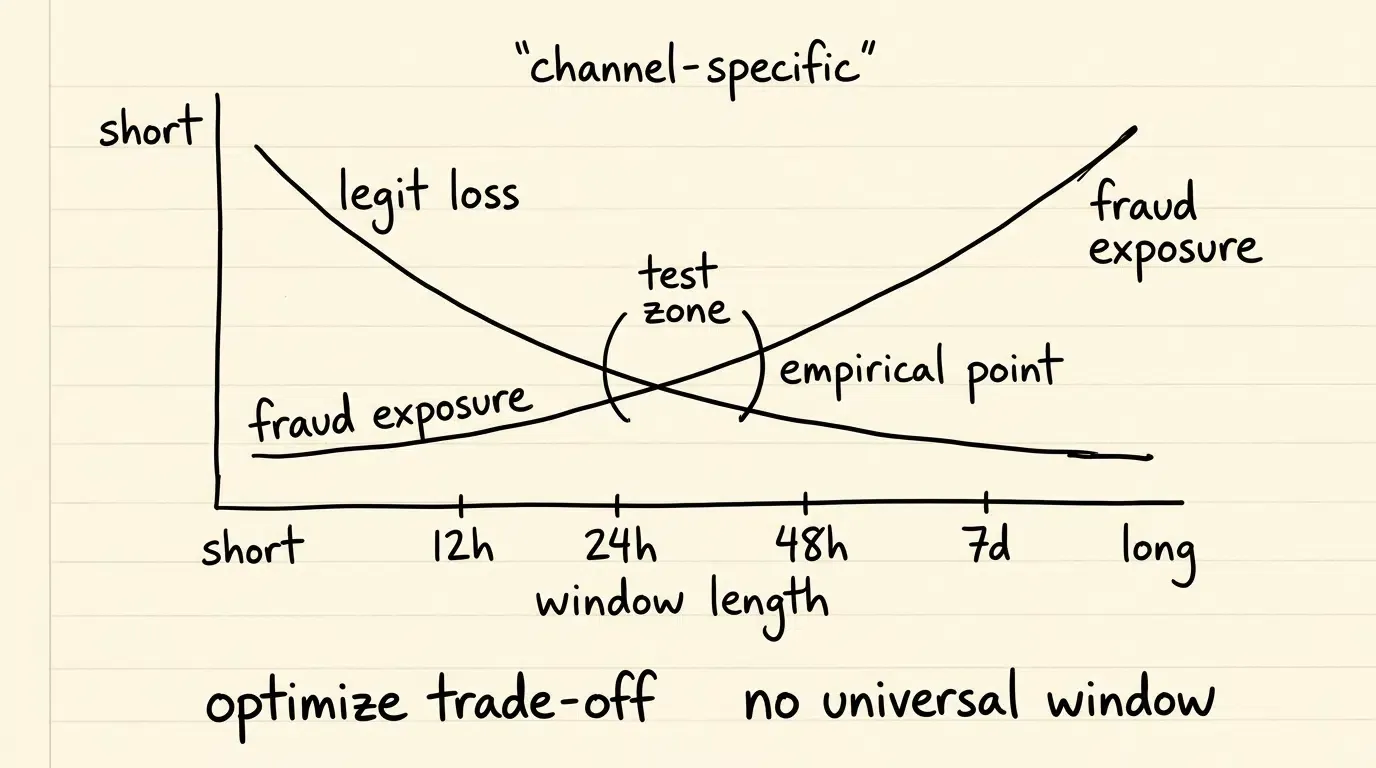
O objetivo é identificar o ponto operacional empírico onde a redução marginal em reivindicações fraudulentas excede a perda marginal de visibilidade de conversões legítimas.
Analisando curvas de distribuição de conversão cumulativa
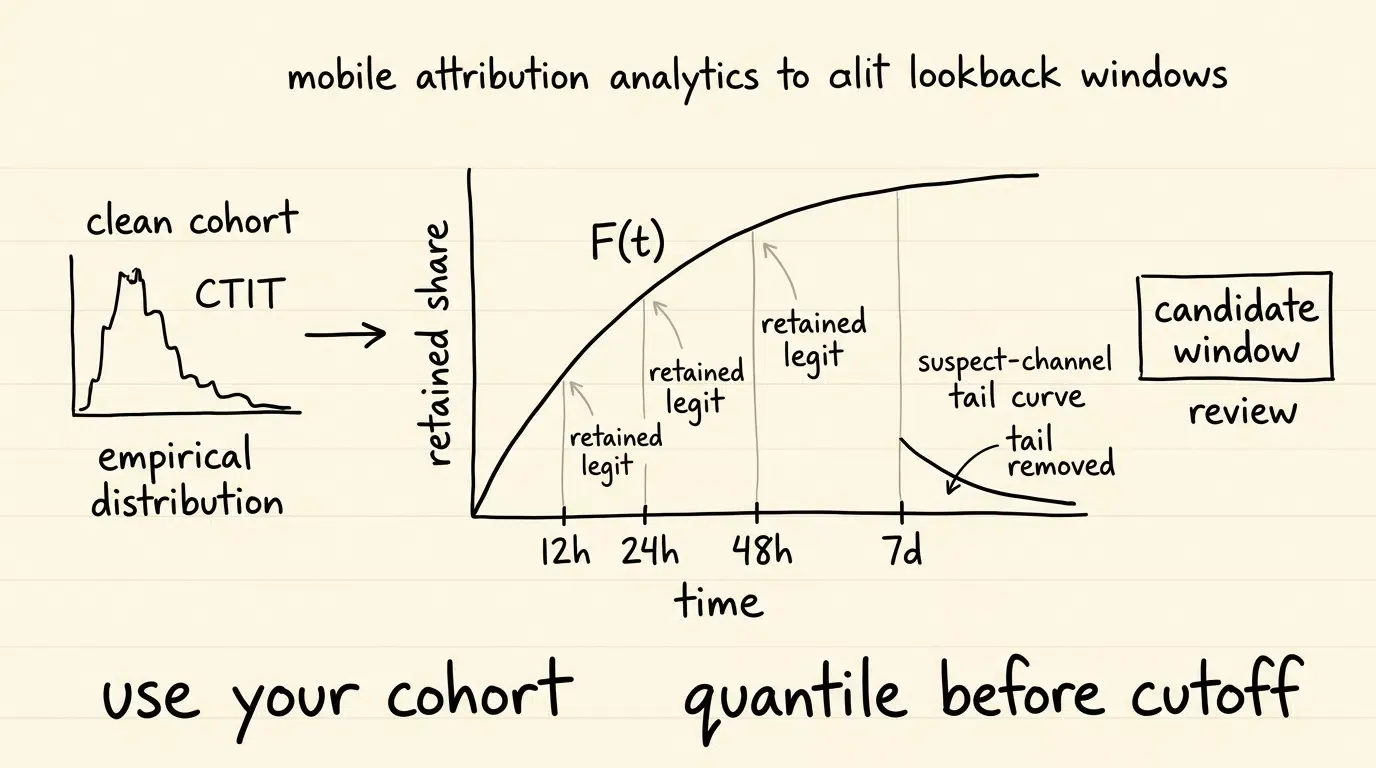
Para determinar durações sem suposições arbitrárias, equipes de growth avaliam funções de distribuição cumulativa empíricas do Tempo entre Clique e Instalação (CTIT) de canais confiáveis.
A probabilidade cumulativa
Pesquisas da indústria indicam que instalações legítimas se concentram fortemente em intervalos iniciais. No entanto, quantis exatos variam conforme tamanho do pacote, condições de rede, formatos de anúncio e velocidade de download regional. A calibração deve, portanto, basear-se nos quantis CTIT empíricos do próprio aplicativo.
Elasticidade de Atribuição: Medindo a perda de conversão por contração da janela
A elasticidade de atribuição (
Avaliar a elasticidade serve como uma ferramenta de cenário:
- Baixa Sensibilidade: Em canais de intenção (busca de marca), contrair de 7 dias para 24h causa perda mínima de conversão, indicando que a vasta maioria dos usuários converte rapidamente após clicar.
- Alta Sensibilidade: Em canais de afiliados especulativos, a contração pode causar uma queda substancial. Embora parte disso represente usuários legítimos, uma queda abrupta justifica investigação para determinar se o canal dependia de sobreposição em background.
Avaliando latência de conversão em verticais móveis
Curvas de latência variam conforme modelo de negócio e atrito no onboarding:
- Gaming Casual e Apps de Utilidade: Baixo atrito e engajamento imediato. Verticais naturais com decaimento rápido de CTIT, tornando janelas curtas (ex: 12-24h) viáveis.
- FinTech e Neobanking: Envolvem verificação de identidade e análise de conformidade. Usuários baixam mas atrasam o lançamento inicial, exibindo latência legítima maior.
- B2B SaaS: Fluxos multi-dispositivos onde um usuário clica no desktop ou web móvel mas completa a instalação e configuração de equipe após alguns dias.
Como auditar distribuições de CTIT para calibrar limites de janela
Estabelecendo linhas de base de CTIT para canais limpos
A calibração começa auditando distribuições CTIT em coortes comparativamente confiáveis — como mídia própria, links orgânicos e campanhas de busca autenticadas.
Engenheiros de dados extraem timestamps de cliques e instalações para computar latências individuais:
Agregar essas observações estabelece a linha de base empírica, que exibe um pico acentuado nas primeiras horas seguido por decaimento rápido.
Identificando a região de anomalia de fraude na curva CTIT
Ao auditar redes de anúncios de terceiros, equipes de análise inspecionam a distribuição CTIT em busca de desvios. O click flooding produz uma curva mais plana e com cauda longa, com um pico de instalação inicial substancialmente mais fraco:
Diagnóstico de Perfil de Tempo entre Clique e Instalação (CTIT):

Volume de
Instalação
  |      /\
  |     /  \    Coorte Legítima (Decaimento rápido)
  |    /    \
  |   /      \___________________
  |  /                           \
  | /      ======================= Região de Click Flooding Fraudulento
  |/                               (Cauda longa e plana em vários dias)
  +------------------------------------------------------------>
  0h    2h    12h    24h    48h    72h    5d    7d  (Tempo Decorrido)
                     |
                     ▲
            Exemplo de Corte de Janela de Teste
A região de anomalia é caracterizada pela ausência de concentração nas horas iniciais somada a volumes de conversão uniformes entre os dias 2 e 7. Encurtar a janela corta essa cauda, impedindo cliques especulativos de serem elegíveis.
Usando sinais de timing do Install Referrer para tratar injeção de cliques
Como a injeção ocorre imediatamente antes da abertura do app, encurtar janelas é ineficaz. Proteger campanhas exige avaliar os sinais de timing do Google Play Install Referrer.
O Google Play Install Referrer expõe referrer_click_timestamp_seconds e install_begin_timestamp_seconds no lado do cliente, além de seus equivalentes no servidor. A análise deve comparar timestamps e tratar um clique gravado após o início da instalação como um forte sinal de injeção:
Essa inconsistência temporal serve como um forte indicador diagnóstico, permitindo que mecanismos de atribuição invalidem o clique independentemente da configuração da janela de lookback.
Visualizando a redução da superfície de ataque entre configurações
O diagrama abaixo ilustra como ajustes de janela tratam o flooding, enquanto a validação do Install Referrer trata a injeção:
Janela Padrão de Vários Dias (Superfície de Exposição Expandida):
[Clique no Anúncio] ─────────────────────────────────────────────────────────────► [Dia 7]
|◄───────────── Superfície Temporal Ampla para Click Flooding ──────────►|

Janela de Teste Restrita (Superfície de Exposição Reduzida):
[Clique no Anúncio] ──────────────► [Dia 1]
|◄── Intenção Focada ────►| (Sobreposição excluída após o corte)

Interceptação de Injeção de Clique (via Sinais de Timing):
[Download Inicia] ──► [Clique Malicioso Injetado] ──► [Instalação Conclui e Abre]
        │                        │                               │
        └──────── Timing do Referrer desqualifica o clique ──────────┘
                  (install_begin_timestamp_seconds < referrer_click_timestamp_seconds)
Estrutura técnica para configuração customizada de janelas
Configurando durações de lookback específicas por canal e formato
Arquiteturas de atribuição devem evitar configurações rígidas para toda a conta em favor de políticas granulares e específicas por canal. Campanhas de busca de alta confiança operam sob dinâmicas diferentes de inventário programático.
Considerações operacionais principais:
- Diferenciação de Formato: Aplicar janelas mais restritas a inventário de display, mantendo intervalos maiores para conteúdo de alta consideração.
- Governança de Parceiros: Testar novas fontes de mídia com janelas restritas até que distribuições de CTIT limpas sejam verificadas.
- Desativação de View-Through: Desabilitar atribuição de view-through em fontes de inventário sem medição robusta de visibilidade.
Desacoplando janelas de View-Through das de Click-Through
A Atribuição de View-Through (VTA) representa um risco elevado de má atribuição quando pareada com janelas de vários dias. Como usuários encontram inúmeras impressões diariamente, janelas VTA estendidas podem facilmente se sobrepor a instalações orgânicas por coincidência.
Equipes de engenharia devem configurar janelas de view-through independentemente das de click-through:
- Restrições de Janela de Impressão: Restringir VTW a intervalos curtos (ex: 1 a 24 horas) para garantir que apenas impressões próximas reivindiquem crédito.
- Precedência de Clique: Onde o modelo usa precedência de clique sobre impressão, garanta que cliques válidos substituam reivindicações de impressão consistentemente.
Estruturando o esquema de configuração da política de janela
Para gerenciar políticas granulares em diversos ecossistemas, gateways de atribuição aplicam esquemas estruturados.
{
  "reference_architecture": true,
  "illustrative_thresholds": true,
  "attribution_window_policy_record": {
    "policy_metadata": {
      "policy_id": "pol_win_opt_2026_0910_01",
      "timestamp_utc": "2026-09-10T08:00:00.000Z",
      "app_id": "com.example.enterprise.app",
      "evaluation_engine": "OpoInstall Attribution Rules Reference Architecture"
    },
    "channel_governance_profile": {
      "partner_id": "partner_network_display_beta",
      "channel_type": "programmatic_display",
      "risk_tier": "tier_2_unverified_affiliate"
    },
    "window_configuration": {
      "click_through_window_hours": 24,
      "view_through_window_hours": 0,
      "view_through_attribution_enabled": false,
      "default_network_lookback_override": true,
      "historical_network_default_days": 7
    },
    "install_referrer_enforcement": {
      "require_install_referrer_validation": true,
      "reject_if_click_postdates_install_begin": true,
      "timing_fields_evaluated": [
        "referrer_click_timestamp_seconds",
        "install_begin_timestamp_seconds"
      ]
    },
    "dynamic_threshold_triggers": {
      "flat_tail_anomaly_trigger": true,
      "early_window_ratio_baseline": "<empirical_channel_baseline>",
      "observed_early_hour_ratio": 0.08,
      "window_adjustment_mode": "review_required",
      "automated_action_authorized": false
    },
    "audit_disposition": {
      "current_policy_status": "active",
      "proposed_adjustment_status": "pending_review",
      "conversion_eligibility_state": "window_constrained_and_referrer_verified",
      "reason_codes": [
        "LOOKBACK_WINDOW_SHORTENED_TO_24H",
        "VTA_DISABLED_FOR_DISPLAY",
        "INSTALL_REFERRER_TIMING_ACTIVE"
      ]
    }
  }
}
Estrutura de governança para ajustes dinâmicos
Quando mecanismos analíticos detectam distribuições CTIT anômalas, políticas de governança devem exigir revisão humana ou aprovação estruturada antes de alterar termos comerciais.
- Notificação de Auditoria: Um alerta sinaliza o canal para revisão quando a proporção de conversões nas primeiras horas cai significativamente abaixo das linhas de base históricas.
- Ajustes com Aprovação: Reduções de janela são executadas após revisão analítica, garantindo que parceiros de mídia recebam documentação transparente sobre anomalias de timing antes da reconciliação.
Análise comparativa das políticas de janela por formato
Avaliando configurações ideais de lookback por posicionamento
Diferentes formatos carregam dinâmicas distintas. Aplicar uma janela idêntica em busca, vídeo e banners programáticos distorce a integridade da medição.
| Posicionamento / Formato | Perfil de Intenção do Usuário | Exemplo Janela de Clique | Exemplo Janela de Visualização | Risco de Atribuição Mitigado |
|---|---|---|---|---|
| Busca Paga (Alta Intenção) | Intenção ativa e imediata | 12 a 24 Horas | Desativado | Click flooding, canibalização orgânica |
| Vídeo Com Recompensa | Alto engajamento, ação imediata | 12 a 24 Horas | 1 a 6 Horas | Sobreposição baseada em impressão |
| Banner Programático | Baixa intenção, exposição passiva | 24 Horas | Desativado | Click spamming, fraude de impressão |
| Social / Influencer | Alta consideração, download atrasado | 48 a 72 Horas | 12 a 24 Horas | Falsa rejeição de conversões |
| Redes de Afiliados | Intenção variável, múltiplos toques | 24 Horas | Desativado | Reivindicação especulativa de atribuição |
Quando encurtar janelas de atribuição dinamicamente
Condições que justificam a contração da janela
- Distribuições CTIT planas: Quando o perfil de latência de uma rede mostra volumes de instalação uniformes entre os dias 2 e 7 sem um pico inicial.
- Correlação Inversa com volume orgânico: Quando aumentar o gasto pago correlaciona-se com uma queda imediata e inexplicável nas instalações orgânicas.
- Altas taxas de Cliques-por-Instalação: Quando um editor sofre um aumento exponencial em cliques pareado com taxas de conversão decrescentes.
- Baixa retenção de coorte: Quando a coorte atribuída exibe retenção próxima de zero no Dia 1 ou Dia 7.
Condições que justificam durações estendidas
- Fluxos de Onboarding com Atrito: Produtos que exigem verificação de identidade ou documentos antes da ativação total.
- Binários Grandes: Aplicativos com downloads pesados onde usuários rotineiramente adiam a instalação até conectar no Wi-Fi.
- Plataformas B2B e SaaS: Fluxos de descoberta multi-dispositivo.
Concepções erradas comuns
- Erro 1: Encurtar a janela para a injeção de cliques: O clique injetado ocorre em segundos. É necessário verificar o Install Referrer do Google Play.
- Erro 2: Padronizar janelas em todas as redes: Isso cria um campo de jogo desigual que recompensa spammers e falha em refletir a latência natural de canais de intenção.
- Erro 3: Janelas curtas sempre reduzem o crescimento: Elas removem reivindicações orgânicas indevidas, baixando o Custo de Aquisição de Clientes (CAC) efetivo.
Perguntas Frequentes (FAQ)
O que é uma janela de atribuição (lookback window) em publicidade móvel?
Como encurtar a janela de click-through mitiga o click spamming sem prejudicar campanhas legítimas?
Por que timestamps do Install Referrer são mais eficazes que ajustes de janela contra a injeção de cliques?
Resumo e Estrutura de Decisão
Otimizar janelas de atribuição é uma defesa operacional fundamental contra fraudes. Gerenciar janelas exige abandonar padrões estáticos universais e adotar configurações empíricas e específicas por formato que equilibrem o risco de fraude contra conversões legítimas atrasadas.
Ao combinar janelas calibradas para click spamming com a validação de timestamp do Install Referrer para injeção de cliques, organizações de marketing podem proteger seus gastos, restaurar a transparência da base orgânica e garantir que orçamentos recompensem o crescimento incremental real.
Para explorar como janelas de atribuição customizadas e regras de monitoramento contra fraudes podem ser implementadas em suas campanhas, consulte a referência de implementação de atribuição móvel.
Materiais Relacionados
-
Conceitos: Janela de Atribuição (Lookback Window), Click Flooding, Injeção de Cliques (Click Injection), Atribuição de View-Through, Atribuição de Click-Through
-
Tecnologias: Mobile Measurement Partner (MMP), Install Referrer API, Mecanismo de Fraude em Tempo Real, Política Dinâmica de Janela
-
Padrões: Formatação de Timestamp IETF RFC 3339, Linha do Tempo de Performance W3C, Segurança de Aplicação Móvel OWASP
-
APIs: Google Play Install Referrer API, Apple StoreKit Ad Network API, Interfaces de Estatísticas de Canal
-
Documentação Oficial e Pesquisa da Indústria:
Share this article